
Tamaño y Participación del Mercado de Seguridad de Acceso Remoto OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
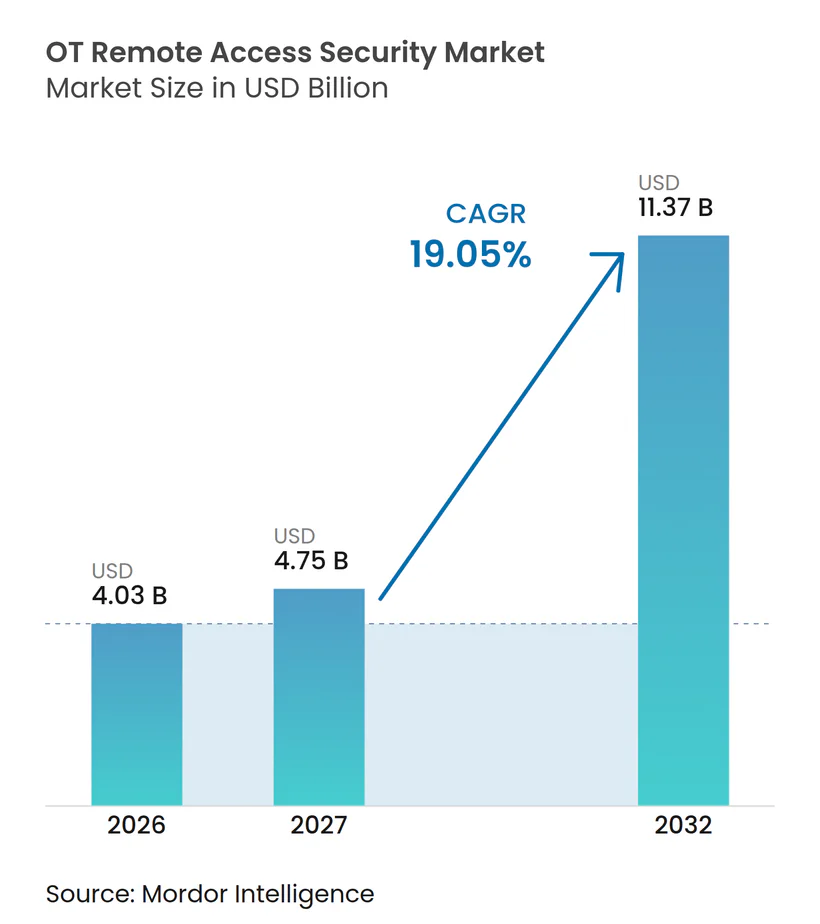
| Tamaño del Mercado (2027) | 4.75 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.37 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 19.05 % |
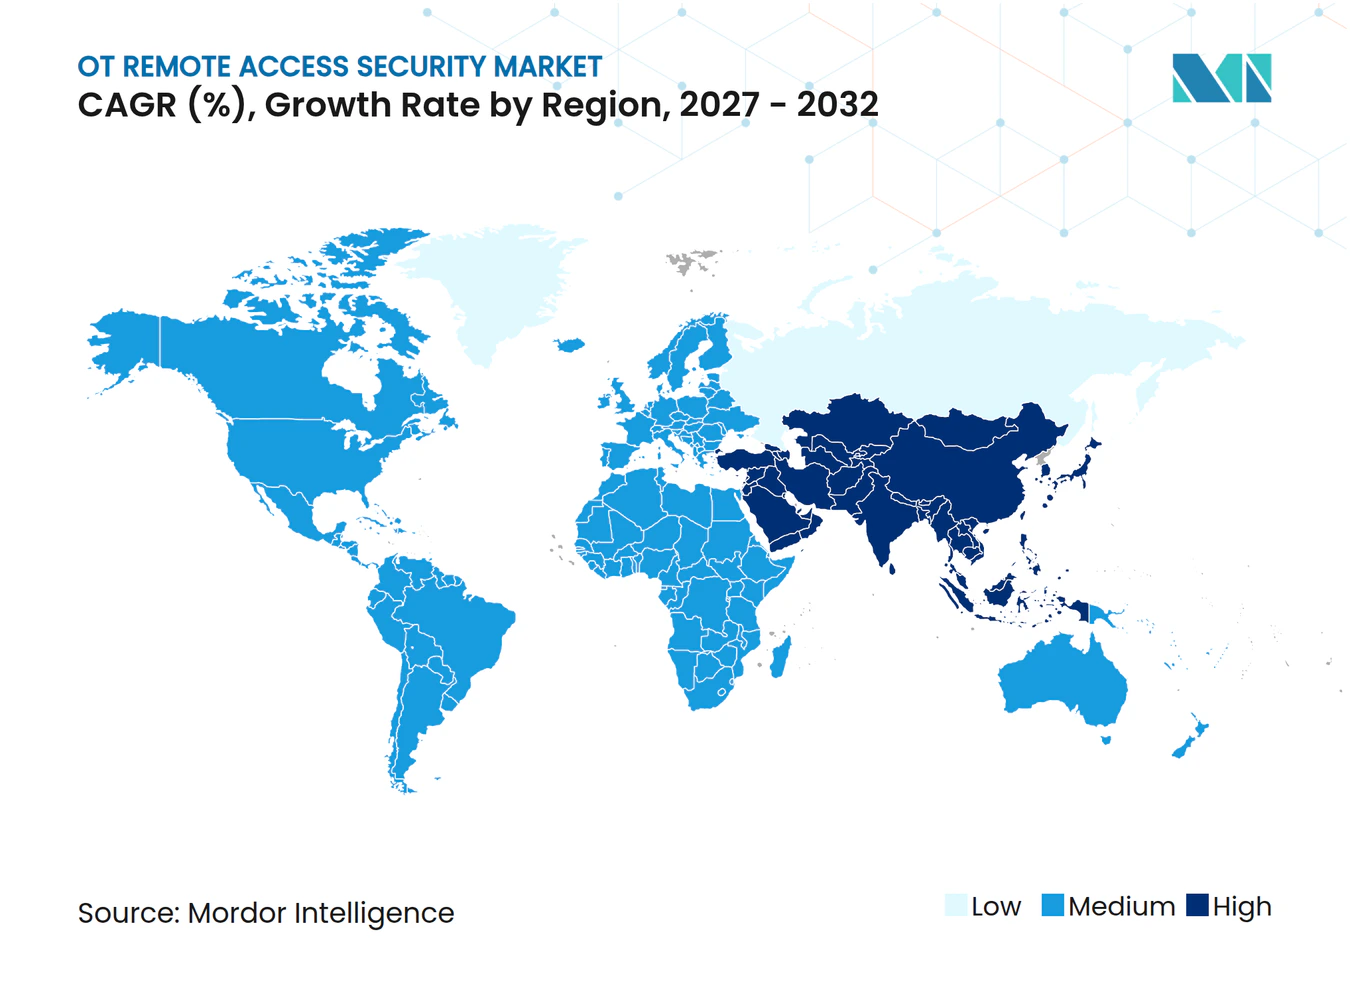
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Acceso Remoto OT por Mordor Intelligence
Se proyecta que el tamaño del mercado de seguridad de acceso remoto OT se expanda de 4,03 mil millones de USD en 2026 a 11,37 mil millones de USD en 2032, registrando una CAGR del 19,05% entre 2027 y 2032. Los operadores industriales están dando mayor prioridad a los controles de acceso a medida que las redes de planta se conectan con sistemas empresariales, servicios en la nube y equipos de mantenimiento externos. El malware fue bloqueado en sistemas de automatización industrial durante el primer trimestre de 2026, y el 19,6% de los equipos ICS registraron amenazas, manteniendo el riesgo de acceso remoto en el foco de atención de los propietarios de activos. La demanda está cambiando de la conectividad básica hacia controles de identidad, registros de sesión y políticas adaptadas a los equipos industriales. Las regulaciones también están haciendo que la prueba de gobernanza de acceso sea más importante en las decisiones de compra. El mercado de seguridad de acceso remoto OT está, por tanto, creando oportunidades para los proveedores que pueden atender sitios heredados sin interrumpir la producción.
Conclusiones Clave del Informe
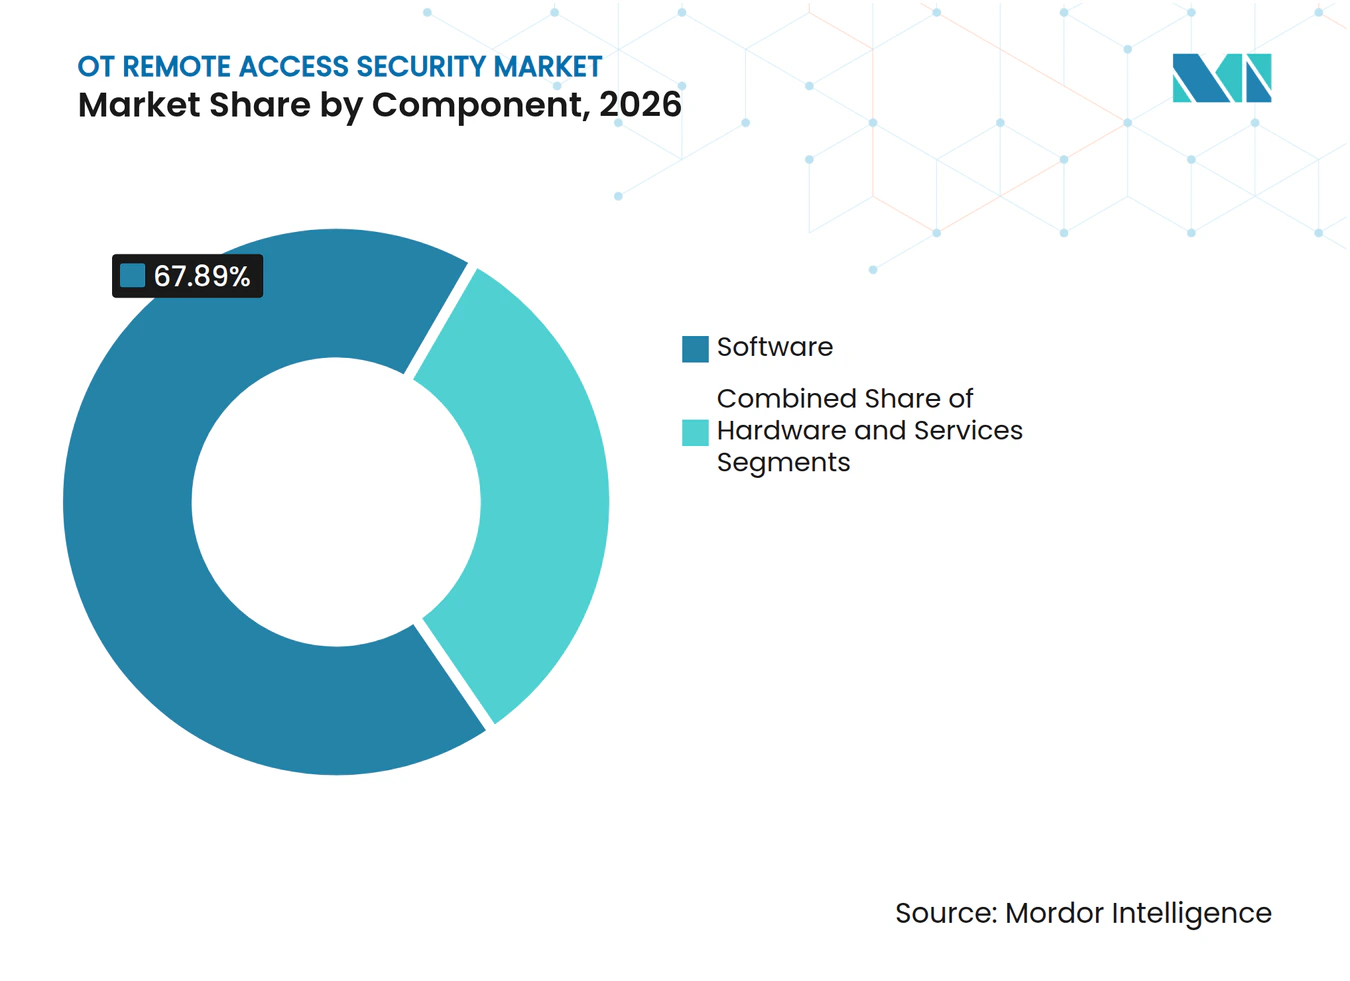
- Por componente, el software representó el 67,89% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 20,77% hasta 2032.
- Por arquitectura de acceso, el acceso remoto basado en VPN representó el 65,20% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que el acceso a red de confianza cero se expanda a una CAGR del 20,16% hasta 2032.
- Por aplicación, el mantenimiento y soporte representó el 68,12% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que la respuesta a incidentes y la reparación de emergencia se expandan a una CAGR del 20,51% hasta 2032.
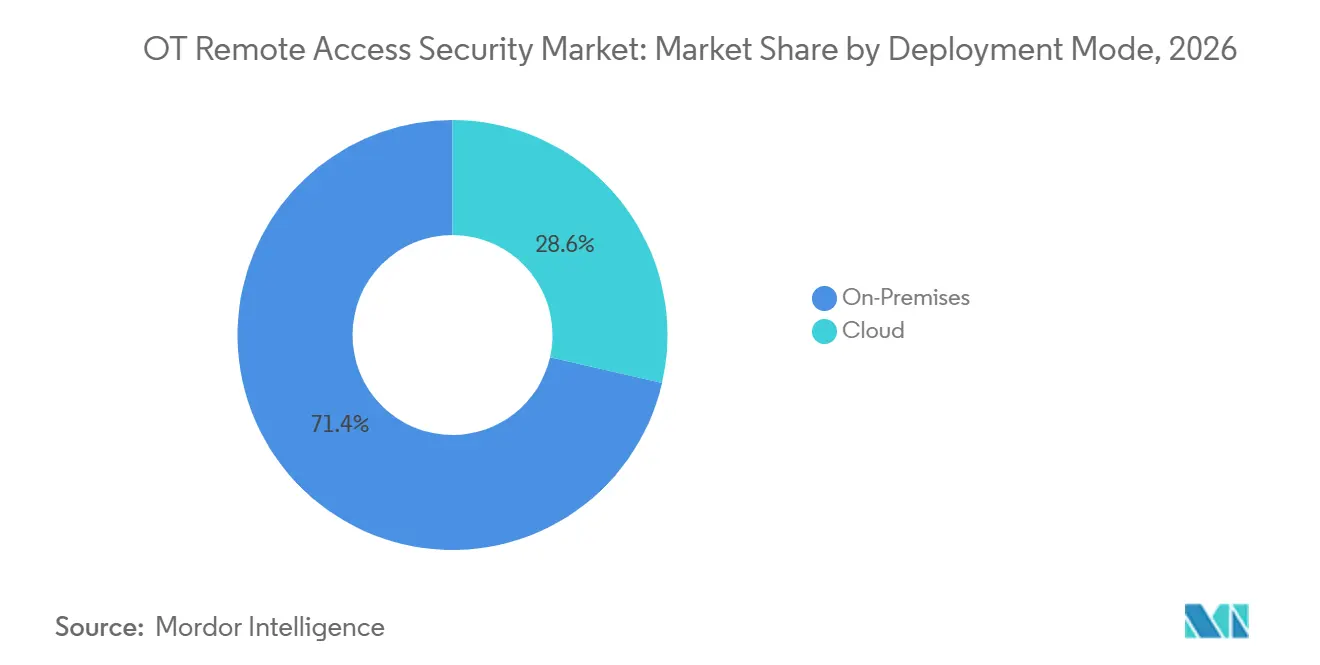
- Por modo de implementación, el despliegue local representó el 71,41% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que la implementación en la nube se expanda a una CAGR del 21,04% hasta 2032.
- Por usuario final, la manufactura industrial representó el 27,19% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que agua y aguas residuales se expanda a una CAGR del 19,45% hasta 2032.
- Por geografía, América del Norte representó el 38,10% del mercado de seguridad de acceso remoto OT en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,81% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Ciberataques Industriales en Entornos de Control Conectados | +3.5% | Global | Corto plazo (≤ 2 años) |
| Expansión del Mantenimiento Remoto y las Operaciones Distribuidas | +3.2% | Global | Corto plazo (≤ 2 años) |
| Regulación de Ciberseguridad más Estricta y Requisitos de Auditabilidad | +2.8% | América del Norte y Europa, con creciente influencia de Asia-Pacífico | Mediano plazo (2-4 años) |
| Industria 4.0 y Conectividad IIoT | +2.1% | Núcleo de Asia-Pacífico, con expansión hacia América del Norte y Europa | Mediano plazo (2-4 años) |
| Brecha de Gobernanza de Identidad y Credenciales en el Ecosistema de Proveedores | +1.8% | Global | Corto plazo (≤ 2 años) |
| Acceso con Reconocimiento de Protocolo para Activos Heredados y con Aislamiento de Red | +1.4% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Ciberataques Industriales en Entornos de Control Conectados
Los ataques a los sistemas de control industrial están incrementando la necesidad de controles de acceso, ya que las conexiones remotas expuestas siguen siendo una vía directa hacia las redes de planta. Un aviso conjunto de abril de 2026 describió a actores afiliados a Irán que atacaban PLCs conectados a internet en instalaciones de agua, energía y gubernamentales de EE. UU. desde marzo de 2026. El aviso identificó intentos de manipular la lógica de escalera y desactivar las alarmas de parada a través de puertos de acceso expuestos. Kaspersky informó que las amenazas afectaron al 19,6% de los equipos ICS a nivel mundial durante el primer trimestre de 2026, confirmando que la exposición industrial es amplia y no se limita a un pequeño grupo de objetivos de alto perfil. El mercado de seguridad de acceso remoto OT se beneficia cuando los operadores exigen autenticación multifactor, identidades individuales de proveedores y grabaciones de sesiones para los entornos de control. Estos requisitos también afectan a los debates sobre seguros y cumplimiento normativo, ya que las organizaciones necesitan evidencia de que el acceso remoto está gobernado.
Expansión del Mantenimiento Remoto y las Operaciones Distribuidas
El mantenimiento remoto se ha convertido en una práctica operativa habitual para las organizaciones que gestionan sitios en amplias áreas geográficas. Los fabricantes y las empresas de servicios públicos dependen de especialistas externos cuando el personal cualificado no puede estar presente en todas las instalaciones. La encuesta SANS de 2025 identificó el acceso remoto seguro como una prioridad de inversión principal y encontró que la conectividad externa y las vías de acceso remoto representaron una parte sustancial de los incidentes de ciberseguridad ICS y OT reportados. Este modelo operativo puede dejar a una empresa con VPNs, herramientas OEM y plataformas OT especializadas funcionando en paralelo en diferentes instalaciones. La complejidad resultante reduce la visibilidad cuando cada herramienta crea sus propias cuentas, proceso de aprobación y registro de sesiones. El mercado de seguridad de acceso remoto OT está respaldado por la demanda de plataformas que consoliden la política y la evidencia de auditoría en una base de activos distribuida. Esto le otorga al mercado de seguridad de acceso remoto OT un papel en la estandarización de la gobernanza entre instalaciones.
Regulación de Ciberseguridad más Estricta y Requisitos de Auditabilidad
Los requisitos regulatorios están desplazando la atención desde la publicación de nuevas normas hacia la capacidad de producir evidencia utilizable durante las auditorías. NERC CIP-003-9 entró en vigor el 1 de abril de 2026 y llevó los controles documentados de acceso remoto electrónico de proveedores a los activos del Sistema Eléctrico Masivo de bajo impacto. Este cambio extiende las expectativas formales de acceso a activos que anteriormente habían recibido menos atención en el marco normativo. NIS2 exige autenticación multifactor y controles de acceso para las sesiones de mantenimiento remoto, mientras que sus disposiciones sobre sanciones aumentan la importancia del cumplimiento documentado para las entidades esenciales. La contratación alineada con IEC 62443 exige cada vez más acceso de mínimo privilegio y responsabilidad individual en lugar de una declaración general de que hay una VPN disponible. Los proveedores que generan registros de sesión, grabaciones y registros vinculados a la identidad están mejor posicionados para abordar este requisito.
Industria 4.0 y Conectividad IIoT
Los sensores conectados, los dispositivos de borde y los análisis en la nube están ampliando el número de vías entre el piso de planta y los sistemas empresariales. Esta expansión es fundamental para el mercado de seguridad de acceso remoto OT porque cada nueva conexión requiere reglas claras sobre quién puede acceder a los equipos y qué puede hacer. Una revisión revisada por pares de 2025 encontró que la adopción del Internet Industrial de las Cosas puede mejorar las operaciones al tiempo que crea riesgos de seguridad de datos e interoperabilidad. Los activos industriales más antiguos suelen utilizar Modbus, DNP3 o protocolos propietarios sin controles de identidad integrados. La guía del NIST reconoce la necesidad de abordar los entornos IIoT y de nube junto con los sistemas de tecnología operativa establecidos.[1] Por tanto, los controles de acceso deben operar a nivel de red y de sesión cuando el propio endpoint no puede autenticar a un usuario.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Límites de Compatibilidad de Protocolos Heredados y Endpoints | -2.3% | América del Norte y Europa, con concentración en activos heredados | Largo plazo (≥ 4 años) |
| Alto Costo de Implementación y Ciclo de Vida | -1.9% | Global, con mayor impacto en mercados emergentes | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Ciberseguridad OT | -1.5% | Global | Mediano plazo (2-4 años) |
| Resistencia Operativa a Nuevas Rutas de Control de Acceso | -1.2% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Límites de Compatibilidad de Protocolos Heredados y Endpoints
La larga vida operativa de los activos industriales convierte la compatibilidad en una limitación importante para la adopción. Muchos sitios con activos heredados utilizan PLCs, RTUs y HMIs que dependen de Modbus, DNP3 o protocolos propietarios que no fueron diseñados con autenticación o cifrado. Una conexión segura debe proteger el acceso sin afectar a las operaciones deterministas y sensibles al tiempo. Un marco revisado por pares de 2025 encontró que la integración de la ciberseguridad OT requiere atención coordinada a personas, procesos, tecnología y proveedores. Los requisitos de segmentación pueden añadir dificultad porque las instalaciones más antiguas no fueron diseñadas en torno a zonas y conductos modernos. Las herramientas sin agente y con reconocimiento de protocolo pueden reducir la carga de implementación cuando las actualizaciones de endpoints o los cambios de firmware no son prácticos.
Alto Costo de Implementación y Ciclo de Vida
Los costos de implementación en múltiples sitios pueden superar las expectativas iniciales porque cada instalación tiene su propio equipo, diseño de red y procedimientos de mantenimiento. El costo incluye software, trabajo de ingeniería, integración, capacitación y actualizaciones de configuración a medida que cambian los requisitos de acceso. Las organizaciones también pueden necesitar abordar la separación de redes OT e IT antes de que las políticas de acceso remoto puedan aplicarse de manera efectiva. La preparación recurrente de auditorías y la recopilación de evidencias añaden carga al ciclo de vida posterior a la implementación. Esta restricción puede favorecer los modelos de servicio gestionado y entregados en la nube porque pueden centralizar las actualizaciones y reducir la necesidad de que cada sitio mantenga una pila completa de gestión de acceso. El mercado de seguridad de acceso remoto OT puede beneficiarse cuando los proveedores facilitan la gestión de la estructura de costos. El costo sigue siendo una carga mayor para los operadores más pequeños y las organizaciones en mercados emergentes con presupuestos de seguridad limitados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Dominio del Software y el Giro hacia los ServiciosEl software representó el 67,89% del mercado de seguridad de acceso remoto OT en 2026. Su posición refleja la importancia de la aplicación de políticas, la federación de identidades, la grabación de sesiones, los registros de auditoría y los paneles de control en los programas modernos de acceso industrial. Estas funciones se ofrecen principalmente a través de software y no únicamente a través de una pasarela. Las plataformas pueden aplicar una política a un usuario con nombre, un dispositivo, una instalación o una sesión específica. También pueden registrar la actividad y crear evidencia que respalde las revisiones operativas. El hardware sigue siendo relevante en instalaciones con aislamiento de red y con activos heredados donde no se pueden añadir agentes a los endpoints heredados. Dichas ubicaciones a menudo requieren una pasarela local para mediar el acceso sin modificar el equipo de producción. El hardware, por tanto, sigue siendo necesario aunque represente el componente más pequeño por ingresos. La posición del software muestra que los compradores están priorizando el control y la visibilidad junto con la disponibilidad de la conexión.
Se proyecta que los servicios se expandan a una CAGR del 20,77% hasta 2032, convirtiéndolo en el componente de más rápido crecimiento. Las organizaciones industriales necesitan ayuda para implementar plataformas en múltiples plantas y gestionar políticas de acceso para proveedores externos. Los servicios gestionados también pueden proporcionar monitoreo continuo, actualizaciones de políticas y recopilación de evidencias. Dispel introdujo el Monitoreo Integrado de Amenazas en enero de 2026 como una capacidad gestionada 24/7 dentro de su plataforma de acceso remoto OT. El desarrollo refleja la demanda de proveedores capaces de combinar el acceso remoto con el monitoreo activo de amenazas. Los servicios también son relevantes donde los equipos internos tienen responsabilidades separadas de IT y OT que no se alinean fácilmente. Esto puede hacer que el soporte de implementación sea importante durante el despliegue inicial y las expansiones posteriores a nuevos sitios. La industria de seguridad de acceso remoto OT tiene, por tanto, espacio para ofertas profesionales y gestionadas además de las licencias de software independientes.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Arquitectura de Acceso:
Transición de la Hegemonía de VPN hacia la Aplicación de Confianza CeroEl acceso remoto basado en VPN representó el 65,20% de la participación del mercado de seguridad de acceso remoto OT en 2026. Esta posición refleja la base instalada de implementaciones heredadas más que una preferencia por el acceso irrestricto a nivel de red. Las VPNs pueden conectar a un usuario remoto con un sitio, pero es posible que no proporcionen reconocimiento de protocolo industrial ni control a nivel de sesión por sí solas. Estas limitaciones importan cuando un proveedor requiere acceso a un solo activo o a una tarea de mantenimiento específica. Un problema crítico de omisión de autenticación que afectaba al software VPN de acceso remoto fue añadido al catálogo de Vulnerabilidades Explotadas Conocidas de CISA en junio de 2026.[2] El evento reforzó la atención sobre la seguridad de las herramientas de acceso remoto orientadas al perímetro. Las organizaciones están, por tanto, revisando cómo se puede limitar el acceso por identidad, activo, tiempo y rol. Las implementaciones de VPN existentes seguirán siendo importantes porque reemplazar las conexiones de sitio puede llevar tiempo en entornos sensibles.
Se proyecta que el acceso a red de confianza cero se expanda a una CAGR del 20,16% hasta 2032. El enfoque ofrece a las organizaciones una forma de verificar la identidad y aplicar políticas restrictivas antes de que se establezca una conexión. Las guías de CISA y NSA han extendido los principios de confianza cero a la tecnología operativa, fomentando controles que reduzcan la confianza implícita en las sesiones remotas. El acceso basado en protocolo industrial sigue siendo relevante en sitios con activos heredados donde una plataforma debe comprender las comunicaciones de planta antes de aplicar reglas de acceso. El acceso basado en la nube y en el borde respalda a los operadores distribuidos que no pueden mantener grandes pilas de hardware local en cada sitio. Xage Security introdujo un Estudio de Visibilidad a Política que vincula el descubrimiento de activos con políticas de confianza cero aplicables. La dirección del producto busca reducir el esfuerzo necesario para pasar del acceso VPN amplio a controles más específicos. La industria de seguridad de acceso remoto OT está, por tanto, equilibrando la gran base instalada de VPN con una transición hacia el acceso basado en políticas.
Por Aplicación:
Mantenimiento y Soporte Lidera Mientras la Respuesta a Incidentes CreceEl mantenimiento y soporte representó el 68,12% de la participación del mercado de seguridad de acceso remoto OT en 2026. Las conexiones rutinarias de técnicos y proveedores de equipos generan un alto volumen de actividad de acceso en las instalaciones industriales. Este trabajo puede incluir resolución de problemas, cambios de configuración, diagnósticos y soporte rutinario para activos de producción. La escala del acceso rutinario hace que los procesos de aprobación claros y los registros sean importantes para los operadores de planta. Secomea informó en 2026 que solo el 43% de las organizaciones encuestadas mantenían registros de auditoría completos de las sesiones de proveedores. Esto deja una brecha de gobernanza material en el área de aplicación más grande. Una plataforma unificada puede respaldar el mantenimiento recurrente al tiempo que proporciona a los equipos de seguridad y operaciones un rastro de evidencia común. Esa necesidad respalda la demanda de un acceso de proveedores más controlado en lugar de credenciales informales o cuentas VPN compartidas.
Se proyecta que la respuesta a incidentes y la reparación de emergencia se expandan a una CAGR del 20,51% hasta 2032. El segmento requiere una conexión rápida durante un evento operativo sin sacrificar los registros que pueden respaldar investigaciones posteriores. Esto difiere de los enfoques anteriores, en los que el acceso remoto seguro se configuraba principalmente para el mantenimiento planificado. Las organizaciones ahora necesitan roles predefinidos, aprobaciones y flujos de trabajo de emergencia antes de que ocurra un incidente. El monitoreo remoto, los diagnósticos en tiempo real y la gestión de activos son aplicaciones más pequeñas que también reducen la necesidad de presencia física en el sitio. Estas aplicaciones pueden crear rutas de acceso separadas si se gestionan a través de herramientas distintas. Los requisitos de NIS2 y NERC CIP favorecen un rastro de evidencia unificado en todos los contextos de acceso remoto. El mercado de seguridad de acceso remoto OT se está moviendo, por tanto, hacia plataformas que gestionen la actividad regular y el acceso en crisis bajo políticas comunes.
Por Modo de Implementación:
El Despliegue Local Domina y la Nube Gana ImpulsoEl despliegue local representó el 71,41% del mercado de seguridad de acceso remoto OT en 2026. Su liderazgo refleja los requisitos de las industrias de energía, defensa, química y procesos, que prefieren redes separadas y control local. Algunas organizaciones también tienen normas de residencia de datos u operativas que limitan dónde se pueden procesar los datos. Las plantas existentes a menudo ya operan pasarelas locales y sistemas de seguridad. La encuesta SANS de 2025 situó la visibilidad de activos y el acceso remoto seguro entre las principales prioridades de inversión para los programas ICS y OT. Estos programas frecuentemente comienzan dentro de los entornos locales que los operadores ya gestionan. El despliegue local también puede respaldar sitios donde la fiabilidad de internet y las conexiones externas a la nube son preocupaciones operativas. Es probable que el segmento siga siendo importante para las operaciones sensibles de un solo sitio.
Se proyecta que la implementación en la nube se expanda a una CAGR del 21,04% hasta 2032. Los fabricantes con múltiples sitios y las empresas de servicios de agua pueden utilizar planos de control en la nube para gestionar políticas entre ubicaciones sin instalar una pila de gestión completa en cada instalación. Este modelo puede reducir el gasto de capital asociado con el hardware de cada sitio. Tosi lanzó una plataforma unificada en enero de 2026 que combinaba el monitoreo basado en la nube con la gestión de acceso a nivel de pasarela. El diseño ilustra un enfoque híbrido en el que la gestión de políticas está centralizada, mientras que la aplicación de sesiones permanece cerca del activo. Dichos modelos pueden preservar las necesidades de tiempo de actividad al tiempo que mejoran la coherencia de las políticas en una gran base de instalaciones. El uso exclusivamente local seguirá siendo relevante donde las conexiones externas no son aceptables. El mercado de seguridad de acceso remoto OT se está moviendo, en consecuencia, hacia patrones de implementación híbrida en lugar de un reemplazo completo de los sistemas locales. Esto crea una oportunidad diferenciada en el mercado de seguridad de acceso remoto OT para arquitecturas de control flexibles.

Por Usuario Final:
La Manufactura Industrial Ancla el Mercado, Agua y Aguas Residuales AceleraLa manufactura industrial representó el 27,19% del total de 2026. El sector tiene densas poblaciones de activos OT y necesidades recurrentes de acceso de proveedores en los sectores automotriz, alimentos y bebidas, química y producción discreta. Los equipos de producción a menudo requieren soporte de los fabricantes de equipos originales e integradores especializados. Cada conexión puede afectar al rendimiento, la seguridad y la calidad del producto cuando llega a un entorno de control. Las organizaciones manufactureras, por tanto, necesitan políticas de acceso que reconozcan los calendarios de planta y la criticidad de los activos. El sector también cuenta con equipos de larga vida útil, lo que puede dificultar el reemplazo directo de las prácticas de red más antiguas. Su escala y complejidad operativa lo mantienen como el segmento de usuario final más grande en el mercado de seguridad de acceso remoto OT. Es probable que la demanda siga vinculada tanto a las iniciativas de digitalización como a la necesidad de proteger las líneas de producción establecidas. El mercado de seguridad de acceso remoto OT sigue siendo relevante donde los fabricantes necesitan gobernar el soporte externo en instalaciones complejas.
Se proyecta que agua y aguas residuales se expanda a una CAGR del 19,45% hasta 2032. Las empresas de servicios municipales han recibido mayor atención tras ataques y advertencias relacionados con tecnología operativa expuesta. La EPA publicó recursos de planificación de ciberseguridad para sistemas de agua en octubre de 2025, aumentando la disponibilidad de orientación para los programas de empresas de servicios. Un análisis revisado por pares de 2026 identificó las vulnerabilidades SCADA y la infraestructura OT heredada como importantes riesgos ciberfísicos para las empresas de servicios de agua de EE. UU. La energía y los servicios públicos también siguen siendo importantes, ya que los operadores de electricidad están sujetos a los requisitos NERC CIP. Los operadores de petróleo y gas gestionan activos remotos y críticos bajo expectativas de seguridad específicas del sector. El transporte y la logística, los productos químicos y farmacéuticos, y la minería y los metales son áreas de usuario final más pequeñas que están añadiendo activos conectados con el tiempo. La gobernanza de identidad de proveedores sigue siendo un requisito común en estos sectores verticales, independientemente del tipo de activo.
Análisis Geográfico
Mercado de Seguridad de Acceso Remoto OT en América del Norte
América del Norte representó el 38,10% del mercado de seguridad de acceso remoto OT en 2026. La región combina una gran base de activos regulados de energía eléctrica, agua, petróleo y gas, así como activos de manufactura. NERC CIP-003-9 introdujo requisitos documentados de acceso electrónico remoto de proveedores para activos del Sistema Eléctrico a Granel de bajo impacto en abril de 2026. Esto transformó el acceso de terceros de una práctica informal a una obligación auditable para las empresas de servicios eléctricos. Estados Unidos sigue siendo el principal mercado generador de ingresos en la región, mientras que los operadores canadienses también alinean sus programas de acceso con las directrices nacionales y los requisitos NERC CIP.
Mercado de Seguridad de Acceso Remoto OT en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,81% hasta 2032. El Sudeste Asiático registró un 23,21% de computadoras ICS bajo ataque en el primer trimestre de 2026, lo que vincula la rápida digitalización manufacturera de la región con un desafío de seguridad significativo. Las normativas nacionales se están volviendo más exigentes en toda la región, incluyendo requisitos de monitoreo, evaluación de riesgos e informes rápidos de incidentes. En Japón, NTT Communications e IIJ comenzaron a ofrecer una solución integrada de gestión de seguridad OT en 2025, que combinaba detección de intrusiones específica para OT con acceso remoto seguro. Yokogawa inauguró su Centro de Resiliencia Cibernética Industrial en Singapur en septiembre de 2026 para brindar capacitación regional, simulación de amenazas y servicios gestionados.
Mercado de Seguridad de Acceso Remoto OT en EMEA y América del Sur
Europa ocupa una posición relevante en el mercado de seguridad de acceso remoto OT, respaldada por la alta densidad manufacturera en Alemania, el Reino Unido y Francia. La contratación alineada con NIS2 e IEC 62443 ha incrementado la importancia de la auditabilidad del acceso remoto en los sectores industriales. IXON introdujo su puerta de enlace SecureEdge con certificación IEC 62443-4-2 en abril de 2026. Moxa obtuvo doble certificación IEC 62443-4-1 de Nivel de Madurez 3 en junio de 2026.[3] América del Sur es un área emergente donde la actividad manufacturera y petrolera está incrementando la conciencia sobre las necesidades de seguridad industrial. Oriente Medio concentra la demanda de operadores de petróleo y gas, mientras que África sigue siendo la zona de menores ingresos a pesar de tener la tasa regional más alta de ataques a ICS, con un 27,4% en el primer trimestre de 2026.
Panorama Competitivo
Concentración del Mercado
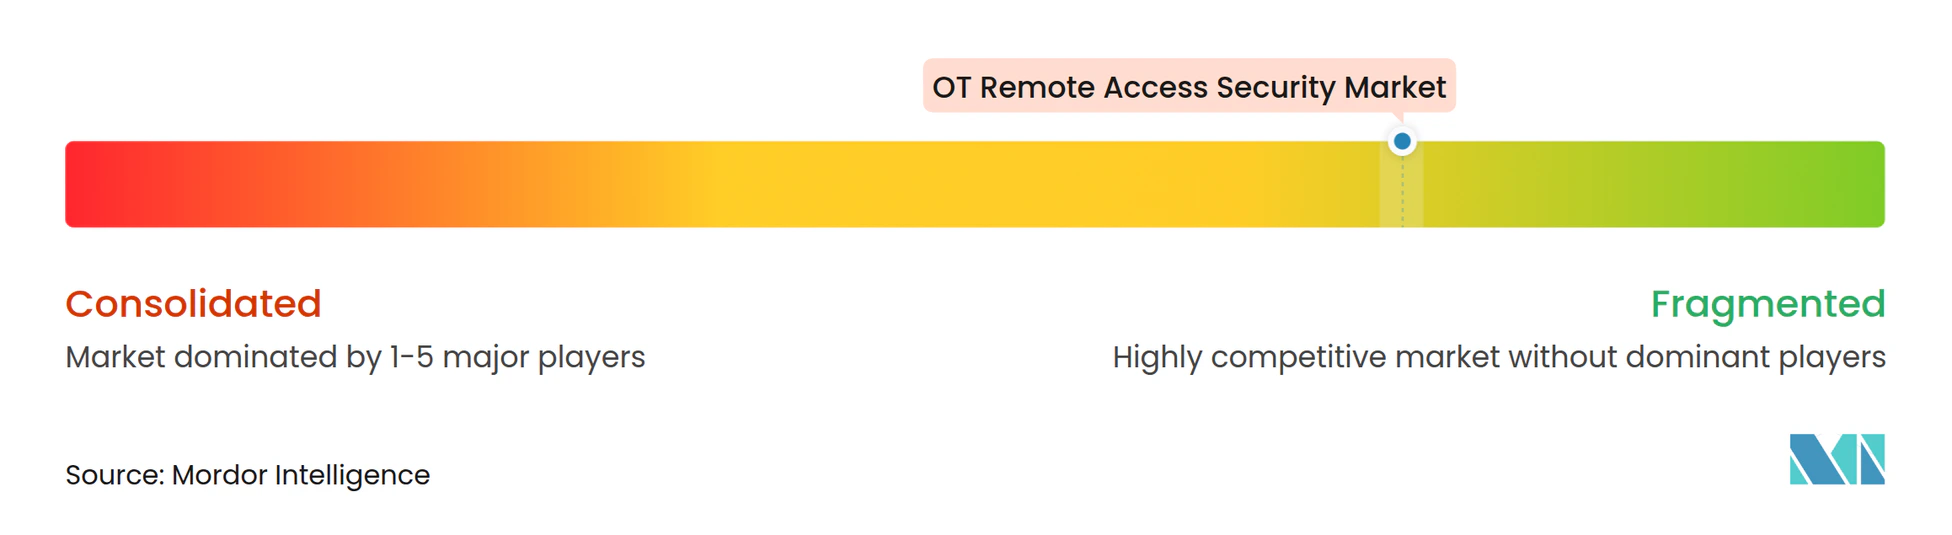
El mercado de seguridad de acceso remoto OT está fragmentado, sin que ningún proveedor ocupe una posición dominante en todos los segmentos y geografías. El campo incluye proveedores nativos de OT como Cyolo, Dispel, Secomea, IXON y XONA Systems. También incluye proveedores de redes industriales como HMS Networks, Moxa y Westermo, que han ampliado sus carteras de conectividad para incluir el acceso remoto seguro. Las plataformas nativas de OT se centran en el acceso basado en identidad, el reconocimiento de protocolos y la aplicación a nivel de sesión. Los proveedores de redes generalmente extienden la gestión de acceso desde su hardware de conectividad existente. La diferencia es más visible en las evaluaciones reguladas donde el comprador requiere sesiones auditables, identidades individuales de proveedores y evidencia de aplicación de políticas. Estas condiciones favorecen las plataformas diseñadas específicamente cuando una conexión remota general no es suficiente.
Los proveedores buscan aumentar los costos de cambio integrando sus plataformas en ecosistemas de socios y añadiendo capacidades adyacentes. Dispel firmó una asociación global plurianual con ABB en agosto de 2025 para respaldar servicios remotos seguros bajo ABB Care. La empresa también anunció una integración con Armis de ServiceNow en agosto de 2026 para incorporar información sobre el riesgo de activos en las decisiones de acceso remoto. Cyolo introdujo la Segmentación CPS en julio de 2026, extendiendo su oferta desde el acceso humano a máquina hacia el control de comunicación máquina a máquina.[4] Estos movimientos amplían el papel de las plataformas de acceso más allá de una conexión remota básica. También responden a los compradores que necesitan visibilidad de activos, usuarios y rutas de comunicación antes de conceder acceso. Los requisitos de cumplimiento están acortando las evaluaciones para los proveedores que pueden proporcionar registros, registros de identidad y evidencia de políticas sin una personalización extensa.
El entorno competitivo también incluye capacidades para el monitoreo gestionado, el análisis de comportamiento y la generación de políticas. Dispel lanzó un servicio de Monitoreo Integrado de Amenazas 24/7 en enero de 2026. Cyolo lanzó la Detección de Riesgos en Vivo en septiembre de 2026 para señalar acciones de operadores de riesgo durante sesiones remotas OT activas sin interrumpir la conexión. Estas funciones tienen como objetivo reducir la brecha entre conceder una conexión y supervisar lo que sucede después de que se aprueba el acceso. Las empresas con arquitectura de reconocimiento de protocolo pueden abordar los requisitos de activos heredados, mientras que los grandes proveedores de redes conservan una ventaja en las relaciones con equipos establecidos. El mercado de seguridad de acceso remoto OT sigue abierto a diferentes tipos de proveedores porque las necesidades de los clientes varían según la regulación, el modelo de implementación, la antigüedad de los activos y la capacidad operativa interna. No hay una participación combinada divulgada para las empresas líderes, lo que respalda una descripción competitiva fragmentada.
Líderes de la Industria de Seguridad de Acceso Remoto OT
-
HMS Networks AB
-
IXON B.V.
-
Moxa Inc.
-
Secomea A/S
-
Tosibox Oy
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Acceso Remoto OT Empresas cubiertas en este informe
- AhnLab, Inc.
- Alleantia S.L.
- Bayshore Networks, Inc.
- Cyolo Security Ltd.
- Dispel LLC
- HMS Networks AB
- IXON B.V.
- Moxa Inc.
- Otector B.V.
- ProSoft Technology, Inc.
- Radiflow Ltd.
- Remote Engineer B.V.
- Secomea A/S
- TDi Technologies, Inc.
- Tosibox Oy
- Trout Software, Inc.
- Waterfall Security Solutions Ltd.
- Westermo Network Technologies AB
- Xage Security, Inc.
- XONA Systems, Inc.
Desarrollos recientes de la industria en Mercado de Seguridad de Acceso Remoto OT
- Septiembre de 2026: Cyolo lanzó la Detección de Riesgos en Vivo para su solución Cyolo PRO (Operaciones Remotas Privilegiadas), introduciendo la señalización de anomalías en tiempo real impulsada por IA que marca las acciones de operadores de riesgo durante sesiones remotas OT activas sin interrumpir la conexión. La capacidad aborda la brecha persistente en el monitoreo posterior a la conexión en los canales de acceso remoto de proveedores en entornos de infraestructura crítica.
- Septiembre de 2026: Yokogawa Engineering Asia lanzó el Centro de Resiliencia Cibernética Industrial (ICRC) en Singapur, estableciendo un centro regional para el Sudeste Asiático, Oceanía y Taiwán, que ofrece capacitación en ciberseguridad OT, simulación de amenazas y servicios gestionados. El centro refleja la creciente inversión corporativa en la capacidad de seguridad OT en Asia-Pacífico antes de que los mandatos regulatorios regionales se intensifiquen hacia 2027.
- Agosto de 2026: Dispel anunció una integración con Armis de ServiceNow en Black Hat USA 2026, combinando la plataforma de gestión de exposición cibernética impulsada por IA de Armis Centrix con el Motor de Confianza Cero de Dispel para que la inteligencia de riesgo de activos en tiempo real informe cada decisión de acceso remoto en el punto de autorización. La integración cierra la brecha operativa entre la visibilidad de activos propiedad de seguridad y las decisiones de acceso propiedad de operaciones en entornos industriales.
- Julio de 2026: Cyolo anunció la Segmentacin CPS de Cyolo, expandiendo su plataforma más allá del acceso remoto seguro de humano a máquina hacia el control de comunicación máquina a máquina para organizaciones industriales y de infraestructura crítica. La capacidad permite el descubrimiento, la visualización de comunicaciones, la simulación de políticas y la aplicación de conectividad para limitar el movimiento lateral y contener el radio de explosión sin interrumpir las operaciones.
Alcance del Informe Global del Mercado de Seguridad de Acceso Remoto OT
El Mercado de Seguridad de Acceso Remoto OT comprende los ingresos generados por hardware, software y servicios que permiten la conectividad remota segura a los sistemas de tecnología operativa y entornos industriales. Estas soluciones proporcionan acceso controlado a activos industriales, estaciones de trabajo de ingeniería, sistemas de control y equipos de campo a través de tecnologías como el acceso de confianza cero, el acceso basado en VPN, el acceso con reconocimiento de protocolo industrial y la conectividad remota basada en la nube. El mercado ayuda a las organizaciones a asegurar las actividades de mantenimiento remoto, monitoreo, diagnósticos, soporte y respuesta a emergencias, manteniendo al mismo tiempo la seguridad operativa y el cumplimiento normativo. Las soluciones también proporcionan capacidades de autenticación, autorización, monitoreo de sesiones y auditoría para proveedores externos y usuarios internos. El crecimiento está impulsado por la creciente adopción de operaciones remotas, las iniciativas de Industria 4.0 y la necesidad de acceso seguro a activos industriales distribuidos.
El Informe del Mercado de Seguridad de Acceso Remoto OT está Segmentado por Componente (Hardware, Software y Servicios), Arquitectura de Acceso (Acceso Remoto Basado en VPN, Acceso a Red de Confianza Cero, Acceso Basado en Protocolo Industrial, Acceso Basado en la Nube y en el Borde, y Otras Arquitecturas de Acceso), Aplicación (Monitoreo Remoto, Diagnósticos en Tiempo Real, Gestión de Activos, Mantenimiento y Soporte, y Respuesta a Incidentes y Reparación de Emergencia), Modo de Implementación (Local y Nube), Usuario Final (Manufactura Industrial, Energía y Servicios Públicos, Petróleo y Gas, Transporte y Logística, Química y Farmacéutica, Minería y Metales, Agua y Aguas Residuales, y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Hardware |
| Software |
| Servicios |
| Acceso Remoto Basado en VPN |
| Acceso a Red de Confianza Cero |
| Acceso Basado en Protocolo Industrial |
| Acceso Basado en la Nube y en el Borde |
| Otras Arquitecturas de Acceso |
| Monitoreo Remoto |
| Diagnósticos en Tiempo Real |
| Gestión de Activos |
| Mantenimiento y Soporte |
| Respuesta a Incidentes y Reparación de Emergencia |
| Local |
| Nube |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Transporte y Logística |
| Química y Farmacéutica |
| Minería y Metales |
| Agua y Aguas Residuales |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Hardware | |
| Software | ||
| Servicios | ||
| Por Arquitectura de Acceso | Acceso Remoto Basado en VPN | |
| Acceso a Red de Confianza Cero | ||
| Acceso Basado en Protocolo Industrial | ||
| Acceso Basado en la Nube y en el Borde | ||
| Otras Arquitecturas de Acceso | ||
| Por Aplicación | Monitoreo Remoto | |
| Diagnósticos en Tiempo Real | ||
| Gestión de Activos | ||
| Mantenimiento y Soporte | ||
| Respuesta a Incidentes y Reparación de Emergencia | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Usuario Final | Manufactura Industrial | |
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| Transporte y Logística | ||
| Química y Farmacéutica | ||
| Minería y Metales | ||
| Agua y Aguas Residuales | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de acceso remoto OT?
El mercado de seguridad de acceso remoto OT está valorado en 4,03 mil millones de USD en 2026 y se proyecta que alcance los 11,37 mil millones de USD en 2032, a una CAGR del 19,05% de 2027 a 2032.
¿Qué está impulsando la demanda de seguridad de acceso remoto OT?
Los ciberataques, el mantenimiento distribuido, la conectividad IIoT y los requisitos de auditoría están aumentando la demanda de acceso basado en identidad, grabado y controlado por políticas.
¿Qué componente lidera el gasto en seguridad de acceso remoto OT?
El software lidera con el 67,89% del total de 2026 porque la aplicación de políticas, la grabación de sesiones, la gestión de identidades y las herramientas de auditoría son funciones lideradas por software.
¿Qué arquitectura de acceso está creciendo más rápido?
Se proyecta que el acceso a red de confianza cero crezca a una CAGR del 20,16% hasta 2032, ya que los operadores buscan permisos de acceso más restrictivos y una verificación de identidad más sólida.
¿Qué usuario final se está expandiendo más rápido?
Se proyecta que agua y aguas residuales crezca a una CAGR del 19,45% hasta 2032, respaldado por la atención a los riesgos cibernéticos de las empresas de servicios municipales y la orientación de planificación.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 19,81% hasta 2032, a medida que la digitalización manufacturera, las nuevas normativas y el aumento de las amenazas ICS elevan los requisitos de seguridad.