
Tamanho e Participação do Mercado de Controle de Acesso à Rede como Serviço
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 2.22 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.06 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 22.24 % |
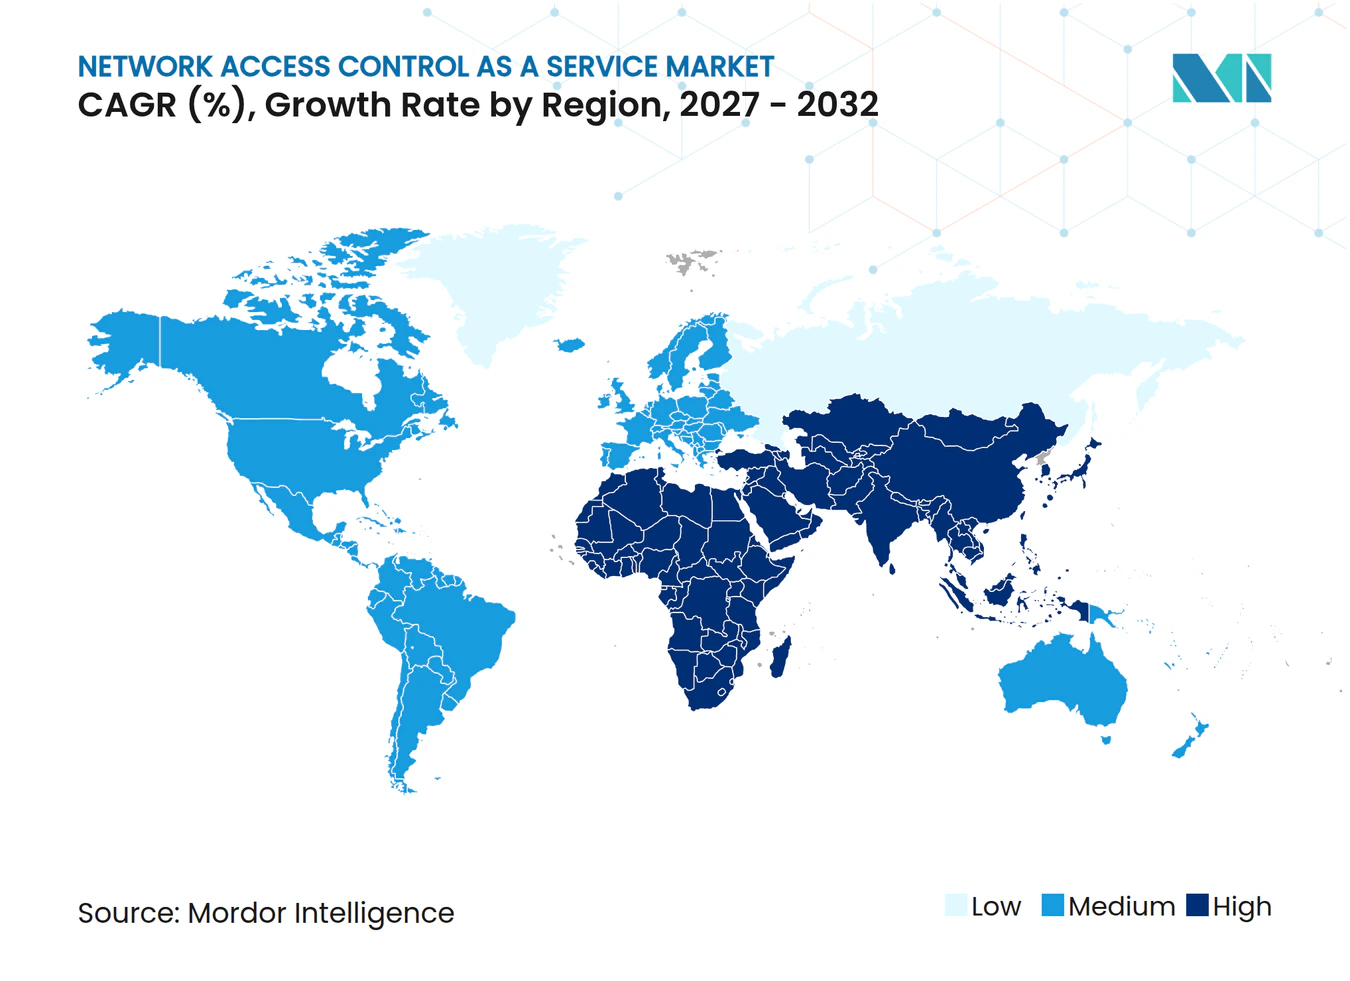
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Controle de Acesso à Rede como Serviço por Mordor Intelligence
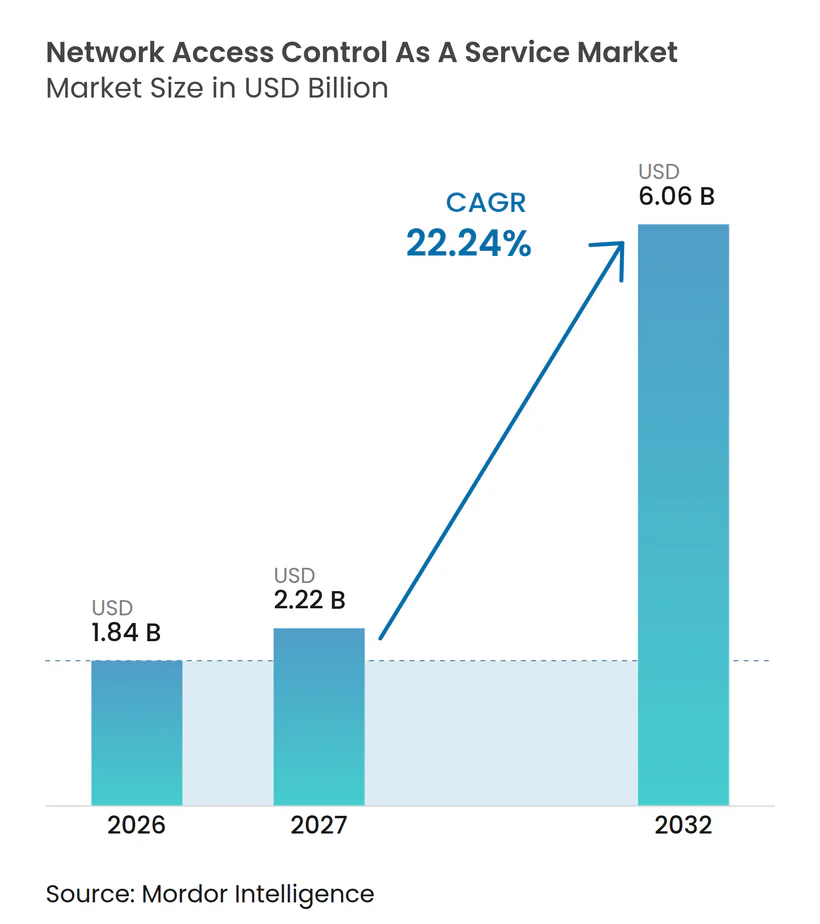
O tamanho do mercado de controle de acesso à rede como serviço foi avaliado em 1,84 bilhões de USD em 2026 e estima-se que cresça de 2,22 bilhões de USD em 2027 para atingir 6,06 bilhões de USD até 2032, a um CAGR de 22,24% durante o período de previsão (2027-2032). O mercado de Controle de Acesso à Rede como Serviço está migrando de implantações baseadas em appliances para entrega por assinatura, à medida que as empresas buscam gerenciamento centralizado de políticas em sites e endpoints. Os compradores estão direcionando os gastos para despesas operacionais e se afastando dos ciclos de atualização de hardware, enquanto dispositivos gerenciados e não gerenciados são cada vez mais governados a partir de um único plano de políticas. Provedores nativos de nuvem estão ganhando espaço em ambientes onde serviços de identidade legados e controladores de hardware não conseguem atender aos requisitos de múltiplos sites. O mercado de Controle de Acesso à Rede como Serviço também se beneficia quando as empresas integram redes adquiridas com mais rapidez, pois políticas centralizadas podem encurtar a reconciliação de regras de acesso herdadas. Os requisitos de residência de dados na Índia, China e Europa estão aumentando o valor das arquiteturas de nuvem regionalmente isoladas e favorecendo fornecedores com infraestrutura distribuída em conformidade.
Principais Conclusões do Relatório
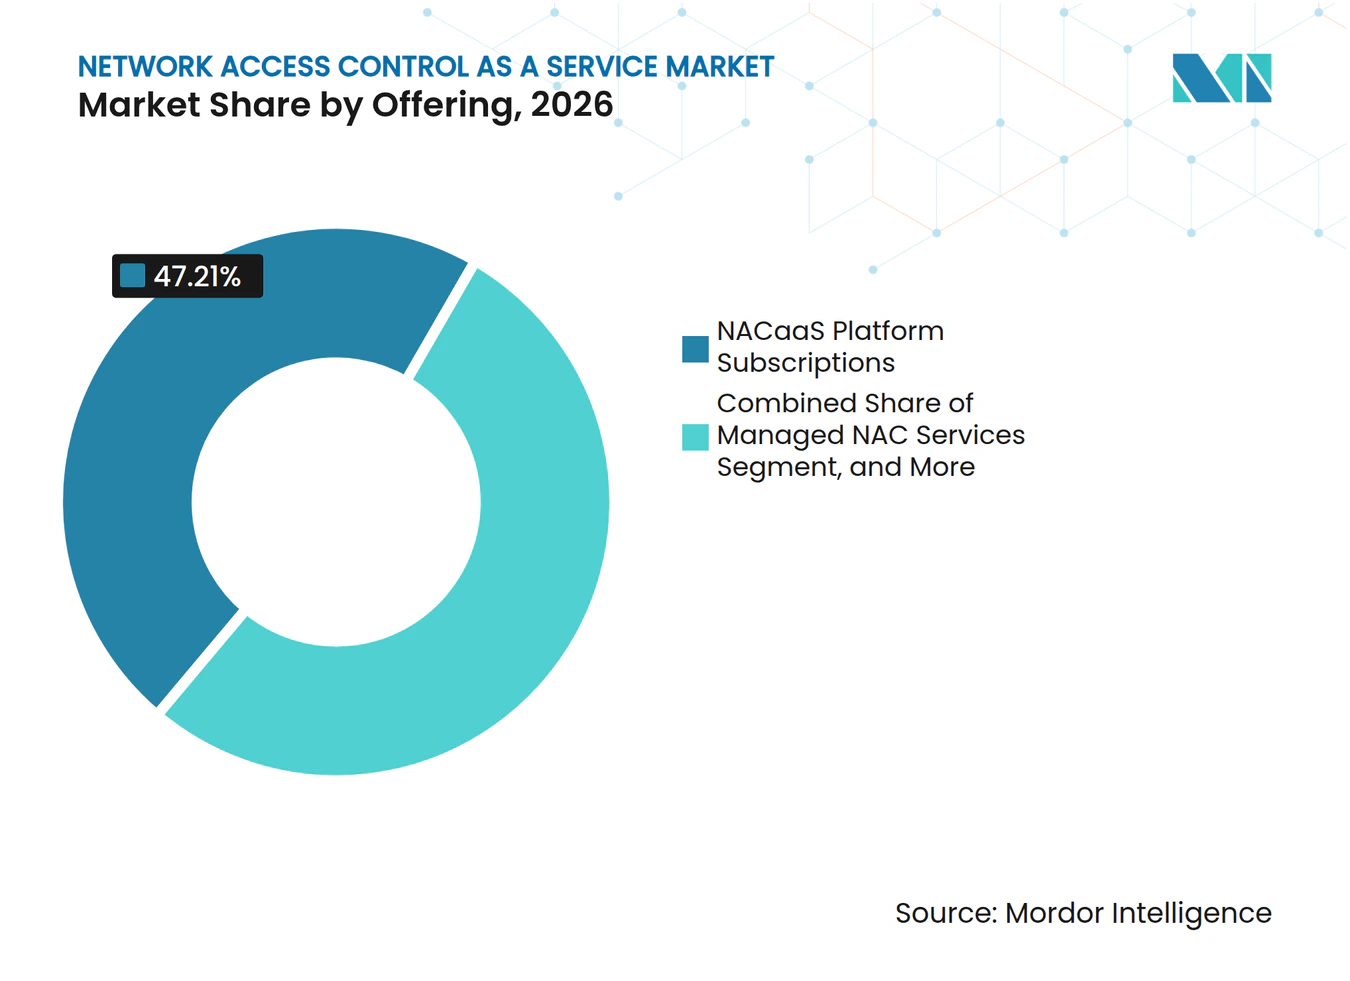
- Por oferta, as assinaturas de plataforma NACaaS detinham 47,21% da receita do mercado de controle de acesso à rede como serviço em 2026, enquanto os Serviços NAC Gerenciados têm projeção de expansão a um CAGR de 24,56% até 2032.
- Por modelo de entrega de serviço, o NACaaS em nuvem pública/multilocatário representou 61,37% da receita em 2026, enquanto o NACaaS em nuvem híbrida tem projeção de expansão a um CAGR de 25,63% até 2032.
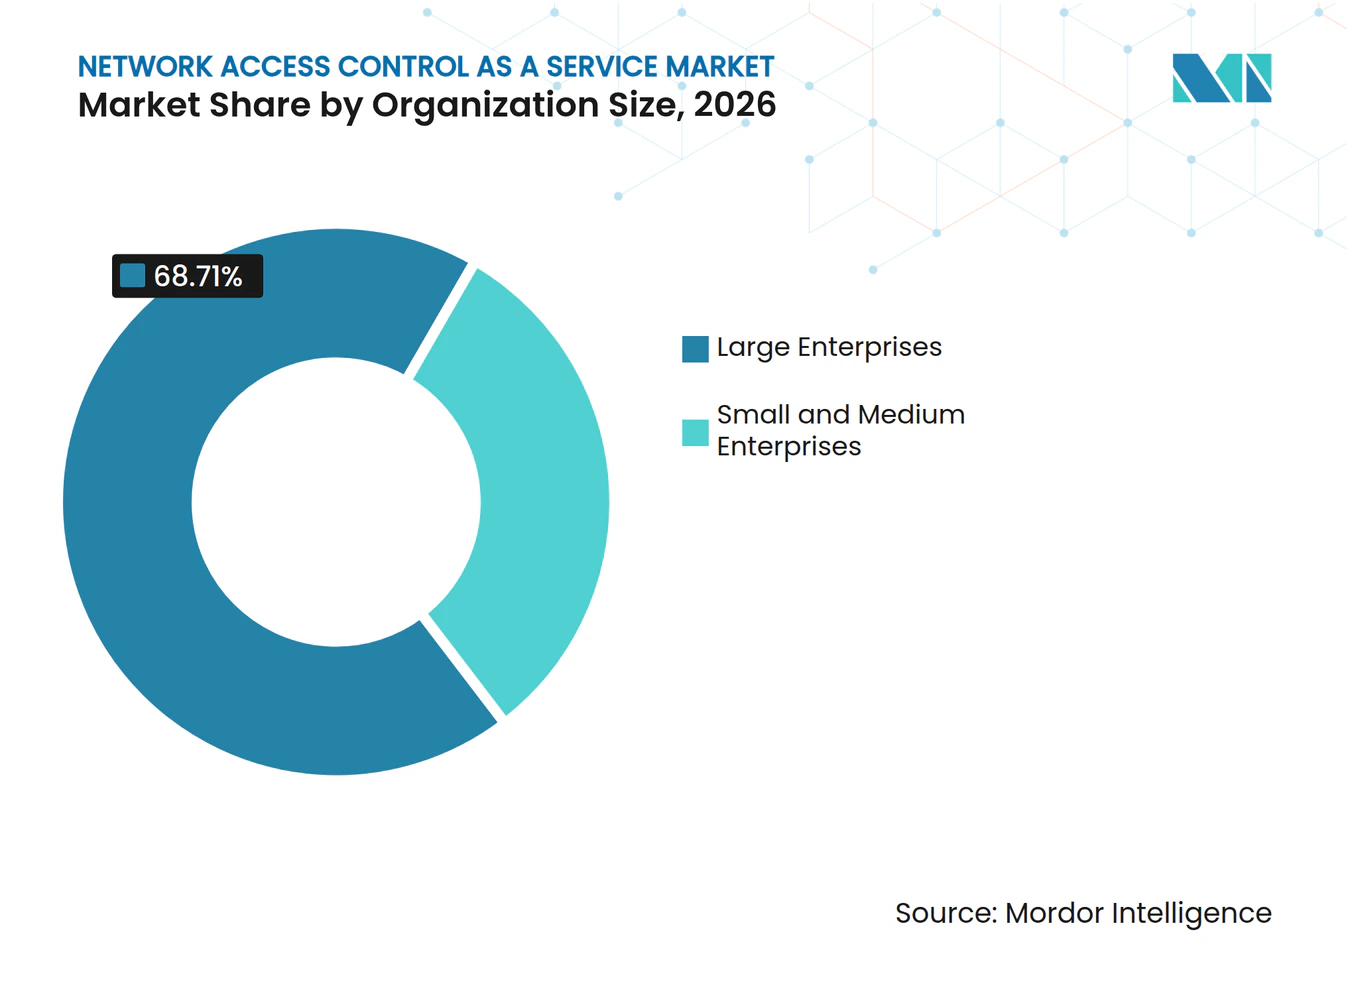
- Por tamanho da organização, as grandes empresas representaram 68,71% da receita em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 24,33% até 2032.
- Por setor do usuário final, o BFSI representou 31,24% da receita em 2026 no mercado de controle de acesso à rede como serviço, enquanto o setor de TI e telecomunicações tem projeção de expansão a um CAGR de 25,71% até 2032.
- Por geografia, a América do Norte representou 34,66% da receita no mercado de controle de acesso à rede como serviço em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 26,72% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Controle de Acesso à Rede como Serviço
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Adoção da Arquitetura Zero Trust | +4.5% | Global | Médio prazo (2-4 anos) |
| Proliferação de Endpoints Não Gerenciados e de IoT | +3.8% | América do Norte e Europa, Ásia-Pacífico em crescimento acelerado | Curto prazo (≤ 2 anos) |
| Expansão do Trabalho Híbrido e BYOD | +3.2% | Global, mais forte na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Conformidade com Ciberseguros | +2.9% | Europa, América do Norte, Índia, Sudeste Asiático | Curto prazo (≤ 2 anos) |
| NAC SaaS Simplifica as Operações de Políticas em Múltiplos Sites | +2.4% | América do Norte, Europa, mercado intermediário da Ásia-Pacífico | Médio prazo (2-4 anos) |
| NAC em Nuvem Permite Integração de Rede Pós-Fusão Mais Rápida | +1.8% | América do Norte, Europa Ocidental | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção da Arquitetura Zero Trust
O mercado de controle de acesso à rede como serviço é sustentado pela lacuna entre organizações que reconhecem o Zero Trust como essencial e aquelas que concluíram a implantação. Uma pesquisa de 2026 com 851 profissionais de TI e cibersegurança constatou que 82% consideravam o Acesso Universal à Rede Zero Trust como essencial, mas apenas 17% o haviam implementado completamente. A aplicação de dispositivos e redes era um pilar central do Zero Trust para 64% dos entrevistados, e 56% já utilizavam IA ou aprendizado de máquina para automação de políticas adaptativas.[1] A orientação federal SASE da CISA vincula as funções NAC ao progresso sob o Modelo de Maturidade Zero Trust, inserindo os controles de acesso nos processos de aquisição orientados por conformidade. Esse requisito sustenta a demanda de agências governamentais e cadeias de suprimentos regulamentadas que necessitam de verificação contínua. Também desloca o caso de compra de um projeto de rede isolado para uma decisão mais ampla de arquitetura de segurança.
Proliferação de Endpoints Não Gerenciados e de IoT
O mercado de controle de acesso à rede como serviço está ganhando espaço à medida que o número de dispositivos operando fora do gerenciamento direto de TI aumenta. A Palo Alto Networks analisou mais de 27 milhões de dispositivos conectados em 1.803 redes corporativas e constatou que 32,5% dos dispositivos de rede corporativa eram não gerenciados. A mesma pesquisa identificou segmentação deficiente em 77,74% das redes e dispositivos IoT de alto risco em 48,2% das conexões de IoT com TI corporativa.[2] Muitos dispositivos IoT carecem do software supplicant 802.1X e dos repositórios de certificados exigidos pela autenticação tradicional. As políticas de desvio de MAC sem agente tornam-se, portanto, importantes para controlar dispositivos que não podem carregar um agente. O NIST descreve a integração confiável na camada de rede e o gerenciamento do ciclo de vida como um controle fundamental para dispositivos IoT
Expansão do Trabalho Híbrido e BYOD
O trabalho híbrido tornou o controle de acesso uma questão de verificação em nível de sessão, e não apenas uma tarefa de perímetro. A orientação da Cloud Security Alliance afirma que a verificação contínua da integridade do dispositivo é necessária em VDI e DaaS, ZTNA por aplicação e padrões de acesso a enclaves seguros locais. Esse requisito cria demanda por plataformas em nuvem capazes de avaliar a postura do dispositivo sem exigir a instalação de agentes gerenciados em equipamentos pessoais. O acesso condicional pode avaliar a versão do sistema operacional, o status de criptografia e a atualização de patches antes de permitir o acesso a aplicações individuais. O mercado de controle de acesso à rede como serviço ganha relevância onde contratados e funcionários utilizam dispositivos não corporativos para acessar sistemas críticos. Essas condições também tornam a consistência de políticas entre locais remotos e escritórios mais importante para as equipes de segurança corporativa.
Requisitos Regulatórios e de Conformidade com Ciberseguros
O Regulamento de Resiliência Operacional Digital tornou-se aplicável em 17 de janeiro de 2025 e exige que as entidades financeiras segmentem redes e limitem o acesso a TIC ao que cada função necessita. Seus requisitos de controle de acesso estão alinhados com o monitoramento contínuo da postura do dispositivo e a análise comportamental em plataformas NAC em nuvem. O Banco de Reserva da Índia emitiu as Diretrizes de Estrutura de Cibersegurança, Risco Tecnológico, Resiliência e Garantia para Bancos Comerciais em julho de 2026, que exigem autenticação multifator para acesso privilegiado e teletrabalho. Esses requisitos tornam os controles de acesso verificáveis relevantes para as aquisições bancárias na Índia. O mercado de controle de acesso à rede como serviço também pode se beneficiar quando as seguradoras exigem evidências de segmentação e controles baseados em identidade. O ambiente regulatório combinado torna os registros de auditoria e a aplicação de políticas parte dos requisitos operacionais para entidades regulamentadas.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração do 802.1X Legado e PKI | -2.8% | Global, mais aguda em grandes ambientes corporativos com múltiplos fornecedores | Médio prazo (2-4 anos) |
| Escassez de Competências em NAC, PKI e Engenharia de Políticas | -2.1% | Global | Longo prazo (≥ 4 anos) |
| Telemetria de Dispositivos Inconsistente em Frotas de OT e IoT | -1.4% | Núcleo da Ásia-Pacífico, regiões industriais da América do Norte e Europa | Médio prazo (2-4 anos) |
| Restrições de Residência de Dados e Inspeção Transfronteiriça | -0.9% | Ásia-Pacífico, Europa, Oriente Médio | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração do 802.1X Legado e PKI
Os ambientes legados de 802.1X e PKI podem atrasar a implantação mesmo após um comprador ter selecionado uma plataforma em nuvem. O EAP-TLS requer autoridades certificadoras, sistemas de registro e capacidades de gerenciamento do ciclo de vida antes que a aplicação possa ser iniciada. Uma grande rede com múltiplos fornecedores pode exigir operações RADIUS paralelas e aplicação em fases para evitar a interrupção da autenticação durante uma migração. O Cisco ISE, o HPE Aruba ClearPass e o Fortinet FortiNAC são frequentemente mais eficazes em seus próprios ambientes de fornecedor, o que pode complicar a interoperabilidade. Esses projetos podem estender uma migração em 6 a 12 meses além do plano inicial. A restrição afeta a velocidade de implantação e o cronograma de receita, e não a necessidade subjacente de controle de acesso.
Escassez de Competências em NAC, PKI e Engenharia de Políticas
A escassez de competências limita a capacidade das organizações de projetar, ajustar e manter políticas de acesso. A ISC2 pesquisou 16.029 profissionais e constatou que 59% relataram lacunas críticas ou significativas de competências em 2025, enquanto 88% haviam experimentado uma consequência organizacional significativa decorrente dessas deficiências.[3] A ISACA relatou que 55% das equipes de cibersegurança estavam com pessoal insuficiente e 65% tinham vagas não preenchidas em 2025. A escassez pode retardar a engenharia de políticas e aumentar a probabilidade de que segmentos de rede permaneçam com segurança insuficiente. Também aumenta o apelo dos modelos de serviços gerenciados, mas a lacuna de capacidade continua sendo uma restrição para a implementação do lado do cliente. O mercado de controle de acesso à rede como serviço deve, portanto, competir com base em implantação mais simples, automação e suporte a serviços, além da funcionalidade de segurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta: Serviços Gerenciados Reduzem a Diferença em Relação às Assinaturas de Plataforma
As Assinaturas de Plataforma NACaaS detinham 47,21% do mercado de Controle de Acesso à Rede como Serviço em 2026. O modelo permite que as organizações mantenham a propriedade das políticas enquanto delegam o gerenciamento de infraestrutura, a manutenção da plataforma e a disponibilidade rotineira do serviço ao fornecedor. Essa abordagem está alinhada com a demanda corporativa por mecanismos de políticas gerenciados em nuvem, em vez de hardware de controlador físico, ciclos de manutenção local e planejamento separado de capacidade de controlador. Também suporta a administração centralizada em sites distribuídos, usuários remotos e uma combinação de dispositivos gerenciados e não gerenciados que precisam de decisões de acesso consistentes. Os provedores de plataforma competem com base na profundidade das políticas, integrações, relatórios e na capacidade de simplificar o gerenciamento operacional diário para as equipes internas de segurança e rede.
Os Serviços NAC Gerenciados têm projeção de expansão a um CAGR de 24,56% de 2027 a 2032. O setor de Controle de Acesso à Rede como Serviço atrai compradores do mercado intermediário que não mantêm equipes dedicadas de NAC, especialistas em certificados ou engenheiros de políticas em tempo integral. A constatação da ISC2 de que as lacunas de competências geraram consequências organizacionais para 88% dos entrevistados ilustra por que a criação e administração terceirizadas de políticas são relevantes. Os provedores podem atender a essa necessidade com suporte operacional recorrente, desenvolvimento guiado de políticas, monitoramento contínuo e processos documentados para exceções de acesso e integração. No mercado de Controle de Acesso à Rede como Serviço, esse modelo reduz o ônus de pessoal interno, mas os compradores ainda precisam de responsabilidade clara pelas decisões de acesso, caminhos de escalonamento e qualidade da administração terceirizada de políticas.


Por Modelo de Entrega de Serviço: Arquitetura Híbrida Torna-se o Padrão Corporativo
O NACaaS em Nuvem Pública/Multilocatário detinha 61,37% do tamanho do mercado de Controle de Acesso à Rede como Serviço em 2026. Sua posição reflete a maturidade da entrega nativa em nuvem para organizações com infraestrutura de TI predominantemente moderna, locais de filiais distribuídas e práticas estabelecidas de segurança em nuvem. O modelo pode centralizar o gerenciamento de políticas sem exigir que as empresas operem infraestrutura de controlador local, mantenham capacidade de hardware ou coordenem atualizações em cada site. É particularmente adequado para filiais distribuídas e ambientes conectados à nuvem com requisitos de segurança comuns, grupos de dispositivos repetíveis e serviços de identidade gerenciados centralmente. As implantações em nuvem privada ou dedicada permanecem relevantes onde as organizações exigem infraestrutura separada para inspeção de telemetria, maior isolamento e controles específicos de governança interna.
O NACaaS em Nuvem Híbrida tem projeção de expansão a um CAGR de 25,63% de 2027 a 2032. As grandes empresas utilizam arquiteturas híbridas para aplicar políticas consistentes em filiais, data centers, ambientes conectados à nuvem e locais onde a continuidade local é operacionalmente importante. Os sistemas de tecnologia operacional podem exigir aplicação local quando a latência de autenticação poderia afetar trabalhos de produção sensíveis ao tempo, disponibilidade de equipamentos ou processos operacionais relacionados à segurança. A Forescout introduziu o Vistaro em março de 2026 com segmentação sem agente nativa em nuvem para ambientes híbridos de TI, OT, IoT e IoMT.[4] A HPE também apresentou uma abordagem de política unificada nos portfólios Aruba Networking e Juniper Networking em 2026.
Por Tamanho da Organização: O Crescimento do Canal de PMEs Remodela o Motor de Demanda
As grandes empresas detinham 68,71% da receita de 2026 no mercado de Controle de Acesso à Rede como Serviço. Seus gastos refletem ambientes complexos, maiores requisitos por assento, extensos inventários de dispositivos e contratos plurianuais em setores regulamentados com revisões formais de segurança. Os fornecedores que atendem a esse grupo se diferenciam por meio de conectividade com repositórios de identidade, interoperabilidade com SIEM e XDR, classificação de dispositivos com reconhecimento de OT e automação de certificados. A decisão de compra frequentemente inclui a capacidade de gerenciar dezenas de milhares de endpoints em muitos sites, identidades, tipos de rede e equipes operacionais a partir de um único plano de controle. Esses requisitos favorecem plataformas que se integram às operações de identidade e segurança existentes, ao mesmo tempo que reduzem a administração duplicada entre as funções de rede e cibersegurança.
As PMEs têm projeção de expansão a um CAGR de 24,33% de 2027 a 2032. Muitas organizações menores ingressam por meio de canais de MSP e MSSP que agrupam políticas NAC com serviços de segurança gerenciados, integração padronizada e manutenção rotineira de políticas. A NETGEAR lançou uma solução SASE e NAC com tecnologia Exium para PMEs e parceiros MSP em outubro de 2025 por meio de uma única interface em nuvem.[5] No mercado de Controle de Acesso à Rede como Serviço, essa abordagem reduz o atrito de implantação para equipes com recursos especializados limitados, tempo limitado para integrações e menos funcionários internos dedicados à segurança de rede. Também oferece aos provedores de serviços uma forma de padronizar o controle de acesso em sua base de clientes, mantendo a flexibilidade para aplicar políticas e grupos de dispositivos específicos de cada cliente.

Por Setor do Usuário Final: BFSI Ancora a Demanda enquanto as Telecomunicações Ampliam a Adoção
O BFSI detinha 31,24% da receita de 2026 no mercado de Controle de Acesso à Rede como Serviço. As instituições financeiras operam sob requisitos detalhados de acesso e resiliência, incluindo o DORA, as Diretrizes do Banco de Reserva da Índia e o Programa de Segurança do Cliente da SWIFT, que aumentam a necessidade de evidências de operação de controles. Esses requisitos enfatizam registros auditáveis de acesso à rede e segmentação. O setor também possui grandes parques de endpoints, sistemas sensíveis e baixa tolerância para movimentação lateral não autorizada entre redes de usuários e aplicações de alto valor. O mercado de Controle de Acesso à Rede como Serviço está, portanto, alinhado com um processo de compra de segurança orientado por conformidade nesse grupo de usuários finais, onde a auditabilidade e a resiliência operacional influenciam as prioridades de investimento.
O setor de TI e telecomunicações tem projeção de expansão a um CAGR de 25,71% de 2027 a 2032. As operadoras podem gerenciar centenas de segmentos de rede em dezenas de países, tornando a centralização de políticas uma questão operacional e de segurança em ambientes de serviços complexos e em constante mudança. A saúde e as ciências da vida também exigem aplicação sem agente para dispositivos médicos conectados que não suportam software 802.1X, particularmente onde a disponibilidade do dispositivo e os fluxos de trabalho clínicos restringem as mudanças. A orientação de integração de IoT do NIST sustenta a necessidade de integração controlada na camada de rede para tais equipamentos. Esses usuários finais ampliam a demanda além das redes de escritório convencionais para ambientes operacionais ricos em dispositivos e distribuídos, onde o controle de acesso deve levar em conta diferentes necessidades de risco e disponibilidade.
Análise Geográfica
A América do Norte detinha 34,66% da participação do mercado de Controle de Acesso à Rede como Serviço em 2026. A região possui uma densa base de provedores de nuvem e processos maduros de aquisição de segurança corporativa. Os programas federais de Zero Trust e a orientação SASE da CISA sustentam a demanda de agências e cadeias de suprimentos regulamentadas. A Appgate anunciou trabalho com o programa de Rede de Próxima Geração da Força Aérea dos EUA para modernização do Zero Trust em 2026.[6] Os programas do setor público reforçam um pipeline de aquisição regional sustentado.
A Europa tem demanda moldada pelo GDPR, DORA e regras nacionais de soberania de dados. O mercado de Controle de Acesso à Rede como Serviço deve acomodar os requisitos regionais de inspeção, armazenamento e controle de políticas. O DORA exige controles de acesso e segmentação que possam ser demonstrados em revisões regulatórias. A Cisco recebeu uma atestação BSI C5 alemã para o Meraki Cloud e o Secure Access, sublinhando o papel da conformidade com nuvem soberana na seleção de fornecedores. O mercado de Controle de Acesso à Rede como Serviço na Europa é, portanto, moldado pela necessidade de conectar a entrega em nuvem com as expectativas de conformidade local.
A Ásia-Pacífico tem projeção de expansão a um CAGR de 26,72% de 2027 a 2032. As Regras de Proteção de Dados Pessoais Digitais da Índia e as Diretrizes do Banco de Reserva da Índia colocam maior ênfase na governança de acesso para organizações bancárias e de fintech. O mercado de Controle de Acesso à Rede como Serviço é sustentado pela digitalização, implantação de 5G e crescente atenção regulatória na Índia e na China. Os serviços gerenciados podem reduzir as barreiras de capacidade especializada e implantação enfrentadas pelas organizações nessas regiões.
Cenário Competitivo
Concentração do Mercado
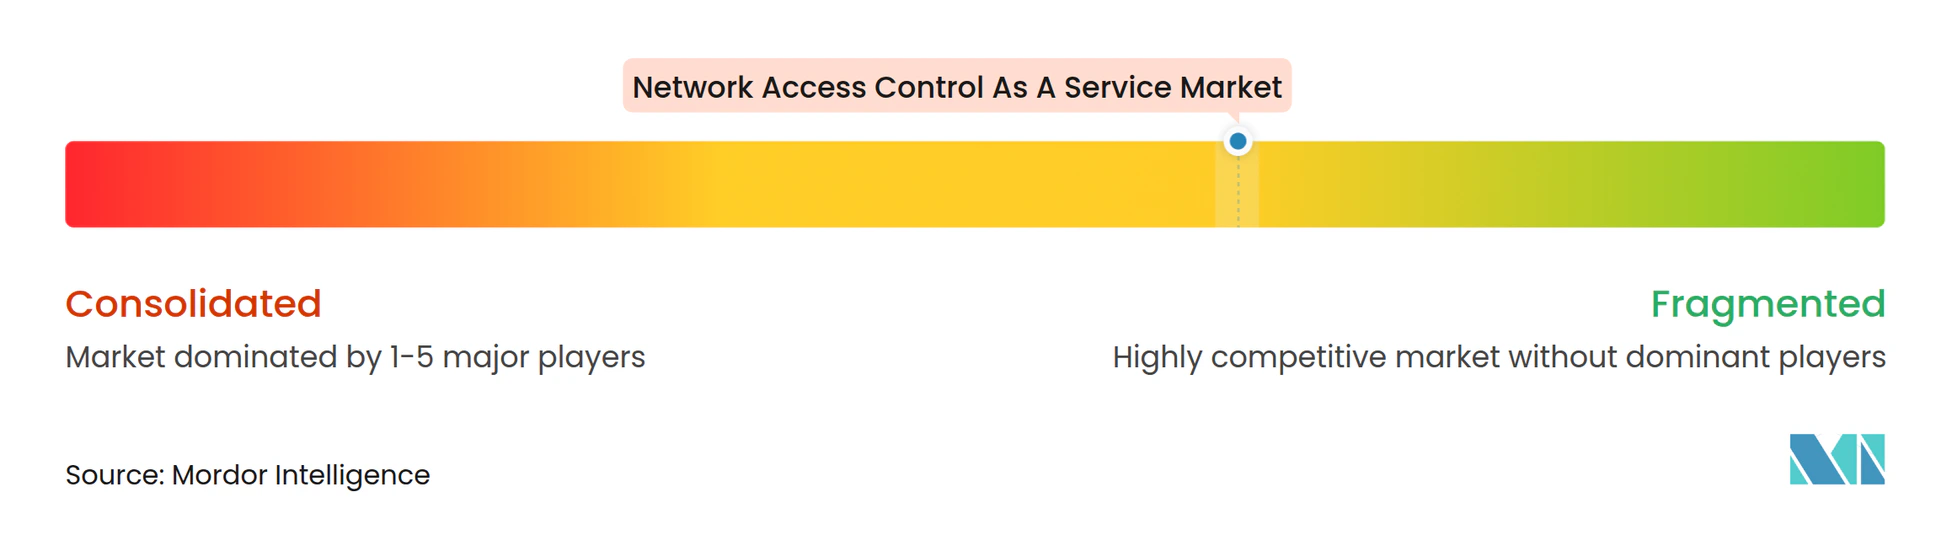
O mercado de controle de acesso à rede como serviço é moderadamente fragmentado, com fornecedores estabelecidos com grandes bases instaladas de appliances e um grupo fragmentado de provedores nativos de nuvem. A Cisco, a HPE e a Fortinet mantêm vantagens em contas corporativas por meio de relacionamentos com infraestrutura existente. Os desafiantes nativos de nuvem estão mirando a substituição onde os compradores precisam de entrega em nuvem mais simples e controle de políticas em endpoints gerenciados e não gerenciados. A convergência de plataformas é uma resposta competitiva central, à medida que os fornecedores combinam NAC, ZTNA, SASE, controles de firewall e operações de segurança. Isso amplia o valor da consolidação de fornecedores, mas pode tornar a profundidade de integração um diferenciador fundamental.
A Cisco estendeu as capacidades de Acesso Zero Trust para agentes de IA no Duo IAM e no Cisco Secure Access em março de 2026. A HPE está integrando ZTNA, NAC, controles de firewall e operações com tecnologia de IA em seus portfólios Aruba e Juniper. A Forescout introduziu segmentação sem agente para ambientes híbridos de TI, OT, IoT e IoMT por meio do Vistaro. Esses movimentos concentram a competição na aplicação unificada de políticas e na cobertura de dispositivos que não podem executar agentes de segurança tradicionais. Os ambientes híbridos de OT e TI continuam sendo uma oportunidade significativa porque exigem políticas de segurança que abrangem diferentes classes de dispositivos.
A automação de políticas orientada por IA também está se tornando uma área-chave de diferenciação no mercado de Controle de Acesso à Rede como Serviço. A Check Point lançou seu Firewall de Rede de IA por meio da versão R82.20 em julho de 2026, estendendo a governança de tráfego de IA, cobrindo ações de agentes e ataques baseados em prompts, à infraestrutura de firewall existente sem exigir novo hardware. A Portnox adicionou detecção de IA Sombra em setembro de 2026 para identificar aplicações de IA generativa não autorizadas em endpoints gerenciados. A Arista também introduziu o Gerenciamento de Ameaças de Borda orientado por IA para SD-WAN VeloCloud em julho de 2026. Os fornecedores orientados a SASE competem com base em uma consolidação de rede mais ampla, enquanto os especialistas em NAC competem com base na profundidade das políticas de acesso e na aplicação em nível de dispositivo.
Líderes do Setor de Controle de Acesso à Rede como Serviço
-
Cisco Systems, Inc.
-
Hewlett Packard Enterprise Company
-
Fortinet, Inc.
-
Forescout Technologies, Inc.
-
Portnox Security, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A Portnox lançou capacidades de visibilidade e controle de IA Sombra, permitindo que as equipes de TI detectem aplicações de IA generativa não autorizadas em dispositivos gerenciados e restrinjam ou coloquem automaticamente em quarentena agentes de IA não aprovados na detecção, abordando a lacuna de governança criada pela adoção de IA que supera a supervisão de TI.
- Agosto de 2026: A Portnox concluiu uma camada de aplicação de três parceiros por meio de integrações com Microsoft Defender, CrowdStrike e SentinelOne, criando uma capacidade em nível de rede para converter sinais de risco gerados por IA em aplicação automática de acesso para identidades humanas e não humanas, incluindo agentes de IA.
- Julho de 2026: A Check Point Software Technologies lançou o Firewall de Rede de IA da Check Point como parte da versão de software de firewall R82.20, estendendo a governança de tráfego de IA, cobrindo ações de agentes e ataques baseados em prompts, à infraestrutura de firewall existente sem exigir novo hardware ou rearquitetura de rede.
- Junho de 2026: A Check Point Software Technologies e a Illumio expandiram sua parceria estratégica para integrar a política de firewall da Check Point com o modelo de segmentação de carga de trabalho da Illumio em ambientes híbridos e multinuvem, visando a defesa coordenada contra movimentação lateral de ataques com tecnologia de IA operando em velocidade de máquina.
Escopo do Relatório Global do Mercado de Controle de Acesso à Rede como Serviço
O mercado de controle de acesso à rede como serviço consiste em soluções NAC entregues em nuvem que autenticam usuários e dispositivos, avaliam a postura de segurança do dispositivo e aplicam políticas que regem o acesso a redes corporativas e recursos de rede. Entregues por meio de um modelo de assinatura ou serviço gerenciado, essas ofertas permitem que as organizações permitam, bloqueiem, coloquem em quarentena ou segmentem funcionários, convidados, endpoints BYOD e dispositivos IoT sem depender exclusivamente de infraestrutura NAC local.
O Relatório do Mercado de Controle de Acesso à Rede como Serviço é Segmentado por Oferta (Assinaturas de Plataforma NACaaS, Serviços NAC Gerenciados e Serviços Profissionais), Modelo de Entrega de Serviço (NACaaS em Nuvem Pública / Multilocatário, NACaaS em Nuvem Privada / Dedicada e NACaaS em Nuvem Híbrida), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Administração Pública, Manufatura Industrial e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Assinaturas de Plataforma NACaaS |
| Serviços NAC Gerenciados |
| Serviços Profissionais |
| NACaaS em Nuvem Pública / Multilocatário |
| NACaaS em Nuvem Privada / Dedicada |
| NACaaS em Nuvem Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Administração Pública |
| Manufatura Industrial |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Oferta | Assinaturas de Plataforma NACaaS | |
| Serviços NAC Gerenciados | ||
| Serviços Profissionais | ||
| Por Modelo de Entrega de Serviço | NACaaS em Nuvem Pública / Multilocatário | |
| NACaaS em Nuvem Privada / Dedicada | ||
| NACaaS em Nuvem Híbrida | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Administração Pública | ||
| Manufatura Industrial | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de Controle de Acesso à Rede como Serviço?
O tamanho do mercado de controle de acesso à rede como serviço foi avaliado em 1,84 bilhões de USD em 2026 e estima-se que cresça de 2,22 bilhões de USD em 2027 para atingir 6,06 bilhões de USD até 2032, a um CAGR de 22,24% durante o período de previsão (2027-2032).
O que está impulsionando a adoção do controle de acesso à rede entregue em nuvem?
Os programas Zero Trust, dispositivos IoT não gerenciados, trabalho híbrido e requisitos de conformidade estão aumentando a demanda por políticas de acesso contínuas. Essas necessidades se concentram em verificações consistentes entre usuários, dispositivos e locais.
Qual oferta lidera a receita?
As Assinaturas de Plataforma NACaaS detinham 47,21% da receita de 2026, enquanto os Serviços NAC Gerenciados têm projeção de expansão a um CAGR de 24,56% até 2032. Os serviços gerenciados atendem a organizações que não possuem especialistas dedicados em políticas.
Qual abordagem de implantação está se expandindo mais rapidamente?
O NACaaS em Nuvem Híbrida tem projeção de expansão a um CAGR de 25,63% até 2032, à medida que as empresas aplicam políticas em ambientes de nuvem, filiais, data centers e OT. Pode manter a aplicação local para sistemas operacionais sensíveis.
Qual grupo de clientes tem expectativa de expansão mais rápida?
O setor de TI e Telecomunicações tem projeção de expansão a um CAGR de 25,71% até 2032, sustentado por redes complexas em muitos locais. O gerenciamento centralizado de políticas pode reduzir o ônus operacional desses ambientes.
Qual região tem expectativa de expansão mais rápida?
A Ásia-Pacífico tem projeção de expansão a um CAGR de 26,72% até 2032, sustentada pela digitalização e pelos requisitos de governança de acesso. Os requisitos bancários e de fintech são fatores de demanda significativos na Índia.