
Tamaño y Participación del Mercado de Control de Acceso a la Red como Servicio
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.22 Mil millones de dólares |
| Tamaño del Mercado (2032) | 6.06 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 22.24 % |
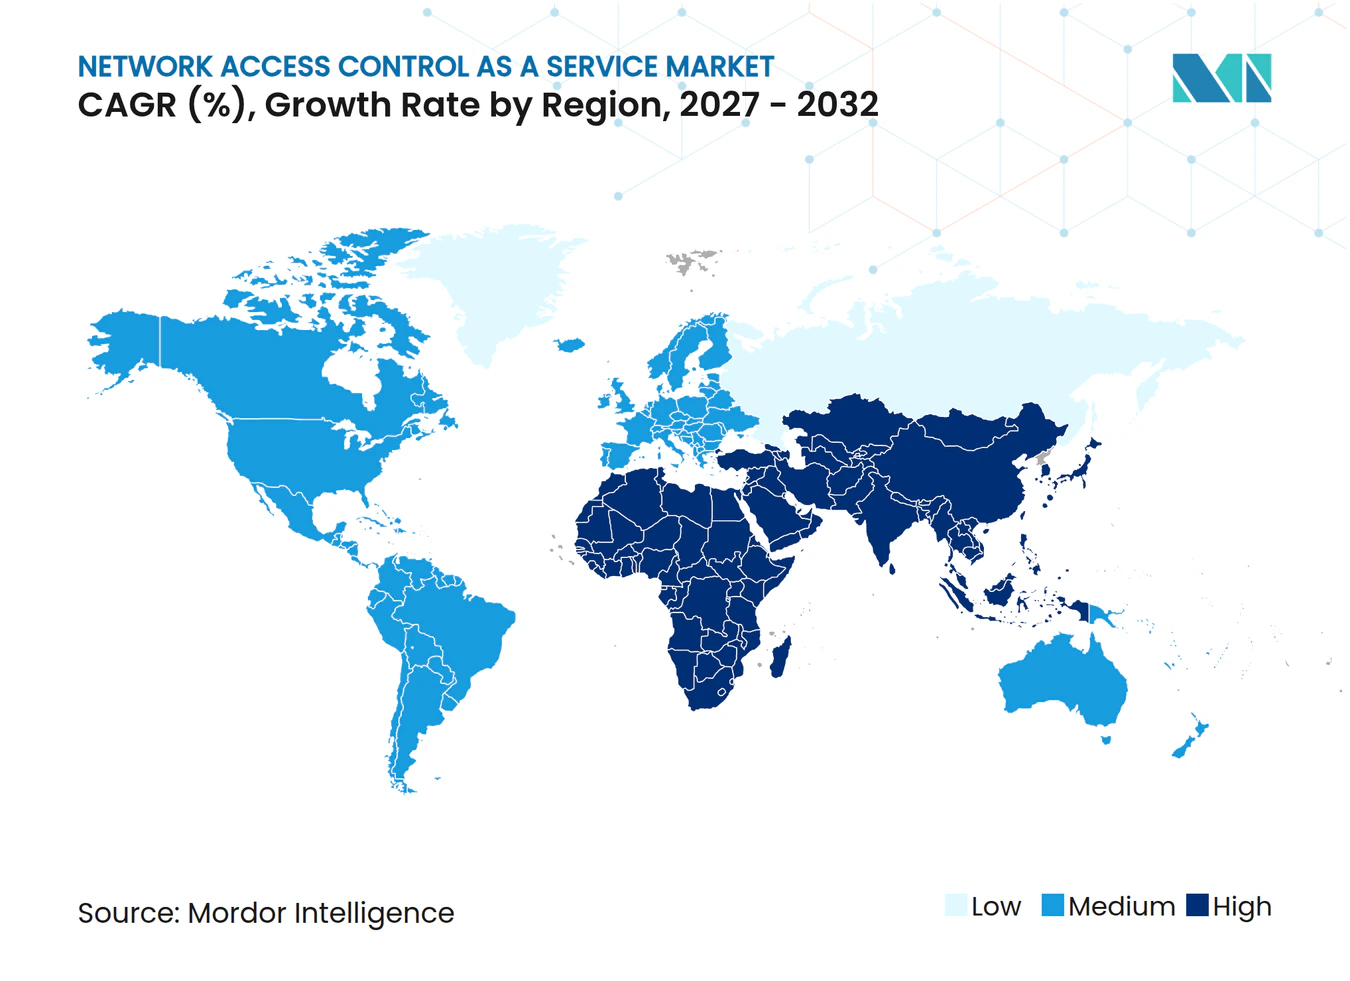
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Control de Acceso a la Red como Servicio por Mordor Intelligence
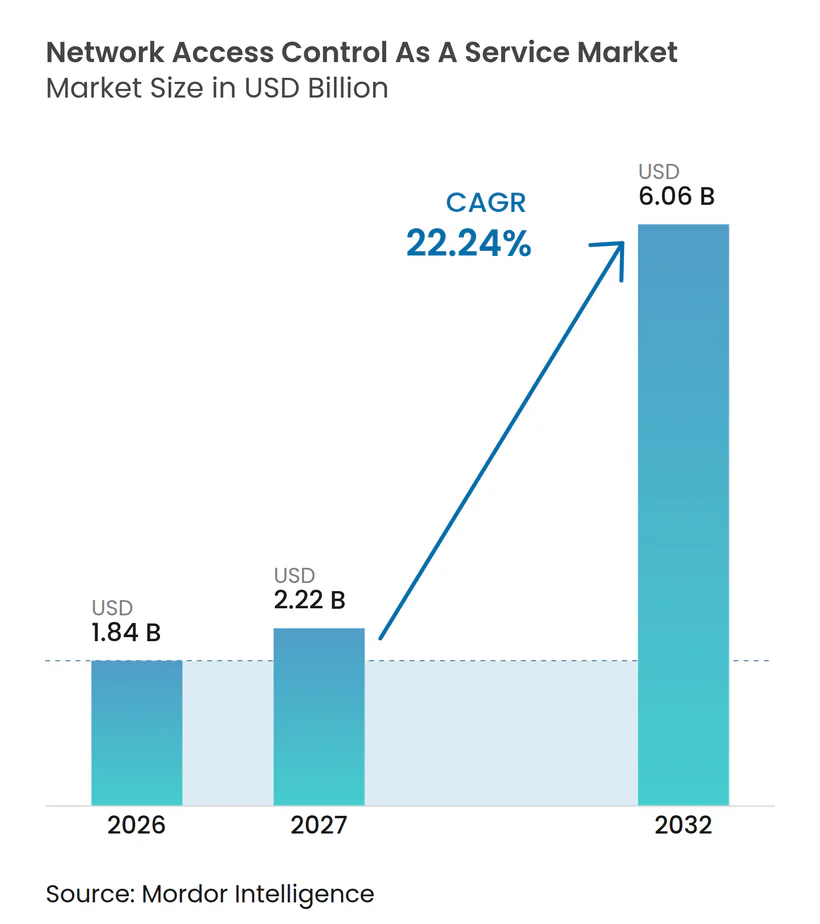
El tamaño del mercado de control de acceso a la red como servicio fue valorado en 1,84 mil millones de USD en 2026 y se estima que crecerá desde 2,22 mil millones de USD en 2027 hasta alcanzar 6,06 mil millones de USD para 2032, a una CAGR del 22,24% durante el período de pronóstico (2027-2032). El mercado de Control de Acceso a la Red como Servicio está transitando desde implementaciones basadas en dispositivos físicos hacia la entrega por suscripción, a medida que las empresas buscan una gestión centralizada de políticas en sitios y puntos de acceso. Los compradores están trasladando el gasto hacia gastos operativos y alejándose de los ciclos de actualización de hardware, mientras que los dispositivos gestionados y no gestionados son cada vez más administrados desde un único plano de políticas. Los proveedores nativos de la nube están ganando terreno en entornos donde los servicios de identidad heredados y los controladores de hardware no pueden satisfacer los requisitos de múltiples sitios. El mercado de Control de Acceso a la Red como Servicio también se beneficia cuando las empresas integran redes adquiridas más rápidamente, ya que las políticas centralizadas pueden acortar la reconciliación de las reglas de acceso heredadas. Los requisitos de residencia de datos en India, China y Europa están aumentando el valor de las arquitecturas de nube con aislamiento regional y favorecen a los proveedores con infraestructura distribuida conforme.
Conclusiones Clave del Informe
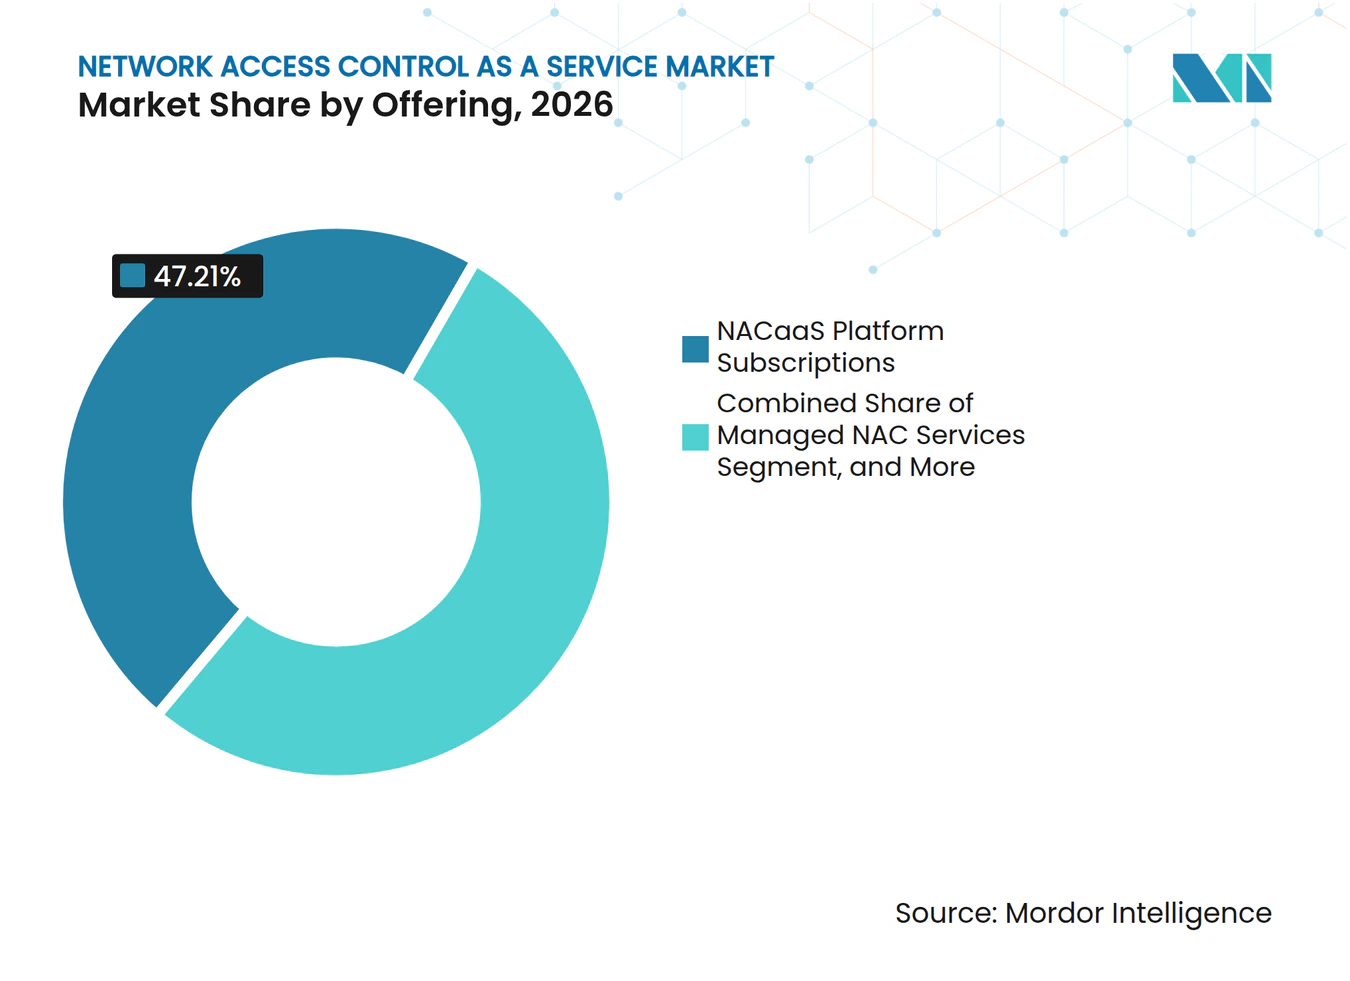
- Por oferta, las suscripciones a plataformas NACaaS representaron el 47,21% de los ingresos del mercado de control de acceso a la red como servicio en 2026, mientras que los Servicios NAC Gestionados proyectan una expansión a una CAGR del 24,56% hasta 2032.
- Por modelo de entrega de servicios, el NACaaS en nube pública/multi-inquilino representó el 61,37% de los ingresos en 2026, mientras que el NACaaS en nube híbrida proyecta una expansión a una CAGR del 25,63% hasta 2032.
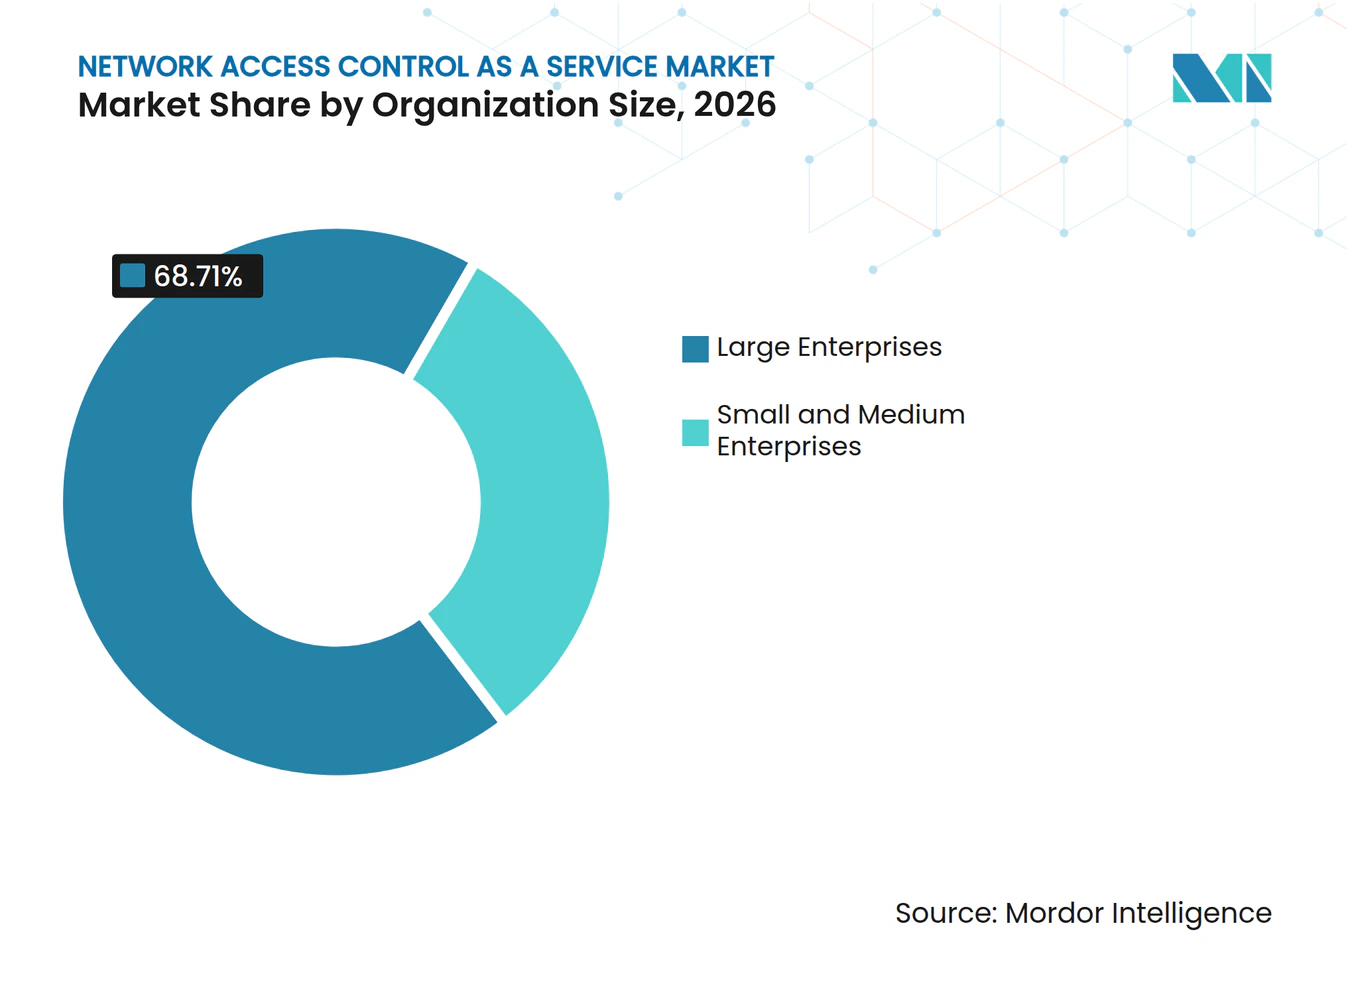
- Por tamaño de organización, las grandes empresas representaron el 68,71% de los ingresos en 2026, mientras que las PYMEs proyectan una expansión a una CAGR del 24,33% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 31,24% de los ingresos en 2026 en el mercado de control de acceso a la red como servicio, mientras que la industria de TI y telecomunicaciones proyecta una expansión a una CAGR del 25,71% hasta 2032.
- Por geografía, América del Norte representó el 34,66% de los ingresos en el mercado de control de acceso a la red como servicio en 2026, mientras que Asia-Pacífico proyecta una expansión a una CAGR del 26,72% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Control de Acceso a la Red como Servicio
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Adopción de la Arquitectura de Confianza Cero | +4.5% | Global | Mediano plazo (2-4 años) |
| Proliferación de Puntos de Acceso No Gestionados y de IoT | +3.8% | América del Norte y Europa, Asia-Pacífico en rápido crecimiento | Corto plazo (≤ 2 años) |
| Expansión del Trabajo Híbrido y BYOD | +3.2% | Global, más fuerte en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Requisitos de Cumplimiento Normativo y de Ciberseguros | +2.9% | Europa, América del Norte, India, Sudeste Asiático | Corto plazo (≤ 2 años) |
| El NAC como SaaS Simplifica las Operaciones de Políticas en Múltiples Sitios | +2.4% | América del Norte, Europa, mercado medio de Asia-Pacífico | Mediano plazo (2-4 años) |
| El NAC en la Nube Permite una Integración de Redes Post-Fusión más Rápida | +1.8% | América del Norte, Europa Occidental | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Adopción de la Arquitectura de Confianza Cero
El mercado de control de acceso a la red como servicio está respaldado por la brecha entre las organizaciones que reconocen la Confianza Cero como esencial y aquellas que han completado su implementación. Una encuesta de 2026 realizada a 851 profesionales de TI y ciberseguridad encontró que el 82% consideraba el Acceso a la Red de Confianza Cero Universal como esencial, pero solo el 17% lo había implementado completamente. La aplicación de dispositivos y redes fue un pilar central de la Confianza Cero para el 64% de los encuestados, y el 56% ya utilizaba inteligencia artificial o aprendizaje automático para la automatización de políticas adaptativas.[1] La guía federal SASE de la CISA vincula las funciones NAC al progreso bajo el Modelo de Madurez de Confianza Cero, situando los controles de acceso dentro de los procesos de adquisición liderados por el cumplimiento normativo. Este requisito respalda la demanda de agencias gubernamentales y cadenas de suministro reguladas que necesitan verificación continua. También desplaza el caso de compra de un proyecto de red discreto a una decisión de arquitectura de seguridad más amplia.
Proliferación de Puntos de Acceso No Gestionados y de IoT
El mercado de control de acceso a la red como servicio está ganando terreno a medida que aumenta el número de dispositivos que operan fuera de la gestión directa de TI. Palo Alto Networks analizó más de 27 millones de dispositivos conectados en 1.803 redes empresariales y encontró que el 32,5% de los dispositivos de redes corporativas no estaban gestionados. La misma investigación encontró una segmentación deficiente en el 77,74% de las redes e identificó dispositivos IoT de alto riesgo en el 48,2% de las conexiones de IoT a TI corporativa.[2] Muchos dispositivos IoT carecen del software suplicante 802.1X y los almacenes de certificados requeridos por la autenticación tradicional. Por lo tanto, las políticas de omisión de MAC sin agente se vuelven importantes para controlar dispositivos que no pueden llevar un agente. El NIST describe la incorporación a la capa de red de confianza y la gestión del ciclo de vida como un control fundamental para los dispositivos IoT
Expansión del Trabajo Híbrido y BYOD
El trabajo híbrido ha convertido el control de acceso en una cuestión de verificación a nivel de sesión en lugar de una tarea exclusivamente perimetral. La guía de Cloud Security Alliance establece que la verificación continua del estado del dispositivo es necesaria en los patrones de acceso VDI y DaaS, ZTNA por aplicación y enclave seguro local. Este requisito crea demanda de plataformas en la nube que puedan evaluar la postura del dispositivo sin requerir la instalación de agentes gestionados en equipos personales. El acceso condicional puede evaluar la versión del sistema operativo, el estado del cifrado y la actualización de parches antes de permitir el acceso a aplicaciones individuales. El mercado de control de acceso a la red como servicio gana relevancia donde los contratistas y empleados utilizan dispositivos no corporativos para acceder a sistemas críticos. Estas condiciones también hacen que la coherencia de las políticas entre ubicaciones remotas y de oficina sea más importante para los equipos de seguridad empresarial.
Requisitos de Cumplimiento Normativo y de Ciberseguros
La Ley de Resiliencia Operativa Digital entró en vigor el 17 de enero de 2025 y exige que las entidades financieras segmenten las redes y limiten el acceso a las TIC a lo que cada función necesita. Sus requisitos de control de acceso se alinean con la monitorización continua de la postura del dispositivo y el análisis de comportamiento en las plataformas NAC en la nube. El Banco de la Reserva de India emitió las Directrices del Marco de Ciberseguridad, Riesgo Tecnológico, Resiliencia y Aseguramiento para Bancos Comerciales en julio de 2026, que exigen autenticación multifactor para el acceso privilegiado y el teletrabajo. Estos requisitos hacen que los controles de acceso verificables sean relevantes para la adquisición bancaria en India. El mercado de control de acceso a la red como servicio también puede beneficiarse cuando las aseguradoras requieren evidencia de segmentación y controles basados en identidad. El entorno normativo combinado convierte los registros de auditoría y la aplicación de políticas en parte del requisito operativo para las entidades reguladas.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración de 802.1X Heredado e Infraestructura de Clave Pública | -2.8% | Global, más aguda en grandes entornos empresariales de múltiples proveedores | Mediano plazo (2-4 años) |
| Escasez de Habilidades en NAC, Infraestructura de Clave Pública e Ingeniería de Políticas | -2.1% | Global | Largo plazo (≥ 4 años) |
| Telemetría de Dispositivos Inconsistente en Flotas de OT e IoT | -1.4% | Núcleo de Asia-Pacífico, regiones industriales de América del Norte y Europa | Mediano plazo (2-4 años) |
| Restricciones de Residencia de Datos e Inspección Transfronteriza | -0.9% | Asia-Pacífico, Europa, Oriente Medio | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración de 802.1X Heredado e Infraestructura de Clave Pública
Los entornos heredados de 802.1X e infraestructura de clave pública pueden retrasar la implementación incluso después de que un comprador haya seleccionado una plataforma en la nube. EAP-TLS requiere autoridades de certificación, sistemas de inscripción y capacidades de gestión del ciclo de vida antes de que pueda comenzar la aplicación. Una red grande de múltiples proveedores puede requerir operaciones RADIUS paralelas y aplicación por fases para evitar interrumpir la autenticación durante una migración. Cisco ISE, HPE Aruba ClearPass y Fortinet FortiNAC suelen ser más eficaces dentro de sus propios entornos de proveedor, lo que puede complicar la interoperabilidad. Estos proyectos pueden extender una migración entre 6 y 12 meses más allá del plan inicial. La restricción afecta la velocidad de implementación y el calendario de ingresos más que la necesidad subyacente de control de acceso.
Escasez de Habilidades en NAC, Infraestructura de Clave Pública e Ingeniería de Políticas
La escasez de habilidades limita la capacidad de las organizaciones para diseñar, ajustar y mantener políticas de acceso. ISC2 encuestó a 16.029 profesionales y encontró que el 59% reportó brechas de habilidades críticas o significativas en 2025, mientras que el 88% había experimentado una consecuencia organizacional significativa derivada de esas deficiencias.[3] ISACA informó que el 55% de los equipos de ciberseguridad tenían personal insuficiente y el 65% tenía puestos sin cubrir en 2025. La escasez puede ralentizar la ingeniería de políticas y aumentar la probabilidad de que los segmentos de red permanezcan con seguridad insuficiente. También aumenta el atractivo de los modelos de servicios gestionados, pero la brecha de capacidad sigue siendo una restricción para la implementación del lado del cliente. El mercado de control de acceso a la red como servicio debe, por tanto, competir en implementación más sencilla, automatización y soporte de servicios, además de en funcionalidad de seguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Los Servicios Gestionados Reducen la Brecha Frente a las Suscripciones de Plataforma
Las Suscripciones a Plataformas NACaaS representaron el 47,21% del mercado de Control de Acceso a la Red como Servicio en 2026. El modelo permite a las organizaciones conservar la propiedad de las políticas mientras delegan la gestión de la infraestructura, el mantenimiento de la plataforma y la disponibilidad rutinaria del servicio al proveedor. Este enfoque se alinea con la demanda empresarial de motores de políticas gestionados en la nube en lugar de hardware de controlador físico, ciclos de mantenimiento local y planificación de capacidad de controlador separada. También admite la administración centralizada en sitios distribuidos, usuarios remotos y una combinación de dispositivos gestionados y no gestionados que necesitan decisiones de acceso coherentes. Los proveedores de plataformas compiten en profundidad de políticas, integraciones, informes y la capacidad de simplificar la gestión operativa diaria para los equipos internos de seguridad y redes.
Los Servicios NAC Gestionados proyectan una expansión a una CAGR del 24,56% de 2027 a 2032. La industria de Control de Acceso a la Red como Servicio atrae a compradores del mercado medio que no mantienen equipos NAC dedicados, especialistas en certificados o ingenieros de políticas a tiempo completo. El hallazgo de ISC2 de que las brechas de habilidades generaron consecuencias organizacionales para el 88% de los encuestados ilustra por qué la autoría y administración de políticas externalizadas son relevantes. Los proveedores pueden abordar esta necesidad con soporte operativo recurrente, desarrollo guiado de políticas, monitorización continua y procesos documentados para excepciones de acceso e incorporación. Dentro del mercado de Control de Acceso a la Red como Servicio, este modelo reduce la carga de personal interno, pero los compradores aún necesitan una responsabilidad clara sobre las decisiones de acceso, las rutas de escalada y la calidad de la administración de políticas externalizada.


Por Modelo de Entrega de Servicios: La Arquitectura Híbrida se Convierte en el Estándar Empresarial
El NACaaS en Nube Pública/Multi-Inquilino representó el 61,37% del tamaño del mercado de Control de Acceso a la Red como Servicio en 2026. Su posición refleja la madurez de la entrega nativa en la nube para organizaciones con infraestructura de TI predominantemente moderna, ubicaciones de sucursales distribuidas y prácticas de seguridad en la nube establecidas. El modelo puede centralizar la gestión de políticas sin requerir que las empresas operen infraestructura de controlador local, mantengan capacidad de hardware o coordinen actualizaciones en cada sitio. Es particularmente adecuado para sucursales distribuidas y entornos conectados a la nube con requisitos de seguridad comunes, grupos de dispositivos repetibles y servicios de identidad gestionados centralmente. Las implementaciones en nube privada o dedicada siguen siendo relevantes donde las organizaciones requieren infraestructura separada para la inspección de telemetría, mayor aislamiento y controles de gobernanza interna específicos.
El NACaaS en Nube Híbrida proyecta una expansión a una CAGR del 25,63% de 2027 a 2032. Las grandes empresas utilizan arquitecturas híbridas para aplicar políticas coherentes en sucursales, centros de datos, entornos conectados a la nube y ubicaciones donde la continuidad local es operativamente importante. Los sistemas de tecnología operativa pueden requerir aplicación local cuando la latencia de autenticación podría afectar el trabajo de producción sensible al tiempo, la disponibilidad del equipo o los procesos operativos relacionados con la seguridad. Forescout introdujo Vistaro en marzo de 2026 con segmentación sin agente nativa de la nube para entornos híbridos de TI, OT, IoT e IoMT.[4] HPE también presentó un enfoque de política unificada en las carteras de Aruba Networking y Juniper Networking en 2026.
Por Tamaño de Organización: El Crecimiento del Canal de PYMEs Remodela el Motor de Demanda
Las grandes empresas representaron el 68,71% de los ingresos de 2026 en el mercado de Control de Acceso a la Red como Servicio. Su gasto refleja entornos complejos, mayores requisitos por puesto, extensos inventarios de dispositivos y contratos plurianuales en sectores regulados con revisiones formales de seguridad. Los proveedores que atienden a este grupo se diferencian a través de la conectividad con almacenes de identidad, la interoperabilidad con SIEM y XDR, la clasificación de dispositivos con conciencia de OT y la automatización de certificados. La decisión de compra a menudo incluye la capacidad de gestionar decenas de miles de puntos de acceso en muchos sitios, identidades, tipos de red y equipos operativos desde un único plano de control. Estos requisitos favorecen a las plataformas que se integran en las operaciones de identidad y seguridad existentes, al tiempo que reducen la administración duplicada entre las funciones de redes y ciberseguridad.
Las PYMEs proyectan una expansión a una CAGR del 24,33% de 2027 a 2032. Muchas organizaciones más pequeñas acceden a través de canales de MSP y MSSP que agrupan políticas NAC con servicios de seguridad gestionados, incorporación estandarizada y mantenimiento rutinario de políticas. NETGEAR lanzó una solución SASE y NAC impulsada por Exium para PYMEs y socios MSP en octubre de 2025 a través de una única interfaz en la nube.[5] En el mercado de Control de Acceso a la Red como Servicio, este enfoque reduce la fricción de implementación para equipos con recursos especializados limitados, tiempo limitado para integraciones y menos personal interno dedicado a la seguridad de redes. También ofrece a los proveedores de servicios una forma de estandarizar el control de acceso en su base de clientes, manteniendo la flexibilidad para aplicar políticas y grupos de dispositivos específicos del cliente.

Por Industria de Usuario Final: El Sector BFSI Ancla la Demanda Mientras las Telecomunicaciones Amplían la Adopción
El sector BFSI representó el 31,24% de los ingresos de 2026 en el mercado de Control de Acceso a la Red como Servicio. Las instituciones financieras operan bajo requisitos detallados de acceso y resiliencia, incluidos DORA, las Directrices del Banco de la Reserva de India y el Programa de Seguridad del Cliente de SWIFT, que aumentan la necesidad de evidencia de operación de controles. Estos requisitos enfatizan los registros de acceso a la red auditables y la segmentación. El sector también cuenta con grandes parques de puntos de acceso, sistemas sensibles y una baja tolerancia al movimiento lateral no autorizado entre redes de usuarios y aplicaciones de alto valor. El mercado de Control de Acceso a la Red como Servicio está, por tanto, alineado con un proceso de compra de seguridad liderado por el cumplimiento normativo en este grupo de usuarios finales, donde la auditabilidad y la resiliencia operativa influyen en las prioridades de inversión.
La industria de TI y telecomunicaciones proyecta una expansión a una CAGR del 25,71% de 2027 a 2032. Los operadores pueden gestionar cientos de segmentos de red en decenas de países, lo que convierte la centralización de políticas en un problema operativo y de seguridad en entornos de servicio complejos y cambiantes. La salud y las ciencias de la vida también requieren aplicación sin agente para dispositivos médicos conectados que no pueden admitir software 802.1X, particularmente donde la disponibilidad del dispositivo y los flujos de trabajo clínicos restringen los cambios. La guía de incorporación de IoT del NIST respalda la necesidad de incorporación controlada a la capa de red para dicho equipo. Estos usuarios finales extienden la demanda más allá de las redes de oficina convencionales hacia entornos operativos ricos en dispositivos y distribuidos donde el control de acceso debe tener en cuenta diferentes necesidades de riesgo y disponibilidad.
Análisis Geográfico
América del Norte representó el 34,66% de la participación del mercado de Control de Acceso a la Red como Servicio en 2026. La región cuenta con una densa base de proveedores de nube y procesos maduros de adquisición de seguridad empresarial. Los programas federales de Confianza Cero y la guía SASE de la CISA respaldan la demanda de agencias y cadenas de suministro reguladas. Appgate anunció su colaboración con el programa de Red de Nueva Generación de la Fuerza Aérea de los Estados Unidos para la modernización de Confianza Cero en 2026.[6] Los programas del sector público refuerzan un canal de adquisición regional sostenido.
Europa tiene una demanda moldeada por el RGPD, DORA y las normas nacionales de soberanía de datos. El mercado de Control de Acceso a la Red como Servicio debe adaptarse a los requisitos regionales de inspección, almacenamiento y control de políticas. DORA exige controles de acceso y segmentación que puedan demostrarse en revisiones regulatorias. Cisco recibió una certificación BSI C5 alemana para Meraki Cloud y Secure Access, subrayando el papel del cumplimiento de la nube soberana en la selección de proveedores. El mercado de Control de Acceso a la Red como Servicio en Europa está, por tanto, moldeado por la necesidad de conectar la entrega en la nube con las expectativas de cumplimiento local.
Asia-Pacífico proyecta una expansión a una CAGR del 26,72% de 2027 a 2032. Las Normas de Protección de Datos Personales Digitales de India y las Directrices del Banco de la Reserva de India ponen mayor énfasis en la gobernanza del acceso para organizaciones bancarias y fintech. El mercado de Control de Acceso a la Red como Servicio está respaldado por la digitalización, el despliegue de 5G y la creciente atención regulatoria en India y China. Los servicios gestionados pueden reducir la capacidad especializada y las barreras de implementación que enfrentan las organizaciones en estas regiones.
Panorama Competitivo
Concentración del Mercado
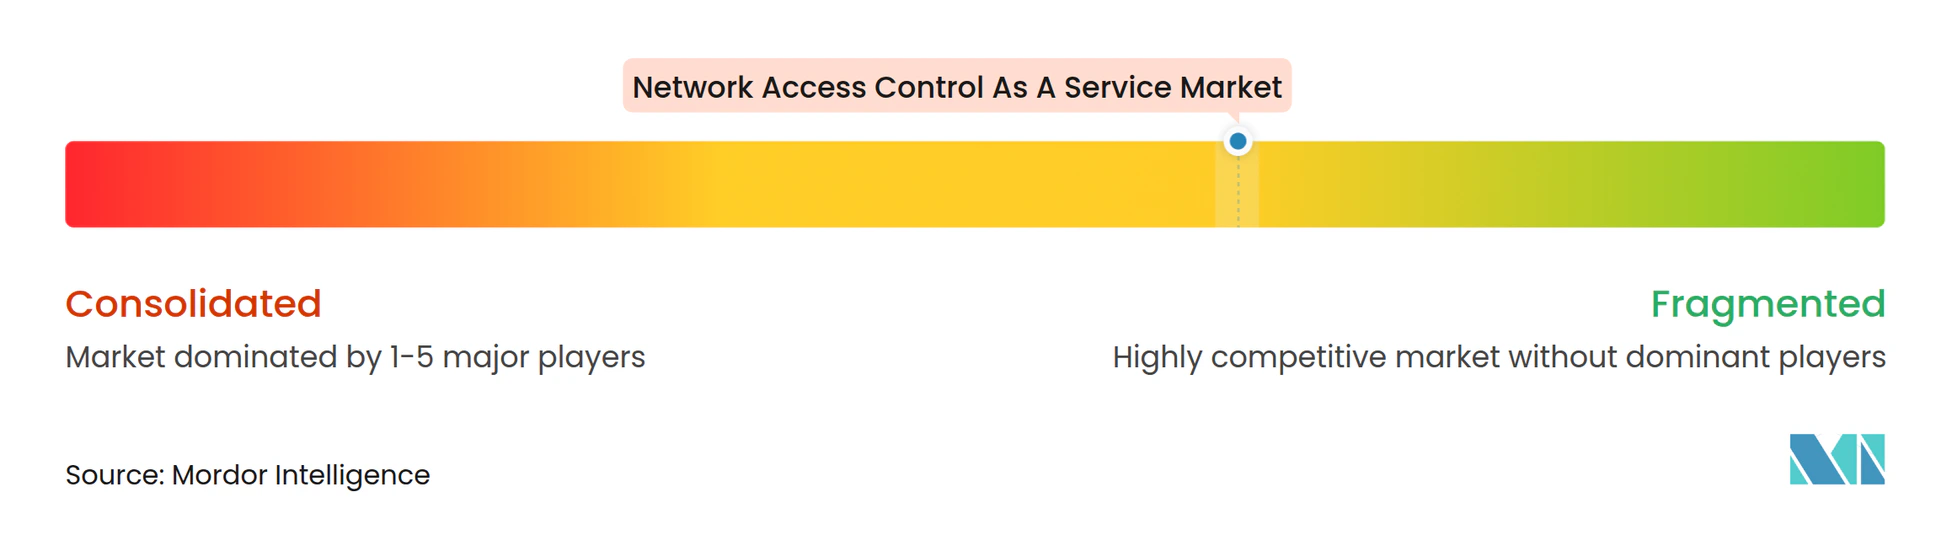
El mercado de control de acceso a la red como servicio está moderadamente fragmentado, con proveedores establecidos con grandes bases instaladas de dispositivos físicos y un grupo fragmentado de proveedores nativos de la nube. Cisco, HPE y Fortinet mantienen ventajas en cuentas empresariales a través de relaciones de infraestructura existentes. Los competidores nativos de la nube están apuntando al desplazamiento donde los compradores necesitan una entrega en la nube más sencilla y control de políticas en puntos de acceso gestionados y no gestionados. La convergencia de plataformas es una respuesta competitiva central, ya que los proveedores combinan NAC, ZTNA, SASE, controles de firewall y operaciones de seguridad. Esto amplía el valor de la consolidación de proveedores, pero puede hacer que la profundidad de integración sea un diferenciador clave.
Cisco amplió las capacidades de Acceso de Confianza Cero para agentes de inteligencia artificial en Duo IAM y Cisco Secure Access en marzo de 2026. HPE está integrando ZTNA, NAC, controles de firewall y operaciones impulsadas por inteligencia artificial en sus carteras de Aruba y Juniper. Forescout introdujo la segmentación sin agente para entornos híbridos de TI, OT, IoT e IoMT a través de Vistaro. Estos movimientos centran la competencia en la aplicación unificada de políticas y la cobertura de dispositivos que no pueden ejecutar agentes de seguridad tradicionales. Los entornos híbridos de OT y TI siguen siendo una oportunidad significativa porque requieren políticas de seguridad que abarquen diferentes clases de dispositivos.
La automatización de políticas impulsada por inteligencia artificial también se está convirtiendo en un área clave de diferenciación en el mercado de Control de Acceso a la Red como Servicio. Check Point lanzó su Firewall de Red con Inteligencia Artificial a través de R82.20 en julio de 2026, extendiendo la gobernanza del tráfico de inteligencia artificial, cubriendo acciones de agentes y ataques basados en instrucciones, a la infraestructura de firewall existente sin requerir nuevo hardware. Portnox añadió la detección de Inteligencia Artificial en la Sombra en septiembre de 2026 para identificar aplicaciones de inteligencia artificial generativa no autorizadas en puntos de acceso gestionados. Arista también introdujo la Gestión de Amenazas en el Borde impulsada por inteligencia artificial para VeloCloud SD-WAN en julio de 2026. Los proveedores orientados a SASE compiten en una consolidación de redes más amplia, mientras que los especialistas en NAC compiten en la profundidad de las políticas de acceso y la aplicación a nivel de dispositivo.
Líderes de la Industria de Control de Acceso a la Red como Servicio
-
Cisco Systems, Inc.
-
Hewlett Packard Enterprise Company
-
Fortinet, Inc.
-
Forescout Technologies, Inc.
-
Portnox Security, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: Portnox lanzó capacidades de visibilidad y control de Inteligencia Artificial en la Sombra, permitiendo a los equipos de TI detectar aplicaciones de inteligencia artificial generativa no autorizadas en dispositivos gestionados y restringir o poner en cuarentena automáticamente los agentes de inteligencia artificial no aprobados al detectarlos, abordando la brecha de gobernanza creada por la adopción de la inteligencia artificial que supera la supervisión de TI.
- Agosto de 2026: Portnox completó una capa de aplicación de tres socios a través de integraciones con Microsoft Defender, CrowdStrike y SentinelOne, creando una capacidad a nivel de red para convertir las señales de riesgo generadas por inteligencia artificial en aplicación automática de acceso para identidades humanas y no humanas, incluidos los agentes de inteligencia artificial.
- Julio de 2026: Check Point Software Technologies lanzó el Firewall de Red con Inteligencia Artificial de Check Point como parte de la versión de software de firewall R82.20, extendiendo la gobernanza del tráfico de inteligencia artificial, cubriendo acciones de agentes y ataques basados en instrucciones, a la infraestructura de firewall existente sin requerir nuevo hardware ni rediseño de la red.
- Junio de 2026: Check Point Software Technologies e Illumio ampliaron su asociación estratégica para integrar la política de firewall de Check Point con el modelo de segmentación de cargas de trabajo de Illumio en entornos híbridos y multinube, apuntando a la defensa coordinada contra el movimiento lateral frente a ataques impulsados por inteligencia artificial que operan a velocidad de máquina.
Alcance del Informe del Mercado Global de Control de Acceso a la Red como Servicio
El mercado de control de acceso a la red como servicio consiste en soluciones NAC entregadas en la nube que autentican usuarios y dispositivos, evalúan la postura de seguridad del dispositivo y aplican políticas que rigen el acceso a las redes empresariales y los recursos de red. Entregadas a través de un modelo de suscripción o servicio gestionado, estas ofertas permiten a las organizaciones permitir, bloquear, poner en cuarentena o segmentar empleados, invitados, puntos de acceso BYOD y dispositivos IoT sin depender únicamente de la infraestructura NAC local.
El Informe del Mercado de Control de Acceso a la Red como Servicio está Segmentado por Oferta (Suscripciones a Plataformas NACaaS, Servicios NAC Gestionados y Servicios Profesionales), Modelo de Entrega de Servicios (NACaaS en Nube Pública / Multi-Inquilino, NACaaS en Nube Privada / Dedicada y NACaaS en Nube Híbrida), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Administración Pública, Manufactura Industrial y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Suscripciones a Plataformas NACaaS |
| Servicios NAC Gestionados |
| Servicios Profesionales |
| NACaaS en Nube Pública / Multi-Inquilino |
| NACaaS en Nube Privada / Dedicada |
| NACaaS en Nube Híbrida |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta | Suscripciones a Plataformas NACaaS | |
| Servicios NAC Gestionados | ||
| Servicios Profesionales | ||
| Por Modelo de Entrega de Servicios | NACaaS en Nube Pública / Multi-Inquilino | |
| NACaaS en Nube Privada / Dedicada | ||
| NACaaS en Nube Híbrida | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Administración Pública | ||
| Manufactura Industrial | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de Control de Acceso a la Red como Servicio?
El tamaño del mercado de control de acceso a la red como servicio fue valorado en 1,84 mil millones de USD en 2026 y se estima que crecerá desde 2,22 mil millones de USD en 2027 hasta alcanzar 6,06 mil millones de USD para 2032, a una CAGR del 22,24% durante el período de pronóstico (2027-2032).
¿Qué está impulsando la adopción del control de acceso a la red entregado en la nube?
Los programas de Confianza Cero, los dispositivos IoT no gestionados, el trabajo híbrido y los requisitos de cumplimiento normativo están aumentando la demanda de políticas de acceso continuas. Estas necesidades se centran en verificaciones coherentes entre usuarios, dispositivos y ubicaciones.
¿Qué oferta lidera los ingresos?
Las Suscripciones a Plataformas NACaaS representaron el 47,21% de los ingresos de 2026, mientras que los Servicios NAC Gestionados proyectan una expansión a una CAGR del 24,56% hasta 2032. Los servicios gestionados atienden a organizaciones que carecen de especialistas en políticas dedicados.
¿Qué enfoque de implementación se está expandiendo más rápido?
El NACaaS en Nube Híbrida proyecta una expansión a una CAGR del 25,63% hasta 2032, a medida que las empresas aplican políticas en entornos de nube, sucursales, centros de datos y OT. Puede mantener la aplicación local para sistemas operativos sensibles.
¿Qué grupo de clientes se espera que se expanda más rápido?
TI y Telecomunicaciones proyecta una expansión a una CAGR del 25,71% hasta 2032, respaldada por redes complejas en muchas ubicaciones. La gestión centralizada de políticas puede reducir la carga operativa de estos entornos.
¿Qué región se espera que se expanda más rápido?
Asia-Pacífico proyecta una expansión a una CAGR del 26,72% hasta 2032, respaldada por la digitalización y los requisitos de gobernanza del acceso. Los requisitos bancarios y fintech son factores de demanda significativos en India.