
Marktgröße und Marktanteil für Network Access Control als Service
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
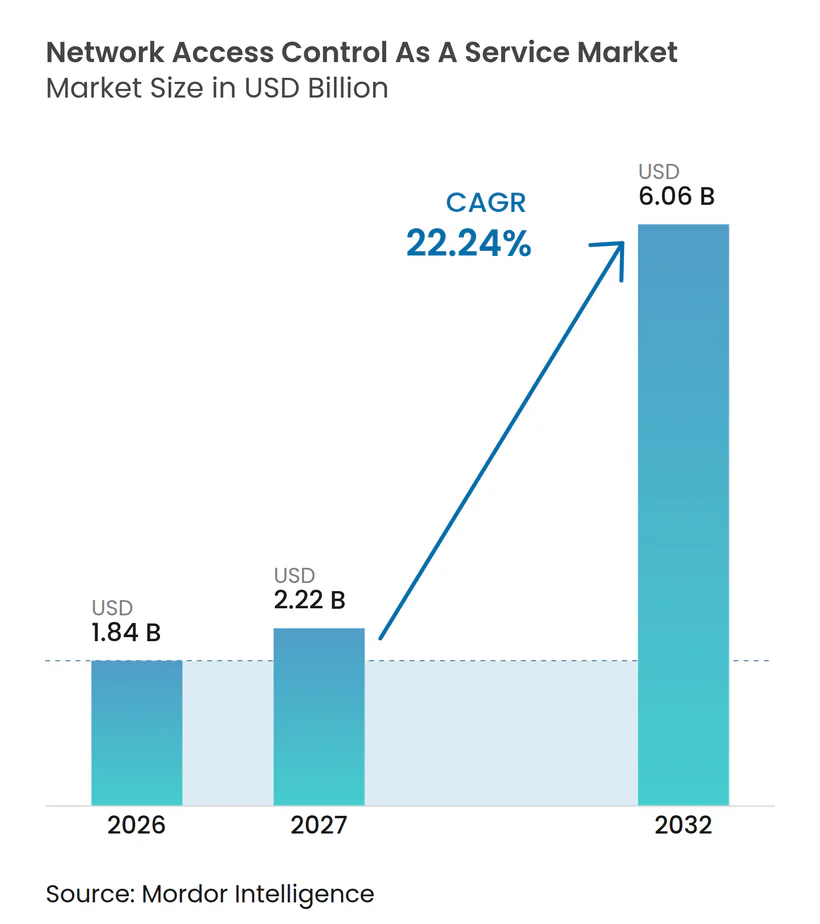
| Marktgröße (2027) | 2.22 Milliarden US-Dollar |
| Marktgröße (2032) | 6.06 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 22.24 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Network Access Control als Service von Mordor Intelligence
Die Marktgröße für Network Access Control als Service wurde 2026 auf 1,84 Milliarden USD geschätzt und soll von 2,22 Milliarden USD im Jahr 2027 auf 6,06 Milliarden USD bis 2032 wachsen, bei einer CAGR von 22,24 % während des Prognosezeitraums (2027–2032). Der Markt für Network Access Control als Service verlagert sich von gerätebasierten Bereitstellungen hin zur Abonnementlieferung, da Unternehmen ein zentralisiertes Richtlinienmanagement über Standorte und Endpunkte hinweg anstreben. Käufer verlagern ihre Ausgaben in Richtung Betriebskosten und weg von Hardware-Erneuerungszyklen, während verwaltete und nicht verwaltete Geräte zunehmend von einer einzigen Richtlinienebene aus gesteuert werden. Cloud-native Anbieter gewinnen in Umgebungen an Bedeutung, in denen ältere Identitätsdienste und Hardware-Controller die Anforderungen mehrerer Standorte nicht erfüllen können. Der Markt für Network Access Control als Service profitiert auch dann, wenn Unternehmen erworbene Netzwerke schneller integrieren, da zentralisierte Richtlinien die Abstimmung übernommener Zugriffsregeln verkürzen können. Anforderungen an die Datenspeicherung in Indien, China und Europa erhöhen den Wert regional isolierter Cloud-Architekturen und begünstigen Anbieter mit konformer verteilter Infrastruktur.
Wichtigste Erkenntnisse des Berichts
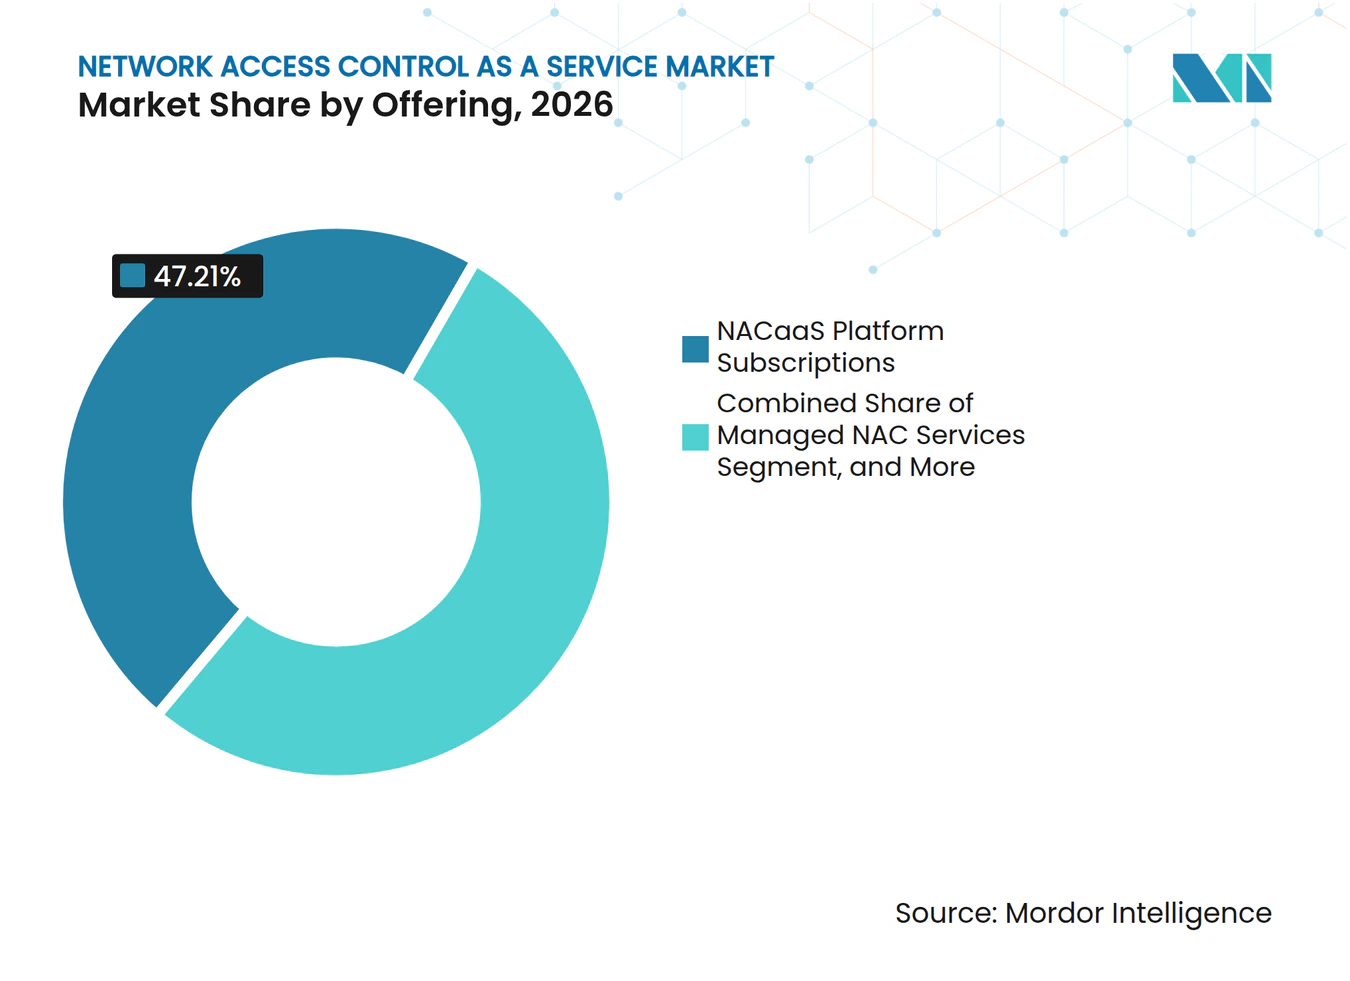
- Nach Angebot hielten NACaaS-Plattformabonnements im Jahr 2026 einen Anteil von 47,21 % am Umsatz des Marktes für Network Access Control als Service, während verwaltete NAC-Dienste bis 2032 voraussichtlich mit einer CAGR von 24,56 % wachsen werden.
- Nach Servicebereitstellungsmodell entfiel 2026 ein Anteil von 61,37 % des Umsatzes auf öffentliche/mandantenfähige Cloud-NACaaS, während Hybrid-Cloud-NACaaS bis 2032 voraussichtlich mit einer CAGR von 25,63 % wachsen wird.
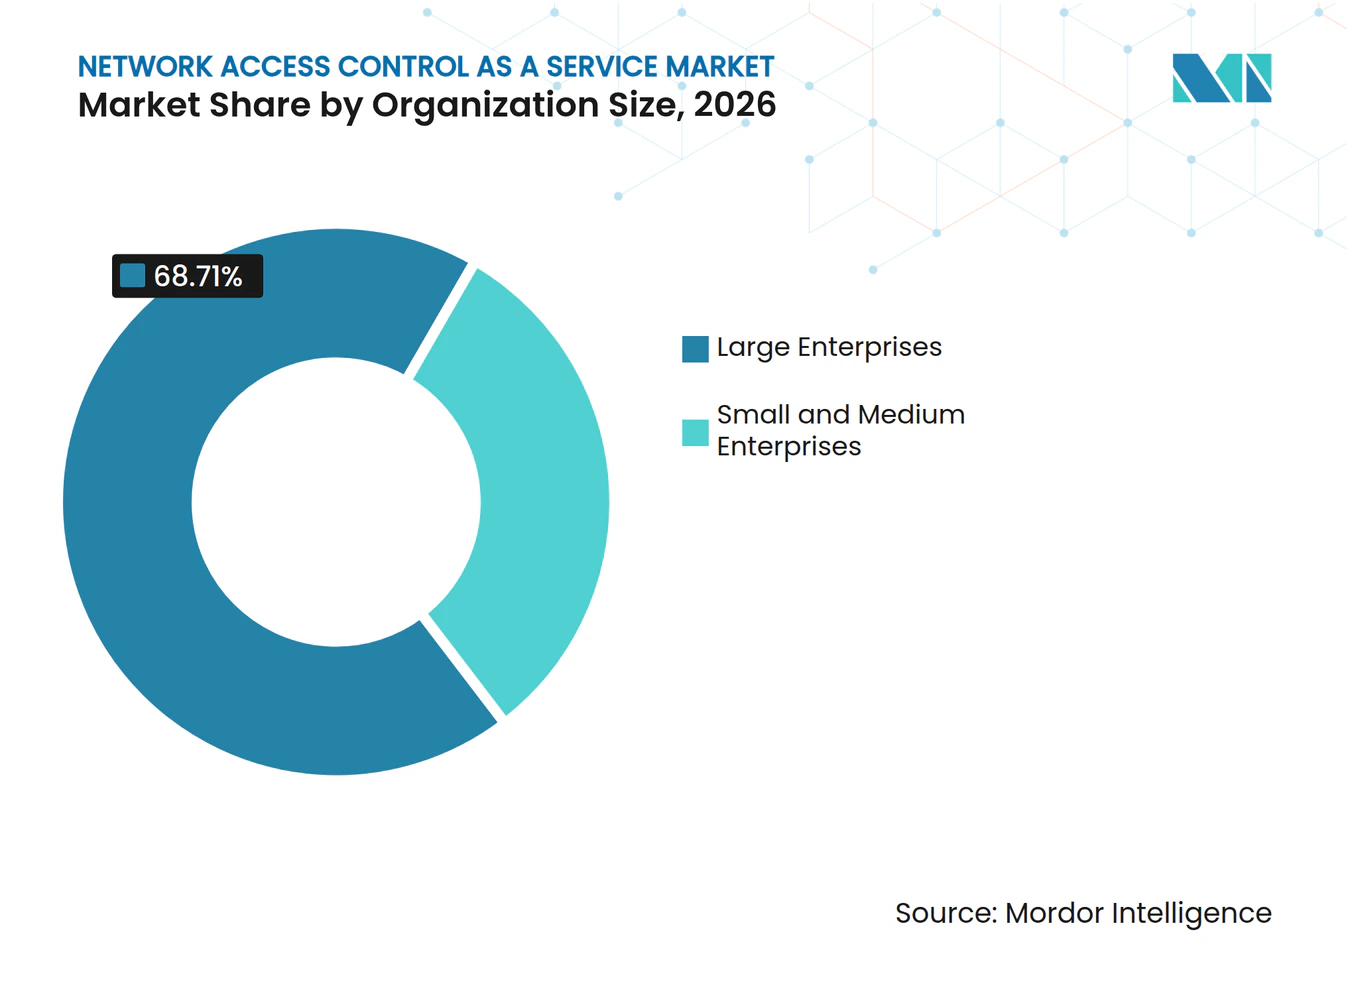
- Nach Unternehmensgröße entfielen 2026 68,71 % des Umsatzes auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 24,33 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Anteil von 31,24 % des Umsatzes im Markt für Network Access Control als Service auf BFSI, während die IT- und Telekommunikationsbranche bis 2032 voraussichtlich mit einer CAGR von 25,71 % wachsen wird.
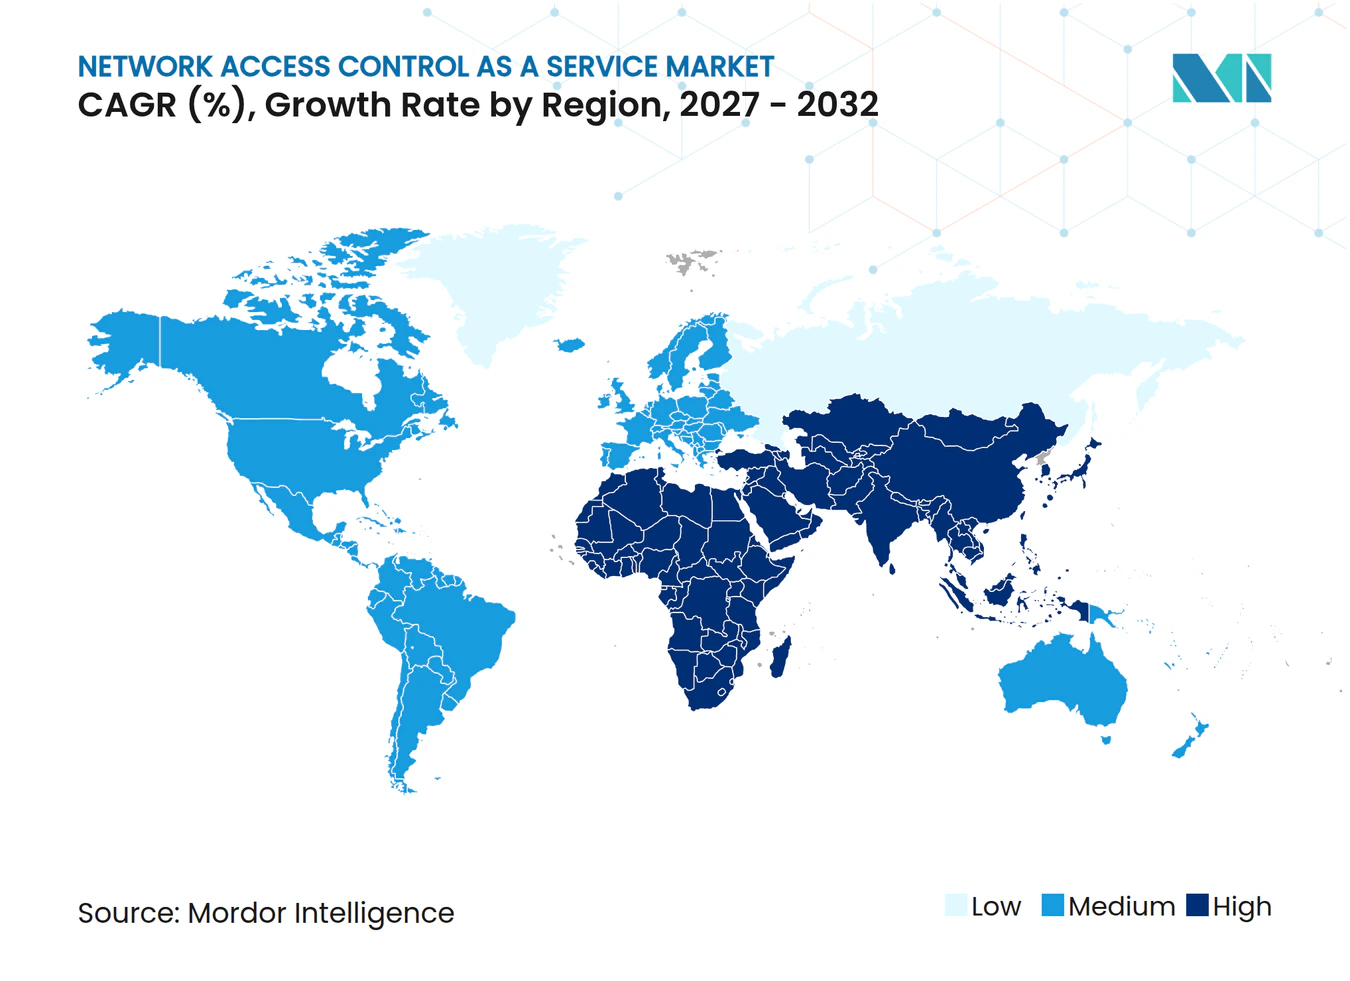
- Nach Geografie entfiel im Jahr 2026 ein Anteil von 34,66 % des Umsatzes im Markt für Network Access Control als Service auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 26,72 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für Network Access Control als Service
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Einführung von Zero-Trust-Architekturen | +4.5% | Global | Mittelfristig (2–4 Jahre) |
| Verbreitung nicht verwalteter Endpunkte und IoT-Endpunkte | +3.8% | Nordamerika und Europa, asiatisch-pazifischer Raum wächst schnell | Kurzfristig (≤ 2 Jahre) |
| Hybrides Arbeiten und BYOD-Expansion | +3.2% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung | +2.9% | Europa, Nordamerika, Indien, Südostasien | Kurzfristig (≤ 2 Jahre) |
| SaaS-NAC vereinfacht den standortübergreifenden Richtlinienbetrieb | +2.4% | Nordamerika, Europa, asiatisch-pazifischer Mittelstand | Mittelfristig (2–4 Jahre) |
| Cloud-NAC ermöglicht eine schnellere Netzwerkintegration nach Fusionen | +1.8% | Nordamerika, Westeuropa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung von Zero-Trust-Architekturen
Der Markt für Network Access Control als Service wird durch die Lücke zwischen Organisationen gestützt, die Zero Trust als wesentlich anerkennen, und jenen, die die Implementierung abgeschlossen haben. Eine Umfrage aus dem Jahr 2026 unter 851 IT- und Cybersicherheitsfachleuten ergab, dass 82 % Universal Zero Trust Network Access als wesentlich betrachteten, aber nur 17 % es vollständig implementiert hatten. Geräte- und Netzwerkdurchsetzung war für 64 % der Befragten eine zentrale Zero-Trust-Säule, und 56 % nutzten bereits KI oder maschinelles Lernen für die adaptive Richtlinienautomatisierung.[1] Die SASE-Leitlinien der CISA für den Bundesbereich verknüpfen NAC-Funktionen mit dem Fortschritt im Rahmen des Zero Trust Maturity Model und ordnen Zugriffskontrollen in compliance-gesteuerte Beschaffungsprozesse ein. Diese Anforderung unterstützt die Nachfrage von Regierungsbehörden und regulierten Lieferketten, die eine kontinuierliche Überprüfung benötigen. Sie verlagert auch den Kaufanlass von einem diskreten Netzwerkprojekt hin zu einer umfassenderen Entscheidung über die Sicherheitsarchitektur.
Verbreitung nicht verwalteter Endpunkte und IoT-Endpunkte
Der Markt für Network Access Control als Service gewinnt an Bedeutung, da die Anzahl der Geräte, die außerhalb der direkten IT-Verwaltung betrieben werden, zunimmt. Palo Alto Networks analysierte mehr als 27 Millionen verbundene Geräte in 1.803 Unternehmensnetzwerken und stellte fest, dass 32,5 % der Unternehmensnetzwerkgeräte nicht verwaltet waren. Dieselbe Studie stellte in 77,74 % der Netzwerke eine unzureichende Segmentierung fest und identifizierte risikoreiche IoT-Geräte in 48,2 % der IoT-zu-Unternehmens-IT-Verbindungen.[2] Vielen IoT-Geräten fehlt die 802.1X-Supplicant-Software und die Zertifikatsspeicher, die für die herkömmliche Authentifizierung erforderlich sind. Agentenlose MAC-Bypass-Richtlinien werden daher wichtig für die Steuerung von Geräten, die keinen Agenten tragen können. NIST beschreibt das vertrauenswürdige Netzwerkschicht-Onboarding und das Lebenszyklusmanagement als grundlegende Kontrolle für IoT-Geräte
Hybrides Arbeiten und BYOD-Expansion
Hybrides Arbeiten hat die Zugangskontrolle zu einem Problem der Überprüfung auf Sitzungsebene gemacht und nicht mehr zu einer reinen Perimeter-Aufgabe. Die Leitlinien der Cloud Security Alliance besagen, dass eine kontinuierliche Überprüfung des Gerätezustands über VDI und DaaS, anwendungsbezogenes ZTNA und lokale sichere Enklavenzugriffsmuster hinweg erforderlich ist. Diese Anforderung schafft Nachfrage nach Cloud-Plattformen, die den Gerätestatus beurteilen können, ohne die Installation verwalteter Agenten auf persönlichen Geräten zu erfordern. Der bedingte Zugriff kann Betriebssystemversion, Verschlüsselungsstatus und Patch-Aktualität prüfen, bevor der Zugriff auf einzelne Anwendungen gewährt wird. Der Markt für Network Access Control als Service gewinnt an Relevanz, wo Auftragnehmer und Mitarbeiter nicht unternehmenseigene Geräte für den Zugriff auf kritische Systeme verwenden. Diese Bedingungen machen auch die Richtlinienkonsistenz über Remote- und Bürostandorte hinweg für Unternehmenssicherheitsteams wichtiger.
Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung
Der Digital Operational Resilience Act wurde am 17. Januar 2025 durchsetzbar und verpflichtet Finanzunternehmen, Netzwerke zu segmentieren und den IKT-Zugang auf das zu beschränken, was jede Funktion benötigt. Seine Anforderungen an die Zugangskontrolle stimmen mit der kontinuierlichen Überwachung des Gerätestatus und der Verhaltensanalyse in Cloud-NAC-Plattformen überein. Die Reserve Bank of India veröffentlichte im Juli 2026 die Richtlinien zum Rahmen für Cybersicherheit, Technologierisiko, Resilienz und Sicherung für Geschäftsbanken, die eine Mehrfaktorauthentifizierung für privilegierten Zugang und Telearbeitszugang vorschreiben. Diese Anforderungen machen überprüfbare Zugriffskontrollen für die Bankenbeschaffung in Indien relevant. Der Markt für Network Access Control als Service kann auch dann profitieren, wenn Versicherer Nachweise über Segmentierung und identitätsbasierte Kontrollen verlangen. Das kombinierte regulatorische Umfeld macht Prüfaufzeichnungen und Richtliniendurchsetzung zu einem Teil der Betriebsanforderungen für regulierte Unternehmen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Komplexität der Integration von Legacy-802.1X und PKI | -2.8% | Global, am stärksten in großen Multi-Vendor-Unternehmensumgebungen | Mittelfristig (2–4 Jahre) |
| Mangel an NAC-, PKI- und Richtlinien-Engineering-Fähigkeiten | -2.1% | Global | Langfristig (≥ 4 Jahre) |
| Inkonsistente Gerätetelemetrie in OT- und IoT-Flotten | -1.4% | Asiatisch-pazifischer Kernraum, Industrieregionen Nordamerikas und Europas | Mittelfristig (2–4 Jahre) |
| Anforderungen an Datenspeicherung und grenzüberschreitende Inspektionsbeschränkungen | -0.9% | Asiatisch-pazifischer Raum, Europa, Naher Osten | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-802.1X und PKI
Legacy-802.1X- und PKI-Umgebungen können die Bereitstellung verzögern, selbst nachdem ein Käufer eine Cloud-Plattform ausgewählt hat. EAP-TLS erfordert Zertifizierungsstellen, Registrierungssysteme und Lebenszyklusverwaltungsfähigkeiten, bevor die Durchsetzung beginnen kann. Ein großes Multi-Vendor-Netzwerk kann parallele RADIUS-Operationen und eine schrittweise Durchsetzung erfordern, um eine Unterbrechung der Authentifizierung während einer Migration zu vermeiden. Cisco ISE, HPE Aruba ClearPass und Fortinet FortiNAC sind oft am effektivsten in ihren eigenen Herstellerumgebungen, was die Interoperabilität erschweren kann. Diese Projekte können eine Migration um 6 bis 12 Monate über den ursprünglichen Plan hinaus verlängern. Das Hemmnis betrifft die Bereitstellungsgeschwindigkeit und den Umsatzzeitpunkt und nicht den grundlegenden Bedarf an Zugangskontrolle.
Mangel an NAC-, PKI- und Richtlinien-Engineering-Fähigkeiten
Fachkräftemangel schränkt die Fähigkeit von Organisationen ein, Zugriffsrichtlinien zu entwerfen, anzupassen und zu pflegen. ISC2 befragte 16.029 Fachleute und stellte fest, dass 59 % im Jahr 2025 über kritische oder erhebliche Qualifikationslücken berichteten, während 88 % erhebliche organisatorische Konsequenzen aus diesen Mängeln erfahren hatten.[3] ISACA berichtete, dass 55 % der Cybersicherheitsteams im Jahr 2025 unterbesetzt waren und 65 % unbesetzte Stellen hatten. Der Mangel kann das Richtlinien-Engineering verlangsamen und die Wahrscheinlichkeit erhöhen, dass Netzwerksegmente unzureichend gesichert bleiben. Er erhöht auch die Attraktivität von Managed-Service-Modellen, aber die Kapazitätslücke bleibt ein Hemmnis für die kundenseitige Implementierung. Der Markt für Network Access Control als Service muss daher neben der Sicherheitsfunktionalität auch durch einfachere Bereitstellung, Automatisierung und Service-Support punkten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Verwaltete Dienste schließen die Lücke zu Plattformabonnements
NACaaS-Plattformabonnements hielten im Jahr 2026 einen Anteil von 47,21 % am Markt für Network Access Control als Service. Das Modell ermöglicht es Organisationen, die Richtlinienverantwortung zu behalten und gleichzeitig das Infrastrukturmanagement, die Plattformpflege und die routinemäßige Dienstverfügbarkeit an den Anbieter zu delegieren. Dieser Ansatz entspricht der Unternehmensnachfrage nach cloud-verwalteten Richtlinien-Engines anstelle von physischer Controller-Hardware, lokalen Wartungszyklen und separater Controller-Kapazitätsplanung. Er unterstützt auch die zentrale Verwaltung über verteilte Standorte, Remote-Benutzer und eine Mischung aus verwalteten und nicht verwalteten Geräten, die konsistente Zugriffsentscheidungen benötigen. Plattformanbieter konkurrieren über Richtlinienumfang, Integrationen, Berichterstattung und die Fähigkeit, das tägliche Betriebsmanagement für interne Sicherheits- und Netzwerkteams zu vereinfachen.
Verwaltete NAC-Dienste sollen von 2027 bis 2032 mit einer CAGR von 24,56 % wachsen. Die Branche für Network Access Control als Service zieht mittelständische Käufer an, die keine dedizierten NAC-Teams, Zertifikatsspezialisten oder Vollzeit-Richtlinien-Ingenieure unterhalten. ISC2s Erkenntnis, dass Qualifikationslücken bei 88 % der Befragten zu organisatorischen Konsequenzen geführt haben, verdeutlicht, warum ausgelagerte Richtlinienerstellung und -verwaltung relevant sind. Anbieter können diesen Bedarf mit wiederkehrendem Betriebssupport, geführter Richtlinienentwicklung, laufender Überwachung und dokumentierten Prozessen für Zugriffsausnahmen und Onboarding decken. In diesem Markt reduziert dieses Modell den internen Personalaufwand, aber Käufer benötigen weiterhin klare Verantwortlichkeiten für Zugriffsentscheidungen, Eskalationswege und die Qualität der ausgelagerten Richtlinienverwaltung.


Nach Servicebereitstellungsmodell: Hybridarchitektur wird zum Unternehmensstandard
Öffentliche/mandantenfähige Cloud-NACaaS hielt im Jahr 2026 einen Anteil von 61,37 % an der Marktgröße für Network Access Control als Service. Ihre Position spiegelt die Reife der cloud-nativen Bereitstellung für Organisationen mit überwiegend moderner IT-Infrastruktur, verteilten Zweigstellenstandorten und etablierten Cloud-Sicherheitspraktiken wider. Das Modell kann das Richtlinienmanagement zentralisieren, ohne dass Unternehmen lokale Controller-Infrastruktur betreiben, Hardware-Kapazitäten vorhalten oder Upgrades an jedem Standort koordinieren müssen. Es eignet sich besonders für verteilte Zweigstellen und cloud-verbundene Umgebungen mit gemeinsamen Sicherheitsanforderungen, wiederholbaren Gerätegruppen und zentral verwalteten Identitätsdiensten. Private oder dedizierte Cloud-Bereitstellungen bleiben relevant, wo Organisationen separate Infrastruktur für die Telemetrie-Inspektion, stärkere Isolation und spezifische interne Governance-Kontrollen benötigen.
Hybrid-Cloud-NACaaS soll von 2027 bis 2032 mit einer CAGR von 25,63 % wachsen. Großunternehmen nutzen Hybridarchitekturen, um konsistente Richtlinien über Zweigstellen, Rechenzentren, cloud-verbundene Umgebungen und Standorte hinweg anzuwenden, wo lokale Kontinuität betrieblich wichtig ist. Betriebstechnologiesysteme können eine lokale Durchsetzung erfordern, wenn die Authentifizierungslatenz zeitkritische Produktionsarbeiten, die Geräteverfügbarkeit oder sicherheitsrelevante Betriebsprozesse beeinträchtigen könnte. Forescout stellte im März 2026 Vistaro mit cloud-nativer agentenloser Segmentierung für hybride IT-, OT-, IoT- und IoMT-Umgebungen vor.[4] HPE präsentierte 2026 auch einen einheitlichen Richtlinienansatz über die Portfolios von Aruba Networking und Juniper Networking hinweg.
Nach Unternehmensgröße: KMU-Kanalwachstum gestaltet die Nachfragedynamik um
Großunternehmen hielten im Jahr 2026 einen Anteil von 68,71 % am Umsatz des Marktes für Network Access Control als Service. Ihre Ausgaben spiegeln komplexe Umgebungen, höhere Anforderungen pro Arbeitsplatz, umfangreiche Geräteinventare und mehrjährige Verträge in regulierten Sektoren mit formellen Sicherheitsüberprüfungen wider. Anbieter, die diese Gruppe bedienen, differenzieren sich durch Identitätsspeicheranbindung, SIEM- und XDR-Interoperabilität, OT-bewusste Geräteklassifizierung und Zertifikatsautomatisierung. Die Kaufentscheidung umfasst oft die Fähigkeit, Zehntausende von Endpunkten über viele Standorte, Identitäten, Netzwerktypen und Betriebsteams von einer einzigen Steuerungsebene aus zu verwalten. Diese Anforderungen begünstigen Plattformen, die sich in bestehende Identitäts- und Sicherheitsoperationen integrieren und gleichzeitig doppelte Verwaltung über Netzwerk- und Cybersicherheitsfunktionen hinweg reduzieren.
KMU sollen von 2027 bis 2032 mit einer CAGR von 24,33 % wachsen. Viele kleinere Organisationen steigen über MSP- und MSSP-Kanäle ein, die NAC-Richtlinien mit verwalteten Sicherheitsdiensten, standardisiertem Onboarding und routinemäßiger Richtlinienpflege bündeln. NETGEAR brachte im Oktober 2025 über eine einzige Cloud-Oberfläche eine von Exium betriebene SASE- und NAC-Lösung für KMU und MSP-Partner auf den Markt.[5] Im Markt für Network Access Control als Service reduziert dieser Ansatz die Bereitstellungshürden für Teams mit begrenzten Spezialistenressourcen, begrenzter Zeit für Integrationen und weniger internem Personal, das für die Netzwerksicherheit zuständig ist. Er gibt Dienstleistern auch eine Möglichkeit, die Zugangskontrolle über ihren Kundenstamm hinweg zu standardisieren und dabei die Flexibilität zu behalten, kundenspezifische Richtlinien und Gerätegruppen anzuwenden.

Nach Endnutzerbranche: BFSI verankert die Nachfrage, während Telekommunikation die Akzeptanz ausweitet
BFSI hielt im Jahr 2026 einen Anteil von 31,24 % am Umsatz des Marktes für Network Access Control als Service. Finanzinstitute unterliegen detaillierten Zugangs- und Resilienzanforderungen, darunter DORA, die RBI-Richtlinien und das Customer Security Program von SWIFT, die den Bedarf an Nachweisen über den Kontrollbetrieb erhöhen. Diese Anforderungen betonen prüfbare Netzwerkzugangsprotokolle und Segmentierung. Der Sektor verfügt auch über große Endpunktbestände, sensible Systeme und eine geringe Toleranz für unbefugte laterale Bewegungen zwischen Benutzernetzwerken und hochwertigen Anwendungen. Der Markt für Network Access Control als Service ist daher auf einen compliance-gesteuerten Sicherheitsbeschaffungsprozess in dieser Endnutzergruppe ausgerichtet, bei dem Prüfbarkeit und betriebliche Resilienz die Investitionsprioritäten beeinflussen.
Die IT- und Telekommunikationsbranche soll von 2027 bis 2032 mit einer CAGR von 25,71 % wachsen. Betreiber können Hunderte von Netzwerksegmenten in Dutzenden von Ländern verwalten, was die Richtlinienzentralisierung zu einem betrieblichen und sicherheitstechnischen Problem in komplexen, sich verändernden Serviceumgebungen macht. Gesundheitswesen und Biowissenschaften erfordern auch agentenlose Durchsetzung für verbundene Medizingeräte, die keine 802.1X-Software unterstützen können, insbesondere wenn Geräteverfügbarkeit und klinische Arbeitsabläufe Änderungen einschränken. NISTs IoT-Onboarding-Leitlinien unterstützen den Bedarf an kontrolliertem Netzwerkschicht-Onboarding für solche Geräte. Diese Endnutzer erweitern die Nachfrage über konventionelle Büronetzwerke hinaus auf geräteintensive und verteilte Betriebsumgebungen, in denen die Zugangskontrolle unterschiedliche Risiko- und Verfügbarkeitsanforderungen berücksichtigen muss.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 34,66 % am Markt für Network Access Control als Service. Die Region verfügt über eine dichte Basis von Cloud-Anbietern und ausgereifte Beschaffungsprozesse für Unternehmenssicherheit. Bundesweite Zero-Trust-Programme und CISA-SASE-Leitlinien unterstützen die Nachfrage von Behörden und regulierten Lieferketten. Appgate gab 2026 die Zusammenarbeit mit dem US Air Force Next Generation Network-Programm für die Zero-Trust-Modernisierung bekannt.[6] Programme des öffentlichen Sektors stärken eine nachhaltige regionale Beschaffungspipeline.
Europa hat eine Nachfrage, die durch DSGVO, DORA und nationale Datensouveränitätsregeln geprägt ist. Der Markt für Network Access Control als Service muss regionale Anforderungen an Inspektion, Speicherung und Richtlinienkontrolle berücksichtigen. DORA verlangt Zugriffskontrollen und Segmentierung, die in regulatorischen Überprüfungen nachgewiesen werden können. Cisco erhielt eine deutsche BSI-C5-Attestierung für Meraki Cloud und Secure Access, was die Rolle der souveränen Cloud-Compliance bei der Anbieterauswahl unterstreicht. Der Markt für Network Access Control als Service in Europa wird daher durch die Notwendigkeit geprägt, Cloud-Bereitstellung mit lokalen Compliance-Erwartungen zu verbinden.
Der asiatisch-pazifische Raum soll von 2027 bis 2032 mit einer CAGR von 26,72 % wachsen. Indiens Digital Personal Data Protection Rules und die RBI-Richtlinien legen größeren Wert auf Access Governance für Bank- und fintech-Organisationen. Der Markt für Network Access Control als Service wird durch Digitalisierung, 5G-Ausbau und zunehmende regulatorische Aufmerksamkeit in Indien und China unterstützt. Verwaltete Dienste können die Spezialistenkapazität und Bereitstellungshürden für Organisationen in diesen Regionen reduzieren.
Wettbewerbslandschaft
Marktkonzentration
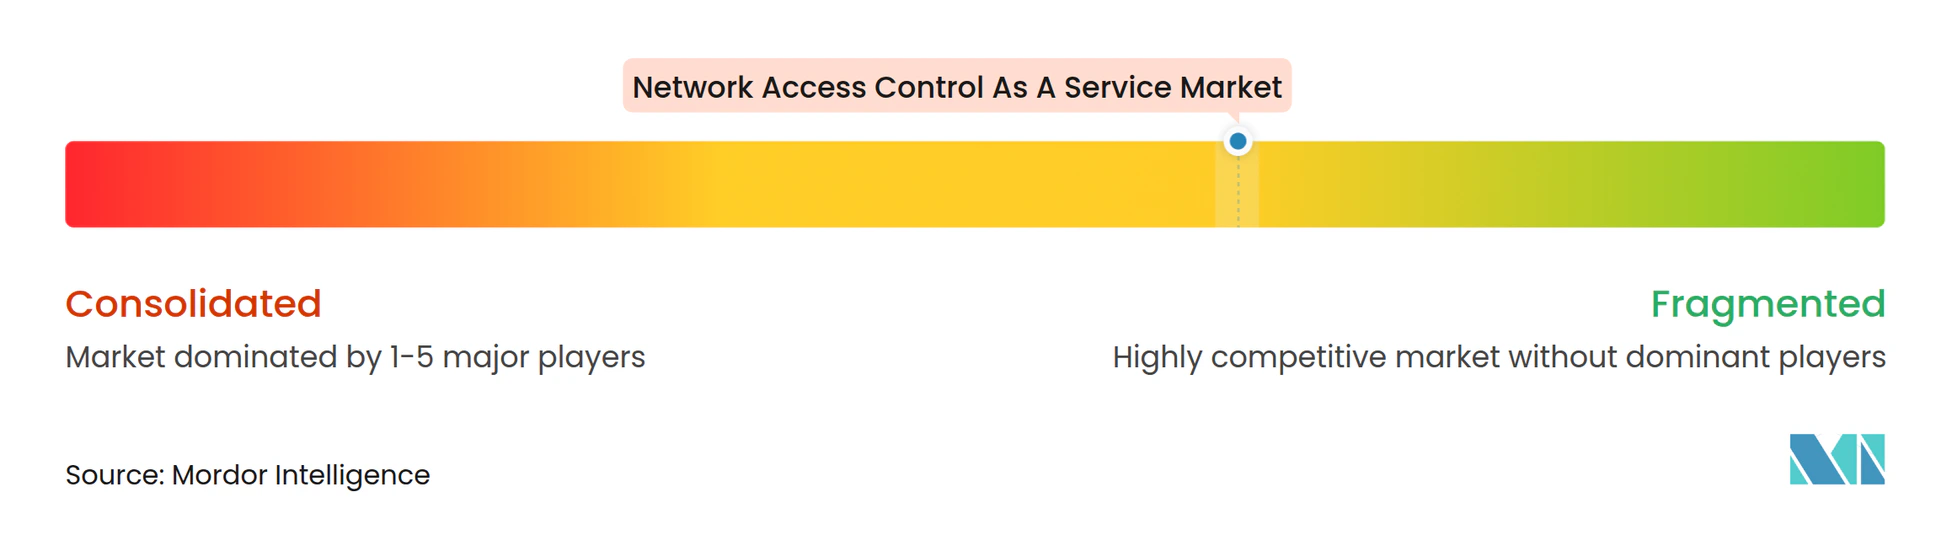
Der Markt für Network Access Control als Service ist mäßig fragmentiert, mit etablierten Anbietern mit großen installierten Gerätebases und einer fragmentierten Gruppe cloud-nativer Anbieter. Cisco, HPE und Fortinet behalten Vorteile in Unternehmenskonten durch bestehende Infrastrukturbeziehungen. Cloud-native Herausforderer zielen auf Verdrängung ab, wo Käufer eine einfachere Cloud-Bereitstellung und Richtlinienkontrolle über verwaltete und nicht verwaltete Endpunkte hinweg benötigen. Plattformkonvergenz ist eine zentrale Wettbewerbsreaktion, da Anbieter NAC, ZTNA, SASE, Firewall-Kontrollen und Sicherheitsoperationen kombinieren. Dies erweitert den Wert der Anbieterkonsolidierung, kann aber die Integrationstiefe zu einem wichtigen Differenzierungsmerkmal machen.
Cisco erweiterte im März 2026 die Zero-Trust-Zugriffsfähigkeiten für KI-Agenten in Duo IAM und Cisco Secure Access. HPE integriert ZTNA, NAC, Firewall-Kontrollen und KI-gestützte Operationen über seine Aruba- und Juniper-Portfolios hinweg. Forescout führte über Vistaro agentenlose Segmentierung für hybride IT-, OT-, IoT- und IoMT-Umgebungen ein. Diese Schritte konzentrieren den Wettbewerb auf einheitliche Richtliniendurchsetzung und die Abdeckung von Geräten, die keine herkömmlichen Sicherheitsagenten ausführen können. Hybride OT- und IT-Umgebungen bleiben eine bedeutende Chance, da sie Sicherheitsrichtlinien erfordern, die verschiedene Geräteklassen umfassen.
KI-gesteuerte Richtlinienautomatisierung wird auch zu einem wichtigen Differenzierungsbereich im Markt für Network Access Control als Service. Check Point veröffentlichte im Juli 2026 seine KI-Netzwerk-Firewall über R82.20 und erweiterte damit die KI-Verkehrs-Governance, die Agentenaktionen und prompt-basierte Angriffe abdeckt, auf bestehende Firewall-Infrastruktur ohne neue Hardware. Portnox fügte im September 2026 Shadow-KI-Erkennung hinzu, um nicht autorisierte generative KI-Anwendungen auf verwalteten Endpunkten zu identifizieren. Arista führte im Juli 2026 auch KI-gesteuertes Edge Threat Management für VeloCloud SD-WAN ein. SASE-orientierte Anbieter konkurrieren über eine breitere Netzwerkkonsolidierung, während NAC-Spezialisten über Zugriffsrichtlinienumfang und Durchsetzung auf Geräteebene konkurrieren.
Marktführer in der Branche für Network Access Control als Service
-
Cisco Systems, Inc.
-
Hewlett Packard Enterprise Company
-
Fortinet, Inc.
-
Forescout Technologies, Inc.
-
Portnox Security, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- September 2026: Portnox führte Shadow-KI-Sichtbarkeits- und Kontrollfähigkeiten ein, die es IT-Teams ermöglichen, nicht autorisierte generative KI-Anwendungen auf verwalteten Geräten zu erkennen und nicht genehmigte KI-Agenten bei Erkennung automatisch einzuschränken oder unter Quarantäne zu stellen, um die durch die KI-Einführung entstandene Governance-Lücke zu schließen, die der IT-Aufsicht vorauseilt.
- August 2026: Portnox schloss eine Drei-Partner-Durchsetzungsebene durch Integrationen mit Microsoft Defender, CrowdStrike und SentinelOne ab und schuf damit eine Fähigkeit auf Netzwerkebene, KI-generierte Risikosignale in automatische Zugangsdurchsetzung für menschliche und nicht-menschliche Identitäten einschließlich KI-Agenten umzuwandeln.
- Juli 2026: Check Point Software Technologies brachte die Check Point KI-Netzwerk-Firewall als Teil der Firewall-Software-Version R82.20 auf den Markt und erweiterte damit die KI-Verkehrs-Governance, die Agentenaktionen und prompt-basierte Angriffe abdeckt, auf bestehende Firewall-Infrastruktur ohne neue Hardware oder Netzwerk-Neuarchitektur.
- Juni 2026: Check Point Software Technologies und Illumio erweiterten ihre strategische Partnerschaft, um die Firewall-Richtlinie von Check Point mit dem Workload-Segmentierungsmodell von Illumio über hybride und Multi-Cloud-Umgebungen hinweg zu integrieren, mit dem Ziel einer koordinierten Abwehr lateraler Bewegungen gegen KI-gestützte Angriffe, die mit Maschinengeschwindigkeit operieren.
Globaler Berichtsumfang für den Markt für Network Access Control als Service
Der Markt für Network Access Control als Service umfasst cloud-bereitgestellte NAC-Lösungen, die Benutzer und Geräte authentifizieren, den Gerätesicherheitsstatus bewerten und Richtlinien durchsetzen, die den Zugang zu Unternehmensnetzwerken und Netzwerkressourcen regeln. Diese Angebote werden über ein Abonnement- oder Managed-Service-Modell bereitgestellt und ermöglichen es Organisationen, Mitarbeiter, Gäste, BYOD-Endpunkte und IoT-Geräte zuzulassen, zu blockieren, unter Quarantäne zu stellen oder zu segmentieren, ohne sich ausschließlich auf lokale NAC-Infrastruktur zu verlassen.
Der Bericht zum Markt für Network Access Control als Service ist segmentiert nach Angebot (NACaaS-Plattformabonnements, verwaltete NAC-Dienste und professionelle Dienste), Servicebereitstellungsmodell (öffentliche/mandantenfähige Cloud-NACaaS, private/dedizierte Cloud-NACaaS und Hybrid-Cloud-NACaaS), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, Industrielle Fertigung und andere Endnutzer) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| NACaaS-Plattformabonnements |
| Verwaltete NAC-Dienste |
| Professionelle Dienste |
| Öffentliche/mandantenfähige Cloud-NACaaS |
| Private/dedizierte Cloud-NACaaS |
| Hybrid-Cloud-NACaaS |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | NACaaS-Plattformabonnements | |
| Verwaltete NAC-Dienste | ||
| Professionelle Dienste | ||
| Nach Servicebereitstellungsmodell | Öffentliche/mandantenfähige Cloud-NACaaS | |
| Private/dedizierte Cloud-NACaaS | ||
| Hybrid-Cloud-NACaaS | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Network Access Control als Service?
Die Marktgröße für Network Access Control als Service wurde 2026 auf 1,84 Milliarden USD geschätzt und soll von 2,22 Milliarden USD im Jahr 2027 auf 6,06 Milliarden USD bis 2032 wachsen, bei einer CAGR von 22,24 % während des Prognosezeitraums (2027–2032).
Was treibt die Akzeptanz von cloud-bereitgestellter Netzwerkzugangskontrolle an?
Zero-Trust-Programme, nicht verwaltete IoT-Geräte, hybrides Arbeiten und Compliance-Anforderungen erhöhen die Nachfrage nach kontinuierlichen Zugriffsrichtlinien. Diese Anforderungen konzentrieren sich auf konsistente Überprüfungen über Benutzer, Geräte und Standorte hinweg.
Welches Angebot führt beim Umsatz?
NACaaS-Plattformabonnements hielten im Jahr 2026 einen Anteil von 47,21 % am Umsatz, während verwaltete NAC-Dienste bis 2032 voraussichtlich mit einer CAGR von 24,56 % wachsen werden. Verwaltete Dienste sprechen Organisationen an, denen dedizierte Richtlinienspezialisten fehlen.
Welcher Bereitstellungsansatz wächst am schnellsten?
Hybrid-Cloud-NACaaS soll bis 2032 mit einer CAGR von 25,63 % wachsen, da Unternehmen Richtlinien über Cloud-, Zweigstellen-, Rechenzentrum- und OT-Umgebungen hinweg anwenden. Es kann die lokale Durchsetzung für sensible Betriebssysteme beibehalten.
Welche Kundengruppe soll am schnellsten wachsen?
IT und Telekommunikation soll bis 2032 mit einer CAGR von 25,71 % wachsen, unterstützt durch komplexe Netzwerke an vielen Standorten. Zentrales Richtlinienmanagement kann den Betriebsaufwand dieser Umgebungen reduzieren.
Welche Region soll am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 26,72 % wachsen, unterstützt durch Digitalisierung und Anforderungen an die Zugangs-Governance. Bank- und fintech-Anforderungen sind bedeutende Nachfragefaktoren in Indien.