
サービスとしてのネットワークアクセス制御市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
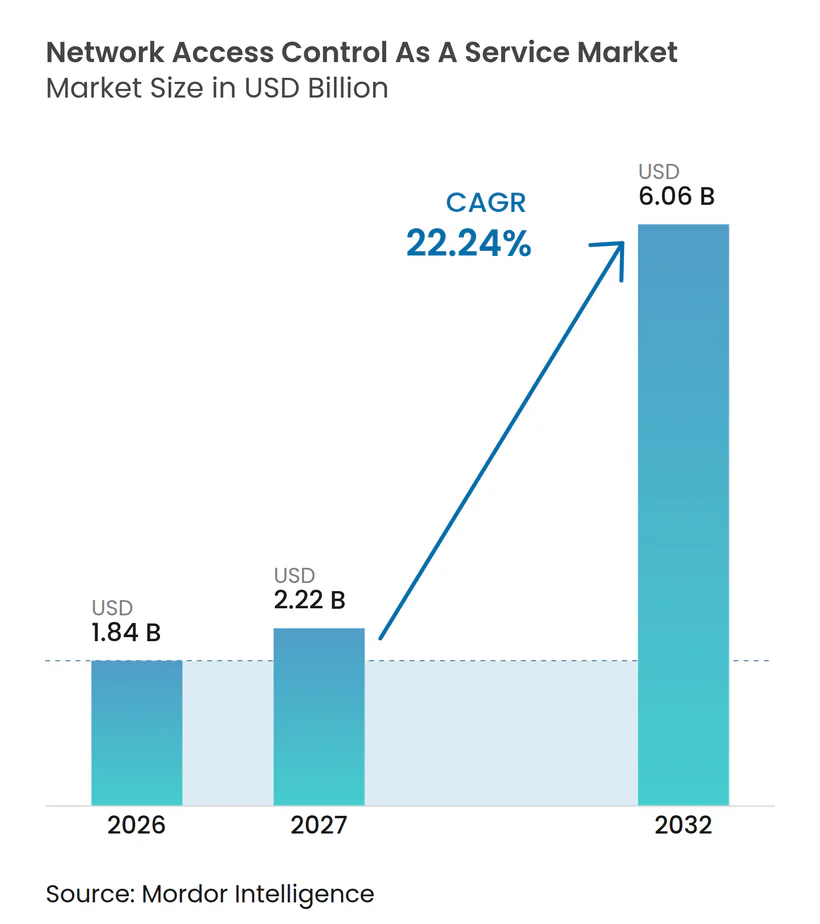
| 市場規模 (2027) | 2.22 十億米ドル |
| 市場規模 (2032) | 6.06 十億米ドル |
| 成長率 (2027 - 2032) | 22.24 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサービスとしてのネットワークアクセス制御市場分析
サービスとしてのネットワークアクセス制御市場規模は2026年に1.84 ビリオン 米ドルと評価され、2027年の2.22 ビリオン 米ドルから2032年には6.06 ビリオン 米ドルに達すると推定され、予測期間(2027年~2032年)中のCAGRは22.24%となっています。サービスとしてのネットワークアクセス制御市場は、企業がサイトおよびエンドポイント全体にわたる集中型ポリシー管理を求める中、アプライアンスベースの展開からサブスクリプション型デリバリーへとシフトしています。購買者はハードウェアのリフレッシュサイクルから離れ、運用費用への支出を移行しており、マネージドデバイスとアンマネージドデバイスの両方が単一のポリシープレーンから管理されるようになっています。クラウドネイティブプロバイダーは、レガシーのアイデンティティサービスやハードウェアコントローラーがマルチサイト要件を満たせない環境でトラクションを獲得しています。サービスとしてのネットワークアクセス制御市場は、集中型ポリシーによって継承されたアクセスルールの調整を短縮できるため、企業が買収したネットワークをより迅速に統合する際にも恩恵を受けます。インド、中国、欧州におけるデータレジデンシー要件は、地域的に分離されたクラウドアーキテクチャの価値を高め、準拠した分散インフラを持つベンダーを優位にしています。
レポートの主要ポイント
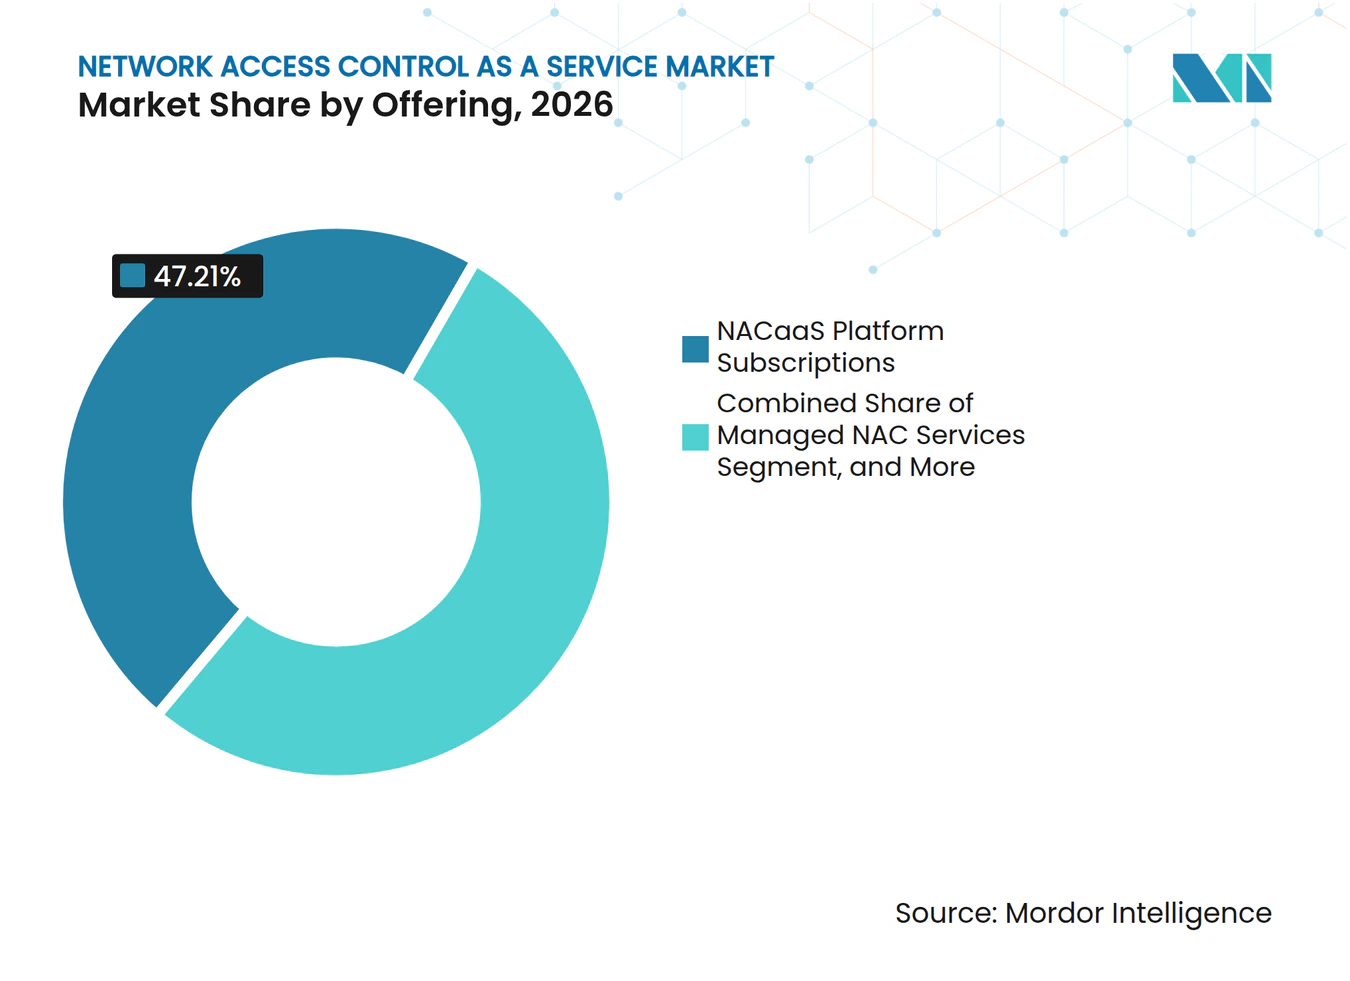
- オファリング別では、NACaaSプラットフォームサブスクリプションが2026年のサービスとしてのネットワークアクセス制御市場収益の47.21%を占め、マネージドNACサービスは2032年までに24.56%のCAGRで拡大すると予測されています。
- サービス提供モデル別では、パブリック/マルチテナントクラウドNACaaSが2026年の収益の61.37%を占め、ハイブリッドクラウドNACaaSは2032年までに25.63%のCAGRで拡大すると予測されています。
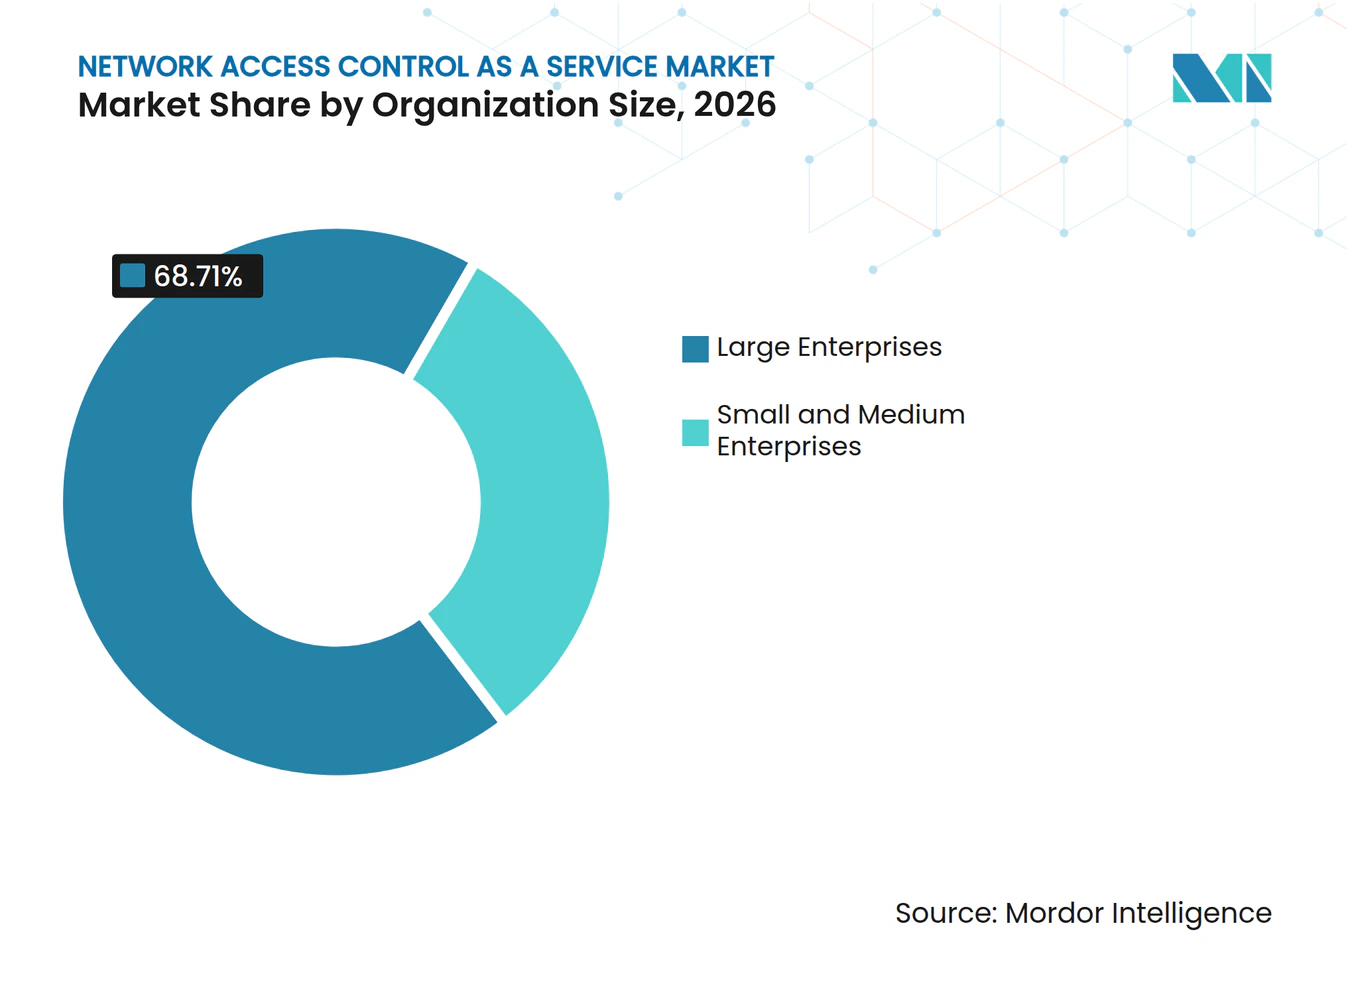
- 組織規模別では、大企業が2026年の収益の68.71%を占め、中小企業は2032年までに24.33%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、BFSIがサービスとしてのネットワークアクセス制御市場において2026年の収益の31.24%を占め、ITおよび通信産業は2032年までに25.71%のCAGRで拡大すると予測されています。
- 地域別では、北米がサービスとしてのネットワークアクセス制御市場において2026年の収益の34.66%を占め、アジア太平洋地域は2032年までに26.72%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルサービスとしてのネットワークアクセス制御市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ゼロトラストアーキテクチャの採用 | +4.5% | グローバル | 中期(2~4年) |
| アンマネージドおよびIoTエンドポイントの急増 | +3.8% | 北米および欧州、アジア太平洋地域で急速に拡大 | 短期(2年以内) |
| ハイブリッドワークおよびBYODの拡大 | +3.2% | グローバル、北米および欧州で最も強い | 短期(2年以内) |
| 規制およびサイバー保険のコンプライアンス要件 | +2.9% | 欧州、北米、インド、東南アジア | 短期(2年以内) |
| SaaS NACによるマルチサイトポリシー運用の簡素化 | +2.4% | 北米、欧州、アジア太平洋地域の中堅市場 | 中期(2~4年) |
| クラウドNACによる合併後のネットワーク統合の迅速化 | +1.8% | 北米、西欧 | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
ゼロトラストアーキテクチャの採用
サービスとしてのネットワークアクセス制御市場は、ゼロトラストを不可欠と認識している組織と、展開を完了した組織との間のギャップによって支えられています。2026年に851名のITおよびサイバーセキュリティ専門家を対象とした調査では、82%がユニバーサルゼロトラストネットワークアクセスを不可欠と見なしていたものの、完全に実装していたのはわずか17%でした。デバイスおよびネットワークの適用はゼロトラストの中核的な柱として回答者の64%が挙げており、56%はすでにAIまたは機械学習を適応型ポリシー自動化に活用していました。[1] CISAの連邦SASEガイダンスは、NAC機能をゼロトラスト成熟度モデルの下での進捗に結び付け、アクセス制御をコンプライアンス主導の調達プロセス内に位置付けています。この要件は、継続的な検証を必要とする政府機関および規制対象のサプライチェーンからの需要を支えています。また、購買の根拠を個別のネットワークプロジェクトから、り広範なセキュリティアーキテクチャの決定へとシフトさせています。
アンマネージドおよびIoTエンドポイントの急増
サービスとしてのネットワークアクセス制御市場は、直接的なIT管理の外で動作するデバイスの数が増加するにつれてトラクションを獲得しています。Palo Alto Networksは1,803の企業ネットワーク上の2,700万台以上の接続デバイスを分析し、企業ネットワークデバイスの32.5%がアンマネージドであることを発見しました。同調査では、ネットワークの77.74%でセグメンテーションが不十分であり、IoTからコーポレートITへの接続の48.2%でリスクの高いIoTデバイスが確認されました。[2] 多くのIoTデバイスは、従来の認証に必要な802.1Xサプリカントソフトウェアおよび証明書ストアを持っていません。そのため、エージェントを搭載できないデバイスを制御するために、エージェントレスのMACバイパスポリシーが重要になります。NISTは、信頼されたネットワーク層のオンボーディングとライフサイクル管理をIoTデバイスの基盤的な制御として説明しています。
ハイブリッドワークおよびBYODの拡大
ハイブリッドワークにより、アクセス制御はペリメーターのみのタスクではなく、セッションレベルの検証の問題となっています。クラウドセキュリティアライアンスのガイダンスは、VDIおよびDaaS、アプリケーションごとのZTNA、ローカルセキュアエンクレーブのアクセスパターン全体にわたって、継続的なデバイスヘルス検証が必要であると述べています。この要件は、個人の機器にマネージドエージェントのインストールを必要とせずにデバイスのポスチャーを評価できるクラウドプラットフォームへの需要を生み出しています。条件付きアクセスは、個々のアプリケーションへのアクセスを許可する前に、オペレーティングシステムのバージョン、暗号化ステータス、パッチの適用状況を評価できます。サービスとしてのネットワークアクセス制御市場は、請負業者や従業員が非企業デバイスを使用して重要なシステムにアクセスする環境で関連性を高めています。これらの条件はまた、企業のセキュリティチームにとって、リモートとオフィスの場所全体でのポリシーの一貫性をより重要にしています。
規制およびサイバー保険のコンプライアンス要件
デジタル運用レジリエンス法(DORA)は2025年1月17日に施行され、金融機関にネットワークのセグメント化と、各機能が必要とするものへのICTアクセスの制限を求めています。そのアクセス制御要件は、クラウドNACプラットフォームにおける継続的なデバイスポスチャー監視および行動分析と整合しています。インド準備銀行は2026年7月に商業銀行向けサイバーセキュリティ・テクノロジーリスク・レジリエンスおよびアシュアランスフレームワーク指令を発行し、特権アクセスおよびテレワークアクセスに対する多要素認証を義務付けています。これらの要件により、インドにおける銀行調達において検証可能なアクセス制御が重要となっています。サービスとしてのネットワークアクセス制御市場は、険会社がセグメンテーションおよびアイデンティティベースの制御の証拠を要求する場合にも恩恵を受けることができます。複合的な規制環境により、監査記録とポリシーの適用が規制対象事業体の運用要件の一部となっています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| レガシー802.1XおよびPKI統合の複雑さ | -2.8% | グローバル、大規模マルチベンダー企業環境で最も深刻 | 中期(2~4年) |
| NAC、PKI、ポリシーエンジニアリングスキルの不足 | -2.1% | グローバル | 長期(4年以上) |
| OTおよびIoTフリート全体での一貫性のないデバイステレメトリ | -1.4% | アジア太平洋地域のコア、北米および欧州の産業地域 | 中期(2~4年) |
| データレジデンシーおよびクロスボーダー検査の制約 | -0.9% | アジア太平洋地域、欧州、中東 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシー802.1XおよびPKI統合の複雑さ
レガシーの802.1XおよびPKI環境は、購買者がクラウドプラットフォームを選定した後でも展開を遅らせる可能性があります。EAP-TLSは、適用を開始する前に認証局、登録システム、およびライフサイクル管理機能を必要とします。大規模なマルチベンダーネットワークでは、移行中の認証の中断を避けるために、並行したRADIUS運用と段階的な適用が必要になる場合があります。Cisco ISE、HPE Aruba ClearPass、およびFortinet FortiNACは、それぞれ自社のベンダー環境内で最も効果的であることが多く、相互運用性を複雑にする可能性があります。これらのプロジェクトは、当初の計画より6~12ヶ月移行を延長する可能性があります。この制約は、アクセス制御の根本的な必要性ではなく、展開速度と収益タイミングに影響します。
NAC、PKI、ポリシーエンジニアリングスキルの不足
スキル不足は、組織がアクセスポリシーを設計、調整、維持する能力を制限しています。ISC2は16,029名の実務者を調査し、2025年に59%が重大または重要なスキルギャップを報告し、88%がそれらの欠陥から重大な組織的影響を経験したことを発見しました。[3] ISACAは、2025年にサイバーセキュリティチームの55%が人員不足であり、65%が未充足のポジションを抱えていると報告しました。この不足はポリシーエンジニアリングを遅らせ、ネットワークセグメントが十分に保護されないままになる可能性を高めます。また、マネージドサービスモデルの魅力を高めますが、キャパシティのギャップは顧客側の実装における制約として残ります。サービスとしてのネットワークアクセス制御市場は、セキュリティ機能だけでなく、より簡単な展開、自動化、およびサービスサポートでも競争しなければなりません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:マネージドサービスがプラットフォームサブスクリプションとの差を縮める
NACaaSプラットフォームサブスクリプションは2026年のサービスとしてのネットワークアクセス制御市場の47.21%を占めました。このモデルにより、組織はポリシーの所有権を維持しながら、インフラ管理、プラットフォームの維持、および日常的なサービス可用性をベンダーに委任できます。このアプローチは、物理的なコントローラーハードウェア、ローカルメンテナンスサイクル、および個別のコントローラーキャパシティ計画ではなく、クラウド管理型ポリシーエンジンへの企業需要と整合しています。また、分散サイト、リモートユーザー、および一貫したアクセス決定を必要とするマネージドデバイスとアンマネージドデバイスの混在全体にわたる集中管理をサポートします。プラットフォームプロバイダーは、ポリシーの深さ、統合、レポーティング、および内部のセキュリティおよびネットワークチームの日常的な運用管理を簡素化する能力で競争しています。
マネージドNACサービスは2027年から2032年にかけて24.56%のCAGRで拡大すると予測されています。サービスとしてのネットワークアクセス制御産業は、専任のNACチーム、証明書スペシャリスト、またはフルタイムのポリシーエンジニアを維持していない中堅市場の購買者を引き付けています。ISC2の調査結果、すなわちスキルギャップが回答者の88%に組織的な影響をもたらしたという事実は、アウトソーシングされたポリシーの作成と管理がなぜ重要であるかを示しています。プロバイダーは、定期的な運用サポート、ガイド付きポリシー開発、継続的な監視、およびアクセス例外とオンボーディングのための文書化されたプロセスでこのニーズに対応できます。サービスとしてのネットワークアクセス制御市場において、このモデルは内部のスタッフィング負担を軽減しますが、購買者はアクセス決定、エスカレーションパス、およびアウトソーシングされたポリシー管理の品質に対する明確な説明責任を依然として必要としています。


サービス提供モデル別:ハイブリッドアーキテクチャが企業のデフォルトになる
パブリック/マルチテナントクラウドNACaaSは2026年のサービスとしてのネットワークアクセス制御市場規模の61.37%を占めました。その地位は、主に最新のITインフラ、分散したブランチロケーション、および確立されたクラウドセキュリティプラクティスを持つ組織向けのクラウドネイティブデリバリーの成熟度を反映しています。このモデルは、企業がローカルコントローラーインフラを運用したり、ハードウェアキャパシティを維持したり、すべてのサイトでアップグレードを調整したりすることなく、ポリシー管理を集中化できます。共通のセキュリティ要件、繰り返し可能なデバイスグループ、および集中管理されたアイデンティティサービスを持つ分散ブランチおよびクラウド接続環境に特に適しています。プライベートまたは専用クラウドの展開は、テレメトリ検査のための個別インフラ、より強力な分離、および特定の内部ガバナンス制御を必要とする組織に引き続き関連しています。
ハイブリッドクラウドNACaaSは2027年から2032年にかけて25.63%のCAGRで拡大すると予測されています。大企業は、ブランチ、データセンター、クラウド接続環境、およびローカルの継続性が運用上重要な場所全体に一貫したポリシーを適用するためにハイブリッドアーキテクチャを使用しています。運用技術システムは、認証レイテンシが時間的に敏感な生産作業、機器の可用性、または安全関連の運用プロセスに影響を与える可能性がある場合、ローカルの適用を必要とする場合があります。Forescoutは2026年3月に、ハイブリッドIT、OT、IoT、およびIoMT環境向けのクラウドネイティブエージェントレスセグメンテーションを備えたVistaro を発表しました。[4] HPEはまた、2026年にAruba NetworkingおよびJuniper Networkingポートフォリオ全体にわたる統合ポリシーアプローチを発表しました。
組織規模別:中小企業チャネルの成長が需要エンジンを再形成する
大企業は2026年のサービスとしてのネットワークアクセス制御市場収益の68.71%を占めました。その支出は、複雑な環境、より高いシートあたりの要件、広範なデバイスインベントリ、および正式なセキュリティレビューを伴う規制対象セクターでの複数年契約を反映しています。このグループにサービスを提供するベンダーは、アイデンティティストアの接続性、SIEMおよびXDRの相互運用性、OT対応のデバイス分類、および証明書の自動化によって差別化しています。購買決定には、多くのサイト、アイデンティティ、ネットワークタイプ、および運用チームにわたる数万のエンドポイントを1つのコントロールプレーンから管理する能力が含まれることが多いです。これらの要件は、ネットワーキングとサイバーセキュリティ機能全体での重複した管理を削減しながら、既存のアイデンティティおよびセキュリティ運用に統合するプラットフォームを優遇します。
中小企業は2027年から2032年にかけて24.33%のCAGRで拡大すると予測されています。多くの中小規模の組織は、NACポリシーをマネージドセキュリティサービス、標準化されたオンボーディング、および定期的なポリシーメンテナンスとパッケージ化するMSPおよびMSSPチャネルを通じて参入しています。NETGEARは2025年10月に、単一のクラウドインターフェースを通じて中小企業およびMSPパートナー向けにExiumを活用したSASEおよびNACソリューションを発表しました。[5] サービスとしてのネットワークアクセス制御市場において、このアプローチは、専門リソースが限られ、統合に費やす時間が少なく、ネットワークセキュリティに専念する内部スタッフが少ないチームの展開の摩擦を軽減します。また、サービスプロバイダーに、顧客固有のポリシーとデバイスグループを適用する柔軟性を維持しながら、顧客ベース全体でアクセス制御を標準化する方法を提供します。

エンドユーザー産業別:BFSIが需要を支え、通信が採用を拡大する
BFSIは2026年のサービスとしてのネットワークアクセス制御市場収益の31.24%を占めました。金融機関は、DORA、RBI指令、およびSWIFTの顧客セキュリティプログラムを含む詳細なアクセスおよびレジリエンス要件の下で運営されており、制御運用の証拠の必要性を高めています。これらの要件は、監査可能なネットワークアクセス記録とセグメンテーションを強調しています。このセクターはまた、大規模なエンドポイント資産、機密システム、およびユーザーネットワークと高価値アプリケーション間の不正な横方向移動に対する低い許容度を持っています。サービスとしてのネットワークアクセス制御市場は、このエンドユーザーグループにおけるコンプライアンス主導のセキュリティ購買プロセスと整合しており、監査可能性と運用レジリエンスが投資優先事項に影響を与えています。
ITおよび通信産業は2027年から2032年にかけて25.71%のCAGRで拡大すると予測されています。オペレーターは数十カ国にわたる数百のネットワークセグメントを管理でき、複雑で変化するサービス環境においてポリシーの集中化を運用上およびセキュリティ上の問題にしています。ヘルスケアおよびライフサイエンスもまた、802.1Xソフトウェアをサポートできない接続された医療機器に対してエージェントレスの適用を必要としており、特にデバイスの可用性と臨床ワークフローが変更を制約する場合に重要です。NISTのIoTオンボーディングガイダンスは、そのような機器に対する制御されたネットワーク層オンボーディングの必要性を支持しています。これらのエンドユーザーは、アクセス制御が異なるリスクと可用性のニーズを考慮しなければならないデバイスリッチで分散した運用環境において、従来のオフィスネットワークを超えて需要を拡大しています。
地域分析
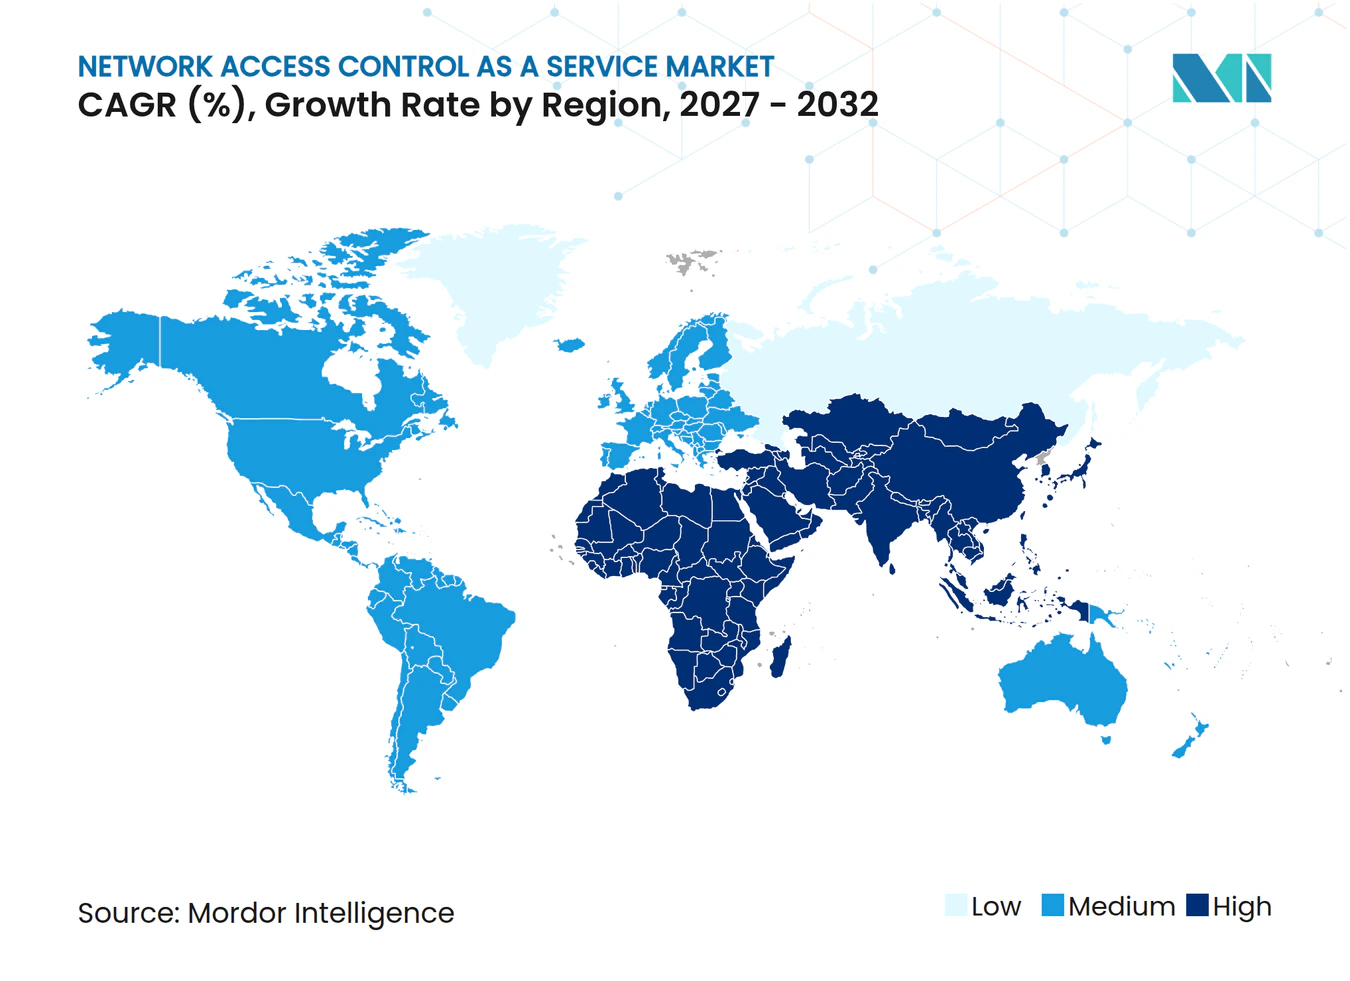
北米は2026年のサービスとしてのネットワークアクセス制御市場シェアの34.66%を占めました。この地域には、クラウドプロバイダーの密集した基盤と成熟した企業セキュリティ調達プロセスがあります。連邦ゼロトラストプログラムとCISAのSASEガイダンスは、政府機関および規制対象のサプライチェーンからの需要を支えています。Appgateは2026年にゼロトラスト近代化のための米国空軍次世代ネットワークプログラムとの協力を発表しました。[6] 公共部門のプログラムは、持続的な地域調達パイプラインを強化しています。
欧州では、GDPR、DORA、および国家データ主権規則によって需要が形成されています。サービスとしてのネットワークアクセス制御市場は、検査、保管、およびポリシー制御に関する地域要件に対応しなければなりません。DORAは、規制審査で実証できるアクセス制御とセグメンテーションを要求しています。CiscoはMeraki CloudおよびSecure Accessに対してドイツのBSI C5認証を取得し、ベンダー選定におけるソブリンクラウドコンプライアンスの役割を強調しました。欧州のサービスとしてのネットワークアクセス制御市場は、クラウドデリバリーとローカルコンプライアンス期待を結び付ける必要性によって形成されています。
アジア太平洋地域は2027年から2032年にかけて26.72%のCAGRで拡大すると予測されています。インドのデジタル個人データ保護規則とRBI指令は、銀行およびfintech組織のアクセスガバナンスをより重視しています。サービスとしてのネットワークアクセス制御市場は、インドと中国におけるデジタル化、5G展開、および拡大する規制の注目によって支えられています。マネージドサービスは、これらの地域の組織が直面する専門的なキャパシティと展開の障壁を軽減できます。
競合ランドスケープ
市場集中度
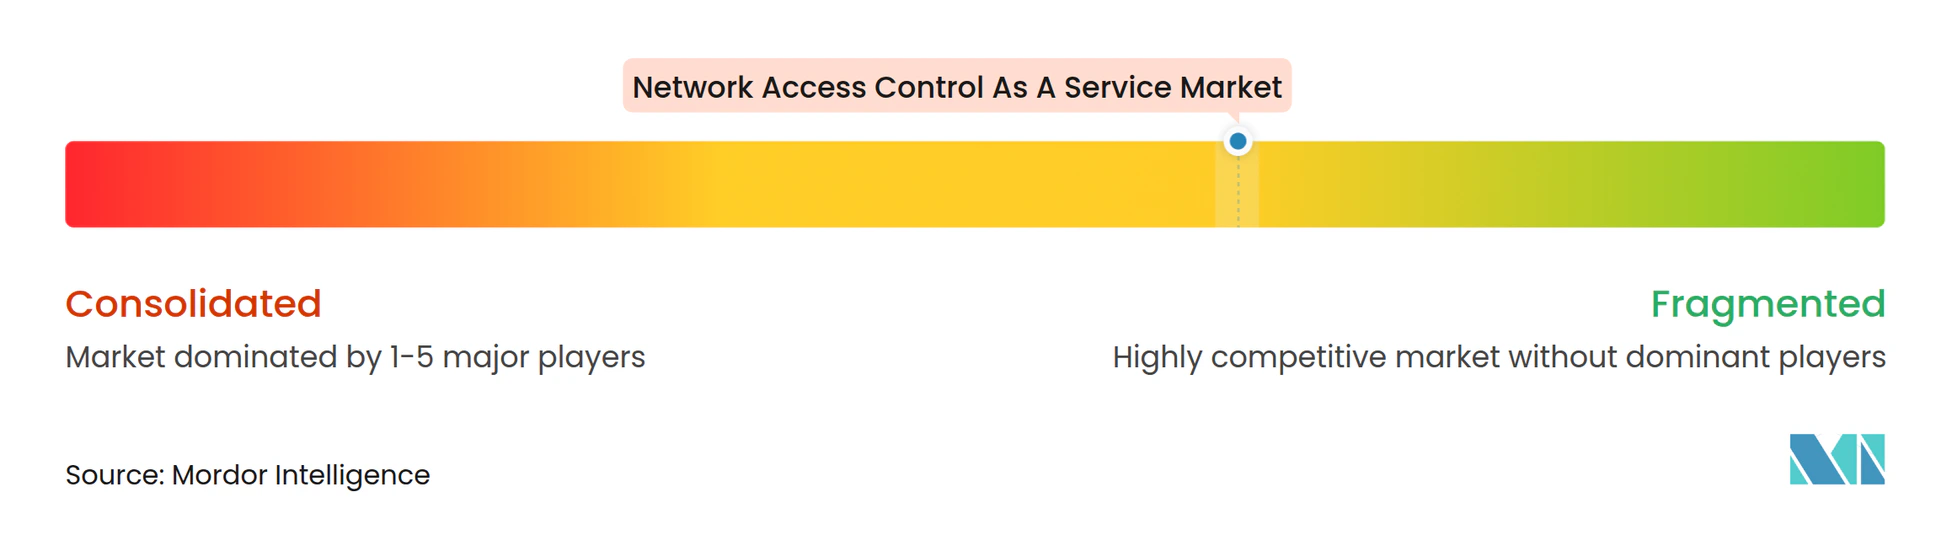
サービスとしてのネットワークアクセス制御市場は、大規模なアプライアンスインストールベースを持つ確立されたベンダーと、断片化したクラウドネイティブプロバイダーグループにより、適度に断片化しています。Cisco、HPE、およびFortinetは、既存のインフラ関係を通じて企業アカウントでの優位性を維持しています。クラウドネイティブの挑戦者は、購買者がマネージドおよびアンマネージドエンドポイント全体でよりシンプルなクラウドデリバリーとポリシー制御を必要とする場所での置き換えを狙っています。プラットフォームの収束は中心的な競争対応であり、ベンダーはNAC、ZTNA、SASE、ファイアウォール制御、およびセキュリティ運用を組み合わせています。これによりベンダー統合の価値が拡大しますが、統合の深さが主要な差別化要因になる可能性があります。
Ciscoは2026年3月にDuo IAMおよびCisco Secure AccessへのAIエージェント向けゼロトラストアクセス機能を拡張しました。HPEはAruba およびJuniperポートフォリオ全体にわたってZTNA、NAC、ファイアウォール制御、およびAI駆動の運用を統合しています。Forescoutは、Vistaroを通じてハイブリッドIT、OT、IoT、およびIoMT環境向けのエージェントレスセグメンテーションを導入しました。これらの動きは、従来のセキュリティエージェントを実行できないデバイスの統一されたポリシー適用とカバレッジに競争を集中させています。ハイブリッドOTおよびIT環境は、異なるデバイスクラスにまたがるセキュリティポリシーを必要とするため、依然として重要な機会です。
AI駆動のポリシー自動化もまた、サービスとしてのネットワークアクセス制御市場における主要な差別化領域になりつつあります。Check Pointは2026年7月にR82.20の一部としてAIネットワークファイアウォールをリリースし、新しいハードウェアなしにエージェントのアクションとプロンプトベースの攻撃をカバーするAIトラフィックバナンスを既存のファイアウォールインフラに拡張しました。Portnoxは2026年9月にシャドウAI検出を追加し、マネージドエンドポイント上の未承認の生成AIアプリケーションを識別しました。AristaはまたVeloCloud SD-WAN向けのAI駆動エッジ脅威管理を2026年7月に導入しました。SASE指向のベンダーはより広範なネットワーキング統合で競争し、NACスペシャリストはアクセスポリシーの深さとデバイスレベルの適用で競争しています。
サービスとしてのネットワークアクセス制御産業リーダー
-
Cisco Systems, Inc.
-
Hewlett Packard Enterprise Company
-
Fortinet, Inc.
-
Forescout Technologies, Inc.
-
Portnox Security, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年9月:Portnoxがシャドウ AIの可視化と制御機能を発表し、ITチームがマネージドデバイス上の未承認の生成AIアプリケーションを検出し、検出時に未承認のAIエージェントを自動的に制限または隔離できるようにし、AIの採用がITの監視を上回ることで生じるガバナンスのギャップに対処しました。
- 2026年8月:PortnoxがMicrosoft Defender、CrowdStrike、およびSentinelOneとの統合を通じて3パートナーの適用レイヤーを完成させ、AIが生成したリスクシグナルをAIエージェントを含む人間および非人間のアイデンティティの自動アクセス適用に変換するネットワークレベルの機能を作成しました。
- 2026年7月:Check Point Software TechnologiesがファイアウォールソフトウェアリリースR82.20の一部としてCheck Point AIネットワークファイアウォールを発表し、新しいハードウェアやネットワークの再設計を必要とせずに、エージェントのアクションとプロンプトベースの攻撃をカバーするAIトラフィックガバナンスを既存のファイアウォールインフラに拡張しました。
- 2026年6月:Check Point Software TechnologiesとIllumioが戦略的パートナーシップを拡大し、ハイブリッドおよびマルチクラウド環境全体でCheck PointファイアウォールポリシーとIllumioのワークロードセグメンテーションモデルを統合し、マシンスピードで動作するAI駆動の攻撃に対する協調的な横方向移動防御を目指しました。
グローバルサービスとしてのネットワークアクセス制御市場レポートの範囲
サービスとしてのネットワークアクセス制御市場は、ユーザーとデバイスを認証し、デバイスのセキュリティポスチャーを評価し、企業ネットワークおよびネットワークリソースへのアクセスを管理するポリシーを適用するクラウドデリバリー型NACソリューションで構成されています。サブスクリプションまたはマネージドサービスモデルを通じて提供されるこれらのオファリングにより、組織はオンプレミスのNACインフラのみに依存することなく、従業員、ゲスト、BYODエンドポイント、およびIoTデバイスを許可、ブロック、隔離、またはセグメント化できます。
サービスとしてのネットワークアクセス制御市場レポートは、オファリング別(NACaaSプラットフォームサブスクリプション、マネージドNACサービス、プロフェッショナルサービス)、サービス提供モデル別(パブリック/マルチテナントクラウドNACaaS、プライベート/専用クラウドNACaaS、ハイブリッドクラウドNACaaS)、組織規模別(大企業、中小企業)、エンドユーザー産業別(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、政府および公共行政、産業製造、その他のエンドユーザー)、地域別(北米、南米、欧州、アジア太平洋地域、中東、アフリカ)にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| NACaaSプラットフォームサブスクリプション |
| マネージドNACサービス |
| プロフェッショナルサービス |
| パブリック/マルチテナントクラウドNACaaS |
| プライベート/専用クラウドNACaaS |
| ハイブリッドクラウドNACaaS |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共行政 |
| 産業製造 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋地域 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| オファリング別 | NACaaSプラットフォームサブスクリプション | |
| マネージドNACサービス | ||
| プロフェッショナルサービス | ||
| サービス提供モデル別 | パブリック/マルチテナントクラウドNACaaS | |
| プライベート/専用クラウドNACaaS | ||
| ハイブリッドクラウドNACaaS | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および公共行政 | ||
| 産業製造 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋地域 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
サービスとしてのネットワークアクセス制御市場の規模はどのくらいですか?
サービスとしてのネットワークアクセス制御市場規模は2026年に1.84 ビリオン 米ドルと評価され、2027年の2.22 ビリオン 米ドルから2032年には6.06 ビリオン 米ドルに達すると推定され、予測期間(2027年~2032年)中のCAGRは22.24%となっています。
クラウドデリバリー型ネットワークアクセス制御の採用を促進しているものは何ですか?
ゼロトラストプログラム、アンマネージドIoTデバイス、ハイブリッドワーク、およびコンプライアンス要件が、継続的なアクセスポリシーへの需要を高めています。これらのニーズは、ユーザー、デバイス、および場所全体にわたる一貫したチェックに集中しています。
どのオファリングが収益をリードしていますか?
NACaaSプラットフォームサブスクリプションが2026年の収益の47.21%を占め、マネージドNACサービスは2032年までに24.56%のCAGRで拡大すると予測されています。マネージドサービスは、専任のポリシースペシャリストを持たない組織に対応しています。
どの展開アプローチが最も急速に拡大していますか?
ハイブリッドクラウドNACaaSは、企業がクラウド、ブランチ、データセンター、およびOT環境全体にポリシーを適用するにつれて、2032年までに25.63%のCAGRで拡大すると予測されています。機密性の高い運用システムに対してローカルの適用を維持できます。
どの顧客グループが最も急速に拡大すると予想されますか?
ITおよび通信は、多くの場所にわたる複雑なネットワークに支えられ、2032年までに25.71%のCAGRで拡大すると予測されています。集中型ポリシー管理は、これらの環境の運用負担を軽減できます。
どの地域が最も急速に拡大すると予想されますか?
アジア太平洋地域は、デジタル化とアクセスガバナンス要件に支えられ、2032年までに26.72%のCAGRで拡大すると予測されています。銀行およびfintech要件はインドにおける重要な需要要因です。