
Taille et Part du Marché des Services de Contrôle d'Accès Réseau
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.22 Milliards de dollars |
| Taille du Marché (2032) | 6.06 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.24 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services de Contrôle d'Accès Réseau par Mordor Intelligence
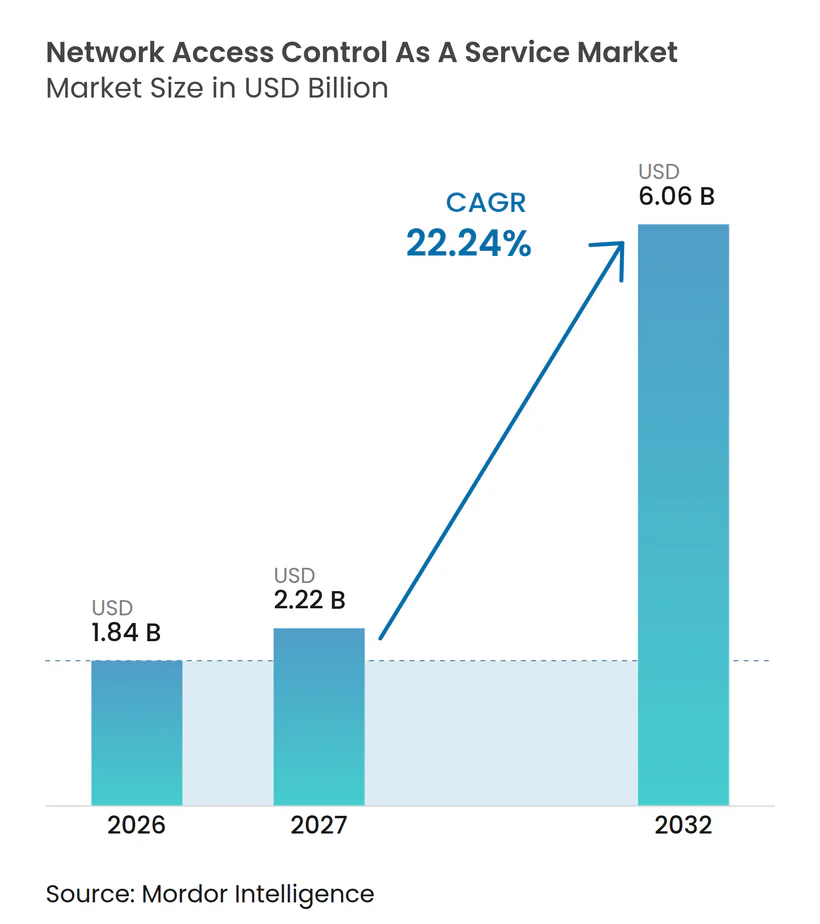
La taille du marché des services de contrôle d'accès réseau était évaluée à 1,84 milliard USD en 2026 et devrait croître de 2,22 milliards USD en 2027 pour atteindre 6,06 milliards USD d'ici 2032, à un CAGR de 22,24% pendant la période de prvision (2027-2032). Le marché des services de contrôle d'accès réseau évolue des déploiements basés sur des appliances vers une prestation par abonnement, les entreprises recherchant une gestion centralisée des politiques sur les sites et les points de terminaison. Les acheteurs déplacent leurs dépenses vers les charges d'exploitation et s'éloignent des cycles de renouvellement du matériel, tandis que les appareils gérés et non gérés sont de plus en plus gouvernés depuis un plan de politique unique. Les fournisseurs natifs du cloud gagnent du terrain dans les environnements où les services d'identité hérités et les contrôleurs matériels ne peuvent pas répondre aux exigences multi-sites. Le marché des services de contrôle d'accès réseau bénéficie également lorsque les entreprises intègrent plus rapidement les réseaux acquis, car les politiques centralisées peuvent raccourcir la réconciliation des règles d'accès héritées. Les exigences de résidence des données en Inde, en Chine et en Europe augmentent la valeur des architectures cloud isolées régionalement et favorisent les fournisseurs disposant d'une infrastructure distribuée conforme.
Points Clés du Rapport
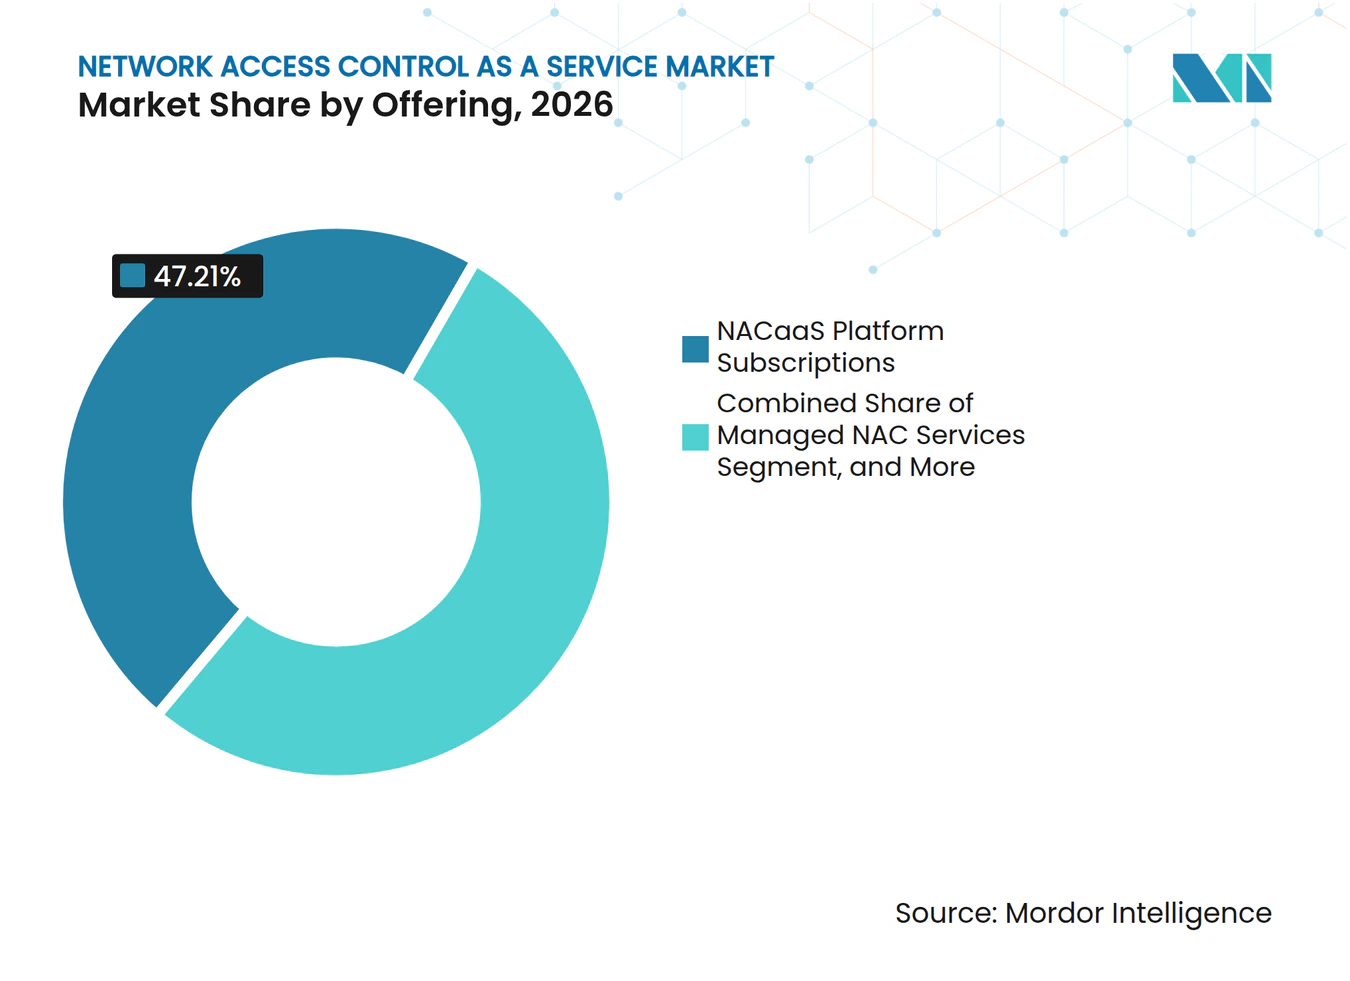
- Par offre, les abonnements à la plateforme NACaaS ont représenté 47,21% du chiffre d'affaires du marché des services de contrôle d'accès réseau en 2026, tandis que les services NAC gérés devraient se développer à un CAGR de 24,56% jusqu'en 2032.
- Par modèle de prestation de services, le NACaaS cloud public/multi-locataire a représenté 61,37% du chiffre d'affaires en 2026, tandis que le NACaaS cloud hybride devrait se développer à un CAGR de 25,63% jusqu'en 2032.
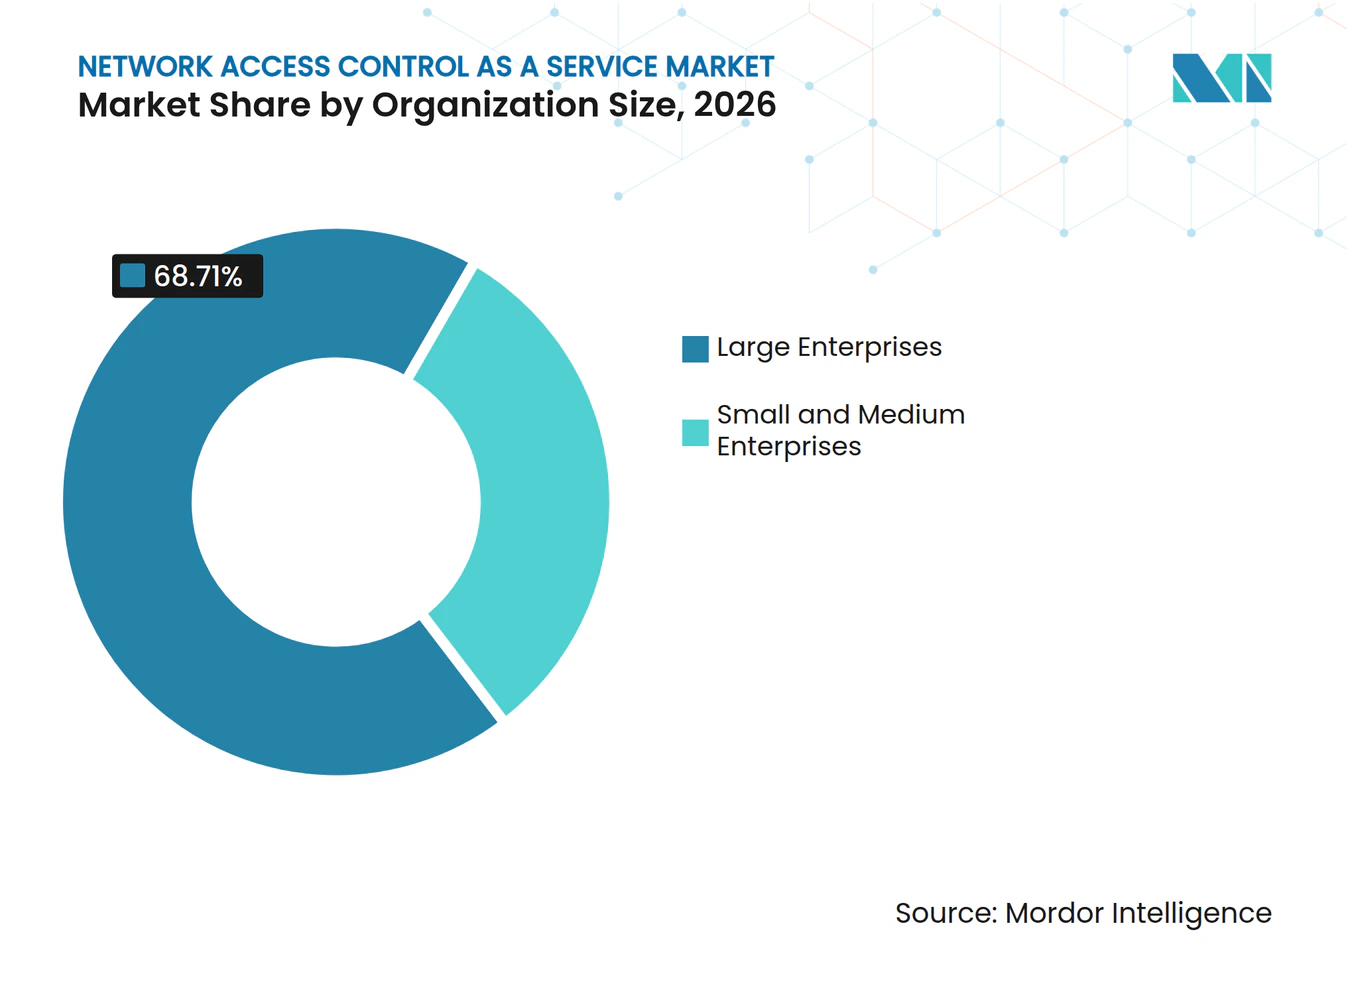
- Par taille d'organisation, les grandes entreprises ont représenté 68,71% du chiffre d'affaires en 2026, tandis que les PME devraient se développer à un CAGR de 24,33% jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a représenté 31,24% du chiffre d'affaires en 2026 sur le marché des services de contrôle d'accès réseau, tandis que le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 25,71% jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 34,66% du chiffre d'affaires sur le marché des services de contrôle d'accès réseau en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,72% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Perspectives du Marché Mondial des Services de Contrôle d'Accès Réseau
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Adoption de l'Architecture Zero Trust | +4.5% | Mondial | Moyen terme (2-4 ans) |
| Prolifération des Points de Terminaison Non Gérés et IoT | +3.8% | Amérique du Nord et Europe, Asie-Pacifique en forte croissance | Court terme (≤ 2 ans) |
| Expansion du Travail Hybride et du BYOD | +3.2% | Mondial, plus fort en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exigences Réglementaires et de Conformité en Cyber-Assurance | +2.9% | Europe, Amérique du Nord, Inde, Asie du Sud-Est | Court terme (≤ 2 ans) |
| Le NACaaS SaaS Simplifie les Opérations de Politique Multi-Sites | +2.4% | Amérique du Nord, Europe, marché intermédiaire Asie-Pacifique | Moyen terme (2-4 ans) |
| Le NAC Cloud Permet une Intégration Réseau Post-Fusion Plus Rapide | +1.8% | Amérique du Nord, Europe de l'Ouest | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Adoption de l'Architecture Zero Trust
Le marché des services de contrôle d'accès réseau est soutenu par l'écart entre les organisations qui reconnaissent le Zero Trust comme essentiel et celles qui ont achevé leur déploiement. Une enquête de 2026 auprès de 851 professionnels de l'informatique et de la cybersécurité a révélé que 82% considéraient l'accès réseau Zero Trust universel comme essentiel, mais seulement 17% l'avaient entièrement mis en œuvre. L'application au niveau des appareils et du réseau était un pilier central du Zero Trust pour 64% des répondants, et 56% utilisaient déjà l'intelligence artificielle ou l'apprentissage automatique pour l'automatisation des politiques adaptatives.[1] Les orientations fédérales SASE de la CISA associent les fonctions NAC aux progrès réalisés dans le cadre du modèle de maturité Zero Trust, plaçant les contrôles d'accès dans les processus d'approvisionnement guidés par la conformité. Cette exigence soutient la demande des agences gouvernementales et des chaînes d'approvisionnement réglementées qui ont besoin d'une vérification continue. Elle fait également passer le cas d'achat d'un projet réseau discret à une décision d'architecture de sécurité plus large.
Prolifération des Points de Terminaison Non Gérés et IoT
Le marché des services de contrôle d'accès réseau gagne du terrain à mesure que le nombre d'appareils fonctionnant en dehors de la gestion informatique directe augmente. Palo Alto Networks a analysé plus de 27 millions d'appareils connectés sur 1 803 réseaux d'entreprise et a constaté que 32,5% des appareils du réseau d'entreprise n'étaient pas gérés. La même recherche a révélé une segmentation insuffisante dans 77,74% des réseaux et a identifié des appareils IoT à haut risque dans 48,2% des connexions IoT vers l'informatique d'entreprise.[2] De nombreux appareils IoT manquent du logiciel supplicant 802.1X et des magasins de certificats requis par l'authentification traditionnelle. Les politiques de contournement MAC sans agent deviennent donc importantes pour contrôler les appareils qui ne peuvent pas porter d'agent. Le NIST décrit l'intégration au niveau de la couche réseau de confiance et la gestion du cycle de vie comme un contrôle fondamental pour les appareils IoT
Expansion du Travail Hybride et du BYOD
Le travail hybride a fait du contrôle d'accès une question de vérification au niveau de la session plutôt qu'une tâche uniquement périmétrique. Les orientations de la Cloud Security Alliance indiquent que la vérification continue de l'état de santé des appareils est nécessaire dans les environnements VDI et DaaS, l'accès ZTNA par application et les modèles d'accès aux enclaves sécurisées locales. Cette exigence crée une demande pour des plateformes cloud capables d'évaluer la posture des appareils sans nécessiter l'installation d'agents gérés sur les équipements personnels. L'accès conditionnel peut évaluer la version du système d'exploitation, l'état du chiffrement et la mise à jour des correctifs avant d'autoriser l'accès aux applications individuelles. Le marché des services de contrôle d'accès réseau gagne en pertinence là où les sous-traitants et les employés utilisent des appareils non professionnels pour accéder aux systèmes critiques. Ces conditions rendent également la cohérence des politiques entre les sites distants et les bureaux plus importante pour les équipes de sécurité des entreprises.
Exigences Réglementaires et de Conformité en Cyber-Assurance
La loi sur la résilience opérationnelle numérique est entrée en vigueur le 17 janvier 2025 et exige des entités financières qu'elles segmentent les réseaux et limitent l'accès aux TIC à ce dont chaque fonction a besoin. Ses exigences en matière de contrôle d'accès s'alignent sur la surveillance continue de la posture des appareils et l'analyse comportementale dans les plateformes NAC cloud. La Banque de Réserve de l'Inde a publié en juillet 2026 les Directions relatives au Cadre de Cybersécurité, de Risque Technologique, de Résilience et d'Assurance pour les Banques Commerciales, qui exigent une authentification multifacteur pour l'accès privilégié et le télétravail. Ces exigences rendent les contrôles d'accès vérifiables pertinents pour les achats bancaires en Inde. Le marché des services de contrôle d'accès réseau peut également bénéficier lorsque les assureurs exigent des preuves de segmentation et de contrôles basés sur l'identité. L'environnement réglementaire combiné fait des enregistrements d'audit et de l'application des politiques une partie des exigences opérationnelles pour les entités réglementées.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité de l'Intégration des Environnements 802.1X et PKI Hérités | -2.8% | Mondial, plus aigu dans les grands environnements d'entreprise multi-fournisseurs | Moyen terme (2-4 ans) |
| Pénurie de Compétences en NAC, PKI et Ingénierie des Politiques | -2.1% | Mondial | Long terme (≥ 4 ans) |
| Télémétrie des Appareils Incohérente dans les Parcs OT et IoT | -1.4% | Cœur Asie-Pacifique, régions industrielles d'Amérique du Nord et d'Europe | Moyen terme (2-4 ans) |
| Contraintes de Résidence des Données et d'Inspection Transfrontalière | -0.9% | Asie-Pacifique, Europe, Moyen-Orient | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'Intégration des Environnements 802.1X et PKI Hérités
Les environnements 802.1X et PKI hérités peuvent retarder le déploiement même après qu'un acheteur a sélectionné une plateforme cloud. EAP-TLS nécessite des autorités de certification, des systèmes d'inscription et des capacités de gestion du cycle de vie avant que l'application puisse commencer. Un grand réseau multi-fournisseurs peut nécessiter des opérations RADIUS parallèles et une application progressive pour éviter d'interrompre l'authentification lors d'une migration. Cisco ISE, HPE Aruba ClearPass et Fortinet FortiNAC sont souvent plus efficaces dans leurs propres environnements fournisseurs, ce qui peut compliquer l'interopérabilité. Ces projets peuvent prolonger une migration de 6 à 12 mois au-delà du plan initial. La contrainte affecte la vitesse de déploiement et le calendrier des revenus plutôt que le besoin sous-jacent de contrôle d'accès.
Pénurie de Compétences en NAC, PKI et Ingénierie des Politiques
Les pénuries de compétences limitent la capacité des organisations à concevoir, affiner et maintenir les politiques d'accès. L'ISC2 a interrogé 16 029 praticiens et a constaté que 59% signalaient des lacunes critiques ou significatives en matière de compétences en 2025, tandis que 88% avaient subi une conséquence organisationnelle significative de ces déficiences.[3] L'ISACA a rapporté que 55% des équipes de cybersécurité étaient sous-dotées en personnel et que 65% avaient des postes non pourvus en 2025. La pénurie peut ralentir l'ingénierie des politiques et augmenter le risque que des segments réseau restent insuffisamment sécurisés. Elle augmente également l'attrait des modèles de services gérés, mais l'écart de capacité reste une contrainte pour la mise en œuvre côté client. Le marché des services de contrôle d'accès réseau doit donc se démarquer par la simplicité du déploiement, l'automatisation et le support des services, en plus des fonctionnalités de sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Offre : Les Services Gérés Réduisent l'Écart avec les Abonnements à la Plateforme
Les abonnements à la plateforme NACaaS ont représenté 47,21% du marché des services de contrôle d'accès réseau en 2026. Le modèle permet aux organisations de conserver la propriété des politiques tout en déléguant la gestion de l'infrastructure, la maintenance de la plateforme et la disponibilité courante des services au fournisseur. Cette approche s'aligne sur la demande des entreprises pour des moteurs de politique gérés dans le cloud plutôt que du matériel de contrôleur physique, des cycles de maintenance locaux et une planification séparée de la capacité des contrôleurs. Elle prend également en charge l'administration centralisée sur les sites distribués, les utilisateurs distants et un mélange d'appareils gérés et non gérés qui nécessitent des décisions d'accès cohérentes. Les fournisseurs de plateformes se différencient par la profondeur des politiques, les intégrations, les rapports et la capacité à simplifier la gestion opérationnelle quotidienne pour les équipes internes de sécurité et de réseau.
Les services NAC gérés devraient se développer à un CAGR de 24,56% de 2027 à 2032. Le secteur des services de contrôle d'accès réseau attire les acheteurs du marché intermédiaire qui ne maintiennent pas d'équipes NAC dédiées, de spécialistes en certificats ou d'ingénieurs de politiques à temps plein. La constatation de l'ISC2 selon laquelle les lacunes en compétences ont créé des conséquences organisationnelles pour 88% des répondants illustre pourquoi la rédaction et l'administration externalisées des politiques sont pertinentes. Les fournisseurs peuvent répondre à ce besoin avec un support opérationnel récurrent, un développement guidé des politiques, une surveillance continue et des processus documentés pour les exceptions d'accès et l'intégration. Dans le marché des services de contrôle d'accès réseau, ce modèle réduit la charge de personnel interne, mais les acheteurs ont toujours besoin d'une responsabilité claire pour les décisions d'accès, les voies d'escalade et la qualité de l'administration externalisée des politiques.


Par Modèle de Prestation de Services : L'Architecture Hybride Devient la Norme par Défaut des Entreprises
Le NACaaS cloud public/multi-locataire a représenté 61,37% de la taille du marché des services de contrôle d'accès réseau en 2026. Sa position reflète la maturité de la prestation native du cloud pour les organisations disposant d'une infrastructure informatique principalement moderne, de sites de succursales distribués et de pratiques de sécurité cloud établies. Le modèle peut centraliser la gestion des politiques sans obliger les entreprises à exploiter une infrastructure de contrôleur locale, à maintenir la capacité matérielle ou à coordonner les mises à niveau sur chaque site. Il est particulièrement adapté aux succursales distribuées et aux environnements connectés au cloud avec des exigences de sécurité communes, des groupes d'appareils reproductibles et des services d'identité gérés de manière centralisée. Les déploiements cloud privés ou dédiés restent pertinents là où les organisations nécessitent une infrastructure séparée pour l'inspection de la télémétrie, une isolation plus forte et des contrôles de gouvernance interne spécifiques.
Le NACaaS cloud hybride devrait se développer à un CAGR de 25,63% de 2027 à 2032. Les grandes entreprises utilisent des architectures hybrides pour appliquer des politiques cohérentes dans les succursales, les centres de données, les environnements connectés au cloud et les sites où la continuité locale est opérationnellement importante. Les systèmes de technologie opérationnelle peuvent nécessiter une application locale lorsque la latence d'authentification pourrait affecter les travaux de production sensibles au temps, la disponibilité des équipements ou les processus opérationnels liés à la sécurité. Forescout a introduit Vistaro en mars 2026 avec une segmentation sans agent native du cloud pour les environnements hybrides IT, OT, IoT et IoMT.[4] HPE a également présenté une approche de politique unifiée sur les portefeuilles Aruba Networking et Juniper Networking en 2026.
Par Taille d'Organisation : La Croissance du Canal PME Remodèle le Moteur de la Demande
Les grandes entreprises ont représenté 68,71% du chiffre d'affaires de 2026 sur le marché des services de contrôle d'accès réseau. Leurs dépenses reflètent des environnements complexes, des exigences plus élevées par poste, de vastes inventaires d'appareils et des contrats pluriannuels dans des secteurs réglementés avec des examens de sécurité formels. Les fournisseurs au service de ce groupe se différencient par la connectivité aux magasins d'identité, l'interopérabilité SIEM et XDR, la classification des appareils tenant compte de l'OT et l'automatisation des certificats. La décision d'achat inclut souvent la capacité à gérer des dizaines de milliers de points de terminaison sur de nombreux sites, identités, types de réseaux et équipes opérationnelles depuis un seul plan de contrôle. Ces exigences favorisent les plateformes qui s'intègrent dans les opérations d'identité et de sécurité existantes, tout en réduisant l'administration en double entre les fonctions réseau et cybersécurité.
Les PME devraient se développer à un CAGR de 24,33% de 2027 à 2032. De nombreuses organisations plus petites entrent par les canaux MSP et MSSP qui regroupent les politiques NAC avec des services de sécurité gérés, une intégration standardisée et une maintenance régulière des politiques. NETGEAR a lancé en octobre 2025 une solution SASE et NAC propulsée par Exium pour les PME et les partenaires MSP via une interface cloud unique.[5] Sur le marché des services de contrôle d'accès réseau, cette approche réduit les frictions de déploiement pour les équipes disposant de ressources spécialisées limitées, d'un temps limité pour les intégrations et de moins de personnel interne dédié à la sécurité réseau. Elle offre également aux prestataires de services un moyen de standardiser le contrôle d'accès dans leur base de clients tout en conservant la flexibilité d'appliquer des politiques et des groupes d'appareils spécifiques aux clients.

Par Secteur d'Activité des Utilisateurs Finaux : Le BFSI Ancre la Demande Tandis que les Télécommunications Étendent l'Adoption
Le BFSI a représenté 31,24% du chiffre d'affaires de 2026 sur le marché des services de contrôle d'accès réseau. Les institutions financières opèrent sous des exigences détaillées d'accès et de résilience, notamment DORA, les Directions de la RBI et le Programme de Sécurité des Clients de SWIFT, qui augmentent le besoin de preuves du fonctionnement des contrôles. Ces exigences mettent l'accent sur les enregistrements d'accès réseau auditables et la segmentation. Le secteur dispose également de grands parcs de points de terminaison, de systèmes sensibles et d'une faible tolérance aux mouvements latéraux non autorisés entre les réseaux d'utilisateurs et les applications à haute valeur. Le marché des services de contrôle d'accès réseau est donc aligné sur un processus d'achat de sécurité guidé par la conformité dans ce groupe d'utilisateurs finaux, où l'auditabilité et la résilience opérationnelle influencent les priorités d'investissement.
Le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 25,71% de 2027 à 2032. Les opérateurs peuvent gérer des centaines de segments réseau dans des dizaines de pays, faisant de la centralisation des politiques une question opérationnelle et de sécurité dans des environnements de services complexes et changeants. La santé et les sciences de la vie nécessitent également une application sans agent pour les dispositifs médicaux connectés qui ne peuvent pas prendre en charge le logiciel 802.1X, en particulier là où la disponibilité des appareils et les flux de travail cliniques contraignent les changements. Les orientations du NIST sur l'intégration des appareils IoT soutiennent le besoin d'une intégration contrôlée au niveau de la couche réseau pour ces équipements. Ces utilisateurs finaux étendent la demande au-delà des réseaux de bureaux conventionnels vers des environnements d'exploitation riches en appareils et distribués où le contrôle d'accès doit tenir compte des différents besoins en matière de risque et de disponibilité.
Analyse Géographique
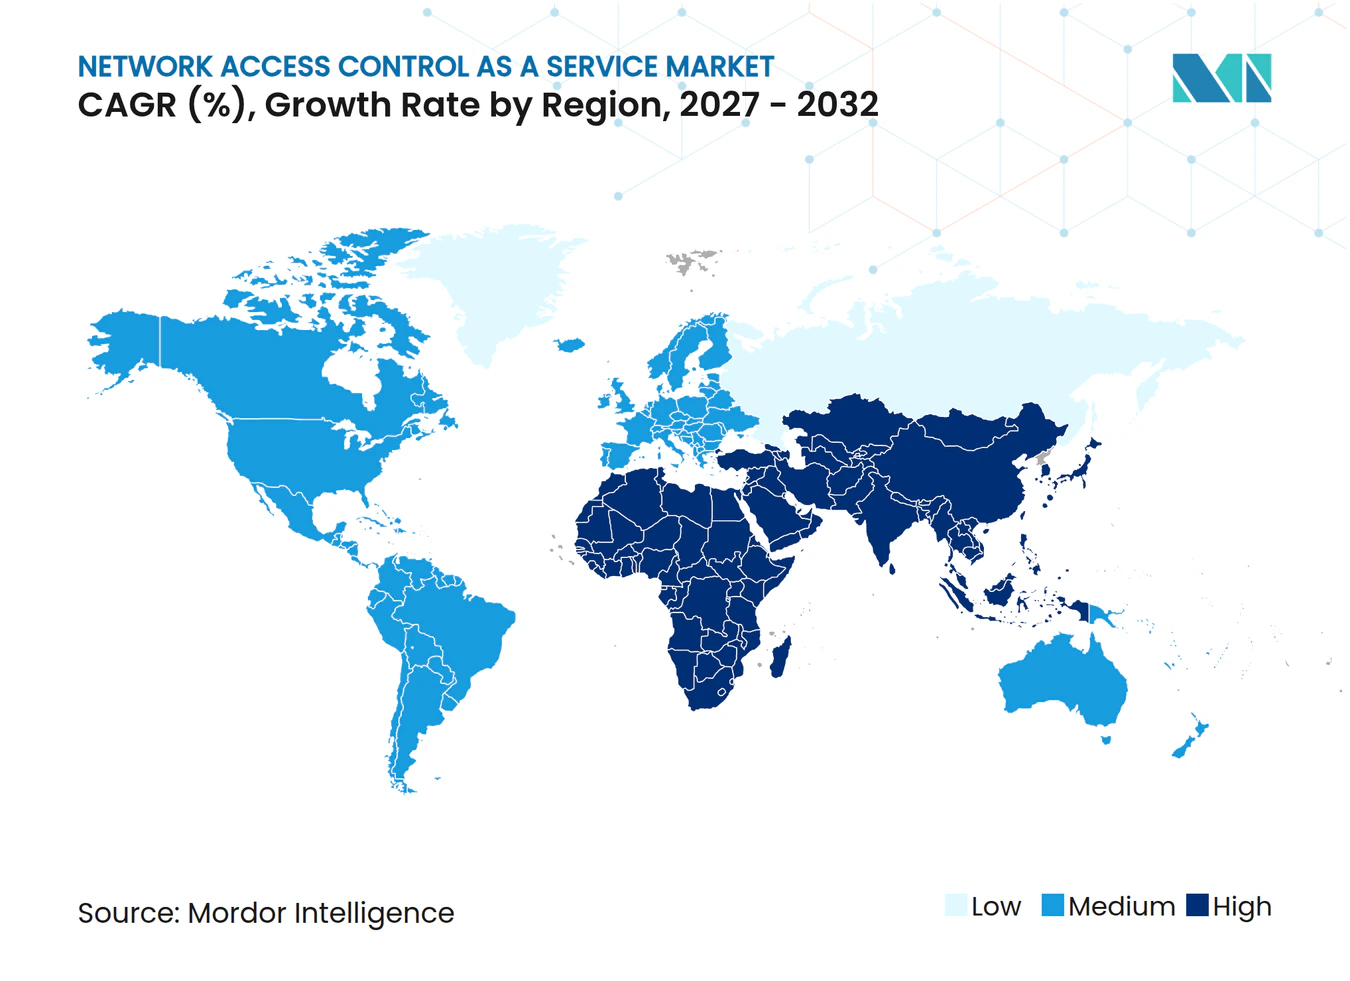
L'Amérique du Nord a représenté 34,66% de la part du marché des services de contrôle d'accès réseau en 2026. La région dispose d'une base dense de fournisseurs cloud et de processus d'approvisionnement en sécurité d'entreprise matures. Les programmes fédéraux Zero Trust et les orientations SASE de la CISA soutiennent la demande des agences et des chaînes d'approvisionnement réglementées. Appgate a annoncé une collaboration avec le programme de réseau de nouvelle génération de l'Armée de l'Air américaine pour la modernisation Zero Trust en 2026.[6] Les programmes du secteur public renforcent un pipeline d'approvisionnement régional soutenu.
L'Europe a une demande façonnée par le RGPD, DORA et les règles nationales de souveraineté des données. Le marché des services de contrôle d'accès réseau doit s'adapter aux exigences régionales en matière d'inspection, de stockage et de contrôle des politiques. DORA exige des contrôles d'accès et une segmentation pouvant être démontrés lors des examens réglementaires. Cisco a reçu une attestation BSI C5 allemande pour Meraki Cloud et Secure Access, soulignant le rôle de la conformité au cloud souverain dans la sélection des fournisseurs. Le marché des services de contrôle d'accès réseau en Europe est donc façonné par la nécessité de connecter la prestation cloud aux attentes de conformité locales.
L'Asie-Pacifique devrait se développer à un CAGR de 26,72% de 2027 à 2032. Les Règles de Protection des Données Personnelles Numériques de l'Inde et les Directions de la RBI accordent une plus grande importance à la gouvernance des accès pour les organisations bancaires et fintech. Le marché des services de contrôle d'accès réseau est soutenu par la numérisation, le déploiement de la 5G et l'attention réglementaire croissante en Inde et en Chine. Les services gérés peuvent réduire les barrières de capacité spécialisée et de déploiement auxquelles font face les organisations dans ces régions.
Paysage Concurrentiel
Concentration du Marché
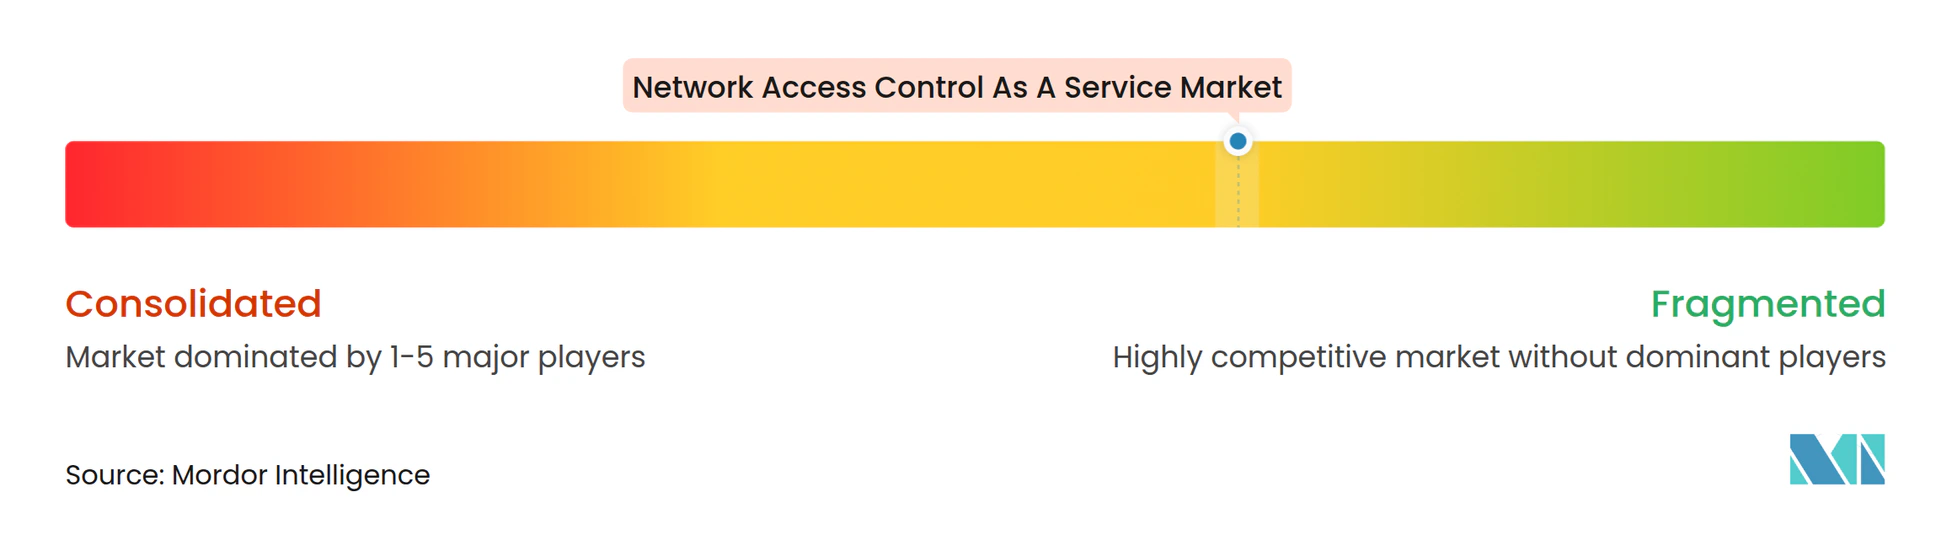
Le marché des services de contrôle d'accès réseau est modérément fragmenté, avec des fournisseurs établis disposant de grandes bases installées d'appliances et un groupe fragmenté de fournisseurs natifs du cloud. Cisco, HPE et Fortinet conservent des avantages dans les comptes d'entreprise grâce aux relations d'infrastructure existantes. Les challengers natifs du cloud ciblent le déplacement là où les acheteurs ont besoin d'une prestation cloud plus simple et d'un contrôle des politiques sur les points de terminaison gérés et non gérés. La convergence des plateformes est une réponse concurrentielle centrale, les fournisseurs combinant NAC, ZTNA, SASE, contrôles de pare-feu et opérations de sécurité. Cela élargit la valeur de la consolidation des fournisseurs mais peut faire de la profondeur d'intégration un différenciateur clé.
Cisco a étendu les capacités d'accès Zero Trust pour les agents d'intelligence artificielle dans Duo IAM et Cisco Secure Access en mars 2026. HPE intègre ZTNA, NAC, contrôles de pare-feu et opérations alimentées par l'intelligence artificielle dans ses portefeuilles Aruba et Juniper. Forescout a introduit la segmentation sans agent pour les environnements hybrides IT, OT, IoT et IoMT via Vistaro. Ces mouvements concentrent la concurrence sur l'application unifiée des politiques et la couverture des appareils qui ne peuvent pas exécuter les agents de sécurité traditionnels. Les environnements hybrides OT et IT restent une opportunité significative car ils nécessitent des politiques de sécurité couvrant différentes classes d'appareils.
L'automatisation des politiques pilotée par l'intelligence artificielle devient également un domaine clé de différenciation sur le marché des services de contrôle d'accès réseau. Check Point a lancé son pare-feu réseau d'intelligence artificielle via R82.20 en juillet 2026, étendant la gouvernance du trafic aux actions des agents et aux attaques basées sur des invites sans nouveau matériel. Portnox a ajouté la détection de l'IA fantôme en septembre 2026 pour identifier les applications d'intelligence artificielle générative non autorisées sur les points de terminaison gérés. Arista a également introduit la gestion des menaces en périphérie pilotée par l'intelligence artificielle pour VeloCloud SD-WAN en juillet 2026. Les fournisseurs orientés SASE se font concurrence sur une consolidation réseau plus large, tandis que les spécialistes NAC se font concurrence sur la profondeur des politiques d'accès et l'application au niveau des appareils.
Leaders du Secteur des Services de Contrôle d'Accès Réseau
-
Cisco Systems, Inc.
-
Hewlett Packard Enterprise Company
-
Fortinet, Inc.
-
Forescout Technologies, Inc.
-
Portnox Security, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements Récents du Secteur
- Septembre 2026 : Portnox a lancé des capacités de visibilité et de contrôle de l'IA fantôme, permettant aux équipes informatiques de détecter les applications d'intelligence artificielle générative non autorisées sur les appareils gérés et de restreindre ou mettre en quarantaine automatiquement les agents d'intelligence artificielle non approuvés lors de leur détection, comblant ainsi le fossé de gouvernance créé par l'adoption de l'intelligence artificielle dépassant la supervision informatique.
- Août 2026 : Portnox a complété une couche d'application à trois partenaires grâce à des intégrations avec Microsoft Defender, CrowdStrike et SentinelOne, créant une capacité au niveau du réseau pour convertir les signaux de risque générés par l'intelligence artificielle en application automatique des accès pour les identités humaines et non humaines, y compris les agents d'intelligence artificielle.
- Juillet 2026 : Check Point Software Technologies a lancé le pare-feu réseau d'intelligence artificielle Check Point dans le cadre de la version logicielle de pare-feu R82.20, étendant la gouvernance du trafic d'intelligence artificielle, couvrant les actions des agents et les attaques basées sur des invites, à l'infrastructure de pare-feu existante sans nécessiter de nouveau matériel ni de réarchitecture du réseau.
- Juin 2026 : Check Point Software Technologies et Illumio ont élargi leur partenariat stratégique pour intégrer la politique de pare-feu de Check Point avec le modèle de segmentation des charges de travail d'Illumio dans les environnements hybrides et multi-cloud, ciblant une défense coordonnée contre les mouvements latéraux face aux attaques alimentées par l'intelligence artificielle opérant à la vitesse des machines.
Portée du Rapport sur le Marché Mondial des Services de Contrôle d'Accès Réseau
Le marché des services de contrôle d'accès réseau comprend des solutions NAC livrées dans le cloud qui authentifient les utilisateurs et les appareils, évaluent la posture de sécurité des appareils et appliquent des politiques régissant l'accès aux réseaux d'entreprise et aux ressources réseau. Livrées via un modèle d'abonnement ou de service géré, ces offres permettent aux organisations d'autoriser, de bloquer, de mettre en quarantaine ou de segmenter les employés, les invités, les points de terminaison BYOD et les appareils IoT sans s'appuyer uniquement sur une infrastructure NAC sur site.
Le Rapport sur le Marché des Services de Contrôle d'Accès Réseau est Segmenté par Offre (Abonnements à la Plateforme NACaaS, Services NAC Gérés et Services Professionnels), Modèle de Prestation de Services (NACaaS Cloud Public / Multi-Locataire, NACaaS Cloud Privé / Dédié et NACaaS Cloud Hybride), Taille de l'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance (BFSI), Technologies de l'Information et Télécommunications, Santé et Sciences de la Vie, Gouvernement et Administration Publique, Fabrication Industrielle et Autres Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
| Abonnements à la Plateforme NACaaS |
| Services NAC Gérés |
| Services Professionnels |
| NACaaS Cloud Public / Multi-Locataire |
| NACaaS Cloud Privé / Dédié |
| NACaaS Cloud Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Technologies de l'Information et Télécommunications |
| Santé et Sciences de la Vie |
| Gouvernement et Administration Publique |
| Fabrication Industrielle |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Offre | Abonnements à la Plateforme NACaaS | |
| Services NAC Gérés | ||
| Services Professionnels | ||
| Par Modèle de Prestation de Services | NACaaS Cloud Public / Multi-Locataire | |
| NACaaS Cloud Privé / Dédié | ||
| NACaaS Cloud Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance (BFSI) | |
| Technologies de l'Information et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Gouvernement et Administration Publique | ||
| Fabrication Industrielle | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services de contrôle d'accès réseau ?
La taille du marché des services de contrôle d'accès réseau était évaluée à 1,84 milliard USD en 2026 et devrait croître de 2,22 milliards USD en 2027 pour atteindre 6,06 milliards USD d'ici 2032, à un CAGR de 22,24% pendant la période de prévision (2027-2032).
Qu'est-ce qui stimule l'adoption du contrôle d'accès réseau livré dans le cloud ?
Les programmes Zero Trust, les appareils IoT non gérés, le travail hybride et les exigences de conformité augmentent la demande de politiques d'accès continues. Ces besoins se concentrent sur des vérifications cohérentes des utilisateurs, des appareils et des emplacements.
Quelle offre génère le plus de revenus ?
Les abonnements à la plateforme NACaaS ont représenté 47,21% du chiffre d'affaires de 2026, tandis que les services NAC gérés devraient se développer à un CAGR de 24,56% jusqu'en 2032. Les services gérés s'adressent aux organisations qui manquent de spécialistes dédiés aux politiques.
Quelle approche de déploiement se développe le plus rapidement ?
Le NACaaS cloud hybride devrait se développer à un CAGR de 25,63% jusqu'en 2032, les entreprises appliquant des politiques dans les environnements cloud, les succursales, les centres de données et les environnements OT. Il peut conserver une application locale pour les systèmes opérationnels sensibles.
Quel groupe de clients devrait se développer le plus rapidement ?
Les technologies de l'information et les télécommunications devraient se développer à un CAGR de 25,71% jusqu'en 2032, soutenues par des réseaux complexes sur de nombreux sites. La gestion centralisée des politiques peut réduire la charge opérationnelle de ces environnements.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 26,72% jusqu'en 2032, soutenue par la numérisation et les exigences de gouvernance des accès. Les exigences bancaires et fintech constituent des facteurs de demande significatifs en Inde.