
Tamanho e Participação do Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
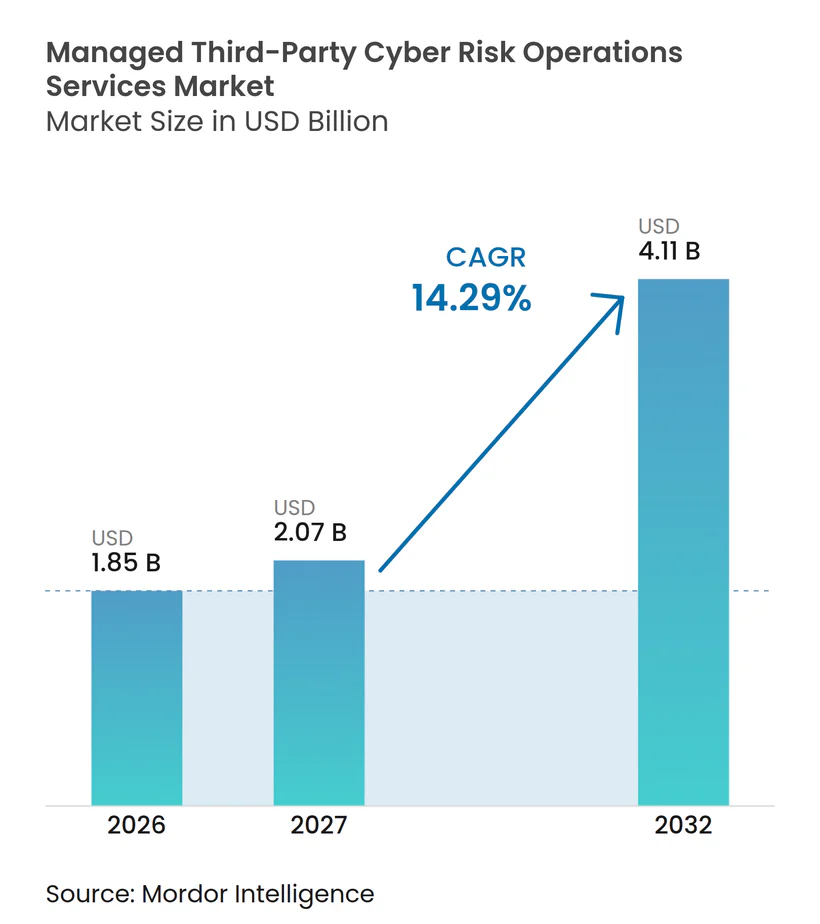
| Tamanho do Mercado (2027) | 2.07 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.11 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.29 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados por Mordor Intelligence
O tamanho do mercado de serviços de operações de risco cibernético de terceiros gerenciados está projetado para expandir de 1,85 bilhões de USD em 2026 e 2,11 bilhões de USD em 2027 para 4,11 bilhões de USD até 2032, registrando um CAGR de 14,29% entre 2027 e 2032. A frequência de violações na cadeia de suprimentos, a supervisão regulatória e os ecossistemas de fornecedores cada vez mais complexos estão ampliando a necessidade de operações de risco terceirizadas em setores regulamentados e levemente regulamentados. A Verizon relatou que terceiros estiveram envolvidos em 30% das violações confirmadas em seu relatório de 2025, o que sustenta o argumento a favor do monitoramento recorrente em vez de revisões isoladas de fornecedores. As empresas estão migrando de auditorias pontuais para contratos de serviços gerenciados, pois os eventos de exposição ocorrem mais rapidamente do que os ciclos de revisão periódica conseguem acompanhar, e as equipes internas têm dificuldade em gerenciar cada nova conexão com fornecedores. Os provedores estão competindo por meio de questionários automatizados, inteligência de ameaças em tempo real e infraestrutura de entrega compartilhada capaz de suportar populações maiores de fornecedores. Os compradores esperam cada vez mais evidências de que um provedor pode reduzir a exposição a violações, e não apenas aumentar a cobertura de monitoramento ou concluir mais avaliações.
Principais Conclusões do Relatório
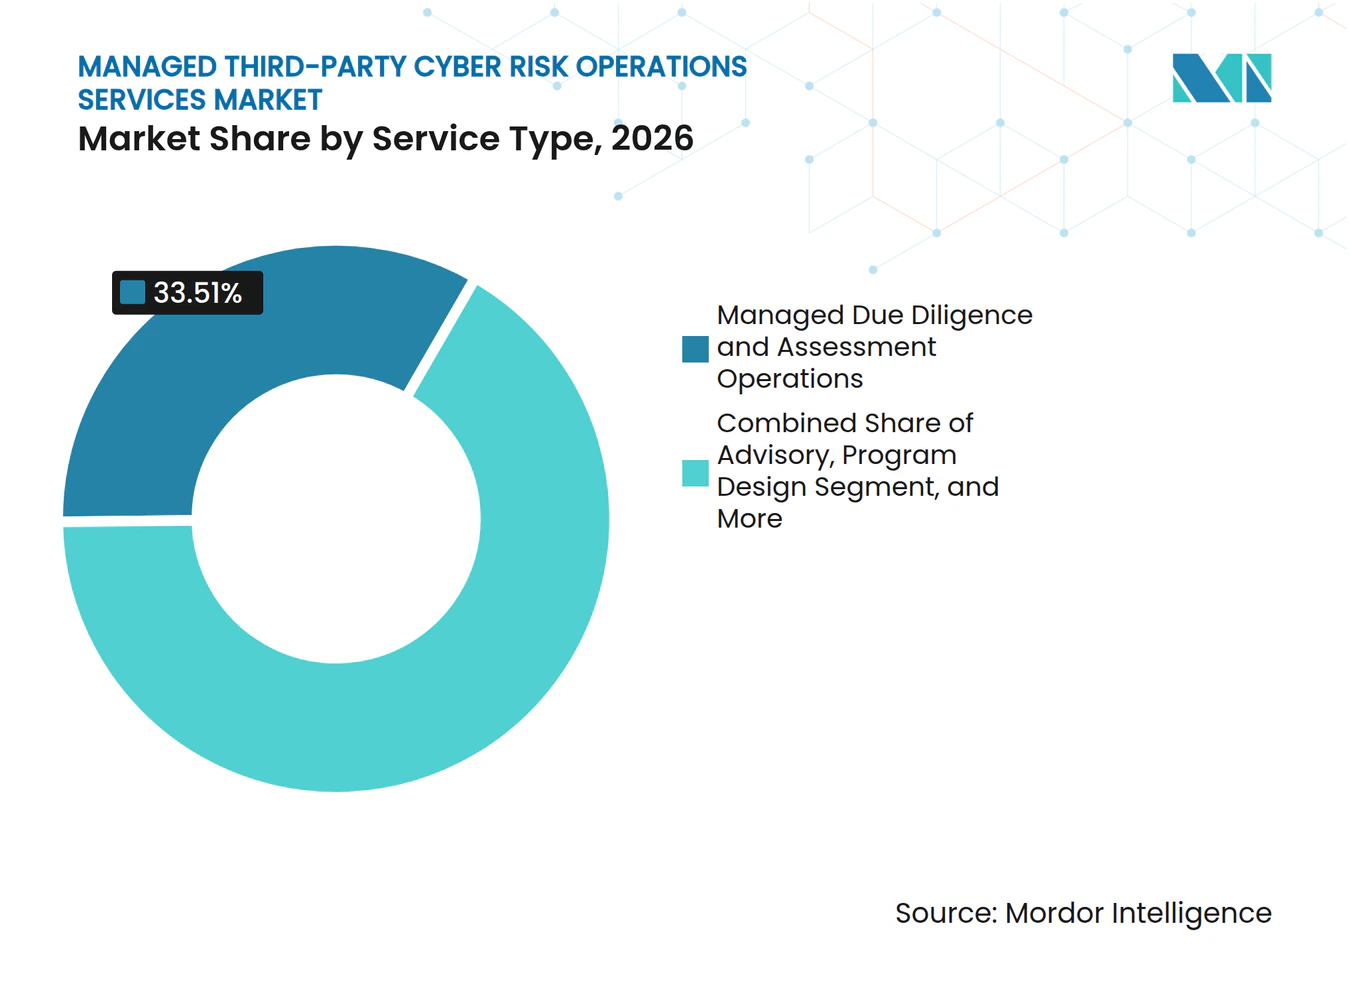
- Por tipo de serviço, as Operações de Due Diligence e Avaliação Gerenciadas detinham 33,51% do mercado de serviços de operações de risco cibernético de terceiros gerenciados em 2026, enquanto as Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético estão projetadas para expandir a um CAGR de 15,25% até 2032.
- Por modelo de entrega, os Serviços Totalmente Gerenciados detinham 40,11% de participação de receita em 2026 e estão projetados para expandir a um CAGR de 15,40% até 2032.
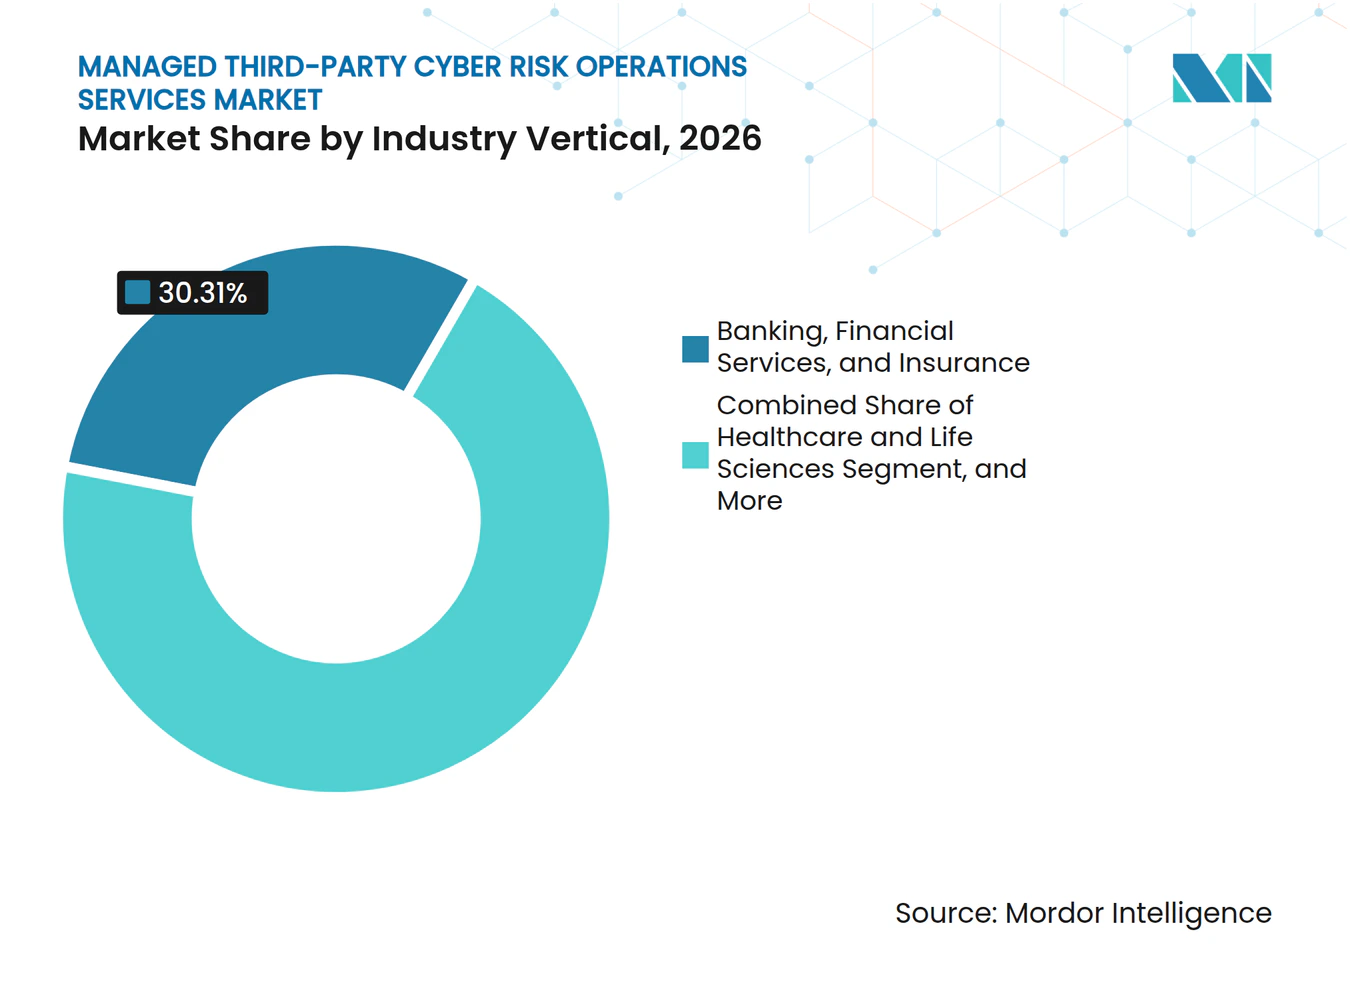
- Por vertical do setor, Serviços Bancários, Financeiros e de Seguros responderam por 30,31% da receita no mercado de serviços de operações de risco cibernético de terceiros gerenciados em 2026 e estão projetados para expandir a um CAGR de 15,81% até 2032.
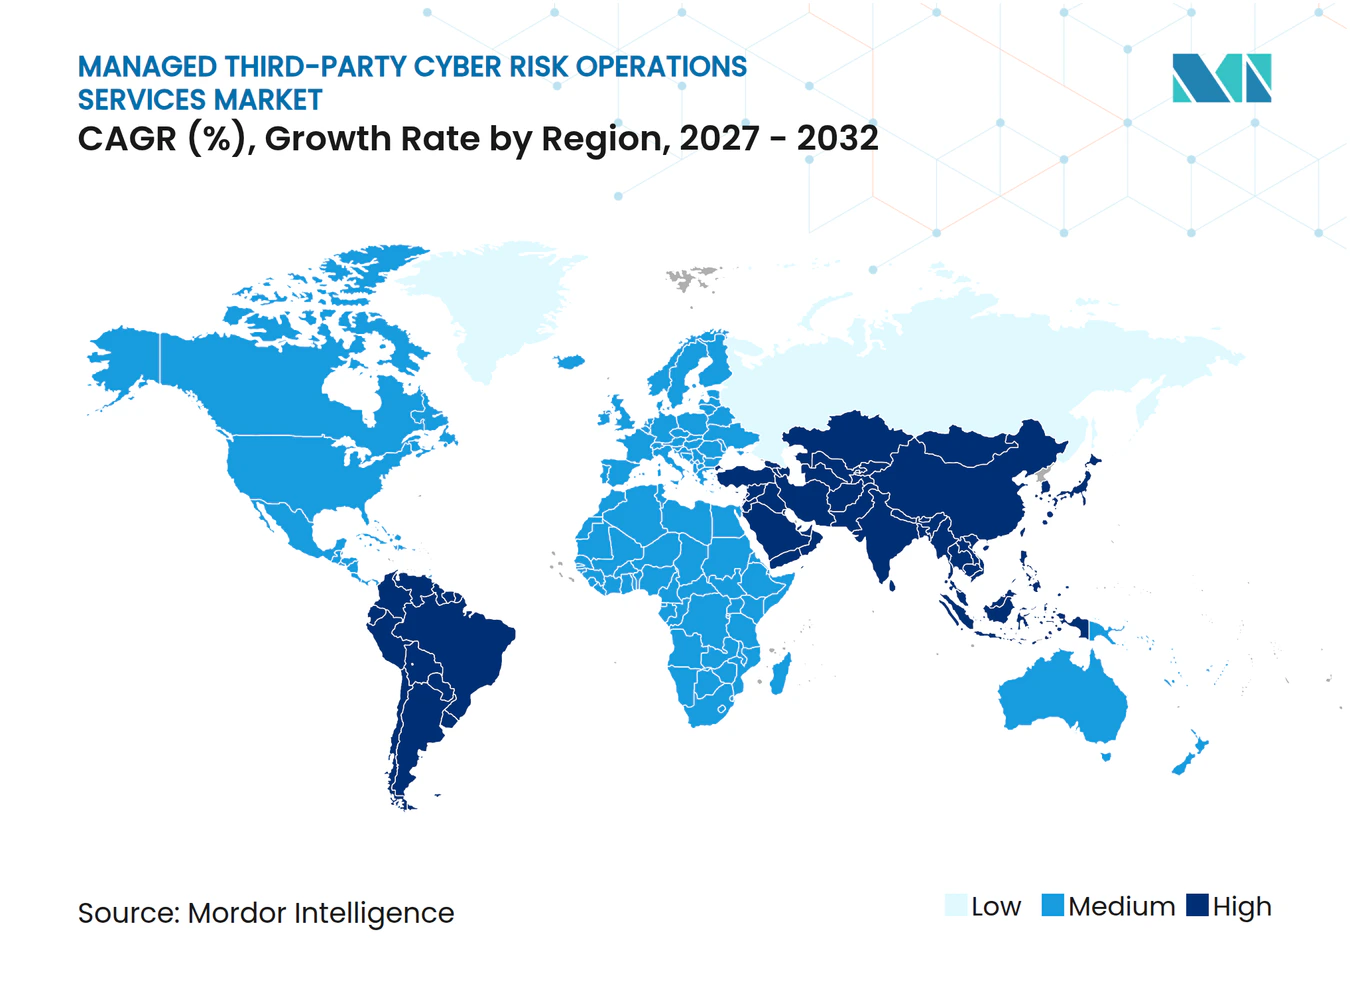
- Por geografia, a América do Norte detinha 44,05% de participação de receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 15,78% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ataques Cibernéticos a Terceiros e Exposição a Ransomware | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Endurecimento das Regulamentações de Resiliência Digital e Terceirização | +3.0% | América do Norte e Europa principalmente, com repercussão na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão dos Ecossistemas de Nuvem, SaaS e Cadeia de Suprimentos | +2.5% | Global, com aceleração na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Transição de Revisões Periódicas para Monitoramento Contínuo e Automação | +2.0% | Global, liderado pela América do Norte | Médio prazo (2-4 anos) |
| Reaproveitamento de Evidências em Avaliações de Fornecedores com Múltiplos Clientes | +1.2% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Crescente Demanda pelo Mapeamento de Exposição de Enésimas Partes Orientado por Ameaças | +0.8% | Global, com adoção antecipada na América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques Cibernéticos a Terceiros e Exposição a Ransomware
As intrusões na cadeia de suprimentos estão se tornando uma rota central para agentes de ameaças organizados, e as auditorias periódicas de fornecedores não conseguem acompanhar esse ritmo de mudança. A Cipher relatou que os ataques à cadeia de suprimentos dobraram em 2025 e geraram um custo anual global de 53,2 bilhões de USD. A empresa também relatou que os incidentes na cadeia de suprimentos representaram 22,5% das violações de segurança registradas e exigiram uma média de 254 dias para serem detectados e contidos. A Black Kite examinou 136 grandes eventos verificados em 2025 e constatou que um comprometimento de fornecedor criou uma média de 5,28 vítimas a jusante.[1] A Verizon encontrou ransomware em 44% dos registros de violações em seu Relatório de Investigações de Violações de Dados de 2025. Essas condições sustentam a demanda no mercado de serviços de operações de risco cibernético de terceiros gerenciados por inteligência contínua, pontuação de risco de ransomware, escalada oportuna de fornecedores e coordenação prática entre as equipes de segurança, compras e jurídico.
Endurecimento das Regulamentações de Resiliência Digital e Terceirização
Os requisitos regulatórios estão tornando a supervisão documentada de terceiros um requisito operacional contínuo nas principais jurisdições. O DORA aplica-se às entidades financeiras europeias desde 17 de janeiro de 2025 e exige registros de acordos com terceiros de TIC e avaliações de risco antes do engajamento de provedores. As Autoridades Europeias de Supervisão publicaram orientações em julho de 2025 para acordos de supervisão envolvendo provedores críticos de TIC de terceiros. O Estado de Nova York emitiu orientações em outubro de 2025 que identificaram computação em nuvem, integrações de IA e soluções fintech como áreas que exigem uma abordagem adaptativa à governança de risco de terceiros. O Regulamento UE 2025/37 estabeleceu um esquema de certificação para provedores de serviços de segurança gerenciados no âmbito da estrutura NIS2. O mercado de serviços de operações de risco cibernético de terceiros gerenciados se beneficia quando os clientes precisam de registros contínuos, monitoramento, supervisão de fornecedores e relatórios claros que as equipes internas não conseguem manter economicamente.
Expansão dos Ecossistemas de Nuvem, SaaS e Cadeia de Suprimentos
Os ambientes de tecnologia empresarial agora contêm mais serviços em nuvem, conexões SaaS e relacionamentos com fornecedores do que muitas equipes de risco conseguem avaliar manualmente. A SecurityScorecard pesquisou 546 diretores de TI e CISOs em 2025 e relatou que mais de 70% haviam sofrido um incidente material de cibersegurança de terceiros nos 12 meses anteriores. A mesma pesquisa constatou que menos da metade monitorava a cibersegurança em sequer 50% de suas cadeias de suprimentos de terceiros. As integrações SaaS podem introduzir compartilhamento de dados em nível de API e subprocessadores sem uma mudança correspondente no processo de revisão de fornecedores. Isso limita o valor dos questionários preenchidos apenas no momento do onboarding. O mercado de serviços de operações de risco cibernético de terceiros gerenciados está posicionado para preencher essa lacuna por meio de cobertura mais ampla de fornecedores, visibilidade contínua em infraestrutura compartilhada e revisões de risco que acompanham as mudanças no ambiente subjacente de fornecedores.
Transição de Revisões Periódicas para Monitoramento Contínuo e Automação
As avaliações anuais e trimestrais podem deixar passar riscos que surgem entre os ciclos de revisão, o que está levando os compradores a adotar o monitoramento baseado em gatilhos. A SecurityScorecard introduziu o TITAN AI em março de 2026 e declarou que a plataforma pode reduzir o esforço manual de TPRM em até 95%. A empresa também declarou que sua abordagem pode possibilitar até 75% menos violações na cadeia de suprimentos por meio de remediação contínua orientada por ameaças. A Bitsight relatou crescimento de 39% ano a ano em clientes de gestão de risco de fornecedores em setembro de 2025 e afirmou que seu Trust Management Hub incluía 68.000 organizações. Também relatou que a inteligência de frameworks reduziu o tempo de processamento de avaliações de até 8 horas para 90 segundos nas implantações iniciais. A automação permite que os provedores no mercado de serviços de operações de risco cibernético de terceiros gerenciados atendam mais fornecedores por analista, mantendo a revisão humana para decisões de maior risco e tratamento de exceções.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Altos Custos de Implementação e Integração em Pilhas de Risco Isoladas | -1.5% | Global, mais acentuado em mercados emergentes | Curto prazo (≤ 2 anos) |
| Restrições de Qualidade de Dados, Privacidade e Compartilhamento de Informações Transfronteiriças | -1.2% | Europa e Ásia-Pacífico principalmente | Médio prazo (2-4 anos) |
| Fadiga de Fornecedores com Questionários e Solicitações de Evidências Repetidos | -0.8% | Global | Curto prazo (≤ 2 anos) |
| Responsabilidade Ambígua pelo Risco de Enésimas Partes e Escalada de Incidentes | -0.5% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Implementação e Integração em Pilhas de Risco Isoladas
As implantações empresariais exigem conexões com plataformas de compras, bancos de dados de contratos, sistemas de governança e ferramentas de operações de segurança. Isso pode aumentar o custo de implementação e prolongar os prazos de lançamento de um programa gerenciado. As organizações frequentemente utilizam de 3 a 5 ferramentas desconectadas para feeds de classificações, questionários, repositórios de contratos e rastreamento de problemas. As instituições financeiras enfrentam trabalho adicional de mapeamento de dados porque os sistemas bancários centrais legados não foram construídos para o intercâmbio de informações de cibersegurança. As empresas de manufatura podem enfrentar problemas semelhantes com plataformas de tecnologia operacional, onde as necessidades de continuidade operacional podem limitar as mudanças nos sistemas. O mercado de serviços de operações de risco cibernético de terceiros gerenciados está respondendo com integrações pré-construídas, embora o trabalho personalizado ainda seja necessário para muitos clientes multinacionais e para organizações com processos de compras descentralizados.
Restrições de Qualidade de Dados, Privacidade e Compartilhamento de Informações Transfronteiriças
Os programas gerenciados dependem de dados completos de clientes empresariais, seus fornecedores e prestadores de serviços. Cláusulas de confidencialidade e práticas de divulgação inconsistentes podem limitar o acesso a configurações, registros de acesso e listas de subprocessadores. O Regulamento Geral de Proteção de Dados da UE, a LGPD do Brasil e a Lei de Proteção de Dados Pessoais de Singapura podem restringir como esses dados são compartilhados entre jurisdições. A Lei de Segurança de Dados da China pode restringir transferências de dados para o exterior e pode exigir infraestrutura em conformidade local. Uma pesquisa revisada por pares de 2025 constatou que 60% das organizações de prestação de serviços de saúde não monitoravam rotineiramente o acesso de terceiros a informações sensíveis. Esses fatores podem retardar as avaliações globais padronizadas e aumentar o custo da entrega transfronteiriça no mercado de serviços de operações de risco cibernético de terceiros gerenciados, especialmente quando cada fornecedor deve fornecer evidências por meio de diferentes processos locais.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Avaliação Sustenta a Demanda Central, Monitoramento Lidera a ExpansãoAs Operações de Due Diligence e Avaliação Gerenciadas responderam por 33,51% da receita em 2026. As organizações utilizam esses serviços para o onboarding de fornecedores, reavaliações periódicas e revisão de evidências ao longo do ciclo de vida do fornecedor. A due diligence formal continua sendo necessária quando um fornecedor é contratado, mesmo que o monitoramento posterior se torne mais automatizado. Os resultados das avaliações também estabelecem os níveis de risco que determinam onde os recursos de vigilância contínua são concentrados, tornando esse serviço uma base operacional estável para o mercado de serviços de operações de risco cibernético de terceiros gerenciados.
As Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético estão projetadas para expandir a um CAGR de 15,25% até 2032. Esse serviço aborda a lacuna de visibilidade entre avaliações programadas, acompanhando sinais de ameaças externas e mudanças materiais de tecnologia. As Operações de Remediação, Resposta a Incidentes e Coordenação de Violações comandam preços de engajamento mais elevados porque os provedores coordenam clientes, fornecedores e requisitos de relatórios durante eventos sensíveis. Os Serviços de Relatórios, Evidências de Conformidade e Administração de Programas apoiam os relatórios ao conselho, enquanto os serviços de consultoria e co-sourcing permanecem relevantes para organizações que ainda estão construindo seus programas no mercado de serviços de operações de risco cibernético de terceiros gerenciados.



Por Modelo de Entrega:
Programas Totalmente Gerenciados Lideram, Programas de Co-Sourcing Ampliam a AdoçãoOs Serviços Totalmente Gerenciados detinham 40,11% do mercado de serviços de operações de risco cibernético de terceiros gerenciados em 2026 e estão projetados para expandir a um CAGR de 15,48% até 2032. O modelo aborda a dificuldade de contratar e reter analistas dedicados para o trabalho de risco de fornecedores. Também oferece aos clientes acesso a capacidade flexível durante períodos de alta atividade de onboarding de fornecedores e volumes de avaliação em mudança. Os Serviços Especializados Habilitados por Tecnologia estão se expandindo por meio de plataformas que oferecem capacidades de avaliação gerenciada entregues por parceiros de entrega, apoiando clientes que precisam de ferramentas especializadas e suporte operacional externo.
Os Serviços de Co-Sourcing são utilizados quando um provedor gerencia o monitoramento e o processamento de evidências enquanto o cliente retém a autoridade de aceitação de risco e escalada. Esse arranjo pode atender aos requisitos de governança interna sem uma transferência completa da responsabilidade operacional. Os Serviços Terceirizados Baseados em Projetos continuam a apoiar revisões de aquisições e construções únicas de programas onde um escopo definido é apropriado. Seu papel é mais restrito porque os clientes cada vez mais convertem trabalhos de projeto em acordos de operações gerenciadas recorrentes, uma vez que os processos e as prioridades de risco são estabelecidos no mercado de serviços de operações de risco cibernético de terceiros gerenciados.
Por Vertical do Setor:
BFSI Lidera os Gastos, Saúde Adiciona DemandaServiços Bancários, Financeiros e de Seguros detinham 30,31% da participação do mercado de serviços de operações de risco cibernético de terceiros gerenciados em 2026 e estão projetados para expandir a um CAGR de 15,48% até 2032. Os requisitos prudenciais, de cartões de pagamento e de mercados de capitais tornaram a supervisão de terceiros uma atividade bem estabelecida nessa vertical. TI e Telecomunicações seguem porque as cadeias de suprimentos de software, provedores SaaS e acordos de compartilhamento de dados via API exigem mais do que ciclos de avaliação anuais. Governo e Defesa também exigem triagem de fornecedores quanto à propriedade, controle e influência estrangeiros para organizações que lidam com sistemas sensíveis e dados confidenciais.
O segmento de Saúde e Ciências da Vida está se desenvolvendo como uma vertical de alta demanda à medida que as deficiências na supervisão de fornecedores se tornam mais visíveis. Uma pesquisa de saúde de 2025 constatou que 51,1% das organizações de prestação de serviços mantinham um inventário completo de terceiros com acesso às suas redes, enquanto 56% haviam sofrido uma violação de terceiros nos 12 meses anteriores. O estudo constatou que 48% dos respondentes identificaram restrições de pessoal como a principal barreira. Manufatura, Energia e Serviços Públicos também estão adicionando fornecedores de tecnologia operacional aos seus programas de risco de terceiros, à medida que os requisitos de infraestrutura crítica ampliam suas necessidades de supervisão de fornecedores no mercado de serviços de operações de risco cibernético de terceiros gerenciados.

Análise Geográfica
A América do Norte detinha 44,05% da participação do mercado de serviços de operações de risco cibernético de terceiros gerenciados em 2026. A região combina instituições financeiras regulamentadas, multinacionais de tecnologia e contratantes de defesa federal com redes de fornecedores que podem abranger centenas ou milhares de organizações. As regras da Comissão de Valores Mobiliários dos Estados Unidos exigem que os registrantes listados descrevam seus processos de gestão de risco de cibersegurança e governança, incluindo riscos de terceiros, nas divulgações anuais. O relatório anual de 2026 do Morgan Stanley descreveu revisões de segurança pré-engajamento, supervisão baseada em risco, submissões de auditoria independente e monitoramento baseado em questionários como elementos de sua abordagem de gestão de risco de cibersegurança.[2] Os Estados Unidos lideram os gastos regionais, enquanto o Canadá e o México apresentam demanda adicional à medida que os programas de supervisão amadurecem e os compradores adotam processos mais formais para seleção, monitoramento e remediação de fornecedores.
A orientação B-10 do OSFI do Canadá sobre risco tecnológico e cibernético apoia um ambiente operacional alinhado direcionalmente com as necessidades de supervisão de terceiros. O México permanece em um estágio mais inicial, mas as multinacionais de manufatura estão abordando a cibersegurança da cadeia de suprimentos em torno de tecnologia operacional e sistemas de produção conectados. Essas condições ampliam a base potencial de clientes em todo o continente e favorecem provedores capazes de alinhar as operações de risco com as equipes de compras e segurança. Também favorecem modelos de entrega que combinam evidências regulatórias com monitoramento técnico contínuo no mercado de serviços de operações de risco cibernético de terceiros gerenciados.
A Ásia-Pacífico está projetada para expandir a um CAGR de 15,78% até 2032, a maior taxa regional no mercado de serviços de operações de risco cibernético de terceiros gerenciados. A Agência de Serviços Financeiros do Japão emitiu diretrizes de cibersegurança em julho de 2025 que incluíam requisitos de ciclo de vida para due diligence de fornecedores, monitoramento contínuo e controles de rescisão de contratos. O Ministério da Economia, Comércio e Indústria do Japão avançou um framework de avaliação de segurança da cadeia de suprimentos em abril de 2025, com meta de lançamento em 2026 e avaliações baseadas em criticidade operacional.[3] A BlueVoyant entrou no Japão por meio de um acordo comercial com a Marubeni I-DIGIO em abril de 2025, visando fabricantes e instituições financeiras. A Europa permanece a segunda maior geografia porque o DORA se aplica em todos os estados-membros da UE, com Alemanha, Reino Unido, França, Países Baixos e Itália representando a maior concentração de entidades financeiras regulamentadas. O Reino Unido também opera seu próprio regime de designação de Terceiros Críticos, criando uma consideração de conformidade separada para empresas ativas tanto no Reino Unido quanto na União Europeia. América do Sul, Oriente Médio e África adicionam demanda no Brasil, Arábia Saudita, Emirados Árabes Unidos e África do Sul, onde a digitalização está ampliando os ecossistemas de fornecedores e os programas formais de risco ainda estão em desenvolvimento.
Cenário Competitivo
Concentração do Mercado
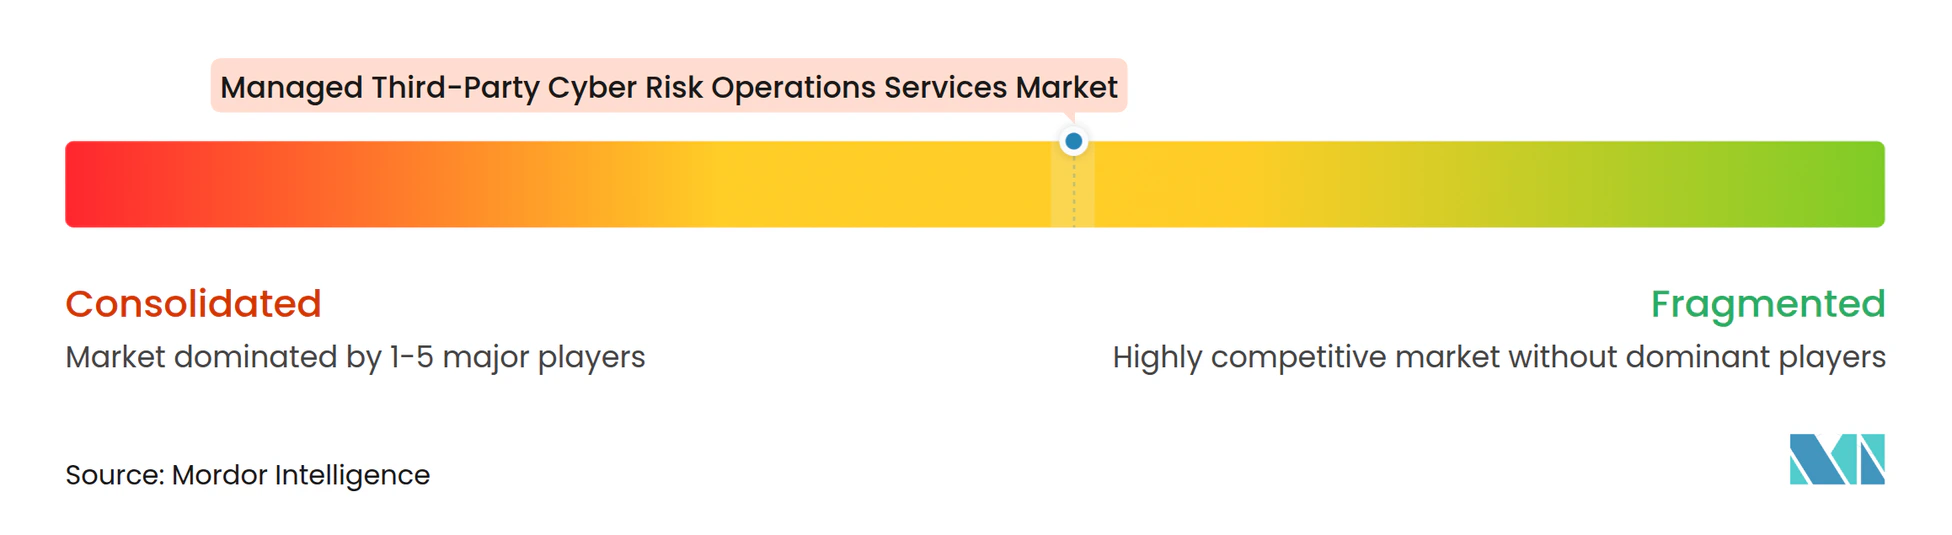
O mercado de serviços de operações de risco cibernético de terceiros gerenciados é moderadamente consolidado entre os provedores premium e fragmentado entre as empresas regionais e de médio porte. BitSight, SecurityScorecard, UpGuard e BlueVoyant operam plataformas globais com capacidades de entrega gerenciada, inteligência de ameaças proprietária e redes de parceiros. Essas capacidades ajudam os fornecedores a ampliar a cobertura geográfica sem adicionar um número equivalente de funcionários de entrega, ao mesmo tempo em que suportam um monitoramento mais consistente em grandes populações de fornecedores. A SecurityScorecard relatou crescimento de 160% ano a ano na receita recorrente anual em seu programa de canal e mais de 600 parceiros de entrega globais em fevereiro de 2026. A abordagem liderada por plataforma está aumentando a concorrência por contratos de consultoria independentes e incentivando os provedores a combinar tecnologia com serviços operacionais.
As aquisições estão influenciando como os provedores combinam inteligência de risco, tecnologia de fluxo de trabalho e operações gerenciadas. A SecurityScorecard adquiriu a Driftnet em maio de 2026 e declarou que a Driftnet indexou 40% mais hosts expostos à internet do que os provedores de inteligência concorrentes. A transação adicionou varredura em tempo real da cadeia de suprimentos à sua plataforma TITAN AI, incluindo uma capacidade projetada para identificar a exposição de fornecedores voltada para a internet. A Mitratech adquiriu a Prevalent, o que colocou capacidades de risco de terceiros habilitadas por IA em um portfólio mais amplo de governança, risco e conformidade. A Vanta adquiriu a Riskey em julho de 2025, adicionando monitoramento em tempo real de terceiros e quartas partes à sua plataforma de automação de conformidade no mercado de serviços de operações de risco cibernético de terceiros gerenciados.
A especialização setorial continua sendo importante onde os fluxos de trabalho de fornecedores seguem requisitos específicos do setor. A Fortress Information Security foca em infraestrutura crítica e Energia e Serviços Públicos, enquanto a Meditology Services foca em saúde. As redes de evidências compartilhadas da Risk Ledger e da Whistic visam reduzir a fadiga de fornecedores, permitindo que uma avaliação concluída seja reutilizada com múltiplos clientes empresariais. Essa abordagem aborda as barreiras de custo para compradores de médio porte que não conseguem justificar programas em escala empresarial ou dedicar equipes a solicitações repetidas de evidências de fornecedores. O mercado de serviços de operações de risco cibernético de terceiros gerenciados também está atraindo fornecedores de automação de conformidade que podem adicionar monitoramento contínuo de fornecedores às suas plataformas existentes, o que amplia o conjunto de empresas que competem por trabalhos recorrentes de operações de risco.
Líderes do Setor de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados
-
BitSight Technologies, Inc.
-
SecurityScorecard, Inc.
-
UpGuard, Inc.
-
Black Kite, Inc.
-
CyberVadis SAS
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados Empresas cobertas neste relatório
- BitSight Technologies, Inc.
- SecurityScorecard, Inc.
- UpGuard, Inc.
- Black Kite, Inc.
- CyberVadis SAS
- Panorays, Inc.
- Prevalent, Inc.
- ProcessUnity, Inc.
- Whistic, Inc.
- Risk Ledger Limited
- Venminder, Inc.
- Fortress Information Security, LLC
- Safe Security, Inc.
- Aravo Solutions, Inc.
- BlueVoyant, Inc.
- VISO TRUST, Inc.
- CyberGRX, Inc.
- 3rdRisk, Inc.
- RiskRecon, Inc.
- CyberSaint, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados
- Agosto de 2026: A Prevalent AI obteve um investimento de crescimento de capital de 22 milhões de USD da Integrity Growth Partners, acelerando o desenvolvimento de automação de avaliação com IA e expandindo sua capacidade de vendas na América do Norte e na Europa.
- Maio de 2026: A SecurityScorecard concluiu a aquisição da Driftnet, integrando o mecanismo de descoberta de internet da Driftnet, que indexa 40% mais hosts expostos à internet do que os provedores concorrentes, em sua plataforma TITAN AI para fornecer varredura em tempo real da cadeia de suprimentos e detecção de risco de IA oculta.
- Abril de 2026: A Protecht, uma plataforma empresarial de GRC, concluiu a aquisição da VISO TRUST, adicionando gestão de risco de terceiros com IA ao seu portfólio de produtos e competindo por clientes empresariais que buscam cobertura integrada de GRC e TPRM sob um único fornecedor.
- Março de 2026: A SecurityScorecard apresentou o TITAN AI na Conferência RSA 2026 em 23 de março, lançando uma plataforma de inteligência gerenciada de 3 camadas — TITAN Watch, TITAN Assess e TITAN Secure —, alegando redução de até 95% no esforço manual de TPRM e até 75% menos violações na cadeia de suprimentos por meio de remediação contínua orientada por ameaças.
Escopo do Relatório Global do Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados
O Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados compreende serviços terceirizados e de co-sourcing que ajudam as organizações a identificar, avaliar, monitorar e gerenciar riscos de cibersegurança decorrentes de fornecedores terceiros, prestadores de serviços, parceiros de negócios e relacionamentos estendidos na cadeia de suprimentos. Esses serviços incluem due diligence gerenciada e avaliações de risco, monitoramento contínuo de risco cibernético e inteligência, coordenação de remediação, resposta a incidentes e coordenação de violações, relatórios de conformidade, gestão de evidências e administração de programas de risco de terceiros. Os provedores também oferecem suporte operacional de consultoria, design de programas e especialistas para ajudar as organizações a avaliar a postura de segurança dos fornecedores, acompanhar as atividades de remediação e gerenciar riscos em terceiros diretos e indiretos.
O Relatório do Mercado de Serviços de Operações de Risco Cibernético de Terceiros Gerenciados é Segmentado por Tipo de Serviço (Operações de Due Diligence e Avaliação Gerenciadas, Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético, Operações de Remediação, Resposta a Incidentes e Coordenação de Violações, Serviços de Relatórios, Evidências de Conformidade e Administração de Programas, e Operações de Consultoria, Design de Programas e Co-Sourcing), Modelo de Entrega (Serviços Totalmente Gerenciados, Serviços de Co-Sourcing, Serviços Terceirizados Baseados em Projetos e Serviços Especializados Habilitados por Tecnologia), Vertical do Setor (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Defesa, Varejo e Bens de Consumo, Manufatura, Energia e Serviços Públicos, e Outras Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Operações de Due Diligence e Avaliação Gerenciadas |
| Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético |
| Operações de Remediação, Resposta a Incidentes e Coordenação de Violações |
| Serviços de Relatórios, Evidências de Conformidade e Administração de Programas |
| Operações de Consultoria, Design de Programas e Co-Sourcing |
| Serviços Totalmente Gerenciados |
| Serviços de Co-Sourcing |
| Serviços Terceirizados Baseados em Projetos |
| Serviços Especializados Habilitados por Tecnologia |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| Varejo e Bens de Consumo |
| Manufatura |
| Energia e Serviços Públicos |
| Outras Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Países Baixos | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Quênia | |
| Restante da África |
| Por Tipo de Serviço | Operações de Due Diligence e Avaliação Gerenciadas | |
| Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético | ||
| Operações de Remediação, Resposta a Incidentes e Coordenação de Violações | ||
| Serviços de Relatórios, Evidências de Conformidade e Administração de Programas | ||
| Operações de Consultoria, Design de Programas e Co-Sourcing | ||
| Por Modelo de Entrega | Serviços Totalmente Gerenciados | |
| Serviços de Co-Sourcing | ||
| Serviços Terceirizados Baseados em Projetos | ||
| Serviços Especializados Habilitados por Tecnologia | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| Varejo e Bens de Consumo | ||
| Manufatura | ||
| Energia e Serviços Públicos | ||
| Outras Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Países Baixos | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Quênia | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de operações de risco cibernético de terceiros gerenciados?
O setor está projetado em 1,85 bilhões de USD em 2026 e 2,11 bilhões de USD em 2027, com um valor previsto de 4,11 bilhões de USD até 2032. A previsão reflete a demanda por supervisão contínua de fornecedores, e não apenas por revisões periódicas, em ambientes de negócios e tecnologia complexos e interconectados que exigem atenção operacional sustentada.
O que está impulsionando a demanda pelo mercado de serviços de operações de risco cibernético de terceiros gerenciados?
O aumento de incidentes na cadeia de suprimentos, regulamentações como o DORA e a necessidade de monitorar ecossistemas complexos de fornecedores em nuvem e SaaS estão sustentando a adoção. Essas condições aumentam a carga sobre as equipes internas de segurança e compras.
Qual tipo de serviço lidera os serviços de operações de risco cibernético de terceiros gerenciados?
As Operações de Due Diligence e Avaliação Gerenciadas lideram com 33,51% de participação em 2026, enquanto as Operações de Monitoramento Contínuo e Inteligência de Risco Cibernético estão projetadas para expandir a um CAGR de 15,25% até 2032. As organizações utilizam ambos os serviços para cobrir o onboarding e os sinais de risco contínuos.
Qual modelo de entrega é mais utilizado para operações de risco cibernético de terceiros?
Os Serviços Totalmente Gerenciados lideram com 40,11% de participação em 2026 porque muitas organizações carecem do pessoal especializado necessário para operar esses programas internamente. O modelo também oferece aos clientes capacidade flexível durante volumes mais elevados de onboarding.
Qual setor de usuário final tem o maior uso de serviços de operações de risco cibernético de terceiros gerenciados?
Serviços Bancários, Financeiros e de Seguros lideram com 30,31% de participação em 2026, sustentados por requisitos estabelecidos de supervisão de fornecedores. TI e Telecomunicações também exigem monitoramento frequente devido aos riscos da cadeia de suprimentos de software e de API.
Qual região está se expandindo mais rapidamente para os serviços de operações de risco cibernético de terceiros gerenciados?
A Ásia-Pacífico está projetada para expandir a um CAGR de 15,78% até 2032, sustentada por requisitos formalizados de cibersegurança e redes crescentes de fornecedores digitais. O Japão é um contribuidor-chave porque suas novas diretrizes abrangem o risco de fornecedores ao longo do ciclo de vida, desde o onboarding até o monitoramento e a rescisão de contratos.