
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
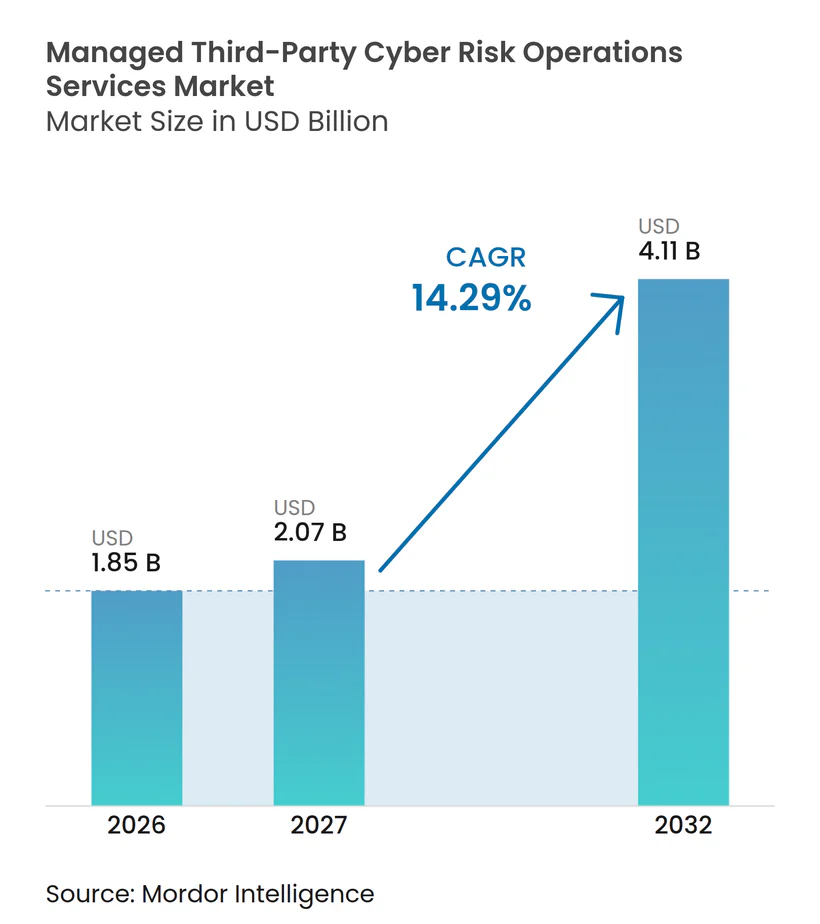
| 市場規模 (2027) | 2.07 十億米ドル |
| 市場規模 (2032) | 4.11 十億米ドル |
| 成長率 (2027 - 2032) | 14.29 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場分析
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場規模は、2026年の1.85 ビリオン 米ドル、2027年の2.11 ビリオン 米ドルから、2032年までに4.11 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 14.29%を記録する見込みです。サプライチェーン侵害の頻度増加、規制当局による監視強化、およびベンダーエコシステムの複雑化が、規制業種および規制の緩い業種全体でアウトソーシングされたリスクオペレーションへの需要を拡大させています。Verizonは2025年レポートにおいて、確認された侵害の30%にサードパーティが関与していたと報告しており、これは定期的なベンダーレビューではなく継続的なモニタリングの必要性を裏付けています。企業は、エクスポージャーイベントが定期的なレビューサイクルで対できる速度よりも速く発生し、内部チームが新たなサプライヤー接続のたびに管理に苦慮していることから、単発の監査からマネージドサービス契約へと移行しています。プロバイダーは、自動化されたアンケート、リアルタイムの脅威インテリジェンス、および大規模なベンダー集団をサポートできる共有デリバリーインフラを通じて競争しています。バイヤーは、プロバイダーが監視カバレッジを拡大したり、より多くの評価を完了したりするだけでなく、侵害エクスポージャーを低減できるというエビデンスをますます求めるようになっています。
レポートの主要ポイント
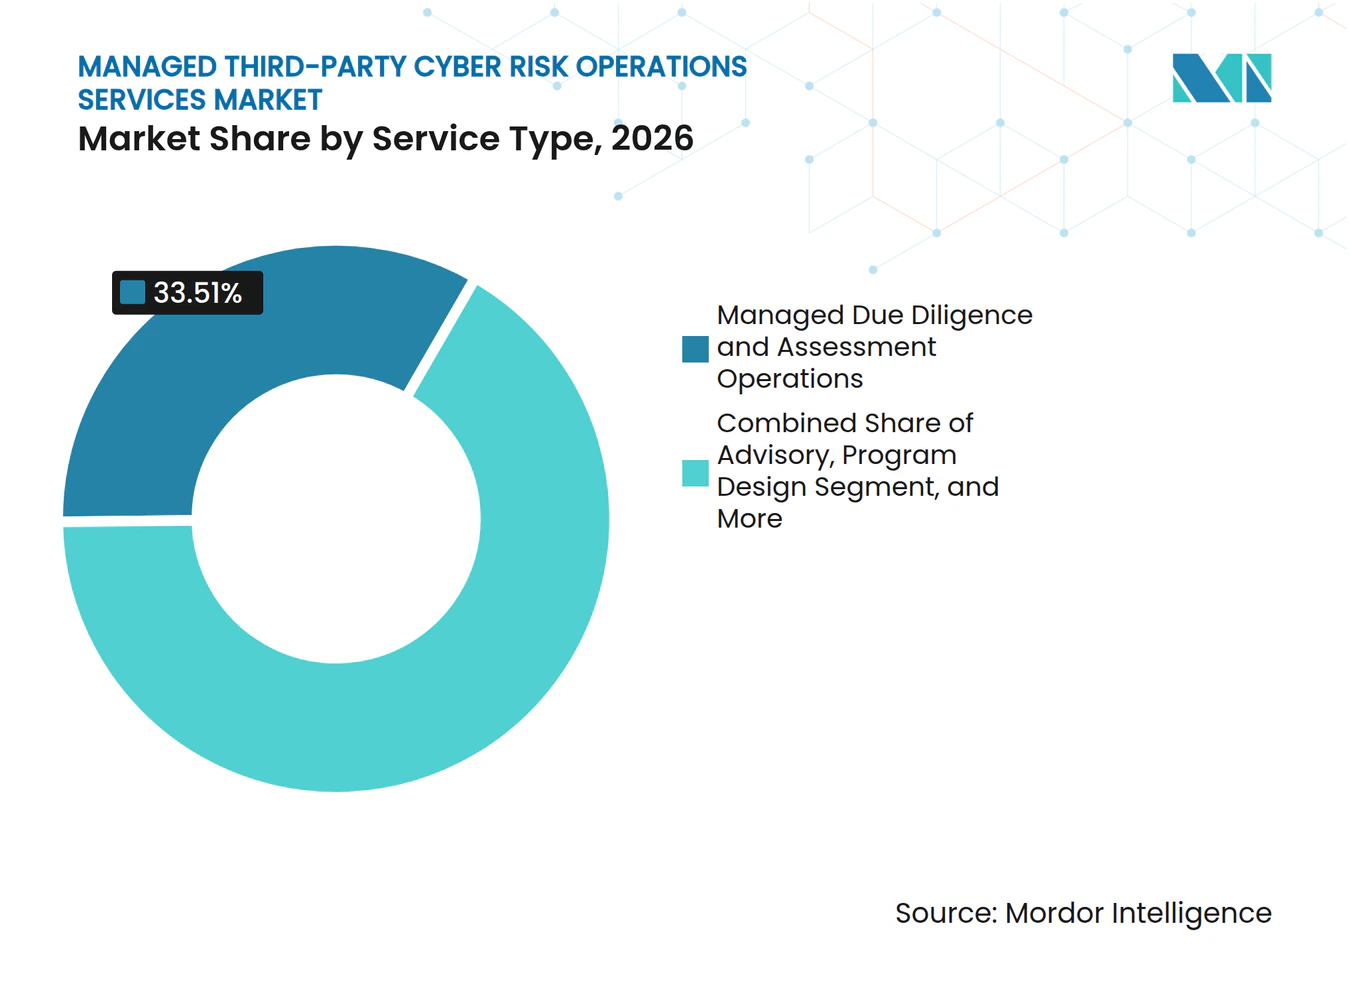
- サービスタイプ別では、マネージド・デューデリジェンス・アセスメント・オペレーションが2026年のマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場の33.51%を占め、継続的モニタリングおよびサイバーリスク・インテリジェンス・オペレーションは2032年にかけてCAGR 15.25%で拡大する見込みです。
- デリバリーモデル別では、フルマネージドサービスが2026年に40.11%の収益シェアをめ、2032年にかけてCAGR 15.40%で拡大する見込みです。
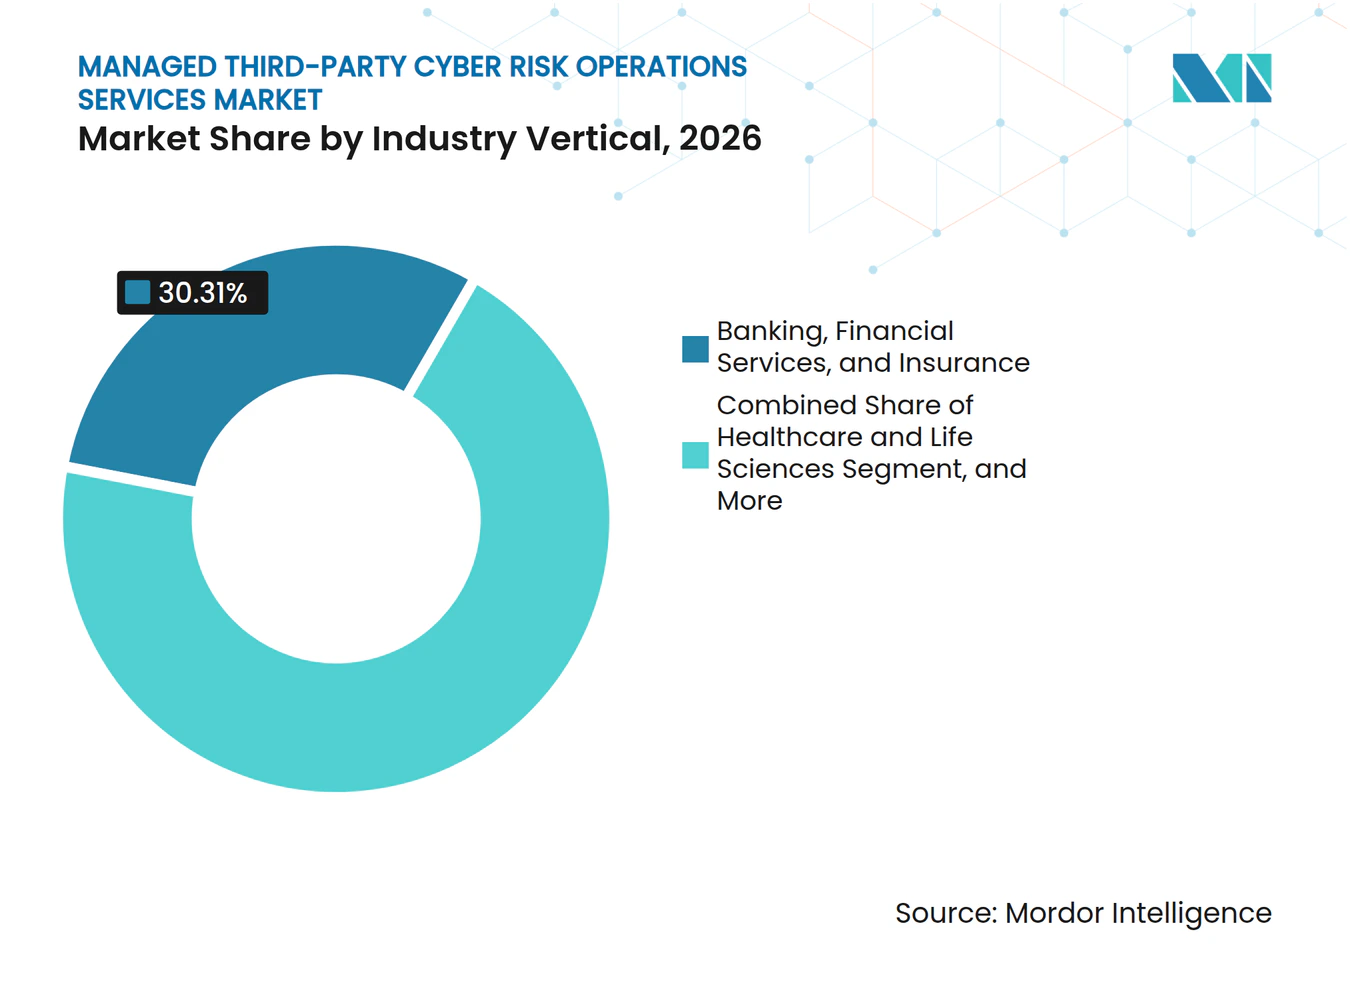
- 業種別では、銀行・金融サービス・保険が2026年のマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場において収益の30.31%を占め、2032年にかけてCAGR 15.81%で拡大する見込みです。
- 地域別では、北米が2026年に44.05%の収益シェアを占め、アジア太平洋地域は2032年にかけてCAGR 15.78%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サードパーティへのサイバー攻撃およびランサムウェアエクスポージャーの激化 | +3.5% | グローバル | 短期(2年以内) |
| デジタルレジリエンスおよびアウトソーシング規制の強化 | +3.0% | 主に北米および欧州、アジア太平洋地域および中東・アフリカへの波及あり | 中期(2〜4年) |
| クラウド、SaaS、およびサプライチェーンエコシステムの拡大 | +2.5% | グローバル、アジア太平洋地域で加速を伴う | 長期(4年以上) |
| 定期的レビューから継続的モニタリングおよび自動化へのシフト | +2.0% | グローバル、北米主導 | 中期(2〜4年) |
| 複数顧客のサプライヤー評価にわたるエビデンス再利用 | +1.2% | 北米および欧州 | 長期(4年以上) |
| 脅威情報に基づくNthパーティ・エクスポージャー・マッピングへの需要増加 | +0.8% | グローバル、北米での早期採用 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サードパーティへのサイバー攻撃およびランサムウェアエクスポージャーの激化
サプライチェーンへの侵入は組織的な脅威アクターにとって中心的な経路となっており、定期的なベンダー監査ではこの変化のペースに対応できません。Cipherは、サプライチェーン攻撃が2025年に倍増し、世界全体での年間コストが532億 米ドルに達したと報告しました。同社はまた、サプライチェーンインシデントが記録されたセキュリティ侵害の22.5%を占め、検出・封じ込めに平均254日を要したと報告しました。Black Kiteは2025年に確認された主要イベント136件を調査し、ベンダーの侵害が平均5.28件の下流被害者を生み出したことを明らかにしまし。[1] Verizonは2025年データ侵害調査レポートにおいて、侵害記録の44%にランサムウェアが関与していたことを明らかにしました。こうした状況は、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場において、継続的なインテリジェンス、ランサムウェアリスクスコアリング、タイムリーなサプライヤーエスカレーション、およびセキュリティ・調達・法務チーム間の実践的な連携への需要を支えています。
デジタルレジリエンスおよびアウトソーシング規制の強化
規制要件により、主要な法域全体でサードパーティの文書化された監視が継続的な業務要件となっています。DORAは2025年1月17日より欧州の金融機関に適用され、ICTサードパーティ契約の登録簿およびプロバイダーとの契約前のリスク評価を義務付けています。欧州監督当局2025年7月に、重要なICTサードパーティプロバイダーが関与する監督体制に関するガイダンスを公表しました。ニューヨーク州は2025年10月に、クラウドコンピューティング、AI統合、およびfintechソリューションをサードパーティリスクガバナンスへの適応的アプローチが必要な領域として特定するガイダンスを発行しました。EU規則2025/37は、NIS2の枠組みの中でマネージドセキュリティサービスプロバイダーの認証スキームを確立しました。マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場は、クライアントが内部チームでは経済的に維持できない継続的な記録、モニタリング、サプライヤー監視、および明確な報告を必要とする場合に恩恵を受けます。
クラウド、SaaS、およびサプライチェーンエコシステムの拡大
企業のテクノロジー環境には現在、多くのリスクチームが手動で評価できる以上のクラウドサービス、SaaS接続、およびサプライヤー関係が含まれています。SecurityScorecardは2025年に546名のITディレクターおよびCISOを対象に調査を実施し、70%以上がこの12ヶ間に重大なサードパーティのサイバーセキュリティインシデントを経験したと報告しました。同調査では、サードパーティのサプライチェーンの50%以上にわたってサイバーセキュリティを監視していた企業は半数未満であることも明らかになりました。SaaS統合は、サプライヤーレビュープロセスの変更を伴わずにAPIレベルのデータ共有とサブプロセッサーを導入する可能性があります。これにより、オンボーディング時にのみ完了するアンケートの価値が制限されます。マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場は、より広範なベンダーカバレッジ、共有インフラ全体の継続的な可視性、および基盤となるサプライヤー環境の変化に追随するリスクレビューを通じて、このギャップに対処する位置にあります。
定期的レビューから継続的モニタリングおよび自動化へのシフト
年次および四半期ごとの評価では、レビューサイクルの間に発生するリスクを見逃す可能性があり、これによりバイヤーはトリガーベースのモニタリングへと移行しています。SecurityScorecardは2026年3月にTITAN AIを導入し、このプラットフォームが手動のTPRM作業を最大95%削減できると述べました。同社はまた、継続的な脅威情報に基づく修復を通じて、サプライチェーン侵害を最大75%削減できるアプローチが可能であると述べました。Bitsightは2025年9月にベンダーリスク管理顧客が前年比39%増加したと報告し、そのTrust Management Hubには68,000の組織が含まれていると述べました。また、フレームワークインテリジェンスにより、初期展開において評価処理時間が最大8時間から90秒に短縮されたとも報告しました。自動化により、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場のプロバイダーは、高リスクの意思決定や例外処理に対する人間によるレビューを維持しながら、アナリスト1人あたりより多くのベンダーにサービスを提供できるようになります。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイロ化されたリスクスタック全体での高い導入・統合コスト | -1.5% | グローバル、新興市場でより深刻 | 短(2年以内) |
| データ品質、プライバシー、および国境を越えた情報共有の制約 | -1.2% | 欧州およびアジア太平洋地域が中心 | 中期(2〜4年) |
| 繰り返されるアンケートおよびエビデンス要求によるサプライヤーの疲弊 | -0.8% | グローバル | 短期(2年以内) |
| Nthパーティリスクおよびインシデントエスカレーションに対する責任の曖昧さ | -0.5% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイロ化されたリスクスタック全体での高い導入・統合コスト
エンタープライズ展開では、調達プラットフォーム、契約データベース、ガバナンスシステム、およびセキュリティオペレーションツールとの連携が必要です。これにより、マネージドプログラムの導入コストが増加し、立ち上げスケジュールが延長される可能性があります。組織は多くの場合、レーティングフィード、アンケート、契約リポジトリ、および課題追跡のために3〜5つの連携していないツールを使用しています。金融機関は、レガシーのコアバンキングシステムがサイバーセキュリティ情報交換向けに構築されていなかったため、追加のデータマッピング作業に直面しています。製造業は、運用継続性のニーズがシステム変更を制限する可能性があるオペレーショナルテクノロジープラットフォームで同様の問題に直面する可能性があります。マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場は事前構築済みの統合で対応していますが、多国籍クライアントや分散した調達プロセスを持つ組織には依然としてカスタム作業が必要です。
データ品質、プライバシー、および国境を越えた情報共有の制約
マネージドプログラムは、エンタープライズクライアント、そのサプライヤー、およびサービスプロバイダーからの完全なデータに依存しています。機密保持条項や一貫性のない開示慣行により、設定、アクセスログ、およびサブプロセッサーリストへのアクセスが制限される可能性があります。EUの一般データ保護規則、ブラジルのLGPD、およびシンガポールの個人データ保護法は、これらのデータが法域を越えて共有される方法を制約する可能性があります。中国のデータセキュリティ法は国外へのデータ転送を制限し、現準拠のインフラを必要とする場合があります。2025年の査読済み調査では、医療提供組織の60%が機密情報へのサードパーティアクセスを定期的に監視していなかったことが明らかになりました。これらの要因は、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場における標準化されたグローバル評価を遅らせ、特に各サプライヤーが異なる現地プロセスを通じてエビデンスを提供しなければならない場合に、国境を越えたデリバリーのコストを増加させる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
評価がコア需要を支え、モニタリングが拡大を牽引マネージド・デューデリジェンス・アセスメント・オペレーションは2026年の収益の33.51%を占めました。組織はこれらのサービスをサプライヤーのオンボーディング、定期的な再評価、およびベンダーライフサイクル全体のエビデンスレビューに使用しています。後続のモニタリングがより自動化されるようになっても、サプライヤーとの契約時には正式なデューデリジェンスが引き続き必要です。評結果はまた、継続的な監視リソースがどこに集中するかを決定するリスク階層を確立し、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場における安定した業務基盤となっています。
継続的モニタリングおよびサイバーリスク・インテリジェンス・オペレーションは、2032年にかけてCAGR 15.25%で拡大する見込みです。このサービスは、外部の脅威シグナルおよび重要なテクノロジーの変化を追跡することで、定期的な評価の間の可視性ギャップに対処します。修復・インシデントレスポンス・侵害調整オペレーションは、プロバイダーが機密性の高いイベント中にクライアント、サプライヤー、および報告要件を調整するため、より高いエンゲージメント価格を要求します。報告・コンプライアンスエビデンス・プログラム管理サービスは取締役会への報告をサポートし、アドバイザリーおよびコソーシングサービスは、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場においてプログラムをまだ構築中の組織に引き続き関連性を持ちます。


注記: 全個別セグメントのセグメントシェアはレポート購入後に入手可能
デリバリーモデル別:
フルマネージドプログラムが主導、コソーシングプログラムが採用を拡大フルマネージドサービスは2026年のマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場の40.11%を占め、2032年にかけてCAGR 15.48%で拡大する見込みです。このモデルは、ベンダーリスク業務に専任のアナリストを採用・維持することの困難さに対処します。また、サプライヤーのオンボーディング活動が活発な時期や評価量が変化する時期に、クライアントが柔軟なキャパシティにアクセスできるようにします。テクノロジー対応スペシャリストサービスは、デリバリーパートナーを通じて提供されるマネージド評価機能を提供するプラットフォームを通じて拡大しており、専門ツールと外部オペレーショナルサポートを必要とするクライアントをサポートしています。
コソーシングサービスは、プロバイダーがモニタリングとエビデンス処理を管理しながら、クライアントがリスク受容とエスカレーションの権限を保持する場合に使用されます。この取り決めは、業務責任の完全な移転なしに内部ガバナンス要件を満たすことができます。プロジェクトベースのアウトソーシングサービスは、定義されたスコープが適切な買収レビューや単発のプログラム構築を引き続きサポートします。マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場においてプロセスとリスク優先事項が確立されると、クライアントがプロジェクト作業を継続的なマネージドオペレーション契約に転換するため、その役割はより限定的になっています。
業種別:
BFSIが支出を主導、ヘルスケアが需要を追加銀行・金融サービス・保険は2026年のマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場シェアの30.31%を占め、2032年にかけてCAGR 15.48%で拡大する見込みです。プルーデンシャル、ペイメントカード、および資本市場の要件により、この業種ではサードパーティの監視が確立された活動となっています。ITおよびテレコムは、ソフトウェアサプライチェーン、SaaSプロバイダー、およびAPIデータ共有の取り決めが年次評価サイクル以上のものを必要とするため、これに続いています。政府および防衛も、機密システムおよび機密データを扱う組織に対して、外国の所有権、支配、および影響力に関するベンダースクリーニングを必要としています。
ヘルスケアおよびライフサイエンスセグントは、ベンダー監視の欠点がより顕在化するにつれて、高需要の業種として発展しています。2025年のヘルスケア調査では、医療提供組織の51.1%がネットワークにアクセスするサードパーティの完全なインベントリを維持していた一方、56%がこの12ヶ月間にサードパーティの侵害を経験していたことが明らかになりました。同調査では、回答者の48%が人員配置の制約を主要な障壁として特定しました。製造業、エネルギー、およびユーティリティも、重要インフラ要件がマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場内でサプライヤー監視ニーズを拡大するにつれて、サードパーティリスクプログラムにオペレーショナルテクノロジーベンダーを追加しています。

注記: 全個別セグメントのセグメントシェアはレポート購入後に入手可能
地域分析
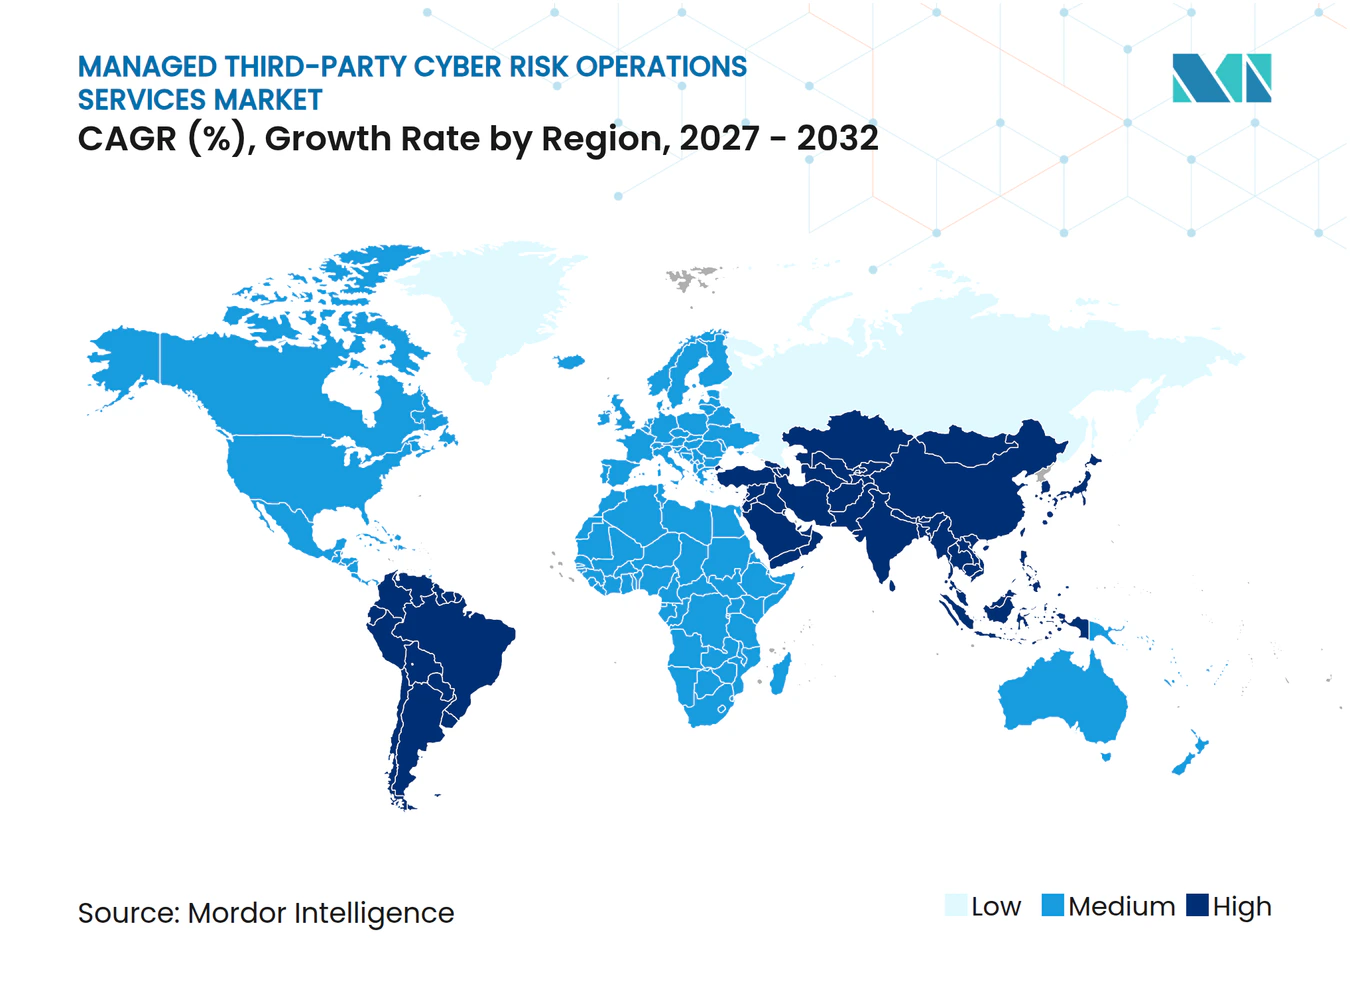
北米は2026年のマネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場シェアの44.05%を占めました。この地域は、規制を受けた金融機関、テクノロジー多国籍企業、および連邦防衛請負業者を、数百から数千の組織にまたがるサプライヤーネットワークと組み合わせています。米国証券取引委員会の規則は、上場登録者に対して、サードパーティリスクを含むサイバーセキュリティリスク管理およびガバナンスプロセスを年次開示において説明することを義務付けています。Morgan Stanleyの2026年年次報告書は、契約前のセキュリティレビュー、リスクベースの監視、独立した監査提出、およびアンケートベーのモニタリングをサイバーセキュリティリスク管理アプローチの要素として説明しました。[2] 米国が地域支出を主導し、カナダとメキシコは監視プログラムが成熟し、バイヤーがサプライヤーの選定、モニタリング、および修復のためのより正式なプロセスを採用するにつれて、追加の需要を示しています。
カナダのOSFI B-10テクノロジーおよびサイバーリスクに関するガイダンスは、サードパーティ監視ニーズと方向性が一致した運営環境を支えています。メキシコはまだ初期段にありますが、製造業の多国籍企業はオペレーショナルテクノロジーおよび接続された生産システムに関するサプライチェーンのサイバーセキュリティに取り組んでいます。こうした状況は大陸全体の潜在的なクライアントベースを拡大し、リスクオペレーションを調達およびセキュリティチームと連携させることができるプロバイダーを優遇します。また、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場において、規制上のエビデンスと継続的な技術的モニタリングを組み合わせたデリバリーモデルも優遇されます。
アジア太平洋地域は、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場において最も高い地域成長率となる、2032年にかけてCAGR 15.78%で拡大する見込みです。日本の金融庁は2025年7月にサイバーセキュリティガイドラインを発行し、サプライヤーのデューデリジェンス、継続的モニタリング、および契約終了管理に関するライフサイクル要件を含めました。日本の経済産業省は2025年4月にサプライチェーンセキュリティ評価フレームワークを推進し、2026年の開始を目標として、運用上の重要性に基づく評価を実施しました。[3] BlueVoyantは2025年4月に丸紅I-DIGIOとの商業契約を通じて日本に参入し、製造業および金融機関をターゲットとしました。欧州は、DORAがEU加盟国全体に適用されており、ドイツ、英国、フランス、オランダ、イタリアが規制を受けた金融機関の最大の集積地を代表しているため、第2位の地域であり続けています。英国はまた独自の重要サードパーティ指定制度を運営しており、英国と欧州連合の両方で活動する企業に対して別個のコンプライアンス上の考慮事項を生み出しています。南米、中東、およびアフリカは、デジタル化がサプライヤーエコシステムを拡大し、正式なリスクプログラムがまだ発展途上にあるブラジル、サウジアラビア、アラブ首長国連邦、および南アフリカで需要を追加しています。
競合環境
市場集中度
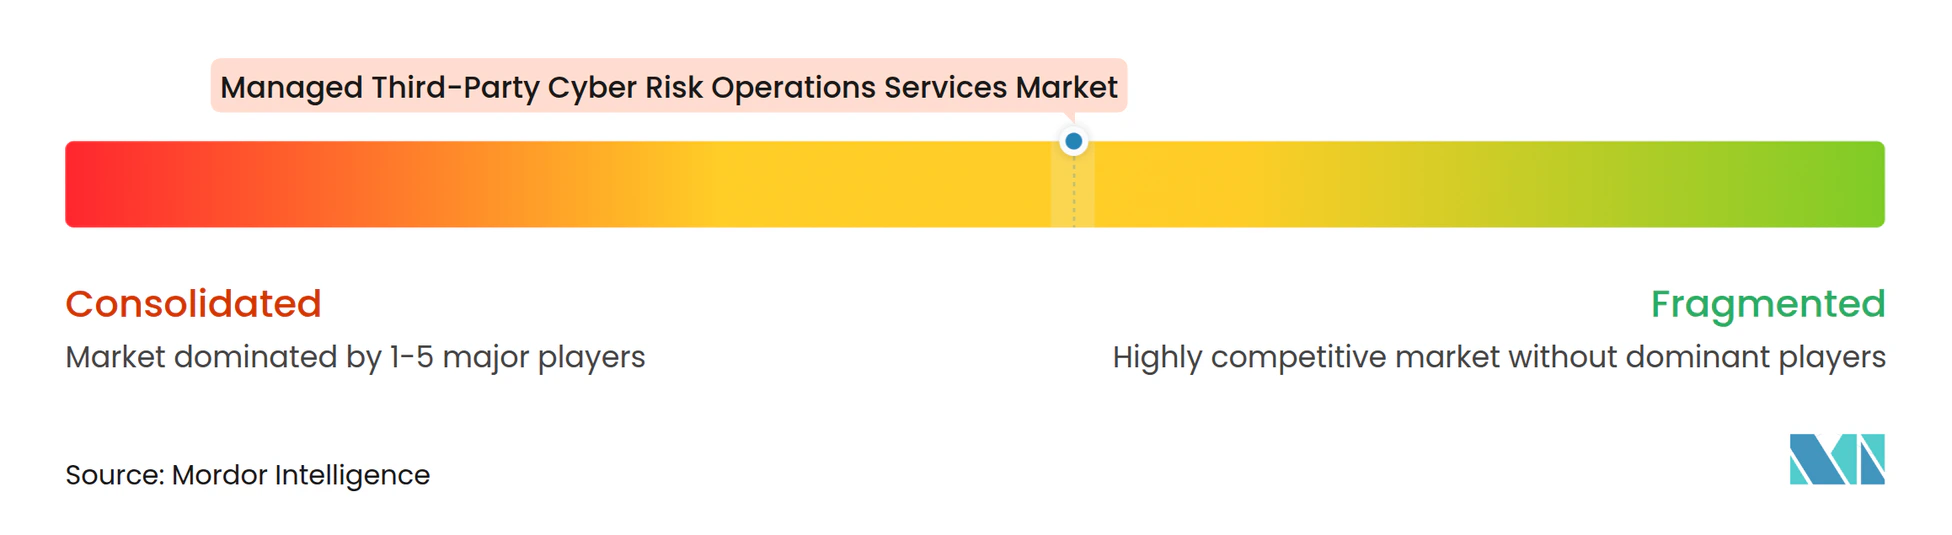
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場は、プレミアムプロバイダー間では適度に集約されており、地域および中堅企業間では分散しています。BitSight、SecurityScorecard、UpGuard、およびBlueVoyantは、マネージドデリバリー機能、独自の脅威インテリジェンス、およびパートナーネットワークを備えたグローバルプラットフォームを運営しています。これらの機能により、ベンダーは同等のデリバリー人員を追加することなく地理的カバレッジを拡大しながら、大規模なベンダー集団全体でより一貫したモニタリングをサポートできます。SecurityScorecardは2026年2月に、チャネルプログラムにおける年間経常収益が前年比160%増加し、600以上のグローバルデリバリーパートナーを有すると報告しました。プラットフォーム主導のアプローチは、スタンドアロンのコンサルティング契約をめぐる競争を激化させ、プロバイダーがテクノロジーとオペレーティングサービスを組み合わせることを促しています。
買収は、プロバイダーがリスクインテリジェンス、ワークフローテクノロジー、およびマネージドオペレーションを組み合わせる方法に影響を与えています。SecurityScorecardは2026年5月にDriftnetを買収し、Driftnetが競合するインテリジェンスプロバイダーよりも40%多くのインターネット公開ホストをインデックス化していると述べました。この取引により、インターネットに面したサプライヤーエクスポージャーを特定するために設計された機能を含む、リアルタイムのサプライチェーンスキャニングがTITAN AIプラットフォームに追加されました。MitratechはPrevalentを買収し、AI対応のサードパーティリスク機能をより広範なガバナンス・リスク・コンプライアンスポートフォリオ内に配置しました。Vantaは2025年7月にRiskeyを買収し、マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場においてリアルタイムのサードパーティおよびフォースパーティモニタリングをコンプライアンス自動化プラットフォームに追加しました。
サプライヤーのワークフローが業界固有の要件に従う場合、セクター特化は引き続き重要です。Fortress Information Securityは重要インフラおよびエネルギー・ユーティリティに特化し、Meditology Servicesはヘルスケアに特化しています。Risk LedgerおよびWhisticの共有エビデンスネットワークは、完了した評価を複数のエンタープライズクライアントで再利用できるようにすることで、サプライヤーの疲弊を軽減することを目指しています。このアプローチは、エンタープライズ規模のプログラムを正当化したり、繰り返されるサプライヤーエビデンス要求に専任チームを割り当てたりできない中堅バイヤーのコスト障壁に対処します。マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場はまた、既存のプラットフォームに継続的なベンダーモニタリングを追加できるコンプライアンス自動化ベンダーを引き付けており、継続的なリスクオペレーション業務を競う企業の範囲を広げています。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス業界リーダー
-
BitSight Technologies, Inc.
-
SecurityScorecard, Inc.
-
UpGuard, Inc.
-
Black Kite, Inc.
-
CyberVadis SAS
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場 このレポートでカバーされる企業
- BitSight Technologies, Inc.
- SecurityScorecard, Inc.
- UpGuard, Inc.
- Black Kite, Inc.
- CyberVadis SAS
- Panorays, Inc.
- Prevalent, Inc.
- ProcessUnity, Inc.
- Whistic, Inc.
- Risk Ledger Limited
- Venminder, Inc.
- Fortress Information Security, LLC
- Safe Security, Inc.
- Aravo Solutions, Inc.
- BlueVoyant, Inc.
- VISO TRUST, Inc.
- CyberGRX, Inc.
- 3rdRisk, Inc.
- RiskRecon, Inc.
- CyberSaint, Inc.
最近の産業開発事情 マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場
- 2026年8月:Prevalent AIはIntegrity Growth Partnersら2,200万 米ドルの成長株式投資を確保し、AI搭載の評価自動化開発を加速させ、北米および欧州全体での販売能力を拡大しました。
- 2026年5月:SecurityScorecardはDriftnetの買収を完了し、競合プロバイダーよりも40%多くのインターネット公開ホストをインデックス化するDriftnetのインターネット探索エンジンをTITAN AIプラットフォームに統合し、リアルタイムのサプライチェーンスキャニングとシャドウAIリスク検出を提供しました。
- 2026年4月:エンタープライズGRCプラットフォームのProtechtはVISO TRUSTの買収を完了し、AI搭載のサードパーティリスク管理を製品スイートに追加し、単一ベンダーの下で統合されたGRCおよびTPRMカバレッジを求めるエンタープライズクライアントを獲得するために競争しています。
- 2026年3月:SecurityScorecardは2026年3月23日のRSAカンファレンス2026でTITAN AIを発表し、TITAN Watch、TITAN Assess、TITAN Secureという3層のマネージドインテリジェンスプラットフォームを立ち上げ、継続的な脅威情報に基づく修復を通じて手動TPRM作業を最大95%削減し、サプライチェーン侵害を最大75%削減すると張しました。
グローバル・マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場レポートの調査範囲
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場は、組織がサードパーティのサプライヤー、サービスプロバイダービジネスパートナー、および拡張されたサプライチェーン関係から生じるサイバーセキュリティリスクを特定、評価、モニタリング、および管理するのを支援するアウトソーシングおよびコソーシングサービスで構成されています。これらのサービスには、マネージドデューデリジェンスおよびリスク評価、継続的なサイバーリスクモニタリングおよびインテリジェンス、修復調整、インシデントレスポンスおよび侵害調整、コンプライアンス報告、エビデンス管理、およびサードパーティリスクプログラム管理が含まれます。プロバイダーはまた、組織がサプライヤーのセキュリティ態勢を評価し、修復活動を追跡し、直接および間接のサードパーティ全体のリスクを管理するのを支援するためのアドバイザリー、プログラム設計、およびスペシャリストオペレーショナルサポートも提供します。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場レポートは、サービスタイプ(マネージド・デューデリジェンス・アセスメント・オペレーション、継続的モニタリングおよびイバーリスク・インテリジェンス・オペレーション、修復・インシデントレスポンス・侵害調整オペレーション、報告・コンプライアンスエビデンス・プログラム管理サービス、アドバイザリー・プログラム設計・コソーシングオペレーション)、デリバリーモデル(フルマネージドサービス、コソーシングサービス、プロジェクトベースのアウトソーシングサービス、テクノロジー対応スペシャリストサービス)、業種(銀行・金融サービス・保険、ITおよびテレコム、ヘルスケアおよびライフサイエンス、政府および防衛、小売および消費財、製造業、エネルギーおよびユーティリティ、その他の業種)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・デューデリジェンス・アセスメント・オペレーション |
| 継続的モニタリングおよびサイバーリスク・インテリジェンス・オペレーション |
| 修復・インシデントレスポンス・侵害調整オペレーション |
| 報告・コンプライアンスエビデンス・プログラム管理サービス |
| アドバイザリー・プログラム設計・コソーシングオペレーション |
| フルマネージドサービス |
| コソーシングサービス |
| プロジェクトベースのアウトソーシングサービス |
| テクノロジー対応スペシャリストサービス |
| 銀行・金融サービス・保険 |
| ITおよびテレコム |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| 小売および消費財 |
| 製造業 |
| エネルギーおよびユーティリティ |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| オランダ | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| シンガポール | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| ケニア | |
| アフリカその他 |
| サービスタイプ別 | マネージド・デューデリジェンス・アセスメント・オペレーション | |
| 継続的モニタリングおよびサイバーリスク・インテリジェンス・オペレーション | ||
| 修復・インシデントレスポンス・侵害調整オペレーション | ||
| 報告・コンプライアンスエビデンス・プログラム管理サービス | ||
| アドバイザリー・プログラム設計・コソーシングオペレーション | ||
| デリバリーモデル別 | フルマネージドサービス | |
| コソーシングサービス | ||
| プロジェクトベースのアウトソーシングサービス | ||
| テクノロジー対応スペシャリストサービス | ||
| 業種別 | 銀行・金融サービス・保険 | |
| ITおよびテレコム | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| 小売および消費財 | ||
| 製造業 | ||
| エネルギーおよびユーティリティ | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| オランダ | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| シンガポール | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| ケニア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場の規模はどのくらいですか?
このセクターは2026年に1.85 ビリオン 米ドル、2027年に2.11 ビリオン 米ドルと予測されており、2032年までの予測値は4.11 ビリオン 米ドルです。この予測は、持続的な業務上の注意を必要とする複雑で相互接続されたビジネスおよびテクノロジー環境全体において、定期的なレビューだけでなく継続的なサプライヤー監視への需要を反映しています。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービス市場の需要を牽引しているものは何ですか?
サプライチェーンインシデントの増加、DORAなどの規制、および複雑なクラウドおよびSaaSサプライヤーエコシステムを監視する必要性が採用を支えています。こうした状況は、内部のセキュリティおよび調達チームへの負担を増大させています。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービスをリードするサービスタイプはどれですか?
マネージド・デューデリジェンス・アセスメント・オペレーションが2026年に33.51%のシェアでリードし、継続的モニタリングおよびサイバーリスク・インテリジェンス・オペレーションは2032年にかけてCAGR 15.25%で拡大する見込みです。組織はオンボーディングと継続的なリスクシグナルをカバーするために両方のサービスを使用しています。
サードパーティのサイバーリスクオペレーションに最も使用されているデリバリーモデルはどれですか?
フルマネージドサービスが2026年に40.11%のシェアでリードしています。これは、多くの組織がこれらのプログラムを内部で運営するために必要な専門人材を欠いているためです。このモデルはまた、オンボーディング量が多い時期にクライアントに柔軟なキャパシティを提供します。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービスの利用が最も高いエンドユーザーセクターはどれですか?
銀行・金融サービス・保険が2026年に30.31%のシェアでリードしており、確立されたサプライヤー監視要件に支えられています。ITおよびテレコムも、ソフトウェアサプライチェーンおよびAPIリスクのために頻繁なモニタリングを必要としています。
マネージド・サードパーティ・サイバーリスク・オペレーション・サービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は、正式化されたサイバーセキュリティ要件とデジタルサプライヤーネットワークの成長に支えられ、2032年にかけてCAGR 15.78%で拡大する見込みです。日本は、新しいガイダンスがオンボーディングからモニタリングおよび契約終了までのライフサイクル全体にわたるサプライヤーリスクをカバーしているため、主要な貢献国です。