
Tamaño y Participación del Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.07 Mil millones de dólares |
| Tamaño del Mercado (2032) | 4.11 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.29 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados por Mordor Intelligence
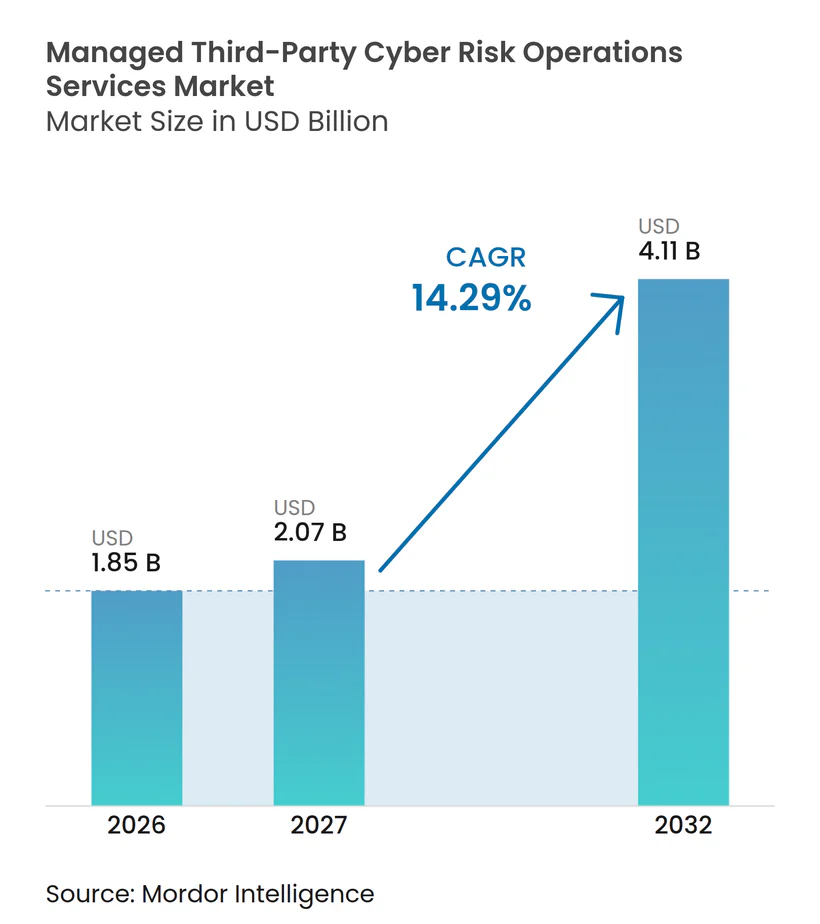
Se proyecta que el tamaño del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados se expanda desde 1,85 mil millones de USD en 2026 y 2,11 mil millones de USD en 2027 hasta 4,11 mil millones de USD para 2032, registrando un CAGR del 14,29% entre 2027 y 2032. La frecuencia de brechas en la cadena de suministro, la supervisión regulatoria y los ecosistemas de proveedores cada vez más complejos están ampliando la necesidad de operaciones de riesgo externalizadas en sectores regulados y levemente regulados. Verizon informó que terceros estuvieron involucrados en el 30% de las brechas confirmadas en su informe de 2025, lo que respalda el caso del monitoreo recurrente en lugar de revisiones aisladas de proveedores. Las empresas están pasando de auditorías puntuales a contratos de servicios gestionados, ya que los eventos de exposición ocurren más rápidamente de lo que los ciclos de revisión periódica pueden abordar, y los equipos internos tienen dificultades para gestionar cada nueva conexión con proveedores. Los proveedores compiten mediante cuestionarios automatizados, inteligencia de amenazas en tiempo real e infraestructura de entrega compartida que puede dar soporte a poblaciones de proveedores más grandes. Los compradores esperan cada vez más evidencia de que un proveedor puede reducir la exposición a brechas, no solo aumentar la cobertura de monitoreo o completar más evaluaciones.
Conclusiones Clave del Informe
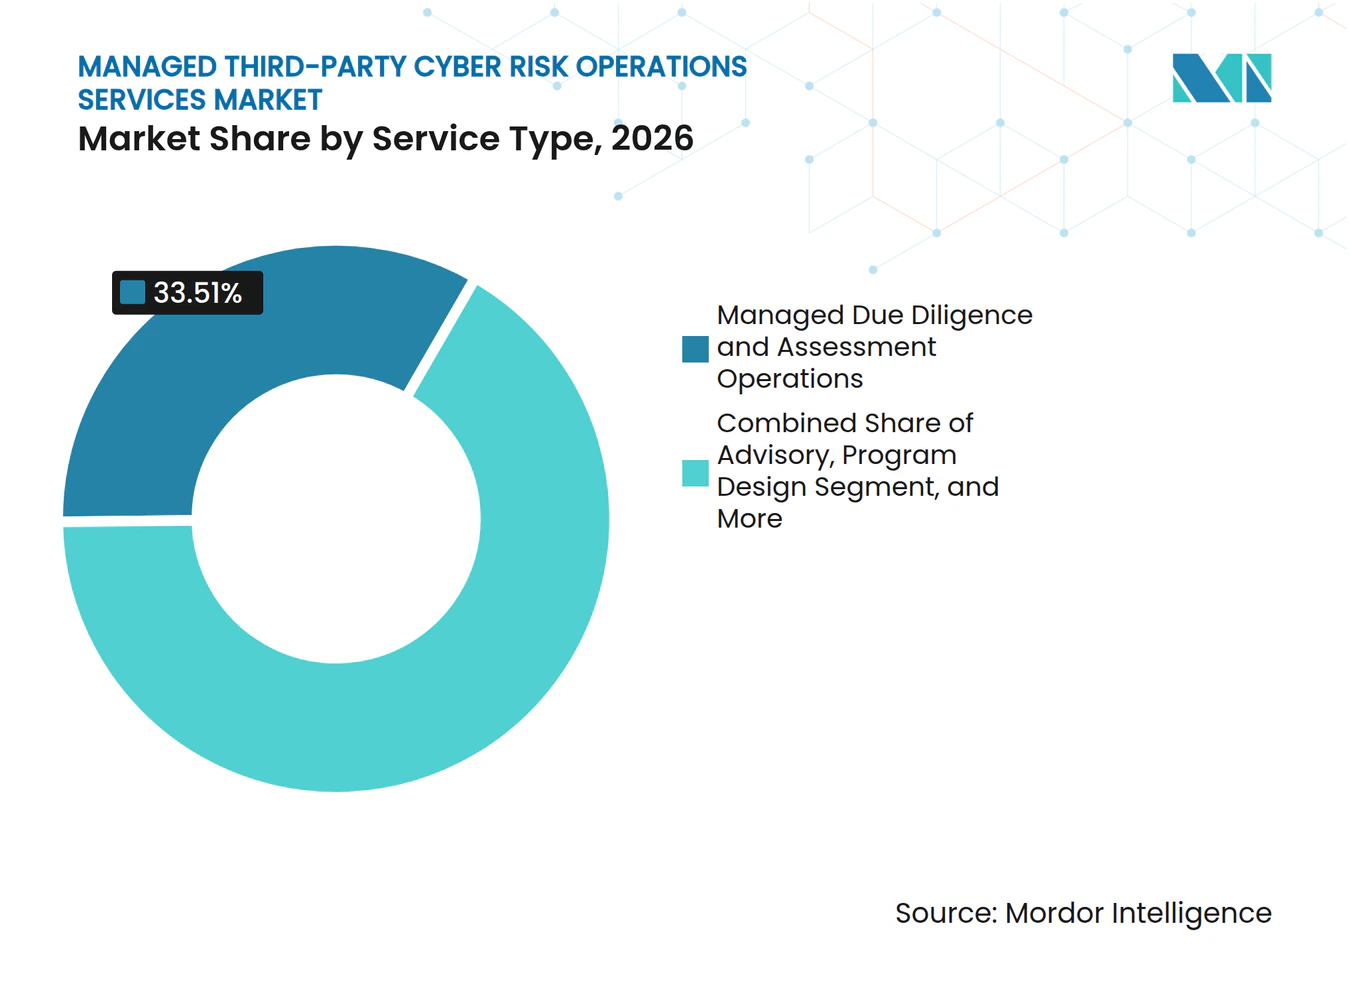
- Por tipo de servicio, las Operaciones de Diligencia Debida y Evaluación Gestionadas representaron el 33,51% del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados en 2026, mientras que se proyecta que las Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético se expandan a un CAGR del 15,25% hasta 2032.
- Por modelo de entrega, los Servicios Totalmente Gestionados representaron el 40,11% de la participación en ingresos en 2026, y se proyecta que se expandan a un CAGR del 15,40% hasta 2032.
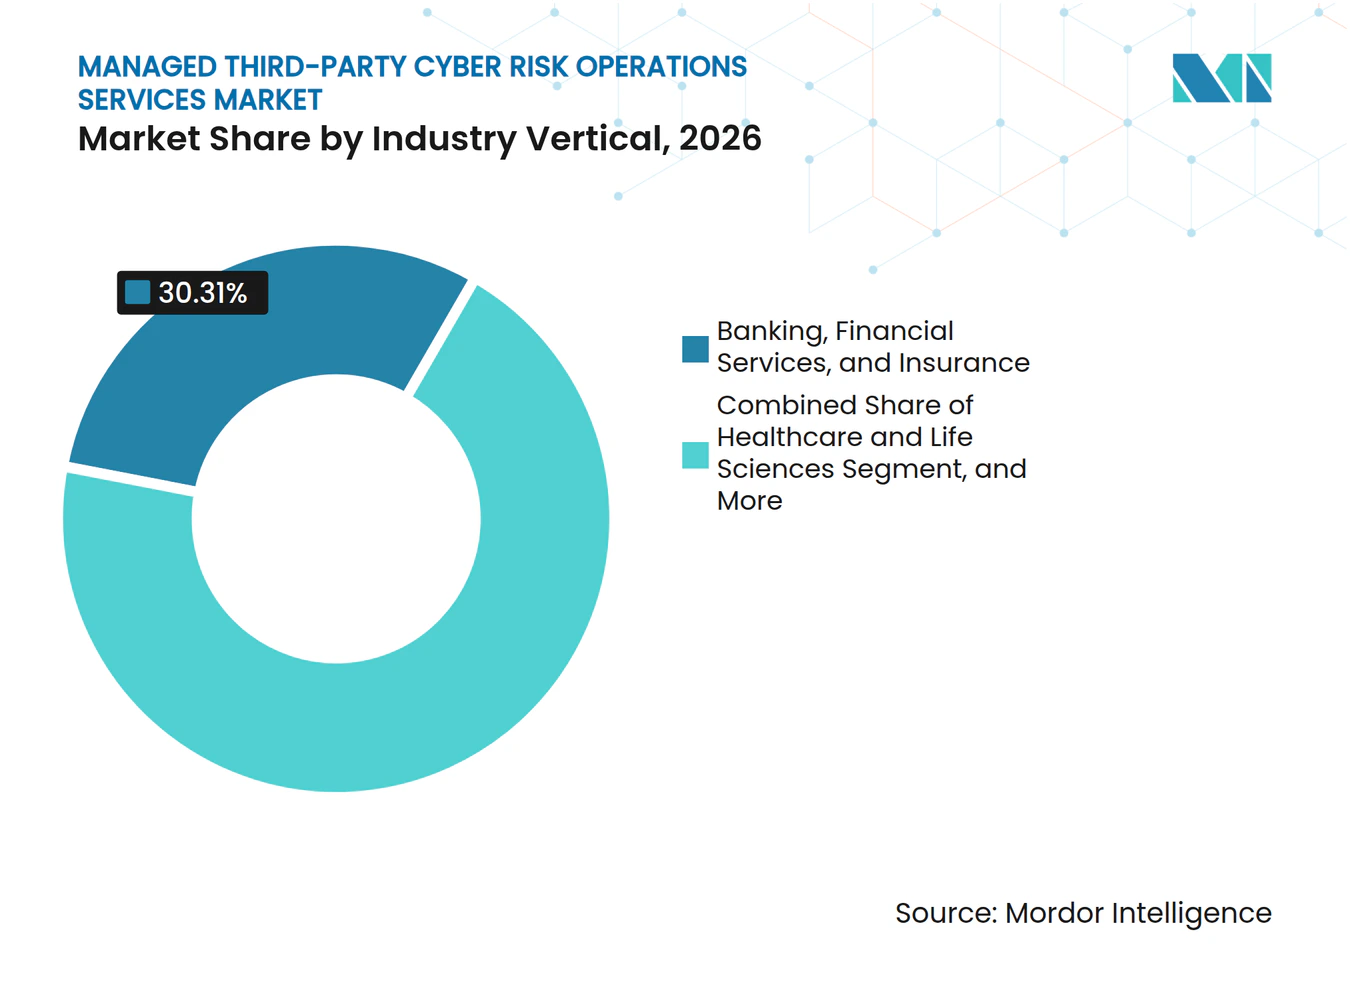
- Por vertical de la industria, Banca, Servicios Financieros y Seguros representó el 30,31% de los ingresos en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados en 2026, y se proyecta que se expanda a un CAGR del 15,81% hasta 2032.
- Por geografía, América del Norte representó el 44,05% de la participación en ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 15,78% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Escalada de Ciberataques a Terceros y Exposición al Ransomware | +3.5% | Global | Corto plazo (≤ 2 años) |
| Endurecimiento de las Regulaciones de Resiliencia Digital y Externalización | +3.0% | América del Norte y Europa principalmente, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de Ecosistemas de Nube, SaaS y Cadena de Suministro | +2.5% | Global, con aceleración en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Transición de Revisiones Periódicas al Monitoreo Continuo y la Automatización | +2.0% | Global, liderado por América del Norte | Mediano plazo (2-4 años) |
| Reutilización de Evidencia en Evaluaciones de Proveedores con Múltiples Clientes | +1.2% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Creciente Demanda de Mapeo de Exposición de Enésimas Partes Informado por Amenazas | +0.8% | Global, con adopción temprana en América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques a Terceros y Exposición al Ransomware
Las intrusiones en la cadena de suministro se están convirtiendo en una ruta central para los actores de amenazas organizados, y las auditorías periódicas de proveedores no pueden responder a este ritmo de cambio. Cipher informó que los ataques a la cadena de suministro se duplicaron en 2025 y tuvieron un costo anual global de 53,2 mil millones de USD. La empresa también informó que los incidentes en la cadena de suministro representaron el 22,5% de las brechas de seguridad registradas y requirieron un promedio de 254 días para detectarse y contenerse. Black Kite examinó 136 eventos importantes verificados en 2025 y encontró que el compromiso de un proveedor generó un promedio de 5,28 víctimas en la cadena descendente.[1] Verizon encontró ransomware en el 44% de los registros de brechas en su Informe de Investigaciones de Brechas de Datos de 2025. Estas condiciones respaldan la demanda en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados de inteligencia continua, puntuación de riesgo de ransomware, escalada oportuna de proveedores y coordinación práctica entre los equipos de seguridad, adquisiciones y legales.
Endurecimiento de las Regulaciones de Resiliencia Digital y Externalización
Los requisitos regulatorios están convirtiendo la supervisión documentada de terceros en un requisito operativo continuo en las principales jurisdicciones. DORA se aplica a las entidades financieras europeas desde el 17 de enero de 2025 y exige registros de acuerdos con terceros de TIC y evaluaciones de riesgo antes de contratar proveedores. Las Autoridades Europeas de Supervisión publicaron orientaciones en julio de 2025 para los acuerdos de supervisión que involucran a proveedores críticos de TIC de terceros. El Estado de Nueva York emitió orientaciones en octubre de 2025 que identificaron la computación en la nube, las integraciones de inteligencia artificial y las soluciones fintech como áreas que requieren un enfoque adaptativo para la gobernanza del riesgo de terceros. El Reglamento UE 2025/37 estableció un esquema de certificación para proveedores de servicios de seguridad gestionados dentro de la estructura NIS2. El mercado de servicios de operaciones de riesgo cibernético de terceros gestionados se beneficia cuando los clientes necesitan registros continuos, monitoreo, supervisión de proveedores e informes claros que los equipos internos no pueden mantener de manera económica.
Expansión de Ecosistemas de Nube, SaaS y Cadena de Suministro
Los entornos tecnológicos empresariales ahora contienen más servicios en la nube, conexiones SaaS y relaciones con proveedores de las que muchos equipos de riesgo pueden evaluar manualmente. SecurityScorecard encuestó a 546 directores de TI y CISOs en 2025 e informó que más del 70% había experimentado un incidente material de ciberseguridad de terceros en los 12 meses anteriores. La misma encuesta encontró que menos de la mitad monitoreaba la ciberseguridad en incluso el 50% de sus cadenas de suministro de terceros. Las integraciones SaaS pueden introducir el intercambio de datos a nivel de API y subprocesadores sin un cambio correspondiente en el proceso de revisión de proveedores. Esto limita el valor de los cuestionarios completados solo en el momento de la incorporación. El mercado de servicios de operaciones de riesgo cibernético de terceros gestionados está posicionado para abordar esta brecha mediante una cobertura más amplia de proveedores, visibilidad continua en la infraestructura compartida y revisiones de riesgo que siguen los cambios en el entorno subyacente de proveedores.
Transición de Revisiones Periódicas al Monitoreo Continuo y la Automatización
Las evaluaciones anuales y trimestrales pueden pasar por alto riesgos que surgen entre ciclos de revisión, lo que está llevando a los compradores hacia un monitoreo basado en desencadenantes. SecurityScorecard introdujo TITAN AI en marzo de 2026 y declaró que la plataforma puede reducir el esfuerzo manual de gestión de riesgos de terceros hasta en un 95%. La empresa también declaró que su enfoque puede permitir hasta un 75% menos de brechas en la cadena de suministro mediante la remediación continua informada por amenazas. Bitsight informó un crecimiento interanual del 39% en clientes de gestión de riesgos de proveedores en septiembre de 2025 y señaló que su Centro de Gestión de Confianza incluía 68.000 organizaciones. También informó que la inteligencia de marcos redujo el tiempo de procesamiento de evaluaciones de hasta 8 horas a 90 segundos en las primeras implementaciones. La automatización permite a los proveedores en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados atender a más proveedores por analista, manteniendo la revisión humana para decisiones de mayor riesgo y el manejo de excepciones.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Altos Costos de Implementación e Integración en Pilas de Riesgo Fragmentadas | -1.5% | Global, más agudo en mercados emergentes | Corto plazo (≤ 2 años) |
| Restricciones de Calidad de Datos, Privacidad e Intercambio de Información Transfronterizo | -1.2% | Europa y Asia-Pacífico principalmente | Mediano plazo (2-4 años) |
| Fatiga de Proveedores por Cuestionarios y Solicitudes de Evidencia Repetidos | -0.8% | Global | Corto plazo (≤ 2 años) |
| Responsabilidad Ambigua para el Riesgo de Enésimas Partes y la Escalada de Incidentes | -0.5% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Implementación e Integración en Pilas de Riesgo Fragmentadas
Las implementaciones empresariales requieren vínculos con plataformas de adquisiciones, bases de datos de contratos, sistemas de gobernanza y herramientas de operaciones de seguridad. Esto puede aumentar el costo de implementación y extender los plazos de lanzamiento de un programa gestionado. Las organizaciones suelen utilizar entre 3 y 5 herramientas desconectadas para fuentes de calificaciones, cuestionarios, repositorios de contratos y seguimiento de problemas. Las instituciones financieras enfrentan trabajo adicional de mapeo de datos porque los sistemas bancarios centrales heredados no fueron diseñados para el intercambio de información de ciberseguridad. Las empresas manufactureras pueden enfrentar problemas similares con las plataformas de tecnología operativa, donde las necesidades de continuidad operativa pueden limitar los cambios en el sistema. El mercado de servicios de operaciones de riesgo cibernético de terceros gestionados está respondiendo con integraciones prediseñadas, aunque el trabajo personalizado sigue siendo necesario para muchos clientes multinacionales y para organizaciones con procesos de adquisición descentralizados.
Restricciones de Calidad de Datos, Privacidad e Intercambio de Información Transfronterizo
Los programas gestionados dependen de datos completos de los clientes empresariales, sus proveedores y prestadores de servicios. Las cláusulas de confidencialidad y las prácticas de divulgación inconsistentes pueden limitar el acceso a configuraciones, registros de acceso y listas de subprocesadores. El Reglamento General de Protección de Datos de la UE, la LGPD de Brasil y la Ley de Protección de Datos Personales de Singapur pueden restringir cómo se comparten estos datos entre jurisdicciones. La Ley de Seguridad de Datos de China puede restringir las transferencias de datos al exterior y puede requerir infraestructura conforme a nivel local. Una encuesta revisada por pares de 2025 encontró que el 60% de las organizaciones de prestación de servicios de salud no monitoreaba de forma rutinaria el acceso de terceros a información sensible. Estos factores pueden ralentizar las evaluaciones globales estandarizadas y aumentar el costo de la entrega transfronteriza en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados, particularmente cuando cada proveedor debe proporcionar evidencia a través de diferentes procesos locales.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Evaluación Respalda la Demanda Central, el Monitoreo Lidera la ExpansiónLas Operaciones de Diligencia Debida y Evaluación Gestionadas representaron el 33,51% de los ingresos en 2026. Las organizaciones utilizan estos servicios para la incorporación de proveedores, reevaluaciones periódicas y revisión de evidencia a lo largo del ciclo de vida del proveedor. La diligencia debida formal sigue siendo necesaria cuando se contrata a un proveedor, incluso cuando el monitoreo posterior se vuelve más automatizado. Los hallazgos de la evaluación también establecen los niveles de riesgo que determinan dónde se concentran los recursos de vigilancia continua, lo que convierte a este servicio en una base operativa estable para el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.
Se proyecta que las Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético se expandan a un CAGR del 15,25% hasta 2032. Este servicio aborda la brecha de visibilidad entre evaluaciones programadas al seguir señales de amenazas externas y cambios materiales en la tecnología. Las Operaciones de Remediación, Respuesta a Incidentes y Coordinación de Brechas tienen precios de contratación más elevados porque los proveedores coordinan a clientes, proveedores y requisitos de informes durante eventos sensibles. Los Servicios de Informes, Evidencia de Cumplimiento y Administración de Programas respaldan los informes a la junta directiva, mientras que los servicios de asesoría y co-externalización siguen siendo relevantes para las organizaciones que aún están desarrollando sus programas en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Entrega:
Los Programas Totalmente Gestionados Lideran, los Programas Co-externalizados Amplían la AdopciónLos Servicios Totalmente Gestionados representaron el 40,11% del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados en 2026 y se proyecta que se expandan a un CAGR del 15,48% hasta 2032. El modelo aborda la dificultad de contratar y retener analistas dedicados para el trabajo de riesgo de proveedores. También brinda a los clientes acceso a capacidad flexible durante períodos de alta actividad de incorporación de proveedores y volúmenes de evaluación cambiantes. Los Servicios Especializados Habilitados por Tecnología se están expandiendo a través de plataformas que ofrecen capacidades de evaluación gestionadas entregadas a través de socios de entrega, apoyando a clientes que necesitan herramientas especializadas y soporte operativo externo.
Los Servicios Co-externalizados se utilizan cuando un proveedor gestiona el monitoreo y el procesamiento de evidencia mientras el cliente retiene la autoridad de aceptación de riesgos y escalada. Este acuerdo puede cumplir con los requisitos de gobernanza interna sin una transferencia completa de la responsabilidad operativa. Los Servicios Externalizados Basados en Proyectos continúan apoyando las revisiones de adquisiciones y las construcciones de programas puntuales donde un alcance definido es apropiado. Su función es más limitada porque los clientes convierten cada vez más el trabajo por proyectos en acuerdos de operaciones gestionadas recurrentes una vez que los procesos y las prioridades de riesgo están establecidos en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.
Por Vertical de la Industria:
BFSI Lidera el Gasto, el Sector Salud Añade DemandaBanca, Servicios Financieros y Seguros representó el 30,31% de la participación del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados en 2026 y se proyecta que se expanda a un CAGR del 15,48% hasta 2032. Los requisitos prudenciales, de tarjetas de pago y de mercados de capitales han convertido la supervisión de terceros en una actividad bien establecida en este vertical. TI y Telecomunicaciones le sigue porque las cadenas de suministro de software, los proveedores SaaS y los acuerdos de intercambio de datos a través de API requieren más que ciclos de evaluación anuales. Gobierno y Defensa también requieren la verificación de proveedores en cuanto a propiedad, control e influencia extranjera para las organizaciones que manejan sistemas sensibles y datos confidenciales.
El segmento de Salud y Ciencias de la Vida se está desarrollando como un vertical de alta demanda a medida que las deficiencias en la supervisión de proveedores se vuelven más visibles. Una encuesta de salud de 2025 encontró que el 51,1% de las organizaciones de prestación de servicios mantenía un inventario completo de terceros que accedían a sus redes, mientras que el 56% había experimentado una brecha de terceros en los 12 meses anteriores. El estudio encontró que el 48% de los encuestados identificó las limitaciones de personal como la principal barrera. Manufactura, Energía y Servicios Públicos también están añadiendo proveedores de tecnología operativa a sus programas de riesgo de terceros a medida que los requisitos de infraestructura crítica amplían sus necesidades de supervisión de proveedores dentro del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
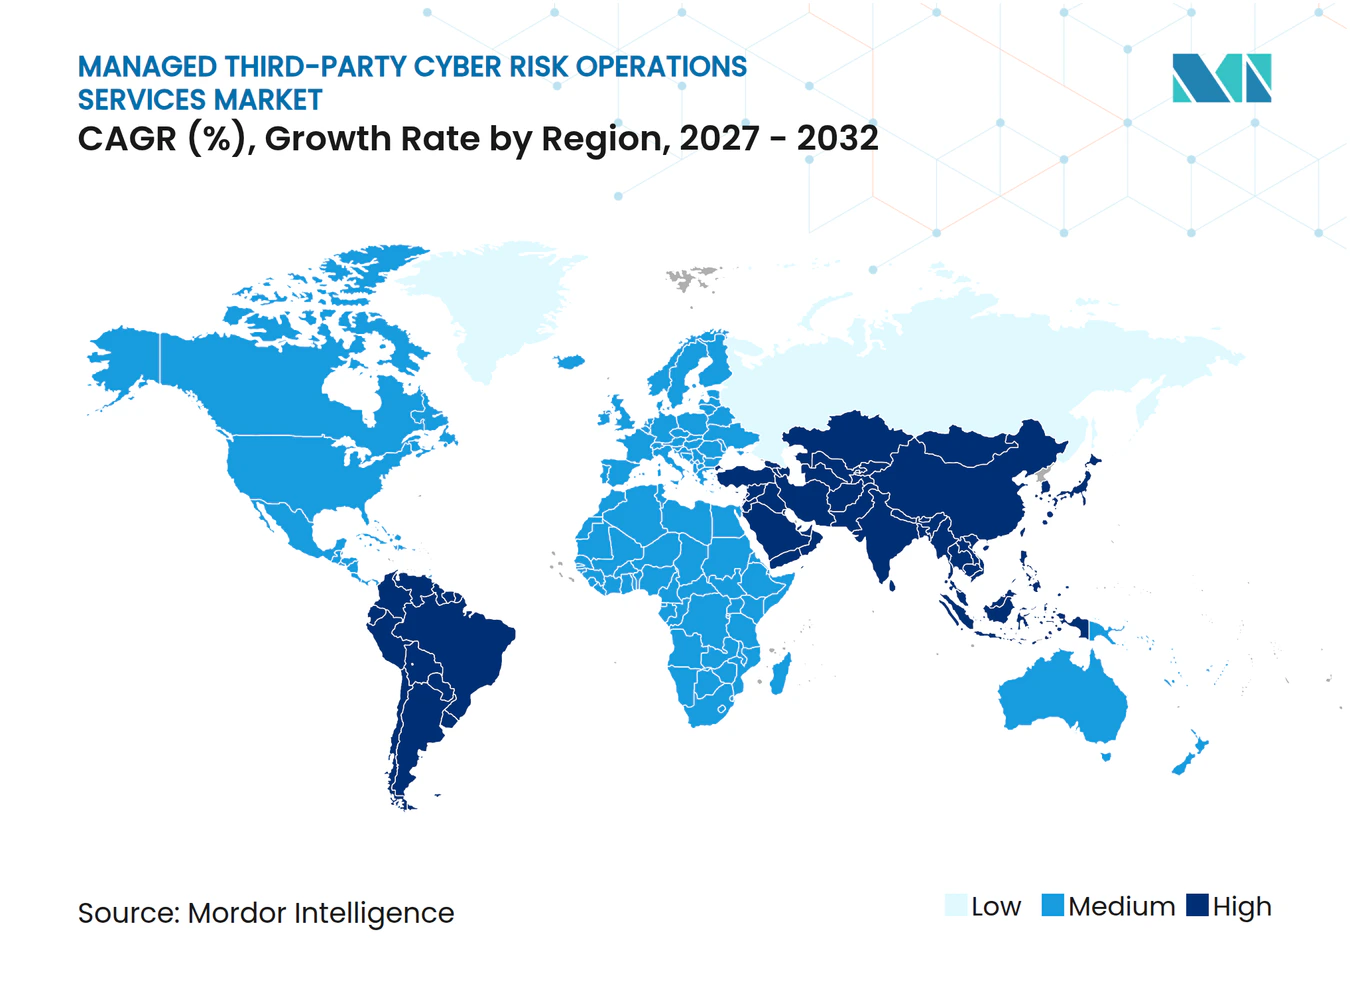
América del Norte representó el 44,05% de la participación del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados en 2026. La región combina instituciones financieras reguladas, multinacionales tecnológicas y contratistas de defensa federales con redes de proveedores que pueden abarcar cientos o miles de organizaciones. Las normas de la Comisión de Bolsa y Valores de los Estados Unidos exigen que los registrantes cotizados describan sus procesos de gestión del riesgo de ciberseguridad y gobernanza, incluidos los riesgos de terceros, en las divulgaciones anuales. El informe anual de Morgan Stanley de 2026 describió las revisiones de seguridad previas a la contratación, la supervisión basada en riesgos, las presentaciones de auditorías independientes y el monitoreo basado en cuestionarios como elementos de su enfoque de gestión del riesgo de ciberseguridad.[2] Estados Unidos lidera el gasto regional, mientras que Canadá y México presentan demanda adicional a medida que los programas de supervisión maduran y los compradores adoptan procesos más formales para la selección, el monitoreo y la remediación de proveedores.
La orientación OSFI B-10 de Canadá sobre riesgo tecnológico y cibernético respalda un entorno operativo que está alineado direccionalmente con las necesidades de supervisión de terceros. México se encuentra en una etapa más temprana, pero las multinacionales manufactureras están abordando la ciberseguridad de la cadena de suministro en torno a la tecnología operativa y los sistemas de producción conectados. Estas condiciones amplían la base de clientes potenciales en todo el continente y favorecen a los proveedores capaces de alinear las operaciones de riesgo con los equipos de adquisiciones y seguridad. También favorecen los modelos de entrega que combinan evidencia regulatoria con monitoreo técnico continuo en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.
Se proyecta que Asia-Pacífico se expanda a un CAGR del 15,78% hasta 2032, la tasa regional más alta en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados. La Agencia de Servicios Financieros de Japón emitió directrices de ciberseguridad en julio de 2025 que incluían requisitos de ciclo de vida para la diligencia debida de proveedores, el monitoreo continuo y los controles de terminación de contratos. El Ministerio de Economía, Comercio e Industria de Japón avanzó en un marco de evaluación de seguridad de la cadena de suministro en abril de 2025, con un objetivo de lanzamiento en 2026 y evaluaciones basadas en la criticidad operativa.[3] BlueVoyant entró en Japón a través de un acuerdo comercial con Marubeni I-DIGIO en abril de 2025, con foco en fabricantes e instituciones financieras. Europa sigue siendo la segunda geografía más grande porque DORA se aplica en todos los estados miembros de la UE, con Alemania, el Reino Unido, Francia, los Países Bajos e Italia representando la mayor concentración de entidades financieras reguladas. El Reino Unido también opera su propio régimen de designación de Terceros Críticos, lo que crea una consideración de cumplimiento separada para las empresas activas tanto en el Reino Unido como en la Unión Europea. América del Sur, Oriente Medio y África añaden demanda en Brasil, Arabia Saudita, los Emiratos Árabes Unidos y Sudáfrica, donde la digitalización está ampliando los ecosistemas de proveedores y los programas de riesgo formales aún se están desarrollando.
Panorama Competitivo
Concentración del Mercado
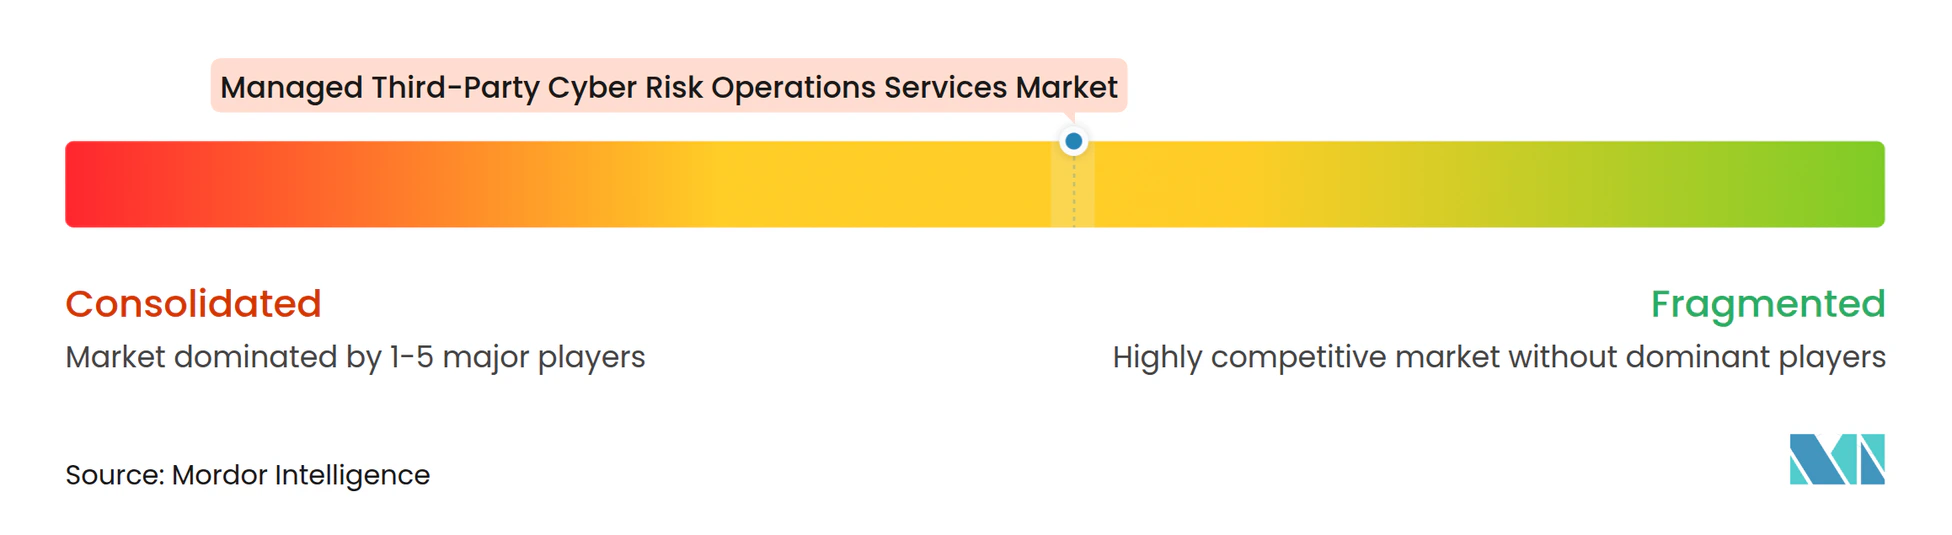
El mercado de servicios de operaciones de riesgo cibernético de terceros gestionados está moderadamente consolidado entre los proveedores premium y fragmentado entre las empresas regionales y de mercado medio. BitSight, SecurityScorecard, UpGuard y BlueVoyant operan plataformas globales con capacidades de entrega gestionada, inteligencia de amenazas propia y redes de socios. Estas capacidades ayudan a los proveedores a ampliar la cobertura geográfica sin añadir una dotación de personal de entrega equivalente, al tiempo que respaldan un monitoreo más consistente en grandes poblaciones de proveedores. SecurityScorecard informó un crecimiento interanual del 160% en los ingresos recurrentes anuales de su programa de canal y más de 600 socios de entrega globales en febrero de 2026. El enfoque liderado por plataformas está aumentando la competencia por los contratos de consultoría independientes y alentando a los proveedores a combinar tecnología con servicios operativos.
Las adquisiciones están influyendo en cómo los proveedores combinan inteligencia de riesgos, tecnología de flujo de trabajo y operaciones gestionadas. SecurityScorecard adquirió Driftnet en mayo de 2026 y declaró que Driftnet indexaba un 40% más de hosts expuestos a internet que los proveedores de inteligencia competidores. La transacción añadió escaneo de la cadena de suministro en tiempo real a su plataforma TITAN AI, incluida una capacidad diseñada para identificar la exposición de proveedores orientada a internet. Mitratech adquirió Prevalent, lo que situó las capacidades de riesgo de terceros habilitadas por inteligencia artificial dentro de una cartera más amplia de gobernanza, riesgo y cumplimiento. Vanta adquirió Riskey en julio de 2025, añadiendo monitoreo de terceros y cuartas partes en tiempo real a su plataforma de automatización de cumplimiento en el mercado de servicios de operaciones de riesgo cibernético de terceros gestionados.
La especialización sectorial sigue siendo importante donde los flujos de trabajo de proveedores siguen requisitos específicos de la industria. Fortress Information Security se centra en infraestructura crítica y Energía y Servicios Públicos, mientras que Meditology Services se centra en el sector salud. Las redes de evidencia compartida de Risk Ledger y Whistic tienen como objetivo reducir la fatiga de los proveedores al permitir que una evaluación completada se reutilice con múltiples clientes empresariales. Este enfoque aborda las barreras de costos para los compradores del mercado medio que no pueden justificar programas a escala empresarial ni dedicar equipos a solicitudes repetidas de evidencia de proveedores. El mercado de servicios de operaciones de riesgo cibernético de terceros gestionados también está atrayendo a proveedores de automatización de cumplimiento que pueden añadir monitoreo continuo de proveedores a sus plataformas existentes, lo que amplía el conjunto de empresas que compiten por el trabajo de operaciones de riesgo recurrentes.
Líderes de la Industria de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados
-
BitSight Technologies, Inc.
-
SecurityScorecard, Inc.
-
UpGuard, Inc.
-
Black Kite, Inc.
-
CyberVadis SAS
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados Empresas cubiertas en este informe
- BitSight Technologies, Inc.
- SecurityScorecard, Inc.
- UpGuard, Inc.
- Black Kite, Inc.
- CyberVadis SAS
- Panorays, Inc.
- Prevalent, Inc.
- ProcessUnity, Inc.
- Whistic, Inc.
- Risk Ledger Limited
- Venminder, Inc.
- Fortress Information Security, LLC
- Safe Security, Inc.
- Aravo Solutions, Inc.
- BlueVoyant, Inc.
- VISO TRUST, Inc.
- CyberGRX, Inc.
- 3rdRisk, Inc.
- RiskRecon, Inc.
- CyberSaint, Inc.
Desarrollos recientes de la industria en Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados
- Agosto de 2026: Prevalent AI obtuvo una inversión de capital de crecimiento de 22 millones de USD de Integrity Growth Partners, acelerando el desarrollo de la automatización de evaluaciones impulsada por inteligencia artificial y ampliando su capacidad de ventas en América del Norte y Europa.
- Mayo de 2026: SecurityScorecard completó su adquisición de Driftnet, integrando el motor de descubrimiento de internet de Driftnet, que indexa un 40% más de hosts expuestos a internet que los proveedores competidores, en su plataforma TITAN AI para ofrecer escaneo de la cadena de suministro en tiempo real y detección de riesgos de inteligencia artificial en la sombra.
- Abril de 2026: Protecht, una plataforma empresarial de GRC, completó su adquisición de VISO TRUST, añadiendo gestión de riesgos de terceros impulsada por inteligencia artificial a su suite de productos y compitiendo por clientes empresariales que buscan cobertura integrada de GRC y gestión de riesgos de terceros bajo un único proveedor.
- Marzo de 2026: SecurityScorecard presentó TITAN AI en la Conferencia RSA 2026 el 23 de marzo, lanzando una plataforma de inteligencia gestionada de 3 niveles, TITAN Watch, TITAN Assess y TITAN Secure, afirmando una reducción de hasta el 95% en el esfuerzo manual de gestión de riesgos de terceros y hasta un 75% menos de brechas en la cadena de suministro mediante la remediación continua informada por amenazas.
Alcance del Informe Global del Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados
El Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados comprende servicios externalizados y co-externalizados que ayudan a las organizaciones a identificar, evaluar, monitorear y gestionar los riesgos de ciberseguridad derivados de proveedores terceros, prestadores de servicios, socios comerciales y relaciones extendidas en la cadena de suministro. Estos servicios incluyen diligencia debida gestionada y evaluaciones de riesgo, monitoreo continuo de riesgo cibernético e inteligencia, coordinación de remediación, respuesta a incidentes y coordinación de brechas, informes de cumplimiento, gestión de evidencia y administración de programas de riesgo de terceros. Los proveedores también ofrecen asesoría, diseño de programas y soporte operativo especializado para ayudar a las organizaciones a evaluar la postura de seguridad de los proveedores, hacer seguimiento de las actividades de remediación y gestionar los riesgos en terceros directos e indirectos.
El Informe del Mercado de Servicios de Operaciones de Riesgo Cibernético de Terceros Gestionados está segmentado por Tipo de Servicio (Operaciones de Diligencia Debida y Evaluación Gestionadas, Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético, Operaciones de Remediación, Respuesta a Incidentes y Coordinación de Brechas, Servicios de Informes, Evidencia de Cumplimiento y Administración de Programas, y Asesoría, Diseño de Programas y Operaciones Co-externalizadas), Modelo de Entrega (Servicios Totalmente Gestionados, Servicios Co-externalizados, Servicios Externalizados Basados en Proyectos y Servicios Especializados Habilitados por Tecnología), Vertical de la Industria (Banca, Servicios Financieros y Seguros, TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Defensa, Comercio Minorista y Bienes de Consumo, Manufactura, Energía y Servicios Públicos, y Otros Verticales de la Industria), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Operaciones de Diligencia Debida y Evaluación Gestionadas |
| Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético |
| Operaciones de Remediación, Respuesta a Incidentes y Coordinación de Brechas |
| Servicios de Informes, Evidencia de Cumplimiento y Administración de Programas |
| Asesoría, Diseño de Programas y Operaciones Co-externalizadas |
| Servicios Totalmente Gestionados |
| Servicios Co-externalizados |
| Servicios Externalizados Basados en Proyectos |
| Servicios Especializados Habilitados por Tecnología |
| Banca, Servicios Financieros y Seguros |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| Comercio Minorista y Bienes de Consumo |
| Manufactura |
| Energía y Servicios Públicos |
| Otros Verticales de la Industria |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Países Bajos | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Kenia | |
| Resto de África |
| Por Tipo de Servicio | Operaciones de Diligencia Debida y Evaluación Gestionadas | |
| Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético | ||
| Operaciones de Remediación, Respuesta a Incidentes y Coordinación de Brechas | ||
| Servicios de Informes, Evidencia de Cumplimiento y Administración de Programas | ||
| Asesoría, Diseño de Programas y Operaciones Co-externalizadas | ||
| Por Modelo de Entrega | Servicios Totalmente Gestionados | |
| Servicios Co-externalizados | ||
| Servicios Externalizados Basados en Proyectos | ||
| Servicios Especializados Habilitados por Tecnología | ||
| Por Vertical de la Industria | Banca, Servicios Financieros y Seguros | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Bienes de Consumo | ||
| Manufactura | ||
| Energía y Servicios Públicos | ||
| Otros Verticales de la Industria | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Países Bajos | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Kenia | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados?
Se proyecta que el sector alcance 1,85 mil millones de USD en 2026 y 2,11 mil millones de USD en 2027, con un valor pronosticado de 4,11 mil millones de USD para 2032. El pronóstico refleja la demanda de supervisión continua de proveedores en lugar de revisiones periódicas únicamente, en entornos empresariales y tecnológicos complejos e interconectados que requieren atención operativa sostenida.
¿Qué está impulsando la demanda del mercado de servicios de operaciones de riesgo cibernético de terceros gestionados?
El aumento de los incidentes en la cadena de suministro, regulaciones como DORA y la necesidad de monitorear ecosistemas complejos de proveedores en la nube y SaaS están respaldando la adopción. Estas condiciones aumentan la carga sobre los equipos internos de seguridad y adquisiciones.
¿Qué tipo de servicio lidera los servicios de operaciones de riesgo cibernético de terceros gestionados?
Las Operaciones de Diligencia Debida y Evaluación Gestionadas lideran con una participación del 33,51% en 2026, mientras que se proyecta que las Operaciones de Monitoreo Continuo e Inteligencia de Riesgo Cibernético se expandan a un CAGR del 15,25% hasta 2032. Las organizaciones utilizan ambos servicios para cubrir la incorporación y las señales de riesgo continuas.
¿Qué modelo de entrega se utiliza más para las operaciones de riesgo cibernético de terceros?
Los Servicios Totalmente Gestionados lideran con una participación del 40,11% en 2026 porque muchas organizaciones carecen del personal especializado necesario para operar estos programas internamente. El modelo también brinda a los clientes capacidad flexible durante mayores volúmenes de incorporación.
¿Qué sector de usuarios finales tiene el mayor uso de servicios de operaciones de riesgo cibernético de terceros gestionados?
Banca, Servicios Financieros y Seguros lidera con una participación del 30,31% en 2026, respaldado por requisitos establecidos de supervisión de proveedores. TI y Telecomunicaciones también requiere monitoreo frecuente debido a los riesgos de la cadena de suministro de software y de API.
¿Qué región se está expandiendo más rápido en servicios de operaciones de riesgo cibernético de terceros gestionados?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 15,78% hasta 2032, respaldado por requisitos formalizados de ciberseguridad y redes de proveedores digitales en crecimiento. Japón es un contribuyente clave porque sus nuevas directrices cubren el riesgo de proveedores a lo largo del ciclo de vida, desde la incorporación hasta el monitoreo y la terminación del contrato.