
Marktgröße und Marktanteil für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
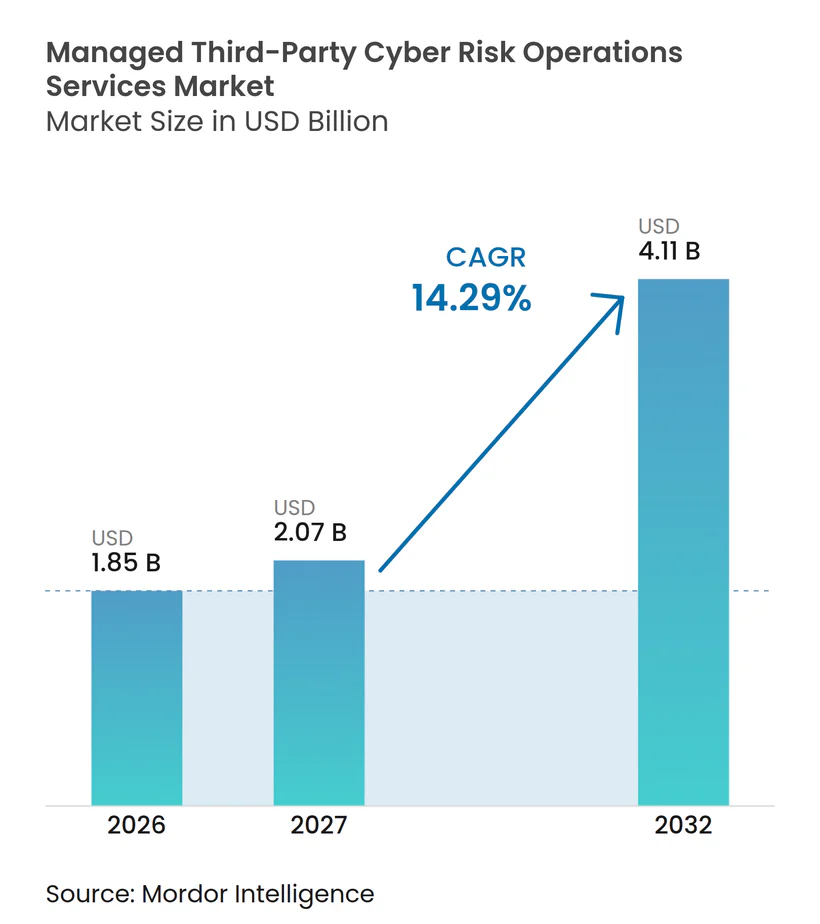
| Marktgröße (2027) | 2.07 Milliarden US-Dollar |
| Marktgröße (2032) | 4.11 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.29 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen von Mordor Intelligence
Die Marktgröße für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen wird voraussichtlich von 1,85 Milliarden USD im Jahr 2026 und 2,11 Milliarden USD im Jahr 2027 auf 4,11 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 14,29 % zwischen 2027 und 2032. Die Häufigkeit von Sicherheitsverletzungen in der Lieferkette, die regulatorische Aufsicht und zunehmend komplexe Lieferantenökosysteme erweitern den Bedarf an ausgelagerten Risikobetriebsleistungen in regulierten und weniger regulierten Sektoren. Verizon berichtete, dass Dritte in 30 % der bestätigten Sicherheitsverletzungen in seinem Bericht von 2025 beteiligt waren, was den Fall für eine wiederkehrende Überwachung anstelle isolierter Lieferantenprüfungen unterstützt. Unternehmen wechseln von einmaligen Audits zu verwalteten Serviceverträgen, da Risikoereignisse schneller auftreten, als periodische Überprüfungszyklen bewältigen können, und interne Teams Schwierigkeiten haben, jede neue Lieferantenverbindung zu verwalten. Anbieter konkurrieren durch automatisierte Fragebögen, Echtzeit-Bedrohungsintelligenz und gemeinsam genutzte Bereitstellungsinfrastruktur, die größere Lieferantenpopulationen unterstützen kann. Käufer erwarten zunehmend Nachweise, dass ein Anbieter das Risiko von Sicherheitsverletzungen reduzieren kann, und nicht nur die Überwachungsabdeckung erhöht oder mehr Bewertungen abschließt.
Wichtigste Erkenntnisse des Berichts
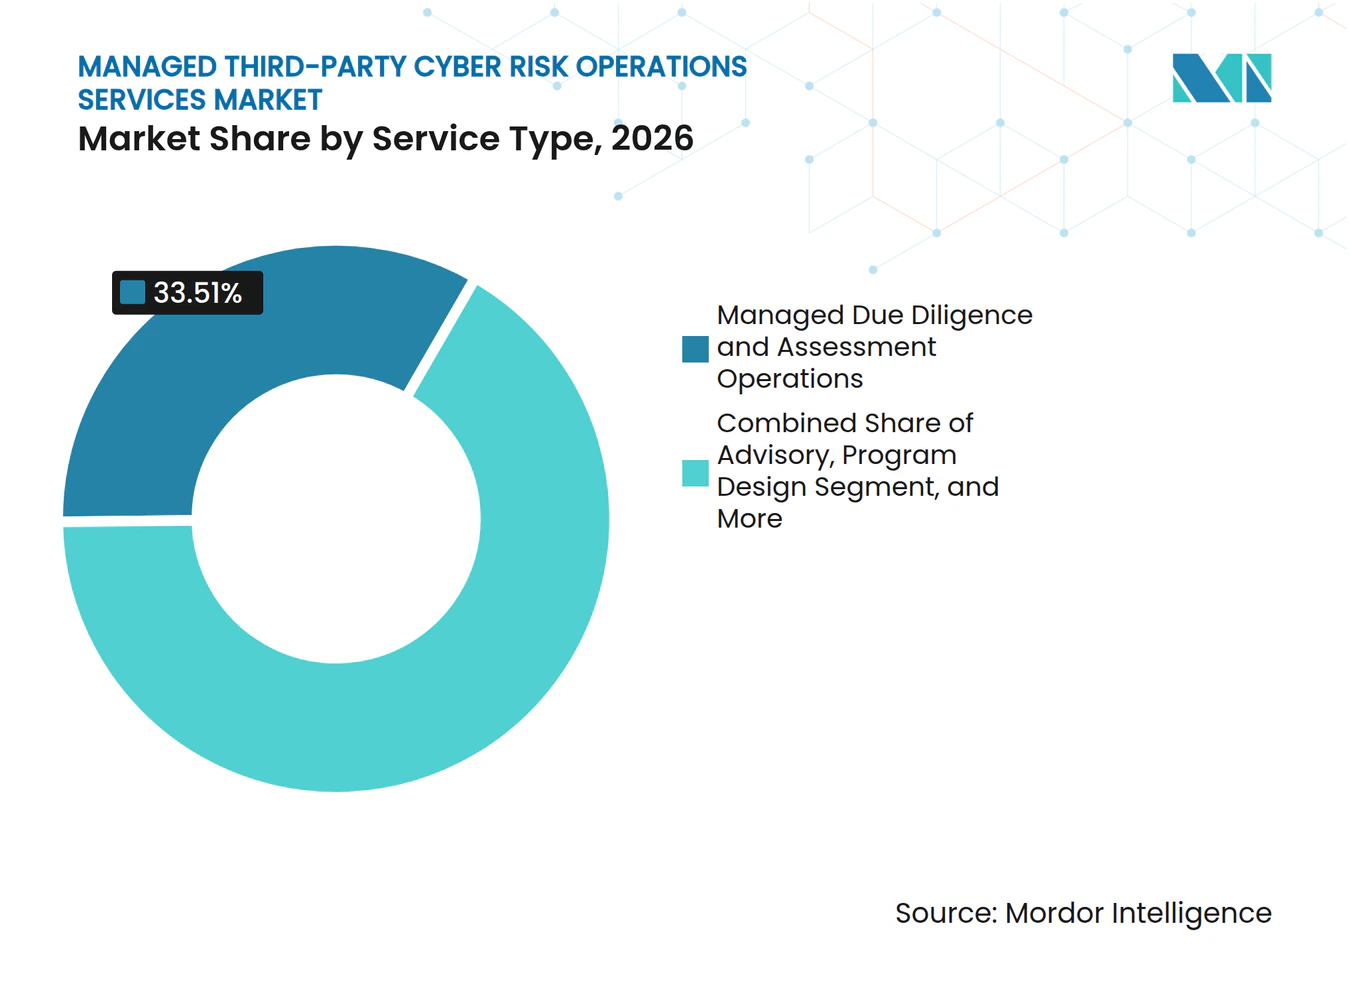
- Nach Dienstleistungstyp hielten verwaltete Sorgfaltspflicht- und Bewertungsoperationen im Jahr 2026 einen Anteil von 33,51 % am Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen, während kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen voraussichtlich bis 2032 mit einer CAGR von 15,25 % wachsen werden.
- Nach Bereitstellungsmodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Umsatzanteil von 40,11 % und werden voraussichtlich bis 2032 mit einer CAGR von 15,40 % wachsen.
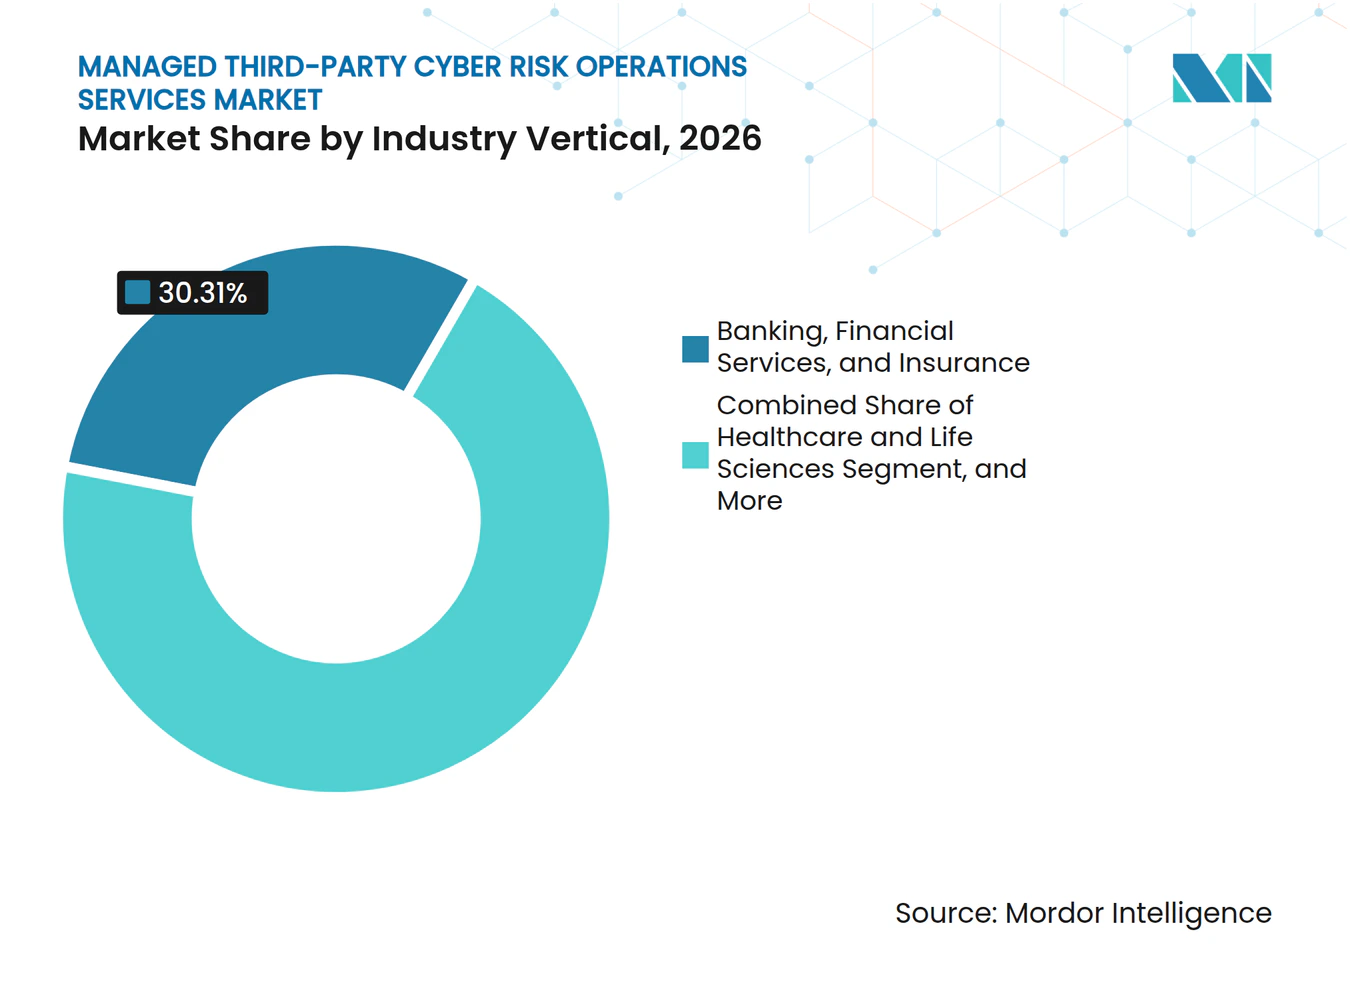
- Nach Branchenvertikale entfielen auf Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 30,31 % des Umsatzes im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen, und es wird erwartet, dass dieser Anteil bis 2032 mit einer CAGR von 15,81 % wächst.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 44,05 %, während der asiatisch-pazifische Raum voraussichtlich bis 2032 mit einer CAGR von 15,78 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Cyberangriffe auf Dritte und Ransomware-Exposition | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Verschärfung der Vorschriften zur digitalen Resilienz und Auslagerung | +3.0% | Nordamerika und Europa vorrangig, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Wachsende Cloud-, SaaS- und Lieferkettenökosysteme | +2.5% | Global, mit Beschleunigung im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Wechsel von periodischen Überprüfungen zu kontinuierlicher Überwachung und Automatisierung | +2.0% | Global, angeführt von Nordamerika | Mittelfristig (2–4 Jahre) |
| Wiederverwendung von Nachweisen bei Lieferantenbewertungen mit mehreren Kunden | +1.2% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Steigende Nachfrage nach bedrohungsbasiertem Mapping von Risiken durch Anbieter der n-ten Ebene | +0.8% | Global, mit früher Einführung in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Cyberangriffe auf Dritte und Ransomware-Exposition
Eingriffe in die Lieferkette werden zu einem zentralen Angriffsweg für organisierte Bedrohungsakteure, und periodische Lieferantenaudits können mit diesem Veränderungstempo nicht mithalten. Cipher berichtete, dass sich Lieferkettenangriffe im Jahr 2025 verdoppelt haben und globale jährliche Kosten von 53,2 Milliarden USD verursachten. Das Unternehmen berichtete auch, dass Lieferkettenvorfälle 22,5 % der erfassten Sicherheitsverletzungen ausmachten und im Durchschnitt 254 Tage zur Erkennung und Eindämmung benötigten. Black Kite untersuchte 136 verifizierte Großereignisse im Jahr 2025 und stellte fest, dass eine Lieferantenkompromittierung im Durchschnitt 5,28 nachgelagerte Opfer erzeugte.[1] Verizon stellte in seinem Bericht zu Datenschutzverletzungsuntersuchungen 2025 Ransomware in 44 % der Verletzungsdatensätze fest. Diese Bedingungen unterstützen die Nachfrage im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen nach kontinuierlicher Geheimdienstarbeit, Ransomware-Risikobewertung, zeitnaher Lieferanteneskalation und praktischer Koordination zwischen Sicherheits-, Beschaffungs- und Rechtsteams.
Verschärfung der Vorschriften zur digitalen Resilienz und Auslagerung
Regulatorische Anforderungen machen eine dokumentierte Drittanbieteraufsicht zu einer fortlaufenden Betriebsanforderung in wichtigen Rechtsordnungen. DORA gilt seit dem 17. Januar 2025 für europäische Finanzunternehmen und erfordert Register über IKT-Drittanbietervereinbarungen sowie Risikobewertungen vor der Beauftragung von Anbietern. Die Europäischen Aufsichtsbehörden veröffentlichten im Juli 2025 Leitlinien für Aufsichtsvereinbarungen mit kritischen IKT-Drittanbietern. Der Staat New York erließ im Oktober 2025 Leitlinien, in denen Cloud-Computing, KI-Integrationen und fintech-Lösungen als Bereiche identifiziert wurden, die einen adaptiven Ansatz zur Drittanbieter-Risikosteuerung erfordern. Die Verordnung EU 2025/37 etablierte ein Zertifizierungsschema für verwaltete Sicherheitsdienstleister im Rahmen der NIS2-Struktur. Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen profitiert, wenn Kunden laufende Aufzeichnungen, Überwachung, Lieferantenaufsicht und klare Berichterstattung benötigen, die interne Teams wirtschaftlich nicht aufrechterhalten können.
Wachsende Cloud-, SaaS- und Lieferkettenökosysteme
Unternehmenstechnologieumgebungen enthalten heute mehr Cloud-Dienste, SaaS-Verbindungen und Lieferantenbeziehungen, als viele Risikoteams manuell bewerten können. SecurityScorecard befragte 2025 546 IT-Direktoren und CISOs und berichtete, dass mehr als 70 % in den vorangegangenen 12 Monaten einen wesentlichen Cybersicherheitsvorfall durch Dritte erlebt hatten. Dieselbe Umfrage ergab, dass weniger als die Hälfte die Cybersicherheit über mehr als 50 % ihrer Drittanbieter-Lieferketten überwachte. SaaS-Integrationen können API-basierte Datenweitergabe und Unterauftragsverarbeiter einführen, ohne dass der Lieferantenüberprüfungsprozess entsprechend angepasst wird. Dies schränkt den Wert von Fragebögen ein, die nur beim Onboarding ausgefüllt werden. Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen ist gut positioniert, um diese Lücke durch eine breitere Lieferantenabdeckung, kontinuierliche Transparenz über gemeinsam genutzte Infrastruktur und Risikoüberprüfungen zu schließen, die Änderungen in der zugrunde liegenden Lieferantenumgebung nachverfolgen.
Wechsel von periodischen Überprüfungen zu kontinuierlicher Überwachung und Automatisierung
Jährliche und vierteljährliche Bewertungen können Risiken übersehen, die zwischen den Überprüfungszyklen auftreten, was Käufer zu einer auslösergesteuerten Überwachung bewegt. SecurityScorecard führte im März 2026 TITAN AI ein und erklärte, dass die Plattform den manuellen Aufwand für das Drittanbieter-Risikomanagement um bis zu 95 % reduzieren kann. Das Unternehmen erklärte auch, dass sein Ansatz bis zu 75 % weniger Lieferkettenverletzungen durch kontinuierliche bedrohungsbasierte Behebung ermöglichen kann. Bitsight berichtete im September 2025 von einem Wachstum von 39 % gegenüber dem Vorjahr bei Kunden für das Lieferantenrisikomanagement und erklärte, dass sein Trust Management Hub 68.000 Organisationen umfasste. Es wurde auch berichtet, dass Framework-Intelligenz die Bewertungsverarbeitungszeit in frühen Einsätzen von bis zu 8 Stunden auf 90 Sekunden reduzierte. Automatisierung ermöglicht es Anbietern im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen, mehr Lieferanten pro Analyst zu betreuen, während die menschliche Überprüfung für Entscheidungen mit höherem Risiko und die Ausnahmebehandlung erhalten bleibt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Implementierungs- und Integrationskosten über isolierte Risiko-Stacks hinweg | -1.5% | Global, stärker ausgeprägt in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Einschränkungen bei Datenqualität, Datenschutz und grenzüberschreitendem Informationsaustausch | -1.2% | Europa und asiatisch-pazifischer Raum als Kernregionen | Mittelfristig (2–4 Jahre) |
| Lieferantenermüdung durch wiederholte Fragebögen und Nachweisanforderungen | -0.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Unklare Verantwortlichkeit für Risiken durch Anbieter der n-ten Ebene und Vorfallseskalation | -0.5% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Implementierungs- und Integrationskosten über isolierte Risiko-Stacks hinweg
Unternehmensbereitstellungen erfordern Verbindungen zu Beschaffungsplattformen, Vertragsdatenbanken, Governance-Systemen und Sicherheitsbetriebstools. Dies kann die Implementierungskosten erhöhen und die Einführungszeitpläne für ein verwaltetes Programm verlängern. Organisationen verwenden häufig 3 bis 5 nicht verbundene Tools für Bewertungsfeeds, Fragebögen, Vertragsarchive und Problemverfolgung. Finanzinstitute stehen vor zusätzlichem Datenmapping-Aufwand, da ältere Kernbankensysteme nicht für den Austausch von Cybersicherheitsinformationen konzipiert wurden. Fertigungsunternehmen können ähnliche Probleme mit Betriebstechnologieplattformen haben, bei denen Anforderungen an die Betriebskontinuität Systemänderungen einschränken können. Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen reagiert mit vorgefertigten Integrationen, obwohl für viele multinationale Kunden und für Organisationen mit dezentralisierten Beschaffungsprozessen weiterhin individuelle Anpassungen erforderlich sind.
Einschränkungen bei Datenqualität, Datenschutz und grenzüberschreitendem Informationsaustausch
Verwaltete Programme sind auf vollständige Daten von Unternehmenskunden, deren Lieferanten und Dienstleistern angewiesen. Vertraulichkeitsklauseln und inkonsistente Offenlegungspraktiken können den Zugang zu Konfigurationen, Zugriffsprotokollen und Unterauftragsverarbeiterlisten einschränken. Die EU-Datenschutz-Grundverordnung, Brasiliens LGPD und Singapurs Gesetz zum Schutz personenbezogener Daten können einschränken, wie diese Daten über Rechtsordnungen hinweg ausgetauscht werden. Chinas Datensicherheitsgesetz kann ausgehende Datenübertragungen einschränken und kann lokal konforme Infrastruktur erfordern. Eine 2025 veröffentlichte, von Fachleuten begutachtete Umfrage ergab, dass 60 % der Gesundheitsversorgungsorganisationen den Zugang Dritter zu sensiblen Informationen nicht routinemäßig überwachten. Diese Faktoren können standardisierte globale Bewertungen verlangsamen und die Kosten der grenzüberschreitenden Bereitstellung im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen erhöhen, insbesondere wenn jeder Lieferant Nachweise über unterschiedliche lokale Prozesse erbringen muss.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Bewertung unterstützt die Kernnachfrage, Überwachung führt die Expansion anVerwaltete Sorgfaltspflicht- und Bewertungsoperationen machten im Jahr 2026 33,51 % des Umsatzes aus. Organisationen nutzen diese Dienste für das Onboarding von Lieferanten, periodische Neubewertungen und die Überprüfung von Nachweisen über den gesamten Lieferantenlebenszyklus. Eine formelle Sorgfaltsprüfung bleibt notwendig, wenn ein Lieferant beauftragt wird, auch wenn die spätere Überwachung stärker automatisiert wird. Bewertungsergebnisse legen auch die Risikostufen fest, die bestimmen, wo laufende Überwachungsressourcen konzentriert werden, was diesen Dienst zu einer stabilen operativen Grundlage für den Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen macht.
Kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen werden voraussichtlich bis 2032 mit einer CAGR von 15,25 % wachsen. Dieser Dienst schließt die Sichtbarkeitslücke zwischen geplanten Bewertungen, indem er externe Bedrohungssignale und wesentliche Technologieänderungen verfolgt. Behebungs-, Vorfallsreaktions- und Sicherheitsverletzungskoordinationsoperationen erzielen höhere Engagementpreise, da Anbieter Kunden, Lieferanten und Berichtspflichten während sensibler Ereignisse koordinieren. Berichterstattungs-, Compliance-Nachweis- und Programmverwaltungsdienste unterstützen die Berichterstattung an den Vorstand, während Beratungs- und Co-Sourcing-Dienste für Organisationen relevant bleiben, die ihre Programme im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen noch aufbauen.



Nach Bereitstellungsmodell:
Vollständig verwaltete Programme führen, Co-Sourcing-Programme erweitern die AkzeptanzVollständig verwaltete Dienste hielten im Jahr 2026 40,11 % des Marktes für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen und werden voraussichtlich bis 2032 mit einer CAGR von 15,48 % wachsen. Das Modell adressiert die Schwierigkeit, dedizierte Analysten für die Lieferantenrisikoarbeit einzustellen und zu halten. Es gibt Kunden auch Zugang zu flexibler Kapazität in Zeiten hoher Lieferanten-Onboarding-Aktivität und sich ändernder Bewertungsvolumina. Technologiegestützte Spezialdienste expandieren über Plattformen, die verwaltete Bewertungsfähigkeiten über Bereitstellungspartner anbieten und Kunden unterstützen, die spezialisierte Tools und externe operative Unterstützung benötigen.
Co-Sourcing-Dienste werden eingesetzt, wenn ein Anbieter die Überwachung und Nachweisverarbeitung verwaltet, während der Kunde die Risikoakzeptanz und Eskalationsbefugnis behält. Diese Vereinbarung kann interne Governance-Anforderungen erfüllen, ohne eine vollständige Übertragung der operativen Verantwortung. Projektbasierte ausgelagerte Dienste unterstützen weiterhin Akquisitionsprüfungen und einmalige Programmaufbauten, bei denen ein definierter Umfang angemessen ist. Ihre Rolle ist enger, da Kunden Projektarbeit zunehmend in wiederkehrende verwaltete Betriebsvereinbarungen umwandeln, sobald Prozesse und Risikoprioritäten im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen etabliert sind.
Nach Branchenvertikale:
Banken, Finanzdienstleistungen und Versicherungen führen die Ausgaben an, Gesundheitswesen fügt Nachfrage hinzuBanken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2026 30,31 % des Marktanteils für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen und werden voraussichtlich bis 2032 mit einer CAGR von 15,48 % wachsen. Aufsichtsrechtliche, Zahlungskarten- und Kapitalmarktanforderungen haben die Drittanbieteraufsicht in dieser Vertikale zu einer etablierten Tätigkeit gemacht. IT und Telekommunikation folgen, da Software-Lieferketten, SaaS-Anbieter und API-Datenweitergabevereinbarungen mehr als jährliche Bewertungszyklen erfordern. Regierung und Verteidigung erfordern ebenfalls eine Lieferantenprüfung auf ausländisches Eigentum, Kontrolle und Einfluss für Organisationen, die sensible Systeme und vertrauliche Daten verwalten.
Das Segment Gesundheitswesen und Biowissenschaften entwickelt sich zu einer Vertikale mit hoher Nachfrage, da Mängel in der Lieferantenaufsicht sichtbarer werden. Eine Gesundheitsumfrage aus dem Jahr 2025 ergab, dass 51,1 % der Versorgungsorganisationen ein vollständiges Inventar der Dritten führten, die auf ihre Netzwerke zugreifen, während 56 % in den vorangegangenen 12 Monaten eine Sicherheitsverletzung durch Dritte erlebt hatten. Die Studie ergab, dass 48 % der Befragten Personalengpässe als das Haupthindernis identifizierten. Fertigung, Energie und Versorgungsunternehmen fügen ebenfalls Betriebstechnologielieferanten zu ihren Drittanbieter-Risikoprogrammen hinzu, da Anforderungen an kritische Infrastrukturen ihren Lieferantenaufsichtsbedarf im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen erweitern.

Geografische Analyse
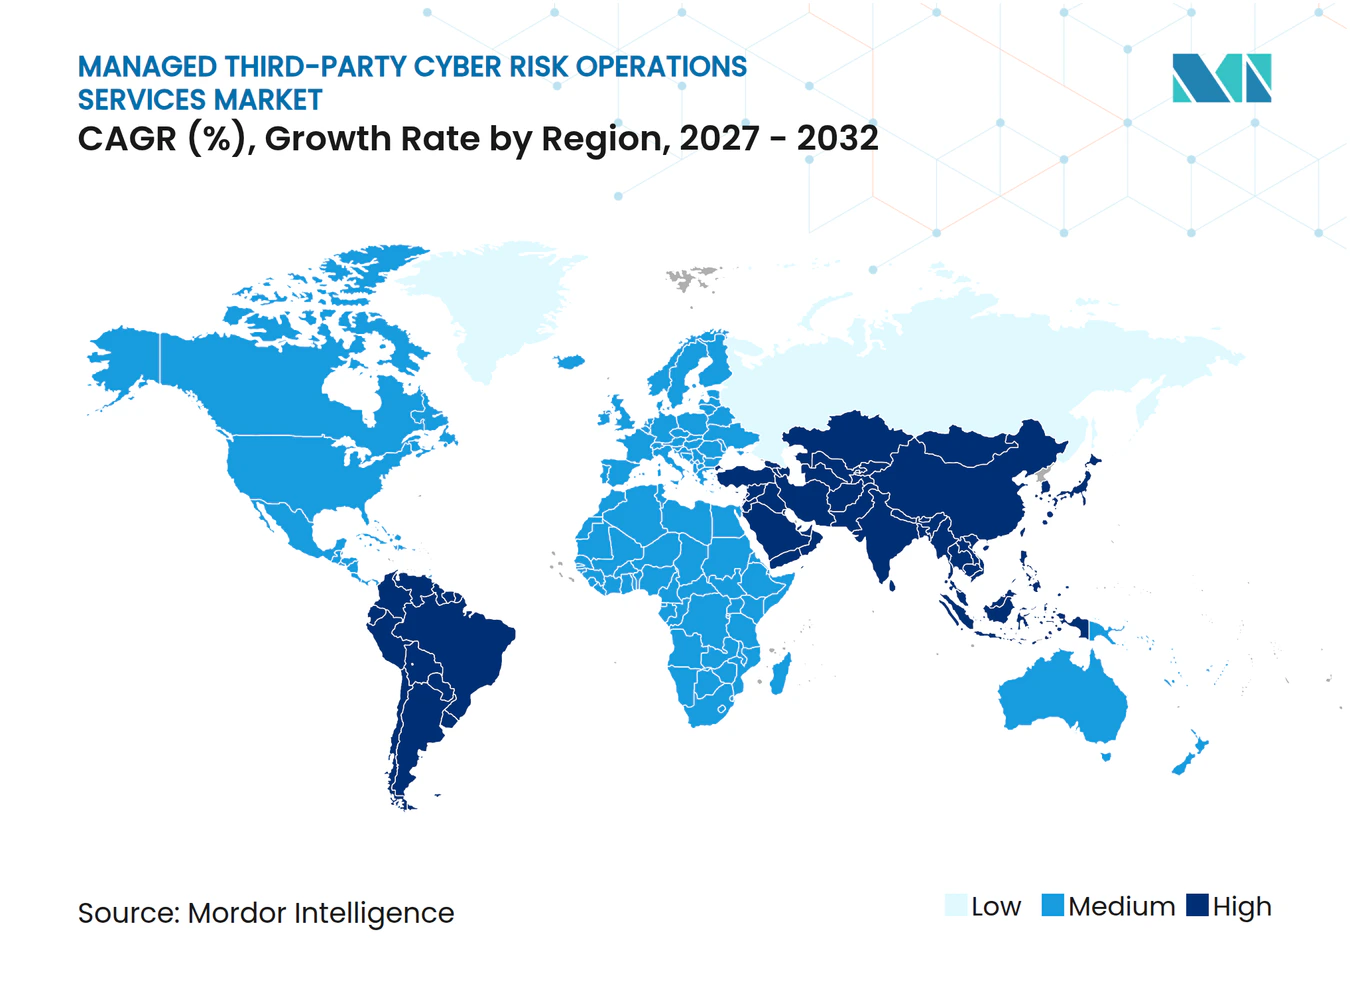
Nordamerika hielt im Jahr 2026 44,05 % des Marktanteils für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen. Die Region vereint regulierte Finanzinstitute, Technologiemultis und föderale Verteidigungsauftragnehmer mit Lieferantennetzwerken, die Hunderte oder Tausende von Organisationen umfassen können. Die Regeln der US-amerikanischen Börsenaufsichtsbehörde verlangen von börsennotierten Emittenten, ihre Cybersicherheitsrisikomanagement- und Governance-Prozesse, einschließlich Drittanbieterrisiken, in Jahresberichten zu beschreiben. Der Jahresbericht 2026 von Morgan Stanley beschrieb Sicherheitsüberprüfungen vor der Beauftragung, risikobasierte Aufsicht, unabhängige Prüfungseinreichungen und fragebogenbasierte Überwachung als Elemente seines Cybersicherheitsrisikomanagementansatzes.[2] Die Vereinigten Staaten führen die regionalen Ausgaben an, während Kanada und Mexiko zusätzliche Nachfrage generieren, da Aufsichtsprogramme reifen und Käufer formalere Prozesse für die Lieferantenauswahl, Überwachung und Behebung einführen.
Kanadas OSFI B-10-Leitlinien zu Technologie- und Cyberrisiken unterstützen ein Betriebsumfeld, das richtungsmäßig auf die Bedürfnisse der Drittanbieteraufsicht ausgerichtet ist. Mexiko befindet sich noch in einem früheren Stadium, aber Fertigungsmultis befassen sich mit der Cybersicherheit der Lieferkette rund um Betriebstechnologie und vernetzte Produktionssysteme. Diese Bedingungen erweitern die potenzielle Kundenbasis auf dem gesamten Kontinent und begünstigen Anbieter, die Risikobetriebsleistungen mit Beschaffungs- und Sicherheitsteams abstimmen können. Sie begünstigen auch Bereitstellungsmodelle, die regulatorische Nachweise mit laufender technischer Überwachung im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen kombinieren.
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 15,78 % wachsen, der höchsten regionalen Rate im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen. Die japanische Finanzdienstleistungsbehörde erließ im Juli 2025 Cybersicherheitsleitlinien, die Lebenszyklusanforderungen für die Sorgfaltspflicht bei Lieferanten, kontinuierliche Überwachung und Vertragskündigungskontrollen enthielten. Japans Ministerium für Wirtschaft, Handel und Industrie entwickelte im April 2025 einen Bewertungsrahmen für die Sicherheit der Lieferkette mit einem Einführungsziel für 2026 und Bewertungen auf Basis der operativen Kritikalität.[3] BlueVoyant trat im April 2025 durch eine Handelsvereinbarung mit Marubeni I-DIGIO in Japan ein und richtete sich an Hersteller und Finanzinstitute. Europa bleibt die zweitgrößte Geografie, da DORA in allen EU-Mitgliedstaaten gilt, wobei Deutschland, das Vereinigte Königreich, Frankreich, die Niederlande und Italien die größte Konzentration regulierter Finanzunternehmen repräsentieren. Das Vereinigte Königreich betreibt auch sein eigenes Regime zur Bezeichnung kritischer Drittanbieter, was für Unternehmen, die sowohl im Vereinigten Königreich als auch in der Europäischen Union tätig sind, eine separate Compliance-Überlegung darstellt. Südamerika, der Nahe Osten und Afrika fügen Nachfrage in Brasilien, Saudi-Arabien, den Vereinigten Arabischen Emiraten und Südafrika hinzu, wo die Digitalisierung Lieferantenökosysteme vergrößert und formale Risikoprogramme noch in der Entwicklung sind.
Wettbewerbslandschaft
Marktkonzentration
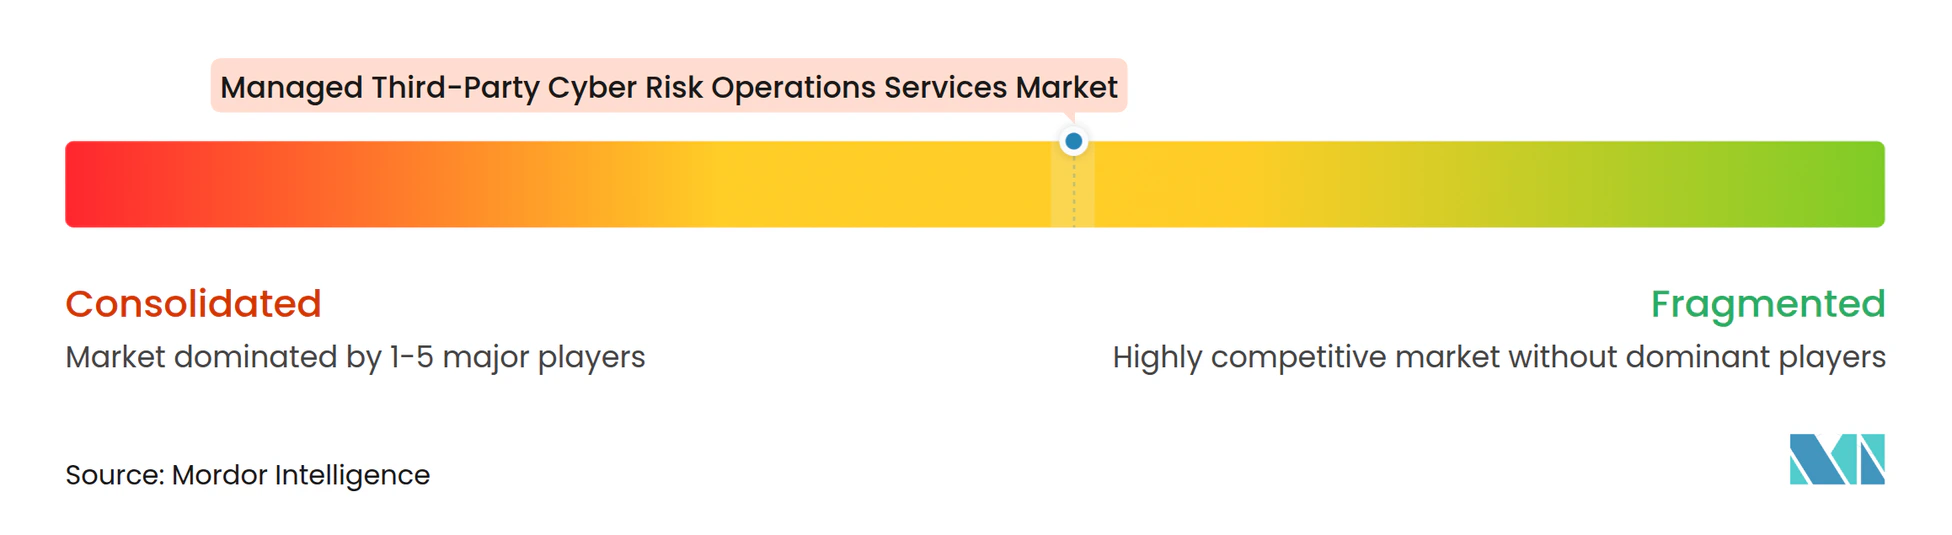
Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen ist unter Premium-Anbietern mäßig konsolidiert und unter regionalen Anbietern und Mittelmarktunternehmen fragmentiert. BitSight, SecurityScorecard, UpGuard und BlueVoyant betreiben globale Plattformen mit verwalteten Bereitstellungsfähigkeiten, proprietärer Bedrohungsintelligenz und Partnernetzwerken. Diese Fähigkeiten helfen Anbietern, die geografische Abdeckung zu erweitern, ohne entsprechende Bereitstellungskapazitäten aufzubauen, und unterstützen gleichzeitig eine konsistentere Überwachung über große Lieferantenpopulationen hinweg. SecurityScorecard berichtete im Februar 2026 von einem jährlichen wiederkehrenden Umsatzwachstum von 160 % gegenüber dem Vorjahr in seinem Kanalprogramm und mehr als 600 globalen Bereitstellungspartnern. Der plattformgeführte Ansatz verstärkt den Wettbewerb um eigenständige Beratungsaufträge und ermutigt Anbieter, Technologie mit Betriebsdienstleistungen zu kombinieren.
Akquisitionen beeinflussen, wie Anbieter Risikointelligenz, Workflow-Technologie und verwaltete Betriebsleistungen kombinieren. SecurityScorecard erwarb Driftnet im Mai 2026 und erklärte, dass Driftnet 40 % mehr internetexponierte Hosts als konkurrierende Geheimdienstanbieter indiziert. Die Transaktion fügte seiner TITAN AI-Plattform Echtzeit-Lieferkettenscanning hinzu, einschließlich einer Funktion zur Identifizierung internetfähiger Lieferantenexposition. Mitratech erwarb Prevalent, wodurch KI-gestützte Drittanbieter-Risikofähigkeiten in ein breiteres Governance-, Risiko- und Compliance-Portfolio integriert wurden. Vanta erwarb Riskey im Juli 2025 und fügte seiner Compliance-Automatisierungsplattform im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen Echtzeit-Überwachung von Drittanbietern und Anbietern der vierten Ebene hinzu.
Branchenspezialisierung bleibt wichtig, wo Lieferanten-Workflows branchenspezifischen Anforderungen folgen. Fortress Information Security konzentriert sich auf kritische Infrastrukturen sowie Energie und Versorgungsunternehmen, während Meditology Services sich auf das Gesundheitswesen konzentriert. Gemeinsame Nachweisnetze von Risk Ledger und Whistic zielen darauf ab, die Lieferantenermüdung zu reduzieren, indem eine abgeschlossene Bewertung bei mehreren Unternehmenskunden wiederverwendet werden kann. Dieser Ansatz adressiert Kostenbarrieren für Mittelmarktkäufer, die keine Programme im Unternehmensmaßstab rechtfertigen oder Teams für wiederholte Lieferantennachweisanfragen einsetzen können. Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen zieht auch Compliance-Automatisierungsanbieter an, die ihren bestehenden Plattformen eine kontinuierliche Lieferantenüberwachung hinzufügen können, was die Anzahl der Unternehmen erweitert, die um wiederkehrende Risikobetriebsaufträge konkurrieren.
Branchenführer im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen
-
BitSight Technologies, Inc.
-
SecurityScorecard, Inc.
-
UpGuard, Inc.
-
Black Kite, Inc.
-
CyberVadis SAS
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen Unternehmen in diesem Bericht
- BitSight Technologies, Inc.
- SecurityScorecard, Inc.
- UpGuard, Inc.
- Black Kite, Inc.
- CyberVadis SAS
- Panorays, Inc.
- Prevalent, Inc.
- ProcessUnity, Inc.
- Whistic, Inc.
- Risk Ledger Limited
- Venminder, Inc.
- Fortress Information Security, LLC
- Safe Security, Inc.
- Aravo Solutions, Inc.
- BlueVoyant, Inc.
- VISO TRUST, Inc.
- CyberGRX, Inc.
- 3rdRisk, Inc.
- RiskRecon, Inc.
- CyberSaint, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen
- August 2026: Prevalent AI sicherte sich eine Wachstumskapitalinvestition von 22 Millionen USD von Integrity Growth Partners, um die Entwicklung der KI-gestützten Bewertungsautomatisierung zu beschleunigen und seine Vertriebskapazität in Nordamerika und Europa auszubauen.
- Mai 2026: SecurityScorecard schloss die Übernahme von Driftnet ab und integrierte Driftnets Internet-Discovery-Engine, die 40 % mehr internetexponierte Hosts als konkurrierende Anbieter indiziert, in seine TITAN AI-Plattform, um Echtzeit-Lieferkettenscanning und die Erkennung von Shadow-AI-Risiken zu ermöglichen.
- April 2026: Protecht, eine Enterprise-GRC-Plattform, schloss die Übernahme von VISO TRUST ab und fügte seiner Produktpalette KI-gestütztes Drittanbieter-Risikomanagement hinzu, um mit Unternehmenskunden zu konkurrieren, die eine integrierte GRC- und TPRM-Abdeckung unter einem einzigen Anbieter suchen.
- März 2026: SecurityScorecard stellte TITAN AI auf der RSA Conference 2026 am 23. März vor und lancierte eine dreistufige verwaltete Geheimdienstplattform – TITAN Watch, TITAN Assess und TITAN Secure – mit dem Anspruch, den manuellen TPRM-Aufwand um bis zu 95 % zu reduzieren und durch kontinuierliche bedrohungsbasierte Behebung bis zu 75 % weniger Lieferkettenverletzungen zu erzielen.
Globaler Berichtsumfang für den Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen
Der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen umfasst ausgelagerte und co-gesourcte Dienste, die Organisationen dabei helfen, Cybersicherheitsrisiken zu identifizieren, zu bewerten, zu überwachen und zu verwalten, die von Drittanbieterlieferanten, Dienstleistern, Geschäftspartnern und erweiterten Lieferkettenbeziehungen ausgehen. Diese Dienste umfassen verwaltete Sorgfaltspflicht und Risikobewertungen, kontinuierliche Cyber-Risikoüberwachung und -geheimdienstarbeit, Behebungskoordination, Vorfallsreaktion und Sicherheitsverletzungskoordination, Compliance-Berichterstattung, Nachweismanagement und Verwaltung von Drittanbieter-Risikoprogrammen. Anbieter liefern auch Beratungs-, Programmdesign- und spezialisierte operative Unterstützung, um Organisationen bei der Bewertung der Sicherheitslage von Lieferanten, der Verfolgung von Behebungsaktivitäten und dem Management von Risiken über direkte und indirekte Drittanbieter hinweg zu helfen.
Der Marktbericht für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen ist segmentiert nach Dienstleistungstyp (verwaltete Sorgfaltspflicht- und Bewertungsoperationen, kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen, Behebungs-, Vorfallsreaktions- und Sicherheitsverletzungskoordinationsoperationen, Berichterstattungs-, Compliance-Nachweis- und Programmverwaltungsdienste sowie Beratungs-, Programmdesign- und Co-Sourcing-Operationen), Bereitstellungsmodell (vollständig verwaltete Dienste, Co-Sourcing-Dienste, projektbasierte ausgelagerte Dienste und technologiegestützte Spezialdienste), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Einzelhandel und Konsumgüter, Fertigung, Energie und Versorgungsunternehmen sowie andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete Sorgfaltspflicht- und Bewertungsoperationen |
| Kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen |
| Behebungs-, Vorfallsreaktions- und Sicherheitsverletzungskoordinationsoperationen |
| Berichterstattungs-, Compliance-Nachweis- und Programmverwaltungsdienste |
| Beratungs-, Programmdesign- und Co-Sourcing-Operationen |
| Vollständig verwaltete Dienste |
| Co-Sourcing-Dienste |
| Projektbasierte ausgelagerte Dienste |
| Technologiegestützte Spezialdienste |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Einzelhandel und Konsumgüter |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Niederlande | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Kenia | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verwaltete Sorgfaltspflicht- und Bewertungsoperationen | |
| Kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen | ||
| Behebungs-, Vorfallsreaktions- und Sicherheitsverletzungskoordinationsoperationen | ||
| Berichterstattungs-, Compliance-Nachweis- und Programmverwaltungsdienste | ||
| Beratungs-, Programmdesign- und Co-Sourcing-Operationen | ||
| Nach Bereitstellungsmodell | Vollständig verwaltete Dienste | |
| Co-Sourcing-Dienste | ||
| Projektbasierte ausgelagerte Dienste | ||
| Technologiegestützte Spezialdienste | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Einzelhandel und Konsumgüter | ||
| Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Andere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Niederlande | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen?
Der Sektor wird für 2026 auf 1,85 Milliarden USD und für 2027 auf 2,11 Milliarden USD prognostiziert, mit einem Prognosewert von 4,11 Milliarden USD bis 2032. Die Prognose spiegelt die Nachfrage nach kontinuierlicher Lieferantenaufsicht anstelle allein periodischer Überprüfungen in komplexen, vernetzten Geschäfts- und Technologieumgebungen wider, die anhaltende operative Aufmerksamkeit erfordern.
Was treibt die Nachfrage im Markt für verwaltete Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen an?
Zunehmende Lieferkettenvorfälle, Vorschriften wie DORA und die Notwendigkeit, komplexe Cloud- und SaaS-Lieferantenökosysteme zu überwachen, unterstützen die Akzeptanz. Diese Bedingungen erhöhen die Belastung interner Sicherheits- und Beschaffungsteams.
Welcher Dienstleistungstyp führt bei verwalteten Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen?
Verwaltete Sorgfaltspflicht- und Bewertungsoperationen führen mit einem Anteil von 33,51 % im Jahr 2026, während kontinuierliche Überwachungs- und Cyber-Risiko-Geheimdienstoperationen voraussichtlich bis 2032 mit einer CAGR von 15,25 % wachsen werden. Organisationen nutzen beide Dienste, um Onboarding und laufende Risikosignale abzudecken.
Welches Bereitstellungsmodell wird am häufigsten für Drittanbieter-Cyber-Risiko-Betriebsleistungen genutzt?
Vollständig verwaltete Dienste führen mit einem Anteil von 40,11 % im Jahr 2026, da vielen Organisationen das spezialisierte Personal fehlt, das für den internen Betrieb dieser Programme erforderlich ist. Das Modell gibt Kunden auch flexible Kapazität bei höheren Onboarding-Volumina.
Welcher Endnutzersektor hat die höchste Nutzung verwalteter Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen?
Banken, Finanzdienstleistungen und Versicherungen führen mit einem Anteil von 30,31 % im Jahr 2026, unterstützt durch etablierte Anforderungen an die Lieferantenaufsicht. IT und Telekommunikation erfordern ebenfalls häufige Überwachung aufgrund von Software-Lieferketten- und API-Risiken.
Welche Region wächst am schnellsten im Bereich verwalteter Drittanbieter-Cyber-Risiko-Betriebsdienstleistungen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 15,78 % wachsen, unterstützt durch formalisierte Cybersicherheitsanforderungen und wachsende digitale Lieferantennetzwerke. Japan ist ein wichtiger Beitragender, da seine neuen Leitlinien das Lieferantenrisiko über den gesamten Lebenszyklus abdecken, vom Onboarding über die Überwachung bis zur Vertragskündigung.