
Taille et part du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
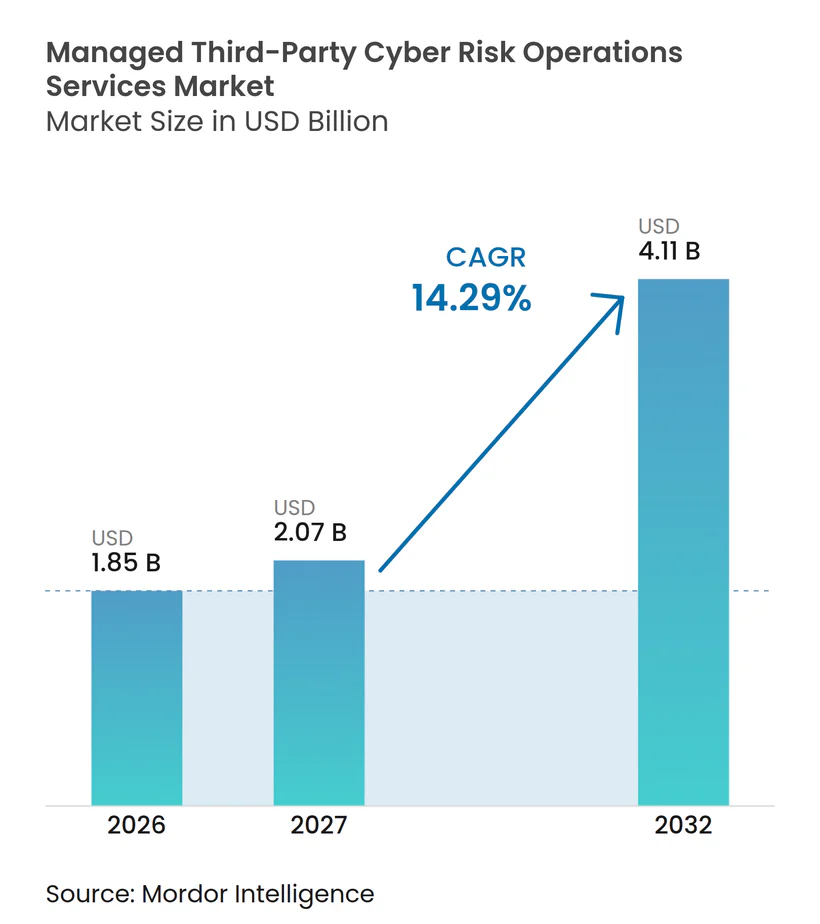
| Taille du Marché (2027) | 2.07 Milliards de dollars |
| Taille du Marché (2032) | 4.11 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.29 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers par Mordor Intelligence
La taille du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers devrait s'étendre de 1,85 milliard USD en 2026 et 2,11 milliards USD en 2027 à 4,11 milliards USD d'ici 2032, enregistrant un CAGR de 14,29 % entre 2027 et 2032. La fréquence des violations de la chaîne d'approvisionnement, la surveillance réglementaire et des écosystèmes de fournisseurs de plus en plus complexes élargissent le besoin d'opérations de gestion des risques externalisées dans les secteurs réglementés et faiblement réglementés. Verizon a rapporté que des tiers étaient impliqués dans 30 % des violations confirmées dans son rapport 2025, ce qui soutient l'argument en faveur d'une surveillance récurrente plutôt que de révisions isolées des fournisseurs. Les entreprises passent des audits ponctuels aux contrats de services gérés, car les événements d'exposition surviennent plus rapidement que les cycles de révision périodiques ne peuvent y répondre, et les équipes internes peinent à gérer chaque nouvelle connexion de fournisseur. Les prestataires se différencient par des questionnaires automatisés, une intelligence des menaces en temps réel et une infrastructure de prestation partagée capable de prendre en charge des populations de fournisseurs plus importantes. Les acheteurs attendent de plus en plus la preuve qu'un prestataire peut réduire l'exposition aux violations, et pas seulement augmenter la couverture de surveillance ou compléter davantage d'évaluations.
Principaux enseignements du rapport
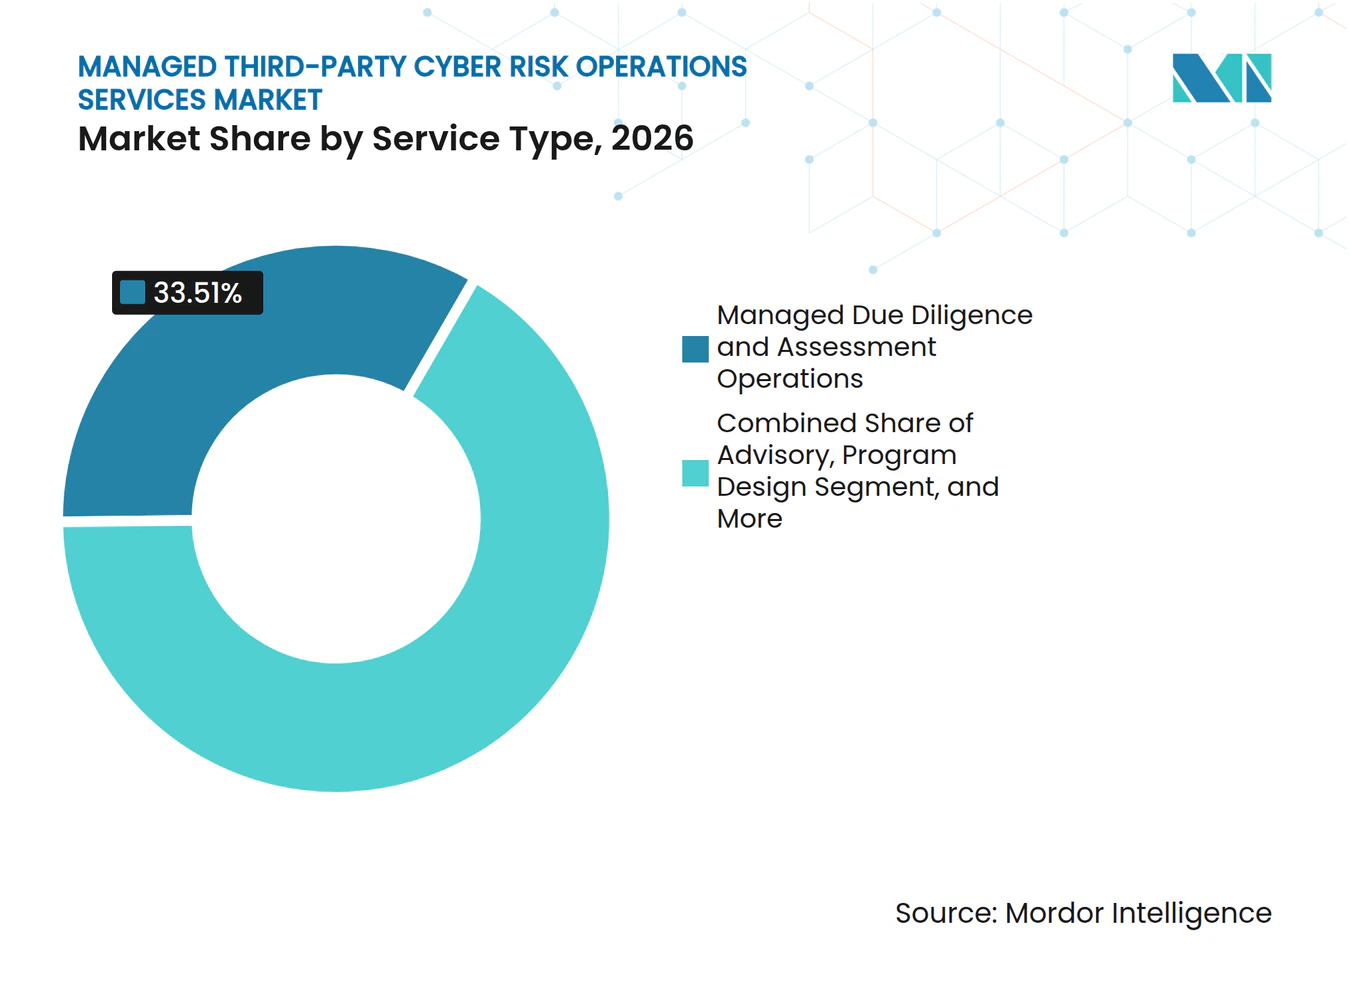
- Par type de service, les opérations gérées de diligence raisonnable et d'évaluation ont représenté 33,51 % du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers en 2026, tandis que les opérations continues de surveillance et d'intelligence des risques cyber devraient se développer à un CAGR de 15,25 % jusqu'en 2032.
- Par modèle de prestation, les services entièrement gérés ont représenté 40,11 % de la part des revenus en 2026, et devraient se développer à un CAGR de 15,40 % jusqu'en 2032.
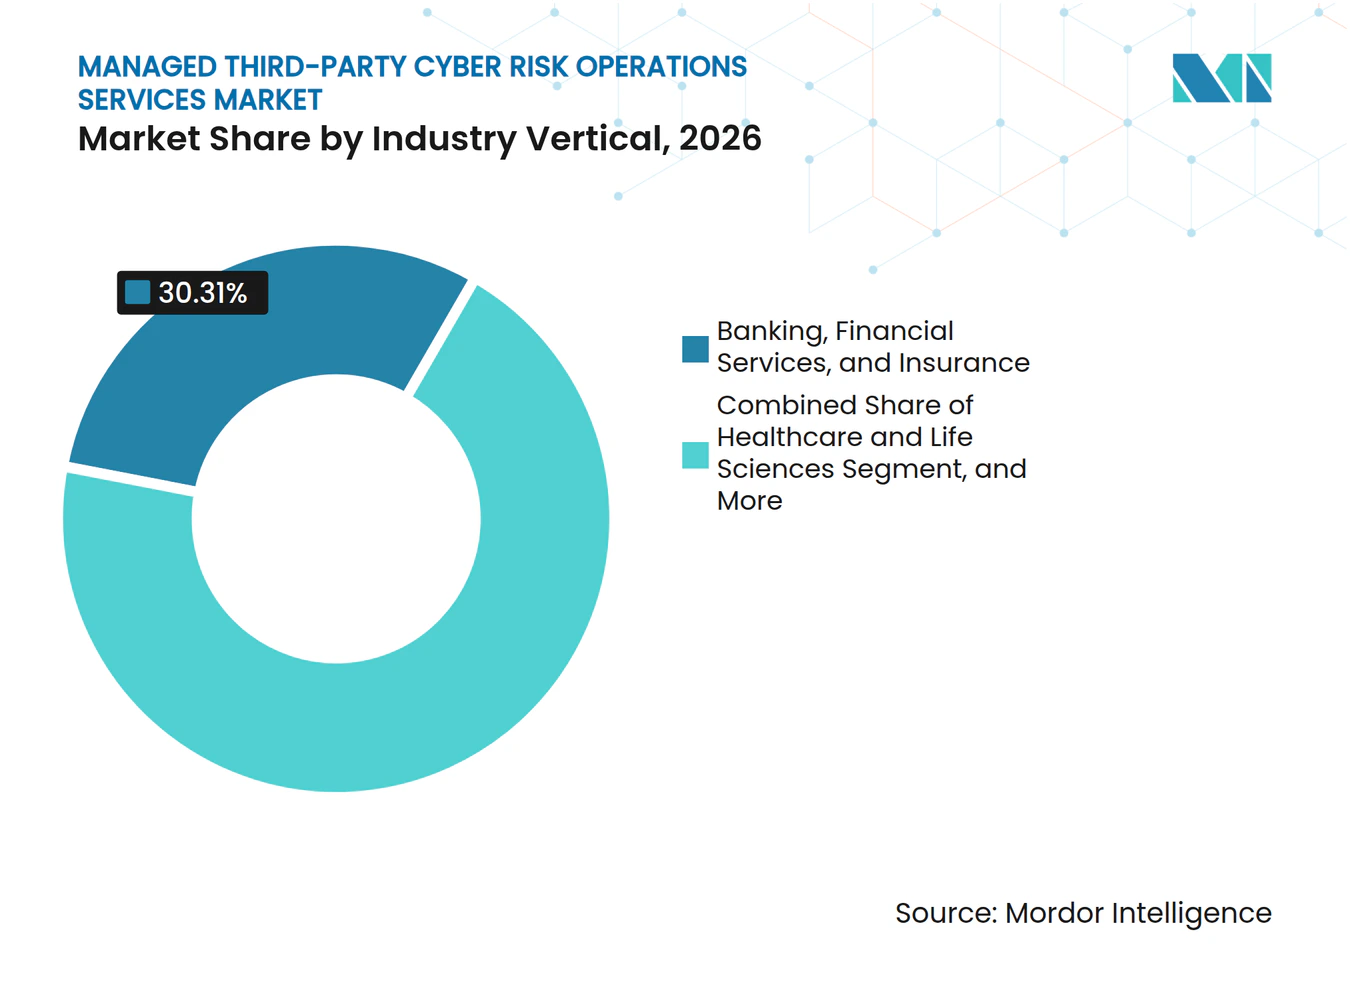
- Par secteur d'activité, la banque, les services financiers et l'assurance ont représenté 30,31 % des revenus du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers en 2026, et devraient se développer à un CAGR de 15,81 % jusqu'en 2032.
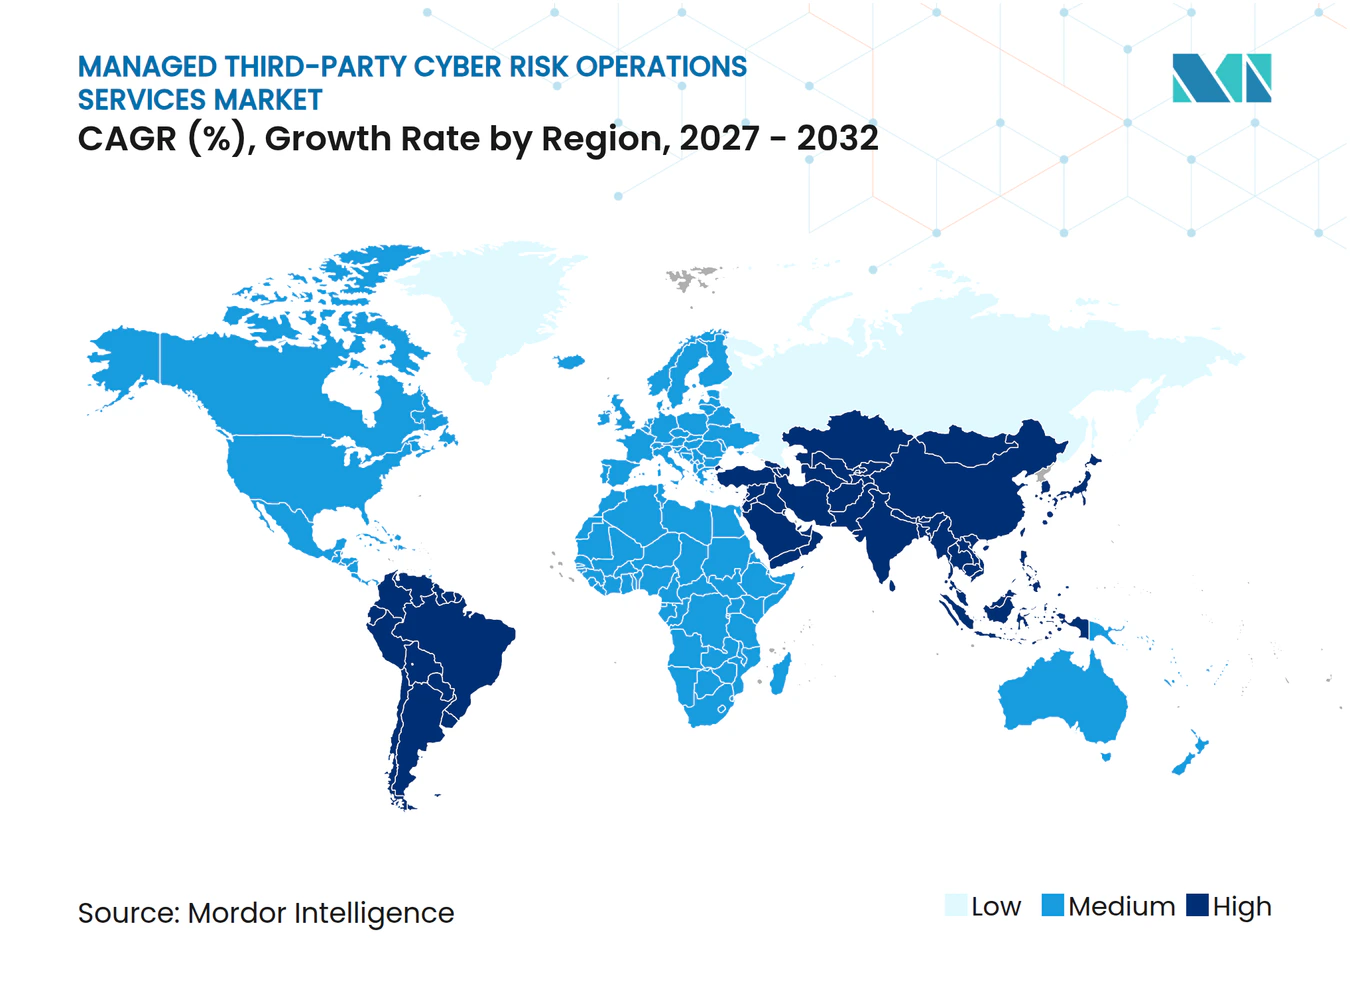
- Par géographie, l'Amérique du Nord a représenté 44,05 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 15,78 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des cyberattaques contre les tiers et exposition aux rançongiciels | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Renforcement des réglementations sur la résilience numérique et l'externalisation | +3.0% | Amérique du Nord et Europe principalement, avec des répercussions sur l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Expansion des écosystèmes cloud, SaaS et de la chaîne d'approvisionnement | +2.5% | Mondial, avec accélération en Asie-Pacifique | Long terme (≥ 4 ans) |
| Passage des révisions périodiques à la surveillance continue et à l'automatisation | +2.0% | Mondial, mené par l'Amérique du Nord | Moyen terme (2-4 ans) |
| Réutilisation des preuves dans les évaluations de fournisseurs multi-clients | +1.2% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Demande croissante de cartographie des expositions aux parties n-ièmes informée par les menaces | +0.8% | Mondial, avec adoption précoce en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques contre les tiers et exposition aux rançongiciels
Les intrusions dans la chaîne d'approvisionnement deviennent une voie centrale pour les acteurs de menaces organisés, et les audits périodiques des fournisseurs ne peuvent pas répondre à ce rythme de changement. Cipher a rapporté que les attaques contre la chaîne d'approvisionnement ont doublé en 2025 et ont engendré un coût annuel mondial de 53,2 milliards USD. La société a également rapporté que les incidents liés à la chaîne d'approvisionnement représentaient 22,5 % des violations de sécurité enregistrées et nécessitaient en moyenne 254 jours pour être détectés et contenus. Black Kite a examiné 136 événements majeurs vérifiés en 2025 et a constaté qu'une compromission de fournisseur créait en moyenne 5,28 victimes en aval.[1] Verizon a trouvé des rançongiciels dans 44 % des enregistrements de violations dans son rapport d'enquête sur les violations de données 2025. Ces conditions soutiennent la demande sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers pour une intelligence continue, une notation du risque lié aux rançongiciels, une escalade rapide des fournisseurs et une coordination pratique entre les équipes de sécurité, d'approvisionnement et juridiques.
Renforcement des réglementations sur la résilience numérique et l'externalisation
Les exigences réglementaires font de la surveillance documentée des tiers une obligation opérationnelle continue dans les principales juridictions. DORA s'applique aux entités financières européennes depuis le 17 janvier 2025 et exige des registres des arrangements ICT avec des tiers ainsi que des évaluations des risques avant d'engager des prestataires. Les Autorités européennes de surveillance ont publié des orientations en juillet 2025 pour les arrangements de surveillance impliquant des prestataires ICT tiers critiques. L'État de New York a publié des orientations en octobre 2025 identifiant l'informatique en nuage, les intégrations d'intelligence artificielle et les solutions fintech comme des domaines nécessitant une approche adaptative de la gouvernance des risques liés aux tiers. Le règlement UE 2025/37 a établi un schéma de certification pour les prestataires de services de sécurité gérés dans le cadre de la structure NIS2. Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers bénéficie lorsque les clients ont besoin d'enregistrements continus, de surveillance, de supervision des fournisseurs et de rapports clairs que les équipes internes ne peuvent pas maintenir économiquement.
Expansion des écosystèmes cloud, SaaS et de la chaîne d'approvisionnement
Les environnements technologiques des entreprises contiennent désormais plus de services cloud, de connexions SaaS et de relations avec des fournisseurs que de nombreuses équipes de gestion des risques ne peuvent évaluer manuellement. SecurityScorecard a interrogé 546 directeurs informatiques et responsables de la sécurité des systèmes d'information en 2025 et a rapporté que plus de 70 % avaient subi un incident de cybersécurité matériel impliquant un tiers au cours des 12 mois précédents. La même enquête a révélé que moins de la moitié surveillaient la cybersécurité sur même 50 % de leurs chaînes d'approvisionnement tierces. Les intégrations SaaS peuvent introduire un partage de données au niveau des interfaces de programmation d'applications et des sous-traitants sans modification correspondante du processus de révision des fournisseurs. Cela limite la valeur des questionnaires complétés uniquement lors de l'intégration. Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers est positionné pour combler cette lacune grâce à une couverture plus large des fournisseurs, une visibilité continue sur l'infrastructure partagée et des révisions des risques qui suivent les changements dans l'environnement des fournisseurs sous-jacents.
Passage des révisions périodiques à la surveillance continue et à l'automatisation
Les évaluations annuelles et trimestrielles peuvent manquer des risques qui apparaissent entre les cycles de révision, ce qui pousse les acheteurs vers une surveillance basée sur des déclencheurs. SecurityScorecard a introduit TITAN AI en mars 2026 et a déclaré que la plateforme peut réduire l'effort manuel de gestion des risques liés aux tiers jusqu'à 95 %. La société a également déclaré que son approche peut permettre jusqu'à 75 % de violations de la chaîne d'approvisionnement en moins grâce à une remédiation continue informée par les menaces. Bitsight a rapporté une croissance de 39 % d'une année sur l'autre du nombre de clients en gestion des risques fournisseurs en septembre 2025 et a indiqué que son centre de gestion de la confiance comprenait 68 000 organisations. Il a également rapporté que l'intelligence des référentiels avait réduit le temps de traitement des évaluations de jusqu'à 8 heures à 90 secondes dans les premiers déploiements. L'automatisation permet aux prestataires du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers de servir davantage de fournisseurs par analyste tout en conservant la révision humaine pour les décisions à risque plus élevé et la gestion des exceptions.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coûts élevés de mise en œuvre et d'intégration dans des piles de gestion des risques cloisonnées | -1.5% | Mondial, plus aigu dans les marchés émergents | Court terme (≤ 2 ans) |
| Contraintes liées à la qualité des données, à la confidentialité et au partage transfrontalier d'informations | -1.2% | Europe et Asie-Pacifique principalement | Moyen terme (2-4 ans) |
| Fatigue des fournisseurs face aux questionnaires répétés et aux demandes de preuves | -0.8% | Mondial | Court terme (≤ 2 ans) |
| Responsabilité ambiguë pour le risque lié aux parties n-ièmes et l'escalade des incidents | -0.5% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de mise en œuvre et d'intégration dans des piles de gestion des risques cloisonnées
Les déploiements en entreprise nécessitent des liens vers des plateformes d'approvisionnement, des bases de données de contrats, des systèmes de gouvernance et des outils d'opérations de sécurité. Cela peut augmenter le coût de mise en œuvre et prolonger les délais de lancement d'un programme géré. Les organisations utilisent souvent 3 à 5 outils déconnectés pour les flux de notation, les questionnaires, les référentiels de contrats et le suivi des problèmes. Les institutions financières font face à un travail supplémentaire de cartographie des données car les systèmes bancaires centraux hérités n'ont pas été conçus pour l'échange d'informations sur la cybersécurité. Les entreprises manufacturières peuvent faire face à des problèmes similaires avec les plateformes de technologie opérationnelle, où les besoins de continuité opérationnelle peuvent limiter les modifications du système. Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers répond à ce défi avec des intégrations préconstruites, bien que des travaux personnalisés restent nécessaires pour de nombreux clients multinationaux et pour les organisations dont les processus d'approvisionnement sont décentralisés.
Contraintes liées à la qualité des données, à la confidentialité et au partage transfrontalier d'informations
Les programmes gérés dépendent de données complètes provenant des clients entreprises, de leurs fournisseurs et des prestataires de services. Les clauses de confidentialité et les pratiques de divulgation incohérentes peuvent limiter l'accès aux configurations, aux journaux d'accès et aux listes de sous-traitants. Le règlement général sur la protection des données de l'UE, la LGPD du Brésil et la loi sur la protection des données personnelles de Singapour peuvent contraindre la manière dont ces données sont partagées entre les juridictions. La loi chinoise sur la sécurité des données peut restreindre les transferts de données sortants et peut nécessiter une infrastructure conforme aux exigences locales. Une enquête évaluée par des pairs en 2025 a révélé que 60 % des organisations de prestation de soins de santé ne surveillaient pas systématiquement l'accès des tiers aux informations sensibles. Ces facteurs peuvent ralentir les évaluations mondiales standardisées et augmenter le coût de la prestation transfrontalière sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers, en particulier lorsque chaque fournisseur doit fournir des preuves par le biais de différents processus locaux.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
l'évaluation soutient la demande principale, la surveillance mène l'expansionLes opérations gérées de diligence raisonnable et d'évaluation ont représenté 33,51 % des revenus en 2026. Les organisations utilisent ces services pour l'intégration des fournisseurs, les réévaluations périodiques et la révision des preuves tout au long du cycle de vie des fournisseurs. La diligence raisonnable formelle reste nécessaire lors de l'engagement d'un fournisseur, même si la surveillance ultérieure devient plus automatisée. Les résultats des évaluations établissent également les niveaux de risque qui déterminent où les ressources de surveillance continue sont concentrées, faisant de ce service une base opérationnelle stable pour le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.
Les opérations continues de surveillance et d'intelligence des risques cyber devraient se développer à un CAGR de 15,25 % jusqu'en 2032. Ce service comble le manque de visibilité entre les évaluations planifiées en suivant les signaux de menaces externes et les changements technologiques importants. Les opérations de remédiation, de réponse aux incidents et de coordination des violations commandent des prix d'engagement plus élevés car les prestataires coordonnent les clients, les fournisseurs et les exigences de reporting lors d'événements sensibles. Les services de reporting, de preuves de conformité et d'administration des programmes soutiennent le reporting au conseil d'administration, tandis que les services consultatifs et co-externalisés restent pertinents pour les organisations qui construisent encore leurs programmes sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.



Par modèle de prestation :
les programmes entièrement gérés sont en tête, les programmes co-externalisés élargissent l'adoptionLes services entièrement gérés ont représenté 40,11 % du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers en 2026 et devraient se développer à un CAGR de 15,48 % jusqu'en 2032. Le modèle répond à la difficulté de recruter et de fidéliser des analystes dédiés au travail de gestion des risques fournisseurs. Il donne également aux clients accès à une capacité flexible pendant les périodes de forte activité d'intégration des fournisseurs et de volumes d'évaluation changeants. Les services spécialisés activés par la technologie se développent via des plateformes qui offrent des capacités d'évaluation gérées fournies par des partenaires de prestation, soutenant les clients qui ont besoin d'outils spécialisés et d'un soutien opérationnel externe.
Les services co-externalisés sont utilisés lorsqu'un prestataire gère la surveillance et le traitement des preuves tandis que le client conserve l'autorité d'acceptation des risques et d'escalade. Cet arrangement peut répondre aux exigences de gouvernance interne sans transfert complet de la responsabilité opérationnelle. Les services externalisés sur la base de projets continuent de soutenir les révisions d'acquisitions et les constructions de programmes ponctuels où un périmètre défini est approprié. Leur rôle est plus restreint car les clients convertissent de plus en plus les travaux de projet en accords d'opérations gérées récurrentes une fois que les processus et les priorités de risque sont établis sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.
Par secteur d'activité :
la banque, les services financiers et l'assurance mènent les dépenses, la santé ajoute de la demandeLa banque, les services financiers et l'assurance ont représenté 30,31 % de la part du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers en 2026 et devraient se développer à un CAGR de 15,48 % jusqu'en 2032. Les exigences prudentielles, de cartes de paiement et de marchés de capitaux ont fait de la supervision des tiers une activité bien établie dans ce secteur. L'informatique et les télécommunications suivent car les chaînes d'approvisionnement logicielles, les prestataires SaaS et les arrangements de partage de données via interfaces de programmation d'applications nécessitent plus que des cycles d'évaluation annuels. Le gouvernement et la défense exigent également le filtrage des fournisseurs pour la propriété étrangère, le contrôle et l'influence pour les organisations qui gèrent des systèmes sensibles et des données confidentielles.
Le segment de la santé et des sciences de la vie se développe comme un secteur à forte demande à mesure que les lacunes dans la supervision des fournisseurs deviennent plus visibles. Une enquête sur la santé de 2025 a révélé que 51,1 % des organisations de prestation maintenaient un inventaire complet des tiers accédant à leurs réseaux, tandis que 56 % avaient subi une violation par un tiers au cours des 12 mois précédents. L'étude a révélé que 48 % des répondants identifiaient les contraintes de personnel comme le principal obstacle. La fabrication, l'énergie et les services publics ajoutent également des fournisseurs de technologie opérationnelle à leurs programmes de gestion des risques tiers à mesure que les exigences en matière d'infrastructures critiques élargissent leurs besoins de supervision des fournisseurs au sein du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.

Analyse géographique
L'Amérique du Nord a représenté 44,05 % de la part du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers en 2026. La région combine des institutions financières réglementées, des multinationales technologiques et des contractants de défense fédéraux avec des réseaux de fournisseurs pouvant couvrir des centaines ou des milliers d'organisations. Les règles de la Commission des valeurs mobilières des États-Unis exigent que les émetteurs cotés décrivent leurs processus de gestion des risques de cybersécurité et de gouvernance, y compris les risques liés aux tiers, dans leurs communications annuelles. Le rapport annuel 2026 de Morgan Stanley décrivait les révisions de sécurité préalables à l'engagement, la supervision basée sur les risques, les soumissions d'audit indépendant et la surveillance basée sur des questionnaires comme éléments de son approche de gestion des risques de cybersécurité.[2] Les États-Unis mènent les dépenses régionales, tandis que le Canada et le Mexique présentent une demande supplémentaire à mesure que les programmes de supervision arrivent à maturité et que les acheteurs adoptent des processus plus formels pour la sélection, la surveillance et la remédiation des fournisseurs.
Les orientations OSFI B-10 du Canada sur les risques technologiques et cyber soutiennent un environnement opérationnel directionnellement aligné sur les besoins de supervision des tiers. Le Mexique reste à un stade plus précoce, mais les multinationales manufacturières s'attaquent à la cybersécurité de la chaîne d'approvisionnement autour de la technologie opérationnelle et des systèmes de production connectés. Ces conditions élargissent la base de clients potentiels sur le continent et favorisent les prestataires capables d'aligner les opérations de gestion des risques avec les équipes d'approvisionnement et de sécurité. Elles favorisent également les modèles de prestation qui combinent les preuves réglementaires avec une surveillance technique continue sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.
L'Asie-Pacifique devrait se développer à un CAGR de 15,78 % jusqu'en 2032, le taux régional le plus élevé du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers. L'Agence des services financiers du Japon a publié des lignes directrices sur la cybersécurité en juillet 2025 incluant des exigences de cycle de vie pour la diligence raisonnable des fournisseurs, la surveillance continue et les contrôles de résiliation des contrats. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon a fait avancer un cadre d'évaluation de la sécurité de la chaîne d'approvisionnement en avril 2025, avec un objectif de lancement en 2026 et des évaluations basées sur la criticité opérationnelle.[3] BlueVoyant est entré au Japon par le biais d'un accord commercial avec Marubeni I-DIGIO en avril 2025, ciblant les fabricants et les institutions financières. L'Europe reste la deuxième géographie en importance car DORA s'applique dans tous les États membres de l'UE, l'Allemagne, le Royaume-Uni, la France, les Pays-Bas et l'Italie représentant la plus grande concentration d'entités financières réglementées. Le Royaume-Uni opère également son propre régime de désignation des tiers critiques, créant une considération de conformité distincte pour les entreprises actives à la fois au Royaume-Uni et dans l'Union européenne. L'Amérique du Sud, le Moyen-Orient et l'Afrique ajoutent de la demande au Brésil, en Arabie saoudite, aux Émirats arabes unis et en Afrique du Sud, où la numérisation élargit les écosystèmes de fournisseurs et les programmes de gestion des risques formels sont encore en développement.
Paysage concurrentiel
Concentration du Marché
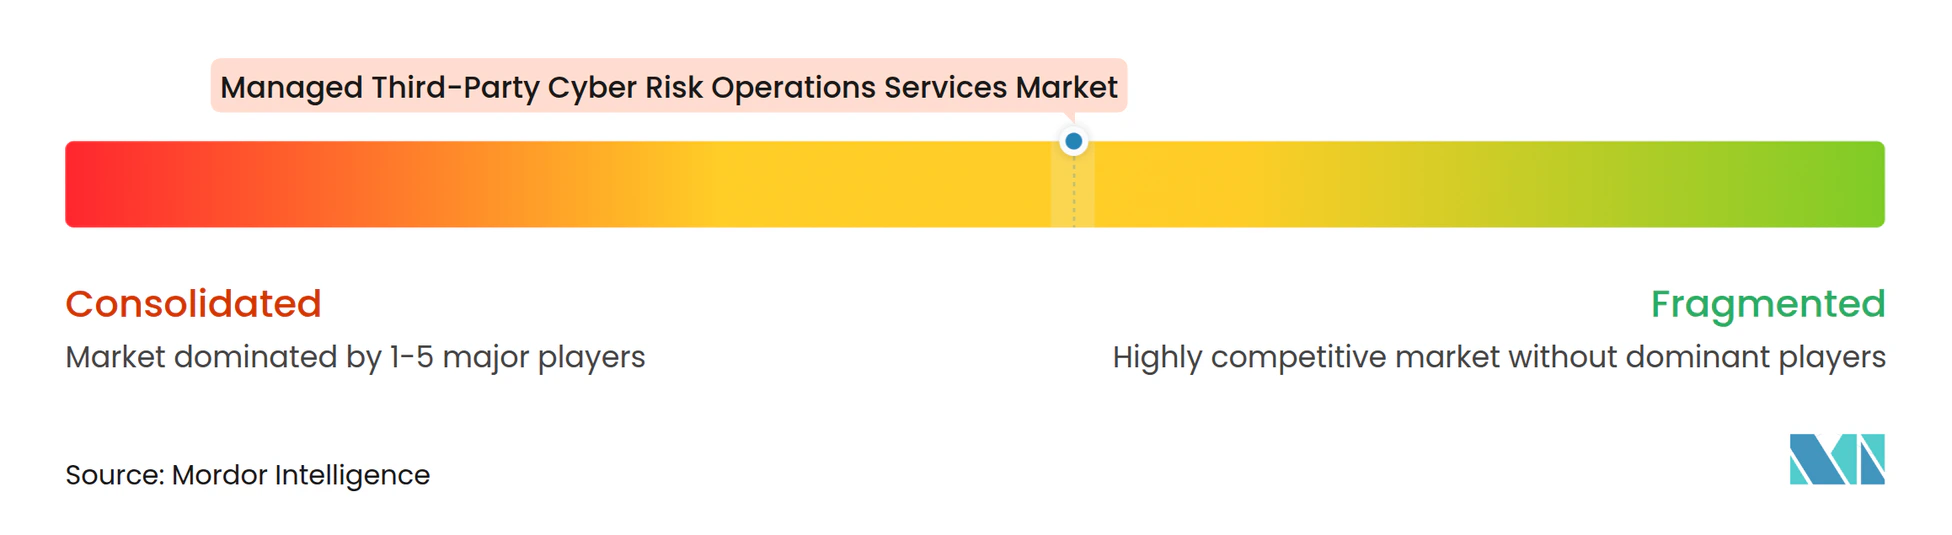
Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers est modérément consolidé parmi les prestataires premium et fragmenté parmi les entreprises régionales et du marché intermédiaire. BitSight, SecurityScorecard, UpGuard et BlueVoyant exploitent des plateformes mondiales avec des capacités de prestation gérée, une intelligence des menaces propriétaire et des réseaux de partenaires. Ces capacités aident les fournisseurs à étendre leur couverture géographique sans ajouter un effectif de prestation équivalent, tout en soutenant une surveillance plus cohérente sur de grandes populations de fournisseurs. SecurityScorecard a rapporté une croissance de 160 % d'une année sur l'autre des revenus récurrents annuels dans son programme de distribution et plus de 600 partenaires de prestation mondiaux en février 2026. L'approche axée sur les plateformes intensifie la concurrence pour les missions de conseil autonomes et encourage les prestataires à combiner la technologie avec les services opérationnels.
Les acquisitions influencent la manière dont les prestataires combinent l'intelligence des risques, la technologie de flux de travail et les opérations gérées. SecurityScorecard a acquis Driftnet en mai 2026 et a déclaré que Driftnet indexait 40 % d'hôtes exposés à Internet de plus que les prestataires d'intelligence concurrents. La transaction a ajouté une analyse en temps réel de la chaîne d'approvisionnement à sa plateforme TITAN AI, y compris une capacité conçue pour identifier l'exposition des fournisseurs accessible depuis Internet. Mitratech a acquis Prevalent, plaçant des capacités de gestion des risques tiers activées par l'intelligence artificielle dans un portefeuille plus large de gouvernance, de risque et de conformité. Vanta a acquis Riskey en juillet 2025, ajoutant une surveillance en temps réel des tiers et des parties de quatrième rang à sa plateforme d'automatisation de la conformité sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers.
La spécialisation sectorielle reste importante là où les flux de travail des fournisseurs suivent des exigences spécifiques à l'industrie. Fortress Information Security se concentre sur les infrastructures critiques et l'énergie et les services publics, tandis que Meditology Services se concentre sur la santé. Les réseaux de preuves partagées de Risk Ledger et Whistic visent à réduire la fatigue des fournisseurs en permettant à une évaluation complétée d'être réutilisée avec plusieurs clients entreprises. Cette approche répond aux obstacles de coût pour les acheteurs du marché intermédiaire qui ne peuvent pas justifier des programmes à l'échelle entreprise ou dédier des équipes à des demandes répétées de preuves auprès des fournisseurs. Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers attire également des fournisseurs d'automatisation de la conformité qui peuvent ajouter une surveillance continue des fournisseurs à leurs plateformes existantes, ce qui élargit l'ensemble des entreprises en concurrence pour les travaux d'opérations de risque récurrents.
Leaders du secteur des services gérés d'opérations de gestion des risques cyber liés aux tiers
-
BitSight Technologies, Inc.
-
SecurityScorecard, Inc.
-
UpGuard, Inc.
-
Black Kite, Inc.
-
CyberVadis SAS
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés d'opérations de gestion des risques cyber liés aux tiers Entreprises couvertes dans ce rapport
- BitSight Technologies, Inc.
- SecurityScorecard, Inc.
- UpGuard, Inc.
- Black Kite, Inc.
- CyberVadis SAS
- Panorays, Inc.
- Prevalent, Inc.
- ProcessUnity, Inc.
- Whistic, Inc.
- Risk Ledger Limited
- Venminder, Inc.
- Fortress Information Security, LLC
- Safe Security, Inc.
- Aravo Solutions, Inc.
- BlueVoyant, Inc.
- VISO TRUST, Inc.
- CyberGRX, Inc.
- 3rdRisk, Inc.
- RiskRecon, Inc.
- CyberSaint, Inc.
Développements industriels récents dans Marché des services gérés d'opérations de gestion des risques cyber liés aux tiers
- Août 2026 : Prevalent AI a obtenu un investissement en capital de croissance de 22 millions USD de la part d'Integrity Growth Partners, accélérant le développement de l'automatisation des évaluations alimentée par l'intelligence artificielle et élargissant sa capacité de vente en Amérique du Nord et en Europe.
- Mai 2026 : SecurityScorecard a finalisé l'acquisition de Driftnet, intégrant le moteur de découverte Internet de Driftnet, qui indexe 40 % d'hôtes exposés à Internet de plus que les prestataires concurrents, dans sa plateforme TITAN AI pour fournir une analyse en temps réel de la chaîne d'approvisionnement et une détection des risques liés à l'intelligence artificielle fantôme.
- Avril 2026 : Protecht, une plateforme de gouvernance, de risque et de conformité pour les entreprises, a finalisé l'acquisition de VISO TRUST, ajoutant la gestion des risques tiers alimentée par l'intelligence artificielle à sa suite de produits et se positionnant pour les clients entreprises recherchant une couverture intégrée de gouvernance, de risque et de conformité et de gestion des risques tiers sous un seul fournisseur.
- Mars 2026 : SecurityScorecard a dévoilé TITAN AI lors de la conférence RSA 2026 le 23 mars, lançant une plateforme d'intelligence gérée à 3 niveaux, TITAN Watch, TITAN Assess et TITAN Secure, revendiquant jusqu'à 95 % de réduction de l'effort manuel de gestion des risques tiers et jusqu'à 75 % de violations de la chaîne d'approvisionnement en moins grâce à une remédiation continue informée par les menaces.
Périmètre du rapport mondial sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers
Le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers comprend les services externalisés et co-externalisés qui aident les organisations à identifier, évaluer, surveiller et gérer les risques de cybersécurité découlant des fournisseurs tiers, des prestataires de services, des partenaires commerciaux et des relations étendues de la chaîne d'approvisionnement. Ces services comprennent la diligence raisonnable gérée et les évaluations des risques, la surveillance continue des risques cyber et l'intelligence, la coordination de la remédiation, la réponse aux incidents et la coordination des violations, le reporting de conformité, la gestion des preuves et l'administration des programmes de gestion des risques tiers. Les prestataires fournissent également des services consultatifs, de conception de programmes et de soutien opérationnel spécialisé pour aider les organisations à évaluer la posture de sécurité des fournisseurs, à suivre les activités de remédiation et à gérer les risques entre les tiers directs et indirects.
Le rapport sur le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers est segmenté par type de service (opérations gérées de diligence raisonnable et d'évaluation, opérations continues de surveillance et d'intelligence des risques cyber, opérations de remédiation, de réponse aux incidents et de coordination des violations, services de reporting, de preuves de conformité et d'administration des programmes, et services consultatifs, de conception de programmes et d'opérations co-externalisées), modèle de prestation (services entièrement gérés, services co-externalisés, services externalisés sur la base de projets et services spécialisés activés par la technologie), secteur d'activité (banque, services financiers et assurance, informatique et télécommunications, santé et sciences de la vie, gouvernement et défense, commerce de détail et biens de consommation, fabrication, énergie et services publics, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Opérations gérées de diligence raisonnable et d'évaluation |
| Opérations continues de surveillance et d'intelligence des risques cyber |
| Opérations de remédiation, de réponse aux incidents et de coordination des violations |
| Services de reporting, de preuves de conformité et d'administration des programmes |
| Services consultatifs, de conception de programmes et d'opérations co-externalisées |
| Services entièrement gérés |
| Services co-externalisés |
| Services externalisés sur la base de projets |
| Services spécialisés activés par la technologie |
| Banque, services financiers et assurance |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Commerce de détail et biens de consommation |
| Fabrication |
| Énergie et services publics |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Pays-Bas | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Kenya | |
| Reste de l'Afrique |
| Par type de service | Opérations gérées de diligence raisonnable et d'évaluation | |
| Opérations continues de surveillance et d'intelligence des risques cyber | ||
| Opérations de remédiation, de réponse aux incidents et de coordination des violations | ||
| Services de reporting, de preuves de conformité et d'administration des programmes | ||
| Services consultatifs, de conception de programmes et d'opérations co-externalisées | ||
| Par modèle de prestation | Services entièrement gérés | |
| Services co-externalisés | ||
| Services externalisés sur la base de projets | ||
| Services spécialisés activés par la technologie | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Commerce de détail et biens de consommation | ||
| Fabrication | ||
| Énergie et services publics | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Pays-Bas | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'opérations de gestion des risques cyber liés aux tiers ?
Le secteur est projeté à 1,85 milliard USD en 2026 et 2,11 milliards USD en 2027, avec une valeur prévisionnelle de 4,11 milliards USD d'ici 2032. La prévision reflète la demande de supervision continue des fournisseurs plutôt que de révision périodique seule dans des environnements commerciaux et technologiques complexes et interconnectés nécessitant une attention opérationnelle soutenue.
Qu'est-ce qui stimule la demande pour le marché des services gérés d'opérations de gestion des risques cyber liés aux tiers ?
La hausse des incidents liés à la chaîne d'approvisionnement, les réglementations telles que DORA et la nécessité de surveiller des écosystèmes complexes de fournisseurs cloud et SaaS soutiennent l'adoption. Ces conditions augmentent la charge pesant sur les équipes internes de sécurité et d'approvisionnement.
Quel type de service est en tête des services gérés d'oprations de gestion des risques cyber liés aux tiers ?
Les opérations gérées de diligence raisonnable et d'évaluation sont en tête avec une part de 33,51 % en 2026, tandis que les opérations continues de surveillance et d'intelligence des risques cyber devraient se développer à un CAGR de 15,25 % jusqu'en 2032. Les organisations utilisent les deux services pour couvrir l'intégration et les signaux de risque continus.
Quel modèle de prestation est le plus utilisé pour les opérations de gestion des risques cyber liés aux tiers ?
Les services entièrement gérés sont en tête avec une part de 40,11 % en 2026 car de nombreuses organisations manquent du personnel spécialisé nécessaire pour exploiter ces programmes en interne. Le modèle donne également aux clients une capacité flexible pendant les volumes d'intégration plus élevés.
Quel secteur d'utilisateurs finaux a le plus recours aux services gérés d'opérations de gestion des risques cyber liés aux tiers ?
La banque, les services financiers et l'assurance sont en tête avec une part de 30,31 % en 2026, soutenue par des exigences établies de supervision des fournisseurs. L'informatique et les télécommunications nécessitent également une surveillance fréquente en raison des risques liés à la chaîne d'approvisionnement logicielle et aux interfaces de programmation d'applications.
Quelle région connaît la croissance la plus rapide pour les services gérés d'opérations de gestion des risques cyber liés aux tiers ?
L'Asie-Pacifique devrait se développer à un CAGR de 15,78 % jusqu'en 2032, soutenue par des exigences formalisées en matière de cybersécurité et des réseaux de fournisseurs numériques en croissance. Le Japon est un contributeur clé car ses nouvelles orientations couvrent le risque fournisseur tout au long du cycle de vie, de l'intégration à la surveillance et à la résiliation du contrat.