
Tamanho e Participação do Mercado de Serviços Gerenciados de Gestão de Segredos
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 4.55 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.39 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.26 % |
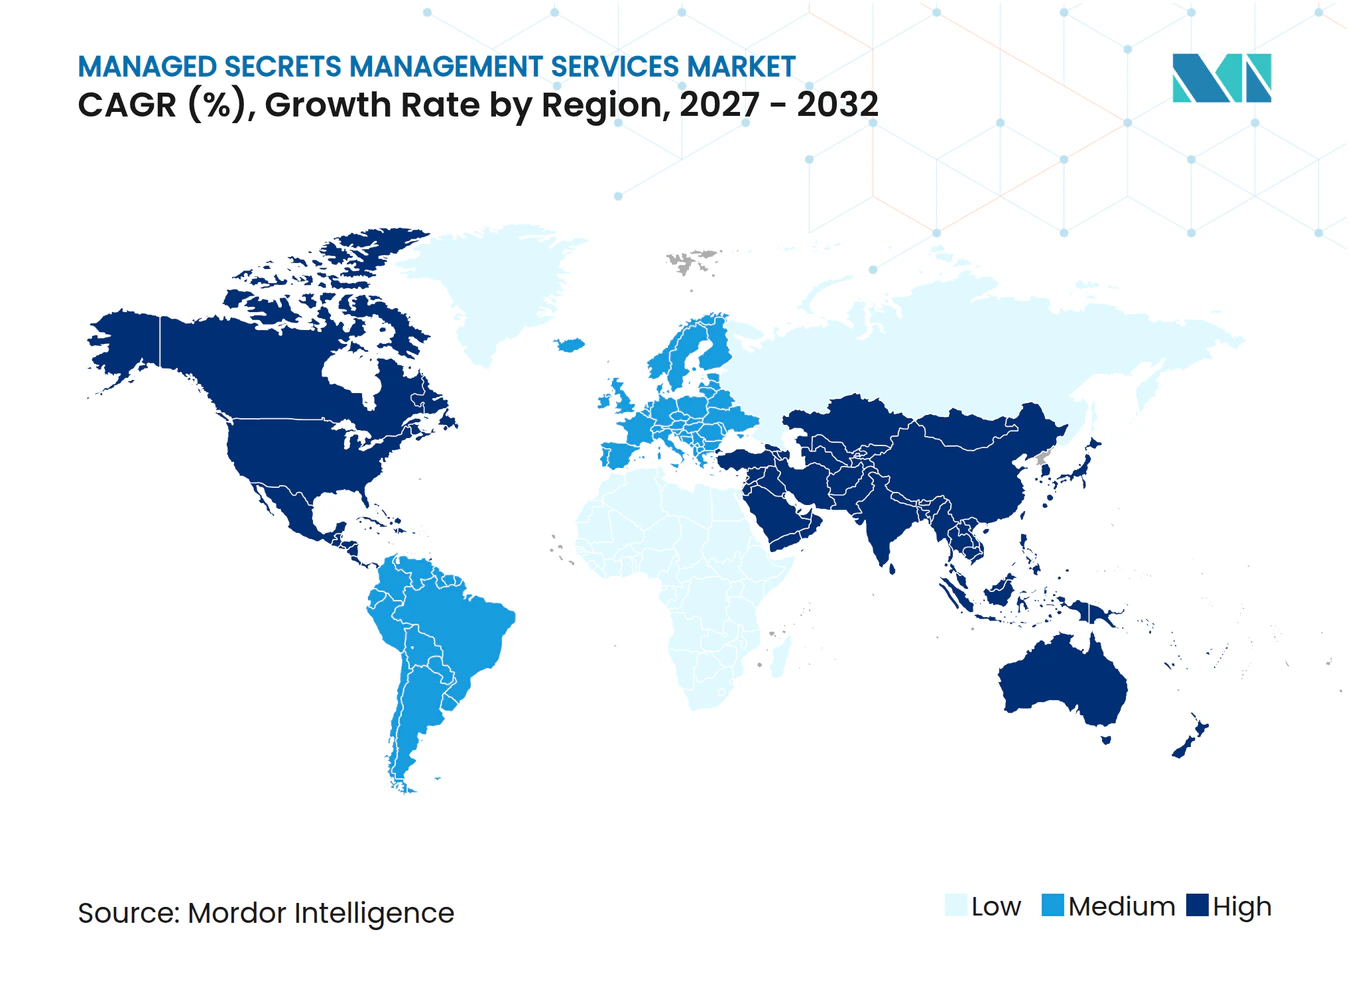
| Mercado de Crescimento Mais Rápido | América do Norte |
| Maior Mercado | Ásia-Pacífico |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gestão de Segredos por Mordor Intelligence
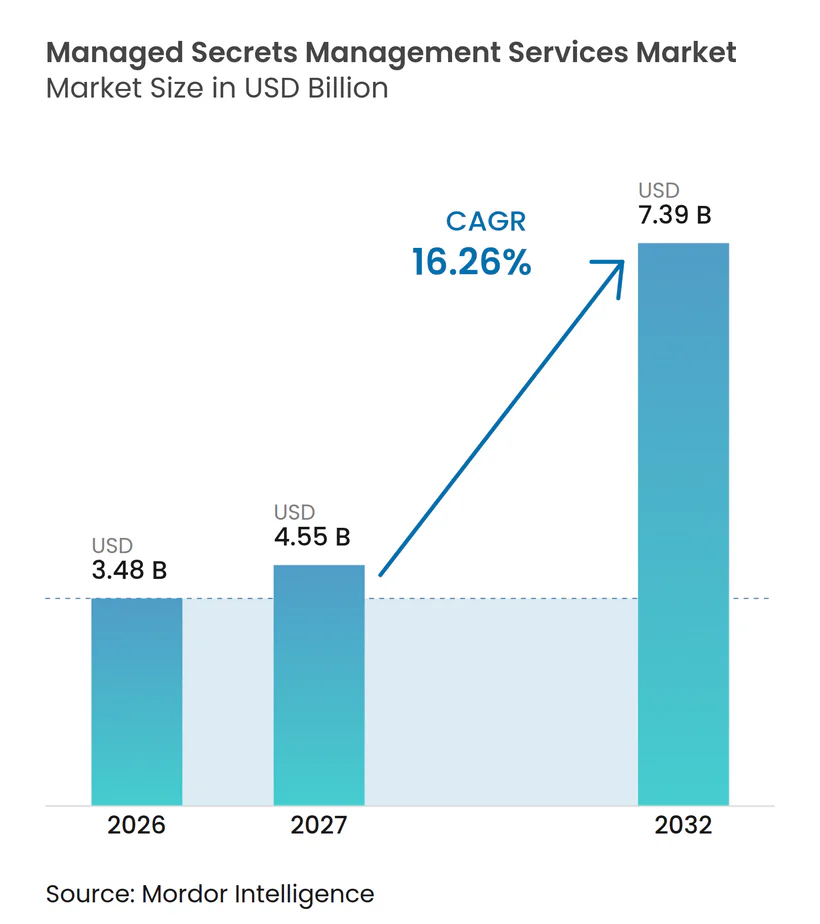
O Mercado de Serviços Gerenciados de Gestão de Segredos está projetado para se expandir de 3,48 bilhões de USD em 2026 e 4,55 bilhões de USD em 2027 para 7,39 bilhões de USD até 2032, registrando um CAGR de 16,26% entre 2027 e 2032. O mercado de serviços gerenciados de gestão de segredos está sendo moldado pela rápida disseminação de práticas DevOps, operações em múltiplas nuvens e identidades de máquinas que precisam de controle frequente. As organizações estão criando credenciais mais rapidamente do que muitas equipes internas conseguem rastrear, rotacionar e proteger. A IBM concluiu sua aquisição da HashiCorp, Inc. por 6,4 bilhões de USD em fevereiro de 2025, enquanto a Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026, aproximando a governança de segredos das plataformas centrais de identidade e segurança em nuvem. O mercado de serviços gerenciados de gestão de segredos também se beneficia de requisitos de acesso auditável, rotação e controles de privilégio mínimo em ambientes regulamentados. O trabalho de integração com sistemas legados, a escassez de especialistas e os custos de implantação ainda retardam a adoção para algumas organizações, especialmente aquelas com portfólios de aplicações mais antigas.
Principais Conclusões do Relatório
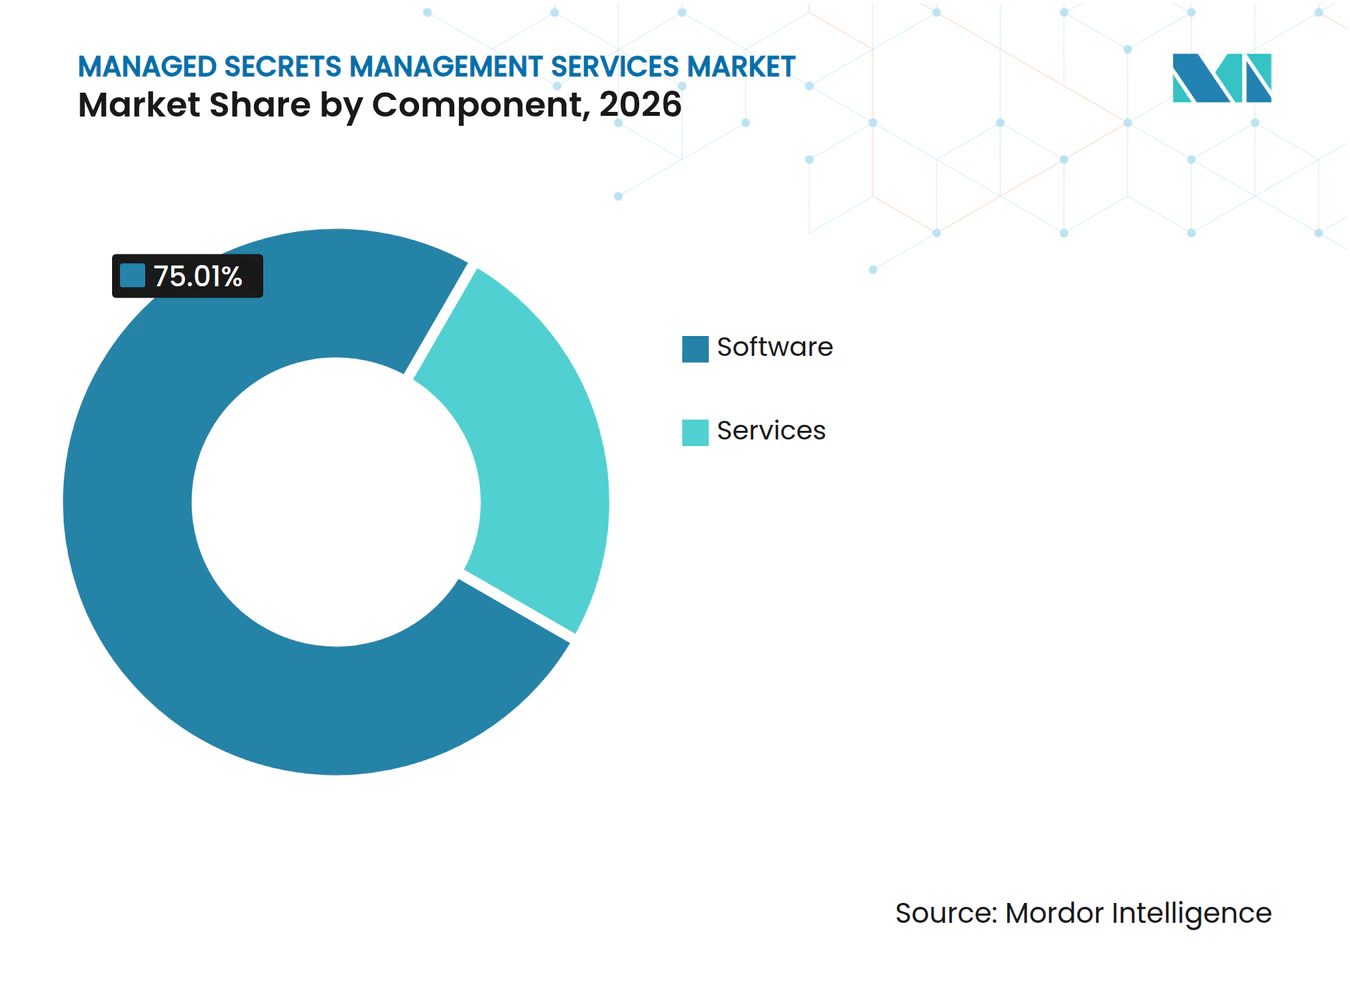
- Por componente, o Software deteve 75,01% da participação do mercado de serviços gerenciados de gestão de segredos em 2026, enquanto os Serviços estão projetados para se expandir a um CAGR de 17,89% até 2032.
- Por modelo de implantação, a implantação Baseada em Nuvem representou 70,66% da participação do mercado de serviços gerenciados de gestão de segredos em 2026 e deve avançar a um CAGR de 17,76% até 2032.
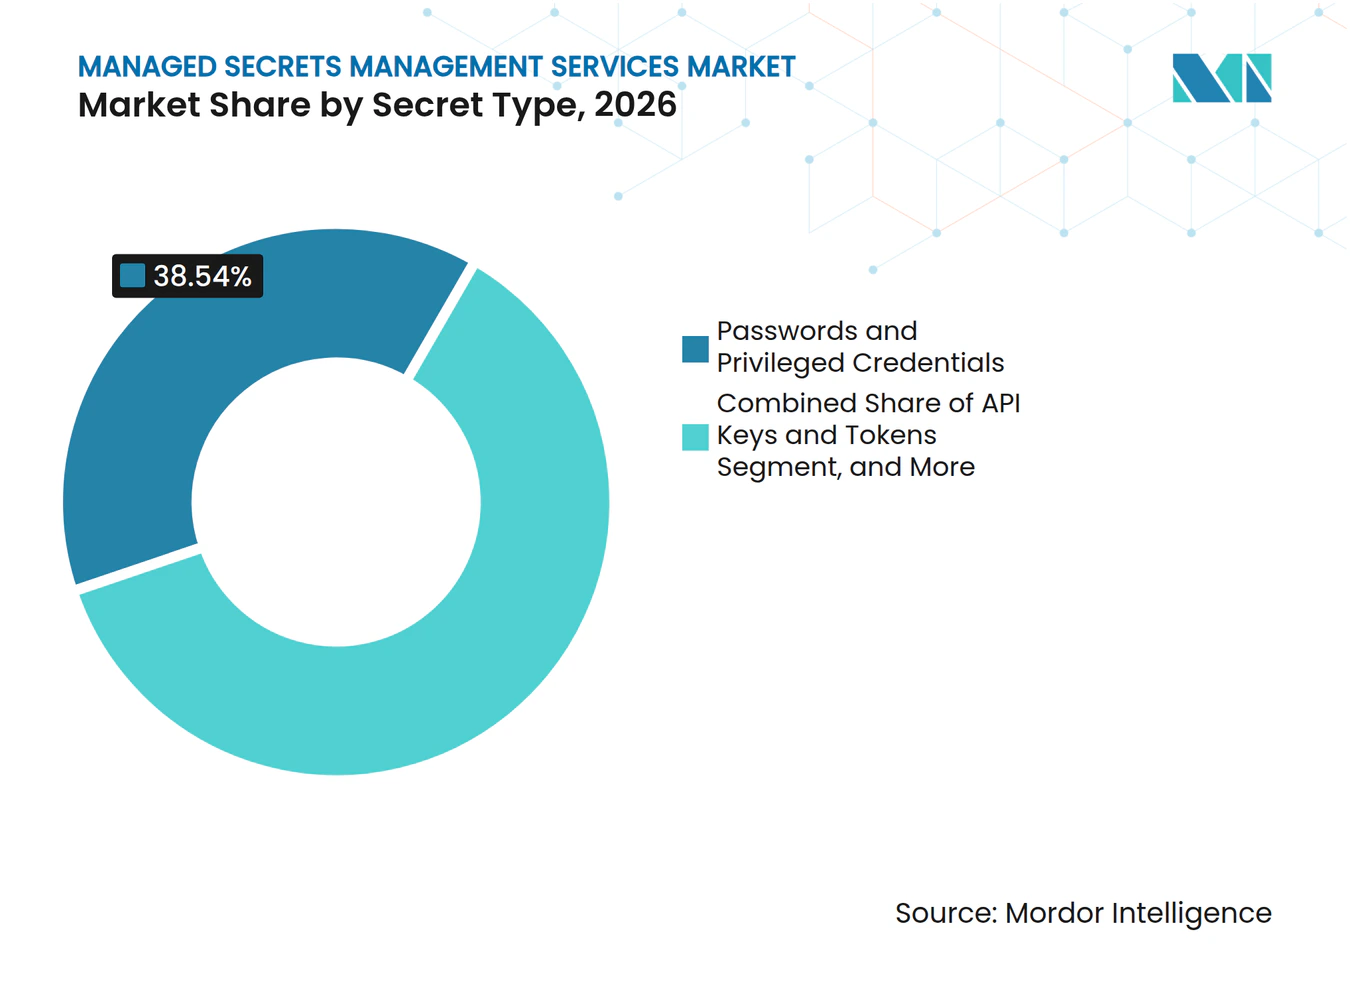
- Por tipo de segredo, Senhas e Credenciais Privilegiadas detiveram 38,54% de participação em 2026, enquanto Chaves de API e Tokens estão projetados para se expandir a um CAGR de 17,88% até 2032.
- Por setor de uso final, o BFSI representou 26,03% de participação em 2026, enquanto TI e Telecomunicações deve avançar a um CAGR de 17,67% até 2032.
- Por geografia, a América do Norte deteve 45,54% de participação em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 17,77% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Pipelines DevOps e CI/CD | +3.2% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Complexidade de Múltiplas Nuvens e Nuvem Híbrida | +2.8% | Global, núcleo na Ásia-Pacífico, extensão para Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Expansão de Identidades de Máquinas e Cargas de Trabalho de API | +2.5% | Global, dominante na América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Requisitos Regulatórios para Rotação, Auditabilidade e Privilégio Mínimo | +2.1% | América do Norte e UE, extensão para Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Governança de Credenciais de Agentes de IA | +1.8% | Global, ganhos iniciais na América do Norte e Singapura | Longo prazo (≥ 4 anos) |
| Autenticação de Carga de Trabalho Sem Segredos e Credenciais de Curta Duração | +1.4% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Pipelines DevOps e CI/CD
A integração contínua e a entrega contínua tornaram as credenciais uma parte ativa da entrega diária de software. As equipes de desenvolvimento precisam que os segredos sejam injetados, rotacionados e registrados na velocidade de seus pipelines de lançamento. Um estudo da ACM de 2025 identificou o controle de acesso fragmentado em ambientes de nuvem como uma preocupação persistente de segurança de API e apontou cofres de segredos e política como código como medidas de proteção importantes.[1] A campanha Megalodon injetou 5.718 commits maliciosos em 5.561 repositórios do GitHub em menos de 6 horas e expôs a escala em que as vulnerabilidades de pipeline podem ser exploradas. O OWASP lista a higiene inadequada de credenciais e o gerenciamento insuficiente de identidade e acesso entre os riscos significativos de segurança de CI/CD. A HashiCorp, Inc. adicionou um plugin para Visual Studio Code para detecção de segredos em tempo real e varredura do Jira em setembro de 2025, aproximando a detecção do ponto em que os desenvolvedores criam e gerenciam código.
Complexidade de Múltiplas Nuvens e Nuvem Híbrida
O mercado de serviços gerenciados de gestão de segredos ganha suporte à medida que as organizações operam em AWS, Azure e Google Cloud Platform. Cada plataforma segue uma abordagem diferente para versões de credenciais, exclusão e recuperação, o que torna mais difícil manter uma política consistente. A GitGuardian relatou que 70% dos segredos vazados em 2022 permaneceram ativos 2 anos depois, mostrando por quanto tempo credenciais não resolvidas podem permanecer expostas.[2] A ISACA descreveu um caso de auditoria de 2026 em que chaves de API codificadas em arquivos CI/CD levaram a um esforço de modernização em toda a empresa vinculado à conformidade com SOX e PCI DSS. A Akeyless anunciou integração com AWS em julho de 2025 para suportar políticas centralizadas e sincronização de credenciais sem exigir que os clientes substituam as implantações existentes do AWS Secrets Manager. Essa abordagem é relevante onde os compradores precisam de uma camada de controle comum, mas não podem pausar as operações de nuvem existentes durante uma migração.
Expansão de Identidades de Máquinas e Cargas de Trabalho de API
O mercado de serviços gerenciados de gestão de segredos está respondendo a um volume crescente de credenciais usadas por aplicações, serviços, APIs e cargas de trabalho automatizadas. A orientação de 2026 da Cloud Security Alliance identifica a identidade não humana e a governança de IA agêntica como uma prioridade de segurança para organizações que adotam sistemas autônomos.[3] A Kong introduziu o Kong Identity em outubro de 2025 para colocar o acesso de API máquina a máquina sob o mesmo plano de controle usado para identidades humanas. O Grupo de Gerenciamento de Identidade Não Humana recomenda propriedade formal, escopo, expiração e revogação para chaves de API, segredos de clientes e tokens. Esses requisitos favorecem serviços que podem gerenciar credenciais ao longo de seu ciclo de vida, em vez de simplesmente armazená-las. A necessidade está se tornando mais urgente à medida que os sistemas de software usam credenciais de máquinas em mais serviços e ambientes.
Requisitos Regulatórios para Rotação, Auditabilidade e Privilégio Mínimo
As obrigações de conformidade estão aumentando a necessidade de controles documentados sobre contas de serviço e outras credenciais não humanas. O Requisito 8.6.3 do PCI DSS tornou-se obrigatório em 31 de março de 2025, exigindo alterações periódicas em senhas e frases de acesso para contas de aplicações e sistemas com base em risco. O DORA abrange entidades financeiras europeias e provedores de TIC, enquanto o NIS2 estende os requisitos de segurança a setores como energia, transporte, saúde e infraestrutura digital. Essas regras tornam as práticas informais de credenciais mais difíceis de defender durante auditorias. Os provedores gerenciados podem combinar operação de cofre, controles de política, relatórios e revisões de acesso em um modelo de serviço. O mercado de serviços gerenciados de gestão de segredos, portanto, tem relevância particular em BFSI e saúde, onde o trabalho de conformidade e as operações de segurança estão intimamente conectados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração com Aplicações Legadas | -1.5% | Global, particularmente América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Alto Custo Total de Propriedade e Encargo de Serviços Especializados | -1.2% | Global, mais agudo na América do Sul e África | Médio prazo (2 a 4 anos) |
| Escassez de Habilidades em Governança de Segredos e Criptografia | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Risco de Dependência de Fornecedor e Migração de Cofre | -0.7% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Aplicações Legadas
Muitas organizações ainda executam sistemas bancários centrais, plataformas de controle industrial e sistemas de planejamento de recursos empresariais que foram projetados antes de a injeção de segredos baseada em API se tornar comum. Esses sistemas podem não aceitar credenciais dinâmicas sem uma reformulação significativa. A HashiCorp, Inc. declarou em 2025 que eliminar todos os segredos estáticos permanece uma aspiração para muitas organizações porque alguns sistemas legados, APIs de SaaS e bancos de dados não suportam credenciais dinâmicas. A migração pode se tornar um esforço de vários anos que adia a receita de serviços gerenciados e aumenta o trabalho de implementação. Durante a transição, as organizações podem precisar de armazenamentos de credenciais paralelos, o que pode expandir temporariamente o número de locais que requerem supervisão. Provedores com conectores e adaptadores para middleware mais antigo têm vantagem onde a reengenharia completa de aplicações não é prática.
Alto Custo Total de Propriedade e Encargo de Serviços Especializados
As implantações empresariais requerem infraestrutura, pessoal experiente, governança de políticas, registros de auditoria e processos de resposta a incidentes. Esses requisitos podem tornar o mercado de serviços gerenciados de gestão de segredos menos acessível a empresas de médio porte com orçamentos de segurança limitados. A Doppler observou em 2025 que a rotação manual e a sincronização de ambientes não escalam em ambientes de desenvolvimento de ritmo acelerado, mas a automação requer tanto investimento inicial quanto habilidades de engenharia. O encargo de custo é maior quando uma organização opera múltiplos cofres em HashiCorp Vault, AWS Secrets Manager, Azure Key Vault e Google Cloud Secret Manager. Cada plataforma pode exigir conhecimento operacional e procedimentos de governança separados. Serviços de assinatura que agrupam operações, controles de política e relatórios de conformidade podem reduzir esse encargo, embora os custos de troca permaneçam uma barreira.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Software Fornece a Base Enquanto os Serviços Expandem a EntregaO Software deteve 75,01% da receita total de 2026, refletindo os gastos estabelecidos em mecanismos de cofre, licenças de plataforma e automação de ciclo de vida. A camada de software suporta a criação, armazenamento, rotação e auditoria de credenciais em aplicações e ambientes. Os Serviços estão projetados para avançar a um CAGR de 17,89% de 2027 a 2032, a taxa mais rápida entre os tipos de componentes. Isso reflete a necessidade de suporte à implementação, operações gerenciadas, trabalho consultivo e garantia de conformidade. A IBM concluiu a aquisição da HashiCorp, Inc. por 6,4 bilhões de USD em fevereiro de 2025 e adicionou o HashiCorp Vault ao seu portfólio de automação de nuvem híbrida. Essa transação colocou uma plataforma de cofre bem estabelecida ao lado do Red Hat OpenShift e da IBM Ansible Automation Platform.
A StrongDM, Inc. lançou o StrongDM Vault em novembro de 2025 com gerenciamento de credenciais para Microsoft SQL Server, MySQL, MariaDB e PostgreSQL dentro de um serviço gerenciado. O lançamento mostra como os provedores estão adicionando entrega operacional em torno do software de plataforma central. A Infisical Inc. captou 16 milhões de USD em financiamento da Série A em junho de 2025 e relatou proteger mais de 500 milhões de segredos diariamente por meio de sua plataforma de código aberto. As ofertas de código aberto podem reduzir os custos iniciais de software e colocar maior ênfase na qualidade do serviço, suporte e controles empresariais. À medida que os ambientes se tornam mais complexos, os compradores frequentemente buscam um provedor que possa operar a plataforma em vez de apenas fornecer o software. O setor de serviços gerenciados de gestão de segredos está, portanto, vendo uma ligação mais estreita entre a capacidade da plataforma e a entrega gerenciada recorrente.


Por Modelo de Implantação:
A Liderança Baseada em Nuvem Reforça a DemandaA implantação Baseada em Nuvem representou 70,66% do tamanho do mercado de serviços gerenciados de gestão de segredos em 2026 e está projetada para avançar a um CAGR de 17,76% até 2032. Sua escala reflete a grande parcela de cargas de trabalho já em execução em infraestrutura de nuvem gerenciada e SaaS. A entrega hospedada em nuvem pode simplificar o provisionamento, as atualizações e a administração remota para equipes de desenvolvimento distribuídas. Também suporta a aplicação centralizada de políticas onde as aplicações operam em vários ambientes de nuvem. A implantação Híbrida permanece importante em BFSI, governo e saúde, onde a soberania de dados ou a arquitetura existente limita o armazenamento de credenciais totalmente hospedado em nuvem. A implantação Local permanece relevante para sistemas isolados, infraestrutura crítica e redes soberanas com conectividade de nuvem limitada.
A HashiCorp, Inc. adicionou suporte ao AWS PrivateLink ao HashiCorp Cloud Platform Vault Dedicated em setembro de 2025. A capacidade suporta conectividade privada entre cargas de trabalho em nuvem e serviços de cofre gerenciados. Isso oferece aos compradores sensíveis à conformidade uma maneira de usar a entrega em nuvem enquanto limita a exposição à rede pública. As certificações ISO 27001 e SOC 2 Tipo II também apoiam a confiança dos compradores em serviços de segurança hospedados, especialmente em setores que anteriormente favoreciam a infraestrutura local. O mercado de serviços gerenciados de gestão de segredos, portanto, não está se movendo apenas de local para nuvem, pois os designs híbridos continuam a atender aos requisitos operacionais e regulatórios. Os provedores que suportam conectividade privada e consistência de políticas em todos os modelos de implantação estão posicionados para atender a essa combinação de necessidades.
Por Tipo de Segredo:
Chaves de API e Tokens Lideram a Expansão Mais RápidaSenhas e Credenciais Privilegiadas detiveram 38,54% da receita total em 2026. Sua grande posição reflete o longo histórico de programas de acesso privilegiado em setores regulamentados, incluindo BFSI e saúde. Chaves de API e Tokens estão projetados para se expandir a um CAGR de 17,88% até 2032, a taxa mais rápida entre os tipos de segredos. Microsserviços, agentes de IA, integrações de SaaS e aplicações orientadas a API criam credenciais que precisam de propriedade, escopo limitado, expiração e revogação. Isso desloca a atenção de segurança das credenciais usadas por funcionários para as credenciais trocadas entre sistemas de software. O mercado de serviços gerenciados de gestão de segredos deve, portanto, suportar tanto as credenciais privilegiadas estabelecidas quanto as identidades mais recentes de máquina a máquina.
O IETF publicou um rascunho de 2026 para o Agente Intermediário de Credenciais para Agentes que descreve o uso de credenciais de proxy de curta duração e escopo restrito para agentes de IA em vez de tokens de longa duração. A abordagem colocaria a intermediação e a governança de credenciais mais próximas do ponto em que um agente de IA solicita acesso. Certificados e Chaves Privadas também se beneficiam da implementação de confiança zero e do uso mais amplo de conexões criptografadas. Chaves de Criptografia e Configuração Sensível estão ganhando relevância à medida que as organizações aplicam hierarquias de gerenciamento de chaves para proteção de dados. O Requisito 3.6 do PCI DSS e o Artigo 9 do DORA reforçam a importância do gerenciamento controlado de criptografia e acesso em ambientes cobertos. Os provedores que podem gerenciar essas diferentes classes de segredos em um fluxo de trabalho unificado podem reduzir a fragmentação para as equipes de segurança.


Por Setor de Uso Final:
O BFSI Lidera Enquanto TI e Telecomunicações Avança Mais RapidamenteO BFSI representou 26,03% do tamanho do mercado de serviços gerenciados de gestão de segredos em 2026. As instituições financeiras devem manter controles para sistemas de pagamento, aplicações bancárias, plataformas de dados e conexões de terceiros. PCI DSS, DORA, GLBA e SOX elevam as expectativas para rotação, trilhas de auditoria e acesso de privilégio mínimo. TI e Telecomunicações está projetado para avançar a um CAGR de 17,67% de 2027 a 2032. As operadoras de telecomunicações gerenciam credenciais em configurações de rede, gateways de API, sistemas OSS e BSS e cargas de trabalho de IA em funções de rede. Esses ambientes criam muitas classes de credenciais separadas que precisam de gerenciamento centralizado.
As organizações de Saúde e Ciências da Vida estão adotando serviços de segredos à medida que os sistemas clínicos se tornam mais conectados e os requisitos de conformidade permanecem importantes. Os compradores do Governo e Setor Público também têm necessidade de identificar e proteger credenciais incorporadas em código-fonte e arquivos de configuração. A adoção no Varejo e Comércio Eletrônico está intimamente ligada à conformidade com o PCI DSS e à segurança de pagamentos. As organizações de Manufatura e Industrial estão adicionando identidades de dispositivos à medida que as implantações industriais de Internet das Coisas aumentam. Os operadores de Energia e Utilidades enfrentam um caminho de implementação mais difícil, mas as obrigações de infraestrutura crítica estão aumentando seu incentivo para melhorar os controles de credenciais. O setor de serviços gerenciados de gestão de segredos abrange esses setores porque cada um depende de software, identidades e políticas de acesso que devem ser mantidos ao longo do tempo.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Segredos da América do Norte
A América do Norte deteve 45,54% da receita total em 2026. A região concentra um grande número de empresas nativas em nuvem, instituições financeiras, compradores do setor público e contratantes federais. Os requisitos de segurança federais e os serviços autorizados pelo FedRAMP podem influenciar as decisões de aquisição dos fornecedores de gestão de segredos. O Secure Software Development Framework da Agência de Segurança Cibernética e de Infraestrutura dos Estados Unidos também apoia a proteção de segredos em código e arquivos de configuração. A Palo Alto Networks concluiu a aquisição da CyberArk em fevereiro de 2026, alterando o cenário competitivo regional para segurança de identidade, acesso privilegiado e gestão de segredos. Canadá e México acrescentam demanda por meio da digitalização de serviços financeiros e da adoção de nuvem transfronteiriça, embora seus volumes de mercado permaneçam abaixo dos Estados Unidos.
Mercado de Serviços Gerenciados de Gestão de Segredos da Ásia-Pacífico
A Ásia-Pacífico deve avançar a um CAGR de 17,77% até 2032, tornando-se a geografia de expansão mais rápida no mercado de serviços gerenciados de gestão de segredos. A região está adotando sistemas de nuvem híbrida enquanto responde a ameaças de segurança relacionadas à inteligência artificial e a novas regulamentações de cibersegurança. A Lei de Proteção de Dados Pessoais Digitais da Índia cria obrigações de responsabilidade do fiduciário de dados que apoiam uma gestão mais robusta de chaves de criptografia e governança de segredos. A Lei de Proteção de Informações Pessoais da China favorece abordagens localizadas, nas quais as organizações precisam atender aos requisitos domésticos de dados. O caminho de certificação ISMAP do Japão apoia a adoção de nuvem governamental. Coreia do Sul, Austrália e Singapura são áreas de crescimento adicionais, pois os marcos nacionais de cibersegurança enfatizam cada vez mais o acesso privilegiado, a rotação de credenciais e a segurança em nuvem.
Mercado de Serviços Gerenciados de Gestão de Segredos da EMEA e América do Sul
A Europa permanece uma região significativa orientada pela conformidade no mercado de serviços gerenciados de gestão de segredos. Alemanha, Reino Unido e França são os principais centros compradores dentro da região. O DORA e o NIS2 criam um ambiente exigente para controles de acesso, criptografia, resiliência e auditabilidade. Esse cenário regulatório sustenta a demanda por serviços que combinam governança com operação técnica. América do Sul, Oriente Médio e África permanecem regiões em estágio inicial. Brasil e Chile estão avançando em marcos de governança digital, enquanto Arábia Saudita e Emirados Árabes Unidos acrescentam demanda por meio de programas nacionais de nuvem nos setores governamental e de serviços financeiros.
Cenário Competitivo
Concentração do Mercado
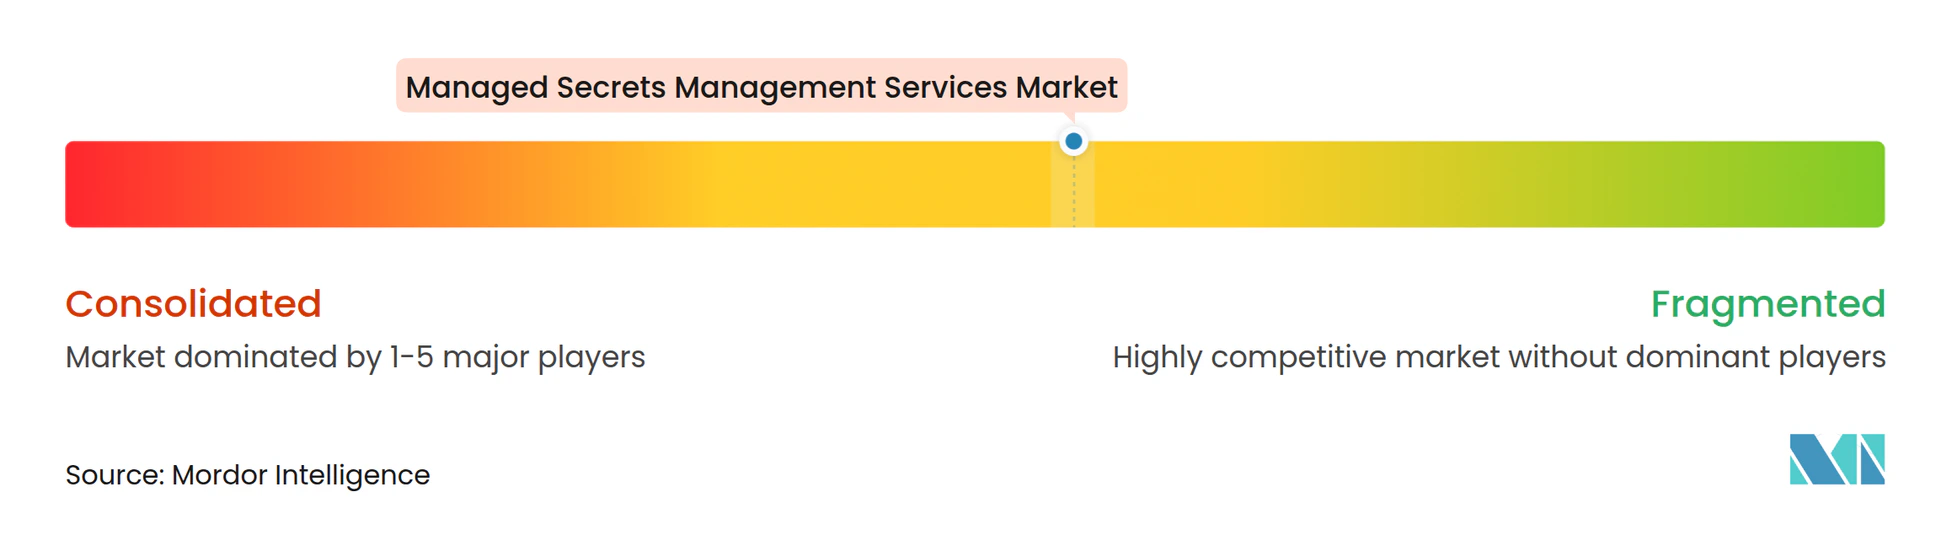
O mercado de serviços gerenciados de gestão de segredos é moderadamente concentrado entre grandes plataformas empresariais, mas permanece fragmentado entre ofertas especializadas e orientadas a desenvolvedores. Palo Alto Networks, IBM, BeyondTrust Corporation, Delinea Inc. e Thales DIS CPL USA, Inc. competem por grandes implantações empresariais. Akeyless Security Ltd., Infisical Inc., Doppler Technologies, Inc., GitGuardian SAS e Teleport Inc. atendem a casos de uso especializados e organizações de médio porte. A IBM integrou o HashiCorp Vault à sua plataforma de nuvem híbrida após concluir sua aquisição da HashiCorp, Inc. por 6,4 bilhões de USD em fevereiro de 2025. A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026, combinando capacidades de segurança de identidade, acesso privilegiado e gerenciamento de segredos. Essas transações aumentam a pressão competitiva sobre provedores independentes de cofre para se diferenciarem por meio de modelos de código aberto, flexibilidade arquitetural e ferramentas de governança direcionadas.
A governança de credenciais de agentes de IA está criando uma oportunidade para provedores que podem gerenciar acesso de curta duração e escopo restrito. O rascunho do IETF para Agente Intermediário de Credenciais para Agentes fornece uma direção técnica para intermediação de credenciais de agentes e pode influenciar os requisitos futuros de plataforma. Pequenas e médias empresas sem equipes internas de cofre também apresentam uma oportunidade para provedores de serviços gerenciados. A GitGuardian SAS lançou o ggscout em outubro de 2026 com capacidades de verificação de validade e permissões para segredos dentro de redes empresariais. O produto reflete uma estratégia de adicionar governança e monitoramento sobre armazenamentos de segredos existentes em vez de exigir uma substituição completa. Isso pode ser atraente para compradores com vários cofres e apetite limitado para uma grande migração.
Certificações incluindo SOC 2 Tipo II, ISO 27001 e FedRAMP podem afetar a elegibilidade de fornecedores na América do Norte e Europa. Esses requisitos criam uma barreira de entrada para fornecedores mais novos, mesmo quando seus produtos técnicos são capazes. Os provedores estabelecidos podem usar certificação, amplitude de integração e capacidade de serviços profissionais para suportar longos ciclos de aquisição. Os provedores especializados podem competir abordando fluxos de trabalho de desenvolvedores, identidade de carga de trabalho, gerenciamento de certificados e consistência de políticas em múltiplas nuvens. O mercado de serviços gerenciados de gestão de segredos continuará a incluir tanto provedores de plataforma consolidados quanto fornecedores focados. Nenhuma participação de mercado combinada para os principais fornecedores é fornecida, portanto, uma pontuação de concentração não pode ser atribuída a partir das evidências disponíveis sem estimá-la.
Líderes do Setor de Serviços Gerenciados de Gestão de Segredos
-
CyberArk Software Ltd.
-
HashiCorp, Inc.
-
Delinea Inc.
-
BeyondTrust Corporation
-
Akeyless Security Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Segredos Empresas cobertas neste relatório
- Palo Alto Networks
- HashiCorp, Inc.
- Delinea Inc.
- BeyondTrust Corporation
- Thales DIS CPL USA, Inc.
- Keeper Security, Inc.
- AgileBits Inc.
- Bitwarden Inc.
- Akeyless Security Ltd.
- Doppler Technologies, Inc.
- Infisical Inc.
- GitGuardian SAS
- StrongDM, Inc.
- Teleport Inc.
- CloudTruth, Inc.
- EnvKey, Inc.
- ARCON TechSolutions Pvt. Ltd.
- Zoho Corporation Pvt. Ltd.
- WALLIX Group S.A.
- Keyfactor, Inc.
- Smallstep Labs, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Segredos
- Outubro de 2026: A GitGuardian SAS lançou a capacidade de verificação de validade e permissões do ggscout, permitindo que as organizações verifiquem se os segredos armazenados em cofre permanecem ativos e avaliem suas permissões dentro da rede empresarial, avançando a governança de identidades não humanas da detecção para a garantia proativa do ciclo de vida.
- Outubro de 2026: A HashiCorp, Inc. completou um ano após o lançamento do Vault Enterprise 1.21, introduzindo suporte ao Método de Autenticação SPIFFE para identidades de carga de trabalho verificáveis criptograficamente, segredos protegidos do Vault Secrets Operator para entrega efêmera de credenciais Kubernetes sem armazenamento etcd persistente e um servidor de Protocolo de Contexto de Modelo do Vault para interação com o cofre em linguagem natural.
- Junho de 2026: A GitGuardian SAS lançou a Proteção de Endpoint, estendendo a detecção de segredos em tempo real para estações de trabalho de desenvolvedores e privilegiadas para fechar os riscos de credenciais introduzidos por assistentes de codificação de IA que geram e armazenam tokens localmente em cache, uma lacuna que cresceu materialmente junto com a adoção de ferramentas de desenvolvimento agêntico.
- Fevereiro de 2026: A Palo Alto Networks concluiu sua aquisição da CyberArk por 25 bilhões de USD, estabelecendo a segurança de identidade, incluindo gerenciamento de segredos, acesso privilegiado e governança de credenciais de agentes de IA, como um pilar central de sua estratégia de plataformização e reformulando a dinâmica competitiva em todo o gerenciamento de segredos empresariais.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gestão de Segredos
O Mercado de Serviços Gerenciados de Gestão de Segredos refere-se ao setor focado em serviços terceirizados e gerenciados que ajudam as organizações a armazenar, controlar, distribuir, rotacionar, monitorar e governar com segurança credenciais digitais sensíveis, como senhas, chaves de criptografia, chaves de API, certificados, tokens e segredos de acesso privilegiado em ambientes de TI locais, em nuvem e híbridos.
O Relatório do Mercado de Serviços Gerenciados de Gestão de Segredos é Segmentado por Componente (Software, Serviços), por Modelo de Implantação (Baseado em Nuvem, Híbrido, Local), por Tipo de Segredo (Senhas e Credenciais Privilegiadas, Chaves de API e Tokens, Certificados e Chaves Privadas, Chaves de Criptografia e Configuração Sensível), por Setor de Uso Final (BFSI, TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Varejo e Comércio Eletrônico, Manufatura e Industrial, Energia e Utilidades, Outros Setores de Uso Final) e por Geografia (América do Norte [Estados Unidos, Canadá, México], América do Sul [Brasil, Argentina, Chile, Restante da América do Sul], Europa [Alemanha, Reino Unido, França, Itália, Espanha, Rússia, Restante da Europa], Ásia-Pacífico [China, Japão, Índia, Coreia do Sul, Austrália, Singapura, Restante da Ásia-Pacífico], Oriente Médio [Arábia Saudita, Emirados Árabes Unidos, Turquia, Restante do Oriente Médio], África [África do Sul, Nigéria, Restante da África]). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Baseado em Nuvem |
| Híbrido |
| Local |
| Senhas e Credenciais Privilegiadas |
| Chaves de API e Tokens |
| Certificados e Chaves Privadas |
| Chaves de Criptografia e Configuração Sensível |
| BFSI |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Varejo e Comércio Eletrônico |
| Manufatura e Industrial |
| Energia e Utilidades |
| Outros Setores de Uso Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Híbrido | ||
| Local | ||
| Por Tipo de Segredo | Senhas e Credenciais Privilegiadas | |
| Chaves de API e Tokens | ||
| Certificados e Chaves Privadas | ||
| Chaves de Criptografia e Configuração Sensível | ||
| Por Setor de Uso Final | BFSI | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura e Industrial | ||
| Energia e Utilidades | ||
| Outros Setores de Uso Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de gestão de segredos?
O mercado de serviços gerenciados de gestão de segredos está projetado para se expandir de 3,48 bilhões de USD em 2026 e 4,55 bilhões de USD em 2027 para 7,39 bilhões de USD até 2032, a um CAGR de 16,26%.
O que está impulsionando a demanda por serviços gerenciados de gestão de segredos?
A entrega DevOps, operações em múltiplas nuvens, identidades de máquinas, cargas de trabalho de API e requisitos de rotação e auditabilidade estão aumentando a demanda.
Qual modelo de implantação lidera os serviços gerenciados de gestão de segredos?
A implantação Baseada em Nuvem deteve 70,66% de participação de mercado em 2026 e deve avançar a um CAGR de 17,76% até 2032.
Qual tipo de segredo está se expandindo mais rapidamente?
Chaves de API e Tokens estão projetados para se expandir a um CAGR de 17,88% até 2032 à medida que as cargas de trabalho de máquina a máquina e de agentes de IA aumentam.
Qual setor de uso final tem a maior participação?
O BFSI representou 26,03% de participação de mercado em 2026 porque as organizações financeiras requerem controles robustos para sistemas de pagamento, bancários e de dados.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para avançar a um CAGR de 17,77% até 2032, apoiada pela adoção de nuvem e pelos requisitos de segurança cibernética em evolução.