
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Secretos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.55 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.39 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.26 % |
| Mercado de Crecimiento Más Rápido | América del Norte |
| Mercado Más Grande | Asia-Pacífico |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Secretos por Mordor Intelligence
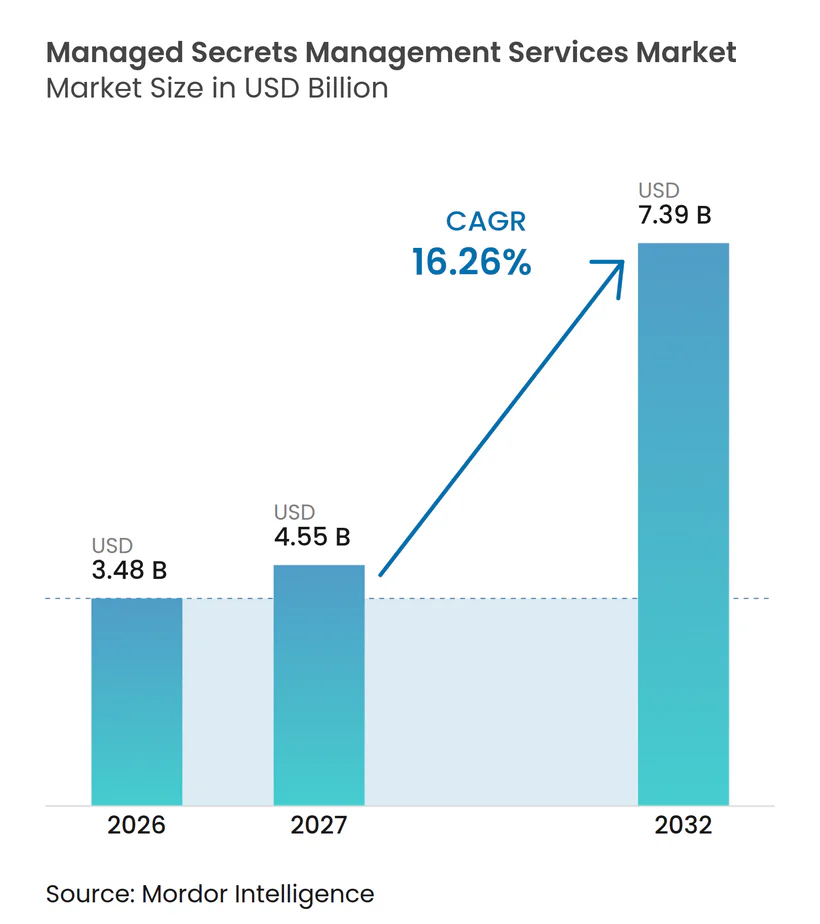
Se proyecta que el Mercado de Servicios Gestionados de Gestión de Secretos se expanda desde 3,48 mil millones de USD en 2026 y 4,55 mil millones de USD en 2027 hasta 7,39 mil millones de USD para 2032, registrando un CAGR del 16,26% entre 2027 y 2032. El mercado de servicios gestionados de gestión de secretos está siendo moldeado por la rápida expansión de las prácticas DevOps, las operaciones multinube y las identidades de máquinas que necesitan control frecuente. Las organizaciones están creando credenciales más rápido de lo que muchos equipos internos pueden rastrear, rotar y proteger. IBM completó su adquisición de HashiCorp por 6,4 mil millones de USD en febrero de 2025, mientras que Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026, acercando la gobernanza de secretos a las plataformas centrales de identidad y seguridad en la nube. El mercado de servicios gestionados de gestión de secretos también se beneficia de los requisitos de acceso auditable, rotación y controles de mínimo privilegio en entornos regulados. El trabajo de integración heredado, la escasez de habilidades especializadas y los costos de implementación aún frenan la adopción para algunas organizaciones, especialmente aquellas con patrimonios de aplicaciones más antiguas.
Conclusiones Clave del Informe
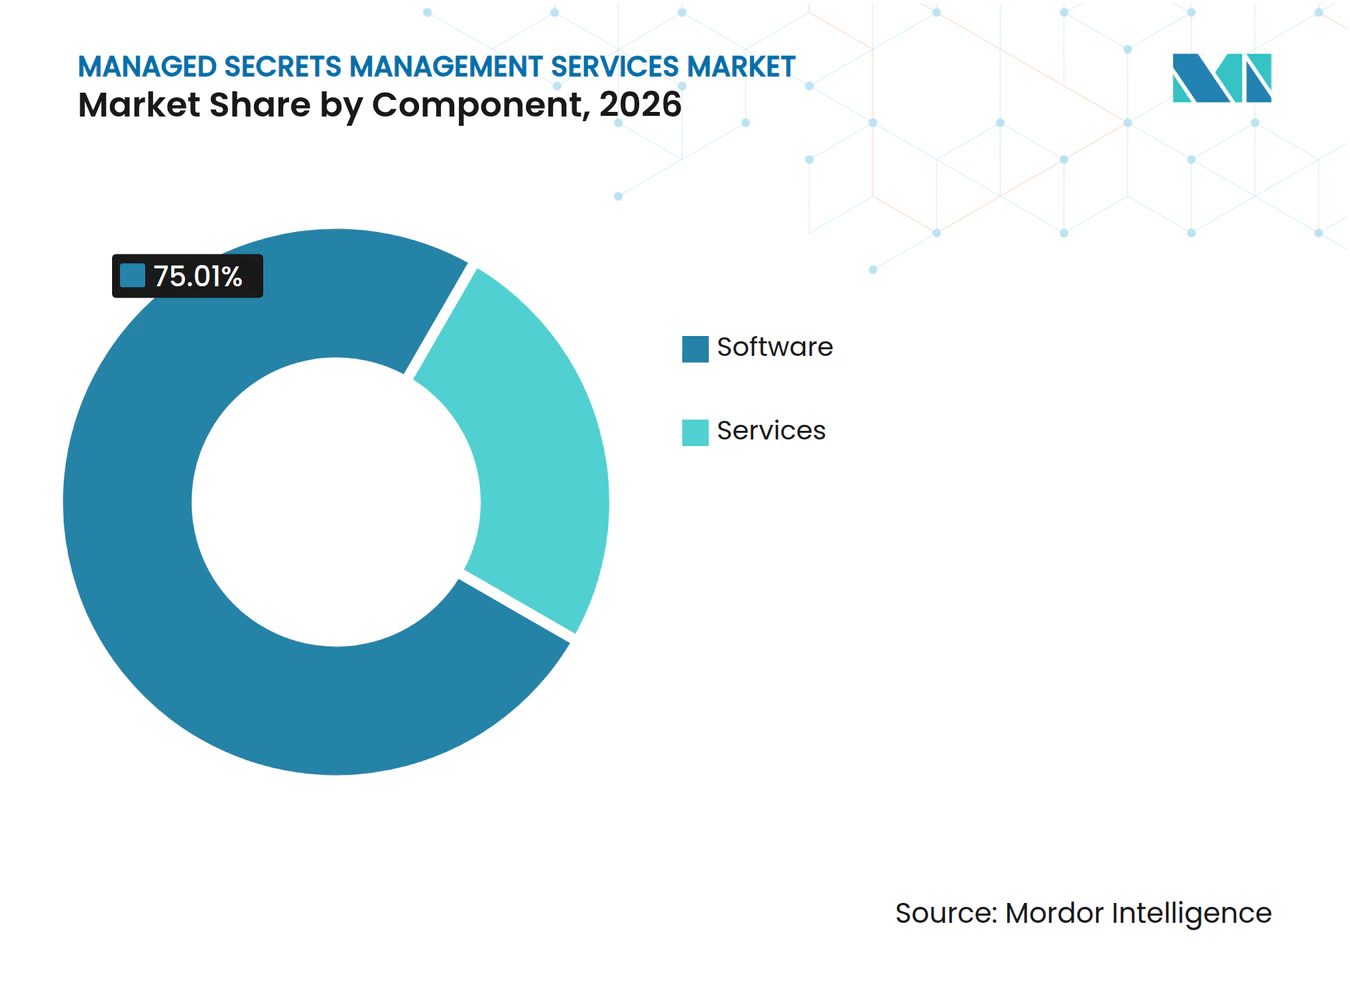
- Por componente, el Software representó el 75,01% de la participación del mercado de servicios gestionados de gestión de secretos en 2026, mientras que se proyecta que los Servicios se expandan a un CAGR del 17,89% hasta 2032.
- Por modelo de implementación, la implementación Basada en la Nube representó el 70,66% de la participación del mercado de servicios gestionados de gestión de secretos en 2026 y se espera que avance a un CAGR del 17,76% hasta 2032.
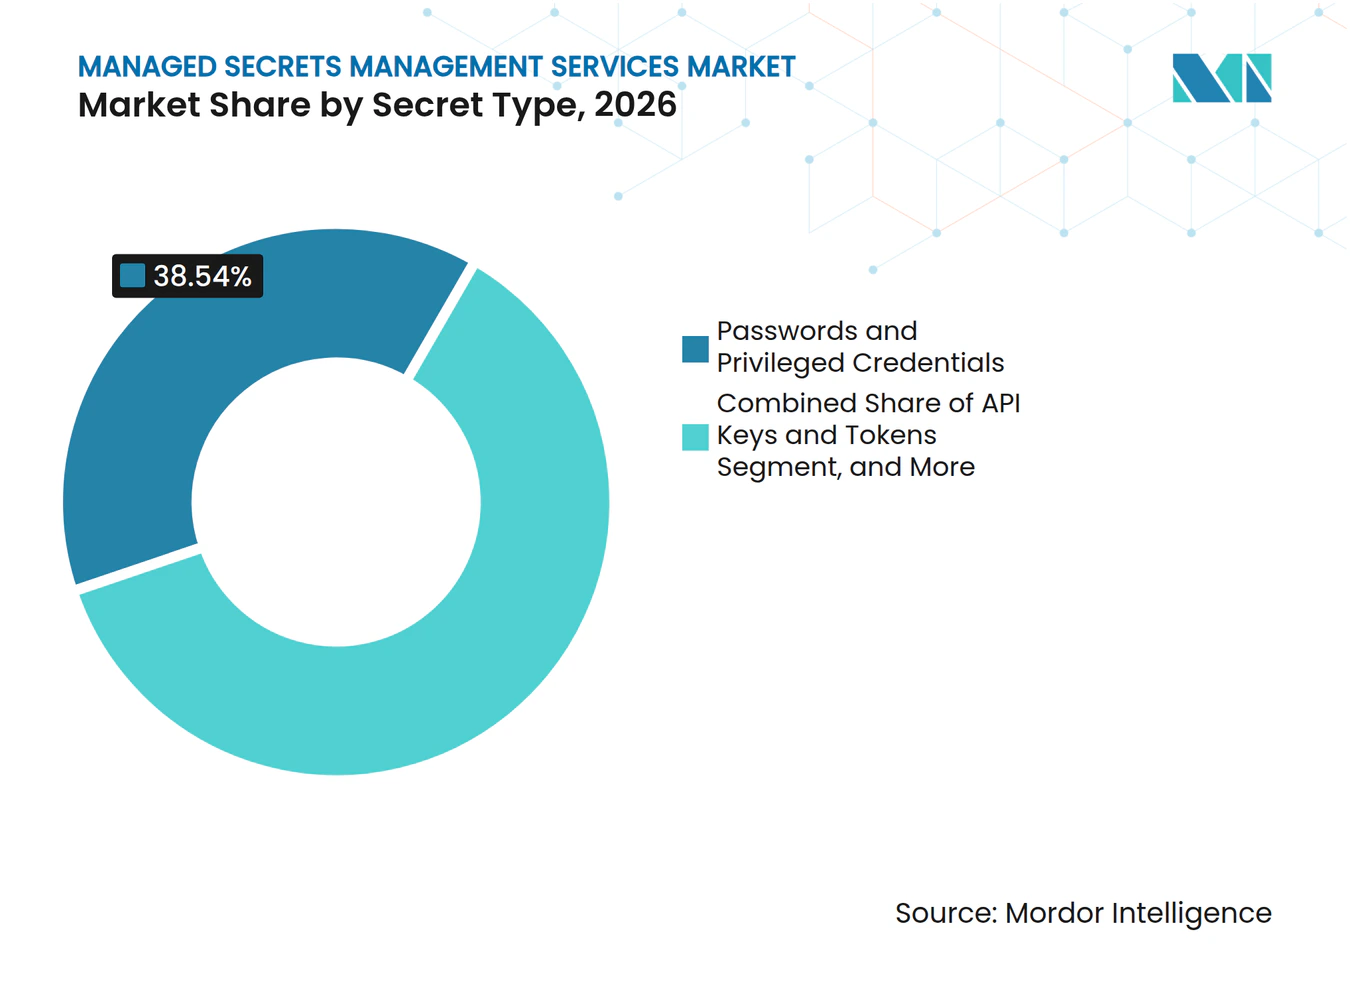
- Por tipo de secreto, las Contraseñas y Credenciales Privilegiadas representaron el 38,54% de la participación en 2026, mientras que se proyecta que las Claves API y Tokens se expandan a un CAGR del 17,88% hasta 2032.
- Por industria de uso final, BFSI representó el 26,03% de la participación en 2026, mientras que se espera que TI y Telecomunicaciones avance a un CAGR del 17,67% hasta 2032.
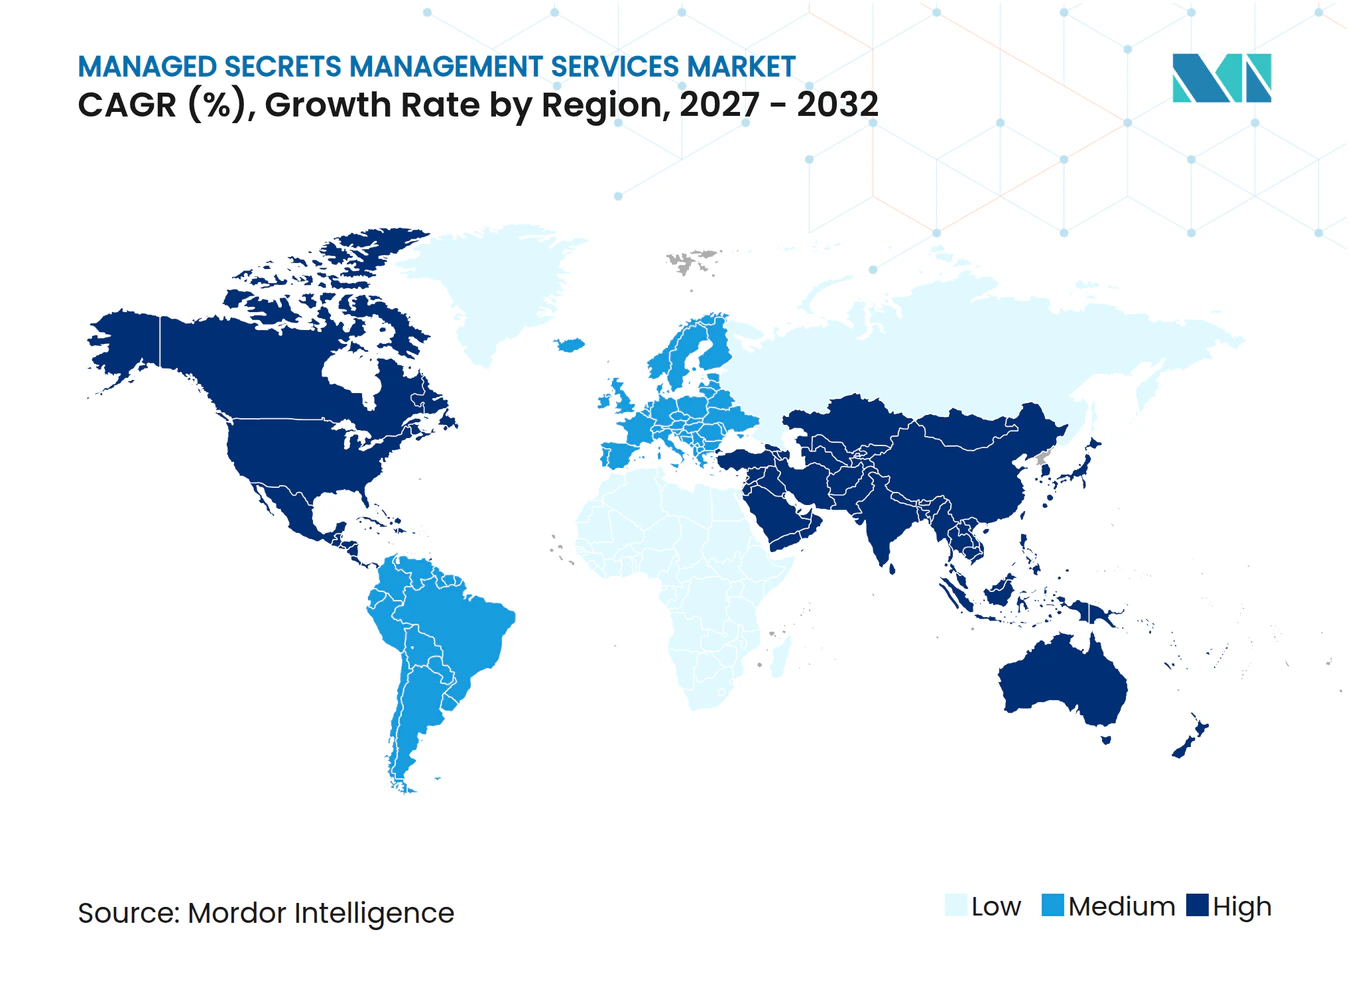
- Por geografía, América del Norte representó el 45,54% de la participación en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 17,77% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de DevOps y Canalizaciones CI/CD | +3.2% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Complejidad de la Multinube y la Nube Híbrida | +2.8% | Global, núcleo en Asia-Pacífico, extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de Identidades de Máquinas y Cargas de Trabajo de API | +2.5% | Global, dominante en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos Regulatorios de Rotación, Auditabilidad y Mínimo Privilegio | +2.1% | América del Norte y UE, extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Gobernanza de Credenciales de Agentes de IA | +1.8% | Global, ganancias tempranas en América del Norte y Singapur | Largo plazo (≥ 4 años) |
| Autenticación de Cargas de Trabajo sin Secretos y Credenciales de Corta Duración | +1.4% | América del Norte y UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de DevOps y Canalizaciones CI/CD
La integración continua y la entrega continua han convertido las credenciales en una parte activa de la entrega diaria de software. Los equipos de desarrollo necesitan que los secretos sean inyectados, rotados y registrados a la velocidad de sus canalizaciones de lanzamiento. Un estudio de ACM de 2025 identificó el control de acceso fragmentado en entornos de nube como una preocupación persistente de seguridad de API e identificó los almacenes de secretos y la política como código como medidas de protección importantes.[1] La campaña Megalodon inyectó 5.718 confirmaciones maliciosas en 5.561 repositorios de GitHub en menos de 6 horas y expuso la escala a la que se pueden explotar las debilidades de las canalizaciones. OWASP enumera la higiene débil de credenciales y la gestión inadecuada de identidades y accesos entre los riesgos de seguridad significativos de CI/CD. HashiCorp añadió un complemento de Visual Studio Code para la detección de secretos en tiempo real y el escaneo de Jira en septiembre de 2025, acercando la detección al punto donde los desarrolladores crean y gestionan el código.
Complejidad de la Multinube y la Nube Híbrida
El mercado de servicios gestionados de gestión de secretos obtiene respaldo a medida que las organizaciones operan en AWS, Azure y Google Cloud Platform. Cada plataforma sigue un enfoque diferente para las versiones de credenciales, la eliminación y la recuperación, lo que dificulta mantener una política coherente. GitGuardian informó que el 70% de los secretos filtrados en 2022 permanecieron activos 2 años después, mostrando cuánto tiempo pueden permanecer expuestas las credenciales no resueltas.[2] ISACA describió un caso de auditoría de 2026 en el que las claves API codificadas de forma fija en archivos CI/CD llevaron a un esfuerzo de modernización a nivel de toda la empresa vinculado al cumplimiento de SOX y PCI DSS. Akeyless anunció la integración con AWS en julio de 2025 para respaldar políticas centralizadas y sincronización de credenciales sin requerir que los clientes reemplacen las implementaciones existentes de AWS Secrets Manager. Este enfoque es relevante cuando los compradores necesitan una capa de control común pero no pueden pausar las operaciones en la nube existentes durante una migración.
Expansión de Identidades de Máquinas y Cargas de Trabajo de API
El mercado de servicios gestionados de gestión de secretos está respondiendo a un volumen creciente de credenciales utilizadas por aplicaciones, servicios, API y cargas de trabajo automatizadas. La guía de 2026 de Cloud Security Alliance identifica la identidad no humana y la gobernanza de IA agéntica como una prioridad de seguridad para las organizaciones que adoptan sistemas autónomos.[3] Kong introdujo Kong Identity en octubre de 2025 para poner el acceso de API de máquina a máquina bajo el mismo plano de control utilizado para las identidades humanas. El Grupo de Gestión de Identidades No Humanas recomienda la propiedad formal, el alcance, la expiración y la revocación para las claves API, los secretos de clientes y los tokens. Estos requisitos favorecen los servicios que pueden gestionar las credenciales a lo largo de su ciclo de vida en lugar de simplemente almacenarlas. La necesidad se está volviendo más urgente a medida que los sistemas de software utilizan credenciales de máquinas en más servicios y entornos.
Requisitos Regulatorios de Rotación, Auditabilidad y Mínimo Privilegio
Las obligaciones de cumplimiento están aumentando la necesidad de controles documentados sobre cuentas de servicio y otras credenciales no humanas. El Requisito 8.6.3 de PCI DSS se volvió obligatorio el 31 de marzo de 2025, requiriendo cambios periódicos en contraseñas y frases de contraseña para cuentas de aplicaciones y sistemas basados en el riesgo. DORA cubre a las entidades financieras europeas y a los proveedores de TIC, mientras que NIS2 extiende los requisitos de seguridad a sectores como la energía, el transporte, la atención médica y la infraestructura digital. Estas reglas hacen que las prácticas informales de credenciales sean más difíciles de defender durante las auditorías. Los proveedores gestionados pueden combinar la operación de almacenes, los controles de políticas, los informes y las revisiones de acceso en un modelo de servicio. El mercado de servicios gestionados de gestión de secretos tiene, por tanto, una relevancia particular en BFSI y atención médica, donde el trabajo de cumplimiento y las operaciones de seguridad están estrechamente conectados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de la Integración de Aplicaciones Heredadas | -1.5% | Global, particularmente América del Norte y Europa | Mediano plazo (2-4 años) |
| Alto Costo Total de Propiedad y Carga de Servicios Especializados | -1.2% | Global, más agudo en América del Sur y África | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Gobernanza de Secretos y Criptografía | -0.9% | Global | Largo plazo (≥ 4 años) |
| Dependencia del Proveedor y Riesgo de Migración de Almacenes | -0.7% | América del Norte y UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de la Integración de Aplicaciones Heredadas
Muchas organizaciones aún ejecutan sistemas bancarios centrales, plataformas de control industrial y sistemas de planificación de recursos empresariales que fueron diseñados antes de que la inyección de secretos basada en API se volviera común. Estos sistemas pueden no aceptar credenciales dinámicas sin un rediseño significativo. HashiCorp declaró en 2025 que eliminar todos los secretos estáticos sigue siendo una aspiración para muchas organizaciones porque algunos sistemas heredados, API de SaaS y bases de datos no admiten credenciales dinámicas. La migración puede convertirse en un esfuerzo de varios años que pospone los ingresos de los servicios gestionados y aumenta el trabajo de implementación. Durante la transición, las organizaciones pueden necesitar almacenes de credenciales paralelos, lo que puede expandir temporalmente el número de lugares que requieren supervisión. Los proveedores con conectores y adaptadores para middleware más antiguo tienen una ventaja donde la reingeniería completa de aplicaciones no es práctica.
Alto Costo Total de Propiedad y Carga de Servicios Especializados
Las implementaciones empresariales requieren infraestructura, personal experimentado, gobernanza de políticas, registros de auditoría y procesos de respuesta a incidentes. Esos requisitos pueden hacer que el mercado de servicios gestionados de gestión de secretos sea menos accesible para las empresas medianas con presupuestos de seguridad limitados. Doppler señaló en 2025 que la rotación manual y la sincronización de entornos no escalan en entornos de desarrollo de rápido movimiento, pero la automatización requiere tanto inversión inicial como habilidades de ingeniería. La carga de costos es mayor cuando una organización opera múltiples almacenes en HashiCorp Vault, AWS Secrets Manager, Azure Key Vault y Google Cloud Secret Manager. Cada plataforma puede requerir conocimientos operativos y procedimientos de gobernanza separados. Los servicios de suscripción que agrupan operaciones, controles de políticas e informes de cumplimiento pueden reducir esta carga, aunque los costos de cambio siguen siendo una barrera.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Proporciona la Base Mientras los Servicios Amplían la EntregaEl Software representó el 75,01% de los ingresos totales de 2026, reflejando el gasto establecido en motores de almacenes, licencias de plataformas y automatización del ciclo de vida. La capa de software respalda la creación, el almacenamiento, la rotación y la auditoría de credenciales en aplicaciones y entornos. Se proyecta que los Servicios avancen a un CAGR del 17,89% de 2027 a 2032, la tasa más rápida entre los tipos de componentes. Esto refleja la necesidad de soporte de implementación, operaciones gestionadas, trabajo de asesoría y garantía de cumplimiento. IBM completó la adquisición de HashiCorp por 6,4 mil millones de USD en febrero de 2025 y añadió HashiCorp Vault a su cartera de automatización de nube híbrida. Esa transacción colocó una plataforma de almacén bien establecida junto a Red Hat OpenShift y IBM Ansible Automation Platform.
StrongDM lanzó StrongDM Vault en noviembre de 2025 con gestión de credenciales para Microsoft SQL Server, MySQL, MariaDB y PostgreSQL dentro de un servicio gestionado. El lanzamiento muestra cómo los proveedores están añadiendo entrega operativa en torno al software de plataforma central. Infisical recaudó 16 millones de USD en financiamiento de Serie A en junio de 2025 e informó asegurar más de 500 millones de secretos diariamente a través de su plataforma de código abierto. Las ofertas de código abierto pueden reducir los costos iniciales de software y poner mayor énfasis en la calidad del servicio, el soporte y los controles empresariales. A medida que los entornos se vuelven más complejos, los compradores a menudo buscan un proveedor que pueda operar la plataforma en lugar de solo suministrar el software. La industria de servicios gestionados de gestión de secretos está, por tanto, viendo un vínculo más estrecho entre la capacidad de la plataforma y la entrega gestionada recurrente.


Por Modelo de Implementación:
El Liderazgo Basado en la Nube Refuerza la DemandaLa implementación Basada en la Nube representó el 70,66% del tamaño del mercado de servicios gestionados de gestión de secretos en 2026 y se proyecta que avance a un CAGR del 17,76% hasta 2032. Su escala refleja la gran proporción de cargas de trabajo que ya se ejecutan en infraestructura de nube gestionada y SaaS. La entrega alojada en la nube puede simplificar el aprovisionamiento, las actualizaciones y la administración remota para equipos de desarrollo distribuidos. También respalda la aplicación centralizada de políticas donde las aplicaciones operan en varios entornos de nube. La implementación híbrida sigue siendo importante en BFSI, gobierno y atención médica donde la soberanía de datos o la arquitectura existente limita el almacenamiento de credenciales completamente alojado en la nube. La implementación local sigue siendo relevante para sistemas con espacio de aire, infraestructura crítica y redes soberanas con conectividad de nube limitada.
HashiCorp añadió soporte de AWS PrivateLink a HashiCorp Cloud Platform Vault Dedicated en septiembre de 2025. La capacidad respalda la conectividad privada entre las cargas de trabajo en la nube y los servicios de almacén gestionados. Esto ofrece a los compradores sensibles al cumplimiento una forma de utilizar la entrega en la nube mientras se limita la exposición a la red pública. Las certificaciones ISO 27001 y SOC 2 Tipo II también respaldan la confianza de los compradores en los servicios de seguridad alojados, especialmente en sectores que anteriormente favorecían la infraestructura local. El mercado de servicios gestionados de gestión de secretos no está, por tanto, moviéndose únicamente de local a la nube, ya que los diseños híbridos continúan abordando los requisitos operativos y regulatorios. Los proveedores que admiten conectividad privada y coherencia de políticas en todos los modelos de implementación están posicionados para abordar esta combinación de necesidades.
Por Tipo de Secreto:
Las Claves API y Tokens Lideran la Expansión Más RápidaLas Contraseñas y Credenciales Privilegiadas representaron el 38,54% de los ingresos totales en 2026. Su gran posición refleja la larga historia de los programas de acceso privilegiado en sectores regulados, incluidos BFSI y atención médica. Se proyecta que las Claves API y Tokens se expandan a un CAGR del 17,88% hasta 2032, la tasa más rápida entre los tipos de secretos. Los microservicios, los agentes de IA, las integraciones de SaaS y las aplicaciones basadas en API crean cada uno credenciales que necesitan propiedad, alcance limitado, expiración y revocación. Esto desplaza la atención de seguridad de las credenciales utilizadas por los empleados a las credenciales intercambiadas entre sistemas de software. El mercado de servicios gestionados de gestión de secretos debe, por tanto, admitir tanto las credenciales privilegiadas establecidas como las identidades más nuevas de máquina a máquina.
El IETF publicó un borrador de 2026 para el Agente Intermediario de Credenciales que describe el uso de credenciales proxy de corta duración y alcance limitado para agentes de IA en lugar de tokens de larga duración. El enfoque colocaría la intermediación y la gobernanza de credenciales más cerca del punto donde un agente de IA solicita acceso. Los Certificados y Claves Privadas también se benefician de la implementación de confianza cero y el uso más amplio de conexiones cifradas. Las Claves de Cifrado y la Configuración Sensible están ganando relevancia a medida que las organizaciones aplican jerarquías de gestión de claves para la protección de datos. El Requisito 3.6 de PCI DSS y el Artículo 9 de DORA refuerzan la importancia del cifrado controlado y la gestión de acceso en los entornos cubiertos. Los proveedores que pueden gestionar estas diferentes clases de secretos en un flujo de trabajo unificado pueden reducir la fragmentación para los equipos de seguridad.

Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles al comprar el informe
Por Industria de Uso Final:
BFSI Lidera Mientras TI y Telecomunicaciones Avanza Más RápidoBFSI representó el 26,03% del tamaño del mercado de servicios gestionados de gestión de secretos en 2026. Las instituciones financieras deben mantener controles para sistemas de pago, aplicaciones bancarias, plataformas de datos y conexiones de terceros. PCI DSS, DORA, GLBA y SOX elevan las expectativas de rotación, registros de auditoría y acceso de mínimo privilegio. Se proyecta que TI y Telecomunicaciones avance a un CAGR del 17,67% de 2027 a 2032. Los operadores de telecomunicaciones gestionan credenciales en configuraciones de red, puertas de enlace de API, sistemas OSS y BSS, y cargas de trabajo de IA en funciones de red. Estos entornos crean muchas clases de credenciales separadas que necesitan gestión centralizada.
Las organizaciones de Atención Médica y Ciencias de la Vida están adoptando servicios de secretos a medida que los sistemas clínicos se vuelven más conectados y los requisitos de cumplimiento siguen siendo importantes. Los compradores del Gobierno y el Sector Público también tienen la necesidad de identificar y proteger las credenciales integradas en el código fuente y los archivos de configuración. La adopción en Comercio Minorista y Comercio Electrónico está estrechamente vinculada al cumplimiento de PCI DSS y la seguridad de pagos. Las organizaciones de Manufactura e Industrial están añadiendo identidades de dispositivos a medida que aumentan las implementaciones industriales de Internet de las Cosas. Los operadores de Energía y Servicios Públicos enfrentan un camino de implementación más difícil, pero las obligaciones de infraestructura crítica están aumentando su incentivo para mejorar los controles de credenciales. La industria de servicios gestionados de gestión de secretos abarca estos sectores porque cada uno depende de software, identidades y políticas de acceso que deben mantenerse a lo largo del tiempo.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Secretos de América del Norte
América del Norte concentró el 45,54% de los ingresos totales en 2026. La región alberga una gran concentración de empresas nativas de la nube, instituciones financieras, compradores del sector público y contratistas federales. Los requisitos de seguridad federales y los servicios autorizados por FedRAMP pueden influir en las decisiones de adquisición de los proveedores de gestión de secretos. El Marco de Desarrollo Seguro de Software de la Agencia de Seguridad de Infraestructura y Ciberseguridad de los Estados Unidos también respalda la protección de secretos en el código y los archivos de configuración. Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026, modificando el panorama competitivo regional en materia de seguridad de identidades, acceso privilegiado y gestión de secretos. Canadá y México añaden demanda a través de la digitalización de servicios financieros y la adopción transfronteriza de la nube, aunque sus volúmenes de mercado se mantienen por debajo del de los Estados Unidos.
Mercado de Servicios Gestionados de Gestión de Secretos de Asia-Pacífico
Se proyecta que Asia-Pacífico avance a una CAGR del 17,77% hasta 2032, convirtiéndose en la geografía de expansión más rápida en el mercado de servicios gestionados de gestión de secretos. La región está adoptando sistemas de nube híbrida al tiempo que responde a las amenazas de seguridad relacionadas con la IA y a normativas de ciberseguridad más recientes. La Ley de Protección de Datos Personales Digitales de India crea obligaciones de responsabilidad para los fiduciarios de datos que respaldan una gestión más sólida de claves de cifrado y la gobernanza de secretos. La Ley de Protección de Información Personal de China favorece enfoques localizados en los que las organizaciones deben cumplir con los requisitos de datos nacionales. La vía de certificación ISMAP de Japón respalda la adopción de la nube gubernamental. Corea del Sur, Australia y Singapur son áreas de crecimiento adicionales, dado que los marcos nacionales de ciberseguridad enfatizan cada vez más el acceso privilegiado, la rotación de credenciales y la seguridad en la nube.
Mercado de Servicios Gestionados de Gestión de Secretos de EMEA y América del Sur
Europa sigue siendo una región significativa impulsada por el cumplimiento normativo en el mercado de servicios gestionados de gestión de secretos. Alemania, el Reino Unido y Francia son los principales centros de compra dentro de la región. DORA y NIS2 crean un entorno exigente en materia de controles de acceso, cifrado, resiliencia y auditabilidad. Este marco regulatorio respalda la demanda de servicios que combinan la gobernanza con la operación técnica. América del Sur, Oriente Medio y África son regiones en etapas más tempranas de desarrollo. Brasil y Chile están avanzando en marcos de gobernanza digital, mientras que Arabia Saudita y los Emiratos Árabes Unidos añaden demanda a través de programas nacionales de nube en los sectores gubernamental y de servicios financieros.
Panorama Competitivo
Concentración del Mercado
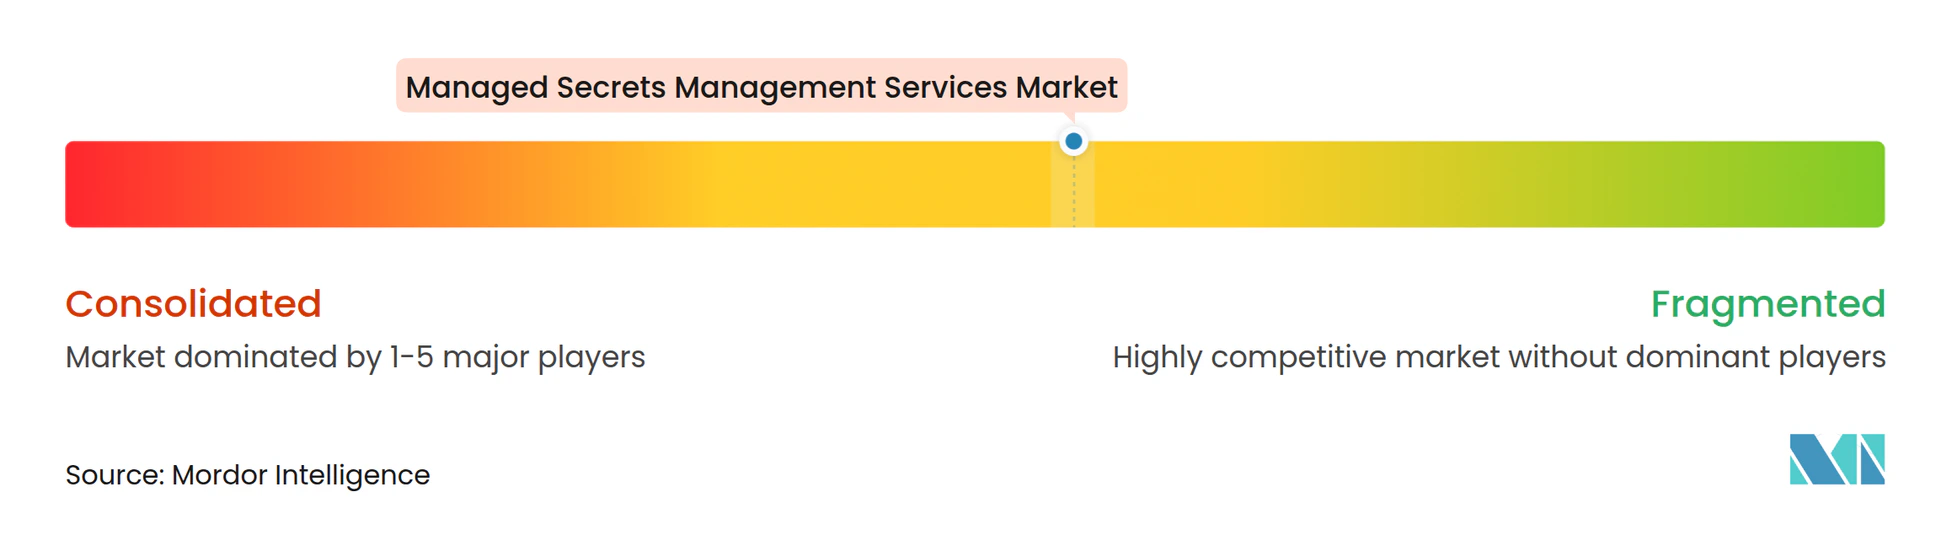
El mercado de servicios gestionados de gestión de secretos está moderadamente concentrado entre las grandes plataformas empresariales, pero sigue siendo fragmentado en ofertas especializadas y orientadas a desarrolladores. Palo Alto Networks, IBM, BeyondTrust, Delinea y Thales compiten por las grandes implementaciones empresariales. Akeyless, Infisical, Doppler, GitGuardian y Teleport atienden casos de uso especializados y organizaciones medianas. IBM integró HashiCorp Vault en su plataforma de nube híbrida tras completar su adquisición de HashiCorp por 6,4 mil millones de USD en febrero de 2025. Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026, combinando capacidades de seguridad de identidades, acceso privilegiado y gestión de secretos. Estas transacciones aumentan la presión competitiva sobre los proveedores independientes de almacenes para diferenciarse a través de modelos de código abierto, flexibilidad arquitectónica y herramientas de gobernanza específicas.
La gobernanza de credenciales de agentes de IA está creando una oportunidad para los proveedores que pueden gestionar el acceso de corta duración y alcance limitado. El borrador del IETF sobre el Agente Intermediario de Credenciales proporciona una dirección técnica para la intermediación de credenciales de agentes y puede influir en los requisitos futuros de las plataformas. Las pequeñas y medianas empresas sin equipos internos de almacenes también presentan una oportunidad para los proveedores de servicios gestionados. GitGuardian lanzó ggscout en octubre de 2026 con capacidades de verificación de validez y permisos para secretos dentro de las redes empresariales. El producto refleja una estrategia de añadir gobernanza y monitoreo sobre los almacenes de secretos existentes en lugar de requerir un reemplazo completo. Esto puede ser atractivo para los compradores con varios almacenes y un apetito limitado por una migración de gran envergadura.
Las certificaciones que incluyen SOC 2 Tipo II, ISO 27001 y FedRAMP pueden afectar la elegibilidad de los proveedores en América del Norte y Europa. Estos requisitos crean una barrera de entrada para los nuevos proveedores, incluso cuando sus productos técnicos son capaces. Los proveedores establecidos pueden utilizar la certificación, la amplitud de integración y la capacidad de servicios profesionales para respaldar largos ciclos de adquisición. Los proveedores especializados pueden competir abordando los flujos de trabajo de los desarrolladores, la identidad de las cargas de trabajo, la gestión de certificados y la coherencia de políticas multinube. El mercado de servicios gestionados de gestión de secretos continuará incluyendo tanto proveedores de plataformas consolidadas como proveedores especializados. No se proporciona una participación de mercado combinada para los principales proveedores, por lo que no se puede asignar una puntuación de concentración a partir de la evidencia disponible sin estimarla.
Líderes de la Industria de Servicios Gestionados de Gestión de Secretos
-
CyberArk Software Ltd.
-
HashiCorp, Inc.
-
Delinea Inc.
-
BeyondTrust Corporation
-
Akeyless Security Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Secretos Empresas cubiertas en este informe
- Palo Alto Networks
- HashiCorp, Inc.
- Delinea Inc.
- BeyondTrust Corporation
- Thales DIS CPL USA, Inc.
- Keeper Security, Inc.
- AgileBits Inc.
- Bitwarden Inc.
- Akeyless Security Ltd.
- Doppler Technologies, Inc.
- Infisical Inc.
- GitGuardian SAS
- StrongDM, Inc.
- Teleport Inc.
- CloudTruth, Inc.
- EnvKey, Inc.
- ARCON TechSolutions Pvt. Ltd.
- Zoho Corporation Pvt. Ltd.
- WALLIX Group S.A.
- Keyfactor, Inc.
- Smallstep Labs, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Secretos
- Octubre de 2026: GitGuardian lanzó la capacidad de verificación de validez y permisos de ggscout, permitiendo a las organizaciones verificar si los secretos almacenados en el almacén siguen activos y evaluar sus permisos desde dentro de la red empresarial, avanzando la gobernanza de identidades no humanas desde la detección hasta la garantía proactiva del ciclo de vida.
- Octubre de 2026: HashiCorp completó un año tras el lanzamiento de Vault Enterprise 1.21, introduciendo soporte del Método de Autenticación SPIFFE para identidades de carga de trabajo verificables criptográficamente, secretos protegidos del Operador de Secretos de Vault para la entrega efímera de credenciales de Kubernetes sin almacenamiento persistente en etcd, y un servidor de Protocolo de Contexto de Modelo de Vault para la interacción con el almacén en lenguaje natural.
- Junio de 2026: GitGuardian lanzó Protección de Endpoints, extendiendo la detección de secretos en tiempo real a las estaciones de trabajo de desarrolladores y con privilegios para cerrar los riesgos de credenciales introducidos por los asistentes de codificación de IA que generan y almacenan en caché tokens localmente, una brecha que creció materialmente junto con la adopción de herramientas de desarrollo agéntico.
- Febrero de 2026: Palo Alto Networks completó su adquisición de CyberArk por 25 mil millones de USD, estableciendo la seguridad de identidades, incluida la gestión de secretos, el acceso privilegiado y la gobernanza de credenciales de agentes de IA, como un pilar central de su estrategia de plataformización y redefiniendo la dinámica competitiva en la gestión de secretos empresariales.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Secretos
El Mercado de Servicios Gestionados de Gestión de Secretos se refiere a la industria enfocada en servicios externalizados y gestionados que ayudan a las organizaciones a almacenar, controlar, distribuir, rotar, monitorear y gobernar de forma segura credenciales digitales sensibles como contraseñas, claves de cifrado, claves API, certificados, tokens y secretos de acceso privilegiado en entornos de TI locales, en la nube e híbridos.
El Informe del Mercado de Servicios Gestionados de Gestión de Secretos está segmentado por Componente (Software, Servicios), por Modelo de Implementación (Basado en la Nube, Híbrido, Local), por Tipo de Secreto (Contraseñas y Credenciales Privilegiadas, Claves API y Tokens, Certificados y Claves Privadas, Claves de Cifrado y Configuración Sensible), por Industria de Uso Final (BFSI, TI y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Gobierno y Sector Público, Comercio Minorista y Comercio Electrónico, Manufactura e Industrial, Energía y Servicios Públicos, Otras Industrias de Uso Final), y por Geografía (América del Norte [Estados Unidos, Canadá, México], América del Sur [Brasil, Argentina, Chile, Resto de América del Sur], Europa [Alemania, Reino Unido, Francia, Italia, España, Rusia, Resto de Europa], Asia-Pacífico [China, Japón, India, Corea del Sur, Australia, Singapur, Resto de Asia-Pacífico], Oriente Medio [Arabia Saudita, Emiratos Árabes Unidos, Turquía, Resto de Oriente Medio], África [Sudáfrica, Nigeria, Resto de África]). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Basado en la Nube |
| Híbrido |
| Local |
| Contraseñas y Credenciales Privilegiadas |
| Claves API y Tokens |
| Certificados y Claves Privadas |
| Claves de Cifrado y Configuración Sensible |
| BFSI |
| TI y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Gobierno y Sector Público |
| Comercio Minorista y Comercio Electrónico |
| Manufactura e Industrial |
| Energía y Servicios Públicos |
| Otras Industrias de Uso Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Híbrido | ||
| Local | ||
| Por Tipo de Secreto | Contraseñas y Credenciales Privilegiadas | |
| Claves API y Tokens | ||
| Certificados y Claves Privadas | ||
| Claves de Cifrado y Configuración Sensible | ||
| Por Industria de Uso Final | BFSI | |
| TI y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura e Industrial | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Uso Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de secretos?
Se proyecta que el mercado de servicios gestionados de gestión de secretos se expanda desde 3,48 mil millones de USD en 2026 y 4,55 mil millones de USD en 2027 hasta 7,39 mil millones de USD para 2032, a un CAGR del 16,26%.
¿Qué está impulsando la demanda de servicios gestionados de gestión de secretos?
La entrega DevOps, las operaciones multinube, las identidades de máquinas, las cargas de trabajo de API y los requisitos de rotación y auditabilidad están aumentando la demanda.
¿Qué modelo de implementación lidera los servicios gestionados de gestión de secretos?
La implementación Basada en la Nube representó el 70,66% de la participación de mercado en 2026 y se espera que avance a un CAGR del 17,76% hasta 2032.
¿Qué tipo de secreto se está expandiendo más rápido?
Se proyecta que las Claves API y Tokens se expandan a un CAGR del 17,88% hasta 2032 a medida que aumentan las cargas de trabajo de máquina a máquina y de agentes de IA.
¿Qué sector de uso final tiene la mayor participación?
BFSI representó el 26,03% de la participación de mercado en 2026 porque las organizaciones financieras requieren controles sólidos para los sistemas de pago, bancarios y de datos.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico avance a un CAGR del 17,77% hasta 2032, respaldado por la adopción de la nube y los requisitos de ciberseguridad en evolución.