
Taille et part du marché des services gérés de gestion des secrets
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 4.55 Milliards de dollars |
| Taille du Marché (2032) | 7.39 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.26 % |
| Marché à la Croissance la Plus Rapide | Amérique du Nord |
| Plus Grand Marché | Asie-Pacifique |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de gestion des secrets par Mordor Intelligence
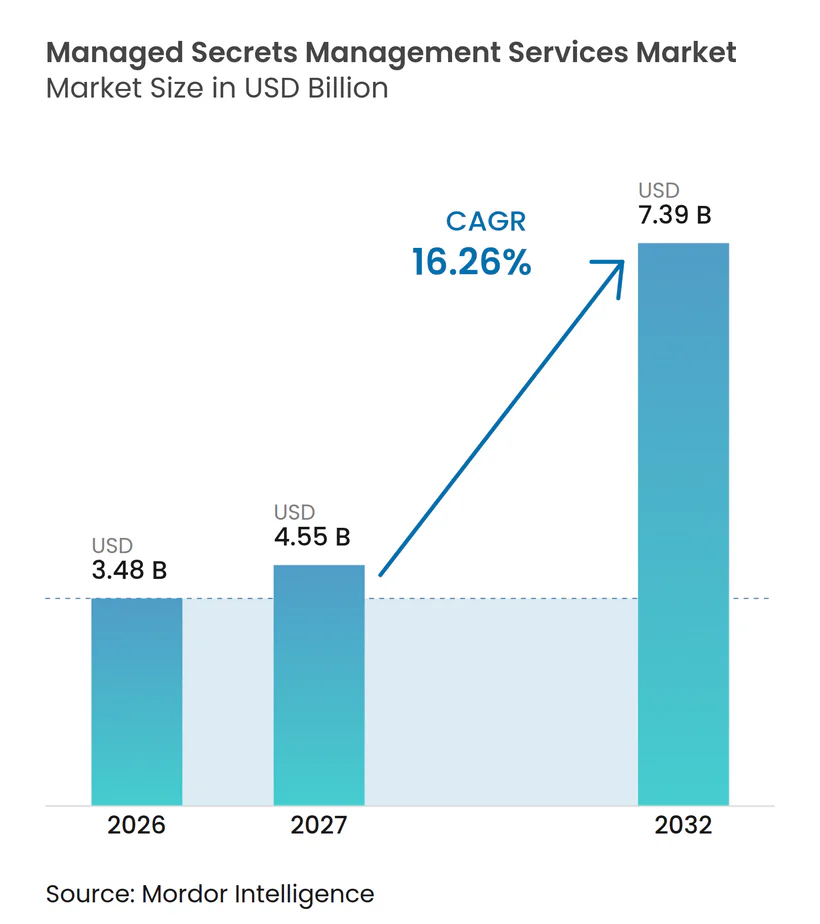
Le marché des services gérés de gestion des secrets devrait s'étendre de 3,48 milliards USD en 2026 et 4,55 milliards USD en 2027 à 7,39 milliards USD d'ici 2032, enregistrant un CAGR de 16,26 % entre 2027 et 2032. Le marché des services gérés de gestion des secrets est façonné par la diffusion rapide des pratiques DevOps, des opérations multi-cloud et des identités machine qui nécessitent un contrôle fréquent. Les organisations créent des identifiants plus rapidement que de nombreuses équipes internes ne peuvent les suivre, les faire pivoter et les protéger. IBM a finalisé son acquisition de HashiCorp pour 6,4 milliards USD en février 2025, tandis que Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026, plaçant la gouvernance des secrets plus près des plateformes centrales d'identité et de sécurité cloud. Le marché des services gérés de gestion des secrets bénéficie également des exigences en matière d'accès auditable, de rotation et de contrôles du moindre privilège dans les environnements réglementés. Les travaux d'intégration des systèmes existants, les pénuries de compétences spécialisées et les coûts de déploiement ralentissent encore l'adoption pour certaines organisations, en particulier celles disposant d'un parc applicatif plus ancien.
Points clés du rapport
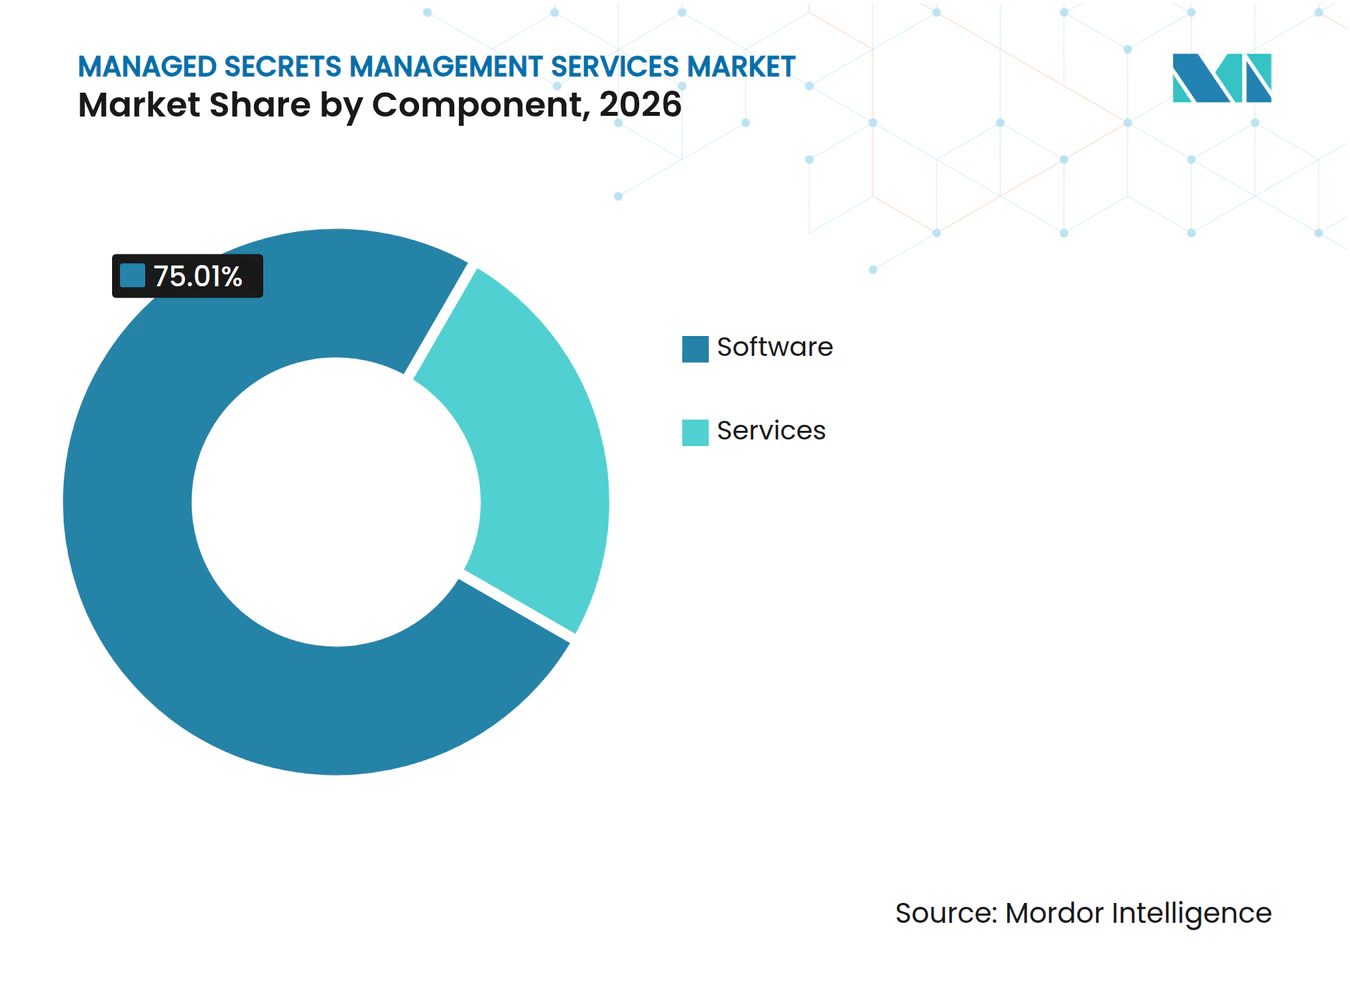
- Par composant, les logiciels détenaient 75,01 % de la part du marché des services gérés de gestion des secrets en 2026, tandis que les services devraient progresser à un CAGR de 17,89 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 70,66 % de la part du marché des services gérés de gestion des secrets en 2026 et devrait progresser à un CAGR de 17,76 % jusqu'en 2032.
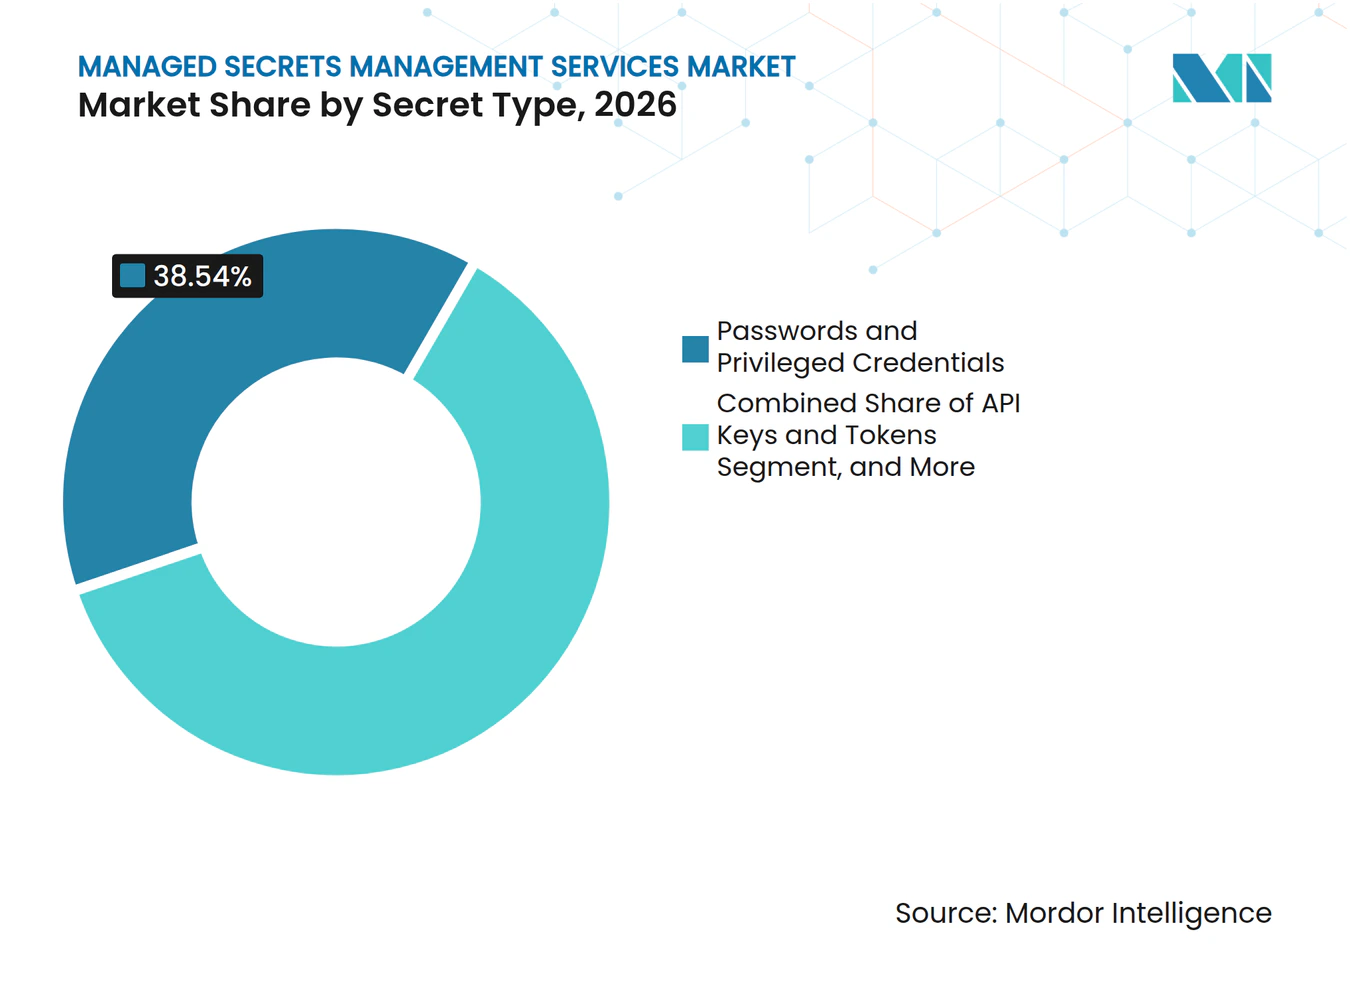
- Par type de secret, les mots de passe et identifiants privilégiés détenaient une part de 38,54 % en 2026, tandis que les clés API et jetons devraient progresser à un CAGR de 17,88 % jusqu'en 2032.
- Par secteur d'utilisation finale, le BFSI représentait une part de 26,03 % en 2026, tandis que l'informatique et les télécommunications devraient progresser à un CAGR de 17,67 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait une part de 45,54 % en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 17,77 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des pipelines DevOps et CI/CD | +3.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Complexité multi-cloud et cloud hybride | +2.8% | Mondial, cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Expansion des identités machine et des charges de travail API | +2.5% | Mondial, dominant en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences réglementaires en matière de rotation, d'auditabilité et de moindre privilège | +2.1% | Amérique du Nord et UE, débordement vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Gouvernance des identifiants des agents d'IA | +1.8% | Mondial, gains précoces en Amérique du Nord et à Singapour | Long terme (≥ 4 ans) |
| Authentification des charges de travail sans secret et identifiants à courte durée de vie | +1.4% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des pipelines DevOps et CI/CD
L'intégration continue et la livraison continue ont fait des identifiants une partie active de la livraison quotidienne de logiciels. Les équipes de développement ont besoin que les secrets soient injectés, pivotés et journalisés à la vitesse de leurs pipelines de publication. Une étude ACM de 2025 a identifié le contrôle d'accès fragmenté dans les environnements cloud comme une préoccupation persistante en matière de sécurité des API et a identifié les coffres-forts de secrets et la politique en tant que code comme des mesures de protection importantes.[1] La campagne Megalodon a injecté 5 718 commits malveillants dans 5 561 dépôts GitHub en moins de 6 heures et a exposé l'ampleur à laquelle les faiblesses des pipelines peuvent être exploitées. L'OWASP répertorie la mauvaise hygiène des identifiants et la gestion inadéquate des identités et des accès parmi les risques de sécurité CI/CD significatifs. HashiCorp a ajouté un plugin Visual Studio Code pour la détection des secrets en temps réel et l'analyse Jira en septembre 2025, rapprochant la détection du point où les développeurs créent et gèrent le code.
Complexité multi-cloud et cloud hybride
Le marché des services gérés de gestion des secrets bénéficie d'un soutien alors que les organisations opèrent sur AWS, Azure et Google Cloud Platform. Chaque plateforme suit une approche différente pour les versions d'identifiants, la suppression et la récupération, ce qui rend plus difficile le maintien d'une politique cohérente. GitGuardian a rapporté que 70 % des secrets divulgués en 2022 étaient encore actifs 2 ans plus tard, montrant combien de temps les identifiants non résolus peuvent rester exposés.[2] L'ISACA a décrit un cas d'audit de 2026 dans lequel des clés API codées en dur dans des fichiers CI/CD ont conduit à un effort de modernisation à l'échelle de l'entreprise lié à la conformité SOX et PCI DSS. Akeyless a annoncé une intégration AWS en juillet 2025 pour prendre en charge des politiques centralisées et la synchronisation des identifiants sans obliger les clients à remplacer les déploiements existants d'AWS Secrets Manager. Cette approche est pertinente lorsque les acheteurs ont besoin d'une couche de contrôle commune mais ne peuvent pas interrompre les opérations cloud existantes lors d'une migration.
Expansion des identités machine et des charges de travail API
Le marché des services gérés de gestion des secrets répond à un volume croissant d'identifiants utilisés par les applications, les services, les API et les charges de travail automatisées. Les orientations 2026 de la Cloud Security Alliance identifient la gouvernance des identités non humaines et de l'IA agentique comme une priorité de sécurité pour les organisations adoptant des systèmes autonomes.[3] Kong a introduit Kong Identity en octobre 2025 pour placer l'accès API machine à machine sous le même plan de contrôle utilisé pour les identités humaines. Le groupe de gestion des identités non humaines recommande la propriété formelle, la portée, l'expiration et la révocation pour les clés API, les secrets clients et les jetons. Ces exigences favorisent les services capables de gérer les identifiants tout au long de leur cycle de vie plutôt que de simplement les stocker. Le besoin devient de plus en plus pressant à mesure que les systèmes logiciels utilisent des identifiants machine dans davantage de services et d'environnements.
Exigences réglementaires en matière de rotation, d'auditabilité et de moindre privilège
Les obligations de conformité augmentent le besoin de contrôles documentés sur les comptes de service et autres identifiants non humains. L'exigence PCI DSS 8.6.3 est devenue obligatoire le 31 mars 2025, exigeant des modifications périodiques des mots de passe et des phrases de passe pour les comptes d'application et de système en fonction du risque. DORA couvre les entités financières européennes et les fournisseurs de TIC, tandis que NIS2 étend les exigences de sécurité à des secteurs tels que l'énergie, les transports, la santé et l'infrastructure numérique. Ces règles rendent les pratiques informelles en matière d'identifiants plus difficiles à défendre lors des audits. Les prestataires gérés peuvent combiner l'exploitation des coffres-forts, les contrôles de politique, les rapports et les révisions d'accès dans un modèle de service. Le marché des services gérés de gestion des secrets a donc une pertinence particulière dans le BFSI et la santé, où les travaux de conformité et les opérations de sécurité sont étroitement liés.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de l'intégration des applications existantes | -1.5% | Mondial, particulièrement en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Coût total de possession élevé et charge de services spécialisés | -1.2% | Mondial, plus aigu en Amérique du Sud et en Afrique | Moyen terme (2-4 ans) |
| Pénurie de compétences en gouvernance des secrets et en cryptographie | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Dépendance vis-à-vis des fournisseurs et risque de migration des coffres-forts | -0.7% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des applications existantes
De nombreuses organisations exploitent encore des systèmes bancaires centraux, des plateformes de contrôle industriel et des systèmes de planification des ressources d'entreprise qui ont été conçus avant que l'injection de secrets basée sur les API ne devienne courante. Ces systèmes peuvent ne pas accepter les identifiants dynamiques sans une refonte significative. HashiCorp a déclaré en 2025 que l'élimination de tous les secrets statiques reste une aspiration pour de nombreuses organisations car certains systèmes existants, API SaaS et bases de données ne prennent pas en charge les identifiants dynamiques. La migration peut devenir un effort pluriannuel qui reporte les revenus des services gérés et augmente le travail de mise en œuvre. Pendant la transition, les organisations peuvent avoir besoin de magasins d'identifiants parallèles, ce qui peut temporairement augmenter le nombre d'endroits nécessitant une surveillance. Les fournisseurs disposant de connecteurs et d'adaptateurs pour les intergiciels plus anciens ont un avantage lorsque la réingénierie complète des applications n'est pas pratique.
Coût total de possession élevé et charge de services spécialisés
Les déploiements en entreprise nécessitent une infrastructure, du personnel expérimenté, une gouvernance des politiques, des enregistrements d'audit et des processus de réponse aux incidents. Ces exigences peuvent rendre le marché des services gérés de gestion des secrets moins accessible aux entreprises de taille moyenne disposant de budgets de sécurité limités. Doppler a noté en 2025 que la rotation manuelle et la synchronisation des environnements ne s'adaptent pas aux environnements de développement en évolution rapide, mais l'automatisation nécessite à la fois un investissement initial et des compétences en ingénierie. La charge de coûts est plus élevée lorsqu'une organisation exploite plusieurs coffres-forts sur HashiCorp Vault, AWS Secrets Manager, Azure Key Vault et Google Cloud Secret Manager. Chaque plateforme peut nécessiter des connaissances opérationnelles et des procédures de gouvernance distinctes. Les services par abonnement qui regroupent les opérations, les contrôles de politique et les rapports de conformité peuvent réduire cette charge, bien que les coûts de changement restent un obstacle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les logiciels fournissent les fondations tandis que les services élargissent la livraisonLes logiciels détenaient 75,01 % du chiffre d'affaires total de 2026, reflétant les dépenses établies pour les moteurs de coffres-forts, les licences de plateformes et l'automatisation du cycle de vie. La couche logicielle prend en charge la création, le stockage, la rotation et l'audit des identifiants dans les applications et les environnements. Les services devraient progresser à un CAGR de 17,89 % de 2027 à 2032, le taux le plus rapide parmi les types de composants. Cela reflte le besoin de support à la mise en œuvre, d'opérations gérées, de travaux de conseil et d'assurance de conformité. IBM a finalisé l'acquisition de HashiCorp pour 6,4 milliards USD en février 2025 et a ajouté HashiCorp Vault à son portefeuille d'automatisation cloud hybride. Cette transaction a placé une plateforme de coffre-fort bien établie aux côtés de Red Hat OpenShift et d'IBM Ansible Automation Platform.
StrongDM a publié StrongDM Vault en novembre 2025 avec la gestion des identifiants pour Microsoft SQL Server, MySQL, MariaDB et PostgreSQL dans le cadre d'un service géré. Cette publication montre comment les fournisseurs ajoutent une livraison opérationnelle autour des logiciels de plateforme de base. Infisical a levé 16 millions USD lors d'un financement de série A en juin 2025 et a déclaré sécuriser plus de 500 millions de secrets quotidiennement via sa plateforme open source. Les offres open source peuvent réduire les coûts logiciels initiaux et mettre davantage l'accent sur la qualité des services, le support et les contrôles d'entreprise. À mesure que les environnements deviennent plus complexes, les acheteurs cherchent souvent un fournisseur capable d'exploiter la plateforme plutôt que de simplement fournir le logiciel. Le secteur des services gérés de gestion des secrets constate donc un lien plus étroit entre la capacité de la plateforme et la livraison gérée récurrente.


Par modèle de déploiement :
le leadership basé sur le cloud renforce la demandeLe déploiement basé sur le cloud représentait 70,66 % de la taille du marché des services gérés de gestion des secrets en 2026 et devrait progresser à un CAGR de 17,76 % jusqu'en 2032. Son ampleur reflète la large part des charges de travail déjà exécutées sur une infrastructure cloud gérée et SaaS. La livraison hébergée dans le cloud peut simplifier le provisionnement, les mises à jour et l'administration à distance pour les équipes de développement distribuées. Elle prend également en charge l'application centralisée des politiques lorsque les applications opèrent dans plusieurs environnements cloud. Le déploiement hybride reste important dans le BFSI, le gouvernement et la santé où la souveraineté des données ou l'architecture existante limite le stockage des identifiants entièrement hébergé dans le cloud. Le déploiement sur site reste pertinent pour les systèmes à espace d'air, les infrastructures critiques et les réseaux souverains avec une connectivité cloud limitée.
HashiCorp a ajouté la prise en charge d'AWS PrivateLink à HashiCorp Cloud Platform Vault Dedicated en septembre 2025. Cette capacité prend en charge la connectivité privée entre les charges de travail cloud et les services de coffre-fort gérés. Cela offre aux acheteurs sensibles à la conformité un moyen d'utiliser la livraison cloud tout en limitant l'exposition au réseau public. Les certifications ISO 27001 et SOC 2 Type II soutiennent également la confiance des acheteurs dans les services de sécurité hébergés, en particulier dans les secteurs qui privilégiaient auparavant l'infrastructure locale. Le marché des services gérés de gestion des secrets ne se déplace donc pas uniquement des déploiements sur site vers le cloud, car les conceptions hybrides continuent de répondre aux exigences opérationnelles et réglementaires. Les fournisseurs qui prennent en charge la connectivité privée et la cohérence des politiques entre les modèles de déploiement sont bien positionnés pour répondre à cette combinaison de besoins.
Par type de secret :
les clés API et jetons mènent l'expansion la plus rapideLes mots de passe et identifiants privilégiés détenaient 38,54 % du chiffre d'affaires total en 2026. Leur position importante reflète la longue histoire des programmes d'accès privilégié dans les secteurs réglementés, notamment le BFSI et la santé. Les clés API et jetons devraient progresser à un CAGR de 17,88 % jusqu'en 2032, le taux le plus rapide parmi les types de secrets. Les microservices, les agents d'IA, les intégrations SaaS et les applications pilotées par API créent chacun des identifiants qui nécessitent une propriété, une portée limitée, une expiration et une révocation. Cela déplace l'attention de la sécurité des identifiants utilisés par les employés vers les identifiants échangés entre les systèmes logiciels. Le marché des services gérés de gestion des secrets doit donc prendre en charge à la fois les identifiants privilégiés établis et les nouvelles identités machine à machine.
L'IETF a publié en 2026 un projet de norme pour le courtier d'identifiants pour agents qui décrit l'utilisation d'identifiants proxy à courte durée de vie et à portée étroite pour les agents d'IA plutôt que des jetons à longue durée de vie. L'approche placerait le courtage et la gouvernance des identifiants plus près du point où un agent d'IA demande un accès. Les certificats et clés privées bénéficient également de la mise en œuvre du zéro confiance et d'une utilisation plus large des connexions chiffrées. Les clés de chiffrement et la configuration sensible gagnent en pertinence à mesure que les organisations appliquent des hiérarchies de gestion des clés pour la protection des données. L'exigence PCI DSS 3.6 et l'article 9 de DORA renforcent l'importance du chiffrement contrôlé et de la gestion des accès dans les environnements couverts. Les fournisseurs capables de gérer ces différentes classes de secrets dans un flux de travail unifié peuvent réduire la fragmentation pour les équipes de sécurité.


Par secteur d'utilisation finale :
le BFSI est en tête tandis que l'informatique et les télécommunications progressent le plus rapidementLe BFSI représentait 26,03 % de la taille du marché des services gérés de gestion des secrets en 2026. Les institutions financières doivent maintenir des contrôles pour les systèmes de paiement, les applications bancaires, les plateformes de données et les connexions tierces. PCI DSS, DORA, GLBA et SOX élèvent les attentes en matière de rotation, de pistes d'audit et d'accès au moindre privilège. L'informatique et les télécommunications devraient progresser à un CAGR de 17,67 % de 2027 à 2032. Les opérateurs de télécommunications gèrent des identifiants dans les configurations réseau, les passerelles API, les systèmes OSS et BSS, et les charges de travail d'IA dans les fonctions réseau. Ces environnements créent de nombreuses classes d'identifiants distinctes qui nécessitent une gestion centralisée.
Les organisations de santé et des sciences de la vie adoptent des services de secrets à mesure que les systèmes cliniques deviennent plus connectés et que les exigences de conformité restent importantes. Les acheteurs du secteur gouvernemental et public ont également besoin d'identifier et de protéger les identifiants intégrés dans le code source et les fichiers de configuration. L'adoption dans le commerce de détail et le commerce électronique est étroitement liée à la conformité PCI DSS et à la sécurité des paiements. Les organisations manufacturières et industrielles ajoutent des identités d'appareils à mesure que les déploiements de l'Internet des objets industriel augmentent. Les opérateurs d'énergie et de services publics font face à un chemin de mise en œuvre plus difficile, mais les obligations d'infrastructure critique augmentent leur incitation à améliorer les contrôles des identifiants. Le secteur des services gérés de gestion des secrets couvre ces secteurs car chacun dépend de logiciels, d'identités et de politiques d'accès qui doivent être maintenus dans le temps.
Analyse géographique
Marché des services gérés de gestion des secrets en Amérique du Nord
L'Amérique du Nord a représenté 45,54 % du chiffre d'affaires total en 2026. La région concentre un grand nombre d'entreprises nativement cloud, d'institutions financières, d'acheteurs du secteur public et de contractants fédéraux. Les exigences fédérales en matière de sécurité et les services autorisés FedRAMP peuvent orienter les décisions d'achat des fournisseurs de services de gestion des secrets. Le cadre de développement logiciel sécurisé de l'Agence américaine pour la cybersécurité et la sécurité des infrastructures soutient également la protection des secrets dans le code et les fichiers de configuration. Palo Alto Networks a finalisé l'acquisition de CyberArk en février 2026, modifiant ainsi le paysage concurrentiel régional en matière de sécurité des identités, d'accès privilégiés et de gestion des secrets. Le Canada et le Mexique contribuent à la demande grâce à la numérisation des services financiers et à l'adoption transfrontalière du cloud, bien que leurs volumes de marché restent inférieurs à ceux des États-Unis.
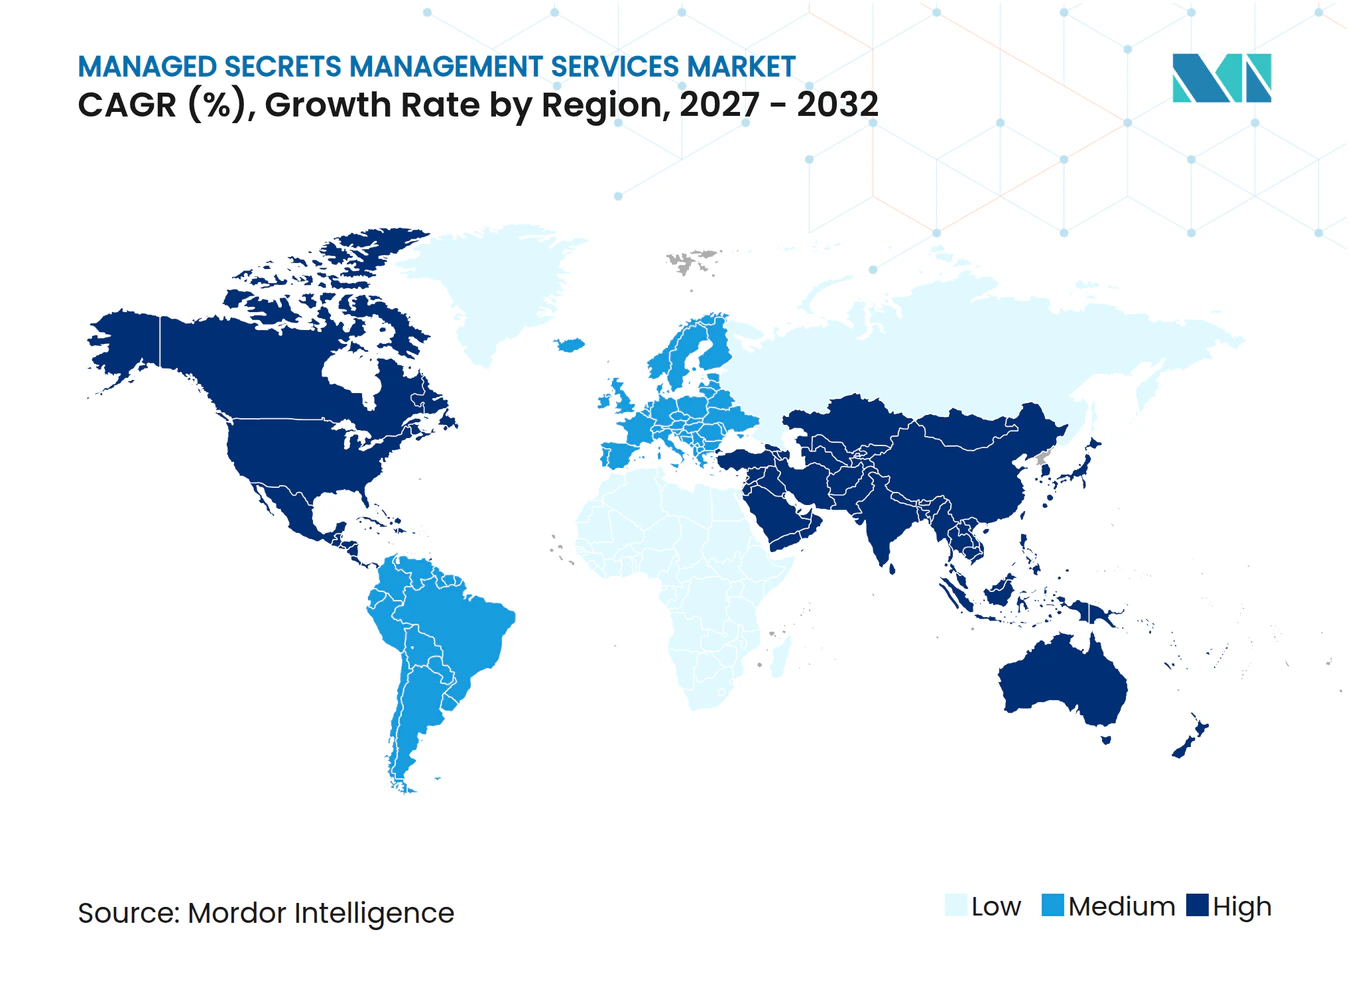
Marché des services gérés de gestion des secrets en Asie-Pacifique
L'Asie-Pacifique devrait progresser à un CAGR de 17,77 % jusqu'en 2032, ce qui en fait la zone géographique à la croissance la plus rapide sur le marché des services gérés de gestion des secrets. La région adopte des systèmes cloud hybrides tout en répondant aux menaces de sécurité liées à l'IA et aux nouvelles réglementations en matière de cybersécurité. La loi indienne sur la protection des données personnelles numériques crée des obligations de responsabilité des fiduciaires de données qui soutiennent une gestion plus rigoureuse des clés de chiffrement et la gouvernance des secrets. La loi chinoise sur la protection des informations personnelles favorise les approches localisées permettant aux organisations de satisfaire aux exigences nationales en matière de données. Le parcours de certification ISMAP du Japon soutient l'adoption du cloud par les administrations publiques. La Corée du Sud, l'Australie et Singapour constituent des zones de croissance supplémentaires, car les cadres nationaux de cybersécurité mettent de plus en plus l'accent sur les accès privilégiés, la rotation des identifiants et la sécurité du cloud.
Marché des services gérés de gestion des secrets en Europe, Moyen-Orient, Afrique et Amérique du Sud
L'Europe demeure une région significative portée par la conformité réglementaire sur le marché des services gérés de gestion des secrets. L'Allemagne, le Royaume-Uni et la France sont les principaux centres d'achat au sein de la région. DORA et NIS2 créent un environnement exigeant en matière de contrôles d'accès, de chiffrement, de résilience et d'auditabilité. Ce cadre réglementaire soutient la demande de services combinant gouvernance et exploitation technique. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des régions à un stade de développement plus précoce. Le Brésil et le Chili font progresser leurs cadres de gouvernance numérique, tandis que l'Arabie saoudite et les Émirats arabes unis génèrent une demande supplémentaire grâce à des programmes nationaux de cloud dans les secteurs gouvernemental et financier.
Paysage concurrentiel
Concentration du Marché
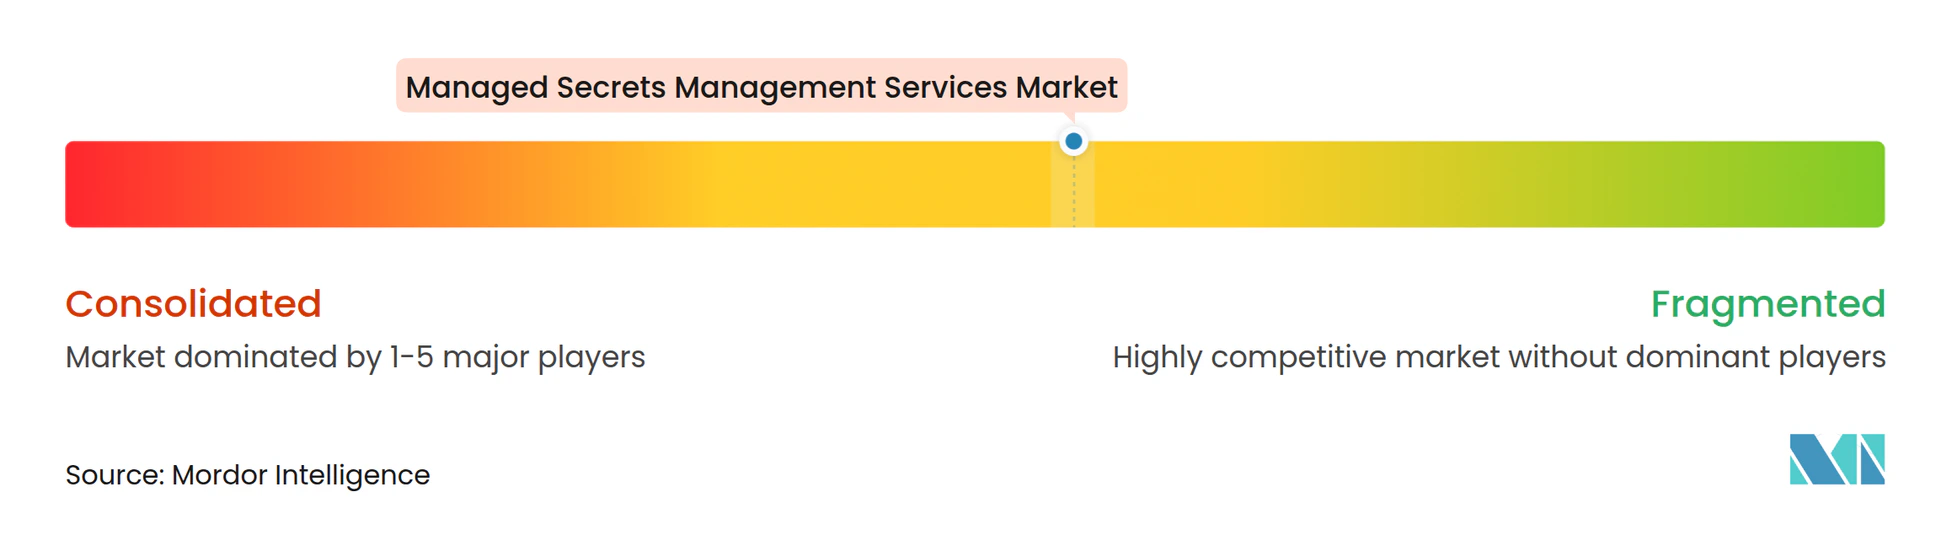
Le marché des services gérés de gestion des secrets est modérément concentré parmi les grandes plateformes d'entreprise mais reste fragmenté entre les offres spécialisées et orientées développeurs. Palo Alto Networks, IBM, BeyondTrust, Delinea et Thales se disputent les grands déploiements en entreprise. Akeyless, Infisical, Doppler, GitGuardian et Teleport servent des cas d'usage spécialisés et des organisations de taille moyenne. IBM a intégré HashiCorp Vault dans sa plateforme cloud hybride après avoir finalisé son acquisition de HashiCorp pour 6,4 milliards USD en février 2025. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026, combinant les capacités de sécurité des identités, d'accès privilégié et de gestion des secrets. Ces transactions augmentent la pression concurrentielle sur les fournisseurs de coffres-forts indépendants pour se différencier par des modèles open source, une flexibilité architecturale et des outils de gouvernance ciblés.
La gouvernance des identifiants des agents d'IA crée une opportunité pour les fournisseurs capables de gérer des accès à courte durée de vie et à portée étroite. Le projet IETF de courtier d'identifiants pour agents fournit une direction technique pour le courtage des identifiants d'agents et pourrait influencer les futures exigences des plateformes. Les petites et moyennes entreprises sans équipes de coffres-forts internes représentent également une opportunité pour les prestataires de services gérés. GitGuardian a publié ggscout en octobre 2026 avec des capacités de vérification de validité et d'autorisations pour les secrets au sein des réseaux d'entreprise. Le produit reflète une stratégie d'ajout de gouvernance et de surveillance sur les magasins de secrets existants plutôt que d'exiger un remplacement complet. Cela peut être attrayant pour les acheteurs disposant de plusieurs coffres-forts et d'un appétit limité pour une migration importante.
Les certifications incluant SOC 2 Type II, ISO 27001 et FedRAMP peuvent affecter l'éligibilité des fournisseurs en Amérique du Nord et en Europe. Ces exigences créent une barrière à l'entrée pour les nouveaux fournisseurs, même lorsque leurs produits techniques sont capables. Les fournisseurs établis peuvent utiliser la certification, l'étendue des intégrations et la capacité des services professionnels pour soutenir de longs cycles d'approvisionnement. Les fournisseurs spécialisés peuvent concurrencer en adressant les flux de travail des développeurs, l'identité des charges de travail, la gestion des certificats et la cohérence des politiques multi-cloud. Le marché des services gérés de gestion des secrets continuera d'inclure à la fois des fournisseurs de plateformes consolidées et des fournisseurs ciblés. Aucune part de marché combinée pour les principaux fournisseurs n'est fournie, de sorte qu'un score de concentration ne peut pas être attribué à partir des éléments disponibles sans l'estimer.
Leaders du secteur des services gérés de gestion des secrets
-
CyberArk Software Ltd.
-
HashiCorp, Inc.
-
Delinea Inc.
-
BeyondTrust Corporation
-
Akeyless Security Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de gestion des secrets Entreprises couvertes dans ce rapport
- Palo Alto Networks
- HashiCorp, Inc.
- Delinea Inc.
- BeyondTrust Corporation
- Thales DIS CPL USA, Inc.
- Keeper Security, Inc.
- AgileBits Inc.
- Bitwarden Inc.
- Akeyless Security Ltd.
- Doppler Technologies, Inc.
- Infisical Inc.
- GitGuardian SAS
- StrongDM, Inc.
- Teleport Inc.
- CloudTruth, Inc.
- EnvKey, Inc.
- ARCON TechSolutions Pvt. Ltd.
- Zoho Corporation Pvt. Ltd.
- WALLIX Group S.A.
- Keyfactor, Inc.
- Smallstep Labs, Inc.
Développements industriels récents dans Marché des services gérés de gestion des secrets
- Octobre 2026 : GitGuardian a publié la capacité de vérification de validité et d'autorisations de ggscout, permettant aux organisations de vérifier si les secrets stockés dans les coffres-forts restent actifs et d'évaluer leurs autorisations depuis le réseau d'entreprise, faisant progresser la gouvernance des identités non humaines de la détection vers l'assurance proactive du cycle de vie.
- Octobre 2026 : HashiCorp a complété un an après la publication de Vault Enterprise 1.21, introduisant la prise en charge de la méthode d'authentification SPIFFE pour les identités de charges de travail vérifiables cryptographiquement, les secrets protégés de l'opérateur de secrets Vault pour la livraison d'identifiants Kubernetes éphémères sans stockage etcd persistant, et un serveur de protocole de contexte de modèle Vault pour l'interaction avec le coffre-fort en langage naturel.
- Juin 2026 : GitGuardian a lancé la protection des points de terminaison, étendant la détection des secrets en temps réel aux postes de travail des développeurs et des utilisateurs privilégiés pour combler les risques d'identifiants introduits par les assistants de codage d'IA qui génèrent et mettent en cache des jetons localement, une lacune qui s'est considérablement accrue parallèlement à l'adoption des outils de développement agentiques.
- Février 2026 : Palo Alto Networks a finalisé son acquisition de CyberArk pour 25 milliards USD, établissant la sécurité des identités, y compris la gestion des secrets, l'accès privilégié et la gouvernance des identifiants des agents d'IA, comme pilier central de sa stratégie de plateformisation et remodelant la dynamique concurrentielle dans la gestion des secrets d'entreprise.
Périmètre du rapport mondial sur le marché des services gérés de gestion des secrets
Le marché des services gérés de gestion des secrets désigne le secteur axé sur les services externalisés et gérés qui aident les organisations à stocker, contrôler, distribuer, faire pivoter, surveiller et gouverner de manière sécurisée les identifiants numériques sensibles tels que les mots de passe, les clés de chiffrement, les clés API, les certificats, les jetons et les secrets d'accès privilégié dans les environnements informatiques sur site, cloud et hybrides.
Le rapport sur le marché des services gérés de gestion des secrets est segmenté par composant (logiciels, services), par modèle de déploiement (basé sur le cloud, hybride, sur site), par type de secret (mots de passe et identifiants privilégiés, clés API et jetons, certificats et clés privées, clés de chiffrement et configuration sensible), par secteur d'utilisation finale (BFSI, informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, commerce de détail et commerce électronique, fabrication et industrie, énergie et services publics, autres secteurs d'utilisation finale), et par géographie (Amérique du Nord [États-Unis, Canada, Mexique], Amérique du Sud [Brésil, Argentine, Chili, reste de l'Amérique du Sud], Europe [Allemagne, Royaume-Uni, France, Italie, Espagne, Russie, reste de l'Europe], Asie-Pacifique [Chine, Japon, Inde, Corée du Sud, Australie, Singapour, reste de l'Asie-Pacifique], Moyen-Orient [Arabie saoudite, Émirats arabes unis, Turquie, reste du Moyen-Orient], Afrique [Afrique du Sud, Nigéria, reste de l'Afrique]). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Basé sur le cloud |
| Hybride |
| Sur site |
| Mots de passe et identifiants privilégiés |
| Clés API et jetons |
| Certificats et clés privées |
| Clés de chiffrement et configuration sensible |
| BFSI |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Commerce de détail et commerce électronique |
| Fabrication et industrie |
| Énergie et services publics |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Hybride | ||
| Sur site | ||
| Par type de secret | Mots de passe et identifiants privilégiés | |
| Clés API et jetons | ||
| Certificats et clés privées | ||
| Clés de chiffrement et configuration sensible | ||
| Par secteur d'utilisation finale | BFSI | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Commerce de détail et commerce électronique | ||
| Fabrication et industrie | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion des secrets ?
Le marché des services gérés de gestion des secrets devrait s'étendre de 3,48 milliards USD en 2026 et 4,55 milliards USD en 2027 à 7,39 milliards USD d'ici 2032, à un CAGR de 16,26 %.
Qu'est-ce qui stimule la demande de services gérés de gestion des secrets ?
La livraison DevOps, les opérations multi-cloud, les identités machine, les charges de travail API et les exigences de rotation et d'auditabilité augmentent la demande.
Quel modèle de déploiement est en tête des services gérés de gestion des secrets ?
Le déploiement basé sur le cloud détenait une part de marché de 70,66 % en 2026 et devrait progresser à un CAGR de 17,76 % jusqu'en 2032.
Quel type de secret connaît l'expansion la plus rapide ?
Les clés API et jetons devraient progresser à un CAGR de 17,88 % jusqu'en 2032 à mesure que les charges de travail machine à machine et des agents d'IA augmentent.
Quel secteur d'utilisation finale détient la plus grande part ?
Le BFSI représentait une part de marché de 26,03 % en 2026 car les organisations financières nécessitent des contrôles solides pour les systèmes de paiement, bancaires et de données.
Quelle région connaît l'expansion la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 17,77 % jusqu'en 2032, soutenue par l'adoption du cloud et l'évolution des exigences en matière de cybersécurité.