
Marktgröße und Marktanteil für Managed Secrets Management Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.55 Milliarden US-Dollar |
| Marktgröße (2032) | 7.39 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.26 % |
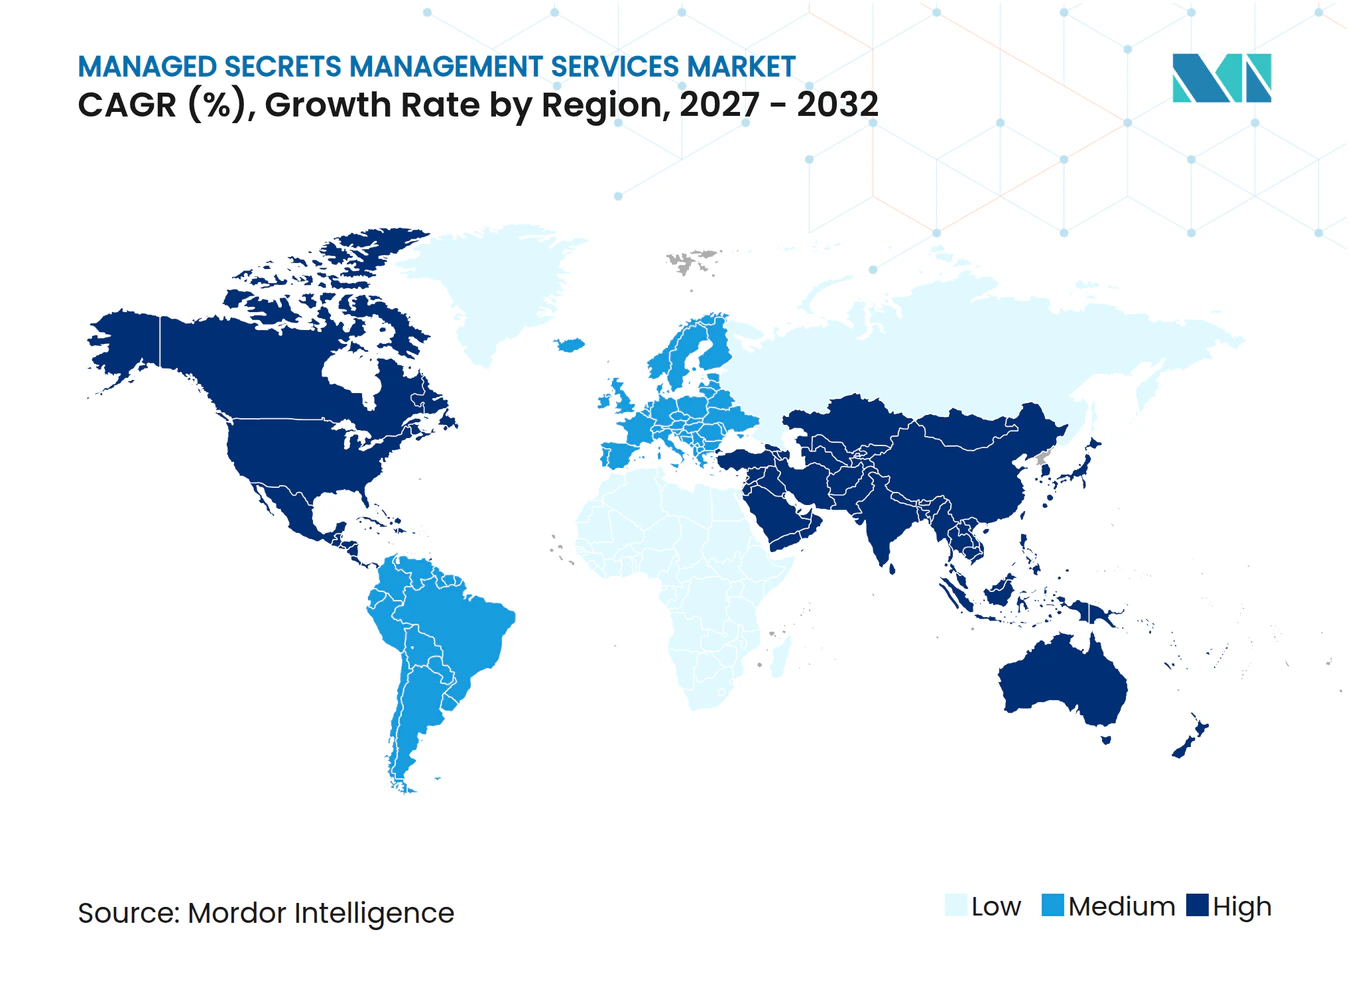
| Schnellstwachsender Markt | Nordamerika |
| Größter Markt | Asien-Pazifik |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Secrets Management Services von Mordor Intelligence
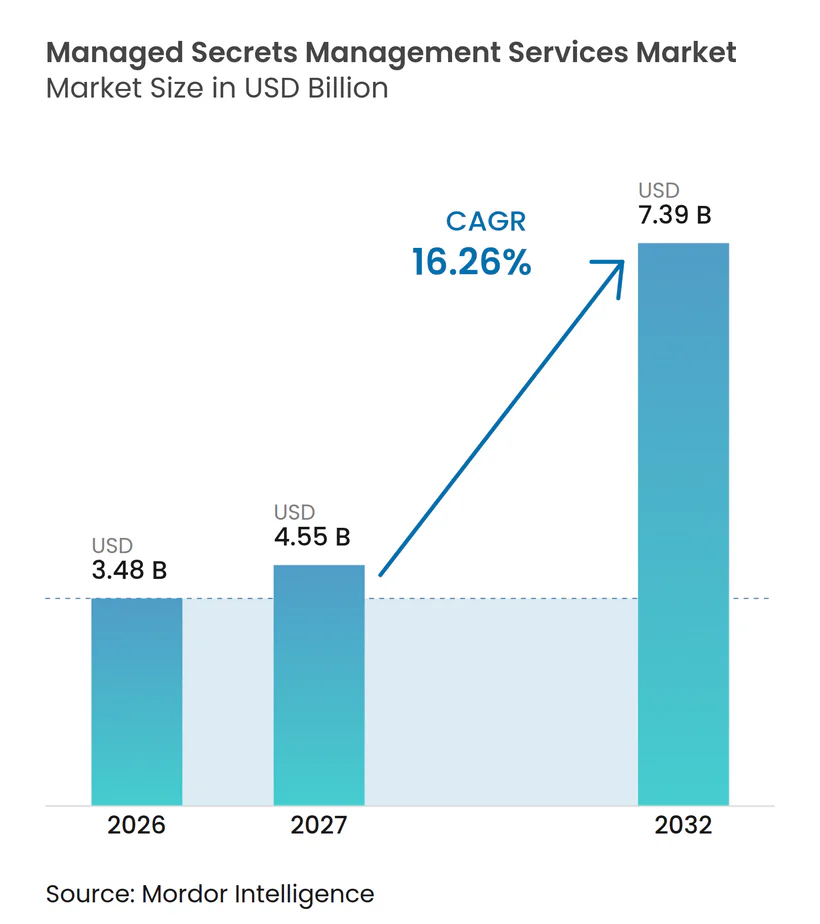
Der Markt für Managed Secrets Management Services wird voraussichtlich von 3,48 Milliarden USD im Jahr 2026 und 4,55 Milliarden USD im Jahr 2027 auf 7,39 Milliarden USD bis 2032 wachsen und dabei zwischen 2027 und 2032 eine CAGR von 16,26 % verzeichnen. Der Markt für Managed Secrets Management Services wird durch die rasche Verbreitung von DevOps-Praktiken, Multi-Cloud-Betrieb und maschinellen Identitäten geprägt, die eine häufige Kontrolle erfordern. Organisationen erstellen Anmeldedaten schneller, als viele interne Teams sie verfolgen, rotieren und schützen können. IBM schloss im Februar 2025 die Übernahme von HashiCorp für 6,4 Milliarden USD ab, während Palo Alto Networks im Februar 2026 die Übernahme von CyberArk abschloss und damit die Verwaltung von Geheimnissen näher an zentrale Identitäts- und Cloud-Sicherheitsplattformen heranführte. Der Markt für Managed Secrets Management Services profitiert zudem von Anforderungen an prüfbare Zugriffe, Rotation und Least-Privilege-Kontrollen in regulierten Umgebungen. Herausforderungen bei der Integration von Legacy-Systemen, Fachkräftemangel und Bereitstellungskosten verlangsamen die Einführung für einige Organisationen, insbesondere solche mit älteren Anwendungsbeständen, nach wie vor.
Wichtigste Erkenntnisse des Berichts
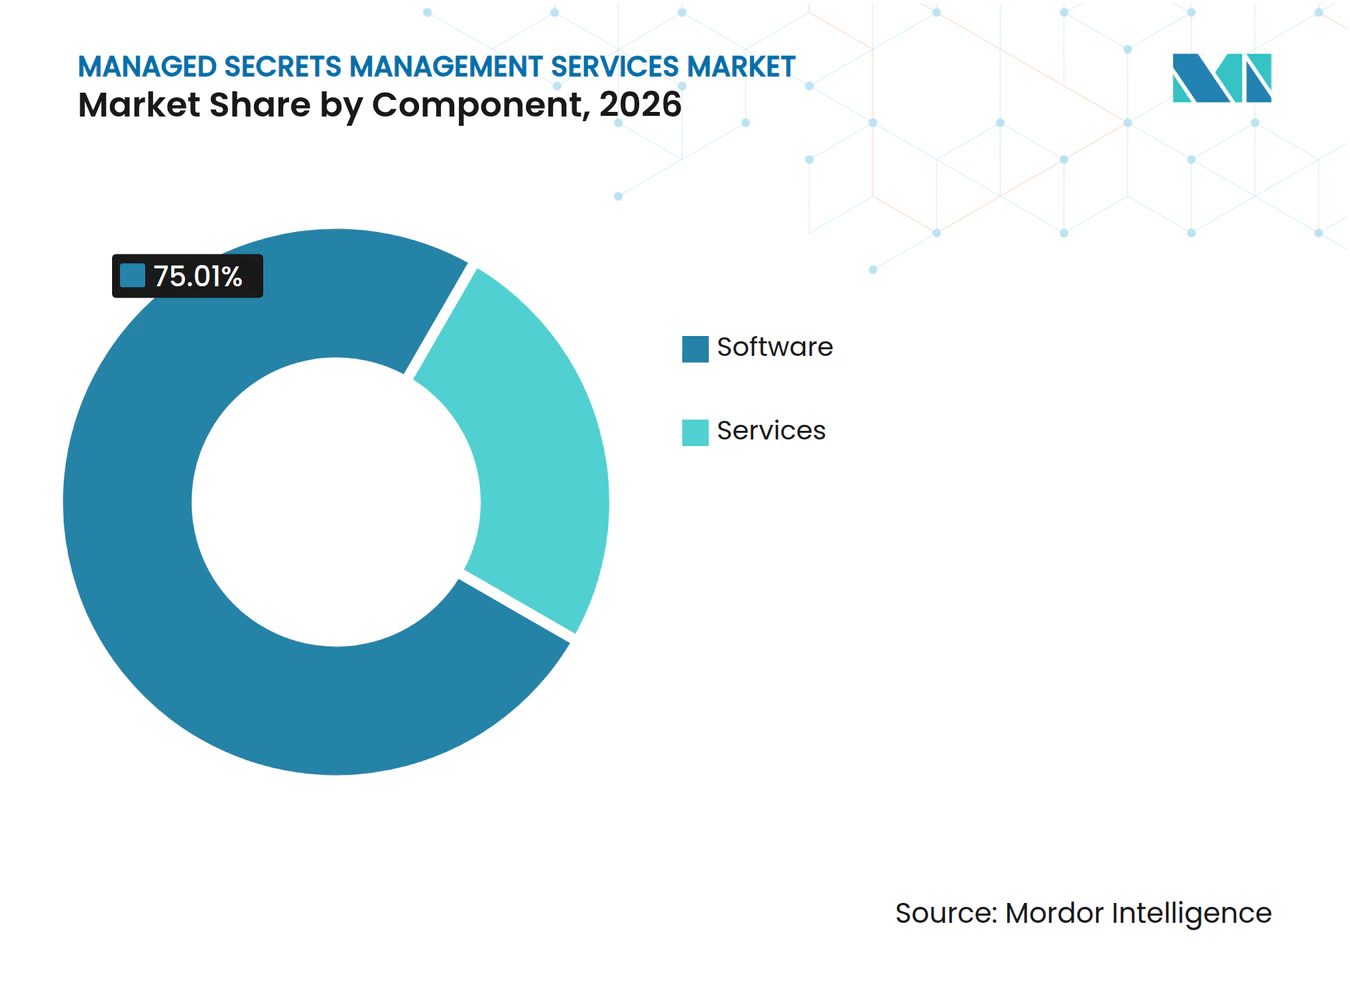
- Nach Komponente hielt Software im Jahr 2026 einen Marktanteil von 75,01 % am Markt für Managed Secrets Management Services, während Services bis 2032 voraussichtlich mit einer CAGR von 17,89 % wachsen wird.
- Nach Bereitstellungsmodell entfiel auf die Cloud-basierte Bereitstellung im Jahr 2026 ein Marktanteil von 70,66 % am Markt für Managed Secrets Management Services, und es wird erwartet, dass sie bis 2032 mit einer CAGR von 17,76 % wächst.
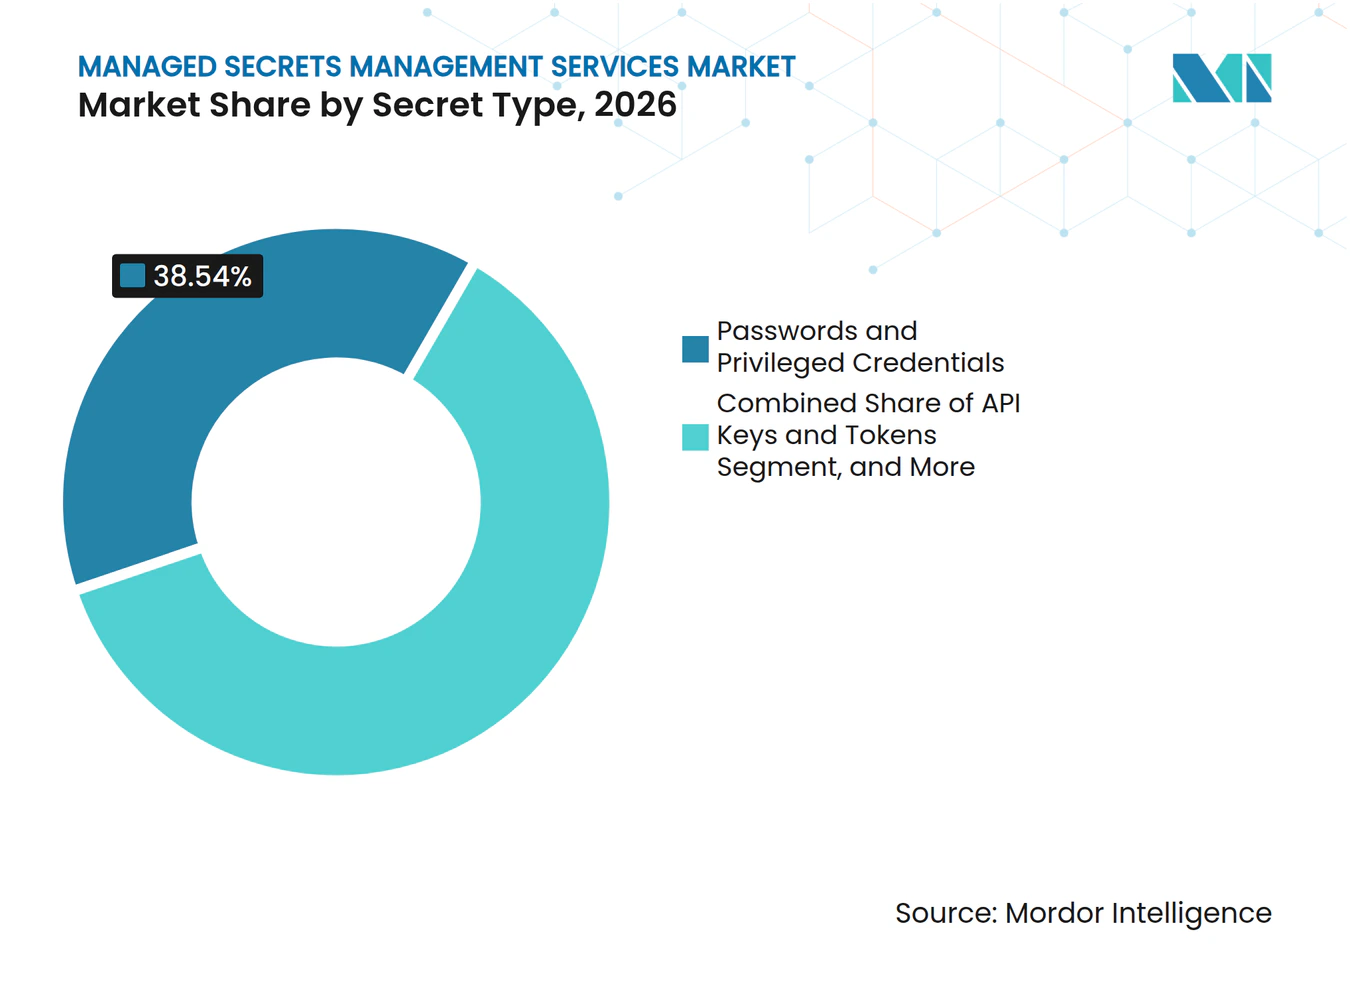
- Nach Art des Geheimnisses hielten Passwörter und privilegierte Anmeldedaten im Jahr 2026 einen Anteil von 38,54 %, während API-Schlüssel und Token bis 2032 voraussichtlich mit einer CAGR von 17,88 % wachsen werden.
- Nach Endverbrauchsbranche entfiel auf BFSI im Jahr 2026 ein Anteil von 26,03 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 17,67 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 45,54 %, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 17,77 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung von DevOps- und CI/CD-Pipelines | +3.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Multi-Cloud- und Hybrid-Cloud-Komplexität | +2.8% | Global, Schwerpunkt Asien-Pazifik, Ausstrahlungseffekte auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Ausweitung von maschinellen Identitäten und API-Workloads | +2.5% | Global, dominant in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorische Anforderungen an Rotation, Prüfbarkeit und Least Privilege | +2.1% | Nordamerika und EU, Ausstrahlungseffekte auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Verwaltung von KI-Agenten-Anmeldedaten | +1.8% | Global, frühe Gewinne in Nordamerika und Singapur | Langfristig (≥ 4 Jahre) |
| Authentifizierung ohne Geheimnisse für Workloads und kurzlebige Anmeldedaten | +1.4% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von DevOps- und CI/CD-Pipelines
Kontinuierliche Integration und kontinuierliche Bereitstellung haben Anmeldedaten zu einem aktiven Bestandteil der täglichen Softwareauslieferung gemacht. Entwicklungsteams benötigen Geheimnisse, die im Rhythmus ihrer Release-Pipelines injiziert, rotiert und protokolliert werden. Eine ACM-Studie aus dem Jahr 2025 identifizierte fragmentierte Zugriffskontrollen in Cloud-Umgebungen als ein anhaltendes API-Sicherheitsproblem und nannte Secrets Vaults und Policy-as-Code als wichtige Schutzmaßnahmen.[1] Die Megalodon-Kampagne injizierte 5.718 bösartige Commits in 5.561 GitHub-Repositories in weniger als 6 Stunden und verdeutlichte das Ausmaß, in dem Pipeline-Schwachstellen ausgenutzt werden können. OWASP listet schwache Anmeldedatenhygiene und unzureichendes Identitäts- und Zugriffsmanagement unter den bedeutenden CI/CD-Sicherheitsrisiken auf. HashiCorp fügte im September 2025 ein Visual Studio Code-Plugin zur Echtzeiterkennung von Geheimnissen und zur Jira-Überprüfung hinzu und verlagerte die Erkennung näher an den Punkt, an dem Entwickler Code erstellen und verwalten.
Multi-Cloud- und Hybrid-Cloud-Komplexität
Der Markt für Managed Secrets Management Services erhält Unterstützung, da Organisationen über AWS, Azure und Google Cloud Platform hinweg operieren. Jede Plattform verfolgt einen anderen Ansatz für Anmeldedatenversionen, Löschung und Wiederherstellung, was die Aufrechterhaltung einer einheitlichen Richtlinie erschwert. GitGuardian berichtete, dass 70 % der im Jahr 2022 geleakten Geheimnisse 2 Jahre später noch aktiv waren, was zeigt, wie lange ungelöste Anmeldedaten exponiert bleiben können.[2] ISACA beschrieb einen Prüfungsfall aus dem Jahr 2026, bei dem fest codierte API-Schlüssel in CI/CD-Dateien zu einem unternehmensweiten Modernisierungsvorhaben führten, das mit der SOX- und PCI-DSS-Compliance verknüpft war. Akeyless kündigte im Juli 2025 eine AWS-Integration an, um zentrale Richtlinien und die Synchronisierung von Anmeldedaten zu unterstützen, ohne dass Kunden bestehende AWS Secrets Manager-Bereitstellungen ersetzen müssen. Dieser Ansatz ist relevant, wenn Käufer eine gemeinsame Steuerungsebene benötigen, aber bestehende Cloud-Betriebe während einer Migration nicht unterbrechen können.
Ausweitung von maschinellen Identitäten und API-Workloads
Der Markt für Managed Secrets Management Services reagiert auf ein wachsendes Volumen an Anmeldedaten, die von Anwendungen, Diensten, APIs und automatisierten Workloads verwendet werden. Die Leitlinien der Cloud Security Alliance aus dem Jahr 2026 identifizieren nicht-menschliche Identitäten und die Steuerung agentischer KI als Sicherheitspriorität für Organisationen, die autonome Systeme einsetzen.[3] Kong führte im Oktober 2025 Kong Identity ein, um den Maschine-zu-Maschine-API-Zugriff unter dieselbe Steuerungsebene zu bringen, die für menschliche Identitäten verwendet wird. Die Non-Human Identity Management Group empfiehlt formale Eigentümerschaft, Geltungsbereich, Ablauf und Widerruf für API-Schlüssel, Client-Geheimnisse und Token. Diese Anforderungen begünstigen Dienste, die Anmeldedaten über ihren gesamten Lebenszyklus verwalten können, anstatt sie lediglich zu speichern. Der Bedarf wird dringlicher, da Softwaresysteme maschinelle Anmeldedaten über immer mehr Dienste und Umgebungen hinweg verwenden.
Regulatorische Anforderungen an Rotation, Prüfbarkeit und Least Privilege
Compliance-Verpflichtungen erhöhen den Bedarf an dokumentierten Kontrollen über Dienstkonten und andere nicht-menschliche Anmeldedaten. PCI-DSS-Anforderung 8.6.3 wurde am 31. März 2025 verbindlich und verlangt risikobasierte periodische Änderungen von Passwörtern und Passphrasen für Anwendungs- und Systemkonten. DORA gilt für europäische Finanzunternehmen und IKT-Anbieter, während NIS2 die Sicherheitsanforderungen auf Sektoren wie Energie, Verkehr, Gesundheitswesen und digitale Infrastruktur ausweitet. Diese Vorschriften erschweren informelle Anmeldedatenpraktiken bei Prüfungen. Managed Provider können Vault-Betrieb, Richtlinienkontrollen, Berichterstattung und Zugriffsüberprüfungen in einem Servicemodell kombinieren. Der Markt für Managed Secrets Management Services hat daher besondere Relevanz in BFSI und im Gesundheitswesen, wo Compliance-Arbeit und Sicherheitsbetrieb eng miteinander verbunden sind.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Anwendungen | -1.5% | Global, insbesondere Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hohe Gesamtbetriebskosten und Belastung durch Spezialistendienste | -1.2% | Global, am stärksten in Südamerika und Afrika | Mittelfristig (2–4 Jahre) |
| Mangel an Fachkräften für Secrets Governance und Kryptografie | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Anbieterabhängigkeit und Risiko der Vault-Migration | -0.7% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Anwendungen
Viele Organisationen betreiben weiterhin zentrale Bankensysteme, industrielle Steuerungsplattformen und Enterprise-Resource-Planning-Systeme, die entwickelt wurden, bevor die API-basierte Injektion von Geheimnissen üblich wurde. Diese Systeme akzeptieren möglicherweise keine dynamischen Anmeldedaten ohne erhebliche Neugestaltung. HashiCorp erklärte 2025, dass die Eliminierung aller statischen Geheimnisse für viele Organisationen ein Ziel bleibt, da einige Legacy-Systeme, SaaS-APIs und Datenbanken keine dynamischen Anmeldedaten unterstützen. Die Migration kann zu einem mehrjährigen Vorhaben werden, das Managed-Service-Einnahmen verzögert und den Implementierungsaufwand erhöht. Während des Übergangs benötigen Organisationen möglicherweise parallele Anmeldedatenspeicher, was vorübergehend die Anzahl der zu überwachenden Stellen erhöhen kann. Anbieter mit Konnektoren und Adaptern für ältere Middleware haben einen Vorteil, wenn eine vollständige Anwendungsneugestaltung nicht praktikabel ist.
Hohe Gesamtbetriebskosten und Belastung durch Spezialistendienste
Unternehmensbereitstellungen erfordern Infrastruktur, erfahrenes Personal, Richtlinien-Governance, Prüfaufzeichnungen und Prozesse zur Reaktion auf Vorfälle. Diese Anforderungen können den Markt für Managed Secrets Management Services für mittelgroße Unternehmen mit begrenzten Sicherheitsbudgets weniger zugänglich machen. Doppler stellte 2025 fest, dass manuelle Rotation und Umgebungssynchronisierung in schnell beweglichen Entwicklungsumgebungen nicht skalieren, die Automatisierung jedoch sowohl anfängliche Investitionen als auch technische Fähigkeiten erfordert. Die Kostenbelastung ist höher, wenn eine Organisation mehrere Vaults über HashiCorp Vault, AWS Secrets Manager, Azure Key Vault und Google Cloud Secret Manager hinweg betreibt. Jede Plattform kann separates Betriebswissen und Governance-Verfahren erfordern. Abonnementdienste, die Betrieb, Richtlinienkontrollen und Compliance-Berichterstattung bündeln, können diese Belastung reduzieren, obwohl Wechselkosten weiterhin eine Barriere darstellen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software bildet das Fundament, während Services die Bereitstellung ausweitenSoftware hielt 75,01 % des Gesamtumsatzes 2026 und spiegelt etablierte Ausgaben für Vault-Engines, Plattformlizenzen und Lebenszyklusautomatisierung wider. Die Software-Schicht unterstützt die Erstellung, Speicherung, Rotation und Prüfung von Anmeldedaten über Anwendungen und Umgebungen hinweg. Services wird voraussichtlich mit einer CAGR von 17,89 % von 2027 bis 2032 wachsen, der schnellsten Rate unter den Komponententypen. Dies spiegelt den Bedarf an Implementierungsunterstützung, verwaltetem Betrieb, Beratungsarbeit und Compliance-Sicherung wider. IBM schloss im Februar 2025 die Übernahme von HashiCorp für 6,4 Milliarden USD ab und fügte HashiCorp Vault seinem Hybrid-Cloud-Automatisierungsportfolio hinzu. Diese Transaktion platzierte eine etablierte Vault-Plattform neben Red Hat OpenShift und IBM Ansible Automation Platform.
StrongDM veröffentlichte im November 2025 StrongDM Vault mit Anmeldedatenverwaltung für Microsoft SQL Server, MySQL, MariaDB und PostgreSQL innerhalb eines Managed Service. Die Veröffentlichung zeigt, wie Anbieter operative Bereitstellung rund um zentrale Plattformsoftware hinzufügen. Infisical erhielt im Juni 2025 16 Millionen USD in einer Series-A-Finanzierungsrunde und berichtete, täglich mehr als 500 Millionen Geheimnisse über seine Open-Source-Plattform zu sichern. Open-Source-Angebote können die anfänglichen Softwarekosten senken und legen größeren Wert auf Servicequalität, Support und Unternehmenskontrollen. Da Umgebungen komplexer werden, suchen Käufer häufig nach einem Anbieter, der die Plattform betreiben kann, anstatt nur die Software zu liefern. Die Branche für Managed Secrets Management Services sieht daher eine engere Verknüpfung zwischen Plattformfähigkeit und wiederkehrender verwalteter Bereitstellung.


Nach Bereitstellungsmodell:
Cloud-basierte Führungsposition stärkt die NachfrageDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 70,66 % der Marktgröße für Managed Secrets Management Services und wird voraussichtlich bis 2032 mit einer CAGR von 17,76 % wachsen. Ihr Umfang spiegelt den großen Anteil der Workloads wider, die bereits auf verwalteter Cloud- und SaaS-Infrastruktur laufen. Cloud-gehostete Bereitstellung kann die Bereitstellung, Aktualisierungen und die Fernverwaltung für verteilte Entwicklungsteams vereinfachen. Sie unterstützt auch die zentrale Richtliniendurchsetzung, wenn Anwendungen in mehreren Cloud-Umgebungen betrieben werden. Die Hybrid-Bereitstellung bleibt in BFSI, Behörden und im Gesundheitswesen wichtig, wo Datensouveränität oder bestehende Architektur eine vollständig Cloud-gehostete Anmeldedatenspeicherung einschränkt. Die On-Premises-Bereitstellung bleibt für luftgespaltene Systeme, kritische Infrastrukturen und souveräne Netzwerke mit begrenzter Cloud-Konnektivität relevant.
HashiCorp fügte im September 2025 AWS PrivateLink-Unterstützung zur HashiCorp Cloud Platform Vault Dedicated hinzu. Die Funktion unterstützt private Konnektivität zwischen Cloud-Workloads und verwalteten Vault-Diensten. Dies gibt compliance-sensiblen Käufern eine Möglichkeit, Cloud-Bereitstellung zu nutzen und gleichzeitig die Exposition gegenüber öffentlichen Netzwerken zu begrenzen. ISO-27001- und SOC-2-Typ-II-Zertifizierungen stärken auch das Käufervertrauen in gehostete Sicherheitsdienste, insbesondere in Sektoren, die zuvor lokale Infrastruktur bevorzugten. Der Markt für Managed Secrets Management Services bewegt sich daher nicht ausschließlich von On-Premises zur Cloud, da Hybrid-Designs weiterhin betriebliche und regulatorische Anforderungen erfüllen. Anbieter, die private Konnektivität und Richtlinienkonsistenz über Bereitstellungsmodelle hinweg unterstützen, sind gut positioniert, um diesen Mix an Anforderungen zu adressieren.
Nach Art des Geheimnisses:
API-Schlüssel und Token führen die schnellste Expansion anPasswörter und privilegierte Anmeldedaten hielten im Jahr 2026 einen Anteil von 38,54 % am Gesamtumsatz. Ihre starke Position spiegelt die lange Geschichte von Programmen für privilegierten Zugriff in regulierten Sektoren, einschließlich BFSI und Gesundheitswesen, wider. API-Schlüssel und Token werden voraussichtlich bis 2032 mit einer CAGR von 17,88 % wachsen, der schnellsten Rate unter den Arten von Geheimnissen. Microservices, KI-Agenten, SaaS-Integrationen und API-geführte Anwendungen erstellen jeweils Anmeldedaten, die Eigentümerschaft, begrenzten Geltungsbereich, Ablauf und Widerruf benötigen. Dies verlagert die Sicherheitsaufmerksamkeit von Anmeldedaten, die von Mitarbeitern verwendet werden, hin zu Anmeldedaten, die zwischen Softwaresystemen ausgetauscht werden. Der Markt für Managed Secrets Management Services muss daher sowohl etablierte privilegierte Anmeldedaten als auch neuere Maschine-zu-Maschine-Identitäten unterstützen.
Die IETF veröffentlichte 2026 einen Entwurf für einen Credential Broker für Agenten, der die Verwendung kurzlebiger und eng begrenzter Proxy-Anmeldedaten für KI-Agenten anstelle von langlebigen Token beschreibt. Der Ansatz würde die Vermittlung und Steuerung von Anmeldedaten näher an den Punkt verlagern, an dem ein KI-Agent Zugriff anfordert. Zertifikate und private Schlüssel profitieren ebenfalls von der Zero-Trust-Implementierung und der breiteren Nutzung verschlüsselter Verbindungen. Verschlüsselungsschlüssel und sensible Konfigurationen gewinnen an Relevanz, da Organisationen Schlüsselverwaltungshierarchien für den Datenschutz anwenden. PCI-DSS-Anforderung 3.6 und DORA-Artikel 9 unterstreichen die Bedeutung kontrollierter Verschlüsselung und Zugriffsverwaltung in betroffenen Umgebungen. Anbieter, die diese verschiedenen Geheimnis-Klassen in einem einheitlichen Workflow verwalten können, können die Fragmentierung für Sicherheitsteams reduzieren.


Nach Endverbrauchsbranche:
BFSI führt, während IT und Telekommunikation am schnellsten wächstBFSI entfiel im Jahr 2026 auf 26,03 % der Marktgröße für Managed Secrets Management Services. Finanzinstitute müssen Kontrollen für Zahlungssysteme, Bankanwendungen, Datenplattformen und Drittanbieterverbindungen aufrechterhalten. PCI DSS, DORA, GLBA und SOX erhöhen die Erwartungen an Rotation, Prüfpfade und Least-Privilege-Zugriff. IT und Telekommunikation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,67 % wachsen. Telekommunikationsbetreiber verwalten Anmeldedaten über Netzwerkkonfigurationen, API-Gateways, OSS- und BSS-Systeme sowie KI-Workloads in Netzwerkfunktionen hinweg. Diese Umgebungen erzeugen viele separate Anmeldedatenklassen, die eine zentrale Verwaltung erfordern.
Organisationen aus dem Gesundheitswesen und den Biowissenschaften übernehmen Secrets-Dienste, da klinische Systeme stärker vernetzt werden und Compliance-Anforderungen weiterhin wichtig bleiben. Käufer aus dem Bereich Behörden und öffentlicher Sektor haben ebenfalls einen Bedarf, Anmeldedaten zu identifizieren und zu schützen, die in Quellcode und Konfigurationsdateien eingebettet sind. Die Einführung im Einzel- und E-Commerce-Bereich ist eng mit der PCI-DSS-Compliance und der Zahlungssicherheit verknüpft. Fertigungs- und Industrieorganisationen fügen Geräteidentitäten hinzu, da industrielle Internet-der-Dinge-Bereitstellungen zunehmen. Energie- und Versorgungsunternehmen stehen vor einem schwierigeren Implementierungsweg, aber Verpflichtungen zur kritischen Infrastruktur erhöhen ihren Anreiz, Anmeldedatenkontrollen zu verbessern. Die Branche für Managed Secrets Management Services erstreckt sich über diese Sektoren, da jeder von Software, Identitäten und Zugriffsrichtlinien abhängt, die im Laufe der Zeit gepflegt werden müssen.
Geografische Analyse
Markt für verwaltete Secrets-Management-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 45,54 % am Gesamtumsatz. Die Region umfasst eine hohe Konzentration cloud-nativer Unternehmen, Finanzinstitute, Käufer aus dem öffentlichen Sektor sowie Bundesauftragnehmer. Bundesweite Sicherheitsanforderungen und FedRAMP-autorisierte Dienste können die Beschaffungsentscheidungen von Anbietern für Secrets-Management beeinflussen. Das Secure Software Development Framework der U.S. Cybersecurity and Infrastructure Security Agency unterstützt ebenfalls den Schutz von Secrets in Code- und Konfigurationsdateien. Palo Alto Networks schloss die Übernahme von CyberArk im Februar 2026 ab und veränderte damit das regionale Wettbewerbsumfeld für Identitätssicherheit, privilegierten Zugriff und Secrets-Management. Kanada und Mexiko tragen durch die Digitalisierung des Finanzdienstleistungssektors und die grenzüberschreitende Cloud-Nutzung zur Nachfrage bei, obwohl ihre Marktvolumina unter dem der Vereinigten Staaten bleiben.
Markt für verwaltete Secrets-Management-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,77 % wachsen und ist damit die am schnellsten expandierende Region im Markt für verwaltete Secrets-Management-Dienste. Die Region übernimmt hybride Cloud-Systeme und reagiert gleichzeitig auf KI-bezogene Sicherheitsbedrohungen sowie neuere Cybersicherheitsvorschriften. Indiens Digital Personal Data Protection Act schafft Rechenschaftspflichten für Datentreuhänder, die ein stärkeres Verschlüsselungsschlüsselmanagement und eine bessere Secrets-Governance unterstützen. Chinas Gesetz zum Schutz personenbezogener Informationen begünstigt lokalisierte Ansätze, bei denen Organisationen inländische Datenanforderungen erfüllen müssen. Japans ISMAP-Zertifizierungsweg unterstützt die Cloud-Nutzung durch die Regierung. Südkorea, Australien und Singapur sind weitere Wachstumsbereiche, da nationale Cybersicherheitsrahmen zunehmend privilegierten Zugriff, Credential-Rotation und Cloud-Sicherheit betonen.
Markt für verwaltete Secrets-Management-Dienste in EMEA und Südamerika
Europa bleibt eine bedeutende, compliance-getriebene Region für den Markt für verwaltete Secrets-Management-Dienste. Deutschland, das Vereinigte Königreich und Frankreich sind die führenden Käuferzentren innerhalb der Region. DORA und NIS2 schaffen ein anspruchsvolles Umfeld für Zugriffskontrollen, Verschlüsselung, Resilienz und Prüfbarkeit. Dieses regulatorische Umfeld unterstützt die Nachfrage nach Diensten, die Governance mit technischem Betrieb verbinden. Südamerika, der Nahe Osten und Afrika sind nach wie vor Regionen in einem früheren Entwicklungsstadium. Brasilien und Chile entwickeln digitale Governance-Rahmenwerke weiter, während Saudi-Arabien und die Vereinigten Arabischen Emirate durch nationale Cloud-Programme in den Bereichen Regierung und Finanzdienstleistungen zusätzliche Nachfrage generieren.
Wettbewerbslandschaft
Marktkonzentration
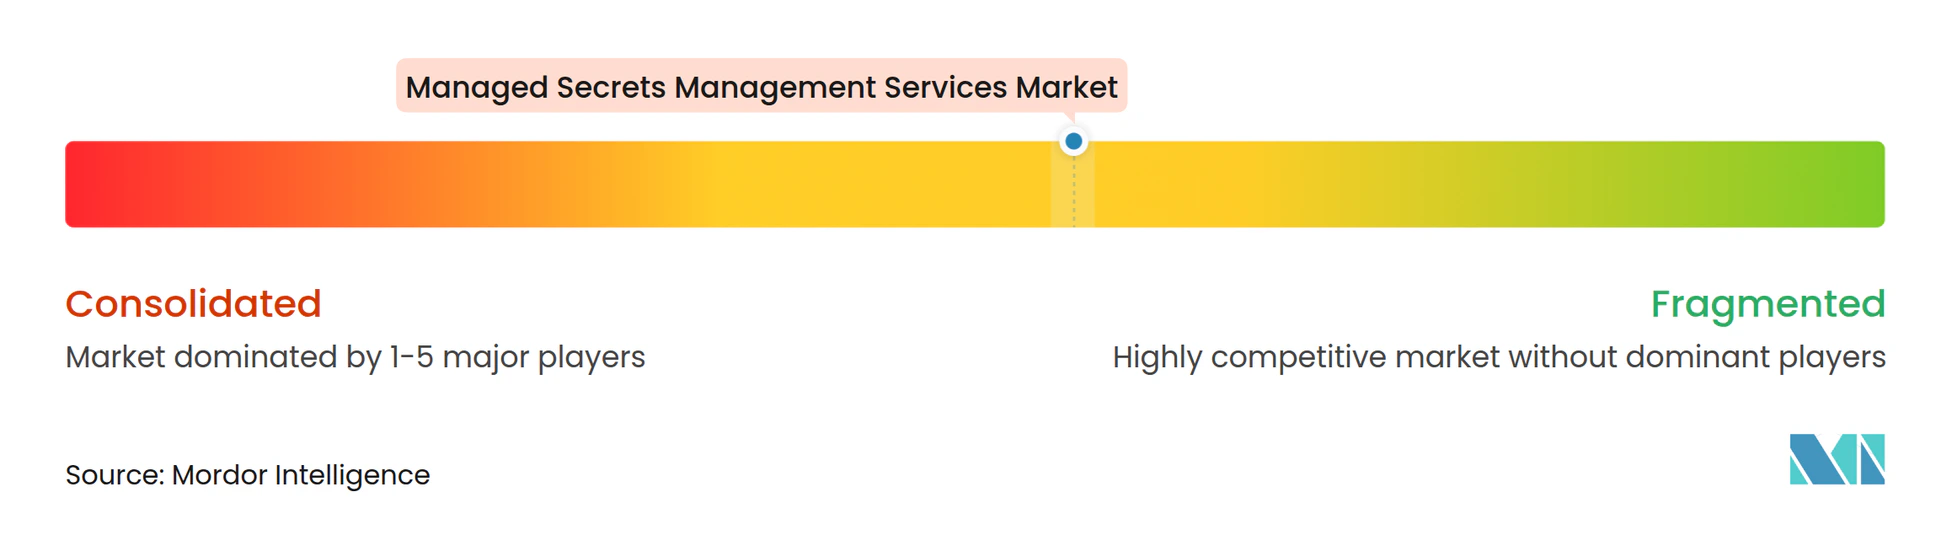
Der Markt für Managed Secrets Management Services ist unter großen Unternehmensplattformen mäßig konzentriert, bleibt jedoch über spezialisierte und entwicklergeführte Angebote hinweg fragmentiert. Palo Alto Networks, IBM, BeyondTrust, Delinea und Thales konkurrieren um große Unternehmensbereitstellungen. Akeyless, Infisical, Doppler, GitGuardian und Teleport bedienen spezialisierte Anwendungsfälle und mittelgroße Organisationen. IBM integrierte HashiCorp Vault nach Abschluss der Übernahme von HashiCorp für 6,4 Milliarden USD im Februar 2025 in seine Hybrid-Cloud-Plattform. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und kombinierte damit Identitätssicherheit, privilegierten Zugriff und Secrets-Management-Fähigkeiten. Diese Transaktionen erhöhen den Wettbewerbsdruck auf unabhängige Vault-Anbieter, sich durch Open-Source-Modelle, architektonische Flexibilität und gezielte Governance-Tools zu differenzieren.
Die Verwaltung von KI-Agenten-Anmeldedaten schafft eine Chance für Anbieter, die kurzlebigen, eng begrenzten Zugriff verwalten können. Der IETF-Entwurf für einen Credential Broker für Agenten bietet eine technische Richtung für die Vermittlung von Agenten-Anmeldedaten und könnte zukünftige Plattformanforderungen beeinflussen. Kleine und mittelständische Unternehmen ohne interne Vault-Teams bieten ebenfalls eine Chance für Managed-Service-Anbieter. GitGuardian veröffentlichte im Oktober 2026 ggscout mit Gültigkeits- und Berechtigungsprüfungsfunktionen für Geheimnisse innerhalb von Unternehmensnetzwerken. Das Produkt spiegelt eine Strategie wider, Governance und Überwachung über bestehende Geheimnis-Speicher hinzuzufügen, anstatt einen vollständigen Austausch zu erfordern. Dies kann für Käufer attraktiv sein, die mehrere Vaults und eine begrenzte Bereitschaft für eine umfangreiche Migration haben.
Zertifizierungen wie SOC 2 Typ II, ISO 27001 und FedRAMP können die Lieferanteneignung in Nordamerika und Europa beeinflussen. Diese Anforderungen schaffen eine Eintrittsbarriere für neuere Anbieter, auch wenn ihre technischen Produkte leistungsfähig sind. Etablierte Anbieter können Zertifizierung, Integrationsbreite und Kapazität für professionelle Dienstleistungen nutzen, um lange Beschaffungszyklen zu unterstützen. Spezialisierte Anbieter können durch die Adressierung von Entwickler-Workflows, Workload-Identität, Zertifikatsverwaltung und Multi-Cloud-Richtlinienkonsistenz konkurrieren. Der Markt für Managed Secrets Management Services wird weiterhin sowohl konsolidierte Plattformanbieter als auch fokussierte Anbieter umfassen. Da kein kombinierter Marktanteil für führende Anbieter angegeben wird, kann ohne Schätzung kein Konzentrationsgrad aus den verfügbaren Belegen abgeleitet werden.
Branchenführer im Bereich Managed Secrets Management Services
-
CyberArk Software Ltd.
-
HashiCorp, Inc.
-
Delinea Inc.
-
BeyondTrust Corporation
-
Akeyless Security Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Secrets-Management-Dienste Unternehmen in diesem Bericht
- Palo Alto Networks
- HashiCorp, Inc.
- Delinea Inc.
- BeyondTrust Corporation
- Thales DIS CPL USA, Inc.
- Keeper Security, Inc.
- AgileBits Inc.
- Bitwarden Inc.
- Akeyless Security Ltd.
- Doppler Technologies, Inc.
- Infisical Inc.
- GitGuardian SAS
- StrongDM, Inc.
- Teleport Inc.
- CloudTruth, Inc.
- EnvKey, Inc.
- ARCON TechSolutions Pvt. Ltd.
- Zoho Corporation Pvt. Ltd.
- WALLIX Group S.A.
- Keyfactor, Inc.
- Smallstep Labs, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Secrets-Management-Dienste
- Oktober 2026: GitGuardian veröffentlichte die Gültigkeits- und Berechtigungsprüfungsfunktion von ggscout, die es Organisationen ermöglicht, zu überprüfen, ob gespeicherte Geheimnisse noch aktiv sind, und ihre Berechtigungen innerhalb des Unternehmensnetzwerks zu bewerten, wodurch die NHI-Governance von der Erkennung zur proaktiven Lebenszyklusabsicherung weiterentwickelt wird.
- Oktober 2026: HashiCorp schloss ein Jahr nach der Veröffentlichung von Vault Enterprise 1.21 ab und führte SPIFFE-Auth-Method-Unterstützung für kryptografisch verifizierbare Workload-Identitäten, durch Vault Secrets Operator geschützte Geheimnisse für die ephemere Kubernetes-Anmeldedatenbereitstellung ohne persistente etcd-Speicherung sowie einen Vault Model Context Protocol-Server für die Interaktion mit dem Vault in natürlicher Sprache ein.
- Juni 2026: GitGuardian startete Endpoint Protection und erweiterte damit die Echtzeiterkennung von Geheimnissen auf Entwickler- und privilegierte Workstations, um Anmeldedatenrisiken zu schließen, die durch KI-Coding-Assistenten entstehen, die Token lokal generieren und zwischenspeichern – eine Lücke, die mit der Einführung agentischer Entwicklungswerkzeuge erheblich gewachsen ist.
- Februar 2026: Palo Alto Networks schloss die Übernahme von CyberArk für 25 Milliarden USD ab und etablierte damit Identitätssicherheit – einschließlich Secrets Management, privilegiertem Zugriff und der Verwaltung von KI-Agenten-Anmeldedaten – als zentralen Pfeiler seiner Plattformisierungsstrategie und gestaltete die Wettbewerbsdynamik im Bereich Enterprise Secrets Management neu.
Globaler Berichtsumfang für den Markt für Managed Secrets Management Services
Der Markt für Managed Secrets Management Services bezieht sich auf die Branche, die sich auf ausgelagerte und verwaltete Dienste konzentriert, die Organisationen dabei helfen, sensible digitale Anmeldedaten wie Passwörter, Verschlüsselungsschlüssel, API-Schlüssel, Zertifikate, Token und privilegierte Zugriffsgeheimnisse sicher zu speichern, zu kontrollieren, zu verteilen, zu rotieren, zu überwachen und zu verwalten – über On-Premises-, Cloud- und hybride IT-Umgebungen hinweg.
Der Bericht zum Markt für Managed Secrets Management Services ist segmentiert nach Komponente (Software, Services), nach Bereitstellungsmodell (Cloud-basiert, Hybrid, On-Premises), nach Art des Geheimnisses (Passwörter und privilegierte Anmeldedaten, API-Schlüssel und Token, Zertifikate und private Schlüssel, Verschlüsselungsschlüssel und sensible Konfiguration), nach Endverbrauchsbranche (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Behörden und öffentlicher Sektor, Einzel- und E-Commerce, Fertigung und Industrie, Energie und Versorgung, sonstige Endverbrauchsbranchen) sowie nach Geografie (Nordamerika [Vereinigte Staaten, Kanada, Mexiko], Südamerika [Brasilien, Argentinien, Chile, Rest von Südamerika], Europa [Deutschland, Vereinigtes Königreich, Frankreich, Italien, Spanien, Russland, Rest von Europa], Asien-Pazifik [China, Japan, Indien, Südkorea, Australien, Singapur, Rest von Asien-Pazifik], Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Türkei, Rest des Nahen Ostens], Afrika [Südafrika, Nigeria, Rest von Afrika]). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Services |
| Cloud-basiert |
| Hybrid |
| On-Premises |
| Passwörter und privilegierte Anmeldedaten |
| API-Schlüssel und Token |
| Zertifikate und private Schlüssel |
| Verschlüsselungsschlüssel und sensible Konfiguration |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Behörden und öffentlicher Sektor |
| Einzel- und E-Commerce |
| Fertigung und Industrie |
| Energie und Versorgung |
| Sonstige Endverbrauchsbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Rest von Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Rest von Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Rest von Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Rest des Nahen Ostens | |
| Afrika | Südafrika |
| Nigeria | |
| Rest von Afrika |
| Nach Komponente | Software | |
| Services | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| Hybrid | ||
| On-Premises | ||
| Nach Art des Geheimnisses | Passwörter und privilegierte Anmeldedaten | |
| API-Schlüssel und Token | ||
| Zertifikate und private Schlüssel | ||
| Verschlüsselungsschlüssel und sensible Konfiguration | ||
| Nach Endverbrauchsbranche | BFSI | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Behörden und öffentlicher Sektor | ||
| Einzel- und E-Commerce | ||
| Fertigung und Industrie | ||
| Energie und Versorgung | ||
| Sonstige Endverbrauchsbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Rest von Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Rest von Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Rest von Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Rest des Nahen Ostens | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Rest von Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Secrets Management Services?
Der Markt für Managed Secrets Management Services wird voraussichtlich von 3,48 Milliarden USD im Jahr 2026 und 4,55 Milliarden USD im Jahr 2027 auf 7,39 Milliarden USD bis 2032 wachsen, bei einer CAGR von 16,26 %.
Was treibt die Nachfrage nach Managed Secrets Management Services an?
DevOps-Bereitstellung, Multi-Cloud-Betrieb, maschinelle Identitäten, API-Workloads sowie Anforderungen an Rotation und Prüfbarkeit erhöhen die Nachfrage.
Welches Bereitstellungsmodell führt bei Managed Secrets Management Services?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Marktanteil von 70,66 % und wird voraussichtlich bis 2032 mit einer CAGR von 17,76 % wachsen.
Welche Art von Geheimnis wächst am schnellsten?
API-Schlüssel und Token werden voraussichtlich bis 2032 mit einer CAGR von 17,88 % wachsen, da Maschine-zu-Maschine- und KI-Agenten-Workloads zunehmen.
Welcher Endverbrauchssektor hat den größten Anteil?
BFSI entfiel im Jahr 2026 auf einen Marktanteil von 26,03 %, da Finanzorganisationen starke Kontrollen für Zahlungs-, Bank- und Datensysteme benötigen.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 17,77 % wachsen, unterstützt durch Cloud-Einführung und sich entwickelnde Cybersicherheitsanforderungen.