
Tamanho e Participação do Mercado de Serviços de Segurança SD-Branch Gerenciados
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
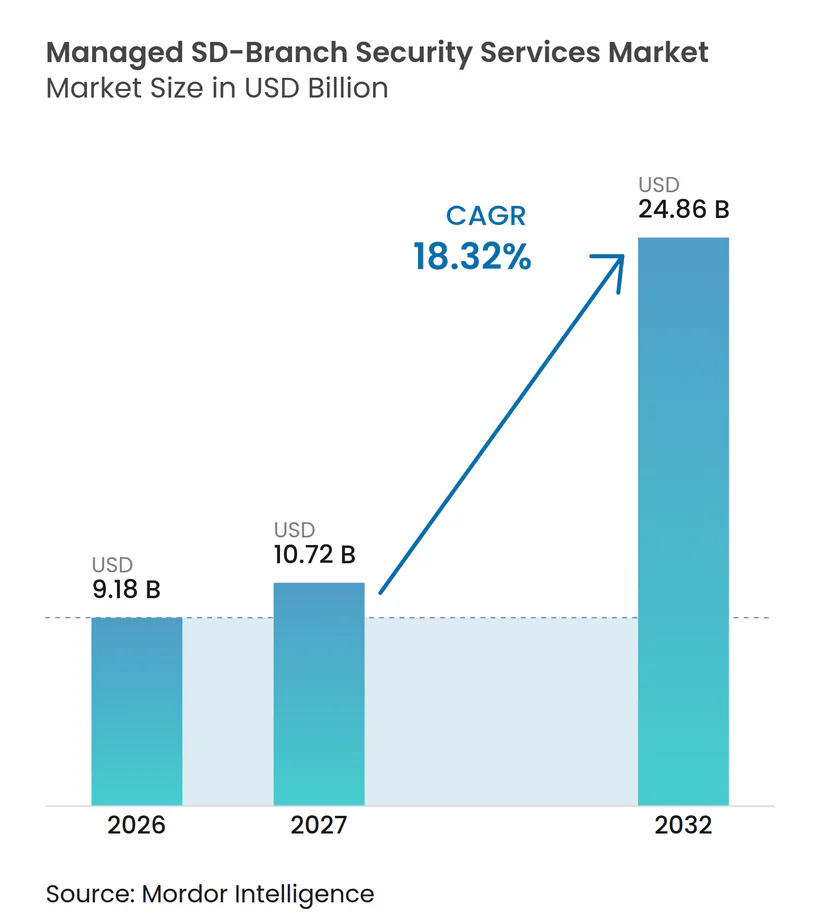
| Tamanho do Mercado (2027) | 10.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 24.86 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 18.32 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Segurança SD-Branch Gerenciados por Mordor Intelligence
O tamanho do Mercado de Serviços de Segurança SD-Branch Gerenciados deve aumentar de 9,18 bilhões de USD em 2026 para 10,72 bilhões de USD em 2027 e atingir 24,86 bilhões de USD até 2032, crescendo a um CAGR de 18,32% entre 2027 e 2032. O mercado de serviços de segurança SD-Branch gerenciados está sendo moldado por empresas que substituem ferramentas de segurança de filiais separadas por serviços integrados que combinam redes, controles de segurança e operações contínuas. O tráfego de nuvem e SaaS reduziu a praticidade de rotear o tráfego de filiais por meio de data centers centrais, enquanto os dispositivos conectados ampliaram o número de endpoints que requerem supervisão. Os requisitos de conformidade e as abordagens de confiança zero também estão impulsionando as organizações em direção a serviços que possam apoiar a aplicação de políticas e atividades de auditoria em sites dispersos. Os provedores estão respondendo combinando SD-WAN, capacidades de Borda de Serviço Seguro e operações de segurança em um único modelo de entrega. Isso dá ao mercado de serviços de segurança SD-Branch gerenciados espaço para se expandir, onde as organizações precisam de responsabilidade operacional mais clara e monitoramento de segurança sustentado.
Principais Conclusões do Relatório
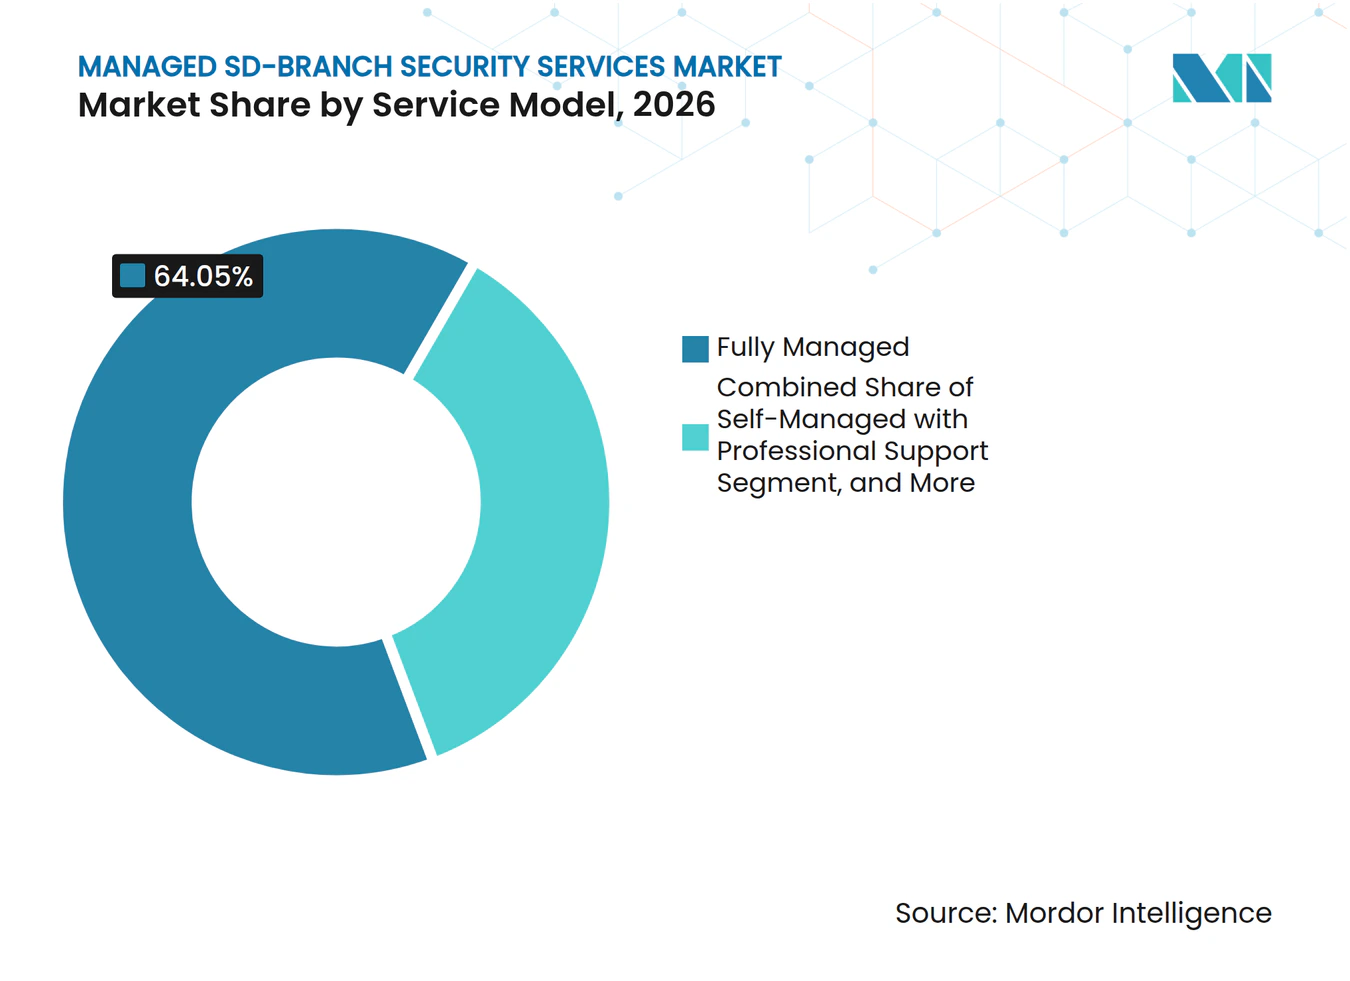
- Por modelo de serviço, os serviços totalmente gerenciados lideraram a receita do modelo de serviço com 64,05% em 2026 e devem se expandir a um CAGR de 19,25% até 2032.
- Por função de segurança, SD-WAN Seguro e Firewall de Próxima Geração detiveram 33,99% da receita em 2026, enquanto Detecção, Resposta e Operações de Segurança Gerenciadas deve se expandir a um CAGR de 19,63% até 2032.
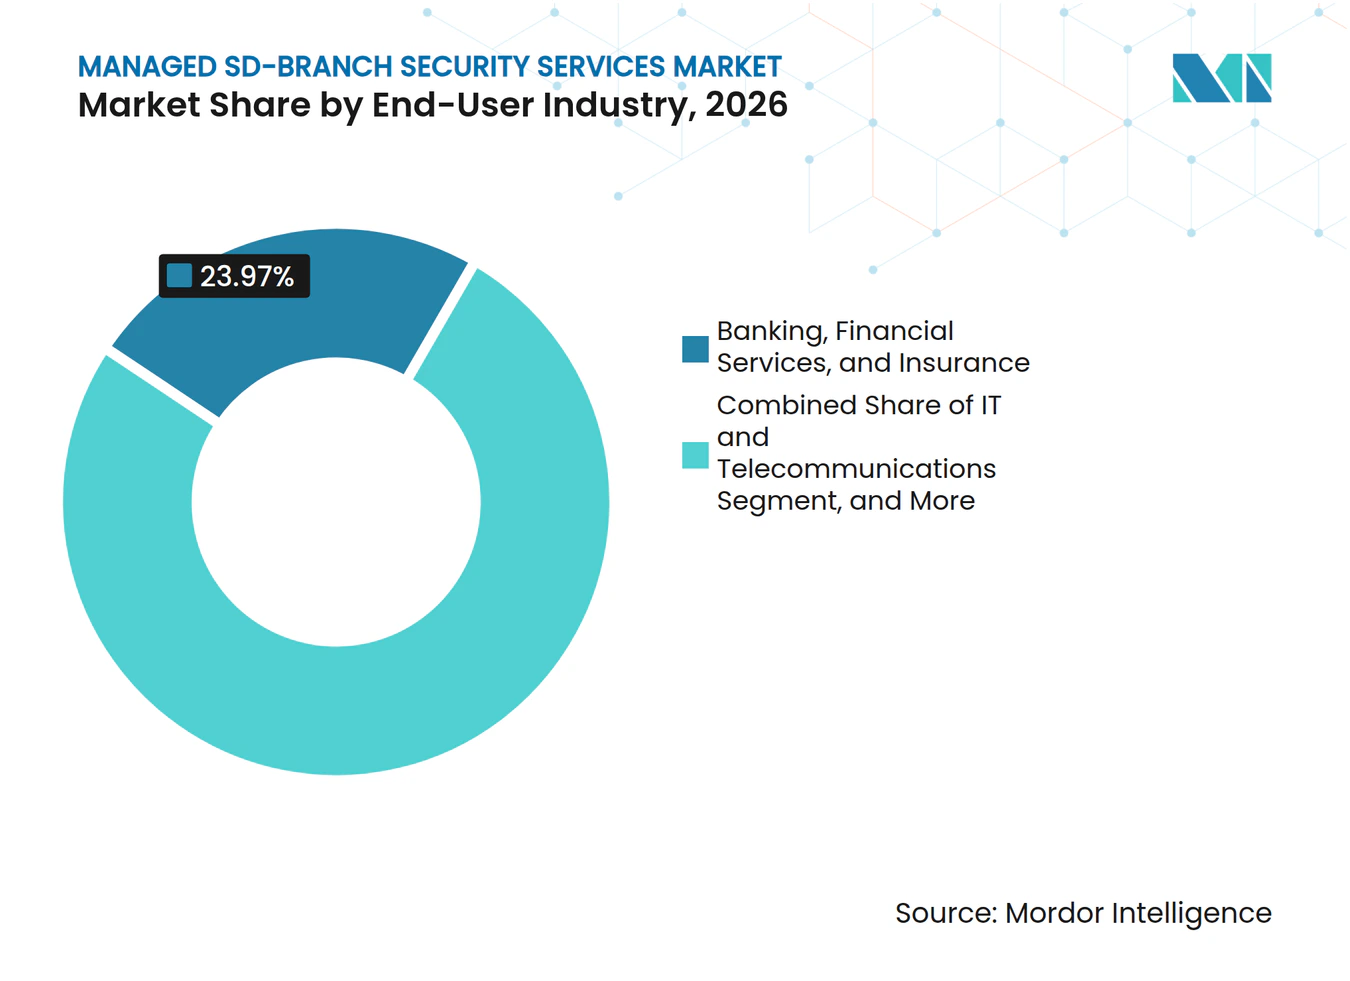
- Por setor de usuário final, BFSI deteve 23,97% da receita em 2026, enquanto Manufatura e Industrial deve se expandir a um CAGR de 19,65% até 2032.
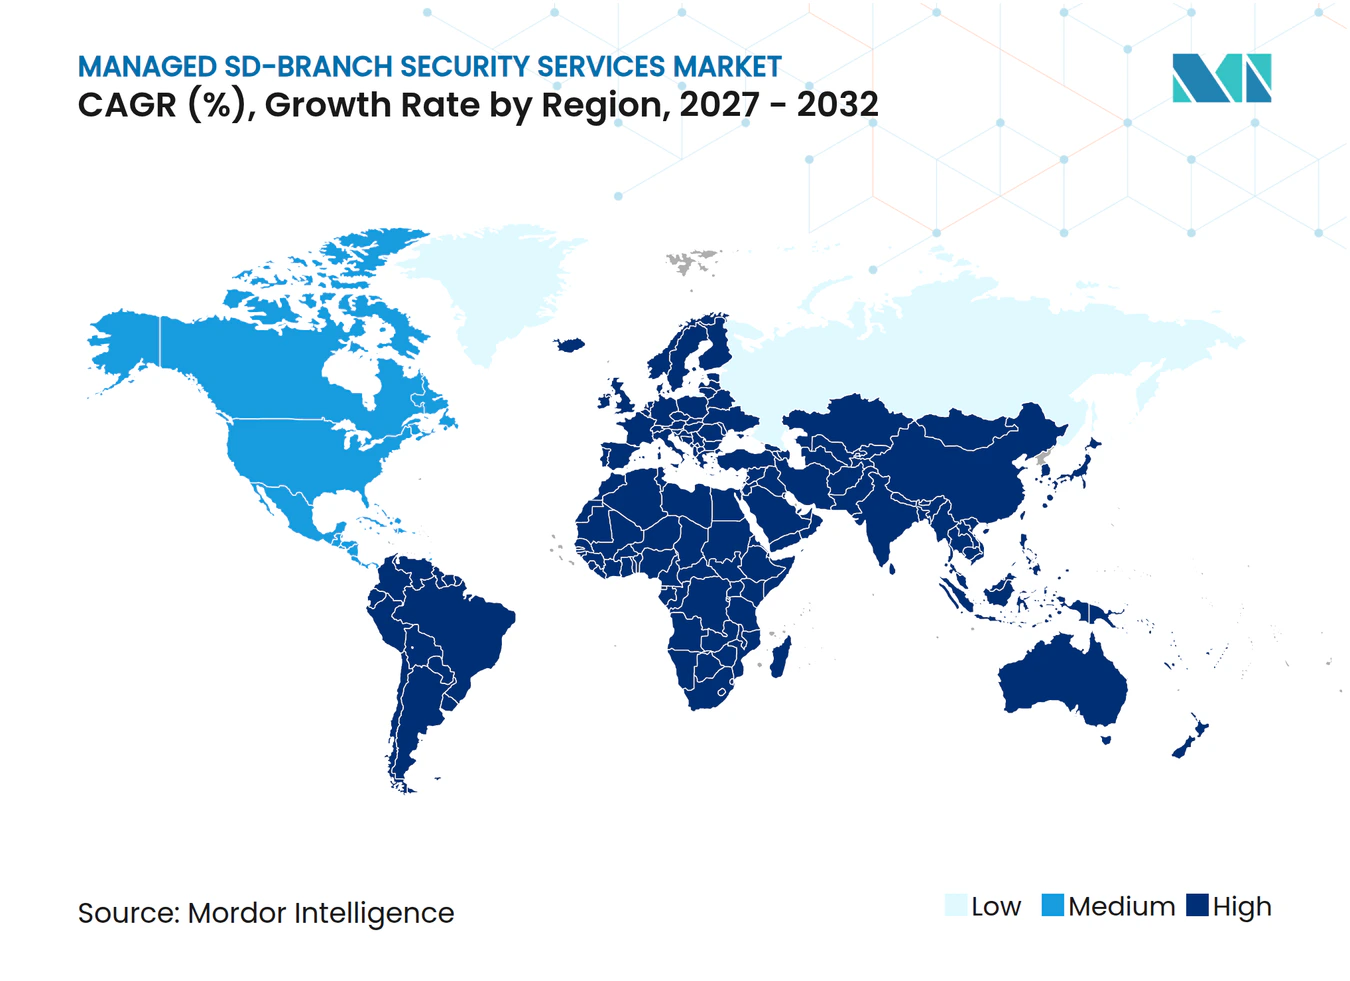
- Por geografia, a América do Norte deteve 41,03% da receita em 2026, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 19,52% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Convergência de SD-WAN, Segurança e Redes de Filiais | +3.8% | Global | Curto prazo (≤ 2 anos) |
| Requisitos de Confiança Zero e Conformidade em Cibersegurança | +3.1% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Crescimento do Tráfego de Nuvem e SaaS em Filiais Distribuídas | +2.6% | Global | Curto prazo (≤ 2 anos) |
| Adoção de SASE Completo e Operações SD-Branch por MSSPs | +2.3% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Expansão de IoT e Dispositivos Não Gerenciados em Filiais | +1.9% | Núcleo Ásia-Pacífico, com extensão para o Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Segurança Nativa em eSIM para IoT Celular e Sites Temporários | +0.8% | Núcleo Ásia-Pacífico, com extensão para o Oriente Médio, África e América do Sul | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Convergência de SD-WAN, Segurança e Redes de Filiais
O mercado de serviços de segurança SD-Branch gerenciados se beneficia à medida que as empresas movem a aplicação de segurança para mais perto da borda da filial. Essa mudança segue o declínio de um único perímetro de data center como principal ponto de controle para trabalho distribuído e tráfego de nuvem. Implantações integradas de SD-WAN e firewall de próxima geração podem dar aos provedores visibilidade sobre o tráfego que entra, sai e se move dentro de uma filial. A análise da Borda de Serviço de Segurança pode estender essa visibilidade para controles de segurança entregues na nuvem. Uma arquitetura unificada pode reduzir o ônus de gerenciar conjuntos de políticas separados e encurtar o tempo necessário para lidar com incidentes. O mercado de serviços de segurança SD-Branch gerenciados, portanto, favorece provedores que possam entregar redes, segurança e operações por meio de um arranjo de serviço consistente.
Requisitos de Confiança Zero e Conformidade em Cibersegurança
O mercado de serviços de segurança SD-Branch gerenciados é apoiado por requisitos de confiança zero que estão se tornando cada vez mais relevantes para organizações regulamentadas. A Alemanha concluiu a transposição da NIS2 em dezembro de 2025, enquanto a Áustria, Portugal e Suécia também finalizaram estatutos nacionais de cibersegurança durante esse período. Organizações que operam em múltiplas jurisdições precisam de controles de segurança que possam apoiar segmentação, verificação de acesso, notificação de incidentes e coleta de evidências de auditoria. O NIST SP 800-207, os requisitos de DORA para gestão de riscos de tecnologia da informação e comunicação, e as disposições de segmentação de rede da NIS2 reforçam a necessidade de controles verificáveis. Provedores gerenciados podem assumir a responsabilidade de aplicar políticas e documentar atividades de serviço em múltiplos sites. Essa estrutura pode tornar arranjos de serviço mais longos mais atraentes, onde o trabalho de conformidade de outra forma recairia sobre equipes internas.
Crescimento do Tráfego de Nuvem e SaaS em Filiais Distribuídas
O mercado de serviços de segurança SD-Branch gerenciados está se beneficiando do movimento do tráfego de aplicações em direção a plataformas de nuvem e SaaS. Rotear o tráfego criptografado de filiais por meio de um firewall central pode adicionar atraso e aumentar os custos de MPLS quando os usuários estão se conectando diretamente a recursos de nuvem. A inspeção baseada em filiais e os controles de segurança em nuvem podem fornecer um caminho mais direto para o tráfego aprovado. A inspeção de alto volume ainda pode criar cobranças de transferência de dados dentro de arranjos de segurança em nuvem. Os provedores podem limitar a reinspeção desnecessária aplicando controles com reconhecimento de identidade e diferenciando o tráfego SaaS de menor risco do tráfego que requer inspeção mais profunda. Essa abordagem vincula o design de políticas de segurança ao gerenciamento de custos de rede para organizações com grandes redes de filiais.
Adoção de SASE Completo e Operações SD-Branch por MSSPs
O mercado de serviços de segurança SD-Branch gerenciados está avançando à medida que provedores de serviços de segurança gerenciados adotam plataformas SASE completas e de SD-Branch. Um arranjo totalmente gerenciado pode combinar monitoramento de ameaças, resposta a incidentes, monitoramento de desempenho, aplicação de patches e suporte ao ciclo de vida de appliances. Esse modelo aborda a dificuldade de manter internamente um centro de operações de segurança e habilidades especializadas em redes. Também permite que organizações do mercado intermediário utilizem capacidades que antes exigiam grandes orçamentos empresariais e equipes dedicadas. Plataformas gerenciadas compartilhadas podem suportar implantações em 20 a 200 sites de filiais por site. O mercado de serviços de segurança SD-Branch gerenciados pode, portanto, atrair demanda de organizações distribuídas menores, bem como de grandes programas de renovação de redes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Operadores Qualificados em SASE e Segurança de Filiais | -2.0% | Global, mais aguda no Sul e Sudeste Asiático e na África Subsaariana | Curto prazo (≤ 2 anos) |
| Latência de Inspeção Inline para Aplicações em Tempo Real | -1.5% | Global | Curto prazo (≤ 2 anos) |
| Taxas de Saída de SaaS para Cargas de Trabalho de Inspeção Baseadas em Nuvem | -1.1% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Linguagens de Política Proprietárias e Lacunas de Interoperabilidade entre Múltiplos Fornecedores | -0.8% | Global, ambientes com múltiplos fornecedores | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Operadores Qualificados em SASE e Segurança de Filiais
A escassez de profissionais de SASE e segurança de filiais limita a velocidade com que os provedores podem escalar a entrega gerenciada. A ISACA relatou em 2025 que 55% das equipes de cibersegurança estavam com falta de pessoal e 65% tinham vagas não preenchidas. A mesma fonte afirmou que 29% das empresas treinaram funcionários não relacionados à segurança para funções de segurança, em comparação com 41% no ano anterior.[1] A ISC2 constatou que apenas 18% dos gestores de contratação consideravam os profissionais de nível inicial capazes de lidar com tarefas de segurança em nuvem, apesar de a segurança em nuvem ser uma competência exigida de destaque. Os provedores precisam de engenheiros capazes de gerenciar políticas de SASE e operações contínuas de segurança de filiais. A restrição pode reforçar a demanda por terceirização ao mesmo tempo em que restringe a velocidade com que a capacidade de serviço se torna disponível.
Latência de Inspeção Inline para Aplicações em Tempo Real
A inspeção inline completa pode criar atrasos para tráfego de voz, vídeo e controle industrial em sites de filiais. A restrição é especialmente importante em ambientes de manufatura e saúde que utilizam protocolos de tecnologia operacional como Modbus e MQTT. Esses ambientes podem exigir desempenho de ida e volta abaixo de 50 milissegundos, o que os serviços de inspeção baseados em nuvem nem sempre conseguem fornecer em todos os locais. Descriptografia, classificação e recriptografia adicionam trabalho de processamento e atraso de propagação aos fluxos de tráfego. Os provedores podem colocar mais processamento de segurança em appliances de filiais, mas isso aumenta os gastos com hardware e reduz parte da vantagem de custo da abordagem centrada na nuvem. Essa troca pode retardar a adoção de inspeção inline totalmente gerenciada em automação de fábricas, ambientes hospitalares e locais de negociação financeira.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
A Entrega Totalmente Gerenciada Sustenta a Liderança de ReceitaOs serviços totalmente gerenciados detiveram 64,05% da participação de mercado de serviços de segurança SD-Branch gerenciados em 2026. A posição reflete a dificuldade operacional de executar simultaneamente um mecanismo de política SASE, um centro de operações de segurança e o gerenciamento de appliances de filiais. As empresas frequentemente carecem do pessoal necessário para manter todas essas funções em sites dispersos. O modelo totalmente gerenciado atribui a um único provedor a responsabilidade pelo monitoramento, administração de políticas, resposta a ameaças e trabalho de ciclo de vida. Isso pode simplificar a responsabilidade operacional para organizações que desejam um arranjo de nível de serviço definido.
A entrega totalmente gerenciada também deve se expandir a um CAGR de 19,25% de 2027 a 2032. O crescimento de dispositivos IoT e redes de filiais maiores aumentam o trabalho envolvido no gerenciamento de controles de acesso, políticas de confiança zero e processos de resposta a ameaças. Os serviços cogerenciados atendem organizações que desejam visibilidade arquitetural enquanto delegam detecção de ameaças e aplicação de políticas. Os serviços autogerenciados com suporte profissional permanecem relevantes para grandes empresas que requerem auditorias, suporte de configuração ou acordos de resposta a incidentes em vez de operações diárias. A Aryaka lançou o Unified SASE as a Service 2.0 em novembro de 2025 com um modelo de entrega de fornecedor único e operador único, um acordo de nível de serviço de disponibilidade de 99,999% e uma meta de reconhecimento de incidente P1 em 10 minutos.[2]


Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Função de Segurança:
A Detecção de Ameaças Expande o Papel do Serviço GerenciadoSD-WAN Seguro e Firewall de Próxima Geração detiveram 33,99% do tamanho do mercado de serviços de segurança SD-Branch gerenciados em 2026. Essa função permanece a base para proteger a conectividade e para apoiar a base instalada de appliances de firewall gerenciados. Detecção, Resposta e Operações de Segurança Gerenciadas deve se expandir a um CAGR de 19,63% de 2027 a 2032. Seu ritmo mais rápido reflete a necessidade de abordar movimentos laterais e ameaças internas que podem persistir após a implantação de controles básicos de conectividade. O mercado de serviços de segurança SD-Branch gerenciados está, portanto, avançando além da segurança de conexão em direção à detecção e resposta contínuas.
O Acesso à Rede de Confiança Zero está cada vez mais conectado a necessidades de conformidade que exigem controles em nível de sessão e verificação contínua. O Controle de Acesso à Rede e a Segurança de IoT estão ganhando relevância à medida que as filiais adicionam dispositivos não gerenciados e conectados. As funções de Gateway Web Seguro e Agente de Segurança de Acesso à Nuvem suportam a inspeção de SaaS mais próxima dos usuários e podem limitar o roteamento central desnecessário. O Firewall como Serviço e a prevenção de intrusões podem complementar implantações baseadas em hardware em filiais que não justificam ciclos de renovação dedicados. A Versa anunciou uma integração automatizada entre o Versa Secure SD-WAN e o Zscaler Internet Access em março de 2026, cobrindo provisionamento de túneis, seleção de ponto de presença e redes autocorretivas.
Por Setor de Usuário Final:
BFSI Lidera à Medida que Sites Industriais Adicionam Requisitos de SegurançaO BFSI deteve 23,97% da receita de usuários finais em 2026. As instituições financeiras têm alta densidade de filiais e enfrentam requisitos significativos de resiliência operacional, controle de acesso e supervisão de sistemas distribuídos. Essas condições tornam a entrega de serviços gerenciados relevante onde bancos e seguradoras precisam de controles consistentes em muitos escritórios. O setor também tem forte exposição aos requisitos de DORA na União Europeia e às orientações dos reguladores financeiros dos EUA. Isso mantém o setor central no mercado de serviços de segurança SD-Branch gerenciados.
Manufatura e Industrial deve se expandir a um CAGR de 19,65% de 2027 a 2032. Redes de fábricas que antes operavam separadamente estão cada vez mais conectadas a análises em nuvem, acesso remoto de fornecedores e sistemas de planejamento de recursos empresariais. Isso aumenta a necessidade de segmentação de confiança zero entre ambientes de tecnologia da informação e tecnologia operacional. A Siemens lançou o SINEC Secure Connect em outubro de 2025 como uma plataforma de confiança zero para redes de tecnologia operacional que fornece conexões criptografadas de máquina para nuvem em conformidade com IEC 62443 sem exposição de VPN. Saúde e Ciências da Vida, governo e setor público, TI e telecomunicações, varejo e comércio eletrônico, e energia e serviços públicos também adicionam demanda por meio de implantações existentes de SD-WAN e requisitos de acesso distribuído.

Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Análise Geográfica
A América do Norte deteve 41,03% da participação do mercado de serviços de segurança SD-Branch gerenciados em 2026. A região se beneficia de grandes redes de filiais empresariais, ecossistemas maduros de provedores de serviços de segurança gerenciados e práticas de aquisição de segurança alinhadas com as orientações do NIST e a Ordem Executiva 14028. Contratantes federais dos EUA e organizações regulamentadas precisam de controles de acesso mais robustos e monitoramento contínuo em sites distribuídos. A atividade de serviços financeiros do Canadá e os vínculos de manufatura automotiva do México com sistemas-mãe dos EUA e europeus ampliam a demanda além do núcleo dos EUA. A região é um cenário-chave para plataformas que combinam redes e segurança em um único serviço gerenciado.
A Ásia-Pacífico deve se expandir a um CAGR de 19,52% de 2027 a 2032. A adoção de nuvem na Índia, a modernização regulatória na Austrália e no Japão, e a implantação de 5G estão apoiando o uso mais amplo de conectividade segura de filiais. A KDDI iniciou a entrega comercial do primeiro serviço SASE operado por operadora do Japão em 1º de julho de 2025, combinando sua plataforma SD-WAN com funções de segurança da Cisco por meio de um relacionamento de faturamento de operadora.[3] A China segue um caminho separado porque a localização de dados e o Esquema de Proteção Multinível moldam a demanda local de segurança. A Índia e o Sudeste Asiático têm uma lacuna significativa de talentos, o que apoia a entrega totalmente gerenciada como modelo de entrada para provedores de serviços multinacionais.
A Europa tem receita substancial porque NIS2, DORA e GDPR criam requisitos de conformidade em camadas para segurança de filiais e inspeção em nuvem. A Alemanha, a Áustria, Portugal e a Suécia finalizaram estatutos nacionais relevantes de cibersegurança em 2025, aumentando a atenção à segmentação e à notificação de incidentes. Provedores que podem oferecer centros de operações de segurança europeus e práticas de tratamento de dados alinhadas com as expectativas de soberania têm uma posição distinta na região. A América do Sul está se desenvolvendo a partir de uma base menor por meio da demanda de serviços financeiros e varejo, enquanto a Arábia Saudita e os Emirados Árabes Unidos estão construindo redes distribuídas sob programas de digitalização, e a África permanece em estágio inicial, com a África do Sul e o Egito como os principais centros de demanda.
Cenário Competitivo
Concentração do Mercado
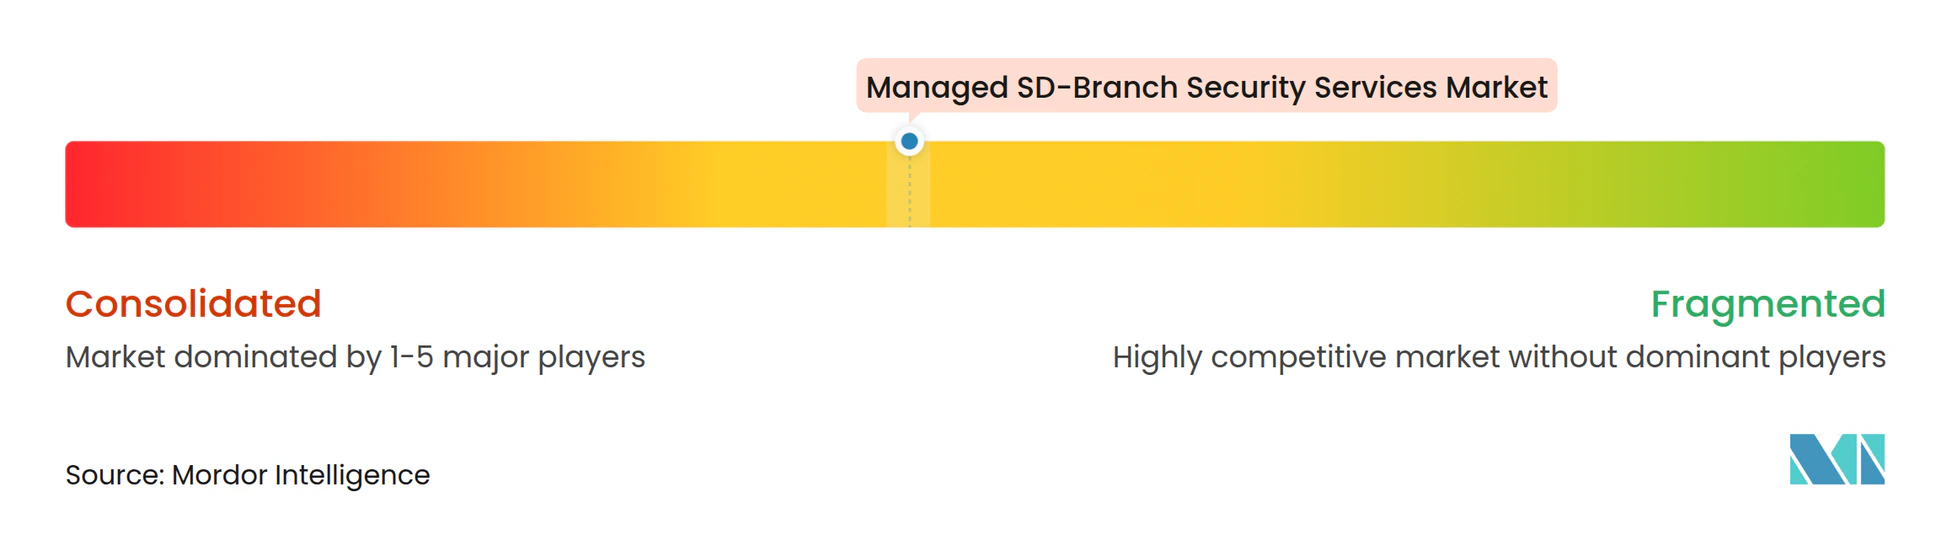
O mercado de serviços de segurança SD-Branch gerenciados é moderadamente consolidado entre as plataformas líderes e fragmentado entre provedores regionais e do mercado intermediário. Fornecedores que controlam tanto a camada SD-WAN quanto a camada de Borda de Serviço Seguro podem oferecer uma estrutura de política mais unificada. Esse modelo pode reduzir o trabalho de integração exigido de clientes empresariais e provedores de serviços gerenciados. A concorrência se concentra na capacidade de agrupar mais funções de segurança em um único contrato gerenciado. Os provedores também competem em responsabilidade de serviço, capacidade de resposta e suporte a implantações complexas de filiais.
Organizações do mercado intermediário com 20 a 200 locais permanecem uma oportunidade importante porque muitas precisam de proteção gerenciada sem construir grandes equipes internas. Os operadores de telecomunicações estão se tornando mais relevantes ao adicionar segurança gerenciada de filiais a contratos de conectividade e relacionamentos de faturamento estabelecidos. O lançamento do SASE operado por operadora da KDDI em julho de 2025 no Japão é um exemplo dessa abordagem. A AireSpring lançou um serviço Managed FortiSASE em agosto de 2025 que combinou a plataforma da Fortinet com sua equipe de operações e plataforma de gerenciamento de serviços de TI. Essas ofertas mostram como os provedores de serviços podem empacotar operações de redes e segurança juntas.
A SonicWall relatou em novembro de 2025 que as reservas de Confiança Zero e Cloud Secure Edge aumentaram mais de 500% ano a ano, enquanto as reservas de Serviços de Segurança Gerenciados registraram crescimento de dois dígitos. A empresa também relatou uma duplicação nas adições de novos parceiros provedores de serviços de segurança gerenciados. O mercado de serviços de segurança SD-Branch gerenciados também recompensa provedores capazes de atender aos requisitos regionais de tratamento de dados e operações de segurança. Uma consolidação adicional pode ocorrer à medida que fornecedores focados em Borda de Serviço Seguro buscam capacidades de SD-WAN e fornecedores de plataformas buscam funções adicionais de segurança gerenciada.
Líderes do Setor de Serviços de Segurança SD-Branch Gerenciados
-
Fortinet, Inc.
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Zscaler, Inc.
-
Cato Networks, Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Segurança SD-Branch Gerenciados Empresas cobertas neste relatório
- Akamai Technologies, Inc.
- Aryaka Networks, Inc.
- Barracuda Networks, Inc.
- Cato Networks, Ltd.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cradlepoint, Inc.
- Extreme Networks, Inc.
- Fortinet, Inc.
- Forcepoint LLC
- Hewlett Packard Enterprise Company
- Juniper Networks, Inc.
- Netskope, Inc.
- Open Systems AG
- Palo Alto Networks, Inc.
- Sangfor Technologies Inc.
- SonicWall Inc.
- Versa Networks, Inc.
- Zscaler, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços de Segurança SD-Branch Gerenciados
- Setembro de 2026: A Palo Alto Networks reportou crescimento de 40% nas reservas de SASE para o ano fiscal de 2026, confirmou o fechamento de suas duas maiores aquisições de todos os tempos, CyberArk e Chronosphere, e divulgou que substituiu arquiteturas de fornecedores legados em 100 contas com valor total de contrato superior a 400 milhões de USD durante o ano fiscal.
- Março de 2026: A Hewlett Packard Enterprise anunciou uma plataforma SASE unificada construída sobre o HPE Networking EdgeConnect no HPE Discover em 16 de junho de 2026, integrando SD-WAN e segurança entregue na nuvem sob um console de gerenciamento nativo de IA para contas empresariais com grandes redes HPE Aruba e Juniper Mist.
- Março de 2026: A Versa Networks anunciou uma integração entre o Versa Secure SD-WAN e o Zscaler Internet Access em 23 de março de 2026, permitindo provisionamento automatizado de túneis, seleção inteligente de ponto de presença e redes autocorretivas.
- Fevereiro de 2026: A Palo Alto Networks anunciou sua intenção de adquirir a Koi para estender sua plataforma Prisma AIRS com cobertura de superfície de ataque nativa de IA para estruturas de agentes autônomos e ferramentas de IA baseadas em navegador.
Escopo do Relatório Global do Mercado de Serviços de Segurança SD-Branch Gerenciados
O Mercado de Serviços de Segurança SD-Branch Gerenciados compreende serviços de segurança de rede gerenciados que integram redes de área ampla definidas por software (SD-WAN), conectividade de filiais e capacidades de segurança para proteger locais empresariais distribuídos, usuários, aplicações e dispositivos conectados. Esses serviços incluem a implantação, configuração, monitoramento e gerenciamento de SD-WAN seguro, firewalls de próxima geração, gateways web seguros, agentes de segurança de acesso à nuvem, acesso à rede de confiança zero, firewall como serviço, prevenção de intrusões, controle de acesso à rede e segurança de IoT. Os provedores de serviços gerenciados entregam essas capacidades por meio de modelos de serviço totalmente gerenciados, cogerenciados e com suporte profissional, incluindo operações de segurança integradas, detecção e resposta a ameaças, e segurança entregue na nuvem para filiais empresariais, sites remotos e locais temporários.
O Relatório do Mercado de Serviços de Segurança SD-Branch Gerenciados é Segmentado por Modelo de Serviço (Totalmente Gerenciado, Cogerenciado e Autogerenciado com Suporte Profissional), Função de Segurança (SD-WAN Seguro e Firewall de Próxima Geração, Gateway Web Seguro e Agente de Segurança de Acesso à Nuvem, Acesso à Rede de Confiança Zero, Detecção, Resposta e Operações de Segurança Gerenciadas, Firewall como Serviço e Prevenção de Intrusões, e Controle de Acesso à Rede e Segurança de IoT), Setor de Usuário Final (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Varejo e Comércio Eletrônico, Manufatura e Industrial, Saúde e Ciências da Vida, Governo e Setor Público, Energia e Serviços Públicos, e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Totalmente Gerenciado |
| Cogerenciado |
| Autogerenciado com Suporte Profissional |
| SD-WAN Seguro e Firewall de Próxima Geração |
| Gateway Web Seguro e Agente de Segurança de Acesso à Nuvem |
| Acesso à Rede de Confiança Zero |
| Detecção, Resposta e Operações de Segurança Gerenciadas |
| Firewall como Serviço e Prevenção de Intrusões |
| Controle de Acesso à Rede e Segurança de IoT |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Manufatura e Industrial |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Austrália e Nova Zelândia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Turquia |
| Arábia Saudita | |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Restante da África |
| Por Modelo de Serviço | Totalmente Gerenciado | |
| Cogerenciado | ||
| Autogerenciado com Suporte Profissional | ||
| Por Função de Segurança | SD-WAN Seguro e Firewall de Próxima Geração | |
| Gateway Web Seguro e Agente de Segurança de Acesso à Nuvem | ||
| Acesso à Rede de Confiança Zero | ||
| Detecção, Resposta e Operações de Segurança Gerenciadas | ||
| Firewall como Serviço e Prevenção de Intrusões | ||
| Controle de Acesso à Rede e Segurança de IoT | ||
| Por Setor de Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura e Industrial | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Austrália e Nova Zelândia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Turquia | |
| Arábia Saudita | ||
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços de Segurança SD-Branch Gerenciados?
O Mercado de Serviços de Segurança SD-Branch Gerenciados é avaliado em 9,18 bilhões de USD em 2026 e deve atingir 24,86 bilhões de USD até 2032, a um CAGR de 18,32% de 2027 a 2032. A previsão reflete a demanda por redes de filiais integradas, controles de segurança em nuvem e operações gerenciadas.
Qual modelo de serviço lidera os serviços de segurança SD-Branch gerenciados?
Os serviços totalmente gerenciados lideram com 64,05% de participação de receita em 2026 e devem se expandir a um CAGR de 19,25% até 2032. Os clientes utilizam esse modelo quando precisam que um provedor gerencie monitoramento, trabalho de políticas, resposta a ameaças e atividades de ciclo de vida de dispositivos de filiais.
Qual função de segurança está se expandindo mais rapidamente?
Detecção, Resposta e Operações de Segurança Gerenciadas deve se expandir a um CAGR de 19,63% de 2027 a 2032. A função aborda necessidades contínuas de monitoramento e resposta a ameaças que permanecem após o estabelecimento da proteção de conectividade em um site de filial.
Qual setor de usuário final tem a maior participação?
O BFSI lidera a demanda de usuários finais com 23,97% da receita em 2026, apoiado pela densidade de filiais e exposição regulatória. As organizações financeiras requerem controles consistentes de segurança e resiliência em escritórios, locais voltados para clientes e pontos de acesso distribuídos.
Qual região tem a maior posição de receita?
A América do Norte lidera com 41,03% da receita em 2026, apoiada por grandes redes de filiais empresariais e ecossistemas maduros de segurança gerenciada. A região também tem requisitos de aquisição que enfatizam monitoramento contínuo, controle de acesso e responsabilidade de segurança.
O que está impulsionando a adoção em sites industriais?
Manufatura e Industrial deve se expandir a um CAGR de 19,65% até 2032 à medida que as redes de fábricas se conectam à nuvem, acesso remoto e sistemas empresariais. O setor precisa de segmentação entre ambientes de tecnologia da informação e tecnologia operacional à medida que a conectividade dos sites se torna mais abrangente.