
Marktgröße und Marktanteile für Managed SD-Branch Security Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 10.72 Milliarden US-Dollar |
| Marktgröße (2032) | 24.86 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.32 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed SD-Branch Security Services von Mordor Intelligence
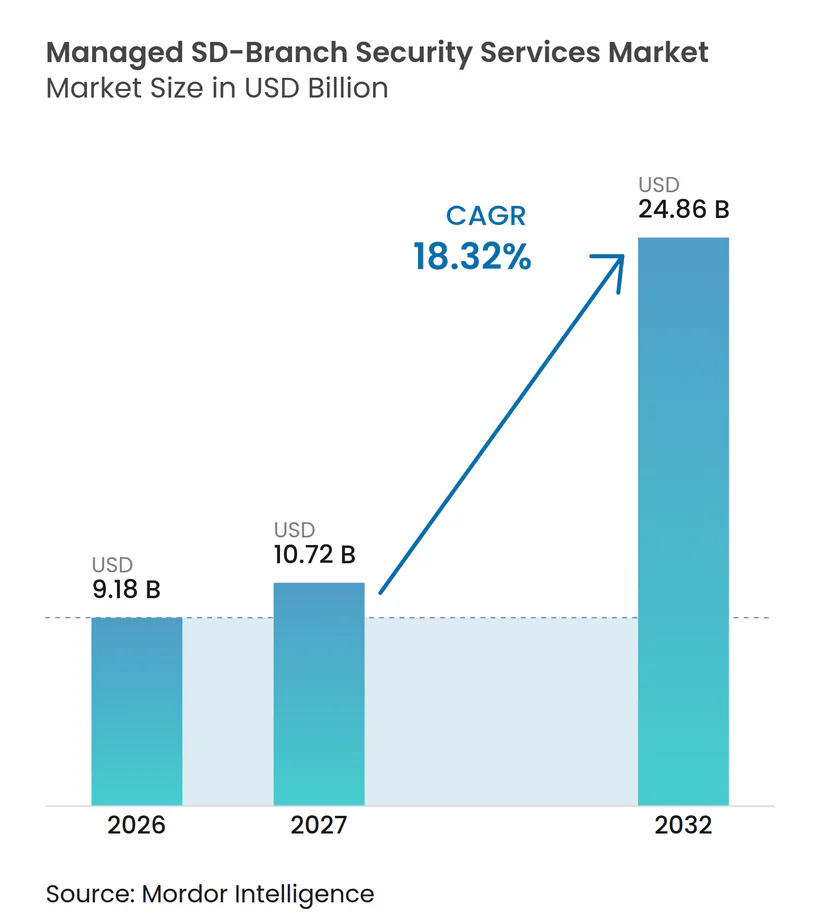
Die Marktgröße für Managed SD-Branch Security Services wird voraussichtlich von 9,18 Milliarden USD im Jahr 2026 auf 10,72 Milliarden USD im Jahr 2027 steigen und bis 2032 24,86 Milliarden USD erreichen, mit einem CAGR von 18,32 % über den Zeitraum 2027–2032. Der Markt für Managed SD-Branch Security Services wird dadurch geprägt, dass Unternehmen separate Zweigstellen-Sicherheitstools durch integrierte Dienste ersetzen, die Netzwerke, Sicherheitskontrollen und laufende Betriebsabläufe kombinieren. Cloud- und SaaS-Datenverkehr hat die Praktikabilität der Weiterleitung von Zweigstellendatenverkehr über zentrale Rechenzentren verringert, während vernetzte Geräte die Anzahl der Endpunkte erhöht haben, die einer Überwachung bedürfen. Compliance-Anforderungen und Zero-Trust-Ansätze treiben Organisationen ebenfalls dazu, Dienste einzusetzen, die die Durchsetzung von Richtlinien und Prüfungsaktivitäten über verteilte Standorte hinweg unterstützen können. Anbieter reagieren darauf, indem sie SD-WAN, Security Service Edge-Funktionen und Sicherheitsbetrieb unter einem einheitlichen Bereitstellungsmodell zusammenführen. Dies verschafft dem Markt für Managed SD-Branch Security Services Wachstumsspielraum, wo Organisationen eine klarere operative Verantwortung und eine kontinuierliche Sicherheitsüberwachung benötigen.
Wichtigste Erkenntnisse des Berichts
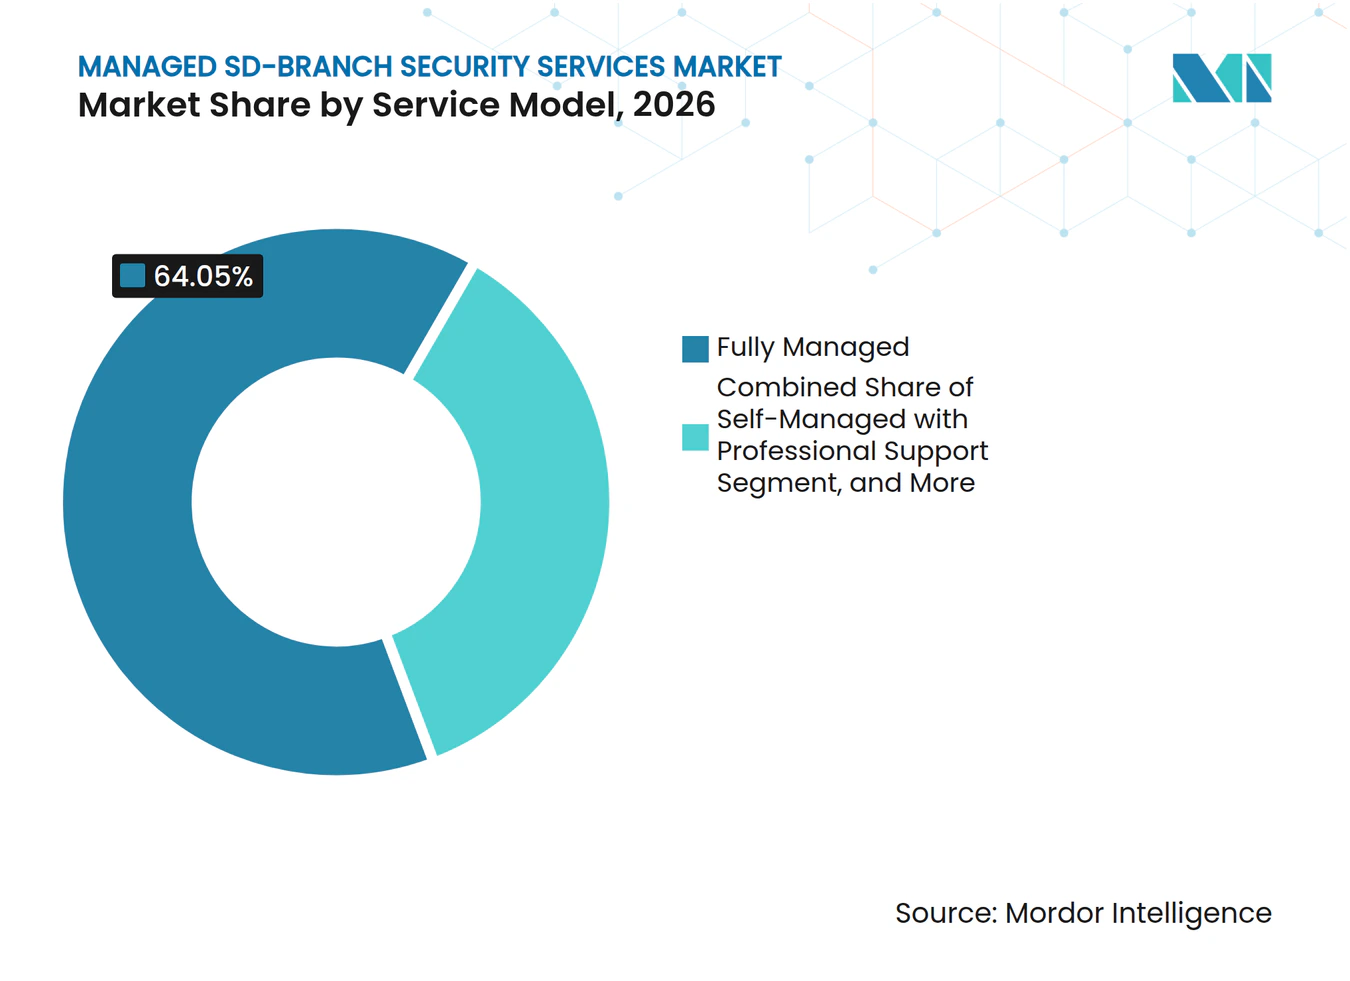
- Nach Servicemodell führten vollständig verwaltete Dienste im Jahr 2026 mit einem Umsatzanteil von 64,05 % und werden voraussichtlich bis 2032 mit einem CAGR von 19,25 % wachsen.
- Nach Sicherheitsfunktion hielten Secure SD-WAN und Next-Generation-Firewall im Jahr 2026 einen Umsatzanteil von 33,99 %, während Managed Detection, Response und Security Operations voraussichtlich bis 2032 mit einem CAGR von 19,63 % wachsen wird.
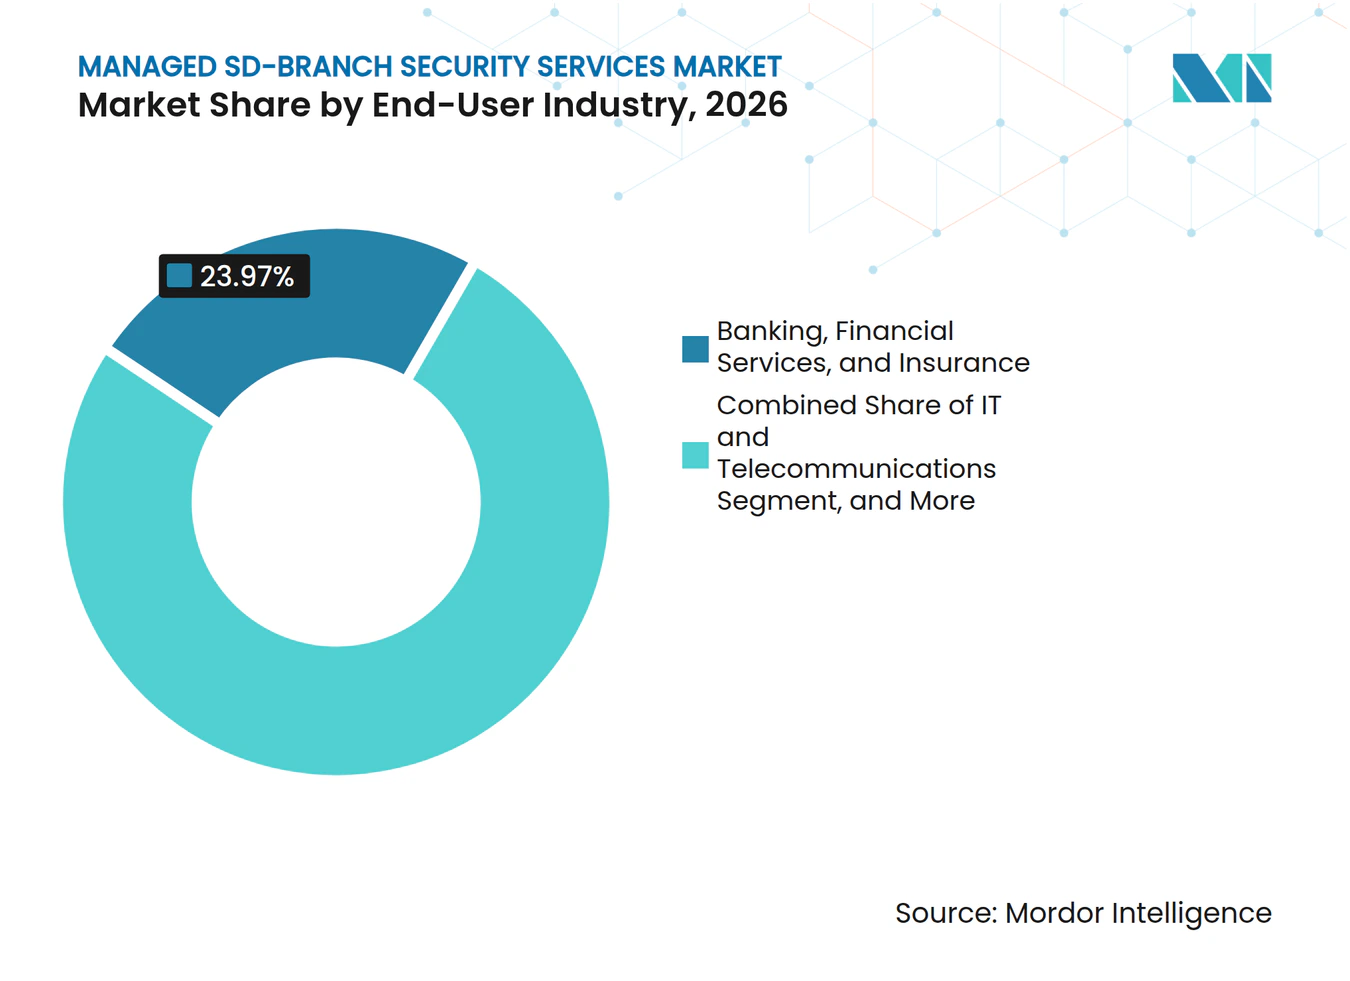
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Umsatzanteil von 23,97 %, während Fertigung und Industrie voraussichtlich bis 2032 mit einem CAGR von 19,65 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,03 %, während Asien-Pazifik voraussichtlich bis 2032 mit einem CAGR von 19,52 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Konvergenz von SD-WAN, Sicherheit und Branch-Networking | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Cybersicherheits-Compliance-Anforderungen | +3.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Zunehmender Cloud- und SaaS-Datenverkehr an verteilten Zweigstellen | +2.6% | Global | Kurzfristig (≤ 2 Jahre) |
| MSSP-Einführung von schlüsselfertigen SASE- und SD-Branch-Betriebsmodellen | +2.3% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung von IoT und nicht verwalteten Geräten in Zweigstellen | +1.9% | Asien-Pazifik als Kernregion, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| eSIM-native Sicherheit für zellulares IoT und temporäre Standorte | +0.8% | Asien-Pazifik als Kernregion, Ausstrahlungseffekte auf den Nahen Osten, Afrika und Südamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konvergenz von SD-WAN, Sicherheit und Branch-Networking
Der Markt für Managed SD-Branch Security Services profitiert davon, dass Unternehmen die Sicherheitsdurchsetzung näher an den Zweigstellen-Edge verlagern. Diese Veränderung folgt dem Rückgang eines einzelnen Rechenzentrums-Perimeters als Hauptkontrollpunkt für verteilte Arbeit und Cloud-Datenverkehr. Integrierte SD-WAN- und Next-Generation-Firewall-Bereitstellungen können Anbietern Transparenz über den Datenverkehr verschaffen, der in eine Zweigstelle ein- und ausgeht sowie sich innerhalb dieser bewegt. Security Service Edge-Analysen können diese Transparenz auf cloud-basierte Sicherheitskontrollen ausweiten. Eine einheitliche Architektur kann den Aufwand für die Verwaltung separater Richtliniensätze reduzieren und die Zeit zur Behebung von Vorfällen verkürzen. Der Markt für Managed SD-Branch Security Services begünstigt daher Anbieter, die Netzwerke, Sicherheit und Betrieb über eine konsistente Servicevereinbarung bereitstellen können.
Zero-Trust- und Cybersicherheits-Compliance-Anforderungen
Der Markt für Managed SD-Branch Security Services wird durch Zero-Trust-Anforderungen gestützt, die für regulierte Organisationen zunehmend relevanter werden. Deutschland schloss die NIS2-Umsetzung im Dezember 2025 ab, während Österreich, Portugal und Schweden in diesem Zeitraum ebenfalls nationale Cybersicherheitsgesetze verabschiedeten. Organisationen, die in mehreren Rechtsordnungen tätig sind, benötigen Sicherheitskontrollen, die Segmentierung, Zugriffsverifizierung, Vorfallsmeldung und die Erfassung von Prüfungsnachweisen unterstützen können. NIST SP 800-207, DORA-Anforderungen für das Risikomanagement von Informations- und Kommunikationstechnologie sowie NIS2-Netzwerksegmentierungsvorschriften verstärken allesamt den Bedarf an nachweisbaren Kontrollen. Verwaltete Anbieter können die Verantwortung für die Anwendung von Richtlinien und die Dokumentation von Serviceaktivitäten über mehrere Standorte hinweg übernehmen. Diese Struktur kann längere Servicevereinbarungen attraktiver machen, wo Compliance-Arbeit andernfalls auf interne Teams entfallen würde.
Zunehmender Cloud- und SaaS-Datenverkehr an verteilten Zweigstellen
Der Markt für Managed SD-Branch Security Services profitiert von der Verlagerung des Anwendungsdatenverkehrs hin zu Cloud- und SaaS-Plattformen. Die Weiterleitung von verschlüsseltem Zweigstellendatenverkehr über eine zentrale Firewall kann Verzögerungen verursachen und MPLS-Kosten erhöhen, wenn Nutzer direkt auf Cloud-Ressourcen zugreifen. Zweigstellenbasierte Inspektion und Cloud-Sicherheitskontrollen können einen direkteren Pfad für genehmigten Datenverkehr bieten. Hochvolumige Inspektion kann dennoch Datenübertragungsgebühren innerhalb von Cloud-Sicherheitsvereinbarungen verursachen. Anbieter können unnötige Neuinspektion begrenzen, indem sie identitätsbewusste Kontrollen anwenden und risikoärmeren SaaS-Datenverkehr von Datenverkehr unterscheiden, der eine tiefere Inspektion erfordert. Dieser Ansatz verknüpft das Sicherheitsrichtliniendesign mit dem Netzwerkkostenmanagement für Organisationen mit großen Zweigstellenbeständen.
MSSP-Einführung von schlüsselfertigen SASE- und SD-Branch-Betriebsmodellen
Der Markt für Managed SD-Branch Security Services entwickelt sich weiter, da Anbieter verwalteter Sicherheitsdienste schlüsselfertige SASE- und SD-Branch-Plattformen einführen. Eine vollständig verwaltete Vereinbarung kann Bedrohungsüberwachung, Vorfallsreaktion, Leistungsüberwachung, Patch-Management und Lifecycle-Support für Geräte kombinieren. Dieses Modell adressiert die Schwierigkeit, intern ein Security Operations Center und spezialisierte Netzwerkkenntnisse aufrechtzuerhalten. Es ermöglicht auch mittelständischen Organisationen, Fähigkeiten zu nutzen, die früher große Unternehmensbudgets und dedizierte Teams erforderten. Gemeinsam genutzte verwaltete Plattformen können Bereitstellungen über 20 bis 200 Zweigstellenstandorte auf einer Pro-Standort-Basis unterstützen. Der Markt für Managed SD-Branch Security Services kann daher sowohl von kleineren verteilten Organisationen als auch von großen Netzwerkerneuerungsprogrammen Nachfrage generieren.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten SASE- und Branch-Sicherheitsoperatoren | -2.0% | Global, am stärksten ausgeprägt in Süd- und Südostasien sowie im subsaharischen Afrika | Kurzfristig (≤ 2 Jahre) |
| Inline-Inspektionslatenz für Echtzeit-Anwendungen | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| SaaS-Ausgangsgebühren für cloudbasierte Inspektions-Workloads | -1.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Proprietäre Richtliniensprachen und Interoperabilitätslücken bei mehreren Anbietern | -0.8% | Global, Umgebungen mit mehreren Anbietern | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifizierten SASE- und Branch-Sicherheitsoperatoren
Der Mangel an SASE- und Branch-Sicherheitsfachleuten begrenzt, wie schnell Anbieter die verwaltete Bereitstellung skalieren können. ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren und 65 % unbesetzte Stellen hatten. Dieselbe Quelle stellte fest, dass 29 % der Unternehmen Nicht-Sicherheitsmitarbeiter für Sicherheitsaufgaben schulten, verglichen mit 41 % im Vorjahr.[1] ISC2 stellte fest, dass nur 18 % der Personalverantwortlichen Berufseinsteiger für in der Lage hielten, Cloud-Sicherheitsaufgaben zu bewältigen, obwohl Cloud-Sicherheit eine führende geforderte Kompetenz ist. Anbieter benötigen Ingenieure, die in der Lage sind, SASE-Richtlinien und kontinuierliche Branch-Sicherheitsoperationen zu verwalten. Die Einschränkung kann die Nachfrage nach Outsourcing verstärken und gleichzeitig die Geschwindigkeit begrenzen, mit der Servicekapazitäten verfügbar werden.
Inline-Inspektionslatenz für Echtzeit-Anwendungen
Vollständige Inline-Inspektion kann Verzögerungen für Sprach-, Video- und industriellen Steuerungsdatenverkehr an Zweigstellenstandorten verursachen. Die Einschränkung ist besonders wichtig in Fertigungs- und Gesundheitsumgebungen, die Betriebstechnologieprotokolle wie Modbus und MQTT verwenden. Diese Umgebungen können eine Roundtrip-Leistung von unter 50 Millisekunden erfordern, die cloudbasierte Inspektionsdienste nicht immer an jedem Standort gewährleisten können. Entschlüsselung, Klassifizierung und Neuverschlüsselung fügen Verarbeitungsaufwand und Ausbreitungsverzögerung zu Datenverkehrsflüssen hinzu. Anbieter können mehr Sicherheitsverarbeitung in Zweigstellengeräte verlagern, was jedoch die Hardwareausgaben erhöht und einen Teil des Cloud-First-Kostenvorteils verringert. Dieser Kompromiss kann die Einführung vollständig verwalteter Inline-Inspektion in der Fabrikautomatisierung, in Krankenhausumgebungen und an Finanzhandelsstandorten verlangsamen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Vollständig verwaltete Bereitstellung unterstützt die UmsatzführerschaftVollständig verwaltete Dienste hielten im Jahr 2026 einen Marktanteil von 64,05 % am Markt für Managed SD-Branch Security Services. Die Position spiegelt die operative Schwierigkeit wider, gleichzeitig eine SASE-Richtlinien-Engine, ein Security Operations Center und das Management von Zweigstellengeräten zu betreiben. Unternehmen verfügen oft nicht über die personellen Ressourcen, um all diese Funktionen über verteilte Standorte hinweg aufrechtzuerhalten. Das vollständig verwaltete Modell überträgt einem Anbieter die Verantwortung für Überwachung, Richtlinienverwaltung, Bedrohungsreaktion und Lifecycle-Arbeit. Dies kann die operative Verantwortlichkeit für Organisationen vereinfachen, die eine klar definierte Service-Level-Vereinbarung wünschen.
Vollständig verwaltete Bereitstellung wird voraussichtlich auch mit einem CAGR von 19,25 % von 2027 bis 2032 wachsen. Das Wachstum von IoT-Geräten und größere Zweigstellenbestände erhöhen den Aufwand für die Verwaltung von Zugriffskontrollen, Zero-Trust-Richtlinien und Bedrohungsreaktionsprozessen. Gemeinsam verwaltete Dienste bedienen Organisationen, die architektonische Transparenz wünschen und gleichzeitig die Bedrohungserkennung und Richtliniendurchsetzung delegieren. Selbst verwaltete Dienste mit professioneller Unterstützung bleiben für große Unternehmen relevant, die Audits, Konfigurationsunterstützung oder Vorfallsreaktions-Retainer anstelle des täglichen Betriebs benötigen. Aryaka Networks, Inc. führte im November 2025 Unified SASE as a Service 2.0 mit einem Single-Vendor-, Single-Operator-Bereitstellungsmodell, einer Service-Level-Vereinbarung mit 99,999 % Betriebszeit und einem P1-Vorfallsanerkennungsziel von 10 Minuten ein.[2]



Nach Sicherheitsfunktion:
Bedrohungserkennung erweitert die Rolle des verwalteten DienstesSecure SD-WAN und Next-Generation-Firewall hielten im Jahr 2026 einen Anteil von 33,99 % an der Marktgröße für Managed SD-Branch Security Services. Diese Funktion bleibt die Grundlage für den Schutz der Konnektivität und für die Unterstützung des installierten Bestands an verwalteten Firewall-Geräten. Managed Detection, Response und Security Operations wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 19,63 % wachsen. Das schnellere Tempo spiegelt die Notwendigkeit wider, laterale Bewegungen und Insider-Bedrohungen zu adressieren, die nach der Bereitstellung grundlegender Konnektivitätskontrollen bestehen bleiben können. Der Markt für Managed SD-Branch Security Services bewegt sich damit über die Verbindungssicherheit hinaus hin zu kontinuierlicher Erkennung und Reaktion.
Zero Trust Network Access ist zunehmend mit Compliance-Anforderungen verbunden, die Kontrollen auf Sitzungsebene und kontinuierliche Verifizierung erfordern. Network Access Control und IoT-Sicherheit gewinnen an Relevanz, da Zweigstellen nicht verwaltete und vernetzte Geräte hinzufügen. Secure Web Gateway- und Cloud Access Security Broker-Funktionen unterstützen die SaaS-Inspektion näher am Nutzer und können unnötiges zentrales Backhauling begrenzen. Firewall-as-a-Service und Intrusion Prevention können hardwarebasierte Bereitstellungen an Zweigstellen ergänzen, die keine dedizierten Erneuerungszyklen rechtfertigen. Versa Networks, Inc. kündigte im März 2026 eine automatisierte Integration zwischen Versa Secure SD-WAN und Zscaler Internet Access an, die Tunnel-Bereitstellung, Point-of-Presence-Auswahl und selbstheilendes Networking abdeckt.
Nach Endnutzerbranche:
BFSI führt, während Industriestandorte Sicherheitsanforderungen hinzufügenBFSI hielt im Jahr 2026 einen Anteil von 23,97 % am Endnutzerumsatz. Finanzinstitute haben eine hohe Zweigstellendichte und stehen vor erheblichen Anforderungen an die operative Resilienz, Zugangskontrolle und Überwachung verteilter Systeme. Diese Bedingungen machen die verwaltete Servicebereitstellung relevant, wo Banken und Versicherungen konsistente Kontrollen über viele Büros hinweg benötigen. Der Sektor ist auch stark den DORA-Anforderungen in der Europäischen Union und den Leitlinien der US-amerikanischen Finanzaufsichtsbehörden ausgesetzt. Dies hält den Sektor im Mittelpunkt des Marktes für Managed SD-Branch Security Services.
Fertigung und Industrie wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 19,65 % wachsen. Fabriknetzwerke, die früher separat betrieben wurden, sind zunehmend mit Cloud-Analysen, Fernzugriff für Anbieter und Enterprise-Resource-Planning-Systemen verbunden. Dies erhöht den Bedarf an Zero-Trust-Segmentierung zwischen Informationstechnologie- und Betriebstechnologieumgebungen. Siemens führte im Oktober 2025 SINEC Secure Connect als Zero-Trust-Plattform für Betriebstechnologienetzwerke ein, die IEC 62443-konforme verschlüsselte Maschine-zu-Cloud-Verbindungen ohne VPN-Exposition bietet. Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, IT und Telekommunikation, Einzelhandel und E-Commerce sowie Energie und Versorgungsunternehmen tragen ebenfalls durch bestehende SD-WAN-Bereitstellungen und verteilte Zugriffsanforderungen zur Nachfrage bei.

Geografische Analyse
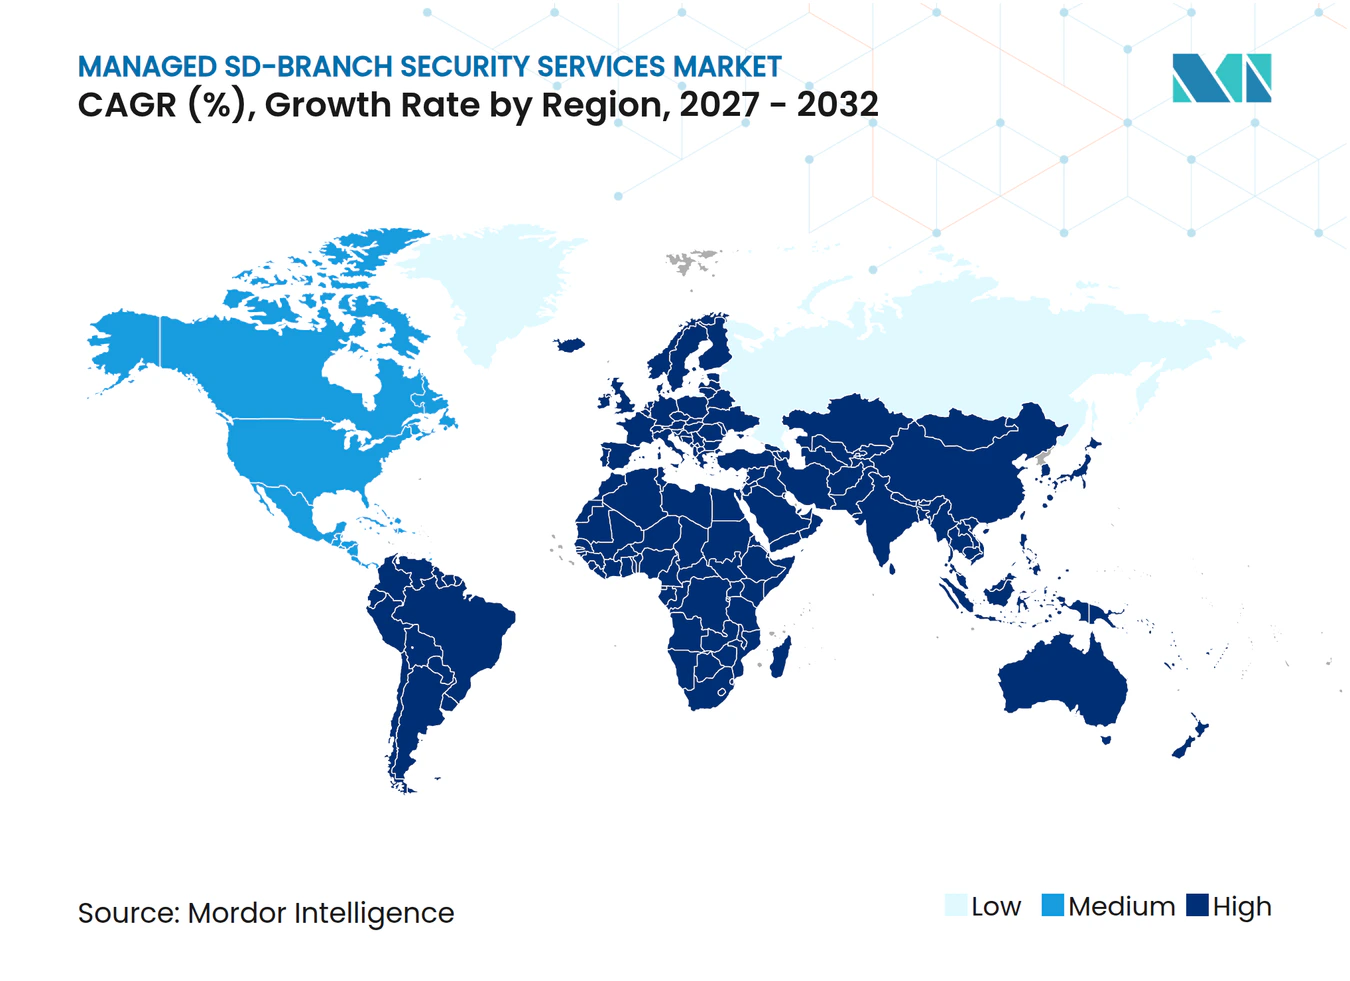
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,03 % am Markt für Managed SD-Branch Security Services. Die Region profitiert von großen Unternehmens-Zweigstellennetzwerken, reifen Ökosystemen für Anbieter verwalteter Sicherheitsdienste und Sicherheitsbeschaffungspraktiken, die auf NIST-Leitlinien und Executive Order 14028 ausgerichtet sind. US-amerikanische Bundesauftragnehmer und regulierte Organisationen benötigen stärkere Zugriffskontrollen und kontinuierliche Überwachung über verteilte Standorte hinweg. Kanadas Finanzdienstleistungsaktivitäten und Mexikos Verbindungen der Automobilfertigung zu US-amerikanischen und europäischen Muttergesellschaften erweitern die Nachfrage über den US-amerikanischen Kernmarkt hinaus. Die Region ist ein wichtiger Schauplatz für Plattformen, die Netzwerke und Sicherheit in einem verwalteten Dienst kombinieren.
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 19,52 % wachsen. Die Cloud-Einführung in Indien, die regulatorische Modernisierung in Australien und Japan sowie der 5G-Ausbau unterstützen die breitere Nutzung sicherer Zweigstellenkonnektivität. KDDI begann am 1. Juli 2025 mit der kommerziellen Bereitstellung des ersten von einem Netzbetreiber betriebenen SASE-Dienstes in Japan, der seine SD-WAN-Plattform mit Cisco Systems, Inc.-Sicherheitsfunktionen über eine Netzbetreiber-Abrechnungsbeziehung kombiniert.[3] China folgt einem separaten Weg, da Datenlokalisierung und das Multi-Level Protection Scheme die lokale Sicherheitsnachfrage prägen. Indien und Südostasien haben eine erhebliche Talentlücke, was die vollständig verwaltete Bereitstellung als Einstiegsmodell für multinationale Dienstleister unterstützt.
Europa verfügt über erhebliche Umsätze, da NIS2, DORA und DSGVO mehrschichtige Compliance-Anforderungen für Zweigstellensicherheit und Cloud-Inspektion schaffen. Deutschland, Österreich, Portugal und Schweden verabschiedeten 2025 relevante nationale Cybersicherheitsgesetze, was die Aufmerksamkeit auf Segmentierung und Vorfallsmeldung erhöhte. Anbieter, die europäische Security Operations Center und Datenverarbeitungspraktiken anbieten können, die auf Souveränitätserwartungen ausgerichtet sind, haben eine besondere Position in der Region. Südamerika entwickelt sich von einer kleineren Basis durch Nachfrage aus dem Finanzdienstleistungs- und Einzelhandelssektor, während Saudi-Arabien und die Vereinigten Arabischen Emirate im Rahmen von Digitalisierungsprogrammen verteilte Netzwerke aufbauen, und Afrika befindet sich noch in einem frühen Stadium, wobei Südafrika und Ägypten die wichtigsten Nachfragezentren sind.
Wettbewerbslandschaft
Marktkonzentration
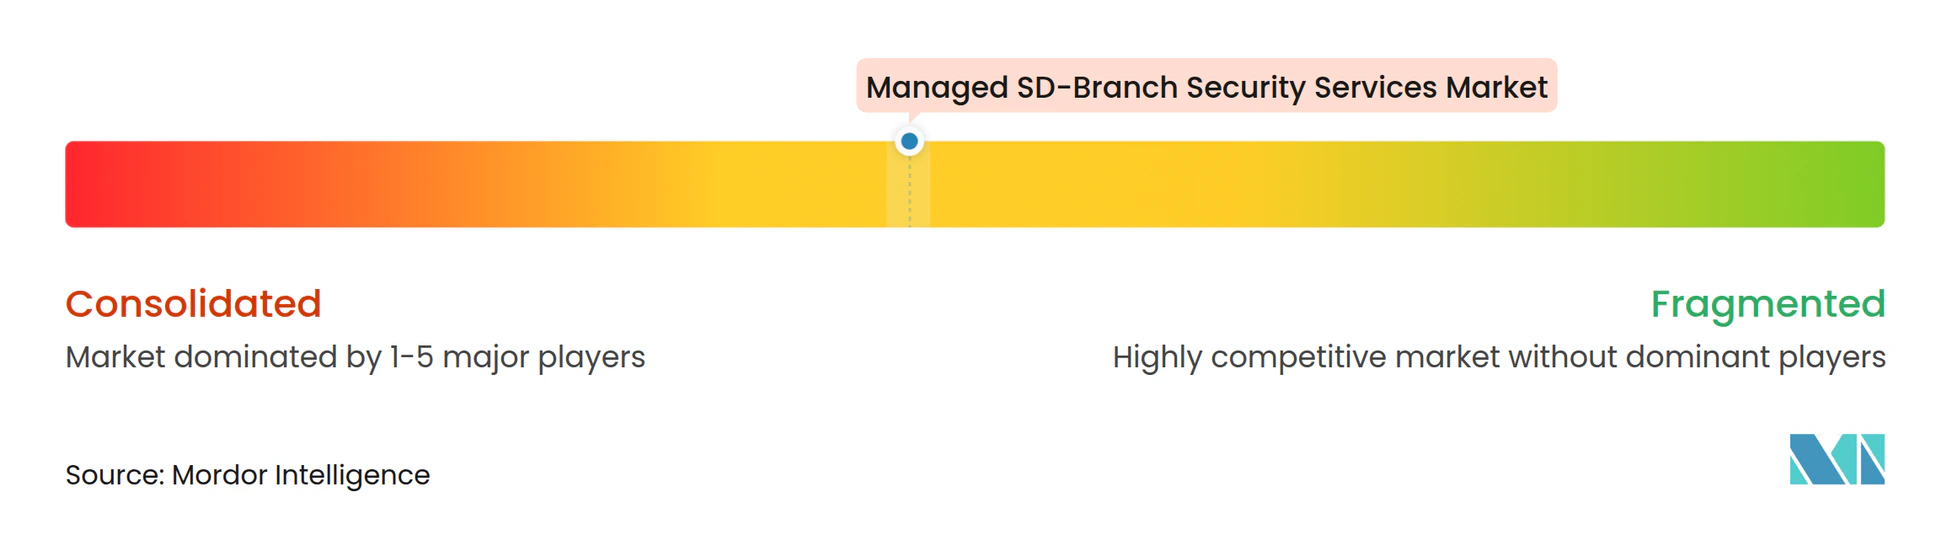
Der Markt für Managed SD-Branch Security Services ist unter den führenden Plattformen mäßig konsolidiert und unter regionalen und mittelständischen Anbietern fragmentiert. Anbieter, die sowohl die SD-WAN-Schicht als auch die Security Service Edge-Schicht kontrollieren, können eine einheitlichere Richtlinienstruktur anbieten. Dieses Modell kann den Integrationsaufwand für Unternehmenskunden und Anbieter verwalteter Dienste reduzieren. Der Wettbewerb konzentriert sich auf die Fähigkeit, mehr Sicherheitsfunktionen in einen einzigen verwalteten Vertrag zu bündeln. Anbieter konkurrieren auch hinsichtlich der Serviceverantwortlichkeit, der Reaktionsfähigkeit und der Unterstützung für komplexe Zweigstellenbereitstellungen.
Mittelständische Organisationen mit 20 bis 200 Standorten bleiben eine wichtige Chance, da viele verwalteten Schutz benötigen, ohne große interne Teams aufzubauen. Telekommunikationsanbieter werden relevanter, indem sie verwaltete Zweigstellensicherheit zu Konnektivitätsverträgen und etablierten Abrechnungsbeziehungen hinzufügen. KDDIs im Juli 2025 gestarteter, von einem Netzbetreiber betriebener SASE-Dienst in Japan ist ein Beispiel für diesen Ansatz. AireSpring führte im August 2025 einen Managed FortiSASE-Dienst ein, der Fortinet, Inc.s Plattform mit seinem Betriebsteam und seiner IT-Service-Management-Plattform kombinierte. Diese Angebote zeigen, wie Dienstleister Netzwerk- und Sicherheitsbetrieb gemeinsam verpacken können.
SonicWall Inc. berichtete im November 2025, dass die Buchungen für Zero Trust und Cloud Secure Edge im Jahresvergleich um mehr als 500 % gestiegen sind, während die Buchungen für Managed Security Services ein zweistelliges Wachstum verzeichneten. Das Unternehmen berichtete auch von einer Verdoppelung der Neuzugänge bei Partnern für verwaltete Sicherheitsdienste. Der Markt für Managed SD-Branch Security Services belohnt auch Anbieter, die regionale Anforderungen an Datenverarbeitung und Sicherheitsbetrieb erfüllen können. Weitere Konsolidierung kann eintreten, da Security Service Edge-fokussierte Anbieter nach SD-WAN-Fähigkeiten suchen und Plattformanbieter nach zusätzlichen verwalteten Sicherheitsfunktionen suchen.
Marktführer für Managed SD-Branch Security Services
-
Fortinet, Inc.
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Zscaler, Inc.
-
Cato Networks, Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Managed SD-Branch Security Services Unternehmen in diesem Bericht
- Akamai Technologies, Inc.
- Aryaka Networks, Inc.
- Barracuda Networks, Inc.
- Cato Networks, Ltd.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cradlepoint, Inc.
- Extreme Networks, Inc.
- Fortinet, Inc.
- Forcepoint LLC
- Hewlett Packard Enterprise Company
- Juniper Networks, Inc.
- Netskope, Inc.
- Open Systems AG
- Palo Alto Networks, Inc.
- Sangfor Technologies Inc.
- SonicWall Inc.
- Versa Networks, Inc.
- Zscaler, Inc.
Neueste Industrielle Entwicklungen in Markt für Managed SD-Branch Security Services
- September 2026: Palo Alto Networks, Inc. berichtete für das Geschäftsjahr 2026 ein Wachstum der SASE-Buchungen von 40 %, bestätigte den Abschluss seiner zwei bisher größten Akquisitionen, CyberArk und Chronosphere, und gab bekannt, dass das Unternehmen im Geschäftsjahr in 100 Konten mit einem Gesamtvertragswert von mehr als 400 Millionen USD Legacy-Anbieterarchitekturen verdrängte.
- März 2026: Hewlett Packard Enterprise Company kündigte auf der HPE Discover am 16. Juni 2026 eine einheitliche SASE-Plattform an, die auf HPE Networking EdgeConnect aufgebaut ist und SD-WAN und cloudbasierte Sicherheit unter einer KI-nativen Verwaltungskonsole für Unternehmenskonten mit großen HPE Aruba- und Juniper Networks, Inc. Mist-Netzwerkbeständen integriert.
- März 2026: Versa Networks, Inc. kündigte am 23. März 2026 eine Integration zwischen Versa Secure SD-WAN und Zscaler Internet Access an, die automatisierte Tunnel-Bereitstellung, intelligente Point-of-Presence-Auswahl und selbstheilendes Networking ermöglicht.
- Februar 2026: Palo Alto Networks, Inc. kündigte seine Absicht an, Koi zu übernehmen, um seine Prisma AIRS-Plattform mit KI-nativer Angriffsflächen-Abdeckung für autonome Agenten-Frameworks und browserbasierte KI-Tools zu erweitern.
Berichtsumfang des globalen Marktes für Managed SD-Branch Security Services
Der Markt für Managed SD-Branch Security Services umfasst verwaltete Netzwerksicherheitsdienste, die softwaredefiniertes Wide Area Networking (SD-WAN), Zweigstellenkonnektivität und Sicherheitsfunktionen integrieren, um verteilte Unternehmensstandorte, Nutzer, Anwendungen und vernetzte Geräte zu schützen. Diese Dienste umfassen die Bereitstellung, Konfiguration, Überwachung und Verwaltung von Secure SD-WAN, Next-Generation-Firewalls, Secure Web Gateways, Cloud Access Security Brokern, Zero Trust Network Access, Firewall-as-a-Service, Intrusion Prevention, Network Access Control und IoT-Sicherheit. Anbieter verwalteter Dienste liefern diese Fähigkeiten über vollständig verwaltete, gemeinsam verwaltete und professionell unterstützte Servicemodelle, einschließlich integrierter Sicherheitsoperationen, Bedrohungserkennung und -reaktion sowie cloudbasierter Sicherheit für Unternehmens-Zweigstellen, Remote-Standorte und temporäre Standorte.
Der Bericht zum Markt für Managed SD-Branch Security Services ist segmentiert nach Servicemodell (vollständig verwaltet, gemeinsam verwaltet und selbst verwaltet mit professioneller Unterstützung), Sicherheitsfunktion (Secure SD-WAN und Next-Generation-Firewall, Secure Web Gateway und Cloud Access Security Broker, Zero Trust Network Access, Managed Detection, Response und Security Operations, Firewall-as-a-Service und Intrusion Prevention sowie Network Access Control und IoT-Sicherheit), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Einzelhandel und E-Commerce, Fertigung und Industrie, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltet |
| Gemeinsam verwaltet |
| Selbst verwaltet mit professioneller Unterstützung |
| Secure SD-WAN und Next-Generation-Firewall |
| Secure Web Gateway und Cloud Access Security Broker |
| Zero Trust Network Access |
| Managed Detection, Response und Security Operations |
| Firewall-as-a-Service und Intrusion Prevention |
| Network Access Control und IoT-Sicherheit |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Fertigung und Industrie |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Australien und Neuseeland | |
| Übriges Asien-Pazifik | |
| Naher Osten | Türkei |
| Saudi-Arabien | |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Servicemodell | Vollständig verwaltet | |
| Gemeinsam verwaltet | ||
| Selbst verwaltet mit professioneller Unterstützung | ||
| Nach Sicherheitsfunktion | Secure SD-WAN und Next-Generation-Firewall | |
| Secure Web Gateway und Cloud Access Security Broker | ||
| Zero Trust Network Access | ||
| Managed Detection, Response und Security Operations | ||
| Firewall-as-a-Service und Intrusion Prevention | ||
| Network Access Control und IoT-Sicherheit | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Fertigung und Industrie | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Australien und Neuseeland | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Türkei | |
| Saudi-Arabien | ||
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed SD-Branch Security Services?
Der Markt für Managed SD-Branch Security Services wird im Jahr 2026 auf 9,18 Milliarden USD geschätzt und soll bis 2032 24,86 Milliarden USD erreichen, mit einem CAGR von 18,32 % von 2027 bis 2032. Die Prognose spiegelt die Nachfrage nach integriertem Zweigstellen-Networking, Cloud-Sicherheitskontrollen und verwaltetem Betrieb wider.
Welches Servicemodell führt bei Managed SD-Branch Security Services?
Vollständig verwaltete Dienste führen mit einem Umsatzanteil von 64,05 % im Jahr 2026 und werden voraussichtlich bis 2032 mit einem CAGR von 19,25 % wachsen. Kunden nutzen dieses Modell, wenn sie einen Anbieter benötigen, der Überwachung, Richtlinienarbeit, Bedrohungsreaktion und Lifecycle-Aktivitäten für Zweigstellengeräte verwaltet.
Welche Sicherheitsfunktion wächst am schnellsten?
Managed Detection, Response und Security Operations wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 19,63 % wachsen. Die Funktion adressiert den laufenden Bedarf an Bedrohungsüberwachung und -reaktion, der nach der Einrichtung des Konnektivitätsschutzes an einem Zweigstellenstandort bestehen bleibt.
Welcher Endnutzersektor hat den größten Marktanteil?
BFSI führt die Endnutzernachfrage mit einem Umsatzanteil von 23,97 % im Jahr 2026 an, unterstützt durch Zweigstellendichte und regulatorische Exposition. Finanzorganisationen benötigen konsistente Sicherheits- und Resilienzkontrollen über Büros, kundenorientierte Standorte und verteilte Zugangspunkte hinweg.
Welche Region hat die größte Umsatzposition?
Nordamerika führt mit einem Umsatzanteil von 41,03 % im Jahr 2026, unterstützt durch große Unternehmens-Zweigstellennetzwerke und reife Ökosysteme für verwaltete Sicherheitsdienste. Die Region hat auch Beschaffungsanforderungen, die kontinuierliche Überwachung, Zugangskontrolle und Sicherheitsverantwortlichkeit betonen.
Was treibt die Einführung an Industriestandorten voran?
Fertigung und Industrie wird voraussichtlich bis 2032 mit einem CAGR von 19,65 % wachsen, da Fabriknetzwerke sich mit Cloud, Fernzugriff und Unternehmenssystemen verbinden. Der Sektor benötigt Segmentierung zwischen Informationstechnologie- und Betriebstechnologieumgebungen, da die Standortkonnektivität umfangreicher wird.