
Taille et part du marché des services de sécurité SD-Branch gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 10.72 Milliards de dollars |
| Taille du Marché (2032) | 24.86 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.32 % |
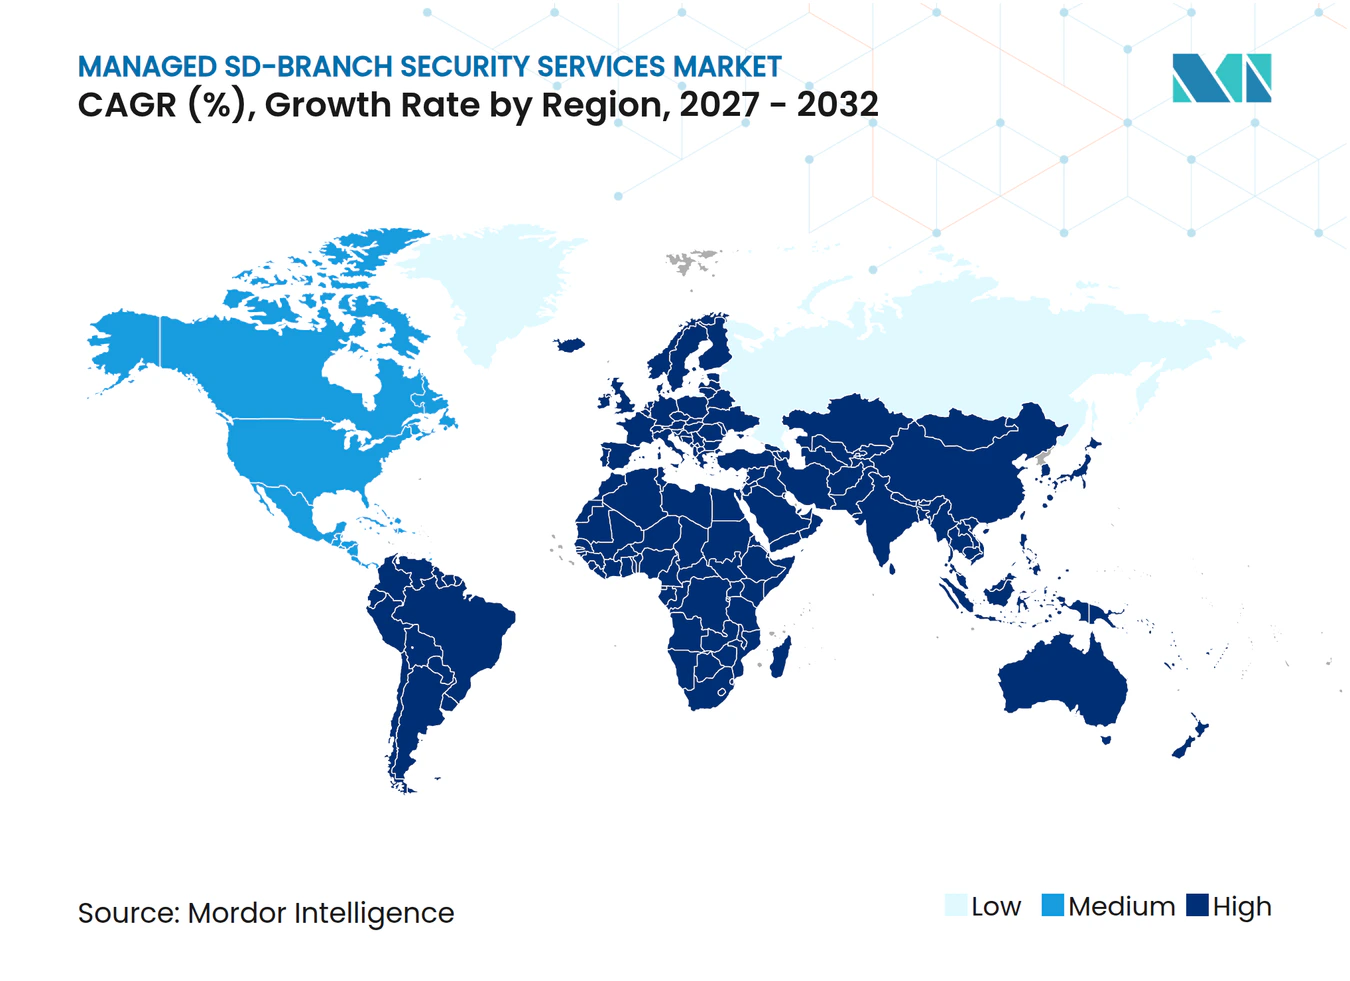
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de sécurité SD-Branch gérés par Mordor Intelligence
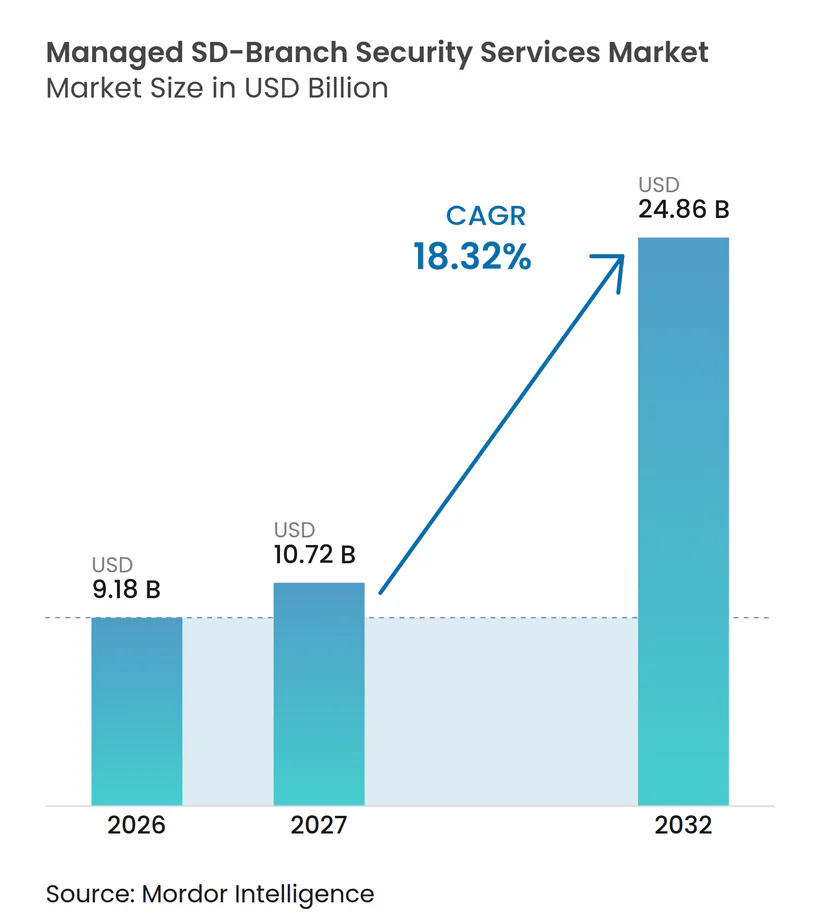
La taille du marché des services de sécurité SD-Branch gérés devrait augmenter de 9,18 milliards USD en 2026 à 10,72 milliards USD en 2027 et atteindre 24,86 milliards USD d'ici 2032, avec un CAGR de 18,32% sur la période 2027-2032. Le marché des services de sécurité SD-Branch gérés est façonné par les entreprises qui remplacent des outils de sécurité de succursale distincts par des services intégrés combinant mise en réseau, contrôles de sécurité et opérations continues. Le trafic cloud et SaaS a réduit la praticité du routage du trafic des succursales via des centres de données centraux, tandis que les appareils connectés ont élargi le nombre de points de terminaison nécessitant une surveillance. Les exigences de conformité et les approches de confiance zéro poussent également les organisations vers des services capables de prendre en charge l'application des politiques et les activités d'audit sur des sites dispersés. Les fournisseurs répondent en combinant le SD-WAN, les capacités de Security Service Edge et les opérations de sécurité sous un modèle de prestation unique. Cela donne au marché des services de sécurité SD-Branch gérés de la marge pour se développer, là où les organisations ont besoin d'une responsabilité opérationnelle plus claire et d'une surveillance de sécurité soutenue.
Points clés du rapport
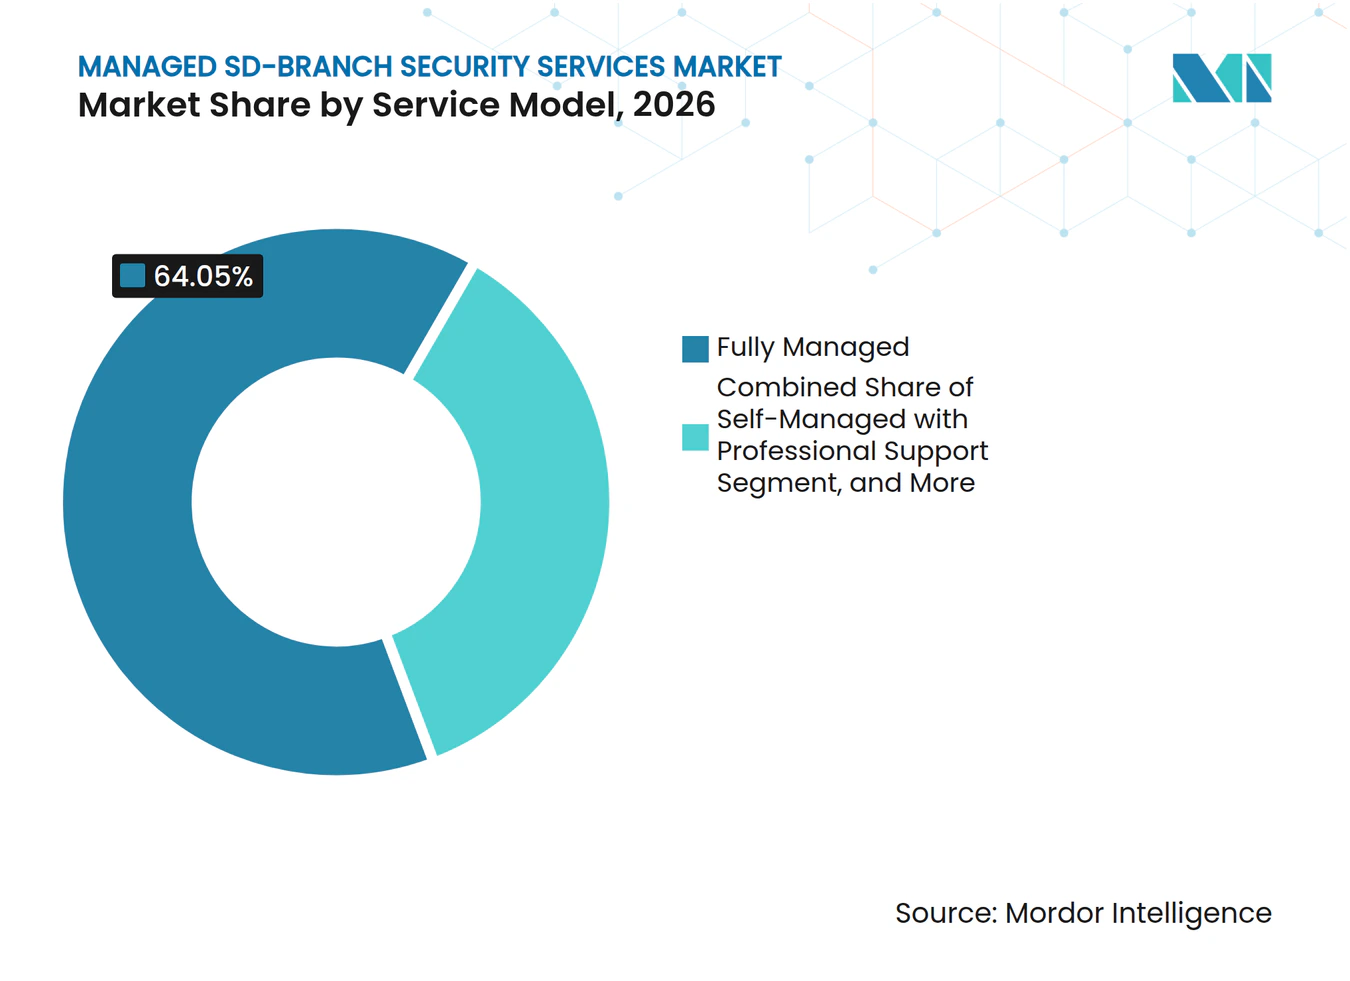
- Par modèle de service, les services entièrement gérés ont dominé les revenus du modèle de service avec 64,05% en 2026 et devraient se développer à un CAGR de 19,25% jusqu'en 2032.
- Par fonction de sécurité, le SD-WAN sécurisé et le pare-feu de nouvelle génération ont représenté 33,99% des revenus en 2026, tandis que la détection gérée, la réponse et les opérations de sécurité devraient se développer à un CAGR de 19,63% jusqu'en 2032.
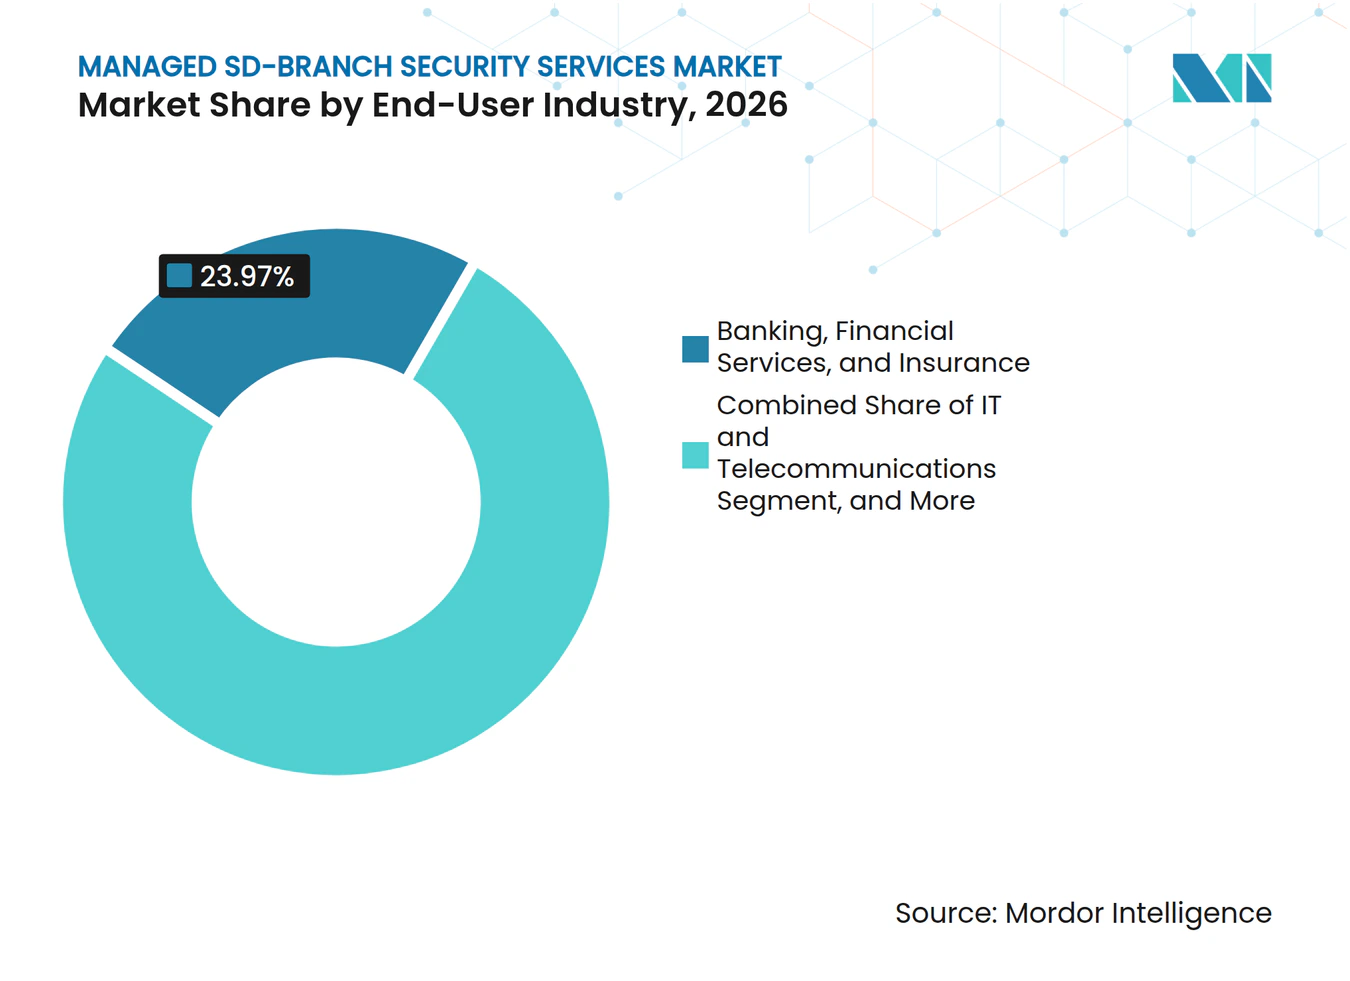
- Par secteur d'utilisateur final, le BFSI a représenté 23,97% des revenus en 2026, tandis que la fabrication et l'industrie devraient se développer à un CAGR de 19,65% jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 41,03% des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,52% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Convergence du SD-WAN, de la sécurité et de la mise en réseau des succursales | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Exigences de confiance zéro et de conformité en matière de cybersécurité | +3.1% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Augmentation du trafic cloud et SaaS dans les succursales distribuées | +2.6% | Mondial | Court terme (≤ 2 ans) |
| Adoption par les MSSP de plateformes SASE et d'opérations SD-Branch clés en main | +2.3% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Expansion des appareils IoT et non gérés dans les succursales | +1.9% | Asie-Pacifique principalement, avec des répercussions au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Sécurité native eSIM pour l'IoT cellulaire et les sites temporaires | +0.8% | Asie-Pacifique principalement, avec des répercussions au Moyen-Orient, en Afrique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Convergence du SD-WAN, de la sécurité et de la mise en réseau des succursales
Le marché des services de sécurité SD-Branch gérés bénéficie du déplacement par les entreprises de l'application de la sécurité vers la périphérie des succursales. Ce changement fait suite au déclin d'un périmètre de centre de données unique comme principal point de contrôle pour le travail distribué et le trafic cloud. Les déploiements intégrés de SD-WAN et de pare-feu de nouvelle génération peuvent donner aux fournisseurs une visibilité sur le trafic entrant, sortant et circulant au sein d'une succursale. Les analyses de Security Service Edge peuvent étendre cette visibilité aux contrôles de sécurité fournis dans le cloud. Une architecture unifiée peut réduire la charge liée à la gestion de jeux de politiques distincts et raccourcir le temps nécessaire pour traiter les incidents. Le marché des services de sécurité SD-Branch gérés favorise donc les fournisseurs capables de fournir la mise en réseau, la sécurité et les opérations dans le cadre d'un arrangement de service cohérent.
Exigences de confiance zéro et de conformité en matière de cybersécurité
Le marché des services de sécurité SD-Branch gérés est soutenu par les exigences de confiance zéro qui deviennent de plus en plus pertinentes pour les organisations réglementées. L'Allemagne a achevé la transposition de NIS2 en décembre 2025, tandis que l'Autriche, le Portugal et la Suède ont également finalisé leurs statuts nationaux de cybersécurité au cours de cette période. Les organisations opérant dans plusieurs juridictions ont besoin de contrôles de sécurité capables de prendre en charge la segmentation, la vérification des accès, le signalement des incidents et la collecte de preuves d'audit. Le NIST SP 800-207, les exigences DORA pour la gestion des risques liés aux technologies de l'information et des communications, et les dispositions de segmentation réseau de NIS2 renforcent tous la nécessité de contrôles vérifiables. Les fournisseurs gérés peuvent prendre la responsabilité d'appliquer les politiques et de documenter l'activité de service sur plusieurs sites. Cette structure peut rendre les arrangements de service plus longs plus attractifs, là où le travail de conformité incomberait autrement aux équipes internes.
Augmentation du trafic cloud et SaaS dans les succursales distribuées
Le marché des services de sécurité SD-Branch gérés bénéficie du déplacement du trafic applicatif vers les plateformes cloud et SaaS. Le routage du trafic chiffré des succursales via un pare-feu central peut ajouter des délais et augmenter les coûts MPLS lorsque les utilisateurs se connectent directement aux ressources cloud. L'inspection au niveau de la succursale et les contrôles de sécurité cloud peuvent fournir un chemin plus direct pour le trafic approuvé. L'inspection à haut volume peut toujours créer des frais de transfert de données dans les arrangements de sécurité cloud. Les fournisseurs peuvent limiter la réinspection inutile en appliquant des contrôles tenant compte de l'identité et en différenciant le trafic SaaS à faible risque du trafic nécessitant une inspection plus approfondie. Cette approche lie la conception des politiques de sécurité à la gestion des coûts réseau pour les organisations disposant d'un grand parc de succursales.
Adoption par les MSSP de plateformes SASE et d'opérations SD-Branch clés en main
Le marché des services de sécurité SD-Branch gérés progresse à mesure que les fournisseurs de services de sécurité gérés adoptent des plateformes SASE et SD-Branch clés en main. Un arrangement entièrement gré peut combiner la surveillance des menaces, la réponse aux incidents, la surveillance des performances, la mise à jour des correctifs et le support du cycle de vie des appareils. Ce modèle répond à la difficulté de maintenir un centre d'opérations de sécurité et des compétences réseau spécialisées en interne. Il permet également aux organisations du marché intermédiaire d'utiliser des capacités qui nécessitaient autrefois de grands budgets d'entreprise et des équipes dédiées. Les plateformes gérées partagées peuvent prendre en charge des déploiements sur 20 à 200 sites de succursales sur une base par site. Le marché des services de sécurité SD-Branch gérés peut donc attirer la demande des petites organisations distribuées ainsi que des grands programmes de renouvellement de réseau.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie d'opérateurs qualifiés en sécurité SASE et de succursale | -2.0% | Mondial, plus aigu en Asie du Sud et du Sud-Est et en Afrique subsaharienne | Court terme (≤ 2 ans) |
| Latence d'inspection en ligne pour les applications en temps réel | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Frais de sortie SaaS pour les charges de travail d'inspection basées sur le cloud | -1.1% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Langages de politique propriétaires et lacunes d'interopérabilité multi-fournisseurs | -0.8% | Mondial, environnements multi-fournisseurs | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'opérateurs qualifiés en sécurité SASE et de succursale
La pénurie de professionnels de la sécurité SASE et de succursale limite la rapidité avec laquelle les fournisseurs peuvent faire évoluer la prestation gérée. L'ISACA a rapporté en 2025 que 55% des équipes de cybersécurité étaient en sous-effectif et que 65% avaient des postes non pourvus. La même source a indiqué que 29% des entreprises formaient des employés non spécialisés en sécurité pour des rôles de sécurité, contre 41% l'année précédente.[1] L'ISC2 a constaté que seulement 18% des responsables du recrutement considéraient les professionnels débutants capables de gérer des tâches de sécurité cloud, malgré le fait que la sécurité cloud soit une compétence requise de premier plan. Les fournisseurs ont besoin d'ingénieurs capables de gérer les politiques SASE et les opérations continues de sécurité des succursales. La contrainte peut renforcer la demande d'externalisation tout en limitant la vitesse à laquelle la capacité de service devient disponible.
Latence d'inspection en ligne pour les applications en temps réel
L'inspection en ligne complète peut créer des délais pour le trafic vocal, vidéo et de contrôle industriel dans les sites de succursales. La contrainte est particulièrement importante dans les environnements de fabrication et de santé qui utilisent des protocoles de technologie opérationnelle tels que Modbus et MQTT. Ces environnements peuvent nécessiter des performances aller-retour inférieures à 50 millisecondes, que les services d'inspection basés sur le cloud ne peuvent pas toujours fournir sur tous les sites. Le déchiffrement, la classification et le rechiffrement ajoutent du travail de traitement et un délai de propagation aux flux de trafic. Les fournisseurs peuvent placer davantage de traitement de sécurité dans les appareils de succursale, mais cela augmente les dépenses matérielles et réduit une partie de l'avantage de coût lié au cloud. Ce compromis peut ralentir l'adoption de l'inspection en ligne entièrement gérée dans l'automatisation des usines, les environnements hospitaliers et les sites de trading financier.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
la prestation entièrement gérée soutient le leadership en termes de revenusLes services entièrement gérés ont représenté 64,05% de la part de marché des services de sécurité SD-Branch gérés en 2026. Cette position reflète la difficulté opérationnelle de faire fonctionner simultanément un moteur de politique SASE, un centre d'opérations de sécurité et la gestion des appareils de succursale. Les entreprises manquent souvent du personnel nécessaire pour maintenir toutes ces fonctions sur des sites dispersés. Le modèle entièrement géré confie à un seul fournisseur la responsabilité de la surveillance, de l'administration des politiques, de la réponse aux menaces et du travail de cycle de vie. Cela peut simplifier la responsabilité opérationnelle pour les organisations souhaitant un arrangement de niveau de service défini.
La prestation entièrement gérée devrait également se développer à un CAGR de 19,25% de 2027 à 2032. La croissance des appareils IoT et les parcs de succursales plus importants augmentent le travail impliqué dans la gestion des contrôles d'accès, des politiques de confiance zéro et des processus de réponse aux menaces. Les services co-gérés servent les organisations qui souhaitent une visibilité architecturale tout en déléguant la détection des menaces et l'application des politiques. Les services autogérés avec support professionnel restent pertinents pour les grandes entreprises qui ont besoin d'audits, d'un support de configuration ou de contrats de réponse aux incidents plutôt que d'opérations quotidiennes. Aryaka a lancé Unified SASE as a Service 2.0 en novembre 2025 avec un modèle de prestation à fournisseur unique et opérateur unique, un accord de niveau de service de disponibilité de 99,999% et un objectif d'accusé de réception d'incident P1 en 10 minutes.[2]



Par fonction de sécurité :
la détection des menaces élargit le rôle du service géréLe SD-WAN sécurisé et le pare-feu de nouvelle génération ont représenté 33,99% de la taille du marché des services de sécurité SD-Branch gérés en 2026. Cette fonction reste le fondement de la protection de la connectivité et du soutien à la base installée d'appareils pare-feu gérés. La détection gérée, la réponse et les opérations de sécurité devraient se développer à un CAGR de 19,63% de 2027 à 2032. Son rythme plus rapide reflète la nécessité de traiter les mouvements latéraux et les menaces internes qui peuvent persister après le déploiement des contrôles de connectivité de base. Le marché des services de sécurité SD-Branch gérés évolue donc au-delà de la sécurité des connexions vers la détection et la réponse continues.
L'accès réseau à confiance zéro est de plus en plus lié aux besoins de conformité qui exigent des contrôles au niveau des sessions et une vérification continue. Le contrôle d'accès réseau et la sécurité IoT gagnent en pertinence à mesure que les succursales ajoutent des appareils non gérés et connectés. Les fonctions de passerelle web sécurisée et de courtier de sécurité d'accès au cloud prennent en charge l'inspection SaaS plus près des utilisateurs et peuvent limiter le backhauling central inutile. Le pare-feu en tant que service et la prévention des intrusions peuvent compléter les déploiements matériels dans les succursales qui ne justifient pas de cycles de renouvellement dédiés. Versa a annoncé une intégration automatisée entre Versa Secure SD-WAN et Zscaler Internet Access en mars 2026, couvrant le provisionnement des tunnels, la sélection des points de présence et la mise en réseau auto-réparatrice.
Par secteur d'utilisateur final :
le BFSI est en tête tandis que les sites industriels ajoutent des exigences de sécuritéLe BFSI a représenté 23,97% des revenus des utilisateurs finaux en 2026. Les institutions financières ont une forte densité de succursales et font face à des exigences importantes en matière de résilience opérationnelle, de contrôle d'accès et de surveillance des systèmes distribués. Ces conditions rendent la prestation de services gérés pertinente là où les banques et les assureurs ont besoin de contrôles cohérents dans de nombreux bureaux. Le secteur est également fortement exposé aux exigences DORA dans l'Union européenne et aux orientations des régulateurs financiers américains. Cela maintient le secteur au cœur du marché des services de sécurité SD-Branch gérés.
La fabrication et l'industrie devraient se développer à un CAGR de 19,65% de 2027 à 2032. Les réseaux d'usines qui fonctionnaient autrefois séparément sont de plus en plus connectés à l'analytique cloud, à l'accès à distance des fournisseurs et aux systèmes de planification des ressources d'entreprise. Cela accroît le besoin de segmentation à confiance zéro entre les environnements de technologie de l'information et de technologie opérationnelle. Siemens a lancé SINEC Secure Connect en octobre 2025 en tant que plateforme de confiance zéro pour les réseaux de technologie opérationnelle, fournissant des connexions machine-vers-cloud chiffrées conformes à la norme IEC 62443 sans exposition VPN. La santé et les sciences de la vie, le secteur gouvernemental et public, l'informatique et les télécommunications, le commerce de détail et l'e-commerce, ainsi que l'énergie et les services publics ajoutent également de la demande via les déploiements SD-WAN existants et les exigences d'accès distribué.

Analyse géographique
L'Amérique du Nord a représenté 41,03% de la part du marché des services de sécurité SD-Branch gérés en 2026. La région bénéficie de grands réseaux de succursales d'entreprise, d'écosystèmes de fournisseurs de services de sécurité gérés matures et de pratiques d'approvisionnement en sécurité alignées sur les orientations du NIST et du décret exécutif 14028. Les contractants fédéraux américains et les organisations réglementées ont besoin de contrôles d'accès renforcés et d'une surveillance continue sur les sites distribués. L'activité des services financiers au Canada et les liens de fabrication automobile du Mexique avec les systèmes parents américains et européens élargissent la demande au-delà du cœur américain. La région est un cadre clé pour les plateformes qui combinent mise en réseau et sécurité dans un service géré unique.
L'Asie-Pacifique devrait se développer à un CAGR de 19,52% de 2027 à 2032. L'adoption du cloud en Inde, la modernisation réglementaire en Australie et au Japon, et le déploiement de la 5G soutiennent une utilisation plus large de la connectivité sécurisée des succursales. KDDI a commencé la prestation commerciale du premier service SASE opéré par un opérateur au Japon le 1er juillet 2025, combinant sa plateforme SD-WAN avec les fonctions de sécurité de Cisco Systems, Inc. dans le cadre d'une relation de facturation opérateur.[3] La Chine suit une voie distincte car la localisation des données et le Schéma de protection multi-niveaux façonnent la demande locale en matière de sécurité. L'Inde et l'Asie du Sud-Est présentent un déficit de talents important, ce qui soutient la prestation entièrement gérée comme modèle d'entrée pour les fournisseurs de services multinationaux.
L'Europe génère des revenus substantiels car NIS2, DORA et le RGPD créent des exigences de conformité en couches pour la sécurité des succursales et l'inspection cloud. L'Allemagne, l'Autriche, le Portugal et la Suède ont finalisé les statuts nationaux de cybersécurité pertinents en 2025, accroissant l'attention portée à la segmentation et au signalement des incidents. Les fournisseurs capables d'offrir des centres d'opérations de sécurité européens et des pratiques de traitement des données alignées sur les attentes en matière de souveraineté occupent une position distincte dans la région. L'Amérique du Sud se développe à partir d'une base plus petite grâce à la demande des services financiers et du commerce de détail, tandis que l'Arabie saoudite et les Émirats arabes unis construisent des réseaux distribués dans le cadre de programmes de numérisation, et l'Afrique reste à un stade précoce, avec l'Afrique du Sud et l'Égypte comme principaux centres de demande.
Paysage concurrentiel
Concentration du Marché
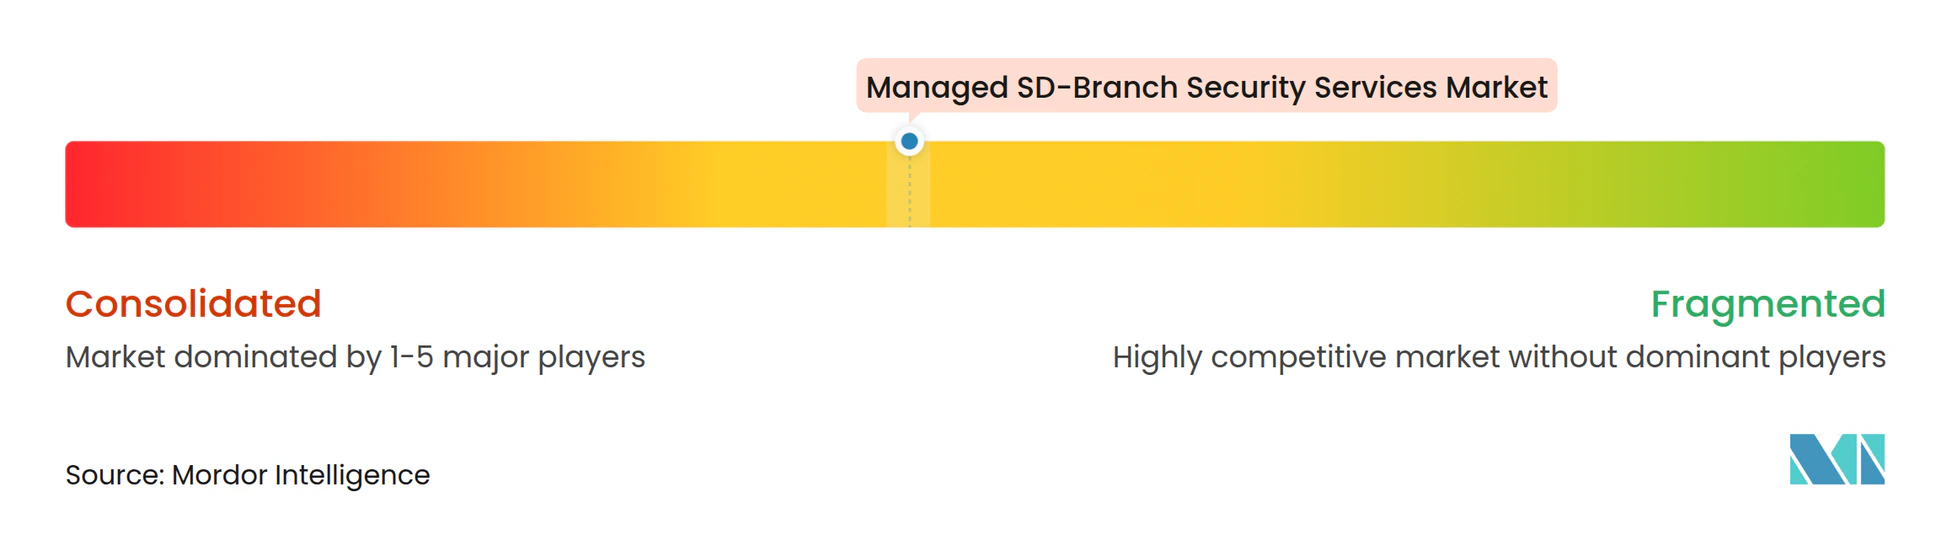
Le marché des services de sécurité SD-Branch gérés est modérément consolidé parmi les plateformes leaders et fragmenté parmi les fournisseurs régionaux et du marché intermédiaire. Les fournisseurs qui contrôlent à la fois la couche SD-WAN et la couche Security Service Edge peuvent offrir une structure de politique plus unifiée. Ce modèle peut réduire le travail d'intégration requis des clients d'entreprise et des fournisseurs de services gérés. La concurrence se concentre sur la capacité à regrouper davantage de fonctions de sécurité dans un seul contrat géré. Les fournisseurs se font également concurrence sur la responsabilité de service, la capacité de réponse et le support des déploiements complexes de succursales.
Les organisations du marché intermédiaire avec 20 à 200 sites restent une opportunité importante car beaucoup ont besoin d'une protection gérée sans constituer de grandes équipes internes. Les opérateurs de télécommunications deviennent de plus en plus pertinents en ajoutant la sécurité gérée des succursales aux contrats de connectivité et aux relations de facturation établies. Le lancement du service SASE opéré par un opérateur de KDDI en juillet 2025 au Japon est un exemple de cette approche. AireSpring a lancé un service Managed FortiSASE en août 2025 combinant la plateforme de Fortinet, Inc. avec son équipe d'opérations et sa plateforme de gestion des services informatiques. Ces offres montrent comment les fournisseurs de services peuvent regrouper les opérations de mise en réseau et de sécurité.
SonicWall Inc. a rapporté en novembre 2025 que les réservations de confiance zéro et de Cloud Secure Edge ont augmenté de plus de 500% d'une année sur l'autre, tandis que les réservations de services de sécurité gérés ont enregistré une croissance à deux chiffres. La société a également signalé un doublement des nouvelles additions de partenaires fournisseurs de services de sécurité gérés. Le marché des services de sécurité SD-Branch gérés récompense également les fournisseurs capables de répondre aux exigences régionales en matière de traitement des données et d'opérations de sécurité. Une consolidation supplémentaire pourrait se produire à mesure que les fournisseurs axés sur le Security Service Edge recherchent des capacités SD-WAN et que les fournisseurs de plateformes recherchent des fonctions de sécurité gérées supplémentaires.
Leaders du secteur des services de sécurité SD-Branch gérés
-
Fortinet, Inc.
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Zscaler, Inc.
-
Cato Networks, Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services de sécurité SD-Branch gérés Entreprises couvertes dans ce rapport
- Akamai Technologies, Inc.
- Aryaka Networks, Inc.
- Barracuda Networks, Inc.
- Cato Networks, Ltd.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cradlepoint, Inc.
- Extreme Networks, Inc.
- Fortinet, Inc.
- Forcepoint LLC
- Hewlett Packard Enterprise Company
- Juniper Networks, Inc.
- Netskope, Inc.
- Open Systems AG
- Palo Alto Networks, Inc.
- Sangfor Technologies Inc.
- SonicWall Inc.
- Versa Networks, Inc.
- Zscaler, Inc.
Développements industriels récents dans Marché des services de sécurité SD-Branch gérés
- Septembre 2026 : Palo Alto Networks, Inc. a rapporté une croissance des réservations SASE de 40% pour l'exercice fiscal 2026, confirmé la clôture de ses deux plus grandes acquisitions à ce jour, CyberArk et Chronosphere, et révélé qu'elle a remplacé les architectures de fournisseurs historiques dans 100 comptes représentant plus de 400 millions USD en valeur totale de contrat au cours de l'exercice fiscal.
- Mars 2026 : Hewlett Packard Enterprise Company a annoncé une plateforme SASE unifiée construite sur HPE Networking EdgeConnect lors de HPE Discover le 16 juin 2026, intégrant le SD-WAN et la sécurité fournie dans le cloud sous une console de gestion native à l'IA pour les comptes d'entreprise disposant de grands parcs réseau HPE Aruba et Juniper Mist.
- Mars 2026 : Versa Networks, Inc. a annoncé une intégration entre Versa Secure SD-WAN et Zscaler Internet Access le 23 mars 2026, permettant le provisionnement automatisé des tunnels, la sélection intelligente des points de présence et la mise en réseau auto-réparatrice.
- Février 2026 : Palo Alto Networks, Inc. a annoncé son intention d'acquérir Koi pour étendre sa plateforme Prisma AIRS avec une couverture de surface d'attaque native à l'IA pour les frameworks d'agents autonomes et les outils d'IA basés sur navigateur.
Périmètre du rapport mondial sur le marché des services de sécurité SD-Branch gérés
Le marché des services de sécurité SD-Branch gérés comprend les services de sécurité réseau gérés qui intègrent la mise en réseau étendue définie par logiciel (SD-WAN), la connectivité des succursales et les capacités de sécurité pour protéger les sites d'entreprise distribués, les utilisateurs, les applications et les appareils connectés. Ces services comprennent le déploiement, la configuration, la surveillance et la gestion du SD-WAN sécurisé, des pare-feux de nouvelle génération, des passerelles web sécurisées, des courtiers de sécurité d'accès au cloud, de l'accès réseau à confiance zéro, du pare-feu en tant que service, de la prévention des intrusions, du contrôle d'accès réseau et de la sécurité IoT. Les fournisseurs de services gérés fournissent ces capacités via des modèles de service entièrement gérés, co-gérés et avec support professionnel, y compris les opérations de sécurité intégrées, la détection et la réponse aux menaces, et la sécurité fournie dans le cloud pour les succursales d'entreprise, les sites distants et les sites temporaires.
Le rapport sur le marché des services de sécurité SD-Branch gérés est segmenté par modèle de service (entièrement géré, co-géré et autogéré avec support professionnel), fonction de sécurité (SD-WAN sécurisé et pare-feu de nouvelle génération, passerelle web sécurisée et courtier de sécurité d'accès au cloud, accès réseau à confiance zéro, détection gérée, réponse et opérations de sécurité, pare-feu en tant que service et prévention des intrusions, et contrôle d'accès réseau et sécurité IoT), secteur d'utilisateur final (banque, services financiers et assurance, informatique et télécommunications, commerce de détail et e-commerce, fabrication et industrie, santé et sciences de la vie, secteur gouvernemental et public, énergie et services publics, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Entièrement géré |
| Co-géré |
| Autogéré avec support professionnel |
| SD-WAN sécurisé et pare-feu de nouvelle génération |
| Passerelle web sécurisée et courtier de sécurité d'accès au cloud |
| Accès réseau à confiance zéro |
| Détection gérée, réponse et opérations de sécurité |
| Pare-feu en tant que service et prévention des intrusions |
| Contrôle d'accès réseau et sécurité IoT |
| Banque, services financiers et assurance |
| Informatique et télécommunications |
| Commerce de détail et e-commerce |
| Fabrication et industrie |
| Santé et sciences de la vie |
| Secteur gouvernemental et public |
| Énergie et services publics |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Australie et Nouvelle-Zélande | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Turquie |
| Arabie saoudite | |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par modèle de service | Entièrement géré | |
| Co-géré | ||
| Autogéré avec support professionnel | ||
| Par fonction de sécurité | SD-WAN sécurisé et pare-feu de nouvelle génération | |
| Passerelle web sécurisée et courtier de sécurité d'accès au cloud | ||
| Accès réseau à confiance zéro | ||
| Détection gérée, réponse et opérations de sécurité | ||
| Pare-feu en tant que service et prévention des intrusions | ||
| Contrôle d'accès réseau et sécurité IoT | ||
| Par secteur d'utilisateur final | Banque, services financiers et assurance | |
| Informatique et télécommunications | ||
| Commerce de détail et e-commerce | ||
| Fabrication et industrie | ||
| Santé et sciences de la vie | ||
| Secteur gouvernemental et public | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie et Nouvelle-Zélande | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Turquie | |
| Arabie saoudite | ||
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de sécurité SD-Branch gérés ?
Le marché des services de sécurité SD-Branch gérés est évalué à 9,18 milliards USD en 2026 et devrait atteindre 24,86 milliards USD d'ici 2032, avec un CAGR de 18,32% de 2027 à 2032. Les prévisions reflètent la demande de mise en réseau intégrée des succursales, de contrôles de sécurité cloud et d'opérations gérées.
Quel modèle de service est en tête des services de sécurité SD-Branch gérés ?
Les services entièrement gérés sont en tête avec une part de revenus de 64,05% en 2026 et devraient se développer à un CAGR de 19,25% jusqu'en 2032. Les clients utilisent ce modèle lorsqu'ils ont besoin d'un fournisseur pour gérer la surveillance, le travail sur les politiques, la réponse aux menaces et l'activité du cycle de vie des appareils de succursale.
Quelle fonction de sécurité se développe le plus rapidement ?
La détection gérée, la réponse et les opérations de sécurité devraient se développer à un CAGR de 19,63% de 2027 à 2032. La fonction répond aux besoins continus de surveillance et de réponse aux menaces qui subsistent après l'établissement de la protection de la connectivité sur un site de succursale.
Quel secteur d'utilisateur final détient la plus grande part ?
Le BFSI est en tête de la demande des utilisateurs finaux avec 23,97% des revenus en 2026, soutenu par la densité des succursales et l'exposition réglementaire. Les organisations financières ont besoin de contrôles de sécurité et de résilience cohérents dans les bureaux, les sites orientés clients et les points d'accès distribués.
Quelle région détient la plus grande position en termes de revenus ?
L'Amérique du Nord est en tête avec 41,03% des revenus en 2026, soutenue par de grands réseaux de succursales d'entreprise et des écosystèmes de sécurité gérée matures. La région dispose également d'exigences d'approvisionnement qui mettent l'accent sur la surveillance continue, le contrôle d'accès et la responsabilité en matière de sécurité.
Qu'est-ce qui stimule l'adoption sur les sites industriels ?
La fabrication et l'industrie devraient se développer à un CAGR de 19,65% jusqu'en 2032, à mesure que les réseaux d'usines se connectent au cloud, à l'accès à distance et aux systèmes d'entreprise. Le secteur a besoin d'une segmentation entre les environnements de technologie de l'information et de technologie opérationnelle à mesure que la connectivité des sites devient plus étendue.