
Tamanho e Participação do Mercado de Serviços Gerenciados de Caça a Ameaças em Redes
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
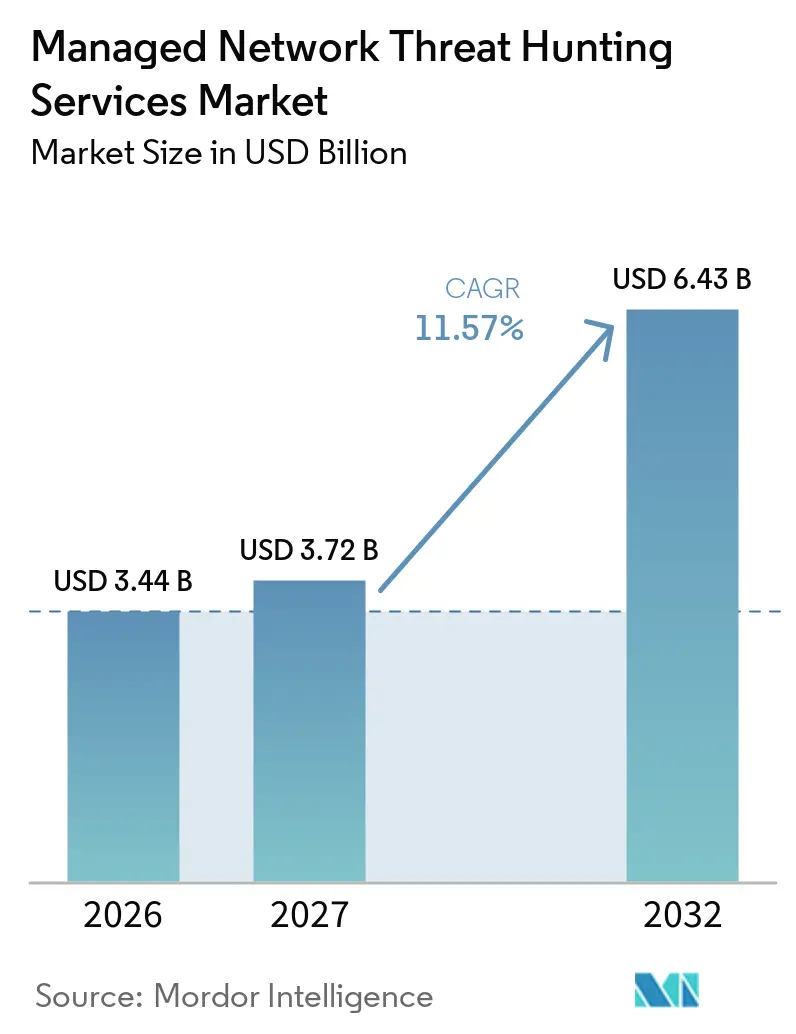
| Tamanho do Mercado (2027) | 3.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.43 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 11.57 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Caça a Ameaças em Redes por Mordor Intelligence
O tamanho do mercado de serviços gerenciados de caça a ameaças em redes é avaliado em 3,44 bilhões de USD em 2026 e está projetado para atingir 6,43 bilhões de USD até 2032, expandindo-se a um CAGR de 11,57% durante 2027-2032. A demanda é moldada pela velocidade com que os invasores exploram vulnerabilidades e se movem pelas redes corporativas antes que as equipes internas possam responder. O mercado de serviços gerenciados de caça a ameaças em redes também é moldado pela crescente importância de eventos de identidade, registros de nuvem e evidências de rede em uma única investigação. A atividade criminosa focada em nuvem, a infraestrutura híbrida e o uso de SaaS estão ampliando a telemetria que as equipes de segurança precisam revisar. Os compradores, portanto, buscam cobertura persistente que combine evidências de rede, identidade, endpoint e nuvem, em vez de investigações periódicas. Os provedores estão respondendo combinando analistas humanos com triagem automatizada e incorporando serviços de caça em plataformas mais amplas de detecção e resposta. Isso favorece fornecedores com amplas integrações, cobertura de tecnologia operacional e modelos de entrega que atendam aos requisitos locais de tratamento de dados.
Principais Conclusões do Relatório
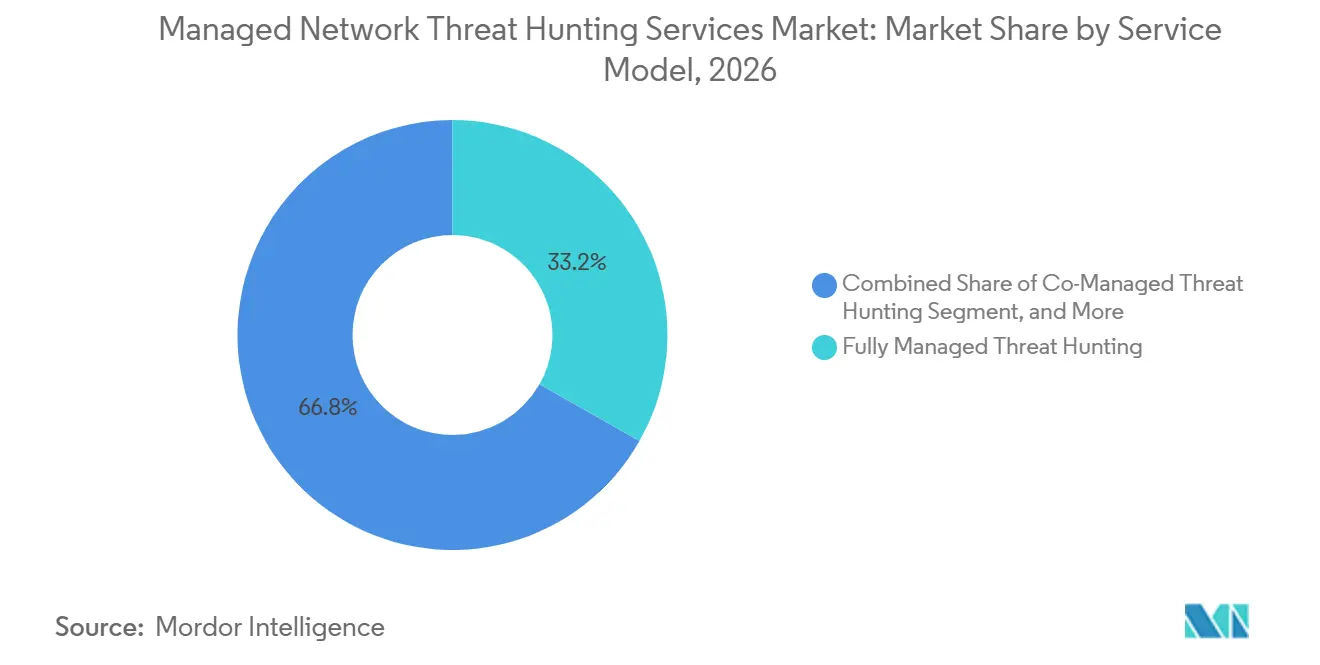
- Por modelo de serviço, a entrega totalmente gerenciada detinha 33,21% da participação do mercado de serviços gerenciados de caça a ameaças em redes em 2026, enquanto a caça contínua a ameaças está projetada para expandir a um CAGR de 11,87% até 2032.
- Por implantação, a entrega baseada em nuvem representou 41,27% da participação do mercado de serviços gerenciados de caça a ameaças em redes em 2026 e está projetada para expandir a um CAGR de 11,83% até 2032.
- Por tamanho de organização, as grandes empresas detinham 69,34% da receita em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 11,92% até 2032.
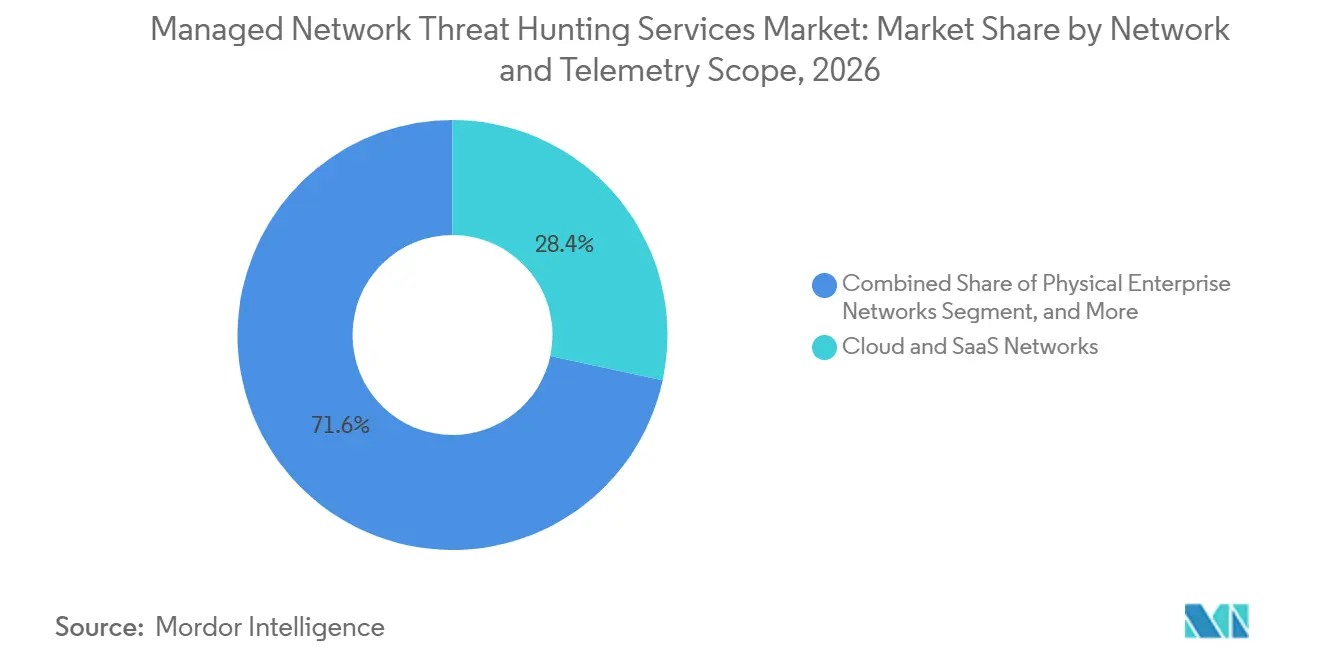
- Por escopo de rede e telemetria, as redes de nuvem e SaaS representaram 28,37% da receita em 2026, enquanto os sistemas de tecnologia operacional e controle industrial estão projetados para expandir a um CAGR de 11,94% até 2032.
- Por vertical do setor, o BFSI detinha 21,98% da receita em 2026, enquanto a manufatura está projetada para expandir a um CAGR de 12,33% até 2032.
- Por geografia, a América do Norte representou 41,66% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 12,14% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento da Frequência e Sofisticação das Intrusões em Redes | +3.0% | Global, com maior notificação de campanhas de ameaças persistentes avançadas e patrocinadas por estados na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Escassez de Pessoal Qualificado em Caça a Ameaças | +2.5% | Global, com maior pressão na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Expansão das Superfícies de Ataque em Nuvem Híbrida e SaaS | +2.0% | Global, especialmente América do Norte, Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Pressão Regulatória e de Ciberseguros para Monitoramento Contínuo | +1.5% | América do Norte e Europa, com efeitos se estendendo à Ásia-Pacífico e ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Tráfego Leste-Oeste Criptografado em Ambientes de Tecnologia Operacional | +1.0% | Ásia-Pacífico, América do Norte e Europa, com adoção inicial na infraestrutura de energia do Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Agrupamento de Telemetria de Rede com XDR e Automação de SOC por MSSPs | +0.8% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Frequência e Sofisticação das Intrusões em Redes
O mercado de serviços gerenciados de caça a ameaças em redes é sustentado por intrusões contínuas projetadas para evitar a detecção baseada em assinaturas. A CrowdStrike relatou que as intrusões por vishing dobraram e as tentativas de phishing por código de dispositivo aumentaram 15 vezes no primeiro semestre de 2026. A empresa também relatou que grupos vinculados à China exploraram vulnerabilidades divulgadas em menos de 24 horas, reduzindo o tempo disponível para correção e monitoramento convencional.[1] A pesquisa da SANS constatou que 41% dos entrevistados detectaram atividade de estados-nação por meio de caça proativa, enquanto técnicas de subsistência no ambiente apareceram em 76% dos ataques de estados-nação. A CISA documentou um caso de 2025 em que contas de usuários padrão podiam acessar VLANs de SCADA em uma organização de infraestrutura crítica dos Estados Unidos, demonstrando como a fraca separação entre TI e TO pode deixar operações críticas expostas.[2] Esse padrão torna a coleta rápida de evidências e a validação por analistas centrais para um serviço eficaz. Essas condições aumentam o valor dos serviços que examinam o comportamento no tráfego de rede e na telemetria relacionada.
Escassez de Pessoal Qualificado em Caça a Ameaças
O mercado de serviços gerenciados de caça a ameaças em redes também se beneficia da escassez de pessoal experiente capaz de investigar atividades complexas. A ISC2 constatou que 59% dos profissionais de segurança relataram necessidades críticas ou significativas de competências em 2025, ante 44% em 2024, com segurança em nuvem e investigação assistida por IA entre as principais lacunas.[3] A pesquisa da SANS identificou a escassez de pessoal como a principal barreira para a caça eficaz a ameaças, citada por 61% dos entrevistados. A mesma pesquisa mostrou que a caça terceirizada diminuiu de 37% para 30% entre os entrevistados. Essa combinação indica que algumas organizações estão internalizando o trabalho mesmo enquanto as competências especializadas permanecem escassas. Provedores que utilizam automação para priorizar evidências e reservam a revisão humana para casos de maior valor podem ajudar os clientes a manter uma cobertura mais ampla.
Expansão das Superfícies de Ataque em Nuvem Híbrida e SaaS
A infraestrutura híbrida está ampliando o escopo do mercado de serviços gerenciados de caça a ameaças em redes. Na pesquisa da SANS, 39% dos entrevistados apontaram a infraestrutura em nuvem como o ambiente mais difícil para a caça, segundo a SANS.ORG. Os registros de nuvem, as capturas de pacotes locais e os dados de identidade de SaaS frequentemente têm formatos, períodos de retenção e níveis de detalhe diferentes. Isso dificulta que as equipes internas reconstruam a sequência completa de uma intrusão. A CrowdStrike documentou um caminho de ataque do SCATTERED SPIDER em 2025, que foi de acesso a SaaS até a implantação de ransomware em menos de 24 horas por meio de vishing e personificação de suporte técnico. Esses caminhos podem contornar controles que observam apenas endpoints ou tráfego de rede. A necessidade de conectar evidências de identidade, endpoint, nuvem e rede cria demanda por provedores com cobertura de telemetria mais ampla.
Pressão Regulatória e de Ciberseguros para Monitoramento Contínuo
Os requisitos regulatórios estão se tornando um importante gatilho de compra para o mercado de serviços gerenciados de caça a ameaças em redes. O Regulamento de Resiliência Operacional Digital está em vigor para entidades financeiras da UE desde janeiro de 2025 e exige atenção ao monitoramento contínuo de TIC e ao risco de terceiros. A Diretriz GL20 revisada de Hong Kong, em vigor desde janeiro de 2025, exige que as seguradoras estabeleçam processos sistemáticos de monitoramento de rede. A CFC lista a caça a ameaças como um serviço de subscrição ativo 24 horas por dia, 7 dias por semana, em seus materiais de apólice cibernética de 2025. Esses requisitos tornam as evidências de monitoramento comportamental recorrente mais importantes para os compradores regulados. Eles também aumentam a importância de uma propriedade clara para monitoramento, escalonamento e supervisão de terceiros. Provedores que produzem registros claros de suas atividades de monitoramento podem apoiar tanto as discussões de conformidade quanto as de seguros.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga por Falsos Positivos e Esgotamento de Analistas | -1.2% | Global, mais agudo onde os provedores carecem de triagem assistida por IA | Curto prazo (≤ 2 anos) |
| Complexidade de Integração em Pilhas de Segurança com Múltiplos Fornecedores | -0.9% | Global, particularmente em grandes empresas que utilizam mais de 20 ferramentas de segurança em ambientes híbridos | Médio prazo (2-4 anos) |
| Restrições de Residência de Dados sobre Telemetria Transfronteiriça | -0.7% | Europa, Ásia-Pacífico e Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Custo de Captura de Pacotes a 100 GbE em Sites Industriais e Isolados | -0.5% | Corredores industriais da América do Norte e Europa, e zonas de manufatura da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga por Falsos Positivos e Esgotamento de Analistas
Os falsos positivos podem enfraquecer o argumento operacional para o mercado de serviços gerenciados de caça a ameaças em redes quando um provedor encaminha alertas excessivos sem contexto. A Devo constatou que 83% dos profissionais de SOC pesquisados estavam sobrecarregados pelo volume de alertas e falsos positivos. Sua pesquisa também revelou que 57% identificaram o excesso de falsos positivos como seu principal desafio operacional. Os analistas foram relatados como gastando mais de 25% de seu tempo de trabalho em triagem sem ação. Essa carga de trabalho desvia a atenção da investigação baseada em hipóteses que distingue a caça a ameaças do encaminhamento de alertas. Também pode enfraquecer a confiança do cliente quando muitas notificações não resultam em descobertas confirmadas. Serviços que melhoram a qualidade da detecção e automatizam a triagem inicial estão em melhor posição para demonstrar valor operacional significativo.
Complexidade de Integração em Pilhas de Segurança com Múltiplos Fornecedores
As demandas de integração podem atrasar a adoção no mercado de serviços gerenciados de caça a ameaças em redes. Grandes empresas podem operar mais de 20 produtos de segurança com diferentes formatos de registro, limites de API e esquemas de alerta. Os provedores frequentemente precisam concluir engenharia específica para o cliente antes que um programa de caça possa ser iniciado. Isso prolonga o tempo de implementação e aumenta os custos de integração. Também cria dependência da qualidade e disponibilidade da telemetria do cliente. Os provedores podem então ter dificuldade em aplicar um manual de caça consistente entre os clientes. Os fornecedores de plataformas podem distribuir o investimento em integração em sua base instalada, enquanto provedores menores podem enfrentar maior pressão nas margens de entrega.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
A Entrega Totalmente Gerenciada Lidera, a Caça Contínua AceleraA entrega totalmente gerenciada detinha 33,21% da receita em 2026. O modelo transfere tanto as operações diárias quanto a análise especializada para um provedor externo. Isso é relevante onde as equipes internas não conseguem recrutar ou reter caçadores experientes suficientes. A SANS constatou que 61% dos entrevistados consideravam a escassez de pessoal a principal barreira para a caça eficaz. Os serviços co-gerenciados e híbridos permanecem relevantes para empresas que já operam um SOC, mas precisam de ajuda fora do horário principal ou em ambientes de TO especializados.
A caça contínua a ameaças está projetada para expandir a um CAGR de 11,87% até 2032. Ela substitui campanhas periódicas por uma revisão persistente da telemetria recebida. A CrowdStrike relatou que as detecções acionadas por agentes de IA aumentaram a uma taxa 2,5 vezes maior do que as detecções acionadas por humanos em sua plataforma OverWatch. A ReliaQuest afirmou que o movimento lateral pode ocorrer em apenas 4 minutos. Essas condições reduzem a utilidade de exercícios de caça infrequentes e fortalecem a demanda por níveis de serviço contínuos.

Por Implantação:
A Entrega Baseada em Nuvem Lidera em Participação e CrescimentoA entrega baseada em nuvem representou 41,27% do tamanho do mercado de serviços gerenciados de caça a ameaças em redes em 2026. O modelo de implantação é adequado para organizações que operam vários ambientes de nuvem e aplicações SaaS. A Arctic Wolf firmou um acordo de colaboração estratégica com a AWS em outubro de 2025 para integrar a Plataforma Aurora com a telemetria de segurança da AWS e o Open Cybersecurity Schema Framework. Esse tipo de integração aproxima a capacidade de caça das evidências de segurança em nuvem. Também ajuda os provedores a normalizar dados em ambientes de nuvem, SaaS e locais.
A entrega baseada em nuvem está projetada para expandir a um CAGR de 11,83% até 2032, a maior taxa entre os modelos de implantação. A entrega local permanece importante para usuários governamentais e de defesa que não podem rotear telemetria classificada por sistemas de nuvem externos. Os ambientes híbridos permanecem relevantes onde as cargas de trabalho são divididas entre infraestrutura local e em nuvem. As implantações isoladas e soberanas formam uma categoria menor, mas estrategicamente importante, para operadores de infraestrutura crítica e defesa. A Endace introduziu um modelo de captura de pacotes de alta capacidade em setembro de 2025, que, segundo a empresa, oferecia gravação sustentada de 60 Gbps e até 3 petabytes de armazenamento em 5 RU. Custos de captura mais baixos podem melhorar a viabilidade da caça em ambientes de rede isolados.
Por Tamanho de Organização:
Os Gastos Empresariais Dominam, o Impulso das PMEs CresceAs grandes empresas detinham 69,34% da receita em 2026. Suas redes de múltiplos sites e múltiplas nuvens produzem um amplo volume de dados que requer revisão especializada. Elas também enfrentam requisitos de conformidade sob PCI DSS, HIPAA, DORA e regras cibernéticas da SEC. A ISACA constatou que 65% das organizações tinham vagas não preenchidas em cibersegurança em 2025. Contratos totalmente gerenciados e de múltiplos ambientes podem servir como uma alternativa prática à construção de uma grande equipe interna de caça.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 11,92% até 2032. A entrega baseada em assinatura pode reduzir o custo inicial de acesso a competências especializadas. Os requisitos de ciberseguros também estão aumentando a necessidade de demonstrar monitoramento proativo. A N-able constatou que 90% dos entrevistados de MSPs esperavam que a receita de serviços gerenciados de cibersegurança aumentasse em 2025, em comparação com 80% no ano anterior. O mesmo relatório identificou o MDR de terceiros como a principal nova adição de serviço planejada. Os MSSPs, portanto, permanecem uma rota fundamental para estender a caça gerenciada ao mercado intermediário.
Por Escopo de Rede e Telemetria:
Nuvem e SaaS Lideram, a Caça em TO AceleraAs redes de nuvem e SaaS detinham 28,37% da receita em 2026. As aplicações SaaS são cada vez mais centrais para as operações de negócios e são alvo de roubo de credenciais e movimento lateral. Os ataques focados em identidade podem cruzar fronteiras que sensores de rede mais antigos não foram projetados para observar. A caça em ambientes de nuvem e SaaS, portanto, requer visibilidade sobre eventos de identidade, bem como sobre tráfego e atividade de endpoint. Esse conjunto de evidências mais amplo ajuda os investigadores a seguir caminhos de ataque que se movem entre aplicações e infraestrutura.
Os sistemas de tecnologia operacional e controle industrial estão projetados para expandir a um CAGR de 11,94% até 2032. A Dragos documentou atividade em 2026 em que vários grupos de ameaças progrediram do reconhecimento ao mapeamento de loops de controle. Essa atividade aumenta a importância de detectar comportamentos antes que eles afetem os processos físicos. Os operadores de manufatura, energia e serviços públicos frequentemente precisam de cobertura que possa funcionar em ambientes restritos ou isolados. Os serviços gerenciados podem fornecer expertise especializada em TO que as equipes internas de TI podem não ter. O segmento é fortalecido pela convergência mais ampla de redes de TI e operacionais.
Por Vertical do Setor:
O BFSI Ancora a Receita, a Manufatura Registra a Maior Taxa de CrescimentoO BFSI representou 21,98% do mercado de serviços gerenciados de caça a ameaças em redes em 2026. As instituições financeiras enfrentam altos níveis de interesse de invasores e extensas expectativas de monitoramento. O DORA adicionou um requisito formal de resiliência operacional para entidades financeiras da UE. Essas organizações também podem financiar serviços que incluem documentação detalhada de conformidade. O governo e a defesa formam outro vertical importante porque operam em ambientes de ameaças classificadas e exigem controles de residência de dados. A saúde e as ciências da vida estão expandindo o uso à medida que dispositivos conectados e sistemas de registros de saúde adicionam mais telemetria para as equipes de segurança revisarem.
A manufatura está projetada para expandir a um CAGR de 12,33% até 2032. A IBM identificou a manufatura como o setor mais atacado pelo terceiro ano consecutivo até 2025. As implantações de fábricas inteligentes estão vinculando sistemas de TI a ambientes de TO, criando mais caminhos para que os adversários alcancem os ativos de produção. Isso está movendo alguns compradores além da detecção liderada por endpoint em direção à caça em TO focada em rede. A demanda de energia e serviços públicos também está aumentando à medida que os operadores de redes elétricas e de água abordam ataques a serviços críticos. A demanda de telecomunicações é impulsionada por novos volumes de tráfego leste-oeste associados à infraestrutura 5G.
Análise Geográfica
Mercado de Serviços Gerenciados de Caça a Ameaças em Redes na América do Norte
A América do Norte respondeu por 41,66% da receita em 2026. Os Estados Unidos apresentam forte demanda por orientações federais de segurança cibernética, regras de divulgação da SEC, requisitos de conformidade relacionados à defesa e práticas maduras de seguro cibernético, o que aumenta a necessidade de evidências de monitoramento proativo. O Canadá é um mercado secundário relevante nos setores de serviços financeiros e energia, enquanto o México representa uma oportunidade emergente à medida que o nearshoring expande os ambientes industriais de OT. O comunicado da CISA de 2025 sobre falhas de segmentação de TI para OT em uma organização de infraestrutura crítica dos Estados Unidos evidencia as lacunas não resolvidas que os provedores gerenciados podem endereçar.
Mercado de Serviços Gerenciados de Caça a Ameaças em Redes na Europa
A Europa é o segundo maior mercado regional. Alemanha, Reino Unido e França são os principais contribuintes, e a Diretiva NIS2 ampliou o escopo das organizações sujeitas a obrigações de segurança cibernética nos setores essenciais. Empresas industriais na Alemanha demonstram crescente interesse em caça a ameaças em redes específica para OT, à medida que as cadeias de suprimentos automotivas e de maquinário enfrentam maior risco cibernético. A Nomios lançou o Guardian xMDR em abril de 2026 a partir de um SOC holandês, utilizando o Cortex XDR da Palo Alto Networks para o mercado do Benelux e da Europa em geral. As restrições de dados relacionadas ao GDPR estão incentivando os provedores a investir em capacidades de processamento local, o que pode elevar os requisitos de entrada ao mesmo tempo em que fortalece a posição dos operadores já estabelecidos.
Mercado de Serviços Gerenciados de Caça a Ameaças em Redes na APAC, MEA e América do Sul
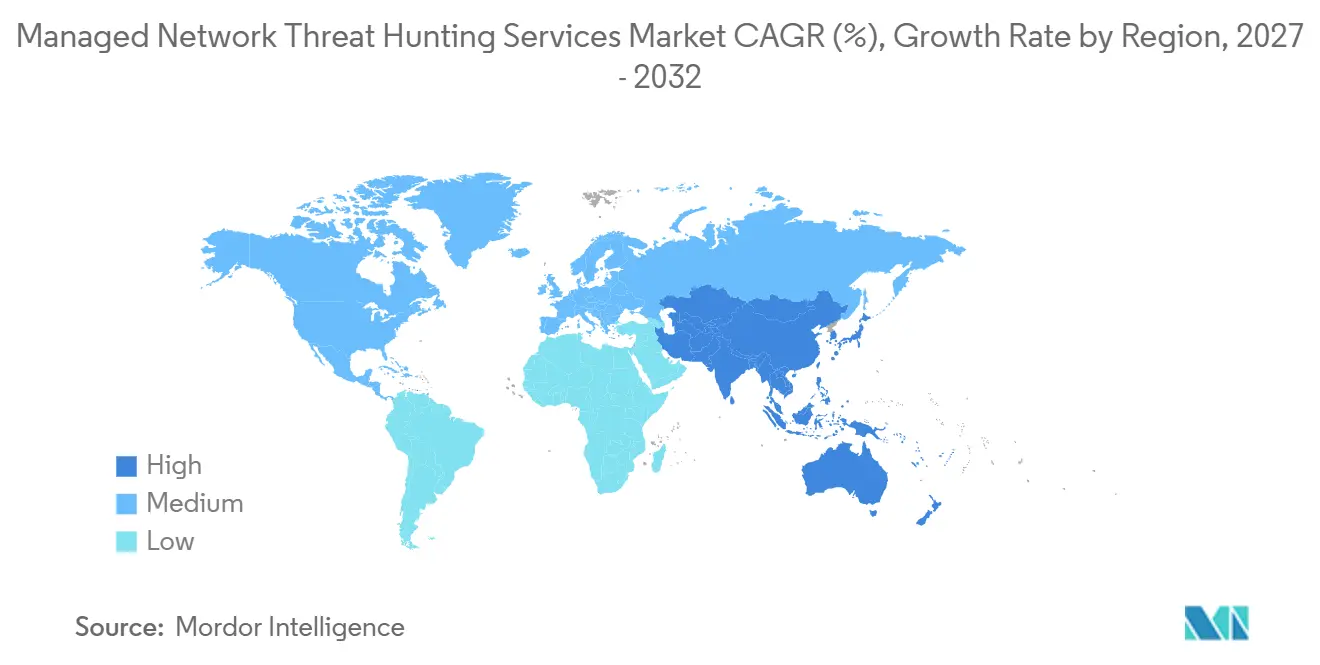
A Ásia-Pacífico deve expandir a um CAGR de 12,14% até 2032, tornando-se a região de crescimento mais acelerado. A demanda é sustentada pela digitalização, atividade patrocinada por estados, requisitos de SOC soberano e escassez de pessoal qualificado. Os requisitos de notificação de incidentes da Índia, as medidas de defesa cibernética ativa do Japão, as regras de conformidade do setor financeiro da Coreia do Sul e as restrições da PIPL da China estão influenciando o design de entrega dos serviços em toda a região. O Oriente Médio e a África são regiões de crescimento secundário, com a Arábia Saudita e os Emirados Árabes Unidos investindo em infraestrutura de SOC soberano, enquanto a África do Sul e o Egito impulsionam a adoção inicial nos setores financeiro e governamental. A América do Sul é liderada pelo Brasil, onde a LGPD e a regulação do setor financeiro sustentam a demanda por monitoramento contínuo.
Cenário Competitivo
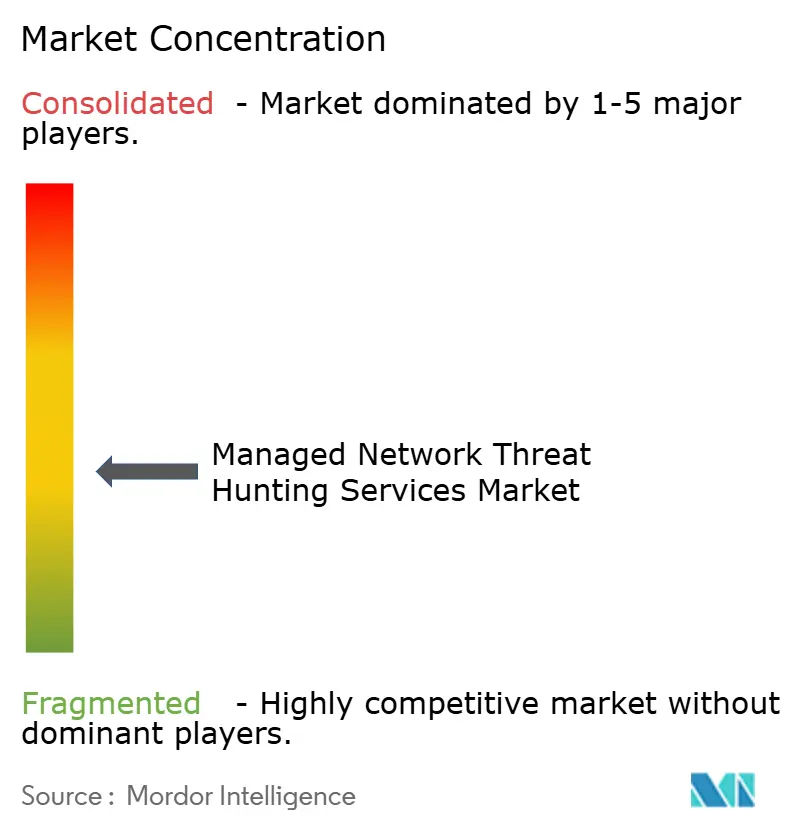
O mercado de serviços gerenciados de caça a ameaças em redes é moderadamente fragmentado, com concorrência abrangendo especialistas em detecção e resposta em rede, provedores amplos de XDR e MSSPs que integram múltiplas fontes de telemetria. Os fornecedores de plataformas estão pressionando os especialistas independentes ao incluir capacidades de caça em assinaturas mais amplas, de modo que os especialistas devem se diferenciar por meio de expertise em TO, métodos analíticos e integrações de terceiros. A Sophos concluiu sua aquisição de 859 milhões de USD da Secureworks em fevereiro de 2025, adicionando capacidades do Taegis XDR, detecção e resposta a vulnerabilidades, detecção de ameaças de identidade e aproximadamente 350 integrações de ferramentas. A Arctic Wolf concluiu sua aquisição de 160 milhões de USD da Cylance em fevereiro de 2025, adicionando capacidade de segurança de endpoint ao seu portfólio.
A consolidação visa reunir a camada de dados e a capacidade de investigação humana sob o mesmo provedor. A ReliaQuest captou mais de 500 milhões de USD em março de 2025 a uma avaliação de 3,4 bilhões de USD para apoiar a expansão internacional e a automação das operações de segurança. A empresa posiciona sua plataforma GreyMatter como uma forma de trabalhar com mais de 200 ferramentas de segurança. A colaboração da Arctic Wolf com a AWS em 2025 também sinaliza concorrência em torno da integração de telemetria em nuvem e dados de segurança normalizados. Esses movimentos podem melhorar a retenção porque reduzem ferramentas desconectadas, mas também podem intensificar a concorrência de preços onde o monitoramento central se torna mais fácil de padronizar.
Oportunidades abertas permanecem na caça nativa em TO para ambientes isolados e soberanos. Os provedores também têm espaço para oferecer análise combinada de identidade e rede em orçamentos adequados para organizações menores. Os setores regulados fora do BFSI precisam de documentação que mapeie a atividade do serviço para suas obrigações de conformidade. O Open Cybersecurity Schema Framework pode tornar a normalização de telemetria mais consistente em ambientes de nuvem, SaaS e locais. Isso pode encurtar a integração, mas pode reduzir a diferenciação em níveis de serviço padronizados.
Líderes do Setor de Serviços Gerenciados de Caça a Ameaças em Redes
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Caça a Ameaças em Redes Empresas cobertas neste relatório
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Caça a Ameaças em Redes
- Outubro de 2026: A plataforma de caça a ameaças OverWatch da CrowdStrike relatou que os leads de detecção acionados por agentes de IA cresceram a 2,5 vezes a taxa dos leads acionados por humanos ao longo do período de relatório de doze meses, refletindo a aceleração da integração de IA agêntica nos fluxos de trabalho de caça em produção e sinalizando uma mudança estrutural nas proporções de carga de trabalho analista-automação em serviços gerenciados globalmente.
- Agosto de 2026: A CrowdStrike lançou o Relatório de Caça a Ameaças 2026, documentando um aumento de 171% na atividade de eCrime consciente de nuvem e um aumento de 15 vezes nas tentativas mensais de phishing por código de dispositivo no primeiro semestre de 2026, fornecendo a base de inteligência sobre adversários que os provedores de caça gerenciada usam para calibrar bibliotecas de hipóteses de detecção e priorizar as prioridades de investimento em telemetria.
- Abril de 2026: A Nomios lançou o Guardian xMDR no mercado europeu, um serviço totalmente gerenciado de detecção e resposta construído sobre o Palo Alto Networks Cortex XDR, entregue a partir de um SOC holandês com preços transparentes baseados em níveis, atendendo à crescente demanda empresarial por caça gerenciada com consciência de soberania no mercado Benelux e europeu mais amplo.
- Março de 2026: A LevelBlue e a SentinelOne anunciaram uma parceria estratégica global expandida combinando o Purple AI e a Plataforma Singularity da SentinelOne com a plataforma de segurança Indigo da LevelBlue, com a LevelBlue nomeada como provedora global preferencial para detecção e resposta gerenciadas e SIEM gerenciado, criando um modelo de operações unificado orientado por IA com foco na redução do tempo de permanência em escala empresarial.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Caça a Ameaças em Redes
O Mercado de Serviços Gerenciados de Caça a Ameaças em Redes compreende serviços de segurança terceirizados, disponíveis 24 horas por dia, 7 dias por semana, nos quais provedores especializados buscam proativamente tráfego de rede, dados de fluxo e telemetria de rede para detectar ameaças avançadas, como APTs, movimento lateral, exfiltração de dados, abuso de túnel criptografado e atividade de comando e controle que escapam à prevenção automatizada e ao monitoramento tradicional.
O Relatório do Mercado de Serviços Gerenciados de Caça a Ameaças em Redes é Segmentado por Modelo de Serviço (Caça a Ameaças Totalmente Gerenciada, Caça a Ameaças Co-Gerenciada, Caça a Ameaças Gerenciada Híbrida, Caça a Ameaças Orientada por Incidentes e Caça Contínua a Ameaças), Implantação (Baseada em Nuvem, Local, Nuvem Híbrida e Ambientes Isolados e Soberanos), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Escopo de Rede e Telemetria (Redes Físicas Corporativas, Redes de Nuvem e SaaS, Tecnologia Operacional e Sistemas de Controle Industrial, Redes Definidas por Software e Virtuais e Telemetria entre Domínios de Identidade, Endpoint e Rede), Vertical do Setor (Serviços Bancários, Financeiros e de Seguros, Governo e Defesa, Energia e Serviços Pblicos, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Manufatura e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado São Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Caça a Ameaças Totalmente Gerenciada |
| Caça a Ameaças Co-Gerenciada |
| Caça a Ameaças Gerenciada Híbrida |
| Caça a Ameaças Orientada por Incidentes |
| Caça Contínua a Ameaças |
| Baseada em Nuvem |
| Local |
| Nuvem Híbrida |
| Ambientes Isolados e Soberanos |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Redes Físicas Corporativas |
| Redes de Nuvem e SaaS |
| Tecnologia Operacional e Sistemas de Controle Industrial |
| Redes Definidas por Software e Virtuais |
| Telemetria entre Domínios de Identidade, Endpoint e Rede |
| Serviços Bancários, Financeiros e de Seguros |
| Governo e Defesa |
| Energia e Serviços Públicos |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Modelo de Serviço | Caça a Ameaças Totalmente Gerenciada | |
| Caça a Ameaças Co-Gerenciada | ||
| Caça a Ameaças Gerenciada Híbrida | ||
| Caça a Ameaças Orientada por Incidentes | ||
| Caça Contínua a Ameaças | ||
| Por Implantação | Baseada em Nuvem | |
| Local | ||
| Nuvem Híbrida | ||
| Ambientes Isolados e Soberanos | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Escopo de Rede e Telemetria | Redes Físicas Corporativas | |
| Redes de Nuvem e SaaS | ||
| Tecnologia Operacional e Sistemas de Controle Industrial | ||
| Redes Definidas por Software e Virtuais | ||
| Telemetria entre Domínios de Identidade, Endpoint e Rede | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros | |
| Governo e Defesa | ||
| Energia e Serviços Públicos | ||
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de caça a ameaças em redes?
O mercado de serviços gerenciados de caça a ameaças em redes é avaliado em 3,44 bilhões de USD em 2026 e está projetado para atingir 6,43 bilhões de USD até 2032, a um CAGR de 11,57%.
Qual região deve expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 12,14% até 2032, sustentada pela digitalização, requisitos de conformidade e escassez de talentos.
O que está impulsionando a demanda por serviços gerenciados de caça a ameaças em redes?
Intrusões mais rápidas, exposição a nuvem e SaaS, escassez de talentos especializados e requisitos de monitoramento contínuo estão aumentando a demanda.
Qual modelo de serviço tem a maior participação?
A entrega totalmente gerenciada lidera com uma participação de 33,21% em 2026, à medida que os compradores transferem operações e investigação especializada para os provedores.
Qual modelo de implantação lidera os serviços gerenciados de caça a ameaças?
A entrega baseada em nuvem lidera com uma participação de 41,27% em 2026 e está projetada para expandir a um CAGR de 11,83% até 2032.
Qual vertical de uso final está expandindo mais rapidamente?
A manufatura está projetada para expandir a um CAGR de 12,33% até 2032, à medida que as redes de TI e TO se tornam mais interconectadas.