
Tamaño y Participación del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Redes
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.72 Mil millones de dólares |
| Tamaño del Mercado (2032) | 6.43 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.57 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Redes por Mordor Intelligence
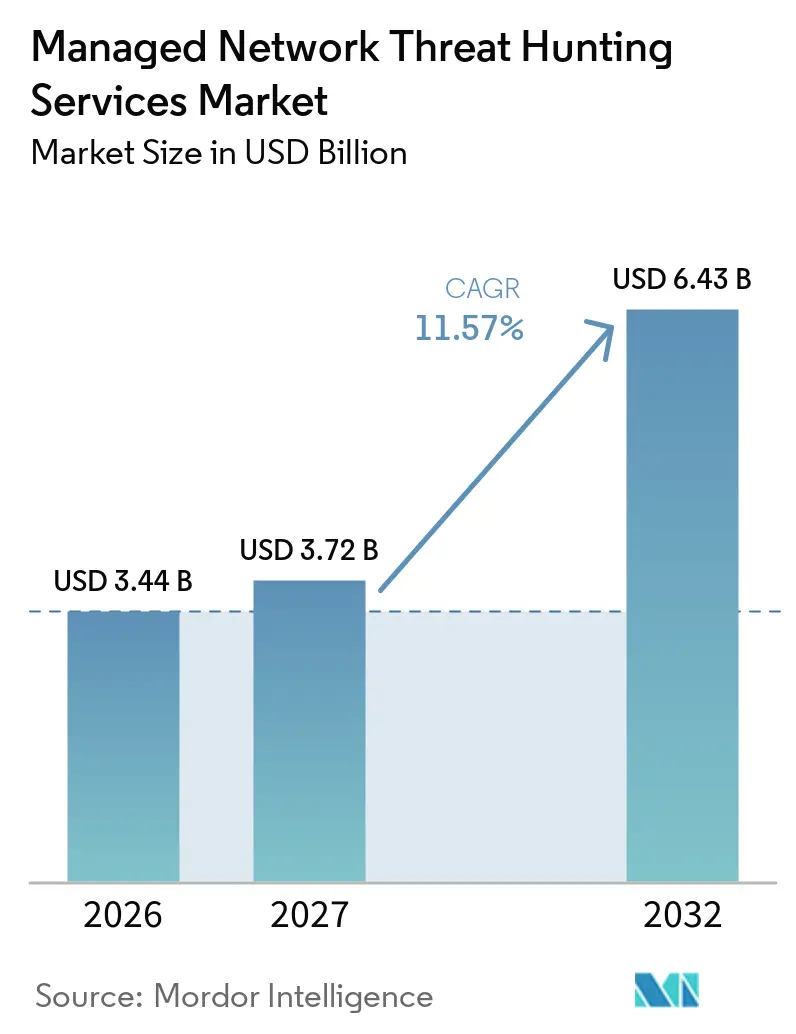
El tamaño del mercado de servicios gestionados de búsqueda de amenazas en redes se valora en 3,44 mil millones de USD en 2026 y se proyecta que alcance los 6,43 mil millones de USD en 2032, expandiéndose a una CAGR del 11,57% durante 2027-2032. La demanda está determinada por la velocidad con la que los atacantes explotan las vulnerabilidades y se desplazan por las redes corporativas antes de que los equipos internos puedan responder. El mercado de servicios gestionados de búsqueda de amenazas en redes también está influenciado por la creciente importancia de los eventos de identidad, los registros en la nube y las evidencias de red en una sola investigación. La actividad delictiva centrada en la nube, la infraestructura híbrida y el uso de SaaS están ampliando la telemetría que los equipos de seguridad deben revisar. Por ello, los compradores buscan una cobertura persistente que combine evidencias de red, identidad, endpoints y nube en lugar de investigaciones periódicas. Los proveedores responden combinando analistas humanos con triaje automatizado e integrando los servicios de búsqueda en plataformas más amplias de detección y respuesta. Esto favorece a los proveedores con amplias integraciones, cobertura de tecnología operacional y modelos de entrega que cumplen con los requisitos locales de gestión de datos.
Conclusiones Clave del Informe
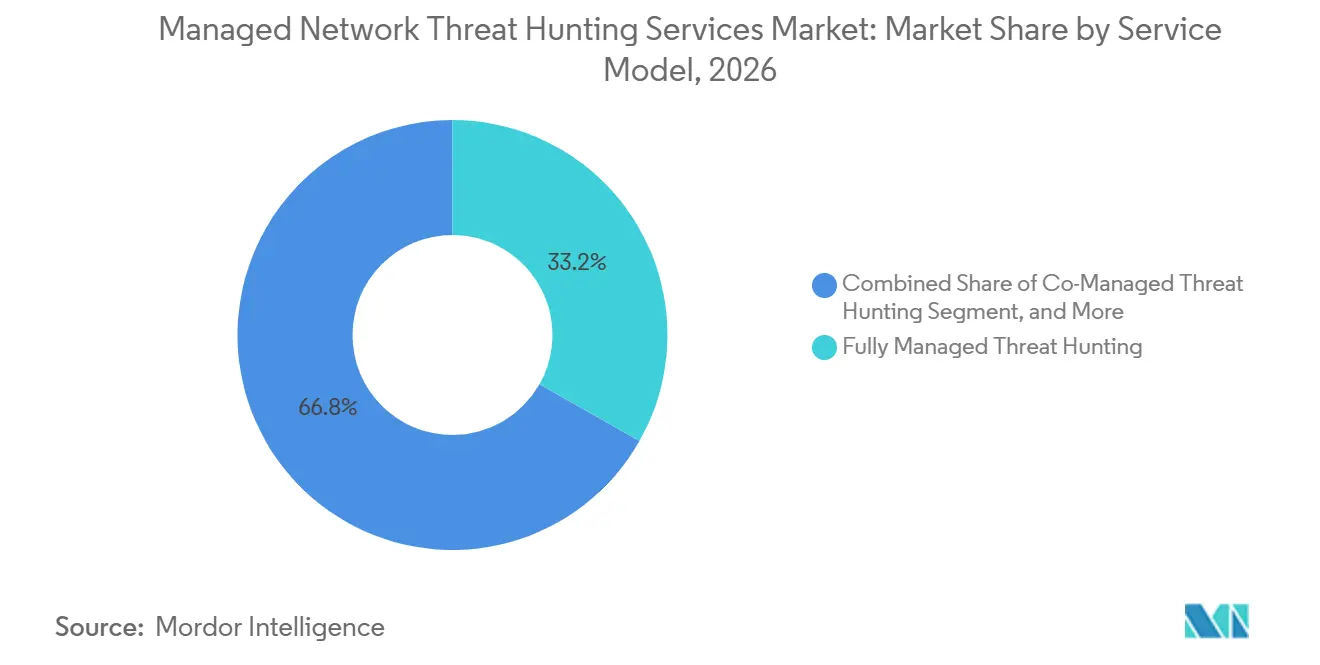
- Por modelo de servicio, la entrega totalmente gestionada representó el 33,21% de la participación del mercado de servicios gestionados de búsqueda de amenazas en redes en 2026, mientras que se proyecta que la búsqueda continua de amenazas se expanda a una CAGR del 11,87% hasta 2032.
- Por despliegue, la entrega basada en la nube representó el 41,27% de la participación del mercado de servicios gestionados de búsqueda de amenazas en redes en 2026 y se proyecta que se expanda a una CAGR del 11,83% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 69,34% de los ingresos en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 11,92% hasta 2032.
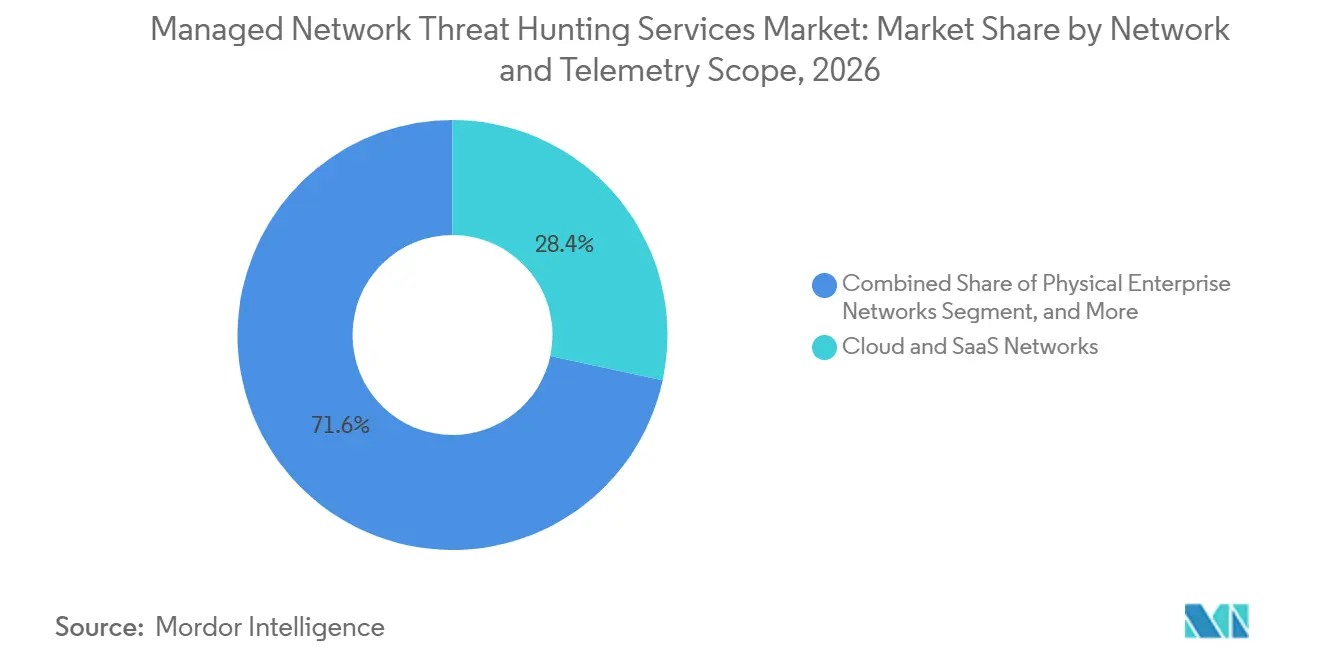
- Por alcance de red y telemetría, las redes en la nube y SaaS representaron el 28,37% de los ingresos en 2026, mientras que se proyecta que los sistemas de control industrial y de tecnología operacional se expandan a una CAGR del 11,94% hasta 2032.
- Por vertical industrial, BFSI representó el 21,98% de los ingresos en 2026, mientras que se proyecta que la manufactura se expanda a una CAGR del 12,33% hasta 2032.
- Por geografía, América del Norte representó el 41,66% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 12,14% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de la Frecuencia y Sofisticación de las Intrusiones en Redes | +3.0% | Global, con mayor notificación de campañas de amenazas persistentes avanzadas y patrocinadas por estados en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Escasez de Personal Especializado en Búsqueda de Amenazas | +2.5% | Global, con mayor presión en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Expansión de las Superficies de Ataque en la Nube Híbrida y SaaS | +2.0% | Global, especialmente América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Presión Regulatoria y de Ciberseguros para la Monitorización Continua | +1.5% | América del Norte y Europa, con efectos que se extienden a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Tráfico Este-Oeste Cifrado en Entornos de Tecnología Operacional | +1.0% | Asia-Pacífico, América del Norte y Europa, con adopción temprana en la infraestructura energética de Oriente Medio y África | Largo plazo (≥ 4 años) |
| Agrupación de Telemetría de Red con XDR y Automatización de SOC por parte de los MSSP | +0.8% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aumento de la Frecuencia y Sofisticación de las Intrusiones en Redes
El mercado de servicios gestionados de búsqueda de amenazas en redes está respaldado por intrusiones continuas diseñadas para evadir la detección basada en firmas. CrowdStrike informó que las intrusiones de vishing se duplicaron y los intentos de phishing mediante código de dispositivo aumentaron 15 veces en la primera mitad de 2026. También informó que los grupos vinculados a China explotaron vulnerabilidades divulgadas en menos de 24 horas, reduciendo el tiempo disponible para la aplicación de parches y la monitorización convencional.[1] La encuesta de SANS encontró que el 41% de los encuestados detectó actividad de estados-nación mediante búsqueda proactiva, mientras que las técnicas de vivir de la tierra aparecieron en el 76% de los ataques de estados-nación. La Agencia de Seguridad de Infraestructura y Ciberseguridad documentó un caso de 2025 en el que cuentas de usuario estándar podían acceder a las VLAN SCADA en una organización de infraestructura crítica de los Estados Unidos, mostrando cómo una débil separación entre TI y OT puede dejar las operaciones críticas expuestas.[2] Este patrón hace que la recopilación rápida de evidencias y la validación por parte de los analistas sean fundamentales para un servicio eficaz. Estas condiciones aumentan el valor de los servicios que examinan el comportamiento en el tráfico de red y la telemetría relacionada.
Escasez de Personal Especializado en Búsqueda de Amenazas
El mercado de servicios gestionados de búsqueda de amenazas en redes también se beneficia de la escasez de personal experimentado capaz de investigar actividades complejas. ISC2 encontró que el 59% de los profesionales de seguridad reportaron necesidades de habilidades críticas o significativas en 2025, frente al 44% en 2024, siendo la seguridad en la nube y la investigación asistida por IA las principales brechas.[3] La encuesta de SANS identificó la escasez de personal como la principal barrera para una búsqueda de amenazas eficaz, citada por el 61% de los encuestados. La misma encuesta mostró que la búsqueda externalizada disminuyó del 37% al 30% entre los encuestados. Esta combinación indica que algunas organizaciones están internalizando el trabajo incluso cuando las habilidades especializadas siguen siendo escasas. Los proveedores que utilizan la automatización para priorizar las evidencias y reservan la revisión humana para los casos de mayor valor pueden ayudar a los clientes a mantener una cobertura más amplia.
Expansión de las Superficies de Ataque en la Nube Híbrida y SaaS
La infraestructura híbrida está ampliando el alcance del mercado de servicios gestionados de búsqueda de amenazas en redes. En la encuesta de SANS, el 39% de los encuestados señaló la infraestructura en la nube como el entorno más difícil para la búsqueda según SANS.ORG. Los registros en la nube, las capturas de paquetes en instalaciones propias y los datos de identidad de SaaS suelen tener diferentes formatos, períodos de retención y niveles de detalle. Esto dificulta que los equipos internos reconstruyan la secuencia completa de una intrusión. CrowdStrike documentó una ruta de ataque de SCATTERED SPIDER en 2025 desde el acceso a SaaS hasta el despliegue de ransomware en menos de 24 horas mediante vishing y suplantacin del servicio de asistencia técnica. Estas rutas pueden eludir los controles que solo observan endpoints o tráfico de red. La necesidad de conectar evidencias de identidad, endpoint, nube y red crea demanda de proveedores con una cobertura de telemetría más amplia.
Presión Regulatoria y de Ciberseguros para la Monitorización Continua
Los requisitos regulatorios se están convirtiendo en un importante desencadenante de compra para el mercado de servicios gestionados de búsqueda de amenazas en redes. La Ley de Resiliencia Operacional Digital se aplica a las entidades financieras de la Unión Europea desde enero de 2025 y exige atención a la monitorización continua de las TIC y al riesgo de terceros. La Directriz revisada GL20 de Hong Kong, vigente desde enero de 2025, exige a las aseguradoras establecer procesos sistemáticos de monitorización de redes. CFC incluye la búsqueda de amenazas como un servicio de suscripción activo las 24 horas del día, los 7 días de la semana en sus materiales de póliza cibernética de 2025. Estos requisitos hacen que la evidencia de una monitorización conductual recurrente sea más importante para los compradores regulados. También aumentan la importancia de una clara asignación de responsabilidades en materia de monitorización, escalada y supervisión de terceros. Los proveedores que producen registros claros de sus actividades de monitorización pueden respaldar tanto las discusiones de cumplimiento como las de seguros.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fatiga por Falsos Positivos y Agotamiento de los Analistas | -1.2% | Global, más agudo donde los proveedores carecen de triaje asistido por IA | Corto plazo (≤ 2 años) |
| Complejidad de Integración en Pilas de Seguridad de Múltiples Proveedores | -0.9% | Global, particularmente en grandes empresas que utilizan más de 20 herramientas de seguridad en entornos híbridos | Mediano plazo (2-4 años) |
| Restricciones de Residencia de Datos en la Telemetría Transfronteriza | -0.7% | Europa, Asia-Pacífico y Oriente Medio y África | Largo plazo (≥ 4 años) |
| Costo de Captura de Paquetes a 100 GbE en Sitios Industriales y con Aislamiento de Red | -0.5% | Corredores industriales de América del Norte y Europa, y zonas de manufactura de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Fatiga por Falsos Positivos y Agotamiento de los Analistas
Los falsos positivos pueden debilitar el caso operacional del mercado de servicios gestionados de búsqueda de amenazas en redes cuando un proveedor reenvía alertas excesivas sin contexto. Devo encontró que el 83% de los profesionales de SOC encuestados estaban abrumados por el volumen de alertas y los falsos positivos. Su encuesta también encontró que el 57% identificó los falsos positivos excesivos como su principal desafío operacional. Se informó que los analistas dedicaban más del 25% de su tiempo de trabajo al triaje no accionable. Esa carga de trabajo desvía la atención de la investigación basada en hipótesis que distingue la búsqueda de amenazas del reenvío de alertas. También puede debilitar la confianza de un cliente cuando muchas notificaciones no resultan en hallazgos confirmados. Los servicios que mejoran la calidad de la detección y automatizan el triaje inicial están mejor posicionados para demostrar un valor operacional significativo.
Complejidad de Integración en Pilas de Seguridad de Múltiples Proveedores
Las demandas de integración pueden retrasar la adopción en el mercado de servicios gestionados de búsqueda de amenazas en redes. Las grandes empresas pueden operar más de 20 productos de seguridad con diferentes formatos de registro, límites de API y esquemas de alertas. Los proveedores a menudo deben completar ingeniería específica para el cliente antes de que pueda comenzar un programa de búsqueda. Esto extiende el tiempo de implementación y aumenta los costos de incorporación. También crea dependencia de la calidad y disponibilidad de la telemetría del cliente. Los proveedores pueden entonces tener dificultades para aplicar un manual de búsqueda consistente en todos los clientes. Los proveedores de plataformas pueden distribuir la inversión en integración entre su base instalada, mientras que los proveedores más pequeños pueden enfrentar mayor presión sobre los márgenes de entrega.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Servicio:
La Entrega Totalmente Gestionada Lidera, la Búsqueda Continua se AceleraLa entrega totalmente gestionada representó el 33,21% de los ingresos en 2026. El modelo transfiere tanto las operaciones diarias como el análisis especializado a un proveedor externo. Esto es relevante cuando los equipos internos no pueden reclutar o retener suficientes cazadores de amenazas experimentados. SANS encontró que el 61% de los encuestados consideraba la escasez de personal como la principal barrera para una búsqueda eficaz. Los servicios cogestionados e híbridos siguen siendo relevantes para las empresas que ya operan un SOC pero necesitan ayuda fuera del horario principal o en entornos OT especializados.
Se proyecta que la búsqueda continua de amenazas se expanda a una CAGR del 11,87% hasta 2032. Reemplaza las campañas periódicas con una revisión persistente de la telemetría entrante. CrowdStrike informó que las detecciones activadas por agentes de IA aumentaron a una tasa 2,5 veces mayor que las detecciones activadas por humanos en su plataforma OverWatch. ReliaQuest declaró que el movimiento lateral puede ocurrir en tan solo 4 minutos. Estas condiciones reducen la utilidad de los ejercicios de búsqueda infrecuentes y fortalecen la demanda de niveles de servicio continuo.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Despliegue:
La Entrega Basada en la Nube Lidera en Participación y CrecimientoLa entrega basada en la nube representó el 41,27% del tamaño del mercado de servicios gestionados de búsqueda de amenazas en redes en 2026. El modelo de despliegue es adecuado para organizaciones que operan varios entornos en la nube y aplicaciones SaaS. Arctic Wolf firmó un acuerdo de colaboración estratégica con AWS en octubre de 2025 para integrar la Plataforma Aurora con la telemetría de seguridad de AWS y el Marco de Esquema Abierto de Ciberseguridad. Este tipo de integración acerca la capacidad de búsqueda a las evidencias de seguridad en la nube. También ayuda a los proveedores a normalizar los datos en entornos de nube, SaaS e instalaciones propias.
Se proyecta que la entrega basada en la nube se expanda a una CAGR del 11,83% hasta 2032, la tasa más alta entre los modelos de despliegue. La entrega en instalaciones propias sigue siendo importante para los usuarios gubernamentales y de defensa que no pueden enrutar telemetría clasificada a través de sistemas en la nube externos. Los entornos híbridos siguen siendo relevantes donde las cargas de trabajo se dividen entre infraestructura local y en la nube. Los despliegues con aislamiento de red y soberanos forman una categoría más pequeña pero estratégicamente importante para los operadores de infraestructura crítica y defensa. Endace introdujo un modelo de captura de paquetes de alta capacidad en septiembre de 2025, que según indicó ofrecía grabación sostenida a 60 Gbps y hasta 3 petabytes de almacenamiento en 5 unidades de rack. Los menores costos de captura pueden mejorar la viabilidad de la búsqueda en entornos de red aislados.
Por Tamaño de Organización:
El Gasto Empresarial Domina, el Impulso de las Pymes CreceLas grandes empresas representaron el 69,34% de los ingresos en 2026. Sus redes de múltiples sitios y múltiples nubes producen un amplio volumen de datos que requiere revisión especializada. También enfrentan requisitos de cumplimiento bajo PCI DSS, HIPAA, DORA y las normas cibernéticas de la Comisión de Bolsa y Valores. ISACA encontró que el 65% de las organizaciones tenían puestos de ciberseguridad sin cubrir en 2025. Los contratos totalmente gestionados y de múltiples entornos pueden servir como una alternativa práctica a la construcción de un gran equipo interno de búsqueda.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 11,92% hasta 2032. La entrega basada en suscripción puede reducir el costo inicial de acceso a habilidades especializadas. Los requisitos de ciberseguros también están aumentando la necesidad de demostrar una monitorización proactiva. N-able encontró que el 90% de los encuestados de MSP esperaban que los ingresos por servicios gestionados de ciberseguridad aumentaran en 2025, en comparación con el 80% del año anterior. El mismo informe identificó la detección y respuesta gestionada de terceros como la principal adición de nuevo servicio planificada. Los MSSP, por lo tanto, siguen siendo una ruta clave para extender la búsqueda gestionada al mercado medio.
Por Alcance de Red y Telemetría:
La Nube y SaaS Lideran, la Búsqueda en OT se AceleraLas redes en la nube y SaaS representaron el 28,37% de los ingresos en 2026. Las aplicaciones SaaS son cada vez más centrales para las operaciones empresariales y son un objetivo para el robo de credenciales y el movimiento lateral. Los ataques centrados en la identidad pueden cruzar límites que los sensores de red más antiguos no estaban diseñados para observar. La búsqueda en entornos de nube y SaaS, por lo tanto, requiere visibilidad de los eventos de identidad, así como del tráfico y la actividad de los endpoints. Este conjunto de evidencias más amplio ayuda a los investigadores a seguir las rutas de ataque que se mueven a través de aplicaciones e infraestructura.
Se proyecta que los sistemas de control industrial y de tecnología operacional se expandan a una CAGR del 11,94% hasta 2032. Dragos documentó actividad en 2026 en la que varios grupos de amenazas progresaron desde el reconocimiento hasta el mapeo de bucles de control. Dicha actividad aumenta la importancia de detectar el comportamiento antes de que afecte a los procesos físicos. Los operadores de manufactura, energía y servicios públicos a menudo necesitan cobertura que pueda funcionar dentro de entornos restringidos o con aislamiento de red. Los servicios gestionados pueden proporcionar experiencia especializada en OT que los equipos internos de TI pueden carecer. El segmento se fortalece por la convergencia más amplia de las redes de TI y operacionales.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical Industrial:
BFSI Ancla los Ingresos, la Manufactura Registra la Mayor Tasa de CrecimientoBFSI representó el 21,98% del mercado de servicios gestionados de búsqueda de amenazas en redes en 2026. Las instituciones financieras enfrentan altos niveles de interés por parte de los atacantes y amplias expectativas de monitorización. DORA ha añadido un requisito formal de resiliencia operacional para las entidades financieras de la Unión Europea. Estas organizaciones también pueden financiar servicios que incluyen documentación detallada de cumplimiento. El gobierno y la defensa forman otro vertical importante porque operan en entornos de amenazas clasificadas y requieren controles de residencia de datos. La atención médica y las ciencias de la vida están ampliando su uso a medida que los dispositivos conectados y los sistemas de registros de salud añaden más telemetría para que los equipos de seguridad revisen.
Se proyecta que la manufactura se expanda a una CAGR del 12,33% hasta 2032. IBM identificó a la manufactura como la industria más atacada por tercer año consecutivo hasta 2025. Los despliegues de fábricas inteligentes están vinculando los sistemas de TI con los entornos OT, creando más rutas para que los adversarios lleguen a los activos de producción. Esto está llevando a algunos compradores más allá de la detección liderada por endpoints hacia la búsqueda en redes OT. La demanda de energía y servicios públicos también está aumentando a medida que los operadores de redes eléctricas y agua abordan los ataques a los servicios críticos. La demanda de telecomunicaciones está impulsada por los nuevos volúmenes de tráfico este-oeste asociados con la infraestructura 5G.
Análisis Geográfico
Mercado de Servicios Gestionados de Caza de Amenazas en Redes de América del Norte
América del Norte representó el 41,66% de los ingresos en 2026. Estados Unidos tiene una fuerte demanda de orientación federal en ciberseguridad, normas de presentación de informes de la SEC, requisitos de cumplimiento relacionados con la defensa y prácticas maduras de ciberseguros, lo que incrementa la necesidad de evidencia de monitoreo proactivo. Canadá es un mercado secundario significativo en servicios financieros y energía, mientras que México presenta una oportunidad emergente a medida que el nearshoring expande los entornos OT industriales. El aviso de la CISA de 2025 sobre fallos de segmentación entre TI y OT en una organización de infraestructura crítica de Estados Unidos pone de relieve las brechas no resueltas que los proveedores gestionados pueden abordar.
Mercado de Servicios Gestionados de Caza de Amenazas en Redes de Europa
Europa es el segundo mercado regional más grande. Alemania, el Reino Unido y Francia son los principales contribuyentes, y la Directiva NIS2 ha ampliado el alcance de las organizaciones sujetas a obligaciones de ciberseguridad en los sectores esenciales. Las empresas industriales en Alemania muestran un mayor interés en la caza de redes específica para OT, ya que las cadenas de suministro del sector automotriz y de maquinaria enfrentan un mayor riesgo cibernético. Nomios lanzó Guardian xMDR en abril de 2026 desde un SOC neerlandés, utilizando Palo Alto Networks Cortex XDR para el mercado del Benelux y el mercado europeo en general. Las restricciones de datos relacionadas con el RGPD están impulsando a los proveedores a invertir en capacidades de procesamiento local, lo que puede elevar los requisitos de entrada al tiempo que mejora la posición de los operadores establecidos.
Mercado de Servicios Gestionados de Caza de Amenazas en Redes de Asia-Pacífico, Oriente Medio y África, y América del Sur
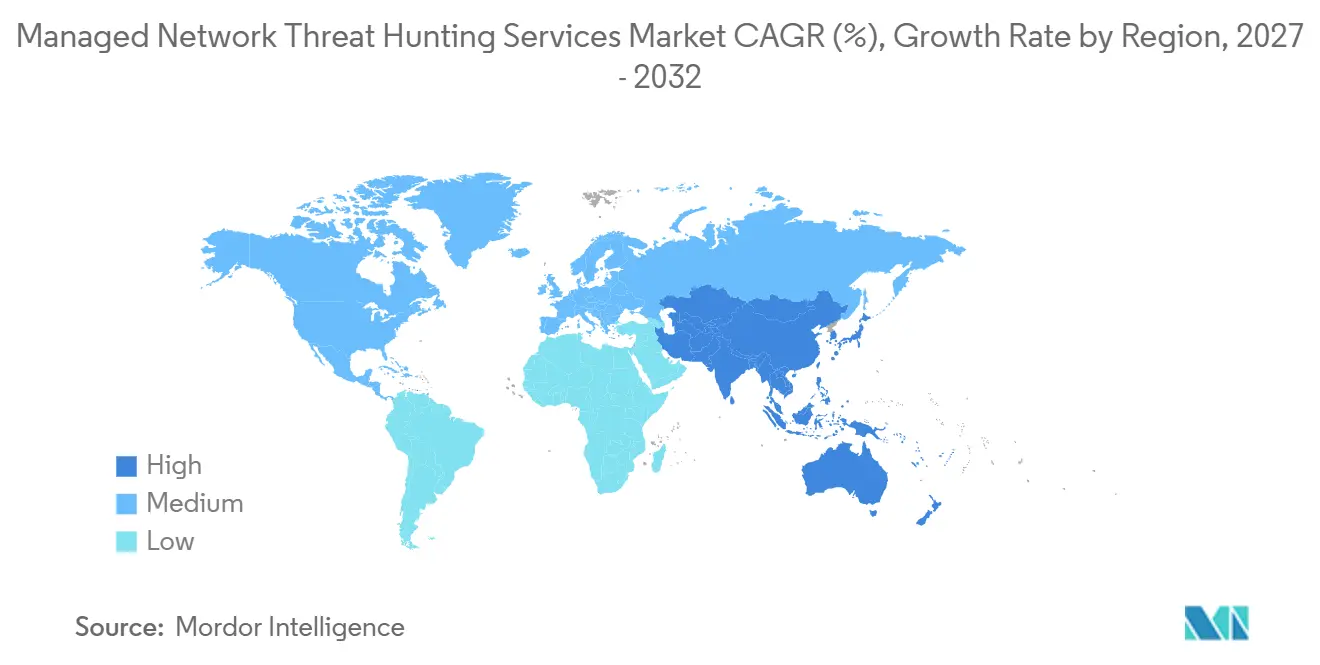
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,14% hasta 2032, convirtiéndose en la región de mayor crecimiento. La demanda está respaldada por la digitalización, la actividad patrocinada por estados, los requisitos de SOC soberanos y la escasez de personal cualificado. Los requisitos de notificación de incidentes de India, las medidas de ciberdefensa activa de Japón, las normas de cumplimiento del sector financiero de Corea del Sur y las restricciones de la PIPL de China están influyendo en el diseño de la prestación de servicios en toda la región. Oriente Medio y África son regiones de crecimiento secundario, ya que Arabia Saudita y los Emiratos Árabes Unidos invierten en infraestructura de SOC soberano, mientras que Sudáfrica y Egipto impulsan la adopción temprana en finanzas y gobierno. América del Sur está liderada por Brasil, donde la LGPD y la regulación del sector financiero respaldan la demanda de monitoreo continuo.
Panorama Competitivo
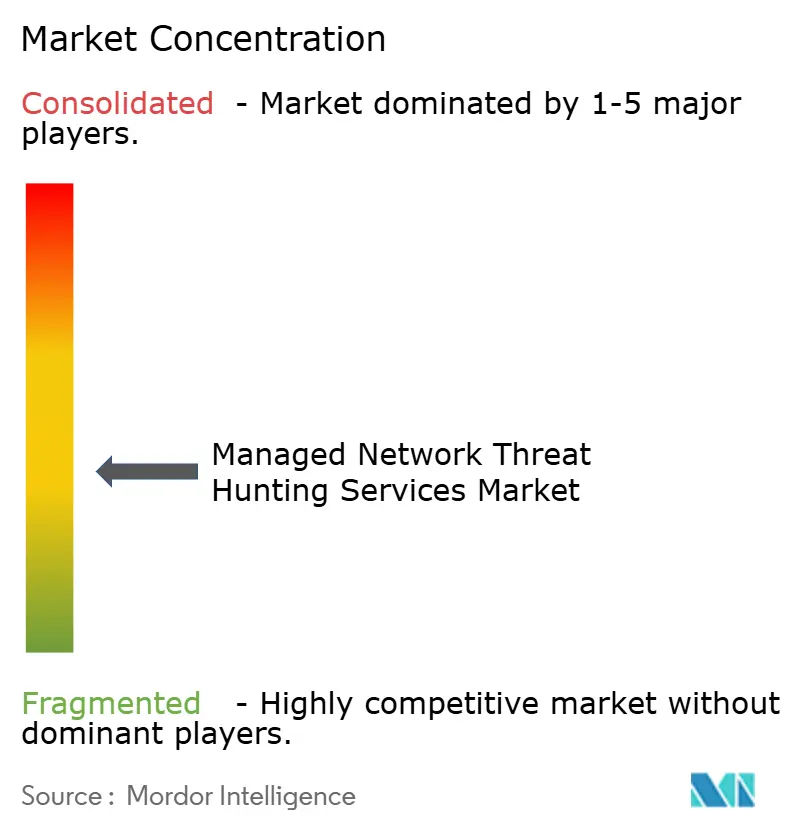
El mercado de servicios gestionados de búsqueda de amenazas en redes está moderadamente fragmentado, con competencia que abarca especialistas en detección y respuesta en redes, proveedores amplios de XDR y MSSP que integran múltiples fuentes de telemetría. Los proveedores de plataformas están ejerciendo presión sobre los especialistas independientes al incluir capacidades de búsqueda en suscripciones más amplias, por lo que los especialistas deben diferenciarse a través de la experiencia en OT, los métodos analíticos y las integraciones con terceros. Sophos completó su adquisición de Secureworks por 859 millones de USD en febrero de 2025, añadiendo capacidades de Taegis XDR, detección y respuesta de vulnerabilidades, detección de amenazas de identidad y aproximadamente 350 integraciones de herramientas. Arctic Wolf completó su adquisición de Cylance por 160 millones de USD en febrero de 2025, añadiendo capacidad de seguridad de endpoints a su cartera.
La consolidación tiene como objetivo reunir la capa de datos y la capacidad de investigación humana bajo el mismo proveedor. ReliaQuest recaudó más de 500 millones de USD en marzo de 2025 con una valoración de 3,4 mil millones de USD para apoyar la expansión internacional y la automatización de las operaciones de seguridad. La empresa posiciona su plataforma GreyMatter como una forma de trabajar con más de 200 herramientas de seguridad. La colaboración de Arctic Wolf con AWS en 2025 también señala competencia en torno a la integración de telemetría en la nube y los datos de seguridad normalizados. Estos movimientos pueden mejorar la retención porque reducen las herramientas desconectadas, pero también pueden intensificar la competencia de precios donde la monitorización básica se vuelve más fácil de estandarizar.
Siguen existiendo oportunidades abiertas en la búsqueda nativa de OT para entornos con aislamiento de red y soberanos. Los proveedores también tienen margen para ofrecer análisis combinado de identidad y red con presupuestos adecuados para organizaciones más pequeñas. Los sectores regulados fuera de BFSI necesitan documentación que mapee la actividad del servicio con sus obligaciones de cumplimiento. El Marco de Esquema Abierto de Ciberseguridad puede hacer que la normalización de la telemetría sea más consistente en entornos de nube, SaaS e instalaciones propias. Eso puede acortar la incorporación, pero puede reducir la diferenciación en los niveles de servicio estandarizados.
Líderes de la Industria de Servicios Gestionados de Búsqueda de Amenazas en Redes
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Caza de Amenazas en Redes Empresas cubiertas en este informe
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Caza de Amenazas en Redes
- Octubre de 2026: La plataforma de búsqueda de amenazas OverWatch de CrowdStrike informó que los indicios de detección activados por agentes de IA crecieron a 2,5 veces la tasa de los indicios activados por humanos durante el período de reporte de doce meses, lo que refleja la acelerada integración de la IA agéntica en los flujos de trabajo de búsqueda en producción y señala un cambio estructural en las proporciones de carga de trabajo entre analistas y automatización en los servicios gestionados a nivel global.
- Agosto de 2026: CrowdStrike publicó el Informe de Búsqueda de Amenazas 2026, documentando un aumento del 171% en la actividad de ciberdelincuencia consciente de la nube y un incremento de 15 veces en los intentos mensuales de phishing mediante código de dispositivo en el primer semestre de 2026, proporcionando la línea base de inteligencia sobre adversarios que los proveedores de búsqueda gestionada utilizan para calibrar las bibliotecas de hipótesis de detección y priorizar las prioridades de inversión en telemetría.
- Abril de 2026: Nomios lanzó Guardian xMDR en el mercado europeo, un servicio de detección y respuesta totalmente gestionado construido sobre Palo Alto Networks Cortex XDR, entregado desde un SOC holandés con precios transparentes por niveles, atendiendo la creciente demanda empresarial de búsqueda gestionada con conciencia de soberanía en el Benelux y el mercado europeo más amplio.
- Marzo de 2026: LevelBlue y SentinelOne anunciaron una asociación estratégica global ampliada que combina Purple AI y la Plataforma Singularity de SentinelOne con la plataforma de seguridad Indigo de LevelBlue, con LevelBlue nombrado proveedor global preferido para detección y respuesta gestionada y SIEM gestionado, creando un modelo de operaciones unificado impulsado por IA orientado a la reducción del tiempo de permanencia a escala empresarial.
Alcance del Informe Global del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Redes
El Mercado de Servicios Gestionados de Búsqueda de Amenazas en Redes comprende servicios de seguridad externalizados, disponibles las 24 horas del día, los 7 días de la semana, en los que proveedores especializados buscan proactivamente en el tráfico de red, los datos de flujo y la telemetría de red para detectar amenazas avanzadas como APT, movimiento lateral, exfiltración de datos, abuso de túneles cifrados y actividad de comando y control que evaden la prevención automatizada y la monitorización tradicional.
El Informe del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Redes está segmentado por Modelo de Servicio (Búsqueda de Amenazas Totalmente Gestionada, Búsqueda de Amenazas Cogestionada, Búsqueda de Amenazas Híbrida Gestionada, Búsqueda de Amenazas Impulsada por Incidentes y Búsqueda Continua de Amenazas), Despliegue (Basado en la Nube, En Instalaciones Propias, Nube Híbrida y Entornos con Aislamiento de Red y Soberanos), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Alcance de Red y Telemetría (Redes Empresariales Físicas, Redes en la Nube y SaaS, Tecnología Operacional y Sistemas de Control Industrial, Redes Definidas por Software y Virtuales, e Identidad, Telemetría Multidominio de Endpoint y Red), Vertical Industrial (Banca, Servicios Financieros y Seguros, Gobierno y Defensa, Energía y Servicios Públicos, Tecnología de la Información y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Manufactura y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Búsqueda de Amenazas Totalmente Gestionada |
| Búsqueda de Amenazas Cogestionada |
| Búsqueda de Amenazas Híbrida Gestionada |
| Búsqueda de Amenazas Impulsada por Incidentes |
| Búsqueda Continua de Amenazas |
| Basado en la Nube |
| En Instalaciones Propias |
| Nube Híbrida |
| Entornos con Aislamiento de Red y Soberanos |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Redes Empresariales Físicas |
| Redes en la Nube y SaaS |
| Tecnología Operacional y Sistemas de Control Industrial |
| Redes Definidas por Software y Virtuales |
| Identidad, Telemetría Multidominio de Endpoint y Red |
| Banca, Servicios Financieros y Seguros |
| Gobierno y Defensa |
| Energía y Servicios Públicos |
| Tecnología de la Información y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Manufactura |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Modelo de Servicio | Búsqueda de Amenazas Totalmente Gestionada | |
| Búsqueda de Amenazas Cogestionada | ||
| Búsqueda de Amenazas Híbrida Gestionada | ||
| Búsqueda de Amenazas Impulsada por Incidentes | ||
| Búsqueda Continua de Amenazas | ||
| Por Despliegue | Basado en la Nube | |
| En Instalaciones Propias | ||
| Nube Híbrida | ||
| Entornos con Aislamiento de Red y Soberanos | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Alcance de Red y Telemetría | Redes Empresariales Físicas | |
| Redes en la Nube y SaaS | ||
| Tecnología Operacional y Sistemas de Control Industrial | ||
| Redes Definidas por Software y Virtuales | ||
| Identidad, Telemetría Multidominio de Endpoint y Red | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Gobierno y Defensa | ||
| Energía y Servicios Públicos | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Manufactura | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de búsqueda de amenazas en redes?
El mercado de servicios gestionados de búsqueda de amenazas en redes se valora en 3,44 mil millones de USD en 2026 y se proyecta que alcance los 6,43 mil millones de USD en 2032, a una CAGR del 11,57%.
¿Qué región se espera que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,14% hasta 2032, respaldada por la digitalización, los requisitos de cumplimiento y la escasez de talento.
¿Qué está impulsando la demanda de servicios gestionados de búsqueda de amenazas en redes?
Las intrusiones más rápidas, la exposición en la nube y SaaS, la escasez de talento especializado y los requisitos de monitorización continua están aumentando la demanda.
¿Qué modelo de servicio tiene la mayor participación?
La entrega totalmente gestionada lidera con una participación del 33,21% en 2026, ya que los compradores transfieren las operaciones y la investigación especializada a los proveedores.
¿Qué modelo de despliegue lidera los servicios gestionados de búsqueda de amenazas?
La entrega basada en la nube lidera con una participación del 41,27% en 2026 y se proyecta que se expanda a una CAGR del 11,83% hasta 2032.
¿Qué vertical de uso final se está expandiendo más rápido?
Se proyecta que la manufactura se expanda a una CAGR del 12,33% hasta 2032 a medida que las redes de TI y OT se vuelven más interconectadas.