
Taille et part du marché des services managés de traque des menaces réseau
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.72 Milliards de dollars |
| Taille du Marché (2032) | 6.43 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.57 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de traque des menaces réseau par Mordor Intelligence
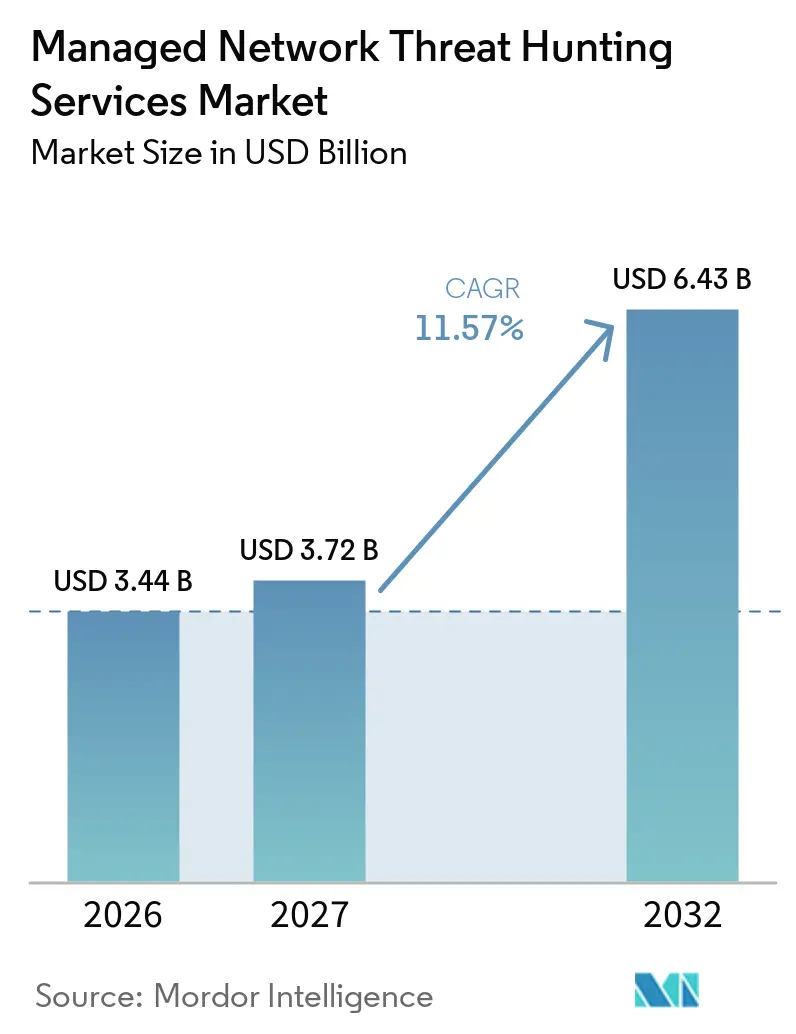
La taille du marché des services managés de traque des menaces réseau est évaluée à 3,44 milliards USD en 2026 et devrait atteindre 6,43 milliards USD d'ici 2032, avec une expansion à un CAGR de 11,57 % durant la période 2027-2032. La demande est façonnée par la rapidité avec laquelle les attaquants exploitent les failles et se déplacent à travers les réseaux d'entreprise avant que les équipes internes puissent réagir. Le marché des services managés de traque des menaces réseau est également influencé par l'importance croissante des événements d'identité, des journaux cloud et des preuves réseau dans une seule investigation. L'activité criminelle axée sur le cloud, l'infrastructure hybride et l'utilisation des applications SaaS étendent la télémétrie que les équipes de sécurité doivent examiner. Les acheteurs recherchent donc une couverture persistante combinant les preuves réseau, d'identité, de terminal et de cloud plutôt que des investigations périodiques. Les fournisseurs répondent en associant des analystes humains à un triage automatisé et en intégrant les services de traque dans des plateformes de détection et de réponse plus larges. Cela favorise les fournisseurs disposant d'intégrations étendues, d'une couverture des technologies opérationnelles et de modèles de livraison répondant aux exigences locales de traitement des données.
Principaux enseignements du rapport
- Par modèle de service, la livraison entièrement managée détenait 33,21 % de la part du marché des services managés de traque des menaces réseau en 2026, tandis que la traque continue des menaces devrait se développer à un CAGR de 11,87 % jusqu'en 2032.
- Par déploiement, la livraison basée sur le cloud représentait 41,27 % de la part du marché des services managés de traque des menaces réseau en 2026 et devrait se développer à un CAGR de 11,83 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 69,34 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 11,92 % jusqu'en 2032.
- Par périmètre réseau et de télémétrie, les réseaux cloud et SaaS représentaient 28,37 % des revenus en 2026, tandis que les technologies opérationnelles et les systèmes de contrôle industriel devraient se développer à un CAGR de 11,94 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 21,98 % des revenus en 2026, tandis que le secteur manufacturier devrait se développer à un CAGR de 12,33 % jusqu'en 2032.
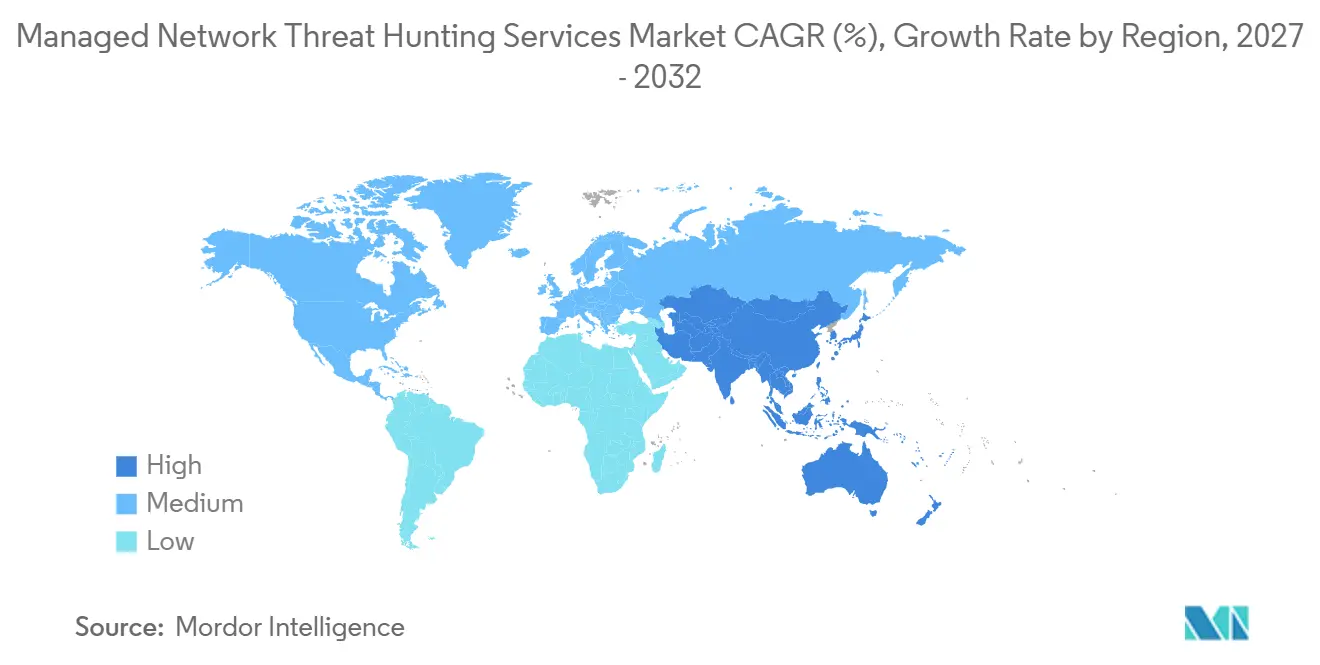
- Par géographie, l'Amérique du Nord représentait 41,66 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,14 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et sophistication croissantes des intrusions réseau | +3.0% | Mondial, avec une plus grande signalisation des campagnes de menaces persistantes avancées et parrainées par des États en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénurie de personnel qualifié en traque des menaces | +2.5% | Mondial, avec la pression la plus forte en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Expansion des surfaces d'attaque du cloud hybride et des applications SaaS | +2.0% | Mondial, notamment en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Pression réglementaire et des cyber-assurances pour une surveillance continue | +1.5% | Amérique du Nord et Europe, avec des effets s'étendant à l'Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Trafic est-ouest chiffré dans les environnements de technologies opérationnelles | +1.0% | Asie-Pacifique, Amérique du Nord et Europe, avec une adoption précoce dans l'infrastructure énergétique du Moyen-Orient et de l'Afrique | Long terme (≥ 4 ans) |
| Regroupement par les MSSP de la télémétrie réseau avec XDR et automatisation des SOC | +0.8% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des intrusions réseau
Le marché des services managés de traque des menaces réseau est soutenu par des intrusions continues conçues pour éviter la détection basée sur les signatures. CrowdStrike a signalé que les intrusions par hameçonnage vocal ont doublé et que les tentatives de hameçonnage par code d'appareil ont augmenté de 15 fois au cours du premier semestre 2026. Il a également signalé que les groupes liés à la Chine ont exploité des vulnérabilités divulguées dans les 24 heures, réduisant le temps disponible pour la correction et la surveillance conventionnelle.[1] L'enquête SANS a révélé que 41 % des répondants ont détecté une activité d'État-nation grâce à la traque proactive, tandis que les techniques de subsistance sur le terrain sont apparues dans 76 % des attaques d'États-nations. La CISA a documenté un cas en 2025 dans lequel des comptes d'utilisateurs standard pouvaient accéder aux VLAN SCADA d'une organisation d'infrastructure critique américaine, montrant comment une faible séparation IT-OT peut exposer des opérations critiques.[2] Ce schéma rend la collecte rapide de preuves et la validation par les analystes essentielles à un service efficace. Ces conditions augmentent la valeur des services qui examinent le comportement à travers le trafic réseau et la télémétrie associée.
Pénurie de personnel qualifié en traque des menaces
Le marché des services managés de traque des menaces réseau bénéficie également d'une pénurie de personnel expérimenté capable d'enquêter sur des activités complexes. ISC2 a constaté que 59 % des professionnels de la sécurité ont signalé des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024, avec la sécurité cloud et l'investigation assistée par IA parmi les principales lacunes.[3] L'enquête SANS a identifié les pénuries de personnel comme le principal obstacle à une traque efficace des menaces, citée par 61 % des répondants. La même enquête a montré que la traque externalisée a diminué de 37 % à 30 % parmi les répondants. Cette combinaison indique que certaines organisations internalisent le travail même si les compétences spécialisées restent rares. Les fournisseurs qui utilisent l'automatisation pour prioriser les preuves et réserver l'examen humain aux cas à plus haute valeur ajoutée peuvent aider les clients à maintenir une couverture plus large.
Expansion des surfaces d'attaque du cloud hybride et des applications SaaS
L'infrastructure hybride élargit le périmètre du marché des services managés de traque des menaces réseau. Dans l'enquête SANS, 39 % des répondants ont désigné l'infrastructure cloud comme l'environnement le plus difficile à traquer selon SANS.ORG. Les journaux cloud, les captures de paquets sur site et les données d'identité SaaS ont souvent des formats, des périodes de rétention et des niveaux de détail différents. Cela rend plus difficile pour les équipes internes de reconstituer la séquence complète d'une intrusion. CrowdStrike a documenté en 2025 un chemin d'attaque SCATTERED SPIDER allant de l'accès SaaS au déploiement de rançongiciel en moins de 24 heures via l'hameçonnage vocal et l'usurpation d'identité du service d'assistance. De tels chemins peuvent contourner les contrôles qui n'observent que les terminaux ou le trafic réseau. La nécessité de relier les preuves d'identité, de terminal, de cloud et de réseau crée une demande pour des fournisseurs disposant d'une couverture de télémétrie plus large.
Pression réglementaire et des cyber-assurances pour une surveillance continue
Les exigences réglementaires deviennent un déclencheur d'achat important pour le marché des services managés de traque des menaces réseau. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'UE depuis janvier 2025 et exige une attention à la surveillance continue des TIC et au risque lié aux tiers. La directive révisée GL20 de Hong Kong, en vigueur depuis janvier 2025, exige des assureurs qu'ils établissent des processus systématiques de surveillance du réseau. CFC répertorie la traque des menaces comme un service de souscription actif 24h/24 et 7j/7 dans ses documents de politique cyber 2025. Ces exigences rendent les preuves d'une surveillance comportementale récurrente plus importantes pour les acheteurs réglementés. Elles augmentent également l'importance d'une propriété claire pour la surveillance, l'escalade et la supervision des tiers. Les fournisseurs qui produisent des enregistrements clairs de leurs activités de surveillance peuvent soutenir à la fois les discussions sur la conformité et les assurances.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fatigue due aux faux positifs et épuisement des analystes | -1.2% | Mondial, le plus aigu là où les fournisseurs manquent de triage assisté par IA | Court terme (≤ 2 ans) |
| Complexité d'intégration dans les piles de sécurité multi-fournisseurs | -0.9% | Mondial, en particulier les grandes entreprises utilisant plus de 20 outils de sécurité dans des environnements hybrides | Moyen terme (2-4 ans) |
| Restrictions de résidence des données sur la télémétrie transfrontalière | -0.7% | Europe, Asie-Pacifique et Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Coût de capture de paquets 100 GbE sur les sites industriels et à accès restreint | -0.5% | Corridors industriels d'Amérique du Nord et d'Europe, et zones manufacturières d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fatigue due aux faux positifs et épuisement des analystes
Les faux positifs peuvent affaiblir l'argumentaire opérationnel du marché des services managés de traque des menaces réseau lorsqu'un fournisseur transmet des alertes excessives sans contexte. Devo a constaté que 83 % des professionnels de SOC interrogés étaient submergés par le volume d'alertes et les faux positifs. Son enquête a également révélé que 57 % identifiaient les faux positifs excessifs comme leur principal défi opérationnel. Les analystes passeraient plus de 25 % de leur temps de travail sur un triage non actionnable. Cette charge de travail détourne l'attention de l'investigation guidée par des hypothèses qui distingue la traque des menaces du simple transfert d'alertes. Elle peut également affaiblir la confiance d'un client lorsque de nombreuses notifications ne débouchent pas sur des conclusions confirmées. Les services qui améliorent la qualité de la détection et automatisent le triage précoce sont mieux placés pour démontrer une valeur opérationnelle significative.
Complexité d'intégration dans les piles de sécurité multi-fournisseurs
Les exigences d'intégration peuvent retarder l'adoption sur le marché des services managés de traque des menaces réseau. Les grandes entreprises peuvent exploiter plus de 20 produits de sécurité avec différents formats de journaux, limites d'API et schémas d'alertes. Les fournisseurs doivent souvent réaliser une ingénierie spécifique au client avant qu'un programme de traque puisse commencer. Cela prolonge le délai de mise en œuvre et augmente les coûts d'intégration. Cela crée également une dépendance à la qualité et à la disponibilité de la télémétrie du client. Les fournisseurs peuvent alors avoir du mal à appliquer un manuel de traque cohérent à l'ensemble de leurs clients. Les fournisseurs de plateformes peuvent répartir l'investissement d'intégration sur leur base installée, tandis que les fournisseurs plus petits peuvent faire face à une pression plus grande sur les marges de livraison.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
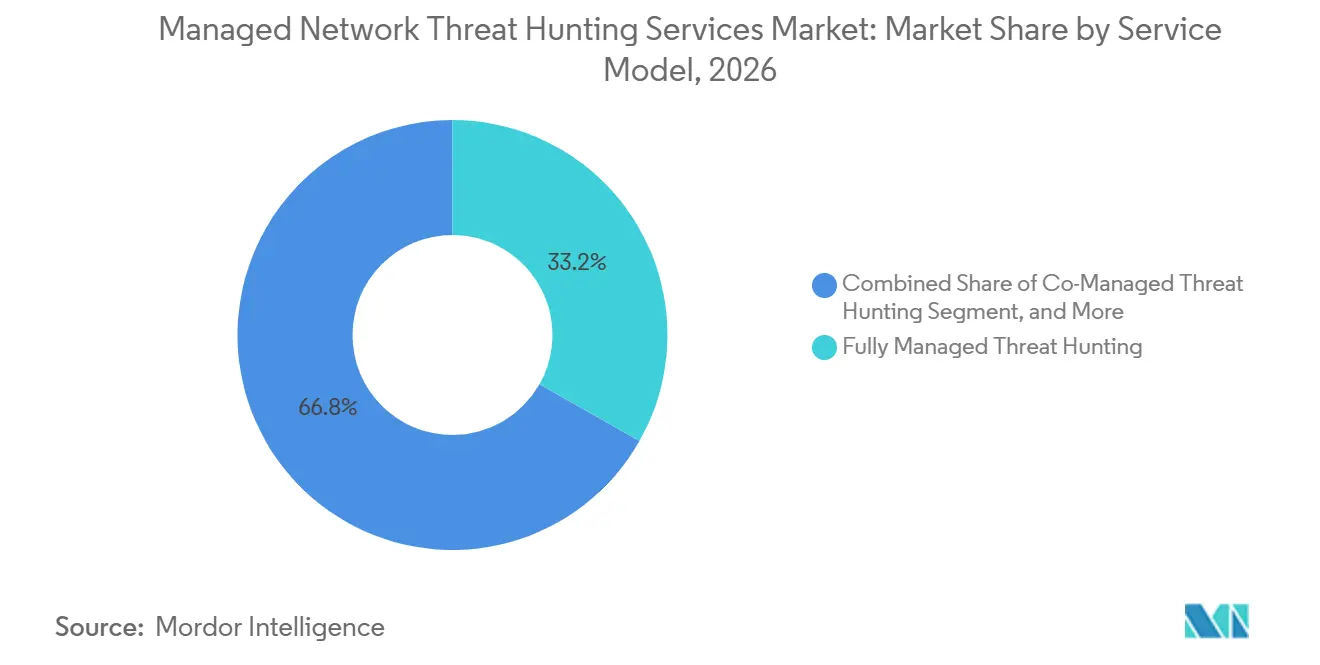
la livraison entièrement managée est en tête, la traque continue s'accélèreLa livraison entièrement managée détenait 33,21 % des revenus en 2026. Le modèle transfère à la fois les opérations quotidiennes et l'analyse spécialisée à un fournisseur externe. Cela est pertinent là où les équipes internes ne peuvent pas recruter ou retenir suffisamment de traqueurs expérimentés. SANS a constaté que 61 % des répondants considéraient les pénuries de personnel comme le principal obstacle à une traque efficace. Les services co-managés et hybrides restent pertinents pour les entreprises qui exploitent déjà un SOC mais ont besoin d'aide en dehors des heures principales ou dans des environnements OT spécialisés.
La traque continue des menaces devrait se développer à un CAGR de 11,87 % jusqu'en 2032. Elle remplace les campagnes périodiques par un examen persistant de la télémétrie entrante. CrowdStrike a signalé que les détections déclenchées par des agents IA ont augmenté à un rythme 2,5 fois supérieur à celui des détections déclenchées par des humains sur sa plateforme OverWatch. ReliaQuest a indiqué que le mouvement latéral peut se produire en aussi peu que 4 minutes. Ces conditions réduisent l'utilité des exercices de traque peu fréquents et renforcent la demande pour des niveaux de service continus.

Par déploiement :
la livraison basée sur le cloud est en tête en termes de part et de croissanceLa livraison basée sur le cloud représentait 41,27 % de la taille du marché des services managés de traque des menaces réseau en 2026. Le modèle de déploiement convient aux organisations exploitant plusieurs environnements cloud et applications SaaS. Arctic Wolf a conclu un accord de collaboration stratégique avec AWS en octobre 2025 pour intégrer la plateforme Aurora avec la télémétrie de sécurité AWS et le cadre de schéma ouvert de cybersécurité. Ce type d'intégration rapproche la capacité de traque des preuves de sécurité cloud. Il aide également les fournisseurs à normaliser les données entre les environnements cloud, SaaS et sur site.
La livraison basée sur le cloud devrait se développer à un CAGR de 11,83 % jusqu'en 2032, le taux le plus élevé parmi les modèles de déploiement. La livraison sur site reste importante pour les utilisateurs gouvernementaux et de défense qui ne peuvent pas acheminer la télémétrie classifiée via des systèmes cloud externes. Les environnements hybrides restent pertinents là où les charges de travail sont réparties entre l'infrastructure locale et cloud. Les déploiements à accès restreint et souverains constituent une catégorie plus petite mais stratégiquement importante pour les opérateurs d'infrastructure critique et de défense. Endace a introduit un modèle de capture de paquets haute capacité en septembre 2025, qui offrait, selon lui, un enregistrement soutenu à 60 Gbps et jusqu'à 3 pétaoctets de stockage en 5 unités de rack. Des coûts de capture réduits peuvent améliorer la faisabilité de la traque dans des environnements réseau isolés.
Par taille d'organisation :
les dépenses des grandes entreprises dominent, la dynamique des PME se renforceLes grandes entreprises détenaient 69,34 % des revenus en 2026. Leurs réseaux multi-sites et multi-cloud produisent un large volume de données nécessitant un examen spécialisé. Elles font également face à des exigences de conformité au titre de PCI DSS, HIPAA, DORA et des règles cyber de la SEC. L'ISACA a constaté que 65 % des organisations avaient des postes en cybersécurité non pourvus en 2025. Les contrats entièrement managés et multi-environnements peuvent servir d'alternative pratique à la constitution d'une grande équipe interne de traque.
Les petites et moyennes entreprises devraient se développer à un CAGR de 11,92 % jusqu'en 2032. La livraison par abonnement peut réduire le coût initial d'accès aux compétences spécialisées. Les exigences des cyber-assurances augmentent également la nécessité de démontrer une surveillance proactive. N-able a constaté que 90 % des répondants MSP s'attendaient à une augmentation des revenus des services managés de cybersécurité en 2025, contre 80 % l'année précédente. Le même rapport a identifié le MDR tiers comme le principal nouveau service prévu. Les MSSP restent donc un canal clé pour étendre la traque managée au marché intermédiaire.
Par périmètre réseau et de télémétrie :
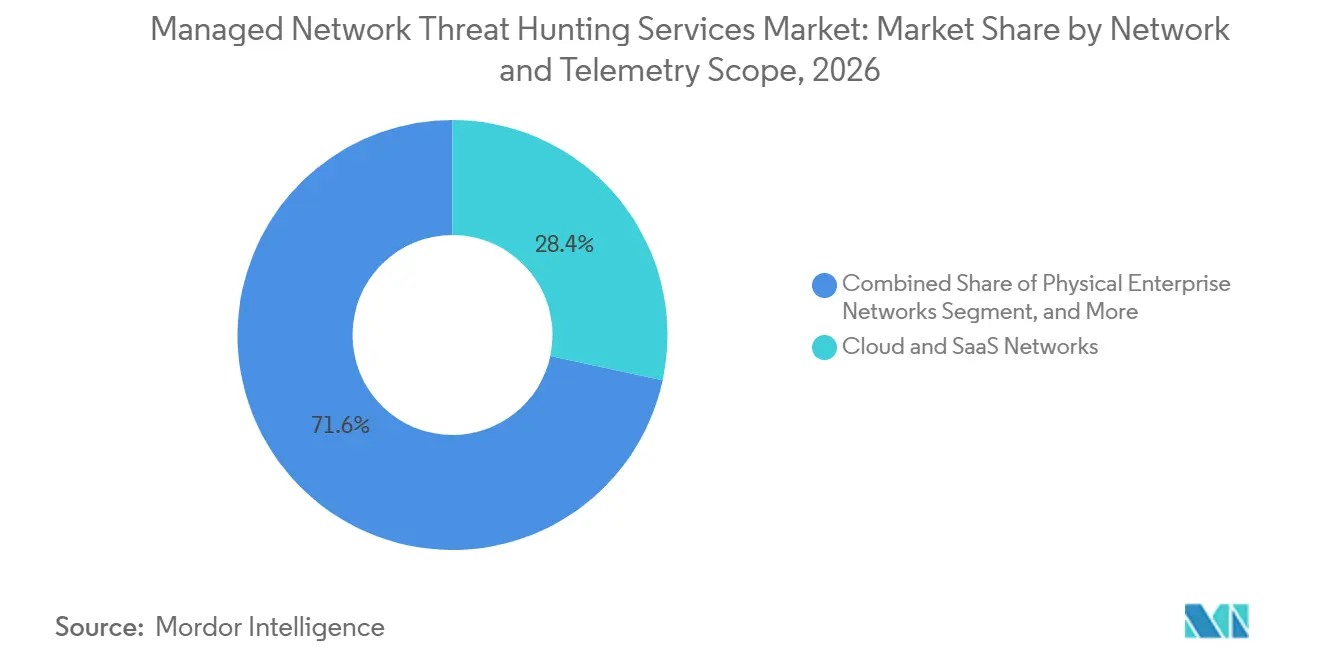
le cloud et les applications SaaS sont en tête, la traque OT s'accélèreLes réseaux cloud et SaaS détenaient 28,37 % des revenus en 2026. Les applications SaaS sont de plus en plus au cœur des opérations commerciales et constituent une cible pour le vol d'identifiants et le mouvement latéral. Les attaques axées sur l'identité peuvent franchir des frontières que les anciens capteurs réseau n'étaient pas conçus pour observer. La traque dans les environnements cloud et SaaS nécessite donc une visibilité sur les événements d'identité ainsi que sur le trafic et l'activité des terminaux. Cet ensemble de preuves plus large aide les enquêteurs à suivre les chemins d'attaque qui se déplacent entre les applications et l'infrastructure.
Les technologies opérationnelles et les systèmes de contrôle industriel devraient se développer à un CAGR de 11,94 % jusqu'en 2032. Dragos a documenté en 2026 une activité dans laquelle plusieurs groupes de menaces ont progressé de la reconnaissance à la cartographie des boucles de contrôle. Une telle activité souligne l'importance de détecter les comportements avant qu'ils n'affectent les processus physiques. Les opérateurs du secteur manufacturier, de l'énergie et des services publics ont souvent besoin d'une couverture pouvant fonctionner dans des environnements contraints ou à accès restreint. Les services managés peuvent fournir une expertise OT spécialisée que les équipes informatiques internes peuvent ne pas posséder. Le segment est renforcé par la convergence plus large des réseaux informatiques et opérationnels.
Par secteur d'activité :
le BFSI ancre les revenus, le secteur manufacturier affiche le taux de croissance le plus élevéLe BFSI représentait 21,98 % du marché des services managés de traque des menaces réseau en 2026. Les institutions financières font face à un niveau élevé d'intérêt des attaquants et à des attentes étendues en matière de surveillance. DORA a ajouté une exigence formelle de résilience opérationnelle pour les entités financières de l'UE. Ces organisations peuvent également financer des services incluant une documentation de conformité détaillée. Le gouvernement et la défense constituent un autre secteur important car ils opèrent dans des environnements de menaces classifiées et nécessitent des contrôles de résidence des données. La santé et les sciences de la vie élargissent leur utilisation à mesure que les dispositifs connectés et les systèmes de dossiers de santé ajoutent davantage de télémétrie à examiner par les équipes de sécurité.
Le secteur manufacturier devrait se développer à un CAGR de 12,33 % jusqu'en 2032. IBM a identifié le secteur manufacturier comme l'industrie la plus attaquée pour la troisième année consécutive jusqu'en 2025. Les déploiements d'usines intelligentes relient les systèmes informatiques aux environnements OT, créant davantage de chemins pour que les adversaires atteignent les actifs de production. Cela pousse certains acheteurs au-delà de la détection axée sur les terminaux vers la traque OT axée sur le réseau. La demande dans le secteur de l'énergie et des services publics augmente également à mesure que les opérateurs de réseaux électriques et d'eau font face à des attaques contre des services critiques. La demande dans les télécommunications est portée par les nouveaux volumes de trafic est-ouest associés à l'infrastructure 5G.
Analyse géographique
Marché des Services Gérés de Chasse aux Menaces sur les Réseaux en Amérique du Nord
L'Amérique du Nord a représenté 41,66 % des revenus en 2026. Les États-Unis affichent une forte demande en matière de directives fédérales sur la cybersécurité, de règles de déclaration de la SEC, d'exigences de conformité liées à la défense et de pratiques matures en matière de cyberassurance, ce qui accroît le besoin de preuves de surveillance proactive. Le Canada constitue un marché secondaire important dans les services financiers et l'énergie, tandis que le Mexique représente une opportunité émergente à mesure que le nearshoring étend les environnements OT industriels. L'avis 2025 de la CISA sur les défaillances de segmentation IT-OT au sein d'une organisation d'infrastructure critique américaine met en évidence les lacunes non traitées que les prestataires gérés peuvent combler.
Marché des Services Gérés de Chasse aux Menaces sur les Réseaux en Europe
L'Europe est le deuxième marché régional en importance. L'Allemagne, le Royaume-Uni et la France en sont les principaux contributeurs, et la directive NIS2 a élargi le périmètre des organisations soumises aux obligations de cybersécurité dans les secteurs essentiels. Les entreprises industrielles en Allemagne manifestent un intérêt croissant pour la chasse aux menaces réseau spécifique à l'OT, alors que les chaînes d'approvisionnement de l'automobile et de la machinerie font face à des risques cyber accrus. Nomios a lancé Guardian xMDR en avril 2026 depuis un SOC néerlandais, en utilisant Cortex XDR de Palo Alto Networks pour le marché Benelux et le marché européen au sens large. Les restrictions liées au RGPD encouragent les prestataires à investir dans des capacités de traitement local, ce qui peut relever les barrières à l'entrée tout en renforçant la position des opérateurs établis.
Marché des Services Gérés de Chasse aux Menaces sur les Réseaux en APAC, MEA et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 12,14 % jusqu'en 2032, ce qui en fait la région à la croissance la plus rapide. La demande est soutenue par la numérisation, les activités parrainées par des États, les exigences en matière de SOC souverain et la pénurie de personnel qualifié. Les exigences de déclaration d'incidents en Inde, les mesures de cyberdéfense active au Japon, les règles de conformité du secteur financier en Corée du Sud et les restrictions PIPL en Chine influencent la conception des modèles de prestation dans toute la région. Le Moyen-Orient et l'Afrique constituent des régions de croissance secondaires, l'Arabie saoudite et les Émirats arabes unis investissant dans des infrastructures de SOC souverain, tandis que l'Afrique du Sud et l'Égypte portent l'adoption précoce dans les secteurs de la finance et du gouvernement. L'Amérique du Sud est portée par le Brésil, où la LGPD et la réglementation du secteur financier soutiennent la demande de surveillance continue.
Paysage concurrentiel
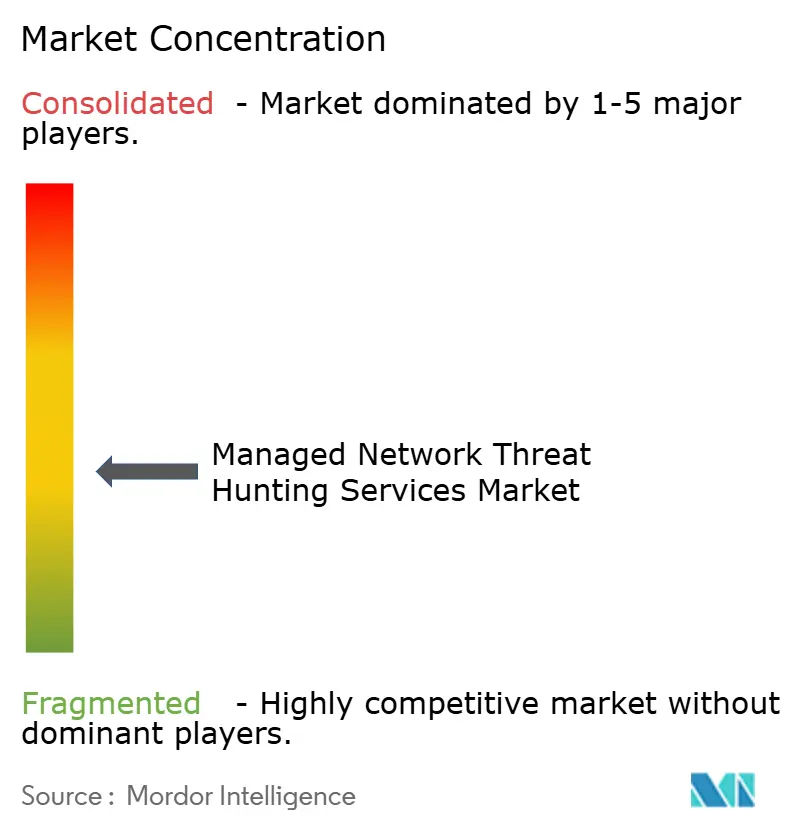
Le marché des services managés de traque des menaces réseau est modérément fragmenté, avec une concurrence couvrant les spécialistes de la détection et de la réponse réseau, les fournisseurs XDR étendus et les MSSP qui intègrent plusieurs sources de télémétrie. Les fournisseurs de plateformes exercent une pression sur les spécialistes autonomes en incluant des capacités de traque dans des abonnements plus larges, de sorte que les spécialistes doivent se différencier par leur expertise OT, leurs méthodes analytiques et leurs intégrations tierces. Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025, ajoutant les capacités Taegis XDR, la détection et la réponse aux vulnérabilités, la détection des menaces d'identité et environ 350 intégrations d'outils. Arctic Wolf a finalisé son acquisition de Cylance pour 160 millions USD en février 2025, ajoutant une capacité de sécurité des terminaux à son portefeuille.
La consolidation vise à réunir la couche de données et la capacité d'investigation humaine sous le même fournisseur. ReliaQuest a levé plus de 500 millions USD en mars 2025 à une valorisation de 3,4 milliards USD pour soutenir l'expansion internationale et l'automatisation des opérations de sécurité. L'entreprise positionne sa plateforme GreyMatter comme un moyen de travailler avec plus de 200 outils de sécurité. La collaboration AWS d'Arctic Wolf en 2025 signale également une concurrence autour de l'intégration de la télémétrie cloud et des données de sécurité normalisées. Ces mouvements peuvent améliorer la rétention en réduisant les outils déconnectés, mais ils peuvent également intensifier la concurrence par les prix là où la surveillance de base devient plus facile à standardiser.
Des opportunités ouvertes subsistent dans la traque native OT pour les environnements à accès restreint et souverains. Les fournisseurs ont également la possibilité de fournir une analyse combinée de l'identité et du réseau à des budgets adaptés aux organisations plus petites. Les secteurs réglementés en dehors du BFSI ont besoin d'une documentation qui associe l'activité de service à leurs obligations de conformité. Le cadre de schéma ouvert de cybersécurité peut rendre la normalisation de la télémétrie plus cohérente entre les environnements cloud, SaaS et sur site. Cela peut raccourcir l'intégration mais peut réduire la différenciation dans les niveaux de service standardisés.
Leaders du secteur des services managés de traque des menaces réseau
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Chasse aux Menaces sur les Réseaux Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- IBM Corporation
- Fortinet, Inc.
- SentinelOne, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Bitdefender SRL
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- LevelBlue, Inc.
- ESET, spol. s r.o.
- Trend Micro Incorporated
- Darktrace Holdings plc
- Vectra AI, Inc.
- ExtraHop Networks, Inc.
- ReliaQuest Holdings, LLC
Développements industriels récents dans Marché des Services Gérés de Chasse aux Menaces sur les Réseaux
- Octobre 2026 : la plateforme de traque des menaces OverWatch de CrowdStrike a signalé que les pistes de détection déclenchées par des agents IA augmentaient à un rythme 2,5 fois supérieur à celui des pistes déclenchées par des humains sur la période de rapport de douze mois, reflétant l'intégration accélérée de l'IA agentique dans les flux de travail de traque en production et signalant un changement structurel dans les ratios de charge de travail analyste-automatisation dans les services managés à l'échelle mondiale.
- Août 2026 : CrowdStrike a publié le rapport de traque des menaces 2026, documentant une hausse de 171 % de l'activité criminelle axée sur le cloud et une augmentation de 15 fois des tentatives mensuelles de hameçonnage par code d'appareil au premier semestre 2026, fournissant la base de renseignement sur les adversaires que les fournisseurs de traque managée utilisent pour calibrer les bibliothèques d'hypothèses de détection et prioriser les priorités d'investissement en télémétrie.
- Avril 2026 : Nomios a lancé Guardian xMDR sur le marché européen, un service de détection et de réponse entièrement managé construit sur Palo Alto Networks Cortex XDR, livré depuis un SOC néerlandais avec une tarification transparente par niveaux, répondant à la demande croissante des entreprises pour une traque managée respectueuse de la souveraineté sur le marché Benelux et européen plus large.
- Mars 2026 : LevelBlue et SentinelOne ont annoncé un partenariat stratégique mondial élargi combinant Purple AI et la plateforme Singularity de SentinelOne avec la plateforme de sécurité Indigo de LevelBlue, LevelBlue étant désigné fournisseur mondial préféré pour la détection et la réponse managées et le SIEM managé, créant un modèle d'opérations unifié piloté par l'IA ciblant la réduction du temps de présence à l'échelle des entreprises.
Périmètre du rapport mondial sur le marché des services managés de traque des menaces réseau
Le marché des services managés de traque des menaces réseau comprend des services de sécurité externalisés, disponibles 24h/24 et 7j/7, dans lesquels des fournisseurs spécialisés recherchent de manière proactive dans le trafic réseau, les données de flux et la télémétrie réseau pour détecter des menaces avancées telles que les APT, le mouvement latéral, l'exfiltration de données, l'abus de tunnels chiffrés et les activités de commande et de contrôle qui échappent à la prévention automatisée et à la surveillance traditionnelle.
Le rapport sur le marché des services managés de traque des menaces réseau est segmenté par modèle de service (traque des menaces entièrement managée, traque des menaces co-managée, traque des menaces hybride managée, traque des menaces pilotée par incident et traque continue des menaces), déploiement (basé sur le cloud, sur site, cloud hybride, et environnements à accès restreint et souverains), taille d'organisation (grandes entreprises et petites et moyennes entreprises), périmètre réseau et de télémétrie (réseaux d'entreprise physiques, réseaux cloud et SaaS, technologies opérationnelles et systèmes de contrôle industriel, réseaux définis par logiciel et virtuels, et télémétrie inter-domaines identité, terminal et réseau), secteur d'activité (banque, services financiers et assurance, gouvernement et défense, énergie et services publics, technologies de l'information et télécommunications, santé et sciences de la vie, secteur manufacturier et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Traque des menaces entièrement managée |
| Traque des menaces co-managée |
| Traque des menaces hybride managée |
| Traque des menaces pilotée par incident |
| Traque continue des menaces |
| Basé sur le cloud |
| Sur site |
| Cloud hybride |
| Environnements à accès restreint et souverains |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Réseaux d'entreprise physiques |
| Réseaux cloud et SaaS |
| Technologies opérationnelles et systèmes de contrôle industriel |
| Réseaux définis par logiciel et virtuels |
| Télémétrie inter-domaines identité, terminal et réseau |
| Banque, services financiers et assurance |
| Gouvernement et défense |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Secteur manufacturier |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par modèle de service | Traque des menaces entièrement managée | |
| Traque des menaces co-managée | ||
| Traque des menaces hybride managée | ||
| Traque des menaces pilotée par incident | ||
| Traque continue des menaces | ||
| Par déploiement | Basé sur le cloud | |
| Sur site | ||
| Cloud hybride | ||
| Environnements à accès restreint et souverains | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par périmètre réseau et de télémétrie | Réseaux d'entreprise physiques | |
| Réseaux cloud et SaaS | ||
| Technologies opérationnelles et systèmes de contrôle industriel | ||
| Réseaux définis par logiciel et virtuels | ||
| Télémétrie inter-domaines identité, terminal et réseau | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Gouvernement et défense | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Secteur manufacturier | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de traque des menaces réseau ?
Le marché des services managés de traque des menaces réseau est évalué à 3,44 milliards USD en 2026 et devrait atteindre 6,43 milliards USD d'ici 2032, à un CAGR de 11,57 %.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 12,14 % jusqu'en 2032, soutenue par la numérisation, les exigences de conformité et les pénuries de talents.
Qu'est-ce qui stimule la demande de services managés de traque des menaces réseau ?
La rapidité des intrusions, l'exposition au cloud et aux applications SaaS, les pénuries de talents spécialisés et les exigences de surveillance continue augmentent la demande.
Quel modèle de service détient la plus grande part ?
La livraison entièrement managée est en tête avec une part de 33,21 % en 2026, les acheteurs transférant les opérations et les investigations spécialisées aux fournisseurs.
Quel modèle de déploiement est en tête des services managés de traque des menaces ?
La livraison basée sur le cloud est en tête avec une part de 41,27 % en 2026 et devrait se développer à un CAGR de 11,83 % jusqu'en 2032.
Quel secteur d'utilisation finale connaît la croissance la plus rapide ?
Le secteur manufacturier devrait se développer à un CAGR de 12,33 % jusqu'en 2032, à mesure que les réseaux informatiques et OT deviennent plus interconnectés.