
Tamanho e Participação do Mercado de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 9.87 Bilhões de dólares |
| Tamanho do Mercado (2032) | 21.07 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 16.37 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas por Mordor Intelligence
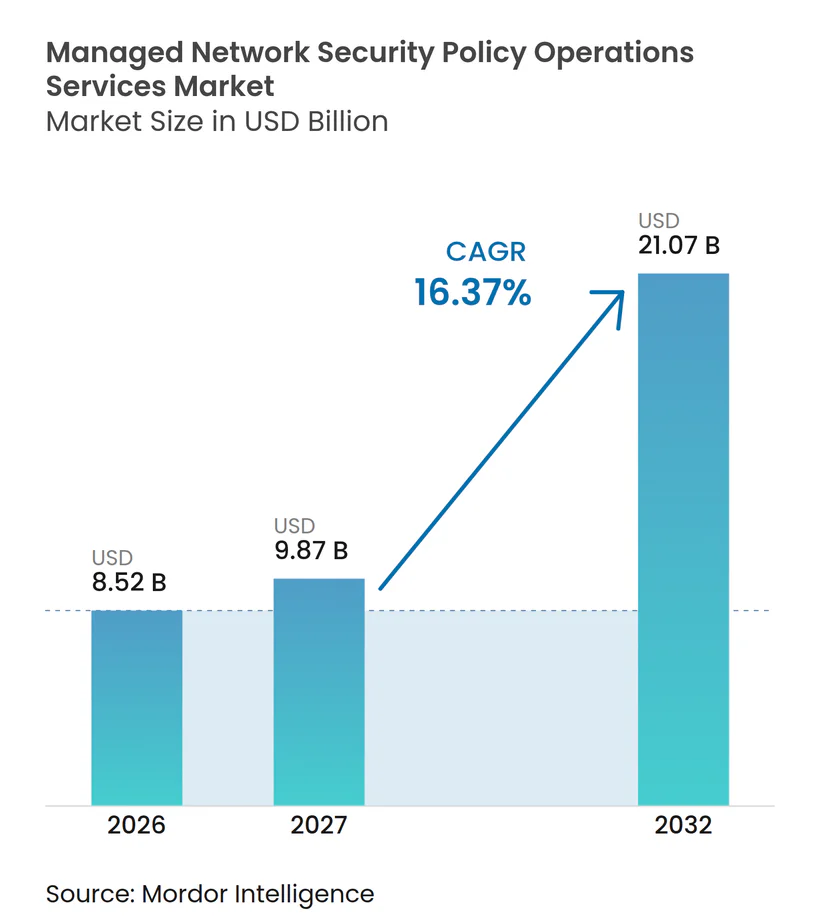
O tamanho do mercado de serviços de operações de políticas de segurança de rede gerenciadas está projetado para se expandir de 8,52 bilhões de USD em 2026 para 9,87 bilhões de USD em 2027, e para 21,07 bilhões de USD até 2032, registrando um CAGR de 16,37% entre 2027 e 2032. O mercado de serviços de operações de políticas de segurança de rede gerenciadas é impulsionado por ambientes híbridos e de múltiplas nuvens, que tornaram a administração manual de políticas de firewall e acesso difícil de sustentar. As equipes de segurança precisam de alterações de políticas confiáveis, aprovações documentadas e monitoramento contínuo de regras em várias plataformas. Os requisitos de confiança zero, a adoção de borda de serviço de acesso seguro e a orquestração com suporte de inteligência artificial estão aumentando a demanda por governança de políticas contínua e neutra em relação a fornecedores. Os provedores estão cada vez mais combinando a administração de políticas com evidências de conformidade, fortalecendo assim seu valor para clientes regulamentados. O mercado também se beneficia de organizações que não conseguem manter equipes internas especializadas de operações de políticas disponíveis 24 horas por dia, 7 dias por semana.
Principais Conclusões do Relatório
- Por tipo de serviço, o Gerenciamento de Políticas de Firewall deteve 48,12% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026, enquanto o Gerenciamento de Políticas de Controle de Acesso e Segmentação está projetado para se expandir a um CAGR de 17,32% até 2032.
- Por modo de implantação, o modelo Local deteve 67,86% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026, enquanto a Nuvem está projetada para se expandir a um CAGR de 17,66% até 2032.
- Por porte da organização, as Grandes Empresas detiveram 71,14% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026, enquanto as PMEs estão projetadas para se expandir a um CAGR de 17,92% até 2032.
- Por setor do usurio final, o BFSI deteve 29,15% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026, enquanto o Governo e a Administração Pública estão projetados para se expandir a um CAGR de 16,68% até 2032.
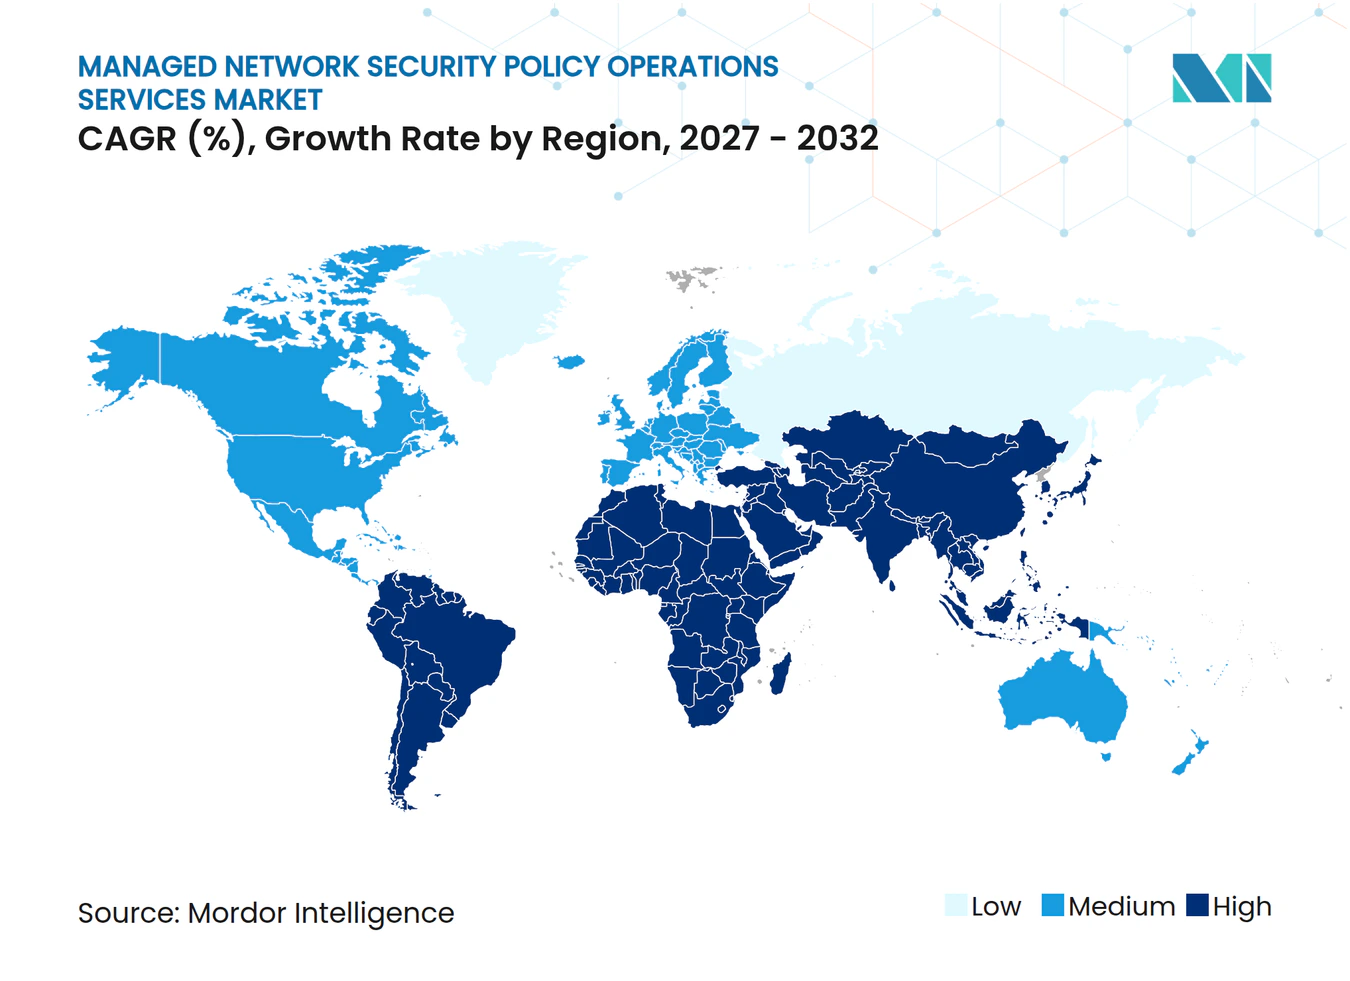
- Por geografia, a América do Norte deteve 37,22% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 16,91% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Profissionais de Cibersegurança e Requisitos de Operações 24/7 | +3.8% | Global | Curto prazo (≤ 2 anos) |
| Crescente Complexidade das Políticas de Segurança em Ambientes Híbridos e de Múltiplas Nuvens | +3.5% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Crescente Demanda por Evidências Contínuas de Conformidade de Políticas | +2.9% | União Europeia, América do Norte, Conselho de Cooperação do Golfo | Médio prazo (2-4 anos) |
| Automação de Políticas para Fluxos de Trabalho Mais Rápidos de Alteração de Firewall e Acesso | +2.2% | Global, com ganhos iniciais na América do Norte e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Expansão do Acesso Remoto, de Filiais e da Conectividade de Terceiros | +1.7% | Global | Curto prazo (≤ 2 anos) |
| Controles de Segurança Legíveis por Máquina para Operações de Rede Habilitadas por Inteligência Artificial | +1.3% | América do Norte e mercados avançados em inteligência artificial da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Profissionais de Cibersegurança e Requisitos de Operações 24/7
A escassez de pessoal de cibersegurança continua sendo o impulsionador mais imediato da demanda no mercado de serviços de operações de políticas de segurança de rede gerenciadas. A Fortinet relatou que 56% das organizações identificaram a insuficiência de competências em cibersegurança como a principal causa de violações, enquanto 71% afirmaram que a escassez criou um risco direto para seus negócios em 2026. A ISACA relatou em 2025 que 55% das equipes de cibersegurança estavam com quadro insuficiente de pessoal e que 65% das organizações tinham vagas em aberto que não podiam ser preenchidas dentro de seus orçamentos atuais. A mesma pesquisa da Fortinet constatou que 52% das organizações pesquisadas afirmaram que as violações de segurança custaram mais de 1 milhão de USD cada. A administração de políticas requer revisão experiente de alterações de firewall, controles de acesso e registros de conformidade. Os provedores no mercado de serviços de operações de políticas de segurança de rede gerenciadas podem reunir esses especialistas entre clientes, o que torna o monitoramento contínuo e o gerenciamento mais rápido de regras mais viável para organizações com equipes internas limitadas.
Crescente Complexidade das Políticas de Segurança em Ambientes Híbridos e de Múltiplas Nuvens
A complexidade das políticas em ambientes híbridos e de múltiplas nuvens é uma fonte central de demanda para o mercado de serviços de operações de políticas de segurança de rede gerenciadas. Uma pesquisa da Cloud Security Alliance encomendada pela AlgoSec constatou que apenas 9% das empresas tinham integrado totalmente o gerenciamento de políticas de segurança aos fluxos de trabalho de desenvolvimento e implantação em 2026. A pesquisa também constatou que 61% continuavam a usar abordagens manuais ou reativas de gerenciamento de políticas. Cada provedor de nuvem, serviço de borda de serviço de acesso seguro e borda de SD-WAN pode introduzir regras de aplicação, aprovações e registros separados. A Cisco introduziu o gerenciamento de políticas baseado em intenção para seu Firewall de Malha Híbrida em janeiro de 2026, permitindo que uma especificação de intenção fosse aplicada em firewalls da Cisco, Palo Alto Networks, Fortinet e Juniper. Os operadores gerenciados no mercado de serviços de operações de políticas de segurança de rede gerenciadas normalizam as alterações e detectam desvios de políticas em ambientes que as equipes internas têm dificuldade em monitorar continuamente.
Crescente Demanda por Evidências Contínuas de Conformidade de Políticas
As evidências contínuas de conformidade estão mudando a forma como os compradores avaliam o mercado de serviços de operações de políticas de segurança de rede gerenciadas. O Regulamento de Resiliência Operacional Digital da União Europeia tornou-se aplicável às entidades financeiras em 17 de janeiro de 2025, exigindo práticas documentadas de gestão de riscos de TIC e controles de TIC de terceiros. A Autoridade Bancária Europeia alterou suas diretrizes de gestão de riscos de TIC e segurança em fevereiro de 2025 para refletir os requisitos do DORA. Esses requisitos aumentam a necessidade de registrar, atribuir e reconciliar rapidamente as alterações de regras de firewall, modificações de políticas de acesso e decisões de segmentação. A Check Point introduziu sua Plataforma de Orquestração Autônoma de Segurança de Rede em maio de 2026 com mapeamento em tempo real de alterações de regras e configurações para os frameworks DORA, PCI DSS e NIST. Os provedores do mercado de serviços de operações de políticas de segurança de rede gerenciadas que tornam os relatórios de conformidade parte das operações rotineiras de políticas podem apoiar clientes que não conseguem separar o trabalho operacional da preparação para auditorias.
Automação de Políticas para Fluxos de Trabalho Mais Rápidos de Alteração de Firewall e Acesso
A automação está se tornando um principal diferenciador de serviços no mercado de serviços de operações de políticas de segurança de rede gerenciadas. A Check Point afirmou em maio de 2026 que uma solicitação típica de alteração de segurança de rede pode levar de 2 a 4 semanas para ser analisada, revisada e implementada em uma grande empresa. A Tufin lançou o Orchestration Suite R25-2 em novembro de 2025, estendendo o design automatizado de alterações e a análise proativa de riscos ao Zscaler Internet Access. A AlgoSec lançou o Horizon em fevereiro de 2025 para traduzir solicitações de conectividade de aplicações em implementação de regras de múltiplos fornecedores sem exigir que as equipes identifiquem cada caminho de firewall subjacente. Essas capacidades reduzem as transferências manuais entre equipes de rede, nuvem e segurança. No mercado de serviços de operações de políticas de segurança de rede gerenciadas, os provedores que combinam a execução automatizada de alterações com análise de riscos e compromissos claros de prazo de entrega estão melhor posicionados do que os provedores que oferecem monitoramento sem automação de políticas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Preocupações com Soberania de Dados e Controle de Terceirização | -2.1% | União Europeia, Ásia-Pacífico, Conselho de Cooperação do Golfo | Médio prazo (2-4 anos) |
| Risco de Tradução de Regras Legadas e Migração de Múltiplos Fornecedores | -1.6% | Global, pronunciado no Oriente Médio e América do Sul | Longo prazo (≥ 4 anos) |
| Ruído de Alertas, Lacunas de Responsabilidade e Ambiguidade no Nível de Serviço | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Altos Custos de Migração e Preferência dos Clientes pelo Controle Interno | -0.9% | Segmento de grandes empresas da América do Norte e Europa | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Preocupações com Soberania de Dados e Controle de Terceirização
Os requisitos de residência de dados limitam a carga de trabalho endereçável para o mercado de serviços de operações de políticas de segurança de rede gerenciadas em várias regiões em rápido desenvolvimento. Os requisitos do GDPR podem restringir a transferência internacional de dados de configuração de rede que incluem elementos de dados pessoais, como atribuições de IP, mapeamentos de usuário para dispositivo ou registros de tráfego.[1] A Lei de Segurança de Dados e a Lei de Proteção de Informações Pessoais da China impõem requisitos de localização em setores relevantes, o que pode exigir infraestrutura e pessoal no país para operações de segurança gerenciadas. A Lei Geral de Proteção de Dados Pessoais da Índia também regula as transferências de determinadas informações pessoais processadas por organizações, incluindo operadores financeiros e de saúde. Esses requisitos aumentam a revisão de governança e podem prolongar os prazos de aquisição de serviços de políticas terceirizados. Os provedores no mercado de serviços de operações de políticas de segurança de rede gerenciadas podem abordar parte da preocupação por meio de centros de entrega regionais e controles de acesso que limitam a visibilidade por jurisdição, mas o investimento necessário cria uma barreira de entrada.
Risco de Tradução de Regras Legadas e Migração de Múltiplos Fornecedores
Os conjuntos de regras legadas podem tornar difícil a adoção inicial dos serviços de operações de políticas de segurança de rede gerenciadas. As empresas frequentemente acumulam regras de firewall ao longo de 10 a 15 anos, com entradas que carecem de justificativa de negócio atual ou se referem a sistemas que não estão mais em operação. Um provedor deve traduzir essas regras, remover entradas redundantes ou sombreadas e confirmar que a política revisada mantém a conectividade necessária. Uma regra mal traduzida pode interromper uma aplicação de produção ou permitir movimentação lateral não autorizada. O risco é especialmente significativo em ambientes de manufatura industrial e saúde, onde uma interrupção não planejada tem consequências operacionais e regulatórias. Análises formais de ciclo de vida e avaliações de risco pré-migração podem reduzir a preocupação, mas a migração de múltiplos fornecedores continua sendo uma barreira quando um conjunto abrange 3 ou mais plataformas de firewall.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: O Gerenciamento de Firewall Lidera Enquanto a Segmentação Apoia uma Expansão Mais Rápida
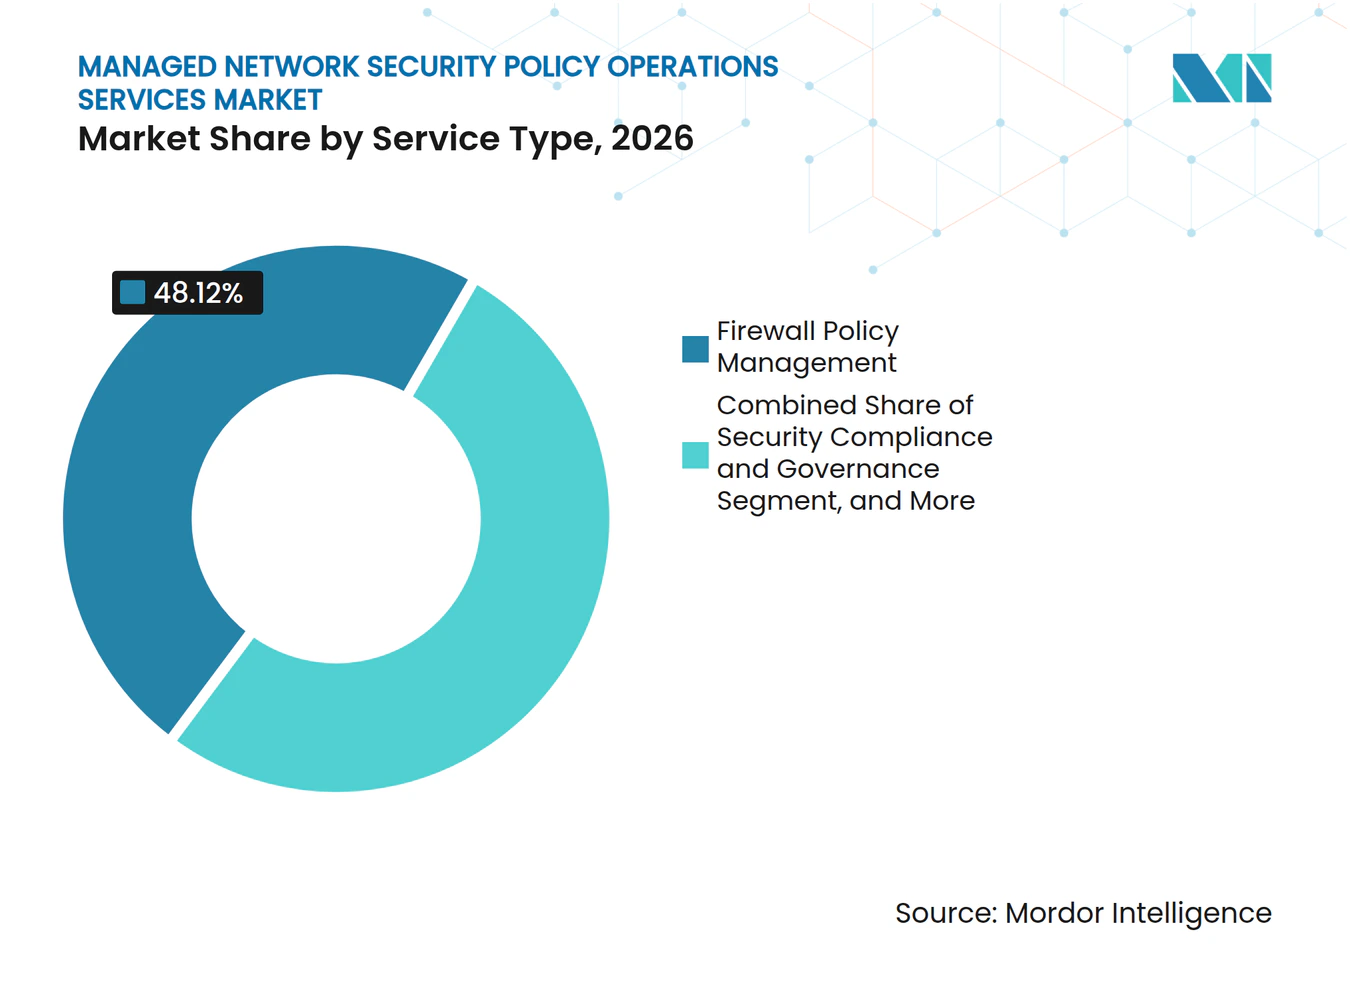
O Gerenciamento de Políticas de Firewall deteve 48,12% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026. O segmento continua sendo o ponto de partida típico para empresas que terceirizam operações de segurança de perímetro. Firewalls de próxima geração da Palo Alto Networks, Fortinet, Check Point e Cisco estão amplamente incorporados em ambientes corporativos. Seus ciclos de vida de regras, cronogramas de firmware e requisitos de conformidade criam trabalho operacional recorrente. Essa grande base instalada suporta a administração gerenciada de políticas de firewall e registros de alterações auditáveis em múltiplos locais e unidades de negócio.
O Gerenciamento de Políticas de Controle de Acesso e Segmentação está projetado para se expandir a um CAGR de 17,32% de 2027 a 2032. Os programas de confiança zero exigem controle detalhado das conexões leste-oeste, em vez de aplicação apenas no perímetro. O Gerenciamento de Políticas de Prevenção de Ameaças abrange controles de IPS, DLP e camada de aplicação à medida que o tráfego e as ameaças relacionados à inteligência artificial se tornam mais comuns. A Check Point Research relatou que os serviços de inteligência artificial estavam presentes em mais de 51% das redes corporativas a cada mês em 2025.[2] Os serviços de Conformidade e Governança de Segurança estão se expandindo em ambientes regulamentados porque o DORA, o NIS2 e as regras específicas do setor exigem mapeamento contínuo entre controles e requisitos, enquanto as operações de políticas de SD-WAN e borda de serviço de acesso seguro aumentam a necessidade de gerenciamento unificado de políticas.



Por Modo de Implantação: Os Sistemas Locais Retêm a Base Instalada Enquanto a Nuvem Suporta Novas Cargas de Trabalho
O modelo Local deteve 67,86% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026. Grandes organizações continuam a operar substanciais conjuntos de hardware de firewall de próxima geração sob contratos de suporte plurianuais. Organizações de serviços financeiros na União Europeia, agências governamentais dos EUA e empresas estatais na China frequentemente mantêm a aplicação local devido a requisitos de residência de dados e controle. O controle físico dos dados de configuração continua sendo importante em muitos programas de conformidade. Essas condições preservam um papel significativo para as operações de políticas gerenciadas localmente e para a expertise entregue externamente.
A implantação em Nuvem está projetada para se expandir a um CAGR de 17,66% de 2027 a 2032. O firewall como serviço, a borda de serviço de acesso seguro e o acesso à rede de confiança zero posicionam a aplicação na borda, em vez de apenas em um perímetro fixo. A Netskope lançou o Netskope One AI Security em março de 2026 com um Agente Intermediário projetado para decodificar o tráfego do Protocolo de Contexto de Modelo entre agentes de inteligência artificial e fontes de dados corporativos. Os ambientes híbridos combinam firewalls locais, grupos de segurança em nuvem e bordas de borda de serviço de acesso seguro, aumentando assim a complexidade operacional. A Fortinet introduziu opções de SASE Soberano com o FortiOS 8.0 em março de 2026 para suportar locais de aplicação controlados pelo cliente com gerenciamento centralizado em nuvem.
Por Porte da Organização: As Grandes Empresas Geram a Maior Parte da Receita Enquanto as PMEs Formam o Grupo de Clientes de Crescimento Mais Rápido
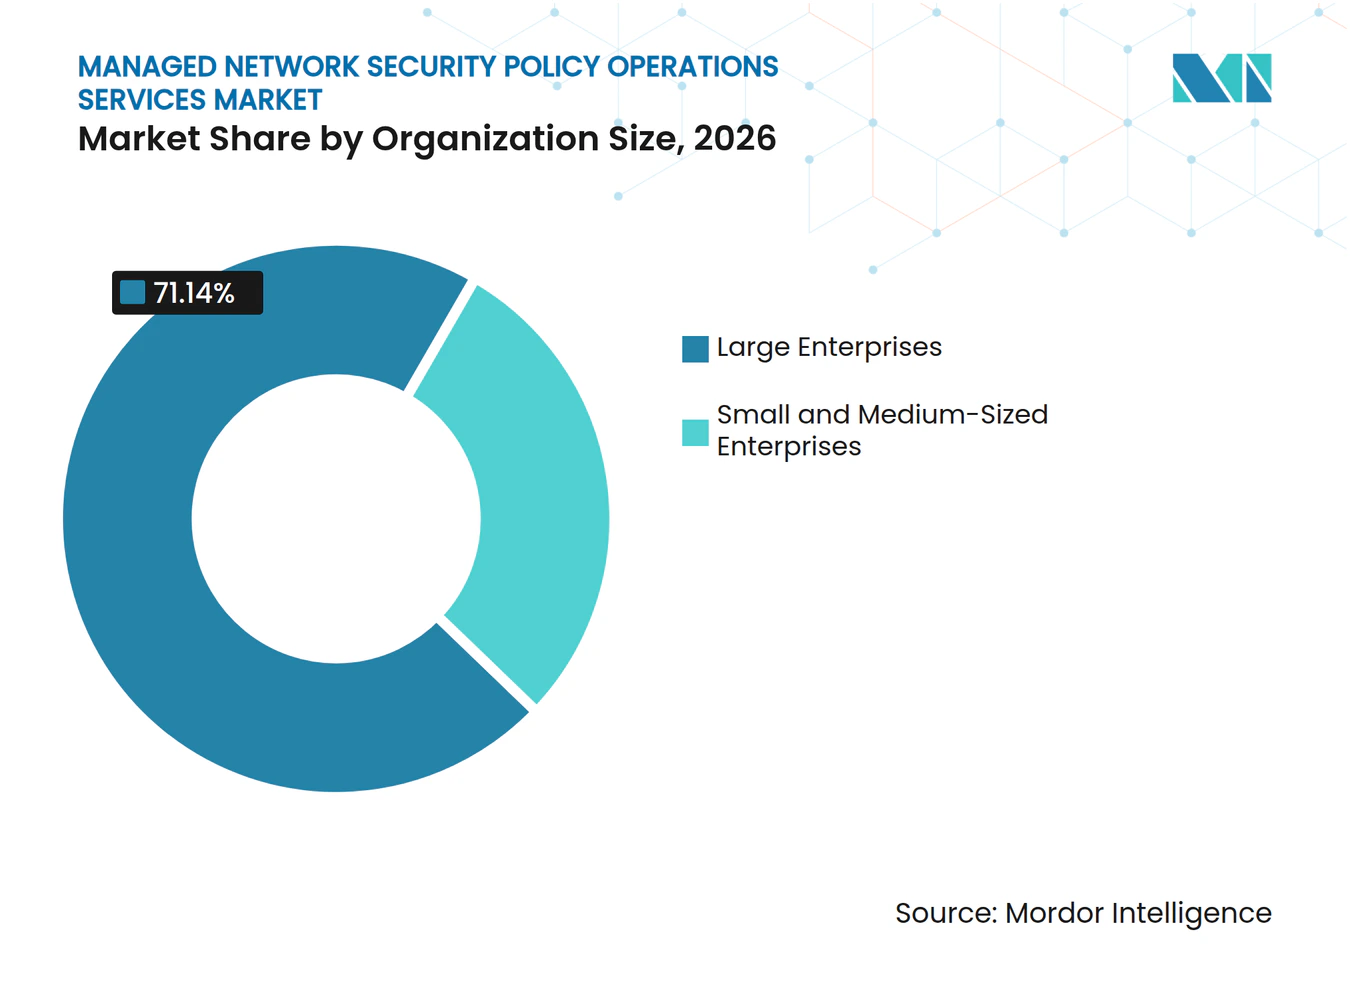
As Grandes Empresas detiveram 71,14% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026. Seus ambientes frequentemente incluem centenas de dispositivos, várias geografias e configurações legadas de múltiplos fornecedores. As necessidades de conformidade e o custo de uma falha de política tornam as alterações de políticas verificadas quanto ao risco comercialmente importantes. Essas organizações têm processos de aprovação complexos e maiores demandas por relatórios formais. Os provedores gerenciados podem suportar a administração contínua sem exigir que cada função especializada seja interna.
As PMEs estão projetadas para se expandir a um CAGR de 17,92% de 2027 a 2032. Os serviços entregues em nuvem reduzem os requisitos iniciais de infraestrutura, enquanto os preços baseados em consumo podem alinhar os custos de serviço às necessidades operacionais. O NIS2 estende as obrigações de governança de cibersegurança a entidades com 50 ou mais funcionários em setores críticos. A ENISA publicou um Modelo de Avaliação de Maturidade em Ciberresiliência para PMEs em julho de 2026, alinhado com o Regulamento de Ciberresiliência da União Europeia. Os provedores com integração guiada, modelos de conformidade pré-construídos e acordos de serviço baseados em resultados podem apoiar esse grupo de clientes em desenvolvimento.

Por Setor do Usuário Final: O BFSI Define os Requisitos Enquanto o Governo e a Administração Pública se Expandem Mais Rapidamente
O BFSI deteve 29,15% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026. As instituições financeiras enfrentam requisitos densos para gestão de riscos de TIC, governança de provedores terceiros e controles documentados de segurança de rede. O DORA aplica-se a entidades financeiras da União Europeia e exige a gestão contínua dessas obrigações. O Fundo Monetário Internacional afirmou em 2025 que o DORA havia se tornado o principal framework de supervisão de cibersegurança para entidades financeiras da União Europeia. Bancos globais e seguradoras com operações na União Europeia devem considerar esses requisitos, tornando a governança de políticas e os relatórios de conformidade serviços gerenciados importantes.
O Governo e a Administração Pública estão projetados para se expandir a um CAGR de 16,68% de 2027 a 2032. As estratégias nacionais de cibersegurança estão migrando controles de acesso disciplinados do uso de defesa para a aquisição de agências civis. As organizações de saúde e ciências da vida também exigem documentação contínua de políticas de segurança à medida que os requisitos de privacidade, saúde e dispositivos evoluem. As organizações de TI e Telecomunicações gerenciam redes distribuídas que exigem operações de políticas consistentes em muitos locais. A Manufatura Industrial, o Varejo e o Comércio Eletrônico, as Instituições de Educação e Pesquisa e outros usuários impulsionam a demanda por serviços de operações de políticas de segurança de rede gerenciadas, motivados pela exposição regulatória e pela complexidade da rede.
Análise Geográfica
A América do Norte deteve 37,22% da participação do mercado de serviços de operações de políticas de segurança de rede gerenciadas em 2026. A região concentra um grande número de serviços financeiros, contratantes de defesa, sistemas de saúde e operadores de infraestrutura crítica. Essas organizações devem atender a expectativas sobrepostas de governança de políticas sob o HIPAA, PCI DSS, CMMC 2.0 e as regras de divulgação de incidentes cibernéticos da SEC. A Ordem Executiva 14028 apoiou a adoção federal de abordagens de confiança zero, o que aumenta a atenção às políticas de controle de acesso. O México é um contribuinte emergente à medida que as diretrizes bancárias apoiam os primeiros contratos gerenciados de firewall, enquanto a Europa é apoiada pela demanda do DORA e do NIS2 na Alemanha, no Reino Unido e na França.
A Ásia-Pacífico está projetada para se expandir a um CAGR de 16,91% de 2027 a 2032. A China tem gastos significativos em cibersegurança associados a um escopo mais amplo de infraestrutura crítica sob a Lei de Segurança de Dados e preferências de aquisição por fornecedores domésticos. Os provedores internacionais de serviços de segurança gerenciados geralmente abordam essa demanda por meio de parcerias locais ou joint ventures. A Índia é uma importante área de crescimento à medida que as regras de risco de TIC do setor financeiro e um ambiente de fintech em expansão aumentam a adoção de políticas de segurança gerenciadas. O Japão renova as defesas de perímetro envelhecidas e se alinha com as diretrizes de cibersegurança para setores críticos, enquanto a Coreia do Sul expande sua presença em segurança gerenciada junto com o investimento em infraestrutura do Novo Acordo Digital.
A América do Sul está se desenvolvendo a partir de uma base menor, com a Lei Geral de Proteção de Dados do Brasil e a Estratégia Nacional de Cibersegurança da Argentina criando pressão regulatória inicial.[3] O Brasil responde pela maior parte dos gastos sul-americanos em segurança gerenciada citados no material de origem e atrai investimentos de provedores que buscam posições regionais. O Oriente Médio e a África representam oportunidades em estágio inicial a intermediário para o mercado de serviços de operações de políticas de segurança de rede gerenciadas, lideradas no Oriente Médio pelos Emirados Árabes Unidos e pela Arábia Saudita por meio de transformação digital e requisitos de infraestrutura crítica. Os controles setoriais sauditas, a regulamentação de serviços financeiros da África do Sul e o ecossistema bancário em digitalização da Nigéria estão apoiando a demanda por operações de políticas terceirizadas.
Cenário Competitivo
Concentração do Mercado
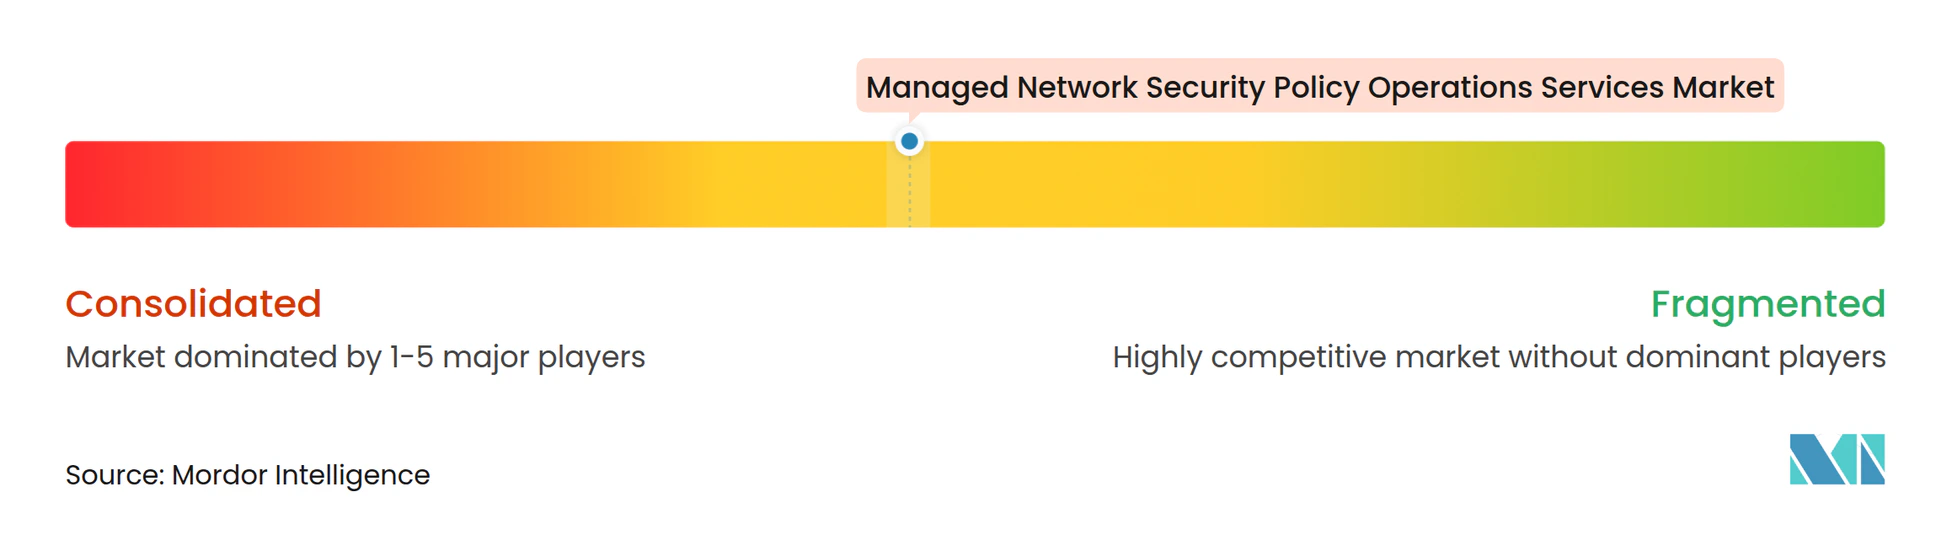
O mercado de serviços de operações de políticas de segurança de rede gerenciadas é moderadamente concentrado, com provedores de segurança gerenciada de plataforma ampla competindo ao lado de especialistas em gerenciamento de políticas. A LevelBlue concluiu sua aquisição da Trustwave em agosto de 2025, reunindo capacidades de segurança de rede, inteligência de ameaças, detecção e resposta gerenciadas e segurança ofensiva em um único provedor especializado. Essa escala suporta investimentos em inteligência de ameaças, centros de operações de segurança e relatórios de conformidade. A Tufin, a AlgoSec e a FireMon permanecem como concorrentes especializados por meio de automação, modelagem de topologia e governança de regras de múltiplos fornecedores. A Tufin adquiriu propriedade intelectual, marcas registradas e informações de clientes selecionados da Skybox Security após a Skybox encerrar suas operações em fevereiro de 2025, ampliando sua cobertura tecnológica e base de clientes.
Os principais fornecedores de firewall também estão construindo pilhas de automação que podem suportar a entrega de serviços gerenciados. A Palo Alto Networks usa o Strata Cloud Manager, enquanto o FortiOS 8.0 da Fortinet adicionou fluxos de trabalho com suporte de agentes de inteligência artificial para solução de problemas e configuração de firewall e SD-WAN.[4] A Check Point lançou sua Plataforma de Orquestração Autônoma de Segurança de Rede em maio de 2026, que interpreta a intenção de negócio e suporta a criação de políticas de firewall validadas e de múltiplos fornecedores sob supervisão humana. Esses movimentos reduzem o trabalho manual de alteração de políticas e melhoram a consistência do serviço. A integração de borda de serviço de acesso seguro e as evidências de conformidade contínua podem ajudar os provedores a reter clientes em ambientes regulamentados.
O mercado de serviços de operações de políticas de segurança de rede gerenciadas oferece oportunidades para serviços nativos de nuvem e baseados em consumo voltados para PMEs. Os provedores também podem atender clientes industriais que precisam de gerenciamento integrado de políticas de tecnologia operacional e tecnologia da informação. A Check Point registrou um pedido de patente em 2026 cobrindo o mapeamento semântico de intenção para política, ilustrando a importância da propriedade intelectual na automação. A certificação ISO/IEC 27001 e o suporte credível ao DORA ou NIS2 são cada vez mais esperados nas aquisições do setor financeiro e governamental.
Líderes do Setor de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas
-
Rapid7, Inc.
-
Akamai Technologies, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Agosto de 2026: A JFrog lançou seu Controlador de Tráfego da Cadeia de Fornecimento de Software em parceria com a Zscaler, a Cloudflare e a Netskope, permitindo a aplicação de políticas de segurança na camada de rede SASE/SSE para inspecionar e controlar o tráfego de pacotes de código aberto, estendendo as operações de políticas de segurança de rede à governança da cadeia de fornecimento de software.
- Maio de 2026: A Check Point Software Technologies lançou sua Plataforma de Orquestração Autônoma de Segurança de Rede, um sistema de agentes autônomos construído em torno de um Grafo de Conhecimento de Rede proprietário que interpreta a intenção de negócio por trás das regras de firewall, incluindo regras legadas criadas décadas atrás, e executa a criação de políticas, o aperto de confiança zero, o mapeamento de conformidade e a solução de problemas sob supervisão humana. A plataforma comprime alterações que anteriormente exigiam de 2 a 4 semanas em minutos de ação verificada. Uma prévia mais ampla para clientes de múltiplos fornecedores está planejada para o segundo semestre de 2026.
- Março de 2026: A Fortinet lançou o FortiOS 8.0, introduzindo fluxos de trabalho guiados baseados em agentes de inteligência artificial para solução de problemas e configuração de firewall e SD-WAN, opções de SASE Soberano para mercados sensíveis à residência de dados e controle de aplicações com reconhecimento de inteligência artificial para governança de ferramentas de IA generativa. O lançamento estende as capacidades de gerenciamento de políticas do Fortinet Security Fabric ao tráfego de aplicações de inteligência artificial e aos caminhos de gerenciamento criptográfico pós-quântico.
- Março de 2026: A Netskope lançou o Netskope One AI Security, com um Agente Intermediário que decodifica o tráfego do Protocolo de Contexto de Modelo entre agentes de inteligência artificial e fontes de dados corporativos, estendendo a aplicação de políticas de segurança de rede a padrões de conectividade de inteligência artificial para inteligência artificial que as ferramentas convencionais de gerenciamento de políticas não foram projetadas para governar.
Escopo do Relatório Global do Mercado de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas
O Mercado de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas compreende serviços terceirizados para gerenciar, monitorar, aplicar, otimizar e manter políticas de segurança em ambientes de rede corporativa. Esses serviços incluem administração de políticas de firewall, governança de controle de acesso, gerenciamento de políticas de prevenção de ameaças, aplicação de conformidade, monitoramento contínuo e gerenciamento do ciclo de vida de políticas em infraestruturas híbridas e de múltiplas nuvens.
O Relatório do Mercado de Serviços de Operações de Políticas de Segurança de Rede Gerenciadas é Segmentado por Tipo de Serviço (Gerenciamento de Políticas de Firewall, Gerenciamento de Políticas de Controle de Acesso e Segmentação, Gerenciamento de Políticas de Prevenção de Ameaças, Conformidade e Governança de Segurança e Outros Tipos de Serviço), Modo de Implantação (Local, Nuvem e Híbrido), Porte da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Instituições de Educação e Pesquisa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Gerenciamento de Políticas de Firewall |
| Gerenciamento de Políticas de Controle de Acesso e Segmentação |
| Gerenciamento de Políticas de Prevenção de Ameaças |
| Conformidade e Governança de Segurança |
| Outros Tipos de Serviço |
| Local |
| Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Instituições de Educação e Pesquisa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Gerenciamento de Políticas de Firewall | |
| Gerenciamento de Políticas de Controle de Acesso e Segmentação | ||
| Gerenciamento de Políticas de Prevenção de Ameaças | ||
| Conformidade e Governança de Segurança | ||
| Outros Tipos de Serviço | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Híbrido | ||
| Por Porte da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Instituições de Educação e Pesquisa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de operações de políticas de segurança de rede gerenciadas?
O mercado está projetado para se expandir de 8,52 bilhões de USD em 2026 e 9,87 bilhões de USD em 2027 para 21,07 bilhões de USD até 2032, a um CAGR de 16,37%.
O que está impulsionando a demanda por serviços de operações de políticas de segurança de rede gerenciadas?
A complexidade de ambientes híbridos e de múltiplas nuvens, a escassez de profissionais de cibersegurança, as necessidades de conformidade contínua e os requisitos de alteração automatizada de políticas são os principais fatores de demanda.
Qual tipo de serviço lidera os serviços de operações de políticas de segurança de rede gerenciadas?
O Gerenciamento de Políticas de Firewall liderou com uma participação de 48,12% em 2026, refletindo a grande base instalada de ambientes de firewall corporativo.
Qual modo de implantação está se expandindo mais rapidamente?
A implantação em Nuvem está projetada para se expandir a um CAGR de 17,66% até 2032, à medida que aumenta a adoção de firewall como serviço, borda de serviço de acesso seguro e acesso à rede de confiança zero.
Qual grupo de clientes está se expandindo mais rapidamente?
As PMEs estão projetadas para se expandir a um CAGR de 17,92% até 2032, apoiadas pela entrega em nuvem, preços baseados em consumo e obrigações mais amplas de cibersegurança.
Qual região está projetada para se expandir mais rapidamente?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 16,91% até 2032, apoiada pelos requisitos do setor financeiro e pelas crescentes necessidades de segurança gerenciada.