
マネージドネットワークセキュリティポリシーオペレーションズサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
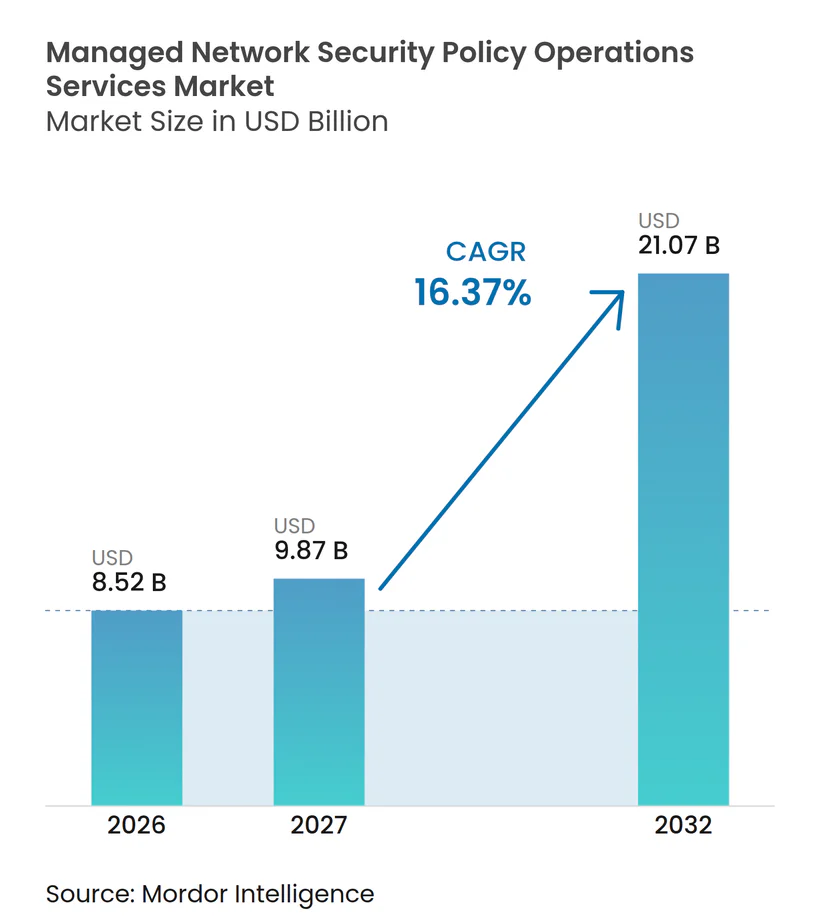
| 市場規模 (2027) | 9.87 十億米ドル |
| 市場規模 (2032) | 21.07 十億米ドル |
| 成長率 (2027 - 2032) | 16.37 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドネットワークセキュリティポリシーオペレーションズサービス市場分析
マネージドネットワークセキュリティポリシーオペレーションズサービス市場規模は、2026年の8.52 ビリオン 米ドルから2027年には9.87 ビリオン 米ドルへ、さらに2032年までに21.07 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間にCAGR 16.37%を記録すると予測されています。マネージドネットワークセキュリティポリシーオペレーションズサービス市場は、ハイブリッドおよびマルチクラウド環境によって牽引されており、これらの環境では手動によるファイアウォールおよびアクセスポリシーの管理が維持困難になっています。セキュリティチームは、複数のプラットフォームにわたって信頼性の高いポリシー変更、文書化された承認、および継続的なルール監視を必要としています。ゼロトラスト要件、セキュアアクセスサービスエッジの採用、およびAI支援オーケストレーションが、継続的かつベンダー中立なポリシーガバナンスへの需要を高めています。プロバイダーはポリシー管理とコンプライアンスエビデンスの統合を進めており、規制対象顧客に対する価値を強化しています。また、専門的な24時間365日体制のポリシーオペレーションチームを社内で維持できない組織からも市場は恩恵を受けています。
レポートの主要ポイント
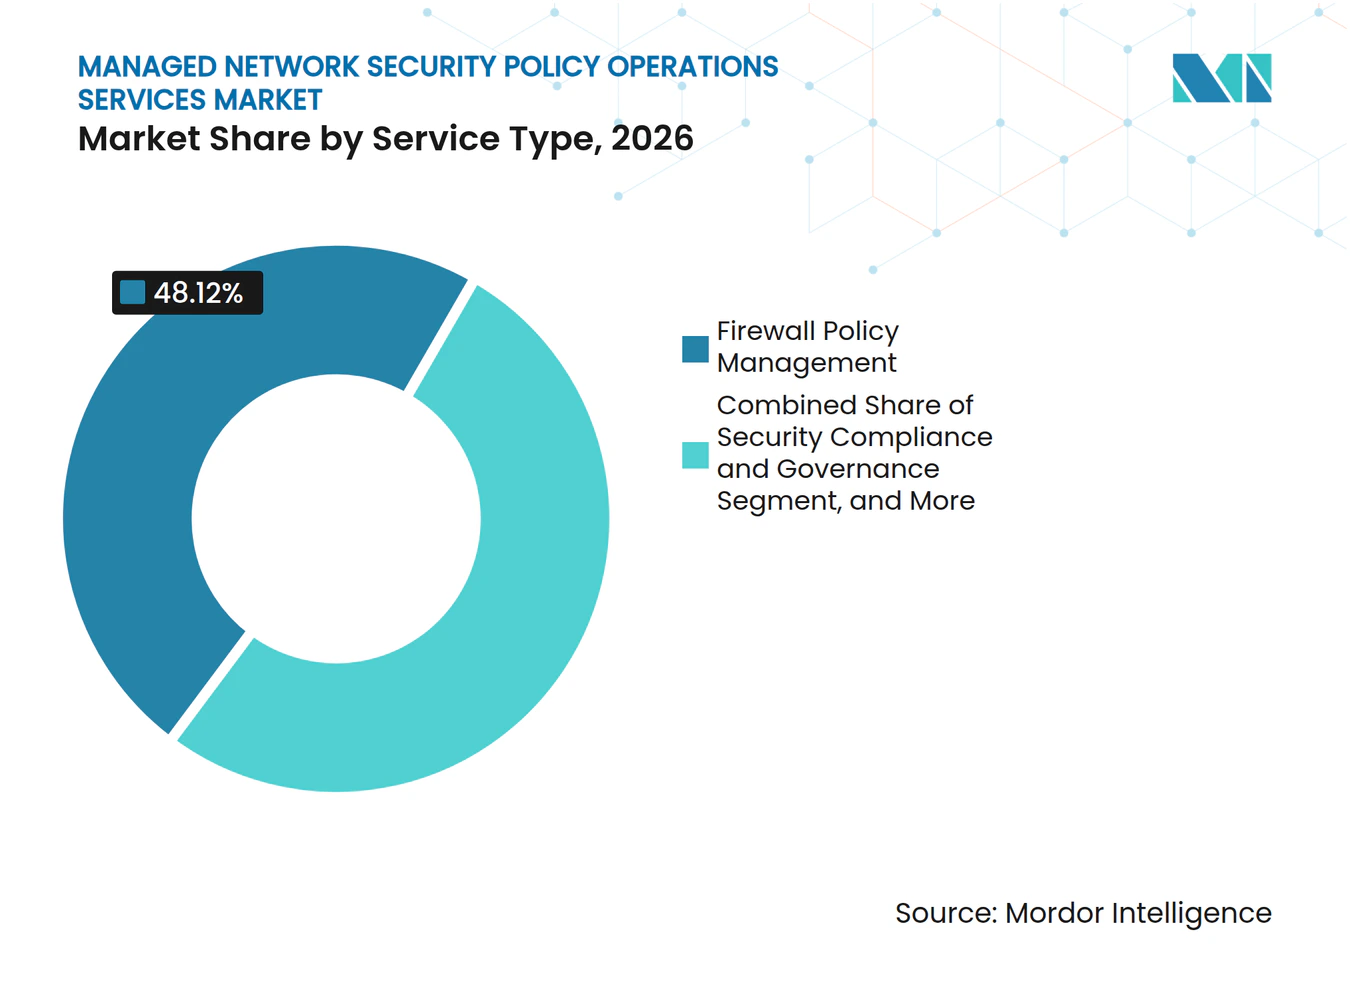
- サービスタイプ別では、ファイアウォールポリシー管理が2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの48.12%を占め、アクセスコントロールおよびセグメンテーションポリシー管理は2032年までにCAGR 17.32%で拡大する見込みです。
- 展開モード別では、オンプレミスが2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの67.86%を占め、クラウドは2032年までにCAGR 17.66%で拡大する見込みです。
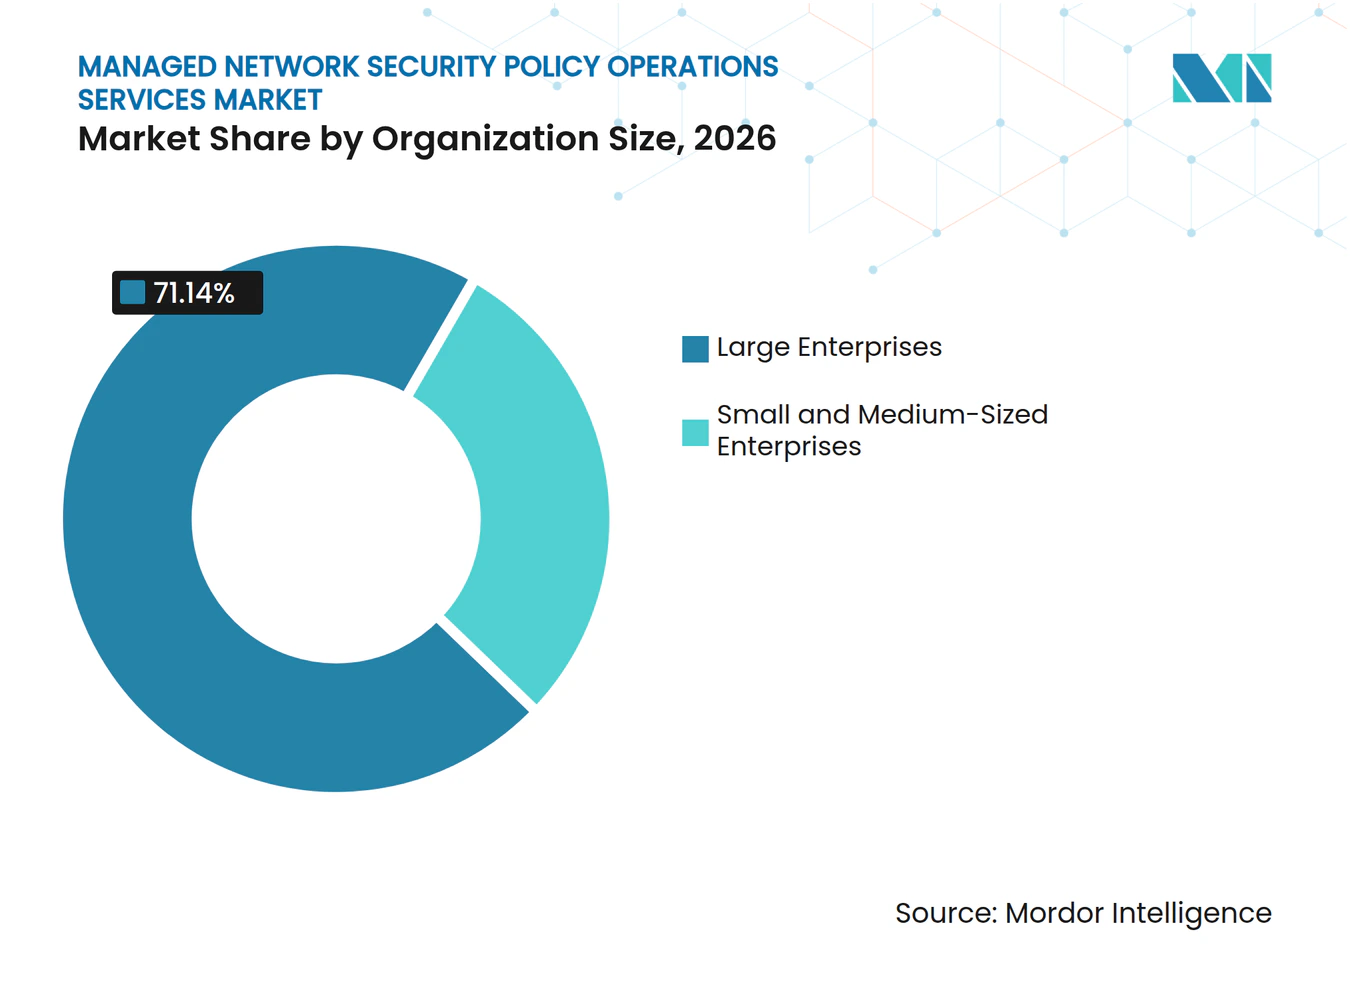
- 組織規模別では、大企業が2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの71.14%を占め、中小企業は2032年までにCAGR 17.92%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの29.15%を占め、政府・公共行政は2032年までにCAGR 16.68%で拡大する見込みです。
- 地域別では、北米が2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの37.22%を占め、アジア太平洋は2032年までにCAGR 16.91%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルマネージドネットワークセキュリティポリシーオペレーションズサービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| サイバーセキュリティ人材不足と24時間365日体制のオペレーション要件 | +3.8% | グローバル | 短期(2年以内) |
| ハイブリッドおよびマルチクラウドセキュリティポリシーの複雑性の増大 | +3.5% | 北米およびヨーロッパ、アジア太平洋への波及 | 中期(2〜4年) |
| 継続的なポリシーコンプライアンスエビデンスへの需要の高まり | +2.9% | EU、北米、湾岸協力会議 | 中期(2〜4年) |
| ファイアウォールおよびアクセス変更ワークフローの高速化に向けたポリシー自動化 | +2.2% | グローバル、北米およびアジア太平洋での早期成果 | 長期(4年以上) |
| リモートアクセス、ブランチ、およびサードパーティ接続の拡大 | +1.7% | グローバル | 短期(2年以内) |
| AI対応ネットワークオペレーション向け機械可読セキュリティコントロール | +1.3% | 北米およびアジア太平洋のAI先進市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバーセキュリティ人材不足と24時間365日体制のオペレーション要件
サイバーセキュリティの人材確保は、マネージドネットワークセキュリティポリシーオペレーションズサービス市場における需要の最も直接的なドライバーであり続けています。Fortinetは、2026年に組織の56%がサイバーセキュリティスキルの不足を侵害の主要原因として挙げ、71%が人材不足が事業に直接的なリスクをもたらしていると回答したと報告しています。ISACAは2025年に、サイバーセキュリティチームの55%が人員不足であり、65%の組織が現在の予算内では充足できない空席ポジションを抱えていると報告しました。同じFortinetの調査では、調査対象組織の52%がセキュリティ侵害のコストが1件あたり100万米ドルを超えると回答しています。ポリシー管理には、ファイアウォール変更、アクセスコントロール、およびコンプライアンス記録の経験豊富なレビューが必要です。マネージドネットワークセキュリティポリシーオペレーションズサービス市場のプロバイダーは、これらの専門家を複数の顧客間で共有することができ、社内チームが限られている組織にとって継続的な監視とより迅速なルール管理を実現可能にします。
ハイブリッドおよびマルチクラウドセキュリティポリシーの複雑性の増大
ハイブリッドおよびマルチクラウドのポリシーの複雑性は、マネージドネットワークセキュリティポリシーオペレーションズサービス市場における需要の中心的な源泉です。AlgoSecが委託したクラウドセキュリティアライアンスの調査によると、2026年にセキュリティポリシー管理を開発・展開ワークフローに完全統合した企業はわずか9%でした。同調査では、61%が手動または事後対応型のポリシー管理アプローチを継続して使用していることも判明しました。各クラウドプロバイダー、SASEサービス、およびSD-WANエッジは、それぞれ独自の適用ルール、承認プロセス、およびログを導入する可能性があります。Ciscoは2026年1月に、ハイブリッドメッシュファイアウォール向けのインテントベースポシー管理を導入し、1つのインテント仕様をCisco、Palo Alto Networks、Fortinet、およびJuniperのファイアウォール全体に適用できるようにしました。マネージドネットワークセキュリティポリシーオペレーションズサービス市場のマネージドオペレーターは、社内チームが継続的に監視することが困難な環境全体にわたって変更を標準化し、ポリシードリフトを検出します。
継続的なポリシーコンプライアンスエビデンスへの需要の高まり
継続的なコンプライアンスエビデンスは、マネージドネットワークセキュリティポリシーオペレーションズサービス市場に対するバイヤーの評価方法を変えつつあります。EUデジタルオペレーショナルレジリエンス法(DORA)は2025年1月17日に金融機関への適用が開始され、文書化されたICTリスク管理慣行およびサードパーティICTコントロールが求められるようになりました。欧州銀行監督機構は2025年2月にDORA要件を反映する形でICTおよびセキュリティリスク管理ガイドラインを改正しました。これらの要件により、ファイアウォールルール変更、アクセスポリシー修正、およびセグメンテーション決定を迅速に記録・帰属・照合する必要性が高まっています。Check Pointは2026年5月に、ルールおよび設定変更をDORA、PCI DSS、およびNISTフレームワークにリアルタイムでマッピングするエージェンティックネットワークセキュリティオーケストレーションプラットフォームを発表しました。コンプライアンスレポートを日常的なポリシーオペレーションの一部とするマネージドネットワークセキュリティポリシーオペレーションズサービス市場のプロバイダーは、運用業務と監査準備を切り離すことができない顧客を支援することができます。
ファイアウォールおよびアクセス変更ワークフローの高速化に向けたポリシー自動化
自動化は、マネージドネットワークセキュリティポリシーオペレーションズサービス市場における主要なサービス差別化要因になりつつあります。Check Pointは2026年5月に、大企業における典型的なネットワークセキュリティ変更リクエストの分析・レビュー・実装に2〜4週間かかる可能性があると述べました。Tufinは2025年11月にオーケストレーションスイートR25-2をリリースし、Zscalerインターネットアクセスへの自動変更設計とプロアクティブリスク分析を拡張しました。AlgoSecは2025年2月にHorizonを発表し、チームが基盤となるすべてのファイアウォールパスを特定することなく、アプリケーション接続リクエストをマルチベンダーのルール実装に変換できるようにしました。これらの機能により、ネットワーク、クラウド、セキュリティチーム間の手動の引き継ぎが削減されます。マネージドネットワークセキュリティポリシーオペレーションズサービス市場において、自動化された変更実行とリスク分析および明確なターンアラウンドコミットメントを組み合わせるプロバイダーは、監視のみを提供してポリシー自動化を持たないプロバイダーよりも優位なポジションにあります。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| データ主権とアウトソーシングコントロールに関する懸念 | -2.1% | EU、アジア太平洋、湾岸協力会議 | 中期(2〜4年) |
| レガシールール変換とマルチベンダー移行リスク | -1.6% | グローバル、中東および南米で顕著 | 長期(4年以上) |
| アラートノイズ、説明責任のギャップ、およびサビスレベルの曖昧さ | -1.2% | グローバル | 短期(2年以内) |
| 高い切り替えコストと社内コントロールに対する顧客の選好 | -0.9% | 北米およびヨーロッパの大企業セグメント | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
データ主権とアウトソーシングコントロールに関する懸念
データ居住要件は、急速に発展するいくつかの地域において、マネージドネットワークセキュリティポリシーオペレーションズサービス市場のアドレス可能なワークロードを制限しています。GDPRの要件は、IPアサインメント、ユーザーとデバイスのマッピング、トラフィックログなどの個人データ要素を含むネットワーク設定データの国際転送を制限する場合があります。[1] 中国のデータセキュリティ法および個人情報保護法は関連セクターにローカライゼーション要件を課しており、マネージドセキュリティオペレーションのために国内インフラと人員が必要になる場合があります。インドのデジタル個人データ保護法も、金融・医療事業者を含む組織が処理する特定の個人情報の転送を規制しています。これらの要件はガバナンスレビューを増加させ、アウトソーシングされたポリシーサービスの調達タイムラインを延長する可能性があります。マネージドネットワークセキュリティポリシーオペレーションズサービス市場のプロバイダーは、地域デリバリーセンターと管轄区域ごとの可視性を制限するアクセスコントロールによって懸念の一部に対処できますが、必要な投資が参入障壁を生み出しています。
レガシールール変換とマルチベンダー移行リスク
レガシールールの資産は、マネージドネットワークセキュリティポリシーオペレーションズサービスの初回採用を困難にする場合があります。企業は10〜15年にわたって蓄積されたファイアウォールルールを保有していることが多く、現在のビジネス上の正当性を欠くエントリーや、すでに稼働していないシステムを参照するエントリーが含まれています。プロバイダーはこれらのルールを変換し、冗長または隠蔽されたエントリーを削除し、修正されたポリシーが必要な接続性を維持していることを確認しなければなりません。誤って変換されたルールは、本番アプリケーションを中断させたり、不正な横方向の移動を許可したりする可能性があります。このリスクは、計画外の停止が運用上および規制上の影響をもたらす産業製造および医療環境において特に重大です。正式なライフサイクル分析と移行前リスク評価によって懸念を軽減できますが、資産が3つ以上のファイアウォールプラットフォームにまたがる場合、マルチベンダー移行は依然として障壁となります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:ファイアウォール管理がリードし、セグメンテーションがより速い拡大を支援
ファイアウォールポリシー管理は、2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの48.12%を占めました。このセグメントは、境界セキュリティオペレーションをアウトソーシングする企業にとって典型的な出発点であり続けています。Palo Alto Networks、Fortinet、Check Point、およびCiscoの次世代ファイアウォールは、企業環境に広く組みまれています。それらのルールライフサイクル、ファームウェアスケジュール、およびコンプライアンス要件は、繰り返し発生する運用業務を生み出しています。この大規模なインストールベースは、複数の拠点および事業部門にわたるマネージドファイアウォールポリシー管理と監査可能な変更記録を支援しています。
アクセスコントロールおよびセグメンテーションポリシー管理は、2027年から2032年にかけてCAGR 17.32%で拡大する見込みです。ゼロトラストプログラムは、境界のみの適用ではなく、東西接続の詳細なコントロールを必要とします。脅威防止ポリシー管理は、AI関連のトラフィックと脅威がより一般的になるにつれて、IPS、DLP、およびアプリケーション層コントロールをカバーします。Check Point Researchは、2025年に毎月51%以上の企業ネットワークでAIサービスが存在していたと報告しました。[2] セキュリティコンプライアンスおよびガバナンスサービスは、DORA、NIS2、およびセクター固有のルールがコントロールと要件の継続的なマッピングを必要とするため、規制対象環境で拡大しており、SD-WANおよびSASEポリシーオペレーションが統合ポリシー管理の必要性を高めています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:オンプレミスシステムがインストールベースを維持し、クラウドが新規ワークロードを支援
オンプレミスは、2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの67.86%を占めました。大規模組織は、複数年のサポート契約のもとで相当規模の次世代ファイアウォールハードウェア資産を引き続き運用しています。EUの金融サービス組織、米国政府機関、および中国の国有企業は、データ居住およびコントロール要件のためにオンプレミスの適用を維持することが多いです。設定データの物理的なコントロールは、多くのコンプライアンスプログラムにおいて依然として重要です。これらの条件は、オンプレミスのマネージドポリシーオペレーションと外部から提供される専門知識に対して重要な役割を維持しています。
クラウド展開は、2027年から2032年にかけてCAGR 17.66%で拡大する見込みです。サービスとしてのファイアウォール、SASE、よびゼロトラストネットワークアクセスは、固定された境界のみではなく、エッジに適用を配置します。Netskopeは2026年3月に、AIエージェントと企業データソース間のモデルコンテキストプロトコルトラフィックをデコードするように設計されたエージェンティックブローカーを備えたNetskope One AIセキュリティを発表しました。ハイブリッド環境はオンプレミスファイアウォール、クラウドセキュリティグループ、およびSASEエッジを組み合わせており、運用の複雑性を高めています。Fortinetは2026年3月にFortiOS 8.0でソブリンSASEオプションを導入し、集中型クラウド管理による顧客管理の適用場所をサポートしました。
組織規模別:大企業が収益の大部分を提供し、中小企業がより速く成長する顧客グループを形成
大企業は、2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの71.14%を占めました。それらの環境には、数百台のデバイス、複数の地域、および古いマルチベンダー構成が含まれることが多いです。コンプライアンスニーズとポリシー障害のコストにより、リスク確認済みのポリシー変更が商業的に重要になっています。これらの組織は複雑な承認プロセスと正式なレポートに対するより高い要求を持っています。マネージドプロバイダーは、すべての専門家の役割を社内に置くことなく継続的な管理をサポートできます。
中小企業は、2027年から2032年にかけてCAGR 17.92%で拡大する見込みです。クラウド提供サービスは初期インフラ要件を削減し、消費ベースの価格設定はサービスコストを運用ニーズに合わせることができます。NIS2は、重要セクターにおける50名以上の従業員を持つ事業体にサイバーセキュリティガバナンスの義務を拡大します。ENISAは2026年7月にEUサイバーレジリエンス法に準拠した中小企業サイバーレジリエンス成熟度評価モデルを公表しました。ガイド付きオンボーディング、事前構築されたコンプライアンステンプレート、および成果ベースのサービス契約を持つプロバイダーは、この発展途上の顧客グループをサポートできます。

エンドユーザー産業別:BFSIが要件を設定し、政府・公共行政がより速く拡大
BFSIは、2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの29.15%を占めました。金融機関は、ICTリスク管理、サードパーティプロバイダーガバナンス、および文書化されたネットワークセキュリティコントロールに関する密度の高い要件に直面しています。DORAはEUの金融機関に適用され、これらの義務の継続的な管理を要求します。国際通貨基金は2025年に、DORAがEU金融機関の主要なサイバーセキュリティ監督フレームワークになったと述べました。EU業務を持つグローバルな銀行および保険会社はこれらの要件を考慮しなければならず、ポリシーガバナンスとコンプライアンスレポートを重要なマネージドサービスにしています。
政府・公共行政は、2027年から2032年にかけてCAGR 16.68%で拡大する見込みです。国家サイバーセキュリティ戦略は、規律あるアクセスコントロールを防衛用途から民間機関の調達へと移行させています。医療・ライフサイエンス組織も、プライバシー、医療、およびデバイス要件が進化するにつれて継続的なセキュリティポリシー文書化を必要としています。ITおよび通信組織は、多くのサイトにわたって一貫したポリシーオペレーションを必要とする分散ネットワークを管理しています。産業製造、小売・電子商取引、教育・研究機関、およびその他のユーザーは、規制上のエクスポージャーとネットワークの複雑性に牽引されて、マネージドネットワークセキュリティポリシーオペレーションズサービスへの需要を促進しています。
地域分析
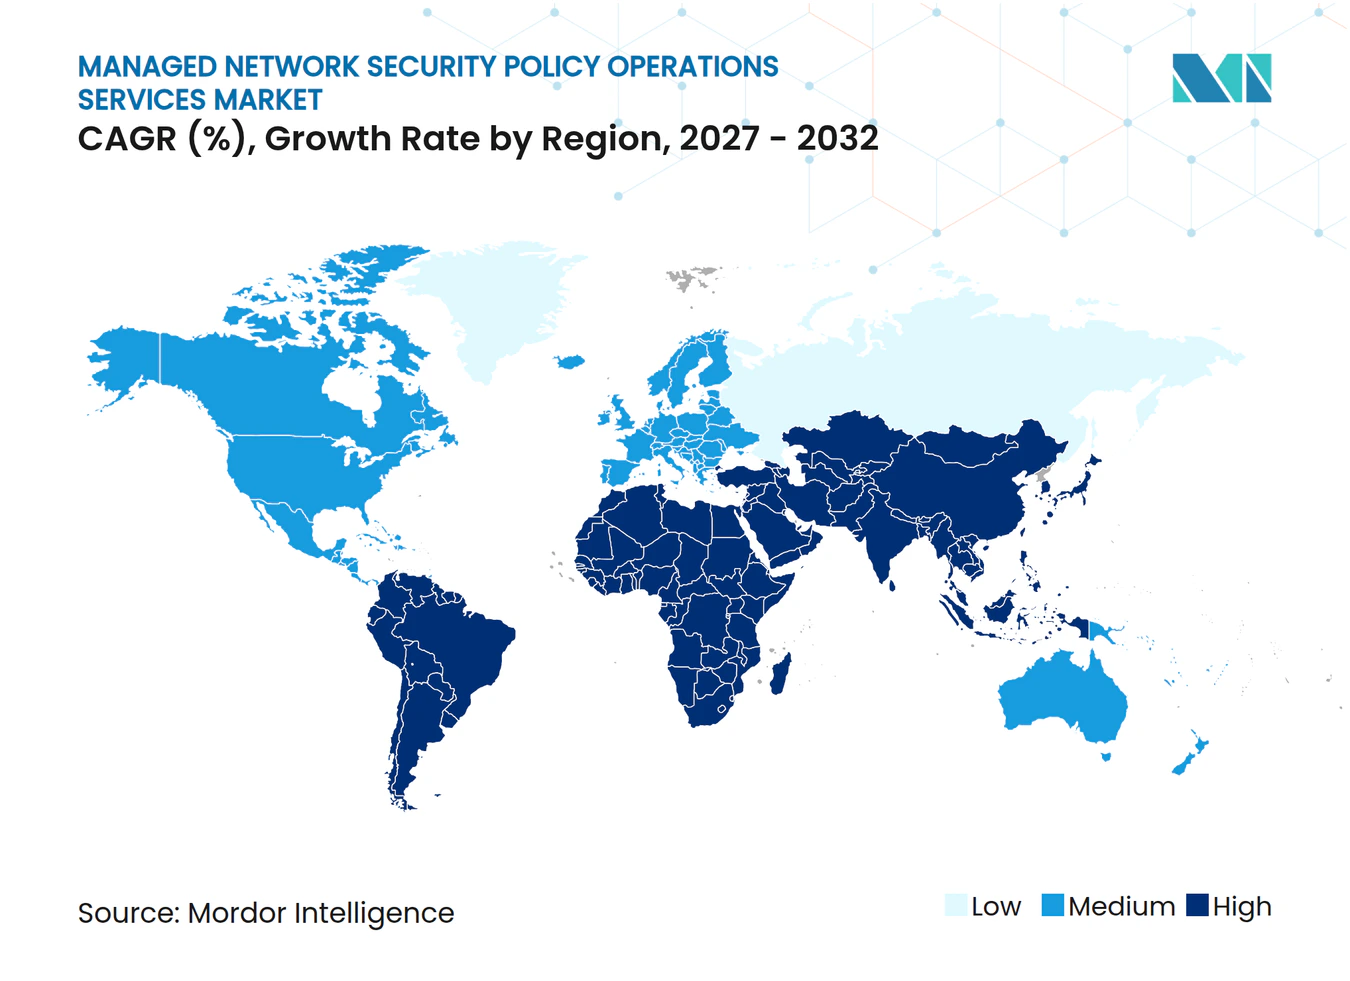
北米は、2026年のマネージドネットワークセキュリティポリシーオペレーションズサービス市場シェアの37.22%を占めました。この地域には、金融サービス、防衛請負業者、医療システム、および重要インフラオペレーターが大規模に集中しています。これらの組織は、HIPAA、PCI DSS、CMMC 2.0、およびSECサイバーインシデント開示規則のもとで重複するポリシーガバナンスの期待に対応しなければなりません。大統領令14028は、ゼロトラストアプローチの連邦採用を支援しており、アクセスコントロールポリシーへの注目を高めています。メキシコは銀行ガイダンスが初期のマネージドファイアウォールエンゲージメントを支援する新興の貢献国であり、ヨーロッパはドイツ、英国、フランスにおけるDORAおよびNIS2の需要によって支援されています。
アジア太平洋は、2027年から2032年にかけてCAGR 16.91%で拡大する見込みです。中国は、データセキュリティ法のもとでより広い重要インフラ範囲に関連した相当規模のサイバーセキュリティ支出と国内ベンダーへの調達優先を持っています。国際的なマネージドセキュリティサービスプロバイダーは、現地パートナーシップや合弁事業を通じてこの需要に対応することが一般的です。インドは、金融セクターのICTリスク規則と拡大するfintech環境がマネージドセキュリティポリシーの採用を高めているため、重要な成長エリアです。日本は老朽化した境界防御を刷新し、重要産業向けのサイバーセキュリティガイダンスに準拠しており、韓国はデジタルニューディールインフラ投資とともにマネージドセキュリティのフットプリントを拡大しています。
南米はより小さなベースから発展しており、ブラジルの一般個人データ保護法(Lei Geral de Proteção de Dados)とアルゼンチンの国家サイバーセキュリティ戦略が初期の規制圧力を生み出しています。[3] ブラジルはソース資料に引用されている南米のマネージドセキュリティ支出の大部分を占め、地域的なポジションを求めるプロバイダーからの投資を引き付けています。中東・アフリカは、マネージドネットワークセキュリティポリシーオペレーションズサービス市場にとって初期から中期段階の機会を示しており、中東ではアラブ首長国連邦とサウジアラビアがデジタルトランスフーメーションと重要インフラ要件を通じてリードしています。サウジアラビアのセクターコントロール、南アフリカの金融サービス規制、およびナイジェリアのデジタル化する銀行エコシステムが、アウトソーシングされたポリシーオペレーションへの需要を支援しています。
競合環境
市場集中度
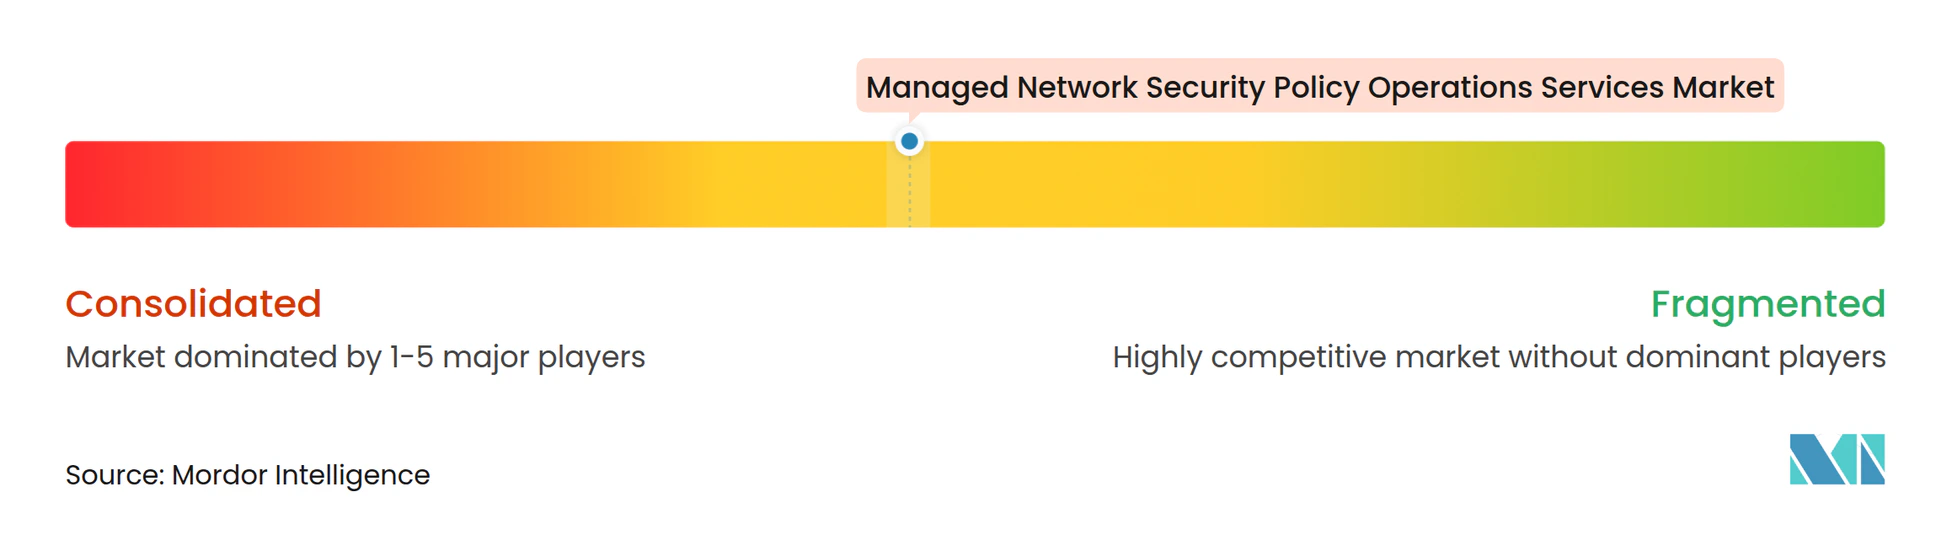
マネージドネットワークセキュリティポリシーオペレーションズサービス市場は適度に集中しており、広範なプラットフォームのマネージドセキュリティプロバイダーがポリシー管理スペシャリストと競合しています。LevelBlueは2025年8月にTrustwave の買収を完了し、ネットワークセキュリティ、脅威インテリジェンス、マネージド検出・対応、および攻撃的セキュリティ機能を1つの純粋なプレイプロバイダーに統合しました。このスケールは、脅威インテリジェンス、セキュリティオペレーションセンター、およびコンプライアンスレポートへの投資を支援します。Tufin、AlgoSec、およびFireMonは、自動化、トポロジーモデリング、およびマルチベンダールールガバナンスを通じてスペシャリスト競合他社であり続けています。Tufinは、Skybox Securityが2025年2月に事業を停止した後、Skybox Securityの特定の知的財産、商標、および顧客情報を取得し、技術カバレッジと顧客ベースを拡大しました。
主要なファイアウォールベンダーも、マネージドサービス提供をサポートできる自動化スタックを構築しています。Palo Alto NetworksはStrata Cloud Managerを使用し、FortinetのFortiOS 8.0はファイアウォールおよびSD-WANのトラブルシューティングと設定のためのAIエージェント支援ワークフローを追加しました。[4] Check Pointは2026年5月にエージェンティックネットワークセキュリティオーケストレーションプラットフォームを発表し、ファイアウォールルールの背後にあるビジネスインテントを解釈し、人間の監督のもとで検証済みのマルチベンダーファイアウォールポリシーの作成をサポートします。これらの動きは手動のポリシー変更作業を削減し、サービスの一貫性を向上させます。SASE統合と継続的なコンプライアンスのエビデンスは、プロバイダーが規制対象環境で顧客を維持するのに役立ちます。
マネージドネットワークセキュリティポリシーオペレーションズサース市場は、中小企業を対象としたクラウドネイティブの消費ベースサービスの機会を提供しています。プロバイダーは、統合された運用技術と情報技術のポリシー管理を必要とする産業顧客にも対応できます。Check Pointは、インテントからポリシーへのセマンティックマッピングをカバーする2026年の特許出願を提出しており、自動化における知的財産の重要性を示しています。ISO/IEC 27001認証と信頼性の高いDORAまたはNIS2サポートは、金融セクターおよび政府調達においてますます期待されています。
マネージドネットワークセキュリティポリシーオペレーションズサービス産業リーダー
-
Rapid7, Inc.
-
Akamai Technologies, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年8月:JFrogは、Zscaler、Cloudflare、およびNetskopeとのパートナーシップのもとでソフトウェアサプライチェーントラフィックコントローラーを発表し、SASE/SSEネットワーク層でのセキュリティポリシー適用を可能にしてオープンソースパッケージトラフィックを検査・制御し、ネットワークセキュリティポリシーオペレーションをソフトウェアサプライチェーンガバナンスに拡張しました。
- 2026年5月:Check Point Software Technologiesは、エージェンティックネットワークセキュリティオーケストレーションプラットフォームを発表しました。これは、数十年前に作成されたレガシールールを含むファイアウォールルールの背後にあるビジネスインテントを解釈し、人間の監督のもとでポリシー作成、ゼロトラスト強化、コンプライアンスマッピングおよびトラブルシューティングを実行する独自のネットワーク知識グラフを中心に構築された自律エージェントシステムです。このプラットフォームは、以前は2〜4週間を要していた変更を数分の検証済みアクションに圧縮します。より広範なマルチベンダー顧客プレビューは2026年下半期に予定されています。
- 2026年3月:FortinetはFortiOS 8.0をリリースし、ファイアウォールおよびSD-WANのトラブルシューティングと設定のためのAIエージェントベースのガイド付きワークフロー、データ居住に敏感な市場向けのソブリンSASEオプション、およびGenAIツールガバナンスのためのAI対応アプリケーションコントロールを導入しました。このリリースにより、Fortinetセキュリティファブリックのポリシー管理機能がAIアプリケーショントラフィックとポスト量子暗号管理パスに拡張されました。
- 2026年3月:NetskopeはNetskope One AIセキュリティを発表し、AIエージェントと企業データソース間のモデルコンテキストプロトコルトラフィックをデコードするエージェンティックブローカーを搭載し、従来のポリシー管理ツールが管理するように設計されていなかったAI間接続パターンへのネットワークセキュリティポリシー適用を拡張しました。
グローバルマネージドネットワークセキュリティポリシーオペレーションズサービス市場レポートの範囲
マネージドネットワークセキュリティポリシーオペレーションズサービス市場は、企業ネットワーク環境全体にわたるセキュリティポリシーの管理、監視、適用、最適化、および維持のためのアウトソーシングサービスで構成されています。これらのサービスには、ファイアウォールポリシー管理、アクセスコントロールガバナンス、脅威防止ポリシー管理、コンプライアンス適用、継続的な監視、およびハイブリッドおよびマルチクラウドインフラ全体にわたるポリシーライフサイクル管理が含まれます。
マネージドネットワークセキュリティポリシーオペレーションズサービス市場レポートは、サービスタイプ(ファイアウォールポリシー管理、アクセスコントロールおよびセグメンテーションポリシー管理、脅威防止ポリシー管理、セキュリティコンプライアンスおよびガバナンス、その他のサービスタイプ)、展開モード(オンプレミス、クラウド、ハイブリッド)、組織規模(中小企業、大企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、医療・ライフサイエンス、ITおよび通信、産業製造、小売・電子商取引、教育・研究機関、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ファイアウォールポリシー管理 |
| アクセスコントロールおよびセグメンテーションポリシー管理 |
| 脅威防止ポリシー管理 |
| セキュリティコンプライアンスおよびガバナンス |
| その他のサービスタイプ |
| オンプレミス |
| クラウド |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| 医療・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・電子商取引 |
| 教育・研究機関 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビ |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | ファイアウォールポリシー管理 | |
| アクセスコントロールおよびセグメンテーションポリシー管理 | ||
| 脅威防止ポリシー管理 | ||
| セキュリティコンプライアンスおよびガバナンス | ||
| その他のサービスタイプ | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| 医療・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・電子商取引 | ||
| 教育・研究機関 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビ | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドネットワークセキュリティポリシーオペレーションズサービス市場の規模はどのくらいですか?
市場は2026年の8.52 ビリオン 米ドルおよび2027年の9.87 ビリオン 米ドルから2032年までに21.07 ビリオン 米ドルへと、CAGR 16.37%で拡大する見込みです。
マネージドネットワークセキュリティポリシーオペレーションズサービスへの需要を牽引しているものは何ですか?
ハイブリッドおよびマルチクラウドの複雑性、サイバーセキュリティ人材不足、継続的なコンプライアンスニーズ、および自動化されたポリシー変更要件が主要な需要要因です。
マネージドネットワークセキュリティポリシーオペレーションズサービスをリードするサービスタイプはどれですか?
ファイアウォールポリシー管理は、企業ファイアウォール環境の大規模なインストールベースを反映して、2026年に48.12%のシェアでリードしました。
最も速く拡大している展開モードはどれですか?
クラウド展開は、サービスとしてのファイアウォール、SASE、およびゼロトラストネットワークアクセスの採用増加に伴い、2032年までにCAGR 17.66%で拡大する見込みです。
最も速く拡大している顧客グループはどれですか?
中小企業は、クラウド提供、消費ベースの価格設定、およびより広いサイバーセキュリティ義務に支援されて、2032年までにCAGR 17.92%で拡大する見込みです。
最も速く拡大すると予測されている地域はどこですか?
アジア太平洋は、金融セクター要件と拡大するマネージドセキュリティニーズに支援されて、2032年までにCAGR 16.91%で拡大する見込みです。