
Tamaño y Participación del Mercado de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 9.87 Mil millones de dólares |
| Tamaño del Mercado (2032) | 21.07 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.37 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas por Mordor Intelligence
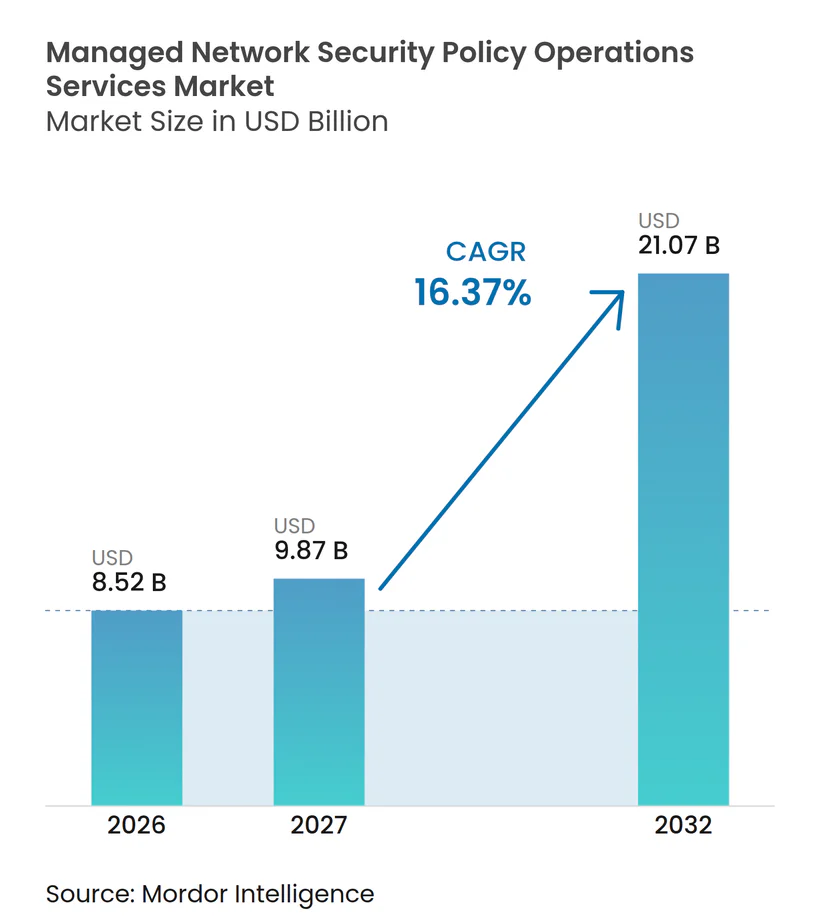
Se proyecta que el tamaño del mercado de servicios de operaciones de políticas de seguridad de red gestionadas se expanda de 8,52 mil millones de USD en 2026 a 9,87 mil millones de USD en 2027, y a 21,07 mil millones de USD para 2032, registrando un CAGR del 16,37% entre 2027 y 2032. El mercado de servicios de operaciones de políticas de seguridad de red gestionadas está impulsado por entornos híbridos y multinube, que han dificultado el mantenimiento de la administración manual de políticas de firewall y acceso. Los equipos de seguridad necesitan cambios de políticas confiables, aprobaciones documentadas y monitoreo continuo de reglas en varias plataformas. Los requisitos de confianza cero, la adopción de perímetro de servicio de acceso seguro y la orquestación con soporte de inteligencia artificial están aumentando la demanda de gobernanza de políticas continua y neutral respecto al proveedor. Los proveedores combinan cada vez más la administración de políticas con evidencia de cumplimiento, fortaleciendo así su valor para los clientes regulados. El mercado también se beneficia de organizaciones que no pueden mantener equipos especializados de operaciones de políticas disponibles las 24 horas del día, los 7 días de la semana de forma interna.
Conclusiones Clave del Informe
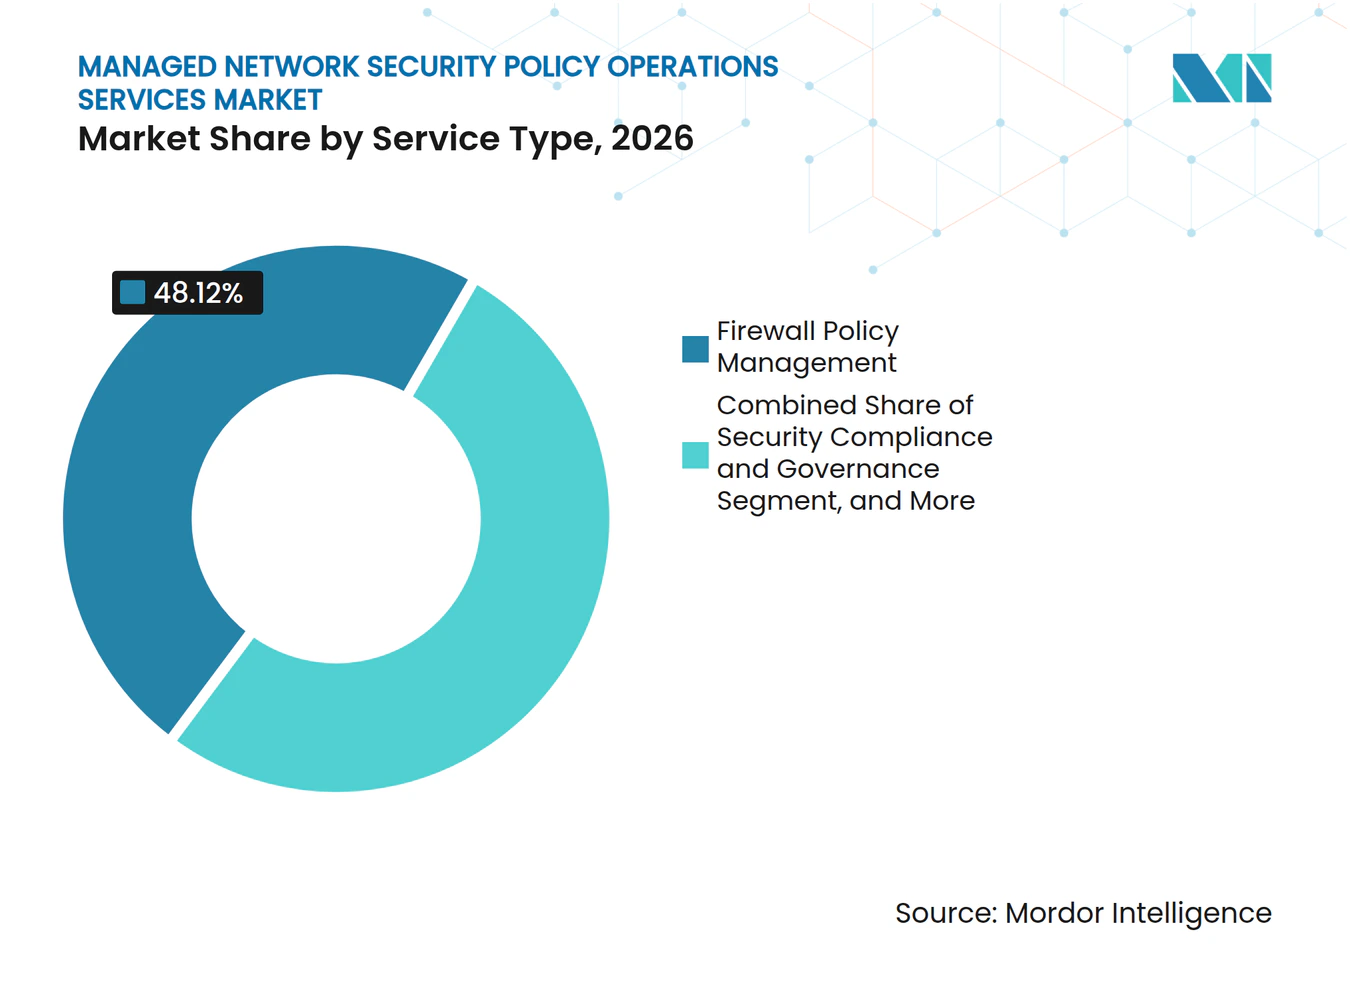
- Por tipo de servicio, la Gestión de Políticas de Firewall representó el 48,12% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026, mientras que se proyecta que la Gestión de Políticas de Control de Acceso y Segmentación se expanda a un CAGR del 17,32% hasta 2032.
- Por modo de implementación, Local representó el 67,86% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026, mientras que se proyecta que la Nube se expanda a un CAGR del 17,66% hasta 2032.
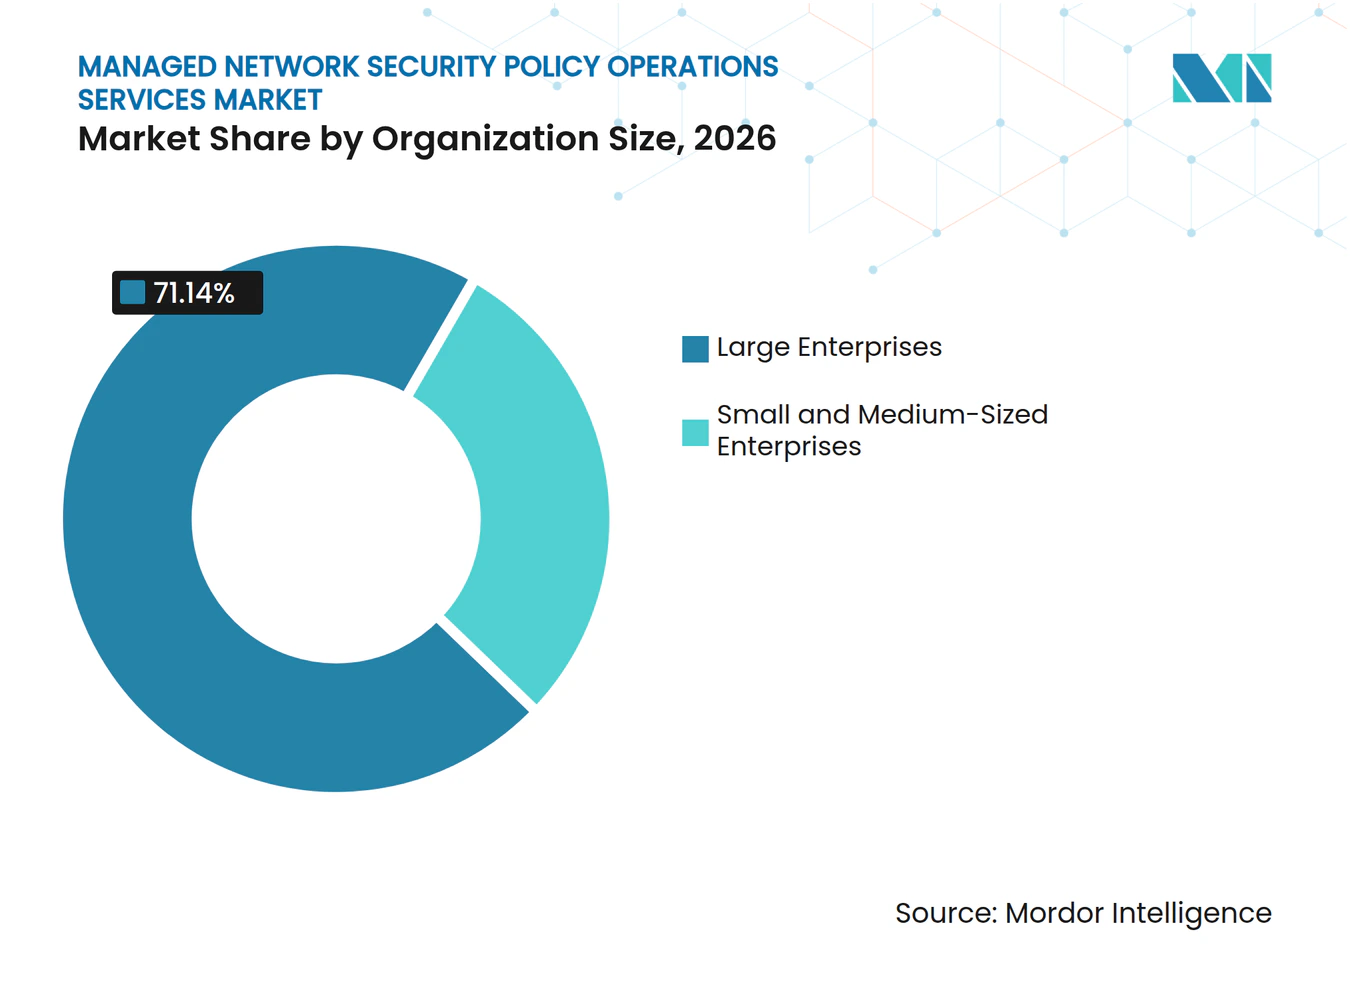
- Por tamaño de organización, las Grandes Empresas representaron el 71,14% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 17,92% hasta 2032.
- Por industria de usuario final, BFSI representó el 29,15% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026, mientras que se proyecta que el Gobierno y la Administración Pública se expandan a un CAGR del 16,68% hasta 2032.
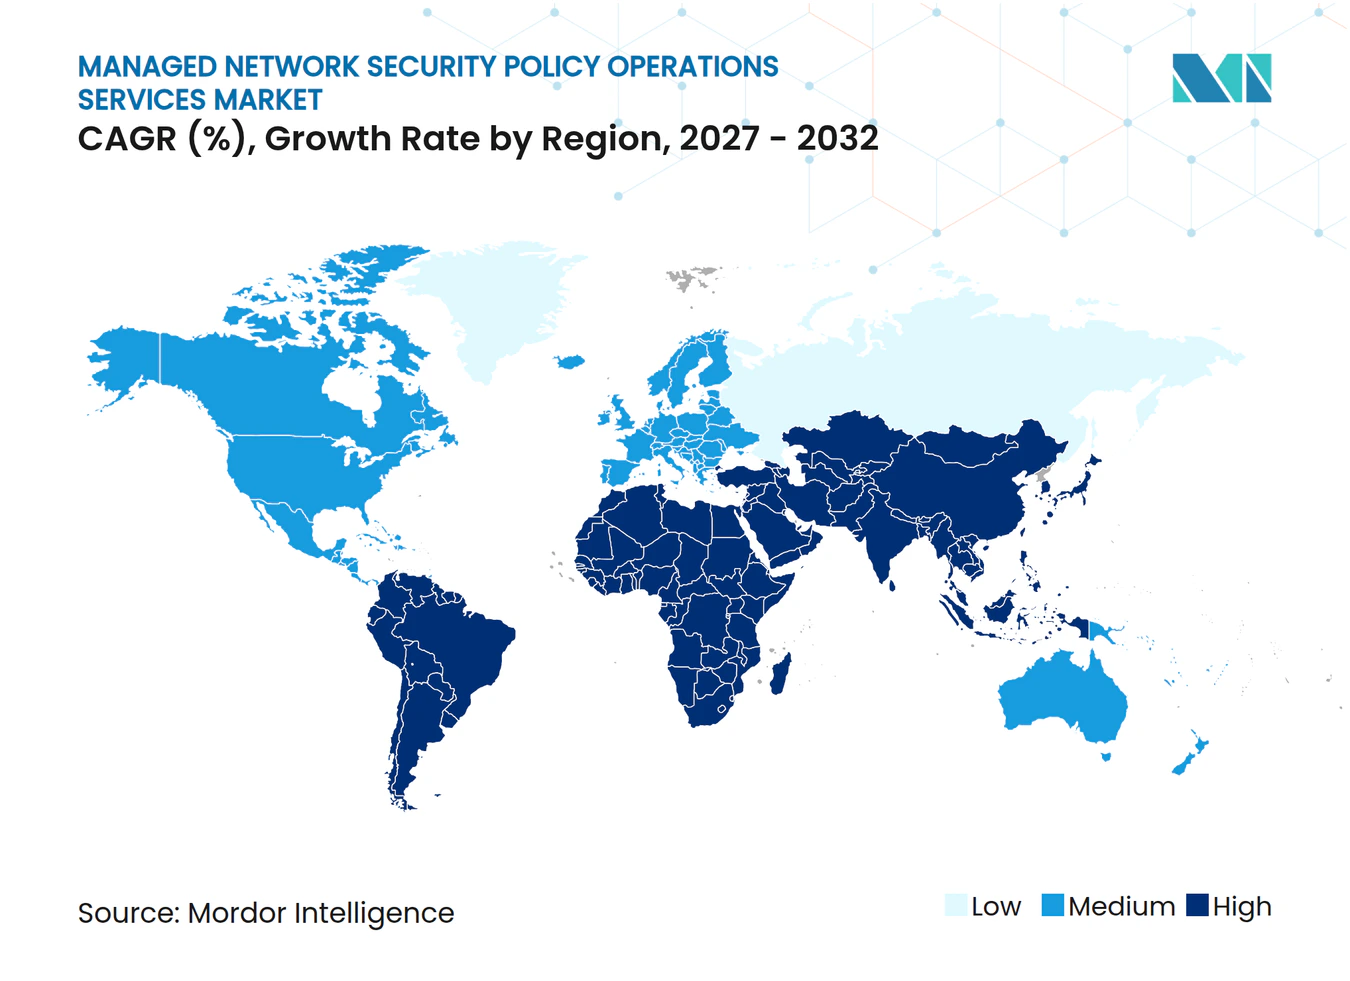
- Por geografía, América del Norte representó el 37,22% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 16,91% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de Habilidades en Ciberseguridad y Requisitos de Operaciones las 24 Horas del Día, los 7 Días de la Semana | +3.8% | Global | Corto plazo (≤ 2 años) |
| Creciente Complejidad de las Políticas de Seguridad Híbridas y Multinube | +3.5% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Creciente Demanda de Evidencia Continua de Cumplimiento de Políticas | +2.9% | Unión Europea, América del Norte, Consejo de Cooperación del Golfo | Mediano plazo (2-4 años) |
| Automatización de Políticas para Flujos de Trabajo más Rápidos de Cambios en Firewall y Acceso | +2.2% | Global, con ganancias tempranas en América del Norte y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Expansión del Acceso Remoto, Sucursales y Conectividad de Terceros | +1.7% | Global | Corto plazo (≤ 2 años) |
| Controles de Seguridad Legibles por Máquina para Operaciones de Red Habilitadas por Inteligencia Artificial | +1.3% | Mercados de vanguardia en inteligencia artificial de América del Norte y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Habilidades en Ciberseguridad y Requisitos de Operaciones las 24 Horas del Día, los 7 Días de la Semana
La dotación de personal en ciberseguridad sigue siendo el impulsor más inmediato de la demanda en el mercado de servicios de operaciones de políticas de seguridad de red gestionadas. Fortinet informó que el 56% de las organizaciones identificó la insuficiencia de habilidades en ciberseguridad como la principal causa de brechas, mientras que el 71% señaló que la escasez creó un riesgo directo para su negocio en 2026. ISACA informó en 2025 que el 55% de los equipos de ciberseguridad tenían personal insuficiente y que el 65% de las organizaciones tenían puestos vacantes que no podían cubrirse con sus presupuestos actuales. La misma investigación de Fortinet encontró que el 52% de las organizaciones encuestadas afirmó que las brechas de seguridad costaron más de 1 millón de USD cada una. La administración de políticas requiere una revisión experimentada de los cambios en el firewall, los controles de acceso y los registros de cumplimiento. Los proveedores en el mercado de servicios de operaciones de políticas de seguridad de red gestionadas pueden agrupar a estos especialistas entre clientes, lo que hace que el monitoreo continuo y la gestión más rápida de reglas sean más alcanzables para organizaciones con equipos internos limitados.
Creciente Complejidad de las Políticas de Seguridad Híbridas y Multinube
La complejidad de las políticas híbridas y multinube es una fuente central de demanda para el mercado de servicios de operaciones de políticas de seguridad de red gestionadas. Una encuesta de Cloud Security Alliance encargada por AlgoSec encontró que solo el 9% de las empresas había integrado completamente la gestión de políticas de seguridad en los flujos de trabajo de desarrollo e implementación en 2026. La encuesta también encontró que el 61% continuaba utilizando enfoques de gestión de políticas manuales o reactivos. Cada proveedor de nube, servicio SASE y perímetro SD-WAN puede introducir reglas de aplicación, aprobaciones y registros separados. Cisco introdujo la gestión de políticas basada en intención para su Firewall de Malla Híbrida en enero de 2026, permitiendo que una especificación de intención se aplique en firewalls de Cisco, Palo Alto Networks, Fortinet y Juniper. Los operadores gestionados en el mercado de servicios de operaciones de políticas de seguridad de red gestionadas normalizan los cambios y detectan la desviación de políticas en entornos que los equipos internos tienen dificultades para monitorear de forma continua.
Creciente Demanda de Evidencia Continua de Cumplimiento de Políticas
La evidencia de cumplimiento continuo está cambiando la forma en que los compradores evalúan el mercado de servicios de operaciones de políticas de seguridad de red gestionadas. La Ley de Resiliencia Operativa Digital de la Unión Europea entró en vigor para las entidades financieras el 17 de enero de 2025, exigiendo prácticas documentadas de gestión de riesgos de las tecnologías de la información y la comunicación y controles de terceros en materia de tecnologías de la información y la comunicación. La Autoridad Bancaria Europea modificó sus directrices de gestión de riesgos de tecnologías de la información y la comunicación y seguridad en febrero de 2025 para reflejar los requisitos de la Ley de Resiliencia Operativa Digital. Estos requisitos aumentan la necesidad de registrar, atribuir y conciliar rápidamente los cambios en las reglas del firewall, las modificaciones de las políticas de acceso y las decisiones de segmentación. Check Point presentó su Plataforma de Orquestación de Seguridad de Red Agéntica en mayo de 2026 con mapeo en tiempo real de cambios de reglas y configuración con los marcos DORA, PCI DSS y NIST. Los proveedores del mercado de servicios de operaciones de políticas de seguridad de red gestionadas que integran los informes de cumplimiento como parte de las operaciones de políticas rutinarias pueden apoyar a los clientes que no pueden separar el trabajo operativo de la preparación de auditorías.
Automatización de Políticas para Flujos de Trabajo más Rápidos de Cambios en Firewall y Acceso
La automatización se está convirtiendo en un diferenciador principal de servicios en el mercado de servicios de operaciones de políticas de seguridad de red gestionadas. Check Point declaró en mayo de 2026 que una solicitud típica de cambio de seguridad de red puede tardar de 2 a 4 semanas en analizarse, revisarse e implementarse en una gran empresa. Tufin lanzó Orchestration Suite R25-2 en noviembre de 2025, extendiendo el diseño automatizado de cambios y el análisis proactivo de riesgos a Zscaler Internet Access. AlgoSec lanzó Horizon en febrero de 2025 para traducir las solicitudes de conectividad de aplicaciones en implementación de reglas de múltiples proveedores sin requerir que los equipos identifiquen cada ruta de firewall subyacente. Estas capacidades reducen las transferencias manuales entre los equipos de red, nube y seguridad. En el mercado de servicios de operaciones de políticas de seguridad de red gestionadas, los proveedores que combinan la ejecución automatizada de cambios con el análisis de riesgos y compromisos claros de tiempo de respuesta están mejor posicionados que los proveedores que ofrecen monitoreo sin automatización de políticas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Preocupaciones sobre Soberanía de Datos y Control de Externalización | -2.1% | Unión Europea, Asia-Pacífico, Consejo de Cooperación del Golfo | Mediano plazo (2-4 años) |
| Riesgo de Traducción de Reglas Heredadas y Migración de Múltiples Proveedores | -1.6% | Global, pronunciado en Oriente Medio y América del Sur | Largo plazo (≥ 4 años) |
| Ruido de Alertas, Brechas de Responsabilidad y Ambigüedad en el Nivel de Servicio | -1.2% | Global | Corto plazo (≤ 2 años) |
| Altos Costos de Cambio y Preferencia del Cliente por el Control Interno | -0.9% | Segmento de grandes empresas de América del Norte y Europa | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Preocupaciones sobre Soberanía de Datos y Control de Externalización
Los requisitos de residencia de datos limitan la carga de trabajo direccionable para el mercado de servicios de operaciones de políticas de seguridad de red gestionadas en varias regiones de rápido desarrollo. Los requisitos del RGPD pueden restringir la transferencia internacional de datos de configuración de red que incluyen elementos de datos personales, como asignaciones de IP, mapeos de usuario a dispositivo o registros de tráfico.[1] La Ley de Seguridad de Datos y la Ley de Protección de Información Personal de China imponen requisitos de localización en los sectores pertinentes, lo que puede requerir infraestructura y personal en el país para las operaciones de seguridad gestionadas. La Ley de Protección de Datos Personales Digitales de India también regula las transferencias de cierta información personal procesada por organizaciones, incluidos los operadores financieros y de atención médica. Estos requisitos aumentan la revisión de gobernanza y pueden extender los plazos de adquisición para los servicios de políticas externalizados. Los proveedores en el mercado de servicios de operaciones de políticas de seguridad de red gestionadas pueden abordar parte de la preocupación a través de centros de entrega regionales y controles de acceso que limitan la visibilidad por jurisdicción, pero la inversión necesaria crea una barrera de entrada.
Riesgo de Traducción de Reglas Heredadas y Migración de Múltiples Proveedores
Los conjuntos de reglas heredadas pueden dificultar la adopción por primera vez de servicios de operaciones de políticas de seguridad de red gestionadas. Las empresas a menudo tienen reglas de firewall acumuladas durante 10 a 15 años, con entradas que carecen de justificación comercial actual o que hacen referencia a sistemas que ya no están en funcionamiento. Un proveedor debe traducir estas reglas, eliminar entradas redundantes o sombreadas y confirmar que la política revisada mantiene la conectividad necesaria. Una regla mal traducida puede interrumpir una aplicación de producción o permitir un movimiento lateral no autorizado. El riesgo es especialmente significativo en entornos de manufactura industrial y atención médica donde una interrupción no planificada tiene consecuencias operativas y regulatorias. Los análisis formales del ciclo de vida y las evaluaciones de riesgos previas a la migración pueden reducir la preocupación, pero la migración de múltiples proveedores sigue siendo una barrera cuando un conjunto abarca 3 o más plataformas de firewall.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Gestión de Firewall Lidera Mientras que la Segmentación Apoya una Expansión más Rápida
La Gestión de Políticas de Firewall representó el 48,12% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026. El segmento sigue siendo el punto de partida típico para las empresas que externalizan las operaciones de seguridad perimetral. Los firewalls de próxima generación de Palo Alto Networks, Fortinet, Check Point y Cisco están ampliamente integrados en los entornos empresariales. Sus ciclos de vida de reglas, programas de firmware y requisitos de cumplimiento crean trabajo operativo recurrente. Esta gran base instalada respalda la administración gestionada de políticas de firewall y los registros de cambios auditables en múltiples ubicaciones y unidades de negocio.
Se proyecta que la Gestión de Políticas de Control de Acceso y Segmentación se expanda a un CAGR del 17,32% de 2027 a 2032. Los programas de confianza cero requieren un control detallado de las conexiones este-oeste, en lugar de una aplicación solo perimetral. La Gestión de Políticas de Prevención de Amenazas cubre los controles de IPS, DLP y capa de aplicación a medida que el tráfico y las amenazas relacionados con la inteligencia artificial se vuelven más comunes. Check Point Research informó que los servicios de inteligencia artificial estaban presentes en más del 51% de las redes empresariales cada mes en 2025.[2] Los servicios de Cumplimiento de Seguridad y Gobernanza se están expandiendo en entornos regulados porque DORA, NIS2 y las normas específicas del sector requieren un mapeo continuo entre controles y requisitos, mientras que las operaciones de políticas SD-WAN y SASE aumentan la necesidad de una gestión de políticas unificada.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación: Los Sistemas Locales Retienen la Base Instalada Mientras que la Nube Apoya Nuevas Cargas de Trabajo
Local representó el 67,86% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026. Las grandes organizaciones continúan operando conjuntos sustanciales de hardware de firewall de próxima generación bajo contratos de soporte plurianuales. Las organizaciones de servicios financieros en la Unión Europea, las agencias gubernamentales de Estados Unidos y las empresas estatales en China a menudo mantienen la aplicación local debido a los requisitos de residencia de datos y control. El control físico de los datos de configuración sigue siendo importante en muchos programas de cumplimiento. Estas condiciones preservan un papel significativo para las operaciones de políticas gestionadas localmente y la experiencia entregada externamente.
Se proyecta que la implementación en la nube se expanda a un CAGR del 17,66% de 2027 a 2032. El firewall como servicio, SASE y el acceso a la red de confianza cero ubican la aplicación en el perímetro, en lugar de únicamente en un perímetro fijo. Netskope lanzó Netskope One AI Security en marzo de 2026 con un Agente Intermediario diseñado para decodificar el tráfico del Protocolo de Contexto de Modelo entre agentes de inteligencia artificial y fuentes de datos empresariales. Los entornos híbridos combinan firewalls locales, grupos de seguridad en la nube y perímetros SASE, aumentando así la complejidad operativa. Fortinet introdujo opciones de SASE Soberano con FortiOS 8.0 en marzo de 2026 para admitir ubicaciones de aplicación controladas por el cliente con gestión centralizada en la nube.
Por Tamaño de Organización: Las Grandes Empresas Aportan la Mayor Parte de los Ingresos Mientras que las Pymes Forman el Grupo de Clientes de Mayor Crecimiento
Las Grandes Empresas representaron el 71,14% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026. Sus entornos a menudo incluyen cientos de dispositivos, varias geografías y configuraciones antiguas de múltiples proveedores. Las necesidades de cumplimiento y el costo de un fallo de política hacen que los cambios de política verificados por riesgo sean comercialmente importantes. Estas organizaciones tienen procesos de aprobación complejos y mayores demandas de informes formales. Los proveedores gestionados pueden apoyar la administración continua sin requerir que cada función especializada sea interna.
Se proyecta que las pymes se expandan a un CAGR del 17,92% de 2027 a 2032. Los servicios entregados en la nube reducen los requisitos de infraestructura inicial, mientras que los precios basados en el consumo pueden alinear los costos del servicio con las necesidades operativas. NIS2 extiende los deberes de gobernanza de ciberseguridad a entidades con 50 o más empleados en sectores críticos. ENISA publicó un Modelo de Evaluación de Madurez de Ciberresiliencia para pymes en julio de 2026 que se alinea con la Ley de Ciberresiliencia de la Unión Europea. Los proveedores con incorporación guiada, plantillas de cumplimiento prediseñadas y acuerdos de servicio basados en resultados pueden apoyar a este grupo de clientes en desarrollo.

Por Industria de Usuario Final: BFSI Establece los Requisitos Mientras que el Gobierno y la Administración Pública se Expanden más Rápido
BFSI representó el 29,15% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026. Las instituciones financieras enfrentan requisitos densos para la gestión de riesgos de tecnologías de la información y la comunicación, la gobernanza de proveedores externos y los controles documentados de seguridad de red. DORA se aplica a las entidades financieras de la Unión Europea y requiere la gestión continua de estas obligaciones. El Fondo Monetario Internacional declaró en 2025 que DORA se había convertido en el marco supervisor de ciberseguridad principal para las entidades financieras de la Unión Europea. Los bancos globales y las aseguradoras con operaciones en la Unión Europea deben considerar estos requisitos, lo que hace que la gobernanza de políticas y los informes de cumplimiento sean servicios gestionados importantes.
Se proyecta que el Gobierno y la Administración Pública se expandan a un CAGR del 16,68% de 2027 a 2032. Las estrategias nacionales de ciberseguridad están trasladando los controles de acceso disciplinados desde el uso en defensa hacia la adquisición de agencias civiles. Las organizaciones de atención médica y ciencias de la vida también requieren documentación continua de políticas de seguridad a medida que evolucionan los requisitos de privacidad, atención médica y dispositivos. Las organizaciones de tecnologías de la información y telecomunicaciones gestionan redes distribuidas que requieren operaciones de políticas consistentes en muchos sitios. La Manufactura Industrial, el Comercio Minorista y el Comercio Electrónico, las Instituciones de Educación e Investigación y otros usuarios impulsan la demanda de servicios de operaciones de políticas de seguridad de red gestionadas, impulsados por la exposición regulatoria y la complejidad de la red.
Análisis Geográfico
América del Norte representó el 37,22% de la participación del mercado de servicios de operaciones de políticas de seguridad de red gestionadas en 2026. La región contiene una gran concentración de servicios financieros, contratistas de defensa, sistemas de atención médica y operadores de infraestructura crítica. Estas organizaciones deben abordar expectativas superpuestas de gobernanza de políticas bajo HIPAA, PCI DSS, CMMC 2.0 y las normas de divulgación de incidentes cibernéticos de la SEC. La Orden Ejecutiva 14028 ha apoyado la adopción federal de enfoques de confianza cero, lo que añade atención a las políticas de control de acceso. México es un contribuyente emergente a medida que la orientación bancaria apoya los primeros compromisos de firewall gestionado, mientras que Europa está respaldada por la demanda de DORA y NIS2 en Alemania, el Reino Unido y Francia.
Se proyecta que Asia-Pacífico se expanda a un CAGR del 16,91% de 2027 a 2032. China tiene un gasto significativo en ciberseguridad asociado con un alcance más amplio de infraestructura crítica bajo la Ley de Seguridad de Datos y preferencias de adquisición para proveedores nacionales. Los proveedores internacionales de servicios de seguridad gestionados abordan comúnmente esta demanda a través de asociaciones locales o empresas conjuntas. India es un área de crecimiento importante a medida que las normas de riesgo de tecnologías de la información y la comunicación del sector financiero y un entorno fintech en expansión aumentan la adopción de políticas de seguridad gestionadas. Japón actualiza las defensas perimetrales envejecidas y se alinea con la orientación de ciberseguridad para industrias críticas, mientras que Corea del Sur expande su huella de seguridad gestionada junto con la inversión en infraestructura del Plan Nuevo Digital.
América del Sur se está desarrollando desde una base más pequeña, con la Lei Geral de Proteção de Dados de Brasil y la Estrategia Nacional de Ciberseguridad de Argentina creando una presión regulatoria temprana.[3] Brasil representa la mayor parte del gasto en seguridad gestionada de América del Sur citado en el material fuente y atrae inversiones de proveedores que buscan posiciones regionales. Oriente Medio y África representan oportunidades en etapa temprana a media para el mercado de servicios de operaciones de políticas de seguridad de red gestionadas, lideradas en Oriente Medio por los Emiratos Árabes Unidos y Arabia Saudita a través de la transformación digital y los requisitos de infraestructura crítica. Los controles sectoriales de Arabia Saudita, la regulación de servicios financieros de Sudáfrica y el ecosistema bancario en digitalización de Nigeria están apoyando la demanda de operaciones de políticas externalizadas.
Panorama Competitivo
Concentración del Mercado
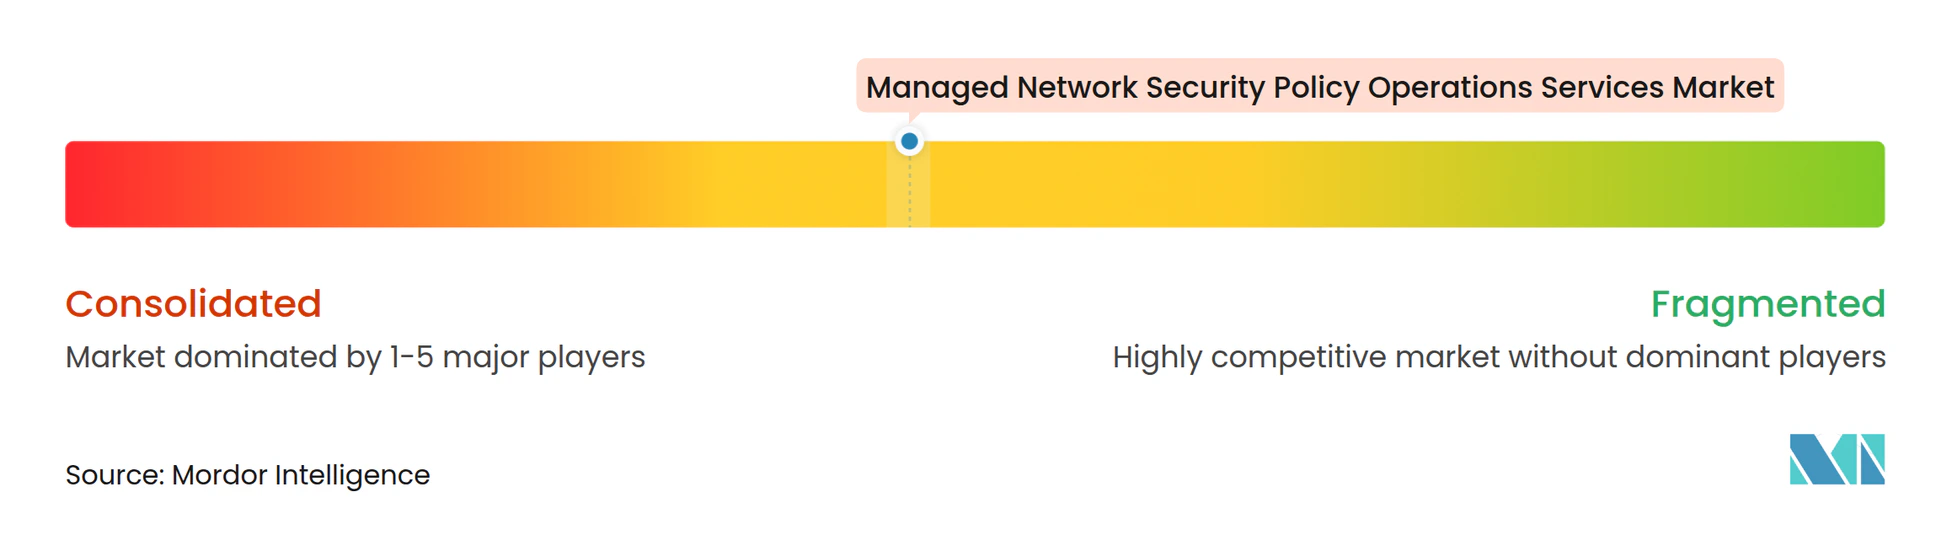
El mercado de servicios de operaciones de políticas de seguridad de red gestionadas está moderadamente concentrado, con proveedores de seguridad gestionada de plataforma amplia compitiendo junto a especialistas en gestión de políticas. LevelBlue completó su adquisición de Trustwave en agosto de 2025, reuniendo capacidades de seguridad de red, inteligencia de amenazas, detección y respuesta gestionadas y seguridad ofensiva en un único proveedor especializado. Esta escala apoya la inversión en inteligencia de amenazas, centros de operaciones de seguridad e informes de cumplimiento. Tufin, AlgoSec y FireMon siguen siendo competidores especializados a través de la automatización, el modelado de topología y la gobernanza de reglas de múltiples proveedores. Tufin adquirió determinada propiedad intelectual, marcas comerciales e información de clientes de Skybox Security después de que Skybox cesara sus operaciones en febrero de 2025, ampliando su cobertura tecnológica y base de clientes.
Los principales proveedores de firewall también están construyendo pilas de automatización que pueden apoyar la entrega de servicios gestionados. Palo Alto Networks utiliza Strata Cloud Manager, mientras que FortiOS 8.0 de Fortinet añadió flujos de trabajo con soporte de agentes de inteligencia artificial para la resolución de problemas y configuración de firewall y SD-WAN.[4] Check Point lanzó su Plataforma de Orquestación de Seguridad de Red Agéntica en mayo de 2026, que interpreta la intención empresarial y apoya la creación de políticas de firewall validadas de múltiples proveedores bajo supervisión humana. Estos movimientos reducen el trabajo manual de cambio de políticas y mejoran la consistencia del servicio. La integración de SASE y la evidencia de cumplimiento continuo pueden ayudar a los proveedores a retener clientes en entornos regulados.
El mercado de servicios de operaciones de políticas de seguridad de red gestionadas ofrece oportunidades para servicios nativos de la nube y basados en el consumo dirigidos a las pymes. Los proveedores también pueden atender a clientes industriales que necesitan una gestión integrada de políticas de tecnología operativa y tecnología de la información. Check Point presentó una solicitud de patente en 2026 que cubre el mapeo semántico de intención a política, ilustrando la importancia de la propiedad intelectual en la automatización. La certificación ISO/IEC 27001 y el soporte creíble de DORA o NIS2 son cada vez más esperados en la adquisición del sector financiero y gubernamental.
Líderes de la Industria de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas
-
Rapid7, Inc.
-
Akamai Technologies, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Agosto de 2026: JFrog lanzó su Controlador de Tráfico de la Cadena de Suministro de Software en asociación con Zscaler, Cloudflare y Netskope, habilitando la aplicación de políticas de seguridad en la capa de red SASE/SSE para inspeccionar y controlar el tráfico de paquetes de código abierto, extendiendo las operaciones de políticas de seguridad de red a la gobernanza de la cadena de suministro de software.
- Mayo de 2026: Check Point Software Technologies lanzó su Plataforma de Orquestación de Seguridad de Red Agéntica, un sistema de agentes autónomos construido alrededor de un Grafo de Conocimiento de Red propietario que interpreta la intención empresarial detrás de las reglas de firewall, incluidas las reglas heredadas creadas hace décadas, y ejecuta la creación de políticas, el ajuste de confianza cero, el mapeo de cumplimiento y la resolución de problemas bajo supervisión humana. La plataforma comprime los cambios que anteriormente requerían de 2 a 4 semanas en minutos de acción verificada. Está prevista una vista previa más amplia para múltiples proveedores y clientes para el segundo semestre de 2026.
- Marzo de 2026: Fortinet lanzó FortiOS 8.0, introduciendo flujos de trabajo guiados basados en agentes de inteligencia artificial para la resolución de problemas y configuración de firewall y SD-WAN, opciones de SASE Soberano para mercados sensibles a la residencia de datos y control de aplicaciones con reconocimiento de inteligencia artificial para la gobernanza de herramientas de inteligencia artificial generativa. El lanzamiento extiende las capacidades de gestión de políticas del Tejido de Seguridad de Fortinet al tráfico de aplicaciones de inteligencia artificial y las rutas de gestión criptográfica poscuántica.
- Marzo de 2026: Netskope lanzó Netskope One AI Security, con un Agente Intermediario que decodifica el tráfico del Protocolo de Contexto de Modelo entre agentes de inteligencia artificial y fuentes de datos empresariales, extendiendo la aplicación de políticas de seguridad de red a los patrones de conectividad de inteligencia artificial a inteligencia artificial que las herramientas convencionales de gestión de políticas no estaban diseñadas para gobernar.
Alcance del Informe Global del Mercado de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas
El Mercado de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas comprende servicios externalizados para gestionar, monitorear, aplicar, optimizar y mantener políticas de seguridad en entornos de red empresarial. Estos servicios incluyen la administración de políticas de firewall, la gobernanza del control de acceso, la gestión de políticas de prevención de amenazas, la aplicación del cumplimiento, el monitoreo continuo y la gestión del ciclo de vida de las políticas en infraestructuras híbridas y multinube.
El Informe del Mercado de Servicios de Operaciones de Políticas de Seguridad de Red Gestionadas está segmentado por Tipo de Servicio (Gestión de Políticas de Firewall, Gestión de Políticas de Control de Acceso y Segmentación, Gestión de Políticas de Prevención de Amenazas, Cumplimiento de Seguridad y Gobernanza y Otros Tipos de Servicio), Modo de Implementación (Local, Nube e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Instituciones de Educación e Investigación y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Gestión de Políticas de Firewall |
| Gestión de Políticas de Control de Acceso y Segmentación |
| Gestión de Políticas de Prevención de Amenazas |
| Cumplimiento de Seguridad y Gobernanza |
| Otros Tipos de Servicio |
| Local |
| Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Instituciones de Educación e Investigación |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Gestión de Políticas de Firewall | |
| Gestión de Políticas de Control de Acceso y Segmentación | ||
| Gestión de Políticas de Prevención de Amenazas | ||
| Cumplimiento de Seguridad y Gobernanza | ||
| Otros Tipos de Servicio | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Instituciones de Educación e Investigación | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de operaciones de políticas de seguridad de red gestionadas?
Se proyecta que el mercado se expanda de 8,52 mil millones de USD en 2026 y 9,87 mil millones de USD en 2027 a 21,07 mil millones de USD para 2032, a un CAGR del 16,37%.
¿Qué está impulsando la demanda de servicios de operaciones de políticas de seguridad de red gestionadas?
La complejidad híbrida y multinube, la escasez de habilidades en ciberseguridad, las necesidades de cumplimiento continuo y los requisitos de cambio automatizado de políticas son factores clave de demanda.
¿Qué tipo de servicio lidera los servicios de operaciones de políticas de seguridad de red gestionadas?
La Gestión de Políticas de Firewall lideró con una participación del 48,12% en 2026, reflejando la gran base instalada de entornos de firewall empresarial.
¿Qué modo de implementación se expande más rápido?
Se proyecta que la implementación en la nube se expanda a un CAGR del 17,66% hasta 2032 a medida que aumenta la adopción de firewall como servicio, SASE y acceso a la red de confianza cero.
¿Qué grupo de clientes se expande más rápido?
Se proyecta que las pymes se expandan a un CAGR del 17,92% hasta 2032, respaldadas por la entrega en la nube, los precios basados en el consumo y las obligaciones más amplias de ciberseguridad.
¿Qué región se proyecta que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 16,91% hasta 2032, respaldada por los requisitos del sector financiero y las crecientes necesidades de seguridad gestionada.