
Taille et Part du Marché des Services Gérés d'Opérations de Politiques de Sécurité Réseau
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 9.87 Milliards de dollars |
| Taille du Marché (2032) | 21.07 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.37 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
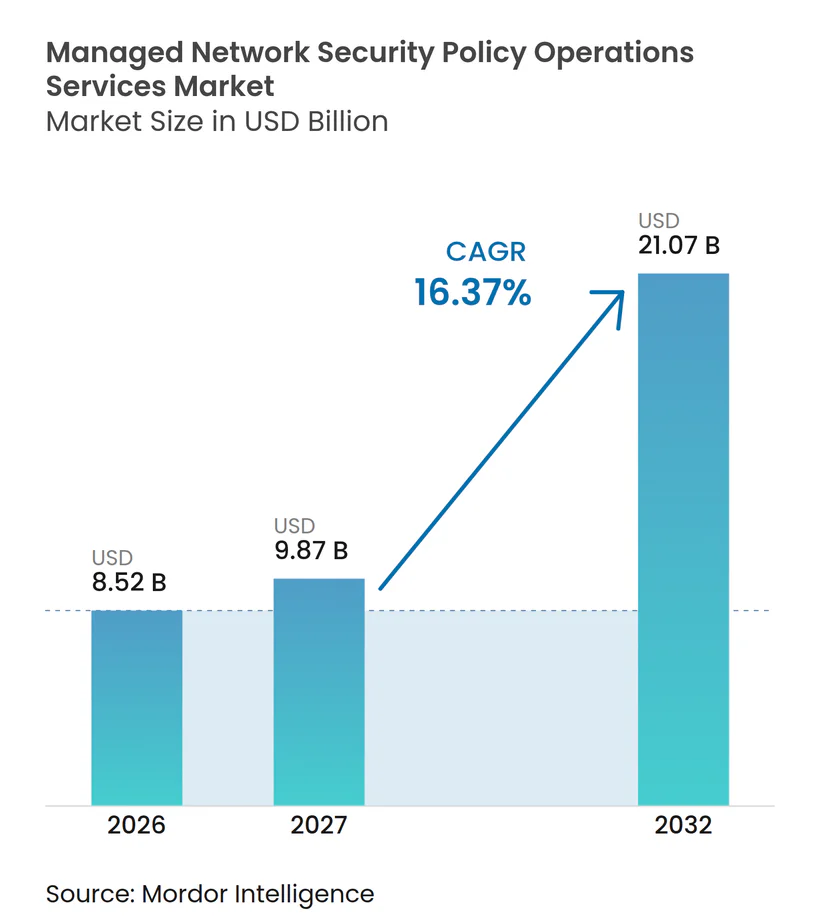
Analyse du Marché des Services Gérés d'Opérations de Politiques de Sécurité Réseau par Mordor Intelligence
La taille du marché des services gérés d'opérations de politiques de sécurité réseau devrait s'étendre de 8,52 milliards USD en 2026 à 9,87 milliards USD en 2027, puis à 21,07 milliards USD d'ici 2032, enregistrant un CAGR de 16,37 % entre 2027 et 2032. Le marché des services gérés d'opérations de politiques de sécurité réseau est porté par les environnements hybrides et multi-cloud, qui ont rendu difficile le maintien d'une administration manuelle des politiques de pare-feu et d'accès. Les équipes de sécurité ont besoin de modifications de politiques fiables, d'approbations documentées et d'une surveillance continue des règles sur plusieurs plateformes. Les exigences de confiance zéro, l'adoption du périmètre de service d'accès sécurisé et l'orchestration assistée par l'IA accroissent la demande d'une gouvernance des politiques continue et indépendante des fournisseurs. Les prestataires combinent de plus en plus l'administration des politiques avec les preuves de conformité, renforçant ainsi leur valeur auprès des clients réglementés. Le marché bénéficie également des organisations qui ne peuvent pas maintenir en interne des équipes spécialisées d'opérations de politiques disponibles 24h/24 et 7j/7.
Points Clés du Rapport
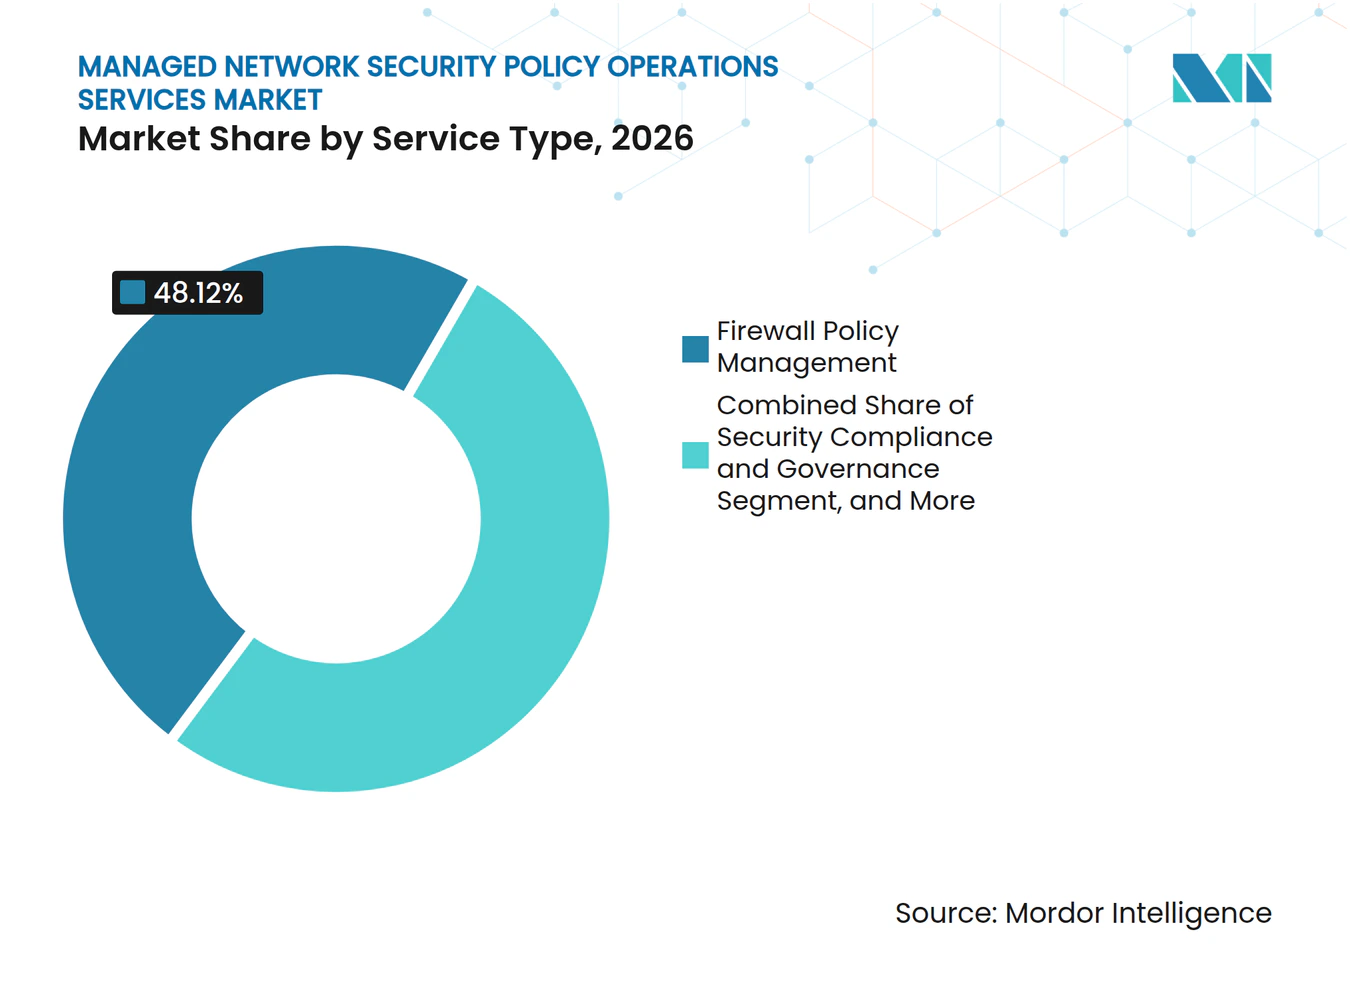
- Par type de service, la Gestion des Politiques de Pare-feu détenait 48,12 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026, tandis que la Gestion des Politiques de Contrôle d'Accès et de Segmentation devrait se développer à un CAGR de 17,32 % jusqu'en 2032.
- Par mode de déploiement, le déploiement Sur Site détenait 67,86 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026, tandis que le Cloud devrait se développer à un CAGR de 17,66 % jusqu'en 2032.
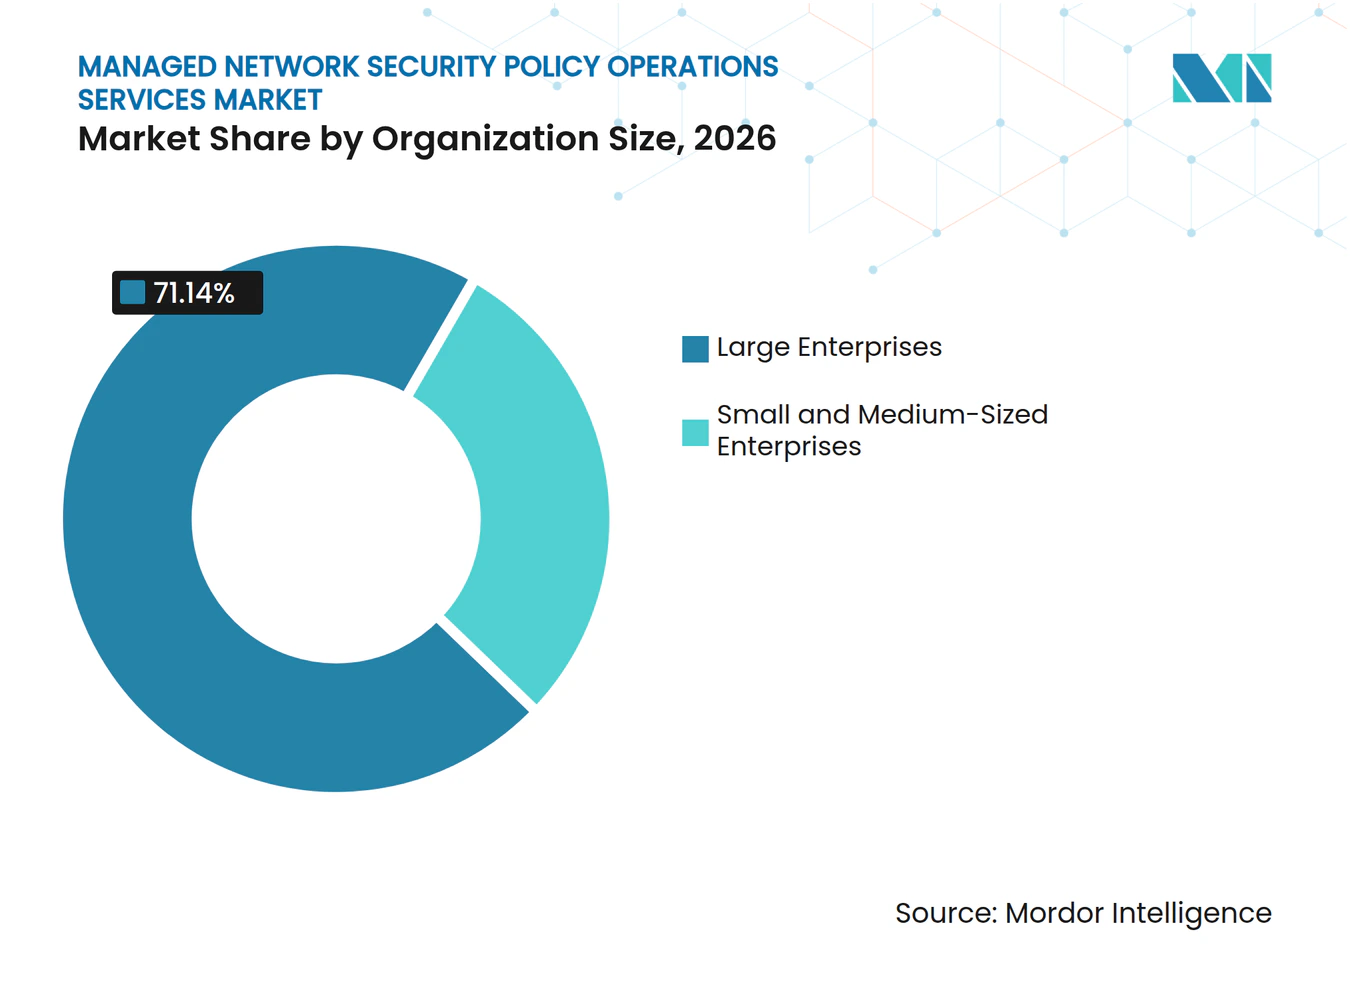
- Par taille d'organisation, les Grandes Entreprises détenaient 71,14 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026, tandis que les PME devraient se développer à un CAGR de 17,92 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait 29,15 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026, tandis que le Gouvernement et l'Administration Publique devrait se développer à un CAGR de 16,68 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 37,22 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,91 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Perspectives du Marché Mondial des Services Gérés d'Opérations de Politiques de Sécurité Réseau
Analyse de l'Impact des Facteurs Moteurs*
| Facteur Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Pénurie de Compétences en Cybersécurité et Exigences d'Opérations 24h/24 et 7j/7 | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Complexité Croissante des Politiques de Sécurité Hybrides et Multi-Cloud | +3.5% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande Croissante de Preuves Continues de Conformité des Politiques | +2.9% | UE, Amérique du Nord, Conseil de Coopération du Golfe | Moyen terme (2-4 ans) |
| Automatisation des Politiques pour des Flux de Travail de Modification de Pare-feu et d'Accès Plus Rapides | +2.2% | Mondial, gains précoces en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Expansion de l'Accès à Distance, des Succursales et de la Connectivité des Tiers | +1.7% | Mondial | Court terme (≤ 2 ans) |
| Contrôles de Sécurité Lisibles par Machine pour les Opérations Réseau Assistées par l'IA | +1.3% | Marchés à forte orientation IA en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de Compétences en Cybersécurité et Exigences d'Opérations 24h/24 et 7j/7
Le manque de personnel en cybersécurité reste le facteur le plus immédiat de la demande sur le marché des services gérés d'opérations de politiques de sécurité réseau. Fortinet a rapporté que 56 % des organisations ont identifié l'insuffisance des compétences en cybersécurité comme la principale cause des violations, tandis que 71 % ont déclaré que la pénurie créait un risque direct pour leur activité en 2026. L'ISACA a rapporté en 2025 que 55 % des équipes de cybersécurité étaient en sous-effectif et que 65 % des organisations avaient des postes vacants qui ne pouvaient pas être pourvus dans le cadre de leurs budgets actuels. La même étude de Fortinet a révélé que 52 % des organisations interrogées ont déclaré que les violations de sécurité coûtaient plus d'1 million USD chacune. L'administration des politiques nécessite un examen expérimenté des modifications de pare-feu, des contrôles d'accès et des dossiers de conformité. Les prestataires sur le marché des services gérés d'opérations de politiques de sécurité réseau peuvent regrouper ces spécialistes entre plusieurs clients, ce qui rend la surveillance continue et une gestion plus rapide des règles plus accessibles pour les organisations disposant d'équipes internes limitées.
Complexité Croissante des Politiques de Sécurité Hybrides et Multi-Cloud
La complexité des politiques hybrides et multi-cloud est une source centrale de demande pour le marché des services gérés d'opérations de politiques de sécurité réseau. Une enquête de la Cloud Security Alliance commandée par AlgoSec a révélé que seulement 9 % des entreprises avaient pleinement intégré la gestion des politiques de sécurité dans les flux de travail de développement et de déploiement en 2026. L'enquête a également révélé que 61 % continuaient à utiliser des approches de gestion des politiques manuelles ou réactives. Chaque fournisseur de cloud, service SASE et périmètre SD-WAN peut introduire des règles d'application, des approbations et des journaux distincts. Cisco a introduit la gestion des politiques basée sur l'intention pour son Pare-feu Maillé Hybride en janvier 2026, permettant à une spécification d'intention unique d'être appliquée sur les pare-feux Cisco, Palo Alto Networks, Fortinet et Juniper. Les opérateurs gérés sur le marché des services gérés d'opérations de politiques de sécurité réseau normalisent les modifications et détectent les dérives de politiques dans des environnements que les équipes internes peinent à surveiller en continu.
Demande Croissante de Preuves Continues de Conformité des Politiques
Les preuves continues de conformité modifient la façon dont les acheteurs évaluent le marché des services gérés d'opérations de politiques de sécurité réseau. Le Règlement sur la Résilience Opérationnelle Numérique de l'UE est devenu applicable aux entités financières le 17 janvier 2025, exigeant des pratiques documentées de gestion des risques TIC et des contrôles TIC des tiers. L'Autorité Bancaire Européenne a modifié ses lignes directrices sur la gestion des risques TIC et de sécurité en février 2025 pour refléter les exigences du DORA. Ces exigences accroissent la nécessité d'enregistrer, d'attribuer et de réconcilier rapidement les modifications des règles de pare-feu, les modifications des politiques d'accès et les décisions de segmentation. Check Point a introduit sa Plateforme d'Orchestration Agentique de la Sécurité Réseau en mai 2026 avec une cartographie en temps réel des modifications de règles et de configuration par rapport aux cadres DORA, PCI DSS et NIST. Les prestataires sur le marché des services gérés d'opérations de politiques de sécurité réseau qui intègrent le reporting de conformité dans les opérations de politiques courantes peuvent soutenir les clients qui ne peuvent pas séparer le travail opérationnel de la préparation des audits.
Automatisation des Politiques pour des Flux de Travail de Modification de Pare-feu et d'Accès Plus Rapides
L'automatisation devient un principal facteur de différenciation des services sur le marché des services gérés d'opérations de politiques de sécurité réseau. Check Point a déclaré en mai 2026 qu'une demande typique de modification de la sécurité réseau peut prendre 2 à 4 semaines pour être analysée, examinée et mise en œuvre dans une grande entreprise. Tufin a publié Orchestration Suite R25-2 en novembre 2025, étendant la conception automatisée des modifications et l'analyse proactive des risques à Zscaler Internet Access. AlgoSec a lancé Horizon en février 2025 pour traduire les demandes de connectivité des applications en implémentation de règles multi-fournisseurs sans que les équipes aient à identifier chaque chemin de pare-feu sous-jacent. Ces capacités réduisent les transferts manuels entre les équipes réseau, cloud et sécurité. Sur le marché des services gérés d'opérations de politiques de sécurité réseau, les prestataires qui associent l'exécution automatisée des modifications à l'analyse des risques et à des engagements clairs de délai d'exécution sont mieux positionnés que les prestataires qui offrent une surveillance sans automatisation des politiques.
Analyse de l'Impact des Facteurs Limitants*
| Facteur Limitant | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Préoccupations relatives à la Souveraineté des Données et au Contrôle de l'Externalisation | -2.1% | UE, Asie-Pacifique, Conseil de Coopération du Golfe | Moyen terme (2-4 ans) |
| Risque de Traduction des Règles Héritées et de Migration Multi-Fournisseurs | -1.6% | Mondial, prononcé au Moyen-Orient et en Amérique du Sud | Long terme (≥ 4 ans) |
| Bruit des Alertes, Lacunes de Responsabilité et Ambiguïté des Niveaux de Service | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Coûts de Changement Élevés et Préférence des Clients pour le Contrôle Interne | -0.9% | Segment des grandes entreprises en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Préoccupations relatives à la Souveraineté des Données et au Contrôle de l'Externalisation
Les exigences de résidence des données limitent le volume de travail adressable pour le marché des services gérés d'opérations de politiques de sécurité réseau dans plusieurs régions en développement rapide. Les exigences du RGPD peuvent restreindre le transfert international de données de configuration réseau incluant des éléments de données personnelles, tels que les attributions d'adresses IP, les correspondances utilisateur-appareil ou les journaux de trafic.[1] La Loi sur la Sécurité des Données et la Loi sur la Protection des Informations Personnelles de la Chine imposent des exigences de localisation dans les secteurs concernés, ce qui peut nécessiter une infrastructure et du personnel en pays pour les opérations de sécurité gérées. La Loi Indienne sur la Protection des Données Personnelles Numériques réglemente également les transferts de certaines informations personnelles traitées par les organisations, y compris les opérateurs financiers et de soins de santé. Ces exigences augmentent l'examen de la gouvernance et peuvent prolonger les délais d'approvisionnement pour les services de politiques externalisés. Les prestataires sur le marché des services gérés d'opérations de politiques de sécurité réseau peuvent répondre en partie à cette préoccupation par des centres de livraison régionaux et des contrôles d'accès limitant la visibilité par juridiction, mais l'investissement nécessaire crée une barrière à l'entrée.
Risque de Traduction des Règles Héritées et de Migration Multi-Fournisseurs
Les parcs de règles héritées peuvent rendre difficile l'adoption initiale des services gérés d'opérations de politiques de sécurité réseau. Les entreprises ont souvent des règles de pare-feu accumulées sur 10 à 15 ans, avec des entrées qui manquent de justification commerciale actuelle ou qui font référence à des systèmes qui ne fonctionnent plus. Un prestataire doit traduire ces règles, supprimer les entrées redondantes ou masquées, et confirmer que la politique révisée maintient la connectivité nécessaire. Une règle mal traduite peut interrompre une application de production ou permettre un mouvement latéral non autorisé. Le risque est particulièrement significatif dans les environnements de fabrication industrielle et de soins de santé où une panne non planifiée a des conséquences opérationnelles et réglementaires. Des analyses formelles du cycle de vie et des évaluations des risques avant migration peuvent réduire cette préoccupation, mais la migration multi-fournisseurs reste une barrière lorsqu'un parc couvre 3 plateformes de pare-feu ou plus.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service : La Gestion des Pare-feux Domine Tandis que la Segmentation Soutient une Expansion Plus Rapide
La Gestion des Politiques de Pare-feu détenait 48,12 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026. Le segment reste le point de départ habituel pour les entreprises externalisant les opérations de sécurité périmétrique. Les pare-feux de nouvelle génération de Palo Alto Networks, Fortinet, Check Point et Cisco sont largement intégrés dans les environnements d'entreprise. Leurs cycles de vie des règles, leurs calendriers de mise à jour du micrologiciel et leurs exigences de conformité créent un travail opérationnel récurrent. Cette large base installée soutient l'administration gérée des politiques de pare-feu et les dossiers de modifications auditables sur plusieurs sites et unités commerciales.
La Gestion des Politiques de Contrôle d'Accès et de Segmentation devrait se développer à un CAGR de 17,32 % de 2027 à 2032. Les programmes de confiance zéro nécessitent un contrôle détaillé des connexions est-ouest, plutôt qu'une application uniquement périmétrique. La Gestion des Politiques de Prévention des Menaces couvre les contrôles IPS, DLP et de couche applicative à mesure que le trafic et les menaces liés à l'IA deviennent plus courants. Check Point Research a rapporté que les services d'IA étaient présents dans plus de 51 % des réseaux d'entreprise chaque mois en 2025.[2] Les services de Conformité et de Gouvernance de la Sécurité se développent dans les environnements réglementés car DORA, NIS2 et les règles sectorielles spécifiques exigent une cartographie continue entre les contrôles et les exigences, tandis que les opérations de politiques SD-WAN et SASE accroissent le besoin d'une gestion unifiée des politiques.



Par Mode de Déploiement : Les Systèmes Sur Site Conservent la Base Installée Tandis que le Cloud Soutient les Nouvelles Charges de Travail
Le déploiement Sur Site détenait 67,86 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026. Les grandes organisations continuent d'exploiter d'importants parcs de matériel de pare-feu de nouvelle génération dans le cadre de contrats de support pluriannuels. Les organisations de services financiers dans l'UE, les agences gouvernementales américaines et les entreprises d'État en Chine conservent souvent une application sur site en raison des exigences de résidence des données et de contrôle. Le contrôle physique des données de configuration reste important dans de nombreux programmes de conformité. Ces conditions préservent un rôle significatif pour les opérations de politiques gérées sur site et l'expertise fournie en externe.
Le déploiement Cloud devrait se développer à un CAGR de 17,66 % de 2027 à 2032. Le pare-feu en tant que service, le SASE et l'accès réseau à confiance zéro placent l'application en périphérie, plutôt que uniquement à un périmètre fixe. Netskope a lancé Netskope One AI Security en mars 2026 avec un Courtier Agentique conçu pour décoder le trafic du Protocole de Contexte de Modèle entre les agents d'IA et les sources de données d'entreprise. Les environnements hybrides combinent des pare-feux sur site, des groupes de sécurité cloud et des périmètres SASE, augmentant ainsi la complexité opérationnelle. Fortinet a introduit des options SASE Souverain avec FortiOS 8.0 en mars 2026 pour prendre en charge les emplacements d'application contrôlés par le client avec une gestion cloud centralisée.
Par Taille d'Organisation : Les Grandes Entreprises Génèrent la Majeure Partie des Revenus Tandis que les PME Constituent le Groupe de Clients à Croissance Plus Rapide
Les Grandes Entreprises détenaient 71,14 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026. Leurs environnements comprennent souvent des centaines d'appareils, plusieurs zones géographiques et d'anciennes configurations multi-fournisseurs. Les besoins de conformité et le coût d'une défaillance de politique rendent les modifications de politique vérifiées par rapport aux risques commercialement importantes. Ces organisations ont des processus d'approbation complexes et des exigences plus élevées en matière de rapports formels. Les prestataires gérés peuvent assurer une administration continue sans exiger que chaque rôle de spécialiste soit interne.
Les PME devraient se développer à un CAGR de 17,92 % de 2027 à 2032. Les services fournis via le cloud réduisent les exigences d'infrastructure initiales, tandis que la tarification basée sur la consommation peut aligner les coûts de service sur les besoins opérationnels. NIS2 étend les obligations de gouvernance de la cybersécurité aux entités de 50 employés ou plus dans les secteurs critiques. L'ENISA a publié un Modèle d'Évaluation de la Maturité en Cyber-Résilience pour les PME en juillet 2026, aligné sur la Loi sur la Cyber-Résilience de l'UE. Les prestataires proposant un accompagnement à l'intégration, des modèles de conformité préconfigurés et des accords de service basés sur les résultats peuvent soutenir ce groupe de clients en développement.

Par Secteur d'Activité des Utilisateurs Finaux : Le BFSI Fixe les Exigences Tandis que le Gouvernement et l'Administration Publique se Développent Plus Rapidement
Le BFSI détenait 29,15 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026. Les institutions financières font face à des exigences denses en matière de gestion des risques TIC, de gouvernance des prestataires tiers et de contrôles documentés de la sécurité réseau. DORA s'applique aux entités financières de l'UE et exige une gestion continue de ces obligations. Le Fonds Monétaire International a déclaré en 2025 que DORA était devenu le principal cadre de supervision de la cybersécurité pour les entités financières de l'UE. Les banques mondiales et les assureurs ayant des opérations dans l'UE doivent tenir compte de ces exigences, faisant de la gouvernance des politiques et du reporting de conformité des services gérés importants.
Le Gouvernement et l'Administration Publique devraient se développer à un CAGR de 16,68 % de 2027 à 2032. Les stratégies nationales de cybersécurité font passer les contrôles d'accès disciplinés de l'usage défense vers les marchés publics des agences civiles. Les organisations de soins de santé et des sciences de la vie nécessitent également une documentation continue des politiques de sécurité à mesure que les exigences en matière de confidentialité, de soins de santé et d'appareils évoluent. Les organisations des Technologies de l'Information et des Télécommunications gèrent des réseaux distribués qui nécessitent des opérations de politiques cohérentes sur de nombreux sites. La Fabrication Industrielle, le Commerce de Détail et le Commerce Électronique, les Établissements d'Enseignement et de Recherche, et d'autres utilisateurs stimulent la demande de services gérés d'opérations de politiques de sécurité réseau, portés par l'exposition réglementaire et la complexité des réseaux.
Analyse Géographique
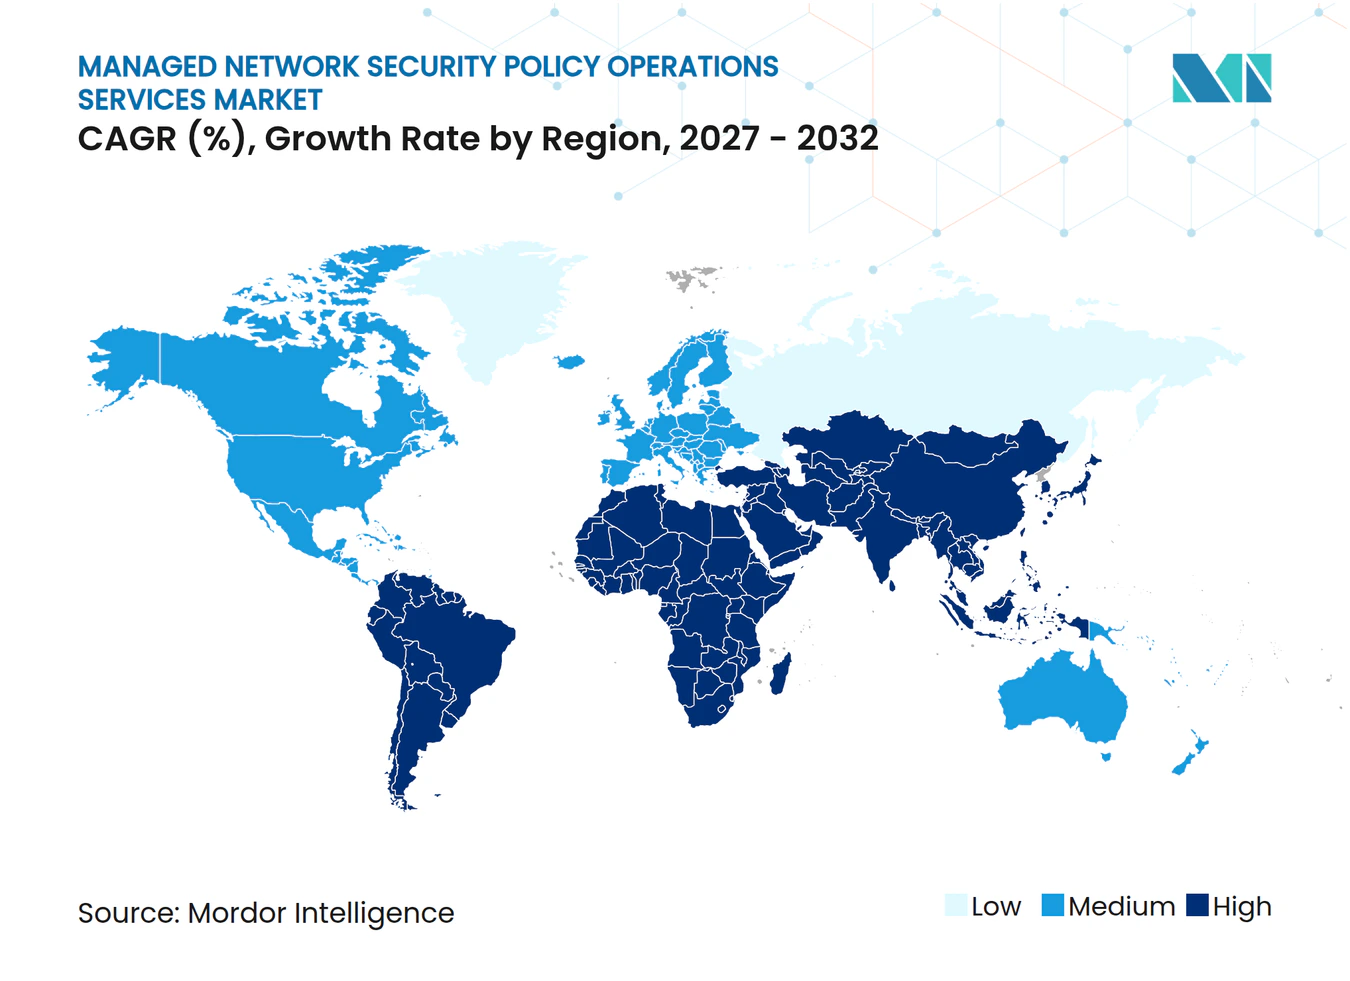
L'Amérique du Nord détenait 37,22 % de la part du marché des services gérés d'opérations de politiques de sécurité réseau en 2026. La région concentre un grand nombre d'organisations de services financiers, de contractants de défense, de systèmes de soins de santé et d'opérateurs d'infrastructures critiques. Ces organisations doivent répondre à des attentes de gouvernance des politiques qui se chevauchent dans le cadre de HIPAA, PCI DSS, CMMC 2.0 et des règles de divulgation des incidents cybernétiques de la SEC. Le Décret Exécutif 14028 a soutenu l'adoption fédérale des approches de confiance zéro, ce qui attire l'attention sur les politiques de contrôle d'accès. Le Mexique est un contributeur émergent car les orientations bancaires soutiennent les premiers engagements de pare-feu gérés, tandis que l'Europe est soutenue par la demande DORA et NIS2 en Allemagne, au Royaume-Uni et en France.
L'Asie-Pacifique devrait se développer à un CAGR de 16,91 % de 2027 à 2032. La Chine dispose d'importantes dépenses en cybersécurité associées à un périmètre d'infrastructure critique plus large en vertu de la Loi sur la Sécurité des Données et de préférences d'approvisionnement pour les fournisseurs nationaux. Les prestataires de services de sécurité gérés internationaux répondent généralement à cette demande par des partenariats locaux ou des coentreprises. L'Inde est un important domaine de croissance car les règles de risque TIC du secteur financier et un environnement fintech en expansion accroissent l'adoption des politiques de sécurité gérées. Le Japon renouvelle ses défenses périmètriques vieillissantes et s'aligne sur les orientations de cybersécurité pour les industries critiques, tandis que la Corée du Sud étend son empreinte de sécurité gérée parallèlement aux investissements dans l'infrastructure du Plan Numérique Nouveau.
L'Amérique du Sud se développe à partir d'une base plus petite, avec la Lei Geral de Proteção de Dados du Brésil et la Stratégie Nationale de Cybersécurité de l'Argentine créant une pression réglementaire précoce.[3] Le Brésil représente la majeure partie des dépenses de sécurité gérée en Amérique du Sud citées dans les sources et attire des investissements de prestataires cherchant des positions régionales. Le Moyen-Orient et l'Afrique représentent des opportunités en phase précoce à intermédiaire pour le marché des services gérés d'opérations de politiques de sécurité réseau, menées au Moyen-Orient par les Émirats Arabes Unis et l'Arabie Saoudite à travers la transformation numérique et les exigences d'infrastructure critique. Les contrôles sectoriels saoudiens, la réglementation des services financiers sud-africains et l'écosystème bancaire en cours de numérisation du Nigeria soutiennent la demande d'opérations de politiques externalisées.
Paysage Concurrentiel
Concentration du Marché
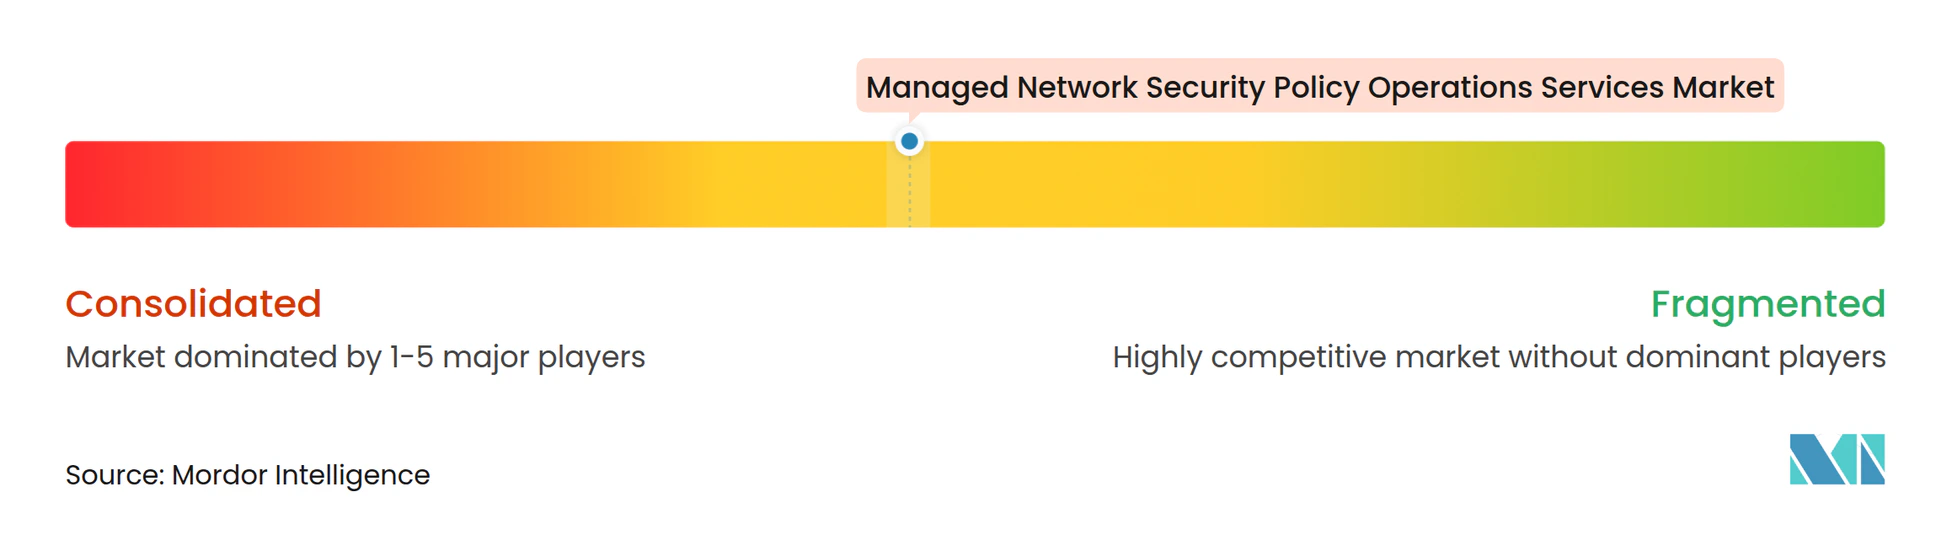
Le marché des services gérés d'opérations de politiques de sécurité réseau est modérément concentré, avec des prestataires de sécurité gérée à large plateforme en concurrence aux côtés de spécialistes de la gestion des politiques. LevelBlue a finalisé l'acquisition de Trustwave en août 2025, regroupant la sécurité réseau, le renseignement sur les menaces, la détection et la réponse gérées, et les capacités de sécurité offensive en un seul prestataire pur. Cette envergure soutient l'investissement dans le renseignement sur les menaces, les centres d'opérations de sécurité et le reporting de conformité. Tufin, AlgoSec et FireMon restent des concurrents spécialisés grâce à l'automatisation, la modélisation de la topologie et la gouvernance des règles multi-fournisseurs. Tufin a acquis certaines propriétés intellectuelles, marques commerciales et informations clients de Skybox Security après que Skybox a cessé ses activités en février 2025, étendant sa couverture technologique et sa base de clients.
Les principaux fournisseurs de pare-feux construisent également des piles d'automatisation pouvant soutenir la fourniture de services gérés. Palo Alto Networks utilise Strata Cloud Manager, tandis que FortiOS 8.0 de Fortinet a ajouté des flux de travail assistés par des agents d'IA pour le dépannage et la configuration des pare-feux et du SD-WAN.[4] Check Point a lancé sa Plateforme d'Orchestration Agentique de la Sécurité Réseau en mai 2026, qui interprète l'intention commerciale et soutient la création de politiques de pare-feu validées et multi-fournisseurs sous supervision humaine. Ces évolutions réduisent le travail manuel de modification des politiques et améliorent la cohérence des services. L'intégration SASE et les preuves de conformité continue peuvent aider les prestataires à fidéliser leurs clients dans les environnements réglementés.
Le marché des services gérés d'opérations de politiques de sécurité réseau offre des opportunités pour des services natifs du cloud et basés sur la consommation destinés aux PME. Les prestataires peuvent également s'adresser aux clients industriels qui ont besoin d'une gestion intégrée des politiques de technologie opérationnelle et de technologie de l'information. Check Point a déposé en 2026 une demande de brevet couvrant la cartographie sémantique intention-vers-politique, illustrant l'importance de la propriété intellectuelle dans l'automatisation. La certification ISO/IEC 27001 et un support crédible pour DORA ou NIS2 sont de plus en plus attendus dans les marchés publics du secteur financier et gouvernemental.
Leaders du Secteur des Services Gérés d'Opérations de Politiques de Sécurité Réseau
-
Rapid7, Inc.
-
Akamai Technologies, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements Récents du Secteur
- Août 2026 : JFrog a lancé son Contrôleur de Trafic de la Chaîne d'Approvisionnement Logicielle en partenariat avec Zscaler, Cloudflare et Netskope, permettant l'application des politiques de sécurité au niveau de la couche réseau SASE/SSE pour inspecter et contrôler le trafic des paquets open source, étendant les opérations de politiques de sécurité réseau à la gouvernance de la chaîne d'approvisionnement logicielle.
- Mai 2026 : Check Point Software Technologies a lancé sa Plateforme d'Orchestration Agentique de la Sécurité Réseau, un système d'agents autonomes construit autour d'un Graphe de Connaissance Réseau propriétaire qui interprète l'intention commerciale derrière les règles de pare-feu, y compris les règles héritées créées il y a des décennies, et exécute la création de politiques, le renforcement de la confiance zéro, la cartographie de conformité et le dépannage sous supervision humaine. La plateforme compresse les modifications qui nécessitaient auparavant 2 à 4 semaines en quelques minutes d'action vérifiée. Un aperçu multi-fournisseurs plus large pour les clients est prévu pour le second semestre 2026.
- Mars 2026 : Fortinet a publié FortiOS 8.0, introduisant des flux de travail guidés basés sur des agents d'IA pour le dépannage et la configuration des pare-feux et du SD-WAN, des options SASE Souverain pour les marchés sensibles à la résidence des données, et un contrôle des applications tenant compte de l'IA pour la gouvernance des outils d'IA générative. La version étend les capacités de gestion des politiques du Tissu de Sécurité Fortinet au trafic des applications d'IA et aux chemins de gestion cryptographique post-quantique.
- Mars 2026 : Netskope a lancé Netskope One AI Security, avec un Courtier Agentique qui décode le trafic du Protocole de Contexte de Modèle entre les agents d'IA et les sources de données d'entreprise, étendant l'application des politiques de sécurité réseau aux schémas de connectivité IA-vers-IA que les outils de gestion des politiques conventionnels n'étaient pas conçus pour gouverner.
Périmètre du Rapport Mondial sur le Marché des Services Gérés d'Opérations de Politiques de Sécurité Réseau
Le Marché des Services Gérés d'Opérations de Politiques de Sécurité Réseau comprend les services externalisés de gestion, de surveillance, d'application, d'optimisation et de maintenance des politiques de sécurité dans les environnements réseau d'entreprise. Ces services comprennent l'administration des politiques de pare-feu, la gouvernance du contrôle d'accès, la gestion des politiques de prévention des menaces, l'application de la conformité, la surveillance continue et la gestion du cycle de vie des politiques dans les infrastructures hybrides et multi-cloud.
Le Rapport sur le Marché des Services Gérés d'Opérations de Politiques de Sécurité Réseau est Segmenté par Type de Service (Gestion des Politiques de Pare-feu, Gestion des Politiques de Contrôle d'Accès et de Segmentation, Gestion des Politiques de Prévention des Menaces, Conformité et Gouvernance de la Sécurité, et Autres Types de Services), Mode de Déploiement (Sur Site, Cloud, et Hybride), Taille de l'Organisation (Petites et Moyennes Entreprises, et Grandes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance [BFSI], Gouvernement et Administration Publique, Soins de Santé et Sciences de la Vie, Technologies de l'Information et Télécommunications, Fabrication Industrielle, Commerce de Détail et Commerce Électronique, Établissements d'Enseignement et de Recherche, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
| Gestion des Politiques de Pare-feu |
| Gestion des Politiques de Contrôle d'Accès et de Segmentation |
| Gestion des Politiques de Prévention des Menaces |
| Conformité et Gouvernance de la Sécurité |
| Autres Types de Services |
| Sur Site |
| Cloud |
| Hybride |
| Petites et Moyennes Entreprises |
| Grandes Entreprises |
| Banque, Services Financiers et Assurance (BFSI) |
| Gouvernement et Administration Publique |
| Soins de Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Établissements d'Enseignement et de Recherche |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par Type de Service | Gestion des Politiques de Pare-feu | |
| Gestion des Politiques de Contrôle d'Accès et de Segmentation | ||
| Gestion des Politiques de Prévention des Menaces | ||
| Conformité et Gouvernance de la Sécurité | ||
| Autres Types de Services | ||
| Par Mode de Déploiement | Sur Site | |
| Cloud | ||
| Hybride | ||
| Par Taille d'Organisation | Petites et Moyennes Entreprises | |
| Grandes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance (BFSI) | |
| Gouvernement et Administration Publique | ||
| Soins de Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Fabrication Industrielle | ||
| Commerce de Détail et Commerce Électronique | ||
| Établissements d'Enseignement et de Recherche | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés d'opérations de politiques de sécurité réseau ?
Le marché devrait s'étendre de 8,52 milliards USD en 2026 et 9,87 milliards USD en 2027 à 21,07 milliards USD d'ici 2032, à un CAGR de 16,37 %.
Quels sont les facteurs qui stimulent la demande de services gérés d'opérations de politiques de sécurité réseau ?
La complexité hybride et multi-cloud, la pénurie de compétences en cybersécurité, les besoins de conformité continue et les exigences de modification automatisée des politiques sont des facteurs clés de la demande.
Quel type de service est en tête des services gérés d'opérations de politiques de sécurité réseau ?
La Gestion des Politiques de Pare-feu était en tête avec une part de 48,12 % en 2026, reflétant la large base installée des environnements de pare-feu d'entreprise.
Quel mode de déploiement se développe le plus rapidement ?
Le déploiement Cloud devrait se développer à un CAGR de 17,66 % jusqu'en 2032, à mesure que l'adoption du pare-feu en tant que service, du SASE et de l'accès réseau à confiance zéro augmente.
Quel groupe de clients se développe le plus rapidement ?
Les PME devraient se développer à un CAGR de 17,92 % jusqu'en 2032, soutenues par la fourniture via le cloud, la tarification basée sur la consommation et des obligations de cybersécurité plus larges.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,91 % jusqu'en 2032, soutenue par les exigences du secteur financier et les besoins croissants en sécurité gérée.