
Marktgröße und Marktanteil für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 9.87 Milliarden US-Dollar |
| Marktgröße (2032) | 21.07 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.37 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen von Mordor Intelligence
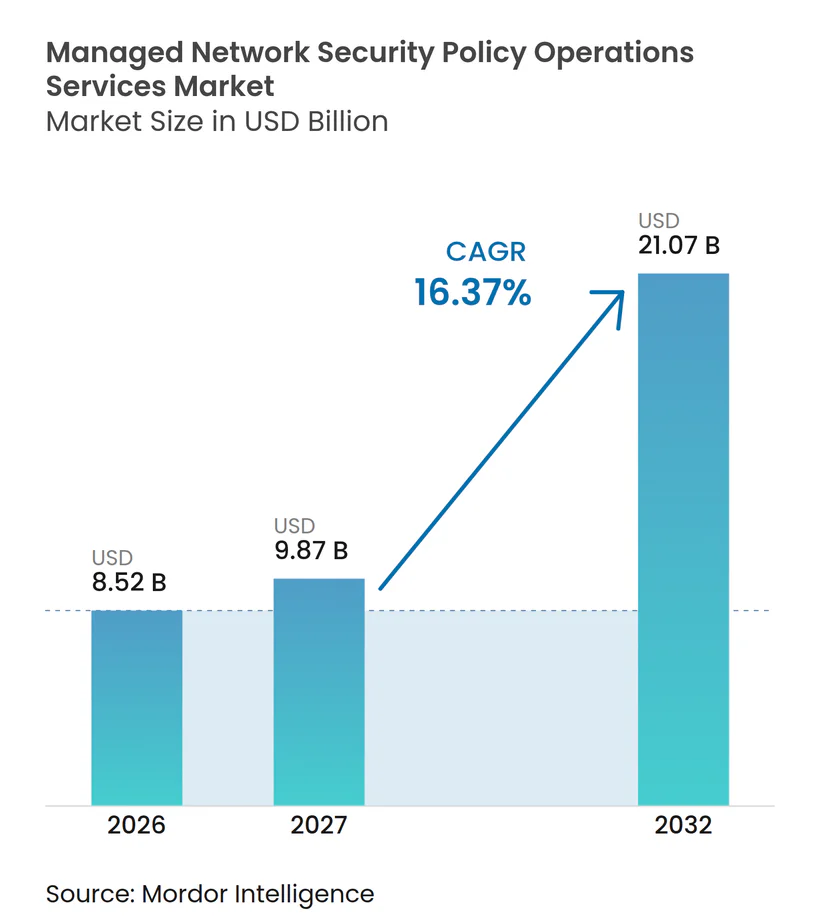
Die Marktgröße für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen wird voraussichtlich von 8,52 Milliarden USD im Jahr 2026 auf 9,87 Milliarden USD im Jahr 2027 und auf 21,07 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,37 % zwischen 2027 und 2032. Der Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen wird durch hybride und Multi-Cloud-Umgebungen angetrieben, die eine manuelle Verwaltung von Firewall- und Zugriffsrichtlinien schwer aufrechtzuerhalten gemacht haben. Sicherheitsteams benötigen zuverlässige Richtlinienänderungen, dokumentierte Genehmigungen und eine kontinuierliche Regelüberwachung über mehrere Plattformen hinweg. Zero-Trust-Anforderungen, die Einführung von Secure Access Service Edge und KI-gestützte Orchestrierung steigern die Nachfrage nach einer kontinuierlichen, herstellerneutralen Richtlinien-Governance. Anbieter kombinieren zunehmend die Richtlinienverwaltung mit Compliance-Nachweisen und stärken damit ihren Mehrwert für regulierte Kunden. Der Markt profitiert auch von Organisationen, die intern keine spezialisierten, rund um die Uhr verfügbaren Richtlinienoperationsteams unterhalten können.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp hielt die Firewall-Richtlinienverwaltung im Jahr 2026 einen Marktanteil von 48,12 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, während die Verwaltung von Zugangskontroll- und Segmentierungsrichtlinien bis 2032 voraussichtlich mit einer CAGR von 17,32 % wachsen wird.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2026 einen Marktanteil von 67,86 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, während Cloud bis 2032 voraussichtlich mit einer CAGR von 17,66 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 71,14 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, während KMU bis 2032 voraussichtlich mit einer CAGR von 17,92 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 29,15 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 16,68 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 37,22 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,91 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse zum Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an Cybersicherheitsfachkräften und Anforderungen an den 24/7-Betrieb | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Komplexität von hybriden und Multi-Cloud-Sicherheitsrichtlinien | +3.5% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Steigende Nachfrage nach kontinuierlichen Nachweisen zur Richtlinienkonformität | +2.9% | EU, Nordamerika, Golfkooperationsrat | Mittelfristig (2–4 Jahre) |
| Richtlinienautomatisierung für schnellere Firewall- und Zugriffsänderungs-Workflows | +2.2% | Global, frühe Gewinne in Nordamerika und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Ausweitung von Fernzugriff, Zweigstellen- und Drittanbieter-Konnektivität | +1.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Maschinenlesbare Sicherheitskontrollen für KI-gestützte Netzwerkoperationen | +1.3% | Nordamerika und KI-orientierte Märkte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Cybersicherheitsfachkräften und Anforderungen an den 24/7-Betrieb
Die Besetzung von Cybersicherheitsstellen bleibt der unmittelbarste Treiber der Nachfrage im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Fortinet berichtete, dass 56 % der Organisationen unzureichende Cybersicherheitskenntnisse als Hauptursache für Sicherheitsverletzungen identifizierten, während 71 % angaben, dass der Fachkräftemangel im Jahr 2026 ein direktes Risiko für ihr Unternehmen darstellte. ISACA berichtete im Jahr 2025, dass 55 % der Cybersicherheitsteams unterbesetzt waren und 65 % der Organisationen offene Stellen hatten, die im Rahmen ihrer aktuellen Budgets nicht besetzt werden konnten. Dieselbe Fortinet-Studie ergab, dass 52 % der befragten Organisationen angaben, dass Sicherheitsverletzungen mehr als 1 Million USD kosteten. Die Richtlinienverwaltung erfordert eine erfahrene Überprüfung von Firewall-Änderungen, Zugriffskontrollen und Compliance-Aufzeichnungen. Anbieter im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen können diese Spezialisten kundenübergreifend bündeln, was eine kontinuierliche Überwachung und eine schnellere Regelverwaltung für Organisationen mit begrenzten internen Teams erreichbarer macht.
Zunehmende Komplexität von hybriden und Multi-Cloud-Sicherheitsrichtlinien
Die Komplexität von Hybrid- und Multi-Cloud-Richtlinien ist eine zentrale Nachfragequelle für den Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Eine von AlgoSec in Auftrag gegebene Umfrage der Cloud Security Alliance ergab, dass im Jahr 2026 nur 9 % der Unternehmen das Sicherheitsrichtlinienmanagement vollständig in Entwicklungs- und Bereitstellungs-Workflows integriert hatten. Die Umfrage ergab außerdem, dass 61 % weiterhin manuelle oder reaktive Ansätze zur Richtlinienverwaltung verwendeten. Jeder Cloud-Anbieter, SASE-Dienst und SD-WAN-Edge kann separate Durchsetzungsregeln, Genehmigungen und Protokolle einführen. Cisco führte im Januar 2026 ein absichtsbasiertes Richtlinienmanagement für seine Hybrid Mesh Firewall ein, das es ermöglicht, eine Absichtsspezifikation auf Firewalls von Cisco, Palo Alto Networks, Fortinet und Juniper anzuwenden. Verwaltete Betreiber im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen normalisieren Änderungen und erkennen Richtlinienabweichungen in Umgebungen, die interne Teams nur schwer kontinuierlich überwachen können.
Steigende Nachfrage nach kontinuierlichen Nachweisen zur Richtlinienkonformität
Kontinuierliche Compliance-Nachweise verändern die Art und Weise, wie Käufer den Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen bewerten. Der Digital Operational Resilience Act der EU wurde am 17. Januar 2025 für Finanzunternehmen anwendbar und verlangt dokumentierte IKT-Risikomanagementpraktiken und IKT-Kontrollen für Drittanbieter. Die Europäische Bankenaufsichtsbehörde änderte im Februar 2025 ihre IKT- und Sicherheitsrisikomanagement-Leitlinien, um die DORA-Anforderungen widerzuspiegeln. Diese Anforderungen erhöhen den Bedarf, Firewall-Regeländerungen, Zugriffsrichtlinienmodifikationen und Segmentierungsentscheidungen schnell zu protokollieren, zuzuordnen und abzugleichen. Check Point stellte im Mai 2026 seine Agentic Network Security Orchestration Platform mit Echtzeit-Zuordnung von Regel- und Konfigurationsänderungen zu den Rahmenwerken DORA, PCI DSS und NIST vor. Anbieter im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen, die Compliance-Berichterstattung in den routinemäßigen Richtlinienbetrieb integrieren, können Kunden unterstützen, die operative Arbeit nicht von der Prüfungsvorbereitung trennen können.
Richtlinienautomatisierung für schnellere Firewall- und Zugriffsänderungs-Workflows
Automatisierung wird zu einem wichtigen Servicedifferenzierungsmerkmal im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Check Point erklärte im Mai 2026, dass eine typische Änderungsanforderung für die Netzwerksicherheit in einem Großunternehmen 2 bis 4 Wochen für Analyse, Überprüfung und Implementierung benötigen kann. Tufin veröffentlichte im November 2025 die Orchestration Suite R25-2 und erweiterte damit das automatisierte Änderungsdesign und die proaktive Risikoanalyse auf Zscaler Internet Access. AlgoSec startete im Februar 2025 Horizon, um Anfragen zur Anwendungskonnektivität in eine herstellerübergreifende Regelimplementierung zu übersetzen, ohne dass Teams jeden zugrunde liegenden Firewall-Pfad identifizieren müssen. Diese Funktionen reduzieren manuelle Übergaben zwischen Netzwerk-, Cloud- und Sicherheitsteams. Im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen sind Anbieter, die automatisierte Änderungsausführung mit Risikoanalyse und klaren Bearbeitungszusagen kombinieren, besser positioniert als Anbieter, die Überwachung ohne Richtlinienautomatisierung anbieten.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Bedenken hinsichtlich Datensouveränität und Auslagerungskontrolle | -2.1% | EU, asiatisch-pazifischer Raum, Golfkooperationsrat | Mittelfristig (2–4 Jahre) |
| Risiken bei der Übersetzung von Legacy-Regeln und der Migration auf mehrere Anbieter | -1.6% | Global, ausgeprägt im Nahen Osten und Südamerika | Langfristig (≥ 4 Jahre) |
| Alarmlärm, Verantwortungslücken und Unklarheiten beim Service-Level | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Hohe Wechselkosten und Kundenpräferenz für interne Kontrolle | -0.9% | Großunternehmenssegment in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Bedenken hinsichtlich Datensouveränität und Auslagerungskontrolle
Anforderungen an den Datenstandort schränken das adressierbare Arbeitsvolumen für den Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen in mehreren sich schnell entwickelnden Regionen ein. DSGVO-Anforderungen können die internationale Übertragung von Netzwerkkonfigurationsdaten einschränken, die personenbezogene Datenelemente enthalten, wie z. B. IP-Zuweisungen, Benutzer-zu-Gerät-Zuordnungen oder Datenverkehrsprotokolle.[1] Das chinesische Datensicherheitsgesetz und das Gesetz zum Schutz personenbezogener Informationen schreiben in relevanten Sektoren Lokalisierungsanforderungen vor, die eine landesinterne Infrastruktur und Personal für verwaltete Sicherheitsoperationen erfordern können. Indiens Gesetz zum Schutz digitaler personenbezogener Daten regelt ebenfalls die Übertragung bestimmter personenbezogener Informationen, die von Organisationen verarbeitet werden, einschließlich Finanz- und Gesundheitsdienstleistern. Diese Anforderungen erhöhen den Governance-Prüfungsaufwand und können die Beschaffungsfristen für ausgelagerte Richtliniendienste verlängern. Anbieter im Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen können einen Teil der Bedenken durch regionale Lieferzentren und Zugriffskontrollen adressieren, die die Sichtbarkeit nach Rechtsgebiet einschränken, aber die notwendigen Investitionen schaffen eine Markteintrittsbarriere.
Risiken bei der Übersetzung von Legacy-Regeln und der Migration auf mehrere Anbieter
Legacy-Regelbestände können die erstmalige Einführung von verwalteten Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen erschweren. Unternehmen haben häufig Firewall-Regeln angesammelt, die über 10 bis 15 Jahre entstanden sind, mit Einträgen, denen eine aktuelle geschäftliche Rechtfertigung fehlt oder die auf Systeme verweisen, die nicht mehr in Betrieb sind. Ein Anbieter muss diese Regeln übersetzen, redundante oder überlagerte Einträge entfernen und bestätigen, dass die überarbeitete Richtlinie die notwendige Konnektivität aufrechterhält. Eine falsch übersetzte Regel kann eine Produktionsanwendung unterbrechen oder unbefugte laterale Bewegungen ermöglichen. Das Risiko ist besonders bedeutsam in industriellen Fertigungs- und Gesundheitsumgebungen, wo ein ungeplanter Ausfall operative und regulatorische Konsequenzen hat. Formale Lebenszyklus-Analysen und Risikoabschätzungen vor der Migration können die Bedenken verringern, aber die Migration auf mehrere Anbieter bleibt eine Barriere, wenn ein Bestand drei oder mehr Firewall-Plattformen umfasst.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp: Firewall-Verwaltung führt, während Segmentierung eine schnellere Expansion unterstützt
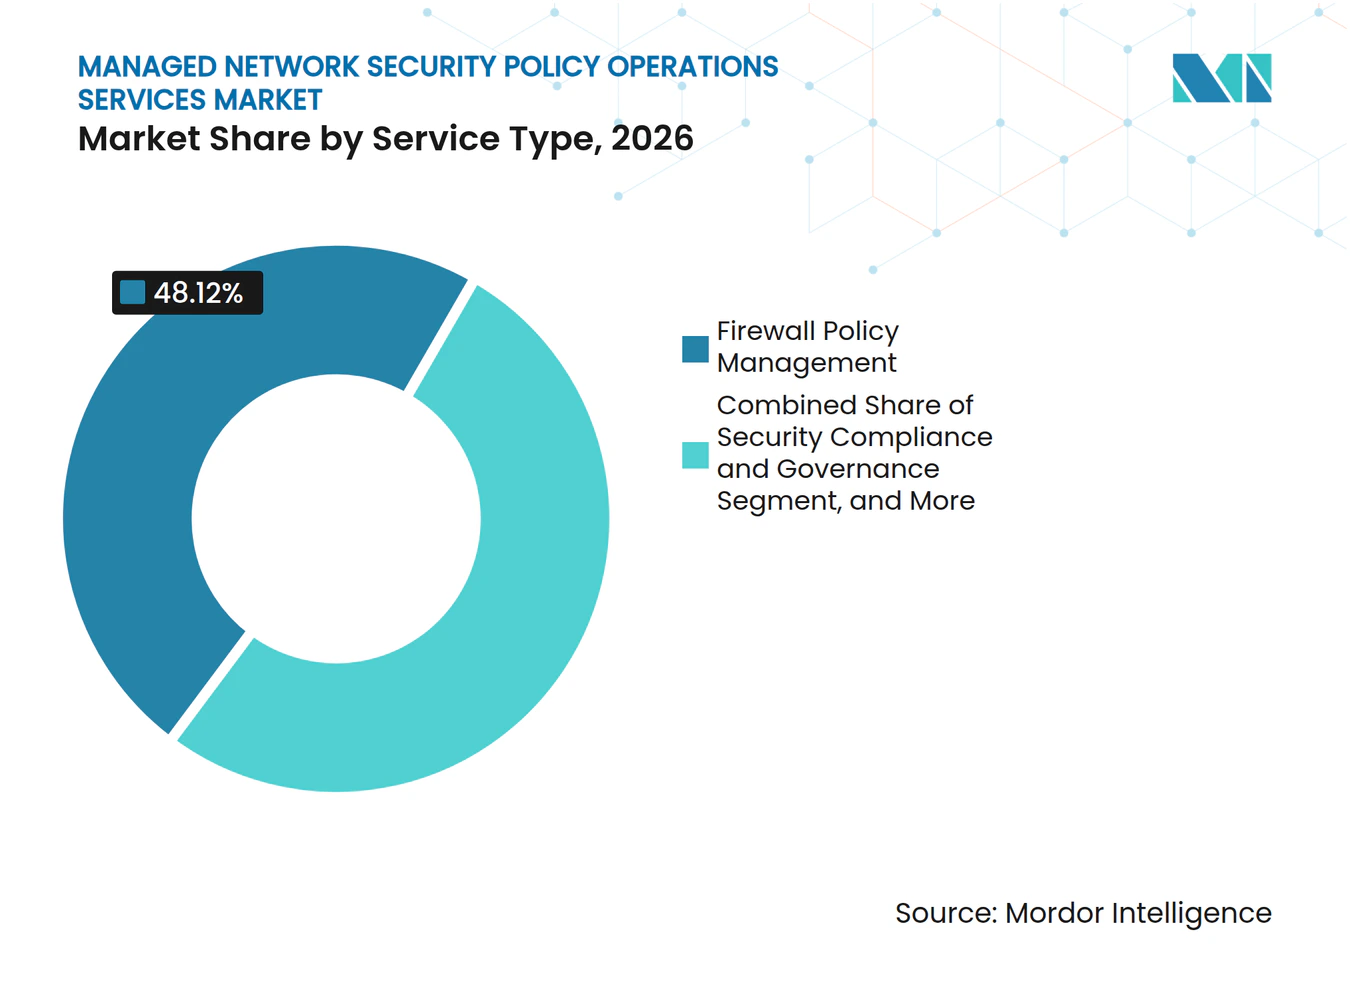
Die Firewall-Richtlinienverwaltung hielt im Jahr 2026 einen Marktanteil von 48,12 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Das Segment bleibt der typische Ausgangspunkt für Unternehmen, die Perimeter-Sicherheitsoperationen auslagern. Next-Generation-Firewalls von Palo Alto Networks, Fortinet, Check Point und Cisco sind in Unternehmensumgebungen weit verbreitet. Ihre Regellebenszyklen, Firmware-Zeitpläne und Compliance-Anforderungen schaffen wiederkehrende operative Arbeit. Diese große installierte Basis unterstützt die verwaltete Firewall-Richtlinienverwaltung und prüfbare Änderungsaufzeichnungen über mehrere Standorte und Geschäftsbereiche hinweg.
Die Verwaltung von Zugangskontroll- und Segmentierungsrichtlinien wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,32 % wachsen. Zero-Trust-Programme erfordern eine detaillierte Kontrolle von Ost-West-Verbindungen statt einer ausschließlich perimeterorientierten Durchsetzung. Das Bedrohungspräventions-Richtlinienmanagement umfasst IPS-, DLP- und Anwendungsschichtkontrollen, da KI-bezogener Datenverkehr und Bedrohungen häufiger werden. Check Point Research berichtete, dass KI-Dienste im Jahr 2025 in mehr als 51 % der Unternehmensnetzwerke monatlich präsent waren.[2] Sicherheits-Compliance- und Governance-Dienste expandieren in regulierten Umgebungen, da DORA, NIS2 und branchenspezifische Vorschriften eine kontinuierliche Zuordnung zwischen Kontrollen und Anforderungen verlangen, während SD-WAN- und SASE-Richtlinienoperationen den Bedarf an einem einheitlichen Richtlinienmanagement erhöhen.



Nach Bereitstellungsmodus: On-Premise-Systeme behalten die installierte Basis, während Cloud neue Workloads unterstützt
On-Premise hielt im Jahr 2026 einen Marktanteil von 67,86 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Große Organisationen betreiben weiterhin erhebliche Next-Generation-Firewall-Hardware-Bestände unter mehrjährigen Supportverträgen. Finanzdienstleistungsorganisationen in der EU, US-Regierungsbehörden und staatliche Unternehmen in China behalten häufig die On-Premise-Durchsetzung aufgrund von Anforderungen an den Datenstandort und Kontrollvorgaben bei. Die physische Kontrolle über Konfigurationsdaten bleibt in vielen Compliance-Programmen wichtig. Diese Bedingungen erhalten eine bedeutende Rolle für den verwalteten On-Premise-Richtlinienbetrieb und extern bereitgestelltes Fachwissen.
Die Cloud-Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,66 % wachsen. Firewall als Dienst, SASE und Zero-Trust-Netzwerkzugang verlagern die Durchsetzung an den Edge statt ausschließlich an einen festen Perimeter. Netskope startete im März 2026 Netskope One AI Security mit einem Agentic Broker, der dazu entwickelt wurde, Model Context Protocol-Datenverkehr zwischen KI-Agenten und Unternehmensdatenquellen zu entschlüsseln. Hybride Umgebungen kombinieren On-Premise-Firewalls, Cloud-Sicherheitsgruppen und SASE-Edges und erhöhen damit die operative Komplexität. Fortinet führte im März 2026 Sovereign SASE-Optionen mit FortiOS 8.0 ein, um kundenkontrollierte Durchsetzungsstandorte mit zentralisiertem Cloud-Management zu unterstützen.
Nach Unternehmensgröße: Großunternehmen generieren den größten Umsatz, während KMU die am schnellsten wachsende Kundengruppe bilden
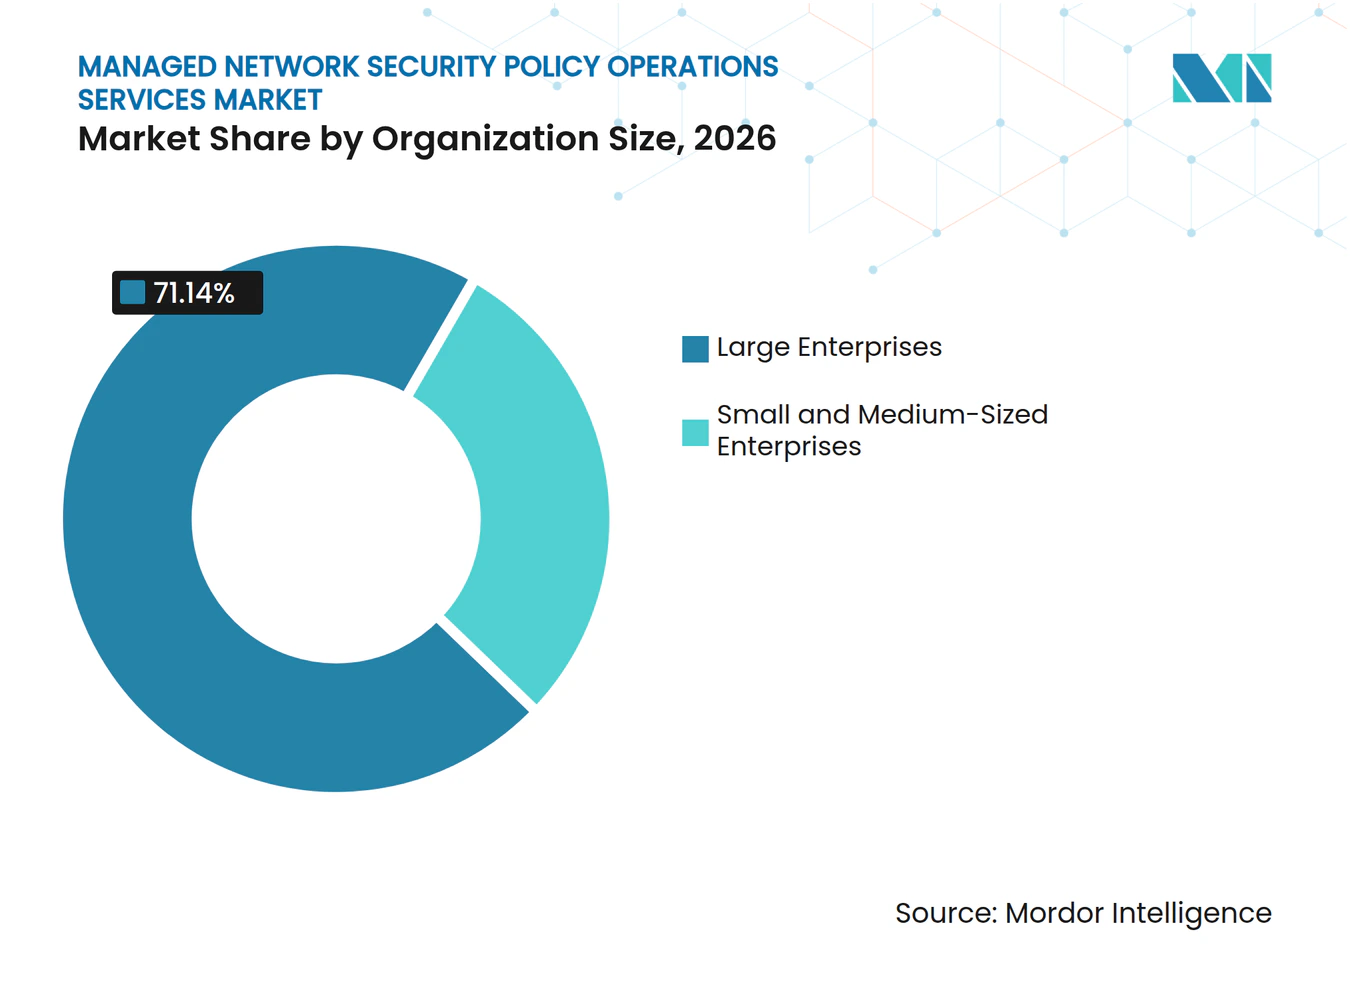
Großunternehmen hielten im Jahr 2026 einen Marktanteil von 71,14 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Ihre Umgebungen umfassen häufig Hunderte von Geräten, mehrere geografische Standorte und ältere Multi-Vendor-Konfigurationen. Compliance-Anforderungen und die Kosten eines Richtlinienfehlers machen risikogeprüfte Richtlinienänderungen kommerziell wichtig. Diese Organisationen haben komplexe Genehmigungsprozesse und höhere Anforderungen an die formale Berichterstattung. Verwaltete Anbieter können eine kontinuierliche Verwaltung unterstützen, ohne dass jede Spezialistenrolle intern besetzt werden muss.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,92 % wachsen. Cloud-basierte Dienste reduzieren den anfänglichen Infrastrukturbedarf, während verbrauchsbasierte Preisgestaltung die Servicekosten an den Betriebsbedarf anpassen kann. NIS2 erweitert die Cybersicherheits-Governance-Pflichten auf Unternehmen mit 50 oder mehr Mitarbeitern in kritischen Sektoren. ENISA veröffentlichte im Juli 2026 ein Reifegradmodell zur Bewertung der Cyber-Resilienz für KMU, das mit dem EU Cyber Resilience Act übereinstimmt. Anbieter mit geführtem Onboarding, vorgefertigten Compliance-Vorlagen und ergebnisbasierten Servicevereinbarungen können diese sich entwickelnde Kundengruppe unterstützen.

Nach Endnutzerbranche: BFSI setzt Anforderungen, während Regierung und öffentliche Verwaltung schneller expandieren
BFSI hielt im Jahr 2026 einen Marktanteil von 29,15 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Finanzinstitute sehen sich dichten Anforderungen an das IKT-Risikomanagement, die Governance von Drittanbietern und dokumentierte Netzwerksicherheitskontrollen gegenüber. DORA gilt für EU-Finanzunternehmen und erfordert eine laufende Verwaltung dieser Verpflichtungen. Der Internationale Währungsfonds erklärte im Jahr 2025, dass DORA zum primären Cybersicherheits-Aufsichtsrahmen für EU-Finanzunternehmen geworden sei. Globale Banken und Versicherer mit EU-Aktivitäten müssen diese Anforderungen berücksichtigen, was Richtlinien-Governance und Compliance-Berichterstattung zu wichtigen verwalteten Diensten macht.
Regierung und öffentliche Verwaltung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,68 % wachsen. Nationale Cybersicherheitsstrategien verlagern disziplinierte Zugriffskontrollen von der Verteidigungsnutzung in die Beschaffung ziviler Behörden. Gesundheits- und Biowissenschaftsorganisationen benötigen ebenfalls eine kontinuierliche Sicherheitsrichtliniendokumentation, da sich Datenschutz-, Gesundheits- und Geräteanforderungen weiterentwickeln. IT- und Telekommunikationsorganisationen verwalten verteilte Netzwerke, die konsistente Richtlinienoperationen über viele Standorte hinweg erfordern. Industrieproduktion, Einzel- und E-Commerce, Bildungs- und Forschungseinrichtungen sowie andere Nutzer treiben die Nachfrage nach verwalteten Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen an, getrieben durch regulatorische Exposition und Netzwerkkomplexität.
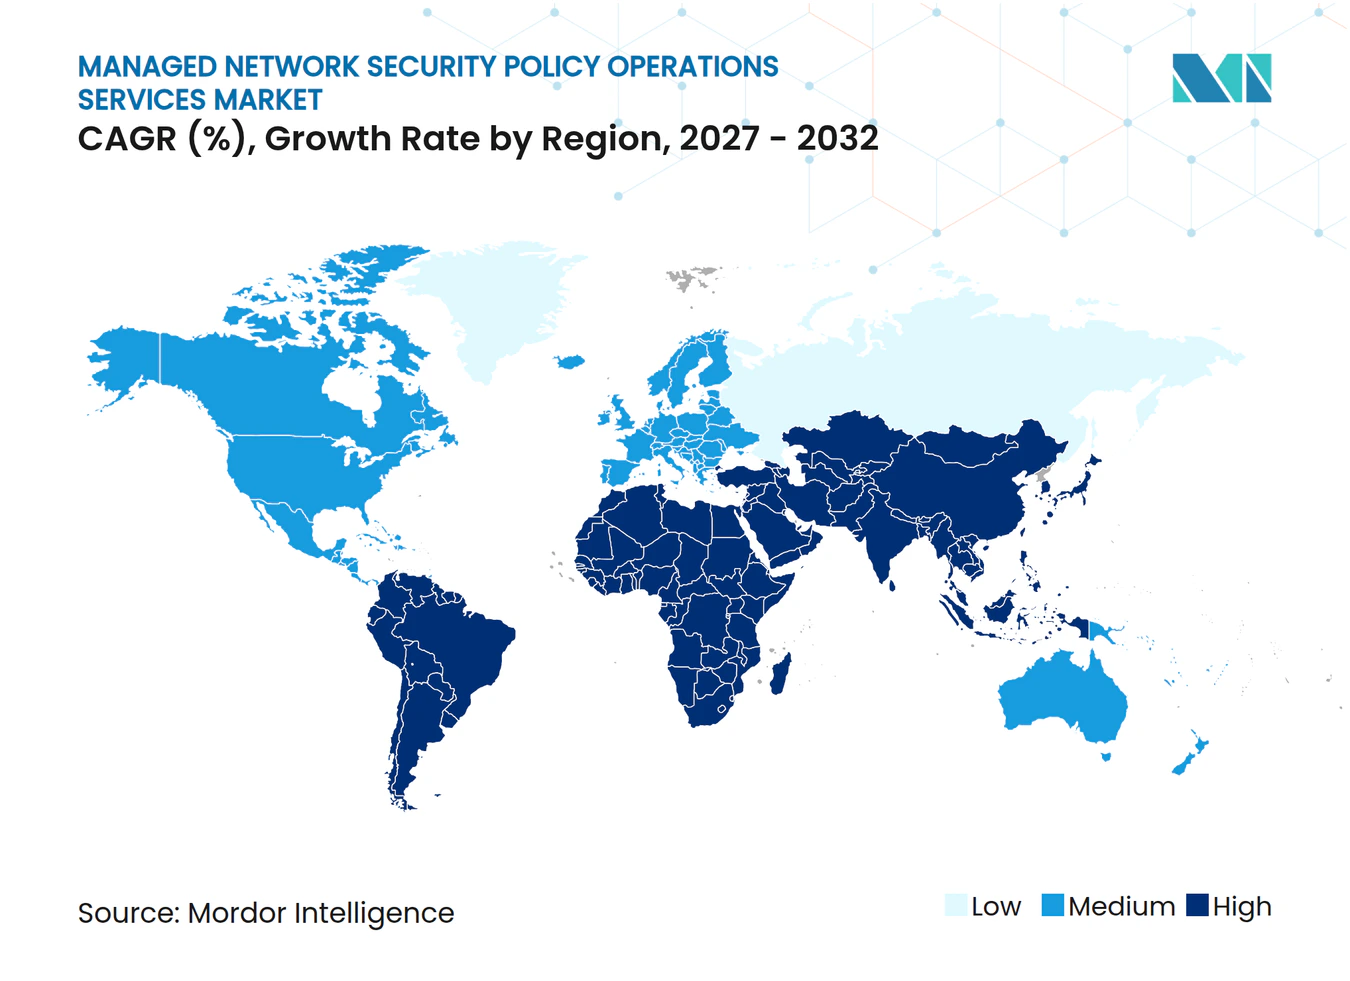
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Marktanteil von 37,22 % am Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen. Die Region beherbergt eine große Konzentration von Finanzdienstleistern, Verteidigungsauftragnehmern, Gesundheitssystemen und Betreibern kritischer Infrastrukturen. Diese Organisationen müssen überlappende Richtlinien-Governance-Erwartungen unter HIPAA, PCI DSS, CMMC 2.0 und den SEC-Regeln zur Offenlegung von Cybervorfällen erfüllen. Executive Order 14028 hat die föderale Einführung von Zero-Trust-Ansätzen unterstützt, was die Aufmerksamkeit auf Zugangskontrollrichtlinien lenkt. Mexiko ist ein aufstrebender Beitragszahler, da Bankrichtlinien frühe verwaltete Firewall-Engagements unterstützen, während Europa durch DORA- und NIS2-Nachfrage in Deutschland, dem Vereinigten Königreich und Frankreich gestützt wird.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,91 % wachsen. China verzeichnet erhebliche Cybersicherheitsausgaben im Zusammenhang mit einem breiteren Anwendungsbereich kritischer Infrastrukturen unter dem Datensicherheitsgesetz und Beschaffungspräferenzen für inländische Anbieter. Internationale Anbieter verwalteter Sicherheitsdienste adressieren diese Nachfrage häufig durch lokale Partnerschaften oder Joint Ventures. Indien ist ein wichtiges Wachstumsgebiet, da IKT-Risikovorschriften im Finanzsektor und ein expandierendes fintech-Umfeld die Einführung verwalteter Sicherheitsrichtlinien fördern. Japan erneuert alternde Perimeter-Abwehrsysteme und richtet sich nach Cybersicherheitsleitlinien für kritische Industrien, während Südkorea seinen verwalteten Sicherheits-Fußabdruck neben Investitionen in die Digital New Deal-Infrastruktur ausbaut.
Südamerika entwickelt sich von einer kleineren Basis aus, wobei Brasiliens Lei Geral de Proteção de Dados und Argentiniens Nationale Cybersicherheitsstrategie frühen regulatorischen Druck erzeugen.[3] Brasilien macht den größten Teil der in den Quellmaterialien genannten südamerikanischen Ausgaben für verwaltete Sicherheit aus und zieht Investitionen von Anbietern an, die regionale Positionen anstreben. Der Nahe Osten und Afrika stellen früh- bis mittelstufige Chancen für den Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen dar, angeführt im Nahen Osten von den Vereinigten Arabischen Emiraten und Saudi-Arabien durch digitale Transformation und Anforderungen an kritische Infrastrukturen. Sektorale Kontrollen in Saudi-Arabien, die Regulierung des südafrikanischen Finanzdienstleistungssektors und das sich digitalisierende Bankökosystem Nigerias unterstützen die Nachfrage nach ausgelagerten Richtlinienoperationen.
Wettbewerbslandschaft
Marktkonzentration
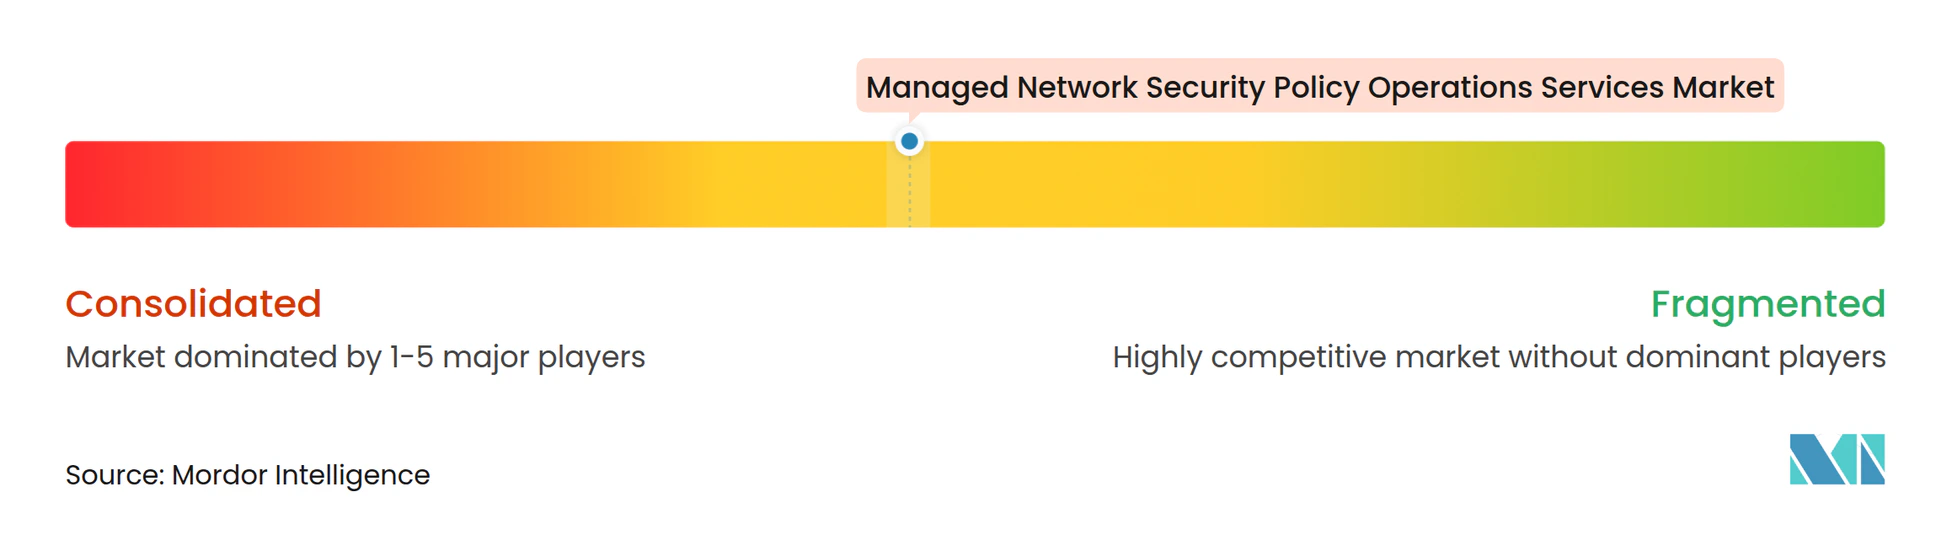
Der Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen ist mäßig konzentriert, wobei breit aufgestellte Anbieter verwalteter Sicherheitsdienste neben Spezialisten für Richtlinienverwaltung konkurrieren. LevelBlue schloss im August 2025 die Übernahme von Trustwave ab und brachte Netzwerksicherheit, Bedrohungsintelligenz, verwaltete Erkennung und Reaktion sowie offensive Sicherheitsfähigkeiten in einen reinen Anbieter zusammen. Diese Größe unterstützt Investitionen in Bedrohungsintelligenz, Sicherheitsoperationszentren und Compliance-Berichterstattung. Tufin, AlgoSec und FireMon bleiben Spezialwettbewerber durch Automatisierung, Topologiemodellierung und herstellerübergreifende Regel-Governance. Tufin erwarb nach der Einstellung des Betriebs von Skybox Security im Februar 2025 ausgewähltes geistiges Eigentum, Marken und Kundeninformationen von Skybox Security und erweiterte damit seine Technologieabdeckung und Kundenbasis.
Führende Firewall-Anbieter bauen ebenfalls Automatisierungsstacks auf, die die Bereitstellung verwalteter Dienste unterstützen können. Palo Alto Networks verwendet Strata Cloud Manager, während FortiOS 8.0 von Fortinet KI-agenten-gestützte Workflows für Firewall- und SD-WAN-Fehlerbehebung und -Konfiguration hinzufügte.[4] Check Point startete im Mai 2026 seine Agentic Network Security Orchestration Platform, die die geschäftliche Absicht hinter Firewall-Regeln interpretiert, einschließlich vor Jahrzehnten erstellter Legacy-Regeln, und die Erstellung validierter, herstellerübergreifender Firewall-Richtlinien unter menschlicher Aufsicht ausführt. Diese Schritte reduzieren manuelle Richtlinienänderungsarbeit und verbessern die Servicekonsistenz. SASE-Integration und Nachweise kontinuierlicher Compliance können Anbietern helfen, Kunden in regulierten Umgebungen zu halten.
Der Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen bietet Chancen für cloud-native, verbrauchsbasierte Dienste, die auf KMU ausgerichtet sind. Anbieter können auch Industriekunden ansprechen, die ein integriertes Richtlinienmanagement für Betriebstechnologie und Informationstechnologie benötigen. Check Point reichte im Jahr 2026 eine Patentanmeldung ein, die die semantische Zuordnung von Absicht zu Richtlinie abdeckt, was die Bedeutung von geistigem Eigentum bei der Automatisierung verdeutlicht. ISO/IEC 27001-Zertifizierung und glaubwürdige DORA- oder NIS2-Unterstützung werden in der Beschaffung im Finanzsektor und bei Regierungsbehörden zunehmend erwartet.
Marktführer im Bereich verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen
-
Rapid7, Inc.
-
Akamai Technologies, Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Check Point Software Technologies Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- August 2026: JFrog startete seinen Software Supply Chain Traffic Controller in Partnerschaft mit Zscaler, Cloudflare und Netskope und ermöglicht damit die Durchsetzung von Sicherheitsrichtlinien auf der SASE/SSE-Netzwerkschicht zur Inspektion und Kontrolle des Open-Source-Paketverkehrs, wodurch Netzwerksicherheits-Richtlinienoperationen auf die Governance der Software-Lieferkette ausgeweitet werden.
- Mai 2026: Check Point Software Technologies startete seine Agentic Network Security Orchestration Platform, ein autonomes Agentensystem, das auf einem proprietären Network Knowledge Graph aufbaut, der die geschäftliche Absicht hinter Firewall-Regeln interpretiert, einschließlich vor Jahrzehnten erstellter Legacy-Regeln, und die Erstellung von Richtlinien, Zero-Trust-Verschärfung, Compliance-Zuordnung und Fehlerbehebung unter menschlicher Aufsicht ausführt. Die Plattform komprimiert Änderungen, die zuvor 2 bis 4 Wochen erforderten, auf Minuten verifizierter Aktionen. Eine breitere Multi-Vendor-Kundenvorschau ist für das zweite Halbjahr 2026 geplant.
- März 2026: Fortinet veröffentlichte FortiOS 8.0 und führte KI-agenten-basierte geführte Workflows für Firewall- und SD-WAN-Fehlerbehebung und -Konfiguration, Sovereign SASE-Optionen für datenschutzsensible Märkte und KI-bewusste Anwendungskontrolle für die Governance von GenAI-Tools ein. Die Version erweitert die Richtlinienverwaltungsfähigkeiten des Fortinet Security Fabric auf KI-Anwendungsverkehr und post-quanten-kryptografische Verwaltungspfade.
- März 2026: Netskope startete Netskope One AI Security mit einem Agentic Broker, der Model Context Protocol-Datenverkehr zwischen KI-Agenten und Unternehmensdatenquellen entschlüsselt und damit die Durchsetzung von Netzwerksicherheitsrichtlinien auf KI-zu-KI-Konnektivitätsmuster ausweitet, für die herkömmliche Richtlinienverwaltungstools nicht ausgelegt waren.
Globaler Berichtsumfang für den Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen
Der Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen umfasst ausgelagerte Dienste zur Verwaltung, Überwachung, Durchsetzung, Optimierung und Aufrechterhaltung von Sicherheitsrichtlinien in Unternehmensnetzwerkumgebungen. Diese Dienste umfassen Firewall-Richtlinienverwaltung, Zugangskontroll-Governance, Bedrohungspräventions-Richtlinienmanagement, Compliance-Durchsetzung, kontinuierliche Überwachung und Richtlinienlebenszyklusverwaltung über hybride und Multi-Cloud-Infrastrukturen hinweg.
Der Marktbericht für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen ist segmentiert nach Dienstleistungstyp (Firewall-Richtlinienverwaltung, Verwaltung von Zugangskontroll- und Segmentierungsrichtlinien, Bedrohungspräventions-Richtlinienmanagement, Sicherheits-Compliance und Governance sowie andere Dienstleistungstypen), Bereitstellungsmodus (On-Premise, Cloud und Hybrid), Unternehmensgröße (kleine und mittelständische Unternehmen sowie Großunternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce, Bildungs- und Forschungseinrichtungen sowie andere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Firewall-Richtlinienverwaltung |
| Verwaltung von Zugangskontroll- und Segmentierungsrichtlinien |
| Bedrohungspräventions-Richtlinienmanagement |
| Sicherheits-Compliance und Governance |
| Andere Dienstleistungstypen |
| On-Premise |
| Cloud |
| Hybrid |
| Kleine und mittelständische Unternehmen |
| Großunternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Bildungs- und Forschungseinrichtungen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Firewall-Richtlinienverwaltung | |
| Verwaltung von Zugangskontroll- und Segmentierungsrichtlinien | ||
| Bedrohungspräventions-Richtlinienmanagement | ||
| Sicherheits-Compliance und Governance | ||
| Andere Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | On-Premise | |
| Cloud | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittelständische Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Bildungs- und Forschungseinrichtungen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen?
Der Markt wird voraussichtlich von 8,52 Milliarden USD im Jahr 2026 und 9,87 Milliarden USD im Jahr 2027 auf 21,07 Milliarden USD bis 2032 wachsen, mit einer CAGR von 16,37 %.
Was treibt die Nachfrage nach verwalteten Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen an?
Hybrid- und Multi-Cloud-Komplexität, Mangel an Cybersicherheitsfachkräften, kontinuierliche Compliance-Anforderungen und automatisierte Richtlinienänderungsanforderungen sind wichtige Nachfragefaktoren.
Welcher Dienstleistungstyp führt bei verwalteten Netzwerksicherheits-Richtlinienbetriebs-Dienstleistungen?
Die Firewall-Richtlinienverwaltung führte im Jahr 2026 mit einem Anteil von 48,12 %, was die große installierte Basis von Unternehmens-Firewall-Umgebungen widerspiegelt.
Welcher Bereitstellungsmodus expandiert am schnellsten?
Die Cloud-Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 17,66 % wachsen, da die Einführung von Firewall als Dienst, SASE und Zero-Trust-Netzwerkzugang zunimmt.
Welche Kundengruppe expandiert am schnellsten?
KMU werden voraussichtlich bis 2032 mit einer CAGR von 17,92 % wachsen, unterstützt durch Cloud-Bereitstellung, verbrauchsbasierte Preisgestaltung und umfassendere Cybersicherheitsverpflichtungen.
Welche Region wird voraussichtlich am schnellsten expandieren?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 16,91 % wachsen, unterstützt durch Anforderungen im Finanzsektor und wachsenden Bedarf an verwalteten Sicherheitsdiensten.