
Tamanho e Participação do Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
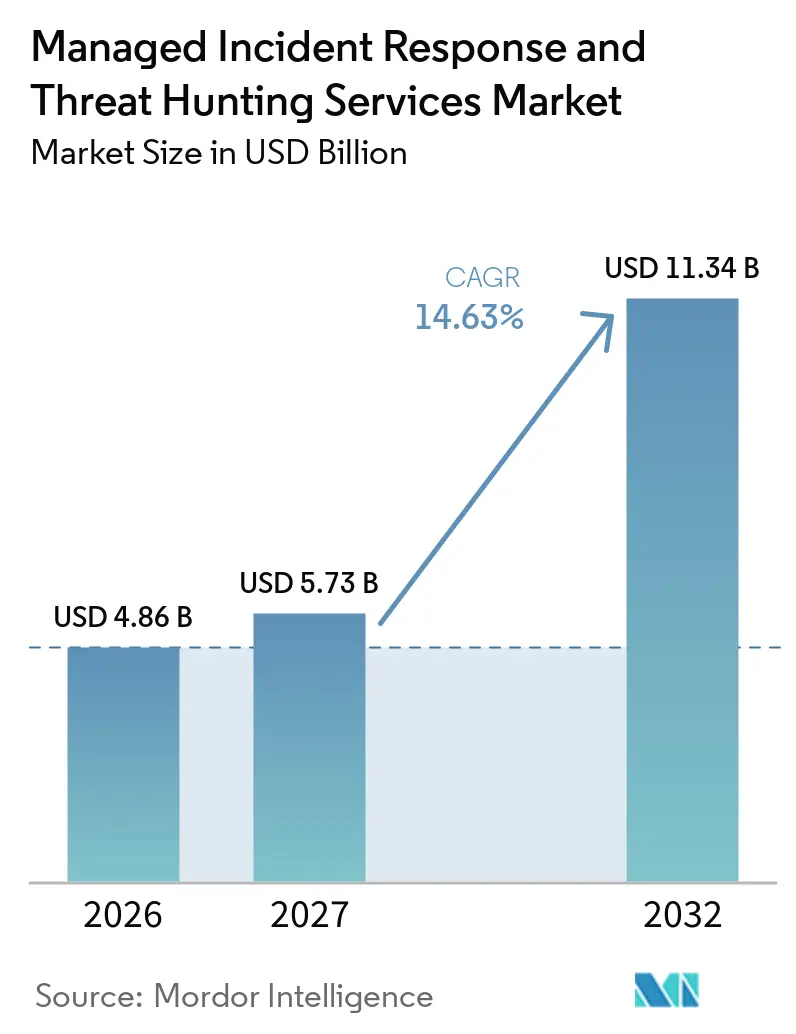
| Tamanho do Mercado (2027) | 5.73 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.34 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.63 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
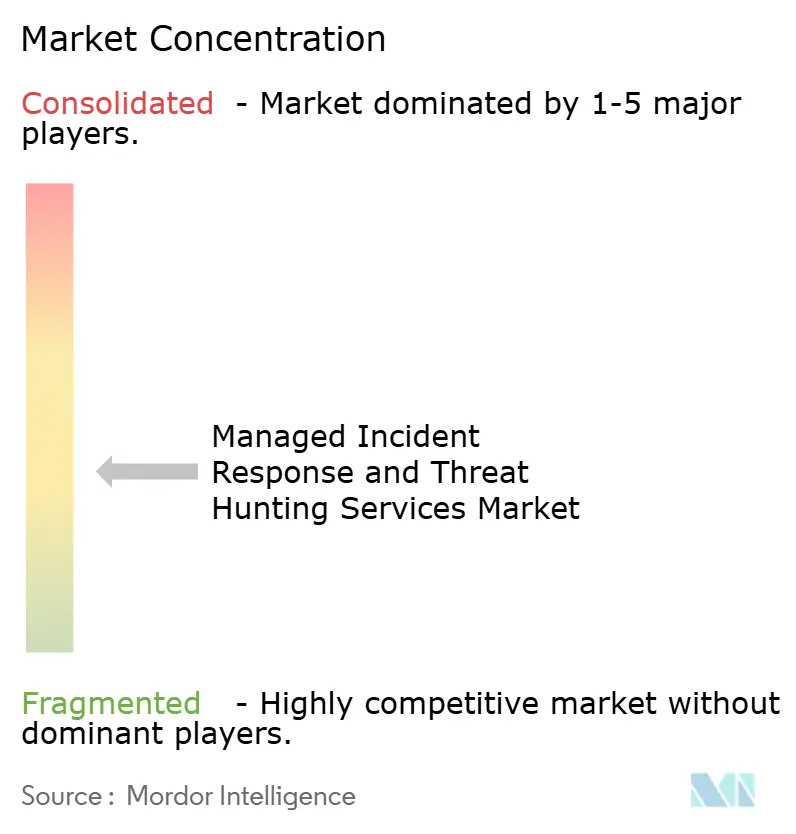
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças pela Mordor Intelligence
O tamanho do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças deve crescer de 4,86 bilhões de USD em 2026 para 5,73 bilhões de USD em 2027 e está previsto para atingir 11,34 bilhões de USD até 2032 a um CAGR de 14,63% no período de 2027 a 2032. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças está migrando de ferramentas de segurança independentes para serviços contínuos que combinam monitoramento, caça a ameaças, forense, contenção e remediação. O aumento da atividade de ataques, a escassez de analistas experientes e regras de notificação mais rígidas tornam mais difícil para as organizações manter uma cobertura interna equivalente. Essas pressões tornam a detecção contínua um requisito central de segurança para muitas organizações, em vez de uma aquisição discricionária. Os provedores que combinam ampla telemetria, investigação responsiva e responsabilidades de resposta claras estão posicionados para conquistar contratos maiores. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças também apresenta oportunidades em seguro cibernético, tecnologia operacional, dispositivos conectados e ambientes de saúde, onde os requisitos de monitoramento estão se expandindo.
Principais Conclusões do Relatório
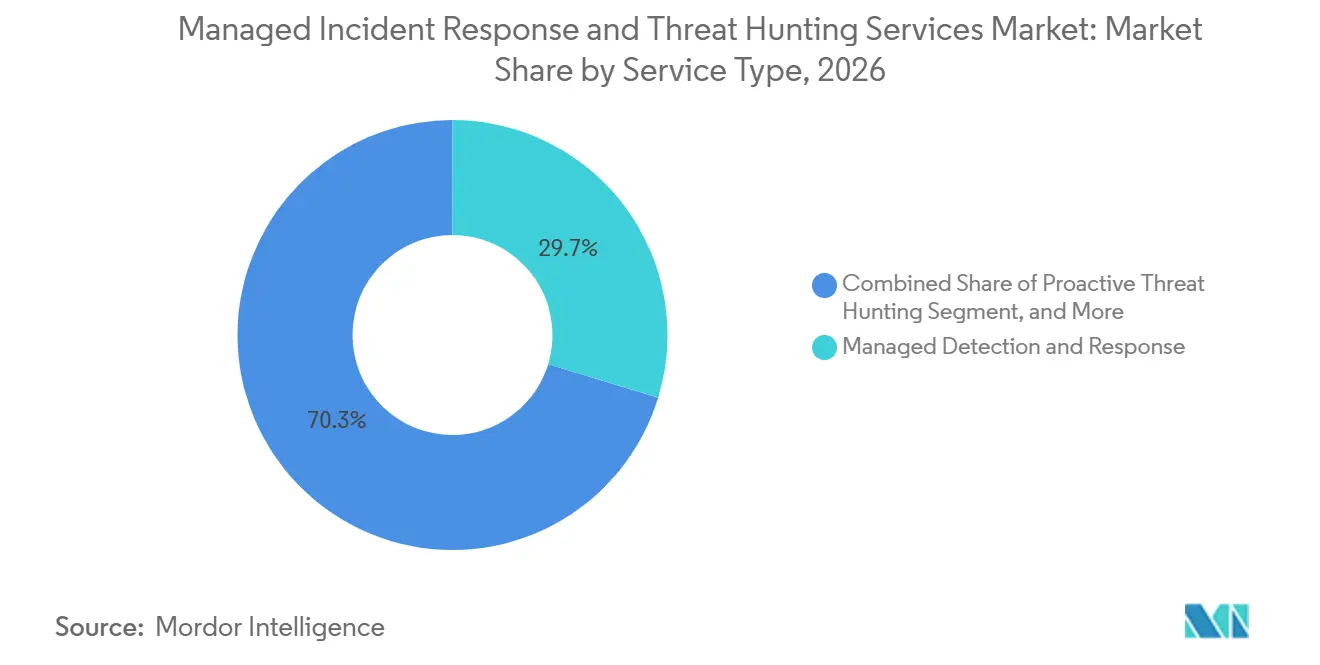
- Por tipo de serviço, a Detecção e Resposta Gerenciadas detinha 29,71% da participação do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças em 2026, enquanto a Caça Proativa a Ameaças está projetada para se expandir a um CAGR de 19,73% até 2032.
- Por modelo de entrega, os serviços Totalmente Gerenciados detinham 39,42% da participação do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças em 2026, enquanto as implantações Cogerenciadas estão projetadas para se expandir a um CAGR de 17,61% até 2032.
- Por porte da organização, as Grandes Empresas detinham 71,54% da participação de receita em 2026, enquanto as Pequenas e Médias Empresas estão projetadas para se expandir a um CAGR de 16,82% até 2032.
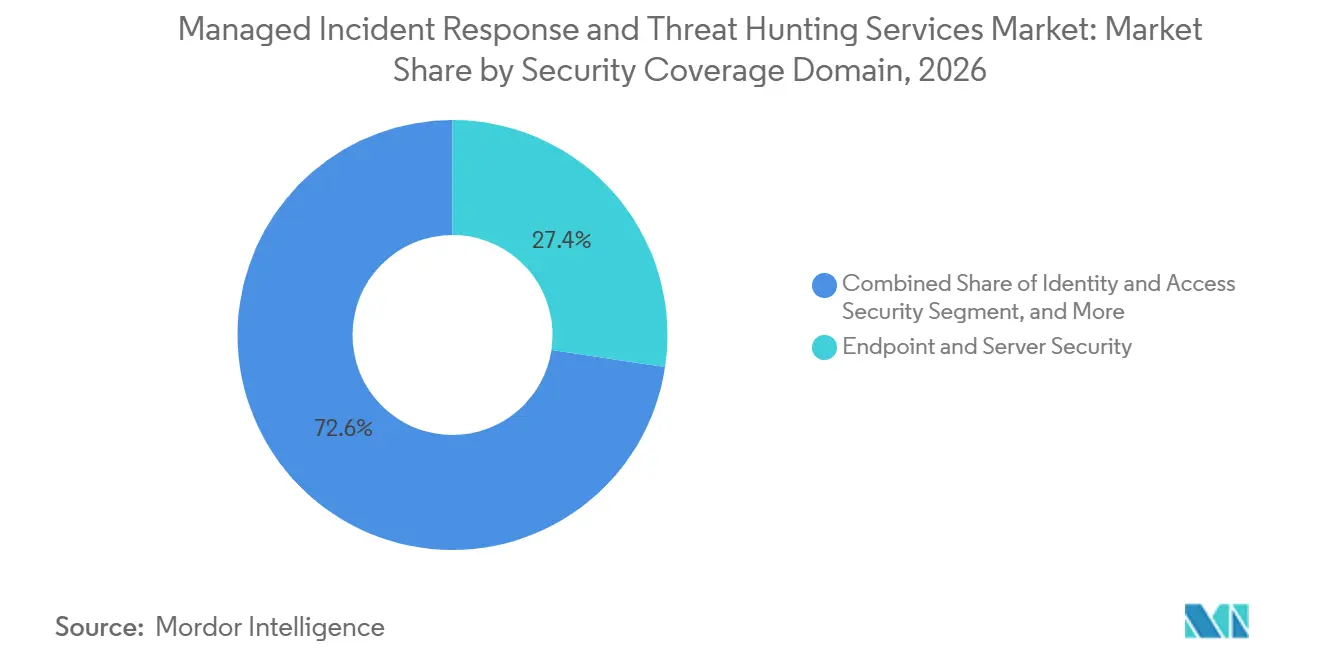
- Por domínio de cobertura de segurança, a Segurança de Endpoints e Servidores detinha 27,38% da participação de receita em 2026, enquanto a segurança de OT, IoT e dispositivos médicos está projetada para se expandir a um CAGR de 17,82% até 2032.
- Por setor do usuário final, o BFSI detinha 26,69% da participação de receita em 2026, enquanto Saúde e Ciências da Vida estão projetadas para se expandir a um CAGR de 18,54% até 2032.
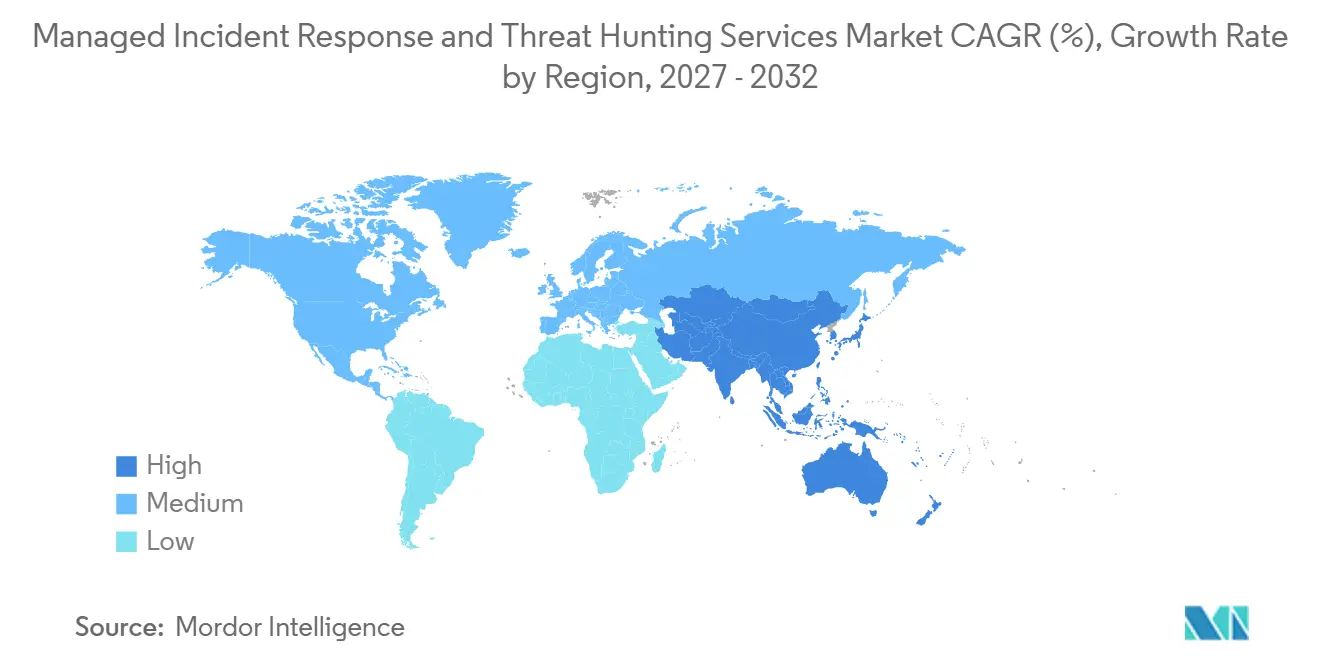
- Por geografia, a América do Norte detinha 41,64% da participação de receita no mercado de serviços gerenciados de resposta a incidentes e caça a ameaças em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 19,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada de Ataques Cibernéticos Multivetor e Extorsão por Ransomware | +3.5% | Global, concentrado na América do Norte e na Europa Ocidental | Curto prazo (≤ 2 anos) |
| Escassez de Talentos em Cibersegurança e Esgotamento de Analistas | +2.8% | Global, mais agudo na América do Norte, Europa Ocidental e Sudeste Asiático | Médio prazo (2 a 4 anos) |
| Expansão das Superfícies de Ataque em Nuvem, TI Híbrida e Identidade | +2.2% | Global, com Ásia-Pacífico e América do Norte liderando a adoção de múltiplas nuvens | Médio prazo (2 a 4 anos) |
| Expansão dos Mandatos Regulatórios e de Divulgação de Incidentes | +1.8% | América do Norte e Europa, com repercussão nos principais mercados da Ásia-Pacífico e do GCC | Curto prazo (≤ 2 anos) |
| Controles de Seguro Cibernético e Incentivos de Prêmio | +1.5% | América do Norte e Europa Ocidental, com ganhos iniciais na Austrália | Curto prazo (≤ 2 anos) |
| Convergência de OT, IoT e Dispositivos Médicos | +1.4% | Global, concentrado em saúde, manufatura e energia | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ataques Cibernéticos Multivetor e Extorsão por Ransomware
O Centro de Reclamações de Crimes na Internet do FBI registrou 20,9 bilhões de USD em perdas por crimes cibernéticos durante 2025, 26% a mais do que em 2024. O relatório também registrou mais de 2.100 incidentes de ransomware afetando infraestruturas críticas. A Verizon constatou ransomware em 44% das violações investigadas em 2025, após um aumento anual de 37% no envolvimento de ransomware.[1] O relatório também registrou um aumento de 34% na exploração de vulnerabilidades como rota de acesso inicial. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças se beneficia do monitoramento contínuo e da resposta conduzida por humanos, que abordam o período entre o acesso inicial e o dano material.
Escassez de Talentos em Cibersegurança e Esgotamento de Analistas
A ISC2 constatou que 59% dos profissionais de cibersegurança relataram necessidades críticas ou significativas de competências em 2025, em comparação com 44% em 2024. O mesmo estudo revelou que 48% dos entrevistados se sentiam esgotados pelo esforço necessário para acompanhar as ameaças emergentes.[2] A ISACA relatou que 58% das organizações consideravam suas equipes de segurança com pessoal insuficiente e 61% tinham vagas não preenchidas em cibersegurança. A ISACA também constatou que 68% dos entrevistados consideravam os empregos em cibersegurança mais estressantes do que há 5 anos. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças serve, portanto, como uma forma prática de ampliar a cobertura sem exigir que as organizações contratem e retenham uma equipe completa de analistas disponível 24 horas por dia, 7 dias por semana.
Expansão das Superfícies de Ataque em Nuvem, TI Híbrida e Identidade
A Fortinet constatou que 88% das empresas operavam ambientes híbridos ou de múltiplas nuvens em 2026, ante 82% em 2025. O relatório também indicou que 81% utilizavam 2 ou mais provedores de nuvem para cargas de trabalho críticas. A IBM relatou que os atacantes visam cada vez mais identidades, APIs, integrações de SaaS e fluxos de trabalho administrativos na borda dos ecossistemas de nuvem. A recomendação X.1607 da ITU exige descoberta contínua, linhas de base comportamentais e detecção de anomalias em ambientes de nuvem e híbridos. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças é impulsionado pela demanda dos compradores por visibilidade unificada em ambientes de nuvem, endpoint e entidades de endpoint.
Expansão dos Mandatos Regulatórios e de Divulgação de Incidentes
O DORA aplica-se às entidades financeiras da União Europeia desde 17 de janeiro de 2025. O regulamento exige uma notificação inicial de um incidente importante de TIC em até 24 horas e um relatório intermediário em até 72 horas. A regra da SEC dos EUA exige a notificação de incidentes cibernéticos materiais em até 4 dias úteis. A Lei de Resiliência Cibernética da União Europeia estende as obrigações de cibersegurança aos fabricantes de produtos conectados a partir de 11 de setembro de 2026. Esses prazos favorecem os provedores de serviços que conseguem documentar os processos de detecção, triagem, investigação e notificação para o mercado de serviços gerenciados de resposta a incidentes e caça a ameaças.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Altos Custos de Retenção Premium para Pequenas e Médias Empresas | -1.2% | Global, mais restritivo no Sul e Sudeste Asiático, América do Sul e África | Curto prazo (≤ 2 anos) |
| Requisitos de Soberania de Dados Transfronteiriços e Residência de Registros | -0.8% | Europa, China, Índia, Oriente Médio e Sudeste Asiático | Médio prazo (2 a 4 anos) |
| Complexidade de Integração Multifornecedor e Normalização de Alertas | -0.7% | Global, mais agudo em grandes empresas com legados extensos de ferramentas | Médio prazo (2 a 4 anos) |
| Contexto Organizacional Limitado em Operações de SOC Terceirizadas | -0.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Retenção Premium para Pequenas e Médias Empresas
Os modelos de serviço voltados para empresas criam uma barreira de acessibilidade para organizações menores. As pequenas e médias empresas representam mais de 90% das empresas globalmente, mas restrições orçamentárias e de recursos podem limitar sua cobertura de cibersegurança. A mesma pesquisa identificou a automação de 60 a 80% do tratamento de incidentes de baixo nível como uma rota potencial para uma cobertura 24 horas por dia, 7 dias por semana mais econômica. Empresas menores também podem ter dificuldade em justificar custos recorrentes de monitoramento quando seus programas de segurança permanecem limitados. Essa restrição concentra a demanda atual em organizações de grande e médio porte, ao mesmo tempo que incentiva os provedores a introduzir níveis de entrada modulares.
Requisitos de Soberania de Dados Transfronteiriços e Residência de Registros
As regras de residência de dados complicam os modelos operacionais centralizados utilizados pelos provedores de serviços globais. A Microsoft concluiu sua Fronteira de Dados da União Europeia em 2026, ilustrando o investimento necessário para processar dados de serviços dentro da região. As organizações em jurisdições regulamentadas podem ser obrigadas a reter registros e telemetria dentro de fronteiras nacionais ou regionais. Esse requisito pode exigir que os provedores dupliquem a capacidade de processamento de dados e as operações de analistas em diferentes mercados. O custo resultante pode retardar a expansão do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças em jurisdições onde as capacidades locais ainda estão em desenvolvimento. Isso também confere vantagem aos provedores com operações na região e controles claros de tratamento de dados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
A Pressão do Ransomware Mantém a Detecção e Resposta Gerenciadas como CentralA Detecção e Resposta Gerenciadas detinha 29,71% da receita por tipo de serviço em 2026. Essa participação reflete a demanda por detecção contínua e resposta conduzida por humanos quando avaliações periódicas não conseguem lidar com campanhas ativas de ransomware. A Caça Proativa a Ameaças está projetada para se expandir a um CAGR de 19,73% de 2027 a 2032, a taxa mais rápida entre os tipos de serviço. A IBM relatou que os atacantes estão migrando para caminhos de nuvem e identidade, aumentando o valor das equipes que buscam comportamentos suspeitos antes que um incidente se agrave.
O tamanho do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças para essa combinação de serviços também é sustentado pelos Contratos de Retenção de Resposta a Incidentes Gerenciados, que fornecem capacidade especializada reservada para organizações sem equipes internas de resposta. A Forense Digital e Análise de Incidentes apoia a necessidade de cronogramas documentados de incidentes e evidências. A Contenção, Remediação e Recuperação ajudam as organizações a retornar os sistemas à operação após um evento. Os Exercícios de Prontidão, Planejamento e Simulação são relevantes em setores regulamentados que precisam de evidências de preparação. Esses serviços relacionados complementam o MDR central em vez de substituí-lo.

Por Modelo de Entrega:
A Adoção do Cogerenciamento Amplia as Equipes Internas de SegurançaOs serviços totalmente gerenciados detinham 39,42% da receita em 2026, tornando-os o maior modelo de entrega. Essa posição reflete o desafio de manter cobertura 24 horas por dia, 7 dias por semana em organizações que carecem de recursos internos aprofundados. As implantações cogerenciadas estão projetadas para se expandir a um CAGR de 17,61% de 2027 a 2032, a taxa mais rápida entre os modelos de entrega. Esse modelo permite que os clientes preservem seus investimentos em centros de operações de segurança internos enquanto adicionam analistas externos e suporte especializado de investigação.
Os arranjos sob demanda e baseados em retenção atendem a organizações que preferem gastos vinculados a incidentes ou resultados definidos. As configurações híbridas gerenciadas estão ganhando relevância para organizações regulamentadas que precisam de controles locais de dados juntamente com competências especializadas. A Arctic Wolf apresentou o Aurora Agentic SOC na RSAC 2026, combinando automação com o trabalho de analistas em investigações mais complexas. A interoperabilidade com SIEM, SOAR e sistemas de emissão de tickets está se tornando um fator importante de aquisição. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças está, portanto, recompensando os provedores que conseguem oferecer suporte tanto às ferramentas de propriedade do cliente quanto às plataformas operadas pelo provedor.
Por Porte da Organização:
Grandes Empresas Lideram a Receita Enquanto Empresas Menores Ganham AcessoAs grandes empresas detinham 71,54% da receita em 2026. Seus gastos refletem superfícies de ataque mais amplas, maior exposição regulatória e a capacidade de financiar contratos de retenção plurianuais com autoridade de resposta definida. As Pequenas e Médias Empresas estão projetadas para se expandir a um CAGR de 16,82% de 2027 a 2032, a taxa mais rápida por porte de organização. Os requisitos de seguro cibernético e as obrigações regulatórias em expansão tornam o monitoramento contínuo mais relevante para organizações menores.
A CBIZ relatou que as seguradoras exigem cada vez mais monitoramento documentado 24 horas por dia, 7 dias por semana e implantação de MDR como controles mínimos de seguro cibernético.[3] Os provedores podem alcançar esse grupo por meio de planos modulares, resultados de serviço transparentes e um caminho claro do monitoramento básico para contratos de retenção completos. Pesquisas sobre design de serviços também indicam que a automação pode reduzir os custos de entrega para atividades rotineiras. Essas mudanças podem ampliar o acesso sem eliminar a necessidade de investigação humana. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças tem, consequentemente, maior probabilidade de se expandir entre empresas menores quando os provedores alinham preços e escopo de serviço com recursos internos limitados.
Por Domínio de Cobertura de Segurança:
OT, IoT e Dispositivos Médicos Criam uma Nova Necessidade de MonitoramentoA Segurança de Endpoints e Servidores detinha 27,38% da receita em 2026, sustentada pela disponibilidade estabelecida de telemetria de endpoints. A segurança de OT, IoT e dispositivos médicos está projetada para se expandir a um CAGR de 17,82% de 2027 a 2032. A Claroty encontrou vulnerabilidades exploráveis conhecidas em dispositivos em 99% das organizações de saúde que analisou.[4] O relatório também encontrou vulnerabilidades conectadas à internet e vinculadas a ransomware em 89% dessas organizações.
A Segurança de Rede e Perímetro, a Segurança de Cargas de Trabalho em Nuvem e SaaS, a Segurança de Identidade e Acesso e a Segurança de Aplicações e API representam requisitos distintos de monitoramento. Pesquisas do IEEE constataram que as ameaças convergentes de TI e OT representam riscos de infraestrutura que os métodos convencionais de TI isoladamente não conseguem abordar. A FDA emitiu uma comunicação de segurança em janeiro de 2025 sobre vulnerabilidades que afetam determinados monitores de pacientes Contec e Epsimed. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças está ganhando um domínio de cobertura adicional à medida que ativos clínicos e industriais são incorporados ao monitoramento contínuo de segurança. Os provedores com telemetria específica para OT e manuais de resposta podem atender a requisitos que abordagens exclusivamente baseadas em endpoints não cobrem.
Por Setor do Usuário Final:
BFSI Lidera os Gastos Enquanto a Saúde Aumenta a DemandaO BFSI detinha 26,69% da receita em 2026, a maior participação por usuário final. As instituições financeiras enfrentam exposição concentrada ao DORA, ao MiFID II e aos requisitos de divulgação de incidentes, ao mesmo tempo que detêm dados valiosos para os atacantes. Saúde e Ciências da Vida estão projetadas para se expandir a um CAGR de 18,54% de 2027 a 2032. A Proofpoint relatou que 97% das organizações de saúde norte-americanas pesquisadas sofreram pelo menos 1 ataque cibernético nos 12 meses anteriores.
O mesmo estudo registrou custos médios de ataque de 4,2 milhões de USD e interrupção no atendimento ao paciente em 74% das organizações pesquisadas. TI e Telecomunicações, Governo e Setor Público, Manufatura Industrial e Varejo e Comércio Eletrônico têm necessidades de aquisição distintas. As organizações governamentais podem preferir provedores nacionais ou credenciados devido a requisitos de classificação. Os fabricantes estão adicionando monitoramento de OT em resposta à maior exposição em ambientes operacionais. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças pode atender a essas diferentes necessidades quando os provedores adaptam a cobertura, os controles de dados e os procedimentos de resposta ao setor.
Análise Geográfica
Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças da América do Norte
A América do Norte deteve 41,64% da receita em 2026, a maior participação regional. A região possui alta concentração de empresas de capital aberto reguladas pela SEC, pressão persistente na contratação de profissionais de cibersegurança e maturidade na aquisição de serviços gerenciados de segurança. O FBI atribuiu 58% dos ataques de ransomware divulgados globalmente em 2025 a alvos sediados nos Estados Unidos. Os setores financeiro e de energia do Canadá estão ampliando a adoção à medida que os requisitos de cibersegurança evoluem, enquanto o México emerge como um centro de demanda impulsionado pela atividade de nearshoring.
Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças na EMEA e América do Sul
A Europa é moldada pelas obrigações relacionadas ao DORA, NIS2 e GDPR, que exigem programas formais de detecção e notificação. O Regulamento de Resiliência Cibernética da União Europeia amplia a base de compradores orientados pela conformidade para fabricantes de produtos industriais e de consumo. A América do Sul ganha impulso no Brasil, onde a aplicação da LGPD apoia o investimento em cibersegurança por parte de instituições financeiras e operadores de comércio eletrônico. O Oriente Médio é sustentado por estruturas de cibersegurança na Arábia Saudita e nos Emirados Árabes Unidos, enquanto a África se encontra em um estágio inicial de adoção, com a África do Sul sendo seu mercado mais desenvolvido.
Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças na APAC
A Ásia-Pacífico deve expandir a um CAGR de 19,86% de 2027 a 2032, a taxa regional mais elevada. O tamanho do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças da Ásia-Pacífico é sustentado pela transformação digital, requisitos de soberania de dados e escassez de talentos locais em cibersegurança. Índia, Singapura e Coreia do Sul possuem, cada uma, regulamentações específicas de jurisdição que criam gatilhos de conformidade para a aquisição de detecção gerenciada. A atividade de serviços gerenciados de segurança no Japão também é impulsionada pela demanda por monitoramento de endpoints e operações de segurança em nuvem. Provedores que oferecem processamento regional de dados e capacidades de entrega local podem atender melhor aos variados requisitos em toda a Ásia-Pacífico.
Cenário Competitivo
O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças permanece moderadamente fragmentado, embora aquisições e expansão de plataformas estejam consolidando a concorrência no segmento empresarial. O Gartner contabilizou mais de 600 fornecedores reivindicando posicionamento em MDR em outubro de 2025. CrowdStrike, SentinelOne, Arctic Wolf, Palo Alto Networks Unit 42, ReliaQuest, eSentire e Expel competem por meio de automação, cobertura de telemetria, qualidade de investigação e profundidade de resposta. Alguns provedores constroem plataformas de segurança mais amplas, enquanto especialistas se concentram em analistas experientes, caça a ameaças e forense.
A CrowdStrike adquiriu a Pangea em setembro de 2026 por 260 milhões de USD para adicionar capacidade de Detecção e Resposta com IA à plataforma Falcon. A SentinelOne anunciou a aquisição da Observo AI por 225 milhões de USD em setembro de 2026 para adicionar gerenciamento de pipeline de telemetria nativo de IA ao seu AI SIEM. A Arctic Wolf adquiriu a Sevco Security em fevereiro de 2026 para adicionar gerenciamento de superfície de ataque de ativos cibernéticos sem agente à Plataforma Aurora. Esses movimentos mostram que os provedores estão se expandindo além do monitoramento de endpoints para obter mais contexto em ambientes empresariais.
Oportunidades permanecem no monitoramento de OT e IoT, em serviços acessíveis para organizações menores e em modelos cogerenciados que preservam os investimentos em tecnologia dos clientes. Os provedores de seguro cibernético também estão entrando no campo competitivo com ofertas combinadas de financiamento de risco e detecção. Os provedores que conseguem demonstrar controles SOC 2 Tipo II e capacidades de residência local de registros podem obter vantagem na Europa e na Ásia-Pacífico. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças continuará a favorecer os provedores que combinam operações responsivas, ampla visibilidade e suporte à governança. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças também cria espaço para provedores que conseguem conectar os requisitos de seguro aos serviços operacionais de segurança. Dentro do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças, os provedores especializados podem se diferenciar traduzindo investigações complexas em decisões claras para os clientes. O mercado de serviços gerenciados de resposta a incidentes e caça a ameaças tem uma abertura adicional para provedores cogerenciados que permitem aos clientes preservar os investimentos em tecnologia existentes.
Líderes do Setor de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças Empresas cobertas neste relatório
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc. (Unit 42)
- Mandiant (Google LLC)
- IBM Corporation (IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças
- Setembro de 2026: A CrowdStrike adquiriu a especialista em segurança de IA Pangea por aproximadamente 260 milhões de USD, estendendo a plataforma Falcon com capacidade de Detecção e Resposta com IA (AIDR) que aplica a disciplina de detecção no estilo de endpoint às interações de modelos de IA, um movimento estratégico que aborda a superfície de ataque de IA generativa em escala empresarial.
- Setembro de 2026: A SentinelOne anunciou a aquisição da Observo AI por 225 milhões de USD em dinheiro e ações, integrando o gerenciamento de pipeline de telemetria nativo de IA ao seu AI SIEM para permitir enriquecimento, filtragem e roteamento de dados em tempo real antes que os registros cheguem às camadas de análise.
- Agosto de 2026: A SentinelOne firmou um acordo definitivo para adquirir a Prompt Security por aproximadamente 250 milhões de USD, estendendo a Plataforma Singularity para governar e monitorar o uso organizacional de ferramentas de IA generativa e IA agêntica, adicionando uma nova superfície de detecção à medida que as implantações de IA empresarial se aceleram.
- Maio de 2026: A Arctic Wolf apresentou o Aurora Agentic SOC na RSAC 2026, combinando um grafo de conhecimento proprietário com agentes de IA para lidar de forma autônoma com detecção, investigação e triagem, reduzindo substancialmente a complexidade operacional e os custos para as organizações clientes.
Escopo do Relatório do Mercado Global de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças
Os serviços gerenciados de resposta a incidentes e caça a ameaças fornecem às organizações suporte especializado, frequentemente disponível 24 horas por dia, 7 dias por semana, para buscar proativamente ameaças ocultas, investigar atividades suspeitas, conter incidentes e apoiar a recuperação após um ataque cibernético. Esses serviços combinam análise de segurança, inteligência de ameaças e expertise humana para reduzir os tempos de detecção e resposta.
O Relatório do Mercado de Serviços Gerenciados de Resposta a Incidentes e Caça a Ameaças é Segmentado por Tipo de Serviço (Detecção e Resposta Gerenciadas, Contratos de Retenção de Resposta a Incidentes Gerenciados, Caça Proativa a Ameaças, Forense Digital e Análise de Incidentes, Contenção, Remediação e Recuperação, e Exercícios de Prontidão, Planejamento e Simulação), Modelo de Entrega (Totalmente Gerenciado, Cogerenciado, Sob Demanda e Baseado em Retenção, e Híbrido Gerenciado), Porte da Organização (Grandes Empresas e Pequenas e Médias Empresas), Domínio de Cobertura de Segurança (Segurança de Endpoints e Servidores, Segurança de Rede e Perímetro, Segurança de Cargas de Trabalho em Nuvem e SaaS, Segurança de Identidade e Acesso, Segurança de Aplicações e API, e Segurança de OT, IoT e Dispositivos Médicos), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico, e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Detecção e Resposta Gerenciadas |
| Contratos de Retenção de Resposta a Incidentes Gerenciados |
| Caça Proativa a Ameaças |
| Forense Digital e Análise de Incidentes |
| Contenção, Remediação e Recuperação |
| Exercícios de Prontidão, Planejamento e Simulação |
| Totalmente Gerenciado |
| Cogerenciado |
| Sob Demanda e Baseado em Retenção |
| Híbrido Gerenciado |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Segurança de Endpoints e Servidores |
| Segurança de Rede e Perímetro |
| Segurança de Cargas de Trabalho em Nuvem e SaaS |
| Segurança de Identidade e Acesso |
| Segurança de Aplicações e API |
| Segurança de OT, IoT e Dispositivos Médicos |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Tipo de Serviço | Detecção e Resposta Gerenciadas | |
| Contratos de Retenção de Resposta a Incidentes Gerenciados | ||
| Caça Proativa a Ameaças | ||
| Forense Digital e Análise de Incidentes | ||
| Contenção, Remediação e Recuperação | ||
| Exercícios de Prontidão, Planejamento e Simulação | ||
| Por Modelo de Entrega | Totalmente Gerenciado | |
| Cogerenciado | ||
| Sob Demanda e Baseado em Retenção | ||
| Híbrido Gerenciado | ||
| Por Porte da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Domínio de Cobertura de Segurança | Segurança de Endpoints e Servidores | |
| Segurança de Rede e Perímetro | ||
| Segurança de Cargas de Trabalho em Nuvem e SaaS | ||
| Segurança de Identidade e Acesso | ||
| Segurança de Aplicações e API | ||
| Segurança de OT, IoT e Dispositivos Médicos | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de detecção e resposta gerenciadas?
O tamanho do mercado de serviços gerenciados de resposta a incidentes e caça a ameaças deve crescer de 4,86 bilhões de USD em 2026 para 5,73 bilhões de USD em 2027 e está previsto para atingir 11,34 bilhões de USD até 2032 a um CAGR de 14,63% no período de 2027 a 2032.
O que está impulsionando a demanda por serviços de detecção e resposta gerenciadas?
O aumento da atividade de ransomware, a escassez persistente de analistas, a complexidade da nuvem e os requisitos mais rápidos de notificação de incidentes estão aumentando a demanda por monitoramento e resposta contínuos.
Qual tipo de serviço está se expandindo mais rapidamente?
A Caça Proativa a Ameaças está projetada para se expandir a um CAGR de 19,73% até 2032, à medida que as organizações buscam identificar a atividade de atacantes antes que ocorra criptografia ou interrupção.
Qual modelo de implantação lidera a adoção de detecção e resposta gerenciadas?
Os serviços Totalmente Gerenciados detinham 39,42% da participação de receita em 2026, enquanto as implantações Cogerenciadas estão projetadas para se expandir a um CAGR de 17,61% até 2032.
Qual setor de usuário final tem a expansão projetada mais rápida?
Saúde e Ciências da Vida está projetada para se expandir a um CAGR de 18,54% até 2032, sustentada pela alta exposição a ataques cibernéticos e pelos riscos de interrupção no atendimento ao paciente.
Qual região tem a expansão projetada mais forte?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 19,86% até 2032, à medida que os requisitos de dados, a digitalização e as restrições de talentos em cibersegurança aumentam a demanda.