
Taille et part du marché des services gérés de réponse aux incidents et de chasse aux menaces
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.73 Milliards de dollars |
| Taille du Marché (2032) | 11.34 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.63 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de réponse aux incidents et de chasse aux menaces par Mordor Intelligence
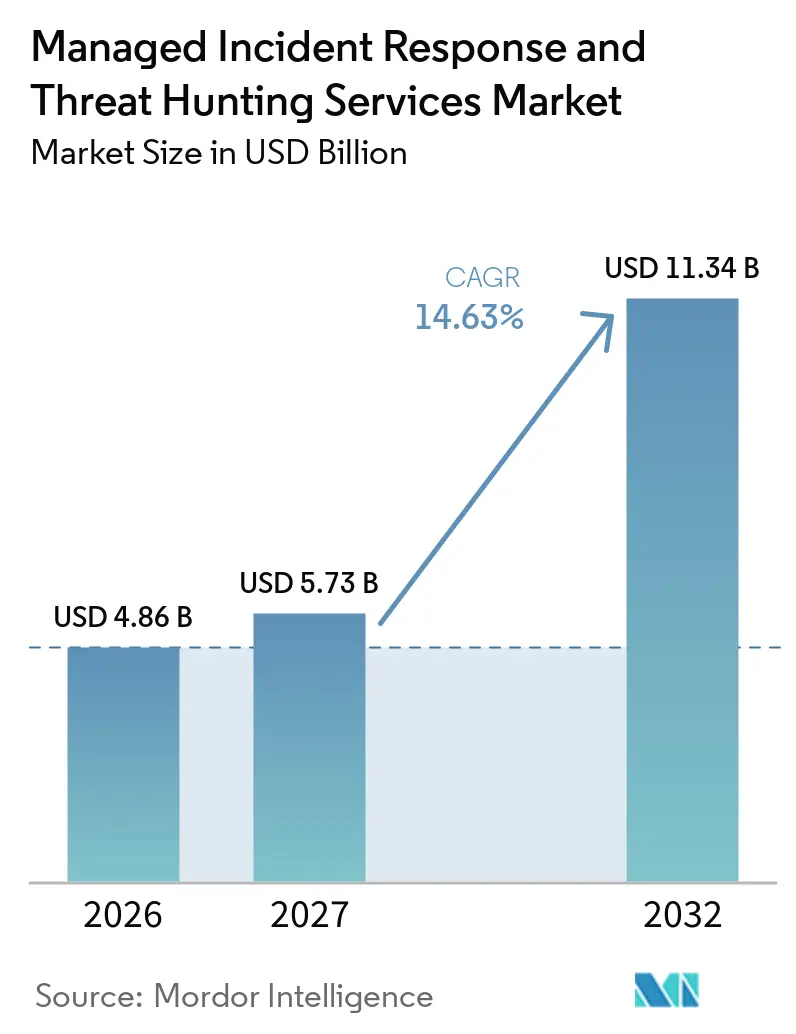
La taille du marché des services gérés de réponse aux incidents et de chasse aux menaces devrait croître de 4,86 milliards USD en 2026 à 5,73 milliards USD en 2027 et devrait atteindre 11,34 milliards USD d'ici 2032, à un CAGR de 14,63 % sur la période 2027-2032. Le marché des services gérés de réponse aux incidents et de chasse aux menaces évolue des outils de sécurité autonomes vers des services continus combinant surveillance, chasse aux menaces, investigation numérique, confinement et remédiation. La recrudescence des attaques, la pénurie d'analystes expérimentés et des règles de déclaration plus strictes rendent plus difficile pour les organisations le maintien d'une couverture interne équivalente. Ces pressions font de la détection continue une exigence de sécurité fondamentale pour de nombreuses organisations, plutôt qu'un achat discrétionnaire. Les prestataires qui combinent une télémétrie étendue, une investigation réactive et des responsabilités de réponse clairement définies sont bien positionnés pour remporter des contrats plus importants. Le marché des services gérés de réponse aux incidents et de chasse aux menaces offre également des opportunités dans les domaines de la cyberassurance, des technologies opérationnelles, des appareils connectés et des environnements de santé où les exigences de surveillance s'élargissent.
Principaux enseignements du rapport
- Par type de service, la détection et réponse gérées détenait 29,71 % de la part du marché des services gérés de réponse aux incidents et de chasse aux menaces en 2026, tandis que la chasse proactive aux menaces devrait se développer à un CAGR de 19,73 % jusqu'en 2032.
- Par modèle de prestation, les services entièrement gérés détenaient 39,42 % de la part du marché des services gérés de réponse aux incidents et de chasse aux menaces en 2026, tandis que les déploiements cogérés devraient se développer à un CAGR de 17,61 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 71,54 % de la part des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 16,82 % jusqu'en 2032.
- Par domaine de couverture de sécurité, la sécurité des terminaux et des serveurs détenait 27,38 % de la part des revenus en 2026, tandis que la sécurité des OT, IoT et dispositifs médicaux devrait se développer à un CAGR de 17,82 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 26,69 % de la part des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 18,54 % jusqu'en 2032.
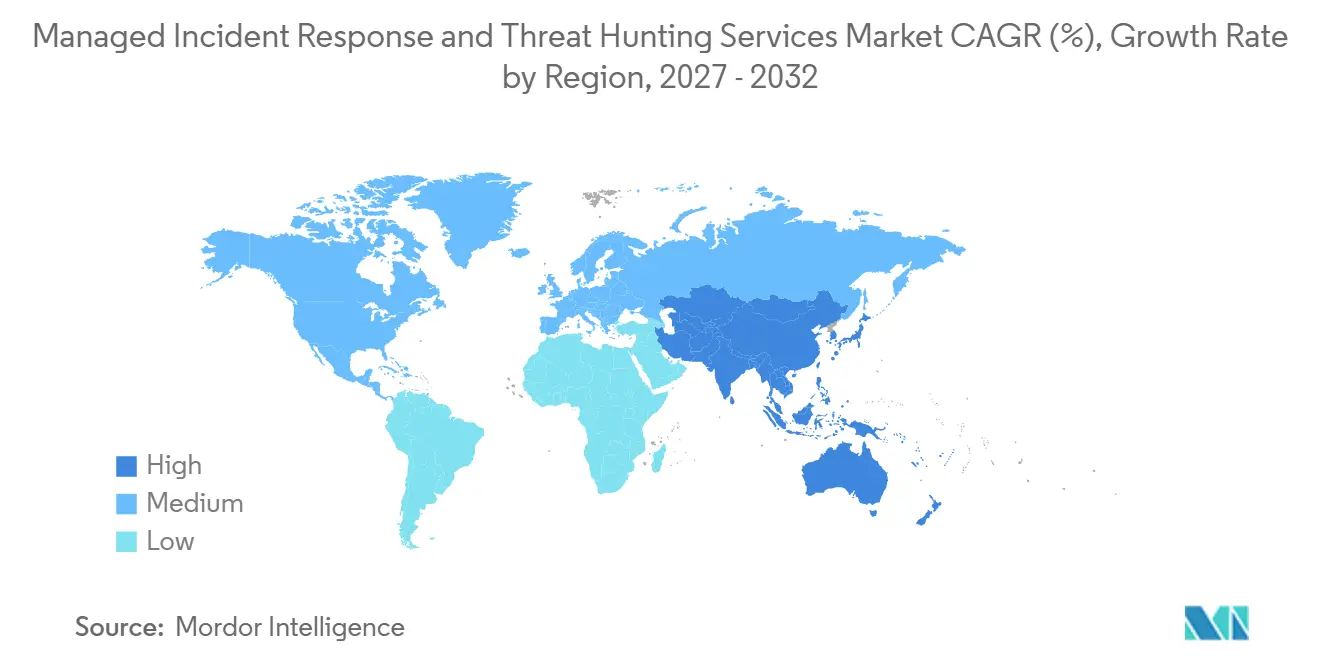
- Par géographie, l'Amérique du Nord détenait 41,64 % de la part des revenus sur le marché des services gérés de réponse aux incidents et de chasse aux menaces en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des facteurs moteurs*
| Facteur moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | CALENDRIER D'IMPACT |
|---|---|---|---|
| Escalade des cyberattaques multivecteurs et extorsion par rançongiciel | +3.5% | Mondial, concentré en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Pénurie de talents en cybersécurité et épuisement des analystes | +2.8% | Mondial, plus aigu en Amérique du Nord, en Europe occidentale et en Asie du Sud-Est | Moyen terme (2-4 ans) |
| Élargissement des surfaces d'attaque liées au cloud, à l'informatique hybride et aux identités | +2.2% | Mondial, avec l'Asie-Pacifique et l'Amérique du Nord en tête de l'adoption multicloud | Moyen terme (2-4 ans) |
| Élargissement des mandats réglementaires et de divulgation des incidents | +1.8% | Amérique du Nord et Europe, avec des répercussions sur les marchés clés d'Asie-Pacifique et du GCC | Court terme (≤ 2 ans) |
| Contrôles de cyberassurance et incitations sur les primes | +1.5% | Amérique du Nord et Europe occidentale, avec des gains précoces en Australie | Court terme (≤ 2 ans) |
| Convergence OT, IoT et dispositifs médicaux | +1.4% | Mondial, concentré dans les secteurs de la santé, de la fabrication et de l'énergie | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des cyberattaques multivecteurs et extorsion par rançongiciel
Le Centre de plaintes contre la criminalité sur Internet du FBI a enregistré 20,9 milliards USD de pertes liées à la cybercriminalité en 2025, soit 26 % de plus qu'en 2024. Le rapport a également enregistré plus de 2 100 incidents de rançongiciels affectant des infrastructures critiques. Verizon a constaté la présence de rançongiciels dans 44 % des violations examinées en 2025, après une augmentation annuelle de 37 % de l'implication des rançongiciels.[1] Il a également signalé une augmentation de 34 % de l'exploitation des vulnérabilités comme vecteur d'accès initial. Le marché des services gérés de réponse aux incidents et de chasse aux menaces bénéficie de la surveillance continue et de la réponse pilotée par des experts, qui traitent la période entre l'accès initial et les dommages matériels.
Pénurie de talents en cybersécurité et épuisement des analystes
L'ISC2 a constaté que 59 % des professionnels de la cybersécurité signalaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024. La même étude a révélé que 48 % des répondants se sentaient épuisés par les efforts nécessaires pour suivre l'évolution des menaces.[2] L'ISACA a rapporté que 58 % des organisations considéraient leurs équipes de sécurité sous-dotées en personnel et que 61 % avaient des postes en cybersécurité non pourvus. L'ISACA a également constaté que 68 % des répondants estimaient que les emplois en cybersécurité étaient plus stressants qu'il y a 5 ans. Le marché des services gérés de réponse aux incidents et de chasse aux menaces constitue donc un moyen pratique d'élargir la couverture sans obliger les organisations à recruter et à fidéliser une équipe complète d'analystes disponibles 24h/24 et 7j/7.
Élargissement des surfaces d'attaque liées au cloud, à l'informatique hybride et aux identités
Fortinet a constaté que 88 % des entreprises exploitaient des environnements hybrides ou multicloud en 2026, contre 82 % en 2025. Il a également rapporté que 81 % utilisaient 2 fournisseurs cloud ou plus pour les charges de travail critiques. IBM a signalé que les attaquants ciblent de plus en plus les identités, les API, les intégrations SaaS et les flux de travail administratifs en périphérie des écosystèmes cloud. La recommandation X.1607 de l'UIT préconise une découverte continue, des bases comportementales et une détection des anomalies dans les environnements cloud et hybrides. Le marché des services gérés de réponse aux incidents et de chasse aux menaces est soutenu par la demande des acheteurs pour une visibilité unifiée sur les environnements cloud, les terminaux et les entités de terminaux.
Élargissement des mandats réglementaires et de divulgation des incidents
DORA s'applique aux entités financières de l'Union européenne depuis le 17 janvier 2025. Le règlement exige une notification initiale d'un incident TIC majeur dans les 24 heures et un rapport intermédiaire dans les 72 heures. La règle de la SEC américaine exige la déclaration des incidents cyber significatifs dans les 4 jours ouvrables. La loi européenne sur la résilience cybernétique étend les obligations de cybersécurité aux fabricants de produits connectés à partir du 11 septembre 2026. Ces délais favorisent les prestataires de services capables de documenter les processus de détection, de triage, d'investigation et de reporting pour le marché des services gérés de réponse aux incidents et de chasse aux menaces.
Analyse de l'impact des facteurs de frein*
| FACTEUR DE FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts élevés des contrats de retenue pour les petites et moyennes entreprises | -1.2% | Mondial, plus restrictif en Asie du Sud et du Sud-Est, en Amérique du Sud et en Afrique | Court terme (≤ 2 ans) |
| Exigences transfrontalières de souveraineté des données et de résidence des journaux | -0.8% | Europe, Chine, Inde, Moyen-Orient et Asie du Sud-Est | Moyen terme (2-4 ans) |
| Complexité d'intégration multiprestataire et normalisation des alertes | -0.7% | Mondial, plus aigu dans les grandes entreprises disposant d'un parc d'outils hérités | Moyen terme (2-4 ans) |
| Contexte organisationnel limité dans les opérations SOC externalisées | -0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés des contrats de retenue pour les petites et moyennes entreprises
Les modèles de service orientés vers les grandes entreprises créent une barrière d'accessibilité financière pour les organisations de plus petite taille. Les petites et moyennes entreprises représentent plus de 90 % des entreprises à l'échelle mondiale, mais les contraintes budgétaires et de ressources peuvent limiter leur couverture en matière de cybersécurité. La même recherche a identifié l'automatisation de 60 à 80 % du traitement des incidents de bas niveau comme une voie potentielle vers une couverture 24h/24 et 7j/7 plus économique. Les petites entreprises peuvent également avoir du mal à justifier des coûts de surveillance récurrents lorsque leurs programmes de sécurité restent limités. Ce frein concentre la demande actuelle dans les grandes organisations et les organisations du marché intermédiaire supérieur, tout en incitant les prestataires à introduire des niveaux d'entrée modulaires.
Exigences transfrontalières de souveraineté des données et de résidence des journaux
Les règles de résidence des données compliquent les modèles opérationnels centralisés utilisés par les prestataires de services mondiaux. Microsoft a achevé sa frontière de données de l'Union européenne en 2026, illustrant l'investissement nécessaire pour traiter les données de service au sein de la région. Les organisations dans des juridictions réglementées peuvent être tenues de conserver les journaux et la télémétrie dans des limites nationales ou régionales. Cette exigence peut obliger les prestataires à dupliquer les capacités de traitement des données et les opérations d'analystes sur plusieurs marchés. Le coût qui en résulte peut ralentir l'expansion du marché des services gérés de réponse aux incidents et de chasse aux menaces dans les juridictions où les capacités locales sont encore en développement. Cela donne également un avantage aux prestataires disposant d'opérations dans la région et de contrôles clairs de gestion des données.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
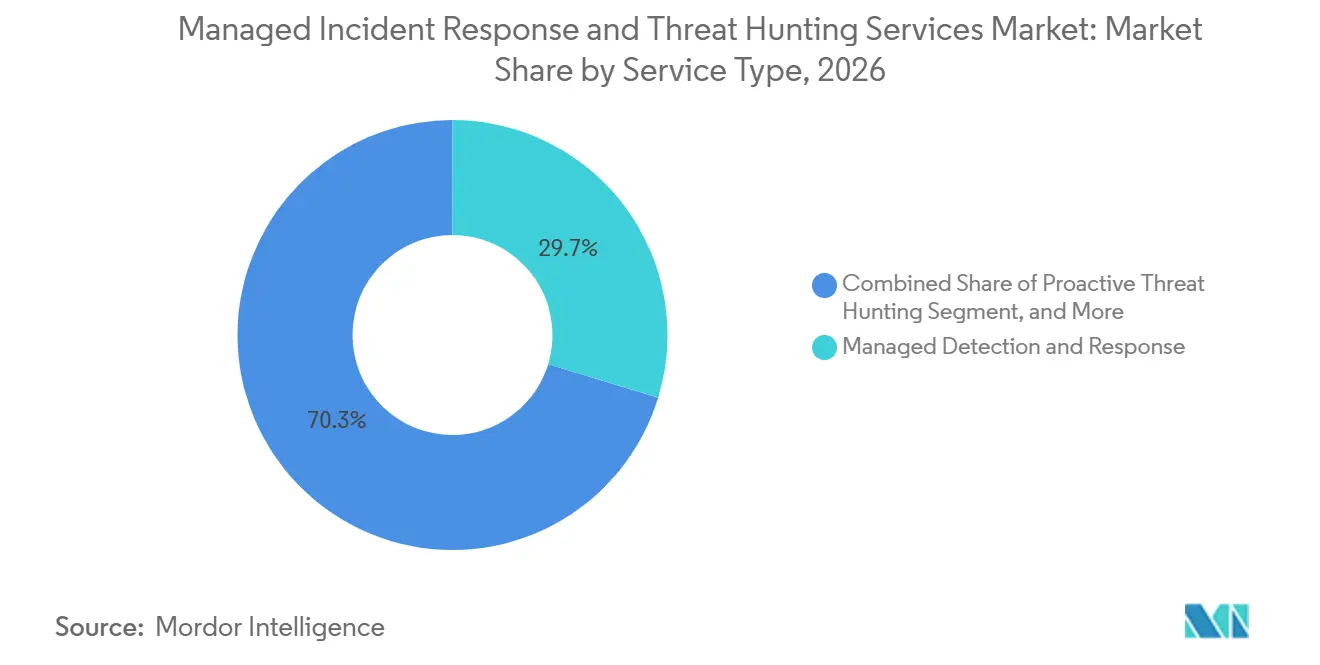
la pression des rançongiciels maintient la détection et réponse gérées au cœur du marchéLa détection et réponse gérées détenait 29,71 % des revenus par type de service en 2026. Cette part reflète la demande de détection continue et de réponse pilotée par des experts lorsque les évaluations périodiques ne peuvent pas faire face aux campagnes actives de rançongiciels. La chasse proactive aux menaces devrait se développer à un CAGR de 19,73 % de 2027 à 2032, le taux le plus rapide parmi les types de services. IBM a rapporté que les attaquants se tournent de plus en plus vers les voies cloud et d'identité, augmentant la valeur des équipes qui recherchent les comportements suspects avant qu'un incident ne s'aggrave.
La taille du marché des services gérés de réponse aux incidents et de chasse aux menaces pour cette combinaison de services est également soutenue par les contrats de retenue pour la réponse aux incidents gérés, qui fournissent une capacité spécialisée réservée aux organisations sans équipes de réponse internes. L'investigation numérique et l'analyse des incidents répondent au besoin de chronologies documentées des incidents et de preuves. Le confinement, la remédiation et la reprise aident les organisations à remettre les systèmes en service après un événement. Les exercices de préparation, de planification et de simulation sont pertinents dans les secteurs réglementés qui ont besoin de preuves de préparation. Ces services connexes complètent la détection et réponse gérées de base plutôt que de la remplacer.

Par modèle de prestation :
l'adoption du modèle cogéré étend les équipes de sécurité internesLes services entièrement gérés détenaient 39,42 % des revenus en 2026, ce qui en fait le modèle de prestation le plus important. Cette position reflète la difficulté de maintenir une couverture 24h/24 et 7j/7 lorsque les organisations manquent de ressources internes approfondies. Les déploiements cogérés devraient se développer à un CAGR de 17,61 % de 2027 à 2032, le taux le plus rapide parmi les modèles de prestation. Ce modèle permet aux clients de préserver leurs investissements dans leur centre d'opérations de sécurité interne tout en ajoutant des analystes externes et un soutien spécialisé à l'investigation.
Les arrangements à la demande et basés sur des contrats de retenue servent les organisations qui préfèrent des dépenses liées à des incidents ou des résultats définis. Les configurations hybrides gérées gagnent en pertinence pour les organisations réglementées qui ont besoin de contrôles locaux des données en plus de compétences spécialisées. Arctic Wolf a présenté l'Aurora Agentic SOC lors du RSAC 2026, combinant l'automatisation avec le travail des analystes sur des investigations plus complexes. L'interopérabilité avec les systèmes SIEM, SOAR et de gestion des tickets devient un facteur d'achat important. Le marché des services gérés de réponse aux incidents et de chasse aux menaces récompense donc les prestataires capables de prendre en charge à la fois les outils appartenant aux clients et les plateformes opérées par les prestataires.
Par taille d'organisation :
les grandes entreprises dominent les revenus tandis que les petites structures gagnent en accessibilitéLes grandes entreprises détenaient 71,54 % des revenus en 2026. Leurs dépenses reflètent des surfaces d'attaque plus larges, une exposition réglementaire plus importante et la capacité à financer des contrats de retenue pluriannuels avec une autorité de réponse définie. Les petites et moyennes entreprises devraient se développer à un CAGR de 16,82 % de 2027 à 2032, le taux le plus rapide par taille d'organisation. Les exigences de cyberassurance et l'élargissement des obligations réglementaires rendent la surveillance continue plus pertinente pour les organisations de plus petite taille.
CBIZ a rapporté que les assureurs exigent de plus en plus une surveillance documentée 24h/24 et 7j/7 et le déploiement de la détection et réponse gérées comme contrôles minimaux de cyberassurance.[3] Les prestataires peuvent atteindre ce groupe grâce à des plans modulaires, des résultats de service transparents et une voie claire allant de la surveillance de base aux contrats de retenue complets. La recherche sur la conception des services indique également que l'automatisation peut réduire les coûts de prestation pour les activités de routine. Ces changements peuvent élargir l'accès sans supprimer le besoin d'investigation humaine. Le marché des services gérés de réponse aux incidents et de chasse aux menaces est par conséquent plus susceptible de se développer parmi les petites entreprises lorsque les prestataires alignent la tarification et la portée des services sur des ressources internes limitées.
Par domaine de couverture de sécurité :
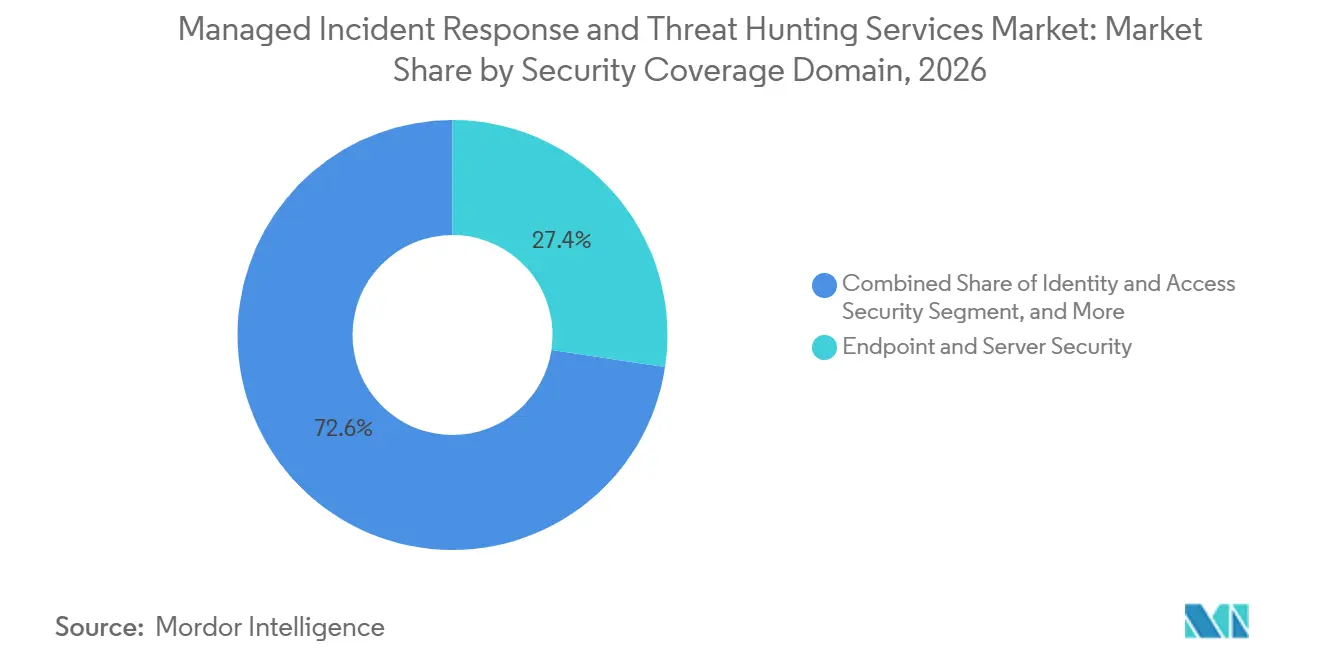
les OT, IoT et dispositifs médicaux créent un nouveau besoin de surveillanceLa sécurité des terminaux et des serveurs détenait 27,38 % des revenus en 2026, soutenue par la disponibilité établie de la télémétrie des terminaux. La sécurité des OT, IoT et dispositifs médicaux devrait se développer à un CAGR de 17,82 % de 2027 à 2032. Claroty a trouvé des vulnérabilités exploitables connues sur des appareils dans 99 % des organisations de santé qu'elle a analysées.[4] Il a également trouvé des vulnérabilités connectées à Internet et liées aux rançongiciels dans 89 % de ces organisations.
La sécurité des réseaux et du périmètre, la sécurité des charges de travail cloud et SaaS, la sécurité des identités et des accès, et la sécurité des applications et des API représentent des exigences de surveillance distinctes. La recherche de l'IEEE a rvélé que les menaces convergentes IT et OT posent des risques pour les infrastructures que les méthodes IT conventionnelles seules ne peuvent pas traiter. La FDA a publié en janvier 2025 une communication de sécurité sur les vulnérabilités affectant certains moniteurs patients Contec et Epsimed. Le marché des services gérés de réponse aux incidents et de chasse aux menaces gagne un domaine de couverture supplémentaire à mesure que les actifs cliniques et industriels sont intégrés dans la surveillance continue de la sécurité. Les prestataires disposant d'une télémétrie spécifique aux OT et de procédures de réponse adaptées peuvent répondre à des exigences que les approches axées uniquement sur les terminaux ne couvrent pas.
Par secteur d'utilisation final :
le BFSI domine les dépenses tandis que la santé accroît sa demandeLe BFSI détenait 26,69 % des revenus en 2026, la plus grande part par secteur d'utilisation final. Les institutions financières font face à une exposition concentrée à DORA, MiFID II et aux exigences de divulgation des incidents, tout en détenant des données précieuses pour les attaquants. La santé et les sciences de la vie devraient se développer à un CAGR de 18,54 % de 2027 à 2032. Proofpoint a rapporté que 97 % des organisations de santé américaines interrogées ont subi au moins 1 cyberattaque au cours des 12 mois précédents.
La même étude a enregistré des coûts d'attaque moyens de 4,2 millions USD et des perturbations des soins aux patients dans 74 % des organisations interrogées. L'informatique et les télécommunications, le gouvernement et le secteur public, la fabrication industrielle, et le commerce de détail et le commerce électronique ont chacun des besoins d'approvisionnement différents. Les organisations gouvernementales peuvent favoriser les prestataires nationaux ou habilités en raison des exigences de classification. Les fabricants ajoutent la surveillance OT en réponse à une exposition accrue dans les environnements opérationnels. Le marché des services gérés de réponse aux incidents et de chasse aux menaces peut répondre à ces différents besoins lorsque les prestataires adaptent la couverture, les contrôles des données et les procédures de réponse au secteur.
Analyse géographique
Marché des Services Gérés de Réponse aux Incidents et de Chasse aux Menaces en Amérique du Nord
L'Amérique du Nord a représenté 41,64 % des revenus en 2026, soit la part régionale la plus importante. La région concentre un grand nombre de sociétés cotées réglementées par la SEC, fait face à une pression persistante en matière de recrutement dans la cybersécurité et dispose d'une maturité avancée dans l'acquisition de services de sécurité gérés. Le FBI a attribué 58 % des attaques par rançongiciel divulguées à l'échelle mondiale en 2025 à des cibles situées aux États-Unis. Les secteurs financier et énergétique du Canada étendent leur adoption à mesure que les exigences en matière de cybersécurité évoluent, tandis que le Mexique s'impose comme un centre de demande en lien avec l'activité de délocalisation de proximité.
Marché des Services Gérés de Réponse aux Incidents et de Chasse aux Menaces en EMEA et en Amérique du Sud
L'Europe est façonnée par les obligations liées au DORA, à NIS2 et au RGPD, qui imposent des programmes formels de détection et de signalement. Le règlement européen sur la cyber-résilience élargit la base d'acheteurs motivés par la conformité aux fabricants de produits industriels et grand public. L'Amérique du Sud gagne en dynamisme au Brésil, où l'application de la LGPD soutient les investissements en cybersécurité des institutions financières et des opérateurs de commerce électronique. Le Moyen-Orient bénéficie des cadres de cybersécurité mis en place en Arabie saoudite et aux Émirats arabes unis, tandis que l'Afrique se trouve à un stade d'adoption plus précoce, l'Afrique du Sud constituant son marché le plus développé.
Marché des Services Gérés de Réponse aux Incidents et de Chasse aux Menaces en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 19,86 % de 2027 à 2032, soit le taux régional le plus élevé. La taille du marché des services gérés de réponse aux incidents et de chasse aux menaces en Asie-Pacifique est soutenue par la transformation numérique, les exigences en matière de souveraineté des données et la rareté des talents locaux en cybersécurité. L'Inde, Singapour et la Corée du Sud disposent chacun de règles spécifiques à leur juridiction qui créent des déclencheurs de conformité pour l'acquisition de solutions de détection gérée. L'activité des services de sécurité gérés au Japon est également soutenue par la demande de surveillance des points de terminaison et d'opérations de sécurité dans le cloud. Les fournisseurs proposant un traitement régional des données et des capacités de livraison locale sont mieux à même de répondre aux exigences variées de l'ensemble de la région Asie-Pacifique.
Paysage concurrentiel
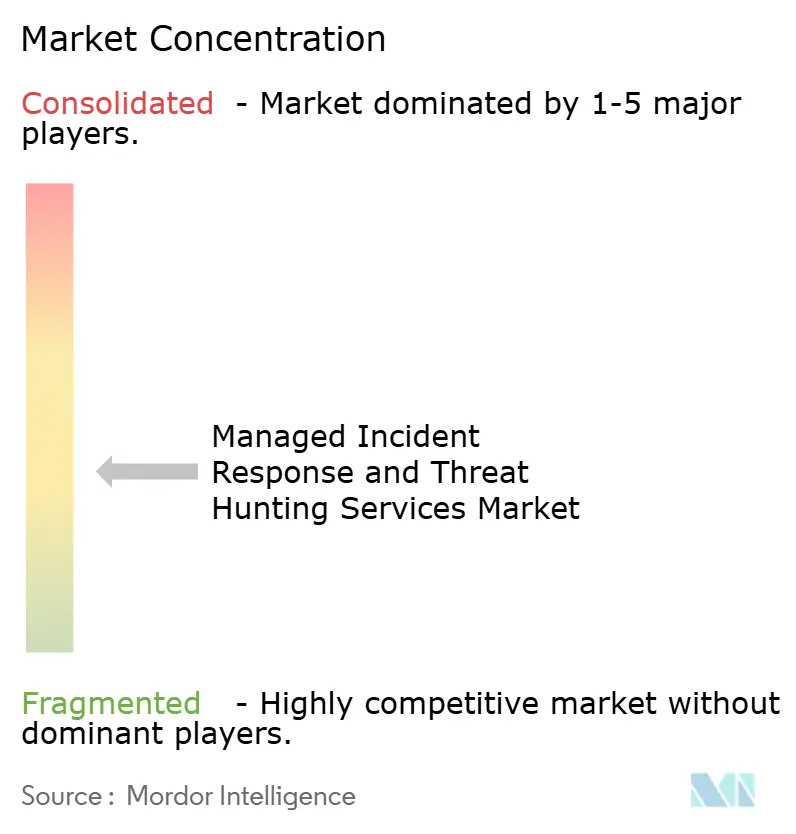
Le marché des services gérés de réponse aux incidents et de chasse aux menaces reste modérément fragmenté, bien que les acquisitions et l'expansion des plateformes consolident la concurrence au niveau des grandes entreprises. Gartner a recensé plus de 600 fournisseurs revendiquant un positionnement en détection et réponse gérées en octobre 2025. CrowdStrike, SentinelOne, Arctic Wolf, Palo Alto Networks Unit 42, ReliaQuest, eSentire et Expel se font concurrence par l'automatisation, la couverture de télémétrie, la qualité des investigations et la profondeur de la réponse. Certains prestataires construisent des plateformes de sécurité plus larges, tandis que les spécialistes se concentrent sur des analystes expérimentés, la chasse aux menaces et l'investigation numérique.
CrowdStrike a acquis Pangea en septembre 2026 pour 260 millions USD afin d'ajouter une capacité de détection et réponse par IA à la plateforme Falcon. SentinelOne a annoncé l'acquisition d'Observo AI pour 225 millions USD en septembre 2026 afin d'ajouter une gestion native par IA du pipeline de télémétrie à son SIEM IA. Arctic Wolf a acquis Sevco Security en février 2026 pour ajouter une gestion agentless de la surface d'attaque des actifs cyber à la plateforme Aurora. Ces mouvements montrent que les prestataires étendent leur portée au-delà de la surveillance des terminaux pour obtenir plus de contexte dans les environnements d'entreprise.
Des opportunités subsistent dans la surveillance OT et IoT, les services abordables pour les petites organisations et les modèles cogérés qui préservent les investissements technologiques des clients. Les prestataires de cyberassurance entrent également dans le champ concurrentiel avec des offres groupées de financement du risque et de détection. Les prestataires capables de démontrer des contrôles SOC 2 Type II et des capacités de résidence locale des journaux peuvent obtenir un avantage en Europe et en Asie-Pacifique. Le marché des services gérés de réponse aux incidents et de chasse aux menaces continuera de favoriser les prestataires qui combinent des opérations réactives, une large visibilité et un soutien à la gouvernance. Le marché des services gérés de réponse aux incidents et de chasse aux menaces crée également de la place pour les prestataires capables de connecter les exigences d'assurance aux services de sécurité opérationnelle. Au sein du marché des services gérés de réponse aux incidents et de chasse aux menaces, les prestataires spécialisés peuvent se différencier en traduisant des investigations complexes en décisions claires pour les clients. Le marché des services gérés de réponse aux incidents et de chasse aux menaces offre une ouverture supplémentaire pour les prestataires cogérés qui permettent aux clients de préserver leurs investissements technologiques existants.
Leaders du secteur des services gérés de réponse aux incidents et de chasse aux menaces
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Réponse aux Incidents et de Chasse aux Menaces Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc. (Unit 42)
- Mandiant (Google LLC)
- IBM Corporation (IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc
Développements industriels récents dans Marché des Services Gérés de Réponse aux Incidents et de Chasse aux Menaces
- Septembre 2026 : CrowdStrike a acquis le spécialiste de la sécurité IA Pangea pour environ 260 millions USD, étendant la plateforme Falcon avec une capacité de détection et réponse par IA (AIDR) qui applique la discipline de détection de type terminal aux interactions avec les modèles d'IA, une décision stratégique répondant à la surface d'attaque de l'IA générative à l'échelle de l'entreprise.
- Septembre 2026 : SentinelOne a annoncé l'acquisition d'Observo AI pour 225 millions USD en numéraire et en actions, intégrant une gestion native par IA du pipeline de télémétrie à son SIEM IA pour permettre l'enrichissement, le filtrage et le routage des données en temps réel avant que les journaux n'atteignent les couches d'analyse.
- Août 2026 : SentinelOne a conclu un accord définitif pour acquérir Prompt Security pour environ 250 millions USD, étendant la plateforme Singularity pour gouverner et surveiller l'utilisation organisationnelle des outils d'IA générative et d'IA agentique, ajoutant une nouvelle surface de détection à mesure que les déploiements d'IA en entreprise s'accélèrent.
- Mai 2026 : Arctic Wolf a dévoilé l'Aurora Agentic SOC lors du RSAC 2026, combinant un graphe de connaissances propriétaire avec des agents IA pour gérer de manière autonome la détection, l'investigation et le triage, réduisant substantiellement la complexité opérationnelle et les coûts pour les organisations clientes.
Portée du rapport mondial sur le marché des services gérés de réponse aux incidents et de chasse aux menaces
Les services gérés de réponse aux incidents et de chasse aux menaces fournissent aux organisations un soutien expert, souvent disponible 24h/24 et 7j/7, pour rechercher proactivement les menaces cachées, enquêter sur les activités suspectes, contenir les incidents et soutenir la reprise après une cyberattaque. Ces services combinent l'analyse de sécurité, le renseignement sur les menaces et l'expertise humaine pour réduire les délais de détection et de réponse.
Le rapport sur le marché des services gérés de réponse aux incidents et de chasse aux menaces est segmenté par type de service (détection et réponse gérées, contrats de retenue pour la réponse aux incidents gérés, chasse proactive aux menaces, investigation numérique et analyse des incidents, confinement, remédiation et reprise, et exercices de préparation, de planification et de simulation), modèle de prestation (entièrement géré, cogéré, à la demande et basé sur des contrats de retenue, et hybride géré), taille d'organisation (grandes entreprises et petites et moyennes entreprises), domaine de couverture de sécurité (sécurité des terminaux et des serveurs, sécurité des réseaux et du périmètre, sécurité des charges de travail cloud et SaaS, sécurité des identités et des accès, sécurité des applications et des API, et sécurité des OT, IoT et dispositifs médicaux), secteur d'utilisation final (banque, services financiers et assurance (BFSI), informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Détection et réponse gérées |
| Contrats de retenue pour la réponse aux incidents gérés |
| Chasse proactive aux menaces |
| Investigation numérique et analyse des incidents |
| Confinement, remédiation et reprise |
| Exercices de préparation, de planification et de simulation |
| Entièrement géré |
| Cogéré |
| À la demande et basé sur des contrats de retenue |
| Hybride géré |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Sécurité des terminaux et des serveurs |
| Sécurité des réseaux et du périmètre |
| Sécurité des charges de travail cloud et SaaS |
| Sécurité des identités et des accès |
| Sécurité des applications et des API |
| Sécurité des OT, IoT et dispositifs médicaux |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par type de service | Détection et réponse gérées | |
| Contrats de retenue pour la réponse aux incidents gérés | ||
| Chasse proactive aux menaces | ||
| Investigation numérique et analyse des incidents | ||
| Confinement, remédiation et reprise | ||
| Exercices de préparation, de planification et de simulation | ||
| Par modèle de prestation | Entièrement géré | |
| Cogéré | ||
| À la demande et basé sur des contrats de retenue | ||
| Hybride géré | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par domaine de couverture de sécurité | Sécurité des terminaux et des serveurs | |
| Sécurité des réseaux et du périmètre | ||
| Sécurité des charges de travail cloud et SaaS | ||
| Sécurité des identités et des accès | ||
| Sécurité des applications et des API | ||
| Sécurité des OT, IoT et dispositifs médicaux | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché des services de détection et réponse gérées ?
La taille du marché des services gérés de réponse aux incidents et de chasse aux menaces devrait croître de 4,86 milliards USD en 2026 à 5,73 milliards USD en 2027 et devrait atteindre 11,34 milliards USD d'ici 2032, à un CAGR de 14,63 % sur la période 2027-2032.
Qu'est-ce qui stimule la demande de services de détection et réponse gérées ?
La recrudescence des activités de rançongiciels, la pénurie persistante d'analystes, la complexité du cloud et des exigences plus rapides de déclaration des incidents augmentent la demande de surveillance et de réponse continues.
Quel type de service connaît la croissance la plus rapide ?
La chasse proactive aux menaces devrait se développer à un CAGR de 19,73 % jusqu'en 2032, les organisations cherchant à identifier l'activité des attaquants avant que le chiffrement ou la perturbation ne survienne.
Quel modèle de déploiement domine l'adoption de la détection et réponse gérées ?
Les services entièrement gérés détenaient 39,42 % de la part des revenus en 2026, tandis que les déploiements cogérés devraient se développer à un CAGR de 17,61 % jusqu'en 2032.
Quel secteur d'utilisation final présente la croissance projetée la plus rapide ?
La santé et les sciences de la vie devraient se développer à un CAGR de 18,54 % jusqu'en 2032, soutenues par une forte exposition aux cyberattaques et des risques de perturbation des soins aux patients.
Quelle région présente la croissance projetée la plus forte ?
L'Asie-Pacifique devrait se développer à un CAGR de 19,86 % jusqu'en 2032, les exigences en matière de données, la numérisation et les contraintes de talents en cybersécurité augmentant la demande.