
Tamaño y Participación del Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.73 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.34 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.63 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
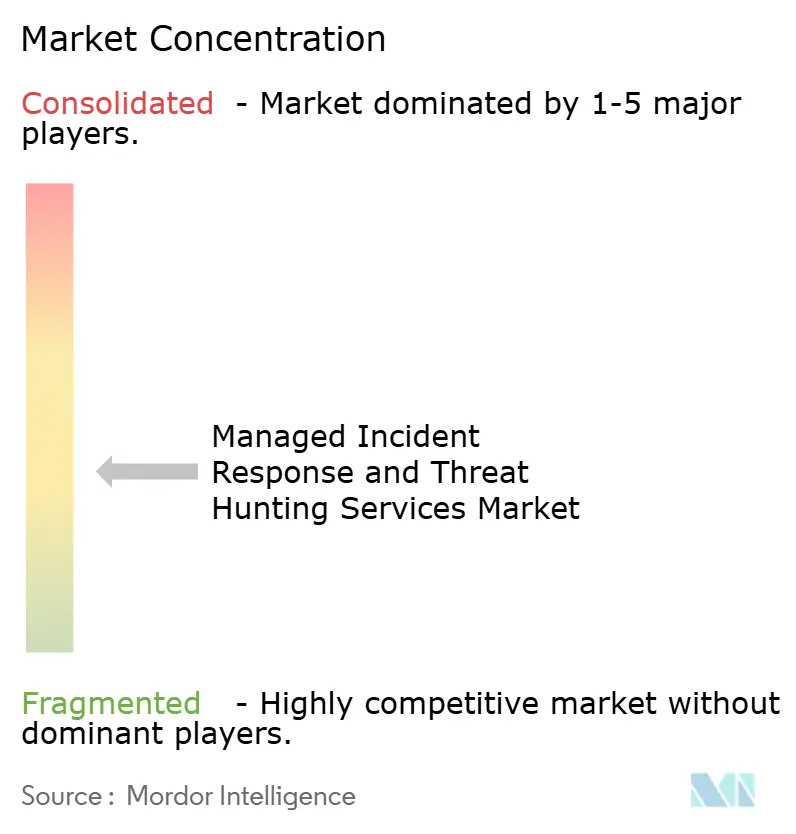
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas por Mordor Intelligence
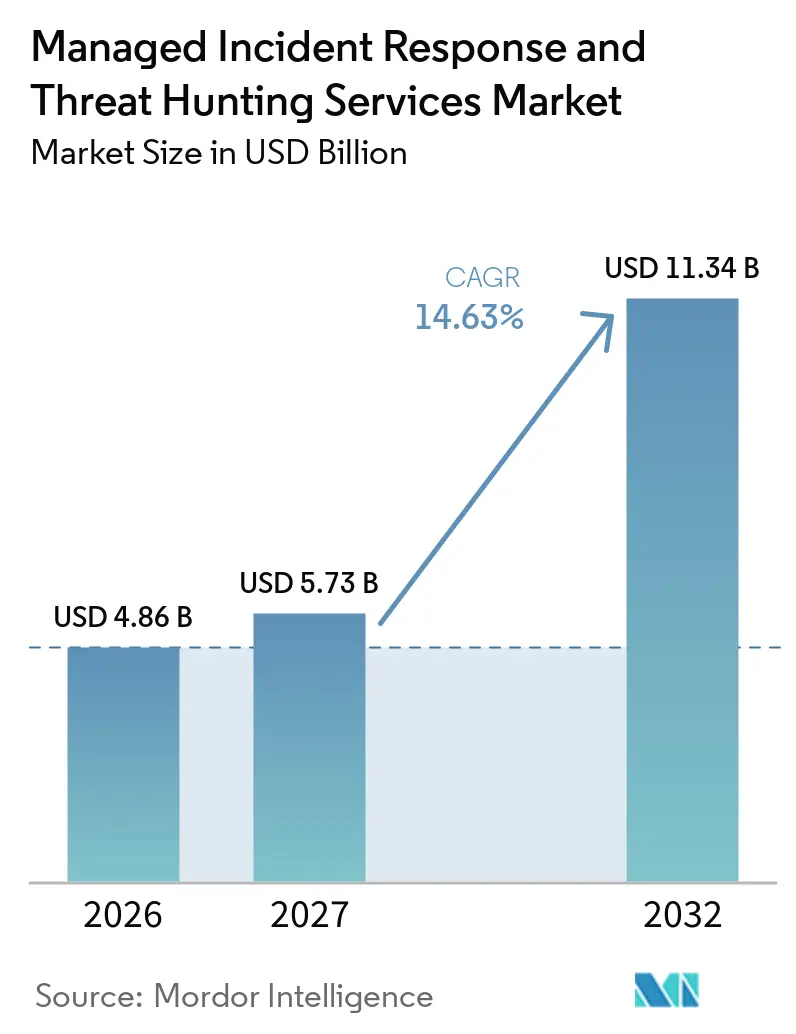
Se espera que el tamaño del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas crezca de 4,86 mil millones de USD en 2026 a 5,73 mil millones de USD en 2027, y se prevé que alcance los 11,34 mil millones de USD en 2032 a una CAGR del 14,63% durante 2027-2032. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas está evolucionando desde herramientas de seguridad independientes hacia servicios continuos que combinan monitoreo, búsqueda de amenazas, análisis forense, contención y remediación. El aumento de la actividad de ataques, la escasez de analistas experimentados y normas de notificación más estrictas dificultan que las organizaciones mantengan una cobertura interna equivalente. Estas presiones convierten la detección continua en un requisito de seguridad fundamental para muchas organizaciones, en lugar de una adquisición discrecional. Los proveedores que combinan telemetría amplia, investigación ágil y responsabilidades de respuesta claras están posicionados para ganar contratos de mayor envergadura. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas también presenta oportunidades en ciberseguros, tecnología operacional, dispositivos conectados y entornos sanitarios donde los requisitos de monitoreo se están ampliando.
Conclusiones Clave del Informe
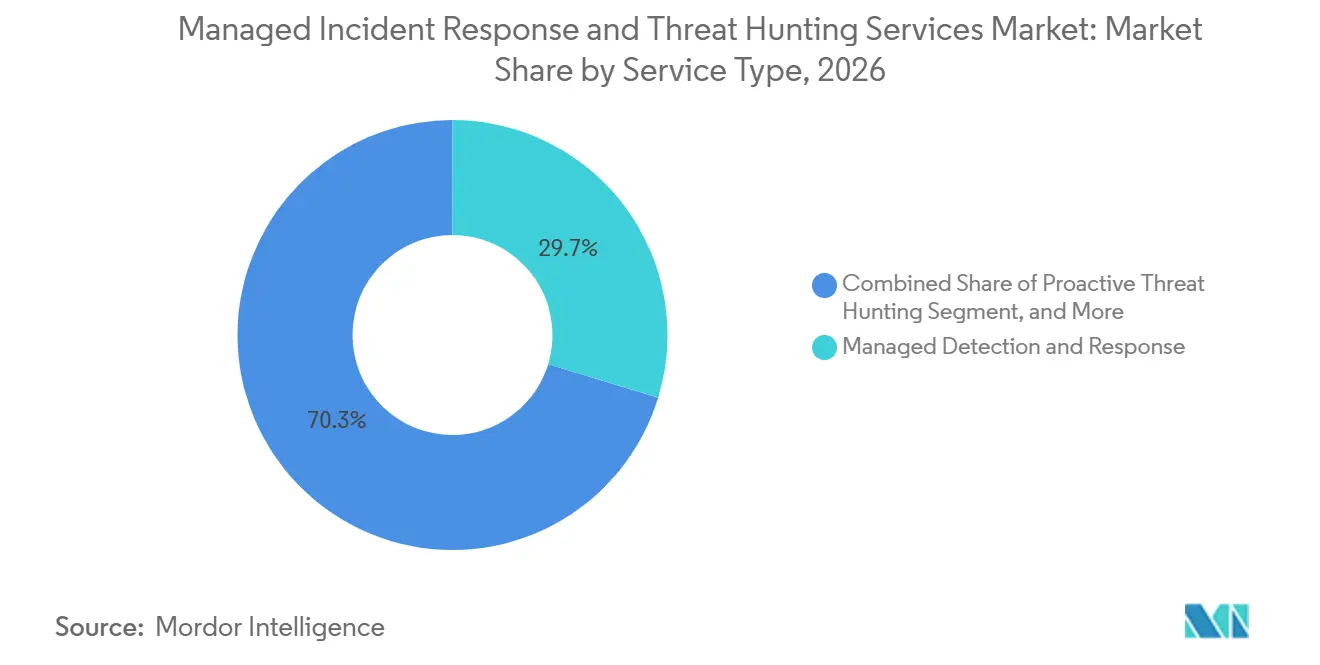
- Por tipo de servicio, la Detección y Respuesta Gestionadas representó el 29,71% de la participación del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas en 2026, mientras que se proyecta que la Búsqueda Proactiva de Amenazas se expanda a una CAGR del 19,73% hasta 2032.
- Por modelo de entrega, los servicios Totalmente Gestionados representaron el 39,42% de la participación del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas en 2026, mientras que se proyecta que los despliegues Co-Gestionados se expandan a una CAGR del 17,61% hasta 2032.
- Por tamaño de organización, las Grandes Empresas representaron el 71,54% de la participación de ingresos en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 16,82% hasta 2032.
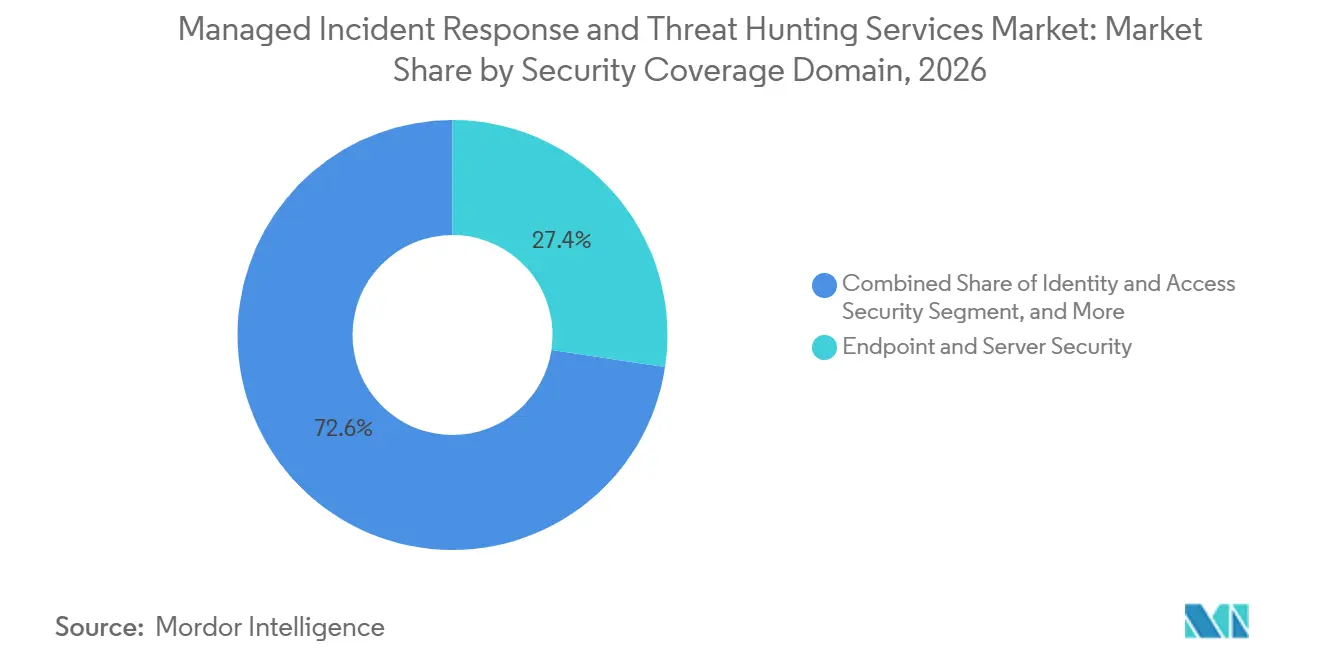
- Por dominio de cobertura de seguridad, la Seguridad de Endpoints y Servidores representó el 27,38% de la participación de ingresos en 2026, mientras que se proyecta que la seguridad de OT, IoT y dispositivos médicos se expanda a una CAGR del 17,82% hasta 2032.
- Por industria del usuario final, el sector BFSI representó el 26,69% de la participación de ingresos en 2026, mientras que se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,54% hasta 2032.
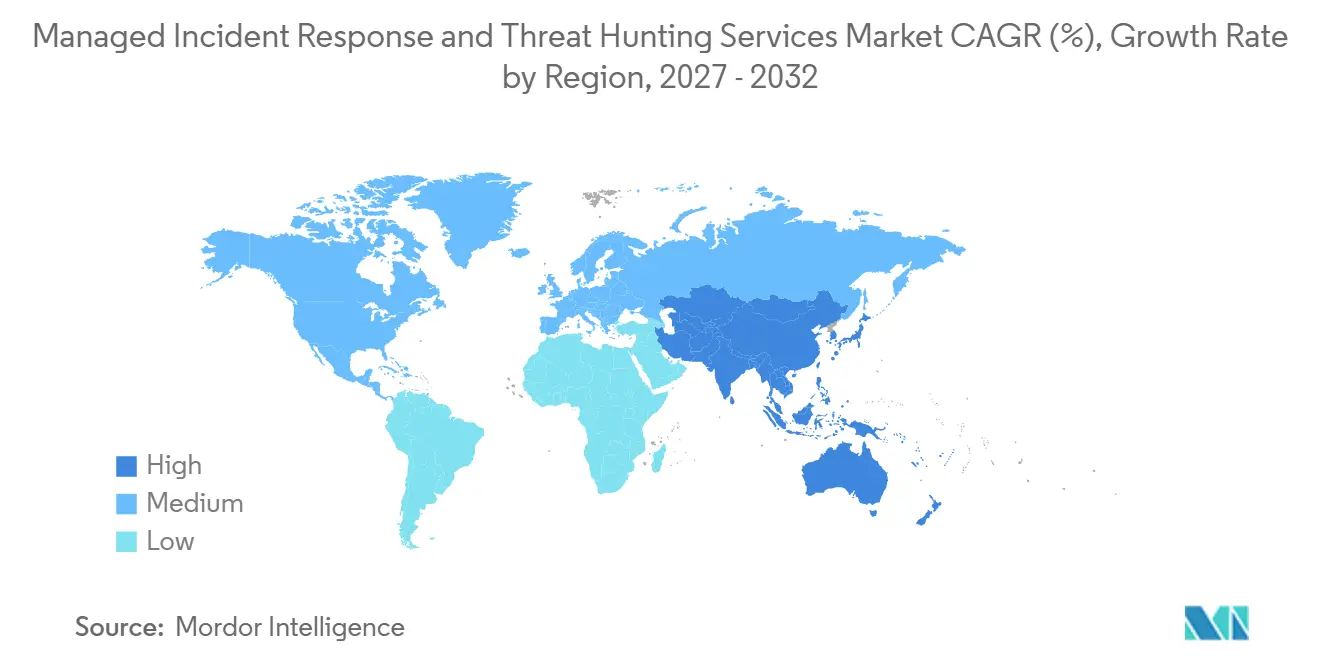
- Por geografía, América del Norte representó el 41,64% de la participación de ingresos en el mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Escalada de Ciberataques Multivectoriales y Extorsión por Ransomware | +3.5% | Global, concentrado en América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Escasez de Talento en Ciberseguridad y Agotamiento de Analistas | +2.8% | Global, más agudo en América del Norte, Europa Occidental y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Expansión de Superficies de Ataque en la Nube, TI Híbrida e Identidad | +2.2% | Global, con Asia-Pacífico y América del Norte liderando la adopción de múltiples nubes | Mediano plazo (2-4 años) |
| Expansión de Mandatos Regulatorios y de Divulgación de Incidentes | +1.8% | América del Norte y Europa, con repercusión en los mercados principales de Asia-Pacífico y el GCC | Corto plazo (≤ 2 años) |
| Controles de Ciberseguros e Incentivos de Primas | +1.5% | América del Norte y Europa Occidental, con ganancias tempranas en Australia | Corto plazo (≤ 2 años) |
| Convergencia de OT, IoT y Dispositivos Médicos | +1.4% | Global, concentrado en salud, manufactura y energía | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques Multivectoriales y Extorsión por Ransomware
El Centro de Denuncias de Delitos en Internet del FBI registró pérdidas por ciberdelincuencia de 20,9 mil millones de USD durante 2025, un 26% más que en 2024. El informe también registró más de 2.100 incidentes de ransomware que afectaron a infraestructuras críticas. Verizon encontró ransomware en el 44% de las brechas investigadas en 2025, tras un aumento anual del 37% en la participación del ransomware.[1] También informó un aumento del 34% en la explotación de vulnerabilidades como ruta de acceso inicial. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas se beneficia del monitoreo continuo y la respuesta liderada por personas, que abordan el período entre el acceso inicial y el daño material.
Escasez de Talento en Ciberseguridad y Agotamiento de Analistas
ISC2 encontró que el 59% de los profesionales de ciberseguridad reportaron necesidades de habilidades críticas o significativas en 2025, en comparación con el 44% en 2024. El mismo estudio encontró que el 48% de los encuestados se sentía agotado por el esfuerzo requerido para mantenerse al día con las amenazas emergentes.[2] ISACA informó que el 58% de las organizaciones consideraba que sus equipos de seguridad tenían personal insuficiente y el 61% tenía puestos de ciberseguridad sin cubrir. ISACA también encontró que el 68% de los encuestados consideraba que los empleos en ciberseguridad eran más estresantes que 5 años antes. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas sirve, por tanto, como una forma práctica de ampliar la cobertura sin que las organizaciones necesiten contratar y retener un equipo completo de analistas disponible las 24 horas del día, los 7 días de la semana.
Expansión de Superficies de Ataque en la Nube, TI Híbrida e Identidad
Fortinet encontró que el 88% de las empresas operaba entornos híbridos o de múltiples nubes en 2026, frente al 82% en 2025. También informó que el 81% utilizaba 2 o más proveedores de nube para cargas de trabajo críticas. IBM informó que los atacantes apuntan cada vez más a identidades, APIs, integraciones de SaaS y flujos de trabajo administrativos en el perímetro de los ecosistemas de nube. La recomendación X.1607 de la UIT exige descubrimiento continuo, líneas de base de comportamiento y detección de anomalías en entornos de nube e híbridos. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas está respaldado por la demanda de los compradores de visibilidad unificada en entornos de nube, endpoints y entidades de endpoints.
Expansión de Mandatos Regulatorios y de Divulgación de Incidentes
DORA se aplica a las entidades financieras de la Unión Europea desde el 17 de enero de 2025. El reglamento exige una notificación inicial de un incidente importante de TIC en un plazo de 24 horas y un informe intermedio en un plazo de 72 horas. La norma de la SEC de los Estados Unidos exige la notificación de incidentes cibernéticos materiales en un plazo de 4 días hábiles. La Ley de Resiliencia Cibernética de la Unión Europea extiende las obligaciones de ciberseguridad a los fabricantes de productos conectados a partir del 11 de septiembre de 2026. Estos plazos favorecen a los proveedores de servicios que pueden documentar los procesos de detección, clasificación, investigación y notificación para el mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Altos Costos de Retención Premium para Pequeñas y Medianas Empresas | -1.2% | Global, más restrictivo en el Sur y Sudeste Asiático, América del Sur y África | Corto plazo (≤ 2 años) |
| Requisitos de Soberanía de Datos Transfronterizos y Residencia de Registros | -0.8% | Europa, China, India, Oriente Medio y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Complejidad de Integración Multifabricante y Normalización de Alertas | -0.7% | Global, más agudo en grandes empresas con parques de herramientas heredadas | Mediano plazo (2-4 años) |
| Contexto Organizacional Limitado en Operaciones de SOC Externalizadas | -0.6% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Retención Premium para Pequeñas y Medianas Empresas
Los modelos de servicio orientados a empresas crean una barrera de asequibilidad para las organizaciones más pequeñas. Las pequeñas y medianas empresas representan más del 90% de las empresas a nivel mundial, pero las limitaciones presupuestarias y de recursos pueden restringir su cobertura de ciberseguridad. La misma investigación identificó la automatización del 60-80% del manejo de incidentes de bajo nivel como una posible vía hacia una cobertura más económica las 24 horas del día, los 7 días de la semana. Las empresas más pequeñas también pueden tener dificultades para justificar los costos recurrentes de monitoreo cuando sus programas de seguridad siguen siendo limitados. Esta restricción concentra la demanda actual en organizaciones grandes y del segmento medio-alto, al tiempo que alienta a los proveedores a introducir niveles de entrada modulares.
Requisitos de Soberanía de Datos Transfronterizos y Residencia de Registros
Las normas de residencia de datos complican los modelos operativos centralizados utilizados por los proveedores de servicios globales. Microsoft completó su Límite de Datos de la Unión Europea en 2026, ilustrando la inversión necesaria para procesar datos de servicios dentro de la región. Es posible que se exija a las organizaciones en jurisdicciones reguladas que conserven los registros y la telemetría dentro de los límites nacionales o regionales. Este requisito puede obligar a los proveedores a duplicar la capacidad de procesamiento de datos y las operaciones de analistas en todos los mercados. El costo resultante puede ralentizar la expansión del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas en jurisdicciones donde las capacidades locales aún se están desarrollando. También otorga una ventaja a los proveedores con operaciones en la región y controles claros de manejo de datos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Presión del Ransomware Mantiene la Detección y Respuesta Gestionadas como Elemento CentralLa Detección y Respuesta Gestionadas representó el 29,71% de los ingresos por tipo de servicio en 2026. Esta participación refleja la demanda de detección continua y respuesta liderada por personas cuando las evaluaciones periódicas no pueden hacer frente a las campañas activas de ransomware. Se proyecta que la Búsqueda Proactiva de Amenazas se expanda a una CAGR del 19,73% de 2027 a 2032, la tasa más rápida entre los tipos de servicio. IBM informó que los atacantes están migrando hacia rutas de nube e identidad, lo que aumenta el valor de los equipos que buscan comportamientos sospechosos antes de que un incidente escale.
El tamaño del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas para esta combinación de servicios también está respaldado por los Contratos de Retención para Respuesta a Incidentes Gestionada, que proporcionan capacidad especializada reservada para organizaciones sin equipos de respuesta internos. El Análisis Forense Digital e Investigación de Incidentes apoya la necesidad de cronologías documentadas de incidentes y evidencias. La Contención, Remediación y Recuperación ayuda a las organizaciones a restablecer el funcionamiento de los sistemas tras un evento. Los Ejercicios de Preparación, Planificación y Simulación son relevantes en sectores regulados que necesitan evidencia de preparación. Estos servicios relacionados complementan el MDR central en lugar de reemplazarlo.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Entrega:
La Adopción del Modelo Co-Gestionado Amplía los Equipos de Seguridad InternosLos servicios Totalmente Gestionados representaron el 39,42% de los ingresos en 2026, convirtiéndose en el modelo de entrega más grande. Esta posición refleja el desafío de mantener cobertura las 24 horas del día, los 7 días de la semana en organizaciones que carecen de recursos internos profundos. Se proyecta que los despliegues Co-Gestionados se expandan a una CAGR del 17,61% de 2027 a 2032, la tasa más rápida entre los modelos de entrega. Este modelo permite a los clientes conservar sus inversiones en centros de operaciones de seguridad internos mientras añaden analistas externos y soporte especializado de investigación.
Los acuerdos bajo demanda y basados en retención sirven a organizaciones que prefieren gastos vinculados a incidentes o resultados definidos. Las configuraciones Híbridas Gestionadas están ganando relevancia para las organizaciones reguladas que necesitan controles de datos locales junto con habilidades especializadas. Arctic Wolf presentó el Aurora Agentic SOC en RSAC 2026, combinando automatización con el trabajo de analistas en investigaciones más complejas. La interoperabilidad con sistemas SIEM, SOAR y de gestión de tickets se está convirtiendo en un factor de adquisición importante. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas está, por tanto, recompensando a los proveedores que pueden dar soporte tanto a las herramientas propiedad del cliente como a las plataformas operadas por el proveedor.
Por Tamaño de Organización:
Las Grandes Empresas Lideran los Ingresos Mientras las Empresas Más Pequeñas Ganan AccesoLas grandes empresas representaron el 71,54% de los ingresos en 2026. Su gasto refleja superficies de ataque más amplias, mayor exposición regulatoria y la capacidad de financiar contratos de retención plurianuales con autoridad de respuesta definida. Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 16,82% de 2027 a 2032, la tasa más rápida por tamaño de organización. Los requisitos de ciberseguros y las obligaciones regulatorias en expansión hacen que el monitoreo continuo sea más relevante para las organizaciones más pequeñas.
CBIZ informó que las aseguradoras exigen cada vez más el monitoreo documentado las 24 horas del día, los 7 días de la semana y el despliegue de MDR como controles mínimos de ciberseguros.[3] Los proveedores pueden llegar a este grupo a través de planes modulares, resultados de servicio transparentes y una ruta clara desde el monitoreo básico hasta los contratos de retención completos. La investigación sobre diseño de servicios también indica que la automatización puede reducir los costos de entrega para las actividades rutinarias. Esos cambios pueden ampliar el acceso sin eliminar la necesidad de investigación humana. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas tiene, en consecuencia, más probabilidades de expandirse entre las empresas más pequeñas cuando los proveedores alineen los precios y el alcance del servicio con los recursos internos limitados.
Por Dominio de Cobertura de Seguridad:
OT, IoT y Dispositivos Médicos Crean una Nueva Necesidad de MonitoreoLa Seguridad de Endpoints y Servidores representó el 27,38% de los ingresos en 2026, respaldada por la disponibilidad establecida de telemetría de endpoints. Se proyecta que la seguridad de OT, IoT y dispositivos médicos se expanda a una CAGR del 17,82% de 2027 a 2032. Claroty encontró vulnerabilidades explotables conocidas en dispositivos en el 99% de las organizaciones sanitarias que analizó.[4] También encontró vulnerabilidades conectadas a internet y vinculadas al ransomware en el 89% de esas organizaciones.
La Seguridad de Redes y Perímetro, la Seguridad de Cargas de Trabajo en la Nube y SaaS, la Seguridad de Identidad y Acceso, y la Seguridad de Aplicaciones y API representan requisitos de monitoreo distintos. La investigación del IEEE encontró que las amenazas convergentes de TI y OT plantean riesgos de infraestructura que los métodos convencionales de TI por sí solos no pueden abordar. La FDA emitió una comunicación de seguridad en enero de 2025 sobre vulnerabilidades que afectan a ciertos monitores de pacientes Contec y Epsimed. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas está ganando un dominio de cobertura adicional a medida que los activos clínicos e industriales se incorporan al monitoreo continuo de seguridad. Los proveedores con telemetría específica de OT y manuales de respuesta pueden abordar requisitos que los enfoques exclusivos de endpoints no cubren.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
el Sector BFSI Lidera el Gasto Mientras el Sector Salud Incrementa la DemandaEl sector BFSI representó el 26,69% de los ingresos en 2026, la mayor participación por usuario final. Las instituciones financieras enfrentan una exposición concentrada a DORA, MiFID II y los requisitos de divulgación de incidentes, al tiempo que poseen datos valiosos para los atacantes. Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,54% de 2027 a 2032. Proofpoint informó que el 97% de las organizaciones sanitarias estadounidenses encuestadas experimentó al menos 1 ciberataque en los 12 meses anteriores.
El mismo estudio registró costos promedio de ataque de 4,2 millones de USD y perturbación de la atención al paciente en el 74% de las organizaciones encuestadas. TI y Telecomunicaciones, Gobierno y Sector Público, Manufactura Industrial, y Comercio Minorista y Comercio Electrónico tienen diferentes necesidades de adquisición. Las organizaciones gubernamentales pueden preferir proveedores nacionales o autorizados debido a los requisitos de clasificación. Los fabricantes están añadiendo monitoreo de OT en respuesta a una mayor exposición en los entornos operacionales. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas puede abordar estas diferentes necesidades cuando los proveedores adaptan la cobertura, los controles de datos y los procedimientos de respuesta al sector.
Análisis Geográfico
Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas en América del Norte
América del Norte concentró el 41,64% de los ingresos en 2026, la mayor participación regional. La región cuenta con una alta concentración de empresas públicas reguladas por la SEC, una persistente presión en la dotación de personal de ciberseguridad y una contratación madura de servicios de seguridad gestionados. El FBI atribuyó el 58% de los ataques de ransomware divulgados a nivel mundial en 2025 a objetivos con sede en Estados Unidos. Los sectores financiero y energético de Canadá están ampliando la adopción a medida que cambian los requisitos de ciberseguridad, mientras que México emerge como un centro de demanda junto con la actividad de nearshoring.
Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas en EMEA y América del Sur
Europa está moldeada por las obligaciones derivadas de DORA, NIS2 y el RGPD, que exigen programas formales de detección y notificación. La Ley de Resiliencia Cibernética de la Unión Europea amplía la base de compradores impulsada por el cumplimiento normativo a los fabricantes de productos industriales y de consumo. América del Sur está ganando impulso en Brasil, donde la aplicación de la LGPD respalda la inversión en ciberseguridad por parte de instituciones financieras y operadores de comercio electrónico. Oriente Medio cuenta con el apoyo de marcos de ciberseguridad en Arabia Saudita y los Emiratos Árabes Unidos, mientras que África se encuentra en una etapa más temprana de adopción, con Sudáfrica como su mercado más desarrollado.
Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% entre 2027 y 2032, la tasa regional más alta. El tamaño del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas en Asia-Pacífico está respaldado por la transformación digital, los requisitos de soberanía de datos y la escasez de talento local en ciberseguridad. India, Singapur y Corea del Sur cuentan cada uno con normativas específicas de su jurisdicción que generan detonantes de cumplimiento para la contratación de detección gestionada. La actividad de servicios de seguridad gestionados en Japón también está respaldada por la demanda de monitoreo de endpoints y operaciones de seguridad en la nube. Los proveedores que ofrecen procesamiento de datos regional y capacidades de entrega local pueden atender mejor los variados requisitos de toda la región de Asia-Pacífico.
Panorama Competitivo
El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas sigue siendo moderadamente fragmentado, aunque las adquisiciones y la expansión de plataformas están consolidando la competencia en el segmento empresarial. Gartner contabilizó más de 600 proveedores que reclamaban posicionamiento en MDR en octubre de 2025. CrowdStrike, SentinelOne, Arctic Wolf, Palo Alto Networks Unit 42, ReliaQuest, eSentire y Expel compiten a través de la automatización, la cobertura de telemetría, la calidad de la investigación y la profundidad de la respuesta. Algunos proveedores construyen plataformas de seguridad más amplias, mientras que los especialistas se centran en analistas experimentados, búsqueda de amenazas y análisis forense.
CrowdStrike adquirió Pangea en septiembre de 2026 por 260 millones de USD para añadir capacidad de Detección y Respuesta con Inteligencia Artificial a la plataforma Falcon. SentinelOne anunció la adquisición de Observo AI por 225 millones de USD en septiembre de 2026 para añadir gestión de canalizaciones de telemetría nativa de inteligencia artificial a su SIEM de inteligencia artificial. Arctic Wolf adquirió Sevco Security en febrero de 2026 para añadir gestión de superficie de ataque de activos cibernéticos sin agente a la Plataforma Aurora. Estos movimientos muestran que los proveedores están ampliando su alcance más allá del monitoreo de endpoints para obtener más contexto en los entornos empresariales.
Siguen existiendo oportunidades en el monitoreo de OT e IoT, servicios asequibles para organizaciones más pequeñas y modelos co-gestionados que preservan las inversiones tecnológicas de los clientes. Los proveedores de ciberseguros también están entrando en el campo competitivo con ofertas combinadas de financiación de riesgos y detección. Los proveedores que puedan demostrar controles SOC 2 Tipo II y capacidades de residencia de registros locales pueden obtener una ventaja en Europa y Asia-Pacífico. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas seguirá favoreciendo a los proveedores que combinen operaciones ágiles, amplia visibilidad y soporte de gobernanza. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas también crea espacio para los proveedores que pueden conectar los requisitos de los seguros con los servicios de seguridad operacional. Dentro del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas, los proveedores especializados pueden diferenciarse traduciendo investigaciones complejas en decisiones claras para los clientes. El mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas tiene una apertura adicional para los proveedores co-gestionados que permiten a los clientes preservar las inversiones tecnológicas existentes.
Líderes de la Industria de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Rapid7, Inc.
-
eSentire Inc.
-
SentinelOne, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas Empresas cubiertas en este informe
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- eSentire Inc.
- SentinelOne, Inc.
- Secureworks, Inc.
- Red Canary, Inc.
- Expel, Inc.
- ReliaQuest, LLC
- Kroll, LLC
- Proficio, Inc.
- Trustwave Holdings, Inc.
- Binary Defense Systems, Inc.
- NTT Security Holdings Corporation
- NCC Group plc
- Sophos Group plc
- Palo Alto Networks, Inc. (Unit 42)
- Mandiant (Google LLC)
- IBM Corporation (IBM X-Force)
- Accenture plc
- Deloitte Touche Tohmatsu Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers LLP
- Booz Allen Hamilton Inc.
- BAE Systems plc
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas
- Septiembre de 2026: CrowdStrike adquirió al especialista en seguridad de inteligencia artificial Pangea por aproximadamente 260 millones de USD, ampliando la plataforma Falcon con capacidad de Detección y Respuesta con Inteligencia Artificial (AIDR) que aplica la disciplina de detección al estilo de endpoints a las interacciones de modelos de inteligencia artificial, un movimiento estratégico que aborda la superficie de ataque de la inteligencia artificial generativa a escala empresarial.
- Septiembre de 2026: SentinelOne anunció la adquisición de Observo AI por 225 millones de USD en efectivo y acciones, integrando la gestión de canalizaciones de telemetría nativa de inteligencia artificial con su SIEM de inteligencia artificial para habilitar el enriquecimiento, filtrado y enrutamiento de datos en tiempo real antes de que los registros lleguen a las capas de análisis.
- Agosto de 2026: SentinelOne alcanzó un acuerdo definitivo para adquirir Prompt Security por aproximadamente 250 millones de USD, ampliando la Plataforma Singularity para gobernar y monitorear el uso organizacional de herramientas de inteligencia artificial generativa y agentes de inteligencia artificial, añadiendo una nueva superficie de detección a medida que se aceleran los despliegues de inteligencia artificial empresarial.
- Mayo de 2026: Arctic Wolf presentó el Aurora Agentic SOC en RSAC 2026, combinando un grafo de conocimiento propietario con agentes de inteligencia artificial para gestionar de forma autónoma la detección, investigación y clasificación, reduciendo sustancialmente la complejidad operacional y los costos para las organizaciones clientes.
Alcance del Informe Global del Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas
Los servicios gestionados de respuesta a incidentes y búsqueda de amenazas proporcionan a las organizaciones soporte liderado por expertos, a menudo disponible las 24 horas del día, los 7 días de la semana, para buscar proactivamente amenazas ocultas, investigar actividades sospechosas, contener incidentes y apoyar la recuperación tras un ciberataque. Estos servicios combinan análisis de seguridad, inteligencia de amenazas y experiencia humana para acortar los tiempos de detección y respuesta.
El Informe del Mercado de Servicios Gestionados de Respuesta a Incidentes y Búsqueda de Amenazas está segmentado por Tipo de Servicio (Detección y Respuesta Gestionadas, Contratos de Retención para Respuesta a Incidentes Gestionada, Búsqueda Proactiva de Amenazas, Análisis Forense Digital e Investigación de Incidentes, Contención, Remediación y Recuperación, y Ejercicios de Preparación, Planificación y Simulación), Modelo de Entrega (Totalmente Gestionado, Co-Gestionado, Bajo Demanda y Basado en Retención, e Híbrido Gestionado), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Dominio de Cobertura de Seguridad (Seguridad de Endpoints y Servidores, Seguridad de Redes y Perímetro, Seguridad de Cargas de Trabajo en la Nube y SaaS, Seguridad de Identidad y Acceso, Seguridad de Aplicaciones y API, y Seguridad de OT, IoT y Dispositivos Médicos), Industria del Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Detección y Respuesta Gestionadas |
| Contratos de Retención para Respuesta a Incidentes Gestionada |
| Búsqueda Proactiva de Amenazas |
| Análisis Forense Digital e Investigación de Incidentes |
| Contención, Remediación y Recuperación |
| Ejercicios de Preparación, Planificación y Simulación |
| Totalmente Gestionado |
| Co-Gestionado |
| Bajo Demanda y Basado en Retención |
| Híbrido Gestionado |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Seguridad de Endpoints y Servidores |
| Seguridad de Redes y Perímetro |
| Seguridad de Cargas de Trabajo en la Nube y SaaS |
| Seguridad de Identidad y Acceso |
| Seguridad de Aplicaciones y API |
| Seguridad de OT, IoT y Dispositivos Médicos |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Tipo de Servicio | Detección y Respuesta Gestionadas | |
| Contratos de Retención para Respuesta a Incidentes Gestionada | ||
| Búsqueda Proactiva de Amenazas | ||
| Análisis Forense Digital e Investigación de Incidentes | ||
| Contención, Remediación y Recuperación | ||
| Ejercicios de Preparación, Planificación y Simulación | ||
| Por Modelo de Entrega | Totalmente Gestionado | |
| Co-Gestionado | ||
| Bajo Demanda y Basado en Retención | ||
| Híbrido Gestionado | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Dominio de Cobertura de Seguridad | Seguridad de Endpoints y Servidores | |
| Seguridad de Redes y Perímetro | ||
| Seguridad de Cargas de Trabajo en la Nube y SaaS | ||
| Seguridad de Identidad y Acceso | ||
| Seguridad de Aplicaciones y API | ||
| Seguridad de OT, IoT y Dispositivos Médicos | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de detección y respuesta gestionadas?
Se espera que el tamaño del mercado de servicios gestionados de respuesta a incidentes y búsqueda de amenazas crezca de 4,86 mil millones de USD en 2026 a 5,73 mil millones de USD en 2027, y se prevé que alcance los 11,34 mil millones de USD en 2032 a una CAGR del 14,63% durante 2027-2032.
¿Qué está impulsando la demanda de servicios de detección y respuesta gestionadas?
El aumento de la actividad de ransomware, la persistente escasez de analistas, la complejidad de la nube y los requisitos más rápidos de notificación de incidentes están incrementando la demanda de monitoreo y respuesta continuos.
¿Qué tipo de servicio se está expandiendo más rápidamente?
Se proyecta que la Búsqueda Proactiva de Amenazas se expanda a una CAGR del 19,73% hasta 2032, a medida que las organizaciones buscan identificar la actividad de los atacantes antes de que se produzca el cifrado o la interrupción.
¿Qué modelo de despliegue lidera la adopción de la detección y respuesta gestionadas?
Los servicios Totalmente Gestionados representaron el 39,42% de la participación de ingresos en 2026, mientras que se proyecta que los despliegues Co-Gestionados se expandan a una CAGR del 17,61% hasta 2032.
¿Qué sector de usuario final tiene la expansión proyectada más rápida?
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 18,54% hasta 2032, respaldada por la alta exposición a ciberataques y los riesgos de interrupción de la atención al paciente.
¿Qué región tiene la expansión proyectada más sólida?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032, a medida que los requisitos de datos, la digitalización y las limitaciones de talento en ciberseguridad incrementan la demanda.