
Tamanho e Participação do Mercado de Serviços Gerenciados de IDS/IPS
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
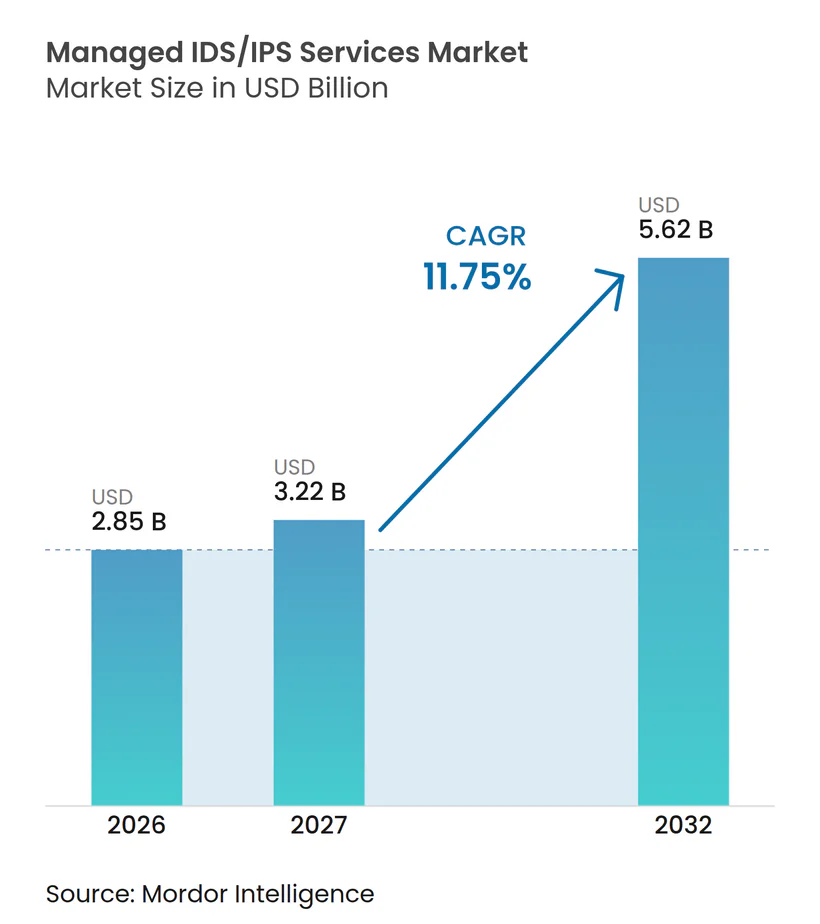
| Tamanho do Mercado (2027) | 3.22 Bilhões de dólares |
| Tamanho do Mercado (2032) | 5.62 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 11.75 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de IDS/IPS por Mordor Intelligence
O tamanho do mercado de serviços gerenciados de IDS/IPS está projetado para expandir de 2,85 bilhões de USD em 2026 e 3,22 bilhões de USD em 2027 para 5,62 bilhões de USD até 2032, registrando um CAGR de 11,75% entre 2027 e 2032. Ransomware, exposição à cadeia de suprimentos e exploração de vulnerabilidades estão tornando a detecção contínua uma prioridade para as equipes de segurança corporativa. As obrigações regulatórias em serviços financeiros e infraestrutura crítica também estão transformando o monitoramento contínuo em um requisito de conformidade documentado. Os provedores estão respondendo com ofertas de detecção gerenciada que combinam visibilidade de rede, suporte de analistas e investigação automatizada. A demanda está se deslocando para serviços capazes de monitorar cargas de trabalho em nuvem, atividade de rede interna e ambientes industriais sem separar esses domínios de segurança. O mercado de serviços gerenciados de IDS/IPS também favorece provedores que possam oferecer suporte ao processamento local de dados onde os clientes enfrentam obrigações de residência de dados.
Principais Conclusões do Relatório
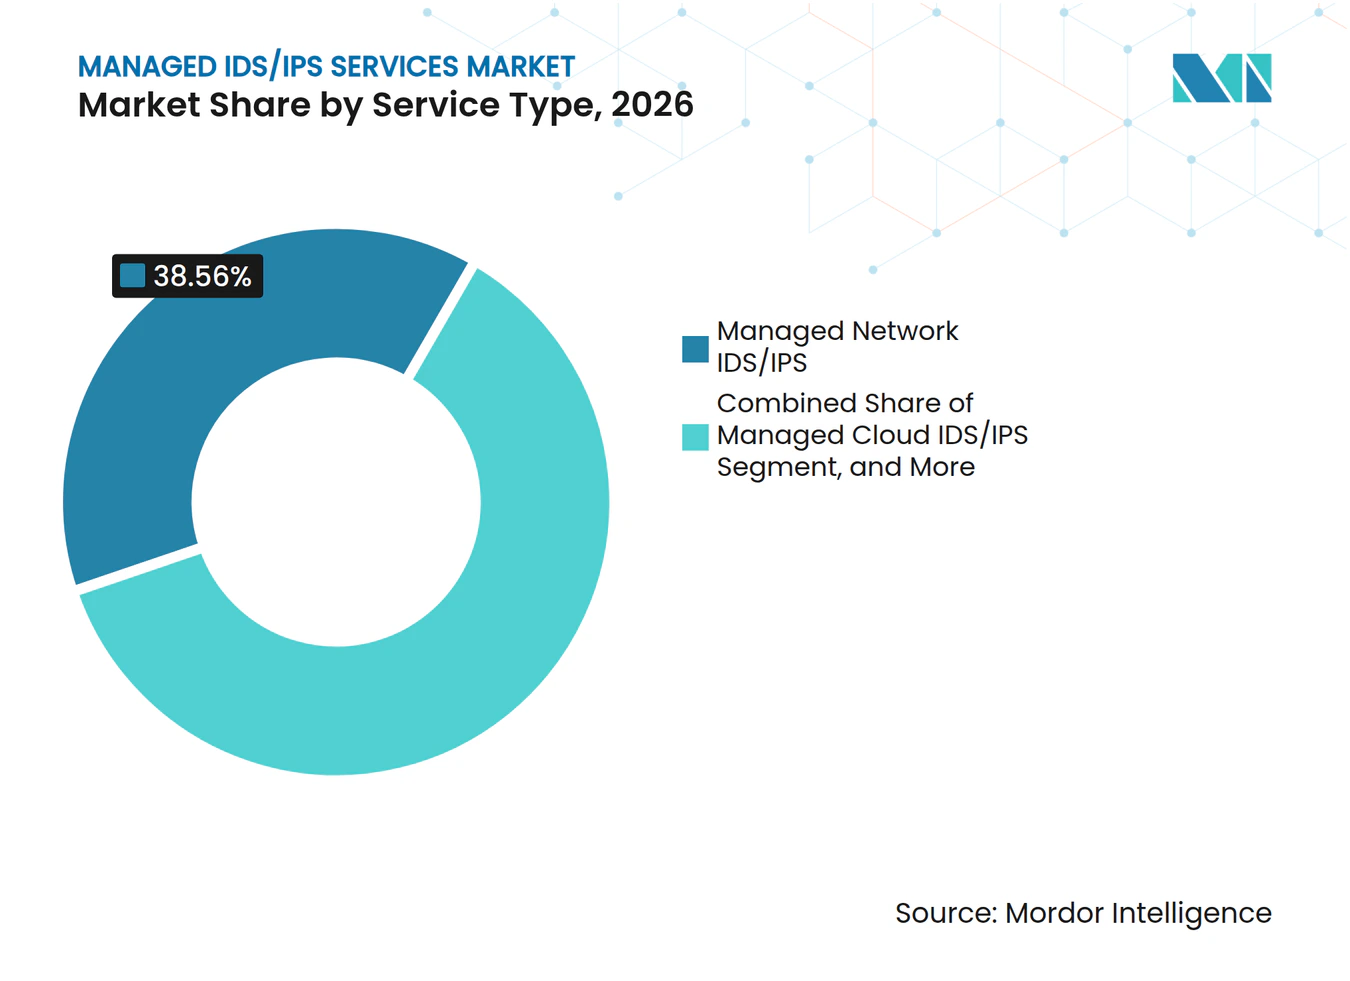
- Por tipo de serviço, o IDS/IPS de Rede Gerenciado detinha 38,56% da participação do mercado de serviços gerenciados de IDS/IPS em 2026, enquanto o IDS/IPS de Nuvem Gerenciado está projetado para expandir a um CAGR de 12,56% até 2032.
- Por setor do usuário final, o BFSI respondeu por 23,44% da receita em 2026, enquanto Energia e Serviços Públicos está projetado para expandir a um CAGR de 12,74% até 2032.
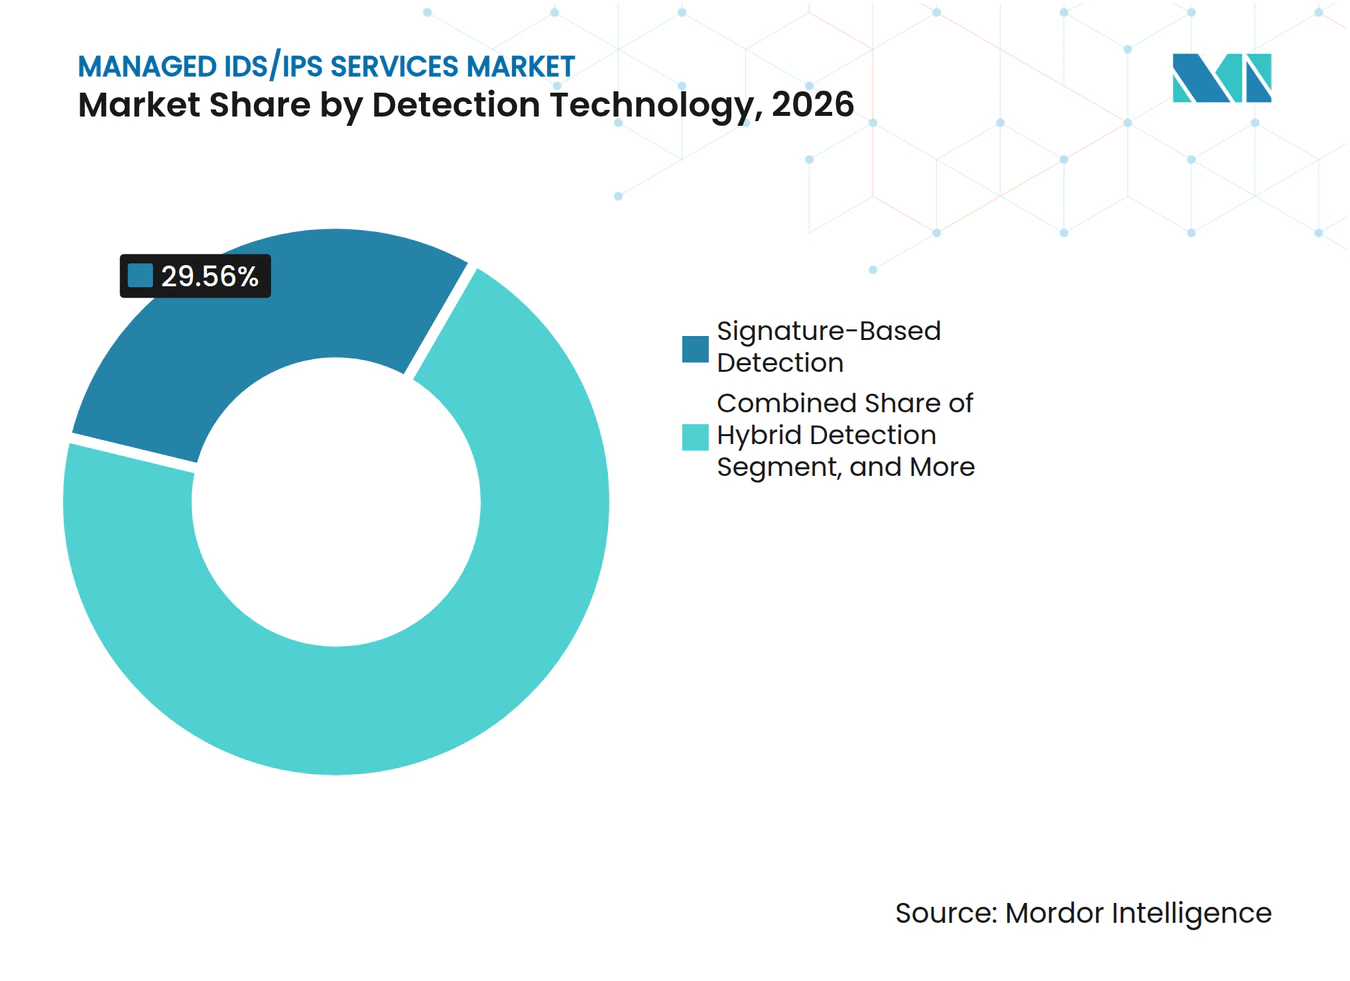
- Por tecnologia de detecção, a Detecção Baseada em Assinatura detinha 29,56% da receita em 2026, enquanto a Detecção Híbrida está projetada para expandir a um CAGR de 12,54% até 2032.
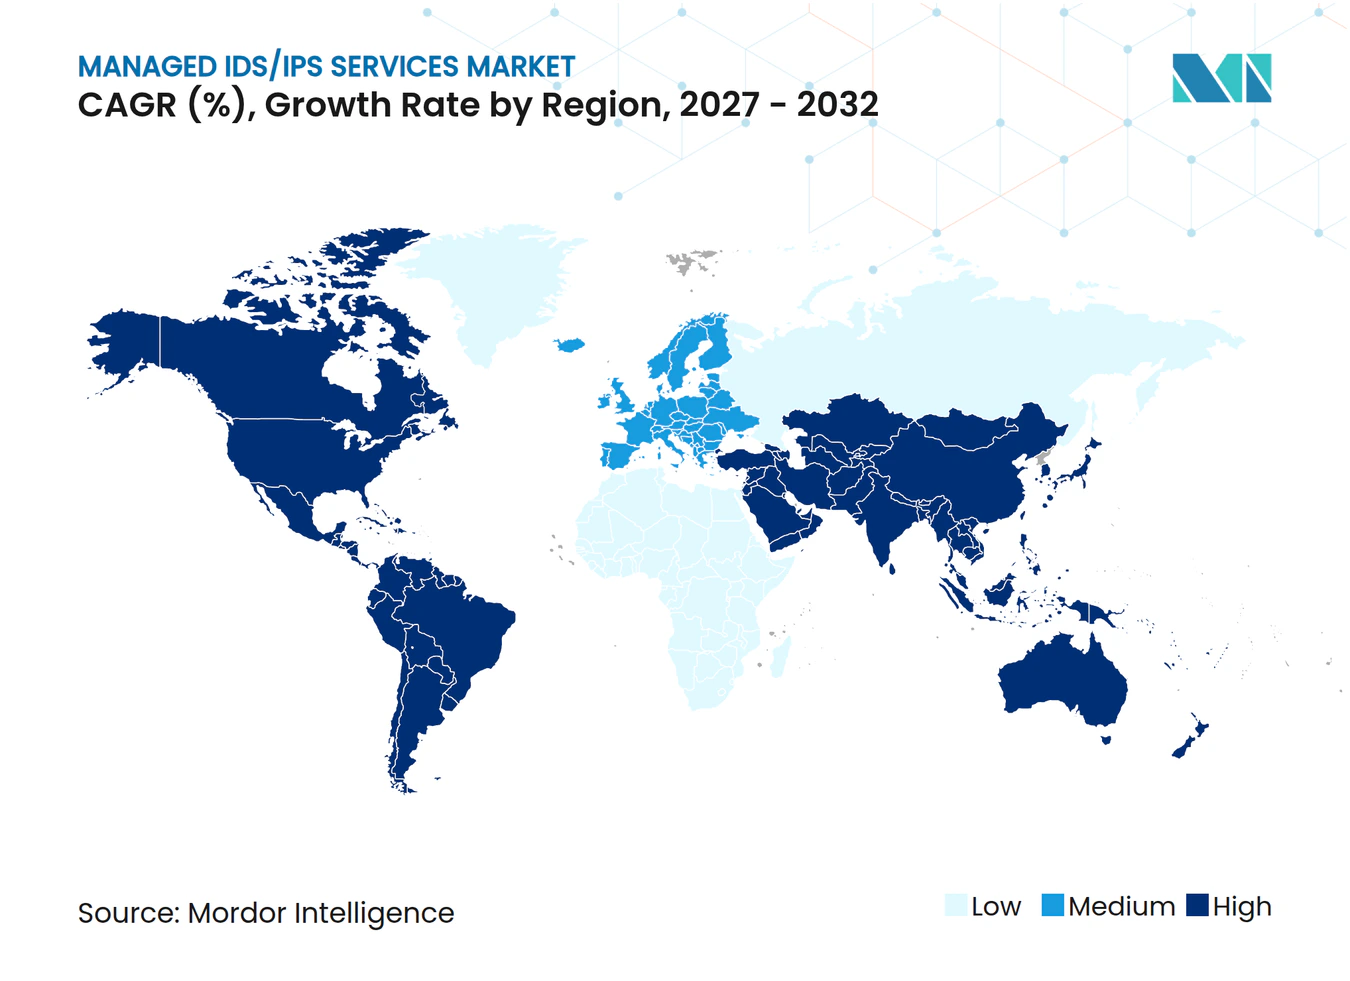
- Por geografia, a América do Norte detinha 42,34% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 12,82% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Ransomware e Intrusões na Cadeia de Suprimentos | +2.8% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Talentos Internos em Operações de Segurança | +2.1% | Global, aguda na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Expansão de Redes em Nuvem e Híbridas | +1.9% | Global, liderada pela América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mandatos de Conformidade para Monitoramento Contínuo | +1.5% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Serviços Gerenciados de IDS/IPS como Ponto de Entrada de SOC com Menor Capex | +1.1% | América do Sul, Ásia-Pacífico, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Convergência de Telemetria de Rede em TI, TO e Nuvem | +0.8% | América do Norte, Europa, mercados industriais da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Escalada de Ransomware e Intrusões na Cadeia de Suprimentos Impulsiona a Aquisição Urgente
O ransomware apareceu em 48% das violações analisadas no relatório de 2026 da Verizon, em comparação com 44% no relatório anterior.[1] A exploração de vulnerabilidades tornou-se o principal método de acesso inicial após 19 anos em que credenciais roubadas ocupavam essa posição. Essa mudança aumenta o valor do monitoramento gerenciado porque fraquezas conhecidas podem ser exploradas antes que as equipes internas concluam a remediação. Os ataques à cadeia de suprimentos também exigem visibilidade além do tráfego de entrada, pois conexões confiáveis de terceiros podem transportar atividades para dentro de um perímetro estabelecido. O mercado de serviços gerenciados de IDS/IPS se beneficia quando os provedores conseguem analisar o tráfego de fornecedores e a movimentação interna em conjunto. O estabelecimento de linhas de base comportamentais é relevante nesse contexto porque pode identificar atividades incomuns mesmo quando uma conexão já possui acesso confiável.
A Escassez de Talentos Internos em Operações de Segurança Acelera a Terceirização
A ISACA relatou que 58% das equipes de cibersegurança estavam com quadro insuficiente em 2026, enquanto 49% tinham vagas abertas que exigiam de 3 a 6 meses para serem preenchidas.[2] A ISC2 constatou que 95% das organizações pesquisadas tinham pelo menos 1 necessidade crítica de competências em cibersegurança, e 59% descreveram essa necessidade como significativa ou crítica. O problema vai além dos números de pessoal, pois as equipes podem carecer de habilidades para ajustar análises comportamentais ou investigar atividades relacionadas a identidades. A ISACA também identificou as competências de SecOps com LLM como uma lacuna para 45% dos respondentes em 2026. Os serviços gerenciados de IDS/IPS podem fornecer capacidade de investigação e expertise de analistas onde os clientes não conseguem desenvolver a mesma capacidade internamente. Provedores que encurtam o caminho entre um alerta e uma decisão confirmada podem apoiar renovações e uma adoção mais ampla de serviços.
A Expansão de Redes em Nuvem e Híbridas Supera a Cobertura de Sensores Locais
Ambientes em nuvem e híbridos geram telemetria em contêineres, funções sem servidor, interfaces de programação de aplicações e redes virtuais. Os sensores locais tradicionais não conseguem fornecer cobertura completa dessas camadas. Os métodos de detecção devem, portanto, funcionar em ambientes de nuvem variados e componentes de aplicações em constante mudança. Cargas de trabalho temporárias em nuvem podem ser criadas e removidas antes que a cobertura convencional de sensores seja aplicada. Isso cria períodos curtos nos quais um invasor pode operar sem a visibilidade disponível em um ambiente de rede fixo. O mercado de serviços gerenciados de IDS/IPS está, portanto, avançando em direção à inspeção nativa de nuvem do tráfego lateral e anomalias de carga de trabalho. A detecção com reconhecimento de Kubernetes pode ajudar os provedores a observar a atividade entre pods e comportamentos incomuns em funções sem servidor.
Os Mandatos de Conformidade para Monitoramento Contínuo Criam Pisos Contratuais Recorrentes
O Regulamento de Resiliência Operacional Digital entrou em vigor em 17 de janeiro de 2025 e exige que as entidades financeiras da UE abrangidas gerenciem o risco de TIC e classifiquem incidentes.[3] A NIS2 está sendo implementada nos estados-membros da UE e abrange 18 setores críticos, com multas que podem chegar a 10 milhões de EUR para entidades essenciais. As empresas listadas nos EUA devem divulgar incidentes materiais de cibersegurança em até 4 dias úteis, conforme as regras da SEC. Essas obrigações tornam as evidências em tempo real e os processos de monitoramento documentados mais importantes nas aquisições. O mercado de serviços gerenciados de IDS/IPS pode se beneficiar quando os provedores mapeiam a telemetria para os controles regulatórios e preservam os registros de auditoria. Os clientes podem trocar um serviço de detecção, mas substituir o processo de evidências vinculado aos relatórios regulatórios é mais difícil.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga de Alertas e Custos de Falsos Positivos | -1.4% | Global | Curto prazo (≤ 2 anos) |
| Soberania de Dados e Restrições de Telemetria Transfronteiriça | -1.1% | Europa, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Resistência à Terceirização de Decisões de Bloqueio de Alto Privilégio | -0.8% | América do Norte, Europa | Médio prazo (2-4 anos) |
| Lacunas de Visibilidade de Tráfego Criptografado em Redes Híbridas | -0.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Fadiga de Alertas e os Custos de Falsos Positivos Corroem o Valor Contratual
Altos volumes de falsos positivos podem reduzir a confiança em um serviço gerenciado de IDS/IPS e consumir o tempo dos analistas. Ambientes de grande porte podem gerar mais alertas do que os analistas humanos conseguem investigar rapidamente. Isso cria um desafio prático para as equipes de monitoramento gerenciado que precisam classificar e priorizar grandes volumes de alertas. O excesso de falsos positivos também limita a caça proativa a ameaças e o ajuste da detecção. Os provedores podem reduzir esse problema encaminhando casos de alta confiança por meio de automação e direcionando casos desconhecidos a analistas com contexto de investigação. O mercado de serviços gerenciados de IDS/IPS enfrenta uma adoção contratual mais lenta quando os clientes esperam que um serviço aumente o ruído em vez de melhorar a priorização.
A Soberania de Dados e as Restrições de Telemetria Transfronteiriça Limitam a Arquitetura
As regras de localização de dados podem exigir que a telemetria de rede permaneça dentro das fronteiras nacionais para processamento. Esse requisito pode conflitar com uma arquitetura de nuvem centralizada que atende clientes a partir de um único local de processamento. A ISACA identifica os provedores de serviços de TIC de terceiros como parte das obrigações de resiliência contratual associadas à NIS2 e à DORA. Nós de processamento regionais separados podem aumentar os custos operacionais e tornar as atualizações de assinaturas mais complexas. Eles também podem limitar a agregação de inteligência de ameaças entre clientes que apoia a detecção comportamental. Provedores menores podem ter dificuldade em financiar capacidade de processamento soberano em mercados europeus e da Ásia-Pacífico regulamentados. O resultado pode favorecer provedores com infraestrutura local e operações regionais estabelecidas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Cargas de Trabalho em Nuvem Redesenham o Perímetro de DetecçãoO IDS/IPS de Rede Gerenciado respondeu por 38,56% da participação do mercado de serviços gerenciados de IDS/IPS em 2026. Empresas com grandes instalações locais em BFSI, governo e manufatura continuam a exigir aplicação determinística de perímetro e bloqueio de baixa latência. O IDS/IPS de Host Gerenciado suporta o monitoramento de integridade de arquivos e a auditoria de comportamento do host, enquanto o IDS/IPS Sem Fio Gerenciado suporta a detecção de anomalias de espectro em ambientes de campus e industriais. Esses serviços permitem que os clientes alinhem a cobertura de monitoramento com sua arquitetura de rede e requisitos operacionais. A infraestrutura fixa e as rotas de tráfego estabelecidas continuam a apoiar o monitoramento baseado em rede nesses contextos.
O IDS/IPS de Nuvem Gerenciado está projetado para expandir a um CAGR de 12,56% até 2032. Implantações em múltiplas nuvens e híbridas estão movendo o tráfego relevante para além do alcance dos sensores locais. O setor de serviços gerenciados de IDS/IPS está respondendo com serviços projetados para observar camadas nativas de nuvem e tráfego interno em nuvens privadas virtuais. A inspeção do tráfego leste-oeste pode identificar movimentos laterais que os dispositivos de perímetro podem não detectar. Os provedores também estão buscando cobertura para cargas de trabalho temporárias que são provisionadas e removidas rapidamente.



Por Setor do Usuário Final:
Energia e Serviços Públicos Emerge como Catalisador de CrescimentoO BFSI respondeu por 23,44% da receita de serviços gerenciados de IDS/IPS em 2026. As instituições financeiras enfrentam obrigações contínuas de gestão de incidentes, evidências de auditoria e supervisão de risco de TIC. Centros de operações de segurança maduros podem criar pressão sobre os preços dos serviços, mas os requisitos de conformidade sustentam a demanda de base. Governo e Defesa é uma área estável de usuários finais porque alguns ambientes exigem detecção com isolamento físico e entrega controlada de serviços. Saúde e Ciências da Vida está se expandindo à medida que dispositivos médicos conectados e requisitos de proteção de dados de pacientes adicionam necessidades de monitoramento.
Energia e Serviços Públicos está projetado para expandir a um CAGR de 12,74% até 2032. Os requisitos de monitoramento de segurança de rede interna para sistemas elétricos de grande porte estão ampliando as obrigações de cobertura de ativos de TO para operadores de redes elétricas. A convergência de TO e TI traz a atividade de controle industrial para as decisões de monitoramento de rede. Os operadores de serviços públicos podem usar serviços gerenciados para apoiar as evidências de conformidade necessárias para esses ambientes. O mercado de serviços gerenciados de IDS/IPS tem uma oportunidade onde os provedores compreendem tanto as operações de serviços públicos quanto os requisitos de monitoramento de segurança.
Por Tecnologia de Detecção:
Modelos Híbridos Ganham Terreno sobre Pilhas Exclusivamente Baseadas em AssinaturaA Detecção Baseada em Assinatura detinha 29,56% da receita em 2026. Sua lógica de correspondência definida e clareza de trilha de auditoria continuam úteis onde as decisões de detecção devem ser vinculadas a indicadores de ameaças conhecidos. Essa abordagem pode operar com demandas computacionais menores do que algumas técnicas baseadas em modelos. A Detecção Baseada em Anomalia identifica desvios de uma linha de base estatística, enquanto a Detecção Baseada em Comportamento examina sequências de atividades que podem indicar uma intrusão em múltiplas etapas. A Análise de Comportamento de Rede amplia a visibilidade do tráfego interno sem exigir um agente de endpoint em cada dispositivo.
A Detecção Híbrida está projetada para expandir a um CAGR de 12,54% até 2032. A abordagem combina métodos baseados em regras com análise orientada por modelos para equilibrar cobertura e precisão. É relevante para ataques que utilizam tanto técnicas conhecidas quanto comportamentos desconhecidos. Os provedores podem desenvolver conteúdo de detecção proprietário com base em sua própria experiência operacional, em vez de depender apenas de bibliotecas de assinaturas padrão. No setor de serviços gerenciados de IDS/IPS, isso pode diferenciar provedores que oferecem cobertura de detecção mais profunda daqueles que oferecem monitoramento exclusivamente baseado em assinatura.

Análise Geográfica
Mercado de Serviços Gerenciados de IDS/IPS da América do Norte
A América do Norte deteve 42,34% da receita em 2026. Os Estados Unidos sustentam essa posição por meio de requisitos que afetam a infraestrutura crítica e as divulgações de segurança cibernética de empresas de capital aberto. O roteiro da NERC aborda o monitoramento de segurança de redes internas no âmbito de sua estrutura de proteção de infraestrutura crítica. O Canadá acrescenta demanda proveniente de operadores de serviços financeiros e de infraestrutura crítica que seguem as diretrizes de monitoramento contínuo. A base de empresas regulamentadas da América do Norte sustenta a demanda por serviços nos quais são exigidas evidências de auditoria e investigações tempestivas.
Mercado de Serviços Gerenciados de IDS/IPS da Ásia-Pacífico
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 12,82% até 2032. A implantação do 5G, os pagamentos digitais e a ampliação da infraestrutura digital aumentam o volume e a diversidade das atividades de rede que as empresas precisam proteger. A Lei de Proteção de Dados Pessoais Digitais da Índia e os requisitos de notificação do CERT-In sustentam a demanda por serviços de monitoramento contínuo. A Indonésia e o Japão são relevantes porque a convergência de OT e TI em suas bases industriais gera demanda por serviços alinhados às práticas da IEC 62443. A preferência da China por tecnologias de segurança nacionais favorece os fornecedores domésticos nos setores governamental e de infraestrutura crítica, enquanto Singapura e Austrália atuam como centros regionais de aquisição.
Mercado de Serviços Gerenciados de IDS/IPS da EMEA e da América do Sul
A demanda europeia é moldada pela NIS2 e pela DORA, incluindo o prazo para entidades financeiras que entrou em vigor em janeiro de 2025. Alemanha e Reino Unido continuam sendo importantes centros de aquisição para operadores de BFSI e de infraestrutura crítica. Itália, Espanha e Países Baixos podem ganhar impulso à medida que a implementação nacional da NIS2 cria cronogramas de conformidade. O Oriente Médio é impulsionado pelos investimentos em infraestrutura digital da Arábia Saudita e pelo framework de Controles Essenciais de Segurança Cibernética da NCA, enquanto a demanda na América do Sul e na África está em desenvolvimento no Brasil, na África do Sul, no Quênia e na Nigéria.
Cenário Competitivo
Concentração do Mercado
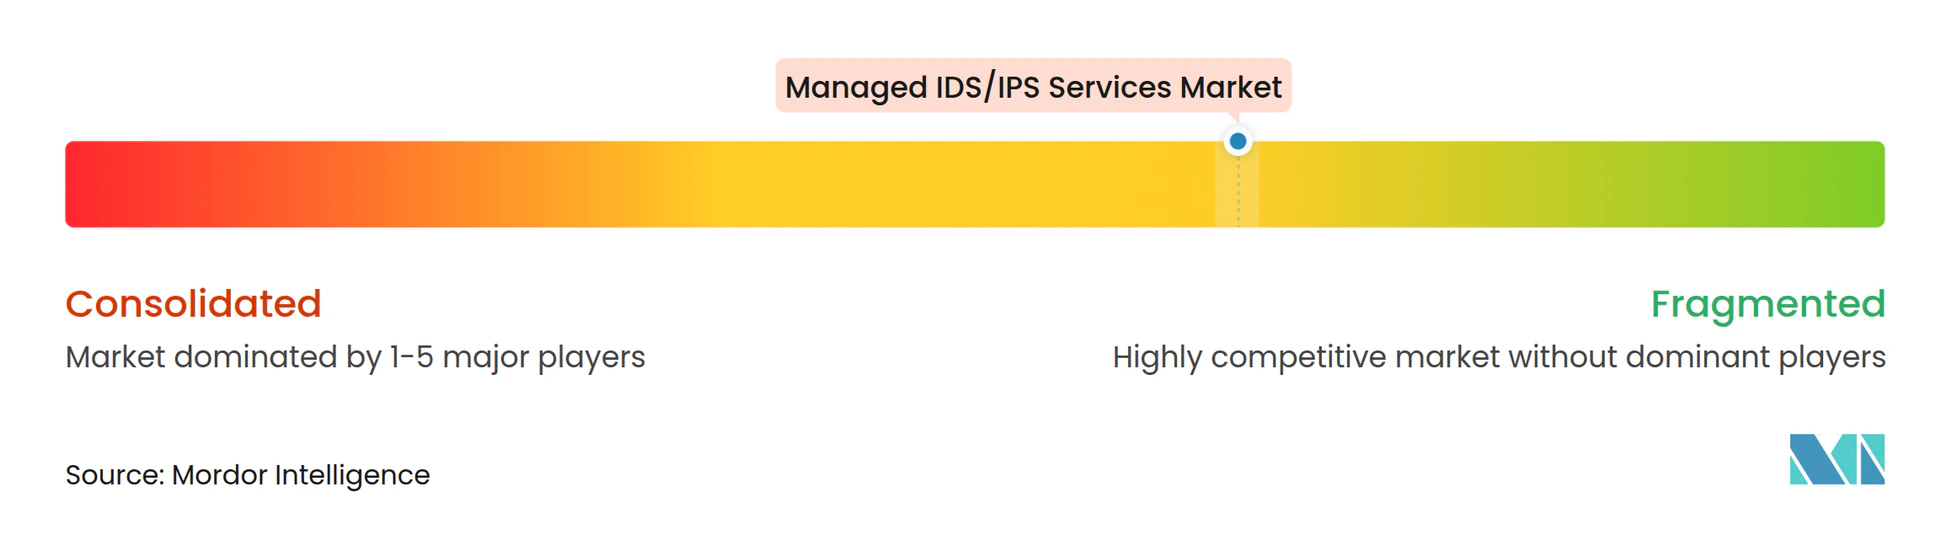
O mercado de serviços gerenciados de IDS/IPS é moderadamente fragmentado. LevelBlue, Arctic Wolf Networks, eSentire, Deepwatch, Expel e ReliaQuest formam uma camada especializada em detecção gerenciada. CrowdStrike e SentinelOne estendem a telemetria de endpoints para a detecção relacionada a redes por meio de ofertas baseadas em plataforma. Os provedores de serviços independentes enfrentam pressão de preços quando os clientes podem adquirir detecção como parte de uma plataforma mais ampla. Os especialistas se diferenciam pela qualidade da detecção, investigações conduzidas por analistas e suporte operacional.
A estratégia de produto centra-se em investigação com suporte de inteligência artificial, capacidade de residência de dados e portfólios de serviços mais amplos. A Arctic Wolf lançou o Aurora Agentic SOC em março de 2026, utilizando agentes de inteligência artificial para triagem e investigação, mantendo as decisões de bloqueio de alto impacto com analistas humanos. A Deepwatch obteve a certificação ISO/IEC 42001 para seu Ecossistema de IA Agêntica NEXA em maio de 2026. A LevelBlue anunciou a aquisição da Cybereason em outubro de 2025 para adicionar capacidades de XDR, forense digital, resposta a incidentes e inteligência de ameaças. A Sophos concluiu sua aquisição de 859 milhões de USD da Secureworks em fevereiro de 2025, adicionando a Counter Threat Unit ao Sophos X-Ops e integrando o Sophos Endpoint com o Taegis MDR e XDR.
A detecção gerenciada com reconhecimento de TO é uma área importante para o desenvolvimento de serviços no mercado de serviços gerenciados de IDS/IPS. A Trellix anunciou a integração nativa de NDR com a Nozomi Networks em 2025 para correlacionar alertas de TI e TO e identificar caminhos de ataque entre domínios. Provedores que desenvolvem ou adquirem essas capacidades podem competir por trabalhos em energia, serviços públicos e manufatura, onde as necessidades de conformidade estão se tornando mais exigentes. A análise comportamental do tráfego criptografado também é relevante onde a descriptografia completa de TLS é impraticável devido a preocupações com proteção de dados.
Líderes do Setor de Serviços Gerenciados de IDS/IPS
-
LevelBlue, Inc.
-
Arctic Wolf Networks, Inc.
-
eSentire, Inc.
-
Secureworks Corp.
-
Zscaler
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de IDS/IPS Empresas cobertas neste relatório
- LevelBlue, Inc.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Secureworks Corp.
- Zscaler
- Binary Defense Systems, Inc.
- Expel, Inc.
- Proficio, Inc.
- ReliaQuest Holdings, Inc.
- Deepwatch, Inc.
- Huntress Labs Incorporated
- Sophos Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- CrowdStrike, Inc.
- Cybereason Inc.
- Kudelski Security, Inc.
- Kroll, LLC
- Vectra AI, Inc.
- Vijilan Security, LLC
- UltraViolet Cyber, Inc.
- Trustwave Holdings, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de IDS/IPS
- Outubro de 2026: A SentinelOne nomeou a LevelBlue seu parceiro exclusivo global de entrega para os serviços de Detecção e Resposta a Ameaças Wayfinder, abrangendo MDR, prontidão e resposta a incidentes e caça a ameaças. O acordo aproveitou a infraestrutura global de SOC da LevelBlue e seu histórico em resposta a incidentes para ampliar o alcance do Wayfinder nas Américas, EMEA e Ásia-Pacífico, expandindo significativamente o alcance de entrega de detecção gerenciada de rede para ambas as empresas.
- Setembro de 2026: A eSentire adquiriu uma startup de segurança de inteligência artificial em modo furtivo para integrar capacidades de observabilidade e controle de inteligência artificial em sua Plataforma Atlas, estendendo a cobertura de detecção gerenciada para superfícies de risco específicas de inteligência artificial, incluindo uso de inteligência artificial não autorizada e anomalias de inferência de modelos — categorias de risco que os mecanismos de assinatura convencionais de IDS/IPS não foram projetados para tratar.
- Julho de 2026: A eSentire inaugurou um novo centro de operações de segurança nos EUA dedicado à residência de dados nos EUA, resolvendo diretamente a barreira de soberania de dados que havia restringido a aquisição de serviços gerenciados de IDS/IPS em setores regulamentados dos EUA, incluindo contratação de defesa, saúde e serviços financeiros.
- Maio de 2026: A Deepwatch obteve a certificação ISO/IEC 42001 para seu Ecossistema de IA Agêntica NEXA, estabelecendo a primeira certificação de padrão de sistema de gestão de inteligência artificial aplicada a uma plataforma de operações de segurança gerenciada e criando uma estrutura de governança auditável para a tomada de decisões de IDS/IPS orientada por inteligência artificial agêntica.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de IDS/IPS
O Mercado de Serviços Gerenciados de IDS/IPS refere-se ao setor focado no monitoramento terceirizado, gestão, otimização e manutenção de Sistemas de Detecção de Intrusão (IDS) e Sistemas de Prevenção de Intrusão (IPS) por provedores especializados de serviços de segurança, para ajudar as organizações a detectar, analisar e mitigar ameaças cibernéticas em tempo real.
O Relatório do Mercado de Serviços Gerenciados de IDS/IPS é Segmentado por Tipo de Serviço (IDS/IPS de Rede Gerenciado, IDS/IPS de Host Gerenciado, IDS/IPS de Nuvem Gerenciado, IDS/IPS Sem Fio Gerenciado), por Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Defesa, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Manufatura e Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Outros Setores de Usuários Finais), por Tecnologia de Detecção (Detecção Baseada em Assinatura, Detecção Baseada em Anomalia, Detecção Baseada em Comportamento, Análise de Comportamento de Rede, Detecção Híbrida) e por Geografia (América do Norte [Estados Unidos, Canadá, México], América do Sul [Brasil, Argentina, Chile, Colômbia, Restante da América do Sul], Europa [Alemanha, Reino Unido, França, Itália, Espanha, Países Baixos, Restante da Europa], Ásia-Pacífico [China, Japão, Índia, Coreia do Sul, Austrália, Singapura, Indonésia, Restante da Ásia-Pacífico], Oriente Médio [Arábia Saudita, Emirados Árabes Unidos, Turquia, Israel, Catar, Restante do Oriente Médio], África [África do Sul, Nigéria, Egito, Quênia, Restante da África]). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| IDS/IPS de Rede Gerenciado |
| IDS/IPS de Host Gerenciado |
| IDS/IPS de Nuvem Gerenciado |
| IDS/IPS Sem Fio Gerenciado |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Manufatura e Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| Detecção Baseada em Assinatura |
| Detecção Baseada em Anomalia |
| Detecção Baseada em Comportamento |
| Análise de Comportamento de Rede |
| Detecção Híbrida |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Colômbia | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Países Baixos | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Indonésia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Israel | |
| Catar | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Quênia | |
| Restante da África |
| Por Tipo de Serviço | IDS/IPS de Rede Gerenciado | |
| IDS/IPS de Host Gerenciado | ||
| IDS/IPS de Nuvem Gerenciado | ||
| IDS/IPS Sem Fio Gerenciado | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Manufatura e Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Tecnologia de Detecção | Detecção Baseada em Assinatura | |
| Detecção Baseada em Anomalia | ||
| Detecção Baseada em Comportamento | ||
| Análise de Comportamento de Rede | ||
| Detecção Híbrida | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Colômbia | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Países Baixos | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Indonésia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Israel | ||
| Catar | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Quênia | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de IDS/IPS?
O mercado de serviços gerenciados de IDS/IPS está projetado em 3,22 bilhões de USD em 2027 e 5,62 bilhões de USD até 2032, com um CAGR de 11,75% no período de 2027 a 2032. A previsão reflete a demanda por monitoramento contínuo em ambientes de nuvem, locais e industriais.
O que está impulsionando a demanda por serviços gerenciados de IDS/IPS?
Ransomware, exploração de vulnerabilidades, escassez de talentos, adoção de nuvem e obrigações regulatórias de monitoramento estão sustentando a demanda. Esses fatores aumentam a necessidade de visibilidade contínua, evidências documentadas e investigação oportuna.
Qual tipo de serviço lidera os serviços gerenciados de IDS/IPS?
O IDS/IPS de Rede Gerenciado liderou a receita por tipo de serviço com 38,56% em 2026, enquanto o IDS/IPS de Nuvem Gerenciado está projetado para expandir a um CAGR de 12,56% até 2032. O mercado de serviços gerenciados de IDS/IPS está se deslocando para uma cobertura que inclui nuvens privadas virtuais e cargas de trabalho temporárias.
Qual setor de usuário final tem a maior expansão projetada?
Energia e Serviços Públicos está projetado para expandir a um CAGR de 12,74% até 2032, à medida que o monitoramento de TO e os requisitos de segurança de serviços públicos aumentam. Os provedores precisam de conhecimento operacional de sistemas industriais, bem como de processos de monitoramento de rede.
Qual região tem a posição mais forte em serviços gerenciados de IDS/IPS?
A América do Norte detinha 42,34% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 12,82% até 2032. A demanda norte-americana é sustentada por empresas regulamentadas, enquanto a demanda da Ásia-Pacífico é sustentada pela expansão da infraestrutura digital.
Por que a residência de dados é importante para os serviços de detecção gerenciada?
Clientes em setores regulamentados podem exigir que a telemetria seja processada dentro das fronteiras nacionais, o que favorece provedores com processamento regional e capacidade de SOC. O mercado de serviços gerenciados de IDS/IPS, portanto, recompensa a capacidade de entrega local além da capacidade de detecção.