
Tamaño y Participación del Mercado de Servicios Gestionados de IDS/IPS
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
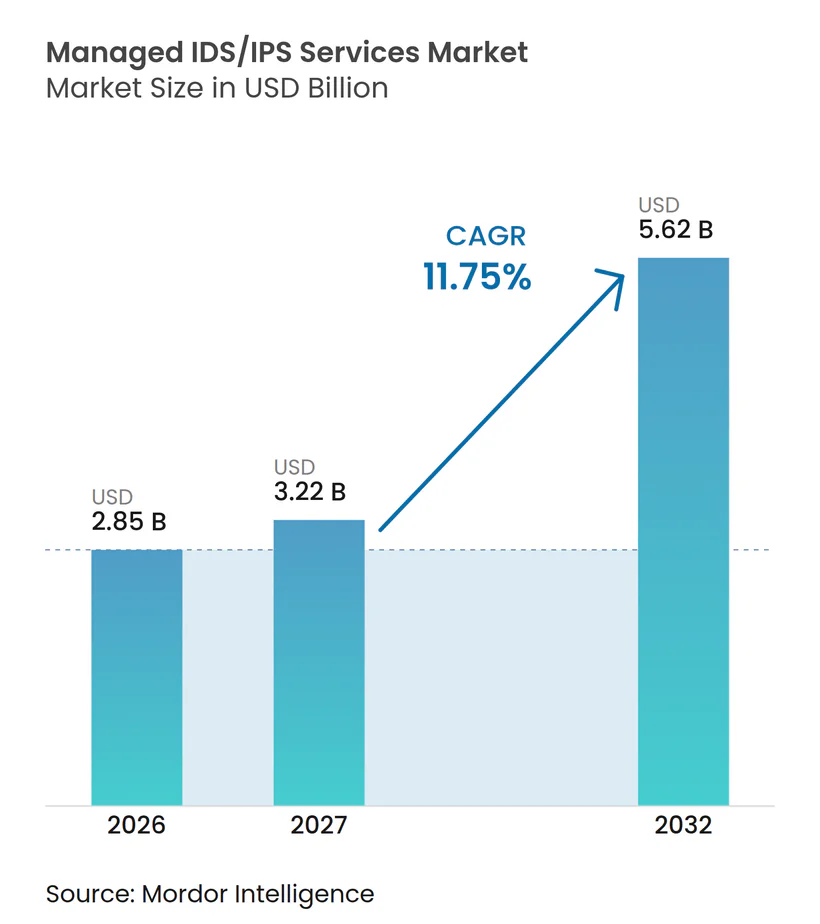
| Tamaño del Mercado (2027) | 3.22 Mil millones de dólares |
| Tamaño del Mercado (2032) | 5.62 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.75 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de IDS/IPS por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de IDS/IPS se expanda desde 2,85 mil millones de USD en 2026 y 3,22 mil millones de USD en 2027 hasta 5,62 mil millones de USD para 2032, registrando un CAGR del 11,75% entre 2027 y 2032. El ransomware, la exposición a la cadena de suministro y la explotación de vulnerabilidades están convirtiendo la detección continua en una prioridad para los equipos de seguridad empresarial. Las obligaciones regulatorias en los servicios financieros y la infraestructura crítica también están convirtiendo la monitorización continua en un requisito de cumplimiento documentado. Los proveedores están respondiendo con ofertas de detección gestionada que combinan visibilidad de red, soporte de analistas e investigación automatizada. La demanda se está desplazando hacia servicios que pueden monitorizar cargas de trabajo en la nube, actividad de red interna y entornos industriales sin separar estos dominios de seguridad. El mercado de servicios gestionados de IDS/IPS también favorece a los proveedores que pueden admitir el procesamiento local de datos donde los clientes enfrentan obligaciones de residencia de datos.
Conclusiones Clave del Informe
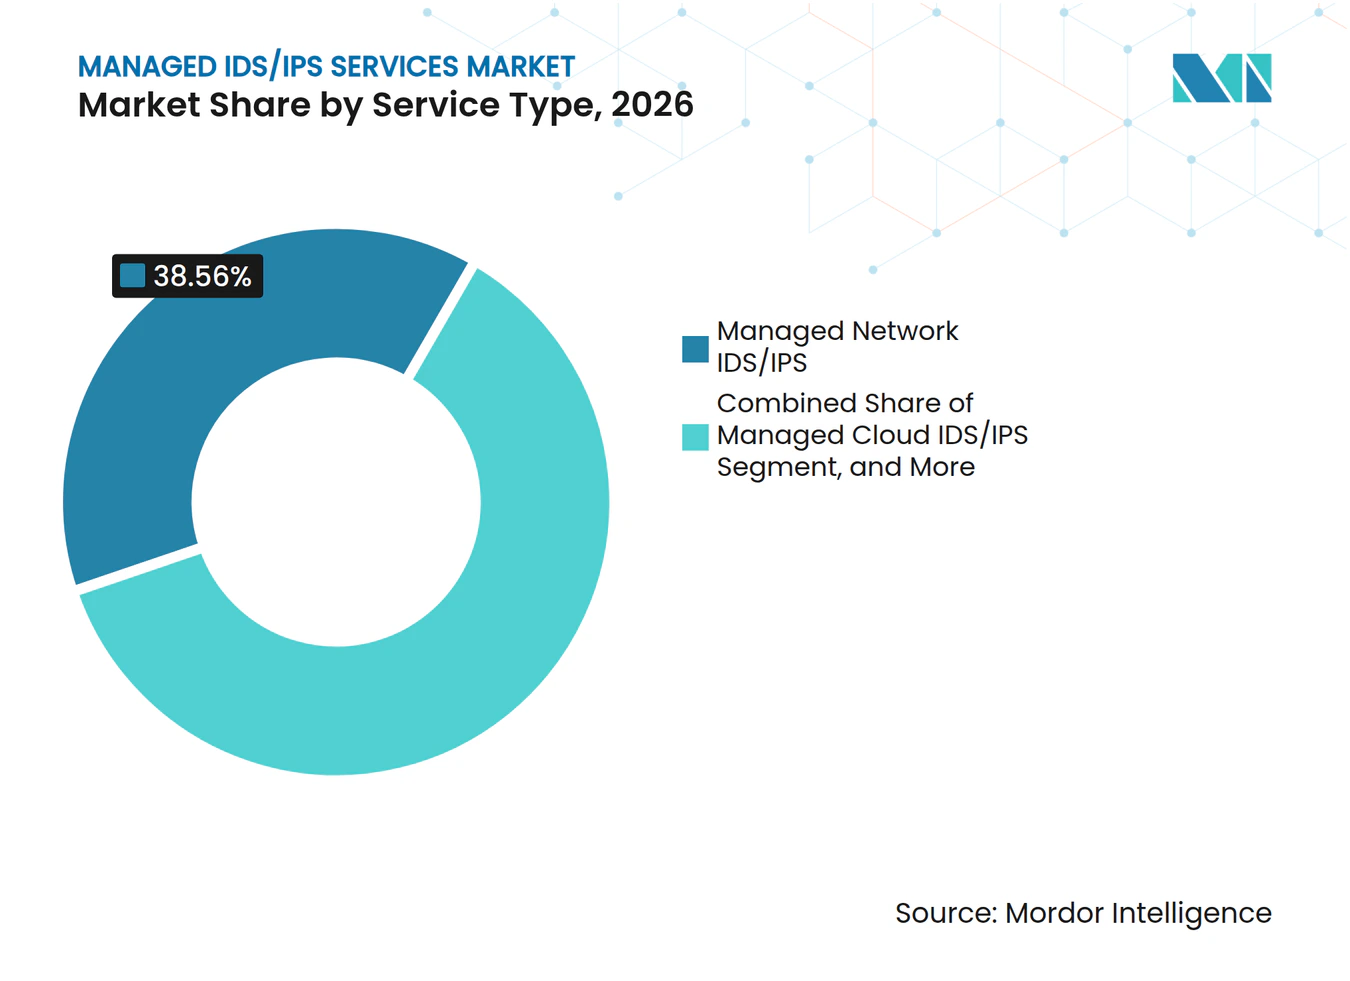
- Por tipo de servicio, IDS/IPS de Red Gestionado representó el 38,56% de la participación del mercado de servicios gestionados de IDS/IPS en 2026, mientras que IDS/IPS en la Nube Gestionado se proyecta que se expanda a un CAGR del 12,56% hasta 2032.
- Por industria de usuario final, BFSI representó el 23,44% de los ingresos en 2026, mientras que Energía y Servicios Públicos se proyecta que se expanda a un CAGR del 12,74% hasta 2032.
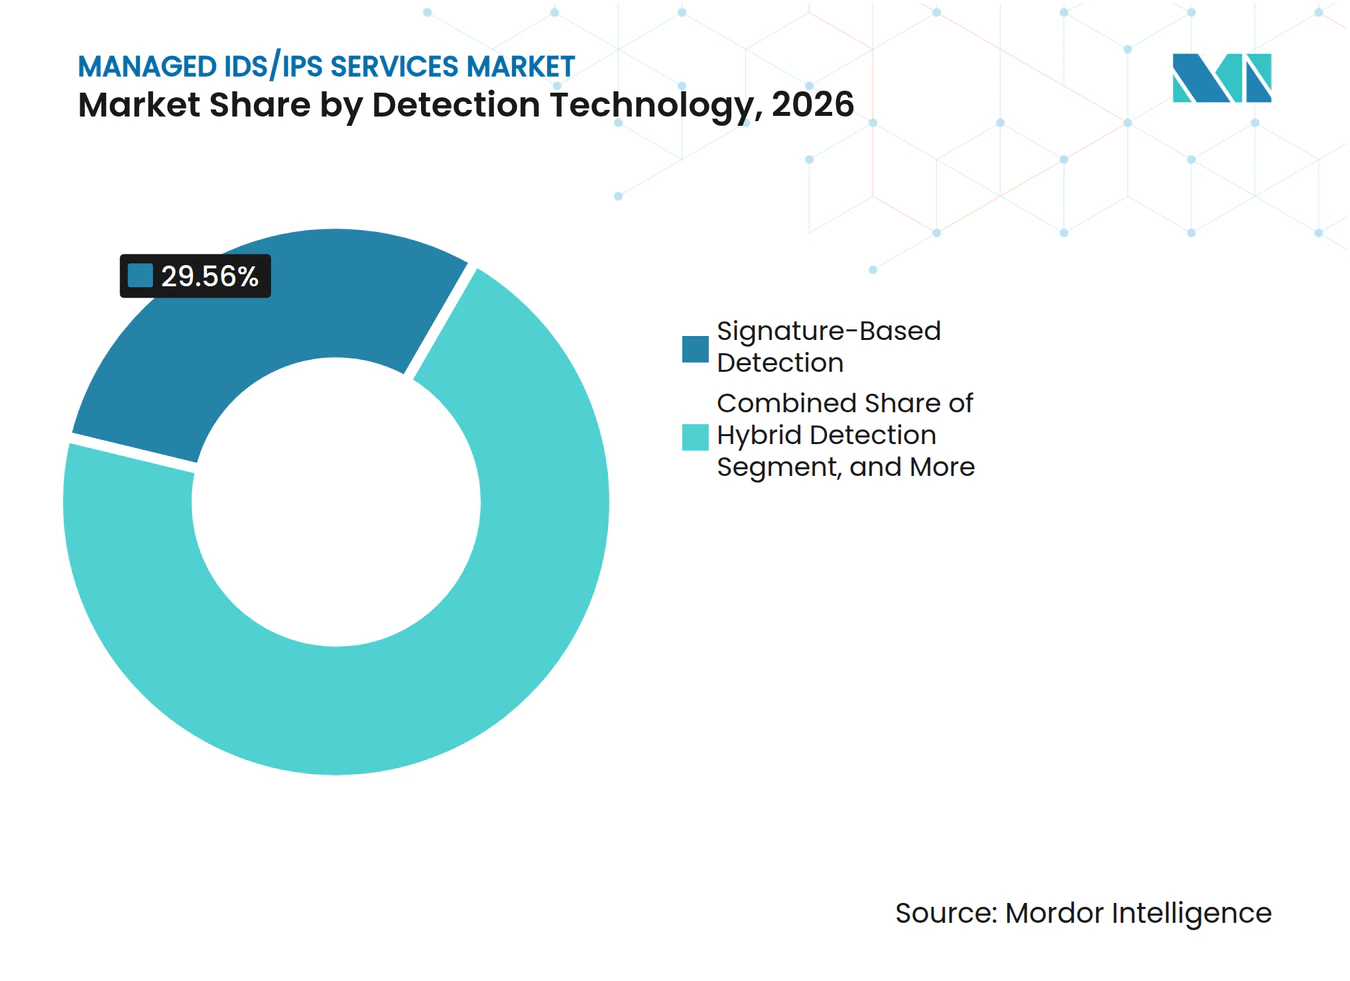
- Por tecnología de detección, la Detección Basada en Firmas representó el 29,56% de los ingresos en 2026, mientras que la Detección Híbrida se proyecta que se expanda a un CAGR del 12,54% hasta 2032.
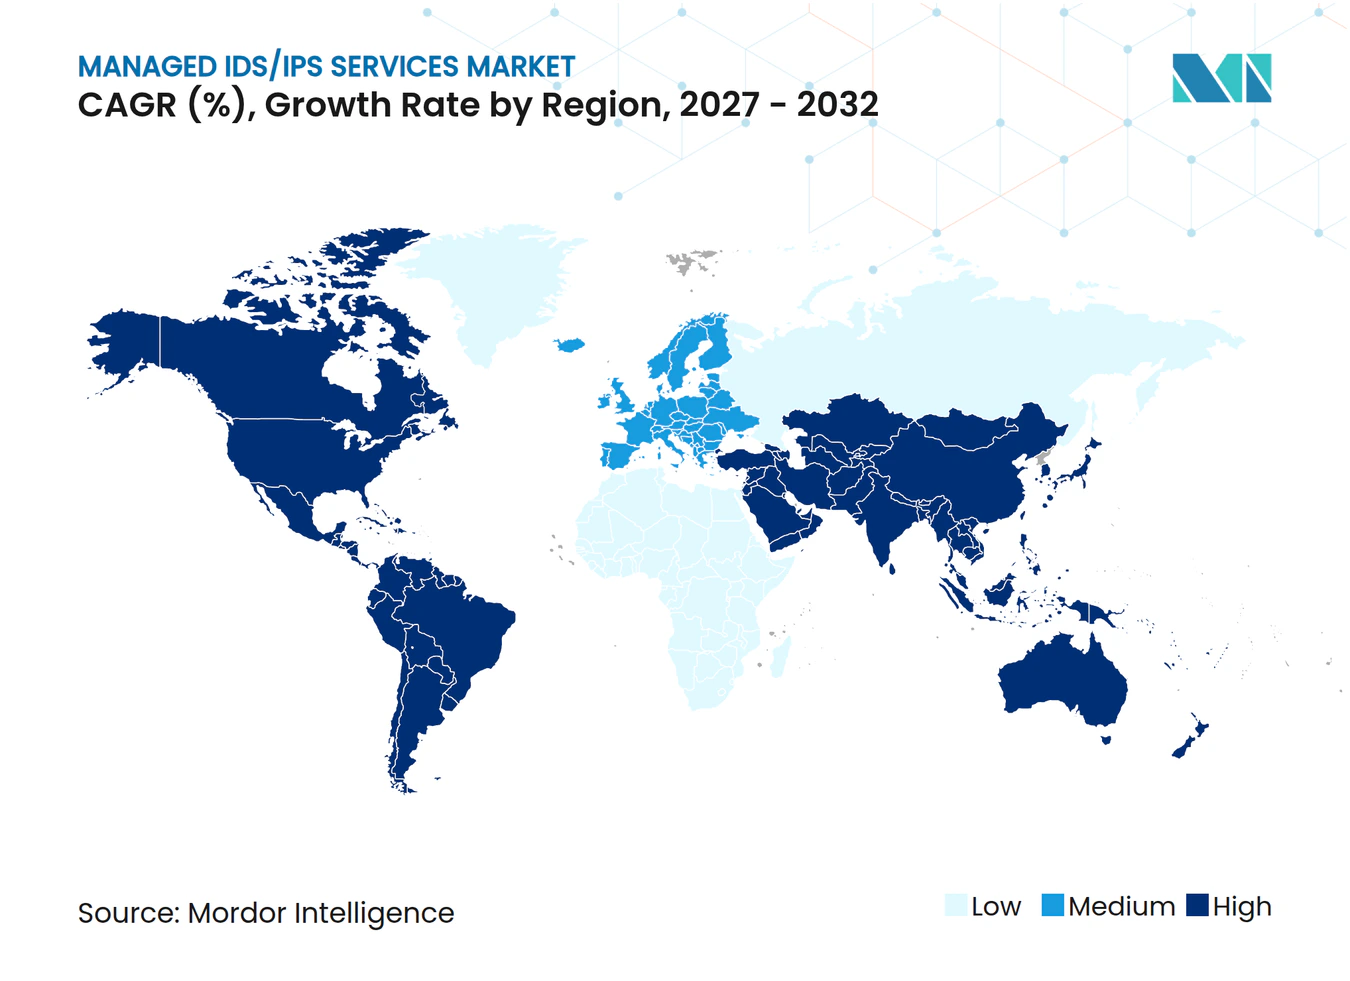
- Por geografía, América del Norte representó el 42,34% de los ingresos en 2026, mientras que Asia-Pacífico se proyecta que se expanda a un CAGR del 12,82% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ransomware e Intrusiones en la Cadena de Suministro | +2.8% | Global | Corto plazo (≤ 2 años) |
| Escasez de Talento Interno en Operaciones de Seguridad | +2.1% | Global, aguda en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Expansión de Redes en la Nube e Híbridas | +1.9% | Global, liderada por América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Mandatos de Cumplimiento para la Monitorización Continua | +1.5% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Servicios Gestionados de IDS/IPS como Punto de Entrada al SOC con Menor Inversión de Capital | +1.1% | América del Sur, Asia-Pacífico, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Convergencia de Telemetría de Red en TI, OT y la Nube | +0.8% | América del Norte, Europa, mercados industriales de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Escalada de Ransomware e Intrusiones en la Cadena de Suministro Impulsa una Adquisición Urgente
El ransomware apareció en el 48% de las brechas analizadas en el informe de Verizon de 2026, en comparación con el 44% en el informe anterior.[1] La explotación de vulnerabilidades se convirtió en el método de acceso inicial líder después de 19 años en los que las credenciales robadas habían ocupado esa posición. Este cambio aumenta el valor de la monitorización gestionada porque las debilidades conocidas pueden ser explotadas antes de que los equipos internos completen la remediación. Los ataques a la cadena de suministro también requieren visibilidad más allá del tráfico entrante porque las conexiones de terceros de confianza pueden transportar actividad dentro de un perímetro establecido. El mercado de servicios gestionados de IDS/IPS se beneficia cuando los proveedores pueden analizar el tráfico de proveedores y el movimiento interno de forma conjunta. La creación de líneas base de comportamiento es relevante en este contexto porque puede identificar actividad inusual incluso cuando una conexión ya tiene acceso de confianza.
La Escasez de Talento Interno en Operaciones de Seguridad Acelera la Externalización
ISACA informó que el 58% de los equipos de ciberseguridad tenían personal insuficiente en 2026, mientras que el 49% tenía puestos vacantes que requerían entre 3 y 6 meses para cubrirse.[2] ISC2 encontró que el 95% de las organizaciones encuestadas tenía al menos 1 necesidad crítica de habilidades en ciberseguridad, y el 59% describió esa necesidad como significativa o crítica. El problema va más allá de los números de personal porque los equipos pueden carecer de habilidades para ajustar la analítica de comportamiento o investigar actividad relacionada con identidades. ISACA también identificó las habilidades de SecOps con LLM como una brecha para el 45% de los encuestados en 2026. Los servicios gestionados de IDS/IPS pueden proporcionar capacidad de investigación y experiencia analítica donde los clientes no pueden desarrollar la misma capacidad internamente. Los proveedores que acortan el camino desde una alerta hasta una decisión confirmada pueden respaldar las renovaciones y una adopción más amplia del servicio.
La Expansión de Redes en la Nube e Híbridas Supera la Cobertura de Sensores en las Instalaciones
Los entornos en la nube e híbridos generan telemetría en contenedores, funciones sin servidor, interfaces de programación de aplicaciones y redes virtuales. Los sensores tradicionales en las instalaciones no pueden proporcionar cobertura completa de estas capas. Por lo tanto, los métodos de detección deben funcionar en entornos de nube variados y componentes de aplicaciones cambiantes. Las cargas de trabajo temporales en la nube pueden crearse y eliminarse antes de que se aplique la cobertura de sensores convencional. Esto crea períodos cortos en los que un atacante puede operar sin la visibilidad disponible en un entorno de red fijo. El mercado de servicios gestionados de IDS/IPS se está moviendo, por lo tanto, hacia la inspección nativa en la nube del tráfico lateral y las anomalías de carga de trabajo. La detección con reconocimiento de Kubernetes puede ayudar a los proveedores a observar la actividad entre pods y el comportamiento inusual sin servidor.
Los Mandatos de Cumplimiento para la Monitorización Continua Crean Bases Contractuales Recurrentes
La Ley de Resiliencia Operativa Digital entró en vigor el 17 de enero de 2025 y exige que las entidades financieras de la UE cubiertas gestionen el riesgo de TIC y clasifiquen los incidentes.[3] NIS2 se está implementando en los estados miembros de la UE y cubre 18 sectores críticos, con multas que pueden alcanzar los 10 millones de EUR para las entidades esenciales. Las empresas cotizadas en Estados Unidos deben divulgar incidentes de ciberseguridad materiales en un plazo de 4 días hábiles según las normas de la SEC. Estas obligaciones hacen que las pruebas en tiempo real y los procesos de monitorización documentados sean más importantes en la contratación. El mercado de servicios gestionados de IDS/IPS puede beneficiarse cuando los proveedores mapean la telemetría a los controles regulatorios y conservan los registros de auditoría. Los clientes pueden cambiar un servicio de detección, pero reemplazar el proceso de evidencia vinculado a los informes regulatorios es más difícil.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fatiga de Alertas y Costos de Falsos Positivos | -1.4% | Global | Corto plazo (≤ 2 años) |
| Soberanía de Datos y Restricciones de Telemetría Transfronteriza | -1.1% | Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Resistencia a la Externalización de Decisiones de Bloqueo de Alto Privilegio | -0.8% | América del Norte, Europa | Mediano plazo (2-4 años) |
| Brechas de Visibilidad del Tráfico Cifrado en Redes Híbridas | -0.6% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Fatiga de Alertas y los Costos de Falsos Positivos Erosionan el Valor del Contrato
Los altos volúmenes de falsos positivos pueden reducir la confianza en un servicio gestionado de IDS/IPS y consumir el tiempo de los analistas. Los entornos de gran tamaño pueden generar más alertas de las que los analistas humanos pueden investigar rápidamente. Esto crea un desafío práctico para los equipos de monitorización gestionada que deben clasificar y priorizar grandes volúmenes de alertas. El desbordamiento de falsos positivos también limita la búsqueda proactiva de amenazas y el ajuste de la detección. Los proveedores pueden reducir este problema enrutando los casos de alta confianza a través de la automatización y dirigiendo los casos desconocidos a analistas con contexto de investigación. El mercado de servicios gestionados de IDS/IPS enfrenta una adopción contractual más lenta cuando los clientes esperan que un servicio añada ruido en lugar de mejorar la priorización.
La Soberanía de Datos y las Restricciones de Telemetría Transfronteriza Limitan la Arquitectura
Las normas de localización de datos pueden exigir que la telemetría de red permanezca dentro de las fronteras nacionales para su procesamiento. Este requisito puede entrar en conflicto con una arquitectura de nube centralizada que atiende a los clientes desde una única ubicación de procesamiento. ISACA identifica a los proveedores de servicios de TIC de terceros como parte de las obligaciones de resiliencia contractual asociadas con NIS2 y DORA. Los nodos de procesamiento regional separados pueden aumentar los costos operativos y hacer que las actualizaciones de firmas sean más complejas. También pueden limitar la agregación de inteligencia de amenazas entre clientes que respalda la detección de comportamiento. Los proveedores más pequeños pueden encontrar difícil financiar la capacidad de procesamiento soberano en los mercados regulados de Europa y Asia-Pacífico. El resultado puede favorecer a los proveedores con infraestructura local y operaciones regionales establecidas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Las Cargas de Trabajo en la Nube Redesdibujan el Perímetro de DetecciónIDS/IPS de Red Gestionado representó el 38,56% de la participación del mercado de servicios gestionados de IDS/IPS en 2026. Las empresas con grandes instalaciones en las propias instalaciones en BFSI, gobierno y manufactura continúan requiriendo una aplicación determinista del perímetro y un bloqueo de baja latencia. IDS/IPS de Host Gestionado admite la monitorización de la integridad de archivos y la auditoría del comportamiento del host, mientras que IDS/IPS Inalámbrico Gestionado admite la detección de anomalías en el espectro en entornos de campus e industriales. Estos servicios permiten a los clientes alinear la cobertura de monitorización con su arquitectura de red y sus requisitos operativos. La infraestructura fija y las rutas de tráfico establecidas continúan respaldando la monitorización basada en red en estos entornos.
IDS/IPS en la Nube Gestionado se proyecta que se expanda a un CAGR del 12,56% hasta 2032. Las implementaciones multinube e híbridas están moviendo el tráfico relevante más allá del alcance de los sensores en las instalaciones. La industria de servicios gestionados de IDS/IPS está respondiendo con servicios diseñados para observar las capas nativas de la nube y el tráfico interno dentro de las nubes privadas virtuales. La inspección del tráfico este-oeste puede identificar el movimiento lateral que los dispositivos perimetrales pueden no detectar. Los proveedores también buscan cobertura para las cargas de trabajo temporales que se aprovisionan y eliminan rápidamente.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final:
Energía y Servicios Públicos Emerge como el Catalizador de CrecimientoBFSI representó el 23,44% de los ingresos del mercado de servicios gestionados de IDS/IPS en 2026. Las instituciones financieras enfrentan obligaciones continuas de gestión de incidentes, evidencia de auditoría y supervisión del riesgo de TIC. Los centros de operaciones de seguridad maduros pueden crear presión sobre los precios del servicio, pero los requisitos de cumplimiento sostienen la demanda de referencia. Gobierno y Defensa es un área de usuario final estable porque algunos entornos requieren detección con aislamiento de red y prestación de servicios controlada. Salud y Ciencias de la Vida se está expandiendo a medida que los dispositivos médicos conectados y los requisitos de protección de datos de pacientes añaden necesidades de monitorización.
Energía y Servicios Públicos se proyecta que se expanda a un CAGR del 12,74% hasta 2032. Los requisitos de monitorización de seguridad de red interna para los sistemas eléctricos a granel están ampliando las obligaciones de cobertura de activos OT para los operadores de redes eléctricas. La convergencia de OT e IT incorpora la actividad de control industrial en las decisiones de monitorización de red. Los operadores de servicios públicos pueden utilizar servicios gestionados para respaldar la evidencia de cumplimiento necesaria para estos entornos. El mercado de servicios gestionados de IDS/IPS tiene una oportunidad donde los proveedores comprenden tanto las operaciones de servicios públicos como los requisitos de monitorización de seguridad.
Por Tecnología de Detección:
Los Modelos Híbridos Ganan Terreno frente a las Arquitecturas Solo de FirmasLa Detección Basada en Firmas representó el 29,56% de los ingresos en 2026. Su lógica de coincidencia definida y la claridad de la pista de auditoría siguen siendo útiles donde las decisiones de detección deben vincularse a indicadores de amenazas conocidos. Este enfoque puede operar con menores demandas computacionales que algunas técnicas basadas en modelos. La Detección Basada en Anomalías identifica desviaciones de una línea base estadística, mientras que la Detección Basada en Comportamiento examina secuencias de actividad que pueden indicar una intrusión de múltiples pasos. El Análisis del Comportamiento de Red amplía la visibilidad a través del tráfico interno sin requerir un agente de punto final en cada dispositivo.
La Detección Híbrida se proyecta que se expanda a un CAGR del 12,54% hasta 2032. El enfoque combina métodos basados en reglas con análisis impulsado por modelos para equilibrar la cobertura y la precisión. Es relevante para los ataques que utilizan tanto técnicas conocidas como comportamiento desconocido. Los proveedores pueden desarrollar contenido de detección propietario en torno a su propia experiencia operativa en lugar de depender únicamente de las bibliotecas de firmas estándar. Dentro de la industria de servicios gestionados de IDS/IPS, esto puede diferenciar a los proveedores que ofrecen una cobertura de detección más profunda de aquellos que ofrecen monitorización solo de firmas.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Servicios Gestionados de IDS/IPS en América del Norte
América del Norte concentró el 42,34% de los ingresos en 2026. Los Estados Unidos respaldan esta posición mediante requisitos que afectan a la infraestructura crítica y a las divulgaciones de ciberseguridad de las empresas que cotizan en bolsa. La hoja de ruta de la NERC aborda la supervisión de la seguridad de redes internas dentro de su marco de protección de infraestructuras críticas. Canadá suma demanda proveniente de operadores de servicios financieros e infraestructuras críticas que siguen las directrices de supervisión continua. La base empresarial regulada de América del Norte sustenta la demanda de servicios donde se requieren evidencias de auditoría e investigaciones oportunas.
Mercado de Servicios Gestionados de IDS/IPS en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,82% hasta 2032. El despliegue de 5G, los pagos digitales y una infraestructura digital más amplia incrementan el volumen y la diversidad de la actividad de red que las empresas necesitan proteger. La Ley de Protección de Datos Personales Digitales de India y los requisitos de notificación del CERT-In respaldan la demanda de servicios de supervisión continua. Indonesia y Japón son relevantes porque la convergencia de OT e IT en sus bases industriales genera demanda de servicios alineados con las prácticas de la IEC 62443. La preferencia de China por tecnologías de seguridad de origen nacional favorece a los proveedores domésticos en el gobierno y la infraestructura crítica, mientras que Singapur y Australia actúan como centros regionales de adquisición.
Mercado de Servicios Gestionados de IDS/IPS en EMEA y América del Sur
La demanda en Europa está moldeada por NIS2 y DORA, incluido el plazo para las entidades financieras que entró en vigor en enero de 2025. Alemania y el Reino Unido siguen siendo centros de adquisición importantes para los operadores de BFSI e infraestructuras críticas. Italia, España y los Países Bajos pueden ganar impulso a medida que la implementación nacional de NIS2 establezca plazos de cumplimiento. Oriente Medio está respaldado por la inversión de Arabia Saudita en infraestructura digital y el marco de Controles Esenciales de Ciberseguridad de la NCA, mientras que la demanda en América del Sur y África se encuentra en desarrollo en Brasil, Sudáfrica, Kenia y Nigeria.
Panorama Competitivo
Concentración del Mercado
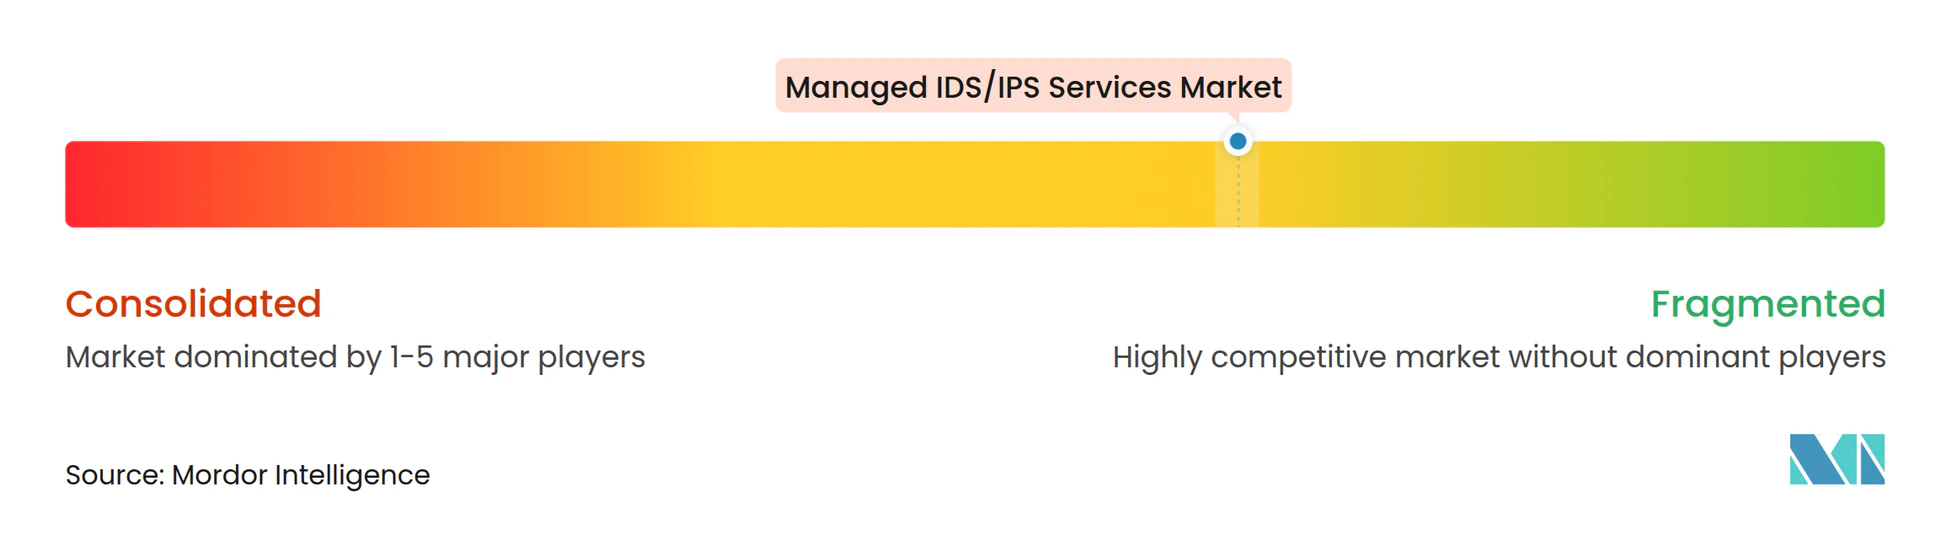
El mercado de servicios gestionados de IDS/IPS está moderadamente fragmentado. LevelBlue, Arctic Wolf Networks, eSentire, Deepwatch, Expel y ReliaQuest forman una capa especializada en detección gestionada. CrowdStrike y SentinelOne extienden la telemetría de puntos finales hacia la detección relacionada con la red a través de ofertas basadas en plataformas. Los proveedores de servicios independientes enfrentan presión de precios cuando los clientes pueden comprar detección como parte de una plataforma más amplia. Los especialistas se diferencian a través de la calidad de la detección, las investigaciones lideradas por analistas y el soporte operativo.
La estrategia de producto se centra en la investigación asistida por inteligencia artificial, la capacidad de residencia de datos y carteras de servicios más amplias. Arctic Wolf lanzó Aurora Agentic SOC en marzo de 2026, utilizando agentes de inteligencia artificial para el triaje y la investigación, manteniendo las decisiones de bloqueo de alto impacto con analistas humanos. Deepwatch obtuvo la certificación ISO/IEC 42001 para su Ecosistema de IA Agéntica NEXA en mayo de 2026. LevelBlue anunció su adquisición de Cybereason en octubre de 2025 para añadir capacidades de XDR, análisis forense digital, respuesta a incidentes e inteligencia de amenazas. Sophos completó su adquisición de Secureworks por 859 millones de USD en febrero de 2025, añadiendo la Unidad de Contraamenazas a Sophos X-Ops e integrando Sophos Endpoint con Taegis MDR y XDR.
La detección gestionada con reconocimiento de OT es un área importante para el desarrollo de servicios en el mercado de servicios gestionados de IDS/IPS. Trellix anunció la integración nativa de NDR con Nozomi Networks en 2025 para correlacionar alertas de TI y OT e identificar rutas de ataque entre dominios. Los proveedores que desarrollen o adquieran estas capacidades pueden competir por trabajos en energía, servicios públicos y manufactura donde las necesidades de cumplimiento son cada vez más exigentes. El análisis de comportamiento del tráfico cifrado también es relevante donde el descifrado completo de TLS es impracticable debido a preocupaciones de protección de datos.
Líderes de la Industria de Servicios Gestionados de IDS/IPS
-
LevelBlue, Inc.
-
Arctic Wolf Networks, Inc.
-
eSentire, Inc.
-
Secureworks Corp.
-
Zscaler
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de IDS/IPS Empresas cubiertas en este informe
- LevelBlue, Inc.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Secureworks Corp.
- Zscaler
- Binary Defense Systems, Inc.
- Expel, Inc.
- Proficio, Inc.
- ReliaQuest Holdings, Inc.
- Deepwatch, Inc.
- Huntress Labs Incorporated
- Sophos Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- CrowdStrike, Inc.
- Cybereason Inc.
- Kudelski Security, Inc.
- Kroll, LLC
- Vectra AI, Inc.
- Vijilan Security, LLC
- UltraViolet Cyber, Inc.
- Trustwave Holdings, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de IDS/IPS
- Octubre de 2026: SentinelOne nombró a LevelBlue su socio de entrega exclusivo global para los servicios de Detección y Respuesta de Amenazas Wayfinder, que abarcan MDR, preparación y respuesta ante incidentes, y búsqueda de amenazas. El acuerdo aprovechó la infraestructura global de SOC de LevelBlue y su trayectoria en respuesta a incidentes para ampliar el alcance de Wayfinder en las Américas, EMEA y Asia-Pacífico, expandiendo significativamente la huella de entrega de detección de red gestionada para ambas empresas.
- Septiembre de 2026: eSentire adquirió una empresa emergente de seguridad de inteligencia artificial en modo sigiloso para integrar capacidades de observabilidad y control de inteligencia artificial en su Plataforma Atlas, extendiendo la cobertura de detección gestionada hacia superficies de riesgo específicas de la inteligencia artificial, incluido el uso de inteligencia artificial en la sombra y anomalías de inferencia de modelos, categorías de riesgo que los motores de firmas convencionales de IDS/IPS no están diseñados para abordar.
- Julio de 2026: eSentire abrió un nuevo centro de operaciones de seguridad en Estados Unidos dedicado a la residencia de datos en ese país, resolviendo directamente la barrera de soberanía de datos que había restringido la adquisición de servicios gestionados de IDS/IPS en sectores regulados de Estados Unidos, incluidos la contratación de defensa, la salud y los servicios financieros.
- Mayo de 2026: Deepwatch obtuvo la certificación ISO/IEC 42001 para su Ecosistema de IA Agéntica NEXA, estableciendo la primera certificación del estándar de sistema de gestión de inteligencia artificial aplicada a una plataforma de operaciones de seguridad gestionada y creando un marco de gobernanza auditable para la toma de decisiones de IDS/IPS impulsada por inteligencia artificial agéntica.
Alcance del Informe Global del Mercado de Servicios Gestionados de IDS/IPS
El Mercado de Servicios Gestionados de IDS/IPS se refiere a la industria enfocada en la monitorización, gestión, optimización y mantenimiento externalizados de Sistemas de Detección de Intrusiones (IDS) y Sistemas de Prevención de Intrusiones (IPS) por parte de proveedores de servicios de seguridad especializados para ayudar a las organizaciones a detectar, analizar y mitigar las ciberamenazas en tiempo real.
El Informe del Mercado de Servicios Gestionados de IDS/IPS está Segmentado por Tipo de Servicio (IDS/IPS de Red Gestionado, IDS/IPS de Host Gestionado, IDS/IPS en la Nube Gestionado, IDS/IPS Inalámbrico Gestionado), por Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Defensa, Salud y Ciencias de la Vida, Tecnología de la Información y Telecomunicaciones, Manufactura e Industrial, Comercio Minorista y Comercio Electrónico, Energa y Servicios Públicos, Otras Industrias de Usuario Final), por Tecnología de Detección (Detección Basada en Firmas, Detección Basada en Anomalías, Detección Basada en Comportamiento, Análisis del Comportamiento de Red, Detección Híbrida) y por Geografía (América del Norte [Estados Unidos, Canadá, México], América del Sur [Brasil, Argentina, Chile, Colombia, Resto de América del Sur], Europa [Alemania, Reino Unido, Francia, Italia, España, Países Bajos, Resto de Europa], Asia-Pacífico [China, Japón, India, Corea del Sur, Australia, Singapur, Indonesia, Resto de Asia-Pacífico], Oriente Medio [Arabia Saudita, Emiratos Árabes Unidos, Turquía, Israel, Catar, Resto de Oriente Medio], África [Sudáfrica, Nigeria, Egipto, Kenia, Resto de África]). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| IDS/IPS de Red Gestionado |
| IDS/IPS de Host Gestionado |
| IDS/IPS en la Nube Gestionado |
| IDS/IPS Inalámbrico Gestionado |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Defensa |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Manufactura e Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| Detección Basada en Firmas |
| Detección Basada en Anomalías |
| Detección Basada en Comportamiento |
| Análisis del Comportamiento de Red |
| Detección Híbrida |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Colombia | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Países Bajos | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Indonesia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Israel | |
| Catar | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Kenia | |
| Resto de África |
| Por Tipo de Servicio | IDS/IPS de Red Gestionado | |
| IDS/IPS de Host Gestionado | ||
| IDS/IPS en la Nube Gestionado | ||
| IDS/IPS Inalámbrico Gestionado | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Defensa | ||
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Tecnología de Detección | Detección Basada en Firmas | |
| Detección Basada en Anomalías | ||
| Detección Basada en Comportamiento | ||
| Análisis del Comportamiento de Red | ||
| Detección Híbrida | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Colombia | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Países Bajos | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Indonesia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Israel | ||
| Catar | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Kenia | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de IDS/IPS?
El mercado de servicios gestionados de IDS/IPS se proyecta en 3,22 mil millones de USD en 2027 y 5,62 mil millones de USD para 2032, con un CAGR del 11,75% durante 2027 a 2032. El pronóstico refleja la demanda de monitorización continua en entornos de nube, en las instalaciones e industriales.
¿Qué está impulsando la demanda de servicios gestionados de IDS/IPS?
El ransomware, la explotación de vulnerabilidades, la escasez de habilidades, la adopción de la nube y las obligaciones regulatorias de monitorización están respaldando la demanda. Estos factores aumentan la necesidad de visibilidad continua, evidencia documentada e investigación oportuna.
¿Qué tipo de servicio lidera los servicios gestionados de IDS/IPS?
IDS/IPS de Red Gestionado lideró los ingresos por tipo de servicio con el 38,56% en 2026, mientras que IDS/IPS en la Nube Gestionado se proyecta que se expanda a un CAGR del 12,56% hasta 2032. El mercado de servicios gestionados de IDS/IPS se está desplazando hacia una cobertura que incluye nubes privadas virtuales y cargas de trabajo temporales.
¿Qué sector de usuario final tiene la mayor expansión proyectada?
Energía y Servicios Públicos se proyecta que se expanda a un CAGR del 12,74% hasta 2032 a medida que aumentan los requisitos de monitorización de OT y seguridad de servicios públicos. Los proveedores necesitan conocimiento operativo de los sistemas industriales, así como procesos de monitorización de red.
¿Qué región tiene la posición más sólida en servicios gestionados de IDS/IPS?
América del Norte representó el 42,34% de los ingresos en 2026, mientras que Asia-Pacífico se proyecta que se expanda a un CAGR del 12,82% hasta 2032. La demanda de América del Norte está respaldada por empresas reguladas, mientras que la demanda de Asia-Pacífico está respaldada por la expansión de la infraestructura digital.
¿Por qué es importante la residencia de datos para los servicios de detección gestionada?
Los clientes en sectores regulados pueden requerir que la telemetría se procese dentro de las fronteras nacionales, lo que favorece a los proveedores con procesamiento regional y capacidad de SOC. El mercado de servicios gestionados de IDS/IPS, por lo tanto, recompensa la capacidad de entrega local además de la capacidad de detección.