
マネージドIDS/IPSサービス市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 3.22 十億米ドル |
| 市場規模 (2032) | 5.62 十億米ドル |
| 成長率 (2027 - 2032) | 11.75 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるマネージドIDS/IPSサービス市場分析
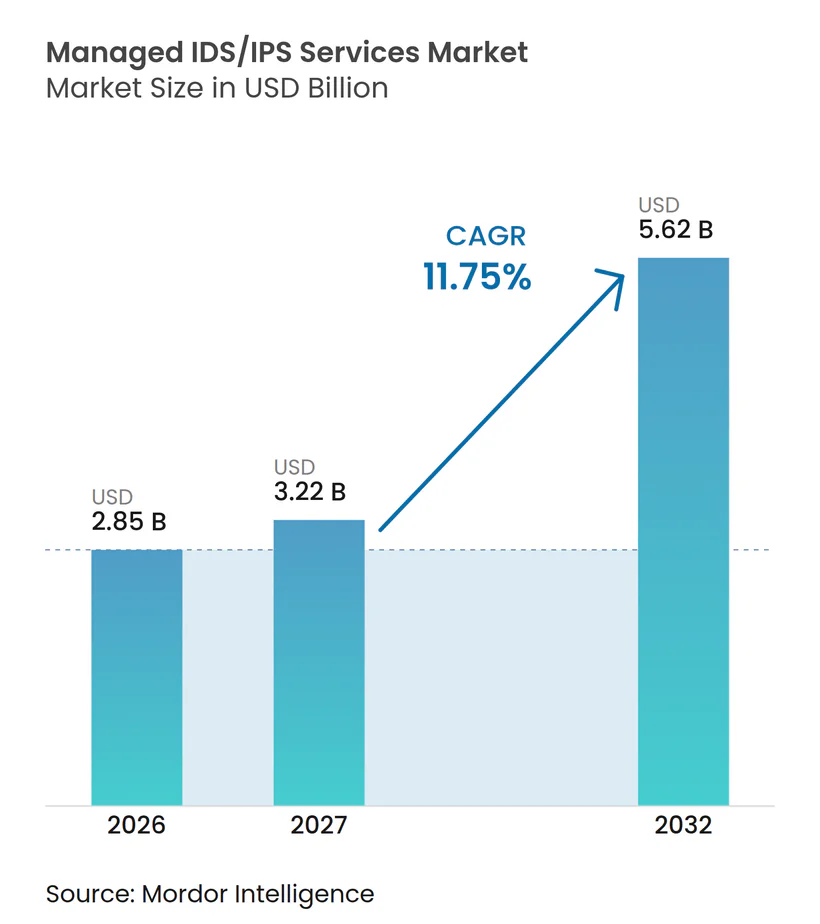
マネージドIDS/IPSサービス市場規模は、2026年の2.85 ビリオン 米ドル、2027年の3.22 ビリオン 米ドルから、2032年までに5.62 ビリオン 米ドルに拡大し、2027年から2032年にかけてCAGR 11.75%を記録すると予測されています。ランサムウェア、サプライチェーンのエクスポージャー、および脆弱性の悪用により、企業のセキュリティチームにとって継続的な検知が優先事項となっています。金融サービスおよび重要インフラにおける規制上の義務も、継続的なモニタリングを文書化されたコンプライアンス要件へと変えつつあります。プロバイダーは、ネットワークの可視性、アナリストによるサポート、および自動化された調査を組み合わせたマネージド検知サービスで対応しています。需要は、クラウドワークロード、内部ネットワークアクティビティ、および産業環境をこれらのセキュリティドメインを分離せずに監視できるサービスへとシフトしています。マネージドIDS/IPSサービス市場はまた、データレジデンシーの義務に直面する顧客に対してローカルデータ処理をサポートできるプロバイダーを支持しています。
レポートの主要ポイント
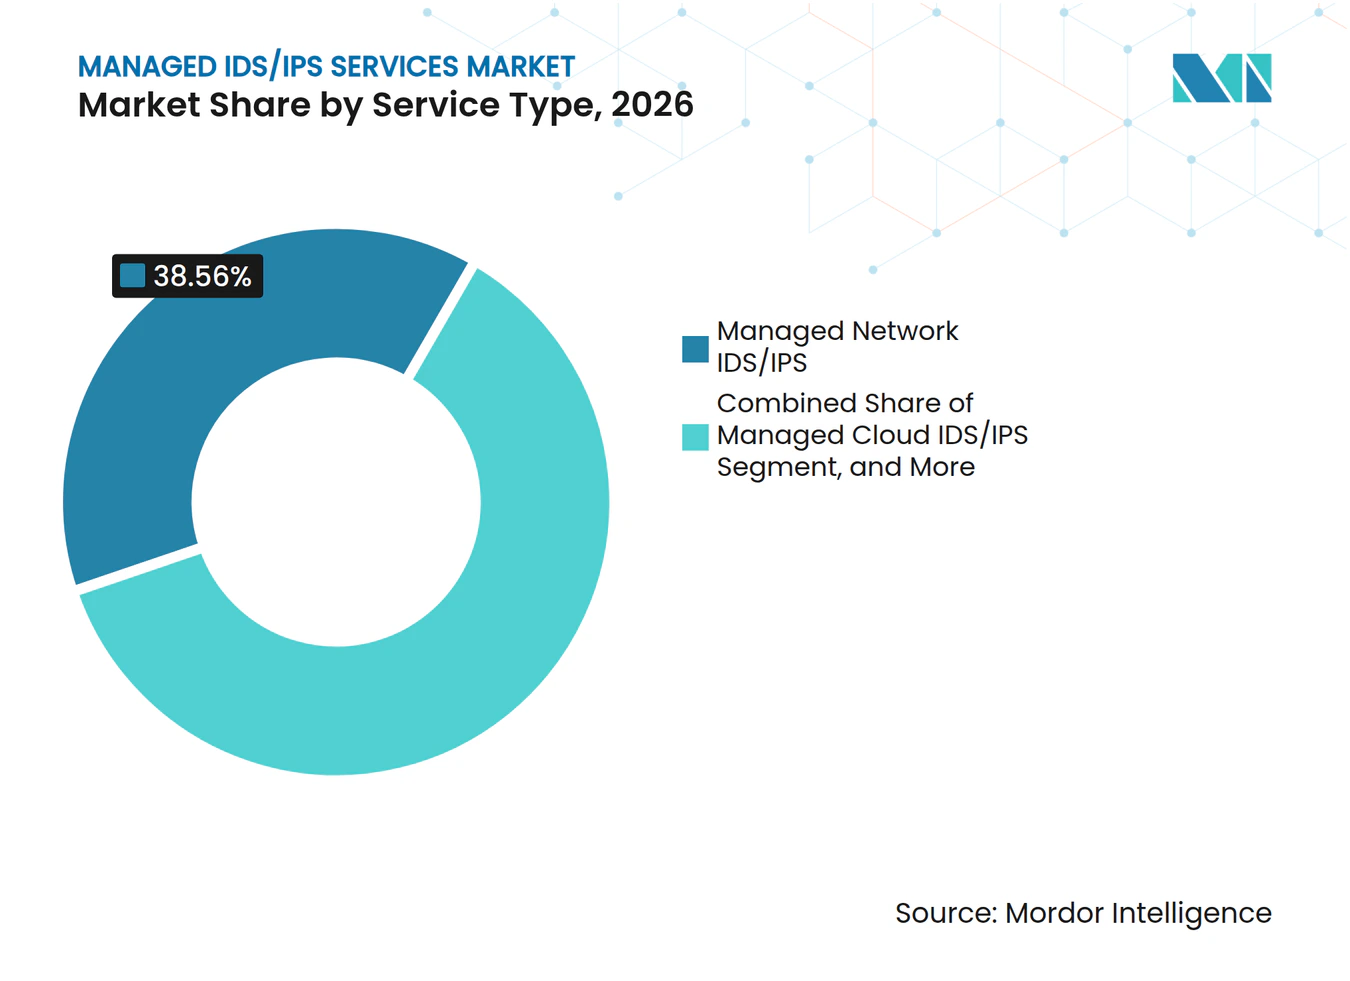
- サービスタイプ別では、マネージドネットワークIDS/IPSが2026年のマネージドIDS/IPSサービス市場シェアの38.56%を占め、マネージドクラウドIDS/IPSは2032年にかけてCAGR 12.56%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年の収益の23.44%を占め、エネルギー・ユーティリティは2032年にかけてCAGR 12.74%で拡大すると予測されています。
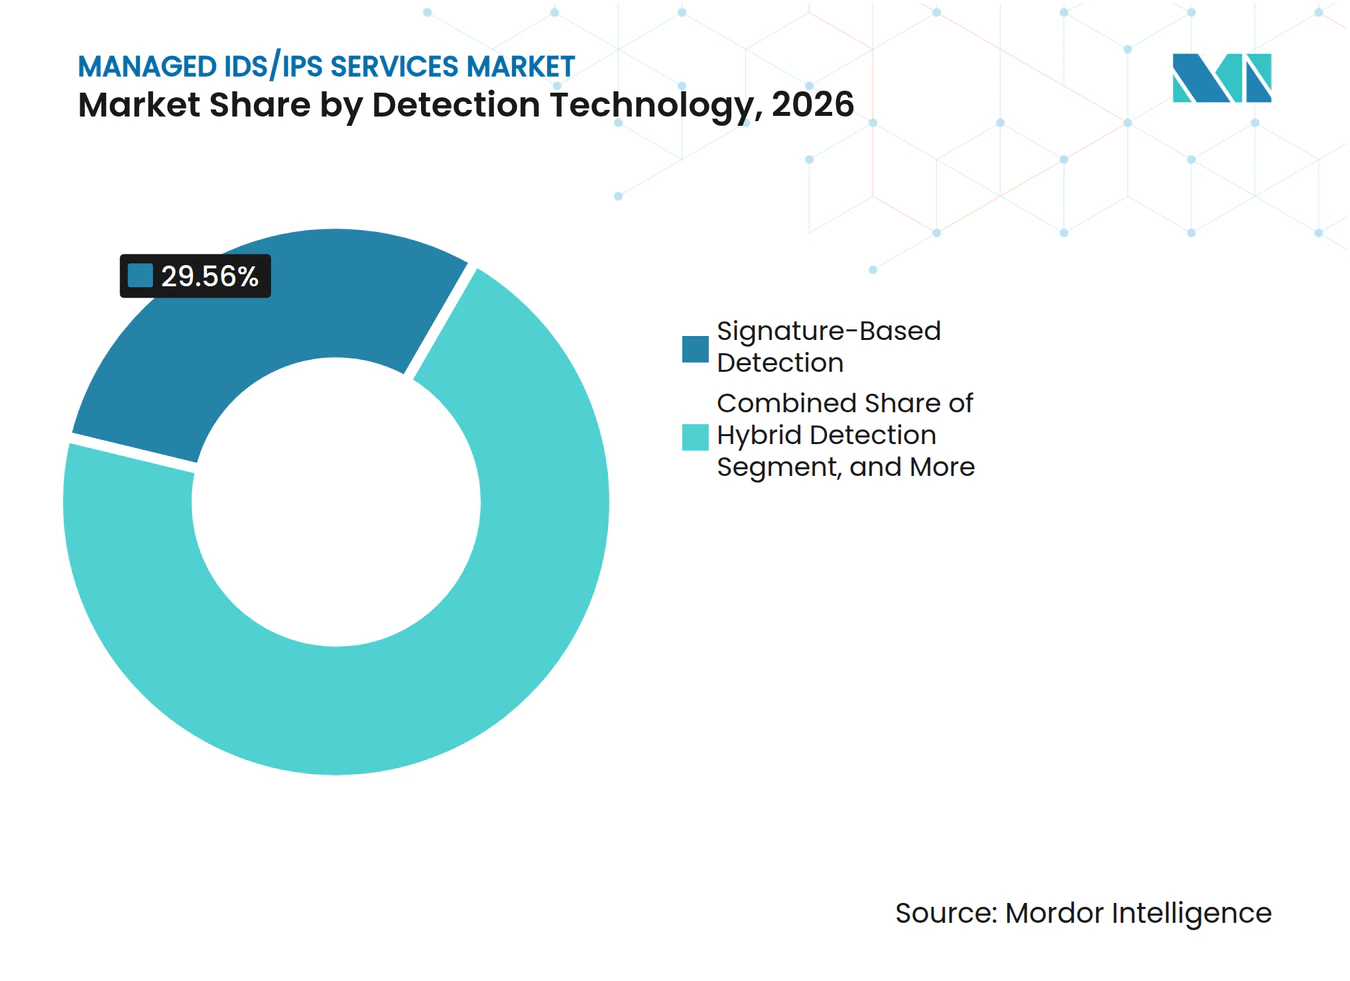
- 検知技術別では、シグネチャベース検知が2026年の収益の29.56%を占め、ハイブリッド検知は2032年にかけてCAGR 12.54%で拡大すると予測されています。
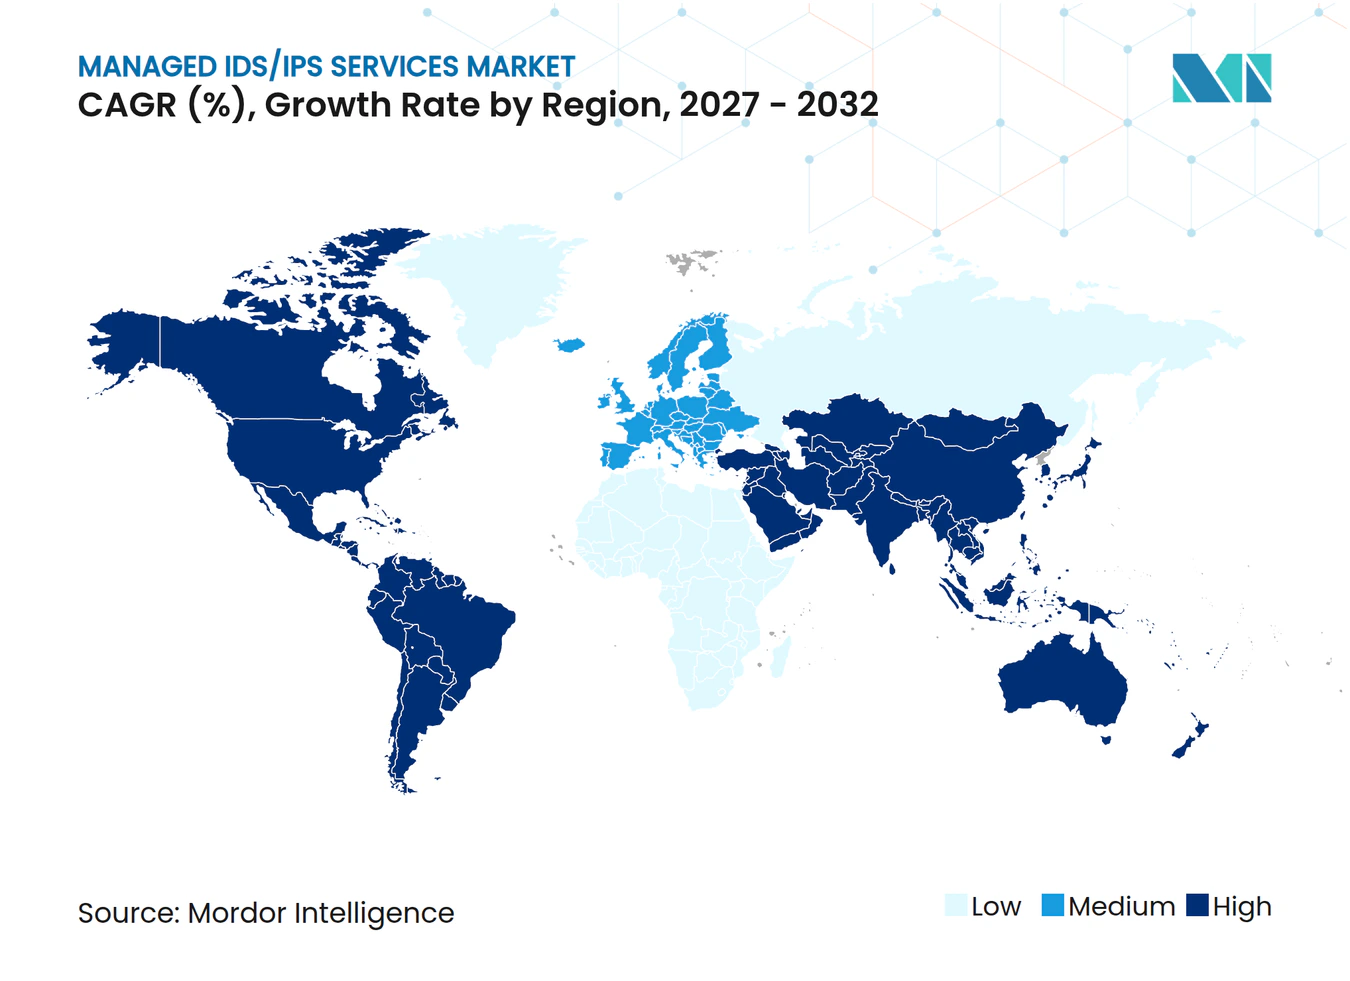
- 地域別では、北米が2026年の収益の42.34%を占め、アジア太平洋は2032年にかけてCAGR 12.82%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因インパクト分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ランサムウェアおよびサプライチェーン侵害の激化 | +2.8% | グローバル | 短期(2年以内) |
| 社内セキュリティオペレーション人材の不足 | +2.1% | グローバル(北米および西ヨーロッパで深刻) | 中期(2〜4年) |
| クラウドおよびハイブリッドネットワークの拡大 | +1.9% | グローバル(北米およびアジア太平洋主導) | 中期(2〜4年) |
| 継続的モニタリングに関するコンプライアンス義務 | +1.5% | 北米およびヨーロッパ | 中期(2〜4年) |
| 低資本支出型SOC参入ポイントとしてのマネージドIDS/IPS | +1.1% | 南米、アジア太平洋、中東およびアフリカ | 長期(4年以上) |
| IT・OT・クラウド横断ネットワークテレメトリの収束 | +0.8% | 北米、ヨーロッパ、アジア太平洋の産業市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびサプライチェーン侵害の激化が緊急調達を促進
Verizonの2026年レポートの分析では、ランサムウェアが侵害の48%に登場しており、前回レポートの44%から増加しています。[1] 脆弱性の悪用は、認証情報の盗取が19年間その地位を占めた後、最初の侵入経路として首位となりました。この変化は、内部チームが修復を完了する前に既知の弱点が悪用される可能性があるため、マネージドモニタリングの価値を高めます。サプライチェーン攻撃はまた、信頼できるサードパーティの接続が確立されたペリメータ内に活動を持ち込む可能性があるため、インバウンドトラフィックを超えた可視性を必要とします。マネージドIDS/IPSサービス市場は、プロバイダーがサプライヤーのトラフィックと内部の動きを統合して分析できる場合に恩恵を受けます。行動ベースラインは、既にアクセス権を持つ接続であっても異常なアクティビティを特定できるため、この文脈で有効です。
社内セキュリティオペレーション人材の不足がアウトソーシングを加速
ISACAは、2026年にサイバーセキュリティチームの58%が人員不足であり、49%が3〜6ヶ月を要する未充足ポジションを抱えていると報告しました。[2] ISC2は、調査対象組織の95%が少なくとも1つの重大なサイバーセキュリティスキルニーズを抱えており、59%がそのニーズを重大または深刻と表現していることを明らかにしました。問題は人員数を超えており、チームが行動分析のチューニングやアイデンティティ関連アクティビティの調査に必要なスキルを欠いている場合があります。ISACAはまた、2026年の回答者の45%にLLM SecOpsスキルのギャップがあることを特定しました。マネージドIDS/IPSサービスは、顧客が社内で同等の能力を構築できない場合に、調査キャパシティとアナリストの専門知識を提供できますアラートから確認済み判断までの経路を短縮するプロバイダーは、更新や幅広いサービス採用を支援できます。
クラウドおよびハイブリッドネットワークの拡大がオンプレミスセンサーカバレッジを上回る
クラウドおよびハイブリッド環境は、コンテナ、サーバーレス機能、アプリケーションプログラミングインターフェース、および仮想ネットワーク全体にテレメトリを生成します。従来のオンプレミスセンサーは、これらのレイヤーを完全にカバーすることができません。したがって、検知方法は多様なクラウド環境と変化するアプリケーションコンポーネントにわたって機能する必要があります。一時的なクラウドワークロードは、従来のセンサーカバレッジが適用される前に作成および削除される場合があります。これにより、攻撃者が固定ネットワーク環境で利用可能な可視性なしに操作できる短い期間が生じます。マネージドIDS/IPSサービス市場は、したがってラテラルトラフィックとワークロードの異常に関するクラウドネイティブな検査へと移行しています。Kubernetes対応検知は、プロイダーがポッド間のアクティビティや異常なサーバーレスの動作を観察するのに役立ちます。
継続的モニタリングに関するコンプライアンス義務が繰り返し契約の基盤を形成
デジタル業務レジリエンス法(DORA)は2025年1月17日に発効し、対象となるEU金融機関にICTリスクの管理およびインシデントの分類を義務付けています。[3] NIS2はEU加盟国全体で実施されており、18の重要セクターをカバーし、重要事業者に対して最大1,000万ユーロの罰金が科される可能性があります。米国上場企業は、SECのルールに基づき、重大なサイバーセキュリティインシデントを4営業日以内に開示する必要があります。これらの義務は、調達においてリアルタイムの証拠と文書化されたモニタリングプロセスをより重要なものにしています。マネージドIDS/IPSサービス市場は、プロバイダーがテレメトリを規制上のコントロールにマッピングし、監査記録を保存する場合に恩恵を受けます。顧客は検知サービスを変更する場合がありますが、規制報告に接続された証拠プロセスを置き換えることはより困難です。
抑制要因インパクト分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| アラート疲労および誤検知コスト | -1.4% | グローバル | 短期(2年以内) |
| データ主権および国境を越えたテレメトリ制限 | -1.1% | ヨーロッパ、アジア太平洋 | 中期(2〜4年) |
| 高権限ブロッキング決定のアウトソーシングへの抵抗 | -0.8% | 北米、ヨーロッパ | 中期(2〜4年) |
| ハイブリッドネットワークにおける暗号化トラフィックの可視性ギャップ | -0.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
アラート疲労および誤検知コストが契約価値を低下
誤検知の量が多いと、マネージドIDS/IPSサービスへの信頼が低下し、アナリストの時間が消費される可能性があります。大規模な環境では、人間のアナリストが迅速に調査できる量を超えるアラートが生成される場合があります。これは、大量のアラートを仕分けして優先順位付けしなければならないマネージドモニタリングチームに実際的な課題をもたらします。誤検知のオーバーフローは、プロアクティブな脅威ハンティングと検知チューニングも制限します。プロバイダーは、信頼度の高いケースを自動化によって処理し、不慣れなケースを調査コンテキストを持つアナリストに指示することで、この問題を軽減できます。マネージドIDS/IPSサービス市場は、顧客がサービスによって優先順位付けが改善されるのではなくノイズが増加すると予想する場合、契約採用が遅くなります。
データ主権および国境を越えたテレメトリ制限がアーキテクチャを制約
データローカライゼーションのルールにより、ネットワークテレメトリを処理のために国境内に留める必要が生じる場合があります。この要件は、単一の処理拠点から顧客にサービスを提供する集中型クラウドアーキテクチャと矛盾する場合があります。ISACAは、サードパーティのICTサービスプロバイダーをNIS2およびDORAに関連する契約上のレジリエンス義務の一部として特定しています。個別の地域処理ノードは運用コストを増加させ、シグネチャの更新をより複雑にする可能性があります。また、行動検知を支援するクロスカスタマーの脅威インテリジェンス集約を制限する場合もあります。小規模なプロバイダーは、規制されたヨーロッパおよびアジア太平洋市場において主権的な処理能力の資金調達が困難な場合があります。その結果、ローカルインフラと確立した地域オペレーションを持つプロバイダーが有利になる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
クラウドワークロードが検知ペリメータを再定義マネージドネットワークIDS/IPSは2026年のマネージドIDS/IPSサービス市場シェアの38.56%を占めました。BFSI、政府、製造業において大規模なオンプレミス基盤を持つ企業は、決定論的ペリメータ強制および低レイテンシブロッキングを引き続き必要としています。マネージドホストIDS/IPSはファイル整合性モニタリングおよびホスト行動監査をサポートし、マネージドワイヤレスIDS/IPSはキャンパスおよび産業環境におけるスペクトル異常検知をサポートします。これらのサービスにより、顧客はモニタリングカバレッジをネットワークアーキテクチャおよび運用要件に合わせることができます。固定インフラと確立されたトラフィックルートは、これらの設定においてネットワークベースのモニタリングを引き続き支援します。
マネージドクラウドIDS/IPSは2032年にかけてCAGR 12.56%で拡大すると予測されています。マルチクラウドおよびハイブリッドの展開により、関連するトラフィックがオンプレミスセンサーの届かない範囲に移行しています。マネージドIDS/IPSサービス産業は、クラウドネイティブレイヤーと仮想プライベートクラウド内の内部トラフィックを観察するために設計されたサービスで対応しています。東西トラフィックの検査により、ペリメータデバイスが検知できない横方向の動きを特定できます。プロバイダーはまた、迅速にプロビジョニングおよび削除される一時的なワークロードのカバレッジも追求しています。


注記: 個別セグメントのセグメントシェアはレポート購入時にご利用いただけます
エンドユーザー産業別:
エネルギー・ユーティリティが成長の触媒として台頭BFSIは2026年のマネージドIDS/IPSサービス収益の23.44%を占めました。金融機関は、インシデント管理、監査証跡、およびICTリスク監督に関する継続的な義務に直面しています。成熟したセキュリティオペレーションセンターはサービス価格に対する圧力を生み出す可能性がありますが、コンプライアンス要件はベースライン需要を維持します。政府・防衛は、一部の環境がエアギャップ型検知と制御されたサービス提供を必要とするため、安定したエンドユーザー分野す。ヘルスケア・ライフサイエンスは、接続された医療機器と患者データ保護要件によってモニタリングニーズが増加するにつれて拡大しています。
エネルギー・ユーティリティは2032年にかけてCAGR 12.74%で拡大すると予測されています。バルク電力系統の内部ネットワークセキュリティモニタリング要件により、グリッドオペレーターのOT資産カバレッジ義務が拡大しています。OTとITの収束により、産業用制御活動がネットワークモニタリングの意思決定に持ち込まれます。電力事業者は、これらの環境に必要なコンプライアンス証拠をサポートするためにマネージドサービスを使用できます。マネージドIDS/IPSサービス市場は、プロバイダーがユーティリティの運用とセキュリティモニタリング要件の両方を理解している場合に機会があります。
検知技術別:
ハイブリッドモデルがシグネチャのみのスタックに対して優位に立つシグネチャベース検知は2026年の収益の29.56%を占めました。その定義された照合ロジックと監査証跡の明確さは、検知決定が既知の脅威指標に結びつけられる必要があ場合に引き続き有効です。このアプローチは、一部のモデルベース技術よりも低い計算需要で動作できます。異常ベース検知は統計的ベースラインからの逸脱を特定し、行動ベース検知は多段階侵入を示す可能性のある活動シーケンスを検査します。ネットワーク行動分析は、すべてのデバイスにエンドポイントエージェントを必要とせずに内部トラフィック全体の可視性を拡張します。
ハイブリッド検知は2032年にかけてCAGR 12.54%で拡大すると予測されています。このアプローチはルールベースの方法とモデル駆動型分析を組み合わせて、カバレッジと精度のバランスを取ります。既知の技術と未知の動作の両方を使用した攻撃に適しています。プロバイダーは、標準的なシグネチャライブラリのみに依存するのではなく、自社の運用経験をもとに独自の検知コンテンツを構築できます。マネージドIDS/IPSサービス産業内において、これはより深い検知カバレッジを提供するプロバイダーとシグネチャのみのモニタリングを提供するプロバイダーを差別化する可能性があります。

注記: 個別セグメントのセグメントシェアはレポート購入時にご利用いただけます
地域分析
北米マネージドIDS/IPSサース市場
北米は2026年の収益の42.34%を占めた。米国は、重要インフラおよび上場企業のサイバー開示に影響を与える要件を通じてこの地位を支えている。NERCのロードマップは、重要インフラ保護フレームワーク内における内部ネットワークセキュリティ監視に対応している。カナダは、継続的監視ガイダンスに従う金融サービスおよび重要インフラ事業者からの需要を加えている。北米の規制を受けた企業基盤は、監査証跡および迅速な調査が求められる場面においてサービス需要を支えている。
アジア太平洋マネージドIDS/IPSサービス市場
アジア太平洋地域は2032年にかけて12.82%のCAGRで拡大すると予測されている。5Gの展開、デジタル決済、およびデジタルインフラの広範な普及により、企業がセキュリティを確保すべきネットワーク活動の量と多様性が増大している。インドのデジタル個人データ保護法およびCERT-Inの報告要件は、継続的監視サービスへの需要を後押ししている。インドネシアと日本は、産業基盤におけるOTとITの融合がIEC 62443の実践に沿ったサービスへの需要を生み出しているた、注目すべき市場である。中国は国産セキュリティ技術を優先する傾向があり、政府および重要インフラ分野では国内プロバイダーが優位に立つ一方、シンガポールとオーストラリアは地域の調達ハブとして機能している。
EMEAおよび南米マネージドIDS/IPSサービス市場
欧州の需要はNIS2およびDORAによって形成されており、2025年1月に発効した金融機関向け期限も含まれる。ドイツと英国は、BFSIおよび重要インフラ事業者向けの重要な調達センターであり続けている。イタリア、スペイン、およびオランダは、各国のNIS2実施がコンプライアンスのタイムラインを生み出すことで勢いを増す可能性がある。中東はサウジアラビアのデジタルインフラ投資およびNCA必須サイバーセキュリティ管理策フレームワークに支えられており、南米およびアフリカの需要はブラジル、南アフリカ、ケニア、ナイジェリアで発展しつつある。
競合環境
市場集中度
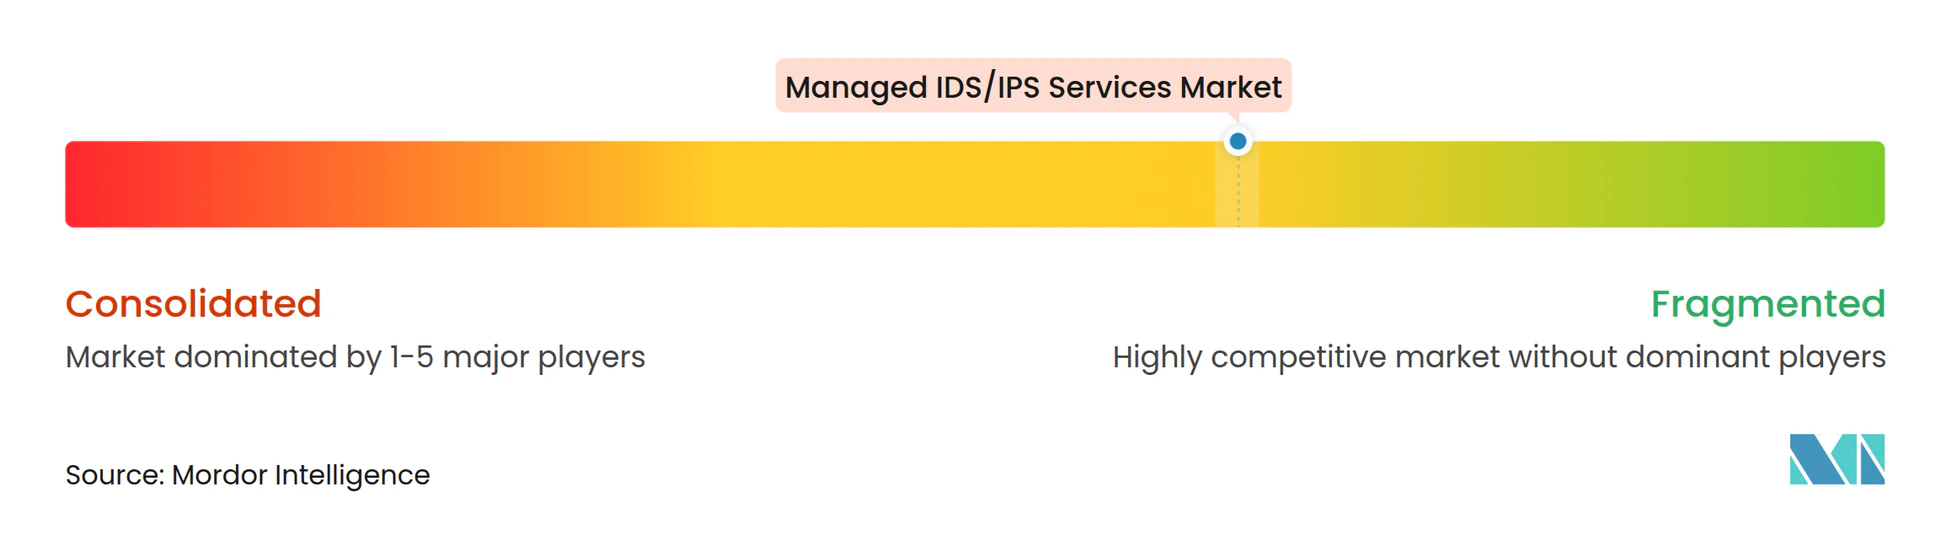
マネージドIDS/IPSサービス市場は適度に分散しています。LevelBlue、Arctic Wolf Networks、eSentire、Deepwatch、Expel、およびReliaQuestはマネージド検知において専門プレイヤー層を形成しています。CrowdStrikeとSentinelOneは、プラットフォームベースのサービスを通じてエンドポイントテレメトリをネットワーク関連検知に拡張しています。スタンドアロのサービスプロバイダーは、顧客がより広いプラットフォームの一部として検知を購入できる場合、価格圧力に直面します。専門プロバイダーは、検知品質、アナリスト主導の調査、および運用サポートによって差別化しています。
製品戦略はAI支援調査、データレジデンシー能力、およびより広いサービスポートフォリオを中心に展開されています。Arctic Wolfは2026年3月にAurora Agentic SOCを立ち上げ、トリアージと調査にAIエージェントを使用しながら、影響度の高いブロッキング決定を人間のアナリストに委ねています。Deepwatchは2026年5月にNEXA Agentic AIエコシステムのISO/IEC 42001認証を取得しました。LevelBlueは2025年10月にCybereasonの買収を発表し、XDR、デジタルフォレンジクス、インシデントレスポンス、および脅威インテリジェンス能力を追加しました。Sophosは2025年2月にSecureworksを8億5,900万 ミリオン 米ドルで買収を完了し、Counter Threat UnitをSophos X-Opsに追加し、Sophos EndpointをTaegis MDRおよびXDRと統合しました。
OT対応マネージド検知は、マネージドIDS/IPSサービス市場においてサービス開発の重要な分野す。Trellixは2025年にNozomi NetworksとのネイティブNDR統合を発表し、ITおよびOTのアラートを相関させてクロスドメインの攻撃経路を特定しました。これらの能力を開発または取得するプロバイダーは、コンプライアンスニーズがより厳しくなっているエネルギー、ユーティリティ、および製造業の案件を競争できます。暗号化されたトラフィックの行動分析は、データ保護上の懸念から完全なTLS復号が現実的でない場合にも有効です。
マネージドIDS/IPSサービス産業のリーダー企業
-
LevelBlue, Inc.
-
Arctic Wolf Networks, Inc.
-
eSentire, Inc.
-
Secureworks Corp.
-
Zscaler
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドIDS/IPSサービス市場 このレポートでカバーされる企業
- LevelBlue, Inc.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Secureworks Corp.
- Zscaler
- Binary Defense Systems, Inc.
- Expel, Inc.
- Proficio, Inc.
- ReliaQuest Holdings, Inc.
- Deepwatch, Inc.
- Huntress Labs Incorporated
- Sophos Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- CrowdStrike, Inc.
- Cybereason Inc.
- Kudelski Security, Inc.
- Kroll, LLC
- Vectra AI, Inc.
- Vijilan Security, LLC
- UltraViolet Cyber, Inc.
- Trustwave Holdings, Inc.
最近の産業開発事情 マネージドIDS/IPSサービス市場
- 2026年10月:SentinelOneはLevelBlueをWayfinderの脅威検知およびレスポンスサービスのグローバル独占デリバリーパートナーに指名しました。このサービスにはMDR、インシデント準備・レスポンス、および脅威ハンティングが含まれます。この取り決めは、LevelBlueのグローバルSOCインフラとインシデントレスポンスの実績を活用して、Wayfinderの展開範囲を南北アメリカ、EMEA、およびアジア太平洋に拡大し、両社のマネージドネットワーク検知デリバリーのフットプリントを大幅に拡大しました。
- 2026年9月:eSentireは、ステルスモードのAIセキュリティスタートアップを買収し、AIの可観測性および制御能力をAtlasプラットフォームに統合し、シャドーAIの使用やモデル推論の異常など、従来のIDS/IPSシグネチャエンジンが対応するよう設計されていないAI固有のリスクサーフェスへのマネージド検知カバレッジを拡大しました。
- 2026年7月:eSentireは米国データレジデンシー専用の新しい米国セキュリティオペレーションセンターを開設し、防衛請負、ヘルスケア、および金融サービスを含む規制された米国セクターにおけるマネージドIDS/IPS調達を制限していたデータ主権の障壁を直接解消しました。
- 2026年5月:DeepwatchはNEXA Agentic AIエコシステムのISO/IEC 42001認証を取得し、マネージドセキュリティオペレーションプラットフォームに適用された最初のAI管理システム標準認証を確立し、エージェント型AI駆動のIDS/IPS意思決定のための監査可能なガバナンスフレームワークを構築しました。
グローバルマネージドIDS/IPSサービス市場レポートの範囲
マネージドIDS/IPSサービス市場とは、組織がリアルタイムでサイバー脅威を検知、分析、軽減するのを支援するために、専門セキュリティサービスプロバイダーによる侵入検知システム(IDS)および侵入防止システム(IPS)のアウトソーシングされたモニタリング、管理、最適化、およびメンテナンスに焦点を当てた産業を指します。
マネージドIDS/IPSサービス市場レポートは、サービスタイプ(マネージドネットワークIDS/IPS、マネージドホストIDS/IPS、マネージドクラウドIDS/IPS、マネージドワイヤレスIDS/IPS)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・防衛、ヘルスケア・ライフサイエンス、情報技術・通信、製造・産業、小売・Eコマース、エネルギー・ユーティリティ、その他エンドユーザー産業)、検知技術(シグネチャベース検知、異常ベース検知、行動ベース検知、ネットワーク行動分析、ハイブリッド検知)、および地域(北米〔米国、カナダ、メキシコ〕、南米〔ブラジル、アルゼンチン、チリ、コロンビア、その他南米〕、ヨーロッパ〔ドイツ、英国、フランス、イタリア、スペイン、オランダ、その他ヨーロッパ〕、アジア太平洋〔中国、日本、インド、韓国、オーストラリア、シンガポール、インドネシア、その他アジア太平洋〕、中東〔サウジアラビア、アラブ首長国連邦、トルコ、イスラエル、カタール、その他中東〕、アフリカ〔南アフリカ、ナイジェリア、エジプト、ケニア、その他アフリカ〕)別にセグメント化されています。市予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドネットワークIDS/IPS |
| マネージドホストIDS/IPS |
| マネージドクラウドIDS/IPS |
| マネージドワイヤレスIDS/IPS |
| 銀行・金融サービス・保険(BFSI) |
| 政府・防衛 |
| ヘルスケア・ライフサイエンス |
| 情報技術・通信 |
| 製造・産業 |
| 小売・Eコマース |
| エネルギー・ユーティリティ |
| その他エンドユーザー産業 |
| シグネチャベース検知 |
| 異常ベース検知 |
| 行動ベース知 |
| ネットワーク行動分析 |
| ハイブリッド検知 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| コロンビア | |
| その他南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| オランダ | |
| その他ヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| インドネシア | |
| その他アジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| イスラエル | |
| カタール | |
| その他中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| ケニア | |
| その他アフリカ |
| サービスタイプ別 | マネージドネットワークIDS/IPS | |
| マネージドホストIDS/IPS | ||
| マネージドクラウドIDS/IPS | ||
| マネージドワイヤレスIDS/IPS | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・防衛 | ||
| ヘルスケア・ライフサイエンス | ||
| 情報技術・通信 | ||
| 製造・産業 | ||
| 小売・Eコマース | ||
| エネルギー・ユーティリティ | ||
| その他エンドユーザー産業 | ||
| 検知技術別 | シグネチャベース検知 | |
| 異常ベース検知 | ||
| 行動ベース知 | ||
| ネットワーク行動分析 | ||
| ハイブリッド検知 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| コロンビア | ||
| その他南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| オランダ | ||
| その他ヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| インドネシア | ||
| その他アジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| イスラエル | ||
| カタール | ||
| その他中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| ケニア | ||
| その他アフリカ | ||
レポートで回答される主要な質問
マネージドIDS/IPSサービス市場の規模はどのくらいですか?
マネージドIDS/IPSサービス市場は2027年に3.22 ビリオン 米ドル、2032年までに5.62 ビリオン 米ドルと予測されており、2027年から2032年にかけてCAGR 11.75%を記録します。この予測は、クラウド、オンプレミス、および産業環境における継続的モニタリングへの需要を反映しています。
マネージドIDS/IPSサービスの需要を促進しているものは何ですか?
ランサムウェア、脆弱性の悪用、スキル不足、クラウドの採用、および規制上のモニタリング義務が需要を支援しています。これらの要因は、継続的な可視性、文書化された証拠、および適時の調査の必要性を高めています。
マネージドIDS/IPSサービスをリードするサービスタイプはどれですか?
マネージドネットワークIDS/IPSは2026年のサービスタイプ別収益の38.56%でリードしており、マネージドクラウドIDS/IPSは2032年にかけてCAGR 12.56%で拡大すると予測されています。マネージドIDS/IPSサービス市場は、仮想プライベートクラウドや一時的なワークロードを含むカバレッジへとシフトしています。
最も高い成長が予測されているエンドユーザーセクターはどれですか?
エネルギー・ユーティリティは、OTモニタリングとユーティリティセキュリティ要件の増大に伴い、2032年にかけてCAGR 12.74%で拡大すると予測されています。プロバイダーは、産業システムの運用知識とネットワークモニタリングプロセスの両方が必要です。
マネージドIDS/IPSサービスで最も強い地位を持つ地域はどこですか?
北米は2026年の収益の42.34%を占め、アジア太平洋は2032年にかけてCAGR 12.82%で拡大すると予測されています。北米の需要は規制を受けた企業によって支えられており、アジア太平洋の需要はデジタルインフラの拡大によって支えられています。
マネージド検知サービスにおいてデータレジデンシーが重要な理由は何ですか?
規制されたセターの顧客は、テレメトリを国境内で処理することを要求する場合があり、これは地域処理とSOC能力を持つプロバイダーを有利にします。マネージドIDS/IPSサービス市場はしたがって、検知能力に加えてローカルデリバリー能力を持つプロバイダーを評価します。