
Marktgröße und Marktanteil für Managed IDS/IPS Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
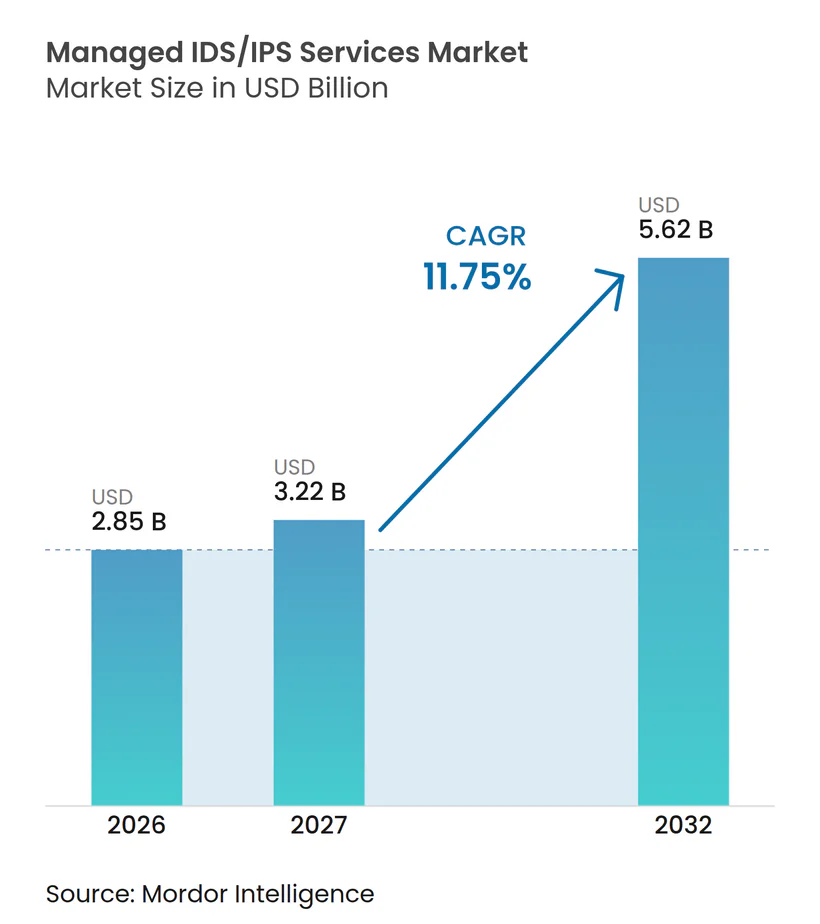
| Marktgröße (2027) | 3.22 Milliarden US-Dollar |
| Marktgröße (2032) | 5.62 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.75 % |
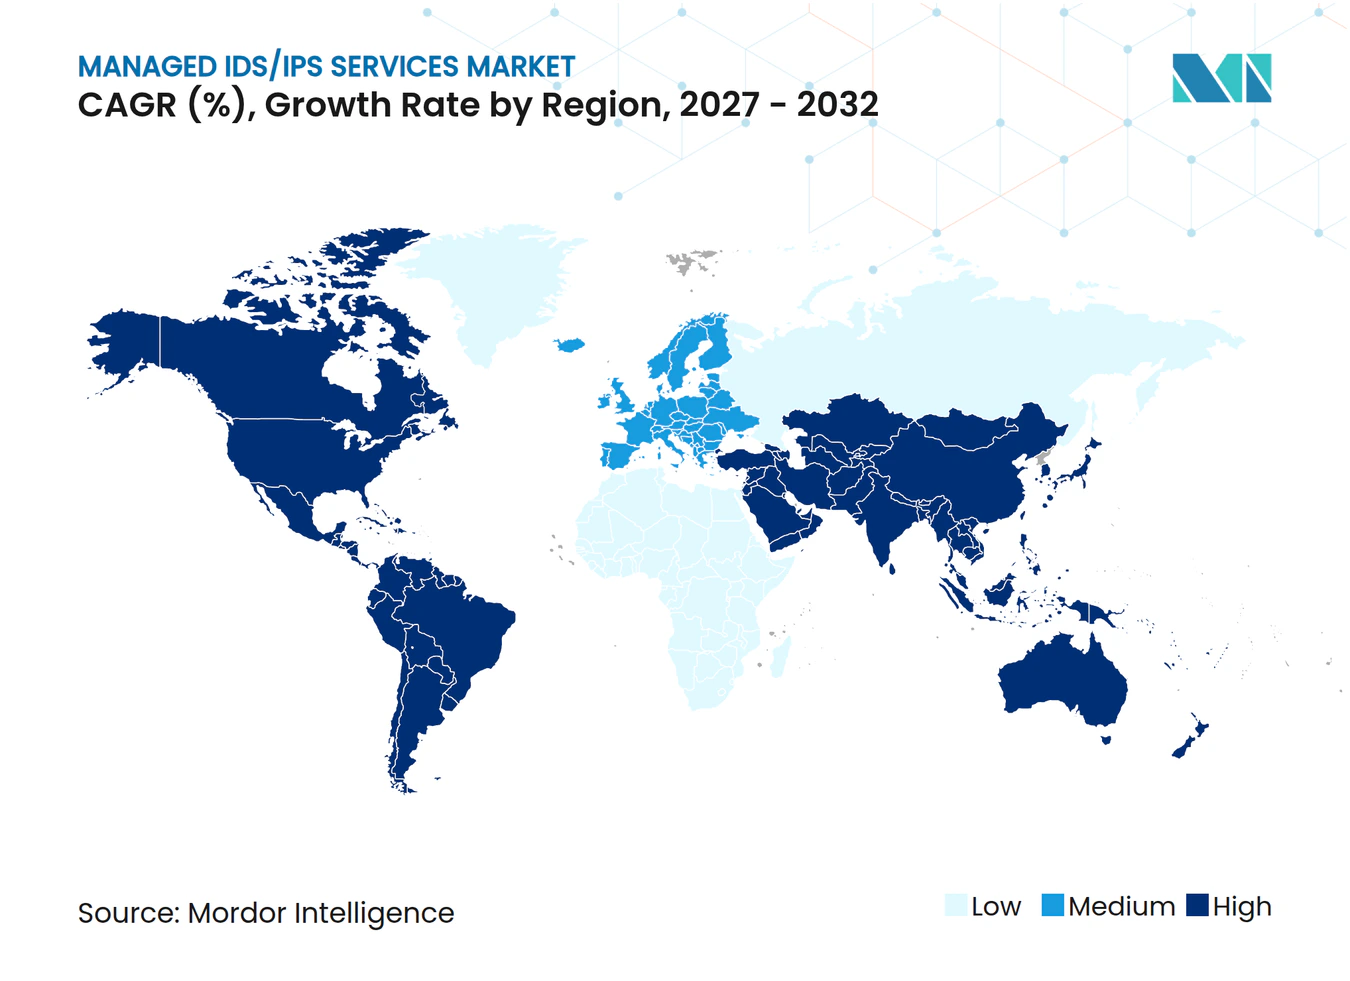
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed IDS/IPS Services von Mordor Intelligence
Die Marktgröße für Managed IDS/IPS Services wird voraussichtlich von 2,85 Milliarden USD im Jahr 2026 und 3,22 Milliarden USD im Jahr 2027 auf 5,62 Milliarden USD bis 2032 anwachsen, mit einem CAGR von 11,75 % zwischen 2027 und 2032. Ransomware, Lieferketten-Exposition und die Ausnutzung von Schwachstellen machen die kontinuierliche Erkennung zu einer Priorität für Unternehmenssicherheitsteams. Regulatorische Verpflichtungen im Finanzdienstleistungsbereich und in der kritischen Infrastruktur machen die kontinuierliche Überwachung zudem zu einer dokumentierten Compliance-Anforderung. Anbieter reagieren mit Managed-Detection-Angeboten, die Netzwerktransparenz, Analystenunterstützung und automatisierte Untersuchungen kombinieren. Die Nachfrage verlagert sich hin zu Diensten, die Cloud-Workloads, interne Netzwerkaktivitäten und industrielle Umgebungen überwachen können, ohne diese Sicherheitsbereiche zu trennen. Der Markt für Managed IDS/IPS Services bevorzugt zudem Anbieter, die eine lokale Datenverarbeitung unterstützen können, wenn Kunden Datensouveränitätsverpflichtungen unterliegen.
Wichtigste Erkenntnisse des Berichts
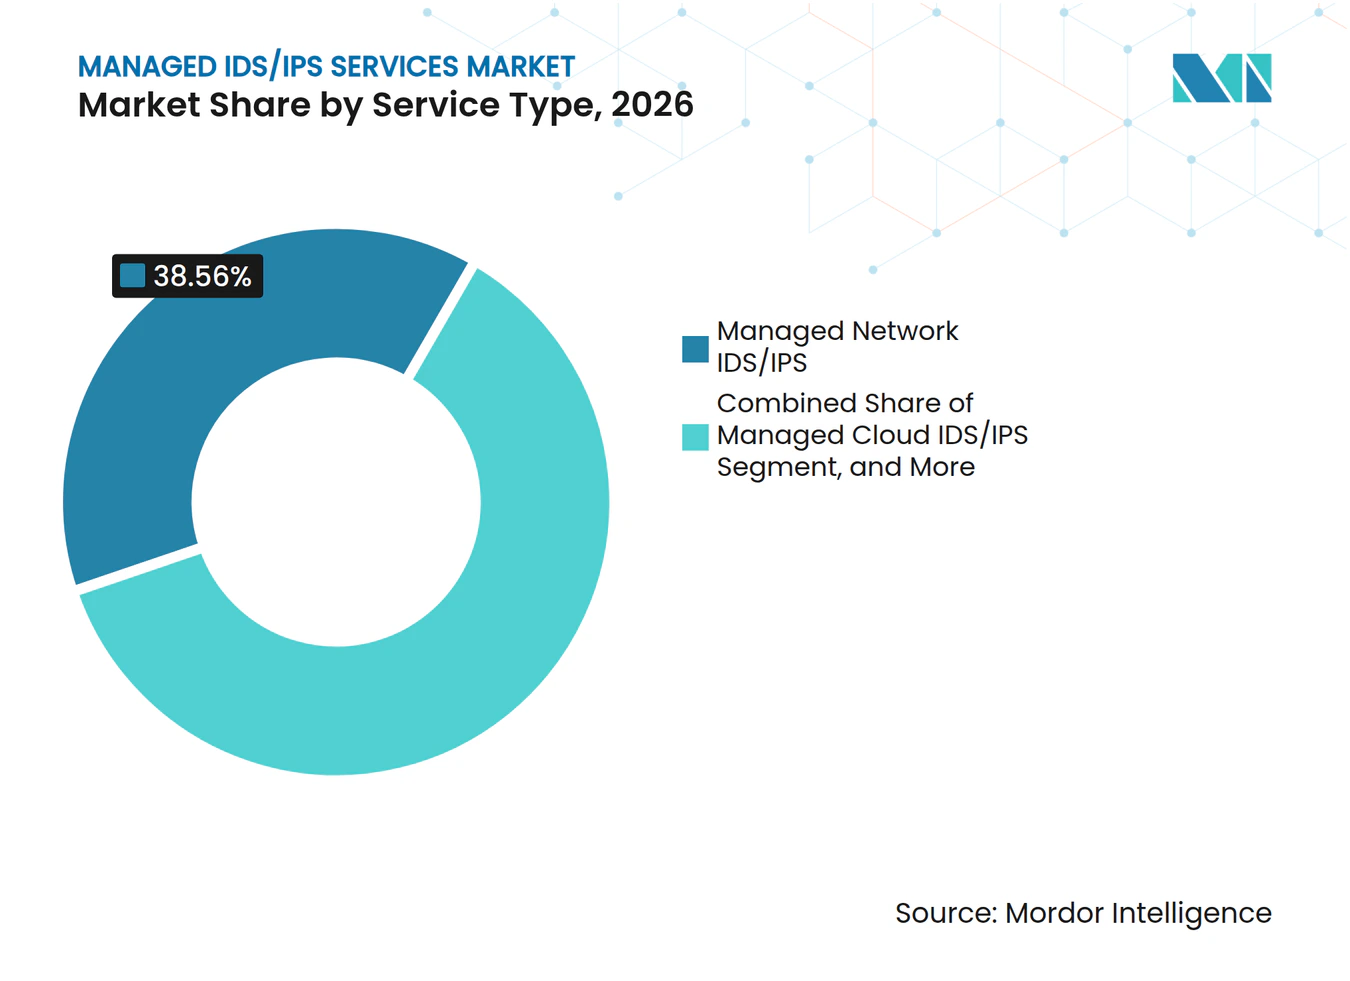
- Nach Servicetyp hielt Managed Network IDS/IPS im Jahr 2026 einen Marktanteil von 38,56 % am Markt für Managed IDS/IPS Services, während Managed Cloud IDS/IPS bis 2032 voraussichtlich mit einem CAGR von 12,56 % wachsen wird.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 23,44 % auf BFSI, während Energie und Versorgungsunternehmen bis 2032 voraussichtlich mit einem CAGR von 12,74 % wachsen werden.
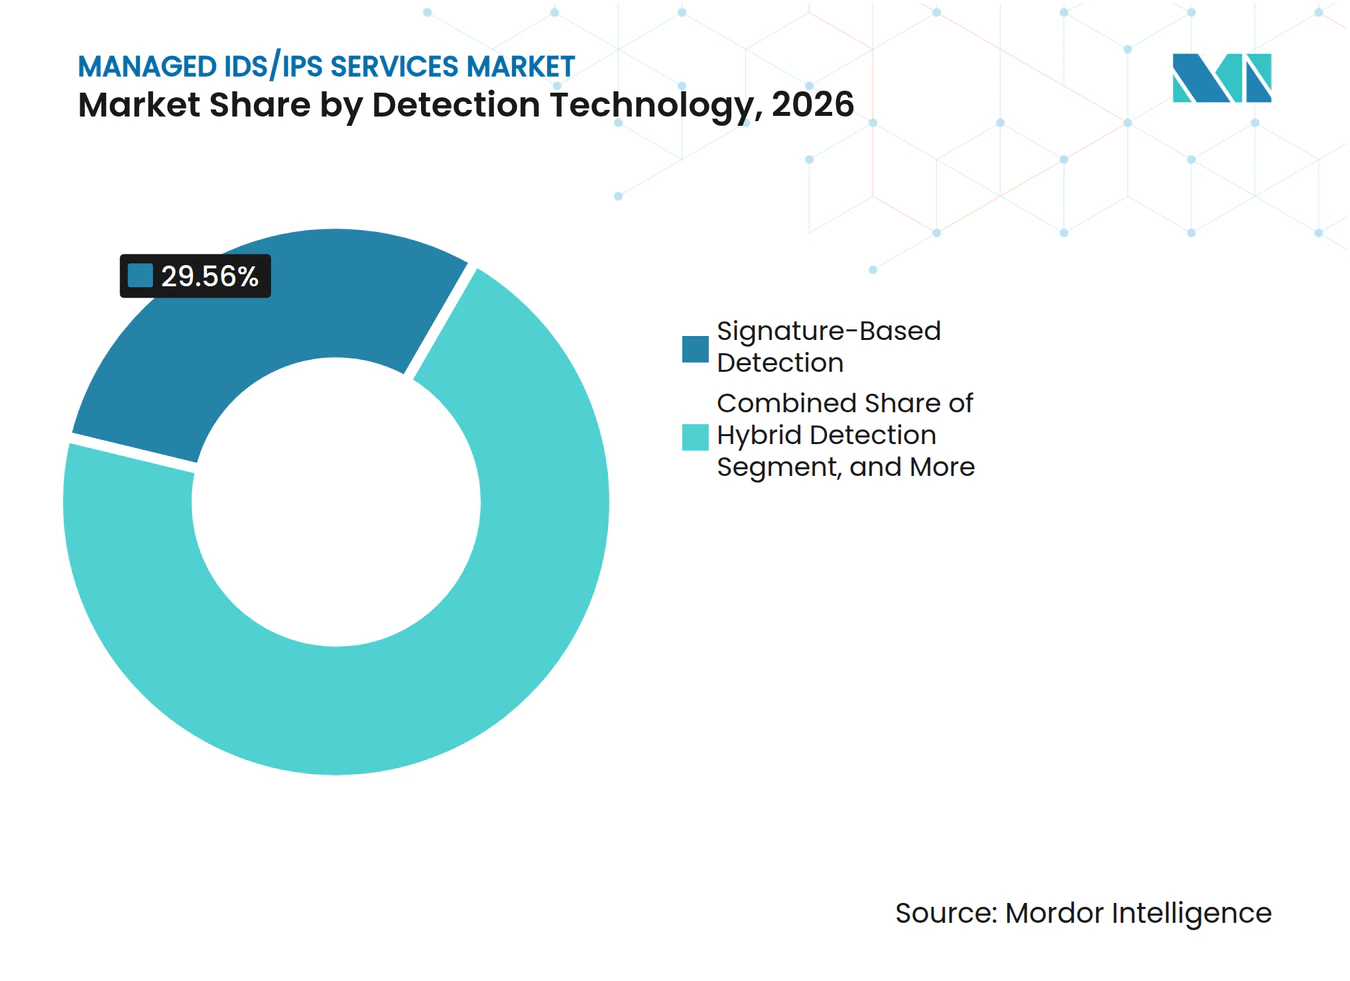
- Nach Erkennungstechnologie hielt die Signaturbasierte Erkennung im Jahr 2026 einen Umsatzanteil von 29,56 %, während die Hybride Erkennung bis 2032 voraussichtlich mit einem CAGR von 12,54 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 42,34 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 12,82 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware und Lieferketten-Angriffen | +2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an internem Sicherheitsbetriebspersonal | +2.1% | Global, akut in Nordamerika und Westeuropa | Mittelfristig (2–4 Jahre) |
| Expansion von Cloud- und Hybridnetzwerken | +1.9% | Global, angeführt von Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Compliance-Vorgaben für die kontinuierliche Überwachung | +1.5% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Managed IDS/IPS als kapitalextensiver SOC-Einstiegspunkt | +1.1% | Südamerika, asiatisch-pazifischer Raum, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Konvergenz der Netzwerktelemetrie über IT, OT und Cloud | +0.8% | Nordamerika, Europa, industrielle Märkte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware und Lieferketten-Angriffen treibt dringende Beschaffung an
Ransomware war in 48 % der im Verizon-Bericht 2026 analysierten Datenschutzverletzungen vertreten, verglichen mit 44 % im vorangegangenen Bericht.[1] Die Ausnutzung von Schwachstellen wurde zur führenden Methode für den Erstzugang, nachdem gestohlene Anmeldedaten diese Position 19 Jahre lang innegehabt hatten. Diese Veränderung erhöht den Wert der verwalteten Überwachung, da bekannte Schwachstellen ausgenutzt werden können, bevor interne Teams die Behebung abgeschlossen haben. Lieferkettenangriffe erfordern zudem Transparenz über den eingehenden Datenverkehr hinaus, da vertrauenswürdige Drittanbieterverbindungen Aktivitäten innerhalb eines etablierten Perimeters übertragen können. Der Markt für Managed IDS/IPS Services profitiert, wenn Anbieter Lieferantenverkehr und interne Bewegungen gemeinsam analysieren können. Verhaltensbaselines sind in diesem Zusammenhang relevant, da sie ungewöhnliche Aktivitäten erkennen können, selbst wenn eine Verbindung bereits über vertrauenswürdigen Zugang verfügt.
Mangel an internem Sicherheitsbetriebspersonal beschleunigt das Outsourcing
ISACA berichtete, dass 58 % der Cybersicherheitsteams im Jahr 2026 unterbesetzt waren, während 49 % offene Stellen hatten, die 3 bis 6 Monate zur Besetzung benötigten.[2] ISC2 stellte fest, dass 95 % der befragten Organisationen mindestens einen kritischen Cybersicherheitsbedarf hatten und 59 % diesen Bedarf als erheblich oder kritisch bezeichneten. Das Problem geht über die bloße Personalstärke hinaus, da Teams möglicherweise nicht über die Fähigkeiten verfügen, verhaltensbasierte Analysen zu konfigurieren oder identitätsbezogene Aktivitäten zu untersuchen. ISACA identifizierte LLM-SecOps-Kenntnisse auch als Lücke bei 45 % der Befragten im Jahr 2026. Managed IDS/IPS Services können Untersuchungskapazitäten und Analysten-Expertise bereitstellen, wo Kunden dieselbe Fähigkeit intern nicht aufbauen können. Anbieter, die den Weg von einer Warnung zu einer bestätigten Entscheidung verkürzen, können Vertragsverlängerungen und eine breitere Dienstleistungsnutzung unterstützen.
Expansion von Cloud- und Hybridnetzwerken übertrifft die Sensorabdeckung vor Ort
Cloud- und Hybridumgebungen erzeugen Telemetrie über Container, serverlose Funktionen, Programmierschnittstellen und virtuelle Netzwerke. Herkömmliche On-Premises-Sensoren können diese Schichten nicht vollständig abdecken. Erkennungsmethoden müssen daher über verschiedene Cloud-Umgebungen und sich ändernde Anwendungskomponenten hinweg funktionieren. Temporäre Cloud-Workloads können erstellt und entfernt werden, bevor eine konventionelle Sensorabdeckung angewendet wird. Dies schafft kurze Zeiträume, in denen ein Angreifer ohne die in einer festen Netzwerkumgebung verfügbare Transparenz agieren kann. Der Markt für Managed IDS/IPS Services bewegt sich daher in Richtung cloud-nativer Inspektion von lateralem Datenverkehr und Workload-Anomalien. Kubernetes-fähige Erkennung kann Anbietern helfen, Pod-zu-Pod-Aktivitäten und ungewöhnliches serverloses Verhalten zu beobachten.
Compliance-Vorgaben für die kontinuierliche Überwachung schaffen wiederkehrende Vertragsuntergrenzen
Der Digital Operational Resilience Act trat am 17. Januar 2025 in Kraft und verpflichtet betroffene EU-Finanzunternehmen zur Verwaltung von IKT-Risiken und zur Klassifizierung von Vorfällen.[3] NIS2 wird in den EU-Mitgliedstaaten umgesetzt und umfasst 18 kritische Sektoren, mit Bußgeldern, die für wesentliche Einrichtungen bis zu 10 Millionen EUR erreichen können. In den USA börsennotierte Unternehmen müssen wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen gemäß den SEC-Vorschriften offenlegen. Diese Verpflichtungen machen Echtzeitnachweise und dokumentierte Überwachungsprozesse bei der Beschaffung wichtiger. Der Markt für Managed IDS/IPS Services kann davon profitieren, wenn Anbieter Telemetrie auf regulatorische Kontrollen abbilden und Prüfaufzeichnungen aufbewahren. Kunden können einen Erkennungsdienst wechseln, aber den mit der regulatorischen Berichterstattung verbundenen Nachweisprozess zu ersetzen, ist schwieriger.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Warnungsüberlastung und Kosten durch Falschmeldungen | -1.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Datensouveränität und grenzüberschreitende Telemetriebeschränkungen | -1.1% | Europa, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Widerstand gegen das Outsourcing von Blockierungsentscheidungen mit hohen Berechtigungen | -0.8% | Nordamerika, Europa | Mittelfristig (2–4 Jahre) |
| Sichtbarkeitslücken bei verschlüsseltem Datenverkehr in Hybridnetzwerken | -0.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Warnungsüberlastung und Kosten durch Falschmeldungen mindern den Vertragswert
Hohe Falschmeldungsvolumina können das Vertrauen in einen Managed IDS/IPS Service mindern und Analysten-Zeit verbrauchen. Große Umgebungen können mehr Warnungen erzeugen, als menschliche Analysten schnell untersuchen können. Dies stellt eine praktische Herausforderung für verwaltete Überwachungsteams dar, die große Warnungsvolumina sortieren und priorisieren müssen. Ein Überlauf an Falschmeldungen schränkt auch die proaktive Bedrohungssuche und die Optimierung der Erkennung ein. Anbieter können dieses Problem reduzieren, indem sie hochkonfidente Fälle durch Automatisierung leiten und unbekannte Fälle an Analysten mit Untersuchungskontext weiterleiten. Der Markt für Managed IDS/IPS Services verzeichnet eine langsamere Vertragsannahme, wenn Kunden erwarten, dass ein Dienst mehr Rauschen erzeugt, anstatt die Priorisierung zu verbessern.
Datensouveränität und grenzüberschreitende Telemetriebeschränkungen schränken die Architektur ein
Datenlokalisierungsvorschriften können verlangen, dass Netzwerktelemetrie zur Verarbeitung innerhalb nationaler Grenzen verbleibt. Diese Anforderung kann mit einer zentralisierten Cloud-Architektur in Konflikt geraten, die Kunden von einem einzigen Verarbeitungsstandort aus bedient. ISACA identifiziert Drittanbieter von IKT-Diensten als Teil der vertraglichen Resilienzpflichten im Zusammenhang mit NIS2 und DORA. Separate regionale Verarbeitungsknoten können die Betriebskosten erhöhen und Signaturaktualisierungen komplexer machen. Sie können auch die kundenübergreifende Aggregation von Bedrohungsinformationen einschränken, die die verhaltensbasierte Erkennung unterstützt. Kleinere Anbieter könnten Schwierigkeiten haben, souveräne Verarbeitungskapazitäten in regulierten europäischen und asiatisch-pazifischen Märkten zu finanzieren. Das Ergebnis kann Anbieter mit lokaler Infrastruktur und etablierten regionalen Aktivitäten begünstigen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Cloud-Workloads zeichnen den Erkennungsperimeter neuManaged Network IDS/IPS entfiel im Jahr 2026 auf 38,56 % des Marktanteils für Managed IDS/IPS Services. Unternehmen mit großen On-Premises-Installationen in BFSI, Behörden und der Fertigung benötigen weiterhin deterministische Perimeterdurchsetzung und Blockierung mit geringer Latenz. Managed Host IDS/IPS unterstützt die Dateiintegritätsüberwachung und Host-Verhaltensaudits, während Managed Wireless IDS/IPS die Erkennung von Spektrumanomalien in Campus- und Industrieumgebungen unterstützt. Diese Dienste ermöglichen es Kunden, die Überwachungsabdeckung an ihre Netzwerkarchitektur und betrieblichen Anforderungen anzupassen. Feste Infrastruktur und etablierte Datenverkehrsrouten unterstützen weiterhin die netzwerkbasierte Überwachung in diesen Umgebungen.
Managed Cloud IDS/IPS wird voraussichtlich bis 2032 mit einem CAGR von 12,56 % wachsen. Multi-Cloud- und Hybridbereitstellungen verlagern relevanten Datenverkehr über die Reichweite von On-Premises-Sensoren hinaus. Die Managed IDS/IPS Services Branche reagiert mit Diensten, die darauf ausgelegt sind, cloud-native Schichten und internen Datenverkehr innerhalb virtueller privater Clouds zu beobachten. Die Inspektion von Ost-West-Datenverkehr kann laterale Bewegungen identifizieren, die Perimetergeräte möglicherweise nicht erkennen. Anbieter suchen auch nach Abdeckung für temporäre Workloads, die schnell bereitgestellt und entfernt werden.



Nach Endnutzerbranche:
Energie und Versorgungsunternehmen entwickeln sich zum WachstumskatalysatorBFSI entfiel im Jahr 2026 auf 23,44 % des Umsatzes mit Managed IDS/IPS Services. Finanzinstitute stehen vor anhaltenden Verpflichtungen für das Vorfallsmanagement, Prüfnachweise und die IKT-Risikoaufsicht. Ausgereifte Sicherheitsbetriebszentren können Druck auf die Servicepreise ausüben, aber Compliance-Anforderungen halten die Grundnachfrage aufrecht. Behörden und Verteidigung ist ein stabiler Endnutzerbereich, da einige Umgebungen eine luftgespaltene Erkennung und eine kontrollierte Servicebereitstellung erfordern. Gesundheitswesen und Biowissenschaften expandieren, da vernetzte Medizingeräte und Anforderungen an den Patientendatenschutz den Überwachungsbedarf erhöhen.
Energie und Versorgungsunternehmen wird voraussichtlich bis 2032 mit einem CAGR von 12,74 % wachsen. Anforderungen an die interne Netzwerksicherheitsüberwachung für Massenelektrizitätssysteme weiten die OT-Asset-Abdeckungspflichten für Netzbetreiber aus. Die Konvergenz von OT und IT bringt industrielle Steuerungsaktivitäten in Netzwerküberwachungsentscheidungen ein. Versorgungsunternehmen können Managed Services nutzen, um die für diese Umgebungen erforderlichen Compliance-Nachweise zu unterstützen. Der Markt für Managed IDS/IPS Services bietet eine Chance, wenn Anbieter sowohl den Versorgungsbetrieb als auch die Anforderungen an die Sicherheitsüberwachung verstehen.
Nach Erkennungstechnologie:
Hybridmodelle gewinnen gegenüber reinen Signatur-Stacks an BodenDie Signaturbasierte Erkennung hielt im Jahr 2026 einen Umsatzanteil von 29,56 %. Ihre definierte Abgleichlogik und die Klarheit des Prüfpfads bleiben nützlich, wo Erkennungsentscheidungen mit bekannten Bedrohungsindikatoren verknüpft werden müssen. Dieser Ansatz kann mit geringerem Rechenaufwand als einige modellbasierte Techniken betrieben werden. Die Anomaliebasierte Erkennung identifiziert Abweichungen von einer statistischen Baseline, während die Verhaltensbasierte Erkennung Aktivitätssequenzen untersucht, die auf einen mehrstufigen Einbruch hinweisen können. Die Netzwerkverhaltensanalyse erweitert die Transparenz über den internen Datenverkehr hinaus, ohne dass auf jedem Gerät ein Endpunkt-Agent erforderlich ist.
Die Hybride Erkennung wird voraussichtlich bis 2032 mit einem CAGR von 12,54 % wachsen. Der Ansatz kombiniert regelbasierte Methoden mit modellgesteuerter Analyse, um Abdeckung und Präzision in Einklang zu bringen. Er ist relevant für Angriffe, die sowohl bekannte Techniken als auch unbekanntes Verhalten nutzen. Anbieter können proprietäre Erkennungsinhalte auf der Grundlage ihrer eigenen Betriebserfahrung aufbauen, anstatt sich ausschließlich auf Standard-Signatur-Bibliotheken zu verlassen. Innerhalb der Managed IDS/IPS Services Branche kann dies Anbieter differenzieren, die eine tiefere Erkennungsabdeckung bieten, von solchen, die nur signaturbasierte Überwachung anbieten.

Geografische Analyse
Markt für verwaltete IDS/IPS-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 42,34 %. Die Vereinigten Staaten stützen diese Position durch Anforderungen, die kritische Infrastrukturen und Cyber-Offenlegungspflichten börsennotierter Unternehmen betreffen. Der Fahrplan von NERC befasst sich mit der internen Netzwerksicherheitsüberwachung im Rahmen seines Rahmens zum Schutz kritischer Infrastrukturen. Kanada trägt zur Nachfrage durch Finanzdienstleister und Betreiber kritischer Infrastrukturen bei, die Leitlinien zur kontinuierlichen Überwachung befolgen. Die regulierte Unternehmensbasis Nordamerikas stützt die Dienstleistungsnachfrage dort, wo Prüfungsnachweise und zeitnahe Untersuchungen erforderlich sind.
Markt für verwaltete IDS/IPS-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 12,82 % wachsen. Der Ausbau von 5G, digitale Zahlungen und eine breitere digitale Infrastruktur erhöhen das Volumen und die Vielfalt der Netzwerkaktivitäten, die Unternehmen absichern müssen. Das indische Gesetz zum Schutz digitaler personenbezogener Daten und die Meldepflichten von CERT-In unterstützen die Nachfrage nach kontinuierlichen Überwachungsdiensten. Indonesien und Japan sind relevant, da die Konvergenz von OT und IT in ihren Industriebasen eine Nachfrage nach Diensten schafft, die auf IEC 62443-Praktiken ausgerichtet sind. Chinas Präferenz für einheimische Sicherheitstechnologien begünstigt inländische Anbieter in Regierung und kritischer Infrastruktur, während Singapur und Australien als regionale Beschaffungszentren fungieren.
Markt für verwaltete IDS/IPS-Dienste in EMEA und Südamerika
Die Nachfrage in Europa wird durch NIS2 und DORA geprägt, einschließlich der Frist für Finanzunternehmen, die im Januar 2025 in Kraft trat. Deutschland und das Vereinigte Königreich bleiben wichtige Beschaffungszentren für BFSI- und Betreiber kritischer Infrastrukturen. Italien, Spanien und die Niederlande können an Dynamik gewinnen, da die nationale Umsetzung von NIS2 Compliance-Zeitpläne schafft. Der Nahe Osten wird durch Saudi-Arabiens Investitionen in digitale Infrastrukturen und den NCA-Rahmen für wesentliche Cybersicherheitskontrollen gestützt, während die Nachfrage in Südamerika und Afrika in Brasilien, Südafrika, Kenia und Nigeria wächst.
Wettbewerbslandschaft
Marktkonzentration
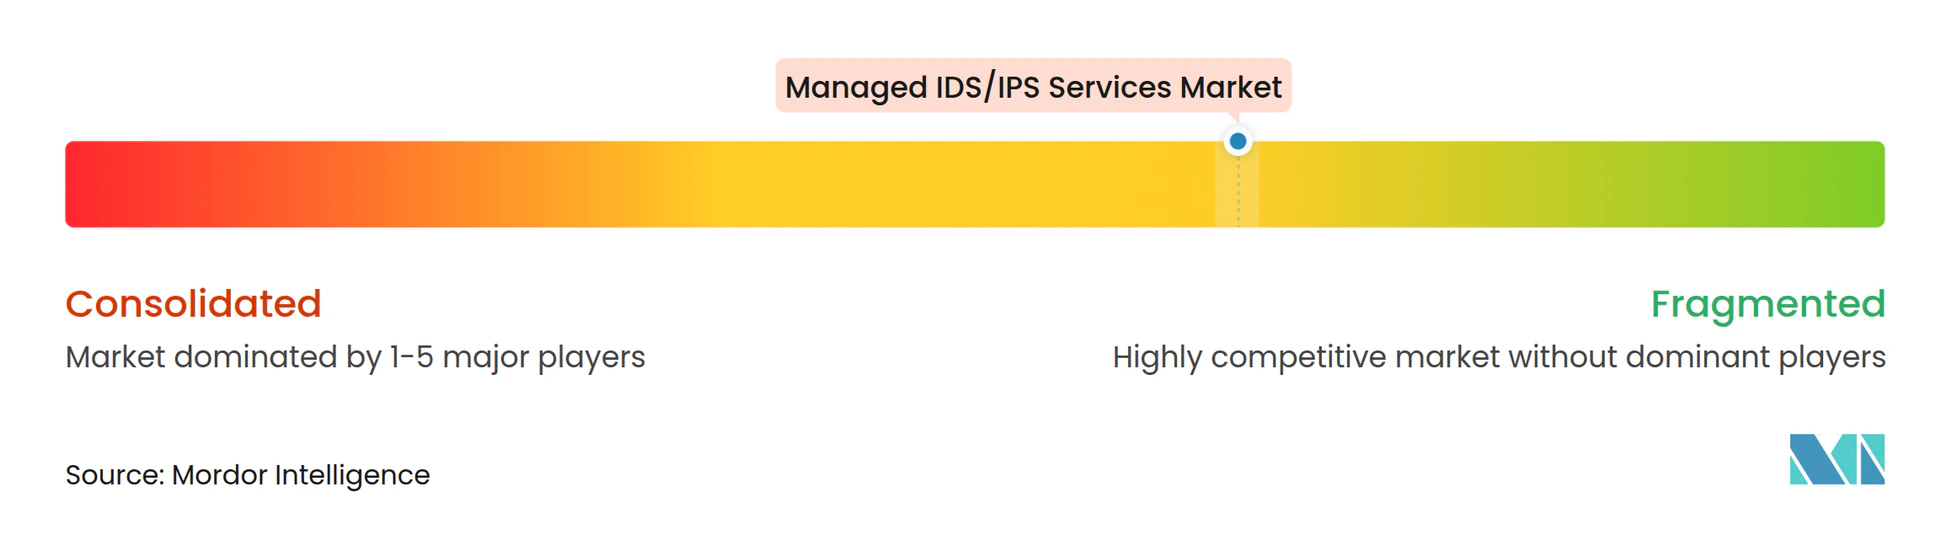
Der Markt für Managed IDS/IPS Services ist mäßig fragmentiert. LevelBlue, Arctic Wolf Networks, eSentire, Deepwatch, Expel und ReliaQuest bilden eine Spezialistenschicht im Bereich Managed Detection. CrowdStrike und SentinelOne erweitern die Endpunkt-Telemetrie durch plattformbasierte Angebote in die netzwerkbezogene Erkennung. Eigenständige Dienstleister stehen unter Preisdruck, wenn Kunden Erkennung als Teil einer breiteren Plattform erwerben können. Spezialisten differenzieren sich durch Erkennungsqualität, analysengeführte Untersuchungen und operativen Support.
Die Produktstrategie konzentriert sich auf KI-gestützte Untersuchungen, Datensouveränitätskapazitäten und breitere Serviceportfolios. Arctic Wolf startete im März 2026 Aurora Agentic SOC, das KI-Agenten für Triage und Untersuchungen einsetzt und gleichzeitig Blockierungsentscheidungen mit hoher Auswirkung bei menschlichen Analysten belässt. Deepwatch erlangte im Mai 2026 die ISO/IEC-42001-Zertifizierung für sein NEXA Agentic AI Ecosystem. LevelBlue gab im Oktober 2025 die Übernahme von Cybereason bekannt, um XDR-, digitale Forensik-, Incident-Response- und Bedrohungsintelligenz-Fähigkeiten hinzuzufügen. Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab, fügte die Counter Threat Unit zu Sophos X-Ops hinzu und integrierte Sophos Endpoint mit Taegis MDR und XDR.
OT-fähige Managed Detection ist ein wichtiger Bereich für die Serviceentwicklung im Markt für Managed IDS/IPS Services. Trellix kündigte 2025 eine native NDR-Integration mit Nozomi Networks an, um IT- und OT-Warnungen zu korrelieren und domänenübergreifende Angriffspfade zu identifizieren. Anbieter, die diese Fähigkeiten entwickeln oder erwerben, können um Aufträge in den Bereichen Energie, Versorgungsunternehmen und Fertigung konkurrieren, wo Compliance-Anforderungen immer anspruchsvoller werden. Die Verhaltensanalyse von verschlüsseltem Datenverkehr ist auch dort relevant, wo eine vollständige TLS-Entschlüsselung aufgrund von Datenschutzbedenken unpraktisch ist.
Marktführer für Managed IDS/IPS Services
-
LevelBlue, Inc.
-
Arctic Wolf Networks, Inc.
-
eSentire, Inc.
-
Secureworks Corp.
-
Zscaler
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete IDS/IPS-Dienste Unternehmen in diesem Bericht
- LevelBlue, Inc.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Secureworks Corp.
- Zscaler
- Binary Defense Systems, Inc.
- Expel, Inc.
- Proficio, Inc.
- ReliaQuest Holdings, Inc.
- Deepwatch, Inc.
- Huntress Labs Incorporated
- Sophos Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- CrowdStrike, Inc.
- Cybereason Inc.
- Kudelski Security, Inc.
- Kroll, LLC
- Vectra AI, Inc.
- Vijilan Security, LLC
- UltraViolet Cyber, Inc.
- Trustwave Holdings, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete IDS/IPS-Dienste
- Oktober 2026: SentinelOne ernannte LevelBlue zu seinem globalen exklusiven Lieferpartner für Wayfinder-Dienste zur Bedrohungserkennung und -reaktion, die MDR, Incident Readiness and Response sowie Threat Hunting umfassen. Die Vereinbarung nutzte LevelBlues globale SOC-Infrastruktur und das Erbe in der Incident Response, um die Reichweite von Wayfinder auf Nord- und Südamerika, EMEA und den asiatisch-pazifischen Raum auszudehnen, und erweiterte den Lieferfußabdruck für verwaltete Netzwerkerkennung für beide Unternehmen erheblich.
- September 2026: eSentire übernahm ein KI-Sicherheits-Startup im Stealth-Modus, um KI-Observierbarkeits- und Kontrollfähigkeiten in seine Atlas-Plattform zu integrieren und die Managed-Detection-Abdeckung auf KI-spezifische Risikobereiche auszuweiten, einschließlich der Nutzung von Shadow-KI und Anomalien bei der Modellinferenz – Risikokategorien, für die herkömmliche IDS/IPS-Signatur-Engines nicht ausgelegt sind.
- Juli 2026: eSentire eröffnete ein neues US-amerikanisches Sicherheitsbetriebszentrum, das der US-Datensouveränität gewidmet ist, und beseitigte damit direkt die Datensouveränitätsbarriere, die die Beschaffung von Managed IDS/IPS in regulierten US-Sektoren einschließlich Verteidigungsaufträgen, Gesundheitswesen und Finanzdienstleistungen eingeschränkt hatte.
- Mai 2026: Deepwatch erlangte die ISO/IEC-42001-Zertifizierung für sein NEXA Agentic AI Ecosystem und etablierte damit die erste auf eine verwaltete Sicherheitsbetriebsplattform angewandte KI-Managementsystem-Standardzertifizierung sowie einen prüfbaren Governance-Rahmen für agentengesteuerte KI-basierte IDS/IPS-Entscheidungsfindung.
Globaler Berichtsumfang für den Markt für Managed IDS/IPS Services
Der Markt für Managed IDS/IPS Services bezieht sich auf die Branche, die sich auf das ausgelagerte Monitoring, Management, die Optimierung und Wartung von Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) durch spezialisierte Sicherheitsdienstleister konzentriert, um Organisationen dabei zu helfen, Cyberbedrohungen in Echtzeit zu erkennen, zu analysieren und zu mindern.
Der Bericht über den Markt für Managed IDS/IPS Services ist segmentiert nach Servicetyp (Managed Network IDS/IPS, Managed Host IDS/IPS, Managed Cloud IDS/IPS, Managed Wireless IDS/IPS), nach Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI), Behörden und Verteidigung, Gesundheitswesen und Biowissenschaften, Informationstechnologie und Telekommunikation, Fertigung und Industrie, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, Sonstige Endnutzerbranchen), nach Erkennungstechnologie (Signaturbasierte Erkennung, Anomaliebasierte Erkennung, Verhaltensbasierte Erkennung, Netzwerkverhaltensanalyse, Hybride Erkennung) sowie nach Geografie (Nordamerika [Vereinigte Staaten, Kanada, Mexiko], Südamerika [Brasilien, Argentinien, Chile, Kolumbien, Übriges Südamerika], Europa [Deutschland, Vereinigtes Königreich, Frankreich, Italien, Spanien, Niederlande, Übriges Europa], Asiatisch-Pazifischer Raum [China, Japan, Indien, Südkorea, Australien, Singapur, Indonesien, Übriger Asiatisch-Pazifischer Raum], Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Türkei, Israel, Katar, Übriger Naher Osten], Afrika [Südafrika, Nigeria, Ägypten, Kenia, Übriges Afrika]). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Network IDS/IPS |
| Managed Host IDS/IPS |
| Managed Cloud IDS/IPS |
| Managed Wireless IDS/IPS |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Behörden und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Fertigung und Industrie |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Signaturbasierte Erkennung |
| Anomaliebasierte Erkennung |
| Verhaltensbasierte Erkennung |
| Netzwerkverhaltensanalyse |
| Hybride Erkennung |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Kolumbien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Niederlande | |
| Übriges Europa | |
| Asiatisch-Pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Indonesien | |
| Übriger Asiatisch-Pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Katar | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Kenia | |
| Übriges Afrika |
| Nach Servicetyp | Managed Network IDS/IPS | |
| Managed Host IDS/IPS | ||
| Managed Cloud IDS/IPS | ||
| Managed Wireless IDS/IPS | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Behörden und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Fertigung und Industrie | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Erkennungstechnologie | Signaturbasierte Erkennung | |
| Anomaliebasierte Erkennung | ||
| Verhaltensbasierte Erkennung | ||
| Netzwerkverhaltensanalyse | ||
| Hybride Erkennung | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Kolumbien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Niederlande | ||
| Übriges Europa | ||
| Asiatisch-Pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Indonesien | ||
| Übriger Asiatisch-Pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Katar | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed IDS/IPS Services?
Der Markt für Managed IDS/IPS Services wird für 2027 auf 3,22 Milliarden USD und bis 2032 auf 5,62 Milliarden USD prognostiziert, mit einem CAGR von 11,75 % über den Zeitraum 2027 bis 2032. Die Prognose spiegelt die Nachfrage nach kontinuierlicher Überwachung in Cloud-, On-Premises- und industriellen Umgebungen wider.
Was treibt die Nachfrage nach Managed IDS/IPS Services an?
Ransomware, die Ausnutzung von Schwachstellen, Fachkräftemangel, Cloud-Adoption und regulatorische Überwachungspflichten unterstützen die Nachfrage. Diese Faktoren erhöhen den Bedarf an kontinuierlicher Transparenz, dokumentierten Nachweisen und zeitnahen Untersuchungen.
Welcher Servicetyp führt bei Managed IDS/IPS Services?
Managed Network IDS/IPS führte den Umsatz nach Servicetyp mit 38,56 % im Jahr 2026 an, während Managed Cloud IDS/IPS bis 2032 voraussichtlich mit einem CAGR von 12,56 % wachsen wird. Der Markt für Managed IDS/IPS Services verlagert sich hin zu einer Abdeckung, die virtuelle private Clouds und temporäre Workloads einschließt.
Welcher Endnutzersektor verzeichnet die höchste prognostizierte Expansion?
Energie und Versorgungsunternehmen wird voraussichtlich bis 2032 mit einem CAGR von 12,74 % wachsen, da OT-Überwachung und Sicherheitsanforderungen für Versorgungsunternehmen zunehmen. Anbieter benötigen Betriebskenntnisse über industrielle Systeme sowie Netzwerküberwachungsprozesse.
Welche Region hat die stärkste Position bei Managed IDS/IPS Services?
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 42,34 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 12,82 % wachsen wird. Die nordamerikanische Nachfrage wird durch regulierte Unternehmen unterstützt, während die asiatisch-pazifische Nachfrage durch den Ausbau der digitalen Infrastruktur gestützt wird.
Warum ist Datensouveränität für Managed-Detection-Dienste wichtig?
Kunden in regulierten Sektoren können verlangen, dass Telemetrie innerhalb nationaler Grenzen verarbeitet wird, was Anbieter mit regionaler Verarbeitungs- und SOC-Kapazität begünstigt. Der Markt für Managed IDS/IPS Services belohnt daher lokale Lieferkapazitäten zusätzlich zur Erkennungsfähigkeit.