
Taille et part du marché des services IDS/IPS gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
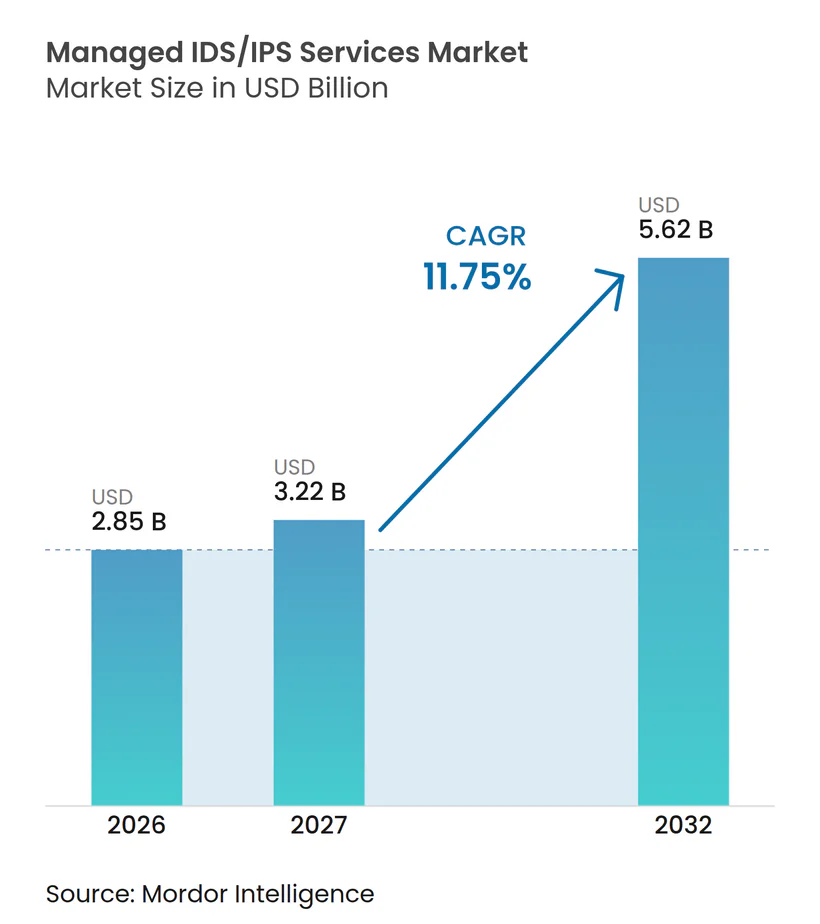
| Taille du Marché (2027) | 3.22 Milliards de dollars |
| Taille du Marché (2032) | 5.62 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.75 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services IDS/IPS gérés par Mordor Intelligence
La taille du marché des services IDS/IPS gérés devrait s'étendre de 2,85 milliards USD en 2026 et 3,22 milliards USD en 2027 à 5,62 milliards USD d'ici 2032, enregistrant un CAGR de 11,75 % entre 2027 et 2032. Les rançongiciels, l'exposition aux chaînes d'approvisionnement et l'exploitation des vulnérabilités font de la détection continue une priorité pour les équipes de sécurité des entreprises. Les obligations réglementaires dans les services financiers et les infrastructures critiques transforment également la surveillance continue en une exigence de conformité documentée. Les fournisseurs répondent avec des offres de détection gérée qui combinent la visibilité réseau, le soutien des analystes et l'investigation automatisée. La demande se déplace vers des services capables de surveiller les charges de travail cloud, l'activité du réseau interne et les environnements industriels sans séparer ces domaines de sécurité. Le marché des services IDS/IPS gérés favorise également les fournisseurs capables de prendre en charge le traitement local des données lorsque les clients font face à des obligations de résidence des données.
Points clés du rapport
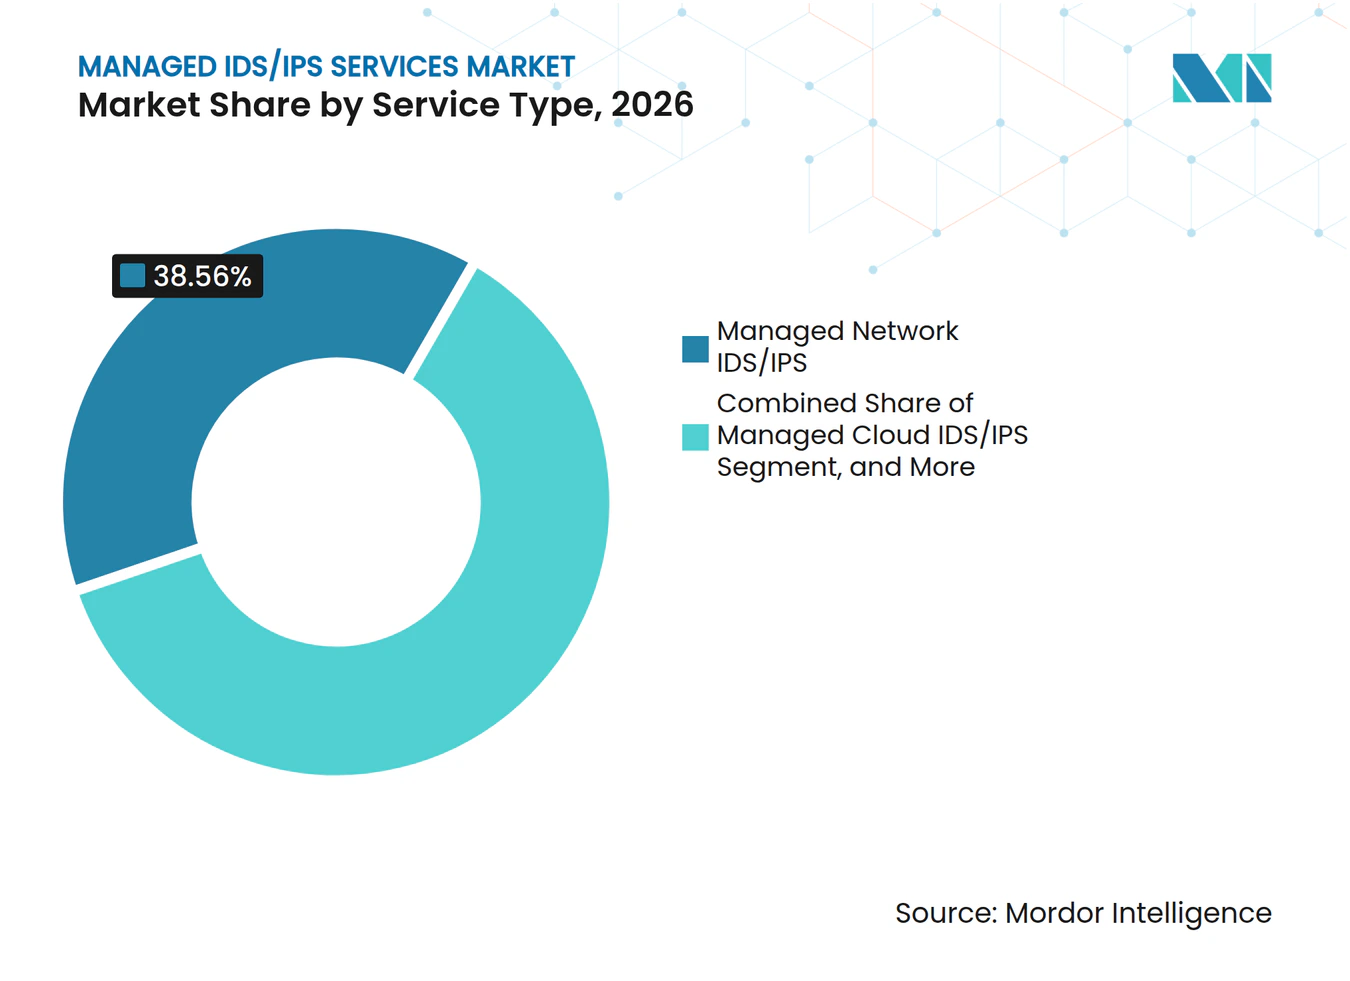
- Par type de service, l'IDS/IPS réseau géré détenait 38,56 % de la part du marché des services IDS/IPS gérés en 2026, tandis que l'IDS/IPS cloud géré devrait se développer à un CAGR de 12,56 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 23,44 % des revenus en 2026, tandis que le secteur de l'énergie et des services publics devrait se développer à un CAGR de 12,74 % jusqu'en 2032.
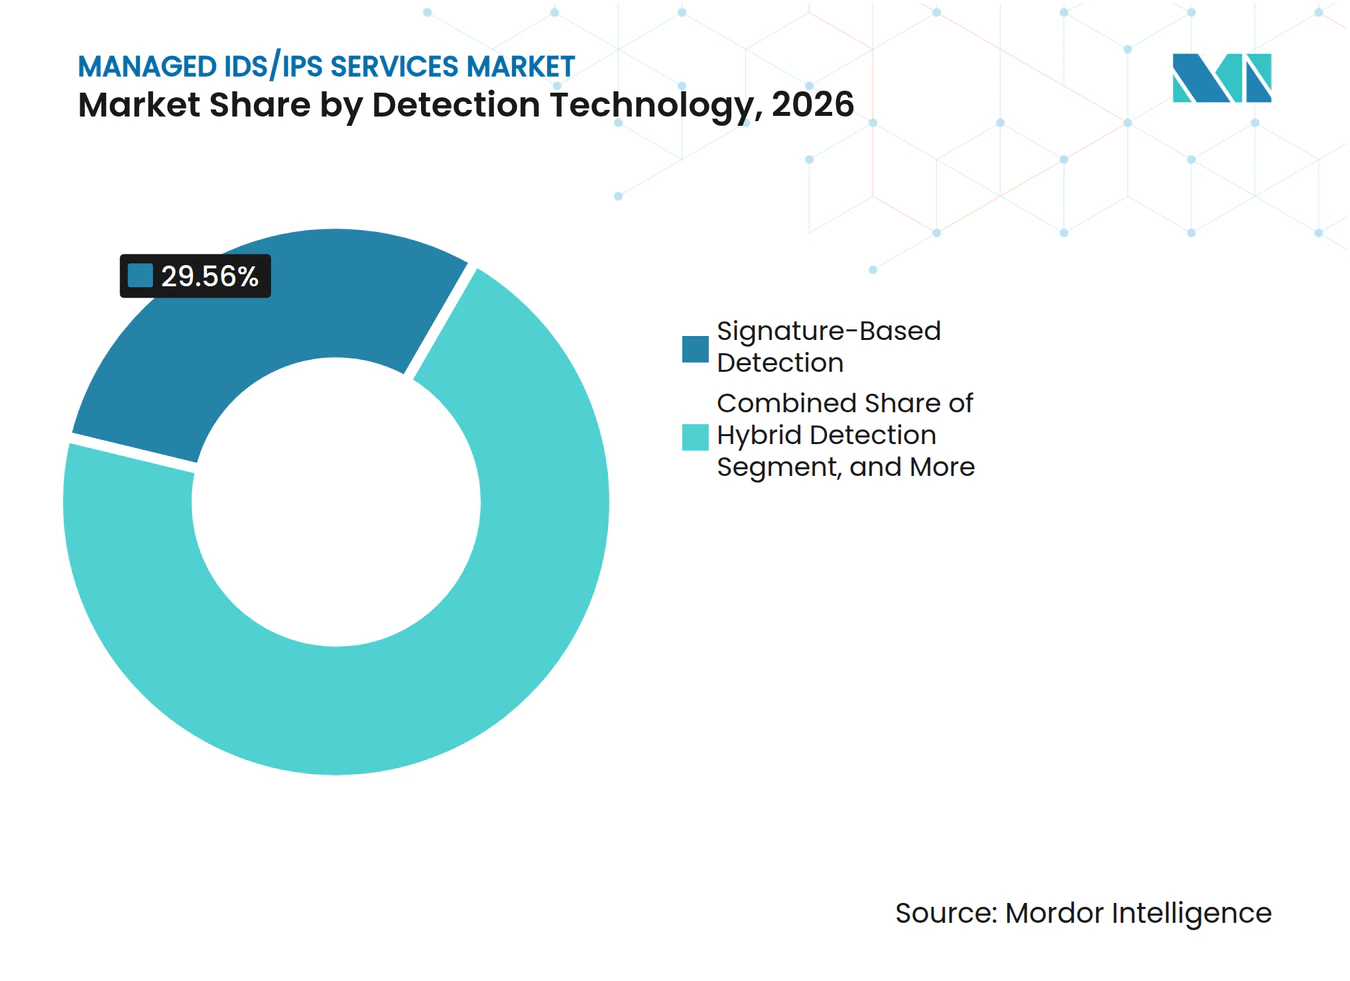
- Par technologie de détection, la détection basée sur les signatures détenait 29,56 % des revenus en 2026, tandis que la détection hybride devrait se développer à un CAGR de 12,54 % jusqu'en 2032.
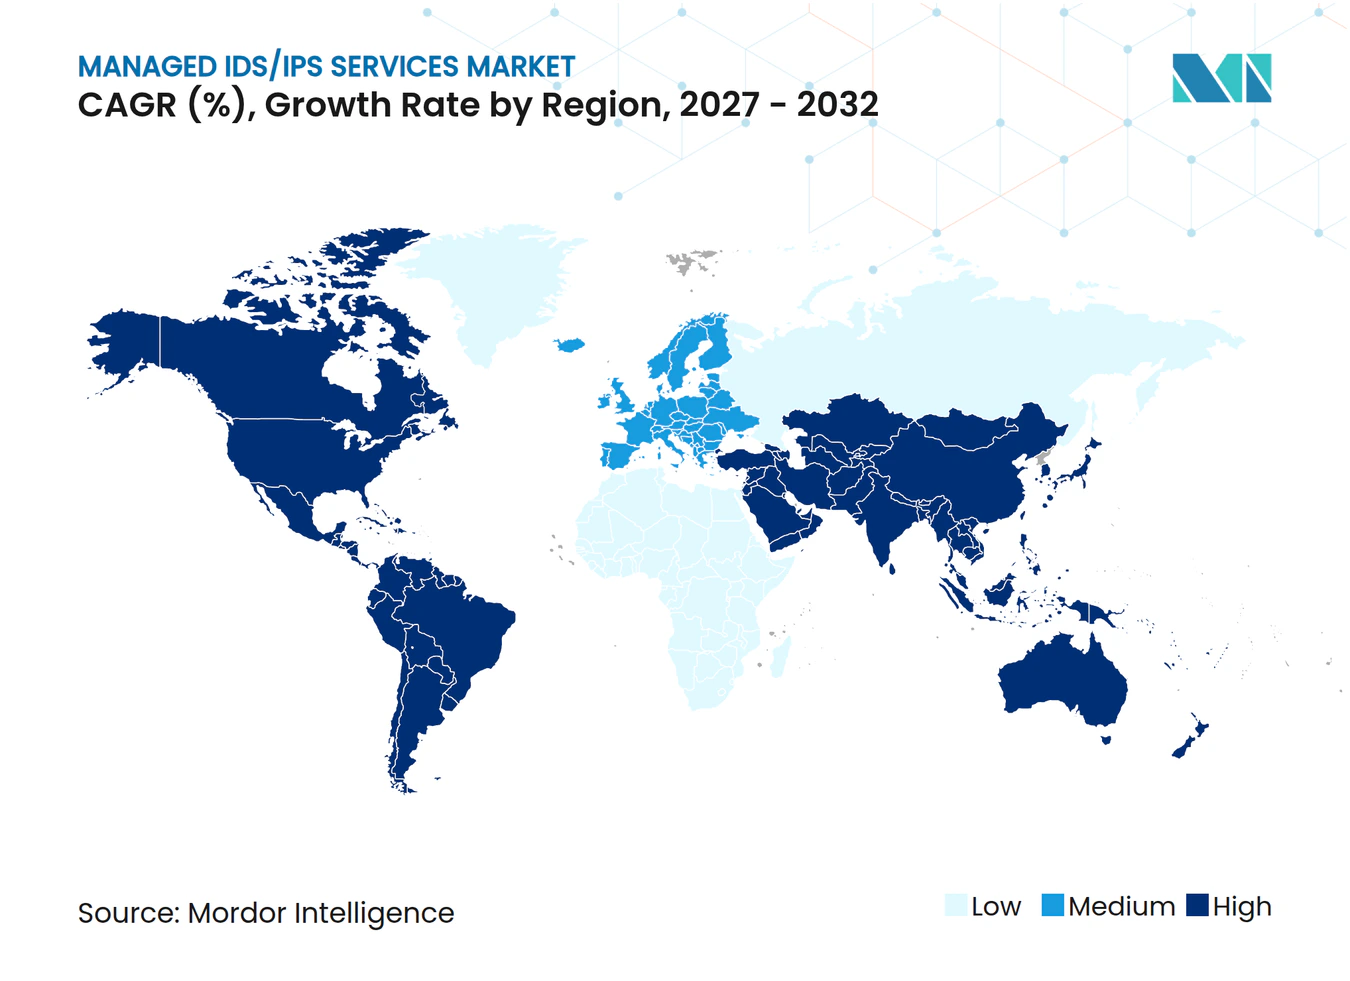
- Par géographie, l'Amérique du Nord détenait 42,34 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,82 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des rançongiciels et des intrusions dans les chaînes d'approvisionnement | +2.8% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de talents internes en opérations de sécurité | +2.1% | Mondial, aiguë en Amérique du Nord et en Europe occidentale | Moyen terme (2-4 ans) |
| Expansion du cloud et des réseaux hybrides | +1.9% | Mondial, porté par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Obligations de conformité en matière de surveillance continue | +1.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Services IDS/IPS gérés comme point d'entrée SOC à faible dépense d'investissement | +1.1% | Amérique du Sud, Asie-Pacifique, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Convergence de la télémétrie réseau entre IT, OT et cloud | +0.8% | Amérique du Nord, Europe, marchés industriels d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'escalade des rançongiciels et des intrusions dans les chaînes d'approvisionnement stimule les achats urgents
Les rançongiciels sont apparus dans 48 % des violations analysées dans le rapport 2026 de Verizon, contre 44 % dans le rapport précédent.[1] L'exploitation des vulnérabilités est devenue la principale méthode d'accès initial après 19 ans durant lesquels les identifiants volés occupaient cette position. Ce changement accroît la valeur de la surveillance gérée, car les failles connues peuvent être exploitées avant que les équipes internes n'achèvent la remédiation. Les attaques contre les chaînes d'approvisionnement nécessitent également une visibilité au-delà du trafic entrant, car des connexions tierces de confiance peuvent introduire de l'activité à l'intérieur d'un périmètre établi. Le marché des services IDS/IPS gérés bénéficie lorsque les fournisseurs peuvent analyser conjointement le trafic des fournisseurs et les mouvements internes. L'établissement de bases comportementales est pertinent dans ce contexte, car il peut identifier une activité inhabituelle même lorsqu'une connexion dispose déjà d'un accès de confiance.
La pénurie de talents internes en opérations de sécurité accélère l'externalisation
L'ISACA a rapporté que 58 % des équipes de cybersécurité étaient sous-effectif en 2026, tandis que 49 % avaient des postes vacants nécessitant 3 à 6 mois pour être pourvus.[2] L'ISC2 a constaté que 95 % des organisations interrogées avaient au moins 1 besoin critique en compétences de cybersécurité, et 59 % ont décrit ce besoin comme significatif ou critique. Le problème va au-delà des effectifs, car les équipes peuvent manquer de compétences pour paramétrer les analyses comportementales ou enquêter sur les activités liées aux identités. L'ISACA a également identifié les compétences en SecOps LLM comme une lacune pour 45 % des répondants en 2026. Les services IDS/IPS gérés peuvent fournir une capacité d'investigation et une expertise analytique là où les clients ne peuvent pas développer la même capacité en interne. Les fournisseurs qui raccourcissent le chemin entre une alerte et une décision confirmée peuvent soutenir les renouvellements et l'adoption plus large des services.
L'expansion du cloud et des réseaux hybrides dépasse la couverture des capteurs sur site
Les environnements cloud et hybrides génèrent de la télémétrie à travers les conteneurs, les fonctions sans serveur, les interfaces de programmation d'applications et les réseaux virtuels. Les capteurs sur site traditionnels ne peuvent pas assurer une couverture complète de ces couches. Les méthodes de détection doivent donc fonctionner dans des environnements cloud variés et des composants d'application changeants. Les charges de travail cloud temporaires peuvent être créées et supprimées avant que la couverture conventionnelle des capteurs ne soit appliquée. Cela crée de courtes périodes durant lesquelles un attaquant peut opérer sans la visibilité disponible dans un environnement réseau fixe. Le marché des services IDS/IPS gérés évolue donc vers une inspection native du cloud du trafic latéral et des anomalies de charge de travail. La détection compatible Kubernetes peut aider les fournisseurs à observer l'activité entre pods et les comportements inhabituels des fonctions sans serveur.
Les obligations de conformité en matière de surveillance continue créent des planchers de contrats récurrents
Le règlement sur la résilience opérationnelle numérique est entré en vigueur le 17 janvier 2025 et exige des entités financières de l'UE concernées qu'elles gèrent le risque TIC et classifient les incidents.[3] La directive NIS2 est mise en œuvre dans les États membres de l'UE et couvre 18 secteurs critiques, avec des amendes pouvant atteindre 10 millions EUR pour les entités essentielles. Les sociétés cotées aux États-Unis doivent divulguer les incidents de cybersécurité significatifs dans les 4 jours ouvrables en vertu des règles de la SEC. Ces obligations rendent les preuves en temps réel et les processus de surveillance documentés plus importants dans les achats. Le marché des services IDS/IPS gérés peut en bénéficier lorsque les fournisseurs associent la télémétrie aux contrôles réglementaires et conservent les enregistrements d'audit. Les clients peuvent changer de service de détection, mais remplacer le processus de preuve lié aux rapports réglementaires est plus difficile.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fatigue des alertes et coûts des faux positifs | -1.4% | Mondial | Court terme (≤ 2 ans) |
| Souveraineté des données et restrictions de télémétrie transfrontalière | -1.1% | Europe, Asie-Pacifique | Moyen terme (2-4 ans) |
| Résistance à l'externalisation des décisions de blocage à privilèges élevés | -0.8% | Amérique du Nord, Europe | Moyen terme (2-4 ans) |
| Lacunes de visibilité du trafic chiffré dans les réseaux hybrides | -0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La fatigue des alertes et les coûts des faux positifs érodent la valeur des contrats
Des volumes élevés de faux positifs peuvent réduire la confiance dans un service IDS/IPS géré et consommer le temps des analystes. Les grands environnements peuvent produire plus d'alertes que les analystes humains ne peuvent en investiguer rapidement. Cela crée un défi pratique pour les équipes de surveillance gérée qui doivent trier et prioriser de grands volumes d'alertes. Le débordement de faux positifs limite également la chasse proactive aux menaces et le paramétrage de la détection. Les fournisseurs peuvent réduire ce problème en acheminant les cas à haute confiance via l'automatisation et en dirigeant les cas inhabituels vers des analystes disposant d'un contexte d'investigation. Le marché des services IDS/IPS gérés fait face à une adoption contractuelle plus lente lorsque les clients s'attendent à ce qu'un service ajoute du bruit plutôt qu'améliore la priorisation.
La souveraineté des données et les restrictions de télémétrie transfrontalière contraignent l'architecture
Les règles de localisation des données peuvent exiger que la télémétrie réseau reste à l'intérieur des frontières nationales pour le traitement. Cette exigence peut entrer en conflit avec une architecture cloud centralisée qui sert les clients depuis un seul emplacement de traitement. L'ISACA identifie les fournisseurs de services TIC tiers comme faisant partie des obligations de résilience contractuelle associées à NIS2 et DORA. Des nœuds de traitement régionaux séparés peuvent augmenter les coûts d'exploitation et rendre les mises à jour des signatures plus complexes. Ils peuvent également limiter l'agrégation de renseignements sur les menaces entre clients qui soutient la détection comportementale. Les fournisseurs plus petits peuvent avoir du mal à financer une capacité de traitement souveraine dans les marchés européens et d'Asie-Pacifique réglementés. Le résultat peut favoriser les fournisseurs disposant d'une infrastructure locale et d'opérations régionales établies.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les charges de travail cloud redessinent le périmètre de détectionL'IDS/IPS réseau géré représentait 38,56 % de la part du marché des services IDS/IPS gérés en 2026. Les entreprises disposant de grandes empreintes sur site dans les secteurs BFSI, gouvernemental et manufacturier continuent de nécessiter une application déterministe du périmètre et un blocage à faible latence. L'IDS/IPS hôte géré prend en charge la surveillance de l'intégrité des fichiers et l'audit du comportement des hôtes, tandis que l'IDS/IPS sans fil géré prend en charge la détection des anomalies spectrales dans les environnements de campus et industriels. Ces services permettent aux clients d'aligner la couverture de surveillance sur leur architecture réseau et leurs exigences opérationnelles. Les infrastructures fixes et les routes de trafic établies continuent de soutenir la surveillance basée sur le réseau dans ces contextes.
L'IDS/IPS cloud géré devrait se développer à un CAGR de 12,56 % jusqu'en 2032. Les déploiements multi-cloud et hybrides déplacent le trafic pertinent au-delà de la portée des capteurs sur site. Le secteur des services IDS/IPS gérés répond avec des services conçus pour observer les couches natives du cloud et le trafic interne au sein des clouds privés virtuels. L'inspection du trafic est-ouest peut identifier les mouvements latéraux que les dispositifs de périmètre peuvent ne pas détecter. Les fournisseurs cherchent également à couvrir les charges de travail temporaires qui sont provisionnées et supprimées rapidement.



Par secteur d'utilisation final :
l'énergie et les services publics émergent comme catalyseur de croissanceLe BFSI représentait 23,44 % des revenus des services IDS/IPS gérés en 2026. Les institutions financières font face à des obligations continues en matière de gestion des incidents, de preuves d'audit et de supervision du risque TIC. Les centres d'opérations de sécurité matures peuvent exercer une pression sur la tarification des services, mais les exigences de conformité soutiennent la demande de base. Le gouvernement et la défense constituent un domaine d'utilisation final stable, car certains environnements nécessitent une détection en réseau isolé et une prestation de services contrôlée. La santé et les sciences de la vie se développent à mesure que les dispositifs médicaux connectés et les exigences de protection des données des patients ajoutent des besoins de surveillance.
L'énergie et les services publics devraient se développer à un CAGR de 12,74 % jusqu'en 2032. Les exigences de surveillance de la sécurité des réseaux internes pour les systèmes électriques en vrac élargissent les obligations de couverture des actifs OT pour les opérateurs de réseau. La convergence OT et IT intègre l'activité des systèmes de contrôle industriel dans les décisions de surveillance réseau. Les opérateurs de services publics peuvent utiliser des services gérés pour soutenir les preuves de conformité nécessaires à ces environnements. Le marché des services IDS/IPS gérés offre une opportunité aux fournisseurs qui comprennent à la fois les opérations des services publics et les exigences de surveillance de la sécurité.
Par technologie de détection :
les modèles hybrides gagnent du terrain sur les piles basées uniquement sur les signaturesLa détection basée sur les signatures détenait 29,56 % des revenus en 2026. Sa logique de correspondance définie et la clarté de sa piste d'audit restent utiles lorsque les décisions de détection doivent être liées à des indicateurs de menaces connus. Cette approche peut fonctionner avec des exigences de calcul inférieures à certaines techniques basées sur des modèles. La détection basée sur les anomalies identifie les écarts par rapport à une base statistique, tandis que la détection basée sur le comportement examine les séquences d'activité pouvant indiquer une intrusion en plusieurs étapes. L'analyse du comportement réseau étend la visibilité sur le trafic interne sans nécessiter d'agent de point de terminaison sur chaque appareil.
La détection hybride devrait se développer à un CAGR de 12,54 % jusqu'en 2032. L'approche combine des méthodes basées sur des règles avec une analyse pilotée par des modèles pour équilibrer la couverture et la précision. Elle est pertinente pour les attaques qui utilisent à la fois des techniques connues et des comportements inhabituels. Les fournisseurs peuvent développer du contenu de détection propriétaire à partir de leur propre expérience opérationnelle plutôt que de s'appuyer uniquement sur des bibliothèques de signatures standard. Au sein du secteur des services IDS/IPS gérés, cela peut différencier les fournisseurs qui offrent une couverture de détection plus approfondie de ceux qui proposent une surveillance basée uniquement sur les signatures.

Analyse géographique
Marché des Services Gérés IDS/IPS en Amérique du Nord
L'Amérique du Nord détenait 42,34 % des revenus en 2026. Les États-Unis soutiennent cette position grâce à des exigences qui concernent les infrastructures critiques et les divulgations cybernétiques des sociétés cotées en bourse. La feuille de route de la NERC traite de la surveillance de la sécurité des réseaux internes dans le cadre de sa protection des infrastructures critiques. Le Canada accroît la demande des opérateurs de services financiers et d'infrastructures critiques qui suivent les recommandations de surveillance continue. La base d'entreprises réglementées en Amérique du Nord soutient la demande de services là où des preuves d'audit et des investigations rapides sont requises.
Marché des Services Gérés IDS/IPS en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 12,82 % jusqu'en 2032. Le déploiement de la 5G, les paiements numériques et l'élargissement des infrastructures numériques augmentent le volume et la diversité des activités réseau que les entreprises doivent sécuriser. La loi indienne sur la protection des données personnelles numériques et les exigences de signalement du CERT-In soutiennent la demande de services de surveillance continue. L'Indonésie et le Japon sont pertinents car la convergence des technologies opérationnelles et des technologies de l'information dans leurs bases industrielles crée une demande de services alignés sur les pratiques IEC 62443. La préférence de la Chine pour les technologies de sécurité indigènes favorise les fournisseurs nationaux dans les secteurs gouvernementaux et des infrastructures critiques, tandis que Singapour et l'Australie servent de centres d'approvisionnement régionaux.
Marché des Services Gérés IDS/IPS en EMEA et en Amérique du Sud
La demande en Europe est façonnée par NIS2 et DORA, y compris l'échéance applicable aux entités financières entrée en vigueur en janvier 2025. L'Allemagne et le Royaume-Uni demeurent d'importants centres d'approvisionnement pour les opérateurs du secteur BFSI et des infrastructures critiques. L'Italie, l'Espagne et les Pays-Bas peuvent prendre de l'élan à mesure que la mise en œuvre nationale de NIS2 crée des calendriers de conformité. Le Moyen-Orient est soutenu par les investissements de l'Arabie saoudite dans les infrastructures numériques et le cadre des contrôles essentiels de cybersécurité de la NCA, tandis que la demande en Amérique du Sud et en Afrique se développe au Brésil, en Afrique du Sud, au Kenya et au Nigeria.
Paysage concurrentiel
Concentration du Marché
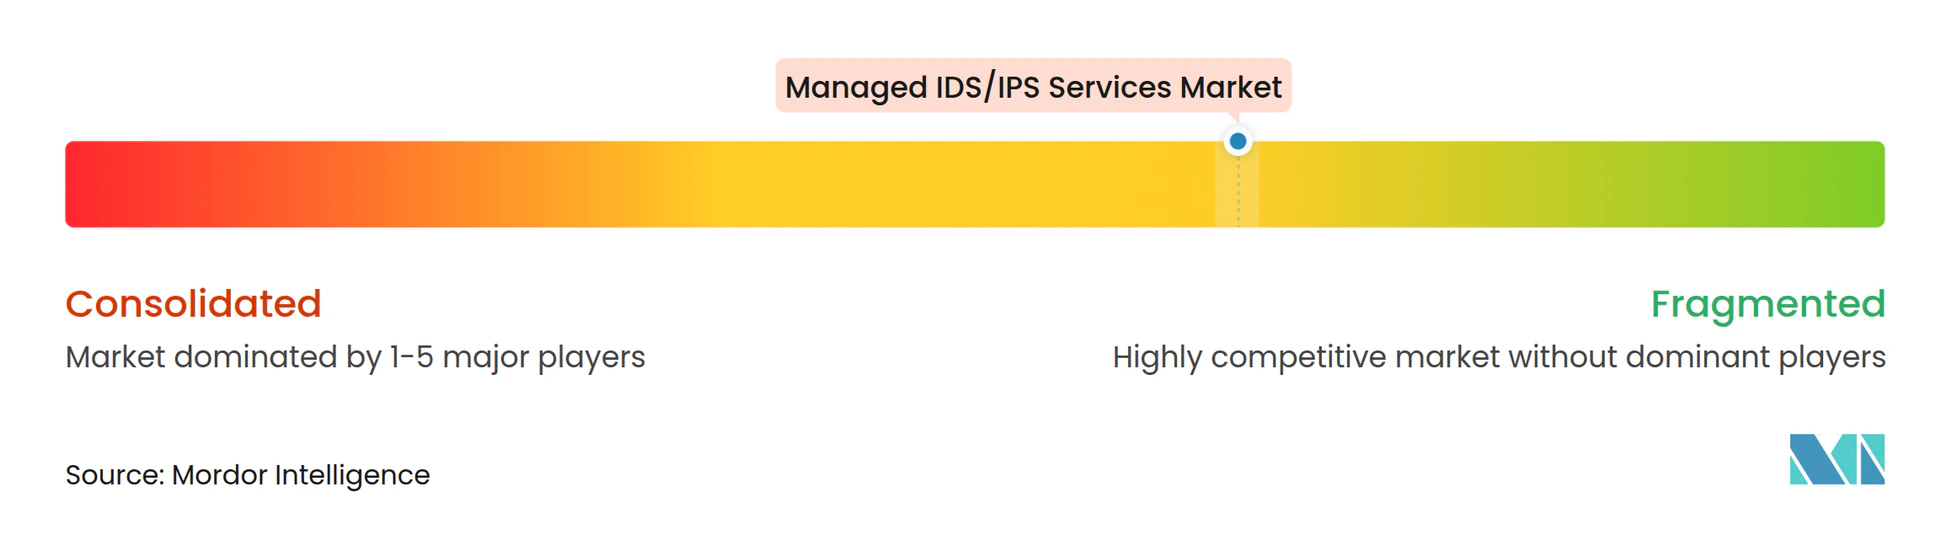
Le marché des services IDS/IPS gérés est modérément fragmenté. LevelBlue, Arctic Wolf Networks, eSentire, Deepwatch, Expel et ReliaQuest forment une couche spécialisée dans la détection gérée. CrowdStrike et SentinelOne étendent la télémétrie des points de terminaison à la détection liée au réseau via des offres basées sur des plateformes. Les fournisseurs de services autonomes font face à une pression sur les prix lorsque les clients peuvent acheter la détection dans le cadre d'une plateforme plus large. Les spécialistes se différencient par la qualité de la détection, les investigations menées par des analystes et le soutien opérationnel.
La stratégie produit est centrée sur l'investigation assistée par l'IA, la capacité de résidence des données et des portefeuilles de services plus larges. Arctic Wolf a lancé Aurora Agentic SOC en mars 2026, utilisant des agents d'IA pour le triage et l'investigation tout en maintenant les décisions de blocage à fort impact avec des analystes humains. Deepwatch a obtenu la certification ISO/IEC 42001 pour son écosystème d'IA agentique NEXA en mai 2026. LevelBlue a annoncé l'acquisition de Cybereason en octobre 2025 pour ajouter des capacités XDR, de criminalistique numérique, de réponse aux incidents et de renseignement sur les menaces. Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025, ajoutant la Counter Threat Unit à Sophos X-Ops et intégrant Sophos Endpoint avec Taegis MDR et XDR.
La détection gérée compatible OT est un domaine important pour le développement de services sur le marché des services IDS/IPS gérés. Trellix a annoncé l'intégration native NDR avec Nozomi Networks en 2025 pour corréler les alertes IT et OT et identifier les chemins d'attaque inter-domaines. Les fournisseurs qui développent ou acquièrent ces capacités peuvent concourir pour des travaux dans les secteurs de l'énergie, des services publics et de la fabrication où les besoins de conformité deviennent plus exigeants. L'analyse comportementale du trafic chiffré est également pertinente lorsque le déchiffrement TLS complet est impraticable en raison de préoccupations liées à la protection des données.
Leaders du secteur des services IDS/IPS gérés
-
LevelBlue, Inc.
-
Arctic Wolf Networks, Inc.
-
eSentire, Inc.
-
Secureworks Corp.
-
Zscaler
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés IDS/IPS Entreprises couvertes dans ce rapport
- LevelBlue, Inc.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Secureworks Corp.
- Zscaler
- Binary Defense Systems, Inc.
- Expel, Inc.
- Proficio, Inc.
- ReliaQuest Holdings, Inc.
- Deepwatch, Inc.
- Huntress Labs Incorporated
- Sophos Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- CrowdStrike, Inc.
- Cybereason Inc.
- Kudelski Security, Inc.
- Kroll, LLC
- Vectra AI, Inc.
- Vijilan Security, LLC
- UltraViolet Cyber, Inc.
- Trustwave Holdings, Inc.
Développements industriels récents dans Marché des Services Gérés IDS/IPS
- Octobre 2026 : SentinelOne a désigné LevelBlue comme son partenaire de livraison exclusif mondial pour les services de détection et de réponse aux menaces Wayfinder, englobant le MDR, la préparation et la réponse aux incidents, et la chasse aux menaces. L'accord a tiré parti de l'infrastructure SOC mondiale de LevelBlue et de son héritage en matière de réponse aux incidents pour étendre la portée de Wayfinder dans les Amériques, l'EMEA et l'Asie-Pacifique, élargissant considérablement l'empreinte de livraison de détection réseau gérée pour les deux entreprises.
- Septembre 2026 : eSentire a acquis une startup de sécurité IA en mode furtif pour intégrer des capacités d'observabilité et de contrôle de l'IA dans sa plateforme Atlas, étendant la couverture de détection gérée aux surfaces de risque spécifiques à l'IA, notamment l'utilisation de l'IA fantôme et les anomalies d'inférence de modèles, des catégories de risques que les moteurs de signatures IDS/IPS conventionnels ne sont pas conçus pour traiter.
- Juillet 2026 : eSentire a ouvert un nouveau centre d'opérations de sécurité américain dédié à la résidence des données aux États-Unis, résolvant directement l'obstacle de la souveraineté des données qui avait restreint les achats d'IDS/IPS gérés dans les secteurs américains réglementés, notamment la sous-traitance de défense, la santé et les services financiers.
- Mai 2026 : Deepwatch a obtenu la certification ISO/IEC 42001 pour son écosystème d'IA agentique NEXA, établissant la première certification de norme de système de gestion de l'IA appliquée à une plateforme d'opérations de sécurité gérée et créant un cadre de gouvernance auditable pour la prise de décision IDS/IPS pilotée par l'IA agentique.
Portée du rapport mondial sur le marché des services IDS/IPS gérés
Le marché des services IDS/IPS gérés désigne le secteur axé sur la surveillance externalisée, la gestion, l'optimisation et la maintenance des systèmes de détection d'intrusion (IDS) et des systèmes de prévention d'intrusion (IPS) par des fournisseurs de services de sécurité spécialisés, afin d'aider les organisations à détecter, analyser et atténuer les cybermenaces en temps réel.
Le rapport sur le marché des services IDS/IPS gérés est segmenté par type de service (IDS/IPS réseau géré, IDS/IPS hôte géré, IDS/IPS cloud géré, IDS/IPS sans fil géré), par secteur d'utilisation final (banque, services financiers et assurance (BFSI), gouvernement et défense, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication et industrie, commerce de détail et commerce électronique, énergie et services publics, autres secteurs d'utilisation final), par technologie de détection (détection basée sur les signatures, détection basée sur les anomalies, détection basée sur le comportement, analyse du comportement réseau, détection hybride), et par géographie (Amérique du Nord [États-Unis, Canada, Mexique], Amérique du Sud [Brésil, Argentine, Chili, Colombie, reste de l'Amérique du Sud], Europe [Allemagne, Royaume-Uni, France, Italie, Espagne, Pays-Bas, reste de l'Europe], Asie-Pacifique [Chine, Japon, Inde, Corée du Sud, Australie, Singapour, Indonésie, reste de l'Asie-Pacifique], Moyen-Orient [Arabie saoudite, Émirats arabes unis, Turquie, Israël, Qatar, reste du Moyen-Orient], Afrique [Afrique du Sud, Nigeria, Égypte, Kenya, reste de l'Afrique]). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| IDS/IPS réseau géré |
| IDS/IPS hôte géré |
| IDS/IPS cloud géré |
| IDS/IPS sans fil géré |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication et industrie |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Détection basée sur les signatures |
| Détection basée sur les anomalies |
| Détection basée sur le comportement |
| Analyse du comportement réseau |
| Détection hybride |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Colombie | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Pays-Bas | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Indonésie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Israël | |
| Qatar | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Kenya | |
| Reste de l'Afrique |
| Par type de service | IDS/IPS réseau géré | |
| IDS/IPS hôte géré | ||
| IDS/IPS cloud géré | ||
| IDS/IPS sans fil géré | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication et industrie | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par technologie de détection | Détection basée sur les signatures | |
| Détection basée sur les anomalies | ||
| Détection basée sur le comportement | ||
| Analyse du comportement réseau | ||
| Détection hybride | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Colombie | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Pays-Bas | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Indonésie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Israël | ||
| Qatar | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services IDS/IPS gérés ?
Le marché des services IDS/IPS gérés est estimé à 3,22 milliards USD en 2027 et à 5,62 milliards USD d'ici 2032, avec un CAGR de 11,75 % sur la période 2027 à 2032. Les prévisions reflètent la demande de surveillance continue dans les environnements cloud, sur site et industriels.
Qu'est-ce qui stimule la demande de services IDS/IPS gérés ?
Les rançongiciels, l'exploitation des vulnérabilités, les pénuries de compétences, l'adoption du cloud et les obligations réglementaires de surveillance soutiennent la demande. Ces facteurs accroissent le besoin de visibilité continue, de preuves documentées et d'investigations rapides.
Quel type de service est en tête des services IDS/IPS gérés ?
L'IDS/IPS réseau géré a dominé les revenus par type de service avec 38,56 % en 2026, tandis que l'IDS/IPS cloud géré devrait se développer à un CAGR de 12,56 % jusqu'en 2032. Le marché des services IDS/IPS gérés évolue vers une couverture incluant les clouds privés virtuels et les charges de travail temporaires.
Quel secteur d'utilisation final présente la plus forte expansion projetée ?
L'énergie et les services publics devraient se développer à un CAGR de 12,74 % jusqu'en 2032, à mesure que les exigences de surveillance OT et de sécurité des services publics augmentent. Les fournisseurs ont besoin de connaissances opérationnelles des systèmes industriels ainsi que de processus de surveillance réseau.
Quelle région occupe la position la plus forte sur le marché des services IDS/IPS gérés ?
L'Amérique du Nord détenait 42,34 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,82 % jusqu'en 2032. La demande nord-américaine est soutenue par les entreprises réglementées, tandis que la demande en Asie-Pacifique est soutenue par l'expansion des infrastructures numériques.
Pourquoi la résidence des données est-elle importante pour les services de détection gérée ?
Les clients des secteurs réglementés peuvent exiger que la télémétrie soit traitée à l'intérieur des frontières nationales, ce qui favorise les fournisseurs disposant d'une capacité de traitement régionale et de SOC. Le marché des services IDS/IPS gérés récompense donc la capacité de livraison locale en plus de la capacité de détection.