
マネージド・アイデンティティ・セキュリティ・サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
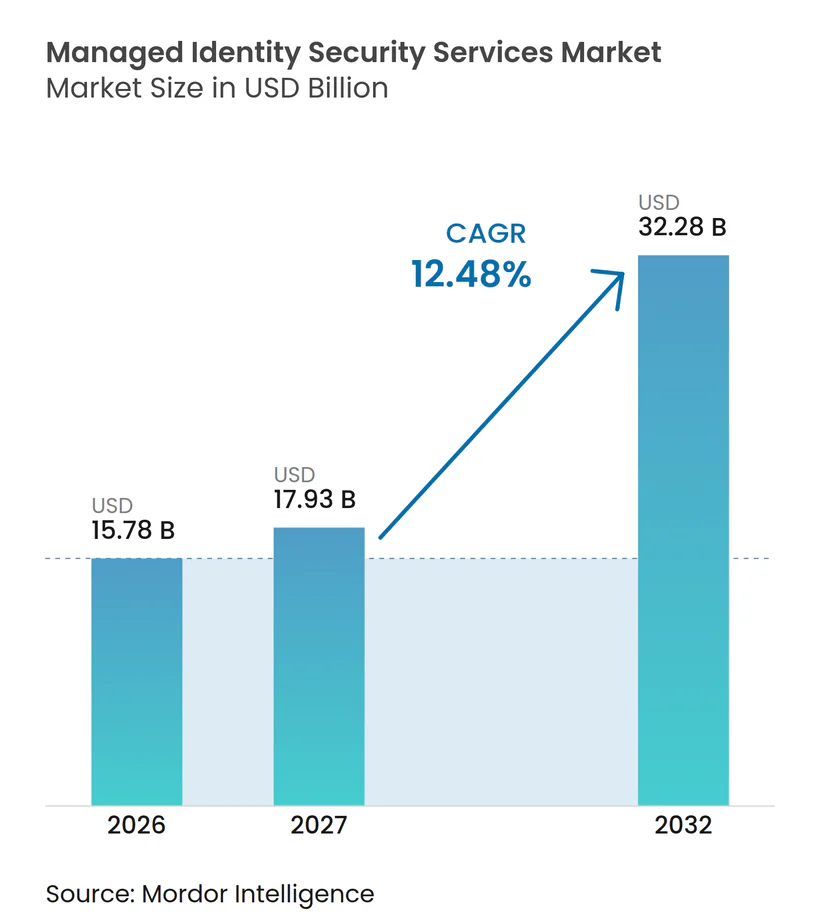
| 市場規模 (2027) | 17.93 十億米ドル |
| 市場規模 (2032) | 32.28 十億米ドル |
| 成長率 (2027 - 2032) | 12.48 % |
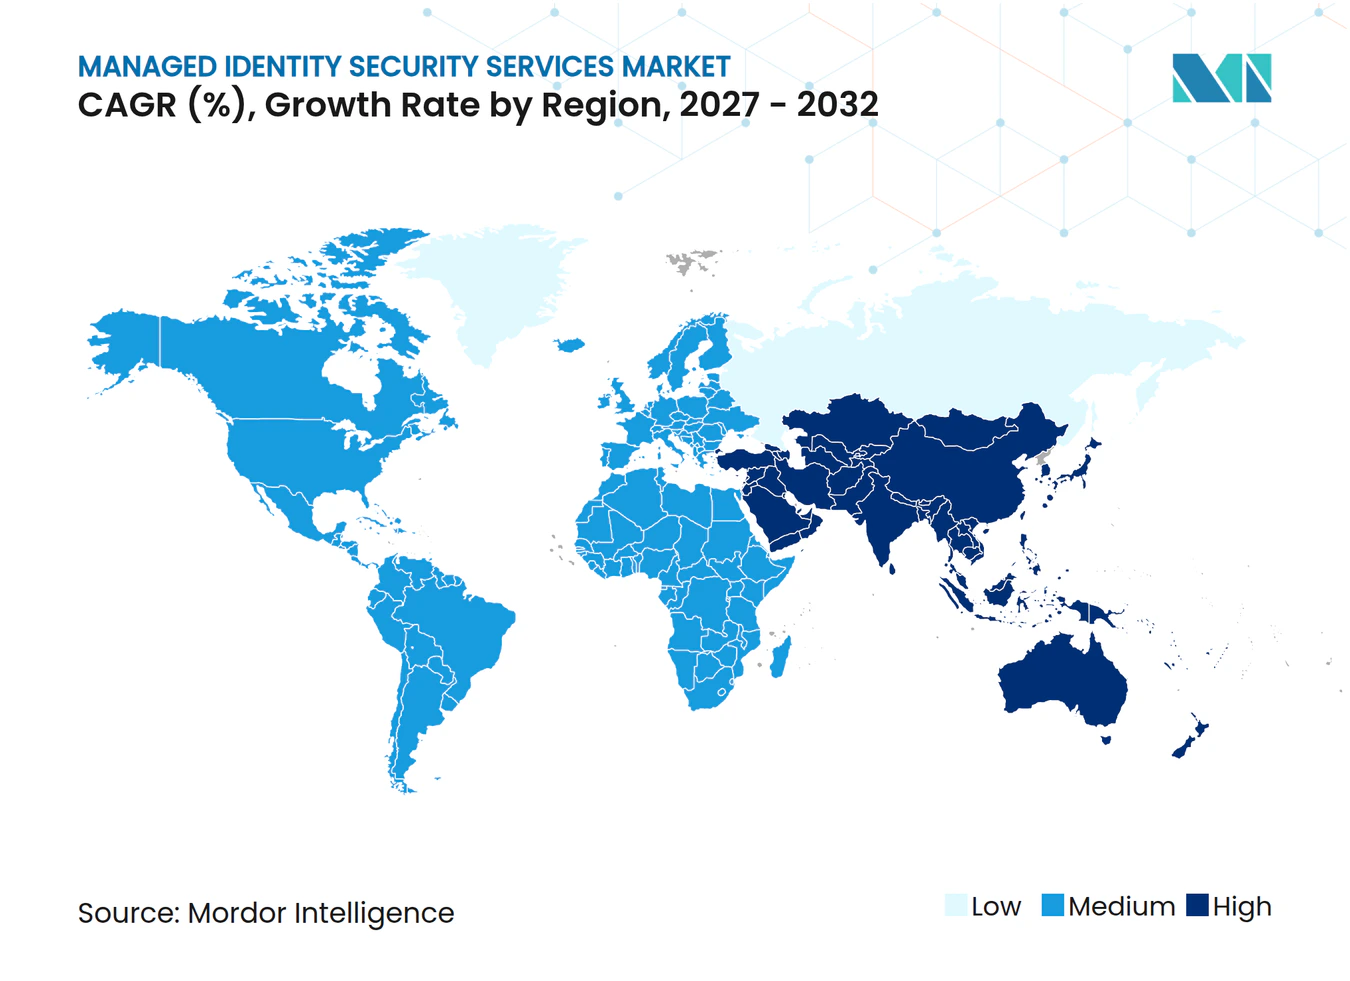
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・アイデンティティ・セキュリティ・サービス市場分析
マネージド・アイデンティティ・セキュリティ・サービス市場規模は、2026年の15.78 ビリオン 米ドルおよび2027年の17.93 ビリオン 米ドルから、2032年までに32.28 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 12.48%を記録すると予測されます。マネージド・アイデンティティ・セキュリティ・サービス市場は、アイデンティティ管理が独立した管理機能ではなくセキュリティ運用の中核となるにつれて恩恵を受けています。クレデンシャルの窃取、クラウドの導入、およびマシン・アイデンティティの拡大が、継続的なモニタリングとガバナンスの必要性を高めています。内部チームが複雑なアイデンティティ環境全体にわたる専門的なカバレッジを維持できない場合、企業は外部プロバイダーを活用しています。プラットフォームベンダーも買収や製品開発を通じて機能を拡充しており、より広範なサービス契約をめぐる競争が激化しています。コスト、レガシー統合の課題、おび経験豊富なアイデンティティ専門家の不足が、特に中小規模の組織における導入を引き続き遅らせています。
主要レポートのポイント
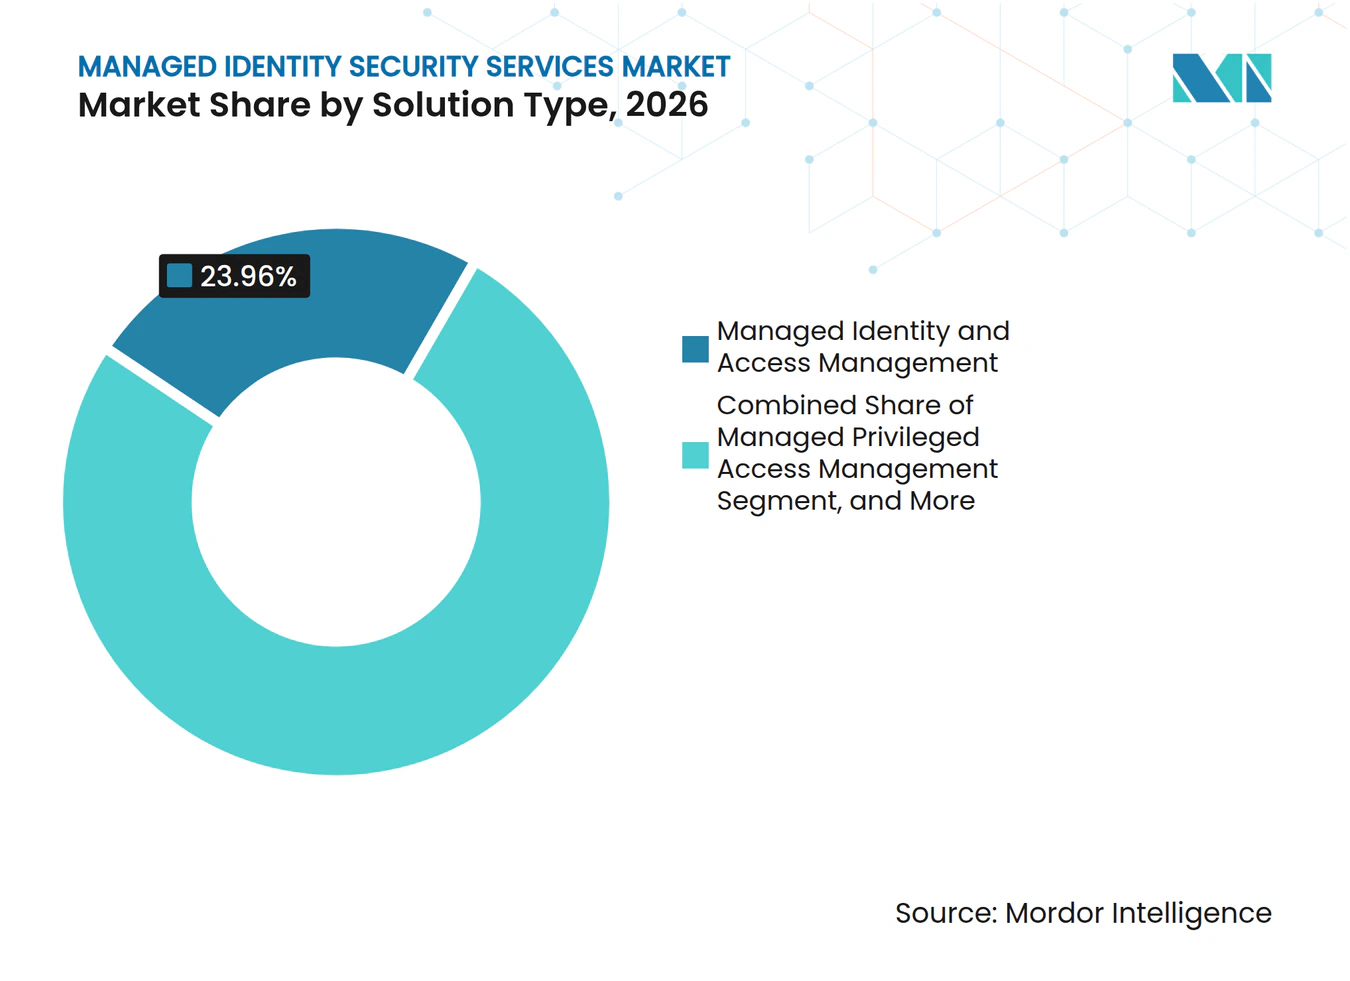
- ソリューションタイプ別では、マネージド・アイデンティティおよびアクセス管理が2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの23.96%を占め、マネージド・非人間アイデンティティ・セキュリティは2032年にかけてCAGR 13.68%で拡大する見込みです。
- サービスタイプ別では、マネージド・モニタリングおよびオペレーションが2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの34.35%を占め、2032年にかけてCAGR 13.47%で拡大する見込みです。
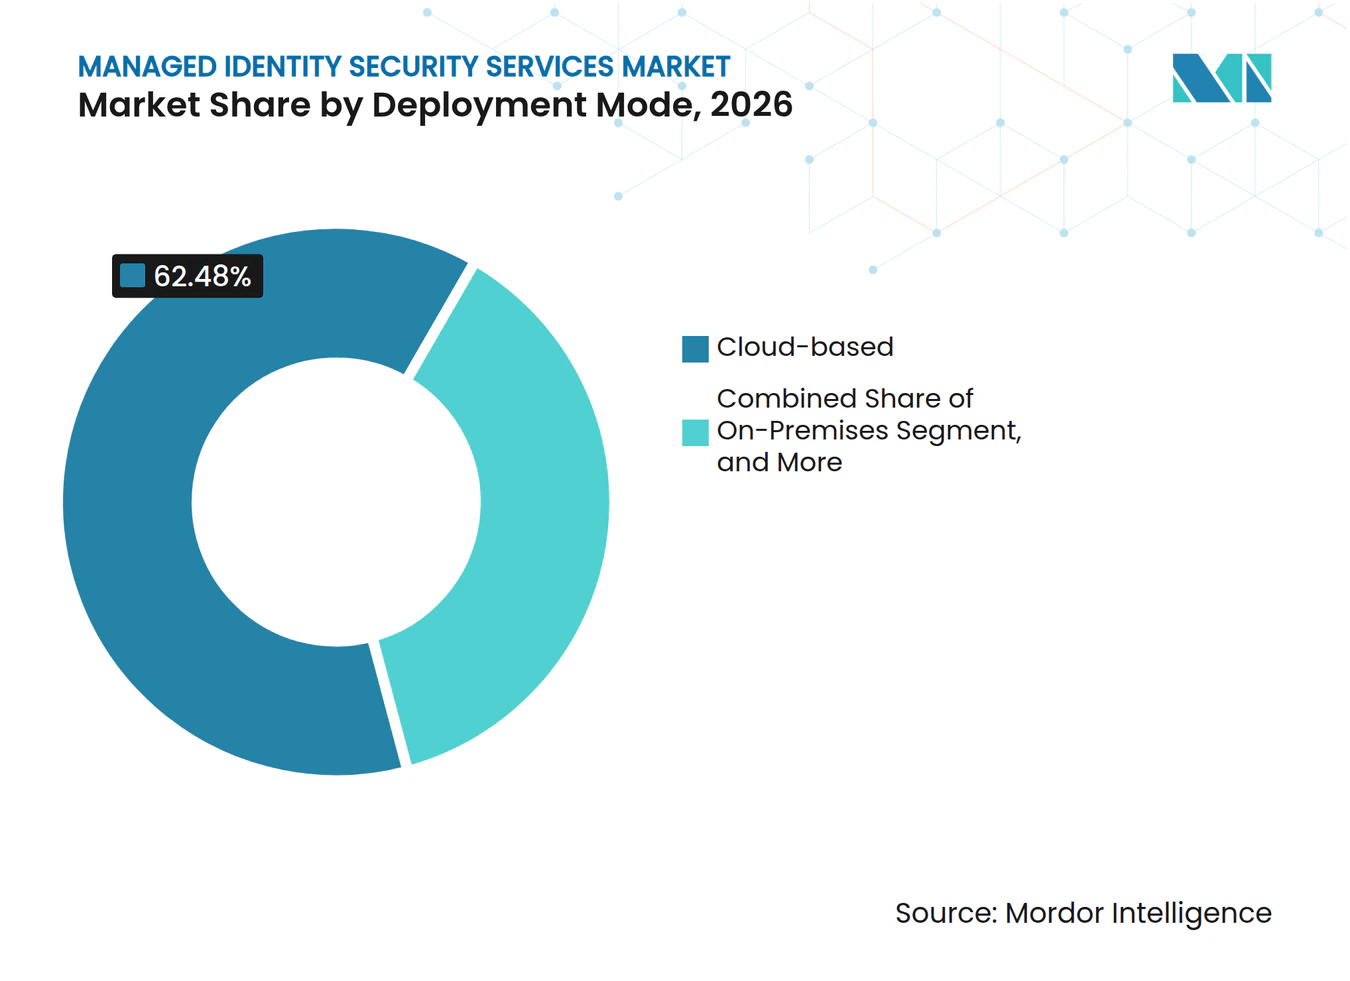
- 展開モード別では、クラウドベースの展開が2026年のマネージド・アイデンティティ・セキュリティ・サービス市場規模の62.48%を占め、2032年にかけてCAGR 13.07%で拡大する見込みです。
- アイデンティティタイプ別では、ワークフォース・アイデンティティが2026年の収益の35.55%を占め、非人間アイデンティティは2032年にかけてCAGR 13.43%で成長する見込みです。
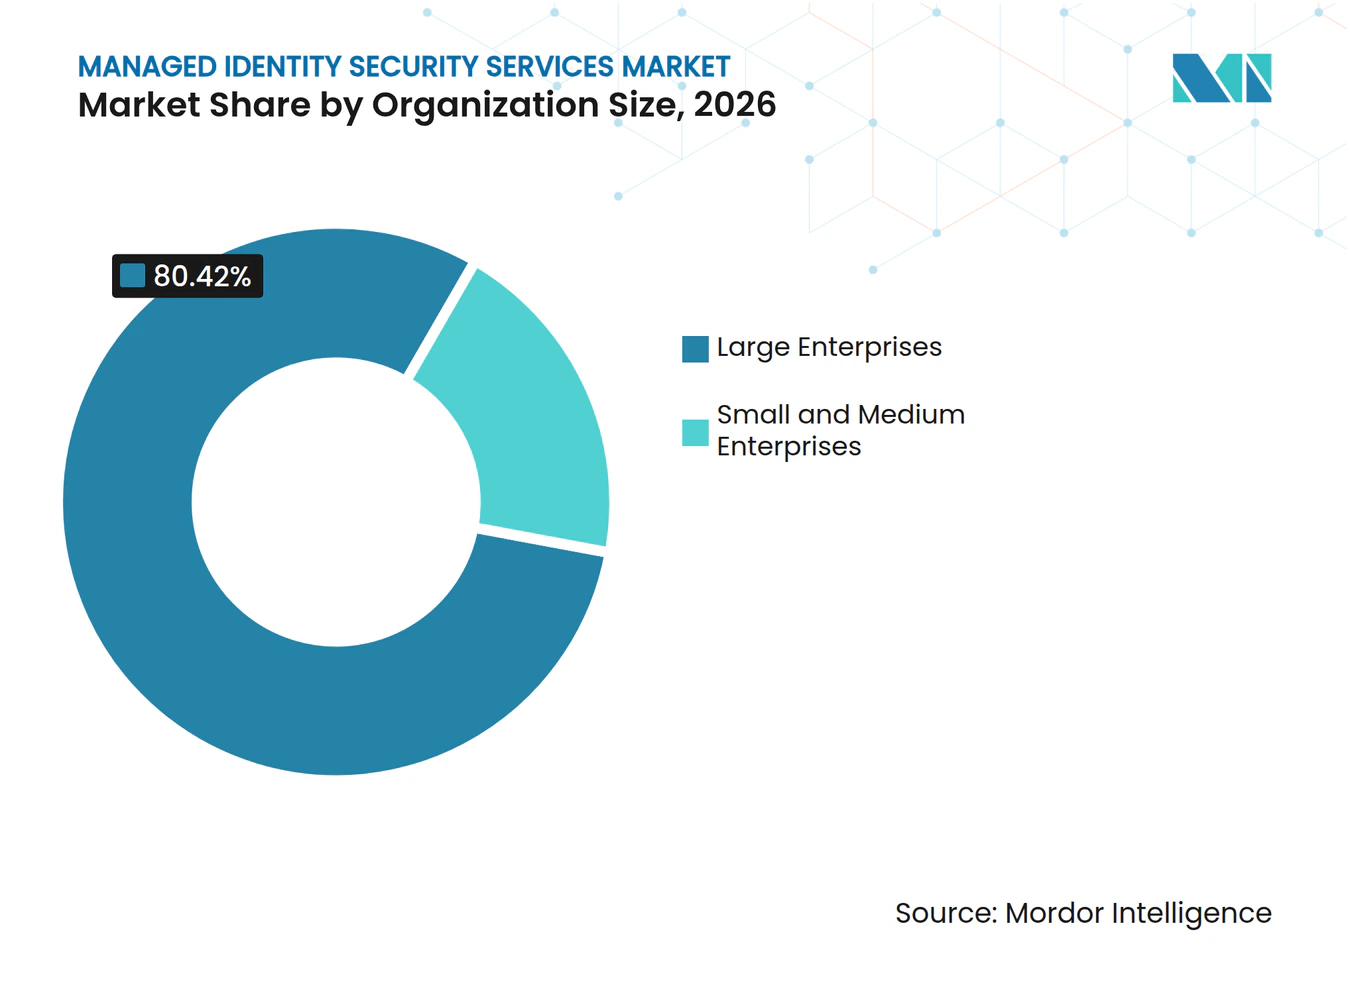
- 組織規模別では、大企業が2026年の収益の80.42%を占め、中小企業は2032年にかけてCAGR 12.86%で拡大する見込みです。
- エンドユーザー業種別では、BFSIが2026年の収益の24.97%を占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 13.84%で拡大する見込みです。
- 地域別では、北米が2026年の収益の47.01%を占め、アジア太平洋地域は2032年にかけてCAGR 13.46%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アイデンティティベースの攻撃およびクレデンシャル窃取の増加 | +2.5% | 北米、英国、オーストラリアで侵害密度が最も高く、グローバルに影響 | 短期(2年以内) |
| クラウドおよびハイブリッドワーク・アイデンティティ環境の拡大 | +2.2% | 北米および西欧が主導し、アジア太平洋地域が加速するグローバルな傾向 | 中期(2〜4年) |
| 継続的なアクセスガバナンスに関する規制上の義務 | +1.8% | 欧州連合、北米、およびアジア太平洋地域のセクター固有の要件 | 中期(2〜4年) |
| ゼロトラストおよび継続的認可プログラム | +1.6% | 北米および欧州連合が早期採用者であり、アジア太平洋地域および中東が加速 | 長期(4年以上) |
| マシン・アイデンティティおよびAIエージェントの急増 | +1.5% | 北米および欧州連合のクラウドネイティブ環境に集中するグローバルな傾向 | 中期(2〜4年) |
| パスワードレスおよびフィッシング耐性認証の導入 | +1.2% | 北米で連邦政府主導の勢いがあり、欧州連合でポリシー主導の普及が進むグローバルな傾向 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
アイデンティティベースの攻撃およびクレデンシャル窃取の増加
クレデンシャルの窃取は、デジタルシステムと分散したワークフォースに依存する組織にとって、セキュリティ上の中心的な懸念事項となっています。Sophosは、調査対象組織の71%が過去12ヶ月間にアイデンティティ関連の侵害を経験し、影響を受けた組織は平均3件の攻撃と1件あたり1.64 ミリオン 米ドルの修復コストを負担したと報告しています。Verizonは、攻撃の進行全体にわたる侵害事例の39%にクレデンシャルの悪用が見られたことを明らかにしました。SpyCloudは、2025年に4,514件の侵害を記録し、1,810万件の非人間アイデンティティ・クレデンシャルを含む53億件のクレデンシャルペアが流出したことを確認しました。これらのインシデントには、悪用が大規模な侵害に発展する前に特定できるモニタリングが必要です。したがって、マネージド・アイデンティティ・セキュリティ・サービス市場は、セキュリティチームが継続的な検知を必要としながらも、その機能を内部で構築・運用できない場合に恩恵を受けます。
クラウドおよびハイブリッドワーク・アイデンティティ環境の拡大
クラウドおよびサービスとしてのソフトウェアの導入により、アイデンティティがディレクトリ、アプリケーション、およびポリシーエンジン全体に分散しています。Microsoftは、オンプレミスのActive DirectoryからMicrosoft Entra IDへ移行する組織が、クラウドアプリケーションへの最新のアクセスポリシーを拡張しながら、レガシーのKerberosおよびLDAPとの相互運用性を維持する必要があると指摘しています。リモート従業員、請負業者、および個人デバイスが、この環境にさらなるアクセス経路を追加しています。マネージド・アイデンティティ・セキュリティ・サービス市場が恩恵を受けるのは、クラウドとレガシーシステムの両方を管理するためのクロスプラットフォームの経験を持つ内部チームが少ないためです。規制対象の組織は長期にわたる移行期間に直面する可能性があり、ハイブリッドガバナンスサービスへの需要が維持されます。両方の環境をサポートするプロバイダーは、移行中およびクラウド導入完了後も関与し続けることができます。
継続的なアクセスガバナンスに関する規制上の義務
アクセスガバナンスは、金融サービス、ヘルスケア、およびその他の規制対象分野において、正式なコンプライアンス義務と結びつきが強まっています。米国保健福祉省は、電子的に保護された医療情報に対する多要素認証と暗号化を必須のセーフガードとする2025年のHIPAAセキュリティルール改定案を提案しました。[1] この方向性は、最終規則が発効する前に認証とアクセス認定を改善するよう医療システムを促しています。金融機関も、特権アクセスおよびユーザー権限に対する監査可能な管理に関する継続的な期待に直面しています。これらの要件は、証拠を維持し、ポリシーを適用し、定期的なレビューを実施するサービスモデルを支持します。マネージド・アイデンティティ・セキュリティ・サービス市場は、購入者がアイデンティティガバナンスを一度限りのプロジェクトではなく継続的な運用責任と見なす場合に支えられます。
ゼロトラストおよび継続的認可プログラム
ゼロトラストプログラムは、アイデンティティ、アクセス権、およびリスク条件の定期的な検証に依存しています。Oktaは、調査対象のセキュリティ担当役員の47%未満が自社環境内のすべてのAIエージェントを特定できており、46%未満がそれらのエージェントがアクセスするリソースを一元的に管理できると報告しています。これらの可視性のギャップは、静的なルールと定期的なアクセスレビューに依存する内部チームにとって継続的な認可を困難にします。プロバイダーは、モニタリング、権限認定、およびジャストインタイムアクセスの実践を継続的なサービスとして提供できます。マネージド・アイデンティティ・セキュリティ・サービス市場は、ゼロトラストがテクノロジー展開後の運用規律を必要とするため、このシフトから恩恵を受けます。組織はまた、人間、ワークロード、およびエージェントのアイデンティティ全体にこれらの管理を一貫して適用するための支援を必要としています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 高い実装・統合・マネージドサービスコスト | -0.9% | 北米、欧州、アジア太平洋地域の中堅市場組織で最も深刻なグローバルな課題 | 短期(2年以内) |
| レガシーディレクトリおよびアプリケーションの相互運用性のギャップ | -0.8% | 銀行、ヘルスケア、製造業に集中するグローバルな課題 | 中期(2〜4年) |
| 熟練したアイデンティティ・セキュリティ専門家の不足 | -0.7% | アジア太平洋地域および中東・アフリカで最も深刻なグローバルな課題 | 中期(2〜4年) |
| プライバシー、データ居住地、およびモニタリング同意の制約 | -0.4% | 欧州連合、アジア太平洋地域、および中東 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
高い実装・統合・マネージドサービスコスト
マネージドプログラムが特権アクセスツール、ガバナンスシステム、人事データ、および複数のクラウド環境を接続する必要がある場合、コストは即座の障壁となります。大規模な展開では、組織が運用上の価値を得る前に広範な統合作業が必要になる場合があります。RSAは、運用上の複雑さとレガシーツールへの依存が、不十分な認証方法の置き換えを組織が遅らせる主な理由であると報告しました。[2] これにより調達の意思決定が長引き、初年度を超えてリターンが遅延する可能性があります。マネージド・アイデンティティ・セキュリティ・サービス市場は、オンボーディングコストを吸収できる大企業にとって引き続きアクセスしやすい状況です。モジュール式の展開は、プロバイダーが最初から完全なプログラムを必要とせずにコスト意識の高い組織にサービスを提供する実用的な方法を提供できます。
レガシーディレクトリおよびアプリケーションの相互運用性のギャップ
レガシーシステムは、企業全体に一貫したガバナンスモデルを適用することを困難にします。Microsoftは、Kerberos、LDAP、およびグループポリシーオブジェクトがクラウドディレクトリモデルに直接変換されないため、同期とハイブリッドコネクタが必要であると説明しています。これらの構成はクレデンシャルの攻撃対象領域を拡大し、アクセスの可視性を低下させる可能性があります。銀行、ヘルスケア、製造業、およびユーティリティは、重要なアプリケーションが古いディレクトリに依存し続けているため、最も長い移行期間に直面することが多いです。この複雑さはマネージドサービスのオンボーディングコストを増加させ、プロバイダーのマージンに圧力をかける可能性があります。また、古い環境と新しい環境の両方にわたってアイデンティティ管理を行えるプロバイダーの必要性を強化します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ソリューションタイプ別:
IAMが主導し、非人間セキュリティが進展マネージド・アイデンティティおよびアクセス管理は、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの23.96%を占めました。これは、多様なアプリケーション全体にわたるプロビジョニング、シングルサインオン、およびアクセスポリシー管理を組み合わせているため、最初に採用されるマネージド・アイデンティティ・サービスであることが多いです。マネージド特権アクセス管理は、管理者が機密システムへの昇格されたアクセス権を持つ金融サービスおよび重要インフラにとって引き続き重要です。マネージド・アイデンティティ・ガバナンスおよび管理は、監査人が組織に維持することを期待するアクセス認定と権限レビューをサポートします。これらのサービスタイプは、プロバイダーにクライアントとの運用関係を確立するための広い入口を提供します。初期のIAMサービスは、アプリケーション全体でアクセス許可が一貫していない箇所を明らかにすることもできます。その可視性は、特権アクセス管理とガバナンスレビューのさらなる必要性を特定できます。IAMのマネージド・アイデンティティ・セキュリティ・サービス市場規模は、顧客が既存のサービス範囲に接続されたアプリケーションとクラウドシステムを追加するにつれて拡大できます。これらの機能を接続するプロバイダーは、複数のアイデンティティツールを持つ顧客のサービス提供を簡素化できます。この立場により、マネージドIAMは重要な商業的エントリーポイントとなります。なぜなら、プロバイダーは日常的なアクセス運用を通じてビジネスロール、アプリケーションの依存関係、およびポリシーのギャップを把握し、関連するガバナンス、特権アクセス、または脅威検知サービスを提案する前に活用できるからです。
マネージド・非人間アイデンティティ・セキュリティは、ソリューションタイプの中で最も高い成長率となる2032年にかけてCAGR 13.68%で拡大する見込みです。クラウドセキュリティアライアンスは、非人間アイデンティティが2024年から2025年にかけて44%増加したと報告しました。GitGuardianは、2025年にAIサービスクレデンシャルが81%増加したことを含め、2,865万件のハードコードされたシークレットがパブリックGitHubリポジトリに追加されたことを確認しました。マネージド・アイデンティティ・脅威検知および対応は、サービスカテゴリとしてまだ発展途上であり、早期プロバイダーが提供基準を設定する余地があります。マネージド認証およびアクセス管理も、組織がパスワードをより堅牢な認証方法に置き換えるにつれて重要性が高まっています。サービスの課題は、マシンクレデンシャルが正式なユーザーライフサイクルプロセスの外で作成されることが多いため、ワークフォース・アイデンティティとは異なります。したがって、プロバイダーは割り当てられた所有者がいない可能性のあるアイデンティティを特定、分類、およびモニタリングする必要があります。Microsoftは、2026年9月からEntra IDでパスキーをデフォルトオプションにする計画を立てており、より強力な認証へのシフトを強化しています。これらのニーズは合わさって、従来のワークフォース・アクセス管理を超えてサービス範囲を拡大しています。ディスカバリー、所有権の割り当て、シークレットの監視、およびアクセス管理を組み合わせられるプロバイダーは、顧客が露出したクレデンシャルへの対応から、マシンおよびAIエージェントのためのより一貫した運用モデルへと移行するのを支援できます。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
サービスタイプ別:
モニタリングが提供の中核を形成マネージド・モニタリングおよびオペレーションは、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの34.35%を占めました。また、2032年にかけてCAGR 13.47%という最も高いサービスタイプのCAGR予測を持っています。組織は、不審なサインイン、特権の変更、およびアイデンティティ関連のアラートに対する継続的な可視性を必要としています。SANSは、組織の27%がセキュリティ能力のギャップに関連した侵害を経験し、60%がスキルギャップを主要なワークフォース課題として特定したことを明らかにしました。この組み合わせは、内部チームが24時間体制のプログラムを運用できない場合に外部モニタリングを支持します。モニタリングは継続的な収益を提供し、プロバイダーにクライアントのアイデンティティ環境に関する詳細な知識を与えることができます。また、プロバイダーがポリシーの適用やアクセスリスクに影響を与える可能性のある変更を特定することも可能にします。これにより、プロバイダーがガバナンスおよび対応業務を推奨できるサービスベースが生まれます。顧客は、完全な専門家チームを内部で維持することなく継続的な監視を得られます。モニタリングサービスは、クラウドサービス、レガシーアプリケーション、特権アカウント、およびマシン・アイデンティティ全体でアクセスイベントを解釈する必要がある合に特に価値があります。なぜなら、単一の内部チームがアイデンティティシグナルの全セットを調査する能力を持っていない可能性があるからです。
コンサルティングおよびアドバイザリーサービスは、顧客がアーキテクチャを選択し優先事項を確立するのを支援することでエンゲージメントを開始することが多いです。これらの業務は、組織が継続的なサポートが必要と判断した場合に、より長期の運用契約につながる可能性があります。統合、移行、および展開サービスは、クラウド移行、買収、およびコンプライアンスプログラム中に重要ですが、需要は個別のプロジェクトに結びついています。コンプライアンス、監査、およびアクセス認定サービスは、より頻繁に権限をレビューする必要がある組織を支援します。サポート、最適化、およびトレーニングサービスは、ツールが展開された後の能力ギャップに対処します。各サービスタイプは他のサービスタイプをサポートできます。なぜなら、実装にはアドバイザリー業務が必要であり、後に運用サポートが必要になることが多いからです。定期的な監査活動は、モニタリングや権限設計を改善する必要性を明らかにすることもあります。運用に関連するマネージド・アイデンティティ・セキュリティ・サービス市場規模は、初期のモニタリング契約がガバナンス、最適化、およびアドバイザリー業務へと発展する場合に強化されます。この一連の流れにわたる能力を持つプロバイダーは、クライアントとより長期的な関係を維持できます。この幅広さは、組織が複数のサービス会社間で責任を移転することなく、計画、実装、日常運用、監査準備、および改善をサポートできるパートナーを求める場合に重要です。
展開モード別:
クラウド提供が主導し、ハイブリッド提供が複雑さを加えるクラウドベースの展開は、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの62.48%を占め、2032年にかけてCAGR 13.07%で拡大する見込みです。クラウド提供は、リアルタイムのポリシー適用、行動分析、および環境全体でのデータ共有をサポートします。Oktaは、フィッシング耐性のあるパスワードレス認証が1年間でユーザーの8.6%から14.0%へと63%増加したと報告しました。このような管理は、クラウド環境が大規模に提供できるアイデンティティ・オーケストレーションに依存しています。これにより、クラウドサービスはアクセス管理を近代化する組織の主要な展開選択肢となっています。また、分散したユーザーとアプリケーション全体で一貫したポリシーアプローチをサポートします。マネージド・アイデンティティ・セキュリティ・サービス市場は、クラウドアイデンティティがより広範なセキュリティ運用に統合される場合に恩恵を受けます。プロバイダーはこの設定を使用して、単一の物理ネットワークに依存することなくモニタリングとアクセスポリシーを適用できます。この機能は、リモートチームと複数のクラウドアプリケーションを持つ組織に特に関連しています。クラウド提供はまた、各場所または各アプリケーションで個別の変更を必要とせずに、リスクの進化に応じてポリシーと認証方法を更新する実用的な方法をプロバイダーに提供できます。
オンプレミス提供は、エアギャップシステム、機密ネットワーク、および厳格なデータ主権規則を持つ組織にとって引き続き必要です。マネージドプロバイダーは、すべてのアイデンティティ機能をクラウドに移行できない顧客のために、ローカルにホストされたインフラに対してサービスを運用できます。ハイブリッド展開は、レガシーのActive Directory環境をクラウドアプリケーションに接続しつつある企業に関連しています。これらの展開には、両方の設定にわたってポリシーを管理できるガバナンス層が必要です。提供はより困難ですが、プロバイダーが複雑な環境に組み込まれるため、より長期の契約を生み出す可能性があります。また、環境間で一貫性のないアクセス決定を防ぐための慎重な調整が必要です。顧客は、新しいワークロードにクラウドサービスを採用しながらオンプレミスシステムを維持する場合があります。この作業は、プロバイダーの変更がクライアントに運用上およびセキュリティ上のリスクをもたらす可能性があるため、顧客維持をサポートします。この移行を管理できるプロバイダーは、クライアントの展開モデルが変化するにつれて関与し続けることができます。ハイブリッドサポートの価値は、組織がアプリケーションの制約、規制要件、および重要なビジネスシステムの準備状況によって決まるペースで移行する際に、一貫した可視性と権限決定を維持することにあります。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
アイデンティティタイプ別:
ワークフォース・アイデンティティが最大のポジションを保持ワークフォース・アイデンティティは、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場において35.55%の市場シェアを保持しました。企業はワークフォースサービスを使用して、入社・異動・退職プロセス、役割ベースのアクセス、および定期的な権限認定を管理します。確立されたツールと成熟したプロセスにより、このアイデンティティタイプはマネージドプログラムの信頼できる基盤となっています。特権アイデンティティも重要です。なぜなら、侵害された管理者アカウントは金融サービス、ヘルスケア、および重要インフラ全体で広範な露出につながる可能性があるからです。顧客および市民アイデンティティは、外部ユーザーを持つ大規模なデジタルサービスを引き続きサポートしています。第三者およびパートナー・アイデンティティは、組織がベンダー、請負業者、およびサプライチェーン参加者に付与されたアクセスを評価するにつれて関連性が高まっています。これらのアイデンティティグループは異なるライフサイクルイベントとリスクパターンを持っています。マネージドプロバイダーは、アクセスの統合されたビューを維持しながら、これらの違いを反映したポリシーを適用する必要があります。これにより、他のアイデンティティタイプがより多くの注目を受けるようになっても、ワークフォース・アイデンティティは継続的な役割を持ちます。また、プロバイダーが日常的な従業員アクセスプロセスを管理者、外部ユーザー、およびパートナーのためのより広範な管理と接続できるようになり、組織がアイデンティティ環境全体にわたって過剰または一貫性のないアクセス許可を特定できます。
非人間アイデンティティは、2032年にかけてCAGR 13.43%で拡大する見込みです。SailPointは、企業の79%が本番環境でAIエージェントを使用しているが、それらを管理するために設計されたアイデンティティ・セキュリティツールを展開しているのはわずか2%であると報告しました。このギャップは、サービスアカウント、アプリケーションクレデンシャル、およびAIエージェントを一貫性のないガバナンスにさらします。SpyCloudは、2025年に地下ソースから1,810万件の非人間アイデンティティ・クレデンシャルを回収しました。プロバイダーは、ユーザーアカウントではなくワークロード・アイデンティティ向けに設計されたモニタリングと管理で対応しています。マシン・アイデンティティは大規模に動作し、従業員に使用されるレビュープロセスなしに長期間アクセスを保持する場合があります。また、アプリケーションの依存関係と自動化されたタスクを考慮した管理が必要です。この需要は、組織がマシンクレデンシャルをワークフォース・アクセスと同じ運用モデルの下に置くにつれて、マネージド・アイデンティティプログラムの範囲を変える可能性があります。これにより、マネージドプロバイダーはチームが存在を知らない可能性のあるクレデンシャルを特定する役割を担います。効果的な提供は、本番サービスへの継続的なアクセスを必要とするアイデンティティと、所有権、目的、または削除プロセスが不明確なためにアクティブなままになっているアイデンティティを区別する必要もあります。
組織規模別:
大企業が主導し、中小企業が拡大の可能性を提供大企業は、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの80.42%を占めました。大企業は広範なアプリケーションポートフォリオ、複雑な権限構造、および大量の特権アクセスを管理しています。そのセキュリティチームも、内部リソースだけでは完全に管理するには広範すぎるリスクに直面しています。大規模な組織は統合プロジェクトに資金を提供し、正式なベンダー調達プロセスを維持できます。これにより、確立されたマネージドサービスプロバイダーの中心的な収益基盤となっています。アイデンティティ専門家とより大規模なセキュリティサービスプロバイダーが同じ購入者をターゲットにしているため、これらのアカウントをめぐる競争は激しいです。これらの顧客はまた、多様な地域、アプリケーション、および規制設定にわたって機能するサービスを必要としています。その規模により、単一の変革プロジェクトよりも段階的なアプローチがより実用的になる場合があります。複数のチームにわたってこの作業を調整できるプロバイダーは、より広範なサービスの役割を得る可能性があります。大規模な組織はまた、詳細なレポート、定期的なアクセスレビュー、および文書化された運用手順を必要とする可能性が高く、初期展開作業が完了した後に専門的なマネージドサービス関係をより耐久性のあるものにする可能性があります。
中小企業は、2032年にかけてCAGR 12.86%で拡大する見込みです。フィッシングおよびランサムウェアキャンペーンがセキュリティスタッフが限られた組織をますますターゲットにするにつれて、その必要性が高まっています。ユーザーあたりのクラウドアイデンティティプラットフォームとパッケージ化されたモニタリングサービスが、以前のコストと実装の障壁を低減しています。FIDOアライアンスは、パスキーを展開した組織がパスワードリセットチケットの減少、フィッシングインシデントの減少、および従業員のログイン時間の短縮を報告したことを明らかにしました。これらの成果は、セキュリティ、コスト、および管理のバランスを取る必要がある小規模な購入者にとって具体的です。小規模な組織は専任のアイデンティティチームを持つ可能性が低いため、マネージドモデルは運用上の負担を軽減できます。標準化されたサービスパッケージはまた、より強力なアクセス管理の使用を開始するために必要な時間を短縮できます。管理可能なサービス層でガバナンスとモニタリングをパッケージ化するプロバイダーは、このセグメントでの採用を広げることができます。この機会は、これらの購入者に対して明確な範囲と手頃なオンボーディングを維持することにかかっています。クレデンシャルサポートの作業負荷の削減とより強力なアクセス管理を含む運用上の価値を実用的な言葉で説明できるプロバイダーは、小規模な組織がマネージド・アイデンティティ・サービスを採用しやすくすることができます。
エンドユーザー業種別:
BFSIが主導し、ヘルスケアおよびライフサイエンスが加速BFSIは、2026年のマネージド・アイデンティティ・セキュリティ・サービス市場シェアの24.97%を占めました。金融機関は、取引、顧客記録、および市場運営をサポートするシステムへの特権アクセスを管理しています。侵害された管理者アカウントは、機関を詐欺、ランサムウェア、および監督上の措置にさらす可能性があります。これにより、マネージド特権アクセスと継続的なモニタリングが中核的な調達優先事項となっています。金融機関はまた、アクセス管理を文書化し監査証跡を維持するための定期的な要件に直面しています。マネージド・アイデンティティ・セキュリティ・サービス市場は、より広範なテクノロジー予算が制約されている場合でも、この業種での定期的な更新ニーズによって支えられています。機関がコアバンキングベンダー、請負業者、およびAPIパートナーに依存しているため、第三者およびパートナーアクセスは重要な領域です。これらの関係は、日常的な用を遅らせることなく管理する必要があるアクセス経路を生み出します。金融セクターの経験を持つプロバイダーは、継続的なサービスモデル内でこのニーズに対応できます。また、ワークフォースおよび管理者のアイデンティティプロセスとは別に管理される可能性のある外部関係にアクセスレビューとモニタリングを適用するのを支援することもできます。
ヘルスケアおよびライフサイエンスは、2032年にかけてCAGR 13.84%で拡大する見込みです。この業種は、より多くの電子患者データ、遠隔医療サービス、およびリモートモニタリングシステムを管理しています。電子的に保護された医療情報に対する多要素認証と暗号化を必須とするHHSの提案は、アクセス管理への注目を高めています。AWSは、ヘルスケア組織が提案された要件を新しいクラウド展開における重要な要素として扱っていると述べています。ITおよびテレコム、政府および防衛、小売および電子商取引、エネルギーおよびユーティリティ、およびその他の業種も、クラウド導入とセクター固有のデータ保護義務を通じて需要を維持しています。医療システムは、ケアの提供を中断することなく、従業員、臨床パートナー、およびテクノロジーシステムのアクセスを管理する必要があります。これにより、信頼性の高い認証、アクセスレビュー、およびモニタリングへの需要が生まれます。患者の安全、機密記録、およびデジタルサービス提供の採用拡大の組み合わせにより、ヘルスケアはプロバイダーにとって優先度の高い機会となっています。また、厳格な運用およびプライバシー要件を満たすことができるサービスへの需要もサポートします。臨床ワークフローを理解するプロバイダーは、ケアの提供に関わる人々、アプリケーション、および接続されたシステムにアクセス管理とモニタリングを合わせることで、アイデンティティ管理をより実用的にすることができます。
地域分析
北米マネージドアイデンティティセキュリティサービス市場
北米は2026年のマネージドアイデンティティセキュリティサービス市場シェアの47.01%を占めた。米国はクラウド重視の企業がセキュリティ運用の一環としてマネージドアイデンティティを活用しているため、地域収益をリードしている。カナダは金融サービスおよび政府部門での需要を構築しており、メキシコはBFSIおよび製造業を通じて拡大している。地域におけるアイデンティティ専門家の不足はアウトソーシングを後押ししており、特に組織がAIエージェントへのアクセス管理に苦慮する中でその傾向が顕著である。成熟した調達慣行により、同地域は幅広い提供能力を持つプロバイダーにとって最大の市場となっている。
アジア太平洋マネージドアイデンティティセキュリティサービス市場
アジア太平洋地域は2032年までに13.46%のCAGRで拡大すると予測されている。インド、韓国、日本、オーストラリア、および東南アジア諸国は、断片化されたアクセスシステムからマネージドアイデンティティプログラムへの移行を進めている。インドのfintech活動および政府のデジタル化は大規模なアイデンティティ基盤を生み出しており、韓国は運用技術のアイデンティティセキュリティへの注目を高めている。中国の国内クラウド成長はデータ主権の制約下で運営されており、オーストラリアは金融サービスおよび政府部門において確立された基盤を維持している。SailPointの国データセンターは、地域のデータレジデンシー要件に対するプロバイダーの対応を反映している。
EMEAおよび南米マネージドアイデンティティセキュリティサービス市場
欧州は2026年において第2位の地域市場であり、厳格なデータガバナンスおよび確立されたアクセスライフサイクル管理に支えられている。英国はアクティブなマネージドセキュリティサービス環境を有しており、ドイツは自動車および製造技術へのコントロール拡張を進めている。南米はブラジルおよびアルゼンチンを中心に、BFSIおよび小売業のデジタル化を通じて発展している。中東およびアフリカは導入の初期段階にあるが、ソブリンクラウド、公共デジタルトランスフォーメーション、銀行近代化、およびモバイルファーストサービスを通じて需要を構築している。プロバイダーはこれらの異なる地域条件に合わせてデータレジデンシーおよびパートナーアプローチを適応させる必要がある。
競合環境
市場集中度
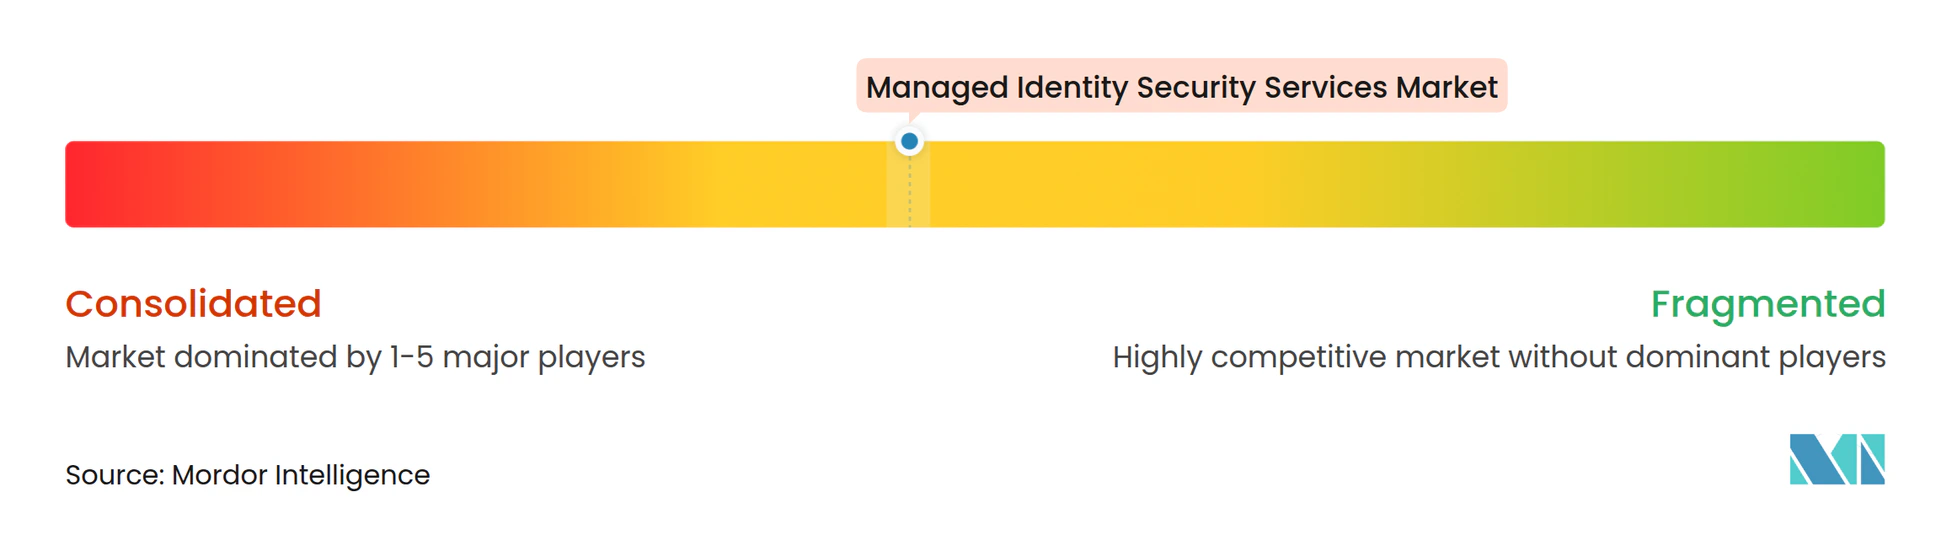
マネージド・アイデンティティ・セキュリティ・サービス市場は中程度に集中しています。かつてIAM、PAM、またはIGAに特化していたアイデンティティ専門家は、関連する機能へと拡大しています。大企業は、権限ガバナンス、管理者管理、または行動検知など、主要なリスク領域に深い専門知識を持つプロバイダーを選択することが多いです。中堅市場の顧客は、より広範なマネージドセキュリティサービスの一部としてアイデンティティモニタリングを取得することが多いです。これにより、アイデンティティ運用とセキュリティモニタリングを組み合わせることができるプロバイダーに規模の優位性が生まれます。
Oktaは2026年9月にPermiso Securityを買収し、AWSの権限管理、ドリフト検知と修復、およびKubernetes保護のためのガバナンスと特権アクセス機能を導入しました。SailPointは2026年10月に、ポリシー適用、シャドーAIの発見、およびゼロスタンディング特権のための自律的なアイデンティティ・セキュリティ機能を導入しました。BeyondTrustは2026年9月にCrowdStrike Falcon次世代SIEMとの統合を導入し、アイデンティティインテリジェンスと脅威テレメトリを連携させました。[3] これらの動きは、アイデンティティ、特権、およびセキュリティ運用全体にわたる協調的な管理へのシフトを示しています。これらのプラットフォームに依存するマネージドプロバイダーへの期待を高めています。
中堅市場組織向けの非人間アイデンティティ・セキュリティは、手頃で焦点を絞ったサービスを持つプロバイダーに開かれています。エンタープライズプラットフォームは、セキュリティリソースが限られた小規模な組織には展開が困難な場合があります。シークレットガバナンス、モニタリング、および修復を組み合わせるプロバイダーはこのギャップに対応できる可能性があります。イノベーションは、人間の認証だけでなく、AIエージェントとマシン・アイデンティティの管理に集中しています。
マネージド・アイデンティティ・セキュリティ・サービス業界のリーダー企業
-
SailPoint Technologies Holdings, Inc.
-
Okta, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Palo Alto Networks
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドアイデンティティセキュリティサービス市場 このレポートでカバーされる企業
- SailPoint Technologies Holdings, Inc.
- Okta, Inc.
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- Saviynt, Inc.
- Ping Identity Corporation
- ForgeRock, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis Inc.
- PlainID Ltd.
- Strata Identity, Inc.
- Radiant Logic, Inc.
- Fischer Identity, Inc.
- Omada A/S
- Aembit, Inc.
- Permiso Security, Inc.
- AuthMind, Inc.
- Oort, Inc.
- ConductorOne, Inc.
- Akeyless Security Ltd.
- Transmit Security, Inc.
最近の産業開発事情 マネージドアイデンティティセキュリティサービス市場
- 2026年10月:SailPointは2026年10月6日のNavigate 2026においてSailPoint Agentic Fabricを発表し、人間、マシン、およびAIエージェントのアイデンティティ全体にわたるリアルタイムのアイデンティティポリシー適用、シャドーAIの発見、およびゼロスタンディング特権のための自律型AIエージェントを導入しました。同社はIdentityIQ 9.0もリリースし、新しい韓国データセンターを発表し、FedRAMP High、PCI DSS 4.0、およびEUソブリンクラウド認証の準備を開始しました。
- 2026年9月:BeyondTrustは2026年9月23日にPathfinderプラットフォームとCrowdStrike Falcon次世代SIEMとの新しい統合を発表し、人間、非人間、およびAIエージェントのアイデンティティ全体にわたる調査と対応を加速するために、アイデンティティと特権インテリジェンスをCrowdStrikeの脅威テレメトリと相関させることを可能にしました。
- 2026年9月:OktaはPermiso Securityを買収し、AWSの高度な権限管理、自動化されたドリフト検知と修復、および動的なKubernetes保護を含む新しいOktaアイデンティティ・ガバナンスとOkta特権アクセス機能を発表しました。OktaはまたAI対応の48時間統合を導入し、新しいアプリケーションのオンボーディングを数ヶ月にわたる手動プロセスから2日間に短縮しました。
- 2026年8月:BeyondTrustは2026年8月3日のBlack Hat USA 2026において、サービスアカウント、APIキー、OAuthクライアント、およびワークロード・アイデンティティをカバーする非人間アイデンティティ・ガバナンスを含む、Pathfinderプラットフォームのネイティブ機能の第一波を披露しました。
グローバル・マネージド・アイデンティティ・セキュリティ・サービス市場レポートの範囲
マネージド・アイデンティティ・セキュリティ・サービス市場は、組織がデジタルアイデンティティとアプリケーション、システム、ネットワーク、データ、およびその他のデジタルリソースへのアクセスを保護、管理、モニタリング、およびガバナンスするのを支援するアウトソーシングおよびマネージドソリューションとサービスの提供から生み出される収益で構成されています。市場には、マネージド・アイデンティティおよびアクセス管理(IAM)、アイデンティティ・ガバナンスおよび管理(IGA)、特権アクセス管理(PAM)、認証およびアクセスサービス、アイデンティティ脅威検知および対応、ならびに非人間アイデンティティ・セキュリティが含まれ、アイデンティティ・セキュリティ環境の継続的なモニタリング、管理、統合、展開、コンプライアンス、最適化、およびサポートも含まれます。
マネージド・アイデンティティ・セキュリティ・サービスレポートは、ソリューションタイプ(マネージド・アイデンティティおよびアクセス管理、マネージド・アイデンティティ・ガバナンスおよび管理、マネージド特権アクセス管理、マネージド認証およびアクセスサービス、マネージド・アイデンティティ脅威検知および対応、ならびにマネージド・非人間アイデンティティ・セキュリティ)、サービスタイプ(マネージド・モニタリングおよびオペレーション、コンサルティングおよびアドバイザリーサービス、統合・移行・展開サービス、コンプライアンス・監査・アクセス認定サービス、ならびにサポート・最適化・トレーニングサービス)、展開モード(クラウドベース、オンプレミス、およびハイブリッド)、アイデンティティタイプ(ワークフォース・アイデンティティ、特権アイデンティティ、顧客および消費者アイデンティティ、第三者およびパートナー・アイデンティティ、ならびに非人間アイデンティティ)、組織規模(大企業および中小企業)、エンドユーザー業種(BFSI、ITおよびテレコム、政府および防衛、ヘルスケアおよびライフサイエンス、小売および電子商取引、エネルギーおよびユーティリティ、ならびにその他のエンドユーザー業種)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・アイデンティティおよびアクセス管理 |
| マネージド・アイデンティティ・ガバナンスおよび管理 |
| マネージド特権アクセス管理 |
| マネージド認証およびアクセス管理 |
| マネージド・アイデンティティ脅威検知および対応 |
| マネージド・非人間アイデンティティ・セキュリティ |
| マネージド・モニタリングおよびオペレーション |
| コンサルティングおよびアドバイザリーサービス |
| 統合・移行・展開サービス |
| コンプライアンス・監査・アクセス認定サービス |
| サポート・最適化・トレーニングサービス |
| クラウドベース |
| オンプレス |
| ハイブリッド |
| ワークフォース・アイデンティティ |
| 特権アイデンティティ |
| 顧客および市民アイデンティティ |
| 第三者およびパートナー・アイデンティティ |
| 非人間アイデンティティ |
| 大企業 |
| 中小企業 |
| BFSI |
| ITおよびテレコム |
| 政府および防衛 |
| ヘルスケアおよびライフサイエンス |
| 小売および電子商取引 |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| その他のアフリカ |
| ソリューションタイプ別 | マネージド・アイデンティティおよびアクセス管理 | |
| マネージド・アイデンティティ・ガバナンスおよび管理 | ||
| マネージド特権アクセス管理 | ||
| マネージド認証およびアクセス管理 | ||
| マネージド・アイデンティティ脅威検知および対応 | ||
| マネージド・非人間アイデンティティ・セキュリティ | ||
| サービスタイプ別 | マネージド・モニタリングおよびオペレーション | |
| コンサルティングおよびアドバイザリーサービス | ||
| 統合・移行・展開サービス | ||
| コンプライアンス・監査・アクセス認定サービス | ||
| サポート・最適化・トレーニングサービス | ||
| 展開モード別 | クラウドベース | |
| オンプレス | ||
| ハイブリッド | ||
| アイデンティティタイプ別 | ワークフォース・アイデンティティ | |
| 特権アイデンティティ | ||
| 顧客および市民アイデンティティ | ||
| 第三者およびパートナー・アイデンティティ | ||
| 非人間アイデンティティ | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー業種別 | BFSI | |
| ITおよびテレコム | ||
| 政府および防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| 小売および電子商取引 | ||
| エネルギーおよびユーティリティ | ||
| その他のエンドユーザー業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド・アイデンティティ・セキュリティ・サービス市場の規模はどのくらいですか?
市場は2026年の15.78 ビリオン 米ドルおよび2027年の17.93 ビリオン 米ドルから、CAGR 12.48%で2032年までに32.28 ビリオン 米ドルへと拡大する見込みです。
マネージド・アイデンティティ・セキュリティ・サービスへの需要を促進しているものは何ですか?
クレデンシャルの悪用、クラウドおよびハイブリッドアイデンティティ環境、コンプライアンス義務、ゼロトラストプログラム、および非人間アイデンティティの増加が需要を拡大しています。
マネージド・アイデンティティ・セキュリティ・サービスをリードする展開モデルはどれですか?
クラウドベースの展開が2026年に62.48%の収益シェアでリードし、2032年にかけてCAGR 13.07%で拡大する見込みです。
最も急速に拡大しているエンドユーザー業種はどれですか?
ヘルスケアおよびライフサイエンスは、患者データ、遠隔医療、およびアクセス管理のニーズが増加するにつれて、2032年にかけてCAGR 13.84%で拡大する見込みです。
非人間アイデンティティがセキュリティプログラムにとって重要な理由は何ですか?
AIエージェント、サービスアカウント、アプリケーションクレデンシャル、およびワークロード・アイデンティティは、機密システムへの永続的なアクセスを保持できるため、ガバナンスが必要です。
最も強い拡大見通しを提供する地域はどこですか?
アジア太平洋地域は、主要な地域経済全体でのデジタル変革とクラウド導入に支えられ、2032年にかけてCAGR 13.46%で拡大する見込みです。