
Managed GRC Operations Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 25.46 Milliarden US-Dollar |
| Marktgröße (2032) | 43.47 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.29 % |
| Schnellstwachsender Markt | Naher Osten |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed GRC Operations Services Marktanalyse von Mordor Intelligence
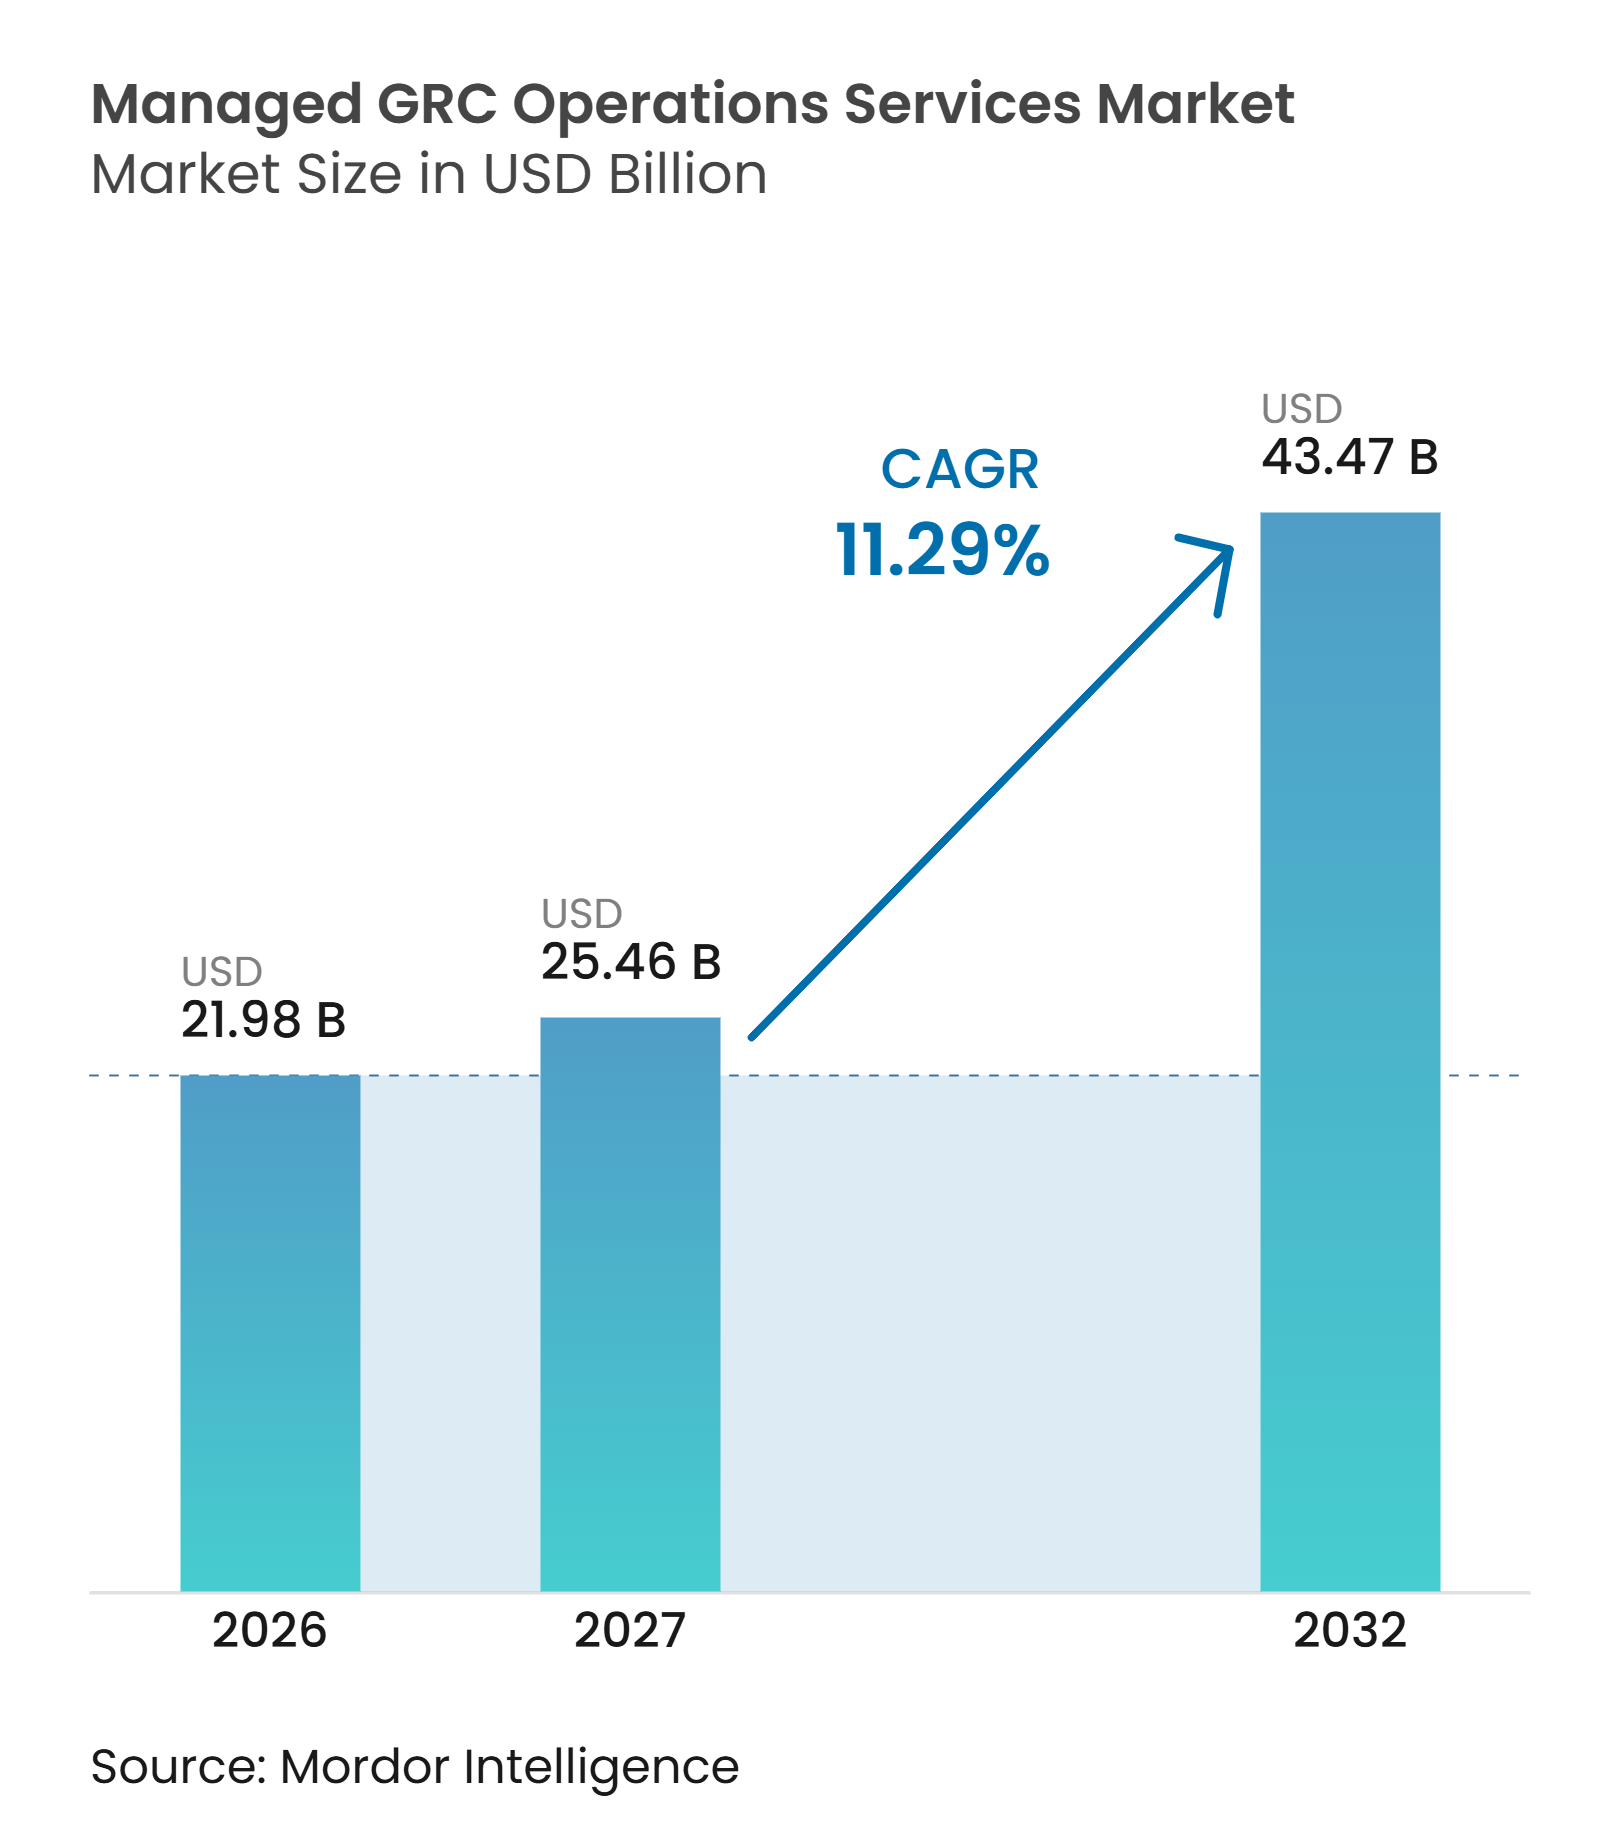
Die Größe des Managed GRC Operations Services Marktes wurde im Jahr 2026 auf 21,98 Milliarden USD geschätzt und wird voraussichtlich von 25,46 Milliarden USD im Jahr 2027 auf 43,47 Milliarden USD bis 2032 wachsen, bei einer CAGR von 11,29 % während des Prognosezeitraums (2027–2032).
Regulierte Organisationen sehen sich überschneidenden Anforderungen gegenüber, die fortlaufende Nachweise statt periodischer Bewertungen erfordern. DORA, der EU AI Act und NIS2 haben die Anzahl der Compliance-Aktivitäten erhöht, die gleichzeitig durchgeführt werden müssen. Outsourcing verschafft Organisationen Zugang zu spezialisierter Betriebskapazität, wenn interne Teams nicht schnell genug Personal oder Kompetenzen aufbauen können. Anbieter reagieren darauf, indem sie Audit-, Risiko-, Compliance-, Drittanbieter-Überwachungs- und KI-Governance-Dienste auf gemeinsamen Plattformen bündeln. Automatisierung kann den Aufwand pro Compliance-Zyklus reduzieren, obwohl fragmentierte Systeme die Vorteile im ersten Jahr eines Engagements verzögern können.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt das verwaltete Compliance-Betriebsmanagement im Jahr 2026 einen Anteil von 23,56 %, während das verwaltete KI-Governance-Betriebsmanagement bis 2032 voraussichtlich mit einer CAGR von 12,11 % wachsen wird.
- Nach Unternehmensgröße hielten große Unternehmen im Jahr 2026 einen Anteil von 82,34 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 12,73 % wachsen werden.
- Nach Branche hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Anteil von 32,56 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 12,67 % wachsen werden.
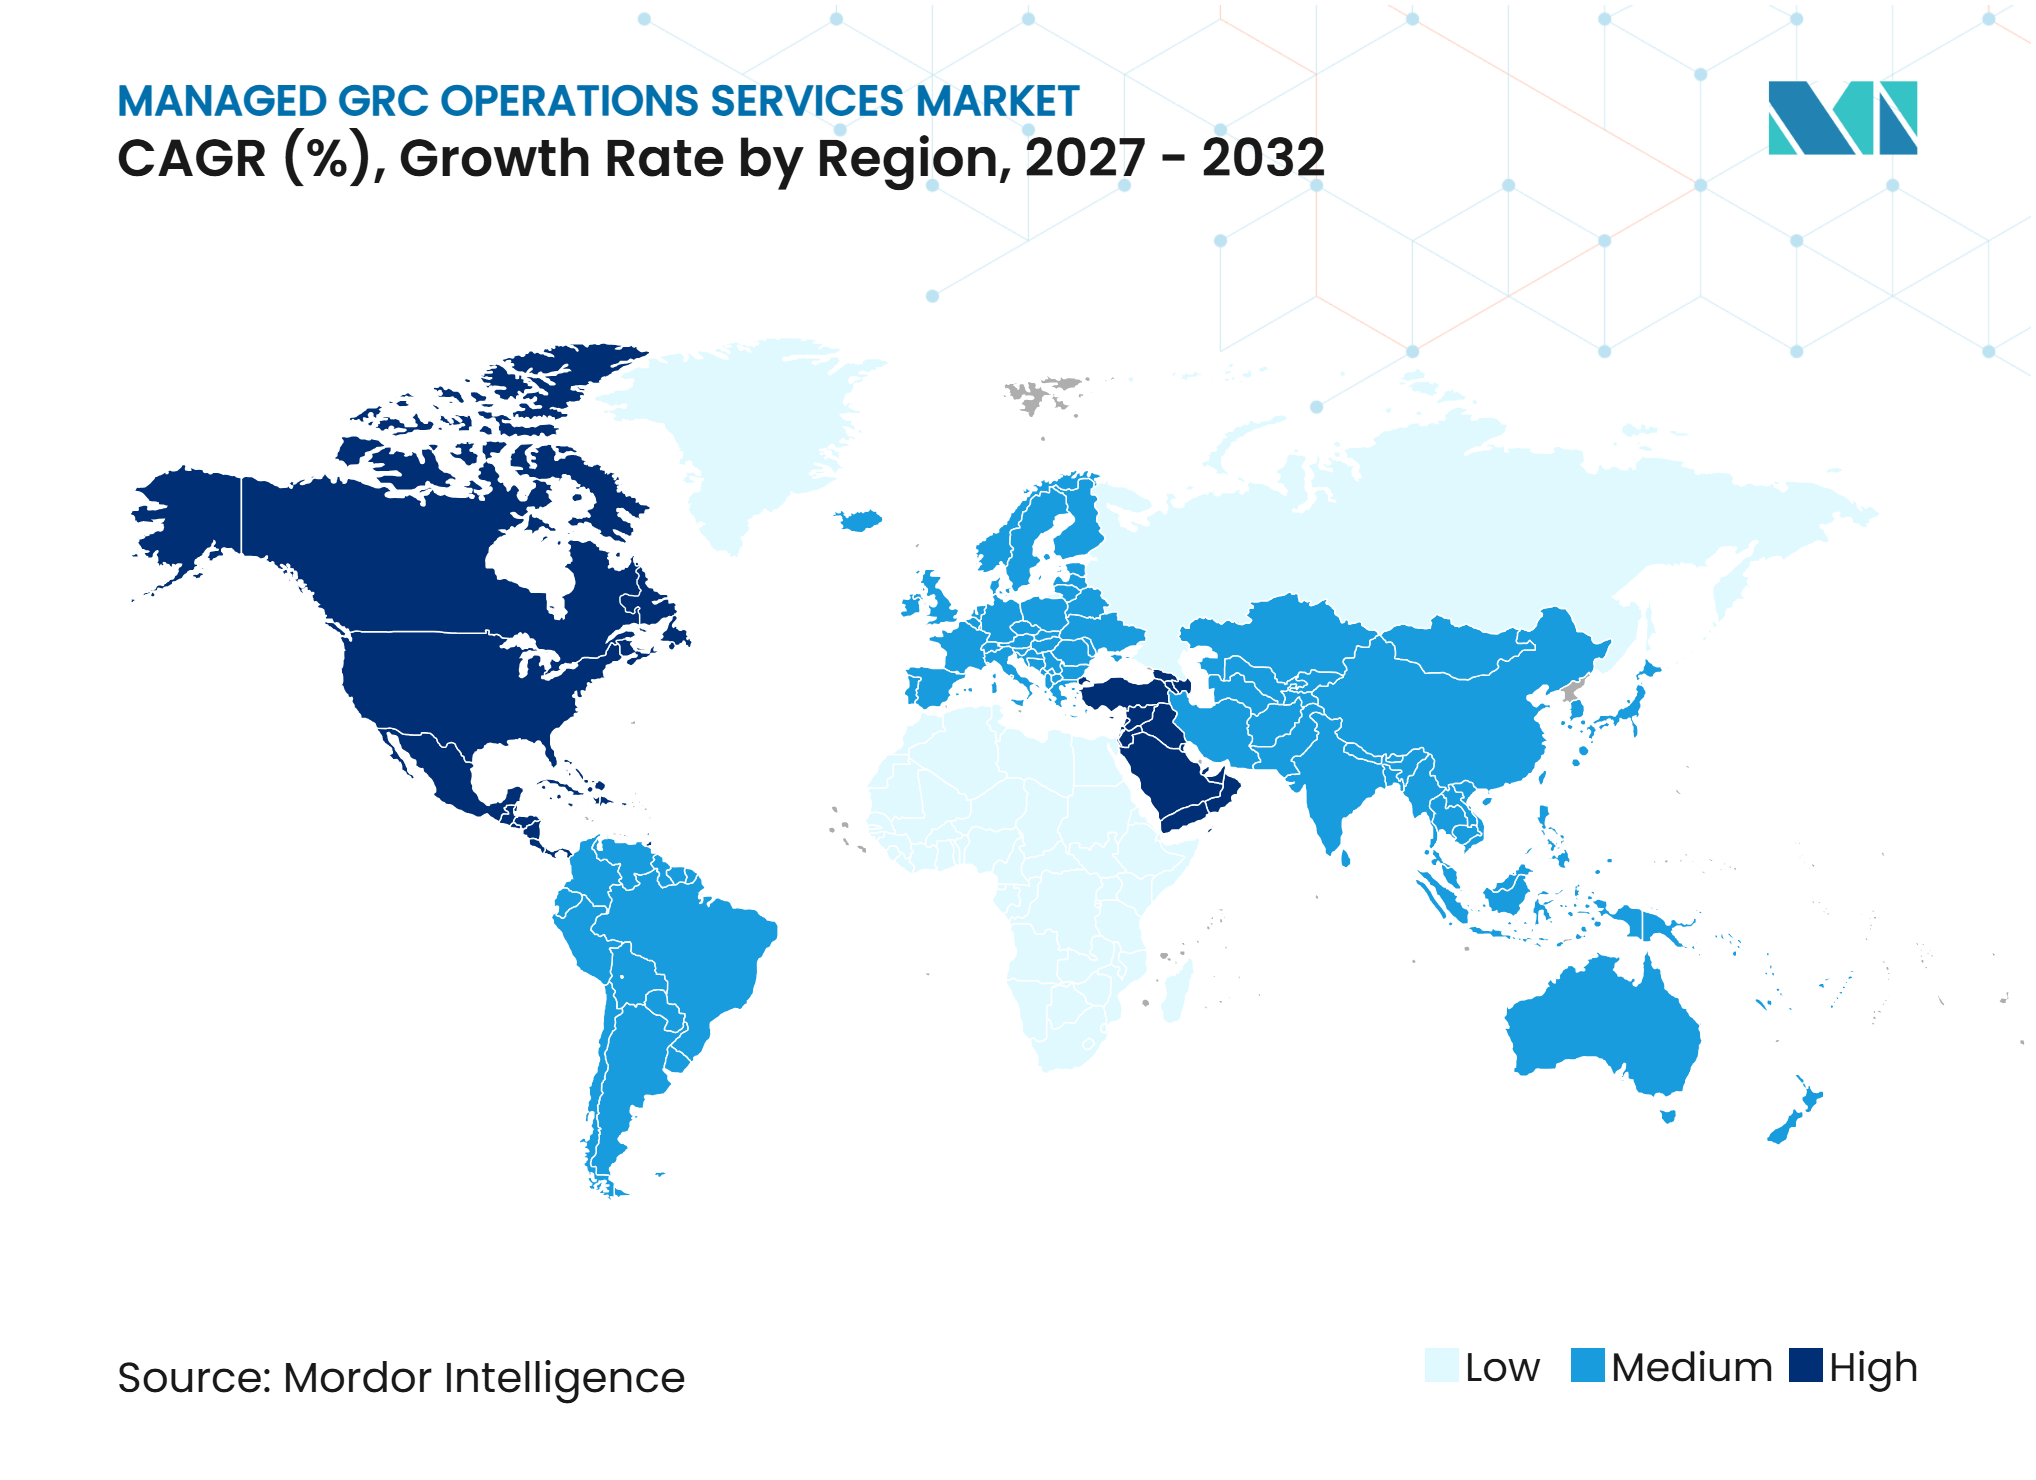
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 43,23 %, während der Nahe Osten bis 2032 voraussichtlich mit einer CAGR von 12,58 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende grenzüberschreitende regulatorische Komplexität | +2.5% | Global, mit höchster Intensität in Europa und Nordamerika | Mittelfristig (2–4 Jahre) |
| Verantwortlichkeit für Cybersicherheit und Drittanbieterrisiken | +2.1% | Global, konzentriert in BFSI und Gesundheitswesen | Kurzfristig (≤ 2 Jahre) |
| Anhaltender Mangel an GRC- und Cybersicherheitsspezialisten | +1.6% | Global, am stärksten ausgeprägt in Nordamerika, dem Vereinigten Königreich und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| KI-Governance schafft wiederkehrende Kontrolloperationen | +1.5% | Global, mit den frühesten Verpflichtungen in Europa | Kurzfristig (≤ 2 Jahre) |
| Nachfrage der Unternehmensführung nach kontinuierlicher Risikointelligenz | +1.3% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Automatisierung regulatorischer Nachweise für verteilte Belegschaften | +0.9% | Nordamerika, Vereinigtes Königreich und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende grenzüberschreitende regulatorische Komplexität
Der Markt für Managed GRC Operations Services wird durch Compliance-Programme gestützt, die nun parallel in vielen Rechtsordnungen laufen. DORA wurde für Finanzunternehmen der Europäischen Union im Januar 2025 durchsetzbar und führte detaillierte Anforderungen für das IKT-Risikomanagement, die Meldung von Vorfällen und die Überwachung von Drittanbietern ein.[1] Der EU AI Act begann im August 2025 mit der Anwendung von Regeln für KI-Modelle mit allgemeinem Verwendungszweck, während sein breiterer Rahmen weiterhin Verpflichtungen nach einem gestaffelten Zeitplan einführt. Frankreich hatte die NIS2-Umsetzung bis Oktober 2026 noch nicht abgeschlossen, aber sein Vorregistrierungsverfahren hat betroffene Unternehmen bereits zur Vorbereitung auf die Compliance veranlasst. Organisationen, die in mehreren EU-Mitgliedstaaten tätig sind, müssen daher mehrere Kontrollprogramme gleichzeitig betreiben, anstatt ein Projekt abzuschließen, bevor sie ein weiteres beginnen. Saudi-Arabien hat einen ähnlichen Auslöser geschaffen, da die Saudi Central Bank beaufsichtigte Finanzunternehmen aufgefordert hat, innerhalb von 12 Monaten nach ihrem Rundschreiben vom Dezember 2025 Governance-Roadmaps zu entwickeln.
Verantwortlichkeit für Cybersicherheit und Drittanbieterrisiken
Der Markt für Managed GRC Operations Services profitiert auch von Vorschriften, die die Verantwortung für Lieferantenrisiken bei der regulierten Organisation verankern. DORA verpflichtet Finanzunternehmen, IKT-Drittanbieterrisiken zu managen und die Verantwortung für die operative Resilienz der von ihnen genutzten Dienste zu behalten. Diese Verpflichtung erstreckt die Aufmerksamkeit über direkte Technologieanbieter hinaus auf die gesamte Lieferkette und deren Unterauftragnehmer. Die ISC2-Belegschaftsstudie 2025 ergab, dass 27 % der Cybersicherheitsteams GRC als kritische Kompetenzlücke identifizierten. Dieselbe Studie berichtete, dass 19 % der Organisationen externe Dienstleister einsetzten, um interne Lücken zu schließen.[2] Ein Managed-Service-Anbieter kann gemeinsame Überwachungstools über viele Lieferantenbeziehungen hinweg einsetzen, was die Kosten für kontinuierliche Prüfungen für jeden Kunden senken kann. Dieses Modell ist besonders relevant in BFSI, Gesundheitswesen und kritischer Infrastruktur, wo Lieferantenausfälle erhebliche regulatorische und operative Konsequenzen haben können.
Anhaltender Mangel an GRC- und Cybersicherheitsspezialisten
Der Markt für Managed GRC Operations Services hat einen anhaltenden Bedarf an Fachkräften, die sowohl Sicherheitsoperationen als auch regulatorische Anforderungen verstehen. ISC2 stellte fest, dass 59 % der Sicherheitsfachleute im Jahr 2025 kritische oder erhebliche Kompetenzbedarfe meldeten, verglichen mit 44 % im Jahr 2024. GRC und Compliance gehörten zu den Kompetenzbereichen, die Organisationen in der Studie als defizitär identifizierten. Die britische Regierung berichtete, dass 57 % der Unternehmen im Jahr 2026 eine grundlegende technische Cybersicherheitskompetenzlücke aufwiesen, gegenüber 49 % im Vorjahr.[3] GRC-Arbeit erfordert Kenntnisse von Rahmenwerken wie NIST, ISO/IEC 27001, HIPAA und DORA sowie Audit-Methoden und rechtliche Auslegung. Diese Fähigkeiten brauchen Zeit, um innerhalb eines Teams aufgebaut zu werden, und sind durch allgemeine Cybersicherheitsschulungen allein schwer zu erlangen. Anbieter können daher laufende Unterstützung für Datenschutz, KI-Governance-Bewertung und Multi-Framework-Mapping anbieten, wo internes Recruiting schwierig bleibt.
KI-Governance schafft wiederkehrende Kontrolloperationen
Der Markt für Managed GRC Operations Services gewinnt eine neue Servicekategorie, da KI-Governance von der Richtlinienarbeit in wiederkehrende Kontrolloperationen übergeht. Der EU AI Act wurde am 2. August 2026 vollständig anwendbar, vorbehaltlich der gestaffelten Ausnahmen der Verordnung, und er erfordert Dokumentation, menschliche Aufsicht, Meldung von Vorfällen und Marktüberwachung nach der Markteinführung für anwendbare Hochrisikosysteme. Die Europäische Kommission veröffentlichte EN 18286:2026 im Amtsblatt am 19. Oktober 2026 als ersten harmonisierten Qualitätsmanagementsstandard zur Unterstützung der Compliance mit dem AI Act. ISO/IEC 42001 bietet ein weiteres KI-Managementsystem-Rahmenwerk, das Organisationen neben gesetzlichen Anforderungen nutzen können. Neue Modelle, geänderte Anbieter und veränderte Anwendungsfälle können jeweils eine erneute Überprüfung der Kontrollen erfordern. Dies macht KI-Governance zu einer kontinuierlichen operativen Aufgabe und nicht zu einem einmaligen Zertifizierungsprojekt. Menschliche Aufsicht bleibt notwendig, wenn automatisierte Tools Nachweise sammeln oder Audit-Material erstellen, was eine wiederkehrende Rolle für Managed Teams schafft.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskosten für Legacy-Systeme und Datennormalisierung | -1.2% | Global, am stärksten ausgeprägt in Großunternehmen und Behörden | Langfristig (≥ 4 Jahre) |
| Fragmentierte Verantwortlichkeit über die drei Verteidigungslinien hinweg | -0.8% | Global, am stärksten ausgeprägt in BFSI und Fertigung | Mittelfristig (2–4 Jahre) |
| Einschränkungen durch Datenspeicherort und grenzüberschreitende Verarbeitung | -0.7% | Europa und asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Vertrauensdefizit gegenüber KI-gestützten Kontrollentscheidungen | -0.5% | Global, am deutlichsten sichtbar im Gesundheitswesen und in Finanzdienstleistungen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskosten für Legacy-Systeme und Datennormalisierung
Der Markt für Managed GRC Operations Services kann eine langsamere Akzeptanz erfahren, wenn Kundennachweise über GRC-Plattformen, Ticketing-Systeme, HR-Tools und Cloud-Sicherheitsprodukte verteilt bleiben. Im Markt für Managed GRC Operations Services waren diese Systeme oft nicht darauf ausgelegt, Informationen miteinander auszutauschen. Anbieter müssen die Daten normalisieren, bevor sie die Erfassung von Nachweisen oder die Berichterstattung automatisieren können. Diese Arbeit kann den für den Kunden gelieferten Mehrwert verzögern und die Anbietermarge im ersten Jahr reduzieren. Die Aufgabe kehrt zurück, wenn ein Kunde Vorschriften, Lieferanten oder Rechtsordnungen hinzufügt, da sich das Nachweismodell mit dem Betriebsumfeld ändern muss. Großunternehmen und Behörden haben oft die komplexesten Legacy-Umgebungen, was die Integration zu einer anhaltenden Einschränkung der Liefergeschwindigkeit macht.
Fragmentierte Verantwortlichkeit über die drei Verteidigungslinien hinweg
Der Markt für Managed GRC Operations Services kann auch eingeschränkt werden, wenn die Verantwortlichkeit zwischen internen Funktionen und externen Anbietern unklar bleibt. Im gesamten Markt für Managed GRC Operations Services trennt das Drei-Linien-Modell Geschäftsbetrieb, Risiko- und Compliance-Überwachung sowie interne Revision. Ein Anbieter kann Nachweise für die zweite Linie aggregieren, während Geschäftsbereiche die Verantwortung für die Kontrolldurchführung behalten. Dies kann zu Meinungsverschiedenheiten über Kontrollgestaltung, Nachweisqualität und Verantwortung für die Behebung führen. Organisationen, die diese Verantwortlichkeiten vor der Implementierung nicht klären, können mit verzögerten Freigaben und doppelten Risikobewertungen konfrontiert werden. Das Problem ist besonders wichtig in BFSI, da die interne Revision ihre Unabhängigkeit wahren muss, während Fertigungsorganisationen oft eine über viele Standorte verteilte Risikoverantwortung haben.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp unterstützen Compliance-Mandate die größte Kategorie
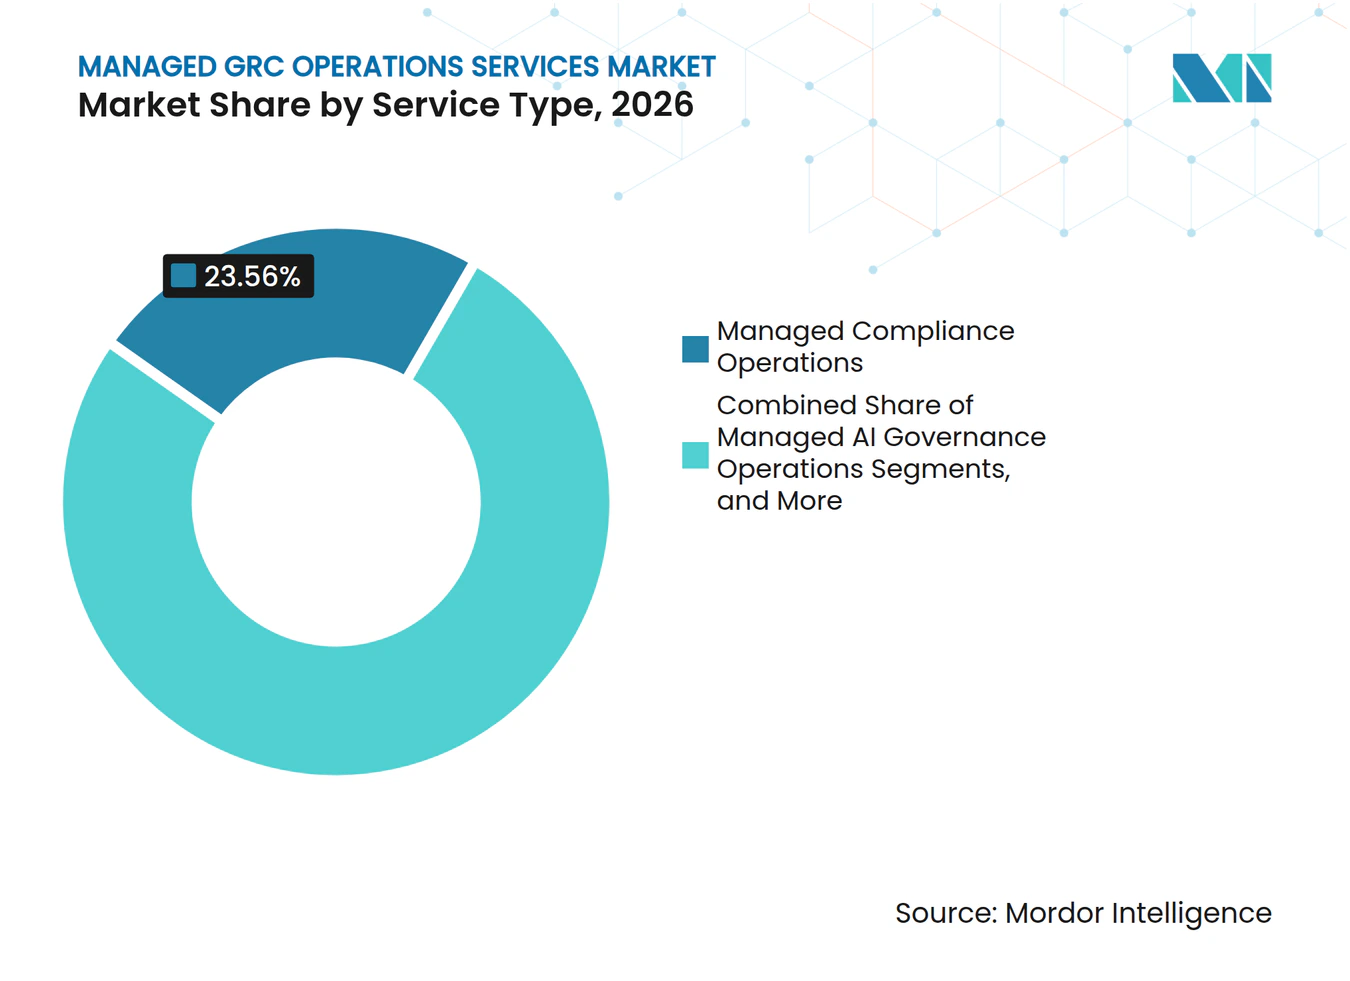
Managed Compliance Operations hielt im Jahr 2026 einen Marktanteil von 23,56 %. Im Markt für Managed GRC Operations Services ist der Compliance-Status das gemeinsame Ergebnis der Arbeit in internen Audit-Tests, Risikoüberwachung, Drittanbieter-Onboarding und KI-Governance-Dokumentation. Regulierungsbehörden und Unternehmensführungen erwarten zunehmend, dass Nachweise aktuell sind und nicht nur vor einer Überprüfung aufgefrischt werden. Managed Risk Operations und Managed Internal Audit and Controls Testing sind ebenfalls wichtig, da DORA, ISO 31000 und Audit-Standards häufigere, nachweisbasierte Testzyklen erfordern. Managed Third-Party Risk Operations gewinnt an Nachfrage, da DORA die Menge der Lieferantenbeziehungen erweitert, die Finanzunternehmen überwachen müssen. Managed Regulatory Change and Obligation Management adressiert die Notwendigkeit, überlappende Mandate zu interpretieren, insbesondere in Finanzdienstleistungen. Managed Privacy and Data Governance Operations unterstützt Organisationen, die DSGVO, Brasiliens LGPD und Datenlokalisierungsanforderungen im asiatisch-pazifischen Raum verwalten.
Managed AI Governance Operations wird voraussichtlich bis 2032 mit einer CAGR von 12,11 % wachsen. Die Nachfrage ist mit dem EU AI Act und EN 18286:2026 verknüpft, die einen strukturierteren Weg für laufende KI-Qualitäts- und Governance-Kontrollen etablieren. Organisationen bewegen sich von informeller Aufsicht hin zu dokumentierter Modellüberwachung, Lebenszyklusaufzeichnungen und menschlichen Überprüfungsprotokollen. Managed Business Continuity and Operational Resilience vervollständigt das Serviceportfolio und gewinnt Relevanz durch die DORA-Anforderungen an Resilienztests. Jährliche Tabletop-Übungen allein bieten nicht die kontinuierliche Validierung, die viele Organisationen heute benötigen. Die Managed GRC Operations Services Branche verlagert sich daher von der Aufzeichnung von Compliance-Aktivitäten hin zum kontinuierlichen Betrieb von Kontrollen.



Nach Unternehmensgröße koexistiert die Nachfrage von Großunternehmen mit einer Chance für kleine und mittelständische Unternehmen
Großunternehmen hielten im Jahr 2026 einen Marktanteil von 82,34 %. Im Markt für Managed GRC Operations Services haben globale Unternehmen, Finanzinstitute, Gesundheitssysteme und multinationale Industrieunternehmen große Compliance-Umgebungen in mehreren Rechtsordnungen. Diese Organisationen nutzen einen Anbieter oft zur Ergänzung interner Teams, nicht zu deren Ersatz. Anbieter übernehmen aufwändige Aufgaben wie Nachweiserfassung, Drittanbieter-Onboarding und Verfolgung regulatorischer Änderungen. Mehrjährige Engagements sind üblich, da der Anbieter in die Audit- und Compliance-Prozesse des Kunden integriert werden muss. Der Umfang und die Komplexität dieser Umgebungen unterstützen die anhaltende Nachfrage nach breiten, integrierten Serviceleistungen.
Kleine und mittelständische Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 12,73 % wachsen. DORA erfasst IKT-Drittanbieter unabhängig von ihrer Größe, was kleinere Lieferanten in den Geltungsbereich der Sorgfaltspflicht von Kunden bringen kann. Die NIS2-Durchführungsverordnung 2024/2690 wendet auch Sicherheitsanforderungen auf Managed-Service-Anbieter an. Diese Anforderungen reduzieren sich nicht einfach, weil eine Organisation ein kleines Governance-Team hat. Kleine Unternehmen suchen daher möglicherweise nach vordefinierten, rahmenkonformen Diensten, die weniger kosten als ein maßgeschneidertes Unternehmensengagement. Anbieter, die Servicepakete und Liefermodelle für diese Käufer anpassen, können eine Kundengruppe erreichen, die historisch weniger Aufmerksamkeit erhalten hat.
Nach Branche führt BFSI die Nachfrage an, während Gesundheitswesen und Biowissenschaften das Tempo vorgeben
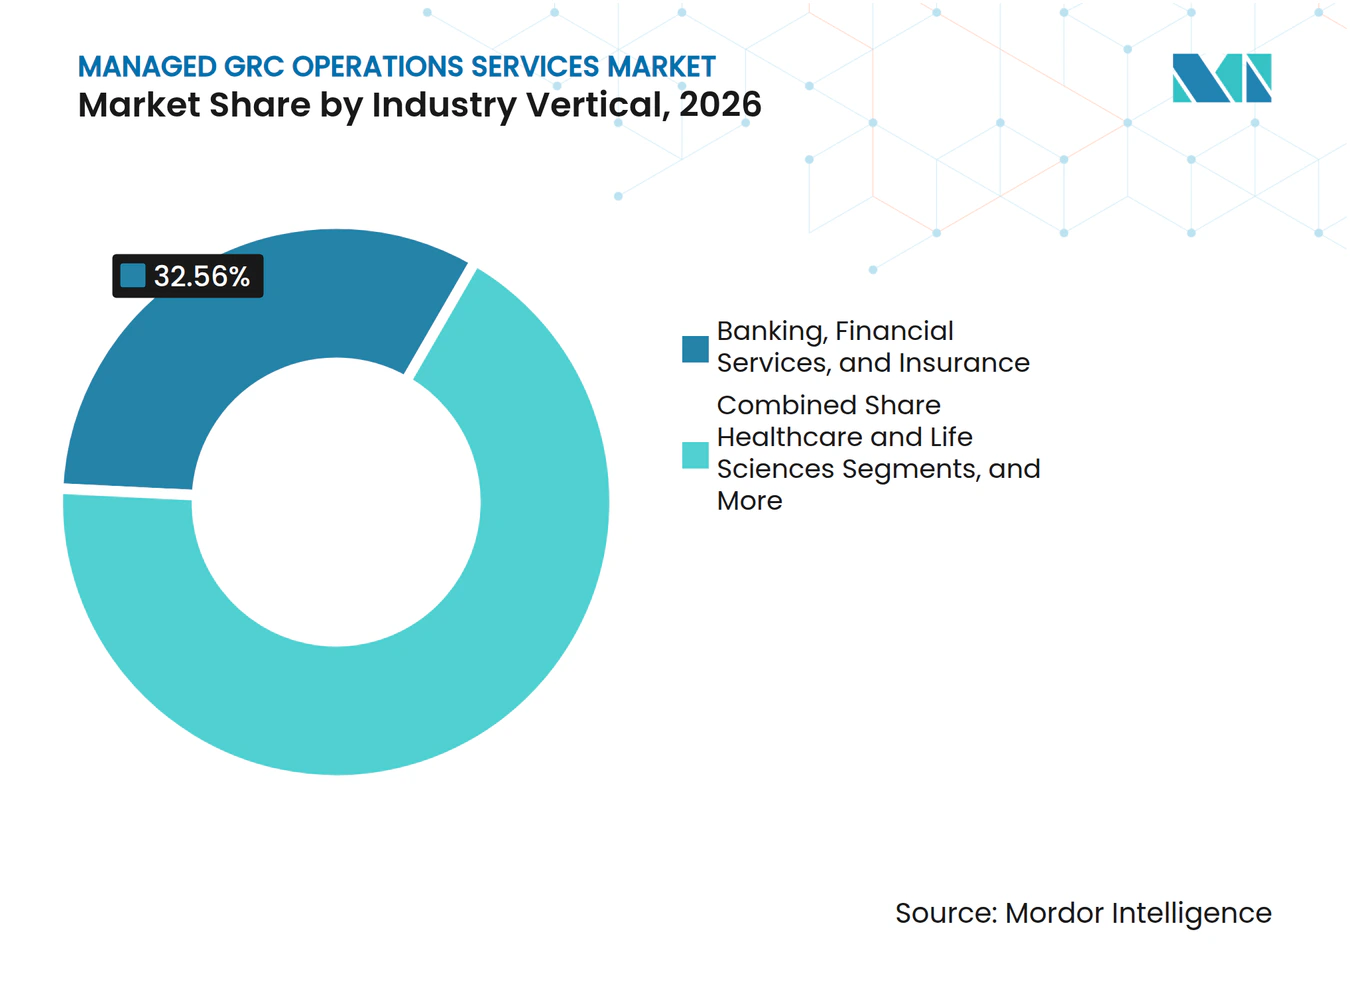
Banken, Finanzdienstleistungen und Versicherungen machten im Jahr 2026 einen Marktanteil von 32,56 % aus. Im Markt für Managed GRC Operations Services verwaltet der Sektor überlappende Anforderungen für AML-CFT, PCI DSS v4, DORA IKT-Risiko, Basel IV-Berichterstattung und SEC-Cybersicherheitsoffenlegungen. Diese Anforderungen erzeugen umfangreiche Nachweisarbeit und machen kontinuierliche Überwachung wichtiger als periodische Bewertungen. Managed Third-Party Risk Operations hat starke Relevanz, da Banken auf Fintech-, Cloud- und Datenanalyseanbieter angewiesen sind. Informationstechnologie- und Telekommunikationsunternehmen sind ebenfalls wichtig, da NIS2 viele dieser Anbieter als wichtige Einrichtungen identifiziert. Behörden nutzen Managed-Support für Cybersicherheits-Rahmenwerke und Data Governance, obwohl Beschaffungszeitpläne und Souveränitätsanforderungen das Engagement privater Anbieter verlangsamen können.
Gesundheitswesen und Biowissenschaften werden voraussichtlich bis 2032 mit einer CAGR von 12,67 % wachsen. Vorschläge zur Modernisierung der HIPAA-Sicherheitsregel, FDA-Cybersicherheitsleitlinien für softwaregestützte Medizinprodukte und KI-Diagnoseaufsicht fügen Arbeit für Anbieter, Kostenträger und Gesundheitstechnologieanbieter hinzu. Diese Anforderungen schaffen sowohl Vor-Markteinführungs- als auch Nach-Markteinführungsverantwortlichkeiten für vernetzte Medizintechnologie. HITRUST hat auch die Aufmerksamkeit auf KI-Risikobereiche ausgeweitet, was eine weitere Governance-Überlegung für Gesundheitstechnologieunternehmen darstellt, die in verschiedenen Regionen tätig sind. Energie und Versorgungsunternehmen, Fertigung und Einzelhandel haben eine bedeutende Nachfrage, aber ihre Akzeptanz ist häufiger an eine regulatorische Maßnahme, ein Lieferkettenereignis oder ein Branchenmandat geknüpft. Die breitere vertikale Basis bietet Anbietern Möglichkeiten jenseits von Krankenhäusern und Versicherungsträgern.

Geografische Analyse
Markt für verwaltete GRC-Betriebsdienstleistungen in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 43,23 % am Markt für verwaltete GRC-Betriebsdienstleistungen. Die Vereinigten Staaten treiben einen Großteil dieser Nachfrage durch die SEC-Offenlegungsregeln für Cybersicherheit, die HIPAA-Durchsetzung, die CMMC 2.0-Anforderungen und staatliche Datenschutzgesetze an. Bei der SEC registrierte Unternehmen müssen wesentliche Cybersicherheitsvorfälle offenlegen und jährliche Informationen zum Cybersicherheitsrisikomanagement und zur Unternehmensführung bereitstellen. CMMC 2.0 prägt zudem die Compliance-Planung in der gesamten Verteidigungsindustriebasis. Kanada und Mexiko tragen durch Datenschutzverpflichtungen zur regionalen Nachfrage bei, die multinationale Konzerne über gemeinsame Bereitstellungsmodelle verwalten können.
Markt für verwaltete GRC-Betriebsdienstleistungen in Europa und im asiatisch-pazifischen Raum
Die Position Europas basiert auf der regulatorischen Dichte im Rahmen von DORA, NIS2, DSGVO und dem EU-KI-Gesetz. Anbieter mit Kontrollbibliotheken, die diese Rahmenwerke abdecken, können den Einrichtungsaufwand für Kunden reduzieren. Deutschland, das Vereinigte Königreich und Frankreich sind die wichtigsten nationalen Märkte. Das BSI in Deutschland hat NIS2-Leitlinien für betroffene Organisationen herausgegeben, während der Vorregistrierungsprozess in Frankreich die Planung vor Abschluss der nationalen Umsetzung vorangetrieben hat. Die Nachfrage im asiatisch-pazifischen Raum konzentriert sich auf das Banken-, IT- und Gesundheitswesen, unterstützt durch die Technologierisikovorschriften Singapurs, die Resilienzreformen Australiens und den Datenschutzrahmen Indonesiens.
Markt für verwaltete GRC-Betriebsdienstleistungen im Nahen Osten und in Afrika
Der Nahe Osten wird voraussichtlich bis 2032 mit einem CAGR von 12,58 % wachsen. Für den Markt für verwaltete GRC-Betriebsdienstleistungen verpflichtet das SAMA-Rundschreiben Saudi-Arabiens Finanzunternehmen dazu, Governance-Bewertungen durchzuführen und vom Vorstand genehmigte Compliance-Roadmaps einzureichen. Das Risikomanagement-Rahmenwerk 2025 der Saudi National Cybersecurity Authority fügt strukturierte Compliance-Arbeit für regulierte Organisationen hinzu. Afrika bleibt eine aufstrebende Chance, wobei Südafrika und Nigeria durch Datenschutzverpflichtungen unterstützt werden, jedoch durch Infrastruktur und eine geringere Durchdringung verwalteter Dienste eingeschränkt sind.
Wettbewerbslandschaft
Marktkonzentration
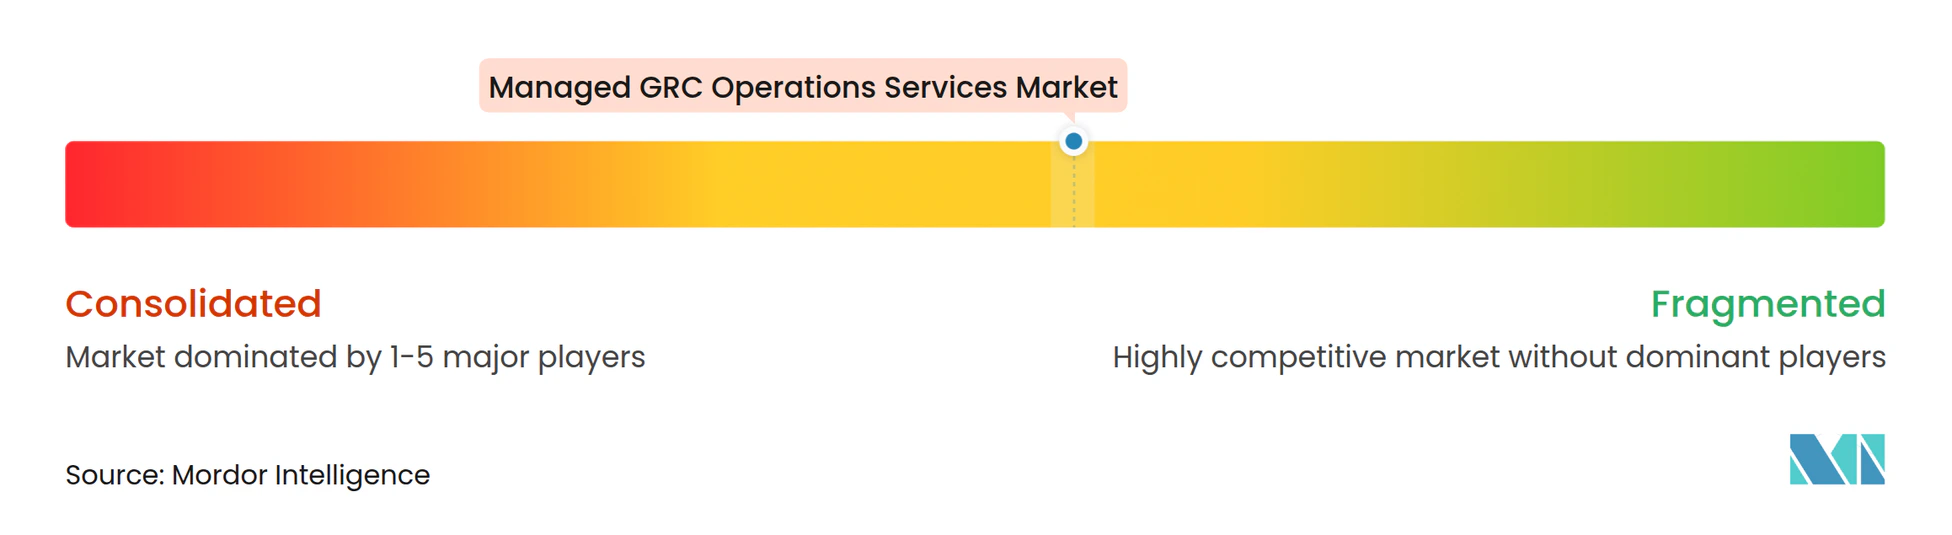
Der Markt für Managed GRC Operations Services ist mäßig konzentriert um etablierte GRC-Plattformunternehmen, beratungsgeführte Anbieter und spezialisierte Unternehmen. MetricStream, OneTrust, Diligent und NAVEX gehören zu den etablierten Plattformunternehmen, die im verfügbaren Material identifiziert wurden. Ihre Strategien kombinieren zunehmend Audit, Risiko, Compliance und KI-Governance innerhalb einer einzigen Betriebsschicht. Eine einheitliche Plattform kann Reibungsverluste reduzieren, wenn Nachweise zwischen Funktionen ausgetauscht werden, die zuvor getrennt waren. Unternehmenskunden nutzen auch ISO/IEC 27001- und SOC 2 Typ II-Attestierungen als grundlegende Beschaffungsanforderungen.
Diligent erwarb 3rdRisk im Januar 2026 und fügte seiner Plattform eine KI-native Drittanbieter-Risikomanagementfähigkeit hinzu. NAVEX wurde im Oktober 2025 durch eine Mehrheitsbeteiligung unter der Führung von Goldman Sachs Alternatives mit Blackstone als bedeutendem Minderheits-Co-Investor rekapitalisiert. Diese Schritte unterstützen Investitionen in integrierte Ethik-, Risiko- und Compliance-Plattformen. MetricStreams Chartis-Anerkennung 2026 weist auf anhaltende Sichtbarkeit für unternehmensweite GRC- und Audit-Technologie hin. Konsolidierung kann Käufern weniger Anbieter zu verwalten geben, während der Druck auf spezialisierte Unternehmen mit einem engeren Leistungsumfang steigt.
Managed AI Governance Operations bleibt ein relativ offener Bereich, da er erst kürzlich entstanden ist und keinen dominanten Anbieter hat. Compliance-Pakete für kleine und mittelständische Unternehmen sind eine weitere Chance, da viele Dienste weiterhin für große, maßgeschneiderte Engagements konzipiert sind. LogicGate führte Config Newton im Mai 2026 ein, um die Workflow-Konfiguration, Nachweiserfassung und Erstellung von Audit-Narrativen zu unterstützen. Optro erwarb Midship im Mai 2026 und erweiterte seine KI-fokussierten GRC-Fähigkeiten. Diese Schritte zeigen, wie Anbieter von der Compliance-Aufzeichnung hin zu operativen Lieferfunktionen wechseln.
Marktführer für Managed GRC Operations Services
-
MetricStream, Inc.
-
Riskonnect, Inc.
-
NAVEX Global, Inc.
-
OneTrust, LLC
-
Diligent Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Managed GRC Operations Services Markt Unternehmen in diesem Bericht
- MetricStream, Inc.
- Riskonnect, Inc.
- LogicGate, Inc.
- OneTrust, LLC
- NAVEX Global, Inc.
- SAI360
- Diligent Corporation
- Mitratech Holdings, Inc.
- Ideagen plc
- Origami Risk, LLC
- Archer Software, LLC
- AuditBoard, Inc. (Optro)
- Onspring Technologies, LLC
- Resolver, Inc. (a Kroll Business)
- Corporater AS
- Protecht Group Holdings Pty Ltd
- LogicManager, Inc.
- SureCloud Limited
- CyberSaint, Inc.
- 360factors, Inc.
- ZenGRC, Inc.
- ProcessUnity Corporation
Neueste Industrielle Entwicklungen in Managed GRC Operations Services Markt
- Juni 2026: Optro, ehemals AuditBoard, eröffnete am 22. Juni 2026 seinen regionalen Hub in Singapur für den Markt für Managed GRC Operations Services. Das Zentrum bietet lokalisierte Unterstützung für Audit-, Risiko-, Compliance- und Informationssicherheitspraktiker im asiatisch-pazifischen Raum.
- Mai 2026: Optro schloss die Übernahme von Midship ab, einer KI-SOX-Automatisierungslösung. Die Übernahme erweiterte die Fähigkeit, repetitive Audit-Nachweisaufgaben für Teams mit Budgetbeschränkungen zu automatisieren.
- Mai 2026: LogicGate führte Config Newton ein, beschrieben als agentischer GRC-Ingenieur, zur Unterstützung bei der Workflow-Konfiguration, Nachweiserfassung und Erstellung von Audit-Narrativen.
- März 2026: Optro startete eine erweiterte Suite KI-gestützter GRC-Fähigkeiten, die KI-Governance, Cyberrisiko und kontinuierliche Kontrollüberwachung abdeckt.
Globaler Berichtsumfang für den Markt für Managed GRC Operations Services
Der Markt für Managed GRC Operations Services umfasst ausgelagerte und verwaltete Serviceangebote, die Organisationen dabei helfen, Governance-, Risiko- und Compliance-Programme (GRC) in den Bereichen regulatorische, Cybersicherheits-, operative, finanzielle und Drittanbieterrisiken zu entwerfen, umzusetzen, zu überwachen und kontinuierlich zu betreiben.
Der Bericht über den Markt für Managed GRC Operations Services ist segmentiert nach Servicetyp (Managed Compliance Operations, Managed Risk Operations, Managed Internal Audit and Controls Testing, Managed Third-Party Risk Operations, Managed Regulatory Change and Obligation Management, Managed Privacy and Data Governance Operations, Managed AI Governance Operations und Managed Business Continuity and Operational Resilience), nach Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), nach Branche (Banken, Finanzdienstleistungen und Versicherungen; Gesundheitswesen und Biowissenschaften; Informationstechnologie und Telekommunikation; Behörden und öffentlicher Sektor; Energie und Versorgungsunternehmen; Fertigung und Industrie; Einzelhandel und Konsumgüter; sowie sonstige Branchen) und nach Geografie (Nordamerika [Vereinigte Staaten, Kanada und Mexiko], Südamerika [Brasilien, Argentinien und übriges Südamerika], Europa [Vereinigtes Königreich, Deutschland, Frankreich, Italien, Spanien, Russland und übriges Europa], asiatisch-pazifischer Raum [China, Japan, Indien, Südkorea, Südostasien, Australien und übriger asiatisch-pazifischer Raum], Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Türkei, Israel und übriger Naher Osten] und Afrika [Südafrika, Nigeria und übriges Afrika]). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Compliance Operations |
| Managed Risk Operations |
| Managed Internal Audit and Controls Testing |
| Managed Third-Party Risk Operations |
| Managed Regulatory Change and Obligation Management |
| Managed Privacy and Data Governance Operations |
| Managed AI Governance Operations |
| Managed Business Continuity and Operational Resilience |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| Informationstechnologie und Telekommunikation |
| Behörden und öffentlicher Sektor |
| Energie und Versorgungsunternehmen |
| Fertigung und Industrie |
| Einzelhandel und Konsumgüter |
| Sonstige Branchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Südostasien | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Managed Compliance Operations | |
| Managed Risk Operations | ||
| Managed Internal Audit and Controls Testing | ||
| Managed Third-Party Risk Operations | ||
| Managed Regulatory Change and Obligation Management | ||
| Managed Privacy and Data Governance Operations | ||
| Managed AI Governance Operations | ||
| Managed Business Continuity and Operational Resilience | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Branche | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| Informationstechnologie und Telekommunikation | ||
| Behörden und öffentlicher Sektor | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung und Industrie | ||
| Einzelhandel und Konsumgüter | ||
| Sonstige Branchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Südostasien | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed GRC Operations Services?
Der Managed GRC Operations Services Markt wird voraussichtlich bis 2032 43,47 Milliarden USD erreichen, ausgehend von 25,46 Milliarden USD im Jahr 2027, bei einer CAGR von 11,29 %.
Welche Dienste sind in Managed GRC Operations enthalten?
Der Leistungsumfang umfasst Managed Compliance, Risiko, interne Revision und Kontrolltests, Drittanbieterrisiko, regulatorische Änderungen, Datenschutz und Data Governance, KI-Governance sowie operative Resilienz.
Welcher Servicetyp hat den größten Marktanteil?
Managed Compliance Operations hielt im Jahr 2026 mit 23,56 % den größten Marktanteil nach Servicetyp.
Warum wird KI-Governance für Käufer immer wichtiger?
Die Anforderungen des EU AI Act und EN 18286:2026 haben den Bedarf an dokumentierten Kontrollen, menschlicher Aufsicht, Überwachung und Nachweismanagement erhöht.
Welche Kundengruppe wird voraussichtlich am schnellsten wachsen?
Kleine und mittelständische Unternehmen (KMU) werden voraussichtlich bis 2032 mit einer CAGR von 12,73 % wachsen, da regulatorische Verpflichtungen mehr Lieferanten und Dienstleister erfassen.
Welche Region bietet die schnellste prognostizierte Expansion?
Der Nahe Osten wird voraussichtlich bis 2032 mit einer CAGR von 12,58 % wachsen, unterstützt durch Governance- und Cybersicherheitsanforderungen in Saudi-Arabien und den Vereinigten Arabischen Emiraten.