
Tamaño y Participación del Mercado de Servicios de Operaciones GRC Gestionadas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 25.46 Mil millones de dólares |
| Tamaño del Mercado (2032) | 43.47 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.29 % |
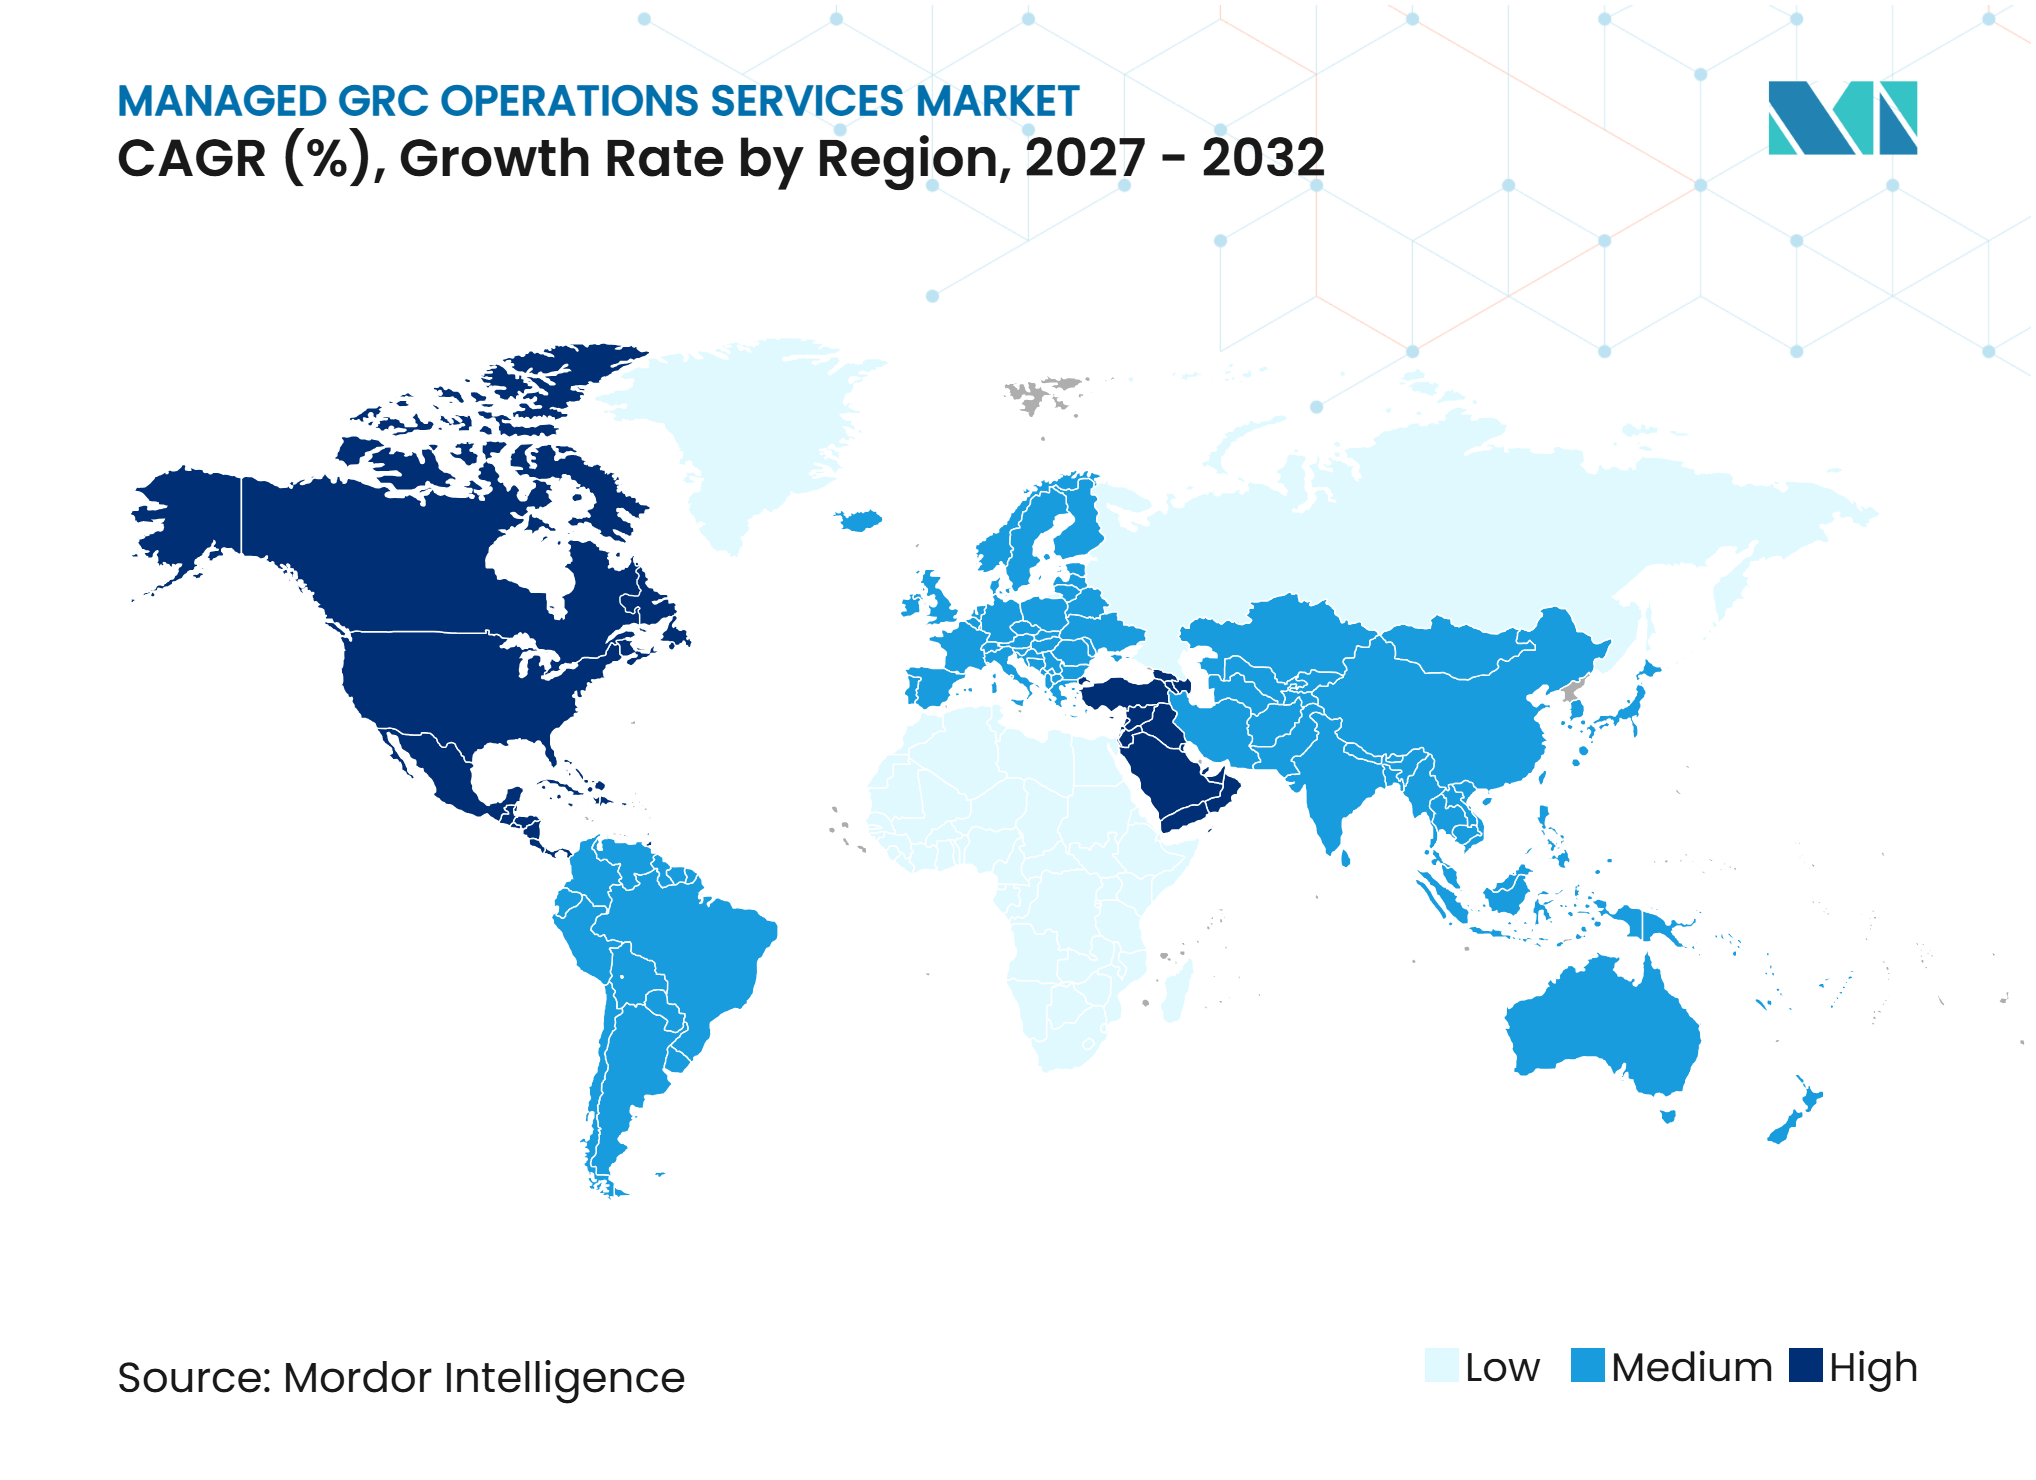
| Mercado de Crecimiento Más Rápido | Medio Oriente |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Operaciones GRC Gestionadas por Mordor Intelligence
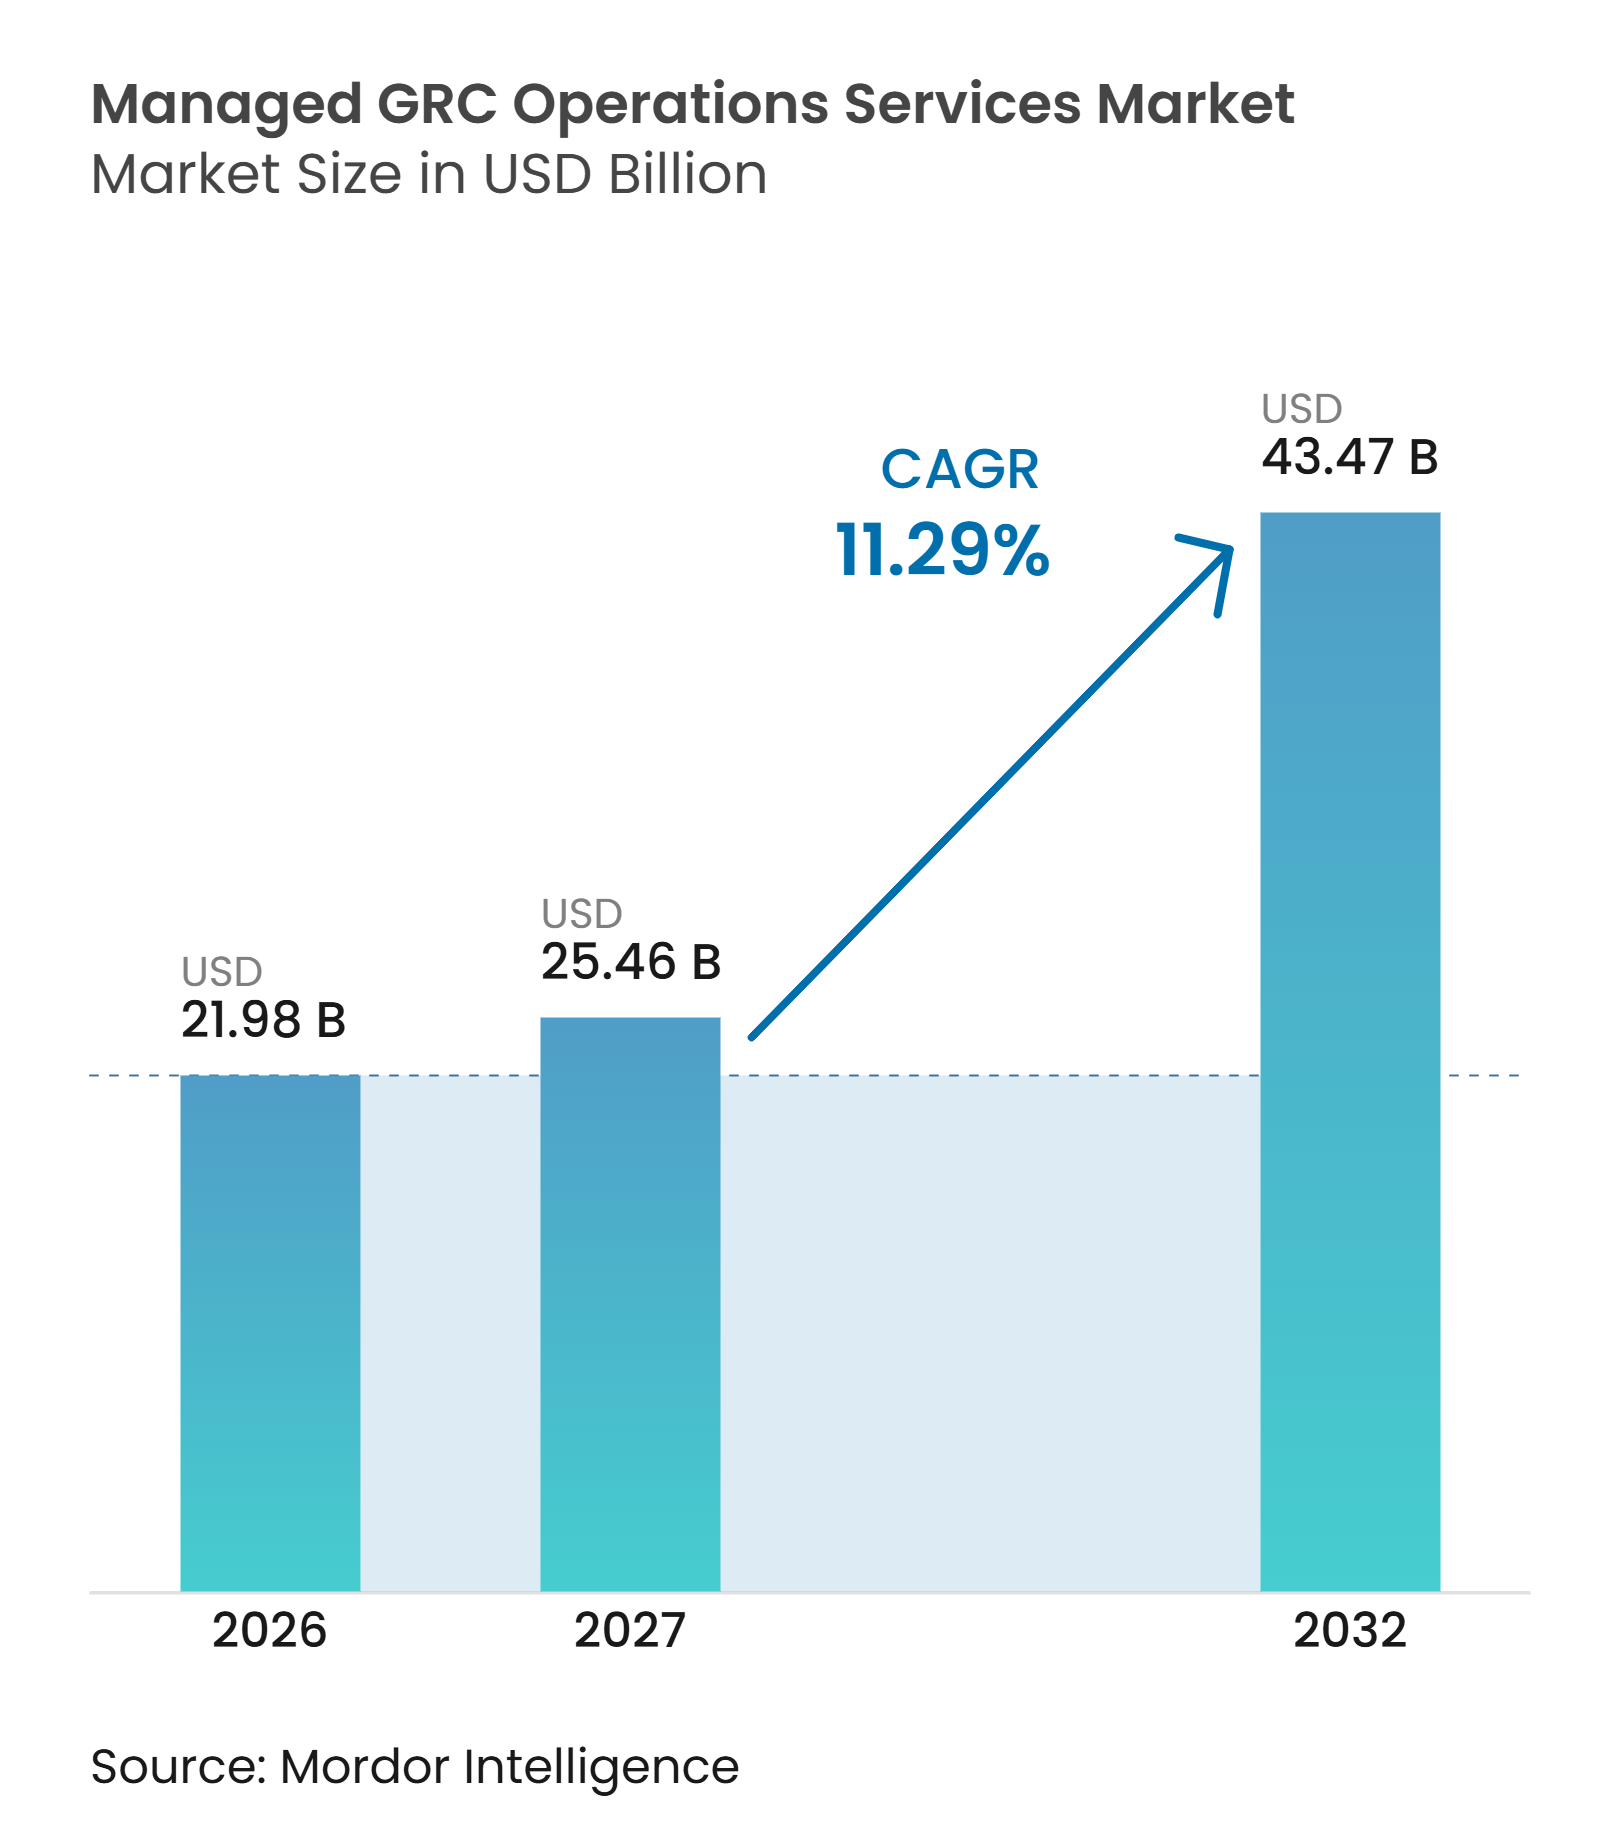
El tamaño del Mercado de Servicios de Operaciones GRC Gestionadas se valoró en 21,98 mil millones de USD en 2026 y se estima que crecerá desde 25,46 mil millones de USD en 2027 hasta alcanzar los 43,47 mil millones de USD para 2032, a una CAGR del 11,29% durante el período de previsión (2027-2032).
Las organizaciones reguladas se enfrentan a requisitos superpuestos que exigen evidencia continua en lugar de evaluaciones periódicas. DORA, la Ley de IA de la UE y NIS2 han incrementado el número de actividades de cumplimiento que deben ejecutarse simultáneamente. La externalización brinda a las organizaciones acceso a capacidad operativa especializada cuando los equipos internos no pueden incorporar personas o competencias con suficiente rapidez. Los proveedores están respondiendo combinando servicios de auditoría, gestión de riesgos, cumplimiento normativo, supervisión de terceros y gobernanza de la IA en plataformas comunes. La automatización puede reducir el trabajo por ciclo de cumplimiento, aunque los sistemas fragmentados pueden retrasar los beneficios durante el primer año de un contrato.
Conclusiones Clave del Informe
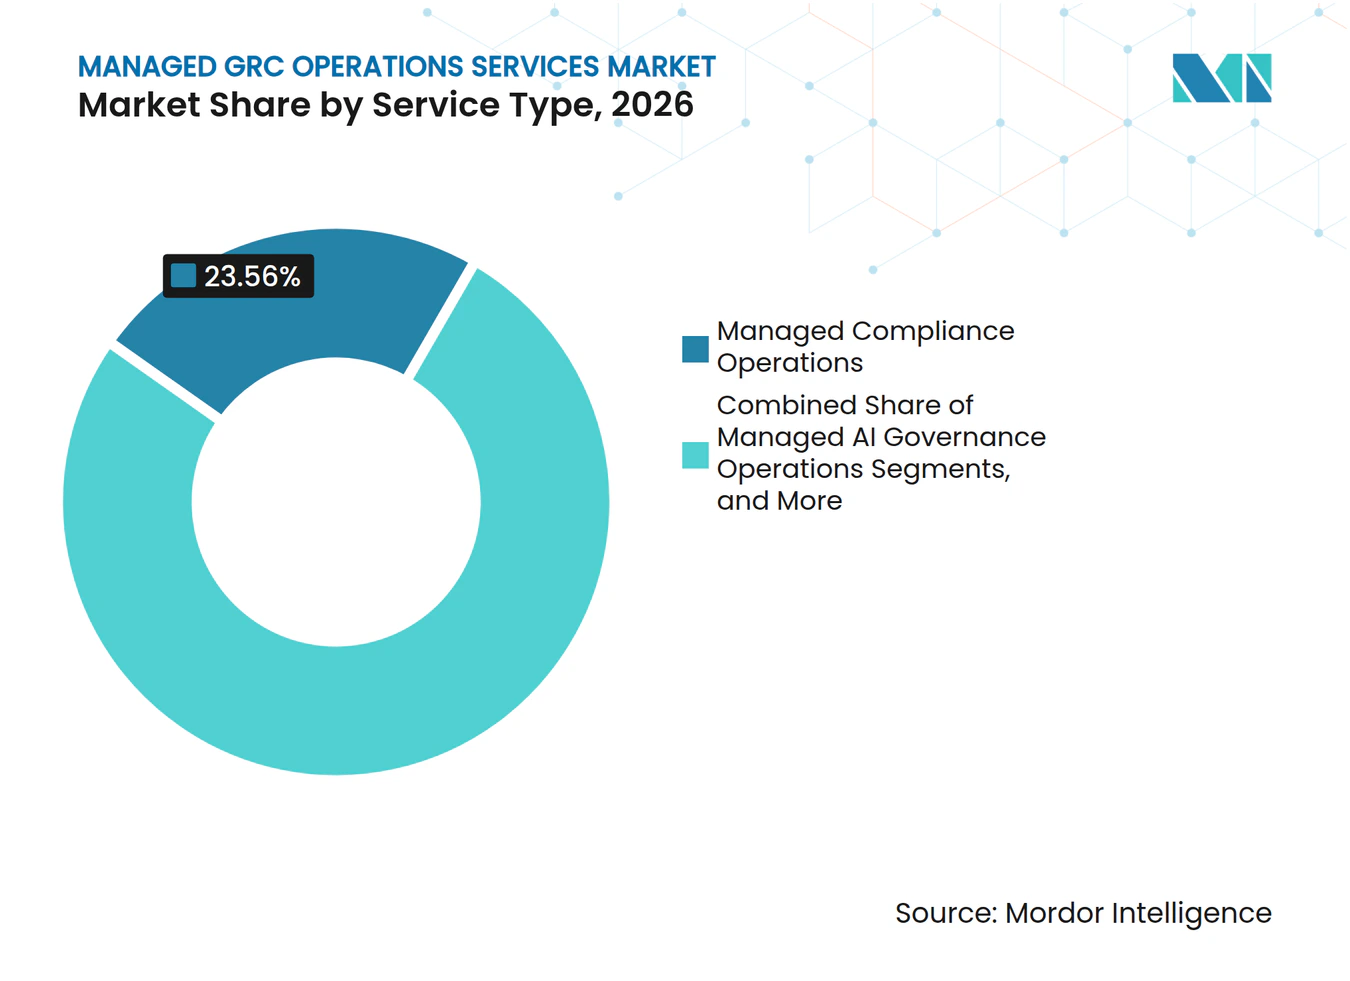
- Por tipo de servicio, las operaciones de cumplimiento normativo gestionadas representaron una participación del 23,56% en 2026, mientras que las operaciones de gobernanza de IA gestionadas proyectan una expansión a una CAGR del 12,11% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron una participación del 82,34% en 2026, mientras que las pequeñas y medianas empresas proyectan una expansión a una CAGR del 12,73% hasta 2032.
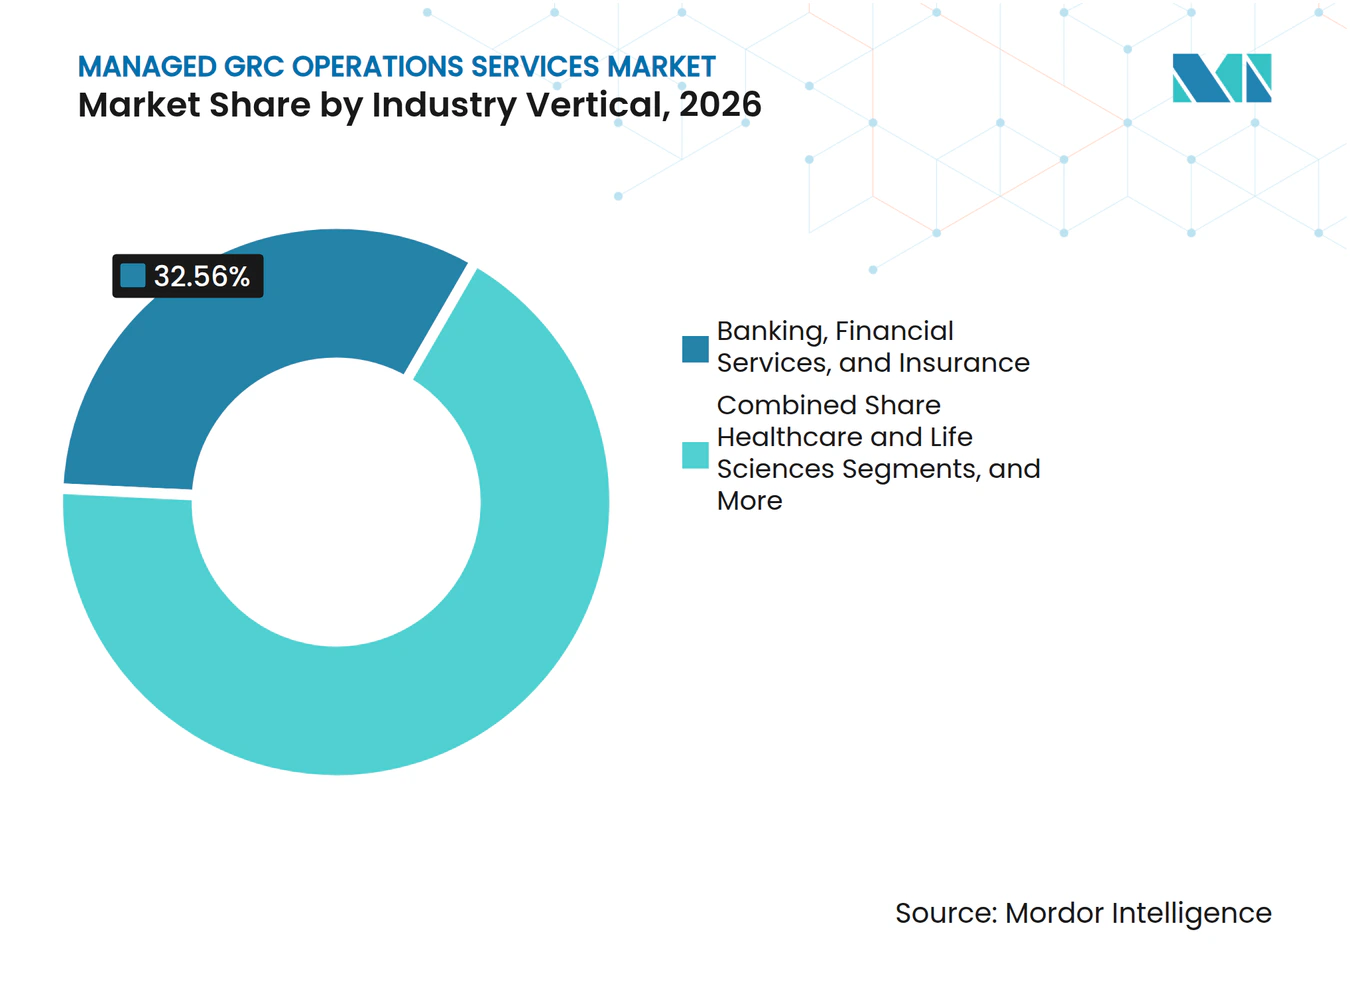
- Por sector industrial, la banca, los servicios financieros y los seguros representaron una participación del 32,56% en 2026, mientras que la sanidad y las ciencias de la vida proyectan una expansión a una CAGR del 12,67% hasta 2032.
- Por geografía, América del Norte representó una participación del 43,23% en 2026, mientras que Oriente Medio proyecta una expansión a una CAGR del 12,58% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Complejidad Regulatoria Transfronteriza | +2.5% | Global, con mayor intensidad en Europa y América del Norte | Mediano plazo (2-4 años) |
| Responsabilidad en Ciberseguridad y Riesgo de Terceros | +2.1% | Global, concentrado en BFSI y salud | Corto plazo (≤ 2 años) |
| Escasez Persistente de Especialistas en GRC y Ciberseguridad | +1.6% | Global, más aguda en América del Norte, Reino Unido y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Gobernanza de IA que Genera Operaciones de Control Recurrentes | +1.5% | Global, con las obligaciones más tempranas en Europa | Corto plazo (≤ 2 años) |
| Demanda del Consejo de Administración de Inteligencia de Riesgo Continua | +1.3% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Automatización de Evidencia Regulatoria para Fuerzas de Trabajo Distribuidas | +0.9% | América del Norte, Reino Unido y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Complejidad Regulatoria Transfronteriza
El mercado de servicios de operaciones GRC gestionadas está respaldado por programas de cumplimiento que ahora se ejecutan en paralelo en múltiples jurisdicciones. DORA se volvió aplicable para las entidades financieras de la Unión Europea en enero de 2025 e introdujo requisitos detallados para la gestión del riesgo de TIC, la notificación de incidentes y la supervisión de terceros.[1] La Ley de IA de la UE comenzó a aplicar normas para los modelos de IA de propósito general en agosto de 2025, mientras que su marco más amplio ha continuado introduciendo obligaciones en un calendario escalonado. Francia no había completado la transposición de NIS2 a octubre de 2026, pero su proceso de preinscripción ya ha alentado a las entidades afectadas a prepararse para el cumplimiento. Las organizaciones que operan en los estados miembros de la Unión Europea necesitan, por tanto, que varios programas de control funcionen conjuntamente en lugar de completar un proyecto antes de iniciar otro. Arabia Saudita ha creado un desencadenante similar porque el Banco Central Saudita pidió a las empresas financieras supervisadas que desarrollaran hojas de ruta de gobernanza en un plazo de 12 meses a partir de su circular de diciembre de 2025.
Responsabilidad en Ciberseguridad y Riesgo de Terceros
El mercado de servicios de operaciones GRC gestionadas también se beneficia de normas que atribuyen la responsabilidad del riesgo de proveedores a la organización regulada. DORA exige que las entidades financieras gestionen el riesgo de terceros en TIC y mantengan la responsabilidad de la resiliencia operativa de los servicios que utilizan. Esta obligación extiende la atención más allá de los proveedores de tecnología directos hacia la cadena de proveedores más amplia y sus subcontratistas. El estudio de la fuerza laboral de ISC2 de 2025 encontró que el 27% de los equipos de ciberseguridad identificaron GRC como una brecha crítica de habilidades. El mismo estudio informó que el 19% de las organizaciones utilizaban proveedores de servicios externos para abordar las brechas internas.[2] Un proveedor gestionado puede aplicar herramientas de monitoreo comunes en múltiples relaciones con proveedores, lo que puede reducir el costo de las verificaciones continuas para cada cliente. Este modelo es especialmente relevante en BFSI, salud e infraestructura crítica, donde las interrupciones de los proveedores pueden generar consecuencias regulatorias y operativas materiales.
Escasez Persistente de Especialistas en GRC y Ciberseguridad
El mercado de servicios de operaciones GRC gestionadas tiene una necesidad continua de personas que comprendan tanto las operaciones de seguridad como los requisitos regulatorios. ISC2 encontró que el 59% de los profesionales de seguridad reportaron necesidades críticas o significativas de habilidades en 2025, en comparación con el 44% en 2024. GRC y cumplimiento se encontraban entre las áreas de habilidades que las organizaciones identificaron como deficientes en el estudio. El gobierno del Reino Unido informó que el 57% de las empresas tenían una brecha básica de habilidades técnicas en ciberseguridad en 2026, frente al 49% del año anterior.[3] El trabajo de GRC requiere conocimiento de marcos como NIST, ISO/IEC 27001, HIPAA y DORA, así como métodos de auditoría e interpretación legal. Estas capacidades requieren tiempo para desarrollarse dentro de un equipo y son difíciles de obtener únicamente a través de la formación general en ciberseguridad. Los proveedores pueden, por tanto, ofrecer soporte continuo para privacidad, evaluación de gobernanza de IA y mapeo de múltiples marcos donde la contratación interna sigue siendo difícil.
Gobernanza de IA que Genera Operaciones de Control Recurrentes
El mercado de servicios de operaciones GRC gestionadas está ganando una nueva categoría de servicios a medida que la gobernanza de IA pasa del trabajo de políticas a las operaciones de control recurrentes. La Ley de IA de la UE se volvió plenamente aplicable el 2 de agosto de 2026, sujeta a las excepciones escalonadas del reglamento, y exige documentación, supervisión humana, notificación de incidentes y monitoreo poscomercialización para los sistemas de alto riesgo aplicables. La Comisión Europea publicó EN 18286:2026 en el Diario Oficial el 19 de octubre de 2026 como la primera norma armonizada de gestión de calidad que respalda el cumplimiento de la Ley de IA. ISO/IEC 42001 proporciona un marco adicional de sistema de gestión de IA que las organizaciones pueden utilizar junto con los requisitos legales. Los nuevos modelos, los cambios de proveedores y los casos de uso modificados pueden requerir que los controles sean revisados nuevamente. Esto convierte la gobernanza de IA en una tarea operativa continua en lugar de un proyecto de certificación único. La supervisión humana sigue siendo necesaria cuando las herramientas automatizadas recopilan evidencia o producen material de auditoría, lo que crea un rol recurrente para los equipos gestionados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Costos de Integración de Sistemas Heredados y Normalización de Datos | -1.2% | Global, más agudo en grandes empresas y gobierno | Largo plazo (≥ 4 años) |
| Propiedad Fragmentada en las Tres Líneas de Defensa | -0.8% | Global, más pronunciado en BFSI y manufactura | Mediano plazo (2-4 años) |
| Restricciones de Residencia de Datos y Procesamiento Transfronterizo | -0.7% | Europa y Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Déficit de Confianza en las Decisiones de Control Asistidas por IA | -0.5% | Global, más visible en salud y servicios financieros | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Costos de Integración de Sistemas Heredados y Normalización de Datos
El mercado de servicios de operaciones GRC gestionadas puede enfrentar una adopción más lenta cuando la evidencia del cliente permanece distribuida entre plataformas GRC, sistemas de gestión de incidencias, herramientas de recursos humanos y productos de seguridad en la nube. En el mercado de servicios de operaciones GRC gestionadas, estos sistemas a menudo no fueron diseñados para intercambiar información entre sí. Los proveedores deben normalizar los datos antes de poder automatizar la recopilación de evidencia o la generación de informes. Este trabajo puede retrasar el valor entregado al cliente y reducir los márgenes del proveedor durante el primer año. La tarea se repite cuando un cliente agrega regulaciones, proveedores o jurisdicciones porque el modelo de evidencia debe cambiar con el entorno operativo. Las grandes empresas y las organizaciones gubernamentales suelen tener los entornos heredados más complejos, lo que convierte la integración en un límite continuo para la velocidad de entrega.
Propiedad Fragmentada en las Tres Líneas de Defensa
El mercado de servicios de operaciones GRC gestionadas también puede verse limitado cuando la responsabilidad permanece poco clara entre las funciones internas y los proveedores externos. En el mercado de servicios de operaciones GRC gestionadas, el modelo de tres líneas separa las operaciones comerciales, la supervisión de riesgo y cumplimiento, y la auditoría interna. Un proveedor puede agregar evidencia para la segunda línea mientras las unidades de negocio conservan la responsabilidad de la ejecución de controles. Esto puede generar desacuerdos sobre el diseño de controles, la calidad de la evidencia y la responsabilidad de la remediación. Las organizaciones que no resuelven estas responsabilidades antes de la implementación pueden enfrentar aprobaciones retrasadas y evaluaciones de riesgo duplicadas. El problema es particularmente importante en BFSI porque la auditoría interna debe preservar su independencia, mientras que las organizaciones manufactureras a menudo tienen la propiedad del riesgo distribuida en múltiples sitios.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio, los Mandatos de Cumplimiento Respaldan la Categoría Más Grande
Las Operaciones de Cumplimiento Gestionadas mantuvieron una participación del 23,56% en 2026. En el mercado de servicios de operaciones GRC gestionadas, el estado de cumplimiento es el resultado común del trabajo en pruebas de auditoría interna, monitoreo de riesgos, incorporación de terceros y documentación de gobernanza de IA. Los reguladores y los consejos de administración esperan cada vez más que la evidencia sea actual en lugar de actualizarse solo antes de una revisión. Las Operaciones de Riesgo Gestionadas y las Pruebas de Auditoría Interna y Controles Gestionadas también son importantes porque DORA, ISO 31000 y las normas de auditoría requieren ciclos de prueba más frecuentes y basados en evidencia. Las Operaciones de Riesgo de Terceros Gestionadas están ganando demanda a medida que DORA amplía el conjunto de relaciones con proveedores que las entidades financieras deben monitorear. La Gestión de Cambios Regulatorios y Obligaciones Gestionadas aborda la necesidad de interpretar mandatos superpuestos, especialmente en servicios financieros. Las Operaciones de Privacidad y Gobernanza de Datos Gestionadas respalda a las organizaciones que gestionan el RGPD, la LGPD de Brasil y los requisitos de localización de datos en Asia-Pacífico.
Se proyecta que las Operaciones de Gobernanza de IA Gestionadas se expandan a una CAGR del 12,11% hasta 2032. Su demanda está vinculada a la Ley de IA de la UE y EN 18286:2026, que establecen una vía más estructurada para los controles continuos de calidad y gobernanza de IA. Las organizaciones están pasando de una supervisión informal hacia protocolos documentados de monitoreo de modelos, registros de ciclo de vida y revisión humana. La Continuidad del Negocio y Resiliencia Operativa Gestionadas completa la cartera de servicios y gana relevancia a partir de los requisitos de pruebas de resiliencia de DORA. Los ejercicios anuales de simulación por sí solos no proporcionan la validación continua que muchas organizaciones necesitan ahora. La industria de servicios de operaciones GRC gestionadas está, en consecuencia, pasando de registrar actividades de cumplimiento a operar controles de manera continua.



Por Tamaño de Organización, la Demanda Empresarial Coexiste con una Oportunidad para Pequeñas y Medianas Empresas
Las Grandes Empresas mantuvieron una participación del 82,34% en 2026. En el mercado de servicios de operaciones GRC gestionadas, las empresas globales, las instituciones financieras, los sistemas de salud y las empresas industriales multinacionales tienen grandes carteras de cumplimiento en varias jurisdicciones. Estas organizaciones a menudo utilizan un proveedor para complementar los equipos internos en lugar de reemplazarlos. Los proveedores asumen tareas de alto esfuerzo como la recopilación de evidencia, la incorporación de terceros y el seguimiento de cambios regulatorios. Los contratos plurianuales son comunes porque el proveedor debe integrarse en los procesos de auditoría y cumplimiento del cliente. La escala y complejidad de estos entornos respaldan la demanda continua de alcances de servicio amplios e integrados.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 12,73% hasta 2032. DORA captura a los proveedores de servicios de terceros de TIC independientemente de su tamaño, lo que puede incluir a proveedores más pequeños dentro del alcance de la diligencia debida del cliente. El Reglamento de Implementación NIS2 2024/2690 también aplica requisitos de seguridad a los proveedores de servicios gestionados. Estos requisitos no se reducen simplemente porque una organización tenga un equipo de gobernanza pequeño. Las empresas pequeñas pueden, por tanto, buscar servicios predefinidos y listos para marcos que cuesten menos que un contrato empresarial personalizado. Los proveedores que adapten paquetes de servicios y modelos de entrega para estos compradores pueden alcanzar un grupo de clientes que históricamente ha recibido menos atención.
Por Vertical Industrial, BFSI Lidera la Demanda Mientras que Salud y Ciencias de la Vida Marca el Ritmo
Banca, Servicios Financieros y Seguros representaron una participación del 32,56% en 2026. En el mercado de servicios de operaciones GRC gestionadas, el sector gestiona requisitos superpuestos para AML-CFT, PCI DSS v4, riesgo de TIC de DORA, informes de Basilea IV y divulgaciones de ciberseguridad de la SEC. Estos requisitos generan un extenso trabajo de evidencia y hacen que el monitoreo continuo sea más importante que la evaluación periódica. Las Operaciones de Riesgo de Terceros Gestionadas tienen una fuerte relevancia porque los bancos dependen de proveedores de fintech, nube y análisis de datos. Las empresas de tecnología de la información y telecomunicaciones también son importantes porque NIS2 identifica a muchos de estos proveedores como entidades importantes. Las organizaciones gubernamentales utilizan soporte gestionado para marcos de ciberseguridad y gobernanza de datos, aunque los plazos de adquisición y los requisitos de soberanía pueden ralentizar el compromiso con proveedores del sector privado.
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 12,67% hasta 2032. Las propuestas de modernización de la norma de seguridad de HIPAA, la guía de ciberseguridad de la FDA para dispositivos médicos habilitados por software y la supervisión de diagnósticos de IA están añadiendo trabajo para proveedores, pagadores y proveedores de tecnología sanitaria. Estos requisitos crean responsabilidades tanto previas como posteriores a la comercialización para la tecnología médica conectada. HITRUST también ha extendido su atención a los dominios de riesgo de IA, lo que añade otra consideración de gobernanza para las empresas de tecnología sanitaria que operan en múltiples regiones. Energía y servicios públicos, manufactura y comercio minorista tienen una demanda significativa, pero su adopción está más frecuentemente vinculada a una acción regulatoria, un evento en la cadena de suministro o un mandato sectorial. La base vertical más amplia ofrece a los proveedores oportunidades más allá de los hospitales y las aseguradoras.

Análisis Geográfico
Mercado de Servicios de Operaciones GRC Gestionadas en América del Norte
América del Norte concentró el 43,23% de la cuota del mercado de servicios de operaciones GRC gestionadas en 2026. Estados Unidos impulsa gran parte de esta demanda a través de las normas de divulgación de ciberseguridad de la SEC, la aplicación de la HIPAA, los requisitos del CMMC 2.0 y las leyes estatales de privacidad. Los registrantes ante la SEC deben divulgar incidentes de ciberseguridad materiales y proporcionar información anual sobre la gestión de riesgos de ciberseguridad y el gobierno corporativo. El CMMC 2.0 también condiciona la planificación del cumplimiento normativo en toda la base industrial de defensa. Canadá y México añaden demanda regional a través de obligaciones de privacidad que los grupos multinacionales pueden gestionar mediante modelos de prestación compartida.
Mercado de Servicios de Operaciones GRC Gestionadas en Europa y Asia-Pacífico
La posición de Europa se basa en la densidad regulatoria derivada de DORA, NIS2, GDPR y la Ley de IA de la UE. Los proveedores con bibliotecas de controles que abarcan estos marcos normativos pueden reducir el trabajo de configuración para sus clientes. Alemania, el Reino Unido y Francia son los principales mercados nacionales. La BSI de Alemania ha emitido orientaciones sobre NIS2 para las organizaciones afectadas, mientras que el proceso de pre-registro de Francia ha impulsado la planificación antes de que se complete la transposición nacional. La demanda en Asia-Pacífico se concentra en la banca, las tecnologías de la información y la sanidad, respaldada por los requisitos de riesgo tecnológico de Singapur, las reformas de resiliencia de Australia y el marco de protección de datos de Indonesia.
Mercado de Servicios de Operaciones GRC Gestionadas en Oriente Medio y África
Se proyecta que Oriente Medio se expanda a una CAGR del 12,58% hasta 2032. Para el mercado de servicios de operaciones GRC gestionadas, la circular de la SAMA de Arabia Saudita exige que las empresas financieras realicen evaluaciones de gobierno corporativo y presenten hojas de ruta de cumplimiento aprobadas por el consejo de administración. El marco de gestión de riesgos 2025 de la Autoridad Nacional de Ciberseguridad de Arabia Saudita añade trabajo de cumplimiento estructurado para las organizaciones reguladas. África sigue siendo una oportunidad emergente, con Sudáfrica y Nigeria respaldadas por obligaciones de protección de datos, pero limitadas por la infraestructura y una menor penetración de los servicios gestionados.
Panorama Competitivo
Concentración del Mercado
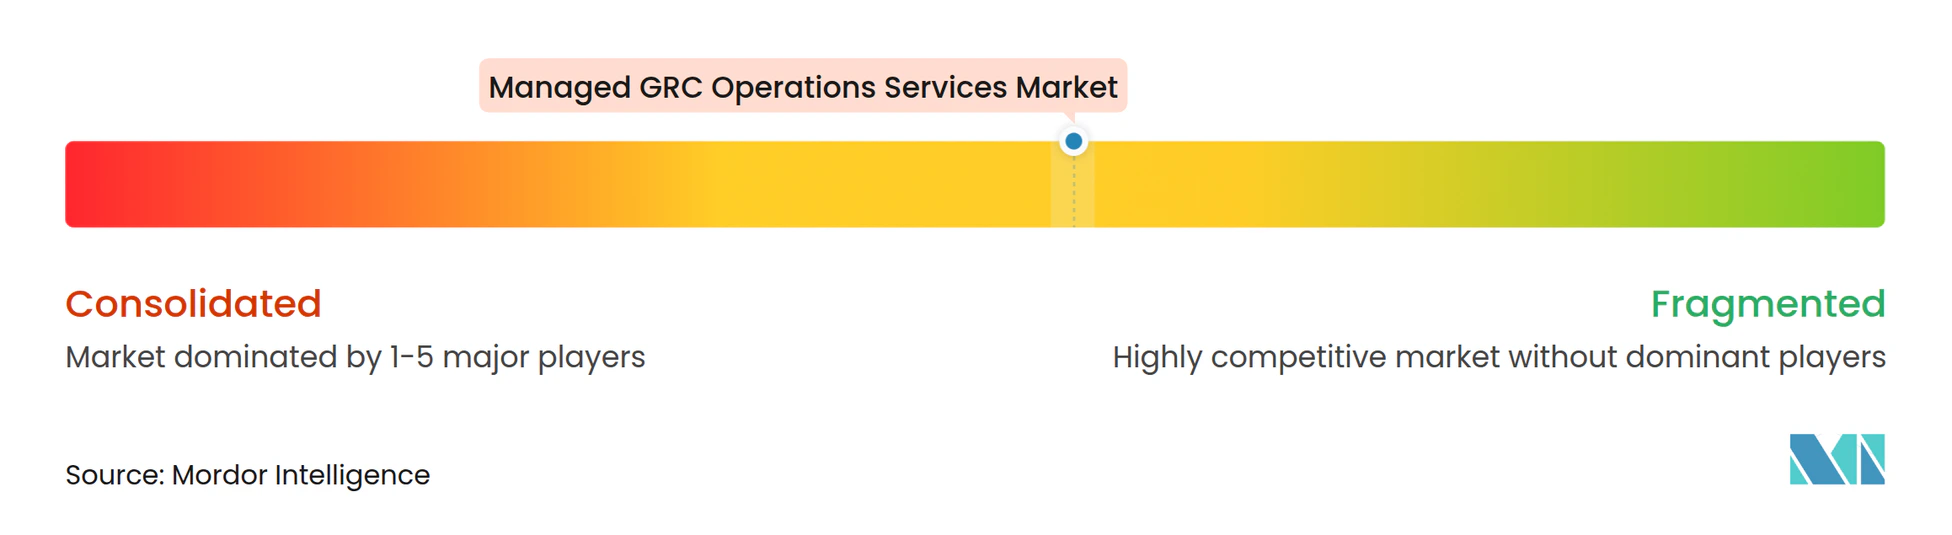
El mercado de servicios de operaciones GRC gestionadas está moderadamente concentrado en torno a empresas establecidas de plataformas GRC, proveedores liderados por consultoría y empresas especializadas. MetricStream, OneTrust, Diligent y NAVEX se encuentran entre las empresas de plataformas establecidas identificadas en el material disponible. Sus estrategias combinan cada vez más auditoría, riesgo, cumplimiento y gobernanza de IA dentro de una única capa operativa. Una plataforma unificada puede reducir la fricción cuando la evidencia se mueve entre funciones que anteriormente estaban separadas. Los clientes empresariales también utilizan las certificaciones ISO/IEC 27001 y SOC 2 Tipo II como requisitos básicos de adquisición.
Diligent adquirió 3rdRisk en enero de 2026, añadiendo una capacidad de gestión de riesgo de terceros nativa de IA a su plataforma. NAVEX fue recapitalizada en octubre de 2025 mediante una inversión mayoritaria liderada por Goldman Sachs Alternatives con Blackstone como coinversor minoritario significativo. Estos movimientos respaldan la inversión en plataformas integradas de ética, riesgo y cumplimiento. El reconocimiento de MetricStream por Chartis en 2026 apunta a una visibilidad continua para la tecnología de GRC y auditoría empresarial. La consolidación puede dar a los compradores menos proveedores que gestionar, al tiempo que aumenta la presión sobre las empresas especializadas con un alcance más limitado.
Las Operaciones de Gobernanza de IA Gestionadas siguen siendo un área relativamente abierta porque surgió recientemente y no tiene un proveedor dominante. Los paquetes de cumplimiento para Pequeñas y Medianas Empresas son otra oportunidad porque muchos servicios siguen diseñados para contratos grandes y personalizados. LogicGate introdujo Config Newton en mayo de 2026 para respaldar la configuración de flujos de trabajo, la recopilación de evidencia y la preparación de narrativas de auditoría. Optro adquirió Midship en mayo de 2026 y amplió sus capacidades de GRC centradas en IA. Estos movimientos muestran cómo los proveedores están pasando del registro de cumplimiento hacia características de entrega operativa.
Líderes de la Industria de Servicios de Operaciones GRC Gestionadas
-
MetricStream, Inc.
-
Riskonnect, Inc.
-
NAVEX Global, Inc.
-
OneTrust, LLC
-
Diligent Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Operaciones GRC Gestionadas Empresas cubiertas en este informe
- MetricStream, Inc.
- Riskonnect, Inc.
- LogicGate, Inc.
- OneTrust, LLC
- NAVEX Global, Inc.
- SAI360
- Diligent Corporation
- Mitratech Holdings, Inc.
- Ideagen plc
- Origami Risk, LLC
- Archer Software, LLC
- AuditBoard, Inc. (Optro)
- Onspring Technologies, LLC
- Resolver, Inc. (a Kroll Business)
- Corporater AS
- Protecht Group Holdings Pty Ltd
- LogicManager, Inc.
- SureCloud Limited
- CyberSaint, Inc.
- 360factors, Inc.
- ZenGRC, Inc.
- ProcessUnity Corporation
Desarrollos recientes de la industria en Mercado de Servicios de Operaciones GRC Gestionadas
- Junio de 2026: Optro, anteriormente AuditBoard, inauguró su centro regional en Singapur para el mercado de servicios de operaciones GRC gestionadas el 22 de junio de 2026. El centro proporciona soporte localizado para profesionales de auditoría, riesgo, cumplimiento y seguridad de la información en toda Asia-Pacífico.
- Mayo de 2026: Optro completó la adquisición de Midship, una solución de automatización de IA-SOX. La adquisición amplió su capacidad para automatizar tareas repetitivas de evidencia de auditoría para equipos con restricciones presupuestarias.
- Mayo de 2026: LogicGate introdujo Config Newton, descrito como un ingeniero GRC agéntico, para asistir con la configuración de flujos de trabajo, la recopilación de evidencia y la generación de narrativas de auditora.
- Marzo de 2026: Optro lanzó un conjunto ampliado de capacidades GRC impulsadas por IA que cubren gobernanza de IA, riesgo cibernético y monitoreo continuo de controles.
Alcance del Informe Global del Mercado de Servicios de Operaciones GRC Gestionadas
El Mercado de Servicios de Operaciones GRC Gestionadas comprende ofertas de servicios externalizados y gestionados que ayudan a las organizaciones a diseñar, implementar, monitorear y operar continuamente programas de Gobernanza, Riesgo y Cumplimiento (GRC) en dominios regulatorios, de ciberseguridad, operativos, financieros y de riesgo de terceros.
El Informe del Mercado de Servicios de Operaciones GRC Gestionadas está segmentado por Tipo de Servicio (Operaciones de Cumplimiento Gestionadas, Operaciones de Riesgo Gestionadas, Pruebas de Auditoría Interna y Controles Gestionadas, Operaciones de Riesgo de Terceros Gestionadas, Gestión de Cambios Regulatorios y Obligaciones Gestionadas, Operaciones de Privacidad y Gobernanza de Datos Gestionadas, Operaciones de Gobernanza de IA Gestionadas y Continuidad del Negocio y Resiliencia Operativa Gestionadas), por Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), por Vertical Industrial (Banca, Servicios Financieros y Seguros; Salud y Ciencias de la Vida; Tecnología de la Información y Telecomunicaciones; Gobierno y Sector Público; Energía y Servicios Públicos; Manufactura e Industrial; Comercio Minorista y Bienes de Consumo; y Otros Verticales Industriales), y por Geografía (América del Norte [Estados Unidos, Canadá y México], América del Sur [Brasil, Argentina y Resto de América del Sur], Europa [Reino Unido, Alemania, Francia, Italia, España, Rusia y Resto de Europa], Asia-Pacífico [China, Japón, India, Corea del Sur, Sudeste Asiático, Australia y Resto de Asia-Pacífico], Oriente Medio [Arabia Saudita, Emiratos Árabes Unidos, Turquía, Israel y Resto de Oriente Medio] y África [Sudáfrica, Nigeria y Resto de África]). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Operaciones de Cumplimiento Gestionadas |
| Operaciones de Riesgo Gestionadas |
| Pruebas de Auditoría Interna y Controles Gestionadas |
| Operaciones de Riesgo de Terceros Gestionadas |
| Gestión de Cambios Regulatorios y Obligaciones Gestionadas |
| Operaciones de Privacidad y Gobernanza de Datos Gestionadas |
| Operaciones de Gobernanza de IA Gestionadas |
| Continuidad del Negocio y Resiliencia Operativa Gestionadas |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros |
| Salud y Ciencias de la Vida |
| Tecnología de la Información y Telecomunicaciones |
| Gobierno y Sector Público |
| Energía y Servicios Públicos |
| Manufactura e Industrial |
| Comercio Minorista y Bienes de Consumo |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Sudeste Asiático | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Operaciones de Cumplimiento Gestionadas | |
| Operaciones de Riesgo Gestionadas | ||
| Pruebas de Auditoría Interna y Controles Gestionadas | ||
| Operaciones de Riesgo de Terceros Gestionadas | ||
| Gestión de Cambios Regulatorios y Obligaciones Gestionadas | ||
| Operaciones de Privacidad y Gobernanza de Datos Gestionadas | ||
| Operaciones de Gobernanza de IA Gestionadas | ||
| Continuidad del Negocio y Resiliencia Operativa Gestionadas | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Salud y Ciencias de la Vida | ||
| Tecnología de la Información y Telecomunicaciones | ||
| Gobierno y Sector Público | ||
| Energía y Servicios Públicos | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Bienes de Consumo | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Sudeste Asiático | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de operaciones GRC gestionadas?
Se proyecta que el mercado de servicios de operaciones GRC gestionadas alcance los 43,47 mil millones de USD para 2032, desde 25,46 mil millones de USD en 2027, a una CAGR del 11,29%.
¿Qué servicios se incluyen en las operaciones GRC gestionadas?
El alcance de los servicios incluye cumplimiento gestionado, riesgo, pruebas de auditoría interna y controles, riesgo de terceros, cambio regulatorio, privacidad y gobernanza de datos, gobernanza de IA y resiliencia operativa.
¿Qué tipo de servicio tiene la mayor participación?
Las Operaciones de Cumplimiento Gestionadas mantuvieron la mayor participación por tipo de servicio con un 23,56% en 2026.
¿Por qué la gobernanza de IA se está volviendo importante para los compradores?
Los requisitos de la Ley de IA de la UE y EN 18286:2026 han incrementado la necesidad de controles documentados, supervisión humana, monitoreo y gestión de evidencia.
¿Qué grupo de clientes se espera que se expanda más rápido?
Se proyecta que las Pequeñas y Medianas Empresas (pymes) se expandan a una CAGR del 12,73% hasta 2032 a medida que las obligaciones regulatorias alcanzan a más proveedores y prestadores de servicios.
¿Qué región ofrece la expansión proyectada más rápida?
Se proyecta que Oriente Medio se expanda a una CAGR del 12,58% hasta 2032, respaldado por los requisitos de gobernanza y ciberseguridad en Arabia Saudita y los Emiratos Árabes Unidos.