
Tamanho e Participação do Mercado de Serviços Gerenciados de DNSSEC
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
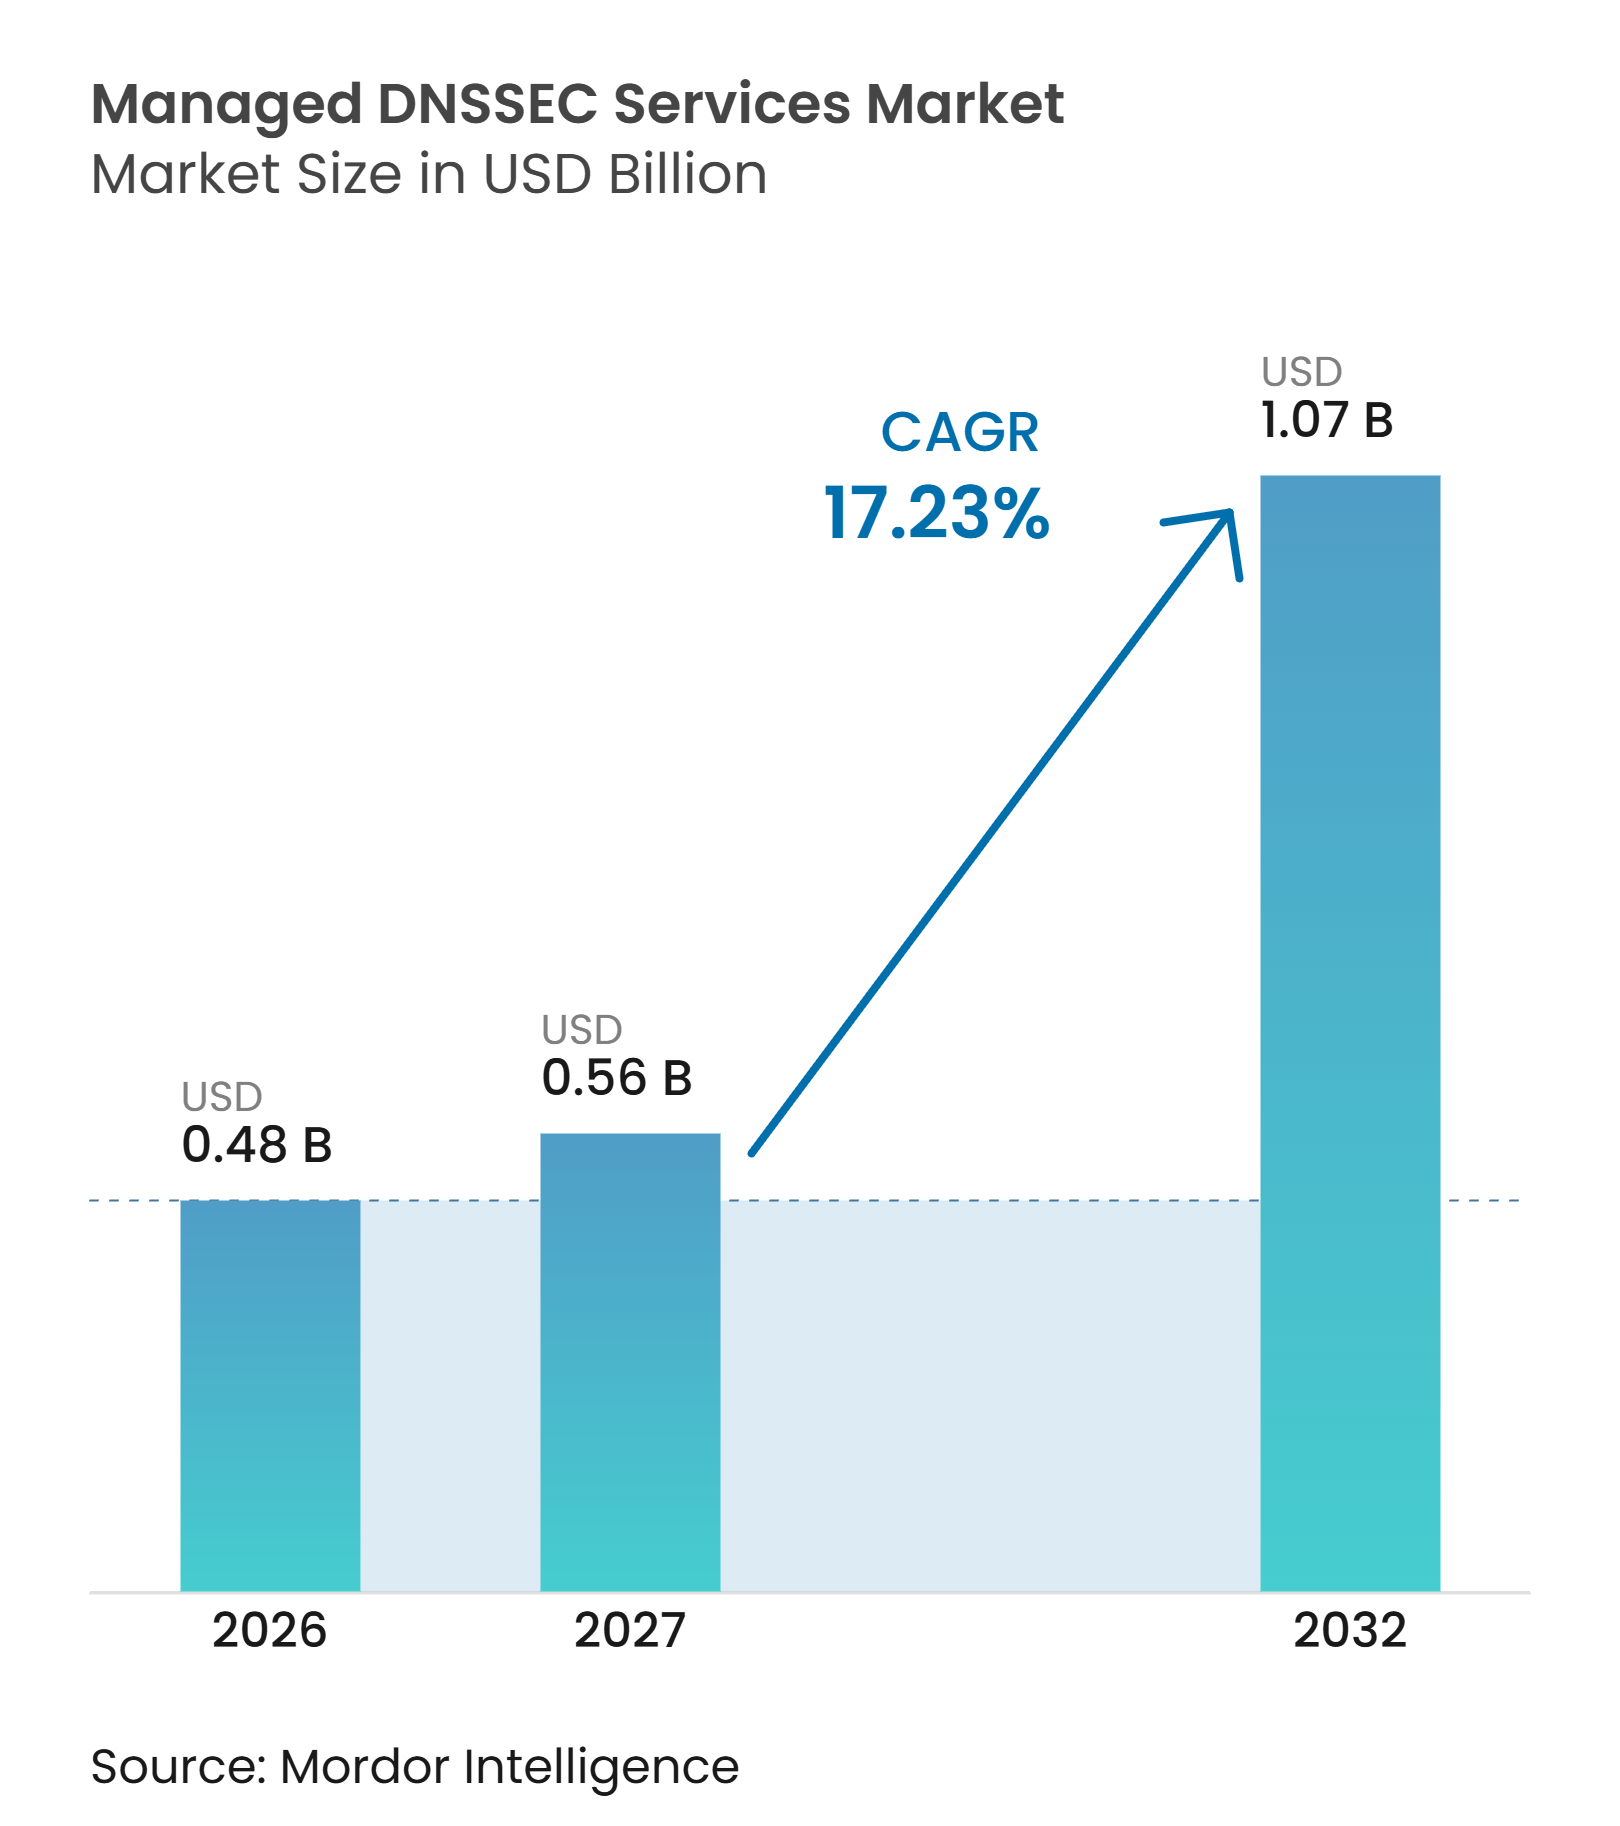
| Tamanho do Mercado (2027) | 0.56 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.07 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.23 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de DNSSEC por Mordor Intelligence
O tamanho do mercado de serviços gerenciados de DNSSEC está projetado para expandir de 0,48 bilhões de USD em 2026 e 0,56 bilhões de USD em 2027 para 1,07 bilhões de USD até 2032, registrando um CAGR de 17,23% entre 2027 e 2032. A demanda reflete uma lacuna de autenticação não resolvida, pois a validação global de DNSSEC atingiu 35,4% no terceiro trimestre de 2025, em comparação com 49,4% nos estados-membros da UE, deixando muitas cadeias de resolução sem proteção criptográfica. A assinatura gerenciada, o gerenciamento de chaves e o monitoramento reduzem a carga operacional que pode tornar a rotação de chaves interna difícil e pode interromper um domínio quando erros de temporização chegam aos resolvedores de cache. A implantação nativa em nuvem também está aumentando o número de zonas, registros de delegação e caminhos de validação que as equipes devem gerenciar entre diferentes provedores, com escopo limitado para adiar o suporte profissional à medida que aplicações e infraestrutura mudam. Os provedores no mercado de serviços gerenciados de DNSSEC estão respondendo combinando DNSSEC com visibilidade mais ampla de DNS, automação de conformidade, capacidades de ciclo de vida de certificados e suporte estruturado à migração. O DNS soberano e a migração pós-quântica estão ampliando o caso de compra além das equipes de rede para incluir funções de segurança, privacidade, jurídico e continuidade.
Principais Conclusões do Relatório
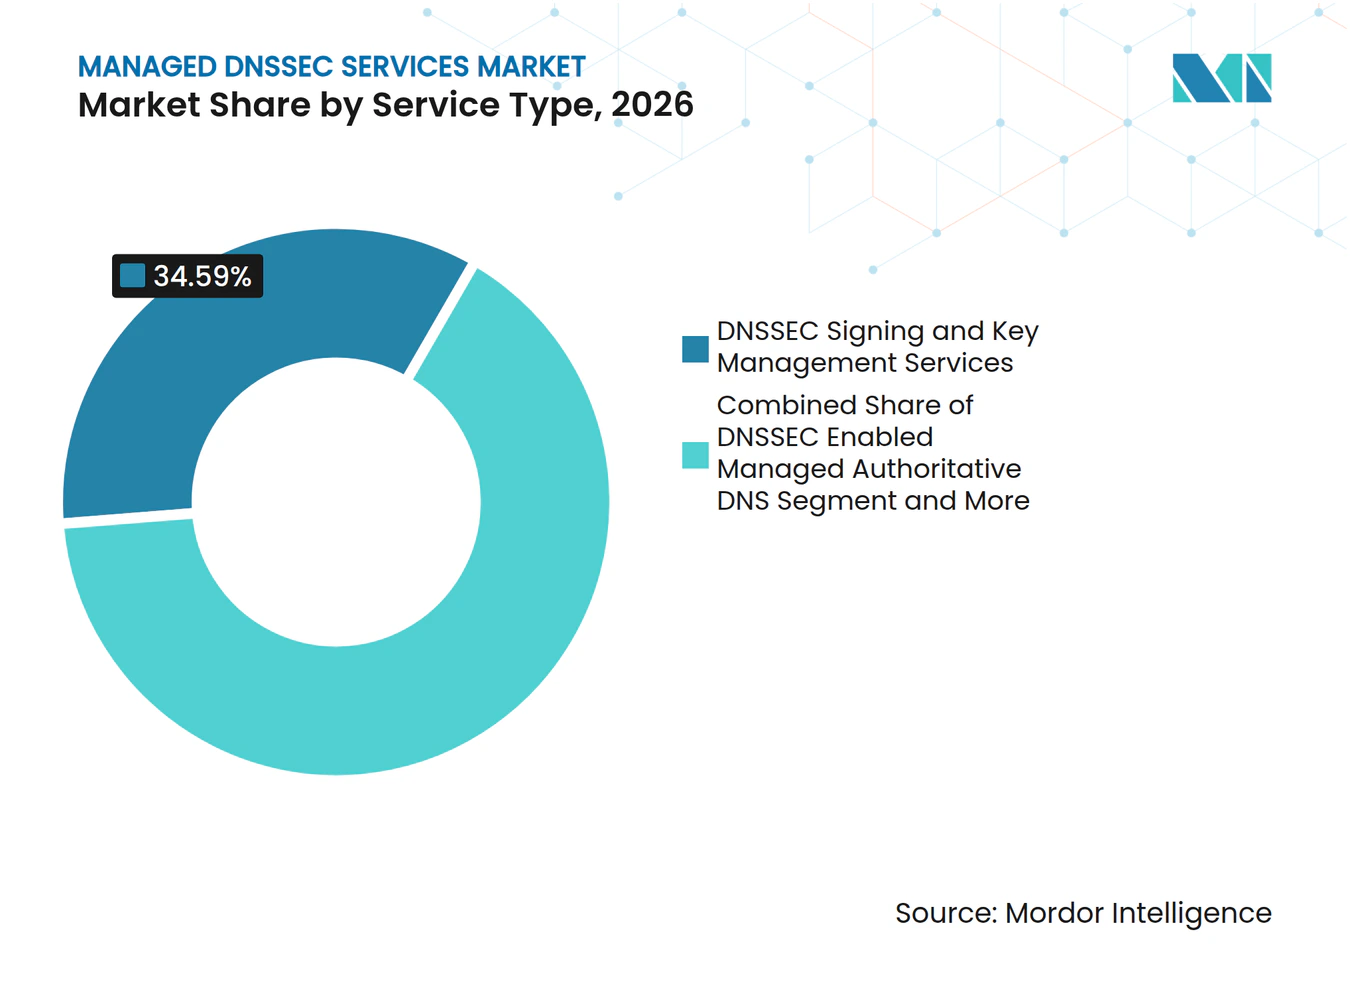
- Por tipo de serviço, os Serviços de Assinatura e Gerenciamento de Chaves DNSSEC detinham 34,59% da receita em 2026, enquanto os Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores estão projetados para expandir a um CAGR de 18,49% até 2032.
- Por tamanho de empresa, as grandes empresas responderam por 76,99% da receita em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 18,79% até 2032.
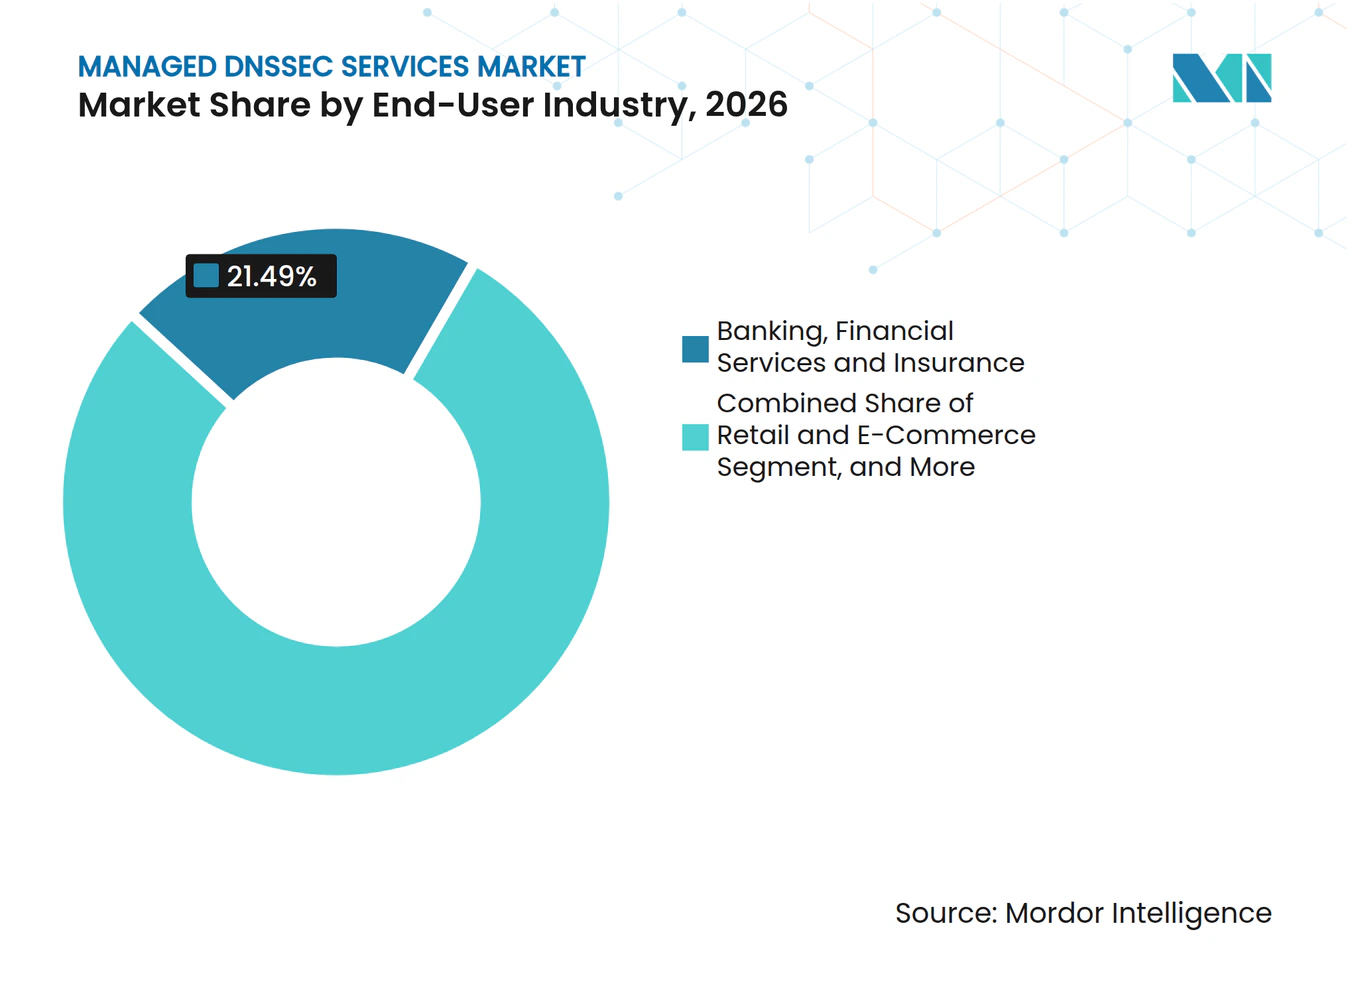
- Por setor do usuário final, o BFSI detinha 21,49% da receita em 2026, enquanto o governo e o setor público estão projetados para expandir a um CAGR de 18,64% até 2032.
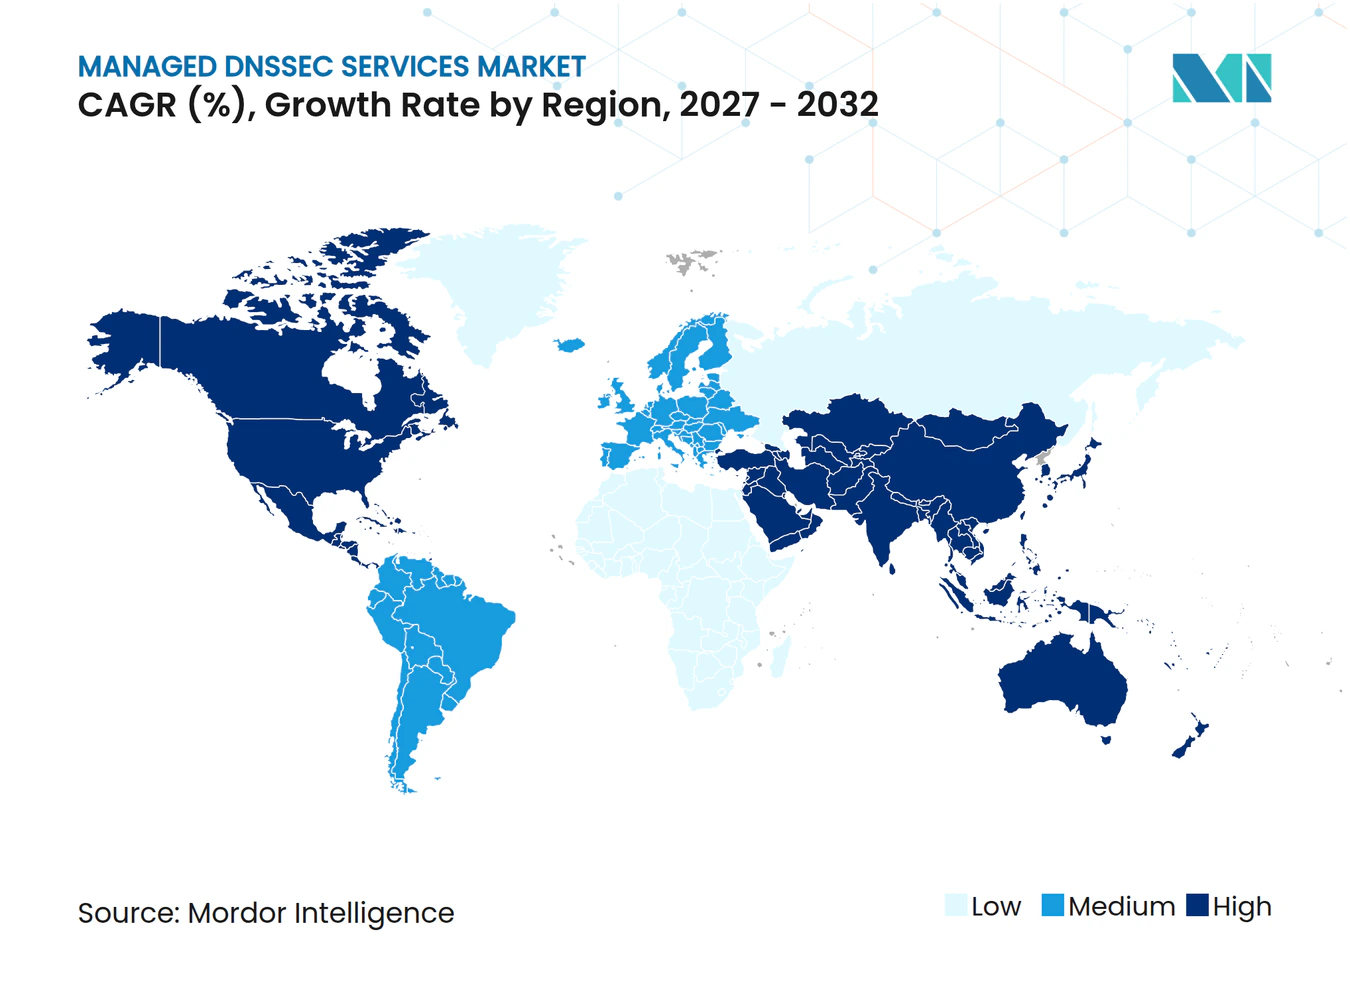
- Por geografia, a América do Norte detinha 41,51% da participação do mercado de serviços gerenciados de DNSSEC em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 18,72% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques Cibernéticos Baseados em DNS e Demanda por Autenticidade | +5.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Aplicações Nativas em Nuvem e Multinuvem | +3.6% | Global, com Ásia-Pacífico e América do Norte liderando | Médio prazo (2-4 anos) |
| Crescente Necessidade de Serviços de Internet de Alta Disponibilidade | +2.9% | América do Norte e Europa como núcleo, Ásia-Pacífico em crescimento | Médio prazo (2-4 anos) |
| Crescimento da Computação de Borda, CDN e Arquiteturas Multi-CDN | +2.2% | América do Norte e Ásia-Pacífico como núcleo, expansão para Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Expansão de Endpoints de IoT e Dependências de DNS Dinâmico | +1.8% | Global, com Ásia-Pacífico e América do Norte liderando | Médio prazo (2-4 anos) |
| Requisitos de Residência de Dados e Soberania Digital | +1.5% | Europa e Ásia-Pacífico, com ganhos iniciais no Oriente Médio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques Cibernéticos Baseados em DNS e Demanda por Autenticidade
A atividade de ameaças ao DNS está fortalecendo o argumento de segurança para o mercado de serviços gerenciados de DNSSEC. A EfficientIP reportou 13,85 bilhões de sinais de ameaças ao DNS no primeiro semestre de 2026, um aumento de 24% em relação ao segundo semestre de 2025, com base em mais de 150 bilhões de transações DNS diárias. O malware tornou-se a principal categoria de ameaça baseada em DNS durante o período, o que aumenta a importância de proteger um serviço central que os atacantes podem usar para descoberta e redirecionamento de infraestrutura. A atividade de geração de domínios aumentou antes do subsequente aumento em domínios recém-observados e atividade de malware, dando às equipes de segurança um motivo para monitorar cadeias de resposta DNS confiáveis mais cedo em um ciclo de ataque. A EfficientIP também reportou que 95% dos tomadores de decisão de segurança pesquisados haviam experimentado pelo menos 1 incidente relacionado ao DNS nos 12 meses anteriores, com um custo médio de ataque de 1,1 milhões de USD para organizações de médio e grande porte.[1] O mercado de serviços gerenciados de DNSSEC, portanto, se beneficia quando os controles de DNS passam de uma preocupação de operações de rede para uma prioridade de gastos com segurança definida.
Expansão de Aplicações Nativas em Nuvem e Multinuvem
As implantações nativas em nuvem criam mais zonas, transferências de registros DS e caminhos de validação de resolvedores para as equipes corporativas manterem. A carga se torna mais pesada quando as equipes usam as ferramentas de DNS nativas de vários provedores de nuvem, pois os padrões de configuração, controles de acesso e propriedade podem diferir por ambiente. A Infoblox reportou que sua plataforma Universal DDI adicionou gerenciamento unificado para DNS externo na Akamai e na Cloudflare a partir de 1 plano de controle. Essa capacidade reflete uma necessidade mais ampla de controle consistente em ambientes DNS variados e de um modelo operacional auditável. A EfficientIP descreveu de forma semelhante o gerenciamento centralizado baseado em sobreposição como uma abordagem duradoura para operações de DNS híbrido e multinuvem. Os provedores no mercado de serviços gerenciados de DNSSEC que coordenam a assinatura em vários ambientes de nuvem estão melhor posicionados do que os provedores que apenas assinam zonas hospedadas em uma única plataforma.
Crescente Necessidade de Serviços de Internet de Alta Disponibilidade
A computação de borda e as implantações de CDN tornaram o DNS uma camada de roteamento sensível à latência. A mudança cria a necessidade de assinatura que possa acompanhar os endpoints implantados em muitos locais e com frequentes mudanças de delegação. A Cloudflare adicionou suporte a NSEC3 para zonas DNSSEC corporativas em junho de 2025, suportando zonas secundárias assinadas ao vivo e pré-assinadas, enquanto limita a exposição à enumeração de zonas.[2] A PowerDNS implementou o bootstrapping autenticado automatizado de DNSSEC sob o RFC 9615 em maio de 2026, reduzindo o provisionamento manual de registros DS para zonas assinadas. Em um ambiente multi-CDN, respostas não assinadas ou inválidas podem comprometer decisões de roteamento que dependem de geografia, carga e condições de aplicação, e podem redirecionar o tráfego para um endpoint não pretendido antes que os controles tradicionais de aplicação reajam. Os provedores no mercado de serviços gerenciados de DNSSEC que combinam entrega anycast, automação e cerimônias de chaves controladas podem encurtar os ciclos de implantação para organizações que operam infraestruturas de borda distribuídas.
Crescimento da Computação de Borda, CDN e Arquiteturas Multi-CDN
A computação de borda e as implantações de CDN tornaram o DNS uma camada de roteamento sensível à latência. A mudança cria a necessidade de assinatura que possa acompanhar os endpoints implantados em muitos locais. A Cloudflare adicionou suporte a NSEC3 para zonas DNSSEC corporativas em junho de 2025, suportando zonas secundárias assinadas ao vivo e pré-assinadas, enquanto limita a exposição à enumeração de zonas. A PowerDNS implementou o bootstrapping autenticado automatizado de DNSSEC sob o RFC 9615 em maio de 2026, reduzindo o provisionamento manual de registros DS para zonas assinadas.[3] Em um ambiente multi-CDN, respostas não assinadas ou inválidas podem comprometer decisões de roteamento que dependem de geografia, carga e condições de aplicação. Os provedores de DNSSEC gerenciado que combinam entrega anycast, automação e cerimônias de chaves controladas podem encurtar os ciclos de implantação para organizações que operam infraestruturas de borda distribuídas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade Operacional de Rotação de Chaves DNSSEC e Múltiplos Signatários | -2.1% | Global | Médio prazo (2-4 anos) |
| Risco de Migração de DNS Legado e Controle de Mudanças | -1.6% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Comoditização de Preços de DNS Gerenciado e Substituição por Serviços Gratuitos | -1.2% | Global, mais acentuado nos segmentos de PME e mercado intermediário | Curto prazo (≤ 2 anos) |
| Concentração em Provedor Único e Exposição a Interrupções de SaaS | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade Operacional de Rotação de Chaves DNSSEC e Múltiplos Signatários
O gerenciamento de chaves DNSSEC requer temporização coordenada entre os estágios de rotação da Chave de Assinatura de Zona e da Chave de Assinatura de Chave. Um erro no sequenciamento de TTL pode tornar uma zona indisponível para resolvedores de validação, mesmo quando outras partes do ambiente DNS continuam a operar e a aplicação subjacente permanece disponível. O grupo de trabalho IETF DNSOP declarou em julho de 2025 que as organizações que usam manutenção automatizada de DS devem verificar a consistência entre os servidores de nomes autoritativos antes de fazer atualizações. Esse requisito adiciona trabalho para organizações com muitas zonas, registradores e provedores, especialmente onde as responsabilidades são divididas entre várias equipes. A PowerDNS automatizou o bootstrapping inicial de DNSSEC por meio do RFC 9615 em maio de 2026, mas a rotação de KSK e a migração de algoritmo ainda requerem gerenciamento operacional cuidadoso. Os provedores no mercado de serviços gerenciados de DNSSEC podem se diferenciar por meio de monitoramento de rotação, rastreamento de TTL e medição de adoção, embora essas capacidades também aumentem os custos de entrega e desenvolvimento.
O gerenciamento de chaves DNSSEC requer temporização coordenada entre os estágios de rotação da Chave de Assinatura de Zona e da Chave de Assinatura de Chave. Um erro no sequenciamento de TTL pode tornar uma zona indisponível para resolvedores de validação. O grupo de trabalho IETF DNSOP declarou em julho de 2025 que as organizações que usam manutenção automatizada de DS devem verificar a consistência entre os servidores de nomes autoritativos antes de fazer atualizações. Esse requisito adiciona trabalho para organizações com muitas zonas e provedores. A PowerDNS automatizou o bootstrapping inicial de DNSSEC por meio do RFC 9615 em maio de 2026, mas a rotação de KSK e a migração de algoritmo ainda requerem gerenciamento operacional cuidadoso. Os provedores de serviços podem se diferenciar por meio de monitoramento de rotação, rastreamento de TTL e medição de adoção, embora essas capacidades também aumentem os custos de entrega e desenvolvimento.
Risco de Migração de DNS Legado e Controle de Mudanças
As organizações que operam ambientes DNS legados BIND ou Windows DNS podem enfrentar processos de migração difíceis. A transferência de zona e a delegação DS requerem mudanças coordenadas entre registradores, zonas pai e provedores secundários, frequentemente dentro de janelas rígidas de controle de mudanças. Uma cadeia de confiança quebrada pode retornar SERVFAIL para resolvedores de validação, criando risco operacional direto para domínios de comércio eletrônico e financeiros e exigindo um plano de reversão cuidadosamente sequenciado. A BlueCat lançou o Integrity X 25.1 em setembro de 2025 com suporte a DNSSEC, HSM FIPS 140-2 Nível 3 e capacidades de validação de migração. A direção do produto mostra que a garantia de migração é comercialmente importante ao lado da capacidade de assinatura. O mercado de serviços gerenciados de DNSSEC permanece restrito onde as organizações carecem de recursos especializados em DNS e os provedores não oferecem rotas de migração em fases e bem suportadas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
O Gerenciamento de Chaves Sustenta a Receita Enquanto os Serviços de Resiliência Lideram a ExpansãoOs Serviços de Assinatura e Gerenciamento de Chaves DNSSEC detinham 34,59% da receita em 2026. Eles fornecem a capacidade base necessária antes que uma zona possa ser validada, monitorada ou usada em uma estrutura de múltiplos provedores. As organizações usam a assinatura gerenciada quando precisam de suporte para geração de chaves, armazenamento, rotação e manutenção da cadeia de confiança em vários domínios, incluindo domínios com diferentes registradores ou provedores secundários. Esse trabalho pode ser difícil de realizar internamente quando as equipes de operações coordenam com registradores, zonas pai e provedores secundários, pois o tempo das chaves e os registros de delegação devem permanecer alinhados. O DNS Autoritativo Gerenciado com DNSSEC Habilitado atrai compradores que preferem 1 provedor para hospedagem e assinatura de zonas, embora essa escolha possa criar risco de concentração em um único provedor.
Os Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores estão projetados para expandir a um CAGR de 18,49% até 2032. Essa parte do mercado de serviços gerenciados de DNSSEC é sustentada pela mudança em direção ao DNS ativo-ativo e implantações multi-CDN, onde as organizações precisam de autenticação contínua durante mudanças de infraestrutura. Os arranjos de múltiplos signatários permitem que os provedores operem suas próprias chaves em vez de compartilhar uma única chave de assinatura privada, o que pode ser inconsistente com os controles de risco corporativo. O suporte da Akamai em julho de 2025 para DNSSEC com múltiplos signatários oferece aos usuários corporativos uma rota prática para esse design. O monitoramento, a validação, a conformidade e o suporte à migração são compras complementares para operadores de zonas assinadas que precisam de evidências de integridade de assinatura e uma transição segura do BIND ou do Windows DNS.



Por Tamanho de Empresa:
Grandes Empresas Lideram Enquanto as PMEs Expandem por Meio da Entrega em NuvemAs grandes empresas detinham 76,99% da receita em 2026. Sua posição de liderança reflete maior exposição a requisitos específicos do setor e sua capacidade de financiar serviços profissionais, módulos de segurança de hardware e expertise dedicada em DNS. As grandes organizações também gerenciam mais domínios públicos e ambientes de nuvem complexos, aumentando o valor da assinatura centralizada, do monitoramento e da propriedade documentada. Elas comumente precisam de evidências para revisões de segurança, avaliações de fornecedores, resposta a incidentes e processos de controle interno que não se aplicam da mesma forma a organizações menores. Essas condições as tornam a principal fonte de receita para os provedores no mercado de serviços gerenciados de DNSSEC e sustentam a demanda por níveis de serviço corporativo.
As PMEs estão projetadas para expandir a um CAGR de 18,79% até 2032. As plataformas entregues em nuvem reduzem a necessidade de HSMs dedicados e de pessoal especializado em engenharia de DNS, o que historicamente havia limitado a adoção em menor escala. Organizações menores em tecnologia financeira, saúde digital e contratação governamental podem enfrentar requisitos de DNSSEC por meio de programas de segurança de fornecedores de clientes. A Infoblox introduziu licenciamento baseado em tokens para seu portfólio de segurança em setembro de 2025, usando um modelo alinhado ao consumo que pode reduzir o compromisso inicial para cargas de trabalho variáveis. Os planos pagos padrão com DNSSEC da ClouDNS, DNSimple e easyDNS ampliam o acesso, mas podem pressionar as margens na parcela de PMEs do mercado de serviços gerenciados de DNSSEC.
Por Setor do Usuário Final:
Serviços Financeiros Lideram Enquanto a Adoção pelo Setor Público AceleraO BFSI respondeu por 21,49% da receita em 2026. O papel do segmento reflete a importância de domínios de internet autenticados para instituições que lidam com contas de clientes, transações de alto valor, acesso a serviços digitais e comunicações regulamentadas com clientes. O fTLD Registry exige DNSSEC para todos os registrantes de .bank e .insurance, tornando-o uma condição para domínios qualificados. Os provedores de TI e telecomunicações compram serviços gerenciados de DNSSEC para suas próprias redes e podem incluí-los em ofertas para clientes corporativos, o que estende seu uso além dos requisitos internos diretos. Os compradores de saúde e ciências da vida também estão usando o DNSSEC à medida que os portais de pacientes baseados em nuvem e os endpoints de aplicações distribuídas se expandem.
O governo e o setor público estão projetados para expandir a um CAGR de 18,64% até 2032. Os requisitos nacionais podem estender a implantação de DNSSEC em serviços digitais públicos, em vez de deixar a implementação para organizações ou departamentos individuais. O Ministério da Indústria e Comércio da República Tcheca reportou em junho de 2025 que o domínio gov.cz havia sido corretamente assinado sob a supervisão da Agência Nacional de Segurança Cibernética e da Informação, seguindo o programa de DNSSEC da administração estatal. O varejo, o comércio eletrônico, a mídia e o entretenimento têm participações de adoção menores, mas o abuso de marca relacionado ao DNS fortalece o argumento para proteger domínios voltados ao cliente e reduzir o risco de serviço evitável. Esses padrões ampliam a base de usuários finais para o mercado de serviços gerenciados de DNSSEC.

Análise Geográfica
A América do Norte representou 41,51% da receita em 2026. A região se beneficia de uma grande concentração de provedores de DNS comerciais, compradores corporativos estabelecidos e aquisições orientadas por mandatos. A Ordem Executiva dos EUA emitida em janeiro de 2025 direcionou as agências do Poder Executivo Civil Federal a habilitar DNS criptografado dentro de 180 dias e exigiu DNS criptografado nas aquisições de resolvedores. O programa de DNS Protetor da CISA criou um modelo de referência que estados, municípios e entidades tribais podem usar para seus próprios requisitos de aquisição. Os fornecedores canadenses e mexicanos que atendem clientes vinculados ao governo dos EUA também podem enfrentar avaliações de segurança semelhantes, estendendo a demanda além das compras federais diretas.
A Ásia-Pacífico está projetada para expandir a um CAGR de 18,72% até 2032. O tamanho do mercado de serviços gerenciados de DNSSEC na região se beneficia do investimento em 5G, da digitalização governamental e de requisitos mais rígidos para infraestrutura de informação crítica. Os programas digitais públicos da Índia e os serviços financeiros baseados em nuvem em expansão criam uma grande superfície de autenticação DNS que requer proteção confiável para transações de alto volume e usuários de serviços digitais amplamente distribuídos. As emendas à Lei de Redes e à Lei de Proteção de Informações Pessoais da Coreia do Sul que entraram em vigor em 2025 elevaram as expectativas de segurança cibernética para operadores de telecomunicações, comércio eletrônico e saúde. Os provedores que estabelecem capacidade regional de gerenciamento de chaves e assinatura entregue por anycast antes dos requisitos formais de adoção podem melhorar sua posição.
A influência regulatória da Europa combina a Diretiva NIS2, o DORA e a Lei de Dados da UE, enquanto o DNS4EU sinaliza que as instituições europeias consideram o controle de DNS parte da soberania digital. Os requisitos europeus de residência de dados conferem mais valor à custódia local de chaves no mercado de serviços gerenciados de DNSSEC, particularmente onde as organizações precisam demonstrar controle operacional. O Oriente Médio tem demanda em estágio inicial, sustentada pela Visão 2030 da Arábia Saudita, pela liberalização das telecomunicações dos Emirados Árabes Unidos e pelos marcos de proteção de infraestrutura crítica. A África e a América do Sul permanecem oportunidades em desenvolvimento, com África do Sul, Nigéria, Egito e Brasil servindo como centros de demanda à medida que a infraestrutura de nuvem e os serviços digitais públicos se expandem.
Cenário Competitivo
Concentração do Mercado
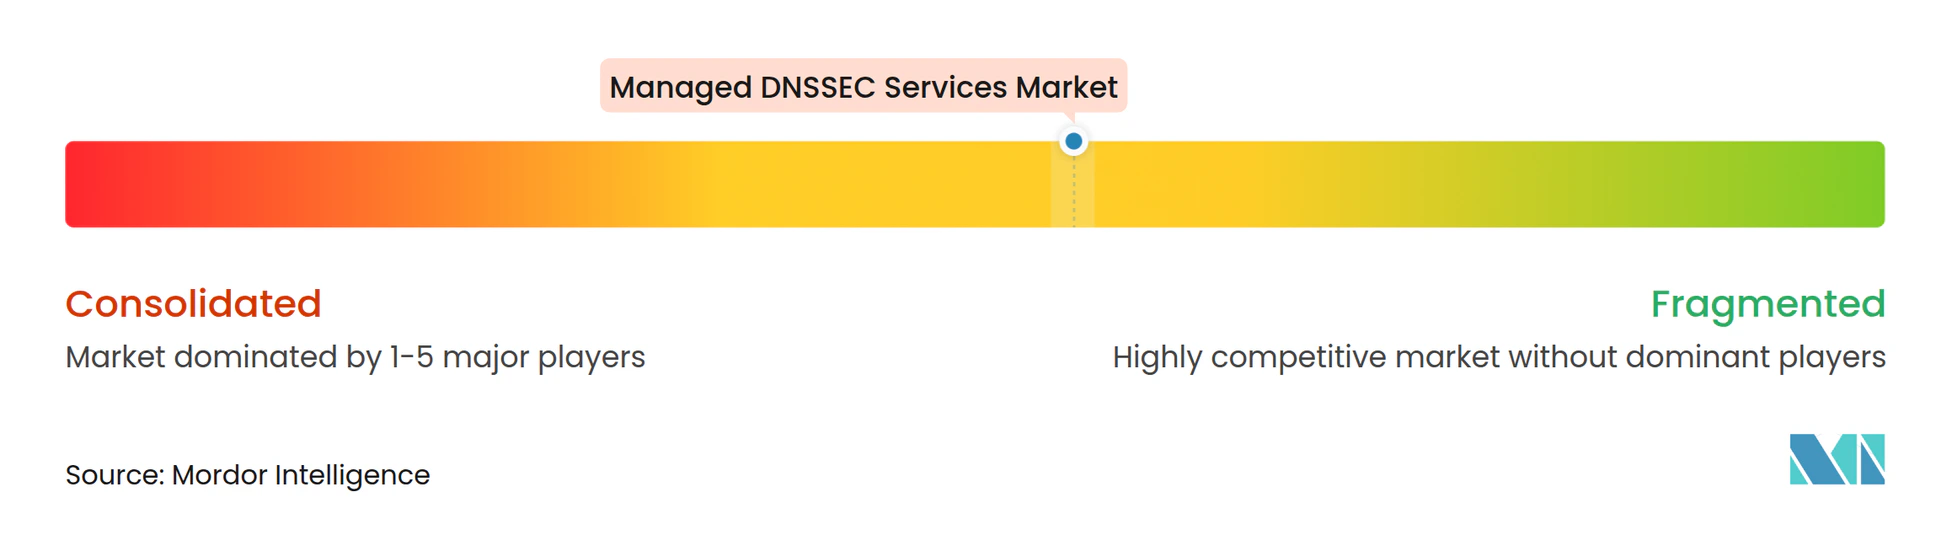
O mercado de serviços gerenciados de DNSSEC inclui plataformas de DNS em hiperescala, como Cloudflare, Akamai e Verisign, ao lado de fornecedores corporativos de DDI, incluindo Infoblox, EfficientIP e BlueCat. Os provedores de hiperescala competem por meio de infraestrutura anycast global e grandes bases de resolvedores ou DNS autoritativo. Os provedores de DDI posicionam o DNSSEC dentro de ofertas mais amplas de gerenciamento de DNS, DHCP e endereços IP que suportam as operações diárias de rede. A concorrência está se movendo em direção a plataformas integradas que combinam assinatura, monitoramento, conformidade, suporte à migração e visibilidade multinuvem. Essa abordagem torna o DNSSEC parte de uma compra mais ampla de segurança e operações, em vez de um serviço independente.
A Cloudflare habilitou a validação de DNSSEC pós-quântico ML-DSA-44 no resolvedor 1.1.1.1 em setembro de 2026. A Verisign publicou sua estratégia de modo Merkle Tree Ladder para DNSSEC pós-quântico em outubro de 2025, usando uma abordagem SLH-DSA baseada em hash destinada a reduzir a carga de transporte. Esses movimentos colocam a prontidão pós-quântica entre as áreas onde os provedores de infraestrutura podem distinguir suas ofertas à medida que os clientes avaliam a migração de algoritmos a longo prazo. Eles também mostram que o próximo ciclo de atualização inclui escolhas arquitetônicas que vão além da assinatura de zona comum. O mercado de serviços gerenciados de DNSSEC recompensa os provedores que podem demonstrar essas capacidades em operações de produção.
A Akamai lançou o Gerenciamento de Postura de DNS em junho de 2025 para visibilidade de DNS multinuvem e avaliação automatizada em relação a frameworks incluindo NIST, PCI DSS e HIPAA. A Infoblox lançou o Infoblox IQ em junho de 2026, aplicando IA agêntica a dados de consulta DNS, concessões de DHCP, atribuições de IP e eventos de segurança. A Verisign concluiu uma transição de HSM de assinatura ZSK de zona raiz em 2025, com uma janela de 80 dias pós-publicação para a chave anterior como salvaguarda de reversão. O mercado de serviços gerenciados de DNSSEC ainda tem oportunidades em monitoramento de PMEs, serviços soberanos, namespaces de dispositivos IoT e suporte à migração para compradores regulamentados que precisam de práticas credíveis de gerenciamento de chaves.
Líderes do Setor de Serviços Gerenciados de DNSSEC
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Verisign, Inc.
-
Vercara, LLC
-
Tiggee LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de DNSSEC Empresas cobertas neste relatório
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Verisign, Inc.
- Vercara, LLC
- Tiggee LLC
- Infoblox Inc.
- BlueCat Networks Inc.
- EfficientIP S.A.S.
- ClouDNS Ltd.
- DNSimple Corporation
- Vitalwerks Internet Solutions, LLC
- easyDNS Technologies Inc.
- EuroDNS S.A.
- Netnod AB
- PowerDNS.COM B.V.
- Constellix LLC
- Total Uptime Technologies, LLC
- Netriplex LLC
- Rage4 DNS Ltd.
- 1984 ehf
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de DNSSEC
- Outubro de 2026: A EfficientIP lançou seu Relatório de Inteligência de Ameaças ao DNS do primeiro semestre de 2026, divulgando que os sinais totais de ameaças ao DNS aumentaram 24% em relação ao segundo semestre de 2025, atingindo 13,85 bilhões de ocorrências, com a atividade diária de malware aproximadamente quadruplicando entre janeiro e abril de 2026 e ultrapassando o phishing como a principal categoria de ameaça baseada em DNS pela primeira vez. O relatório, elaborado a partir de mais de 150 bilhões de transações DNS diárias, muda materialmente a priorização de ameaças ao DNS corporativo em direção a cadeias de resolução autenticadas, reforçando a demanda por serviços gerenciados de assinatura e validação de DNSSEC.
- Setembro de 2026: A Cloudflare habilitou a validação de DNSSEC pós-quântico ML-DSA-44 em seu resolvedor 1.1.1.1, tornando-se o primeiro grande operador de resolvedor público a implementar um algoritmo de assinatura pós-quântico padronizado pelo NIST, algoritmo DNSSEC 18, em escala de produção. A empresa planeja seguir com suporte de assinatura ML-DSA-44 para o DNS Autoritativo da Cloudflare e suporte de registro DS correspondente para o Registrador da Cloudflare, a ser disponibilizado sem custo adicional para todos os clientes.
- Julho de 2026: A Verisign anunciou a delegação de .web na zona raiz global do DNS com a Verisign como operadora de registro designada, expandindo a responsabilidade de assinatura de zona DNSSEC da empresa além de .com e .net para incluir um novo domínio genérico de nível superior.
- Junho de 2026: A Infoblox lançou o Infoblox IQ, uma camada de operações de IA agêntica construída sobre dados de consulta DNS, concessões de DHCP, atribuições de endereços IP e eventos de segurança que fluem pela Plataforma Infoblox. O Infoblox IQ para Defesa contra Ameaças atingiu disponibilidade geral até o final de junho de 2026, enquanto os módulos DDI e assistente entraram em acesso antecipado.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de DNSSEC
O Mercado de Serviços Gerenciados de DNSSEC refere-se ao setor focado na terceirização, implantação, monitoramento, manutenção e gerenciamento do ciclo de vida das Extensões de Segurança do Sistema de Nomes de Domínio (DNSSEC) por provedores especializados de serviços gerenciados para garantir a autenticidade, integridade e confiabilidade das transações DNS.
O Relatório de Serviços Gerenciados de DNSSEC é Segmentado por Tipo de Serviço (Serviços de Assinatura e Gerenciamento de Chaves DNSSEC, Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores, Serviços de Monitoramento, Validação e Conformidade de DNSSEC, DNS Autoritativo Gerenciado com DNSSEC Habilitado e Serviços Profissionais de DNSSEC e Suporte à Migração), Tamanho de Empresa (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Mídia e Entretenimento, Varejo e Comércio Eletrônico, Saúde e Ciências da Vida, Governo e Setor Público e Outros Setores do Usuário Final) e Geografia (América do Norte, Europa, Ásia-Pacífico, Oriente Médio, África e América do Sul). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de Assinatura e Gerenciamento de Chaves DNSSEC |
| Serviços de Monitoramento, Validação e Conformidade de DNSSEC |
| Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores |
| DNS Autoritativo Gerenciado com DNSSEC Habilitado |
| Serviços Profissionais de DNSSEC e Suporte à Migração |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Varejo e Comércio Eletrônico |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul |
| Por Tipo de Serviço | Serviços de Assinatura e Gerenciamento de Chaves DNSSEC | |
| Serviços de Monitoramento, Validação e Conformidade de DNSSEC | ||
| Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores | ||
| DNS Autoritativo Gerenciado com DNSSEC Habilitado | ||
| Serviços Profissionais de DNSSEC e Suporte à Migração | ||
| Por Tamanho de Empresa | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Varejo e Comércio Eletrônico | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de DNSSEC?
O mercado de serviços gerenciados de DNSSEC está projetado para crescer de 0,48 bilhões de USD em 2026 para 1,07 bilhões de USD até 2032, a um CAGR de 17,23% de 2027 a 2032. A estimativa também situa o valor de 2027 em 0,56 bilhões de USD.
Qual serviço gerenciado de DNSSEC tem a maior participação?
Os Serviços de Assinatura e Gerenciamento de Chaves DNSSEC detinham a maior participação, com 34,59% em 2026, porque a assinatura é necessária antes que a validação, o monitoramento ou a resiliência com múltiplos provedores possam ser utilizados. Essas atividades mantêm a cadeia de confiança do DNSSEC ativa após a implantação de uma zona.
Qual serviço gerenciado de DNSSEC está se expandindo mais rapidamente?
Os Serviços Secundários de DNSSEC e de Resiliência com Múltiplos Provedores estão projetados para expandir a um CAGR de 18,49% até 2032, à medida que as empresas avançam em direção a arquiteturas ativo-ativo e multi-CDN. Os processos de múltiplos signatários podem suportar essas arquiteturas sem uma única chave privada compartilhada.
Por que as empresas estão adotando serviços gerenciados de DNSSEC?
As organizações adotam esses serviços para gerenciar assinatura, rotação de chaves, monitoramento e conformidade sem manter a capacidade especializada necessária para operações internas de DNSSEC. O mercado de serviços gerenciados de DNSSEC também suporta a migração de configurações de DNS legadas e a coordenação entre múltiplos provedores de nuvem.
Qual setor do usuário final lidera os gastos com DNSSEC gerenciado?
O BFSI detinha 21,49% da receita em 2026, sustentado por requisitos de segurança de domínio para instituições financeiras regulamentadas e registrantes de .bank ou .insurance. O governo e o setor público é o segmento de expansão mais rápida, com um CAGR de 18,64% até 2032.
Qual região está se expandindo mais rapidamente para serviços gerenciados de DNSSEC?
A Ásia-Pacífico está projetada para expandir a um CAGR de 18,72% até 2032, sustentada pelo investimento em 5G, programas digitais governamentais e requisitos de segurança de infraestrutura crítica. A América do Norte permaneceu o maior contribuinte regional de receita, representando 41,51% em 2026.