
Tamaño y Participación del Mercado de Servicios Gestionados de DNSSEC
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 0.56 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.07 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.23 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de DNSSEC por Mordor Intelligence
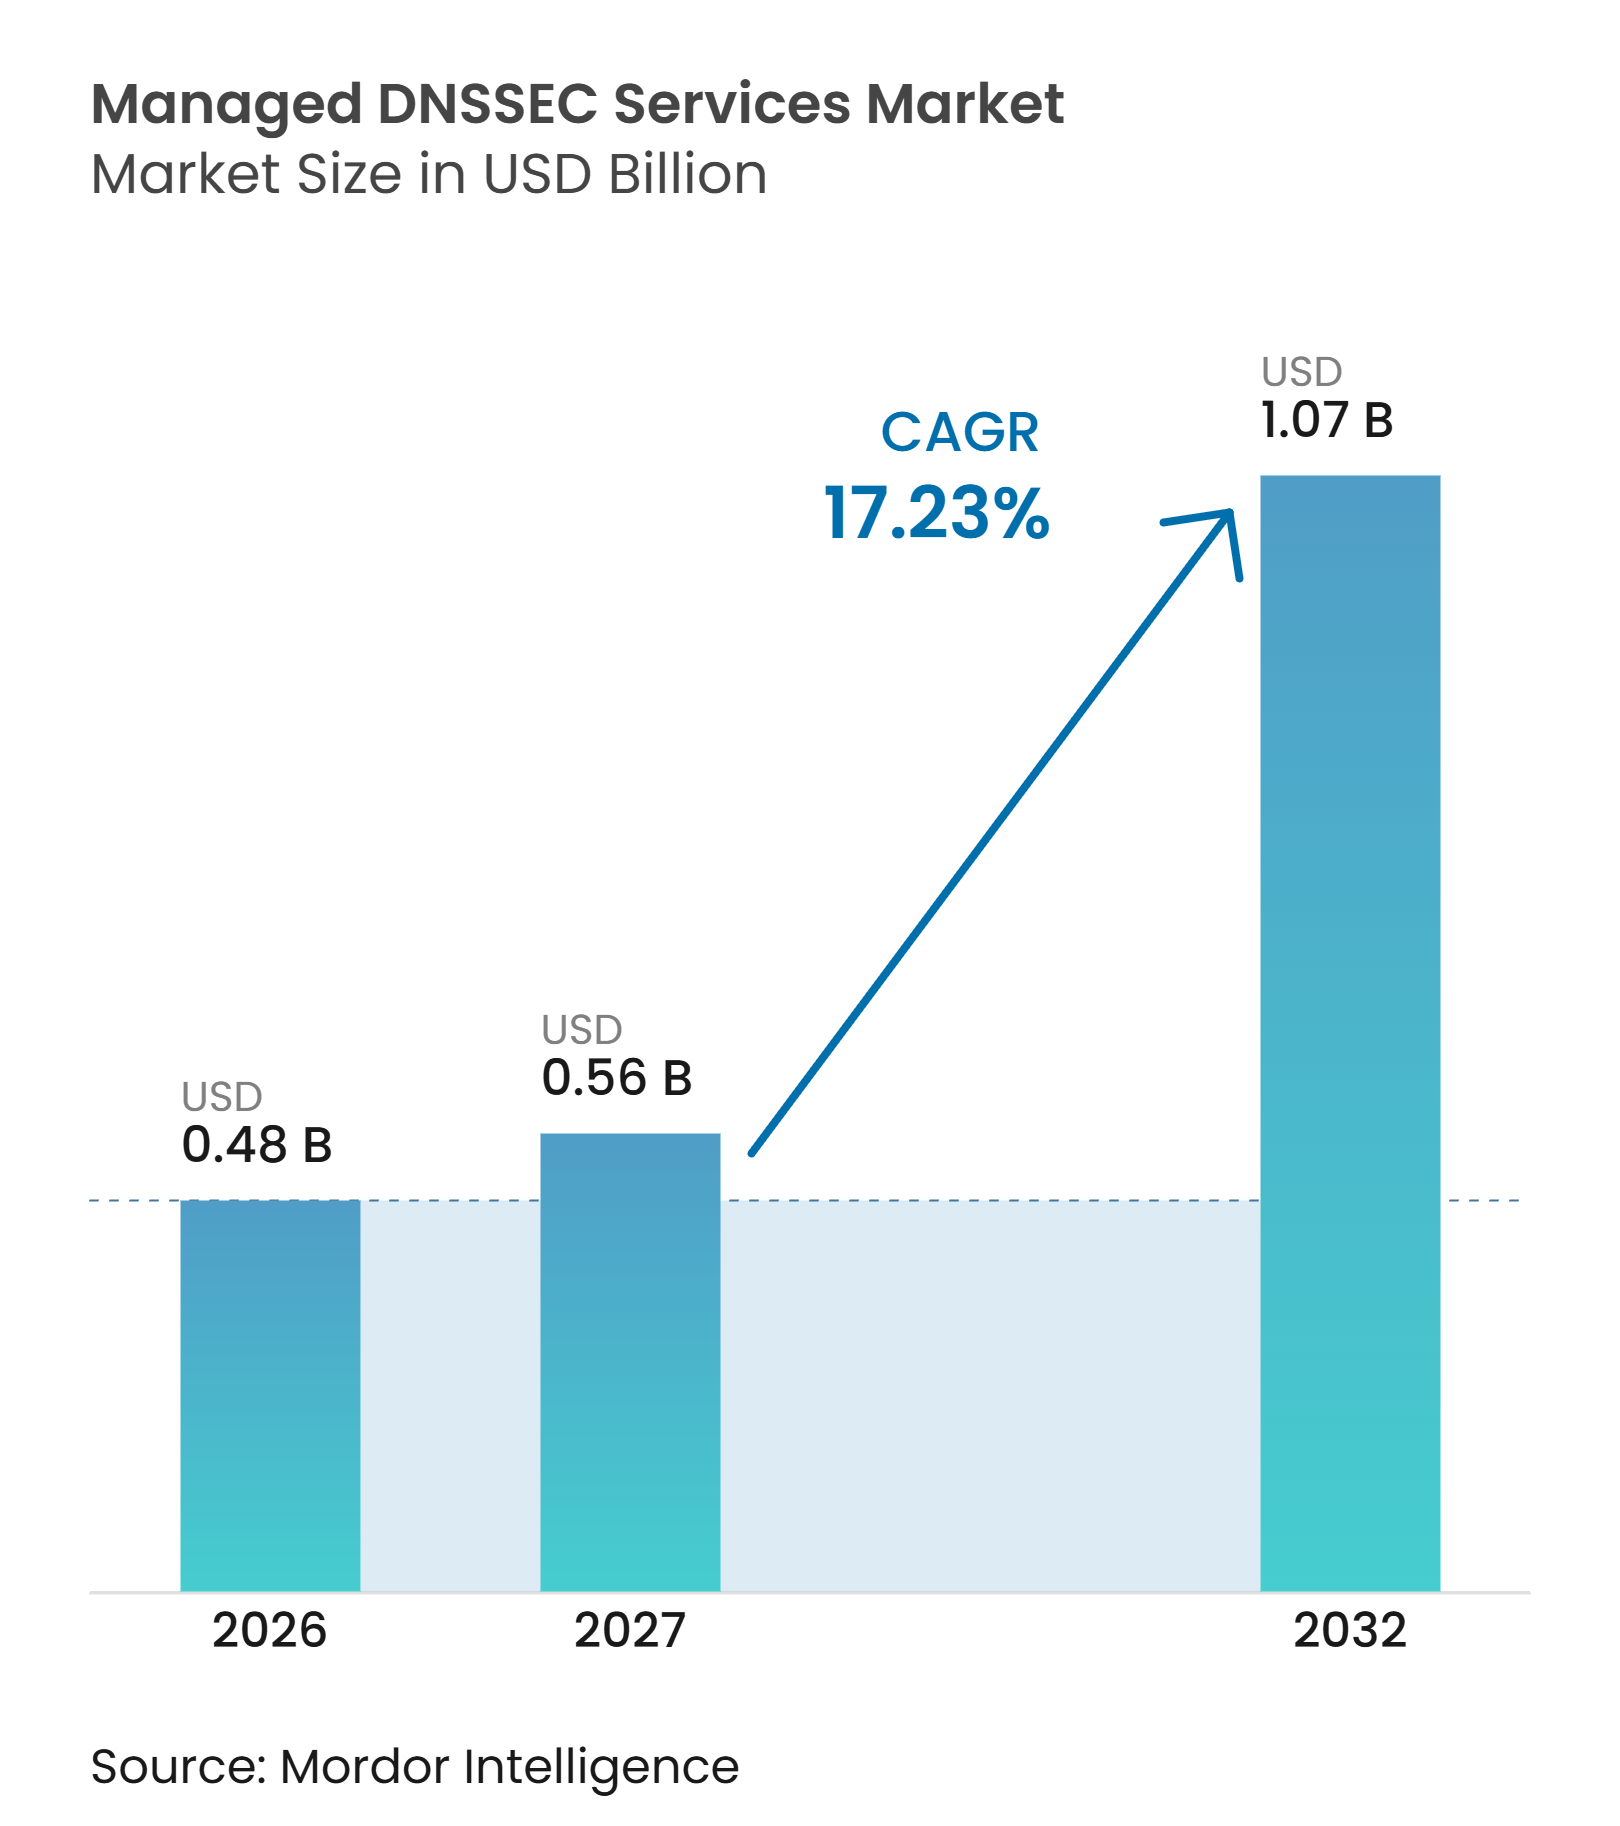
Se proyecta que el tamaño del mercado de servicios gestionados de DNSSEC se expanda desde 0,48 mil millones de USD en 2026 y 0,56 mil millones de USD en 2027 hasta 1,07 mil millones de USD para 2032, registrando una CAGR del 17,23% entre 2027 y 2032. La demanda refleja una brecha de autenticación no resuelta, dado que la validación global de DNSSEC alcanzó el 35,4% en el tercer trimestre de 2025, en comparación con el 49,4% en los estados miembros de la UE, dejando muchas cadenas de resolución sin protección criptográfica. La firma gestionada, la gestión de claves y el monitoreo reducen la carga operativa que puede dificultar la rotación de claves interna y puede interrumpir un dominio cuando los errores de sincronización llegan a los resolutores de caché. El despliegue nativo en la nube también está aumentando el número de zonas, registros de delegación y rutas de validación que los equipos deben gestionar entre diferentes proveedores, con un margen limitado para diferir el soporte profesional a medida que cambian las aplicaciones y la infraestructura. Los proveedores en el mercado de servicios gestionados de DNSSEC están respondiendo combinando DNSSEC con una mayor visibilidad de DNS, automatización del cumplimiento, capacidades del ciclo de vida de certificados y soporte de migración estructurado. El DNS soberano y la migración poscuántica están ampliando el caso de compra más allá de los equipos de red para incluir funciones de seguridad, privacidad, legal y continuidad.
Conclusiones Clave del Informe
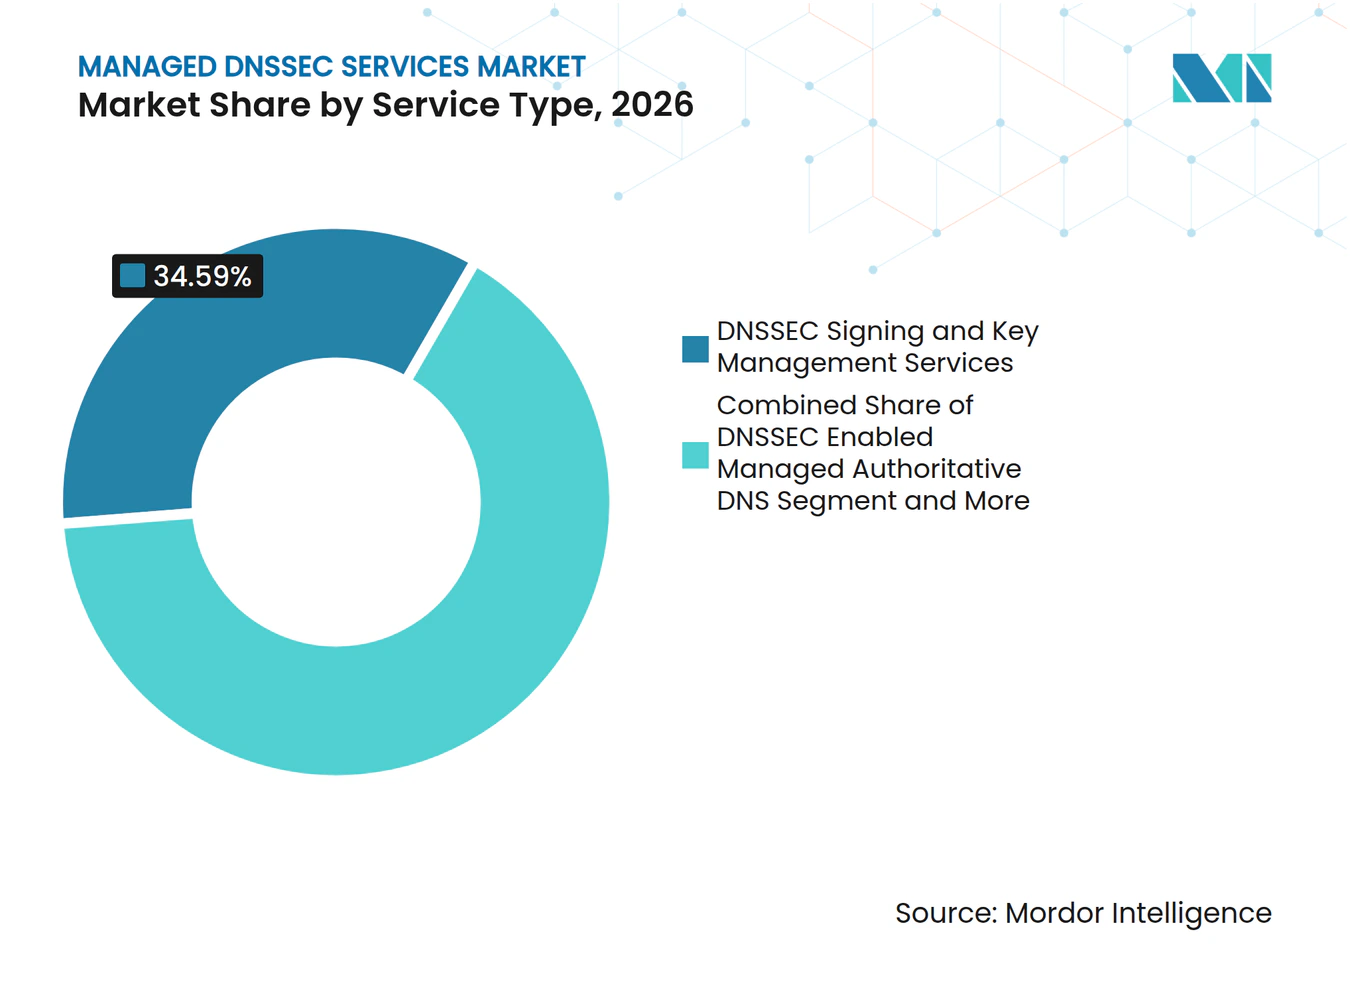
- Por tipo de servicio, los Servicios de Firma y Gestión de Claves de DNSSEC representaron el 34,59% de los ingresos en 2026, mientras que se proyecta que los Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor se expandan a una CAGR del 18,49% hasta 2032.
- Por tamaño de empresa, las grandes empresas representaron el 76,99% de los ingresos en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 18,79% hasta 2032.
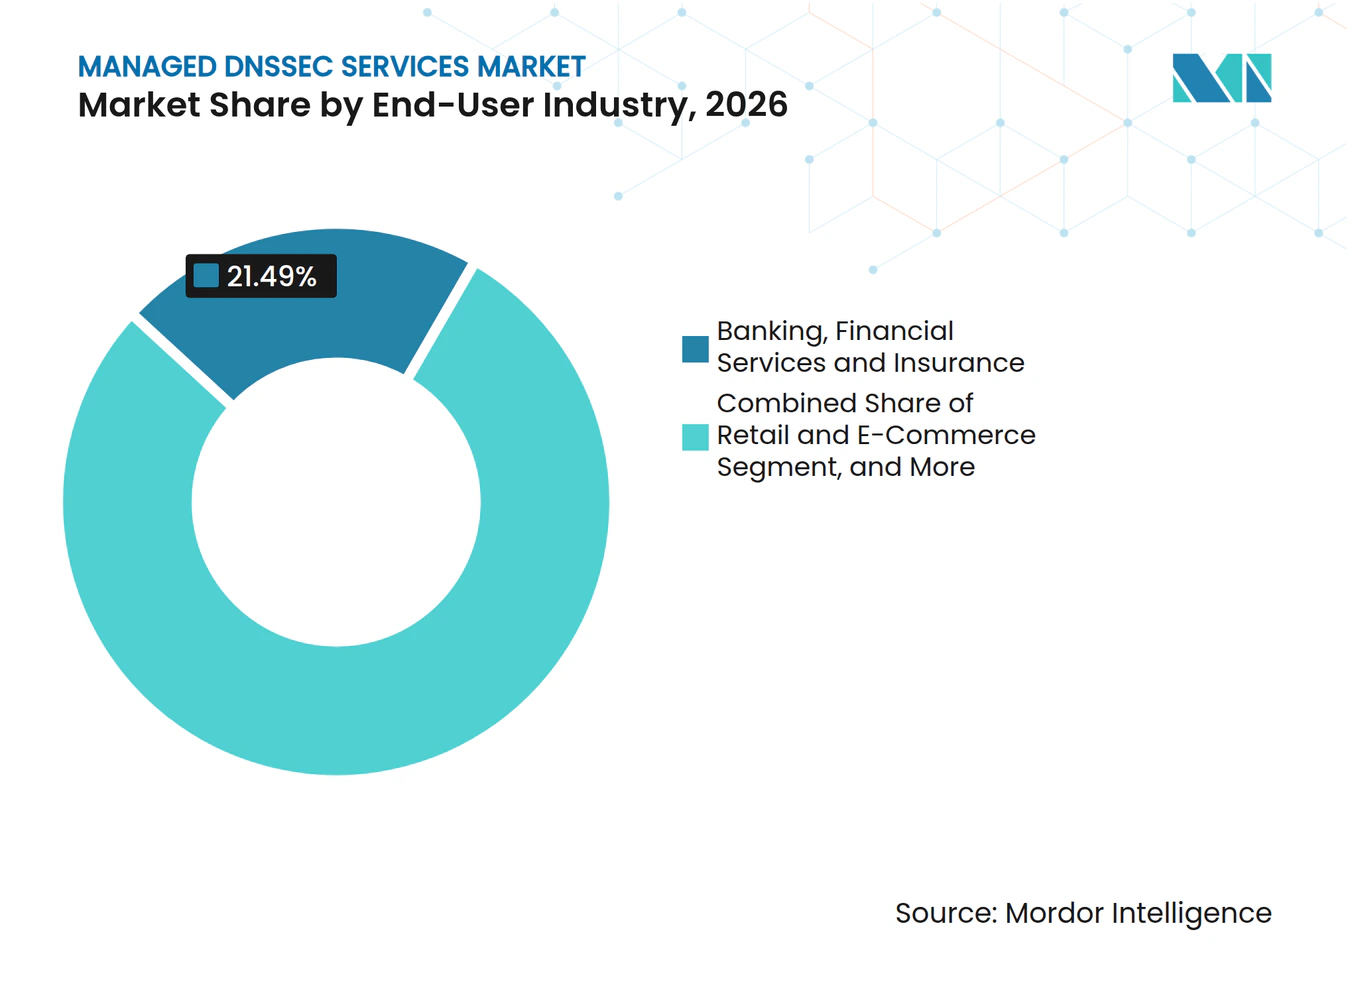
- Por industria de usuario final, el sector de Banca, Servicios Financieros y Seguros representó el 21,49% de los ingresos en 2026, mientras que se proyecta que el gobierno y el sector público se expandan a una CAGR del 18,64% hasta 2032.
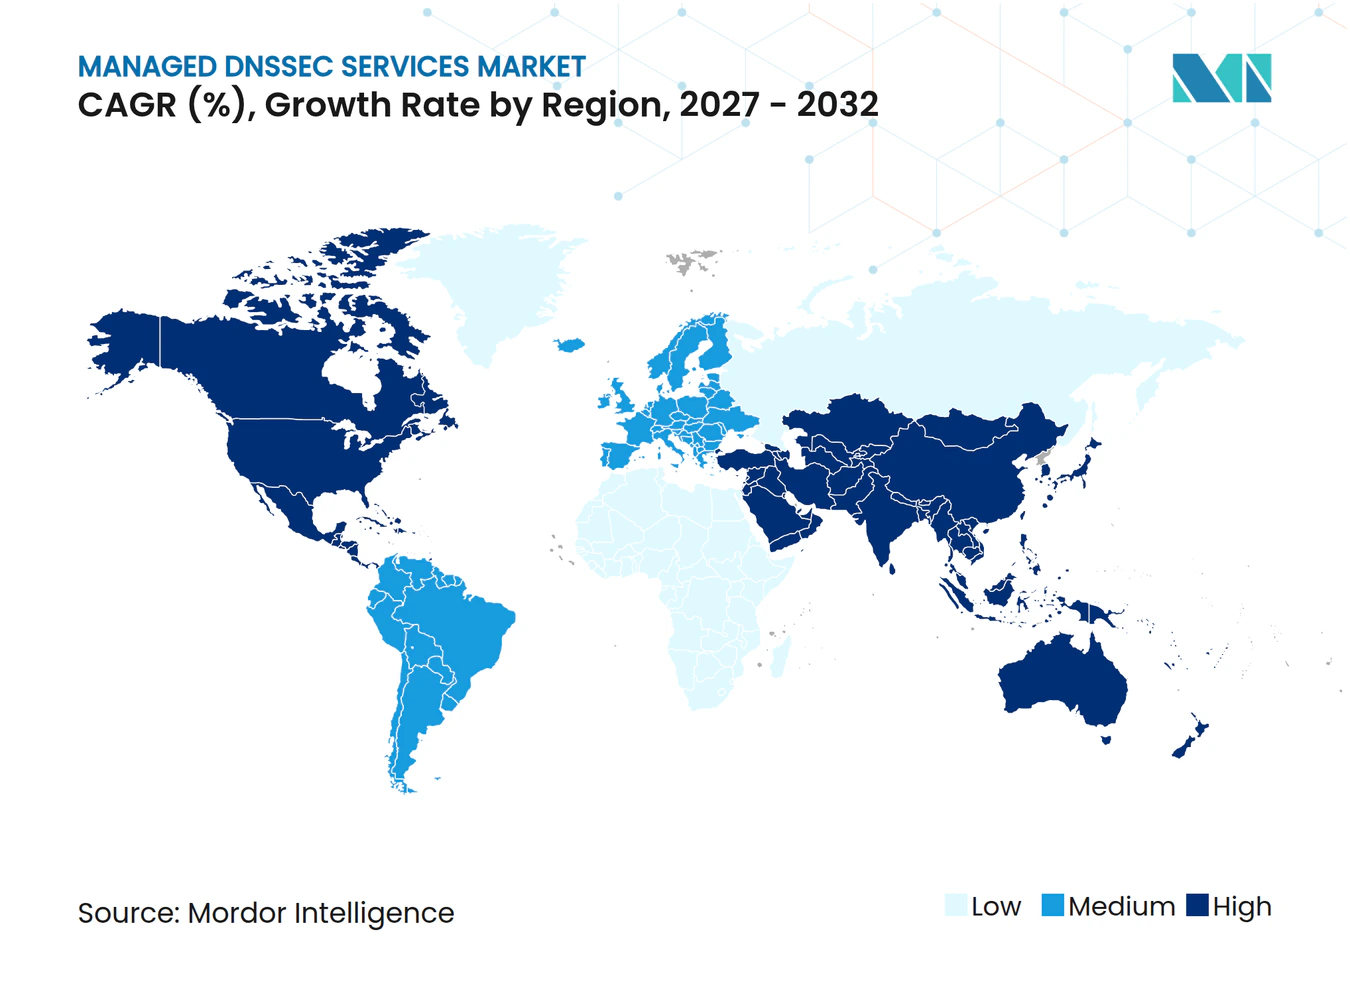
- Por geografía, América del Norte representó el 41,51% de la participación del mercado de servicios gestionados de DNSSEC en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 18,72% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de los Ciberataques Basados en DNS y Demanda de Autenticidad | +5.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de Aplicaciones Nativas en la Nube y Multi-Nube | +3.6% | Global, con Asia-Pacífico y América del Norte a la cabeza | Mediano plazo (2-4 años) |
| Creciente Necesidad de Servicios de Internet de Alta Disponibilidad | +2.9% | América del Norte y Europa como núcleo, Asia-Pacífico en crecimiento | Mediano plazo (2-4 años) |
| Crecimiento de la Computación en el Borde, CDN y Arquitecturas Multi-CDN | +2.2% | América del Norte y Asia-Pacífico como núcleo, con expansión hacia Oriente Medio y África | Largo plazo (≥ 4 años) |
| Expansión de Puntos Finales de IoT y Dependencias de DNS Dinámico | +1.8% | Global, con Asia-Pacífico y América del Norte a la cabeza | Mediano plazo (2-4 años) |
| Requisitos de Residencia de Datos y Soberanía Digital | +1.5% | Europa y Asia-Pacífico, con avances tempranos en Oriente Medio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de los Ciberataques Basados en DNS y Demanda de Autenticidad
La actividad de amenazas de DNS está reforzando el argumento de seguridad para el mercado de servicios gestionados de DNSSEC. EfficientIP reportó 13,85 mil millones de señales de amenazas de DNS en el primer semestre de 2026, un aumento del 24% respecto al segundo semestre de 2025, basándose en más de 150 mil millones de transacciones DNS diarias. El malware se convirtió en la categoría de amenaza basada en DNS más importante durante el período, lo que aumenta la importancia de proteger un servicio central que los atacantes pueden utilizar para el descubrimiento y la redirección de infraestructura. La actividad de generación de dominios aumentó antes del posterior incremento en dominios recién observados y actividad de malware, dando a los equipos de seguridad una razón para monitorear las cadenas de respuesta DNS de confianza en etapas más tempranas de un ciclo de ataque. EfficientIP también reportó que el 95% de los responsables de decisiones de seguridad encuestados habían experimentado al menos 1 incidente relacionado con DNS en los 12 meses anteriores, con un costo promedio de ataque de 1,1 millones de USD para organizaciones medianas y grandes.[1] El mercado de servicios gestionados de DNSSEC se beneficia, por tanto, cuando los controles de DNS pasan de ser una preocupación de operaciones de red a una prioridad de gasto en seguridad definida.
Expansión de Aplicaciones Nativas en la Nube y Multi-Nube
Los despliegues nativos en la nube crean más zonas, transferencias de registros DS y rutas de validación de resolutores que los equipos empresariales deben mantener. La carga se vuelve mayor cuando los equipos utilizan las herramientas DNS nativas de varios proveedores de nube, ya que los estándares de configuración, los controles de acceso y la propiedad pueden diferir según el entorno. Infoblox reportó que su plataforma Universal DDI añadió gestión unificada para DNS externo en Akamai y Cloudflare desde 1 plano de control. Esa capacidad refleja una necesidad más amplia de control coherente en entornos DNS variados y de un modelo operativo auditable. EfficientIP ha descrito de manera similar la gestión centralizada basada en superposición como un enfoque duradero para operaciones DNS híbridas y multinube. Los proveedores en el mercado de servicios gestionados de DNSSEC que coordinan la firma en varios entornos de nube están mejor posicionados que los proveedores que solo firman zonas alojadas en una única plataforma.
Creciente Necesidad de Servicios de Internet de Alta Disponibilidad
La computación en el borde y los despliegues de CDN han convertido al DNS en una capa de enrutamiento sensible a la latencia. El cambio crea la necesidad de una firma que pueda seguir el ritmo de los puntos finales desplegados en muchas ubicaciones y con cambios frecuentes de delegación. Cloudflare añadió soporte para NSEC3 en zonas DNSSEC empresariales en junio de 2025, admitiendo zonas secundarias firmadas en vivo y prefirmadas al tiempo que limita la exposición a la enumeración de zonas.[2] PowerDNS implementó el arranque automático autenticado de DNSSEC bajo el RFC 9615 en mayo de 2026, reduciendo el aprovisionamiento manual de registros DS para zonas firmadas. En un entorno multi-CDN, las respuestas no firmadas o no válidas pueden socavar las decisiones de enrutamiento que dependen de la geografía, la carga y las condiciones de la aplicación, y pueden redirigir el tráfico hacia un punto final no deseado antes de que los controles de aplicación tradicionales reaccionen. Los proveedores en el mercado de servicios gestionados de DNSSEC que combinan entrega anycast, automatización y ceremonias de claves controladas pueden acortar los ciclos de despliegue para organizaciones que operan infraestructuras de borde distribuidas.
Crecimiento de la Computación en el Borde, CDN y Arquitecturas Multi-CDN
La computación en el borde y los despliegues de CDN han convertido al DNS en una capa de enrutamiento sensible a la latencia. El cambio crea la necesidad de una firma que pueda seguir el ritmo de los puntos finales desplegados en muchas ubicaciones. Cloudflare añadió soporte para NSEC3 en zonas DNSSEC empresariales en junio de 2025, admitiendo zonas secundarias firmadas en vivo y prefirmadas al tiempo que limita la exposición a la enumeración de zonas. PowerDNS implementó el arranque automático autenticado de DNSSEC bajo el RFC 9615 en mayo de 2026, reduciendo el aprovisionamiento manual de registros DS para zonas firmadas.[3] En un entorno multi-CDN, las respuestas no firmadas o no válidas pueden socavar las decisiones de enrutamiento que dependen de la geografía, la carga y las condiciones de la aplicación. Los proveedores de DNSSEC gestionado que combinan entrega anycast, automatización y ceremonias de claves controladas pueden acortar los ciclos de despliegue para organizaciones que operan infraestructuras de borde distribuidas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad Operativa de la Rotación de Claves de DNSSEC y Multi-Firmante | -2.1% | Global | Mediano plazo (2-4 años) |
| Riesgo de Migración de DNS Heredado y Control de Cambios | -1.6% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Comoditización de Precios de DNS Gestionado y Sustitución por Servicios Gratuitos | -1.2% | Global, más pronunciado en segmentos de pymes y mercado medio | Corto plazo (≤ 2 años) |
| Concentración en un Solo Proveedor y Exposición a Interrupciones de SaaS | -0.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad Operativa de la Rotación de Claves de DNSSEC y Multi-Firmante
La gestión de claves de DNSSEC requiere una sincronización coordinada entre las etapas de rotación de la Clave de Firma de Zona y la Clave de Firma de Clave. Un error en la secuenciación del TTL puede hacer que una zona no esté disponible para los resolutores de validación, incluso cuando otras partes del entorno DNS continúan operando y la aplicación subyacente permanece disponible. El grupo de trabajo DNSOP del IETF declaró en julio de 2025 que las organizaciones que utilizan el mantenimiento automatizado de registros DS deben verificar la coherencia entre los servidores de nombres autoritativos antes de realizar actualizaciones. Ese requisito añade trabajo para las organizaciones con muchas zonas, registradores y proveedores, especialmente cuando las responsabilidades están divididas entre varios equipos. PowerDNS automatizó el arranque inicial de DNSSEC mediante el RFC 9615 en mayo de 2026, pero la rotación de KSK y la migración de algoritmos aún requieren una gestión operativa cuidadosa. Los proveedores en el mercado de servicios gestionados de DNSSEC pueden diferenciarse mediante el monitoreo de rotaciones, el seguimiento de TTL y la medición de la adopción, aunque esas capacidades también aumentan los costos de entrega y desarrollo.
La gestión de claves de DNSSEC requiere una sincronización coordinada entre las etapas de rotación de la Clave de Firma de Zona y la Clave de Firma de Clave. Un error en la secuenciación del TTL puede hacer que una zona no esté disponible para los resolutores de validación. El grupo de trabajo DNSOP del IETF declaró en julio de 2025 que las organizaciones que utilizan el mantenimiento automatizado de registros DS deben verificar la coherencia entre los servidores de nombres autoritativos antes de realizar actualizaciones. Ese requisito añade trabajo para las organizaciones con muchas zonas y proveedores. PowerDNS automatizó el arranque inicial de DNSSEC mediante el RFC 9615 en mayo de 2026, pero la rotación de KSK y la migración de algoritmos aún requieren una gestión operativa cuidadosa. Los proveedores de servicios pueden diferenciarse mediante el monitoreo de rotaciones, el seguimiento de TTL y la medición de la adopción, aunque esas capacidades también aumentan los costos de entrega y desarrollo.
Riesgo de Migración de DNS Heredado y Control de Cambios
Las organizaciones que operan entornos DNS heredados de BIND o Windows DNS pueden enfrentar procesos de migración complejos. La transferencia de zonas y la delegación de registros DS requieren cambios coordinados entre registradores, zonas padre y proveedores secundarios, a menudo dentro de ventanas estrictas de control de cambios. Una cadena de confianza rota puede devolver SERVFAIL a los resolutores de validación, creando un riesgo operativo directo para los dominios de comercio electrónico y financieros, y requiriendo un plan de reversión cuidadosamente secuenciado. BlueCat lanzó Integrity X 25.1 en septiembre de 2025 con soporte para DNSSEC, HSM de nivel 3 FIPS 140-2 y capacidades de validación de migración. La dirección del producto muestra que la garantía de migración es comercialmente importante junto con la capacidad de firma. El mercado de servicios gestionados de DNSSEC sigue siendo limitado donde las organizaciones carecen de recursos especializados en DNS y los proveedores no ofrecen rutas de migración por fases y bien respaldadas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Gestión de Claves Sustenta los Ingresos Mientras los Servicios de Resiliencia Lideran la ExpansiónLos Servicios de Firma y Gestión de Claves de DNSSEC representaron el 34,59% de los ingresos en 2026. Proporcionan la capacidad base necesaria antes de que una zona pueda ser validada, monitoreada o utilizada en una estructura multi-proveedor. Las organizaciones utilizan la firma gestionada cuando necesitan soporte para la generación, almacenamiento, rotación de claves y mantenimiento de la cadena de confianza en varios dominios, incluidos dominios con diferentes registradores o proveedores secundarios. Este trabajo puede ser difícil de realizar internamente cuando los equipos de operaciones coordinan con registradores, zonas padre y proveedores secundarios, ya que los tiempos de las claves y los registros de delegación deben permanecer alineados. El DNS Autoritativo Gestionado con DNSSEC Habilitado atrae a compradores que prefieren 1 proveedor para el alojamiento y la firma de zonas, aunque esa elección puede crear un riesgo de concentración en un único proveedor.
Se proyecta que los Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor se expandan a una CAGR del 18,49% hasta 2032. Esta parte del mercado de servicios gestionados de DNSSEC está respaldada por el movimiento hacia DNS activo-activo y despliegues multi-CDN, donde las organizaciones necesitan autenticación continua durante los cambios de infraestructura. Los acuerdos multi-firmante permiten a los proveedores operar sus propias claves en lugar de compartir una única clave de firma privada, lo que puede ser incompatible con los controles de riesgo empresarial. El soporte de Akamai para DNSSEC multi-firmante en julio de 2025 ofrece a los usuarios empresariales una ruta práctica hacia este diseño. El monitoreo, la validación, el cumplimiento y el soporte de migración son compras complementarias para los operadores de zonas firmadas que necesitan evidencia del estado de la firma y una transición segura desde BIND o Windows DNS.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño de Empresa:
Las Grandes Empresas Lideran Mientras las Pymes se Expanden a Través de la Entrega en la NubeLas grandes empresas representaron el 76,99% de los ingresos en 2026. Su posición de liderazgo refleja una mayor exposición a requisitos específicos del sector y su capacidad para financiar servicios profesionales, módulos de seguridad de hardware y experiencia dedicada en DNS. Las grandes organizaciones también gestionan más dominios públicos y entornos de nube complejos, lo que aumenta el valor de la firma centralizada, el monitoreo y la propiedad documentada. Comúnmente necesitan evidencia para revisiones de seguridad, evaluaciones de proveedores, respuesta a incidentes y procesos de control interno que no se aplican de la misma manera a organizaciones más pequeñas. Estas condiciones las convierten en la principal fuente de ingresos para los proveedores en el mercado de servicios gestionados de DNSSEC y respaldan la demanda de niveles de servicio empresarial.
Se proyecta que las pymes se expandan a una CAGR del 18,79% hasta 2032. Las plataformas entregadas en la nube reducen la necesidad de HSMs dedicados y personal especializado en ingeniería de DNS, lo que históricamente había limitado la adopción a menor escala. Las organizaciones más pequeñas en tecnología financiera, salud digital y contratación gubernamental pueden enfrentar requisitos de DNSSEC a través de los programas de seguridad de proveedores de sus clientes. Infoblox introdujo licencias basadas en tokens para su cartera de seguridad en septiembre de 2025, utilizando un modelo alineado al consumo que puede reducir el compromiso inicial para cargas de trabajo variables. Los planes de pago estándar con DNSSEC de ClouDNS, DNSimple y easyDNS amplían el acceso, pero pueden ejercer presión sobre los márgenes en la porción de pymes del mercado de servicios gestionados de DNSSEC.
Por Industria de Usuario Final:
Los Servicios Financieros Lideran Mientras la Adopción del Sector Público se AceleraEl sector de Banca, Servicios Financieros y Seguros representó el 21,49% de los ingresos en 2026. El papel del segmento refleja la importancia de los dominios de internet autenticados para las instituciones que gestionan cuentas de clientes, transacciones de alto valor, acceso a servicios digitales y comunicaciones reguladas con clientes. fTLD Registry requiere DNSSEC para todos los registrantes de .bank y .insurance, convirtiéndolo en una condición para los dominios que califican. Los proveedores de TI y telecomunicaciones adquieren servicios gestionados de DNSSEC para sus propias redes y pueden incluirlos en las ofertas para clientes empresariales, lo que extiende su uso más allá de los requisitos internos directos. Los compradores del sector de salud y ciencias de la vida también están utilizando DNSSEC a medida que se expanden los portales de pacientes basados en la nube y los puntos finales de aplicaciones distribuidas.
Se proyecta que el gobierno y el sector público se expandan a una CAGR del 18,64% hasta 2032. Los requisitos nacionales pueden extender el despliegue de DNSSEC en todos los servicios digitales públicos, en lugar de dejar la implementación a organizaciones o departamentos individuales. El Ministerio de Industria y Comercio de la República Checa informó en junio de 2025 que el dominio gov.cz había sido correctamente firmado bajo la supervisión de la Agencia Nacional de Ciberseguridad y Seguridad de la Información, siguiendo el programa de DNSSEC de la administración estatal. El comercio minorista, el comercio electrónico, los medios de comunicación y el entretenimiento tienen menores cuotas de adopción, aunque el abuso de marca relacionado con DNS refuerza el argumento para proteger los dominios orientados al cliente y reducir el riesgo de servicio evitable. Estos patrones amplían la base de usuarios finales para el mercado de servicios gestionados de DNSSEC.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
América del Norte representó el 41,51% de los ingresos en 2026. La región se beneficia de una gran concentración de proveedores de DNS comerciales, compradores empresariales consolidados y adquisiciones impulsadas por mandatos. La Orden Ejecutiva de EE. UU. emitida en enero de 2025 ordenó a las agencias de la Rama Ejecutiva Civil Federal habilitar DNS cifrado en un plazo de 180 días y exigió DNS cifrado en la adquisición de resolutores. El programa de DNS Protector de CISA ha creado un modelo de referencia que los organismos estatales, locales y tribales pueden utilizar para sus propios requisitos de adquisición. Los proveedores canadienses y mexicanos que atienden a clientes vinculados al gobierno de EE. UU. también pueden enfrentar evaluaciones de seguridad similares, extendiendo la demanda más allá de las compras federales directas.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 18,72% hasta 2032. El tamaño del mercado de servicios gestionados de DNSSEC en la región se beneficia de la inversión en 5G, la digitalización gubernamental y requisitos más estrictos para la infraestructura de información crítica. Los programas digitales públicos de India y la expansión de los servicios financieros basados en la nube crean una gran superficie de autenticación DNS que requiere una protección confiable para transacciones de alto volumen y usuarios de servicios digitales ampliamente distribuidos. Las enmiendas a la Ley de Redes y a la Ley de Protección de Información Personal de Corea del Sur que entraron en vigor en 2025 elevaron las expectativas de ciberseguridad para los operadores de telecomunicaciones, comercio electrónico y atención médica. Los proveedores que establezcan capacidad regional de gestión de claves y firma entregada por anycast antes de los requisitos formales de adopción pueden mejorar su posición.
La influencia regulatoria de Europa combina la Directiva NIS2, DORA y la Ley de Datos de la UE, mientras que DNS4EU señala que las instituciones europeas consideran el control del DNS parte de la soberanía digital. Los requisitos europeos de residencia de datos otorgan mayor valor a la custodia local de claves en el mercado de servicios gestionados de DNSSEC, particularmente donde las organizaciones necesitan demostrar control operativo. Oriente Medio tiene una demanda en etapa más temprana, respaldada por la Visión 2030 de Arabia Saudita, la liberalización de las telecomunicaciones de los Emiratos Árabes Unidos y los marcos de protección de infraestructura crítica. África y América del Sur siguen siendo oportunidades en desarrollo, con Sudáfrica, Nigeria, Egipto y Brasil como centros de demanda a medida que se expanden la infraestructura en la nube y los servicios digitales públicos.
Panorama Competitivo
Concentración del Mercado
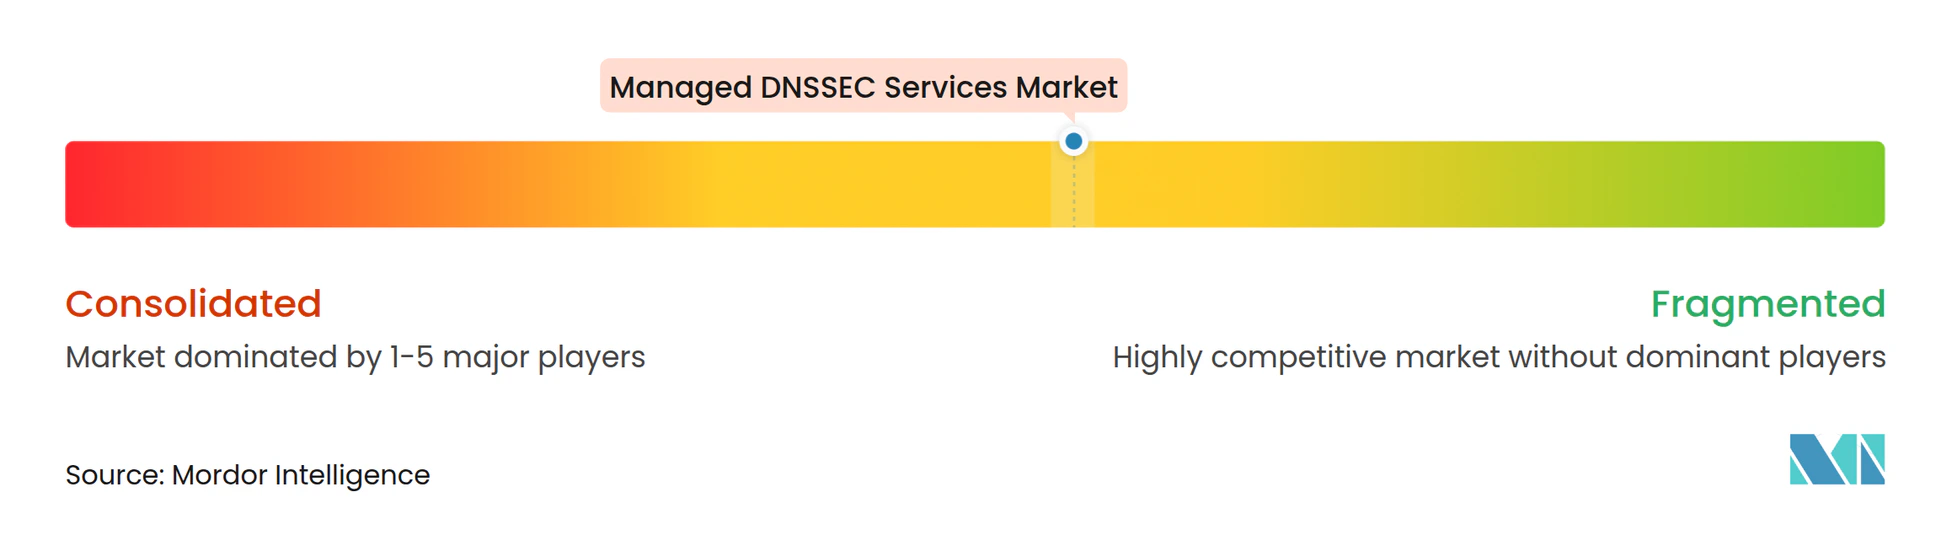
El mercado de servicios gestionados de DNSSEC incluye plataformas DNS de hiperescala, como Cloudflare, Akamai y Verisign, junto con proveedores empresariales de DDI, incluidos Infoblox, EfficientIP y BlueCat. Los proveedores de hiperescala compiten a través de infraestructura anycast global y grandes bases de resolutores o DNS autoritativo. Los proveedores de DDI posicionan DNSSEC dentro de ofertas más amplias de gestión de DNS, DHCP y direcciones IP que respaldan las operaciones de red diarias. La competencia se está moviendo hacia plataformas integradas que combinan firma, monitoreo, cumplimiento, soporte de migración y visibilidad multinube. Este enfoque convierte a DNSSEC en parte de una compra más amplia de seguridad y operaciones en lugar de un servicio independiente.
Cloudflare habilitó la validación de DNSSEC poscuántico ML-DSA-44 en el resolutor 1.1.1.1 en septiembre de 2026. Verisign publicó su estrategia de modo Merkle Tree Ladder para DNSSEC poscuántico en octubre de 2025, utilizando un enfoque SLH-DSA basado en hash destinado a reducir la carga de transporte. Estos movimientos sitúan la preparación poscuántica entre las áreas donde los proveedores de infraestructura pueden distinguir sus ofertas a medida que los clientes evalúan la migración de algoritmos a largo plazo. También muestran que el próximo ciclo de actualización incluye opciones arquitectónicas que van más allá de la firma ordinaria de zonas. El mercado de servicios gestionados de DNSSEC recompensa a los proveedores que pueden demostrar estas capacidades en operaciones de producción.
Akamai lanzó la Gestión de Postura de DNS en junio de 2025 para la visibilidad de DNS multinube y la evaluación automatizada frente a marcos que incluyen NIST, PCI DSS e HIPAA. Infoblox lanzó Infoblox IQ en junio de 2026, aplicando IA agéntica a datos de consultas DNS, arrendamientos DHCP, asignaciones de IP y eventos de seguridad. Verisign completó una transición de HSM de firma ZSK de zona raíz en 2025, con una ventana de 80 días posterior a la publicación para la clave anterior como salvaguarda de reversión. El mercado de servicios gestionados de DNSSEC aún tiene oportunidades en el monitoreo de pymes, servicios soberanos, espacios de nombres de dispositivos IoT y soporte de migración para compradores regulados que necesitan prácticas creíbles de gestión de claves.
Líderes de la Industria de Servicios Gestionados de DNSSEC
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Verisign, Inc.
-
Vercara, LLC
-
Tiggee LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de DNSSEC Empresas cubiertas en este informe
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Verisign, Inc.
- Vercara, LLC
- Tiggee LLC
- Infoblox Inc.
- BlueCat Networks Inc.
- EfficientIP S.A.S.
- ClouDNS Ltd.
- DNSimple Corporation
- Vitalwerks Internet Solutions, LLC
- easyDNS Technologies Inc.
- EuroDNS S.A.
- Netnod AB
- PowerDNS.COM B.V.
- Constellix LLC
- Total Uptime Technologies, LLC
- Netriplex LLC
- Rage4 DNS Ltd.
- 1984 ehf
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de DNSSEC
- Octubre de 2026: EfficientIP publicó su Informe de Inteligencia de Amenazas de DNS del primer semestre de 2026, revelando que las señales totales de amenazas de DNS aumentaron un 24% respecto al segundo semestre de 2025, alcanzando 13,85 mil millones de impactos, con la actividad diaria de malware aproximadamente cuadruplicándose entre enero y abril de 2026 y superando al phishing como la categoría de amenaza basada en DNS más importante por primera vez. El informe, elaborado a partir de más de 150 mil millones de transacciones DNS diarias, desplaza materialmente la priorización de amenazas DNS empresariales hacia cadenas de resolución autenticadas, reforzando la demanda de servicios gestionados de firma y validación de DNSSEC.
- Septiembre de 2026: Cloudflare habilitó la validación de DNSSEC poscuántico ML-DSA-44 en su resolutor 1.1.1.1, convirtiéndose en el primer operador de resolutor público importante en implementar un algoritmo de firma poscuántico estandarizado por el NIST, el algoritmo DNSSEC 18, a escala de producción. La empresa planea continuar con soporte de firma ML-DSA-44 para el DNS Autoritativo de Cloudflare y el soporte de registros DS correspondiente para el Registrador de Cloudflare, que estará disponible sin cargo adicional para todos los clientes.
- Julio de 2026: Verisign anunció la delegación de .web en la zona raíz del DNS global con Verisign como operador de registro designado, ampliando la responsabilidad de firma de zonas DNSSEC de la empresa más allá de .com y .net para incluir un nuevo dominio de nivel superior genérico.
- Junio de 2026: Infoblox lanzó Infoblox IQ, una capa de operaciones de IA agéntica construida sobre datos de consultas DNS, arrendamientos DHCP, asignaciones de direcciones IP y eventos de seguridad que fluyen a través de la Plataforma Infoblox. Infoblox IQ para Defensa contra Amenazas alcanzó disponibilidad general a finales de junio de 2026, mientras que los módulos DDI y asistente entraron en acceso anticipado.
Alcance del Informe Global del Mercado de Servicios Gestionados de DNSSEC
El Mercado de Servicios Gestionados de DNSSEC se refiere a la industria enfocada en la externalización, el despliegue, el monitoreo, el mantenimiento y la gestión del ciclo de vida de las Extensiones de Seguridad del Sistema de Nombres de Dominio (DNSSEC) por parte de proveedores especializados de servicios gestionados, para garantizar la autenticidad, integridad y confiabilidad de las transacciones DNS.
El Informe de Servicios Gestionados de DNSSEC está Segmentado por Tipo de Servicio (Servicios de Firma y Gestión de Claves de DNSSEC, Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor, Servicios de Monitoreo, Validación y Cumplimiento de DNSSEC, DNS Autoritativo Gestionado con DNSSEC Habilitado, y Servicios Profesionales de DNSSEC y Soporte de Migración), Tamaño de Empresa (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Comercio Minorista y Electrónico, Salud y Ciencias de la Vida, Gobierno y Sector Público, y Otras Industrias de Usuario Final), y Geografía (América del Norte, Europa, Asia-Pacífico, Oriente Medio, África y América del Sur). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios de Firma y Gestión de Claves de DNSSEC |
| Servicios de Monitoreo, Validación y Cumplimiento de DNSSEC |
| Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor |
| DNS Autoritativo Gestionado con DNSSEC Habilitado |
| Servicios Profesionales de DNSSEC y Soporte de Migración |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Comercio Minorista y Electrónico |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur |
| Por Tipo de Servicio | Servicios de Firma y Gestión de Claves de DNSSEC | |
| Servicios de Monitoreo, Validación y Cumplimiento de DNSSEC | ||
| Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor | ||
| DNS Autoritativo Gestionado con DNSSEC Habilitado | ||
| Servicios Profesionales de DNSSEC y Soporte de Migración | ||
| Por Tamaño de Empresa | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| TI y Telecomunicaciones | ||
| Medios de Comunicación y Entretenimiento | ||
| Comercio Minorista y Electrónico | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de DNSSEC?
Se proyecta que el mercado de servicios gestionados de DNSSEC aumente de 0,48 mil millones de USD en 2026 a 1,07 mil millones de USD para 2032, a una CAGR del 17,23% de 2027 a 2032. La estimación también sitúa el valor de 2027 en 0,56 mil millones de USD.
¿Qué servicio gestionado de DNSSEC tiene la mayor participación?
Los Servicios de Firma y Gestión de Claves de DNSSEC tuvieron la mayor participación con el 34,59% en 2026, porque la firma es necesaria antes de que se pueda utilizar la validación, el monitoreo o la resiliencia multi-proveedor. Estas actividades mantienen activa la cadena de confianza de DNSSEC después de que se despliega una zona.
¿Qué servicio gestionado de DNSSEC se está expandiendo más rápido?
Se proyecta que los Servicios Secundarios de DNSSEC y de Resiliencia Multi-Proveedor se expandan a una CAGR del 18,49% hasta 2032, a medida que las empresas avanzan hacia arquitecturas activo-activo y multi-CDN. Los procesos multi-firmante pueden respaldar estas arquitecturas sin una única clave privada compartida.
¿Por qué las empresas están adoptando servicios gestionados de DNSSEC?
Las organizaciones adoptan estos servicios para gestionar la firma, la rotación de claves, el monitoreo y el cumplimiento sin mantener la capacidad especializada necesaria para las operaciones internas de DNSSEC. El mercado de servicios gestionados de DNSSEC también respalda la migración desde configuraciones de DNS heredadas y la coordinación entre múltiples proveedores de nube.
¿Qué sector de usuario final lidera el gasto en DNSSEC gestionado?
El sector de Banca, Servicios Financieros y Seguros representó el 21,49% de los ingresos en 2026, respaldado por los requisitos de seguridad de dominios para instituciones financieras reguladas y registrantes de .bank o .insurance. El gobierno y el sector público es el segmento de expansión más rápida con una CAGR del 18,64% hasta 2032.
¿Qué región se está expandiendo más rápido en servicios gestionados de DNSSEC?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 18,72% hasta 2032, respaldada por la inversión en 5G, los programas digitales gubernamentales y los requisitos de seguridad de infraestructura crítica. América del Norte se mantuvo como el mayor contribuyente de ingresos regionales, representando el 41,51% en 2026.