
Taille et part du marché des services DNSSEC gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.56 Milliards de dollars |
| Taille du Marché (2032) | 1.07 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.23 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services DNSSEC gérés par Mordor Intelligence
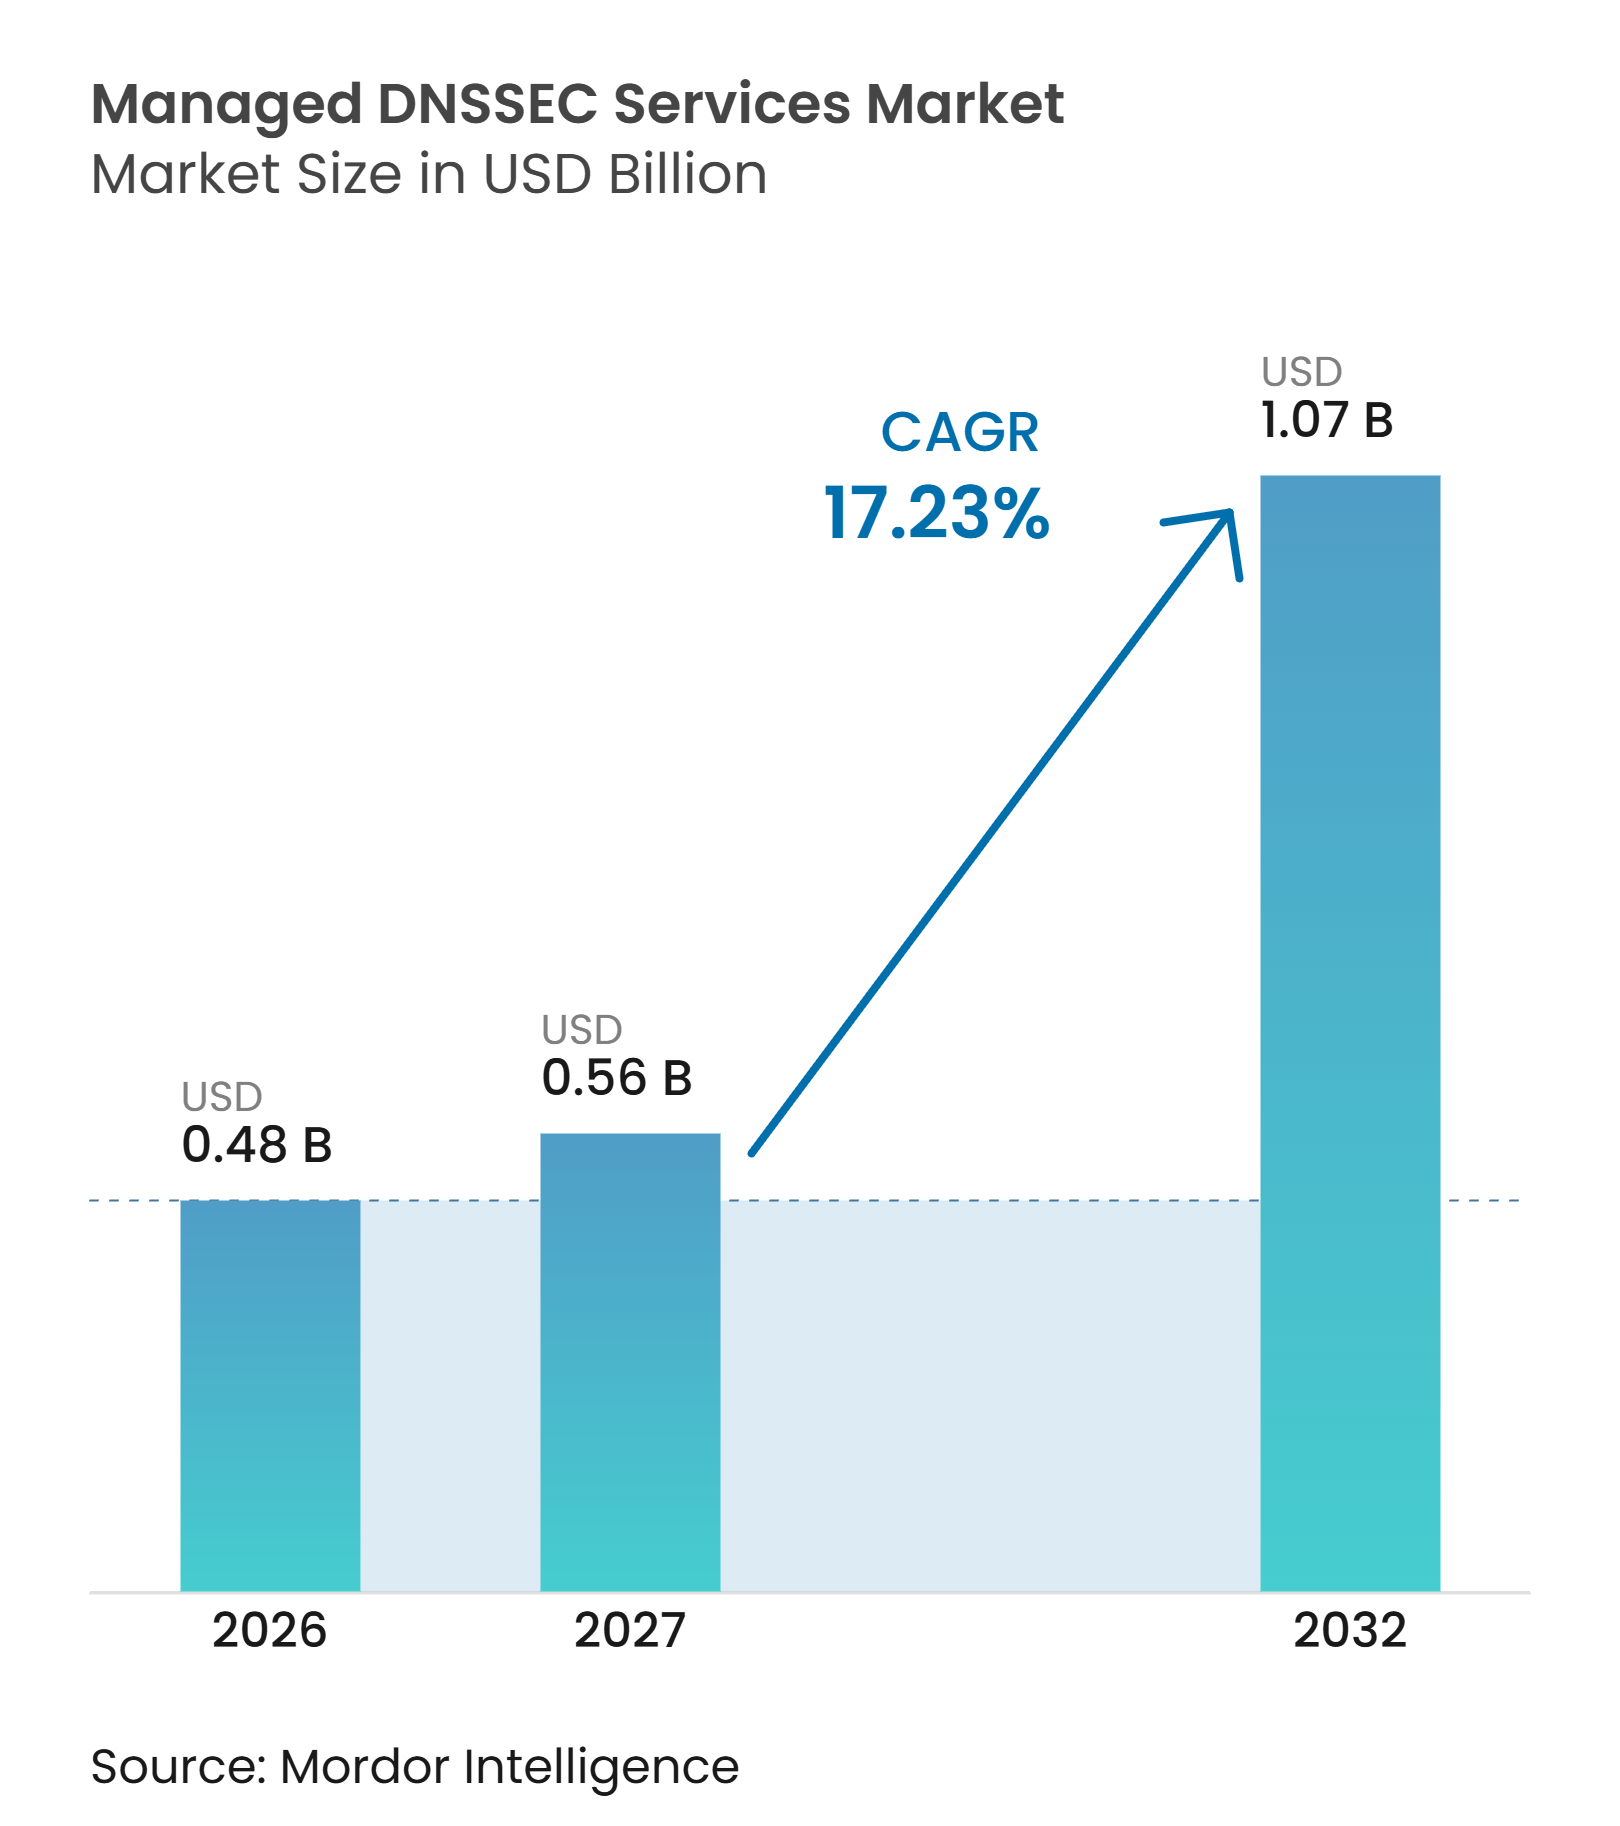
La taille du marché des services DNSSEC gérés devrait s'étendre de 0,48 milliard USD en 2026 et 0,56 milliard USD en 2027 à 1,07 milliard USD d'ici 2032, enregistrant un CAGR de 17,23 % entre 2027 et 2032. La demande reflète un écart d'authentification non résolu, car la validation DNSSEC mondiale a atteint 35,4 % au troisième trimestre 2025, contre 49,4 % dans les États membres de l'UE, laissant de nombreuses chaînes de résolution sans protection cryptographique. La signature gérée, la gestion des clés et la surveillance réduisent la charge opérationnelle qui peut rendre le renouvellement des clés en interne difficile et peut perturber un domaine lorsque des erreurs de synchronisation atteignent les résolveurs de mise en cache. Le déploiement natif dans le cloud augmente également le nombre de zones, d'enregistrements de délégation et de chemins de validation que les équipes doivent gérer auprès de différents fournisseurs, avec une marge limitée pour différer le support professionnel à mesure que les applications et l'infrastructure évoluent. Les fournisseurs du marché des services DNSSEC gérés répondent en combinant le DNSSEC avec une visibilité DNS plus large, l'automatisation de la conformité, les capacités de cycle de vie des certificats et un support de migration structuré. Le DNS souverain et la migration post-quantique élargissent le cas d'achat au-delà des équipes réseau pour inclure les fonctions de sécurité, de confidentialité, juridiques et de continuité.
Points clés du rapport
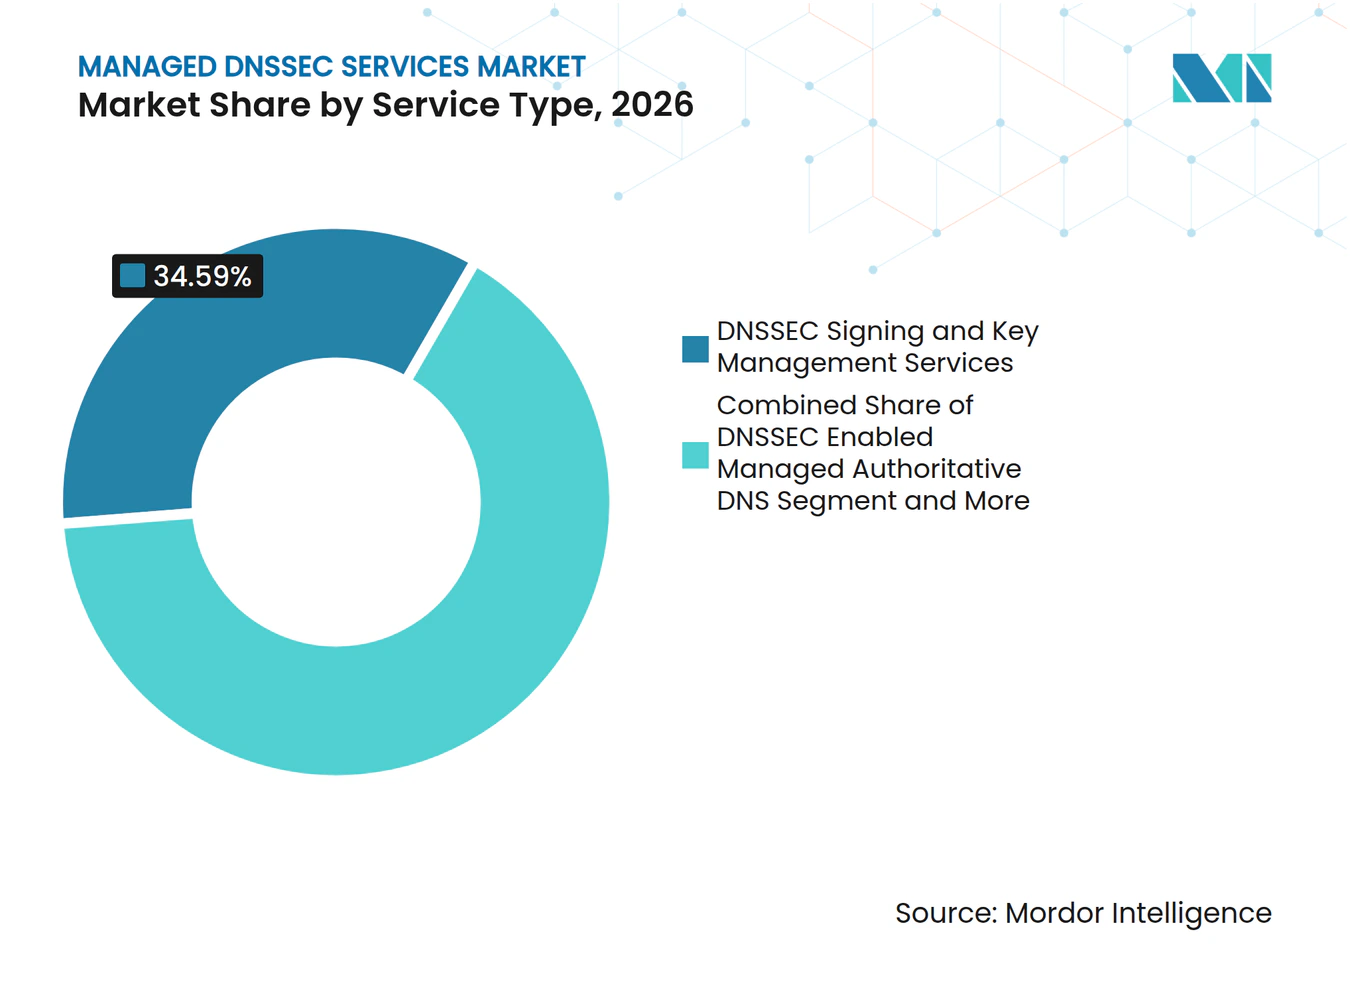
- Par type de service, les services de signature DNSSEC et de gestion des clés ont représenté 34,59 % des revenus en 2026, tandis que les services DNSSEC secondaires et de résilience multi-fournisseurs devraient se développer à un CAGR de 18,49 % jusqu'en 2032.
- Par taille d'entreprise, les grandes entreprises ont représenté 76,99 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 18,79 % jusqu'en 2032.
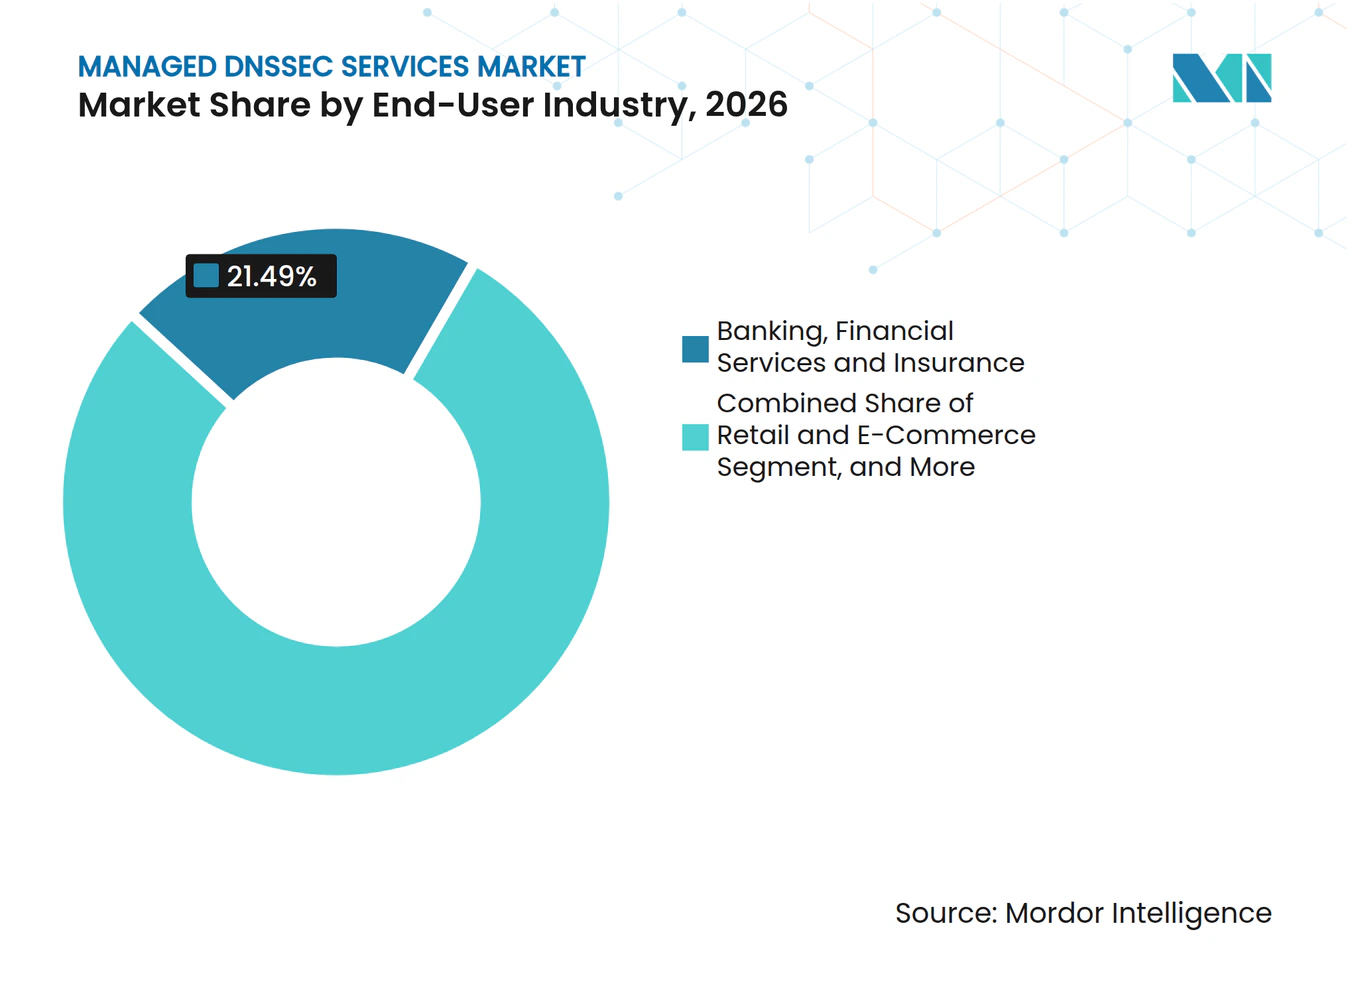
- Par secteur d'utilisation final, la banque, les services financiers et l'assurance ont représenté 21,49 % des revenus en 2026, tandis que le gouvernement et le secteur public devraient se développer à un CAGR de 18,64 % jusqu'en 2032.
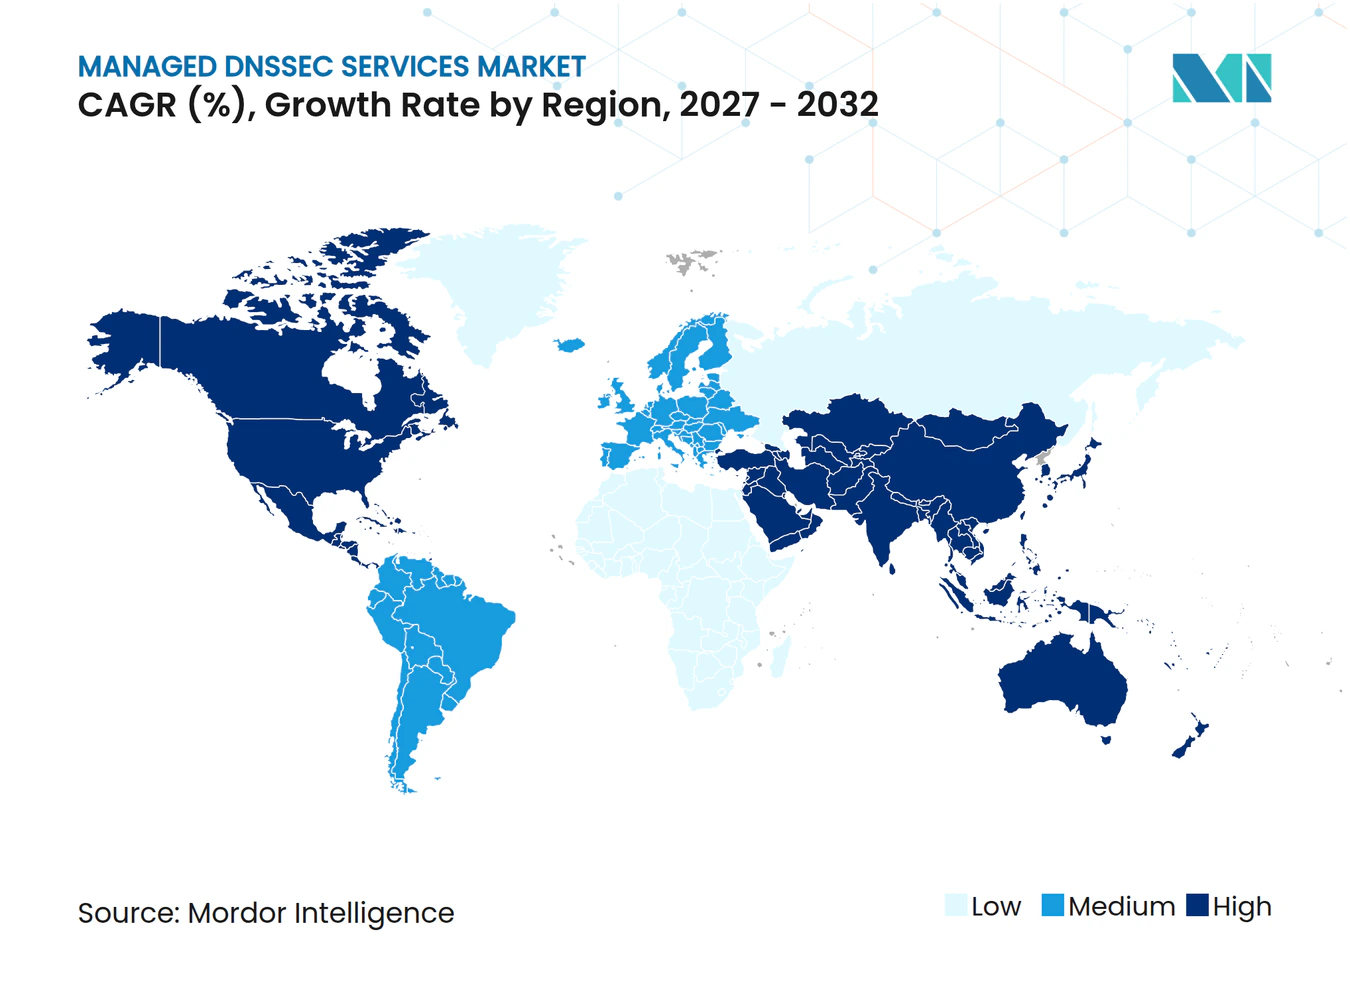
- Par géographie, l'Amérique du Nord a représenté 41,51 % de la part du marché des services DNSSEC gérés en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,72 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Recrudescence des cyberattaques basées sur le DNS et demande d'authenticité | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des applications natives dans le cloud et multi-cloud | +3.6% | Mondial, avec l'Asie-Pacifique et l'Amérique du Nord en tête | Moyen terme (2-4 ans) |
| Besoin croissant de services Internet à haute disponibilité | +2.9% | Amérique du Nord et Europe en tête, Asie-Pacifique en croissance | Moyen terme (2-4 ans) |
| Croissance de l'informatique en périphérie, des architectures CDN et multi-CDN | +2.2% | Amérique du Nord et Asie-Pacifique en tête, retombées vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Expansion des points de terminaison IoT et des dépendances DNS dynamiques | +1.8% | Mondial, avec l'Asie-Pacifique et l'Amérique du Nord en tête | Moyen terme (2-4 ans) |
| Exigences de résidence des données et de souveraineté numérique | +1.5% | Europe et Asie-Pacifique, avec des gains précoces au Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Recrudescence des cyberattaques basées sur le DNS et demande d'authenticité
L'activité des menaces DNS renforce l'argumentaire de sécurité pour le marché des services DNSSEC gérés. EfficientIP a signalé 13,85 milliards de signaux de menaces DNS au premier semestre 2026, en hausse de 24 % par rapport au second semestre 2025, sur la base de plus de 150 milliards de transactions DNS quotidiennes. Les logiciels malveillants sont devenus la principale catégorie de menaces basées sur le DNS au cours de la période, ce qui accroît l'importance de protéger un service central que les attaquants peuvent utiliser pour la découverte et la redirection d'infrastructure. L'activité de génération de domaines a augmenté avant la hausse ultérieure des domaines nouvellement observés et de l'activité des logiciels malveillants, donnant aux équipes de sécurité une raison de surveiller les chaînes de réponse DNS de confiance plus tôt dans un cycle d'attaque. EfficientIP a également signalé que 95 % des décideurs en matière de sécurité interrogés avaient subi au moins 1 incident lié au DNS au cours des 12 mois précédents, avec un coût d'attaque moyen de 1,1 million USD pour les organisations de taille moyenne et grande.[1] Le marché des services DNSSEC gérés bénéficie donc lorsque les contrôles DNS passent d'une préoccupation des opérations réseau à une priorité de dépenses de sécurité définie.
Expansion des applications natives dans le cloud et multi-cloud
Les déploiements natifs dans le cloud créent davantage de zones, de transferts d'enregistrements DS et de chemins de validation des résolveurs que les équipes d'entreprise doivent maintenir. La charge devient plus lourde lorsque les équipes utilisent les outils DNS natifs de plusieurs fournisseurs cloud, car les normes de configuration, les contrôles d'accès et la propriété peuvent différer selon l'environnement. Infoblox a indiqué que sa plateforme Universal DDI avait ajouté une gestion unifiée du DNS externe sur Akamai et Cloudflare depuis 1 plan de contrôle. Cette capacité reflète un besoin plus large de contrôle cohérent dans des environnements DNS variés et d'un modèle opérationnel auditable. EfficientIP a également décrit la gestion centralisée basée sur une couche de superposition comme une approche durable pour les opérations DNS hybrides et multicloud. Les fournisseurs du marché des services DNSSEC gérés qui coordonnent la signature sur plusieurs environnements cloud sont mieux positionnés que les fournisseurs qui ne signent que les zones hébergées par une seule plateforme.
Besoin croissant de services Internet à haute disponibilité
L'informatique en périphérie et les déploiements CDN ont fait du DNS une couche de routage sensible à la latence. Ce changement crée un besoin de signature capable de suivre le rythme des points de terminaison déployés dans de nombreux emplacements et avec des changements de délégation fréquents. Cloudflare a ajouté la prise en charge de NSEC3 pour les zones DNSSEC d'entreprise en juin 2025, prenant en charge les zones secondaires signées en direct et pré-signées tout en limitant l'exposition à l'énumération de zones.[2] PowerDNS a mis en œuvre l'amorçage DNSSEC authentifié automatisé selon la RFC 9615 en mai 2026, réduisant le provisionnement manuel des enregistrements DS pour les zones signées. Dans un environnement multi-CDN, des réponses non signées ou invalides peuvent compromettre les décisions de routage qui dépendent de la géographie, de la charge et des conditions d'application, et peuvent rediriger le trafic vers un point de terminaison non prévu avant que les contrôles d'application traditionnels ne réagissent. Les fournisseurs du marché des services DNSSEC gérés qui combinent la livraison anycast, l'automatisation et des cérémonies de clés contrôlées peuvent raccourcir les cycles de déploiement pour les organisations exploitant des empreintes de périphérie distribuées.
Croissance de l'informatique en périphérie, des architectures CDN et multi-CDN
L'informatique en périphérie et les déploiements CDN ont fait du DNS une couche de routage sensible à la latence. Ce changement crée un besoin de signature capable de suivre le rythme des points de terminaison déployés dans de nombreux emplacements. Cloudflare a ajouté la prise en charge de NSEC3 pour les zones DNSSEC d'entreprise en juin 2025, prenant en charge les zones secondaires signées en direct et pré-signées tout en limitant l'exposition à l'énumération de zones. PowerDNS a mis en œuvre l'amorçage DNSSEC authentifié automatisé selon la RFC 9615 en mai 2026, réduisant le provisionnement manuel des enregistrements DS pour les zones signées.[3] Dans un environnement multi-CDN, des réponses non signées ou invalides peuvent compromettre les décisions de routage qui dépendent de la géographie, de la charge et des conditions d'application. Les fournisseurs de services DNSSEC gérés qui combinent la livraison anycast, l'automatisation et des cérémonies de clés contrôlées peuvent raccourcir les cycles de déploiement pour les organisations exploitant des empreintes de périphérie distribuées.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Complexité opérationnelle du renouvellement des clés DNSSEC et du multi-signataire | -2.1% | Mondial | Moyen terme (2-4 ans) |
| Migration DNS héritée et risque de contrôle des changements | -1.6% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Marchandisation des prix du DNS géré et substitution par des services gratuits | -1.2% | Mondial, plus marqué dans les segments PME et marché intermédiaire | Court terme (≤ 2 ans) |
| Concentration chez un seul fournisseur et exposition aux pannes SaaS | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité opérationnelle du renouvellement des clés DNSSEC et du multi-signataire
La gestion des clés DNSSEC nécessite une synchronisation coordonnée entre les étapes de renouvellement de la clé de signature de zone et de la clé de signature de clé. Une erreur dans le séquençage des TTL peut rendre une zone indisponible pour les résolveurs de validation, même lorsque d'autres parties de l'environnement DNS continuent de fonctionner et que l'application sous-jacente reste disponible. Le groupe de travail IETF DNSOP a déclaré en juillet 2025 que les organisations utilisant la maintenance automatisée des enregistrements DS devraient vérifier la cohérence entre les serveurs de noms faisant autorité avant d'effectuer des mises à jour. Cette exigence ajoute du travail pour les organisations disposant de nombreuses zones, bureaux d'enregistrement et fournisseurs, en particulier lorsque les responsabilités sont réparties entre plusieurs équipes. PowerDNS a automatisé l'amorçage DNSSEC initial via la RFC 9615 en mai 2026, mais le renouvellement des clés de signature de clé et la migration d'algorithme nécessitent toujours une gestion opérationnelle rigoureuse. Les fournisseurs du marché des services DNSSEC gérés peuvent se différencier grâce à la surveillance du renouvellement, au suivi des TTL et à la mesure de l'adoption, bien que ces capacités augmentent également les coûts de livraison et de développement.
La gestion des clés DNSSEC nécessite une synchronisation coordonnée entre les étapes de renouvellement de la clé de signature de zone et de la clé de signature de clé. Une erreur dans le séquençage des TTL peut rendre une zone indisponible pour les résolveurs de validation. Le groupe de travail IETF DNSOP a déclaré en juillet 2025 que les organisations utilisant la maintenance automatisée des enregistrements DS devraient vérifier la cohérence entre les serveurs de noms faisant autorité avant d'effectuer des mises à jour. Cette exigence ajoute du travail pour les organisations disposant de nombreuses zones et fournisseurs. PowerDNS a automatisé l'amorçage DNSSEC initial via la RFC 9615 en mai 2026, mais le renouvellement des clés de signature de clé et la migration d'algorithme nécessitent toujours une gestion opérationnelle rigoureuse. Les prestataires de services peuvent se différencier grâce à la surveillance du renouvellement, au suivi des TTL et à la mesure de l'adoption, bien que ces capacités augmentent également les coûts de livraison et de développement.
Migration DNS héritée et risque de contrôle des changements
Les organisations exploitant des environnements DNS BIND ou Windows DNS hérités peuvent faire face à des processus de migration difficiles. Le transfert de zone et la délégation DS nécessitent des changements coordonnés entre les bureaux d'enregistrement, les zones parentes et les fournisseurs secondaires, souvent dans des fenêtres de contrôle des changements strictes. Une chaîne de confiance rompue peut renvoyer SERVFAIL aux résolveurs de validation, créant un risque opérationnel direct pour les domaines de commerce électronique et financiers et nécessitant un plan de retour arrière soigneusement séquencé. BlueCat a publié Integrity X 25.1 en septembre 2025 avec DNSSEC, la prise en charge des modules de sécurité matériels FIPS 140-2 niveau 3 et des capacités de validation de migration. La direction du produit montre que l'assurance de migration est commercialement importante aux côtés de la capacité de signature. Le marché des services DNSSEC gérés reste contraint là où les organisations manquent de ressources DNS spécialisées et où les fournisseurs n'offrent pas de routes de migration progressives et bien accompagnées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la gestion des clés soutient les revenus tandis que les services de résilience mènent l'expansionLes services de signature DNSSEC et de gestion des clés ont représenté 34,59 % des revenus en 2026. Ils fournissent la capacité de base nécessaire avant qu'une zone puisse être validée, surveillée ou utilisée dans une structure multi-fournisseurs. Les organisations utilisent la signature gérée lorsqu'elles ont besoin d'un support pour la génération, le stockage, le renouvellement des clés et la maintenance de la chaîne de confiance sur plusieurs domaines, y compris les domaines avec différents bureaux d'enregistrement ou fournisseurs secondaires. Ce travail peut être difficile à réaliser en interne lorsque les équipes opérationnelles coordonnent avec les bureaux d'enregistrement, les zones parentes et les fournisseurs secondaires, car la synchronisation des clés et les enregistrements de délégation doivent rester alignés. Le DNS faisant autorité géré avec DNSSEC activé attire les acheteurs qui préfèrent 1 fournisseur pour l'hébergement et la signature de zones, bien que ce choix puisse créer un risque de concentration chez un seul fournisseur.
Les services DNSSEC secondaires et de résilience multi-fournisseurs devraient se développer à un CAGR de 18,49 % jusqu'en 2032. Cette partie du marché des services DNSSEC gérés est soutenue par le mouvement vers le DNS actif-actif et les déploiements multi-CDN, où les organisations ont besoin d'une authentification continue pendant les changements d'infrastructure. Les arrangements multi-signataires permettent aux fournisseurs d'exploiter leurs propres clés au lieu de partager une seule clé de signature privée, ce qui peut être incompatible avec les contrôles de risque des entreprises. La prise en charge par Akamai du DNSSEC multi-signataire en juillet 2025 offre aux utilisateurs d'entreprise une voie pratique vers cette conception. La surveillance, la validation, la conformité et le support de migration sont des achats complémentaires pour les opérateurs de zones signées qui ont besoin de preuves de l'état de la signature et d'une transition sécurisée depuis BIND ou Windows DNS.



Par taille d'entreprise :
les grandes entreprises sont en tête tandis que les PME se développent grâce à la livraison dans le cloudLes grandes entreprises ont représenté 76,99 % des revenus en 2026. Leur position de leader reflète une plus grande exposition aux exigences sectorielles spécifiques et leur capacité à financer des services professionnels, des modules de sécurité matériels et une expertise DNS dédiée. Les grandes organisations gèrent également davantage de domaines publics et d'environnements cloud complexes, ce qui augmente la valeur de la signature centralisée, de la surveillance et de la propriété documentée. Elles ont généralement besoin de preuves pour les audits de sécurité, les évaluations des fournisseurs, la réponse aux incidents et les processus de contrôle interne qui ne s'appliquent pas de la même manière aux organisations plus petites. Ces conditions en font la principale source de revenus pour les fournisseurs du marché des services DNSSEC gérés et soutiennent la demande de niveaux de service entreprise.
Les PME devraient se développer à un CAGR de 18,79 % jusqu'en 2032. Les plateformes livrées dans le cloud réduisent le besoin de modules de sécurité matériels dédiés et d'effectifs d'ingénierie DNS spécialisés, qui avaient historiquement limité l'adoption à plus petite échelle. Les petites organisations dans la technologie financière, la santé numérique et la passation de marchés gouvernementaux peuvent faire face à des exigences DNSSEC via les programmes de sécurité des fournisseurs clients. Infoblox a introduit une licence basée sur des jetons pour son portefeuille de sécurité en septembre 2025, utilisant un modèle aligné sur la consommation qui peut réduire l'engagement initial pour les charges de travail variables. Les plans payants standard avec DNSSEC de ClouDNS, DNSimple et easyDNS élargissent l'accès, mais peuvent exercer une pression sur les marges dans la partie PME du marché des services DNSSEC gérés.
Par secteur d'utilisation final :
les services financiers sont en tête tandis que l'adoption du secteur public s'accélèreLa banque, les services financiers et l'assurance ont représenté 21,49 % des revenus en 2026. Le rôle du segment reflète l'importance des domaines internet authentifiés pour les institutions qui gèrent des comptes clients, des transactions de grande valeur, l'accès aux services numériques et les communications clients réglementées. fTLD Registry exige le DNSSEC pour tous les titulaires de .bank et .insurance, en faisant une condition pour les domaines éligibles. Les fournisseurs de services informatiques et de télécommunications achètent des services DNSSEC gérés pour leurs propres réseaux et peuvent les inclure dans leurs offres pour les clients d'entreprise, ce qui étend leur utilisation au-delà des exigences internes directes. Les acheteurs du secteur de la santé et des sciences de la vie utilisent également le DNSSEC à mesure que les portails patients basés sur le cloud et les points de terminaison d'applications distribués se développent.
Le gouvernement et le secteur public devraient se développer à un CAGR de 18,64 % jusqu'en 2032. Les exigences nationales peuvent étendre le déploiement du DNSSEC à l'ensemble des services numériques publics, plutôt que de laisser la mise en œuvre à des organisations ou des départements individuels. Le ministère tchèque de l'Industrie et du Commerce a signalé en juin 2025 que le domaine gov.cz avait été correctement signé sous la supervision de l'Agence nationale de cybersécurité et de sécurité de l'information, suite au programme DNSSEC de l'administration d'État. Le commerce de détail, le commerce électronique, les médias et le divertissement ont des parts d'adoption plus faibles, mais les abus de marque liés au DNS renforcent l'argument pour protéger les domaines orientés clients et réduire les risques de service évitables. Ces tendances élargissent la base d'utilisateurs finaux du marché des services DNSSEC gérés.

Analyse géographique
L'Amérique du Nord a représenté 41,51 % des revenus en 2026. La région bénéficie d'une grande concentration de fournisseurs DNS commerciaux, d'acheteurs d'entreprise établis et d'achats motivés par des mandats. Le décret exécutif américain publié en janvier 2025 a ordonné aux agences civiles fédérales de l'exécutif d'activer le DNS chiffré dans les 180 jours et a exigé le DNS chiffré dans les appels d'offres de résolveurs. Le programme DNS protecteur de la CISA a créé un modèle de référence que les entités étatiques, locales et tribales peuvent utiliser pour leurs propres exigences d'approvisionnement. Les fournisseurs canadiens et mexicains qui servent des clients liés au gouvernement américain peuvent également faire face à des évaluations de sécurité similaires, étendant la demande au-delà des achats fédéraux directs.
L'Asie-Pacifique devrait se développer à un CAGR de 18,72 % jusqu'en 2032. La taille du marché des services DNSSEC gérés dans la région bénéficie des investissements dans la 5G, de la numérisation gouvernementale et d'exigences plus strictes pour les infrastructures d'information critiques. Les programmes numériques publics de l'Inde et l'expansion des services financiers basés sur le cloud créent une large surface d'authentification DNS qui nécessite une protection fiable pour les transactions à volume élevé et les utilisateurs de services numériques largement distribués. Les amendements à la loi sur les réseaux et à la loi sur la protection des informations personnelles de la Corée du Sud, entrés en vigueur en 2025, ont relevé les attentes en matière de cybersécurité pour les opérateurs de télécommunications, de commerce électronique et de santé. Les fournisseurs qui établissent une capacité régionale de gestion des clés et une signature livrée par anycast avant les exigences formelles d'adoption peuvent améliorer leur position.
L'influence réglementaire de l'Europe combine la directive NIS2, DORA et la loi européenne sur les données, tandis que DNS4EU signale que les institutions européennes considèrent le contrôle du DNS comme faisant partie de la souveraineté numérique. Les exigences européennes de résidence des données accordent plus de valeur à la conservation locale des clés dans le marché des services DNSSEC gérés, en particulier là où les organisations doivent démontrer un contrôle opérationnel. Le Moyen-Orient présente une demande à un stade plus précoce, soutenue par la Vision 2030 de l'Arabie saoudite, la libéralisation des télécommunications des Émirats arabes unis et les cadres de protection des infrastructures critiques. L'Afrique et l'Amérique du Sud restent des opportunités en développement, avec l'Afrique du Sud, le Nigeria, l'Égypte et le Brésil servant de centres de demande à mesure que l'infrastructure cloud et les services numériques publics se développent.
Paysage concurrentiel
Concentration du Marché
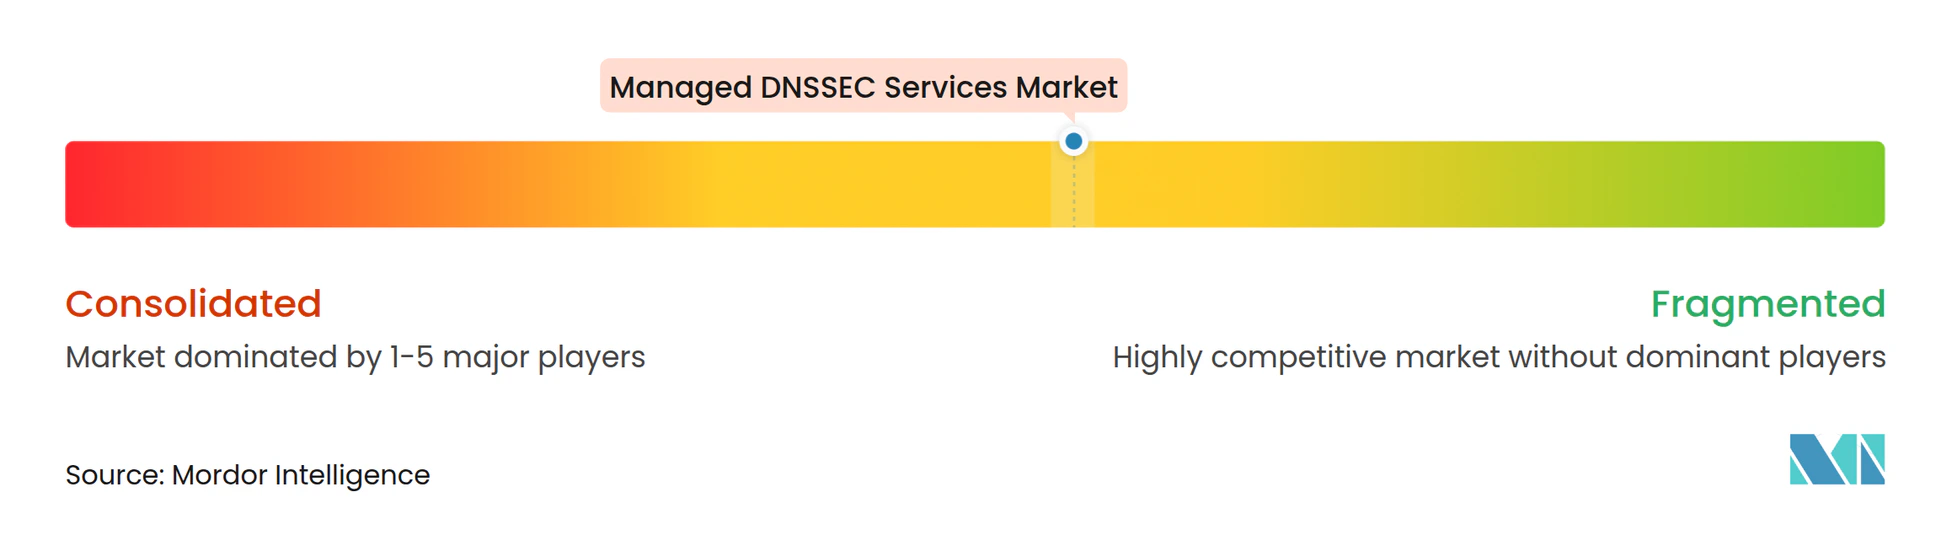
Le marché des services DNSSEC gérés comprend des plateformes DNS hyperscale, telles que Cloudflare, Akamai et Verisign, aux côtés de fournisseurs DDI d'entreprise, notamment Infoblox, EfficientIP et BlueCat. Les fournisseurs hyperscale se font concurrence grâce à une infrastructure anycast mondiale et à de grandes empreintes de résolveurs ou de DNS faisant autorité. Les fournisseurs DDI positionnent le DNSSEC dans des offres plus larges de gestion DNS, DHCP et d'adresses IP qui soutiennent les opérations réseau quotidiennes. La concurrence évolue vers des plateformes intégrées qui combinent la signature, la surveillance, la conformité, le support de migration et la visibilité multicloud. Cette approche fait du DNSSEC une partie d'un achat de sécurité et d'opérations plus large plutôt qu'un service autonome.
Cloudflare a activé la validation DNSSEC post-quantique ML-DSA-44 sur le résolveur 1.1.1.1 en septembre 2026. Verisign a publié sa stratégie de mode Merkle Tree Ladder pour le DNSSEC post-quantique en octobre 2025, utilisant une approche SLH-DSA basée sur le hachage destinée à réduire la charge de transport. Ces mouvements placent la préparation post-quantique parmi les domaines où les fournisseurs d'infrastructure peuvent distinguer leurs offres à mesure que les clients évaluent la migration d'algorithmes à plus long terme. Ils montrent également que le prochain cycle de mise à niveau comprend des choix architecturaux qui vont au-delà de la signature de zone ordinaire. Le marché des services DNSSEC gérés récompense les fournisseurs capables de démontrer ces capacités dans des opérations de production.
Akamai a lancé la gestion de la posture DNS en juin 2025 pour la visibilité DNS multicloud et l'évaluation automatisée par rapport à des cadres incluant NIST, PCI DSS et HIPAA. Infoblox a lancé Infoblox IQ en juin 2026, appliquant l'IA agentique aux données de requêtes DNS, aux baux DHCP, aux attributions d'adresses IP et aux événements de sécurité. Verisign a achevé une transition de module de sécurité matériel de signature ZSK de la zone racine en 2025, avec une fenêtre de 80 jours après publication pour la clé précédente comme protection contre les retours arrière. Le marché des services DNSSEC gérés présente encore des opportunités dans la surveillance des PME, les services souverains, les espaces de noms des appareils IoT et le support de migration pour les acheteurs réglementés qui ont besoin de pratiques crédibles de gestion des clés.
Leaders du secteur des services DNSSEC gérés
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Verisign, Inc.
-
Vercara, LLC
-
Tiggee LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services DNSSEC gérés Entreprises couvertes dans ce rapport
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Verisign, Inc.
- Vercara, LLC
- Tiggee LLC
- Infoblox Inc.
- BlueCat Networks Inc.
- EfficientIP S.A.S.
- ClouDNS Ltd.
- DNSimple Corporation
- Vitalwerks Internet Solutions, LLC
- easyDNS Technologies Inc.
- EuroDNS S.A.
- Netnod AB
- PowerDNS.COM B.V.
- Constellix LLC
- Total Uptime Technologies, LLC
- Netriplex LLC
- Rage4 DNS Ltd.
- 1984 ehf
Développements industriels récents dans Marché des services DNSSEC gérés
- Octobre 2026 : EfficientIP a publié son rapport sur le renseignement des menaces DNS du premier semestre 2026, révélant que le total des signaux de menaces DNS a augmenté de 24 % par rapport au second semestre 2025 pour atteindre 13,85 milliards d'occurrences, avec une activité quotidienne des logiciels malveillants environ quadruplée entre janvier et avril 2026 et dépassant le phishing comme principale catégorie de menaces basées sur le DNS pour la première fois. Le rapport, tiré de plus de 150 milliards de transactions DNS quotidiennes, modifie substantiellement la priorisation des menaces DNS d'entreprise vers des chaînes de résolution authentifiées, renforçant la demande de services de signature et de validation DNSSEC gérés.
- Septembre 2026 : Cloudflare a activé la validation DNSSEC post-quantique ML-DSA-44 sur son résolveur 1.1.1.1, devenant le premier opérateur de résolveur public majeur à mettre en œuvre un algorithme de signature post-quantique standardisé par le NIST, l'algorithme DNSSEC 18, à l'échelle de la production. La société prévoit de suivre avec la prise en charge de la signature ML-DSA-44 pour le DNS faisant autorité Cloudflare et la prise en charge correspondante des enregistrements DS pour le bureau d'enregistrement Cloudflare, qui sera mise à disposition sans frais supplémentaires pour tous les clients.
- Juillet 2026 : Verisign a annoncé la délégation de .web dans la zone racine DNS mondiale avec Verisign comme opérateur de registre désigné, étendant la responsabilité de signature de zone DNSSEC de la société au-delà de .com et .net pour inclure un nouveau domaine générique de premier niveau.
- Juin 2026 : Infoblox a lancé Infoblox IQ, une couche d'opérations d'IA agentique construite sur les données de requêtes DNS, les baux DHCP, les attributions d'adresses IP et les événements de sécurité transitant par la plateforme Infoblox. Infoblox IQ pour la défense contre les menaces a atteint la disponibilité générale fin juin 2026, tandis que les modules DDI et assistant sont entrés en accès anticipé.
Portée du rapport mondial sur le marché des services DNSSEC gérés
Le marché des services DNSSEC gérés désigne le secteur axé sur l'externalisation, le déploiement, la surveillance, la maintenance et la gestion du cycle de vie des extensions de sécurité du système de noms de domaine (DNSSEC) par des prestataires de services gérés spécialisés afin de garantir l'authenticité, l'intégrité et la fiabilité des transactions DNS.
Le rapport sur les services DNSSEC gérés est segmenté par type de service (services de signature DNSSEC et de gestion des clés, services DNSSEC secondaires et de résilience multi-fournisseurs, services de surveillance, de validation et de conformité DNSSEC, DNS faisant autorité géré avec DNSSEC activé, et services professionnels DNSSEC et support de migration), taille d'entreprise (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance, informatique et télécommunications, médias et divertissement, commerce de détail et commerce électronique, santé et sciences de la vie, gouvernement et secteur public, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Europe, Asie-Pacifique, Moyen-Orient, Afrique et Amérique du Sud). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services de signature DNSSEC et de gestion des clés |
| Services de surveillance, de validation et de conformité DNSSEC |
| Services DNSSEC secondaires et de résilience multi-fournisseurs |
| DNS faisant autorité géré avec DNSSEC activé |
| Services professionnels DNSSEC et support de migration |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Informatique et télécommunications |
| Médias et divertissement |
| Commerce de détail et commerce électronique |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigeria | |
| Reste de l'Afrique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud |
| Par type de service | Services de signature DNSSEC et de gestion des clés | |
| Services de surveillance, de validation et de conformité DNSSEC | ||
| Services DNSSEC secondaires et de résilience multi-fournisseurs | ||
| DNS faisant autorité géré avec DNSSEC activé | ||
| Services professionnels DNSSEC et support de migration | ||
| Par taille d'entreprise | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance | |
| Informatique et télécommunications | ||
| Médias et divertissement | ||
| Commerce de détail et commerce électronique | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigeria | ||
| Reste de l'Afrique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services DNSSEC gérés ?
Le marché des services DNSSEC gérés devrait augmenter de 0,48 milliard USD en 2026 à 1,07 milliard USD d'ici 2032, à un CAGR de 17,23 % de 2027 à 2032. L'estimation place également la valeur 2027 à 0,56 milliard USD.
Quel service DNSSEC géré détient la plus grande part ?
Les services de signature DNSSEC et de gestion des clés ont détenu la plus grande part à 34,59 % en 2026, car la signature est requise avant que la validation, la surveillance ou la résilience multi-fournisseurs puissent être utilisées. Ces activités maintiennent la chaîne de confiance DNSSEC active après le déploiement d'une zone.
Quel service DNSSEC géré se développe le plus rapidement ?
Les services DNSSEC secondaires et de résilience multi-fournisseurs devraient se développer à un CAGR de 18,49 % jusqu'en 2032, à mesure que les entreprises évoluent vers des architectures actives-actives et multi-CDN. Les processus multi-signataires peuvent prendre en charge ces architectures sans clé privée partagée unique.
Pourquoi les entreprises adoptent-elles des services DNSSEC gérés ?
Les organisations adoptent ces services pour gérer la signature, le renouvellement des clés, la surveillance et la conformité sans maintenir la capacité spécialisée nécessaire aux opérations DNSSEC en interne. Le marché des services DNSSEC gérés prend également en charge la migration depuis les paramètres DNS hérités et la coordination entre plusieurs fournisseurs cloud.
Quel secteur d'utilisation final mène les dépenses en services DNSSEC gérés ?
La banque, les services financiers et l'assurance ont représenté 21,49 % des revenus en 2026, soutenu par les exigences de sécurité des domaines pour les institutions financières réglementées et les titulaires de .bank ou .insurance. Le gouvernement et le secteur public constituent le segment à expansion plus rapide avec un CAGR de 18,64 % jusqu'en 2032.
Quelle région se développe le plus rapidement pour les services DNSSEC gérés ?
L'Asie-Pacifique devrait se développer à un CAGR de 18,72 % jusqu'en 2032, soutenue par les investissements dans la 5G, les programmes numériques gouvernementaux et les exigences de sécurité des infrastructures critiques. L'Amérique du Nord est restée le plus grand contributeur régional aux revenus, représentant 41,51 % en 2026.