
Marktgröße und Marktanteil für verwaltete DNSSEC-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 0.56 Milliarden US-Dollar |
| Marktgröße (2032) | 1.07 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.23 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete DNSSEC-Dienste von Mordor Intelligence
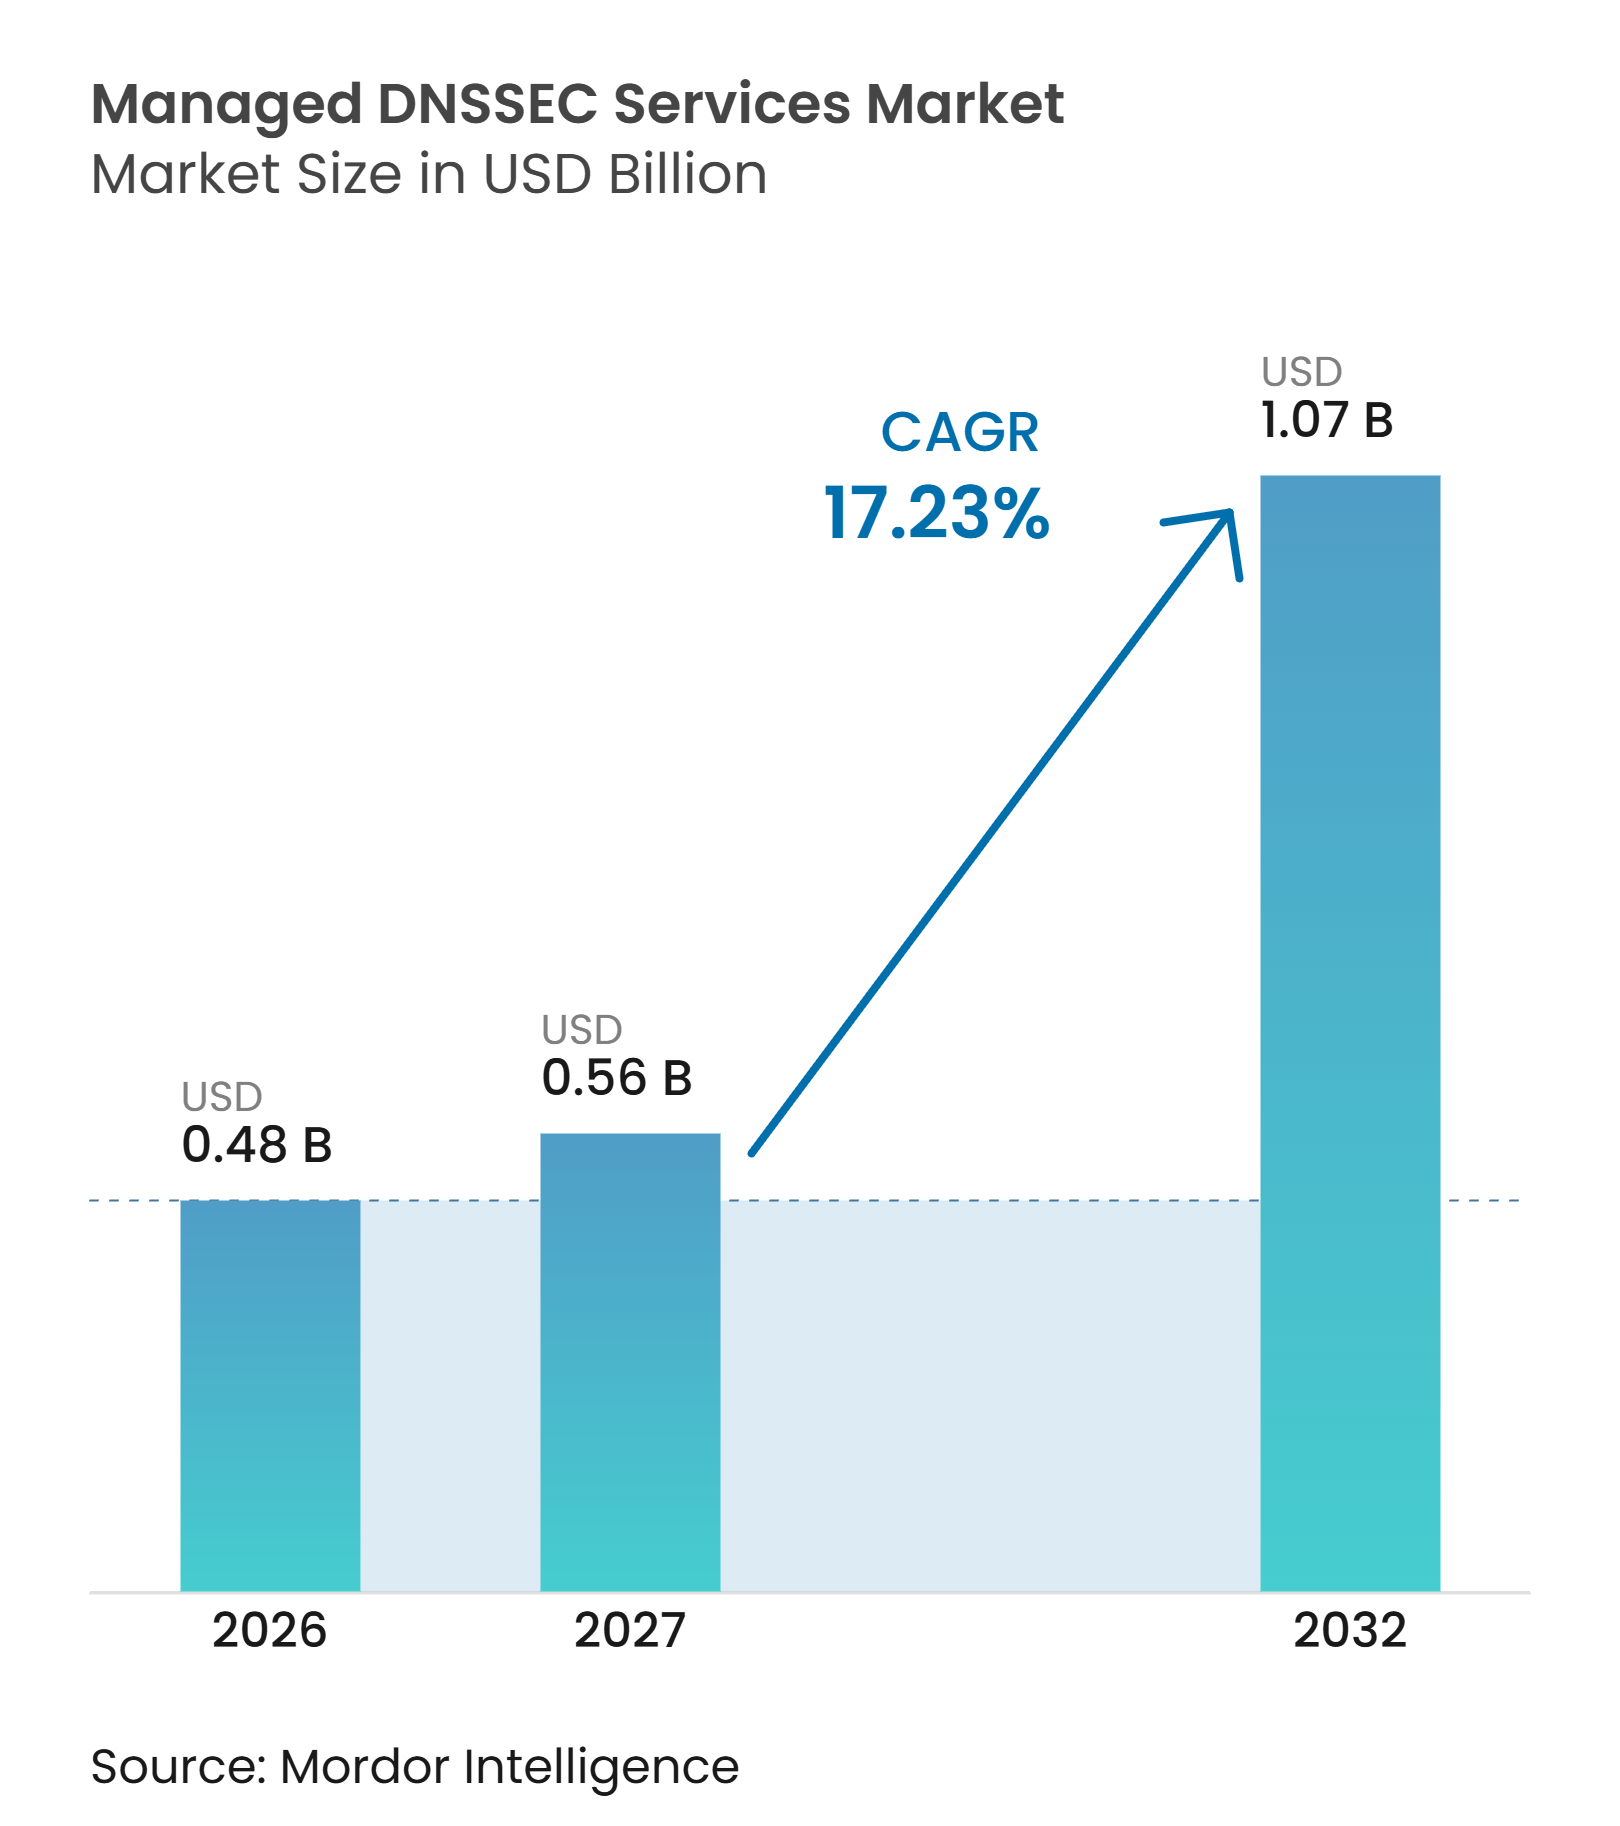
Die Marktgröße für verwaltete DNSSEC-Dienste wird voraussichtlich von 0,48 Milliarden USD im Jahr 2026 und 0,56 Milliarden USD im Jahr 2027 auf 1,07 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 17,23 % zwischen 2027 und 2032. Die Nachfrage spiegelt eine ungelöste Authentifizierungslücke wider, da die globale DNSSEC-Validierung im dritten Quartal 2025 bei 35,4 % lag, verglichen mit 49,4 % in den EU-Mitgliedstaaten, wodurch viele Auflösungsketten ohne kryptografischen Schutz bleiben. Verwaltetes Signieren, Schlüsselverwaltung und Überwachung reduzieren die betriebliche Belastung, die einen internen Schlüsselwechsel schwierig machen und eine Domain stören kann, wenn Timing-Fehler zwischenspeichernde Resolver erreichen. Cloud-native Bereitstellung erhöht zudem die Anzahl der Zonen, Delegierungseinträge und Validierungspfade, die Teams bei verschiedenen Anbietern verwalten müssen, mit begrenztem Spielraum, professionelle Unterstützung aufzuschieben, wenn sich Anwendungen und Infrastruktur ändern. Anbieter im Markt für verwaltete DNSSEC-Dienste reagieren, indem sie DNSSEC mit umfassenderer DNS-Transparenz, Compliance-Automatisierung, Zertifikatslebenszyklus-Funktionen und strukturierter Migrationsunterstützung kombinieren. Souveränes DNS und die Post-Quanten-Migration erweitern den Kaufanlass über Netzwerkteams hinaus auf Sicherheits-, Datenschutz-, Rechts- und Kontinuitätsfunktionen.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp hielten DNSSEC-Signier- und Schlüsselverwaltungsdienste im Jahr 2026 einen Umsatzanteil von 34,59 %, während sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste bis 2032 voraussichtlich mit einer CAGR von 18,49 % wachsen werden.
- Nach Unternehmensgröße entfielen im Jahr 2026 76,99 % des Umsatzes auf Großunternehmen, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen werden.
- Nach Endnutzerbranche hielt der BFSI-Sektor im Jahr 2026 einen Umsatzanteil von 21,49 %, während der Regierungs- und öffentliche Sektor bis 2032 voraussichtlich mit einer CAGR von 18,64 % wachsen wird.
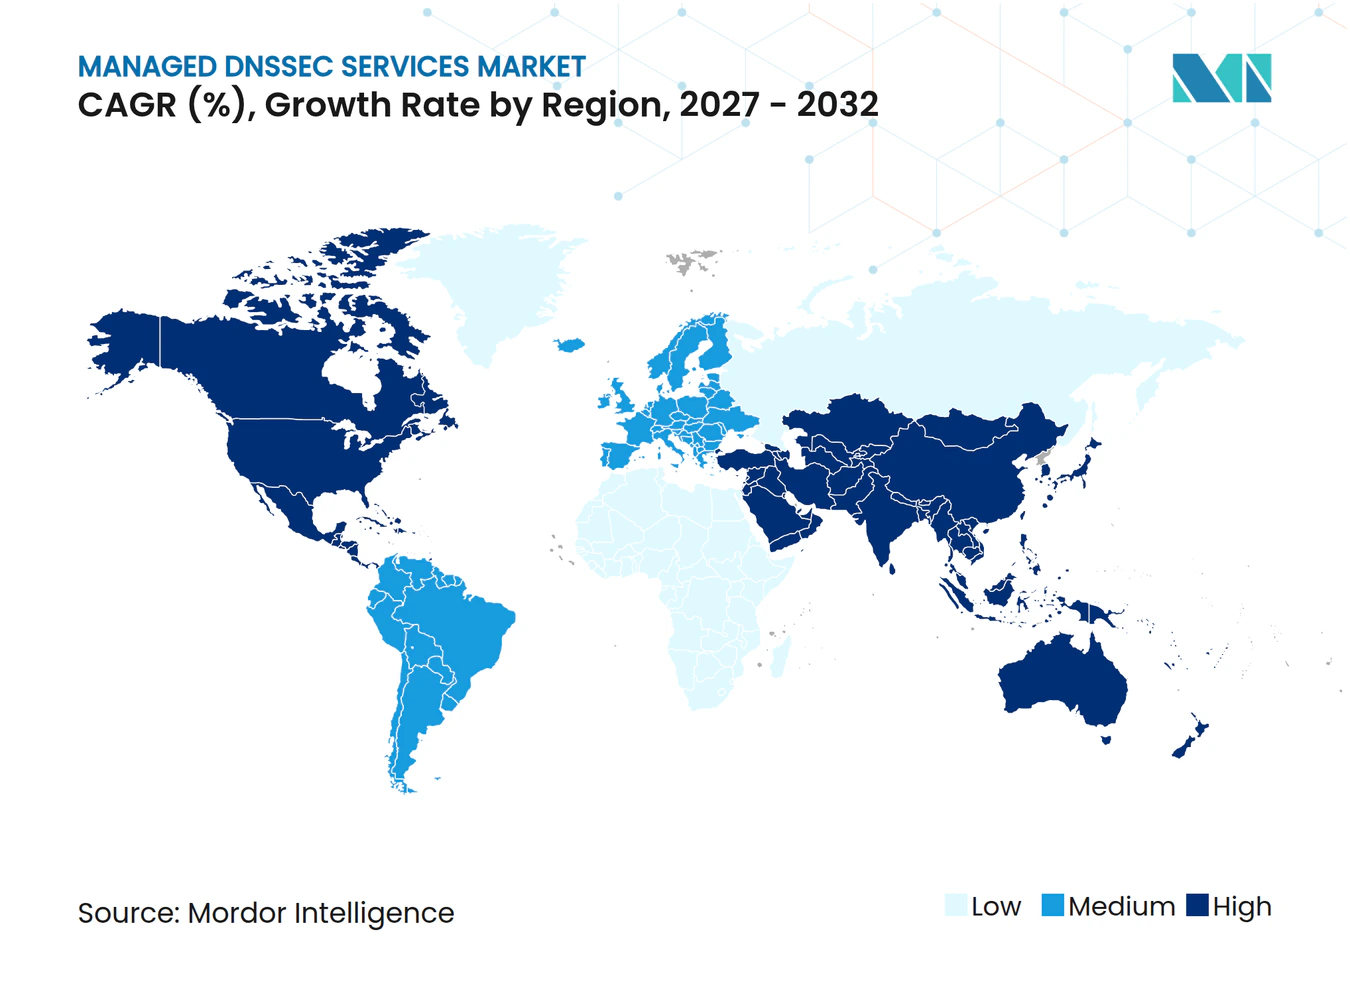
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 41,51 % am Markt für verwaltete DNSSEC-Dienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 18,72 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende DNS-basierte Cyberangriffe und Nachfrage nach Authentizität | +5.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Expansion von Cloud-nativen und Multi-Cloud-Anwendungen | +3.6% | Global, mit führender Rolle des asiatisch-pazifischen Raums und Nordamerikas | Mittelfristig (2–4 Jahre) |
| Steigender Bedarf an hochverfügbaren Internetdiensten | +2.9% | Nordamerika und Europa als Kern, asiatisch-pazifischer Raum wachsend | Mittelfristig (2–4 Jahre) |
| Wachstum von Edge-Computing, CDN- und Multi-CDN-Architekturen | +2.2% | Nordamerika und asiatisch-pazifischer Raum als Kern, Ausstrahlungseffekte auf Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Ausweitung von IoT-Endpunkten und dynamischen DNS-Abhängigkeiten | +1.8% | Global, mit führender Rolle des asiatisch-pazifischen Raums und Nordamerikas | Mittelfristig (2–4 Jahre) |
| Anforderungen an Datenspeicherort und digitale Souveränität | +1.5% | Europa und asiatisch-pazifischer Raum, mit frühen Gewinnen im Nahen Osten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende DNS-basierte Cyberangriffe und Nachfrage nach Authentizität
Die DNS-Bedrohungsaktivität stärkt den Sicherheitsfall für den Markt für verwaltete DNSSEC-Dienste. EfficientIP meldete 13,85 Milliarden DNS-Bedrohungssignale im ersten Halbjahr 2026, ein Anstieg von 24 % gegenüber dem zweiten Halbjahr 2025, basierend auf mehr als 150 Milliarden täglichen DNS-Transaktionen. Schadsoftware wurde im betreffenden Zeitraum zur führenden DNS-basierten Bedrohungskategorie, was die Bedeutung des Schutzes eines Kerndiensts erhöht, den Angreifer für die Infrastrukturerkundung und -umleitung nutzen können. Die Aktivität zur Domain-Generierung stieg vor dem anschließenden Anstieg neu beobachteter Domains und Schadsoftwareaktivitäten, was Sicherheitsteams einen Grund gibt, vertrauenswürdige DNS-Antwortketten früher in einem Angriffszyklus zu überwachen. EfficientIP berichtete außerdem, dass 95 % der befragten Sicherheitsentscheidungsträger in den vorangegangenen 12 Monaten mindestens 1 DNS-bezogenen Vorfall erlebt hatten, mit durchschnittlichen Angriffskosten von 1,1 Millionen USD für mittelgroße und große Organisationen.[1] Der Markt für verwaltete DNSSEC-Dienste profitiert daher, wenn DNS-Kontrollen von einem Anliegen des Netzwerkbetriebs zu einer definierten Sicherheitsausgabenpriorität werden.
Expansion von Cloud-nativen und Multi-Cloud-Anwendungen
Cloud-native Bereitstellungen schaffen mehr Zonen, DS-Eintragsübergaben und Resolver-Validierungspfade, die Unternehmensteams pflegen müssen. Die Belastung wird schwerer, wenn Teams die nativen DNS-Tools mehrerer Cloud-Anbieter verwenden, da Konfigurationsstandards, Zugriffskontrollen und Eigentümerschaft je nach Umgebung unterschiedlich sein können. Infoblox berichtete, dass seine Universal-DDI-Plattform eine einheitliche Verwaltung für externes DNS über Akamai und Cloudflare von 1 Steuerungsebene aus hinzugefügt hat. Diese Fähigkeit spiegelt einen breiteren Bedarf an konsistenter Kontrolle über verschiedene DNS-Umgebungen und an einem prüfbaren Betriebsmodell wider. EfficientIP hat zentralisiertes, overlay-basiertes Management ebenfalls als dauerhaften Ansatz für hybride und Multi-Cloud-DNS-Operationen beschrieben. Anbieter im Markt für verwaltete DNSSEC-Dienste, die das Signieren über mehrere Cloud-Umgebungen koordinieren, sind besser positioniert als Anbieter, die nur Zonen signieren, die auf einer einzigen Plattform gehostet werden.
Steigender Bedarf an hochverfügbaren Internetdiensten
Edge-Computing- und CDN-Bereitstellungen haben DNS zu einer latenzempfindlichen Routing-Schicht gemacht. Der Wandel schafft einen Bedarf an Signierung, die mit Endpunkten Schritt halten kann, die an vielen Standorten bereitgestellt werden, und mit häufigen Delegierungsänderungen. Cloudflare fügte im Juni 2025 NSEC3-Unterstützung für DNSSEC-Unternehmenszonen hinzu und unterstützt dabei live-signierte und vorab signierte sekundäre Zonen, während die Zonenaufzählungsexposition begrenzt wird.[2] PowerDNS implementierte im Mai 2026 automatisiertes authentifiziertes DNSSEC-Bootstrapping gemäß RFC 9615, wodurch die manuelle DS-Eintragsbereitstellung für signierte Zonen reduziert wurde. In einer Multi-CDN-Umgebung können nicht signierte oder ungültige Antworten Routing-Entscheidungen untergraben, die von Geografie, Last und Anwendungsbedingungen abhängen, und können den Datenverkehr vor der Reaktion herkömmlicher Anwendungskontrollen zu einem unbeabsichtigten Endpunkt umleiten. Anbieter im Markt für verwaltete DNSSEC-Dienste, die Anycast-Bereitstellung, Automatisierung und kontrollierte Schlüsselzeremonien kombinieren, können Bereitstellungszyklen für Organisationen verkürzen, die verteilte Edge-Footprints betreiben.
Wachstum von Edge-Computing, CDN- und Multi-CDN-Architekturen
Edge-Computing- und CDN-Bereitstellungen haben DNS zu einer latenzempfindlichen Routing-Schicht gemacht. Der Wandel schafft einen Bedarf an Signierung, die mit Endpunkten Schritt halten kann, die an vielen Standorten bereitgestellt werden. Cloudflare fügte im Juni 2025 NSEC3-Unterstützung für DNSSEC-Unternehmenszonen hinzu und unterstützt dabei live-signierte und vorab signierte sekundäre Zonen, während die Zonenaufzählungsexposition begrenzt wird. PowerDNS implementierte im Mai 2026 automatisiertes authentifiziertes DNSSEC-Bootstrapping gemäß RFC 9615, wodurch die manuelle DS-Eintragsbereitstellung für signierte Zonen reduziert wurde.[3] In einer Multi-CDN-Umgebung können nicht signierte oder ungültige Antworten Routing-Entscheidungen untergraben, die von Geografie, Last und Anwendungsbedingungen abhängen. Verwaltete DNSSEC-Anbieter, die Anycast-Bereitstellung, Automatisierung und kontrollierte Schlüsselzeremonien kombinieren, können Bereitstellungszyklen für Organisationen verkürzen, die verteilte Edge-Footprints betreiben.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Operative Komplexität bei DNSSEC-Schlüsselwechsel und Multi-Signierer-Betrieb | -2.1% | Global | Mittelfristig (2–4 Jahre) |
| Legacy-DNS-Migration und Risiko der Änderungskontrolle | -1.6% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Preisverfall bei verwaltetem DNS und Substitution durch kostenlose Dienste | -1.2% | Global, am stärksten in KMU- und mittleren Marktsegmenten | Kurzfristig (≤ 2 Jahre) |
| Konzentration auf einen einzigen Anbieter und Exposition gegenüber SaaS-Ausfällen | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Operative Komplexität bei DNSSEC-Schlüsselwechsel und Multi-Signierer-Betrieb
Die DNSSEC-Schlüsselverwaltung erfordert eine koordinierte Zeitplanung über die Rollover-Phasen des Zonensigierschlüssels und des Schlüsselsigierschlüssels hinweg. Ein Fehler in der TTL-Sequenzierung kann eine Zone für validierende Resolver unverfügbar machen, selbst wenn andere Teile der DNS-Umgebung weiterhin funktionieren und die zugrunde liegende Anwendung verfügbar bleibt. Die IETF-DNSOP-Arbeitsgruppe erklärte im Juli 2025, dass Organisationen, die automatisierte DS-Wartung verwenden, die Konsistenz über autoritative Nameserver hinweg überprüfen sollten, bevor sie Aktualisierungen vornehmen. Diese Anforderung erhöht den Aufwand für Organisationen mit vielen Zonen, Registraren und Anbietern, insbesondere wenn die Verantwortlichkeiten auf mehrere Teams aufgeteilt sind. PowerDNS automatisierte das anfängliche DNSSEC-Bootstrapping durch RFC 9615 im Mai 2026, aber KSK-Rollover und Algorithmusmigration erfordern weiterhin sorgfältiges operatives Management. Anbieter im Markt für verwaltete DNSSEC-Dienste können sich durch Rollover-Überwachung, TTL-Tracking und Adoptionsmessung differenzieren, obwohl diese Fähigkeiten auch die Liefer- und Entwicklungskosten erhöhen.
Die DNSSEC-Schlüsselverwaltung erfordert eine koordinierte Zeitplanung über die Rollover-Phasen des Zonensigierschlüssels und des Schlüsselsigierschlüssels hinweg. Ein Fehler in der TTL-Sequenzierung kann eine Zone für validierende Resolver unverfügbar machen. Die IETF-DNSOP-Arbeitsgruppe erklärte im Juli 2025, dass Organisationen, die automatisierte DS-Wartung verwenden, die Konsistenz über autoritative Nameserver hinweg überprüfen sollten, bevor sie Aktualisierungen vornehmen. Diese Anforderung erhöht den Aufwand für Organisationen mit vielen Zonen und Anbietern. PowerDNS automatisierte das anfängliche DNSSEC-Bootstrapping durch RFC 9615 im Mai 2026, aber KSK-Rollover und Algorithmusmigration erfordern weiterhin sorgfältiges operatives Management. Dienstanbieter können sich durch Rollover-Überwachung, TTL-Tracking und Adoptionsmessung differenzieren, obwohl diese Fähigkeiten auch die Liefer- und Entwicklungskosten erhöhen.
Legacy-DNS-Migration und Risiko der Änderungskontrolle
Organisationen, die Legacy-BIND- oder Windows-DNS-Umgebungen betreiben, können schwierige Migrationsprozesse erleben. Zonenübertragung und DS-Delegierung erfordern koordinierte Änderungen bei Registraren, übergeordneten Zonen und sekundären Anbietern, oft innerhalb strenger Änderungskontrollfenster. Eine unterbrochene Vertrauenskette kann validierenden Resolvern SERVFAIL zurückgeben, was ein direktes operatives Risiko für E-Commerce- und Finanzdomains schafft und einen sorgfältig sequenzierten Rollback-Plan erfordert. BlueCat veröffentlichte im September 2025 Integrity X 25.1 mit DNSSEC-, FIPS 140-2 Level 3 HSM-Unterstützung und Migrationsvalidierungsfunktionen. Die Produktausrichtung zeigt, dass Migrationssicherheit neben der Signierfähigkeit kommerziell wichtig ist. Der Markt für verwaltete DNSSEC-Dienste bleibt dort eingeschränkt, wo Organisationen keine spezialisierten DNS-Ressourcen haben und Anbieter keine phasenweisen, gut unterstützten Migrationsrouten anbieten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
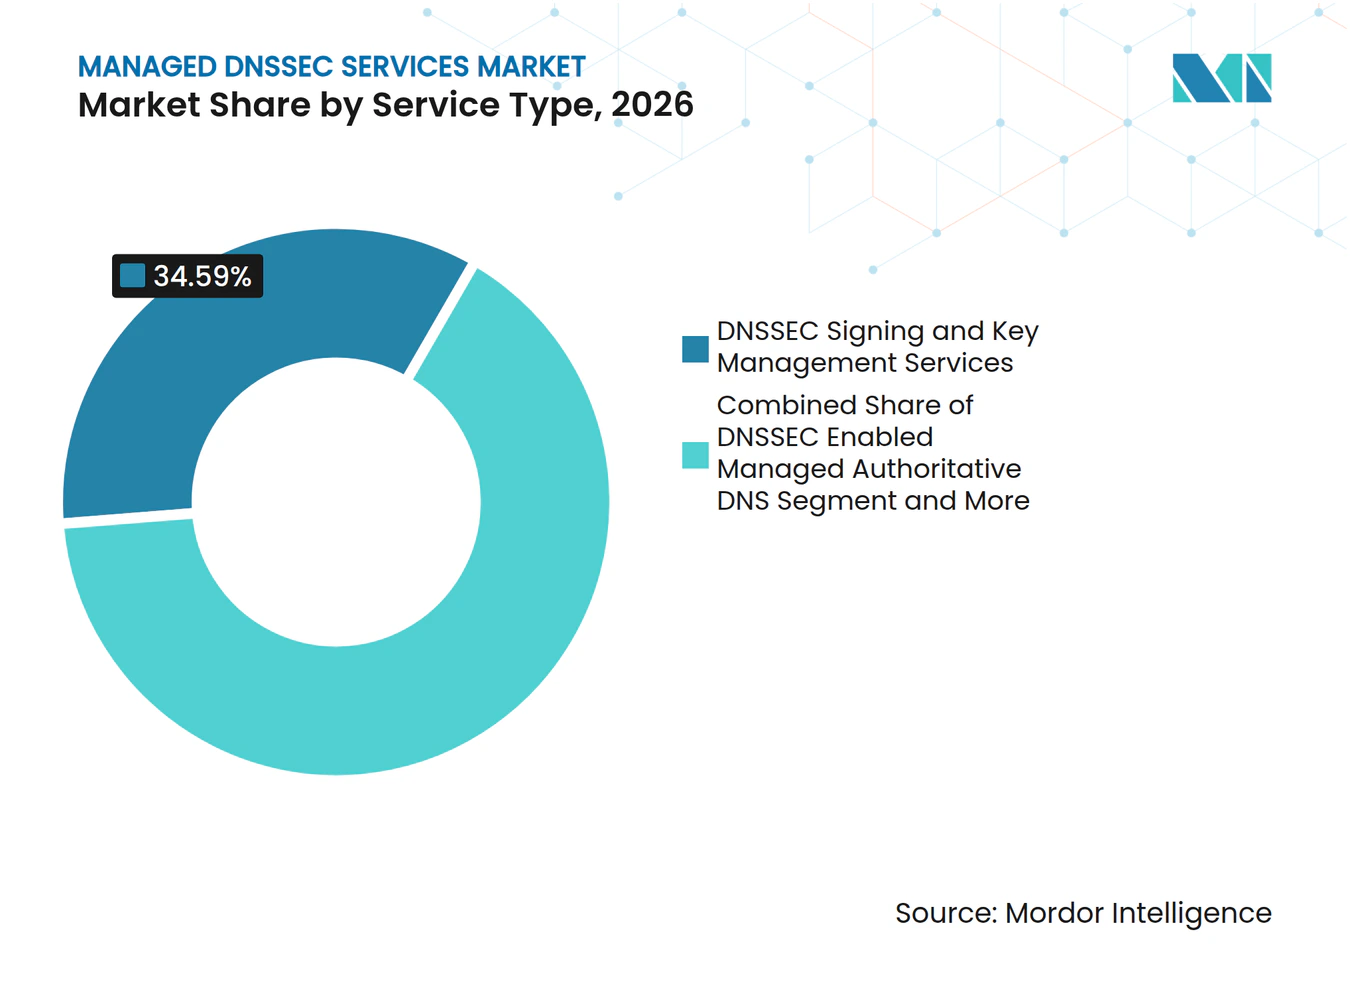
Schlüsselverwaltung stützt den Umsatz, während Resilienz-Dienste die Expansion anführenDNSSEC-Signier- und Schlüsselverwaltungsdienste hielten im Jahr 2026 einen Umsatzanteil von 34,59 %. Sie bieten die Grundfähigkeit, die benötigt wird, bevor eine Zone validiert, überwacht oder in einer Multi-Anbieter-Struktur verwendet werden kann. Organisationen nutzen verwaltetes Signieren, wenn sie Unterstützung für Schlüsselgenerierung, -speicherung, -wechsel und die Pflege der Vertrauenskette über mehrere Domains hinweg benötigen, einschließlich Domains mit verschiedenen Registraren oder sekundären Anbietern. Diese Arbeit kann intern schwierig durchzuführen sein, wenn Betriebsteams mit Registraren, übergeordneten Zonen und sekundären Anbietern koordinieren, da Schlüssel-Timing und Delegierungseinträge aufeinander abgestimmt bleiben müssen. DNSSEC-fähiges verwaltetes autoritatives DNS spricht Käufer an, die 1 Anbieter für Zonen-Hosting und Signierung bevorzugen, obwohl diese Wahl ein Anbieterkonzentrationsrisiko schaffen kann.
Sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste werden voraussichtlich bis 2032 mit einer CAGR von 18,49 % wachsen. Dieser Teil des Markts für verwaltete DNSSEC-Dienste wird durch den Trend zu aktiv-aktiven DNS- und Multi-CDN-Bereitstellungen unterstützt, bei denen Organisationen eine kontinuierliche Authentifizierung während Infrastrukturänderungen benötigen. Multi-Signierer-Vereinbarungen ermöglichen es Anbietern, ihre eigenen Schlüssel zu betreiben, anstatt einen einzigen privaten Signierschlüssel zu teilen, was mit den Risikokontrollen von Unternehmen unvereinbar sein kann. Akamais Unterstützung für Multi-Signierer-DNSSEC im Juli 2025 bietet Unternehmensbenutzern einen praktischen Weg zu diesem Design. Überwachung, Validierung, Compliance und Migrationsunterstützung sind Begleitkäufe für Betreiber signierter Zonen, die Nachweise über den Signierstatus und einen sicheren Übergang von BIND oder Windows DNS benötigen.



Nach Unternehmensgröße:
Großunternehmen führen, während KMU durch Cloud-Bereitstellung expandierenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 76,99 %. Ihre führende Position spiegelt eine größere Exposition gegenüber branchenspezifischen Anforderungen und ihre Fähigkeit wider, professionelle Dienste, Hardware-Sicherheitsmodule und dedizierte DNS-Expertise zu finanzieren. Große Organisationen verwalten auch mehr öffentliche Domains und komplexe Cloud-Umgebungen, was den Wert von zentralisiertem Signieren, Überwachung und dokumentierter Eigentümerschaft erhöht. Sie benötigen häufig Nachweise für Sicherheitsüberprüfungen, Lieferantenbewertungen, Vorfallreaktionen und interne Kontrollprozesse, die für kleinere Organisationen nicht in gleicher Weise gelten. Diese Bedingungen machen sie zur Hauptumsatzquelle für Anbieter im Markt für verwaltete DNSSEC-Dienste und stützen die Nachfrage nach Unternehmensserviceniveaus.
Kleine und mittlere Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 18,79 % wachsen. Cloud-basierte Plattformen reduzieren den Bedarf an dedizierten Hardware-Sicherheitsmodulen und spezialisiertem DNS-Engineering-Personal, was die Einführung in kleinerem Maßstab historisch begrenzt hatte. Kleinere Organisationen in Finanztechnologie, digitalem Gesundheitswesen und Regierungsaufträgen können DNSSEC-Anforderungen durch Kundensicherheitsprogramme für Lieferanten gegenüberstehen. Infoblox führte im September 2025 tokenbasierte Lizenzierung für sein Sicherheitsportfolio ein und verwendete ein verbrauchsausgerichtetes Modell, das die anfängliche Verpflichtung für variable Arbeitslasten senken kann. Standardmäßige kostenpflichtige Pläne mit DNSSEC von ClouDNS, DNSimple und easyDNS erweitern den Zugang, können aber den Margendruck im KMU-Bereich des Markts für verwaltete DNSSEC-Dienste erhöhen.
Nach Endnutzerbranche:
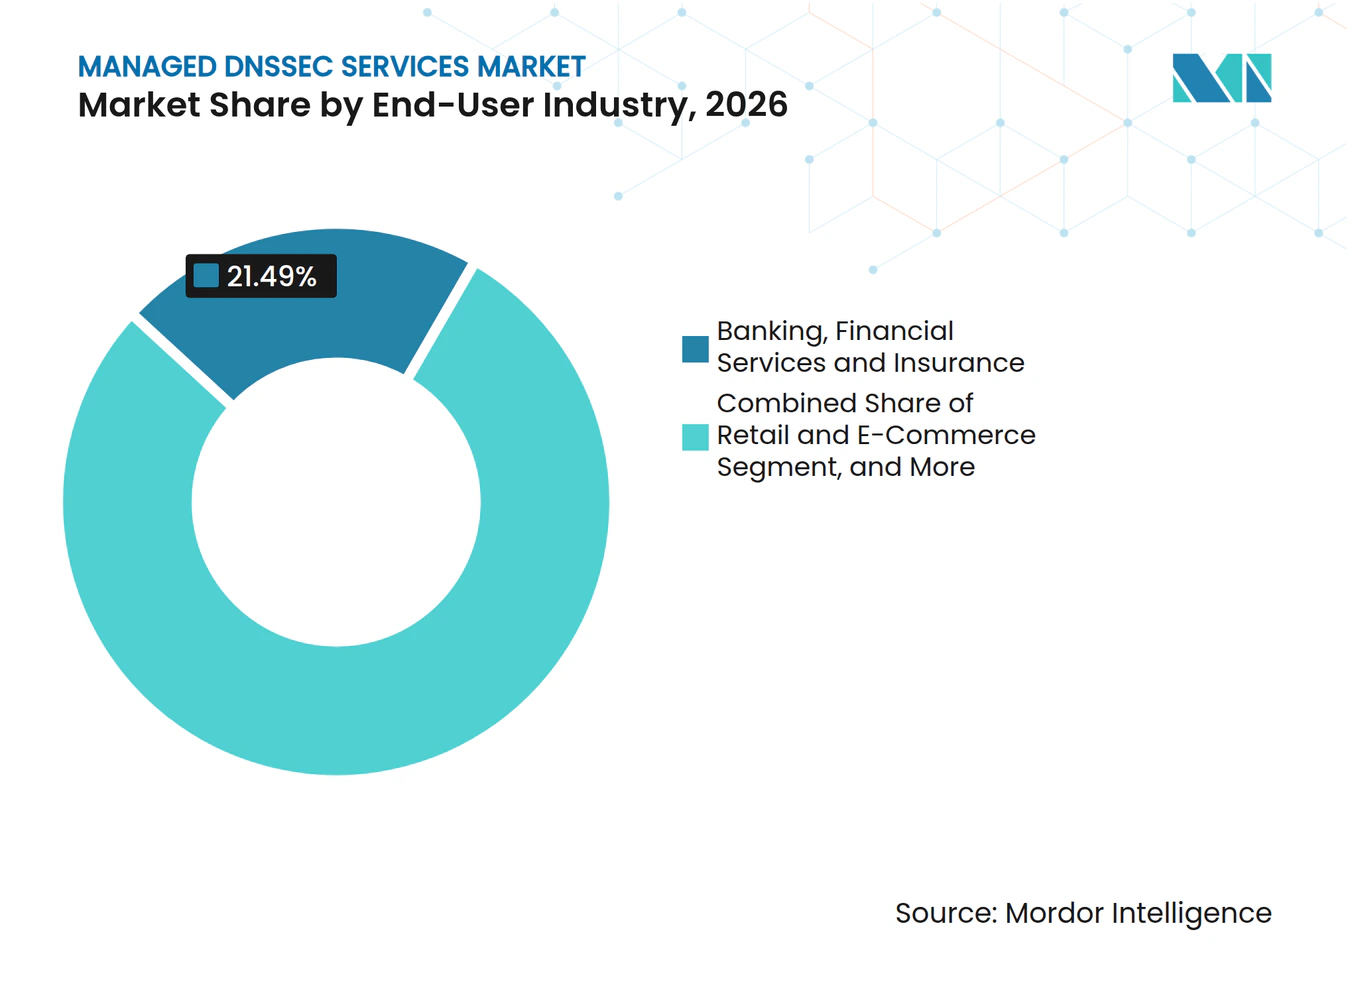
Finanzdienstleistungen führen, während die Einführung im öffentlichen Sektor beschleunigtDer BFSI-Sektor entfiel im Jahr 2026 auf 21,49 % des Umsatzes. Die Rolle des Segments spiegelt die Bedeutung authentifizierter Internetdomains für Institutionen wider, die Kundenkonten, hochwertige Transaktionen, digitalen Servicezugang und regulierte Kundenkommunikation verwalten. fTLD Registry verlangt DNSSEC für alle .bank- und .insurance-Registranten und macht es zu einer Bedingung für qualifizierende Domains. IT- und Telekommunikationsanbieter kaufen verwaltete DNSSEC-Dienste für ihre eigenen Netzwerke und können sie in Angeboten für Unternehmenskunden einschließen, was ihre Nutzung über direkte interne Anforderungen hinaus erweitert. Käufer aus dem Gesundheitswesen und den Biowissenschaften nutzen DNSSEC ebenfalls, da cloudbasierte Patientenportale und verteilte Anwendungsendpunkte expandieren.
Der Regierungs- und öffentliche Sektor wird voraussichtlich bis 2032 mit einer CAGR von 18,64 % wachsen. Nationale Anforderungen können die DNSSEC-Bereitstellung auf öffentliche digitale Dienste ausweiten, anstatt die Implementierung einzelnen Organisationen oder Abteilungen zu überlassen. Das tschechische Ministerium für Industrie und Handel berichtete im Juni 2025, dass die gov.cz-Domain unter der Aufsicht der Nationalen Behörde für Cyber- und Informationssicherheit im Rahmen des staatlichen DNSSEC-Programms korrekt signiert worden war. Einzelhandel, E-Commerce, Medien und Unterhaltung haben geringere Einführungsanteile, doch DNS-bezogener Markenmissbrauch stärkt den Fall für den Schutz kundenorientierter Domains und die Reduzierung vermeidbarer Servicerisiken. Diese Muster erweitern die Endnutzerbasis für den Markt für verwaltete DNSSEC-Dienste.

Geografische Analyse
Nordamerika repräsentierte im Jahr 2026 41,51 % des Umsatzes. Die Region profitiert von einer großen Konzentration kommerzieller DNS-Anbieter, etablierter Unternehmenskäufer und mandatsgesteuerter Beschaffung. Die im Januar 2025 erlassene US-amerikanische Exekutivverordnung wies die zivilen Bundesbehörden der Exekutive an, innerhalb von 180 Tagen verschlüsseltes DNS zu aktivieren, und verlangte verschlüsseltes DNS bei der Resolver-Beschaffung. Das Protective-DNS-Programm der CISA hat ein Referenzmodell geschaffen, das staatliche, lokale und Stammeskörperschaften für ihre eigenen Beschaffungsanforderungen nutzen können. Kanadische und mexikanische Lieferanten, die US-regierungsverbundene Kunden bedienen, können ebenfalls ähnlichen Sicherheitsbewertungen unterliegen, was die Nachfrage über direkte Bundeseinkäufe hinaus ausweitet.
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 18,72 % wachsen. Die Marktgröße für verwaltete DNSSEC-Dienste in der Region profitiert von 5G-Investitionen, staatlicher Digitalisierung und strengeren Anforderungen für kritische Informationsinfrastruktur. Indiens öffentliche digitale Programme und expandierende cloudbasierte Finanzdienstleistungen schaffen eine große DNS-Authentifizierungsfläche, die zuverlässigen Schutz für hochvolumige Transaktionen und weit verteilte Nutzer digitaler Dienste erfordert. Südkoreas Netzwerkgesetz und die Änderungen des Gesetzes zum Schutz personenbezogener Daten, die 2025 in Kraft traten, erhöhten die Cybersicherheitserwartungen für Telekommunikations-, E-Commerce- und Gesundheitsdienstleister. Anbieter, die regionale Schlüsselverwaltungskapazitäten und Anycast-basiertes Signieren vor formalen Einführungsanforderungen aufbauen, können ihre Position verbessern.
Der regulatorische Einfluss Europas kombiniert die NIS2-Richtlinie, DORA und den EU-Datengesetz, während DNS4EU signalisiert, dass europäische Institutionen die DNS-Kontrolle als Teil der digitalen Souveränität betrachten. Europäische Datenspeicherortanforderungen legen im Markt für verwaltete DNSSEC-Dienste mehr Wert auf lokale Schlüsselverwahrung, insbesondere wenn Organisationen die operative Kontrolle nachweisen müssen. Der Nahe Osten hat eine frühere Nachfragephase, unterstützt durch Saudi-Arabiens Vision 2030, die Liberalisierung des Telekommunikationssektors in den Vereinigten Arabischen Emiraten und Rahmenbedingungen zum Schutz kritischer Infrastruktur. Afrika und Südamerika bleiben sich entwickelnde Chancen, wobei Südafrika, Nigeria, Ägypten und Brasilien als Nachfragezentren dienen, da Cloud-Infrastruktur und öffentliche digitale Dienste expandieren.
Wettbewerbslandschaft
Marktkonzentration
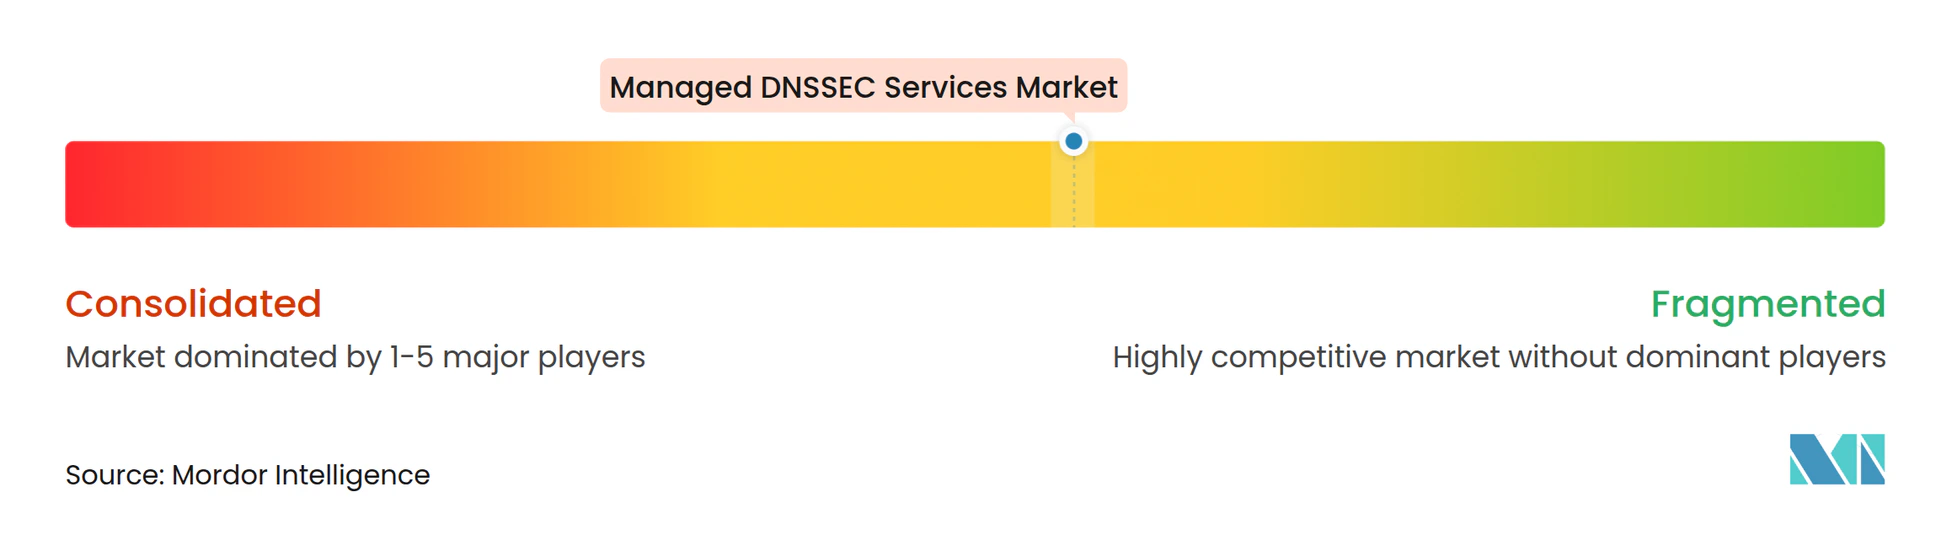
Der Markt für verwaltete DNSSEC-Dienste umfasst Hyperscale-DNS-Plattformen wie Cloudflare, Akamai und Verisign sowie DDI-Unternehmensanbieter, darunter Infoblox, EfficientIP und BlueCat. Hyperscale-Anbieter konkurrieren durch globale Anycast-Infrastruktur und große Resolver- oder autoritative DNS-Footprints. DDI-Anbieter positionieren DNSSEC innerhalb umfassenderer DNS-, DHCP- und IP-Adressverwaltungsangebote, die den täglichen Netzwerkbetrieb unterstützen. Der Wettbewerb bewegt sich in Richtung integrierter Plattformen, die Signierung, Überwachung, Compliance, Migrationsunterstützung und Multi-Cloud-Transparenz kombinieren. Dieser Ansatz macht DNSSEC zu einem Teil eines umfassenderen Sicherheits- und Betriebseinkaufs und nicht zu einem eigenständigen Dienst.
Cloudflare aktivierte im September 2026 die ML-DSA-44-Post-Quanten-DNSSEC-Validierung auf dem 1.1.1.1-Resolver. Verisign veröffentlichte im Oktober 2025 seine Merkle-Tree-Ladder-Modus-Strategie für Post-Quanten-DNSSEC und verwendete dabei einen hash-basierten SLH-DSA-Ansatz, der die Transportbelastung reduzieren soll. Diese Schritte positionieren Post-Quanten-Bereitschaft unter den Bereichen, in denen Infrastrukturanbieter ihre Angebote differenzieren können, wenn Kunden längerfristige Algorithmusmigration bewerten. Sie zeigen auch, dass der nächste Upgrade-Zyklus architektonische Entscheidungen umfasst, die über das gewöhnliche Zonensignieren hinausgehen. Der Markt für verwaltete DNSSEC-Dienste belohnt Anbieter, die diese Fähigkeiten im Produktionsbetrieb nachweisen können.
Akamai startete im Juni 2025 das DNS-Posture-Management für Multi-Cloud-DNS-Transparenz und automatisierte Bewertung anhand von Rahmenwerken wie NIST, PCI DSS und HIPAA. Infoblox startete im Juni 2026 Infoblox IQ und wendete agentische KI auf DNS-Abfragedaten, DHCP-Leases, IP-Zuweisungen und Sicherheitsereignisse an. Verisign schloss 2025 einen Root-Zone-ZSK-Signier-HSM-Übergang ab, mit einem 80-tägigen Nachveröffentlichungsfenster für den vorherigen Schlüssel als Rollback-Sicherung. Der Markt für verwaltete DNSSEC-Dienste hat noch Möglichkeiten in der KMU-Überwachung, souveränen Diensten, IoT-Geräte-Namensräumen und Migrationsunterstützung für regulierte Käufer, die glaubwürdige Schlüsselverwaltungspraktiken benötigen.
Marktführer für verwaltete DNSSEC-Dienste
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Verisign, Inc.
-
Vercara, LLC
-
Tiggee LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete DNSSEC-Dienste Unternehmen in diesem Bericht
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Verisign, Inc.
- Vercara, LLC
- Tiggee LLC
- Infoblox Inc.
- BlueCat Networks Inc.
- EfficientIP S.A.S.
- ClouDNS Ltd.
- DNSimple Corporation
- Vitalwerks Internet Solutions, LLC
- easyDNS Technologies Inc.
- EuroDNS S.A.
- Netnod AB
- PowerDNS.COM B.V.
- Constellix LLC
- Total Uptime Technologies, LLC
- Netriplex LLC
- Rage4 DNS Ltd.
- 1984 ehf
Neueste Industrielle Entwicklungen in Markt für verwaltete DNSSEC-Dienste
- Oktober 2026: EfficientIP veröffentlichte seinen DNS-Bedrohungsintelligenz-Bericht für das erste Halbjahr 2026 und gab bekannt, dass die gesamten DNS-Bedrohungssignale gegenüber dem zweiten Halbjahr 2025 um 24 % auf 13,85 Milliarden Treffer gestiegen sind, wobei die tägliche Schadsoftwareaktivität zwischen Januar und April 2026 etwa vervierfacht wurde und erstmals die Phishing-Aktivität als führende DNS-basierte Bedrohungskategorie überholte. Der Bericht, der auf mehr als 150 Milliarden täglichen DNS-Transaktionen basiert, verschiebt die DNS-Bedrohungspriorisierung von Unternehmen wesentlich in Richtung authentifizierter Auflösungsketten und stärkt die Nachfrage nach verwalteten DNSSEC-Signier- und Validierungsdiensten.
- September 2026: Cloudflare aktivierte die ML-DSA-44-Post-Quanten-DNSSEC-Validierung auf seinem 1.1.1.1-Resolver und wurde damit zum ersten großen öffentlichen Resolver-Betreiber, der einen NIST-standardisierten Post-Quanten-Signaturalgorithmus, DNSSEC-Algorithmus 18, im Produktionsmaßstab implementierte. Das Unternehmen plant, die ML-DSA-44-Signierunterstützung für Cloudflare Authoritative DNS und entsprechende DS-Eintragsunterstützung für Cloudflare Registrar folgen zu lassen, die allen Kunden ohne zusätzliche Kosten zur Verfügung gestellt werden sollen.
- Juli 2026: Verisign gab die Delegierung von .web in die globale DNS-Root-Zone mit Verisign als designiertem Registry-Betreiber bekannt und erweiterte damit die DNSSEC-Zonensignierverantwortung des Unternehmens über .com und .net hinaus auf eine neue generische Top-Level-Domain.
- Juni 2026: Infoblox startete Infoblox IQ, eine agentische KI-Betriebsschicht, die auf DNS-Abfragedaten, DHCP-Leases, IP-Adresszuweisungen und Sicherheitsereignissen aufbaut, die durch die Infoblox-Plattform fließen. Infoblox IQ für Threat Defense erreichte bis Ende Juni 2026 die allgemeine Verfügbarkeit, während DDI- und Assistenzmodule in den frühen Zugang eintraten.
Berichtsumfang des globalen Markts für verwaltete DNSSEC-Dienste
Der Markt für verwaltete DNSSEC-Dienste bezieht sich auf die Branche, die sich auf das Outsourcing, die Bereitstellung, Überwachung, Wartung und das Lebenszyklusmanagement von Domain Name System Security Extensions (DNSSEC) durch spezialisierte Managed-Service-Anbieter konzentriert, um die Authentizität, Integrität und Vertrauenswürdigkeit von DNS-Transaktionen zu gewährleisten.
Der Bericht über verwaltete DNSSEC-Dienste ist segmentiert nach Dienstleistungstyp (DNSSEC-Signier- und Schlüsselverwaltungsdienste, sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste, DNSSEC-Überwachungs-, Validierungs- und Compliance-Dienste, DNSSEC-fähiges verwaltetes autoritatives DNS sowie professionelle DNSSEC-Dienste und Migrationsunterstützung), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Medien und Unterhaltung, Einzelhandel und E-Commerce, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor sowie andere Endnutzerbranchen) und Geografie (Nordamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika und Südamerika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| DNSSEC-Signier- und Schlüsselverwaltungsdienste |
| DNSSEC-Überwachungs-, Validierungs- und Compliance-Dienste |
| Sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste |
| DNSSEC-fähiges verwaltetes autoritatives DNS |
| Professionelle DNSSEC-Dienste und Migrationsunterstützung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Einzelhandel und E-Commerce |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika |
| Nach Dienstleistungstyp | DNSSEC-Signier- und Schlüsselverwaltungsdienste | |
| DNSSEC-Überwachungs-, Validierungs- und Compliance-Dienste | ||
| Sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste | ||
| DNSSEC-fähiges verwaltetes autoritatives DNS | ||
| Professionelle DNSSEC-Dienste und Migrationsunterstützung | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Einzelhandel und E-Commerce | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete DNSSEC-Dienste?
Der Markt für verwaltete DNSSEC-Dienste wird voraussichtlich von 0,48 Milliarden USD im Jahr 2026 auf 1,07 Milliarden USD bis 2032 wachsen, mit einer CAGR von 17,23 % von 2027 bis 2032. Die Schätzung setzt den Wert für 2027 bei 0,56 Milliarden USD an.
Welcher verwaltete DNSSEC-Dienst hat den größten Marktanteil?
DNSSEC-Signier- und Schlüsselverwaltungsdienste hielten im Jahr 2026 mit 34,59 % den größten Anteil, da Signierung erforderlich ist, bevor Validierung, Überwachung oder Multi-Anbieter-Resilienz genutzt werden können. Diese Aktivitäten halten die DNSSEC-Vertrauenskette aktiv, nachdem eine Zone bereitgestellt wurde.
Welcher verwaltete DNSSEC-Dienst expandiert am schnellsten?
Sekundäre DNSSEC- und Multi-Anbieter-Resilienz-Dienste werden voraussichtlich bis 2032 mit einer CAGR von 18,49 % wachsen, da Unternehmen auf aktiv-aktive und Multi-CDN-Architekturen umsteigen. Multi-Signierer-Prozesse können diese Architekturen ohne einen einzigen gemeinsamen privaten Schlüssel unterstützen.
Warum setzen Unternehmen verwaltete DNSSEC-Dienste ein?
Organisationen setzen diese Dienste ein, um Signierung, Schlüsselwechsel, Überwachung und Compliance zu verwalten, ohne die für interne DNSSEC-Operationen erforderliche Spezialkompetenz vorhalten zu müssen. Der Markt für verwaltete DNSSEC-Dienste unterstützt auch die Migration von Legacy-DNS-Einstellungen und die Koordination über mehrere Cloud-Anbieter hinweg.
Welcher Endnutzersektor führt bei den Ausgaben für verwaltete DNSSEC-Dienste?
Der BFSI-Sektor hielt im Jahr 2026 einen Umsatzanteil von 21,49 %, unterstützt durch Domain-Sicherheitsanforderungen für regulierte Finanzinstitute sowie .bank- oder .insurance-Registranten. Der Regierungs- und öffentliche Sektor ist das am schnellsten wachsende Segment mit einer CAGR von 18,64 % bis 2032.
Welche Region expandiert am schnellsten bei verwalteten DNSSEC-Diensten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 18,72 % wachsen, unterstützt durch 5G-Investitionen, staatliche Digitalprogramme und Anforderungen an die Sicherheit kritischer Infrastruktur. Nordamerika blieb der größte regionale Umsatzbeitrag mit 41,51 % im Jahr 2026.