
Tamanho e Participação do Mercado de Proteção contra Comprometimento de E-mail Corporativo
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.87 Bilhões de dólares |
| Tamanho do Mercado (2031) | 4.41 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 18.72 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Proteção contra Comprometimento de E-mail Corporativo por Mordor Intelligence
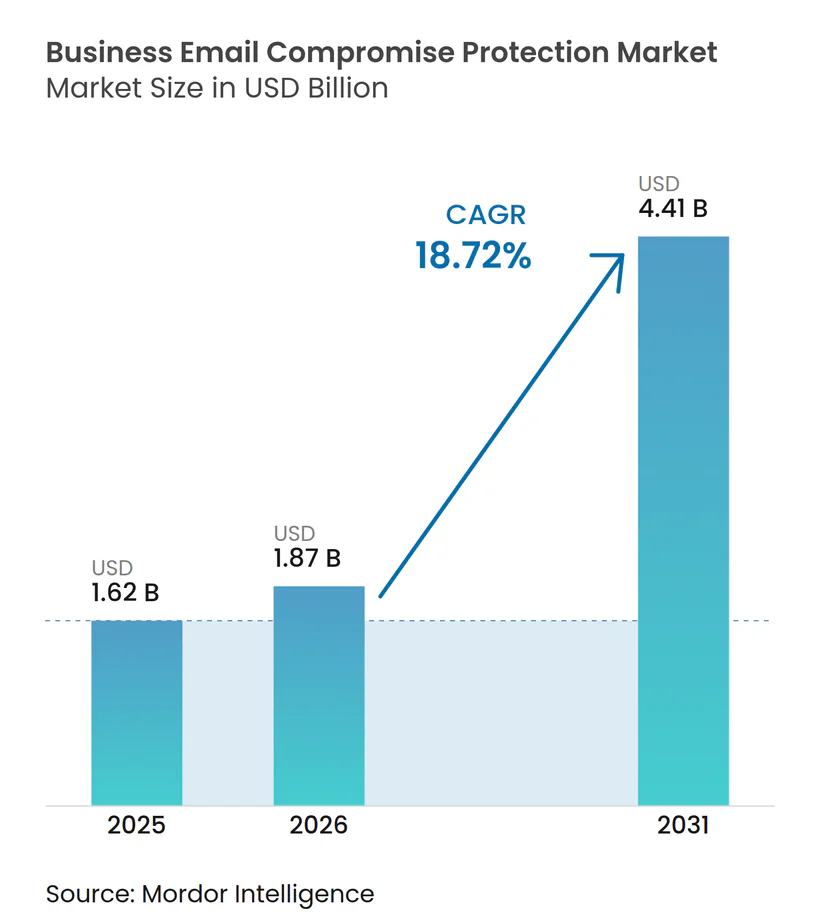
O tamanho do mercado de proteção contra comprometimento de e-mail corporativo está projetado para expandir de 1,62 bilhões de USD em 2025 para 1,87 bilhes de USD em 2026, e para 4,41 bilhões de USD até 2031, registrando um CAGR de 18,72% de 2026 a 2031. O aumento das perdas financeiras tornou a proteção contra comprometimento de e-mail corporativo uma preocupação direta para as equipes de finanças, tesouraria e segurança, em vez de uma aquisição restrita à segurança de e-mail. Os atacantes utilizam cada vez mais a falsificação de identidade, faturas fabricadas e sessões roubadas para fazer com que solicitações fraudulentas pareçam rotineiras. Os ambientes de e-mail em nuvem ampliaram a necessidade de ferramentas que inspecionam o comportamento sem alterar o roteamento normal de mensagens. Os fornecedores estão respondendo com cobertura de plataforma mais ampla, modelos de entrega gerenciada e aquisições que adicionam capacidades de inteligência e governança de inteligência artificial. Essas condições sustentam a demanda contínua pelo mercado de proteção contra comprometimento de e-mail corporativo em organizações que precisam de verificação de pagamentos mais robusta e resposta a incidentes mais rápida.
Principais Conclusões do Relatório
- Por oferta de soluções, 71,23% da participação do mercado de proteção contra comprometimento de e-mail corporativo foi detida em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 21,84% até 2031.
- Por modo de implantação, a nuvem representou 69,84% da receita em 2025 e está projetada para crescer a um CAGR de 23,61% até 2031.
- Por porte da organização, as grandes empresas representaram 68,71% da receita no mercado de proteção contra comprometimento de e-mail corporativo em 2025, enquanto as PMEs estão projetadas para registrar o maior CAGR de 22,93% até 2031.
- Por usuário final, o BFSI deteve 29,43% da receita em 2025, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 21,58% até 2031.
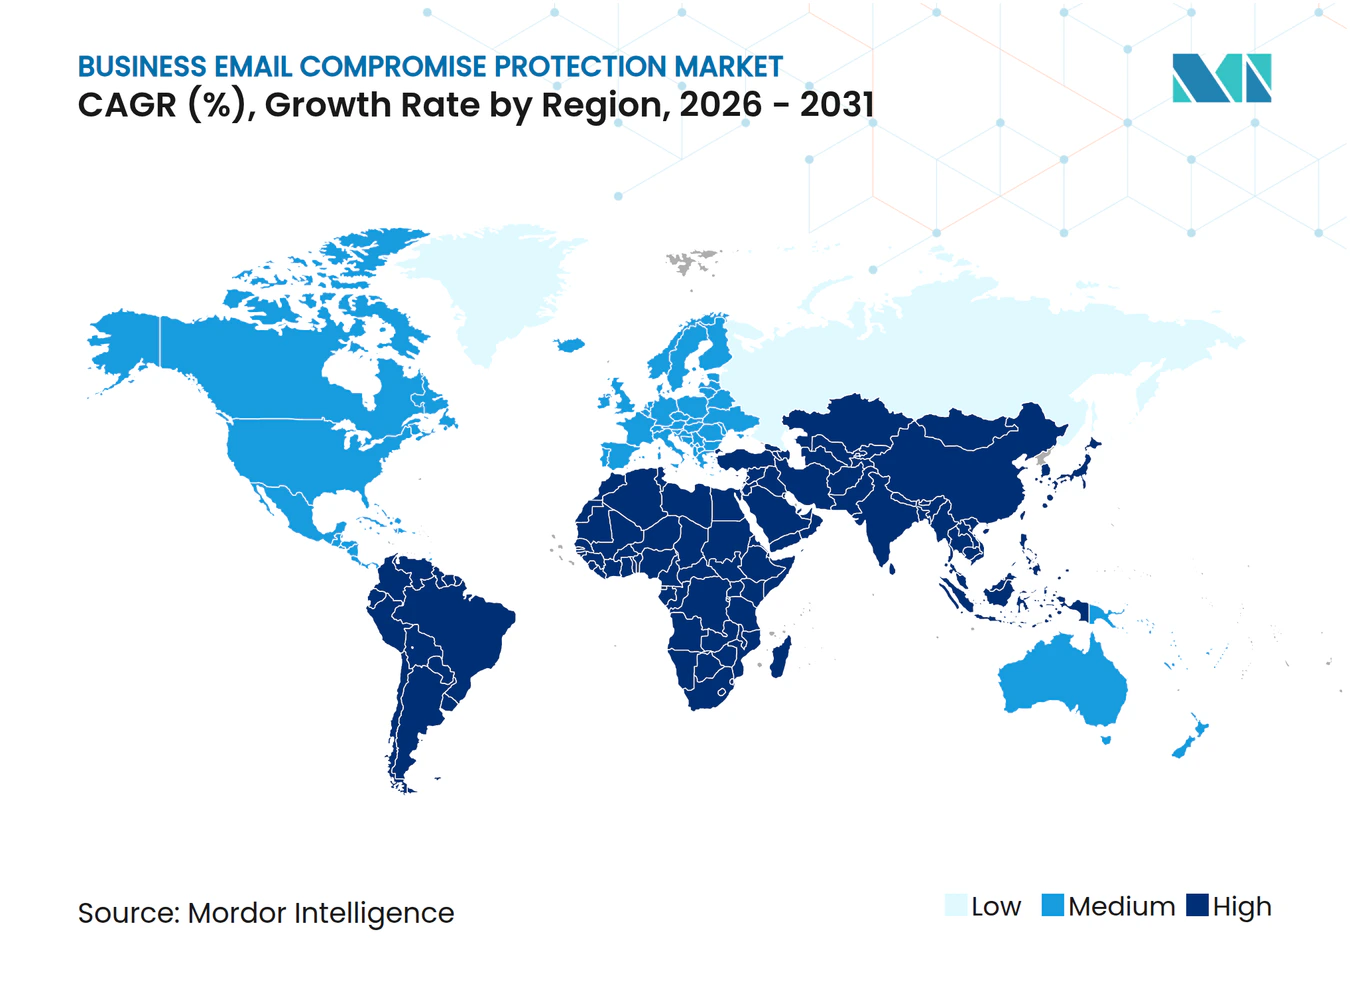
- Por geografia, a América do Norte deteve 41,56% da receita no mercado de proteção contra comprometimento de e-mail corporativo em 2025, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 22,73% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escalada das Perdas Financeiras e Custos de Recuperação Relacionados ao Comprometimento de E-mail Corporativo | +5.4% | Global, com as maiores perdas documentadas na América do Norte | Curto prazo (≤ 2 anos) |
| Engenharia Social e Falsificação de Identidade Habilitadas por Inteligência Artificial | +4.2% | Global, com aceleração na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Adoção de E-mail em Nuvem e Plataformas de Colaboração | +3.8% | Global, com centros de crescimento na Ásia-Pacífico e na América do Sul | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Controle de Ciberseguro | +2.6% | América do Norte e Europa, expandindo-se para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão dos Ecossistemas de Fornecedores, Prestadores e Pagamentos | +1.9% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Maior Demanda por Remediação Automatizada Pós-Entrega | +1.5% | Global, com adoção antecipada concentrada na América do Norte | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escalada das Perdas Financeiras e Custos de Recuperação Relacionados ao Comprometimento de E-mail Corporativo
O mercado de proteção contra comprometimento de e-mail corporativo é impulsionado pela escala das perdas financeiras associadas a ataques de desvio de pagamentos. O FBI IC3 registrou 3,046 bilhões de USD em perdas relacionadas ao comprometimento de e-mail corporativo em 24.768 reclamações em 2025, em comparação com 2,77 bilhões de USD em 2024.[1] Esta permaneceu como a 2ª maior categoria de perdas nos relatórios federais de crimes cibernéticos dos EUA. Fundos transferidos por meio de bancos intermediários no Reino Unido e em Hong Kong, seguidos pela China, México e Emirados Árabes Unidos, podem ser mais difíceis de recuperar após uma transferência. A exposição global acumulada ao comprometimento de e-mail corporativo reportada entre outubro de 2013 e dezembro de 2023 atingiu 55,5 bilhões de USD. Esse perfil de perdas permite que os líderes de segurança enquadrem o mercado de proteção contra comprometimento de e-mail corporativo como um meio de prevenir perdas financeiras, o que pode trazer as equipes de tesouraria para o processo de compra.
Engenharia Social e Falsificação de Identidade Habilitadas por Inteligência Artificial
A engenharia social habilitada por inteligência artificial está tornando mais difícil distinguir uma solicitação de pagamento legítima de uma fraudulenta. A Microsoft documentou uma campanha de setembro de 2026 que entregou mais de 1 milhão de e-mails de fraude de faturas assistidos por inteligência artificial a equipes de contas a pagar. A campanha combinou falsificação de identidade de executivos, faturas ServiceNow fabricadas e domínios semelhantes criados pouco antes do uso.[2] A Cloud Security Alliance também descobriu que a plataforma de phishing como serviço Forg365 combinou a elaboração de iscas multilíngues assistida por inteligência artificial com o roubo de tokens por adversário no meio. Essas capacidades facilitam que os atacantes ajustem a linguagem e os detalhes das faturas ao cargo do destinatário. O mercado de proteção contra comprometimento de e-mail corporativo, portanto, favorece controles que avaliam comportamento, relacionamentos e contexto de pagamento, em vez de depender apenas de mensagens maliciosas conhecidas.
Adoção de E-mail em Nuvem e Plataformas de Colaboração
A migração para plataformas de e-mail e colaboração em nuvem está expandindo o mercado endereçável para proteção contra comprometimento de e-mail corporativo. Ferramentas baseadas em API podem monitorar a atividade de caixas de correio no Microsoft 365 e no Google Workspace sem adicionar um gateway separado ao caminho de e-mail. A API Defend Graph da KnowBe4 utiliza esse modelo e fornece orientação em tempo real em 13 idiomas. A Sophos documentou um caso FlowerStorm de 2025 em que o kit de ferramentas capturou um token de sessão autenticado do Microsoft 365 e, em seguida, alterou as regras da caixa de entrada para interceptar comunicações de fornecedores. Tais ataques contornam a autenticação multifator usando uma sessão já autenticada. Isso torna a análise direta da atividade da caixa de correio e das comunicações de pagamento incomuns mais importante à medida que as organizações migram as operações de e-mail para plataformas em nuvem.
Requisitos Regulatórios e de Controle de Ciberseguro
Os requisitos de conformidade estão adicionando mais um motivo para investir no mercado de proteção contra comprometimento de e-mail corporativo. O requisito 5.4.1 do PCI DSS v4.0 tornou-se aplicável em 31 de março de 2025, tornando os controles de autenticação de e-mail relevantes para auditorias do setor de pagamentos. A Diretiva NIS2 atingiu seu prazo de transposição em outubro de 2024, estendendo as obrigações de cibersegurança a setores adicionais de infraestrutura crítica em toda a Europa. A proposta de Regra de Segurança da HIPAA, publicada em janeiro de 2025, também estabeleceu expectativas mais rigorosas de cibersegurança para entidades de saúde cobertas. Organizações com autenticação fraca podem enfrentar escrutínio em vários programas de auditoria e risco. Essa pressão sustenta ofertas consolidadas que conectam autenticação, detecção, investigação e remediação.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Alto Risco de Falsos Positivos e Atrito nos Processos de Negócios | -2.4% | Global | Curto prazo (≤ 2 anos) |
| Visibilidade Limitada no Tráfego Criptografado e de Contas Comprometidas | -1.8% | Global | Médio prazo (2-4 anos) |
| Fragmentação Orçamentária entre Equipes de E-mail, Identidade e Fraude | -1.2% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Escassez de Pessoal Qualificado em Detecção e Resposta a Incidentes | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Risco de Falsos Positivos e Atrito nos Processos de Negócios
Os falsos positivos podem retardar o trabalho legítimo e limitar a confiança no mercado de proteção contra comprometimento de e-mail corporativo. Alterações de faturas de contatos de fornecedores desconhecidos e solicitações de executivos durante atividades de fusões e aquisições podem parecer incomuns mesmo quando são legítimas. As filas de revisão manual podem atrasar as aprovações de pagamentos e criar pressão para afrouxar as configurações de detecção. Configurações mais frouxas podem então enfraquecer a cobertura que a implantação pretendia fornecer. A Abnormal AI relatou que organizações típicas encontraram 462 ataques avançados por mês por 1.000 caixas de correio que contornaram os controles nativos da Microsoft, demonstrando a dificuldade de calibração.[3] Os fornecedores estão abordando esse problema com recursos de explicação que apresentam as evidências por trás de uma decisão de detecção, ajudando os administradores a ajustar os controles sem reduzir amplamente a proteção.
Visibilidade Limitada no Tráfego Criptografado e de Contas Comprometidas
Uma caixa de correio totalmente autenticada pode limitar a visibilidade das defesas orientadas a gateway. O phishing por código de dispositivo, o roubo de tokens e a reutilização de credenciais permitem que os atacantes enviem mensagens de uma conta legítima. A Microsoft disponibilizou identificadores de tokens vinculáveis em julho de 2025, o que suporta a revisão forense por meio dos registros de entrada do Entra após um incidente. Essa revisão pode estabelecer o que aconteceu após a conclusão da fraude, mas não impede, por si só, um pagamento em andamento. Um estudo de 2025 publicado na revista Computers & Security constatou que a detecção de comprometimento de e-mail corporativo baseada em aprendizado de máquina permanece limitada quando depende de padrões de ataque conhecidos e encontra mensagens novas sem URLs, anexos ou outros indicadores visíveis. Essa limitação cria demanda para o mercado de proteção contra comprometimento de e-mail corporativo, mas pode retardar a adoção quando os compradores esperam que uma única ferramenta resolva todos os cenários de conta comprometida.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
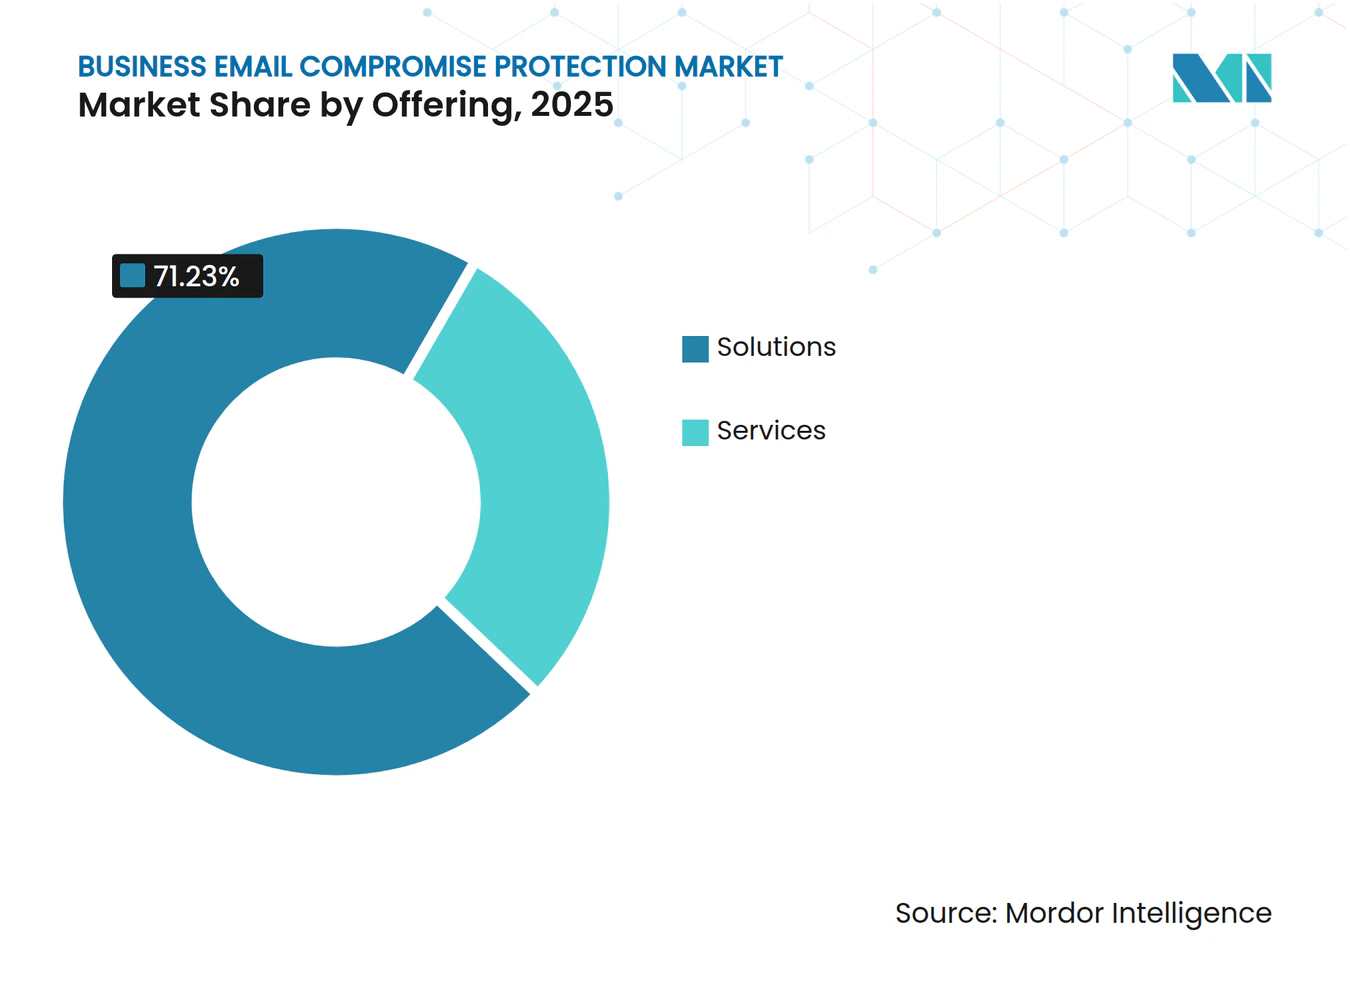
Soluções Lideram a Receita enquanto os Serviços Crescem por Meio de Canais GerenciadosAs soluções detiveram 71,23% da receita em 2025. As organizações têm preferido plataformas desenvolvidas especificamente quando a velocidade de implantação e a consolidação de fornecedores afetam o processo de seleção. Essas plataformas podem combinar autenticação de e-mail, análise comportamental, detecção e investigação em um único ambiente operacional. A preferência também reflete a necessidade de proteger fluxos de trabalho de pagamentos, compras e executivos sem exigir produtos separados para cada controle. O tamanho do mercado de proteção contra comprometimento de e-mail corporativo para soluções permaneceu maior porque as empresas geralmente começam com aquisições de tecnologia. Os fornecedores estabelecidos podem ampliar essa posição conectando controles de e-mail a capacidades mais amplas de risco humano e operações de segurança.
Os serviços estão projetados para crescer a um CAGR de 21,84% até 2031, tornando-os a oferta de crescimento mais rápido. O estudo de força de trabalho ISC2 de 2025 constatou que 59% dos entrevistados relataram necessidades críticas ou significativas de competências, ante 44% em 2024. Essa lacuna sustenta arranjos gerenciados que fornecem expertise operacional juntamente com a tecnologia. A Proofpoint lançou uma unidade dedicada de Plataforma MSP em maio de 2026, utilizando a rede da Hornetsecurity de mais de 12.000 parceiros de canal em 120 países.[4] O setor de proteção contra comprometimento de e-mail corporativo também está mesclando a entrega de software e serviços por meio de orientação ao usuário em tempo real. Essa sobreposição pode tornar a distinção entre uma venda de plataforma e um contrato de segurança gerenciada menos clara ao longo do tempo.


Por Modo de Implantação:
A Nuvem Domina enquanto os Limites de Autenticação Híbrida Atraem ExploraçãoAs implantações em nuvem representaram 69,84% da receita do mercado de proteção contra comprometimento de e-mail corporativo em 2025. A nuvem também foi o modo de implantação de crescimento mais rápido, com um CAGR projetado de 23,61% até 2031. O modelo suporta conexões diretas via API a sistemas de e-mail em nuvem sem exigir alterações nos relays SMTP. Isso pode reduzir o atrito na implementação enquanto permite que os fornecedores avaliem a atividade da caixa de correio e os padrões de relacionamento. A posição de receita da nuvem reflete o movimento mais amplo dos ambientes de e-mail corporativo para plataformas hospedadas. Também oferece aos fornecedores uma forma de entregar atualizações de proteção sem alterações de hardware no local do cliente.
Os ambientes locais e híbridos permanecem relevantes para organizações regulamentadas com requisitos de residência de dados ou controle. Uma pesquisa de 2025 constatou que 78% das organizações em setores altamente regulamentados mantiveram alguma infraestrutura de e-mail local, com a segurança de dados identificada como a principal barreira para uma migração completa. Esses ambientes mistos podem criar pontos fracos onde os conectores fazem a ponte entre um relay local e um locatário em nuvem. A pesquisa Ghost-Sender da Abnormal AI de 2025 documentou como tais limites podem contornar os controles de Filtragem Aprimorada. Isso pode criar caminhos de falsificação que o monitoramento de gateway rotineiro não detecta. Os fornecedores que atendem a esses compradores devem suportar a integração em nuvem enquanto consideram os elementos locais remanescentes.
Por Porte da Organização:
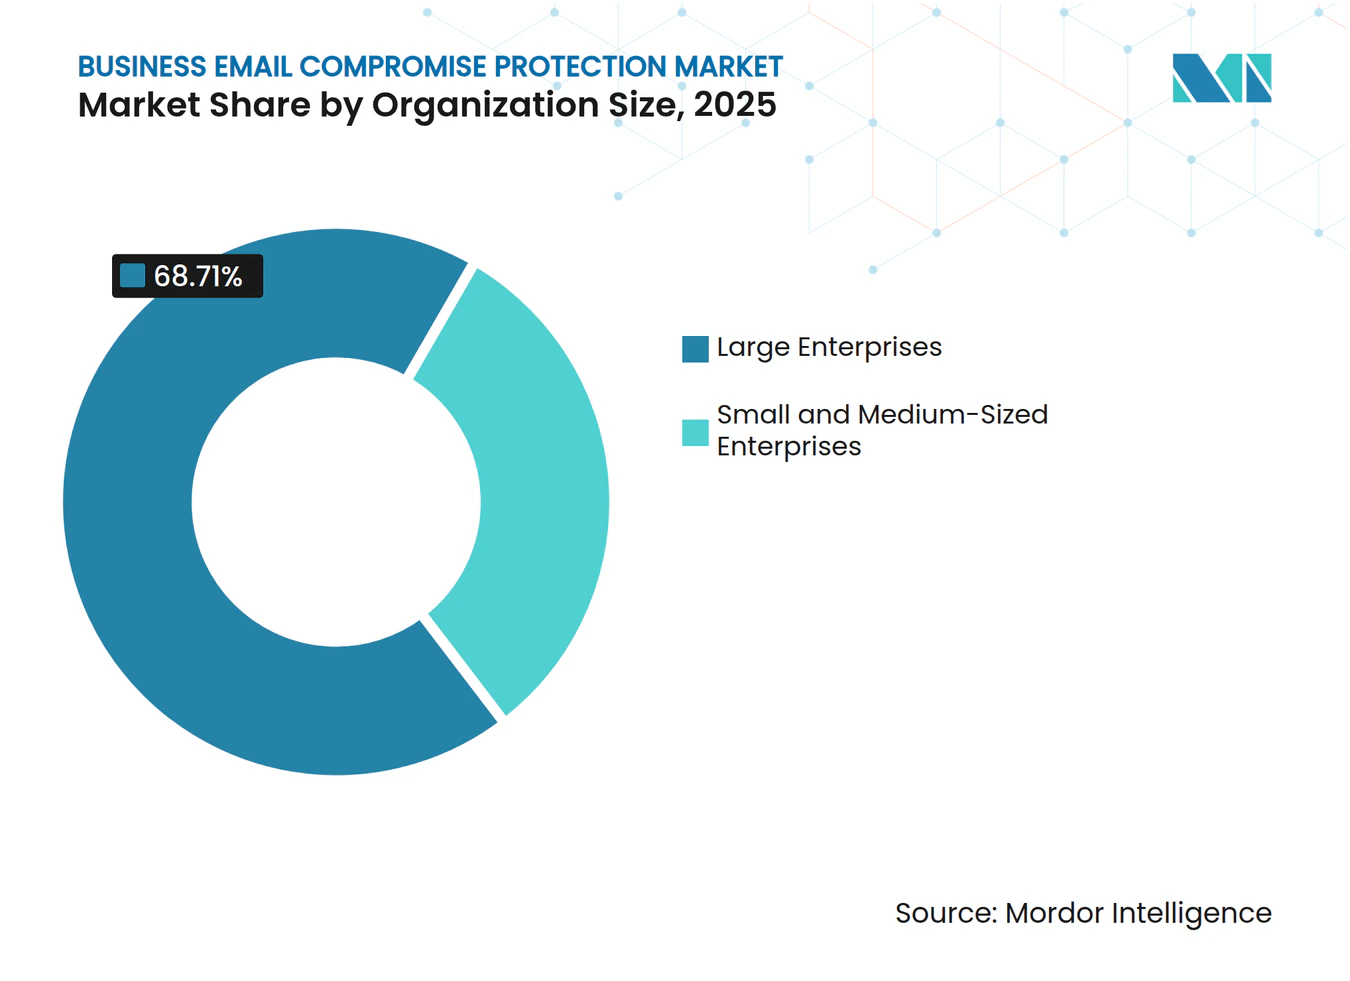
Grandes Empresas Ancoram a Receita enquanto as PMEs Impulsionam o CrescimentoAs grandes empresas representaram 68,71% da receita do mercado de proteção contra comprometimento de e-mail corporativo em 2025. A atividade de alto valor em tesouraria, compras e contas a pagar torna essas organizações alvos atraentes para fraudes de desvio de pagamentos. Suas equipes de segurança também têm os recursos para integrar controles de e-mail, identidade e fraude em várias funções de negócios. As grandes organizações frequentemente exigem investigações detalhadas e cobertura de fluxo de trabalho mais ampla após a identificação de uma mensagem suspeita. O tamanho do mercado de proteção contra comprometimento de e-mail corporativo associado a esse grupo permanece substancial porque uma única transferência bem-sucedida pode ter um impacto financeiro material. Implantações maiores também ajudam os fornecedores a construir contas de referência e refinar modelos de detecção em ambientes de e-mail complexos.
As PMEs estão projetadas para registrar um CAGR de 22,93% até 2031. A proteção entregue em nuvem reduz o ônus de infraestrutura e torna controles mais avançados disponíveis por meio de provedores de serviços gerenciados. A Apexanalytix relatou que organizações com menos de 1.000 funcionários tinham uma probabilidade semanal de 70% de encontrar pelo menos 1 tentativa de comprometimento de e-mail corporativo. Essa exposição pode introduzir riscos de fraude de pagamentos nas decisões de negócios, mesmo quando uma PME tem uma pequena equipe interna de segurança. A Proofpoint apresentou o 365 Total Protection por meio de sua unidade de Plataforma MSP em maio de 2026 para atender a esse canal. O setor de proteção contra comprometimento de e-mail corporativo pode expandir-se por esses canais porque os parceiros de serviço agrupam a implementação e o monitoramento contínuo com o software.

Por Usuário Final:
O BFSI Detém a Maior Participação enquanto Saúde e Ciências da Vida AceleramO BFSI deteve 29,43% da receita em 2025. As instituições financeiras enfrentam exposição direta a fraudes de desvio de pagamentos e operam sob extensas expectativas de controle de fraudes. Essa combinação pode sustentar maior adoção de produtos mais avançados e contratos de segurança mais longos. Os fluxos de trabalho de tesouraria, aprovações de transferências eletrônicas e pagamentos a fornecedores criam casos de uso claros para detecção comportamental e verificação em etapas. Governo e administração pública, tecnologia da informação e telecomunicações, manufatura industrial, varejo e comércio eletrônico, e outros usuários formam uma base de demanda mais ampla. Suas necessidades variam com a complexidade da cadeia de suprimentos, os processos de pagamento e a maturidade da autenticação de e-mail.
O setor de saúde e ciências da vida está projetado para crescer a um CAGR de 21,58% até 2031. O HHS registrou 170 violações de saúde relacionadas a e-mail em 2025, afetando mais de 2,5 milhões de indivíduos.[5] A mesma pesquisa relatou que quase 3 em cada 4 organizações violadas não tinham DMARC ou usavam configurações somente de monitoramento. A proposta de Regra de Segurança da HIPAA acrescenta importância à proteção das informações de saúde protegidas eletronicamente. Essas condições tornam o mercado de proteção contra comprometimento de e-mail corporativo relevante para entidades cobertas que precisam de práticas mais robustas de autenticação, detecção e resposta a incidentes.
Análise Geográfica
Mercado de Proteção contra Comprometimento de E-mail Corporativo na América do Norte
A América do Norte deteve 41,56% da receita do mercado de proteção contra comprometimento de e-mail corporativo em 2025. A região registrou a maior concentração documentada de perdas por comprometimento de e-mail corporativo, com 3,046 bilhões de USD reportados ao FBI IC3 em 2025. As agências federais dos Estados Unidos operam sob a Diretiva Operacional Vinculante 18-01, que exige a implantação do DMARC para domínios governamentais. Essa abordagem afeta as aquisições civis por meio das cadeias de suprimentos governamentais e dos requisitos de contratação. O Canadá possui um mandato paralelo para domínios governamentais. A escala da América do Norte é sustentada por uma grande base de e-mail corporativo, mas as plataformas integradas podem exercer pressão sobre a receita por implantação.
Mercado de Proteção contra Comprometimento de E-mail Corporativo na Europa
A Europa é a 2ª maior região no mercado de proteção contra comprometimento de e-mail corporativo. Alemanha, Reino Unido, França e Itália formam a base central de demanda. A Diretiva NIS2 está impulsionando compras orientadas por conformidade em um grupo mais amplo de organizações de infraestrutura crítica. A Proofpoint, Inc. concluiu a aquisição da Hornetsecurity por 1,8 bilhões de USD em dezembro de 2025 para expandir seu alcance por meio da rede de parceiros da Hornetsecurity. A rede cobria mais de 12.000 MSPs e mais de 125.000 clientes em 120 países. As orientações do governo do Reino Unido sobre DMARC e os requisitos de certificação de segurança em nuvem da Alemanha também influenciam as decisões sobre plataformas de e-mail corporativo.
Mercado de Proteção contra Comprometimento de E-mail Corporativo na APAC e MEA
A Ásia-Pacífico deve crescer a um CAGR de 22,73% até 2031, o ritmo regional mais rápido no mercado de proteção contra comprometimento de e-mail corporativo. A adoção de nuvem, o phishing gerado por inteligência artificial e as bases mais fracas de autenticação de e-mail estão sustentando a demanda. China, Índia e Japão lideram a adoção na região. O setor de serviços de TI da Índia e os programas digitais criam uma base sólida para implantações de proteção nativas em nuvem. Os dados do FBI IC3 identificam bancos sediados em Hong Kong e na China como pontos intermediários frequentes nos fluxos de fundos de comprometimento de e-mail corporativo. O Oriente Médio e a África são áreas emergentes, com os Emirados Árabes Unidos e a Arábia Saudita como adotantes iniciais e a África do Sul liderando a adoção precoce no continente.
Cenário Competitivo
Concentração do Mercado
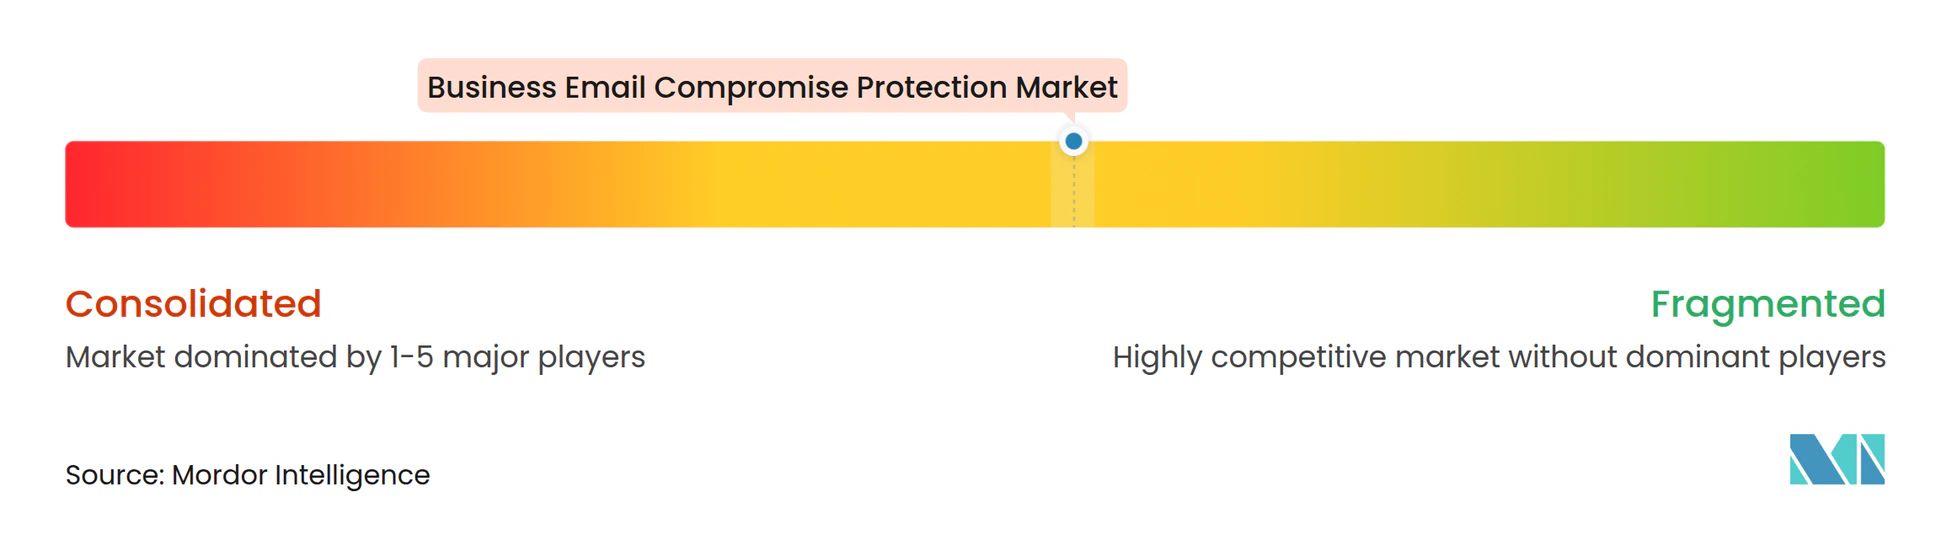
O mercado de proteção contra comprometimento de e-mail corporativo apresenta concentração moderada. Proofpoint, Microsoft, Cisco e Check Point detêm uma posição combinada significativa por meio de ofertas agrupadas de cibersegurança. Especialistas em inteligência artificial comportamental, incluindo Abnormal AI, IRONSCALES e Cofense, competem com foco em detecção e implantação mais rápida. A Abnormal AI declarou que protegia mais de 25% da Fortune 500 por meio de um modelo baseado em API que não requer reconfiguração de gateway. O campo competitivo, portanto, inclui plataformas amplas e fornecedores especializados que atendem a uma lacuna específica de segurança de e-mail. Os compradores podem comparar a cobertura agrupada com a velocidade de implementação e o foco de detecção de um especialista.
A aquisição da Hornetsecurity pela Proofpoint em dezembro de 2025 por 1,8 bilhões de USD expandiu seu alcance entre PMEs e provedores de serviços gerenciados. Sua aquisição da Acuvity em fevereiro de 2026 estendeu sua posição para segurança e governança de inteligência artificial em pessoas, agentes de inteligência artificial e dados. Esses movimentos ampliaram o escopo da empresa além da detecção de comprometimento de e-mail corporativo no nível da caixa de entrada. A IRONSCALES lançou sua atualização de Inverno de 2026, com recursos de Red Teaming, SOC de Phishing e agentes de Simulação de Phishing, além de proteção contra deepfake para o Microsoft Teams.[6] Essas ações mostram que os fornecedores estão adicionando recursos habilitados por inteligência artificial enquanto aumentam a amplitude da cobertura de canais de colaboração.
O mercado de proteção contra comprometimento de e-mail corporativo também oferece oportunidades em verificação de pagamentos a fornecedores, análise de plataformas de colaboração e remediação automatizada pós-entrega. A Cloudflare relatou uma redução de 20,4% nas falhas de detecção de phishing entre o terceiro e o quarto trimestre de 2025 após integrar a categorização orientada por modelos de linguagem de grande escala em sua pilha de segurança de e-mail. Esse resultado indica que a qualidade da detecção pode melhorar por meio de iteração contínua de modelos. A KnowBe4 lançou o Defend para Google Workspace em setembro de 2026, estendendo a detecção comportamental baseada em API e a orientação em tempo real no ponto de risco para ambientes Gmail. A amplitude da integração nativa à plataforma está se tornando tão importante quanto um algoritmo de detecção independente. Os fornecedores que conseguem conectar detecção, explicação e remediação em ferramentas de e-mail e colaboração podem atender a um conjunto mais amplo de necessidades dos compradores.
Líderes do Setor de Proteção contra Comprometimento de E-mail Corporativo
-
Abnormal Security Corporation
-
Cisco Systems, Inc.
-
Microsoft Corporation
-
Proofpoint, Inc.
-
Mimecast Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Proteção contra Comprometimento de E-mail Corporativo Empresas cobertas neste relatório
- Abnormal Security Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Mimecast Limited
- Agari Data, Inc.
- Area 1 Security, Inc.
- Barracuda Networks, Inc.
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Cofense, Inc.
- Cloudflare, Inc.
- Egress Software Technologies Ltd.
- Fortra, LLC
- Fortinet, Inc.
- Heimdal Security A/S
- IRONSCALES Ltd.
- KnowBe4, Inc.
- OpenText Corporation
- Sophos Limited
- Trellix, Inc.
- Trend Micro Incorporated
- Trustifi, Inc.
- Valimail, Inc.
- Virtru Corporation
- ZeroFox Holdings, Inc.
Desenvolvimentos industriais recentes em Mercado de Proteção contra Comprometimento de E-mail Corporativo
- Setembro de 2026: A Proofpoint expandiu o Prism Investigator para o Microsoft 365 para investigação orientada por inteligência artificial de e-mails, mensagens do Teams e arquivos sem exigir arquivamento prévio, e lançou agentes de Inteligência de Comunicações Humanas incorporando sinais de governança de inteligência artificial em investigações de risco interno.
- Setembro de 2026: A KnowBe4 lançou o Defend para Google Workspace, estendendo a detecção comportamental baseada em API e a orientação em tempo real no ponto de risco para ambientes Gmail. A solução ficou disponível em 15 de setembro de 2026, adicionando a plataforma em nuvem do Google à sua cobertura existente do Microsoft 365.
- Fevereiro de 2026: A Proofpoint adquiriu a Acuvity, especialista em segurança e governança de inteligência artificial para empresas, posicionando-a para governar espaços de trabalho agênticos que abrangem pessoas, agentes de inteligência artificial e dados juntamente com ameaças convencionais de e-mail. Os termos financeiros não foram divulgados.
- Dezembro de 2025: A Proofpoint concluiu sua aquisição do Hornetsecurity Group por 1,8 bilhões de USD. A Hornetsecurity gerou 200 milhões de USD em receita recorrente anual, crescendo 20% ano a ano, e opera em mais de 120 países por meio de mais de 12.000 MSPs.
Escopo do Relatório Global do Mercado de Proteção contra Comprometimento de E-mail Corporativo
O mercado de proteção contra comprometimento de e-mail corporativo abrange soluções de segurança de e-mail especificamente projetadas para detectar e prevenir ataques de comprometimento de e-mail corporativo (BEC), nos quais os adversários se fazem passar por executivos, fornecedores ou parceiros de confiança para solicitar fraudulentamente pagamentos ou dados confidenciais. Essas soluções combinam autenticação de e-mail (SPF, DKIM, DMARC), monitoramento de domínios e fornecedores, análise comportamental e controles de conscientização do usuário para impedir falsificação de identidade, domínios semelhantes e ataques de contas comprometidas que contornam os filtros tradicionais antiphishing.
O Relatório do Mercado de Proteção contra Comprometimento de E-mail Corporativo é Segmentado por Oferta (Soluções e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Porte da Organização (Pequenas e Médias Empresas e Grandes Empresas), Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Tecnologia da Informação e Telecomunicações, Saúde e Ciências da Vida, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Usuários Finais |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Por Oferta | Soluções | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Porte da Organização | Pequenas e Médias Empresas | ||
| Grandes Empresas | |||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Governo e Administração Pública | |||
| Tecnologia da Informação e Telecomunicações | |||
| Saúde e Ciências da Vida | |||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Outros Usuários Finais | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Restante da África | |||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de proteção contra comprometimento de e-mail corporativo?
O tamanho do mercado de proteção contra comprometimento de e-mail corporativo está projetado para expandir de 1,62 bilhões de USD em 2025 para 1,87 bilhões de USD em 2026, e para 4,41 bilhões de USD até 2031, registrando um CAGR de 18,72% de 2026 a 2031.
O que está impulsionando a demanda por proteção contra comprometimento de e-mail corporativo?
As perdas reportadas relacionadas ao comprometimento de e-mail corporativo atingiram 3,046 bilhões de USD em 24.768 reclamações ao FBI IC3 em 2025, enquanto a falsificação de identidade assistida por inteligência artificial e a adoção de e-mail em nuvem estão aumentando a necessidade de controles mais robustos.
Qual modelo de implantação lidera a demanda por proteção contra comprometimento de e-mail corporativo?
A nuvem deteve 69,84% da receita em 2025 e está projetada para crescer a um CAGR de 23,61% até 2031, porque a proteção baseada em API pode funcionar diretamente com ambientes de e-mail hospedados.
Qual setor de usuário final lidera a adoção de proteção contra comprometimento de e-mail corporativo?
O BFSI deteve 29,43% da receita em 2025 porque os fluxos de trabalho de pagamentos, tesouraria e contas a pagar têm exposição direta a fraudes.
Qual região está crescendo mais rapidamente em proteção contra comprometimento de e-mail corporativo?
A Ásia-Pacífico está projetada para expandir a um CAGR de 22,73% até 2031, sustentada pela adoção de nuvem, atividade de phishing gerado por inteligência artificial e uma base de autenticação de e-mail em desenvolvimento.
Por que os serviços gerenciados de proteção contra comprometimento de e-mail corporativo estão ganhando força?
Os serviços estão projetados para crescer a um CAGR de 21,84% até 2031, à medida que as organizações abordam a escassez de competências internas de segurança por meio de arranjos gerenciados de detecção e resposta.