
イベントベースHOTPハードウェアトークン市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.72 十億米ドル |
| 市場規模 (2032) | 2.29 十億米ドル |
| 成長率 (2027 - 2032) | 5.89 % |
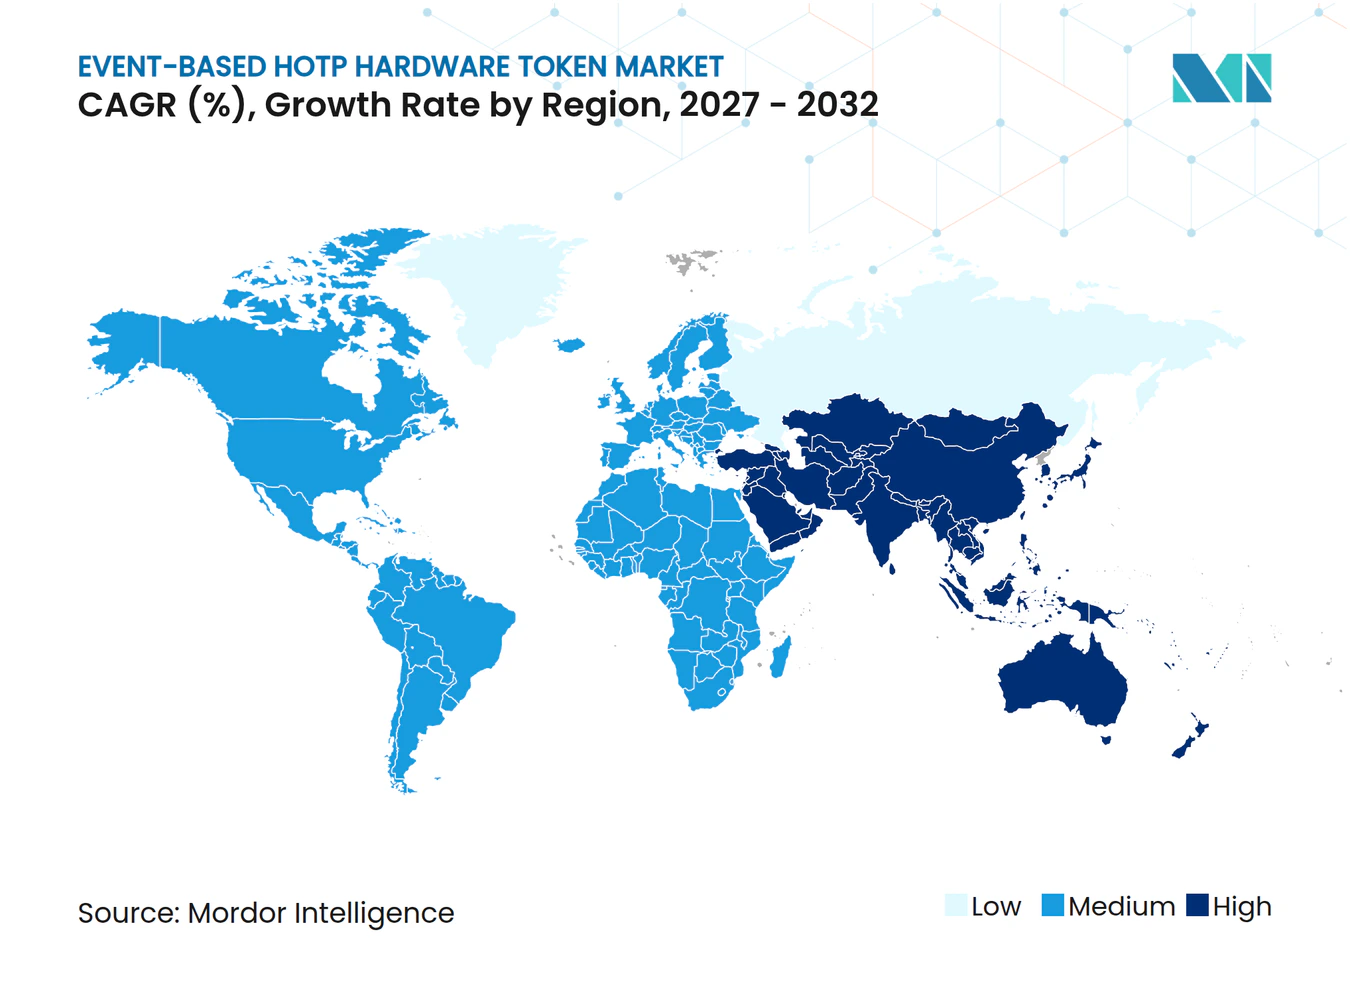
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるイベントベースHOTPハードウェアトークン市場分析
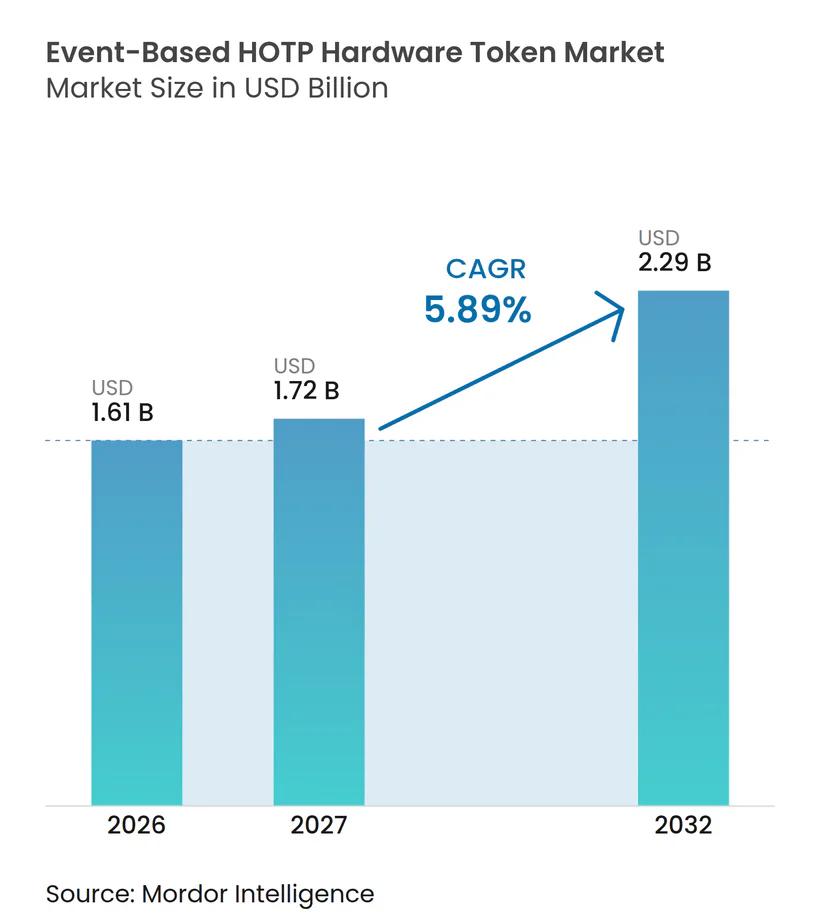
イベントベースHOTPハードウェアトークン場規模は、2026年の1.61 ビリオン 米ドルおよび2027年の1.72 ビリオン 米ドルから、2032年までに2.29 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 5.89%を記録すると予測されます。イベントベースHOTPハードウェアトークン市場は、より頻繁に発生するアイデンティティ攻撃と、規制された環境においてより強固な認証を義務付けるルールによって牽引されています。ネットワークが隔離されている場合、データを特定の管轄区域内に保持する必要がある場合、または組織がアクティブな接続に依存しないクレデンシャルを必要とする場合、ハードウェアクレデンシャルは引き続き重要です。また、レガシーHOTPワークフローとFIDO2の両方をサポートするデバイスへの需要も高まっており、組織は既存のシステムをすべて一度に置き換えることなく認証プログラムを更新できるようになっています。このアプローチにより、サプライヤーはデバイスとプロビジョニング、インベントリ、ライフサイクルサービスを組み合わせる機会を得る一方、パスキーは低保証環境における新規需要を制限していす。
レポートの主要ポイント
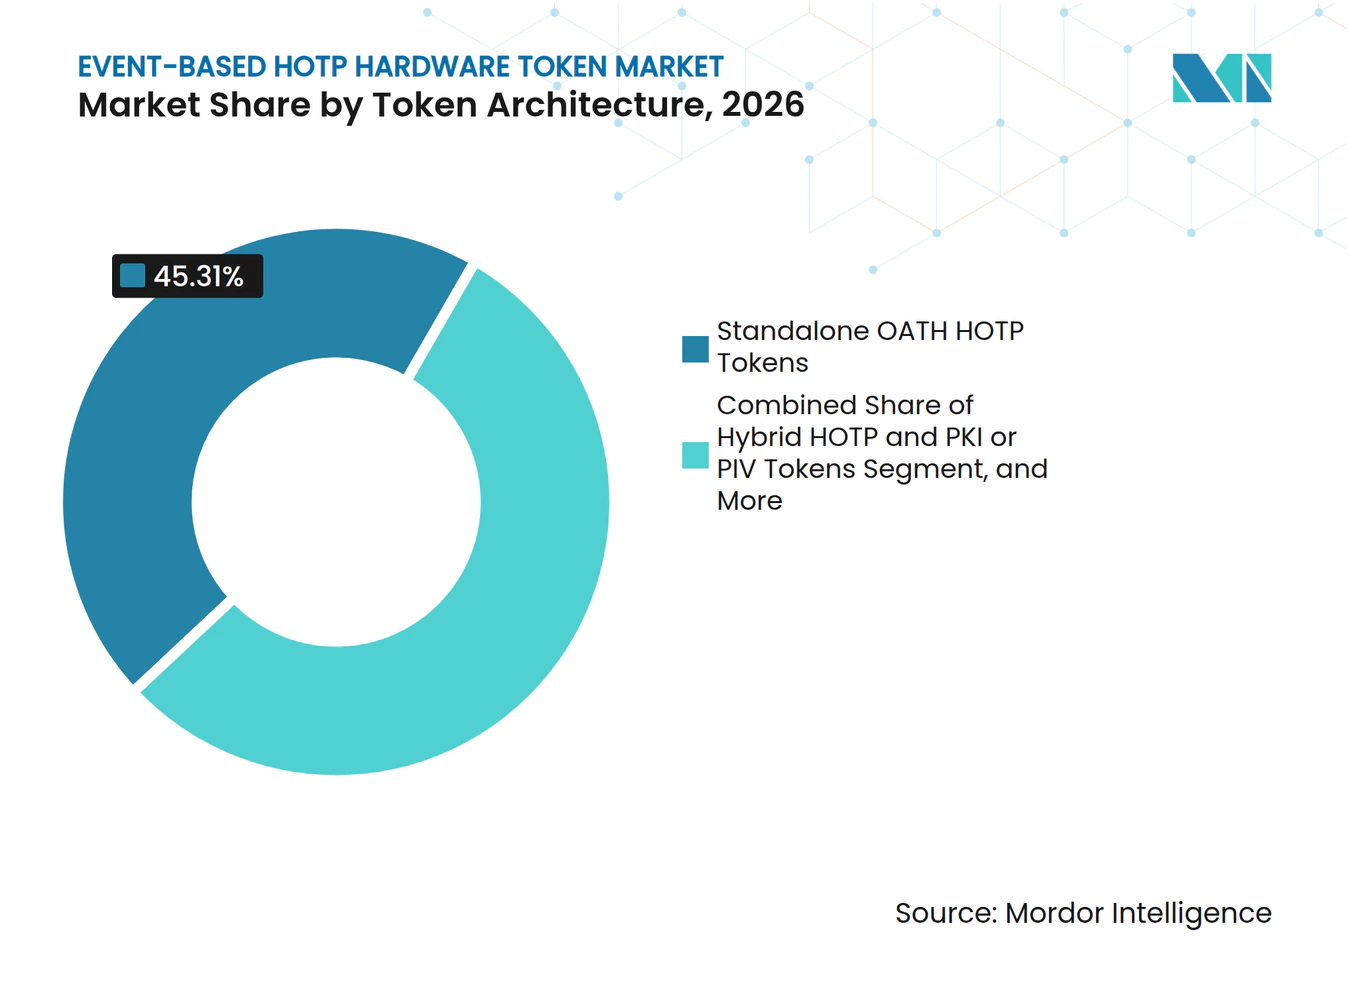
- トークンアーキテクチャ別では、スタンドアロンOATH HOTPトークンが2026年のイベントベースHOTPハードウェアトークン市場シェアの45.31%を占め、ハイブリッドHOTPおよびFIDO2セキュリティキーは2032年にかけてCAGR 6.69%で拡大すると予測されます。
- フォームファクター別では、キーフォブが2026年に48.12%のシェアを占め、USBセキュリティキーは2032年にかけてCAGR 6.87%で拡大すると予測されます。
- 接続性別では、非接続型トークンが2026年に58.34%のシェアを占め、USB接続型トークンは2032年にかけてCAGR 6.64%で拡大すると予測されます。
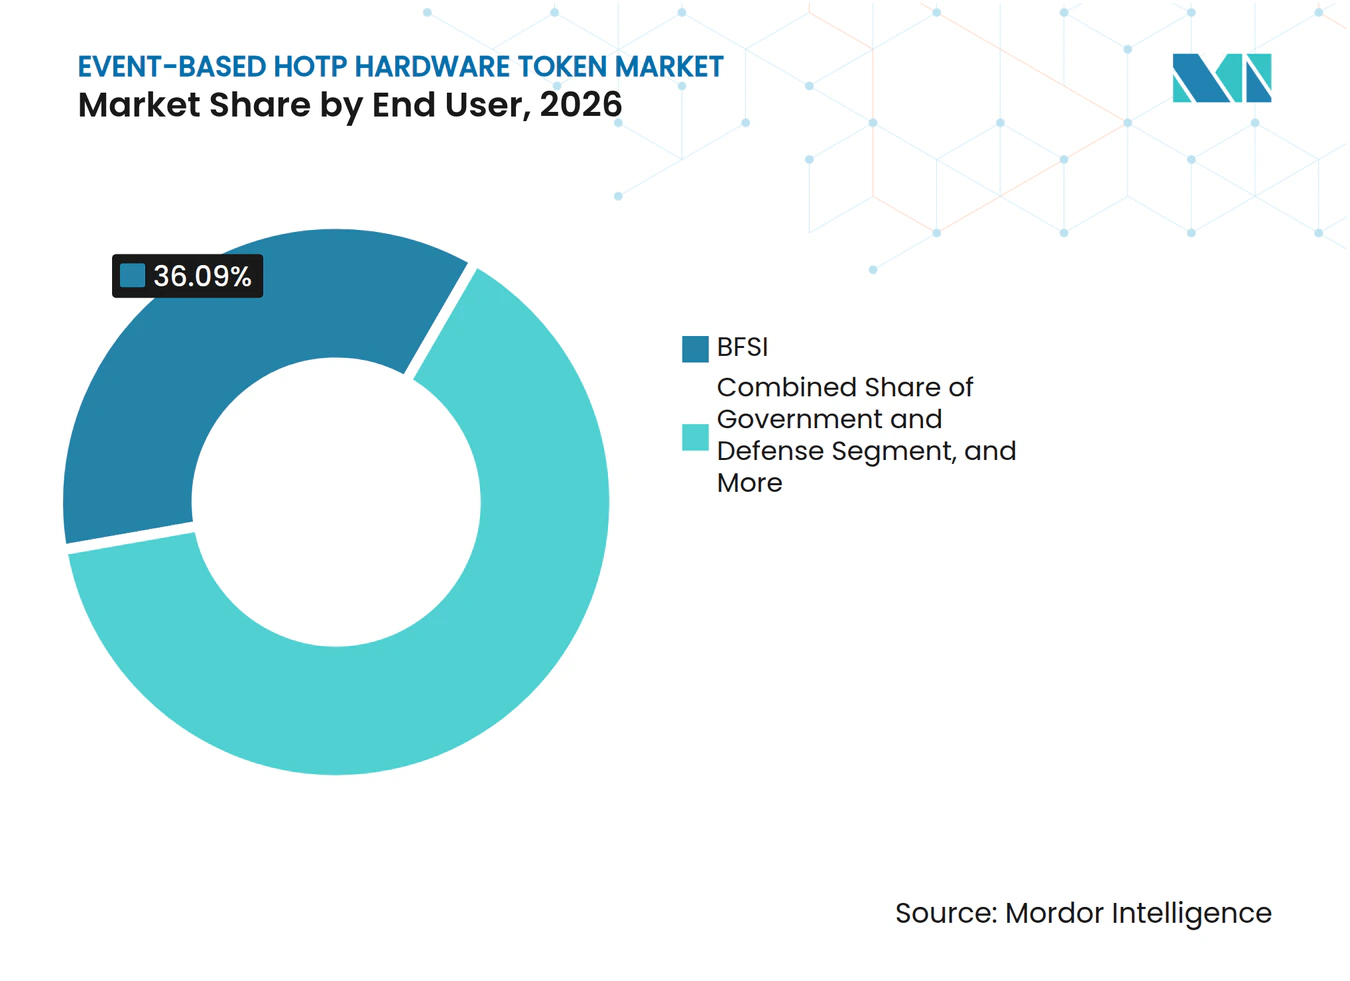
- エンドユーザー別では、BFSIが2026年に36.09%のシェアを占め、エンタープライズITおよび特権アクセス管理は2032年にかけてCAGR 7.08%で拡大すると予測されます。
- デプロイメントおよび販売モデル別では、オンプレミス認証インフラが2026年に69.73%のシェアを占め、パブリッククラウドアイデンティティプラットフォームは2032年にかけてCAGR 6.82%で拡大すると予測されます。
- 地域別では、北米が2026年に42.27%のシアを占め、アジア太平洋地域は2032年にかけてCAGR 6.88%で拡大すると予測されます。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アイデンティティベース攻撃の増加と規制によるMFA義務化 | +1.5% | グローバル | 短期(2年以内) |
| オフラインおよびエアギャップMFA要件の拡大 | +1.2% | 北米、欧州、アジア太平洋地域中核 | 中期(2〜4年) |
| フィッシング耐性ハイブリッドハードウェアキーの調達 | +1.0% | 北米およびEU、アジア太平洋地域への波及 | 中期(2〜4年) |
| 銀行および政府フリートにおけるレガシートークンの更新 | +0.8% | グローバル | 中期(2〜4年) |
| 低接続環境におけるカウンター同期許容 | +0.6% | アジア太平洋地域中核、中東・アフリカへの波及 | 長期(4年以上) |
| 特権アクセスおよびサードパーティアクセスへのハードウェアMFA利用の増加 | +0.5% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
アイデンティティベース攻撃の増加と規制によるMFA義務化
マイクロソフトは、イデンティティ攻撃の97%以上がパスワードベースであり、2025年上半期にアイデンティティベース攻撃が32%増加したと報告しました。同レポートでは、フィッシング耐性多要素認証が有効なクレデンシャルを使用した攻撃を含む99%以上の攻撃をブロックすると述べています。セキュリティチームがハードウェアバックド認証を任意の技術購入ではなく必要なコントロールとして扱う場合、イベントベースHOTPハードウェアトークン市場は恩恵を受けます。DORAは2025年1月に適用開始となり、欧州連合内の対象金融機関に対して運用レジリエンスの義務を課しています。NIST SP 800-63B-4も連邦デジタルアイデンティティプログラムの認証器要件を規定しており、規制対象ユーザーの長期調達サイクルを支援しています。[1] これらの条件により、ハードウェアトークンの購入はIT予算の短期的な変動の影響を受けにくくなっています。
オフラインおよびエアギャップMFA要件の拡大
イベントベースHOTPハードウェアトークン市場は、接続が利用できない、制限されている、または意図的に遮断されている環境に対応しています。機密ネットワーク、産業用制御システム、銀行バックオフィス、および軍事通信では、エアギャップまたは部分的に隔離されたアーキテクチャが使用される場合があります。HOTPはカウンターベースの方式を使用するため、認証時にクロック同期、インターネットアクセス、またはライブネットワーク検証を必要としません。ノルウェーのHealth North IKT HFは、eIDAS高保証に準拠した強力な二要素認証のための2025年調達を実施し、FIDO2ハードウェアキーを指定しました。ポーランドの内務省も、36ヶ月の認証環境を伴う150個のハードウェアトークンの2025年購入を入札しました。これらの購入は、インフラの近代化が物理的なクレデンシャルへの需要を置き換えるのではなく、維持できることを示しています。
フィッシング耐性ハイブリッドハードウェアキーの調達
組織は、別々のハードウェアプログラムを維持するのではなく、HOTPとFIDO2の両方をサポートする単一デバイスを調達することが増えています。そのため、イベントベースHOTPハードウェアトークン市場は、古いRADIUS環境と新しいアイデンティティプラットフォームの両方で動作するハイブリッドキーから恩恵を受けています。RSAのiShield Key 2シリーズは、FIPS 140-3レベル3認定デバイスにおいてFIDO2、OATH HOTP、PKI、およびPIVプロトコルをサポートしています。Thalesは2025年2月にOneWelcome FIDOキーライフサイクル管理を導入し、FIDO2プロビジョニングAPIを通じてMicrosoft Entra IDへのキーの事前登録を含めました。この設計により、大規模デプロイメントでの登録作業が軽減され、デバイスライフサイクル管理が購買決定の一部となります。また、フィッシング耐性認証への複数年にわたる移行期間中もHOTPを引き続き利用可能にします。
銀行および政府フリートにおけるレガシートークンの更新
銀行機関および政府機関は、定期的な更新ニーズを持つ大規模なハードウェアトークンフリートを運用しています。イベントベースHOTPハードウェアトークン市場は、2012年から2018年の間に購入されたデバイスが物理的な耐用年数の終わりに達し、現在の暗号要件に対して適合性が低下することで恩恵を受けます。2025年のポーランドの調達では、ハードウェアの更新と36ヶ月の認証環境を組み合わせており、デバイスの更新とインフラ作業が一般的にバンドルされていることを示しています。四川農村商業銀行は2026年2月に、イベントベース、タイムベース、チャレンジ型パスワードをサポートし、国内暗号サポートを備えたOTP認証アップグレードに関する通知を発行しました。このような仕様は、規制された銀行業務においてソフトウェアのみの代替手段の役割を制限する可能性があります。高額決済承認および特権アクセスに物理的な認証要素が必要な場合、更新需要は特に持続的です。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| パスキーおよびプラットフォーム認証器への移行 | -0.8% | 北米および欧州、アジア太平洋地域への波及 | 短期2年以内) |
| HOTPカウンター非同期と復旧の摩擦 | -0.5% | グローバル | 中期(2〜4年) |
| 現代のクラウドアイデンティティワークフローにおけるHOTPサポートの制限 | -0.4% | 北米およびEU | 中期(2〜4年) |
| バッテリー交換、インベントリ、および使用終了の負担 | -0.3% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
パスキーおよびプラットフォーム認証器への移行
プラットフォームネイティブ認証は、コンシューマーおよびミッドマーケット環境におけるスタンドアロントークンへの需要を減少させます。NIST SP 800-63B-4は、AAL2ユースケースに対して同期可能なパスキーを認めており、保証ニーズが低い場合にソフトウェアベースの認証をサポートできます。FIDOアライアンスは2025年に、調査対象企業の87%がパスキーへの移行を進めていると報告しましたが、多くはまだデプロイしていませんでした。イベントベースHOTPハードウェアトークン市場は、プラットフォーム認証器が規定のポリシー要件を満たす可能性があるAAL1およびAAL2デプロイメントにおいて最大の置き換えリスクに直面しています。ただし、NISTは認証器シークレットがエクスポート可能であるため、AAL3では同期可能な認証器を許可していません。ハードウェアバックドかつエクスポート不可のクレデンシャルは、そのため機密システム、防衛請負業者、および高額金融活動において引き続き役割を担います。
HOTPカウンター非同期と復旧の摩擦
カウンタードリフトはHOTPの運用上の欠点として残っています。ユーザーが認証試行を完了せずにコードを生成すると、トークンが同期外れになる可能性があります。タイムベースOTPとは異なり、トークンは時間ウィンドウ内での自動同期ではなく、カウンターの再調整が必要になる場合があります。これにより、大規模で分散したフリートを持つ組織にヘルプデスクの作業負荷が生じます。サプライヤーはより広いルックアヘッドウィンドウと自動検出を使用して復旧イベントを減らすことができますが、これらのコントロールは追加の設定要件を課します。そのため、イベントベースHOTPハードウェアトークン市場は、分散した従業員全体でシームレスで繰り返しの認証を必要とする環境では魅力が低くなります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
トークンアーキテクチャ別:
スタンドアロントークンがインストールベース需要を維持し、ハイブリッドキーが用途を拡大スタンドアロンOATH HOTPトークンは2026年に45.31%のシェアを占めました。その地位は、トークン検証が長年のアイデンティティおよびアクセスシステムに組み込まれている銀行、政府、および通信組織における実質的なインストールベースに基づいています。これらのユーザーは高い切り替えコストに直面しており、変更が認証サーバー、運用手順、ユーザートレーニング、および監査証拠に影響を与える可能性があります。表示されたコードはUSBまたはNFCインターフェースを必要としないため、デバイスはエアギャップデプロイメントおよび古いRADIUSチェーンに適しています。ファームウェアアップデートの不在は、デバイスの動作と設定を厳密に管理する組織にとって意図的なセキュリティ選択となり得ます。
ハイブリッドHOTPおよびFIDO2セキュリティキーは2032年にかけてCAGR 6.69%で拡大すると予測されます。このアーキテクチャにおけるイベントベースHOTPハードウェアトークン市場規模は、並行したデバイス購入や破壊的なシステム変更なしにレガシー換性とFIDO2への実用的な移行経路を必要とする企業によって牽引されています。ハイブリッドHOTPおよびPKIまたはPIVデバイスは、物理的および論理的アクセスクレデンシャルが単一デバイスに統合されつつある政府および防衛ユーザーに適しています。チャレンジレスポンスおよびトランザクション署名製品は、トランザクション固有のセキュリティステップを必要とする高額銀行フローに引き続き対応しています。Yubicoは2026年7月にYubiKey 5.8を発表し、CTAP 2.3サポートとWebAuthn署名拡張機能を導入して、アイデンティティウォレット、承認、および文書署名のためのハードウェアバックドパスキー機能を拡張しました。このリリースは、マルチプロトコルキーが物理的セキュリティモデルを維持しながらアイデンティティウォレット、承認、および文書署名のサポートを追加できることを示しています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
フォームファクター別:
キーフォブが幅広い互換性を維持し、USBキーが現代のアイデンティティプログラムをサポートキーフォブは2026年のイベントベースHOTPハードウェアトークン市場の48.12%を占めました。その使用は、銀行および政府全体の確立された認証サーバーとの低ユニットコスト、ドライバー不要の操作、および互換性に基づいています。キーフォブはUSBポート、NFCアンテナ、またはソフトウェアインストールを必要としないため、共有または制限されたワークステーションを使用するコンタクトセンター、オペレーションチーム、およびフィールド担当者に有用です。ディスプレイカードも銀行業務での使用が増えており、クレジットカードサイズのクレデンシャルがモバイルバンキングおよび企業財務活動をサポートしながら追加デバイスインベントリを削減できます。シンプルなフォームは、特定のエンドポイントに依存するデバイスではなく、信頼性が高く容易に発行できるクレデンシャルを必要とする組織において引き続き価値があります。
USBセキュリティキーは2032年にかけてCAGR 6.87%で拡大すると予測されます。その採用は、暗号デバイス認証、フィッシング耐性アクセス、およびラップトップベースのハイブリッドワクフォースのサポートを必要とするゼロトラストプログラムに続いています。HID Globalは2025年8月にCrescendoポートフォリオをCrescendoキー、Crescendoカード、およびOMNIKEY 5022リーダーで拡張しました。CrescendoキーはFIDO2、PKI、およびOATHをサポートしており、古い認証ワークフローと新しい認証ワークフローの両方にまたがるデバイスの商業的価値を示しています。スマートカードは、物理的アクセスと論理認証が組み合わされた政府、防衛、および医療デプロイメントを引き続きサポートし、デスクトップおよびポケットトークンは、より大きなディスプレイがユーザーの高額トランザクションコードの確認に役立つ場合に有用です。
接続性別:
非接続型トークンが隔離ネットワークをサポートし、USB製品が地位を確立非接続型トークンは2026年に58.34%のシェアを占めました。カウンターベースの設計により、使用時点での認証サーバーへのリアルタイム接続なしにワンタイムコードを生成します。これは、機密、エアギャップ、およびインフラ制約のある環境における決定的な特性であり、認証中のアクティブなトランスポートチャネルを回避します。政府ネットワーク、エネルギー制御システム、および金融バックオフィスプラットフォームはこのモデルを使用しており、データ居住地とコンパートメント化ルールがクラウド管理またはネットワーク同期の代替手段を除外できます。このカテゴリは、接続が利用できないまたは許可されていない場合でもユーザーがコードを生成できるため、停電時にも回復力があります。
USB接続型トークンは2032年にかけてCAGR 6.64%で拡大すると予測されます。企業は、同一の物理デバイスからハードウェア派生HOTPコードとWebAuthn認証をサポートするFIDO2対応USBキーを使用しています。YubicoのFIPSシリーズとFEITIANのePassトークンはFIPS 140-3レベル3認定を取得しており、検証済み暗号モジュールを必要とする調達プログラムをサポートしています。NFC製品は、モバイルファーストユーザーの摩擦を軽減するタップ認証ワークフローのためにコンシューマーバンキングおよび医療で使用されています。Bluetoothデバイスは、USBポートが利用できないモビリティ設定のより狭い範囲のアプリケーションに対応していますが、バッテリーニーズとセキュアペアリング管理が大規模フリートでの使用を制限しています。
エンドユーザー別:
BFSIが規制需要をリードし、特権アクセスプログラムが拡大BFSIは2026年に36.09%のシェアを占めました。金融機関は高いトランザクションリスクと認証コントロールに対する強い要件に直面しており、特に決済承認と機密銀行システムへのアクセスにおいてそうです。DORAは2025年1月から適用されており、対象金融機関に対してレジリエントなICTリスク管理を強化しています。日本の金融庁は2026年4月に、金融機関向けのフィッシング耐性多要素認証に関する啓発キャンペーンを実施しました。政府および防衛は別の重要なユーザーグループを構成しており、国家MFAプログラムおよび請負業者要件は、ネットワーク中断時にも機能し続けなければならないシステムを含機密システムに対して物理的なクレデンシャルを必要とすることが多いです。
エンタープライズITおよび特権アクセス管理は2032年にかけてCAGR 7.08%で拡大すると予測されます。組織は、サプライチェーンセキュリティインシデントが強力なユーザーアカウントによるリスクを露呈した後、サードパーティ請負業者、クラウド管理者、および運用技術チームへのハードウェアMFAを拡大しています。管理者が高特権ロールおよび機密インフラへのアクセスに対して明確な物理的クレデンシャルを必要とする場合、イベントベースHOTPハードウェアトークン業界は恩恵を受けます。医療機関は、持続的なランサムウェアリスクの中で電子健康記録システムおよび特権ワークステーション向けにハードウェアトークンをデプロイしています。通信および重要インフラオペレーターはネットワークオペレーションセンターでハードウェアMFAを使用し、教育および研究機関は政府のデータ取り扱い義務を通じて発展しつつある小規模な機会として残っています。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントおよび販売モデル別:
オンプレミスシステムがリードし、クラウド管理が柔軟性を追加オンプレミス認証インフラは2026年のイベントベースHOTPハードウェアトークン市場の69.73%を占めました。銀行、防衛機関、および政府省庁は、主権、レイテンシ、およびセキュリティ分類要件により、商業クラウドサービスを通じて認証トラフィックをルーティングしない場合があります。これらのユーザーは多くの場合、長期デプロイメント期間にわたってHOTP検証用に設計されたRADIUSサーバー、LDAPディレクトリ、およびアイデンティティシステムを維持しています。管理ソフトウェアがセキュリティオペレーションに統合されると、トークンサプライヤーは耐久性のあるアカウントを獲得します。更新は確立されたワークフロー、ガバナンスコントロール、およびユーザー集団を混乱させる可能性があるためです。そのため、イベントベースHOTPハードウェアトークン市場は、ローカルコントロールと予測可能な操作を必要とする環境において実質的なベースを維持しています。
パブリッククラウドアイデンティティプラットフォームは2032年にかけてCAGR 6.82%で拡大すると予測されます。クラウドネイティブ企業は、ハードウェアトークンフリートの集中プロビジョニング、ライフサイクル管理、インベントリ可視性、および監査証跡を求めています。OneSpanは2026年7月にDigipassONEを導入し、クラウドおよびオンプレミス環境全体でハードウェアトークン、モバイル認証器、FIDO2キー、パスキー、およびソフトウェア認証器のための統合プラットフォームとして提供しました。プライベートクラウドシステムは、パブリッククラウドデプロイメントと同じデータ主権の譲歩なしにクラウド運用モデルを望む中規模企業およ規制対象組織に引き続き関連しています。欧州およびアジア太平洋地域の国家主権クラウドプログラムはこのモデルをさらに支援し、デバイスとアイデンティティプラットフォーム統合を組み合わせるサプライヤーは、より広範な認証変化の中でも関連性を維持できます。
地域分析
北米イベントベースHOTPハードウェアトークン市場
北米は2026年のイベントベースHOTPハードウェアトークン市場シェアの42.27%を占めた。米国は国防調達および連邦認証要件を通じて地域需要の大部分を支えている。調達はFIPS 140-3認定に依存することが多く、機密性の高い連邦展開における適格製品のリストを絞り込んでいる。YubicoはYubiKey 5 FIPSシリーズについて2026年5月にFIPS 140-3認定を取得した。カナダとメキシコは金融セクターの近代化および国境を越えた防衛プログラムを通じて需要を加えている。
APACイベントベースHOTPハードウェアトークン市場
アジア太平洋地域は2032年までに6.88%のCAGRで拡大すると予測されている。同地域のイベントベースHOTPハードウェアトークン市場規模は、日本、中国、インド、韓国における銀行規制の強化およびデジタル金融サービスの拡大によって牽引されている。日本証券業協会は2025年7月に、証券取引口座活動に対するフィッシング耐性MFAを含むガイドラインの改訂草案を公表した。[2] 四川農村商業銀行の2026年調達では、国内暗号サポートを備えたイベントベース、タイムベース、およびチャレンジ型OTP機能が求められた。交通銀行は大口送金認証にHarmonyOSベースのデジタルシールドを導入し、地域がローカルコンプライアンス対応の認証技術に注力していることを示している。
EMEAおよび南米イベントベースHOTPハードウェアトークン市場
欧州では、金融機関、重要事業体、およびデジタルインフラプロバイダーにサイバーセキュリティ義務を課すDORAおよびNIS2により、実質的な需要が存在する。ドイツとフランスは重要な国内市場であり、英国は金融サービスおよびサイバーエッセンシャルズプログラムにおいて引き続き強固な管理を求めている。Swissbitは2025年5月にiShield Key 2を発表した。これはFIPS 140-3レベル3認定デバイスであり、FIDO2、HOTP、TOTP、およびPIVをサポートしている。中東は国家デジタルアイデンティティプログラムおよび金融セクターのサイバーセキュリティ要件を通じて台頭しつつある。アフリカは南アフリカとナイジェリアが牽引する初期段階にとどまっており、南米はより小さな基盤から発展しつつあり、ブラジルが最も直近の銀行業機会なっている。
競合ランドスケープ
市場集中度
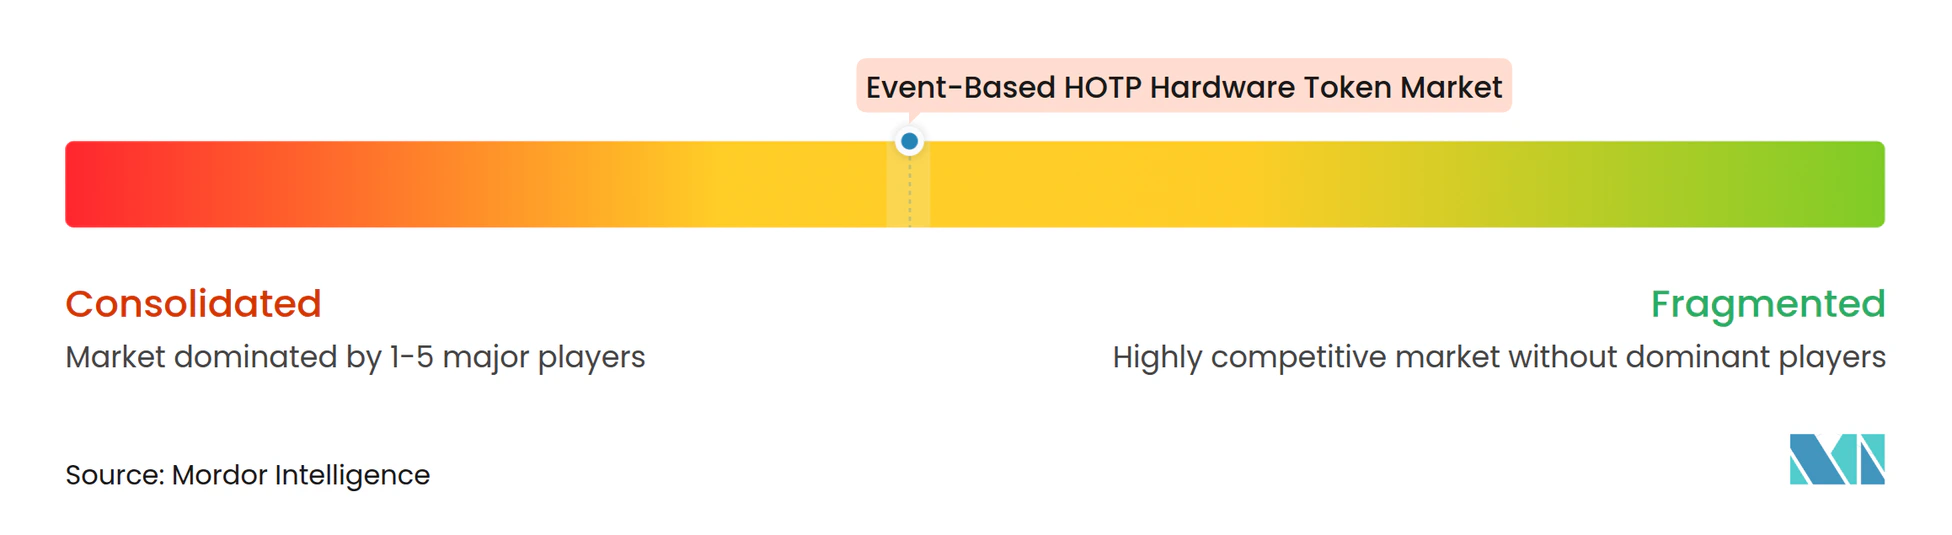
イベントベースHOTPハードウェアトークン市場は適度に集中しています。Thales、Yubico、RSA Security、FEITIAN、OneSpan、HID Global、およびEntrustは、認定カバレッジ、フォームファクターの範囲、およびライフサイクル管理能力で競合しています。Token2、Protectimus、Hypersecu、Deepnet Security、およびID Controlは、コスト重視、オープンスタンダード、および地域需要に対応しています。OTPアルゴリズムサポートは多くの製品で利用可能になったため、差別化要因としての特徴が薄れています。競争はアイデンティティプラットフォームとの統合、コンプライアンス要件への適合、および大規模なデバイスフリートを管理する能力へとシフトしています。
認定は連邦、防衛、およびその他の高保証調達における中心的な選定要因です。FEITIANは2026年1月にePassトークンのFIPS 140-3レベル3認定を発表しました。Yubicoは2026年5月にYubiKey 5 FIPSシリーズのFIPS 140-3検証を発表しました。Thalesは2025年2月にOneWelcome FIDOキーライフサイクル管理を追加し、Microsoft Entra IDへのセキュリティキーの事前登録を可能にしました[3]。これらの動きは、プロバイダーがデバイス販売と登録、失効、交換、および監査作業を削減するツールを組み合わせていることを示しています。そのため、イベントベースHOTPハードウェアトークン市場はデバイス更新サイクルとより広範な認証近代化を通じて顧客を維持できます。
専門サプライヤーは、規制パッケージングとプロトコルの幅広さを使用して大企業と競合しています。SwissbitのiShield Key 2は、認定ハードウェアを必要とするデプロイメントのためにFIDO2、PIV、およびHOTP機能を組み合わせています。多くの大手サプライヤーがエンタープライズおよび政府アカウントを優先するため、ミッドマーケットは引き続き重要な機会です。中小金融機関、地域政府、および医療システムは、クラウド管理ライフサイクル機能を備えた手頃なプログラムを必要とする場合があります。FIPS 140-3、FIDO認定、DORA、NIS2、およびCMMC 2.0は、実証可能な認定カバレッジを持つベンダーを優遇するコンプライアンス構造を作り出しています。競争環境は専門家にとって十分に広いままですが、認定とプラットフォーム統合が効果的な競争のコストを引き上げています。
イベントベースHOTPハードウェアトークン業界リーダー
-
Thales SA
-
RSA Security LLC
-
FEITIAN Technologies Co., Ltd.
-
OneSpan Inc.
-
Entrust Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
イベントベースHOTPハードウェアトークン市場 このレポートでカバーされる企業
- Thales SA
- RSA Security LLC
- FEITIAN Technologies Co., Ltd.
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Microcosm Ltd.
- Deepnet Security Ltd.
- SecureMetric Technology Sdn Bhd
- Fortinet, Inc.
- BIO-key International, Inc.
- Token2 Sàrl
- Protectimus Solutions LLP
- Hypersecu Information Systems, Inc.
- Ireth S.r.l.
- Authenex, Inc.
- SurePassID, Inc.
- Nexus Group AB
- ID Control B.V.
最近の産業開発事情 イベントベースHOTPハードウェアトークン市場
- 2026年7月:Yubicoは2026年7月21日にYubiKey 5.8の一般提供を発表し、CTAP 2.3サポートとWebAuthn署名拡張機能を導入して、アイデンティティウォレット、文書署名、エンタープライズワークフロー、およびAI駆動承認へのハードウェアバックドパスキー機能を拡張しました。YubiKey 5 FIPSシリーズはFIPS 140-3規制適合を維持するためにファームウェア5.7.4に留まり、CCNシリーズは最終的な再認定を継続しました。
- 2026年5月:Yubicoは、YubiKey 5 FIPSシリーズ、ファームウェア5.7.4に対してFIPS 140-3検証、証明書番号5291を取得し、DoD PKIクレデンシャルとFIDO2パスキーの両方を同時に保持する唯一の米国政府認定ハードウェア認証器となりました。DoD暗号要件に準拠したRSA-3072、RSA-4096、およびEd25519キーアルゴリズムの拡張サポートも含まれています。
- 2026年1月:FEITIAN Technologiesは2026年1月28日に、ePassトークン暗号モジュールがFIPS 140-3レベル3認定を達成し、NIST SP 800-63 AAL3要件を満たし、150カ国以上のエンタープライズ、金融、通信、政府、および教育顧客向けのFedRAMPコンプライアンスを確立したと発表しました。
- 2025年11月:OneSpanは2025年11月18日に、SCSK株式会社との提携により、日本最大の信託銀行である三井住友信託銀行向けにクラウドベースのFIDO認証ソリューションをデプロイしました。日本のモバイルバンキングにおける初のクラウドベースFIDO実装であるこのデプロイメントは、2025年に約6,900億円(44.4億米ドル)に上るアカウント乗っ取り詐欺損失を標的とし、フィッシング耐性MFAに関する金融庁の義務に準拠しています。
グローバルイベントベースHOTPハードウェアトークン市場レポートスコープ
イベントベースHOTPハードウェアトークン市場は、HMACベースワンタイムパスワード(HOTP)アルゴリズムに基づいてワンタイムパスワード(OTP)を生成する物理認証デバイスで構成されており、各パスワードはボタン押下や認証リクエストなどの特定のイベントに応じて生成されます。これらのトークンは、デジタルシステム、ネットワーク、アプリケーション、および機密情報を不正アクセスおよびクレデンシャルベース攻撃から保護するのに役立つ、時間非依存のイベント駆動型パスコードを生成することで、安全なユーザー認証とアクセス制御を可能にします。
イベントベースHOTPハードウェアトークン市場レポートは、トークンアーキテクチャ(スタンドアロンOATH HOTPトークン、ハイブリッドHOTPおよびFIDO2セキュリティキー、ハイブリッドHOTPおよびPKIまたはPIVトークン、チャレンジレスポンスおよびトランザクション署名トークン)、フォームファクター(キーフォブトークン、ディスプレイカード、USBセキュリティキー、スマートカード、デスクトップおよびポケットトークン)、接続性(非接続型、USB接続型、NFC対応、Bluetooth対応)、エンドユーザー(BFSI、政府および防衛、エンタープライズITおよび重要インフラ、医療、教育および研究)、デプロイメントモデル(オンプレミス、プライベートクラウド、パブリッククラウド)、および地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| スタンドアロンOATH HOTPトークン |
| ハイブリッドHOTPおよびFIDO2セキュリティキー |
| ハイブリッドHOTPおよびPKIまたはPIVトークン |
| チャレンジレスポンスおよびトランザクション署名トークン |
| キーフォブトークン |
| ディスプレイカード |
| USBセキュリティキー |
| スマートカード |
| デスクトップおよびポケットトークン |
| 非接続型 |
| USB接続型 |
| NFC対応 |
| Bluetooth対応 |
| BFSI |
| 政府および防衛 |
| エンタープライズITおよび特権アクセス |
| 医療 |
| 通信および重要インフラ |
| 教育および研究 |
| オンプレミス認証インフラ |
| プライベートクラウド認証 |
| パブリッククラウドアイデンティティプラットフォーム |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| スペイン | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| アフリカその他 |
| トークンアーキテクチャ別 | スタンドアロンOATH HOTPトークン | |
| ハイブリッドHOTPおよびFIDO2セキュリティキー | ||
| ハイブリッドHOTPおよびPKIまたはPIVトークン | ||
| チャレンジレスポンスおよびトランザクション署名トークン | ||
| フォームファクター別 | キーフォブトークン | |
| ディスプレイカード | ||
| USBセキュリティキー | ||
| スマートカード | ||
| デスクトップおよびポケットトークン | ||
| 接続性別 | 非接続型 | |
| USB接続型 | ||
| NFC対応 | ||
| Bluetooth対応 | ||
| エンドユーザー別 | BFSI | |
| 政府および防衛 | ||
| エンタープライズITおよび特権アクセス | ||
| 医療 | ||
| 通信および重要インフラ | ||
| 教育および研究 | ||
| デプロイメントおよび販売モデル別 | オンプレミス認証インフラ | |
| プライベートクラウド認証 | ||
| パブリッククラウドアイデンティティプラットフォーム | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| スペイン | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| アフリカその他 | ||
レポートで回答される主要な質問
イベントベースHOTPハードウェアトークン市場規模はどのくらいですか?
イベントベースHOTPハードウェアトークン市場は、2026年の1.61 ビリオン 米ドルから2032年までに2.29 ビリオン 米ドルへと、2027年から2032年にかけてCAGR 5.89%で増加すると予測されます。
組織がHOTPハードウェアトークンを引き続き使用する理由は何ですか?
エアギャップおよび低接続環境での認証をサポートし、同期可能なパスキーが適さない高保証要件を満たすことができます。
最大のシェアを持つトークンアーキテクチャはどれですか?
スタンドアロンOATH HOTPトークンは2026年に45.31%のシェアを占めました。これは銀行、政府、および通信認証システムに組み込まれているためです。
最も急速に拡大しているフォームファクターはどれですか?
USBセキュリティキーは、フィッシング耐性アクセスおよびデバイス認証要件に支えられ、2032年にかけてCAGR 6.87%で拡大すると予測されます。
需要をリードするエンドユーザーグループはどれですか?
BFSIは2026年に36.09%のシェアを占め、銀行業務における高いトランザクションリスクとセキュリティ要件を反映しています。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、主要経済圏全体で金融サービスのデジタル化と認証規則が進展する中、2032年にかけてCAGR 6.88%で拡大すると予測されます。