
Tamaño y Participación del Mercado de Tokens de Hardware HOTP Basados en Eventos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.72 Mil millones de dólares |
| Tamaño del Mercado (2032) | 2.29 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 5.89 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Tokens de Hardware HOTP Basados en Eventos por Mordor Intelligence
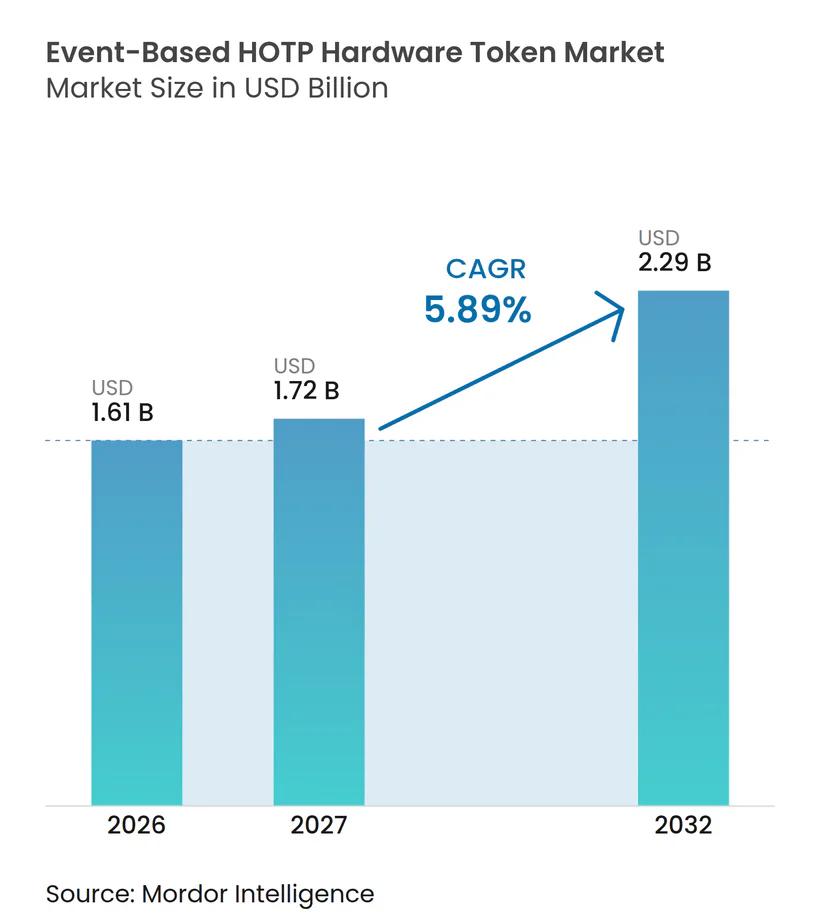
Se proyecta que el tamaño del mercado de tokens de hardware HOTP basados en eventos se expanda desde 1,61 mil millones de USD en 2026 y 1,72 mil millones de USD en 2027 hasta 2,29 mil millones de USD en 2032, registrando una CAGR del 5,89% entre 2027 y 2032. El mercado de tokens de hardware HOTP basados en eventos está impulsado por ataques de identidad más frecuentes y normativas que exigen una autenticación más sólida en entornos regulados. Las credenciales de hardware siguen siendo importantes donde las redes están aisladas, los datos deben permanecer dentro de una jurisdicción, o las organizaciones necesitan una credencial que no dependa de una conexión activa. La demanda también está evolucionando hacia dispositivos que admiten tanto flujos de trabajo HOTP heredados como FIDO2, lo que permite a las organizaciones actualizar sus programas de autenticación sin reemplazar todos los sistemas existentes a la vez. Este enfoque brinda a los proveedores la oportunidad de combinar dispositivos con servicios de aprovisionamiento, inventario y ciclo de vida, mientras que las claves de acceso limitan la nueva demanda en entornos de menor nivel de garantía.
Conclusiones Clave del Informe
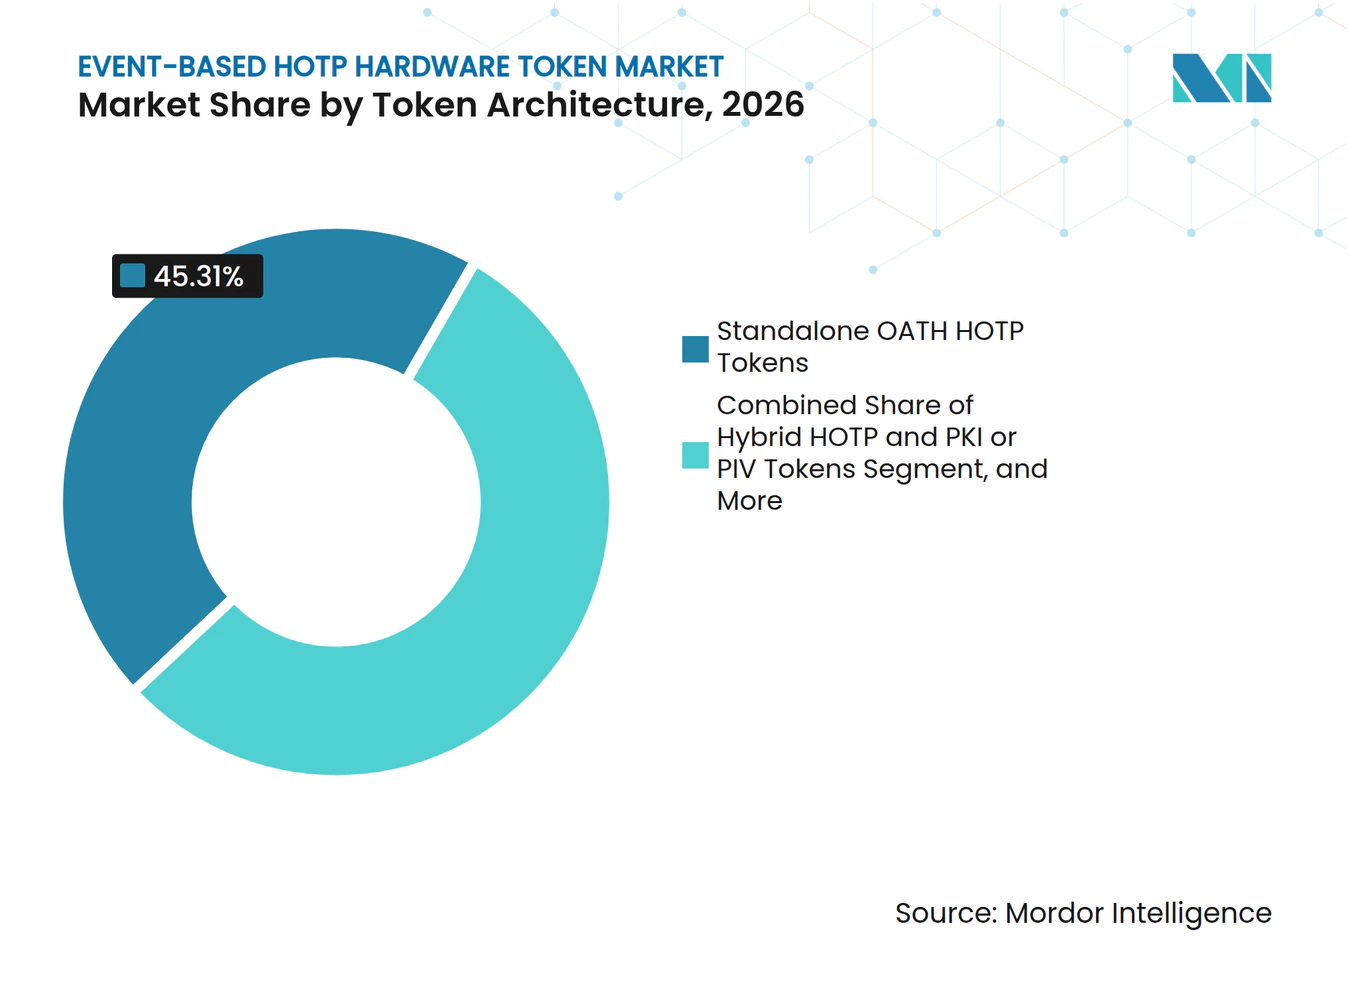
- Por arquitectura de token, los tokens OATH HOTP independientes representaron el 45,31% de la participación del mercado de tokens de hardware HOTP basados en eventos en 2026, mientras que se proyecta que las claves de seguridad híbridas HOTP y FIDO2 se expandan a una CAGR del 6,69% hasta 2032.
- Por factor de forma, los llaveros representaron una participación del 48,12% en 2026, mientras que se proyecta que las claves de seguridad USB se expandan a una CAGR del 6,87% hasta 2032.
- Por conectividad, los tokens desconectados representaron una participación del 58,34% en 2026, mientras que se proyecta que los tokens conectados por USB se expandan a una CAGR del 6,64% hasta 2032.
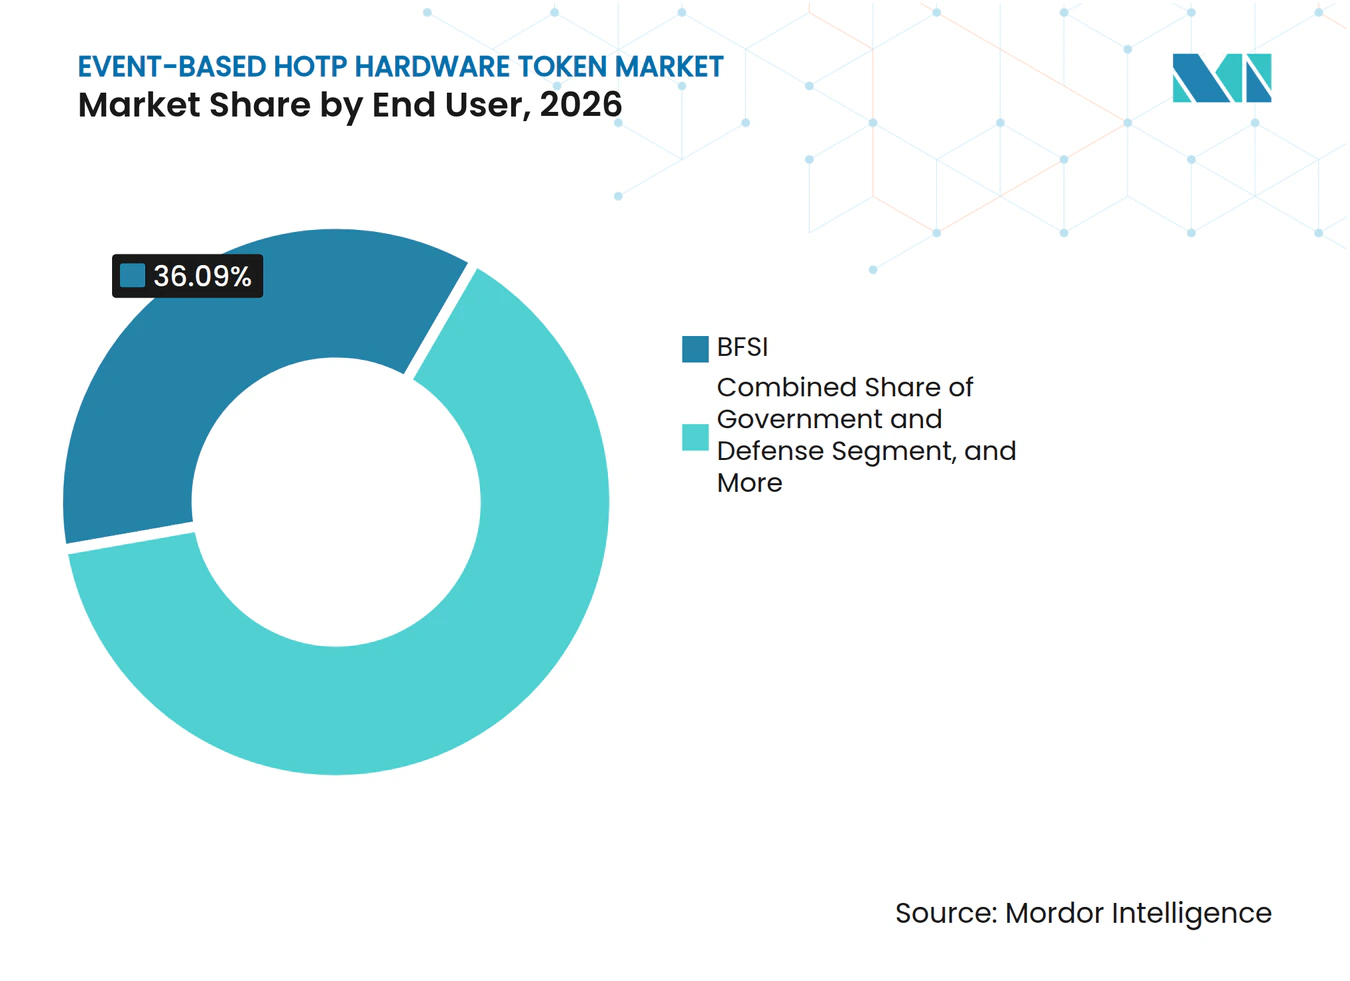
- Por usuario final, BFSI representó una participación del 36,09% en 2026, mientras que se proyecta que la gestión de TI empresarial y acceso privilegiado se expanda a una CAGR del 7,08% hasta 2032.
- Por modelo de implementación y ventas, la infraestructura de autenticación local representó una participación del 69,73% en 2026, mientras que se proyecta que las plataformas de identidad en nube pública se expandan a una CAGR del 6,82% hasta 2032.
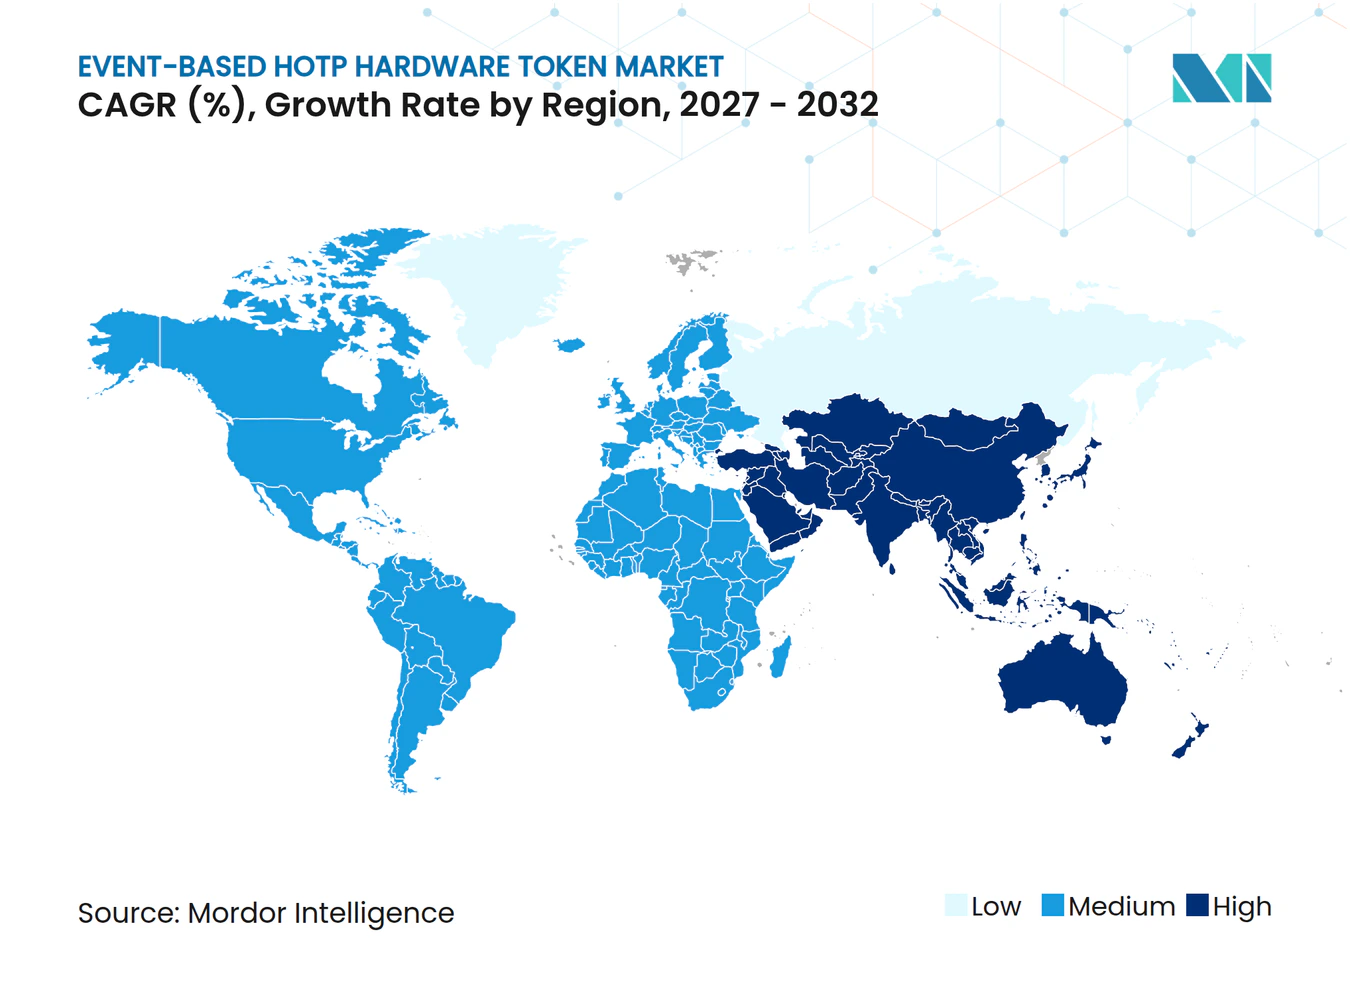
- Por geografía, América del Norte tuvo una participación del 42,27% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 6,88% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Ataques Basados en Identidad y Mandatos Regulatorios de MFA | +1.5% | Global | Corto plazo (≤ 2 años) |
| Expansión de los Requisitos de MFA sin Conexión y con Aislamiento de Red | +1.2% | Núcleo de América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Adquisición de Claves de Hardware Híbridas Resistentes al Phishing | +1.0% | América del Norte y UE, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Reemplazo de Tokens Heredados en Flotas Bancarias y Gubernamentales | +0.8% | Global | Mediano plazo (2-4 años) |
| Tolerancia a la Contrasincronización en Entornos de Baja Conectividad | +0.6% | Núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Largo plazo (≥ 4 años) |
| Uso Creciente de MFA de Hardware para Acceso Privilegiado y de Terceros | +0.5% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de Ataques Basados en Identidad y Mandatos Regulatorios de MFA
Microsoft informó que más del 97% de los ataques de identidad estaban basados en contraseñas y que los ataques basados en identidad aumentaron un 32% en el primer semestre de 2025. El mismo informe señaló que la autenticación multifactor resistente al phishing bloquea más del 99% de los ataques, incluidos los casos que involucran credenciales válidas. El mercado de tokens de hardware HOTP basados en eventos se beneficia cuando los equipos de seguridad tratan la autenticación respaldada por hardware como un control necesario en lugar de una adquisición tecnológica discrecional. DORA entró en vigor en enero de 2025, imponiendo obligaciones de resiliencia operativa a las entidades financieras cubiertas en la Unión Europea. NIST SP 800-63B-4 también describe los requisitos de autenticador para los programas federales de identidad digital, lo que respalda ciclos de adquisición más largos para los usuarios regulados.[1] Estas condiciones hacen que las adquisiciones de tokens de hardware estén menos expuestas a cambios a corto plazo en los presupuestos generales de TI.
Expansión de los Requisitos de MFA sin Conexión y con Aislamiento de Red
El mercado de tokens de hardware HOTP basados en eventos atiende entornos donde la conectividad no está disponible, está restringida o se ha eliminado intencionalmente. Las redes clasificadas, los sistemas de control industrial, las oficinas administrativas bancarias y las comunicaciones militares pueden utilizar arquitecturas con aislamiento de red o parcialmente aisladas. HOTP utiliza un método basado en contador, por lo que no requiere sincronización de reloj, acceso a internet ni validación de red en tiempo real durante la autenticación. El organismo noruego Health North IKT HF emitió en 2025 una licitación para autenticación sólida de dos factores alineada con el alto nivel de garantía de eIDAS y especificó claves de hardware FIDO2. El Ministerio del Interior de Polonia también licitó en 2025 la adquisición de 150 tokens de hardware con un entorno de autenticación de 36 meses. Estas adquisiciones demuestran que la modernización de infraestructuras puede preservar la demanda de credenciales físicas en lugar de reemplazarlas.
Adquisición de Claves de Hardware Híbridas Resistentes al Phishing
Las organizaciones adquieren cada vez más un único dispositivo que admite HOTP y FIDO2 en lugar de mantener programas de hardware separados. El mercado de tokens de hardware HOTP basados en eventos se beneficia, por tanto, de las claves híbridas que funcionan con entornos RADIUS más antiguos y plataformas de identidad más modernas. La serie iShield Key 2 de RSA admite los protocolos FIDO2, OATH HOTP, PKI y PIV en un dispositivo certificado FIPS 140-3 Nivel 3. Thales presentó OneWelcome FIDO Key Lifecycle Management en febrero de 2025, incluyendo el prerregistro de claves con Microsoft Entra ID a través de las API de aprovisionamiento FIDO2. Este diseño reduce el trabajo de inscripción en implementaciones a gran escala y convierte la gestión del ciclo de vida del dispositivo en parte de la decisión de compra. También permite que HOTP siga disponible durante migraciones plurianuales hacia la autenticación resistente al phishing.
Reemplazo de Tokens Heredados en Flotas Bancarias y Gubernamentales
Las instituciones bancarias y los organismos gubernamentales operan grandes flotas de tokens de hardware con necesidades de reemplazo programadas. El mercado de tokens de hardware HOTP basados en eventos se beneficia de los dispositivos adquiridos entre 2012 y 2018, que están llegando al final de su vida útil física y resultan cada vez menos adecuados para los requisitos criptográficos actuales. La licitación polaca de 2025 combinó la renovación del hardware con un entorno de autenticación de 36 meses, lo que ilustra cómo el reemplazo de dispositivos y el trabajo de infraestructura suelen agruparse. El Banco Rural Comercial de Sichuan emitió en febrero de 2026 un aviso sobre una actualización de autenticación OTP que admite contraseñas basadas en eventos, en tiempo y de tipo desafío, con soporte criptográfico nacional. Dichas especificaciones pueden limitar el papel de las alternativas exclusivamente de software en la banca regulada. La demanda de reemplazo es especialmente duradera donde las aprobaciones de pagos de alto valor y el acceso privilegiado requieren un factor de autenticación físico.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Migración hacia Claves de Acceso y Autenticadores de Plataforma | -0.8% | América del Norte y Europa, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Desincronización del Contador HOTP y Fricción en la Recuperación | -0.5% | Global | Mediano plazo (2-4 años) |
| Soporte Limitado de HOTP en Flujos de Trabajo de Identidad en Nube Modernos | -0.4% | América del Norte y UE | Mediano plazo (2-4 años) |
| Carga de Reemplazo de Baterías, Inventario y Fin de Vida Útil | -0.3% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Migración hacia Claves de Acceso y Autenticadores de Plataforma
La autenticación nativa de plataforma reduce la demanda de tokens independientes en entornos de consumo y mercado medio. NIST SP 800-63B-4 reconoce las claves de acceso sincronizables para casos de uso AAL2, lo que puede respaldar la autenticación basada en software donde el nivel de garantía requerido es menor. La Alianza FIDO informó en 2025 que el 87% de las empresas encuestadas estaban avanzando hacia las claves de acceso, aunque muchas aún no las habían implementado. El mercado de tokens de hardware HOTP basados en eventos enfrenta su mayor riesgo de desplazamiento en implementaciones AAL1 y AAL2, donde un autenticador de plataforma puede cumplir el requisito de política establecido. Sin embargo, NIST no permite autenticadores sincronizables en AAL3 porque el secreto del autenticador es exportable. Las credenciales respaldadas por hardware y no exportables, por tanto, conservan un papel para los sistemas clasificados, los contratistas de defensa y las actividades financieras de alto valor.
Desincronización del Contador HOTP y Fricción en la Recuperación
La deriva del contador sigue siendo un inconveniente operativo para HOTP. Un token puede desincronizarse cuando un usuario genera códigos sin completar un intento de autenticación. A diferencia de la OTP basada en tiempo, el token puede requerir una realineación del contador en lugar de una sincronización automática dentro de una ventana de tiempo. Esto genera una carga de trabajo para el servicio de asistencia técnica en organizaciones con flotas grandes y dispersas. Los proveedores pueden utilizar ventanas de anticipación más amplias y detección automatizada para reducir los eventos de recuperación, pero esos controles imponen requisitos de configuración adicionales. El mercado de tokens de hardware HOTP basados en eventos resulta, por tanto, menos atractivo en entornos que requieren una autenticación fluida y repetida en fuerzas de trabajo distribuidas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Arquitectura de Token:
Los Tokens Independientes Mantienen la Demanda de la Base Instalada Mientras las Claves Híbridas Amplían el UsoLos tokens OATH HOTP independientes representaron una participación del 45,31% en 2026. Su posición se sustenta en bases instaladas sustanciales en organizaciones bancarias, gubernamentales y de telecomunicaciones, donde la validación de tokens está integrada en sistemas de identidad y acceso de larga data. Estos usuarios enfrentan altos costos de cambio porque una modificación puede afectar los servidores de autenticación, los procedimientos operativos, la capacitación de usuarios y la evidencia de auditoría. Los dispositivos siguen siendo adecuados para implementaciones con aislamiento de red y cadenas RADIUS más antiguas porque un código mostrado no requiere una interfaz USB o NFC. La ausencia de actualizaciones de firmware puede ser una elección de seguridad deliberada para organizaciones que controlan estrictamente el comportamiento y la configuración de los dispositivos.
Se proyecta que las claves de seguridad híbridas HOTP y FIDO2 se expandan a una CAGR del 6,69% hasta 2032. El tamaño del mercado de tokens de hardware HOTP basados en eventos para esta arquitectura está impulsado por empresas que requieren compatibilidad con sistemas heredados y una vía práctica hacia FIDO2 sin adquisiciones paralelas de dispositivos ni cambios disruptivos en el sistema. Los dispositivos híbridos HOTP y PKI o PIV son adecuados para usuarios gubernamentales y de defensa cuyas credenciales de acceso físico y lógico están convergiendo en un único dispositivo. Los productos de respuesta a desafíos y firma de transacciones continúan atendiendo los flujos bancarios de alto valor que necesitan un paso de seguridad específico para cada transacción. Yubico anunció YubiKey 5.8 en julio de 2026 con soporte CTAP 2.3 y la extensión de firma WebAuthn para funciones de clave de acceso respaldadas por hardware. El lanzamiento ilustra cómo una clave multiprotocolo puede añadir soporte para carteras de identidad, aprobaciones y firma de documentos mientras preserva el modelo de seguridad física.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Factor de Forma:
Los Llaveros Mantienen Amplia Compatibilidad Mientras las Claves USB Respaldan los Programas de Identidad ModernosLos llaveros representaron el 48,12% del mercado de tokens de hardware HOTP basados en eventos en 2026. Su uso se sustenta en bajos costos unitarios, operación sin controladores y compatibilidad con servidores de autenticación establecidos en el sector bancario y gubernamental. Un llavero no requiere puerto USB, antena NFC ni instalación de software, lo que lo hace útil para centros de contacto, equipos de operaciones y personal de campo que utilizan estaciones de trabajo compartidas o restringidas. Las tarjetas con pantalla también ganan terreno en la banca porque una credencial del tamaño de una tarjeta de crédito puede reducir el inventario adicional de dispositivos al tiempo que respalda la banca móvil y las actividades de tesorería corporativa. La forma simple sigue siendo valiosa donde las organizaciones necesitan una credencial confiable y de fácil emisión en lugar de un dispositivo dependiente de un endpoint específico.
Se proyecta que las claves de seguridad USB se expandan a una CAGR del 6,87% hasta 2032. Su adopción sigue los programas de confianza cero que requieren atestación criptográfica de dispositivos, acceso resistente al phishing y soporte para fuerzas de trabajo híbridas basadas en portátiles. HID Global amplió su cartera Crescendo en agosto de 2025 con la Crescendo Key, las Crescendo Cards y el lector OMNIKEY 5022. La Crescendo Key admite FIDO2, PKI y OATH, lo que demuestra el valor comercial de un dispositivo que abarca flujos de trabajo de autenticación tanto antiguos como modernos. Las tarjetas inteligentes continúan respaldando implementaciones gubernamentales, de defensa y sanitarias donde el acceso físico y la autenticación lógica se combinan, mientras que los tokens de escritorio y de bolsillo siguen siendo útiles donde una pantalla más grande ayuda a los usuarios a verificar códigos de transacciones de alto valor.
Por Conectividad:
Los Tokens Desconectados Respaldan Redes Aisladas Mientras los Productos USB Ganan TerrenoLos tokens desconectados representaron una participación del 58,34% en 2026. Su diseño basado en contador genera una contraseña de un solo uso sin una conexión en tiempo real al servidor de autenticación en el punto de uso. Esta es una propiedad definitoria en entornos clasificados, con aislamiento de red y con restricciones de infraestructura, ya que evita un canal de transporte activo durante la autenticación. Las redes gubernamentales, los sistemas de control de energía y las plataformas de administración financiera utilizan este modelo, en el que las reglas de residencia de datos y compartimentación pueden excluir alternativas gestionadas en la nube o sincronizadas en red. La categoría también es resiliente durante interrupciones porque el usuario puede generar un código incluso cuando una conexión no está disponible o no está permitida.
Se proyecta que los tokens conectados por USB se expandan a una CAGR del 6,64% hasta 2032. Las empresas utilizan claves USB compatibles con FIDO2 que admiten códigos HOTP derivados de hardware y autenticación WebAuthn desde el mismo dispositivo físico. La Serie FIPS de Yubico y el ePass Token de FEITIAN han obtenido la certificación FIPS 140-3 Nivel 3, lo que respalda los programas de adquisición que necesitan módulos criptográficos validados. Los productos NFC se utilizan en la banca de consumo y la atención sanitaria para flujos de trabajo de autenticación por aproximación que reducen la fricción para los usuarios con enfoque en dispositivos móviles. Los dispositivos Bluetooth atienden una gama más reducida de aplicaciones y entornos de movilidad donde los puertos USB no están disponibles, aunque las necesidades de batería y la gestión del emparejamiento seguro limitan su uso en flotas más grandes.
Por Usuario Final:
BFSI Lidera la Demanda Regulada Mientras los Programas de Acceso Privilegiado se ExpandenBFSI representó una participación del 36,09% en 2026. Las instituciones financieras enfrentan un alto riesgo de transacciones y fuertes requisitos de controles de autenticación, especialmente para aprobaciones de pagos y acceso a sistemas bancarios sensibles. DORA se aplica desde enero de 2025 y refuerza la gestión resiliente del riesgo de TIC para las entidades financieras cubiertas. La Agencia de Servicios Financieros de Japón lanzó una campaña de concienciación pública en abril de 2026 sobre la autenticación multifactor resistente al phishing para instituciones financieras. El gobierno y la defensa constituyen otro grupo de usuarios sustancial porque los programas nacionales de MFA y los requisitos para contratistas a menudo exigen credenciales físicas para sistemas sensibles, incluidos aquellos que deben permanecer funcionales durante interrupciones de red.
Se proyecta que la gestión de TI empresarial y acceso privilegiado se expanda a una CAGR del 7,08% hasta 2032. Las organizaciones están extendiendo el MFA de hardware a contratistas externos, administradores de nube y equipos de tecnología operativa tras incidentes de seguridad en la cadena de suministro que expusieron los riesgos que plantean las cuentas de usuarios con amplios privilegios. La industria de tokens de hardware HOTP basados en eventos se beneficia cuando los administradores necesitan una credencial física diferenciada para roles de alto privilegio y para el acceso a infraestructuras sensibles. Las organizaciones sanitarias están implementando tokens de hardware para sistemas de registros de salud electrónicos y estaciones de trabajo privilegiadas ante los persistentes riesgos de ransomware. Los operadores de telecomunicaciones e infraestructuras críticas utilizan MFA de hardware en centros de operaciones de red, mientras que las instituciones educativas y de investigación siguen siendo una oportunidad menor que se está desarrollando a través de las obligaciones gubernamentales de manejo de datos.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Implementación y Ventas:
Los Sistemas Locales Lideran Mientras la Gestión en Nube Añade FlexibilidadLa infraestructura de autenticación local representó el 69,73% del mercado de tokens de hardware HOTP basados en eventos en 2026. Los bancos, las agencias de defensa y los ministerios gubernamentales pueden no enrutar el tráfico de autenticación a través de servicios de nube comerciales debido a requisitos de soberanía, latencia y clasificación de seguridad. Estos usuarios suelen mantener servidores RADIUS, directorios LDAP y sistemas de identidad diseñados para la validación HOTP durante períodos de implementación prolongados. Los proveedores de tokens obtienen cuentas duraderas una vez que el software de gestión se integra en las operaciones de seguridad, ya que el reemplazo puede interrumpir los flujos de trabajo establecidos, los controles de gobernanza y las poblaciones de usuarios. El mercado de tokens de hardware HOTP basados en eventos, por tanto, mantiene una base sustancial en entornos que requieren control local y operación predecible.
Se proyecta que las plataformas de identidad en nube pública se expandan a una CAGR del 6,82% hasta 2032. Las empresas nativas de la nube buscan aprovisionamiento centralizado, gestión del ciclo de vida, visibilidad del inventario y registros de auditoría para las flotas de tokens de hardware. OneSpan presentó DigipassONE en julio de 2026 como una plataforma unificada para tokens de hardware, autenticadores móviles, claves FIDO2, claves de acceso y autenticadores de software en entornos de nube y locales. Los sistemas de nube privada siguen siendo relevantes para las medianas empresas y las organizaciones reguladas que desean modelos operativos en la nube sin las mismas concesiones de soberanía de datos que la implementación en nube pública. Los programas nacionales de nube soberana en Europa y Asia-Pacífico respaldan aún más este modelo, mientras que los proveedores que combinan dispositivos con integración de plataformas de identidad pueden seguir siendo relevantes en medio de cambios más amplios en la autenticación.
Análisis Geográfico
Mercado de Tokens de Hardware HOTP Basados en Eventos en América del Norte
América del Norte concentró el 42,27% de la cuota del mercado de tokens de hardware HOTP basados en eventos en 2026. Estados Unidos sustenta la mayor parte de la demanda regional a través de la adquisición de equipos de defensa y los requisitos federales de autenticación. Las adquisiciones suelen depender de la validación FIPS 140-3, lo que reduce la lista de productos elegibles en implementaciones federales sensibles. Yubico recibió la validación FIPS 140-3 para la serie YubiKey 5 FIPS en mayo de 2026. Canadá y México añaden demanda a través de la modernización del sector financiero y los programas de defensa transfronterizos.
Mercado de Tokens de Hardware HOTP Basados en Eventos en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 6,88% hasta 2032. El tamaño del mercado de tokens de hardware HOTP basados en eventos en la región está impulsado por requisitos bancarios más estrictos y la expansión de los servicios financieros digitales en Japón, China, India y Corea del Sur. La Asociación de Distribuidores de Valores de Japón publicó un borrador de revisión de directrices en julio de 2025 que incluía la autenticación multifactor resistente al phishing para las actividades de las cuentas de negociación de valores.[2] La licitación de 2026 del Banco Comercial Rural de Sichuan exigía capacidades OTP basadas en eventos, basadas en tiempo y de tipo desafío con soporte criptográfico nacional. El Banco de Comunicaciones desplegó un escudo digital basado en HarmonyOS para la autenticación de transferencias de alto valor, lo que ilustra el enfoque regional en tecnología de autenticación conforme a las normativas locales.
Mercado de Tokens de Hardware HOTP Basados en Eventos en EMEA y América del Sur
Europa presenta una demanda significativa debido a DORA y NIS2, que imponen obligaciones de ciberseguridad a las instituciones financieras, las entidades esenciales y los proveedores de infraestructura digital. Alemania y Francia son mercados nacionales importantes, mientras que el Reino Unido continúa exigiendo controles sólidos en los servicios financieros y los programas Cyber Essentials. Swissbit presentó el iShield Key 2 en mayo de 2025, un dispositivo con certificación FIPS 140-3 Nivel 3 que admite FIDO2, HOTP, TOTP y PIV. Oriente Medio está emergiendo a través de programas nacionales de identidad digital y requisitos de ciberseguridad en el sector financiero. África se encuentra en una etapa temprana, liderada por Sudáfrica y Nigeria, mientras que América del Sur se está desarrollando desde una base más pequeña, con Brasil como la oportunidad bancaria más inmediata.
Panorama Competitivo
Concentración del Mercado
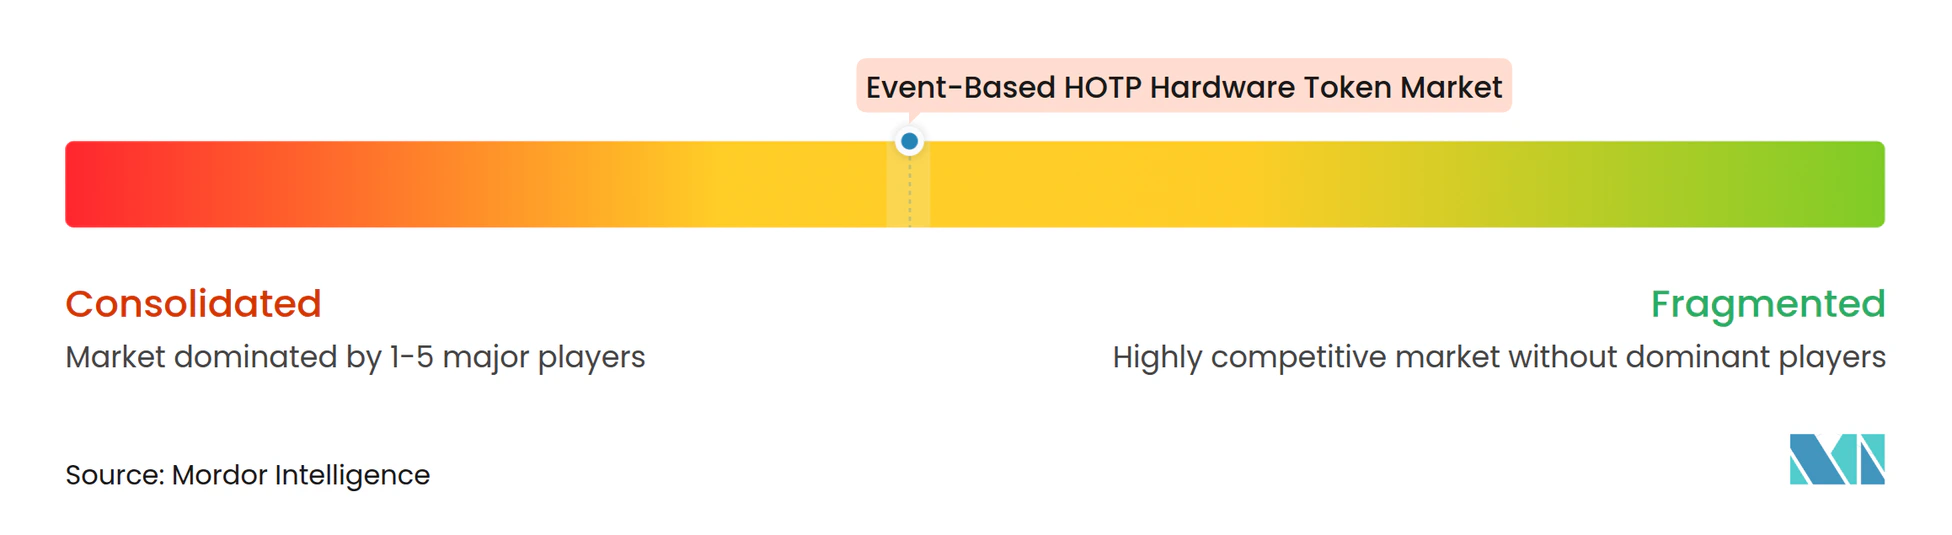
El mercado de tokens de hardware HOTP basados en eventos está moderadamente consolidado. Thales, Yubico, RSA Security, FEITIAN, OneSpan, HID Global y Entrust compiten en cobertura de certificaciones, gama de factores de forma y capacidades de gestión del ciclo de vida. Token2, Protectimus, Hypersecu, Deepnet Security e ID Control atienden la demanda sensible al costo, de estándares abiertos y regional. El soporte del algoritmo OTP se ha vuelto menos diferenciador porque está disponible en muchos productos. La competencia se ha desplazado hacia la integración con plataformas de identidad, la alineación con los requisitos de cumplimiento normativo y la capacidad de gestionar flotas de dispositivos a escala.
La certificación es un factor de selección central en las adquisiciones federales, de defensa y otras de alta garantía. FEITIAN anunció la certificación FIPS 140-3 Nivel 3 para su ePass Token en enero de 2026. Yubico anunció la validación FIPS 140-3 para su Serie YubiKey 5 FIPS en mayo de 2026. Thales añadió OneWelcome FIDO Key Lifecycle Management en febrero de 2025 para habilitar el prerregistro de claves de seguridad con Microsoft Entra ID[3]. Estos movimientos muestran que los proveedores están combinando la venta de dispositivos con herramientas que reducen el esfuerzo de inscripción, revocación, reemplazo y auditoría. El mercado de tokens de hardware HOTP basados en eventos puede, por tanto, retener clientes a través de ciclos de renovación de dispositivos y una modernización más amplia de la autenticación.
Los proveedores especializados están utilizando el posicionamiento regulatorio y la amplitud de protocolos para competir con las empresas más grandes. La iShield Key 2 de Swissbit combina las funciones FIDO2, PIV y HOTP para implementaciones que requieren hardware certificado. El mercado medio sigue siendo una oportunidad clave porque muchos grandes proveedores priorizan las cuentas empresariales y gubernamentales. Las instituciones financieras más pequeñas, los gobiernos regionales y los sistemas sanitarios pueden necesitar programas asequibles con funciones de ciclo de vida gestionadas en la nube. FIPS 140-3, la certificación FIDO, DORA, NIS2 y CMMC 2.0 crean una estructura de cumplimiento que favorece a los proveedores con cobertura de certificación demostrable. El entorno competitivo sigue siendo lo suficientemente amplio para los especialistas, pero la certificación y la integración de plataformas están elevando el costo de la competencia efectiva.
Líderes de la Industria de Tokens de Hardware HOTP Basados en Eventos
-
Thales SA
-
RSA Security LLC
-
FEITIAN Technologies Co., Ltd.
-
OneSpan Inc.
-
Entrust Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Tokens de Hardware HOTP Basados en Eventos Empresas cubiertas en este informe
- Thales SA
- RSA Security LLC
- FEITIAN Technologies Co., Ltd.
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Microcosm Ltd.
- Deepnet Security Ltd.
- SecureMetric Technology Sdn Bhd
- Fortinet, Inc.
- BIO-key International, Inc.
- Token2 Sàrl
- Protectimus Solutions LLP
- Hypersecu Information Systems, Inc.
- Ireth S.r.l.
- Authenex, Inc.
- SurePassID, Inc.
- Nexus Group AB
- ID Control B.V.
Desarrollos recientes de la industria en Mercado de Tokens de Hardware HOTP Basados en Eventos
- Julio de 2026: Yubico anunció la disponibilidad general de YubiKey 5.8 el 21 de julio de 2026, introduciendo soporte CTAP 2.3 y la extensión de firma WebAuthn para extender la funcionalidad de clave de acceso respaldada por hardware a carteras de identidad, firma de documentos, flujos de trabajo empresariales y aprobaciones impulsadas por inteligencia artificial. La Serie YubiKey 5 FIPS se mantuvo en el firmware 5.7.4 para preservar su alineación regulatoria FIPS 140-3, mientras que la Serie CCN continuó con la recertificación final.
- Mayo de 2026: Yubico recibió la validación FIPS 140-3, Certificado n.º 5291, para su Serie YubiKey 5 FIPS, firmware 5.7.4, convirtiéndose en el único autenticador de hardware autorizado por el Gobierno de Estados Unidos que posee simultáneamente credenciales PKI del Departamento de Defensa y claves de acceso FIDO2, con soporte ampliado para los algoritmos de clave RSA-3072, RSA-4096 y Ed25519 alineados con los requisitos criptográficos del Departamento de Defensa.
- Enero de 2026: FEITIAN Technologies anunció el 28 de enero de 2026 que su Módulo Criptográfico ePass Token obtuvo la certificación FIPS 140-3 Nivel 3, cumpliendo los requisitos AAL3 de NIST SP 800-63 y estableciendo el cumplimiento de FedRAMP para clientes empresariales, financieros, de telecomunicaciones, gubernamentales y educativos en más de 150 países.
- Noviembre de 2025: OneSpan implementó su solución de autenticación FIDO basada en la nube para Sumitomo Mitsui Trust Bank, el mayor banco fiduciario de Japón, el 18 de noviembre de 2025, en asociación con SCSK Corporation. La implementación, la primera implementación FIDO basada en la nube en la banca móvil japonesa, tiene como objetivo las pérdidas por fraude de apropiación de cuentas que se aproximan a 690 mil millones de JPY (4,44 mil millones de USD) en 2025 y se alinea con los mandatos de la Agencia de Servicios Financieros de Japón para MFA resistente al phishing.
Alcance del Informe Global del Mercado de Tokens de Hardware HOTP Basados en Eventos
El Mercado de Tokens de Hardware HOTP Basados en Eventos comprende dispositivos de autenticación físicos que generan contraseñas de un solo uso (OTP) basadas en el algoritmo de Contraseña de Un Solo Uso Basada en HMAC (HOTP), donde cada contraseña se genera en respuesta a un evento específico, como la pulsación de un botón o una solicitud de autenticación. Estos tokens permiten la autenticación segura de usuarios y el control de acceso mediante la generación de códigos de acceso independientes del tiempo y basados en eventos que ayudan a proteger los sistemas digitales, las redes, las aplicaciones y la información sensible contra el acceso no autorizado y los ataques basados en credenciales.
El Informe del Mercado de Tokens de Hardware HOTP Basados en Eventos está Segmentado por Arquitectura de Token (Tokens OATH HOTP Independientes, Claves de Seguridad Híbridas HOTP y FIDO2, Tokens Híbridos HOTP y PKI o PIV, y Tokens de Respuesta a Desafíos y Firma de Transacciones), Factor de Forma (Tokens Llavero, Tarjetas con Pantalla, Claves de Seguridad USB, Tarjetas Inteligentes, y Tokens de Escritorio y de Bolsillo), Conectividad (Desconectado, Conectado por USB, Habilitado para NFC, y Habilitado para Bluetooth), Usuario Final (BFSI, Gobierno y Defensa, TI Empresarial e Infraestructura Crítica, Atención Sanitaria, y Educación e Investigación), Modelo de Implementación (Local, Nube Privada, y Nube Pública), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Tokens OATH HOTP Independientes |
| Claves de Seguridad Híbridas HOTP y FIDO2 |
| Tokens Híbridos HOTP y PKI o PIV |
| Tokens de Respuesta a Desafíos y Firma de Transacciones |
| Tokens Llavero |
| Tarjetas con Pantalla |
| Claves de Seguridad USB |
| Tarjetas Inteligentes |
| Tokens de Escritorio y de Bolsillo |
| Desconectado |
| Conectado por USB |
| Habilitado para NFC |
| Habilitado para Bluetooth |
| BFSI |
| Gobierno y Defensa |
| TI Empresarial y Acceso Privilegiado |
| Atención Sanitaria |
| Telecomunicaciones e Infraestructura Crítica |
| Educación e Investigación |
| Infraestructura de Autenticación Local |
| Autenticación en Nube Privada |
| Plataformas de Identidad en Nube Pública |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Arquitectura de Token | Tokens OATH HOTP Independientes | |
| Claves de Seguridad Híbridas HOTP y FIDO2 | ||
| Tokens Híbridos HOTP y PKI o PIV | ||
| Tokens de Respuesta a Desafíos y Firma de Transacciones | ||
| Por Factor de Forma | Tokens Llavero | |
| Tarjetas con Pantalla | ||
| Claves de Seguridad USB | ||
| Tarjetas Inteligentes | ||
| Tokens de Escritorio y de Bolsillo | ||
| Por Conectividad | Desconectado | |
| Conectado por USB | ||
| Habilitado para NFC | ||
| Habilitado para Bluetooth | ||
| Por Usuario Final | BFSI | |
| Gobierno y Defensa | ||
| TI Empresarial y Acceso Privilegiado | ||
| Atención Sanitaria | ||
| Telecomunicaciones e Infraestructura Crítica | ||
| Educación e Investigación | ||
| Por Modelo de Implementación y Ventas | Infraestructura de Autenticación Local | |
| Autenticación en Nube Privada | ||
| Plataformas de Identidad en Nube Pública | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de tokens de hardware HOTP basados en eventos?
Se proyecta que el mercado de tokens de hardware HOTP basados en eventos aumente de 1,61 mil millones de USD en 2026 a 2,29 mil millones de USD en 2032, a una CAGR del 5,89% de 2027 a 2032.
¿Por qué las organizaciones siguen utilizando tokens de hardware HOTP?
Admiten la autenticación en entornos con aislamiento de red y baja conectividad, y pueden cumplir los requisitos de alta garantía donde las claves de acceso sincronizables no son adecuadas.
¿Qué arquitectura de token tiene la mayor participación?
Los tokens OATH HOTP independientes representaron una participación del 45,31% en 2026 porque siguen integrados en los sistemas de autenticación bancarios, gubernamentales y de telecomunicaciones.
¿Qué factor de forma se expande más rápido?
Se proyecta que las claves de seguridad USB se expandan a una CAGR del 6,87% hasta 2032, respaldadas por los requisitos de acceso resistente al phishing y atestación de dispositivos.
¿Qué grupo de usuarios finales lidera la demanda?
BFSI representó una participación del 36,09% en 2026, lo que refleja el alto riesgo de transacciones y los requisitos de seguridad en las operaciones bancarias.
¿Qué región se expande más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 6,88% hasta 2032 a medida que la digitalización de los servicios financieros y las normativas de autenticación avanzan en las principales economías.