
Tamanho e Participação do Mercado de Autenticação Única Empresarial e Legada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 5.15 Bilhões de dólares |
| Tamanho do Mercado (2032) | 7.56 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 7.95 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autenticação Única Empresarial e Legada por Mordor Intelligence
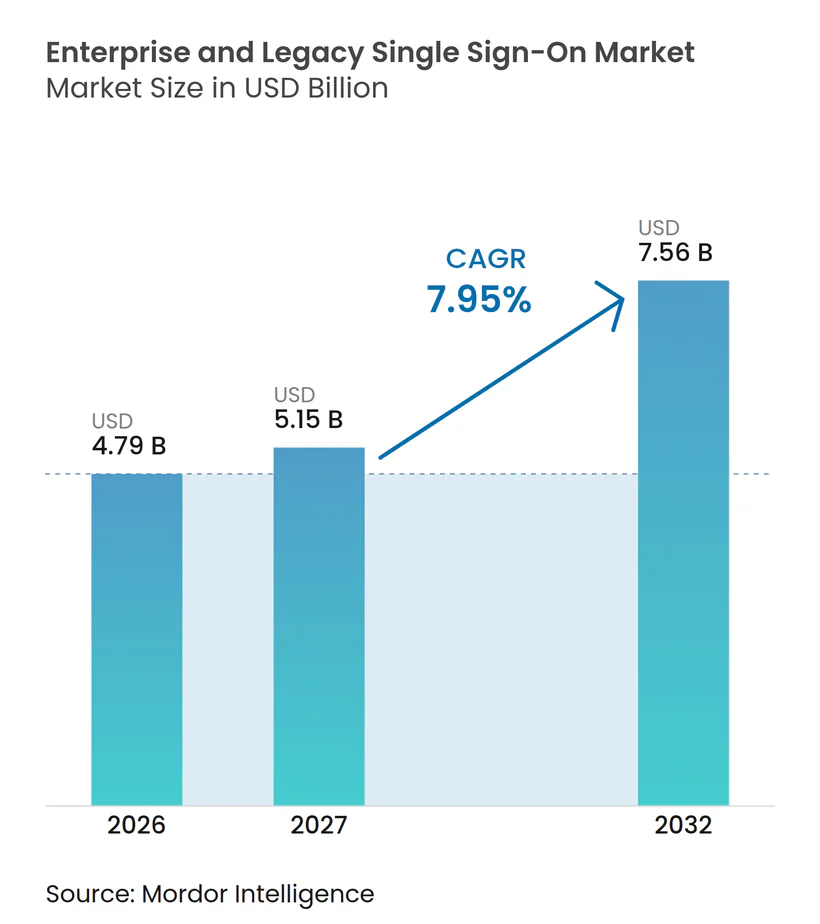
O tamanho do mercado de autenticação única empresarial e legada está projetado para expandir de 4,79 bilhões de USD em 2026 e 5,15 bilhões de USD em 2027 para 7,56 bilhões de USD até 2032, registrando um CAGR de 7,95% entre 2027 e 2032. O mercado de autenticação única empresarial e legada avançou além dos recursos de conveniência para se tornar uma camada de controle central para a segurança baseada em identidade em sistemas em nuvem, locais e de mainframe. Os requisitos de Confiança Zero, a expansão do uso de software como serviço e o roubo de credenciais estão trazendo as equipes de segurança, risco e conformidade para as decisões de compra. O processo de compra resultante favorece plataformas que podem aplicar políticas comuns e manter registros de auditoria em aplicações diversas. DORA e NIS2 estão encurtando os prazos de modernização para organizações regulamentadas na Europa, enquanto os requisitos de autenticação forte estão moldando as aquisições em outras regiões. A concorrência se concentra em serviços de identidade hospedados na nuvem, conectividade de aplicações legadas e na capacidade de suportar novas formas de acesso não humano sem deixar sistemas mais antigos para trás.
Principais Conclusões do Relatório
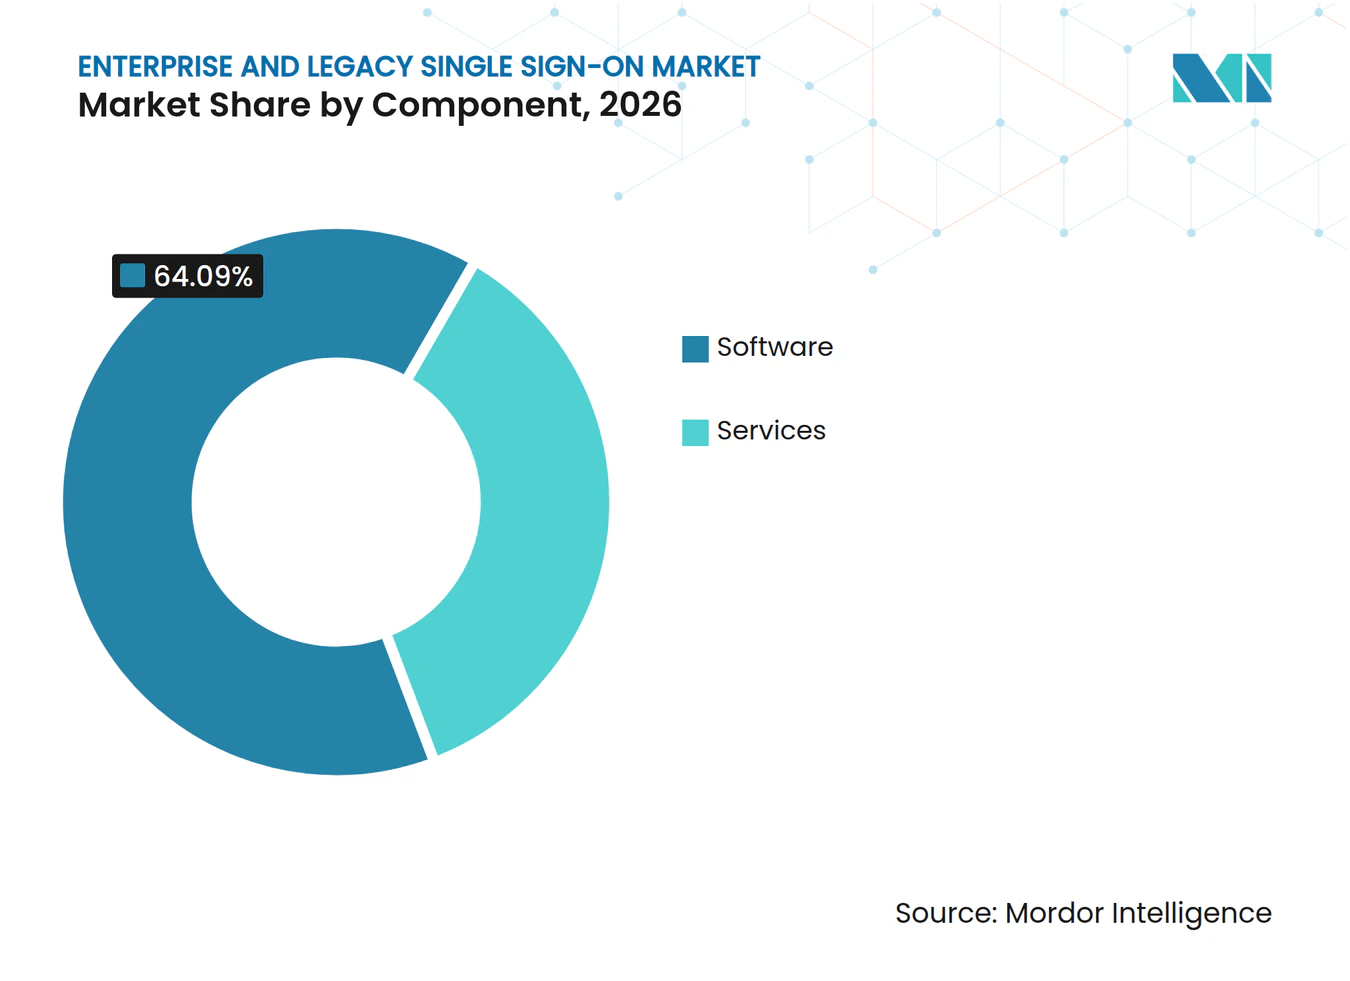
- Por componente, o software deteve 64,09% da receita em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 8,35% até 2032.
- Por modo de implantação, o SSO baseado em nuvem representou 57,55% do mercado de autenticação única empresarial e legada em 2026 e está projetado para crescer a um CAGR de 8,54% até 2032.
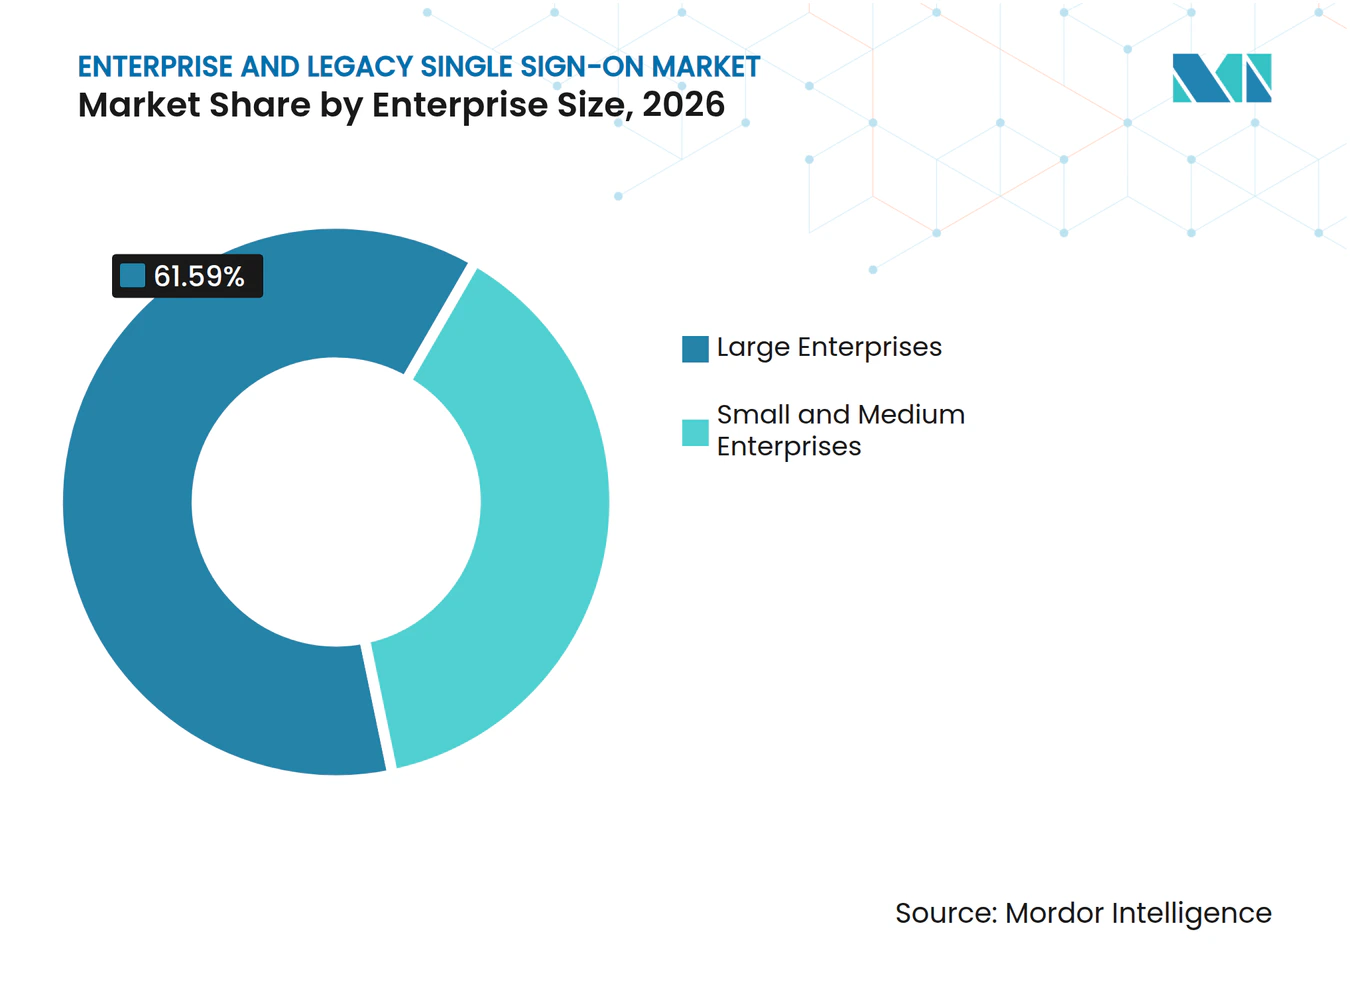
- Por tamanho de empresa, as grandes empresas representaram 61,59% da receita em 2026, enquanto as PMEs estão projetadas para crescer a um CAGR de 8,37% até 2032.
- Por tipo de SSO, o SSO federado e baseado na web deteve 49,21% da receita em 2026, enquanto as configurações de SSO integradas à saúde estão projetadas para expandir a um CAGR de 8,48% até 2032.
- Por ambiente de aplicação, as aplicações em nuvem e SaaS detiveram 46,42% da receita em 2026, enquanto as ferramentas de desenvolvimento e SDKs estão projetadas para expandir a um CAGR de 8,92% até 2032.
- Por vertical da indústria, o BFSI representou 23,07% da receita em 2026, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 9,33% até 2032.
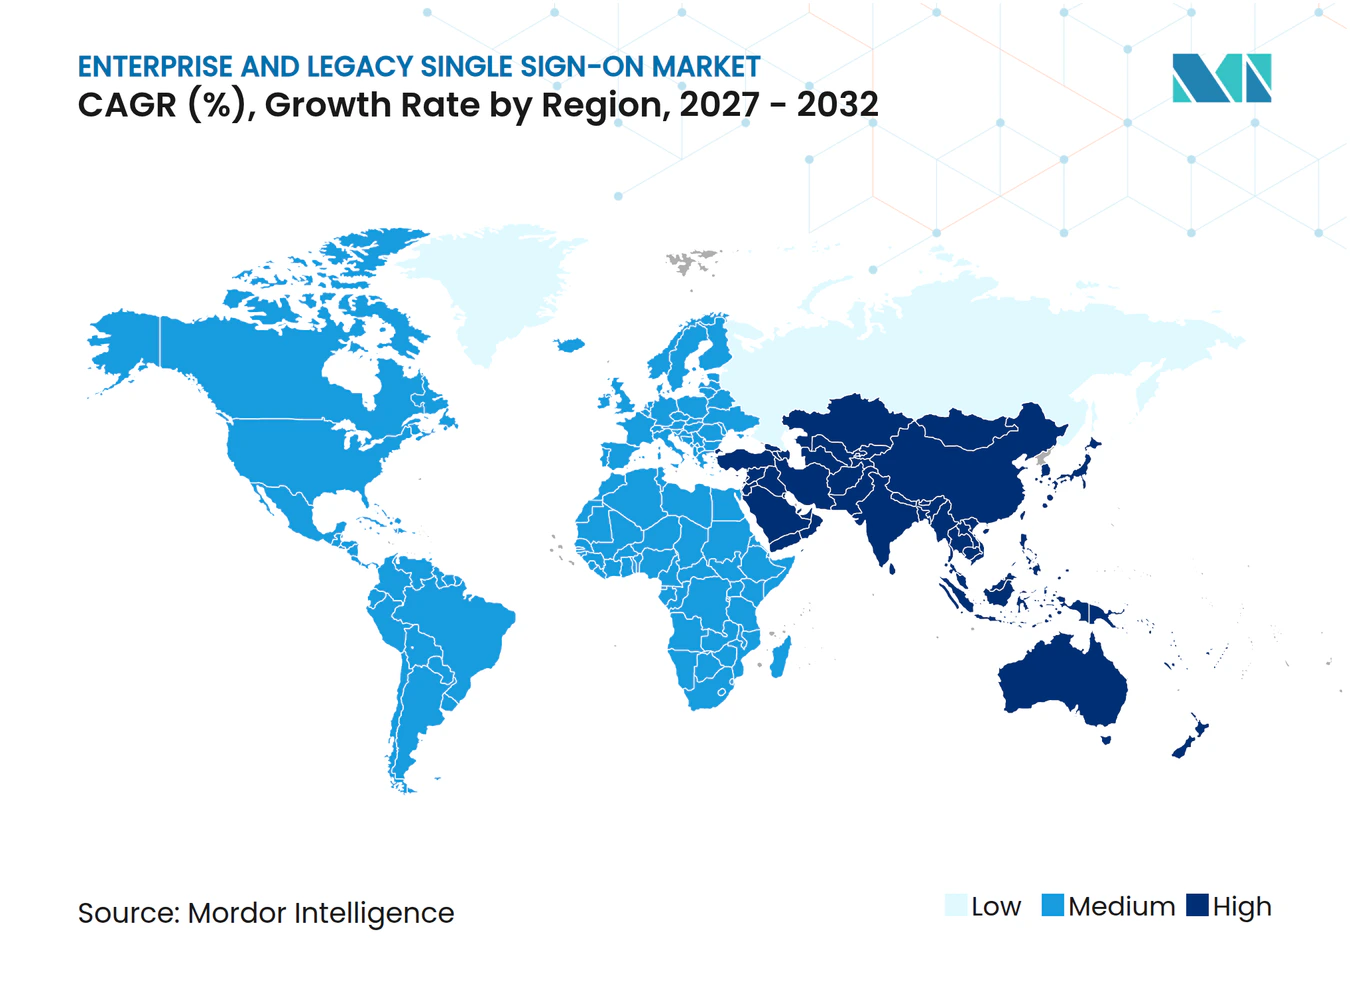
- Por geografia, a América do Norte deteve 38,44% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 8,96% até 2032.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção da Arquitetura de Confiança Zero | +2.1% | Global | Médio prazo (2 a 4 anos) |
| Proliferação de Aplicações em Nuvem e SaaS | +1.8% | Global | Curto prazo (≤ 2 anos) |
| Escalada do Risco de Roubo de Credenciais e Tomada de Conta | +1.3% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios para Autenticação Forte e Auditabilidade | +1.0% | América do Norte e UE | Médio prazo (2 a 4 anos) |
| Integração de Identidade em Ambientes Existentes para Mainframe e Aplicações de Cliente Pesado | +0.6% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Migração de Chave de Acesso por Meio de Planos de Controle de SSO | +0.4% | América do Norte, UE e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Adoção da Arquitetura de Confiança Zero
As práticas de Confiança Zero submetem cada solicitação de acesso à verificação, o que coloca a federação e a aplicação centralizada de políticas no centro dos controles de acesso. Essa abordagem torna as plataformas de identidade um investimento contínuo em segurança, em vez de um projeto opcional de usabilidade. A HPE relatou que 82% dos profissionais de segurança e TI pesquisados consideraram o Acesso Universal à Rede de Confiança Zero essencial, enquanto apenas 17% o haviam implementado completamente. A lacuna deixa muitas organizações financiando a modernização de identidade em etapas, e o mercado de autenticação única empresarial e legada se beneficia desse longo ciclo de implementação. Os sistemas de IA que operam em várias aplicações também requerem identidades de curta duração e revogação imediata quando o acesso muda. Os planos de controle de SSO hospedados na nuvem podem emitir e retirar essas credenciais em vários sistemas conectados, dando às equipes de segurança uma maneira comum de definir como a atividade automatizada é autorizada, monitorada e interrompida quando um agente, usuário ou dispositivo não deve mais reter o acesso.
Proliferação de Aplicações em Nuvem e SaaS
Um número crescente de aplicações em nuvem dá às organizações mais pontos de extremidade de autenticação separados para proteger e gerenciar. O mercado de autenticação única empresarial e legada, portanto, serve como uma camada de integração para aplicações que, de outra forma, dependeriam de credenciais separadas. A Okta relatou que os compradores de tecnologia esperam cada vez mais recursos de identidade prontos para empresas ao adquirir SaaS. Cada aplicação adicional requer políticas, configurações de conexão e suporte contínuo para padrões de federação como SAML e OpenID Connect. Centralizar esses controles pode tornar as revisões de acesso e as mudanças de funcionários mais consistentes em todo o portfólio de aplicações. Também torna as aplicações não suportadas ou recém-adotadas mais visíveis para as equipes de identidade, que podem então decidir se essas aplicações precisam de uma conexão formal, um controle compensatório ou uma exceção gerenciada sob a política de acesso mais ampla da organização.
Escalada do Risco de Roubo de Credenciais e Tomada de Conta
O roubo de credenciais continua a fornecer aos invasores uma rota direta para os sistemas empresariais e reforça a necessidade de autenticação mais forte e centralizada. A Verizon descobriu que credenciais roubadas apareceram em 22% das violações revisadas em seu relatório de 2025 e em 88% dos ataques contra aplicações web básicas.[1] A Verizon também relatou que o preenchimento de credenciais representou uma mediana de 19% das tentativas diárias de autenticação empresarial, chegando a 25% em grandes empresas. Um único intermediário de identidade reforçado pode reduzir a dependência de repositórios de senhas separados em um grande conjunto de aplicações. Isso não elimina a necessidade de monitoramento de segurança, pois sessões autenticadas e tokens também podem ser comprometidos. No entanto, fornece às organizações um local comum para implementar autenticação mais forte e investigar entradas suspeitas, o que ajuda as equipes de segurança a responder de forma consistente quando um padrão de acesso se desvia do comportamento normal do usuário ou quando se sabe que uma credencial foi exposta.
Requisitos Regulatórios para Autenticação Forte e Auditabilidade
As obrigações regulatórias estão tornando os gastos com identidade menos discricionários para instituições financeiras e outras entidades essenciais. O DORA está em vigor desde 17 de janeiro de 2025 e estabelece requisitos de resiliência operacional digital para entidades financeiras da UE. O NIS2 exige que entidades essenciais e importantes considerem medidas, incluindo autenticação multifator ou contínua, nos termos do Artigo 21. O PCI DSS v4.0 também trouxe requisitos de autenticação com data futura em vigor em março de 2025 para ambientes de pagamento aplicáveis. Esses frameworks ressaltam o valor de um plano de controle unificado que aplica requisitos de autenticação e retém registros de auditoria utilizáveis, ao mesmo tempo que oferece às equipes de conformidade e segurança uma visão mais clara de quais aplicações, usuários e eventos de acesso se enquadram no escopo operacional regulamentado da organização. Eles também tornam a qualidade da implementação importante, pois as organizações devem demonstrar que seus controles de acesso operam em todo o escopo das aplicações cobertas, incluindo sistemas mais antigos que podem não suportar os mesmos métodos de autenticação que os usados por serviços em nuvem implantados recentemente.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Ambientes Legados Heterogêneos | -2.1% | Global | Longo prazo (≥ 4 anos) |
| Pressão de Consolidação de Identidade e Agrupamento de Fornecedores | -1.5% | América do Norte e UE | Médio prazo (2 a 4 anos) |
| Fragilidade no Mapeamento de Credenciais em Fluxos de Trabalho de Mainframe e Cliente Pesado | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Exposição Residual de Senha e Token de Sessão em SSO por Captura de Tela | -0.7% | Global | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Ambientes Legados Heterogêneos
Os ambientes de identidade mais antigos continuam difíceis de conectar porque seus modelos de dados nem sempre se alinham com as asserções SAML modernas ou os tokens OpenID Connect. O mercado de autenticação única empresarial e legada deve abordar sistemas que usam IBM RACF, CA ACF2, CA Top Secret, diretórios Kerberos e provedores de identidade em nuvem mais recentes. A IBM descreveu uma configuração que usa um plug-in de Mapeador de Credenciais, funções de geração de PassTicket e sincronização entre um provedor de identidade externo e um banco de dados RACF.[2] Cada aplicação adicionada pode exigir trabalho de mapeamento e testes em várias equipes técnicas. Esse trabalho é especialmente exigente para SAP ECC, IBM CICS e aplicações de cliente pesado, onde os fluxos de autenticação, o comportamento do cliente e os registros de autorização podem ter evoluído ao longo de vários anos sem um design de integração comum. A complexidade pode estender os prazos dos projetos e fazer com que os custos de serviços profissionais excedam o valor de uma licença de plataforma.
Pressão de Consolidação de Identidade e Agrupamento de Fornecedores
Os serviços de identidade agrupados podem limitar a necessidade de uma plataforma de SSO separada quando uma organização já usa um conjunto mais amplo de produtividade ou segurança. O Microsoft Entra ID é um exemplo significativo porque está incluído em pacotes de licenciamento selecionados do Microsoft 365. Essa pressão torna a paridade de recursos insuficiente para provedores independentes nos mercados de autenticação única empresarial e legada. A Thales descobriu que os entrevistados do BFSI usavam uma média de 4 fornecedores de identidade e que 89% buscavam reduzir esse número. A consolidação pode favorecer fornecedores de plataformas amplas, especialmente quando as equipes de compras priorizam menos fornecedores. Os especialistas devem demonstrar valor claro por meio de conectores profundos, orquestração, integração de mainframe ou capacidades de operações de segurança mais focadas, especialmente quando um produto agrupado não suporta os caminhos de acesso legados ou os requisitos operacionais da organização.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Software Lidera Enquanto os Serviços Suportam Implantações ComplexasO software deteve 64,09% da participação do mercado de autenticação única empresarial e legada em 2026, refletindo a demanda dos clientes por controle direto de mecanismos de política de autenticação, exceções de política e retenção de registros de auditoria em processos de negócios regulamentados. As organizações regulamentadas frequentemente precisam de uma cadeia de custódia clara para cada evento de autenticação. O mercado de autenticação única empresarial e legada suporta esse requisito por meio de políticas configuráveis que podem ser aplicadas em aplicações conectadas. O software licenciado permanece relevante para implantações locais e híbridas que requerem integração profunda de diretórios. Esses clientes podem preferir manter a propriedade da política em vez de delegá-la inteiramente a um serviço externo. Os fornecedores com bibliotecas de conectores legados estabelecidas podem se beneficiar de longos relacionamentos plurianuais nesses ambientes, pois substituir uma conexão funcional pode introduzir risco operacional e exigir nova validação de segurança.
Os serviços estão projetados para expandir a um CAGR de 8,35% até 2032, à medida que as organizações buscam ajuda com trabalho de implantação, configuração e migração. A autenticação por link mágico incorporada e transacional faz parte dessa oportunidade de serviço em gateways de parceiros e fluxos de trabalho de aprovação de ERP, onde as organizações precisam suportar usuários externos sem exigir que eles gerenciem uma senha permanente adicional. Um link mágico fornece ao usuário uma URL de uso único e com prazo limitado, em vez de exigir uma senha. Esse método pode ser útil em ambientes existentes onde os usuários resistem a chaves de hardware ou ao registro biométrico. Também reduz a necessidade de alterações no lado do cliente em fluxos de trabalho legados selecionados. A oportunidade de serviços permanece vinculada à dificuldade de adaptar práticas modernas de autenticação ao comportamento de aplicações mais antigas, populações de usuários em mudança e proprietários de aplicações com diferentes requisitos operacionais.


Por Modo de Implantação:
O SSO Baseado em Nuvem Estabelece a Arquitetura PadrãoO SSO baseado em nuvem representou 57,55% da receita em 2026, tornando-o a principal opção de implantação no mercado de autenticação única empresarial e legada. Sua posição reflete a conexão direta entre a adoção de aplicações em nuvem, padrões de trabalho distribuído e a necessidade de um intermediário de identidade central que possa aplicar uma decisão consistente a cada entrada. Os provedores de nuvem podem distribuir políticas em pontos de extremidade SAML, OpenID Connect e OAuth 2.0 sem aguardar janelas de manutenção locais. As atualizações contínuas de segurança também podem alcançar as aplicações conectadas mais rapidamente. Os modelos híbridos permanecem importantes para organizações que movem aplicações em etapas. O SSO local retém um papel em redes isoladas e outros ambientes com requisitos rígidos de controle local, incluindo organizações que não podem colocar diretórios sensíveis ou registros de autenticação fora de suas próprias instalações.
O SSO baseado em nuvem está projetado para crescer a um CAGR de 8,54% até 2032, impulsionado pela migração para grandes ambientes de nuvem e pela adoção de cargas de trabalho automatizadas. Essas cargas de trabalho requerem credenciais de escopo restrito que podem ser revogadas em tempo real à medida que o acesso muda. Okta, Ping Identity e JumpCloud introduziram capacidades para casos de uso de identidade relacionados à IA em 2026. Os requisitos regionais de dados também moldam as decisões de implantação em nuvem na Índia, Singapura e Austrália, onde os clientes podem precisar que os dados de identidade, registros de segurança e processos de recuperação permaneçam dentro de uma geografia aprovada. Os provedores que podem suportar requisitos de residência de dados sem fragmentar o gerenciamento de políticas têm uma posição mais clara com compradores regulamentados, pois as expectativas de hospedagem local não devem impedir os administradores de aplicar as mesmas regras de acesso de base, práticas de registro e procedimentos de resposta em toda a organização. O mercado de autenticação única empresarial e legada deve, portanto, suportar a expansão em nuvem enquanto preserva links para sistemas que não podem ser movidos, de modo que um ambiente de tecnologia misto não crie regras de acesso separadas e inconsistentes.
Por Tamanho de Empresa:
As Grandes Empresas Mantêm a Posição de Liderança Enquanto as PMEs AvançamAs grandes empresas detiveram 61,59% da receita em 2026 porque gerenciam portfólios de aplicações mais complexos e obrigações de conformidade mais amplas. Suas equipes de identidade devem coordenar o acesso entre unidades de negócios, jurisdições, plataformas mais antigas, usuários externos temporários e as aplicações adquiridas por meio de transações corporativas. O mercado de autenticação única empresarial e legada é particularmente relevante onde uma grande organização possui vários produtos de identidade existentes. A Thales relatou que 75% dos tomadores de decisão de identidade do BFSI pesquisados identificaram sistemas de identidade legados como seu maior ponto de dor operacional. O SSO centralizado ajuda esses clientes a definir políticas de entrada comuns enquanto preserva as regras de acesso específicas de cada aplicação. A proposta de valor é mais forte onde as falhas de autenticação afetam o processamento de transações, o atendimento ao cliente, a conformidade regulatória ou a continuidade das funções de negócios que dependem de vários sistemas conectados.
As PMEs estão projetadas para expandir a um CAGR de 8,37% até 2032, à medida que a entrega por assinatura reduz os custos de entrada para ferramentas de identidade mais avançadas. O preço por usuário na faixa de 2 a 7 USD por mês reduziu uma barreira que antes limitava esses controles a organizações maiores. Os serviços em nuvem também podem reduzir o trabalho de infraestrutura interna necessário para começar a usar o SSO, permitindo que equipes menores se concentrem na configuração de políticas e na conexão de aplicações prioritárias, em vez de manter a infraestrutura de autenticação. As empresas menores ainda precisam conectar suas aplicações voltadas ao cliente, sistemas de funcionários e serviços de terceiros sem uma grande equipe de engenharia de identidade. Isso cria demanda por caminhos de implantação mais simples e conectores pré-construídos. Os provedores que atendem às PMEs devem equilibrar a facilidade de uso com controles confiáveis para requisitos de conformidade e auditoria, especialmente quando organizações menores atendem a clientes maiores que esperam controles formais de identidade de seus fornecedores.

Por Tipo de SSO:
O SSO Federado e Baseado na Web Lidera Enquanto as Configurações de Saúde AvançamO SSO federado e baseado na web deteve 49,21% da receita em 2026, suportado pelo uso generalizado de SAML 2.0, OpenID Connect e OAuth 2.0. Esses padrões permitem padrões de autenticação comuns em locatários de nuvem, portais de parceiros e links de software entre empresas. Eles são o principal método de conexão para sistemas baseados na web nos mercados de autenticação única empresarial e legada, ajudando os proprietários de aplicações a usar um padrão reconhecido em vez de criar um processo de autenticação separado para cada conexão. O SSO empresarial e legado permanece estrategicamente importante para organizações que operam IBM z/OS, SAP ECC, aplicações de desktop ou emuladores de terminal. Esses ambientes frequentemente usam Kerberos, passagem NTLM ou métodos de autenticação especializados. A modernização completa pode exigir extensas alterações de aplicações que não são práticas para todas as organizações, especialmente quando um sistema crítico para os negócios tem sido estável por anos e sua lógica de autenticação interna é difícil de alterar.
As configurações integradas à saúde estão projetadas para expandir a um CAGR de 8,48% até 2032. Sua demanda está vinculada à interoperabilidade de registros eletrônicos de saúde, à adoção do SMART on FHIR e aos fluxos de trabalho de telessaúde. As organizações de saúde devem aplicar acesso baseado em função a informações que diferem em sensibilidade e devem reter registros de acesso. As ferramentas clínicas também podem ser executadas em clientes leves ou hardware especializado que requer integração cuidadosa, pois o processo de entrada deve se adequar a fluxos de trabalho sensíveis ao tempo sem criar acesso inadequado às informações do paciente. A IBM documentou um caminho OpenID Connect para SSO em aplicações z/OS por meio do HATS Web Express Logon e da Autenticação Multifator IBM Z. Essas condições suportam a demanda por especialistas que possam trazer autenticação moderna a ambientes clínicos e administrativos complexos, enquanto permitem que os provedores retenham as aplicações e dispositivos dos quais sua força de trabalho já depende.
Por Ambiente de Aplicação:
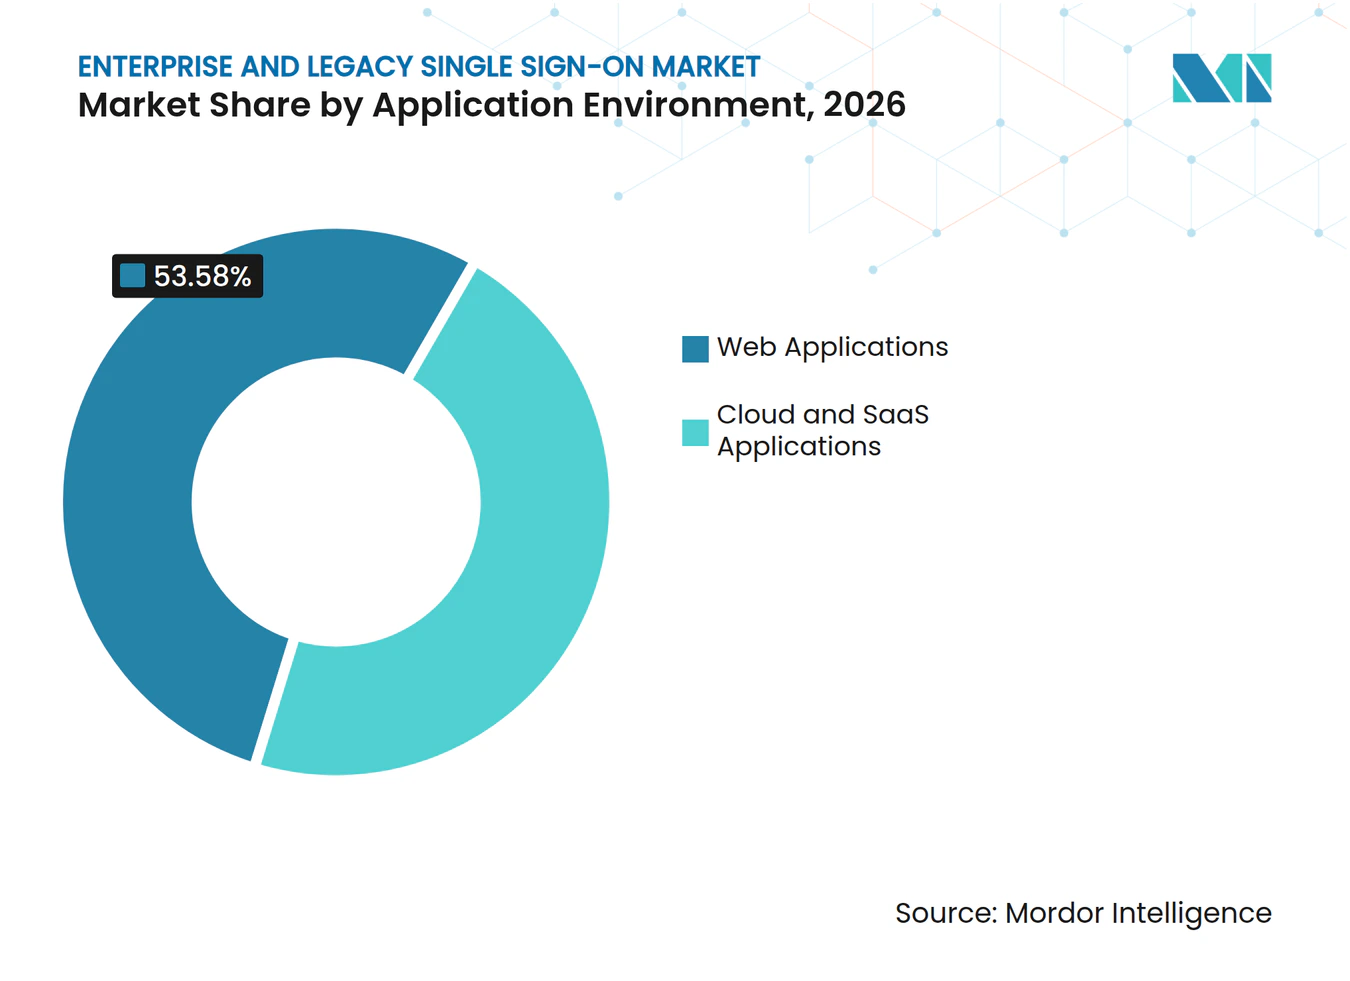
As Aplicações em Nuvem e SaaS Lideram Enquanto as Ferramentas de Desenvolvimento Ganham RitmoAs aplicações em nuvem e SaaS representaram 46,42% da receita em 2026, refletindo a proeminência das cargas de trabalho baseadas na web na autenticação empresarial. Cada aplicação conectada requer configurações SAML ou OpenID Connect que devem permanecer atualizadas à medida que o fornecedor atualiza seu produto. O mercado de autenticação única empresarial e legada ajuda os administradores a usar controles de política compartilhados nessas conexões. As aplicações web e os sistemas cliente-servidor locais permanecem ambientes de implantação substanciais. Os ambientes de mainframe e desktop virtual formam categorias mais restritas que frequentemente requerem integração mais profunda. Sua complexidade técnica pode suportar trabalho de implementação de maior valor onde os conectores gerais são insuficientes, pois os especialistas devem traduzir decisões de identidade modernas em interfaces que não foram originalmente projetadas para federação baseada em padrões.
As ferramentas de desenvolvimento e SDKs estão projetadas para expandir a um CAGR de 8,92% até 2032, a taxa mais rápida entre os ambientes de aplicação. A identidade está se tornando uma escolha no momento da construção para equipes que criam plataformas internas e camadas de orquestração relacionadas à IA. A Okta relatou que 96% dos compradores de tecnologia incluem requisitos de gerenciamento de identidade e acesso em solicitações de proposta de fornecedores de SaaS. Isso coloca a qualidade do SDK e a documentação para desenvolvedores mais próximos da decisão de compra, pois as equipes de desenvolvimento precisam de orientação de implementação clara, bibliotecas estáveis e suporte previsível ao incorporar recursos de autenticação em aplicações que serão mantidas ao longo de vários ciclos de lançamento. Os fornecedores com amplo suporte a SDK podem facilitar para as equipes a incorporação de funções de entrada, token e autorização mais cedo no processo de desenvolvimento. A oportunidade também depende da demanda contínua por ecossistemas de aplicações conectadas, pois as equipes de desenvolvimento precisam de funções de identidade que possam ser incorporadas de forma consistente em novos serviços internos, links de parceiros e experiências do cliente à medida que estes são criados e mantidos em ambientes de tecnologia cada vez mais distribuídos ao longo do tempo.

Por Vertical da Indústria:
O BFSI Ancora a Receita Enquanto Saúde e Ciências da Vida AceleramO BFSI representou 23,07% da receita em 2026, a maior posição vertical no mercado de autenticação única empresarial e legada. Bancos, seguradoras e empresas de serviços financeiros operam inúmeras aplicações sujeitas a requisitos rigorosos de disponibilidade e auditoria. Eles enfrentam requisitos sobrepostos de padrões de pagamento, DORA, regras bancárias nacionais e programas internos de risco. Essas condições tornam a autenticação consistente e os registros de auditoria imutáveis importantes em todas as camadas de aplicação, desde o acesso de funcionários a sistemas de pagamento até conexões com fornecedores, que podem estar sujeitas a diferentes requisitos de controle. A Thales descobriu que os orçamentos de identidade da força de trabalho do BFSI deviam aumentar 11,5% anualmente entre as organizações pesquisadas. Os projetos de identidade neste vertical devem minimizar a interrupção operacional, pois problemas de autenticação podem interromper o processamento de transações, atrasar a atividade do cliente e expor as instituições a riscos operacionais e de conformidade.
Saúde e ciências da vida estão projetadas para expandir a um CAGR de 9,33% até 2032. A normalização da telessaúde, a consolidação de registros eletrônicos de saúde e os requisitos de registro de acesso estão aumentando o número de sistemas que devem compartilhar processos de entrada controlados. Os provedores usam SSO para aplicações de funcionários, portais de pacientes, interfaces de laboratório e consoles de gerenciamento de dispositivos conectados. Os grupos de usuários variados requerem políticas que reflitam suas funções e a sensibilidade dos dados que podem visualizar, com uma necessidade clara de distinguir entre acesso clínico, administrativo, de paciente, de parceiro e de dispositivo. O varejo e o comércio eletrônico usam SSO para suportar jornadas conectadas de clientes e força de trabalho em vários canais. A educação também está adotando identidade federada para colaboração em pesquisa, incluindo arranjos suportados pela Federação InCommon, que fornece uma abordagem de confiança compartilhada para instituições participantes e seus usuários.
Análise Geográfica
Mercado de Single Sign-On Empresarial e Legado na América do Norte
A América do Norte deteve 38,44% da participação no mercado de single sign-on empresarial e legado em 2026, sustentada por um ecossistema maduro de serviços de identidade e uma grande base de empresas regulamentadas. A orientação federal de cibersegurança nos Estados Unidos reforçou o uso de autenticação resistente a phishing em ambientes relacionados ao governo. O mercado de single sign-on empresarial e legado na região também se beneficia de ambientes tecnológicos complexos que abrangem serviços em nuvem, diretórios gerenciados localmente e aplicações em mainframe. O Canadá acrescenta demanda por meio de expectativas de risco tecnológico para instituições financeiras, onde controles de acesso confiáveis e evidências de gestão de risco tecnológico continuam sendo importantes para empresas regulamentadas. As grandes empresas da região têm maior probabilidade de contar com equipes de identidade estabelecidas, capazes de gerenciar amplos programas de modernização, coordenar vários proprietários de aplicações e manter funções especializadas de segurança e conformidade.
Mercado de Single Sign-On Empresarial e Legado na Europa
A Europa é a segunda maior região, onde o DORA passou a ser aplicável em janeiro de 2025 e o NIS2 ampliou as expectativas de cibersegurança em 18 setores.[3] Essas obrigações sobrepostas tornam um plano de controle de SSO unificado relevante para organizações que operam em múltiplas entidades jurídicas e jurisdições. Alemanha, França e Reino Unido são as principais fontes de atividade de aquisição, devido às suas grandes bases de empresas regulamentadas. O GDPR, o DORA e o NIS2, em conjunto, aumentam a importância de demonstrar acesso controlado e registros confiáveis. Isso sustenta o investimento contínuo em identidade, mesmo quando as organizações adotam uma abordagem cautelosa em relação a gastos tecnológicos mais amplos, pois a falha em atender às obrigações de autenticação e auditoria pode gerar uma exposião de conformidade mais imediata.
Mercado de Single Sign-On Empresarial e Legado na APAC, MEA e América do Sul
A Ásia-Pacífico deve expandir a um CAGR de 8,96% até 2032, a taxa regional mais rápida no mercado de single sign-on empresarial e legado. O investimento em infraestrutura na Índia e no Sudeste Asiático, o aumento das ameaças à identidade e os requisitos de localização de dados moldam a oportunidade regional. China, Índia e Singapura estão incentivando arquiteturas que mantêm controle regional adequado sobre os dados de identidade. A alta aceitação do uso de biometria móvel na Índia e na Coreia do Sul pode aumentar a demanda por plataformas com vinculação móvel nativa. O Japão possui uma base empresarial considerável com ambientes legados variados, enquanto Austrália e Singapura adotaram abordagens de Zero Trust precocemente. O Oriente Médio e a África são impulsionados por programas de governo digital nos Emirados Árabes Unidos e na Arábia Saudita, e a América do Sul é liderada pelo Brasil, onde a aplicação da lei de privacidade está aumentando a demanda por uma infraestrutura de identidade auditável.
Cenário Competitivo
Concentração do Mercado
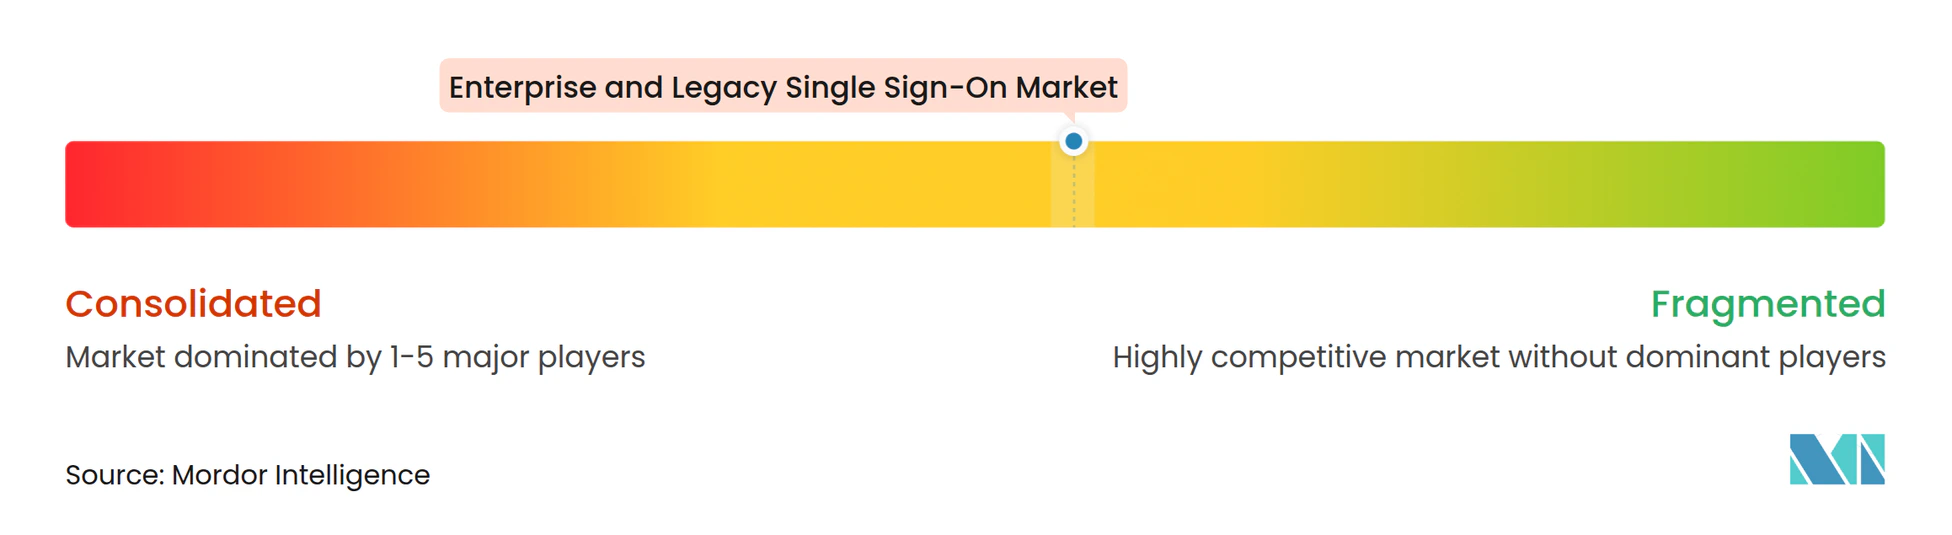
O mercado de autenticação única empresarial e legada é moderadamente concentrado, com provedores de identidade especializados competindo contra plataformas maiores de segurança e produtividade que agrupam o SSO com ofertas mais amplas. A Microsoft exerce pressão de preços por meio do Entra ID, enquanto fornecedores especializados buscam diferenciação por meio de profundidade de identidade, capacidades de integração e operações de segurança. A Okta relatou receita de 2,919 bilhões de USD no ano fiscal de 2026, um aumento de 12% em relação ao ano anterior.[4] Esse resultado mostra a escala contínua da receita de assinatura em identidade da força de trabalho, apesar da concorrência de produtos agrupados. O campo competitivo também está mudando por meio de atividades de aquisição e consolidação de produtos, à medida que os provedores buscam combinar autenticação, acesso privilegiado, detecção de ameaças e capacidades de governança em uma oferta mais integrada.
A Okta adquiriu a Axiom Security em setembro de 2025 por 54 milhões de USD em dinheiro, adicionando capacidades de acesso privilegiado focadas em identidade à sua Nuvem de Identidade da Força de Trabalho. Esse movimento estendeu sua posição da federação para o acesso just-in-time e controles privilegiados. A JumpCloud adquiriu a Breez em outubro de 2025 para avançar em seu roteiro de detecção e resposta a ameaças de identidade. A Ping Identity introduziu acesso privilegiado just-in-time em agosto de 2025 em gerenciamento de acesso, governança e acesso privilegiado. Essas ações mostram que os fornecedores estão competindo por meio dos controles de segurança que cercam a autenticação, não apenas pelo suporte a protocolos, pois os clientes avaliam cada vez mais como uma plataforma lida com acesso privilegiado, ameaças e atividade pós-autenticação.
Oportunidades abertas permanecem na integração de mainframe, identidades não humanas e implantação orientada à conformidade para organizações menores. Poucos fornecedores oferecem integração madura de RACF para OpenID Connect, deixando espaço para especialistas que possam preservar investimentos mais antigos enquanto aplicam controles de política modernos, conectam diretórios estabelecidos a provedores de identidade em nuvem e limitam a necessidade de um programa disruptivo de substituição de aplicações. A FIDO Alliance relatou 5 bilhões de chaves de acesso em uso ativo globalmente em maio de 2026 e disse que 68% das organizações haviam implantado chaves de acesso para entradas da força de trabalho. Isso está mudando a forma como os fornecedores posicionam suas capacidades de SSO, especialmente onde o suporte certificado FIDO2 é esperado. O mercado de autenticação única empresarial e legada também inclui fornecedores como a Strata Identity que se concentram na orquestração em investimentos de identidade existentes. A concorrência provavelmente permanecerá mais forte onde os clientes precisam tanto de controles modernos quanto de links práticos para aplicações que não podem ser reescritas, um requisito que combina gerenciamento de políticas em escala de nuvem com tratamento cuidadoso das restrições operacionais legadas.
Líderes da Indústria de Autenticação Única Empresarial e Legada
-
Ping Identity Corporation
-
Okta, Inc.
-
One Identity LLC
-
JumpCloud, Inc.
-
Palo Alto Networks
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Single Sign-On Empresarial e Legado Empresas cobertas neste relatório
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
Desenvolvimentos industriais recentes em Mercado de Single Sign-On Empresarial e Legado
- Setembro de 2026: A Okta disponibilizou o SSO de Agente em 24 de agosto de 2026, a Ping Identity lançou o Acesso de Agente Pessoal Empresarial em 1º de setembro de 2026 e a JumpCloud estendeu o IAM Agêntico em 10 de setembro de 2026, estabelecendo formalmente a autenticação agêntica, tokens únicos e de curta duração por agente com revogação instantânea, como uma camada de capacidade de SSO padrão.
- Agosto de 2026: A Okta concluiu sua aquisição da Permiso Security em 26 de agosto de 2026, por aproximadamente 200 milhões de USD em dinheiro, após o anúncio do acordo em 30 de julho de 2026. As capacidades de detecção e resposta a ameaças de identidade da Permiso estendem a plataforma de SSO da Okta para detectar acesso anômalo pós-autenticação e atividade de token comprometido em tempo real.
- Junho de 2026: A JumpCloud lançou o IAM Agêntico no Google Cloud em 11 de junho de 2026, disponibilizando-o no Google Cloud Marketplace. A Ping Identity estendeu seu framework de Identidade em Tempo de Execução para AWS, Google Cloud e Cloudflare em 16 de junho de 2026, habilitando autorização em tempo real e aplicada por políticas para cargas de trabalho de agentes de IA autônomos.
- Abril de 2026: A JumpCloud lançou o IAM Agêntico em 27 de abril de 2026, introduzindo identidades de agente únicas com revogação instantânea, descoberta automatizada de configurações MCP e aplicação uniforme de políticas em ferramentas SaaS acessadas por contas de máquina. O lançamento posicionou a JumpCloud como o primeiro fornecedor focado no mercado médio a oferecer governança de identidade agêntica de nível empresarial.
Escopo do Relatório Global do Mercado de Autenticação Única Empresarial e Legada
O Mercado de Autenticação Única Empresarial e Legada é o mercado global de soluções de software e serviços que permitem às organizações gerenciar centralmente a autenticação de usuários e fornecer acesso seguro a múltiplas aplicações empresariais, sistemas e ambientes de TI com um único conjunto de credenciais de login. Essas soluções suportam autenticação federada e baseada na web, integração de aplicações empresariais e legadas, e autenticação integrada do Windows em aplicações modernas em nuvem e SaaS, aplicações web, sistemas cliente-servidor locais, ambientes de mainframe e host, e aplicações de desktop virtual e remotas.
O Mercado de Autenticação Única Empresarial e Legada é Segmentado por Componente (Software e Serviços), Modo de Implantação (SSO Baseado em Nuvem, SSO Local e SSO Híbrido), Tamanho da Empresa (Grandes Empresas e Pequenas e Médias Empresas), Tipo de SSO (SSO Federado e Baseado na Web, SSO Empresarial e Legado e SSO Integrado ao Windows), Ambiente de Aplicação (Aplicações em Nuvem e SaaS, Aplicações Web, Aplicações Cliente-Servidor Locais, Aplicações de Mainframe e Host e Aplicações de Desktop Virtual e Remotas), Vertical da Indústria (BFSI, TI e Telecomunicações, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Setor Público e Utilidades, Educação e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| SSO Baseado em Nuvem |
| SSO Local |
| SSO Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| SSO Federado e Baseado na Web |
| SSO Empresarial e Legado |
| SSO Integrado ao Windows |
| Aplicações em Nuvem e SaaS |
| Aplicações Web |
| Aplicações Cliente-Servidor Locais |
| Aplicações de Mainframe e Host |
| Aplicações de Desktop Virtual e Remotas |
| BFSI |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Setor Público e Utilidades |
| Educação |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Malásia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Modo de Implantação | SSO Baseado em Nuvem | |
| SSO Local | ||
| SSO Híbrido | ||
| Por Tamanho de Empresa | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Tipo de SSO | SSO Federado e Baseado na Web | |
| SSO Empresarial e Legado | ||
| SSO Integrado ao Windows | ||
| Por Ambiente de Aplicação | Aplicações em Nuvem e SaaS | |
| Aplicações Web | ||
| Aplicações Cliente-Servidor Locais | ||
| Aplicações de Mainframe e Host | ||
| Aplicações de Desktop Virtual e Remotas | ||
| Por Vertical da Indústria | BFSI | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Setor Público e Utilidades | ||
| Educação | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Malásia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de autenticação única empresarial e legada?
O mercado de autenticação única empresarial e legada está projetado para expandir de 4,79 bilhões de USD em 2026 e 5,15 bilhões de USD em 2027 para 7,56 bilhões de USD até 2032.
O que está impulsionando a demanda por soluções de autenticação única empresarial e legada?
A adoção de Confiança Zero, a expansão de aplicações em nuvem, os riscos de roubo de credenciais e os requisitos de autenticação mais forte estão impulsionando a adoção.
Qual modelo de implantação lidera a adoção de autenticação única empresarial e legada?
O SSO baseado em nuvem deteve 57,55% da receita em 2026 e está projetado para expandir a um CAGR de 8,54% até 2032.
Qual grupo de clientes representa a maior parcela dos gastos com SSO?
As grandes empresas detiveram 61,59% da receita em 2026 porque gerenciam portfólios de aplicações complexos e amplos programas de conformidade.
Qual vertical está projetado para expandir mais rapidamente para implantações de autenticação única?
Saúde e ciências da vida está projetada para expandir a um CAGR de 9,33% até 2032, suportada pela telessaúde, consolidação de registros eletrônicos de saúde e necessidades de registro de acesso.
Qual região está projetada para expandir mais rapidamente para autenticação única empresarial e legada?
A Ásia-Pacífico está projetada para expandir a um CAGR de 8,96% até 2032, suportada pelo investimento em infraestrutura, exposição a ameaças e requisitos de localização de dados.