
Tamaño y Participación del Mercado de Inicio de Sesión Único Empresarial y Heredado
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.15 Mil millones de dólares |
| Tamaño del Mercado (2032) | 7.56 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 7.95 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Inicio de Sesión Único Empresarial y Heredado por Mordor Intelligence
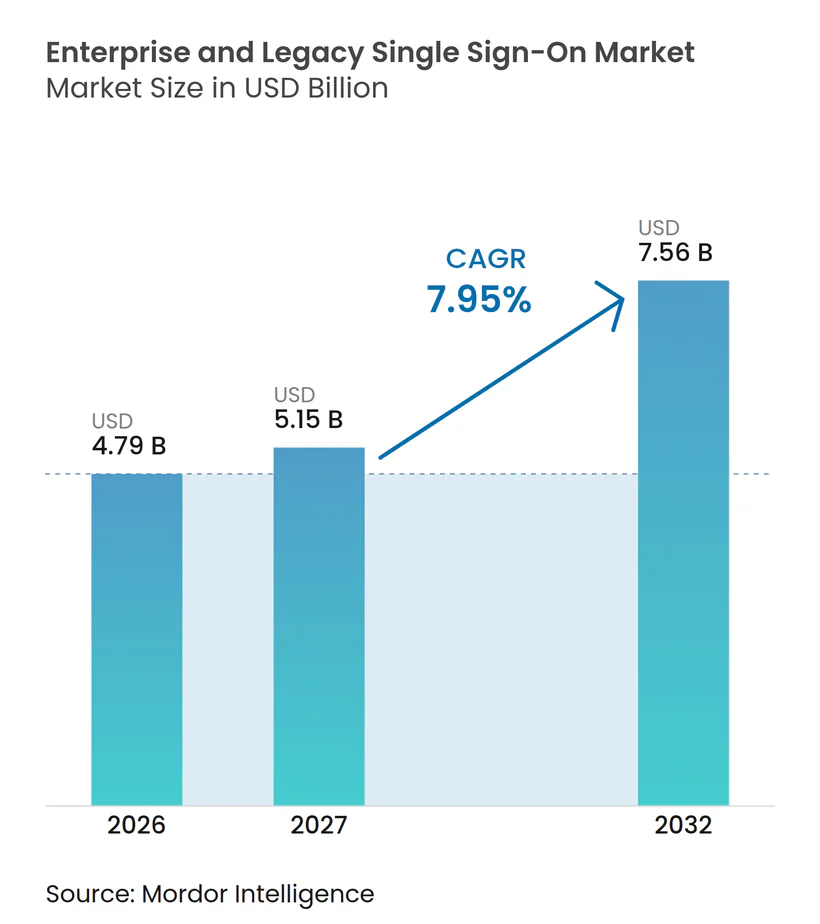
Se proyecta que el tamaño del mercado de inicio de sesión único empresarial y heredado se expanda desde 4,79 mil millones de USD en 2026 y 5,15 mil millones de USD en 2027 hasta 7,56 mil millones de USD en 2032, registrando una CAGR del 7,95% entre 2027 y 2032. El mercado de inicio de sesión único empresarial y heredado ha evolucionado más allá de las funciones de conveniencia para convertirse en una capa de control central para la seguridad basada en identidad en sistemas en la nube, locales y de mainframe. Los requisitos de Confianza Cero, la expansión del uso del software como servicio y el robo de credenciales están incorporando a los equipos de seguridad, riesgo y cumplimiento en las decisiones de compra. El proceso de compra resultante favorece las plataformas que pueden aplicar políticas comunes y mantener registros de auditoría en diversas aplicaciones. DORA y NIS2 están acortando los plazos de modernización para las organizaciones reguladas en Europa, mientras que los requisitos de autenticación sólida están dando forma a las adquisiciones en otras regiones. La competencia se centra en los servicios de identidad alojados en la nube, la conectividad de aplicaciones heredadas y la capacidad de admitir nuevas formas de acceso no humano sin dejar atrás los sistemas más antiguos.
Conclusiones Clave del Informe
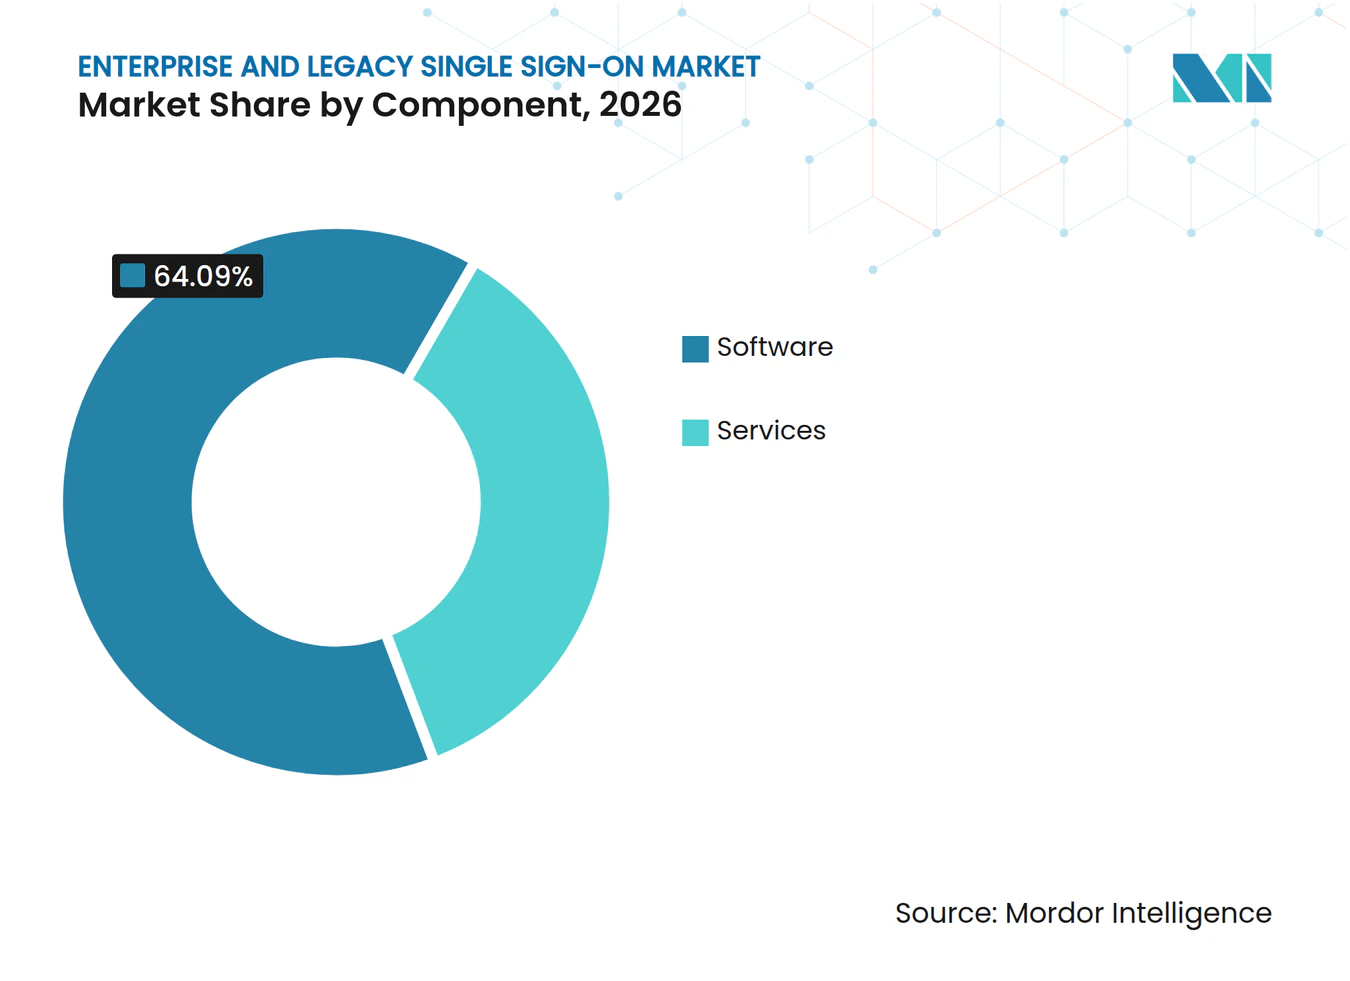
- Por componente, el software representó el 64,09% de los ingresos en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 8,35% hasta 2032.
- Por modo de implementación, el SSO basado en la nube representó el 57,55% del mercado de inicio de sesión único empresarial y heredado en 2026 y se proyecta que crezca a una CAGR del 8,54% hasta 2032.
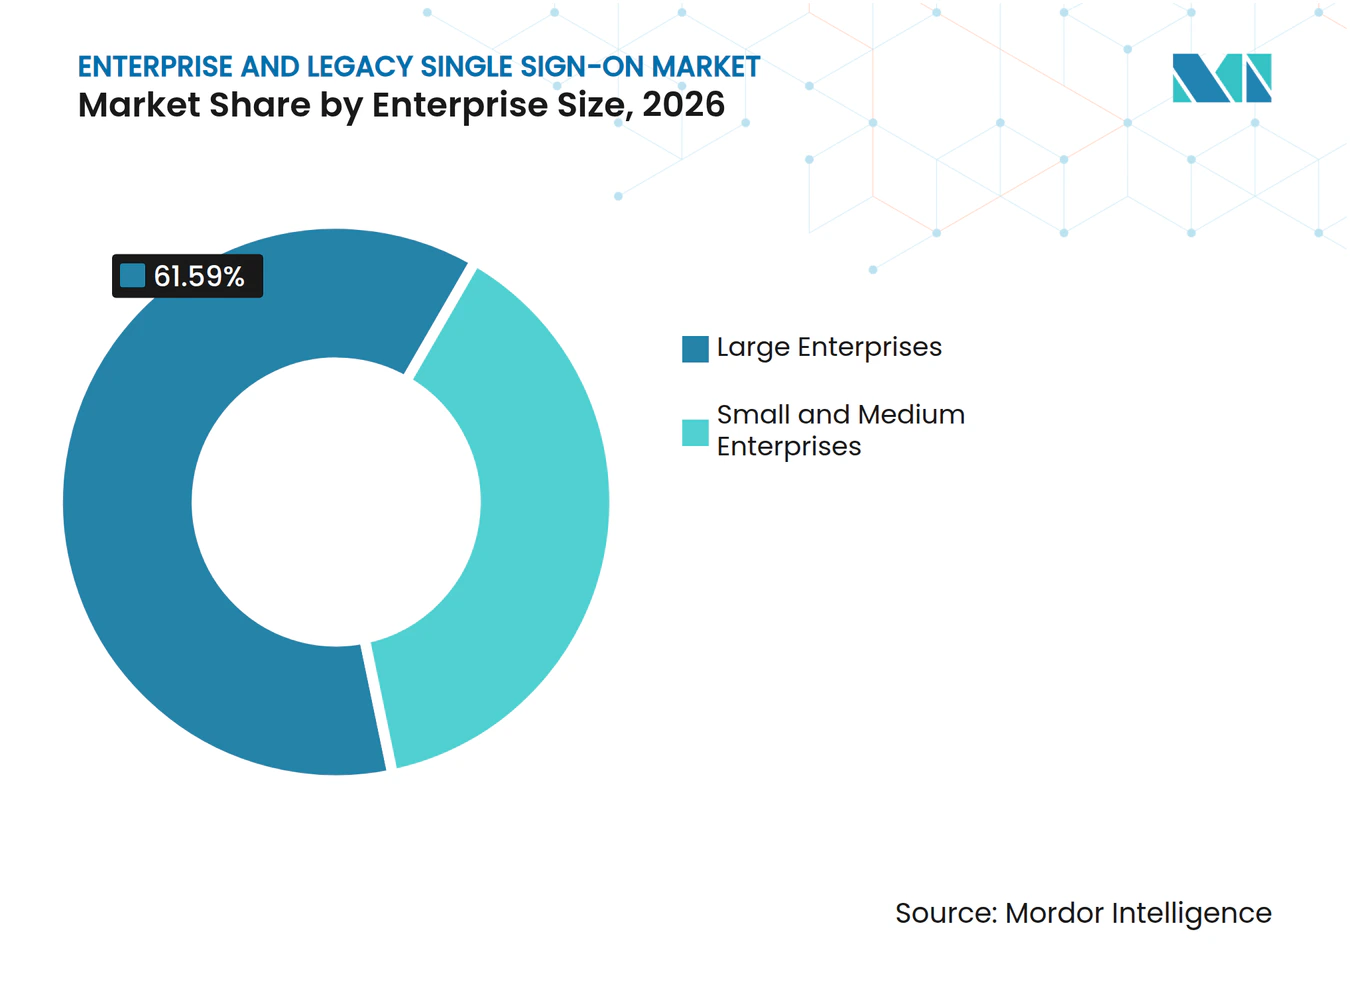
- Por tamaño de empresa, las grandes empresas representaron el 61,59% de los ingresos en 2026, mientras que se proyecta que las pymes crezcan a una CAGR del 8,37% hasta 2032.
- Por tipo de SSO, el SSO federado y basado en web representó el 49,21% de los ingresos en 2026, mientras que se proyecta que las configuraciones de SSO integradas en el sector sanitario se expandan a una CAGR del 8,48% hasta 2032.
- Por entorno de aplicación, las aplicaciones en la nube y SaaS representaron el 46,42% de los ingresos en 2026, mientras que se proyecta que las herramientas para desarrolladores y los SDK se expandan a una CAGR del 8,92% hasta 2032.
- Por vertical industrial, BFSI representó el 23,07% de los ingresos en 2026, mientras que se proyecta que la sanidad y las ciencias de la vida se expandan a una CAGR del 9,33% hasta 2032.
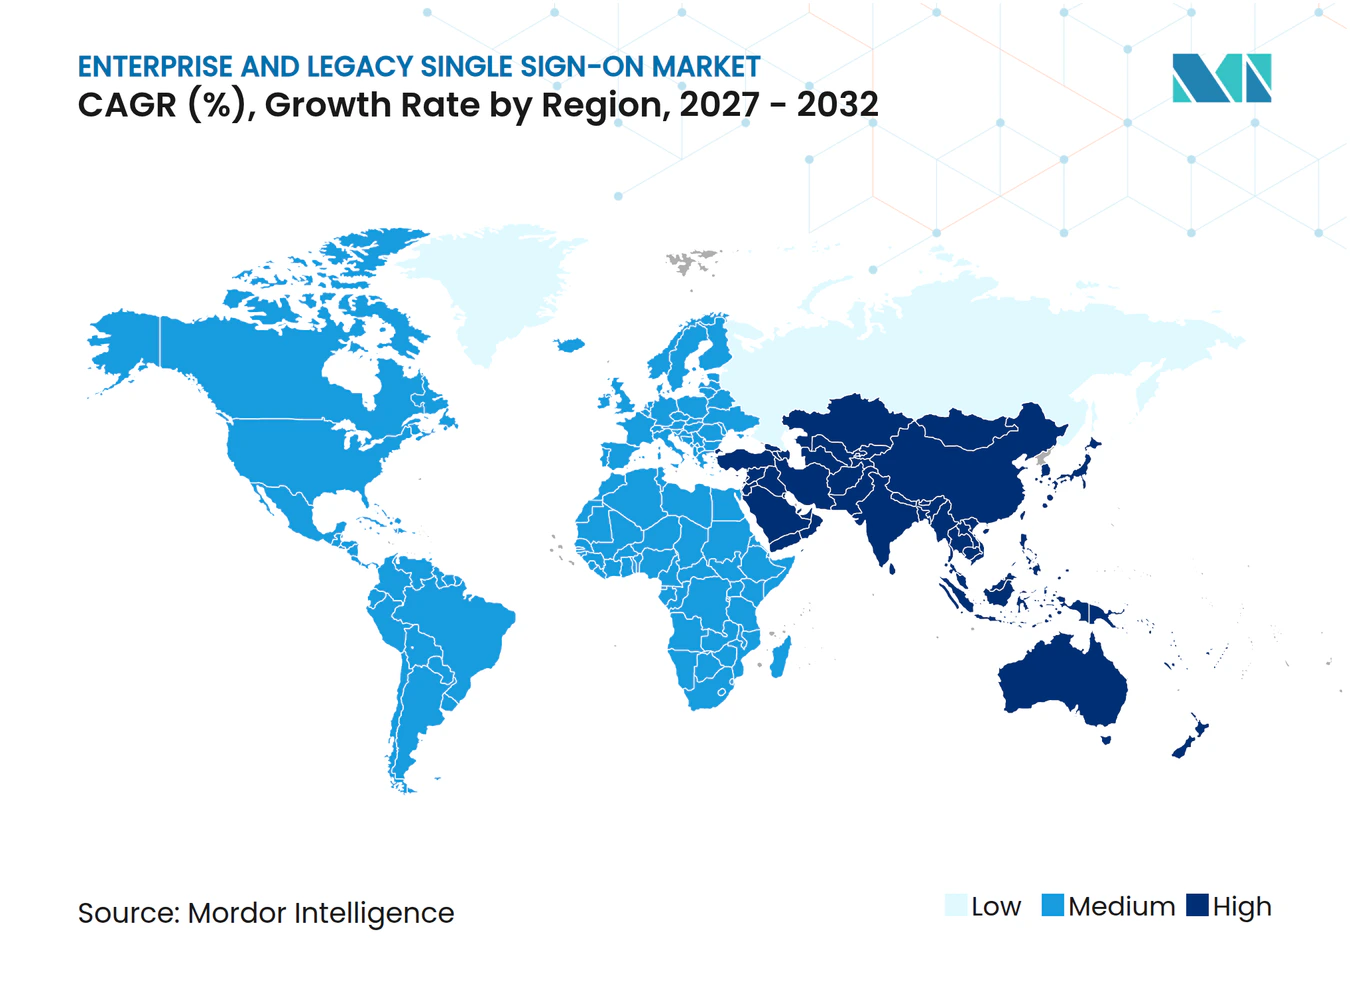
- Por geografía, América del Norte representó el 38,44% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 8,96% hasta 2032.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de la Arquitectura de Confianza Cero | +2.1% | Global | Mediano plazo (2-4 años) |
| Proliferación de Aplicaciones en la Nube y SaaS | +1.8% | Global | Corto plazo (≤ 2 años) |
| Escalada del Robo de Credenciales y el Riesgo de Apropiación de Cuentas | +1.3% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios de Autenticación Sólida y Auditabilidad | +1.0% | América del Norte y UE | Mediano plazo (2-4 años) |
| Integración de Identidad en Entornos Existentes para Aplicaciones de Mainframe y Clientes Pesados | +0.6% | América del Norte y UE | Largo plazo (≥ 4 años) |
| Migración a Claves de Acceso a través de Planos de Control SSO | +0.4% | América del Norte, UE y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Adopción de la Arquitectura de Confianza Cero
Las prácticas de Confianza Cero someten cada solicitud de acceso a verificación, lo que sitúa la federación y la aplicación centralizada de políticas en el centro de los controles de acceso. Este enfoque convierte las plataformas de identidad en una inversión de seguridad continua en lugar de un proyecto de usabilidad opcional. HPE informó que el 82% de los profesionales de seguridad y TI encuestados consideraban esencial el Acceso a la Red de Confianza Cero Universal, mientras que solo el 17% lo había implementado completamente. La brecha deja a muchas organizaciones financiando la modernización de la identidad por etapas, y el mercado de inicio de sesión único empresarial y heredado se beneficia de este largo ciclo de implementación. Los sistemas de inteligencia artificial que operan en múltiples aplicaciones también requieren identidades de corta duración y revocación inmediata cuando cambia el acceso. Los planos de control SSO alojados en la nube pueden emitir y retirar estas credenciales en varios sistemas conectados, lo que proporciona a los equipos de seguridad una forma común de definir cómo se autoriza, supervisa y detiene la actividad automatizada cuando un agente, usuario o dispositivo ya no debe conservar el acceso.
Proliferación de Aplicaciones en la Nube y SaaS
Un número creciente de aplicaciones en la nube otorga a las organizaciones más puntos de autenticación separados que proteger y gestionar. El mercado de inicio de sesión único empresarial y heredado sirve, por tanto, como capa de integración para aplicaciones que de otro modo dependerían de credenciales separadas. Okta informó que los compradores de tecnología esperan cada vez más capacidades de identidad listas para la empresa al adquirir SaaS. Cada aplicación adicional requiere políticas, configuraciones de conexión y soporte continuo para estándares de federación como SAML y OpenID Connect. La centralización de estos controles puede hacer que las revisiones de acceso y los cambios de empleados sean más coherentes en toda la cartera de aplicaciones. También hace que las aplicaciones no compatibles o recién adoptadas sean más visibles para los equipos de identidad, que pueden entonces decidir si esas aplicaciones necesitan una conexión formal, un control compensatorio o una excepción gestionada bajo la política de acceso más amplia de la organización.
Escalada del Robo de Credenciales y el Riesgo de Apropiación de Cuentas
El robo de credenciales sigue proporcionando a los atacantes una ruta directa hacia los sistemas empresariales y refuerza la necesidad de una autenticación más sólida y centralizada. Verizon descubrió que las credenciales robadas aparecieron en el 22% de las brechas revisadas en su informe de 2025 y en el 88% de los ataques contra aplicaciones web básicas.[1] Verizon también informó que el relleno de credenciales representó una mediana del 19% de los intentos diarios de autenticación empresarial, llegando al 25% en las grandes empresas. Un único intermediario de identidad reforzado puede reducir la dependencia de almacenes de contraseñas separados en un gran conjunto de aplicaciones. Esto no elimina la necesidad de supervisión de seguridad, ya que las sesiones autenticadas y los tokens también pueden verse comprometidos. Sin embargo, proporciona a las organizaciones una ubicación común para implementar una autenticación más sólida e investigar inicios de sesión sospechosos, lo que ayuda a los equipos de seguridad a responder de manera coherente cuando un patrón de acceso se desvía del comportamiento normal del usuario o cuando se sabe que una credencial ha sido expuesta.
Requisitos Regulatorios de Autenticación Sólida y Auditabilidad
Las obligaciones regulatorias están haciendo que el gasto en identidad sea menos discrecional para las instituciones financieras y otras entidades esenciales. DORA se aplica desde el 17 de enero de 2025 y establece requisitos de resiliencia operativa digital para las entidades financieras de la UE. NIS2 exige que las entidades esenciales e importantes consideren medidas, incluida la autenticación multifactor o continua, en virtud del Artículo 21. PCI DSS v4.0 también puso en vigor requisitos de autenticación con fecha futura en marzo de 2025 para los entornos de pago aplicables. Estos marcos subrayan el valor de un plano de control unificado que aplica los requisitos de autenticación y conserva registros de auditoría utilizables, al tiempo que ofrece a los equipos de cumplimiento y seguridad una visión más clara de qué aplicaciones, usuarios y eventos de acceso se encuentran dentro del ámbito operativo regulado de la organización. También hacen que la calidad de la implementación sea importante, ya que las organizaciones deben demostrar que sus controles de acceso operan en todo el alcance de las aplicaciones cubiertas, incluidos los sistemas más antiguos que pueden no admitir los mismos métodos de autenticación que los utilizados por los servicios en la nube recientemente implementados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en Entornos Heredados Heterogéneos | -2.1% | Global | Largo plazo (≥ 4 años) |
| Consolidación de Identidad y Presión de Agrupación de Proveedores | -1.5% | América del Norte y UE | Mediano plazo (2-4 años) |
| Fragilidad del Mapeo de Credenciales en Flujos de Trabajo de Mainframe y Clientes Pesados | -0.9% | Global | Largo plazo (≥ 4 años) |
| Exposición Residual de Contraseñas y Tokens de Sesión en SSO de Raspado de Pantalla | -0.7% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Entornos Heredados Heterogéneos
Los entornos de identidad más antiguos siguen siendo difíciles de conectar porque sus modelos de datos no siempre se alinean con las aserciones SAML modernas o los tokens de OpenID Connect. El mercado de inicio de sesión único empresarial y heredado debe abordar sistemas que utilizan IBM RACF, CA ACF2, CA Top Secret, directorios Kerberos y proveedores de identidad en la nube más recientes. IBM describió una configuración que utiliza un complemento de Asignación de Credenciales, roles de generación de PassTicket y sincronización entre un proveedor de identidad externo y una base de datos RACF.[2] Cada aplicación añadida puede requerir trabajo de mapeo y pruebas en varios equipos técnicos. Este trabajo es especialmente exigente para SAP ECC, IBM CICS y las aplicaciones de cliente pesado, donde los flujos de autenticación, el comportamiento del cliente y los registros de autorización pueden haber evolucionado durante varios años sin un diseño de integración común. La complejidad puede extender los plazos de los proyectos y hacer que los costos de servicios profesionales superen el valor de una licencia de plataforma.
Consolidación de Identidad y Presión de Agrupación de Proveedores
Los servicios de identidad agrupados pueden limitar la necesidad de una plataforma SSO independiente cuando una organización ya utiliza una suite de productividad o seguridad más amplia. Microsoft Entra ID es un ejemplo significativo porque está incluido en determinados paquetes de licencias de Microsoft 365. Esta presión hace que la paridad de características sea insuficiente para los proveedores independientes en los mercados de inicio de sesión único empresarial y heredado. Thales descubrió que los encuestados de BFSI utilizaban una media de 4 proveedores de identidad y que el 89% buscaba reducir este número. La consolidación puede favorecer a los proveedores de plataformas amplias, especialmente cuando los equipos de compras priorizan un menor número de proveedores. Los especialistas deben demostrar un valor claro a través de conectores profundos, orquestación, integración de mainframe o capacidades de operaciones de seguridad más enfocadas, especialmente cuando un producto agrupado no admite las rutas de acceso heredadas o los requisitos operativos de la organización.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Lidera Mientras los Servicios Apoyan las Implementaciones ComplejasEl software representó el 64,09% de la participación del mercado de inicio de sesión único empresarial y heredado en 2026, lo que refleja la demanda de los clientes de control directo sobre los motores de políticas de autenticación, las excepciones de políticas y la retención de registros de auditoría en los procesos de negocio regulados. Las organizaciones reguladas a menudo necesitan una cadena de custodia clara para cada evento de autenticación. El mercado de inicio de sesión único empresarial y heredado apoya este requisito a través de políticas configurables que se pueden aplicar en las aplicaciones conectadas. El software con licencia sigue siendo relevante para las implementaciones locales e híbridas que requieren una integración profunda de directorios. Estos clientes pueden preferir conservar la propiedad de las políticas en lugar de delegarla completamente a un servicio externo. Los proveedores con bibliotecas de conectores heredados establecidas pueden beneficiarse de relaciones plurianuales largas en estos entornos, ya que reemplazar una conexión que funciona puede introducir riesgos operativos y requerir una nueva validación de seguridad.
Se proyecta que los servicios se expandan a una CAGR del 8,35% hasta 2032, ya que las organizaciones buscan ayuda con el trabajo de implementación, configuración y migración. La autenticación de enlace mágico integrada y transaccional es parte de esta oportunidad de servicio en las pasarelas de socios y los flujos de trabajo de aprobación de ERP, donde las organizaciones necesitan admitir usuarios externos sin requerirles que gestionen una contraseña permanente adicional. Un enlace mágico proporciona al usuario una URL de un solo uso y tiempo limitado en lugar de requerir una contraseña. Este método puede ser útil en entornos existentes donde los usuarios se resisten a las claves de hardware o a la inscripción biométrica. También reduce la necesidad de cambios en el lado del cliente en determinados flujos de trabajo heredados. La oportunidad de servicios sigue vinculada a la dificultad de adaptar las prácticas de autenticación modernas al comportamiento de las aplicaciones más antiguas, los cambios en las poblaciones de usuarios y los propietarios de aplicaciones con diferentes requisitos operativos.


Por Modo de Implementación:
El SSO Basado en la Nube Establece la Arquitectura PredeterminadaEl SSO basado en la nube representó el 57,55% de los ingresos en 2026, convirtiéndose en la opción de implementación líder en el mercado de inicio de sesión único empresarial y heredado. Su posición refleja la conexión directa entre la adopción de aplicaciones en la nube, los patrones de trabajo distribuido y la necesidad de un intermediario de identidad central que pueda aplicar una decisión coherente a cada inicio de sesión. Los proveedores de nube pueden distribuir políticas a través de puntos de conexión SAML, OpenID Connect y OAuth 2.0 sin esperar ventanas de mantenimiento locales. Las actualizaciones de seguridad continuas también pueden llegar a las aplicaciones conectadas más rápidamente. Los modelos híbridos siguen siendo importantes para las organizaciones que migran aplicaciones por etapas. El SSO local conserva un papel en las redes con aislamiento de red y otros entornos con requisitos estrictos de control local, incluidas las organizaciones que no pueden colocar directorios confidenciales o registros de autenticación fuera de sus propias instalaciones.
Se proyecta que el SSO basado en la nube crezca a una CAGR del 8,54% hasta 2032, impulsado por la migración a grandes entornos en la nube y la adopción de cargas de trabajo automatizadas. Estas cargas de trabajo requieren credenciales de alcance limitado que se pueden revocar en tiempo real a medida que cambia el acceso. Okta, Ping Identity y JumpCloud introdujeron capacidades para casos de uso de identidad relacionados con la inteligencia artificial en 2026. Los requisitos regionales de datos también dan forma a las decisiones de implementación en la nube en India, Singapur y Australia, donde los clientes pueden necesitar que los datos de identidad, los registros de seguridad y los procesos de recuperación permanezcan dentro de una geografía aprobada. Los proveedores que pueden cumplir con los requisitos de residencia de datos sin fragmentar la gestión de políticas tienen una posición más clara con los compradores regulados, ya que las expectativas de alojamiento local no deben impedir que los administradores apliquen las mismas reglas de acceso de referencia, prácticas de registro y procedimientos de respuesta en toda la organización. El mercado de inicio de sesión único empresarial y heredado debe, por tanto, apoyar la expansión en la nube mientras preserva los vínculos con los sistemas que no pueden moverse, de modo que un entorno tecnológico mixto no cree reglas de acceso separadas e inconsistentes.
Por Tamaño de Empresa:
Las Grandes Empresas Mantienen la Posición Líder Mientras las Pymes AvanzanLas grandes empresas representaron el 61,59% de los ingresos en 2026 porque gestionan carteras de aplicaciones más complejas y obligaciones de cumplimiento más amplias. Sus equipos de identidad deben coordinar el acceso entre unidades de negocio, jurisdicciones, plataformas más antiguas, usuarios externos temporales y las aplicaciones adquiridas a través de transacciones corporativas. El mercado de inicio de sesión único empresarial y heredado es especialmente relevante cuando una gran organización tiene varios productos de identidad existentes. Thales informó que el 75% de los responsables de decisiones de identidad de BFSI encuestados identificaron los sistemas de identidad heredados como su mayor punto de dolor operativo. El SSO centralizado ayuda a estos clientes a establecer políticas de inicio de sesión comunes mientras preserva las reglas de acceso específicas de cada aplicación. La propuesta de valor es más sólida cuando los fallos de autenticación afectan al procesamiento de transacciones, al servicio al cliente, al cumplimiento normativo o a la continuidad de las funciones empresariales que dependen de varios sistemas conectados.
Se proyecta que las pymes se expandan a una CAGR del 8,37% hasta 2032, ya que la entrega por suscripción reduce los costos de entrada para herramientas de identidad más avanzadas. Los precios por usuario en el rango de 2-7 USD al mes han reducido una barrera que antes limitaba estos controles a las organizaciones más grandes. Los servicios en la nube también pueden reducir el trabajo de infraestructura interna necesario para comenzar a usar SSO, lo que permite a los equipos más pequeños concentrarse en configurar políticas y conectar aplicaciones prioritarias en lugar de mantener la infraestructura de autenticación. Las empresas más pequeñas aún necesitan conectar sus aplicaciones orientadas al cliente, los sistemas de empleados y los servicios de terceros sin un gran equipo de ingeniería de identidad. Esto crea demanda de rutas de implementación más simples y conectores prediseñados. Los proveedores que atienden a las pymes deben equilibrar la facilidad de uso con controles creíbles para los requisitos de cumplimiento y auditoría, especialmente cuando las organizaciones más pequeñas sirven a clientes más grandes que esperan controles de identidad formales de sus proveedores.

Por Tipo de SSO:
El SSO Federado y Basado en Web Lidera Mientras las Configuraciones Sanitarias AvanzanEl SSO federado y basado en web representó el 49,21% de los ingresos en 2026, respaldado por el uso generalizado de SAML 2.0, OpenID Connect y OAuth 2.0. Estos estándares permiten patrones de autenticación comunes en inquilinos de nube, portales de socios y vínculos de software entre empresas. Son el método de conexión principal para los sistemas basados en web en los mercados de inicio de sesión único empresarial y heredado, ayudando a los propietarios de aplicaciones a utilizar un estándar reconocido en lugar de crear un proceso de autenticación separado para cada conexión. El SSO empresarial y heredado sigue siendo estratégicamente importante para las organizaciones que operan IBM z/OS, SAP ECC, aplicaciones de escritorio o emuladores de terminal. Esos entornos a menudo utilizan Kerberos, paso a través de NTLM o métodos de autenticación especializados. La modernización completa puede requerir cambios extensos en las aplicaciones que no son prácticos para todas las organizaciones, especialmente cuando un sistema crítico para el negocio ha sido estable durante años y su lógica de autenticación interna es difícil de alterar.
Se proyecta que las configuraciones integradas en el sector sanitario se expandan a una CAGR del 8,48% hasta 2032. Su demanda está vinculada a la interoperabilidad de los registros de salud electrónicos, la adopción de SMART on FHIR y los flujos de trabajo de telemedicina. Las organizaciones sanitarias deben aplicar el acceso basado en roles a la información que difiere en sensibilidad y deben conservar los registros de acceso. Las herramientas clínicas también pueden ejecutarse en clientes ligeros o hardware especializado que requiere una integración cuidadosa, ya que el proceso de inicio de sesión debe adaptarse a los flujos de trabajo urgentes sin crear acceso inapropiado a la información del paciente. IBM ha documentado una ruta de OpenID Connect para SSO a aplicaciones z/OS a través de HATS Web Express Logon e IBM Z Multi-Factor Authentication. Estas condiciones respaldan la demanda de especialistas que puedan llevar la autenticación moderna a entornos clínicos y administrativos complejos, al tiempo que permiten a los proveedores conservar las aplicaciones y los dispositivos de los que ya depende su personal.
Por Entorno de Aplicación:
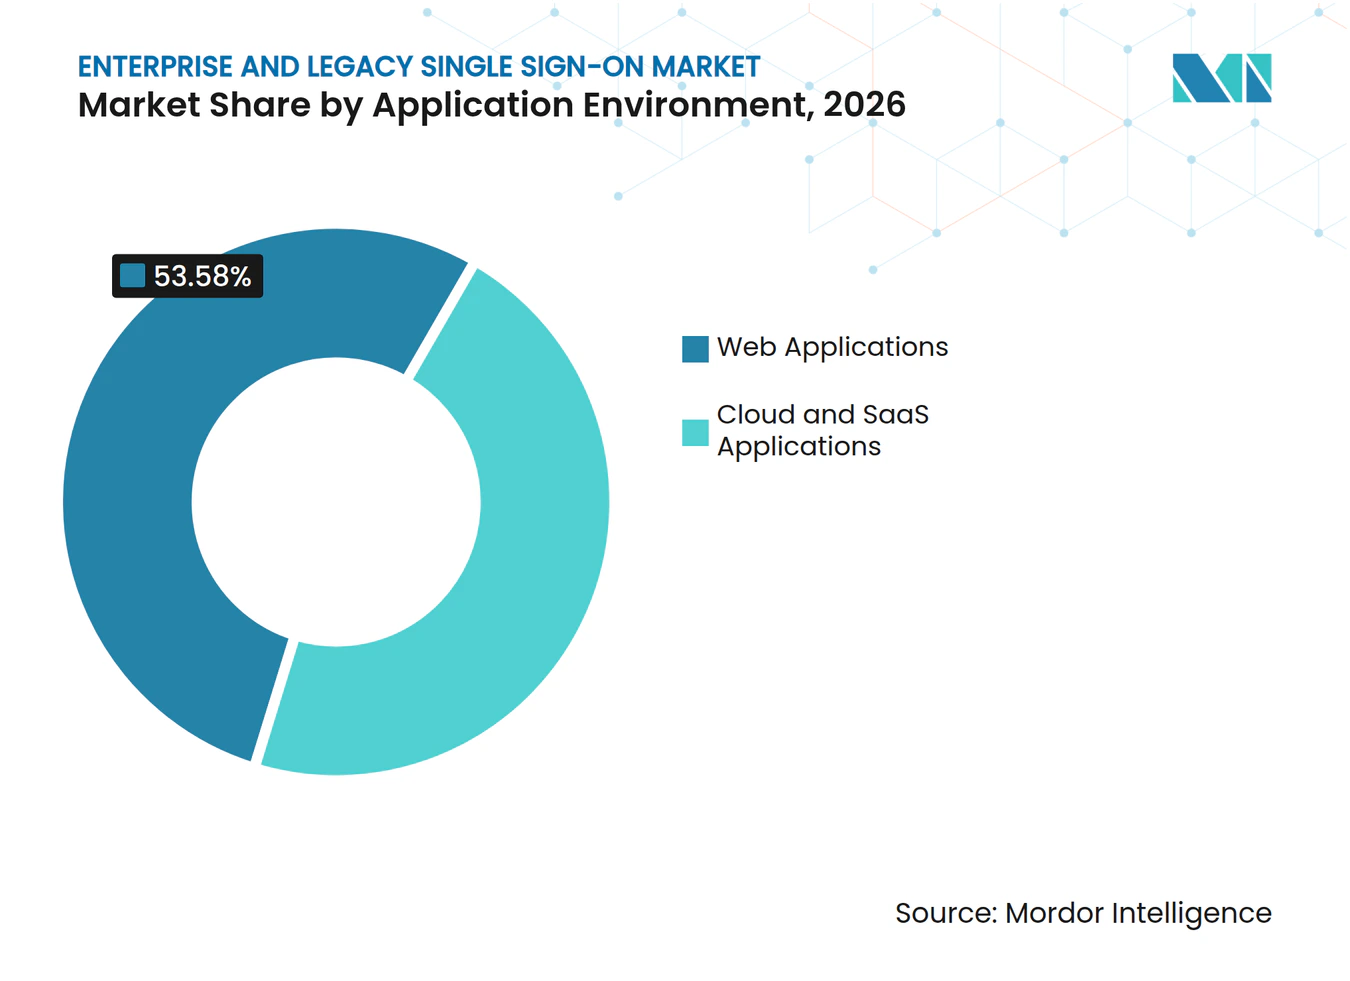
Las Aplicaciones en la Nube y SaaS Lideran Mientras las Herramientas para Desarrolladores Ganan RitmoLas aplicaciones en la nube y SaaS representaron el 46,42% de los ingresos en 2026, lo que refleja la prominencia de las cargas de trabajo basadas en web en la autenticación empresarial. Cada aplicación conectada requiere configuraciones SAML u OpenID Connect que deben mantenerse actualizadas a medida que el proveedor actualiza su producto. El mercado de inicio de sesión único empresarial y heredado ayuda a los administradores a utilizar controles de políticas compartidas en estas conexiones. Las aplicaciones web y los sistemas cliente-servidor locales siguen siendo entornos de implementación sustanciales. Los entornos de mainframe y escritorio virtual forman categorías más reducidas que a menudo requieren una integración más profunda. Su complejidad técnica puede respaldar un trabajo de implementación de mayor valor donde los conectores generales son insuficientes, ya que los especialistas deben traducir las decisiones de identidad modernas a interfaces que no fueron diseñadas originalmente para la federación basada en estándares.
Se proyecta que las herramientas para desarrolladores y los SDK se expandan a una CAGR del 8,92% hasta 2032, la tasa más rápida entre los entornos de aplicación. La identidad se está convirtiendo en una elección en el momento de la construcción para los equipos que crean plataformas internas y capas de orquestación relacionadas con la inteligencia artificial. Okta informó que el 96% de los compradores de tecnología incluyen requisitos de gestión de identidad y acceso en las solicitudes de propuesta de proveedores de SaaS. Esto acerca la calidad del SDK y la documentación para desarrolladores a la decisión de compra, ya que los equipos de desarrollo necesitan orientación de implementación clara, bibliotecas estables y soporte predecible cuando incorporan funciones de autenticación en aplicaciones que se mantendrán durante varios ciclos de lanzamiento. Los proveedores con amplio soporte de SDK pueden facilitar a los equipos la incorporación de funciones de inicio de sesión, token y autorización en etapas más tempranas del proceso de desarrollo. La oportunidad también depende de la demanda continua de ecosistemas de aplicaciones conectadas, ya que los equipos de desarrollo necesitan funciones de identidad que puedan incorporarse de manera coherente en nuevos servicios internos, vínculos con socios y experiencias de clientes a medida que estos se crean y mantienen en entornos tecnológicos cada vez más distribuidos a lo largo del tiempo.

Por Vertical Industrial:
BFSI Ancla los Ingresos Mientras la Sanidad y las Ciencias de la Vida AceleranBFSI representó el 23,07% de los ingresos en 2026, la mayor posición vertical en el mercado de inicio de sesión único empresarial y heredado. Los bancos, las aseguradoras y las empresas de servicios financieros operan numerosas aplicaciones sujetas a estrictos requisitos de disponibilidad y auditoría. Se enfrentan a requisitos que se cruzan de los estándares de pago, DORA, las normas bancarias nacionales y los programas de riesgo internos. Estas condiciones hacen que la autenticación coherente y los registros de auditoría inmutables sean importantes en todos los niveles de aplicación, desde el acceso de los empleados hasta los sistemas de pago y las conexiones con proveedores, que pueden estar sujetos a diferentes requisitos de control. Thales descubrió que se esperaba que los presupuestos de identidad de la fuerza laboral de BFSI aumentaran un 11,5% anualmente entre las organizaciones encuestadas. Los proyectos de identidad en este sector deben minimizar la interrupción operativa, ya que los problemas de autenticación pueden interrumpir el procesamiento de transacciones, retrasar la actividad de los clientes y exponer a las instituciones a riesgos operativos y de cumplimiento.
Se proyecta que la sanidad y las ciencias de la vida se expandan a una CAGR del 9,33% hasta 2032. La normalización de la telemedicina, la consolidación de los registros de salud electrónicos y los requisitos de registro de acceso están aumentando el número de sistemas que deben compartir procesos de inicio de sesión controlados. Los proveedores utilizan SSO para las aplicaciones de los empleados, los portales de pacientes, las interfaces de laboratorio y las consolas de gestión de dispositivos conectados. Los grupos de usuarios variados requieren políticas que reflejen sus roles y la sensibilidad de los datos que pueden ver, con una clara necesidad de distinguir entre el acceso clínico, administrativo, de pacientes, de socios y de dispositivos. El comercio minorista y el comercio electrónico utilizan SSO para apoyar los recorridos conectados de clientes y empleados en todos los canales. La educación también está adoptando la identidad federada para la colaboración en investigación, incluidos los acuerdos respaldados por la Federación InCommon, que proporciona un enfoque de confianza compartida para las instituciones participantes y sus usuarios.
Análisis Geográfico
Mercado de Inicio de Sesión Único Empresarial y Heredado en América del Norte
América del Norte concentró el 38,44% de la cuota del mercado de inicio de sesión único empresarial y heredado en 2026, respaldada por un ecosistema maduro de servicios de identidad y una amplia base de empresas reguladas. La orientación federal en materia de ciberseguridad en los Estados Unidos ha reforzado el uso de autenticación resistente al phishing en entornos relacionados con el gobierno. El mercado de inicio de sesión único empresarial y heredado en la región también se beneficia de complejos parques tecnológicos que abarcan servicios en la nube, directorios gestionados localmente y aplicaciones de mainframe. Canadá añade demanda a través de las expectativas de riesgo tecnológico para las instituciones financieras, donde los controles de acceso fiables y la evidencia de gestión del riesgo tecnológico siguen siendo importantes para las empresas reguladas. Las grandes empresas de la región tienen más probabilidades de contar con equipos de identidad establecidos que puedan gestionar amplios programas de modernización, coordinar a varios propietarios de aplicaciones y mantener funciones especializadas de seguridad y cumplimiento normativo.
Mercado de Inicio de Sesión Único Empresarial y Heredado en Europa
Europa es la segunda región más grande, donde DORA entró en aplicación en enero de 2025 y NIS2 amplió las expectativas de ciberseguridad a 18 sectores.[3] Estas obligaciones superpuestas hacen que un plano de control de inicio de sesión único unificado sea relevante para las organizaciones que operan en múltiples entidades jurídicas y jurisdicciones. Alemania, Francia y el Reino Unido son fuentes clave de actividad de adquisición debido a sus grandes bases de empresas reguladas. El RGPD, DORA y NIS2 en conjunto aumentan la importancia de demostrar un acceso controlado y registros fiables. Esto respalda la inversión continua en identidad incluso cuando las organizaciones adoptan un enfoque cauteloso ante el gasto tecnológico más amplio, ya que no abordar las obligaciones de autenticación y auditoría puede generar una exposición de cumplimiento normativo más inmediata.
Mercado de Inicio de Sesión Único Empresarial y Heredado en Asia-Pacífico, Oriente Medio y África, y América del Sur
Se proyecta que Asia-Pacífico se expanda a una CAGR del 8,96% hasta 2032, la tasa regional más rápida en el mercado de inicio de sesión único empresarial y heredado. La inversión en infraestructura en India y el Sudeste Asiático, el aumento de las amenazas a la identidad y los requisitos de localización de datos configuran la oportunidad regional. China, India y Singapur están fomentando arquitecturas que mantienen un control regional adecuado sobre los datos de identidad. La alta aceptación del uso de biometría móvil en India y Corea del Sur puede incrementar la demanda de plataformas con vinculación móvil nativa. Japón cuenta con una considerable base empresarial con parques heredados variados, mientras que Australia y Singapur han adoptado enfoques de Confianza Cero de manera temprana. Oriente Medio y África están respaldados por programas de gobierno digital en los Emiratos Árabes Unidos y Arabia Saudita, y América del Sur está liderada por Brasil, donde la aplicación de la ley de privacidad está incrementando la demanda de una infraestructura de identidad auditable.
Panorama Competitivo
Concentración del Mercado
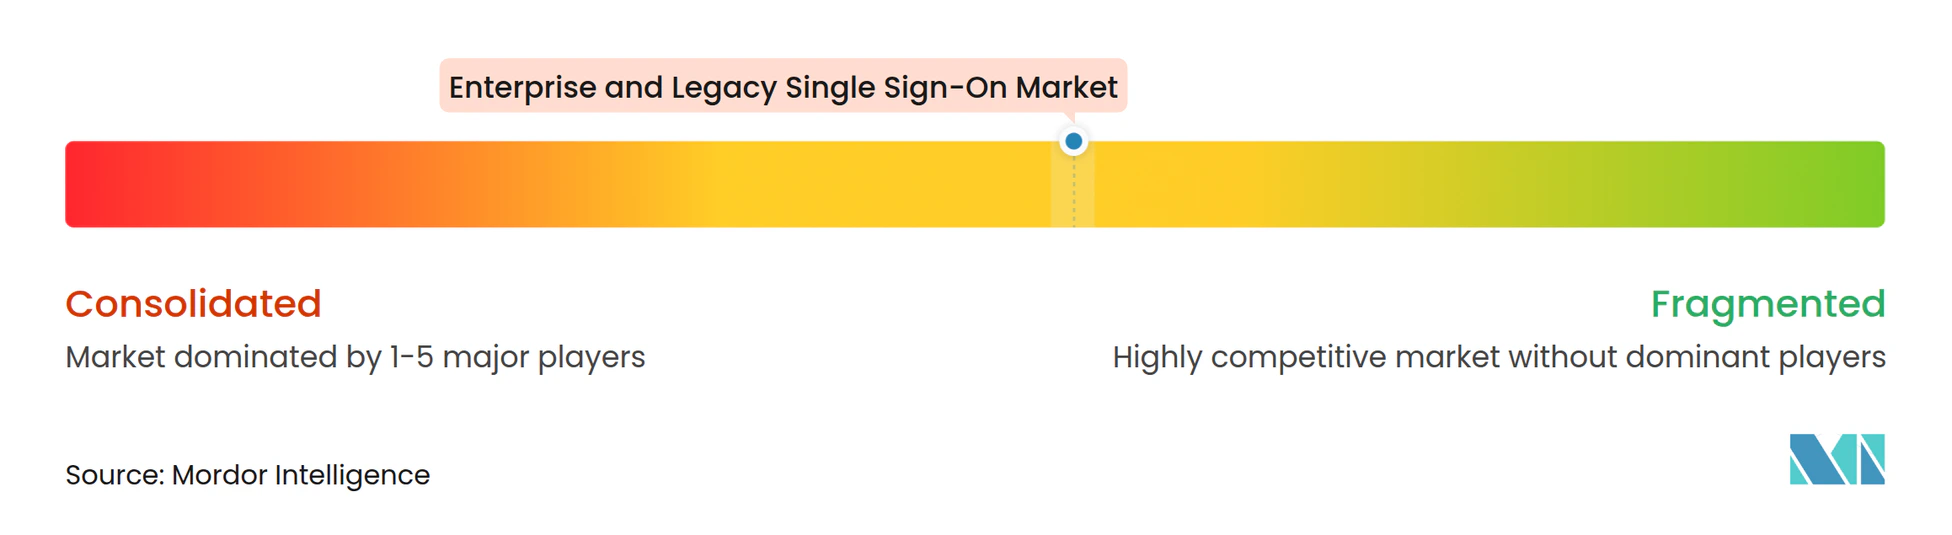
El mercado de inicio de sesión único empresarial y heredado está moderadamente concentrado, con proveedores de identidad especializados que compiten contra plataformas de seguridad y productividad más amplias que agrupan el SSO con ofertas más amplias. Microsoft ejerce presión de precios a través de Entra ID, mientras que los proveedores especializados buscan diferenciación a través de la profundidad de identidad, las capacidades de integración y las operaciones de seguridad. Okta informó ingresos del año fiscal 2026 de 2,919 mil millones de USD, un aumento del 12% respecto al año anterior.[4] Este resultado muestra la escala continua de los ingresos por suscripción en la identidad de la fuerza laboral a pesar de la competencia de los productos agrupados. El campo competitivo también está cambiando a través de la actividad de adquisición y la consolidación de productos, ya que los proveedores buscan combinar la autenticación, el acceso privilegiado, la detección de amenazas y las capacidades de gobernanza en una oferta más integrada.
Okta adquirió Axiom Security en septiembre de 2025 por 54 millones de USD en efectivo, añadiendo capacidades de acceso privilegiado centradas en la identidad a su Nube de Identidad de la Fuerza Laboral. Este movimiento extendió su posición desde la federación hacia el acceso justo a tiempo y los controles privilegiados. JumpCloud adquirió Breez en octubre de 2025 para avanzar en su hoja de ruta de detección y respuesta a amenazas de identidad. Ping Identity introdujo el acceso privilegiado justo a tiempo en agosto de 2025 en la gestión de acceso, la gobernanza y el acceso privilegiado. Estas acciones muestran que los proveedores compiten a través de los controles de seguridad que rodean la autenticación, no solo a través del soporte de protocolos, ya que los clientes evalúan cada vez más cómo una plataforma maneja el acceso privilegiado, las amenazas y la actividad posterior a la autenticación.
Las oportunidades abiertas permanecen en la integración de mainframe, las identidades no humanas y la implementación orientada al cumplimiento para organizaciones más pequeñas. Pocos proveedores ofrecen una integración madura de RACF a OpenID Connect, lo que deja espacio para los especialistas que pueden preservar las inversiones más antiguas mientras aplican controles de políticas modernos, conectan directorios establecidos a proveedores de identidad en la nube y limitan la necesidad de un programa de reemplazo de aplicaciones disruptivo. La Alianza FIDO informó de 5 mil millones de claves de acceso en uso activo a nivel mundial en mayo de 2026 y dijo que el 68% de las organizaciones habían implementado claves de acceso para los inicios de sesión de la fuerza laboral. Esto está cambiando la forma en que los proveedores posicionan sus capacidades de SSO, especialmente donde se espera soporte certificado de FIDO2. El mercado de inicio de sesión único empresarial y heredado también incluye proveedores como Strata Identity que se centran en la orquestación a través de las inversiones de identidad existentes. Es probable que la competencia siga siendo más intensa donde los clientes necesitan tanto controles modernos como vínculos prácticos con aplicaciones que no pueden reescribirse, un requisito que combina la gestión de políticas a escala de nube con un tratamiento cuidadoso de las restricciones operativas heredadas.
Líderes de la Industria de Inicio de Sesión Único Empresarial y Heredado
-
Ping Identity Corporation
-
Okta, Inc.
-
One Identity LLC
-
JumpCloud, Inc.
-
Palo Alto Networks
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Inicio de Sesión Único Empresarial y Heredado Empresas cubiertas en este informe
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
Desarrollos recientes de la industria en Mercado de Inicio de Sesión Único Empresarial y Heredado
- Septiembre de 2026: Okta puso a disposición general el SSO de Agente el 24 de agosto de 2026, Ping Identity lanzó el Acceso de Agente Personal Empresarial el 1 de septiembre de 2026 y JumpCloud amplió la Gestión de Identidad y Acceso Agéntica el 10 de septiembre de 2026, estableciendo formalmente la autenticación agéntica, tokens únicos de corta duración por agente con revocación instantánea, como un nivel de capacidad SSO estándar.
- Agosto de 2026: Okta completó su adquisición de Permiso Security el 26 de agosto de 2026, por aproximadamente 200 millones de USD en efectivo, tras el anuncio del acuerdo el 30 de julio de 2026. Las capacidades de detección y respuesta a amenazas de identidad de Permiso amplían la plataforma SSO de Okta para detectar acceso anómalo posterior a la autenticación y actividad de tokens comprometidos en tiempo real.
- Junio de 2026: JumpCloud lanzó la Gestión de Identidad y Acceso Agéntica en Google Cloud el 11 de junio de 2026, poniéndola a disposición en Google Cloud Marketplace. Ping Identity amplió su marco de Identidad en Tiempo de Ejecución en AWS, Google Cloud y Cloudflare el 16 de junio de 2026, habilitando la autorización en tiempo real y aplicada por políticas para cargas de trabajo de agentes de inteligencia artificial autónomos.
- Abril de 2026: JumpCloud lanzó la Gestión de Identidad y Acceso Agéntica el 27 de abril de 2026, introduciendo identidades de agente únicas con revocación instantánea, descubrimiento automatizado de configuraciones MCP y aplicación uniforme de políticas en las herramientas SaaS a las que acceden las cuentas de máquina. El lanzamiento posicionó a JumpCloud como el primer proveedor enfocado en el mercado medio que ofrece gobernanza de identidad agéntica de nivel empresarial.
Alcance del Informe Global del Mercado de Inicio de Sesión Único Empresarial y Heredado
El Mercado de Inicio de Sesión Único Empresarial y Heredado es el mercado global de soluciones de software y servicios que permiten a las organizaciones gestionar centralmente la autenticación de usuarios y proporcionar acceso seguro a múltiples aplicaciones empresariales, sistemas y entornos de TI con un único conjunto de credenciales de inicio de sesión. Estas soluciones admiten la autenticación federada y basada en web, la integración de aplicaciones empresariales y heredadas, y la autenticación integrada de Windows en aplicaciones modernas en la nube y SaaS, aplicaciones web, sistemas cliente-servidor locales, entornos de mainframe y host, y aplicaciones de escritorio virtual y remotas.
El Mercado de Inicio de Sesión Único Empresarial y Heredado está segmentado por Componente (Software y Servicios), Modo de Implementación (SSO Basado en la Nube, SSO Local y SSO Híbrido), Tamaño de Empresa (Grandes Empresas y Pequeñas y Medianas Empresas), Tipo de SSO (SSO Federado y Basado en Web, SSO Empresarial y Heredado y SSO Integrado de Windows), Entorno de Aplicación (Aplicaciones en la Nube y SaaS, Aplicaciones Web, Aplicaciones Cliente-Servidor Locales, Aplicaciones de Mainframe y Host, y Aplicaciones de Escritorio Virtual y Remotas), Vertical Industrial (BFSI, TI y Telecomunicaciones, Sanidad y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Sector Público y Servicios Públicos, Educación y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| SSO Basado en la Nube |
| SSO Local |
| SSO Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| SSO Federado y Basado en Web |
| SSO Empresarial y Heredado |
| SSO Integrado de Windows |
| Aplicaciones en la Nube y SaaS |
| Aplicaciones Web |
| Aplicaciones Cliente-Servidor Locales |
| Aplicaciones de Mainframe y Host |
| Aplicaciones de Escritorio Virtual y Remotas |
| BFSI |
| TI y Telecomunicaciones |
| Sanidad y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Sector Público y Servicios Públicos |
| Educación |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Malasia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Modo de Implementación | SSO Basado en la Nube | |
| SSO Local | ||
| SSO Híbrido | ||
| Por Tamaño de Empresa | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Tipo de SSO | SSO Federado y Basado en Web | |
| SSO Empresarial y Heredado | ||
| SSO Integrado de Windows | ||
| Por Entorno de Aplicación | Aplicaciones en la Nube y SaaS | |
| Aplicaciones Web | ||
| Aplicaciones Cliente-Servidor Locales | ||
| Aplicaciones de Mainframe y Host | ||
| Aplicaciones de Escritorio Virtual y Remotas | ||
| Por Vertical Industrial | BFSI | |
| TI y Telecomunicaciones | ||
| Sanidad y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Sector Público y Servicios Públicos | ||
| Educación | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Malasia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de inicio de sesión único empresarial y heredado?
Se proyecta que el mercado de inicio de sesión único empresarial y heredado se expanda desde 4,79 mil millones de USD en 2026 y 5,15 mil millones de USD en 2027 hasta 7,56 mil millones de USD en 2032.
¿Qué está impulsando la demanda de soluciones de inicio de sesión único empresarial y heredado?
La adopción de Confianza Cero, la expansión de aplicaciones en la nube, los riesgos de robo de credenciales y los requisitos de autenticación más sólidos están impulsando la adopción.
¿Qué modelo de implementación lidera la adopción del inicio de sesión único empresarial y heredado?
El SSO basado en la nube representó el 57,55% de los ingresos en 2026 y se proyecta que se expanda a una CAGR del 8,54% hasta 2032.
¿Qué grupo de clientes representa la mayor participación del gasto en SSO?
Las grandes empresas representaron el 61,59% de los ingresos en 2026 porque gestionan carteras de aplicaciones complejas y amplios programas de cumplimiento.
¿Qué vertical se proyecta que se expanda más rápido para las implementaciones de inicio de sesión único?
Se proyecta que la sanidad y las ciencias de la vida se expandan a una CAGR del 9,33% hasta 2032, respaldadas por la telemedicina, la consolidación de registros de salud electrónicos y las necesidades de registro de acceso.
¿Qué región se proyecta que se expanda más rápido para el inicio de sesión único empresarial y heredado?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 8,96% hasta 2032, respaldada por la inversión en infraestructura, la exposición a amenazas y los requisitos de localización de datos.