
Marktgröße und Marktanteil für Enterprise- und Legacy-Single-Sign-On
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.15 Milliarden US-Dollar |
| Marktgröße (2032) | 7.56 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 7.95 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Enterprise- und Legacy-Single-Sign-On von Mordor Intelligence
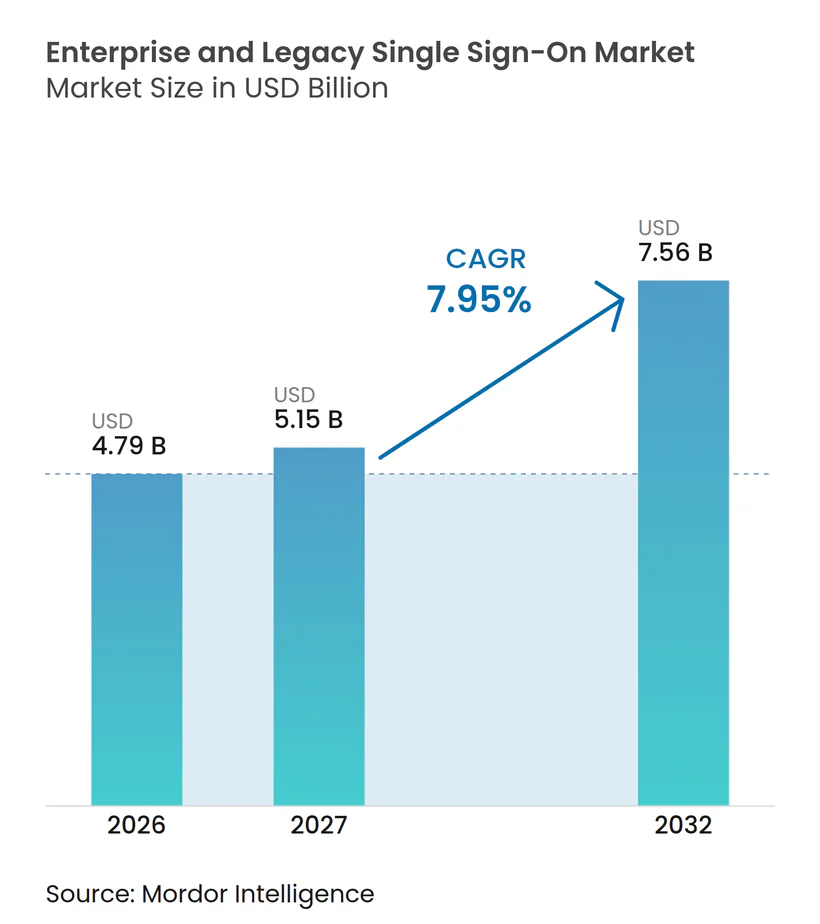
Die Marktgröße für Enterprise- und Legacy-Single-Sign-On wird voraussichtlich von 4,79 Milliarden USD im Jahr 2026 und 5,15 Milliarden USD im Jahr 2027 auf 7,56 Milliarden USD bis 2032 anwachsen, was einer CAGR von 7,95 % zwischen 2027 und 2032 entspricht. Der Enterprise- und Legacy-Single-Sign-On-Markt hat sich über reine Komfortfunktionen hinaus zu einer zentralen Steuerungsebene für identitätsorientierte Sicherheit in Cloud-, On-Premises- und Mainframe-Systemen entwickelt. Zero-Trust-Anforderungen, die zunehmende Nutzung von Software als Dienstleistung sowie der Diebstahl von Anmeldedaten binden Sicherheits-, Risiko- und Compliance-Teams in Kaufentscheidungen ein. Der daraus resultierende Beschaffungsprozess begünstigt Plattformen, die einheitliche Richtlinien durchsetzen und Prüfprotokolle über verschiedene Anwendungen hinweg pflegen können. DORA und NIS2 verkürzen die Modernisierungszeiträume für regulierte Organisationen in Europa, während starke Authentifizierungsanforderungen die Beschaffung in anderen Regionen prägen. Der Wettbewerb konzentriert sich auf Cloud-gehostete Identitätsdienste, die Anbindung von Legacy-Anwendungen und die Fähigkeit, neue Formen des nicht-menschlichen Zugriffs zu unterstützen, ohne ältere Systeme zurückzulassen.
Wichtigste Erkenntnisse des Berichts
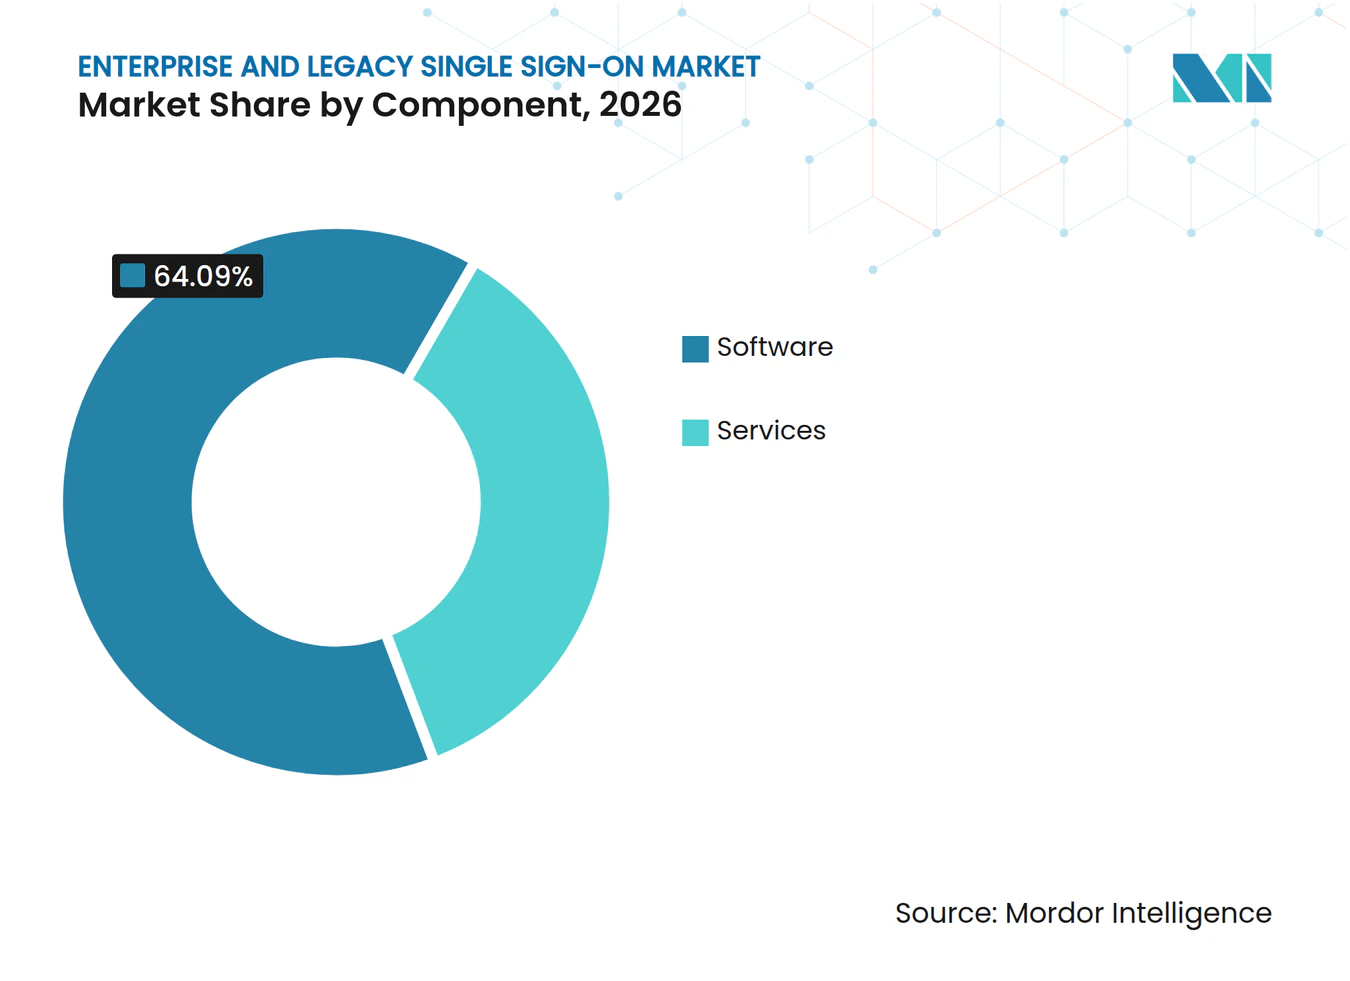
- Nach Komponente hielt Software im Jahr 2026 einen Umsatzanteil von 64,09 %, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 8,35 % wachsen werden.
- Nach Bereitstellungsmodus entfiel auf Cloud-basiertes SSO im Jahr 2026 ein Anteil von 57,55 % am Enterprise- und Legacy-Single-Sign-On-Markt, und es wird erwartet, dass es bis 2032 mit einer CAGR von 8,54 % wächst.
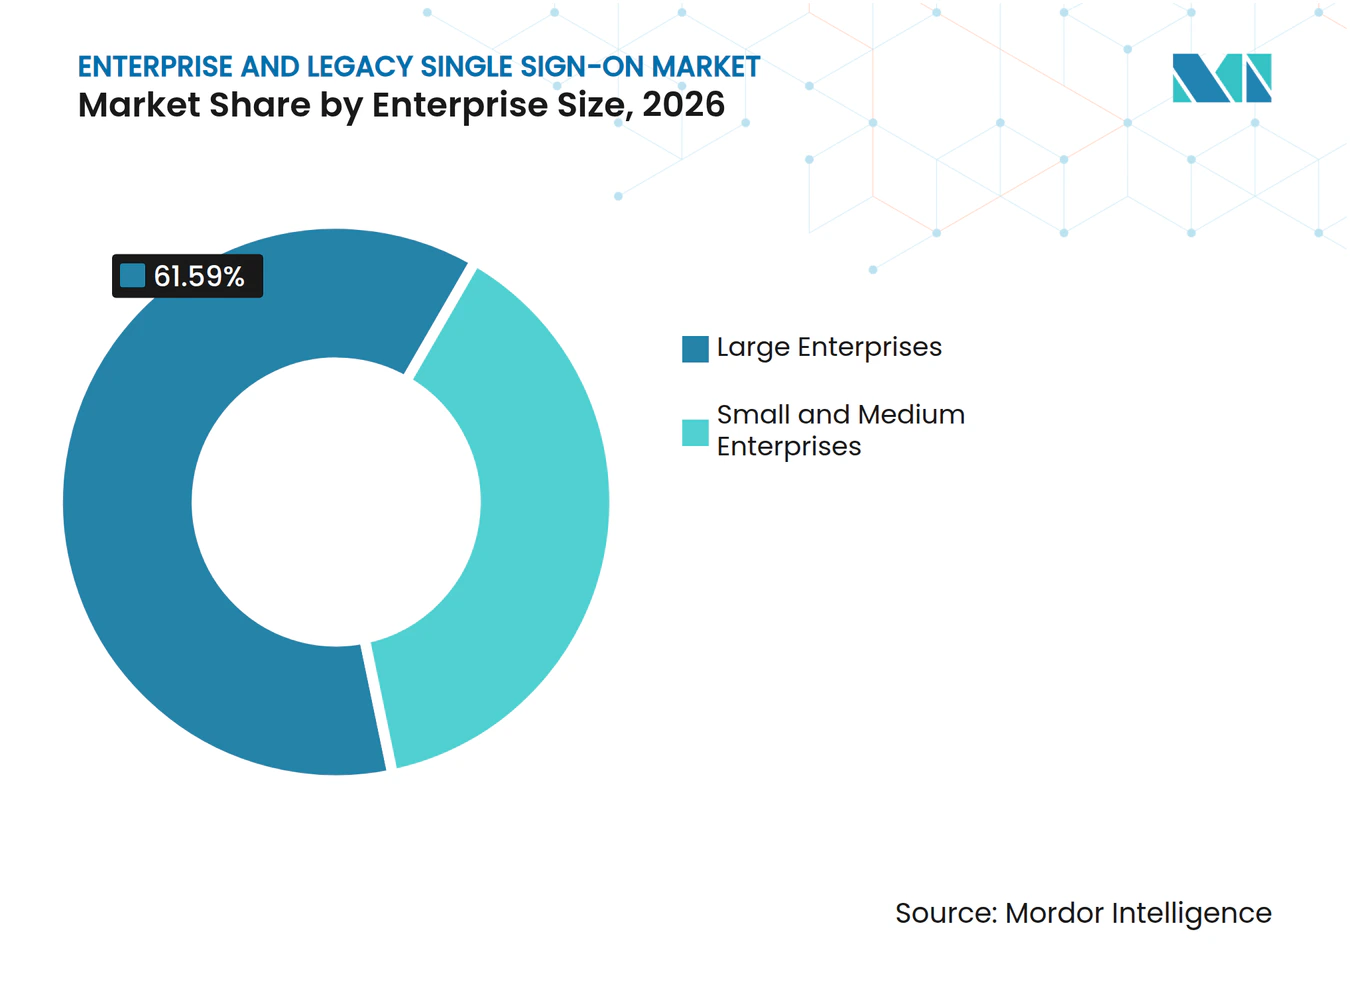
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2026 61,59 % des Umsatzes, während KMU bis 2032 voraussichtlich mit einer CAGR von 8,37 % wachsen werden.
- Nach SSO-Typ hielt föderiertes und webbasiertes SSO im Jahr 2026 einen Umsatzanteil von 49,21 %, während im Gesundheitswesen integrierte SSO-Konfigurationen bis 2032 voraussichtlich mit einer CAGR von 8,48 % wachsen werden.
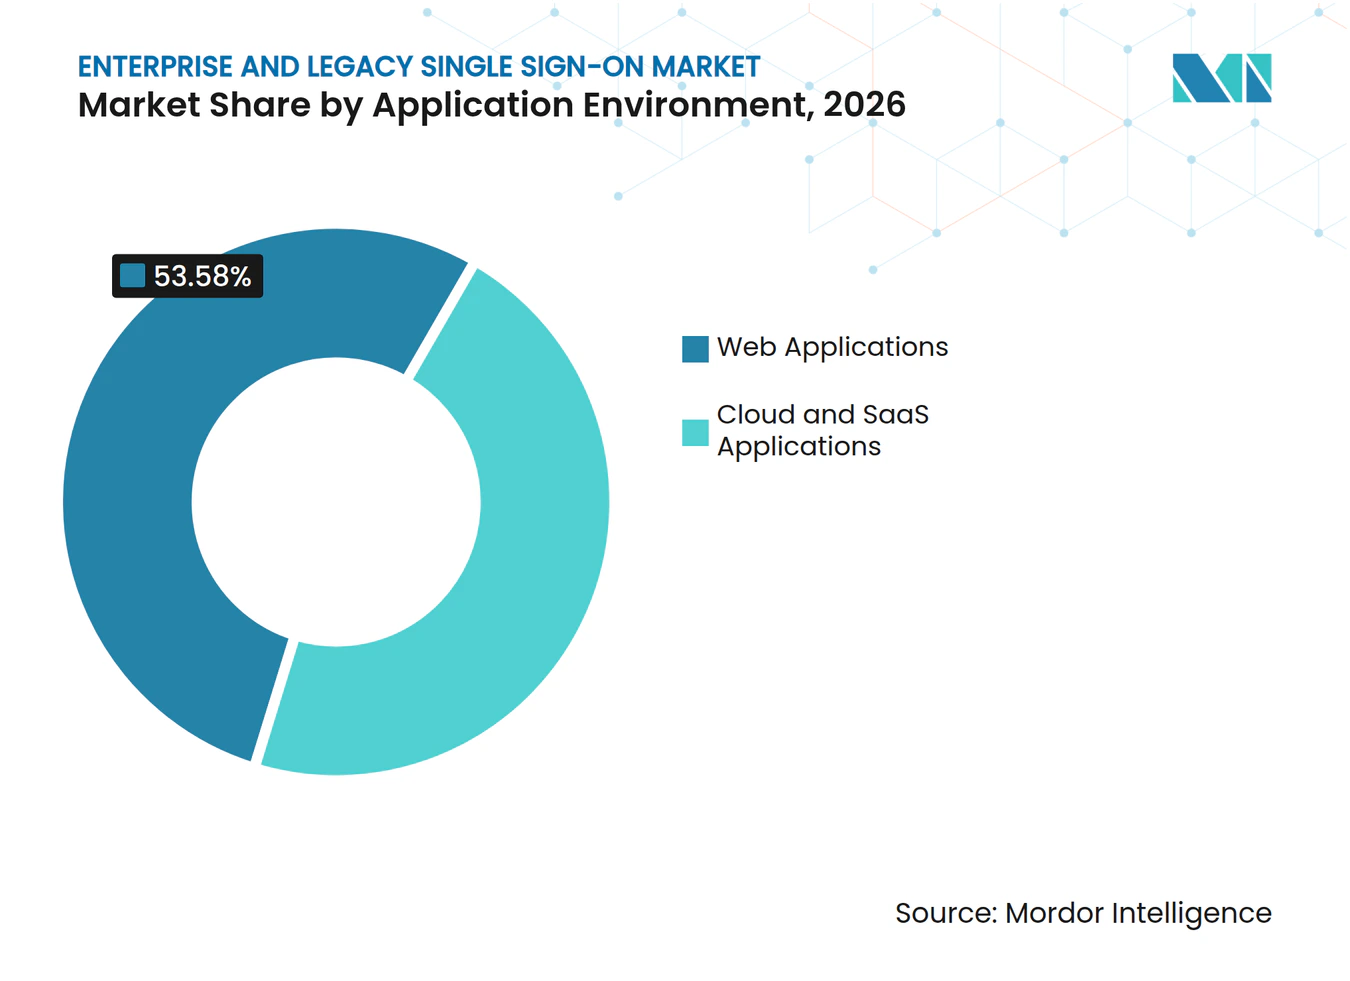
- Nach Anwendungsumgebung hielten Cloud- und SaaS-Anwendungen im Jahr 2026 einen Umsatzanteil von 46,42 %, während Entwicklerwerkzeuge und SDKs bis 2032 voraussichtlich mit einer CAGR von 8,92 % wachsen werden.
- Nach Branchenvertikale entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 23,07 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 9,33 % wachsen werden.
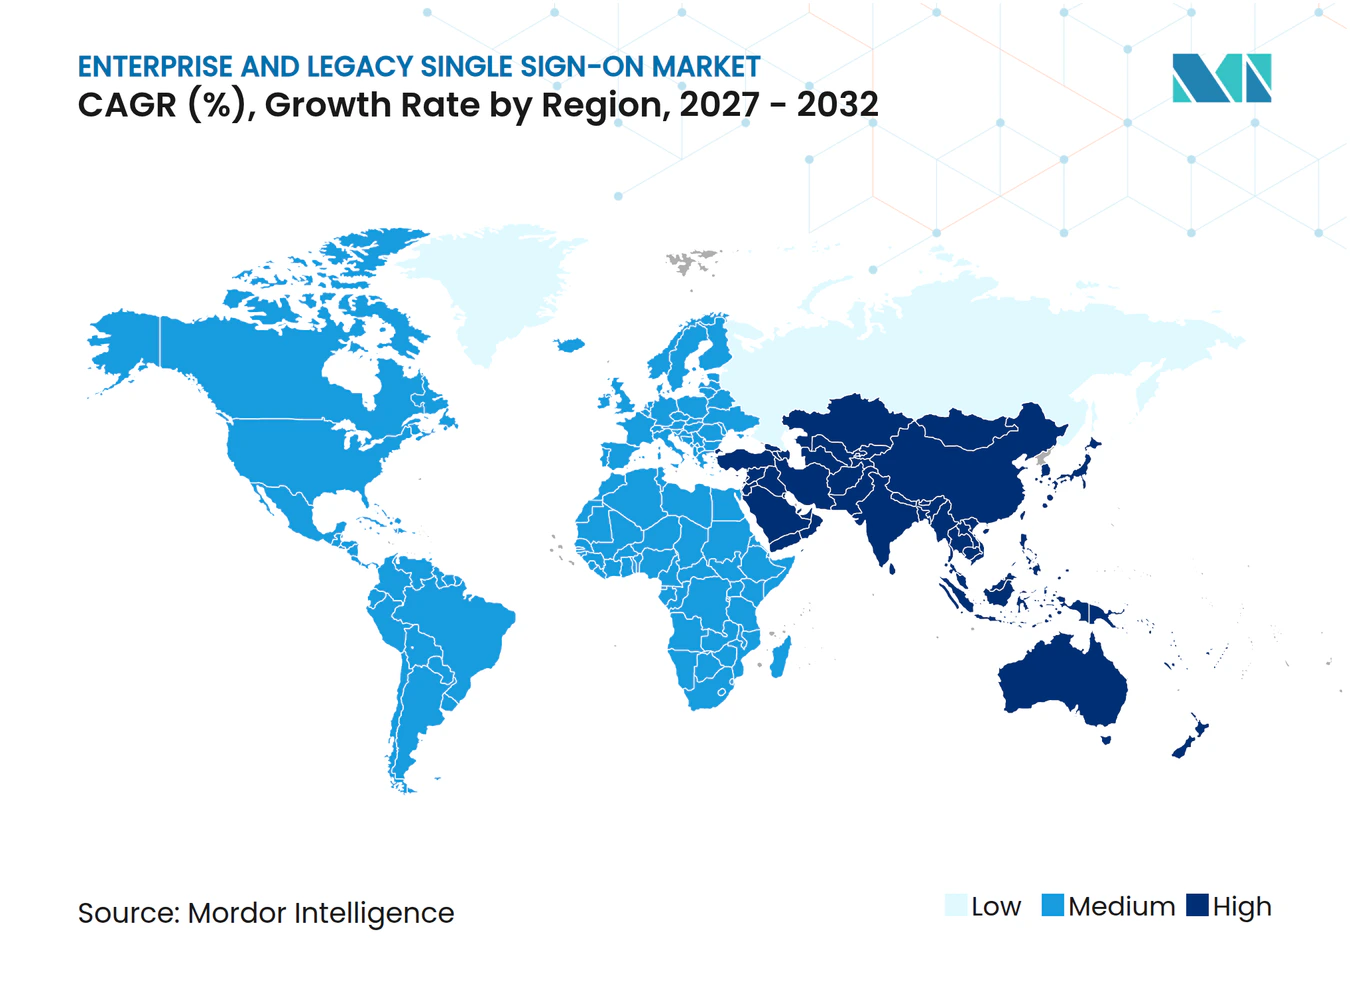
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 38,44 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 8,96 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von Zero-Trust-Architekturen | +2.1% | Global | Mittelfristig (2–4 Jahre) |
| Verbreitung von Cloud- und SaaS-Anwendungen | +1.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmender Diebstahl von Anmeldedaten und Risiko der Kontoübernahme | +1.3% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen an starke Authentifizierung und Prüfbarkeit | +1.0% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Brownfield-Identitätsbrücken für Mainframe- und Thick-Client-Anwendungen | +0.6% | Nordamerika und EU | Langfristig (≥ 4 Jahre) |
| Passkey-Migration über SSO-Steuerungsebenen | +0.4% | Nordamerika, EU und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung von Zero-Trust-Architekturen
Zero-Trust-Praktiken unterwerfen jede Zugriffsanfrage einer Überprüfung, wodurch Föderierung und zentralisierte Richtliniendurchsetzung in den Mittelpunkt der Zugriffskontrollen rücken. Dieser Ansatz macht Identitätsplattformen zu einer dauerhaften Sicherheitsinvestition und nicht zu einem optionalen Usability-Projekt. HPE berichtete, dass 82 % der befragten Sicherheits- und IT-Fachleute den universellen Zero-Trust-Netzwerkzugang als unverzichtbar erachteten, während nur 17 % ihn vollständig implementiert hatten. Diese Lücke veranlasst viele Organisationen, die Identitätsmodernisierung schrittweise zu finanzieren, und der Enterprise- und Legacy-Single-Sign-On-Markt profitiert von diesem langen Implementierungszyklus. KI-Systeme, die anwendungsübergreifend arbeiten, benötigen ebenfalls kurzlebige Identitäten und eine sofortige Sperrung bei Zugriffsänderungen. Cloud-gehostete SSO-Steuerungsebenen können diese Anmeldedaten über mehrere verbundene Systeme hinweg ausstellen und entziehen und geben Sicherheitsteams eine einheitliche Möglichkeit, festzulegen, wie automatisierte Aktivitäten autorisiert, überwacht und gestoppt werden, wenn ein Agent, ein Benutzer oder ein Gerät keinen Zugriff mehr haben sollte.
Verbreitung von Cloud- und SaaS-Anwendungen
Eine wachsende Anzahl von Cloud-Anwendungen gibt Organisationen mehr separate Authentifizierungsendpunkte zu schützen und zu verwalten. Der Enterprise- und Legacy-Single-Sign-On-Markt dient daher als Integrationsschicht für Anwendungen, die andernfalls auf separate Anmeldedaten angewiesen wären. Okta berichtete, dass Technologiekäufer bei der Beschaffung von SaaS zunehmend unternehmensgerechte Identitätsfunktionen erwarten. Jede zusätzliche Anwendung erfordert Richtlinien, Verbindungseinstellungen und laufende Unterstützung für Föderierungsstandards wie SAML und OpenID Connect. Die Zentralisierung dieser Kontrollen kann Zugriffsüberprüfungen und Mitarbeiteränderungen im gesamten Anwendungsportfolio konsistenter gestalten. Sie macht auch nicht unterstützte oder neu eingeführte Anwendungen für Identitätsteams sichtbarer, die dann entscheiden können, ob diese Anwendungen eine formale Verbindung, eine kompensierende Kontrolle oder eine verwaltete Ausnahme im Rahmen der übergeordneten Zugriffsrichtlinie der Organisation benötigen.
Zunehmender Diebstahl von Anmeldedaten und Risiko der Kontoübernahme
Der Diebstahl von Anmeldedaten bietet Angreifern weiterhin einen direkten Weg in Unternehmenssysteme und verstärkt den Bedarf an einer stärkeren, zentralisierten Authentifizierung. Verizon stellte fest, dass gestohlene Anmeldedaten in 22 % der in seinem Bericht von 2025 untersuchten Datenschutzverletzungen und in 88 % der Angriffe auf einfache Webanwendungen vorkamen.[1] Verizon berichtete außerdem, dass Credential Stuffing im Median 19 % der täglichen Unternehmensauthentifizierungsversuche ausmachte und bei Großunternehmen auf 25 % anstieg. Ein einziger gehärteter Identitätsvermittler kann die Abhängigkeit von separaten Passwortspeichern in einem großen Anwendungsbestand verringern. Dies beseitigt nicht die Notwendigkeit einer Sicherheitsüberwachung, da auch authentifizierte Sitzungen und Token kompromittiert werden können. Es gibt Organisationen jedoch einen gemeinsamen Ort, um eine stärkere Authentifizierung zu implementieren und verdächtige Anmeldungen zu untersuchen, was Sicherheitsteams hilft, konsistent zu reagieren, wenn ein Zugriffsmuster vom normalen Benutzerverhalten abweicht oder wenn bekannt ist, dass Anmeldedaten offengelegt wurden.
Regulatorische Anforderungen an starke Authentifizierung und Prüfbarkeit
Regulatorische Verpflichtungen machen Identitätsausgaben für Finanzinstitute und andere wesentliche Einrichtungen weniger diskretionär. DORA gilt seit dem 17. Januar 2025 und legt Anforderungen an die digitale operationale Resilienz für EU-Finanzunternehmen fest. NIS2 verpflichtet wesentliche und wichtige Einrichtungen, Maßnahmen zu berücksichtigen, einschließlich Multi-Faktor- oder kontinuierlicher Authentifizierung, gemäß Artikel 21. PCI DSS v4.0 brachte im März 2025 auch zukunftsdatierte Authentifizierungsanforderungen für anwendbare Zahlungsumgebungen in Kraft. Diese Rahmenwerke unterstreichen den Wert einer einheitlichen Steuerungsebene, die Authentifizierungsanforderungen durchsetzt und nutzbare Prüfprotokolle vorhält, während sie Compliance- und Sicherheitsteams einen klareren Überblick darüber verschafft, welche Anwendungen, Benutzer und Zugriffsereignisse in den regulierten Betriebsbereich der Organisation fallen. Sie machen auch die Implementierungsqualität wichtig, da Organisationen nachweisen müssen, dass ihre Zugriffskontrollen über den gesamten Umfang der abgedeckten Anwendungen hinweg funktionieren, einschließlich älterer Systeme, die möglicherweise nicht dieselben Authentifizierungsmethoden unterstützen wie kürzlich eingesetzte Cloud-Dienste.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität in heterogenen Legacy-Umgebungen | -2.1% | Global | Langfristig (≥ 4 Jahre) |
| Identitätskonsolidierung und Druck durch Anbieter-Bündelung | -1.5% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Fragilität der Anmeldedaten-Zuordnung in Mainframe- und Thick-Client-Workflows | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Verbleibende Passwort- und Sitzungstoken-Exposition bei Screen-Scraping-SSO | -0.7% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität in heterogenen Legacy-Umgebungen
Ältere Identitätsumgebungen sind nach wie vor schwer zu verbinden, da ihre Datenmodelle nicht immer mit modernen SAML-Assertions oder OpenID-Connect-Token übereinstimmen. Der Enterprise- und Legacy-Single-Sign-On-Markt muss Systeme adressieren, die IBM RACF, CA ACF2, CA Top Secret, Kerberos-Verzeichnisse und neuere Cloud-Identitätsanbieter verwenden. IBM beschrieb eine Konfiguration, die ein Credential-Mapper-Plug-in, PassTicket-Generierungsrollen und die Synchronisierung zwischen einem externen Identitätsanbieter und einer RACF-Datenbank verwendet.[2] Jede hinzugefügte Anwendung kann Zuordnungsarbeiten und Tests über mehrere technische Teams hinweg erfordern. Diese Arbeit ist besonders anspruchsvoll für SAP ECC, IBM CICS und Thick-Client-Anwendungen, bei denen sich Authentifizierungsabläufe, Client-Verhalten und Autorisierungsaufzeichnungen über mehrere Jahre ohne ein gemeinsames Integrationsdesign entwickelt haben können. Die Komplexität kann Projektzeiträume verlängern und dazu führen, dass die Kosten für professionelle Dienstleistungen den Wert einer Plattformlizenz übersteigen.
Identitätskonsolidierung und Druck durch Anbieter-Bündelung
Gebündelte Identitätsdienste können den Bedarf an einer separaten SSO-Plattform einschränken, wenn eine Organisation bereits eine umfassendere Produktivitäts- oder Sicherheitssuite verwendet. Microsoft Entra ID ist ein bedeutendes Beispiel, da es in ausgewählten Microsoft-365-Lizenzpaketen enthalten ist. Dieser Druck macht Funktionsparität für unabhängige Anbieter auf den Enterprise- und Legacy-Single-Sign-On-Märkten unzureichend. Thales stellte fest, dass BFSI-Befragte durchschnittlich 4 Identitätsanbieter nutzten und 89 % diese Zahl reduzieren wollten. Die Konsolidierung kann breite Plattformanbieter begünstigen, insbesondere wenn Beschaffungsteams weniger Lieferanten priorisieren. Spezialisten müssen einen klaren Mehrwert durch tiefe Konnektoren, Orchestrierung, Mainframe-Integration oder fokussiertere Sicherheitsbetriebsfähigkeiten nachweisen, insbesondere wenn ein gebündeltes Produkt die Legacy-Zugriffspfade oder betrieblichen Anforderungen der Organisation nicht unterstützt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software führt, während Dienstleistungen komplexe Bereitstellungen unterstützenSoftware hielt im Jahr 2026 einen Marktanteil von 64,09 % am Enterprise- und Legacy-Single-Sign-On-Markt, was die Kundennachfrage nach direkter Kontrolle über Authentifizierungsrichtlinien-Engines, Richtlinienausnahmen und die Aufbewahrung von Prüfprotokollen in regulierten Geschäftsprozessen widerspiegelt. Regulierte Organisationen benötigen häufig eine klare Nachvollziehbarkeit für jedes Authentifizierungsereignis. Der Enterprise- und Legacy-Single-Sign-On-Markt unterstützt diese Anforderung durch konfigurierbare Richtlinien, die auf verbundene Anwendungen angewendet werden können. Lizenzierte Software bleibt für On-Premises- und Hybrid-Bereitstellungen relevant, die eine tiefe Verzeichnisintegration erfordern. Diese Kunden ziehen es möglicherweise vor, die Richtlinieneigentümerschaft zu behalten, anstatt sie vollständig an einen externen Dienst zu delegieren. Anbieter mit etablierten Legacy-Connector-Bibliotheken können in diesen Umgebungen von langjährigen Mehrjahresbeziehungen profitieren, da das Ersetzen einer funktionierenden Verbindung operationelle Risiken einführen und eine erneute Sicherheitsvalidierung erfordern kann.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 8,35 % wachsen, da Organisationen Hilfe bei Bereitstellungs-, Konfigurations- und Migrationsarbeiten suchen. Eingebettete und transaktionale Magic-Link-Authentifizierung ist Teil dieser Dienstleistungsmöglichkeit in Partner-Gateways und ERP-Genehmigungsworkflows, wo Organisationen externe Benutzer unterstützen müssen, ohne dass diese ein zusätzliches dauerhaftes Passwort verwalten müssen. Ein Magic Link gibt einem Benutzer eine zeitlich begrenzte, einmalig verwendbare URL, anstatt ein Passwort zu verlangen. Diese Methode kann in Brownfield-Umgebungen nützlich sein, in denen Benutzer Hardware-Schlüssel oder biometrische Registrierung ablehnen. Sie reduziert auch den Bedarf an clientseitigen Änderungen in ausgewählten Legacy-Workflows. Die Dienstleistungsmöglichkeit bleibt mit der Schwierigkeit verbunden, moderne Authentifizierungspraktiken an älteres Anwendungsverhalten, wechselnde Benutzerpopulationen und Anwendungsverantwortliche mit unterschiedlichen Betriebsanforderungen anzupassen.


Nach Bereitstellungsmodus:
Cloud-basiertes SSO etabliert die StandardarchitekturCloud-basiertes SSO entfiel im Jahr 2026 auf 57,55 % des Umsatzes und ist damit die führende Bereitstellungsoption im Enterprise- und Legacy-Single-Sign-On-Markt. Seine Position spiegelt die direkte Verbindung zwischen der Einführung von Cloud-Anwendungen, verteilten Arbeitsmustern und dem Bedarf an einem zentralen Identitätsvermittler wider, der bei jeder Anmeldung eine konsistente Entscheidung treffen kann. Cloud-Anbieter können Richtlinien über SAML-, OpenID-Connect- und OAuth-2.0-Endpunkte verteilen, ohne auf lokale Wartungsfenster warten zu müssen. Kontinuierliche Sicherheitsupdates können verbundene Anwendungen auch schneller erreichen. Hybridmodelle bleiben für Organisationen wichtig, die Anwendungen schrittweise migrieren. On-Premises-SSO behält eine Rolle in luftgespaltenen Netzwerken und anderen Umgebungen mit strengen lokalen Kontrollanforderungen, einschließlich Organisationen, die sensible Verzeichnisse oder Authentifizierungsaufzeichnungen nicht außerhalb ihrer eigenen Einrichtungen platzieren können.
Cloud-basiertes SSO wird bis 2032 voraussichtlich mit einer CAGR von 8,54 % wachsen, angetrieben durch die Migration zu großen Cloud-Umgebungen und die Einführung automatisierter Arbeitslasten. Diese Arbeitslasten erfordern eng begrenzte Anmeldedaten, die in Echtzeit gesperrt werden können, wenn sich der Zugriff ändert. Okta, Ping Identity und JumpCloud führten 2026 alle Funktionen für KI-bezogene Identitätsanwendungsfälle ein. Regionale Datenanforderungen prägen auch Cloud-Bereitstellungsentscheidungen in Indien, Singapur und Australien, wo Kunden möglicherweise verlangen, dass Identitätsdaten, Sicherheitsprotokolle und Wiederherstellungsprozesse innerhalb einer genehmigten Geografie verbleiben. Anbieter, die Datensidenzanforderungen erfüllen können, ohne das Richtlinienmanagement zu fragmentieren, haben eine klarere Position bei regulierten Käufern, da lokale Hosting-Erwartungen Administratoren nicht daran hindern sollten, dieselben grundlegenden Zugriffsregeln, Protokollierungspraktiken und Reaktionsverfahren in der gesamten Organisation anzuwenden. Der Enterprise- und Legacy-Single-Sign-On-Markt muss daher die Cloud-Expansion unterstützen und gleichzeitig Verbindungen zu Systemen aufrechterhalten, die nicht migriert werden können, damit ein gemischter Technologiebestand keine separaten und inkonsistenten Zugriffsregeln schafft.
Nach Unternehmensgröße:
Großunternehmen halten die führende Position, während KMU aufholenGroßunternehmen hielten im Jahr 2026 61,59 % des Umsatzes, da sie komplexere Anwendungsportfolios und umfangreichere Compliance-Verpflichtungen verwalten. Ihre Identitätsteams müssen den Zugriff über Geschäftsbereiche, Rechtsordnungen, ältere Plattformen, temporäre externe Benutzer und durch Unternehmenstransaktionen erworbene Anwendungen hinweg koordinieren. Der Enterprise- und Legacy-Single-Sign-On-Markt ist besonders relevant, wenn eine große Organisation mehrere bestehende Identitätsprodukte hat. Thales berichtete, dass 75 % der befragten BFSI-Identitätsentscheidungsträger Legacy-Identitätssysteme als ihren größten operationellen Schmerzpunkt identifizierten. Zentralisiertes SSO hilft diesen Kunden, gemeinsame Anmelderichtlinien festzulegen und gleichzeitig anwendungsspezifische Zugriffsregeln beizubehalten. Das Wertversprechen ist am stärksten, wenn Authentifizierungsfehler die Transaktionsverarbeitung, den Kundendienst, die regulatorische Compliance oder die Kontinuität von Geschäftsfunktionen beeinträchtigen, die von mehreren verbundenen Systemen abhängen.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 8,37 % wachsen, da die Abonnementbereitstellung die Einstiegskosten für fortschrittlichere Identitätswerkzeuge senkt. Preise pro Benutzer im Bereich von 2–7 USD pro Monat haben eine Barriere abgebaut, die diese Kontrollen einst auf größere Organisationen beschränkte. Cloud-Dienste können auch den internen Infrastrukturaufwand reduzieren, der für den Einstieg in SSO erforderlich ist, sodass kleinere Teams sich auf die Konfiguration von Richtlinien und die Verbindung von Prioritätsanwendungen konzentrieren können, anstatt Authentifizierungsinfrastruktur zu warten. Kleinere Unternehmen müssen dennoch ihre kundenorientierten Anwendungen, Mitarbeitersysteme und Drittanbieterdienste ohne ein großes Identitätstechnikteam verbinden. Dies schafft Nachfrage nach einfacheren Bereitstellungspfaden und vorgefertigten Konnektoren. Anbieter, die KMU bedienen, müssen Benutzerfreundlichkeit mit glaubwürdigen Kontrollen für Compliance- und Prüfanforderungen in Einklang bringen, insbesondere wenn kleinere Organisationen größere Kunden bedienen, die formale Identitätskontrollen von ihren Lieferanten erwarten.

Nach SSO-Typ:
Föderiertes und webbasiertes SSO führt, während Gesundheitskonfigurationen aufholenFöderiertes und webbasiertes SSO hielt im Jahr 2026 49,21 % des Umsatzes, unterstützt durch die weit verbreitete Nutzung von SAML 2.0, OpenID Connect und OAuth 2.0. Diese Standards ermöglichen gemeinsame Authentifizierungsmuster über Cloud-Mandanten, Partner-Portale und Business-to-Business-Softwareverbindungen hinweg. Sie sind die primäre Verbindungsmethode für webbasierte Systeme auf den Enterprise- und Legacy-Single-Sign-On-Märkten und helfen Anwendungsverantwortlichen, einen anerkannten Standard zu verwenden, anstatt für jede Verbindung einen separaten Authentifizierungsprozess aufzubauen. Enterprise- und Legacy-SSO bleiben für Organisationen, die IBM z/OS, SAP ECC, Desktop-Anwendungen oder Terminal-Emulatoren betreiben, strategisch wichtig. Diese Umgebungen verwenden häufig Kerberos, NTLM-Pass-Through oder spezialisierte Authentifizierungsmethoden. Eine vollständige Modernisierung kann umfangreiche Anwendungsänderungen erfordern, die für jede Organisation nicht praktikabel sind, insbesondere wenn ein geschäftskritisches System seit Jahren stabil ist und seine interne Authentifizierungslogik schwer zu ändern ist.
Im Gesundheitswesen integrierte Konfigurationen werden bis 2032 voraussichtlich mit einer CAGR von 8,48 % wachsen. Ihre Nachfrage ist mit der Interoperabilität elektronischer Gesundheitsakten, der Einführung von SMART on FHIR und Telemedizin-Workflows verbunden. Gesundheitsorganisationen müssen rollenbasierten Zugriff auf Informationen anwenden, die sich in ihrer Sensibilität unterscheiden, und müssen Zugriffsprotokolle führen. Klinische Werkzeuge können auch auf Thin Clients oder spezialisierter Hardware laufen, die eine sorgfältige Integration erfordert, da der Anmeldeprozess zeitkritische Workflows unterstützen muss, ohne unangemessenen Zugriff auf Patienteninformationen zu schaffen. IBM hat einen OpenID-Connect-Pfad für SSO zu z/OS-Anwendungen über HATS Web Express Logon und IBM Z Multi-Factor Authentication dokumentiert. Diese Bedingungen unterstützen die Nachfrage nach Spezialisten, die moderne Authentifizierung in komplexe klinische und administrative Umgebungen bringen können, während Anbieter die Anwendungen und Geräte behalten können, auf die ihre Belegschaft bereits angewiesen ist.
Nach Anwendungsumgebung:
Cloud- und SaaS-Anwendungen führen, während Entwicklerwerkzeuge an Tempo gewinnenCloud- und SaaS-Anwendungen entfielen im Jahr 2026 auf 46,42 % des Umsatzes, was die Bedeutung webbasierter Arbeitslasten bei der Unternehmensauthentifizierung widerspiegelt. Jede verbundene Anwendung erfordert SAML- oder OpenID-Connect-Einstellungen, die aktuell gehalten werden müssen, wenn der Anbieter sein Produkt aktualisiert. Der Enterprise- und Legacy-Single-Sign-On-Markt hilft Administratoren, gemeinsame Richtlinienkontrollen über diese Verbindungen hinweg zu nutzen. Webanwendungen und On-Premises-Client-Server-Systeme bleiben wesentliche Bereitstellungsumgebungen. Mainframe- und virtuelle Desktop-Umgebungen bilden engere Kategorien, die häufig eine tiefere Integration erfordern. Ihre technische Komplexität kann höherwertige Implementierungsarbeiten unterstützen, wo allgemeine Konnektoren unzureichend sind, da Spezialisten moderne Identitätsentscheidungen in Schnittstellen übersetzen müssen, die ursprünglich nicht für standardsbasierte Föderierung konzipiert wurden.
Entwicklerwerkzeuge und SDKs werden bis 2032 voraussichtlich mit einer CAGR von 8,92 % wachsen, der schnellsten Rate unter den Anwendungsumgebungen. Identität wird zu einer Designentscheidung für Teams, die interne Plattformen und KI-bezogene Orchestrierungsschichten erstellen. Okta berichtete, dass 96 % der Technologiekäufer Anforderungen an Identitäts- und Zugriffsmanagement in SaaS-Anbieteranfragen für Angebote einbeziehen. Dies rückt die SDK-Qualität und die Entwicklerdokumentation näher an die Kaufentscheidung, da Entwicklungsteams klare Implementierungsanleitungen, stabile Bibliotheken und vorhersehbaren Support benötigen, wenn sie Authentifizierungsfunktionen in Anwendungen einbetten, die über mehrere Versionszyklen hinweg gepflegt werden. Anbieter mit breiter SDK-Unterstützung können es Teams erleichtern, Anmelde-, Token- und Autorisierungsfunktionen früher im Entwicklungsprozess einzubinden. Die Möglichkeit hängt auch von der anhaltenden Nachfrage nach verbundenen Anwendungsökosystemen ab, da Entwicklungsteams Identitätsfunktionen benötigen, die konsistent in neue interne Dienste, Partnerverbindungen und Kundenerlebnisse integriert werden können, wenn diese über zunehmend verteilte Technologieumgebungen hinweg erstellt und gepflegt werden.

Nach Branchenvertikale:
BFSI verankert den Umsatz, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI entfiel im Jahr 2026 auf 23,07 % des Umsatzes, die größte vertikale Position im Enterprise- und Legacy-Single-Sign-On-Markt. Banken, Versicherer und Finanzdienstleistungsunternehmen betreiben zahlreiche Anwendungen, die strengen Verfügbarkeits- und Prüfanforderungen unterliegen. Sie sehen sich überschneidenden Anforderungen aus Zahlungsstandards, DORA, nationalen Bankenregeln und internen Risikoprogrammen gegenüber. Diese Bedingungen machen eine konsistente Authentifizierung und unveränderliche Prüfprotokolle über Anwendungsebenen hinweg wichtig, vom Mitarbeiterzugang zu Zahlungssystemen bis hin zu Lieferantenverbindungen, die möglicherweise unterschiedlichen Kontrollanforderungen unterliegen. Thales stellte fest, dass die BFSI-Belegschaftsidentitätsbudgets unter den befragten Organisationen voraussichtlich jährlich um 11,5 % steigen werden. Identitätsprojekte in dieser Vertikale müssen betriebliche Störungen minimieren, da Authentifizierungsprobleme die Transaktionsverarbeitung unterbrechen, Kundenaktivitäten verzögern und Institutionen operationellen und Compliance-Risiken aussetzen können.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 9,33 % wachsen. Die Normalisierung der Telemedizin, die Konsolidierung elektronischer Gesundheitsakten und Anforderungen an die Zugriffsprotokollierung erhöhen die Anzahl der Systeme, die kontrollierte Anmeldeprozesse teilen müssen. Anbieter nutzen SSO für Mitarbeiteranwendungen, Patientenportale, Laborschnittstellen und Verwaltungskonsolen für verbundene Geräte. Die unterschiedlichen Benutzergruppen erfordern Richtlinien, die ihre Rollen und die Sensibilität der Daten widerspiegeln, die sie möglicherweise einsehen, mit einem klaren Bedarf, zwischen klinischem, administrativem, Patienten-, Partner- und Gerätezugang zu unterscheiden. Einzelhandel und E-Commerce nutzen SSO, um verbundene Kunden- und Belegschaftsreisen über Kanäle hinweg zu unterstützen. Das Bildungswesen übernimmt ebenfalls föderierte Identität für die Forschungszusammenarbeit, einschließlich Vereinbarungen, die durch die InCommon-Föderation unterstützt werden, die einen gemeinsamen Vertrauensansatz für teilnehmende Institutionen und ihre Benutzer bietet.
Geografische Analyse
Nordamerikanischer Markt für Enterprise- und Legacy-Single-Sign-On
Nordamerika hielt im Jahr 2026 einen Anteil von 38,44 % am Markt für Enterprise- und Legacy-Single-Sign-On, gestützt durch ein ausgereiftes Ökosystem für Identitätsdienste und eine große Basis regulierter Unternehmen. Die bundesstaatliche Cybersicherheitsausrichtung in den Vereinigten Staaten hat den Einsatz phishing-resistenter Authentifizierung für regierungsbezogene Umgebungen gestärkt. Der Markt für Enterprise- und Legacy-Single-Sign-On in der Region profitiert zudem von komplexen Technologiebeständen, die Cloud-Dienste, lokal verwaltete Verzeichnisse und Mainframe-Anwendungen umfassen. Kanada trägt durch Technologierisikoerwartungen für Finanzinstitute zur Nachfrage bei, bei denen zuverlässige Zugriffskontrollen und der Nachweis eines Technologisikomanagements für regulierte Unternehmen weiterhin wichtig sind. Große Unternehmen in der Region verfügen mit größerer Wahrscheinlichkeit über etablierte Identitätsteams, die umfangreiche Modernisierungsprogramme verwalten, mehrere Anwendungsverantwortliche koordinieren und spezialisierte Sicherheits- und Compliance-Funktionen aufrechterhalten können.
Europäischer Markt für Enterprise- und Legacy-Single-Sign-On
Europa ist die zweitgrößte Region; DORA wurde im Januar 2025 anwendbar, und NIS2 hat die Cybersicherheitsanforderungen auf 18 Sektoren ausgeweitet.[3] Diese sich überschneidenden Verpflichtungen machen eine einheitliche SSO-Steuerungsebene für Organisationen relevant, die über juristische Personen und Rechtsordnungen hinweg tätig sind. Deutschland, Frankreich und das Vereinigte Königreich sind wichtige Quellen für Beschaffungsaktivitäten aufgrund ihrer großen regulierten Unternehmensbasis. DSGVO, DORA und NIS2 erhöhen gemeinsam die Bedeutung des Nachweises kontrollierter Zugriffe und zuverlässiger Aufzeichnungen. Dies unterstützt laufende Identitätsinvestitionen, selbst wenn Organisationen einen vorsichtigen Ansatz bei breiteren Technologieausgaben verfolgen, da ein Versäumnis bei der Erfüllung von Authentifizierungs- und Prüfpflichten eine unmittelbarere Compliance-Exposition erzeugen kann.
Markt für Enterprise- und Legacy-Single-Sign-On in Asien-Pazifik, Nahost und Afrika sowie Südamerika
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 8,96 % wachsen, der schnellsten regionalen Rate im Markt für Enterprise- und Legacy-Single-Sign-On. Infrastrukturinvestitionen in Indien und Südostasien, zunehmende Identitätsbedrohungen und Datenlokalisierungsanforderungen prägen die regionale Chance. China, Indien und Singapur fördern Architekturen, die eine angemessene regionale Kontrolle über Identitätsdaten gewährleisten. Die hohe Akzeptanz mobiler Biometrie in Indien und Südkorea kann die Nachfrage nach Plattformen mit nativer mobiler Anbindung steigern. Japan verfügt über eine beträchtliche Unternehmensbasis mit vielfältigen Legacy-Beständen, während Australien und Singapur Zero-Trust-Ansätze frühzeitig übernommen haben. Der Nahe Osten und Afrika werden durch digitale Regierungsprogramme in den Vereinigten Arabischen Emiraten und Saudi-Arabien unterstützt, und Südamerika wird von Brasilien angeführt, wo die Durchsetzung des Datenschutzgesetzes die Nachfrage nach einer prüfbaren Identitätsinfrastruktur steigert.
Wettbewerbslandschaft
Marktkonzentration
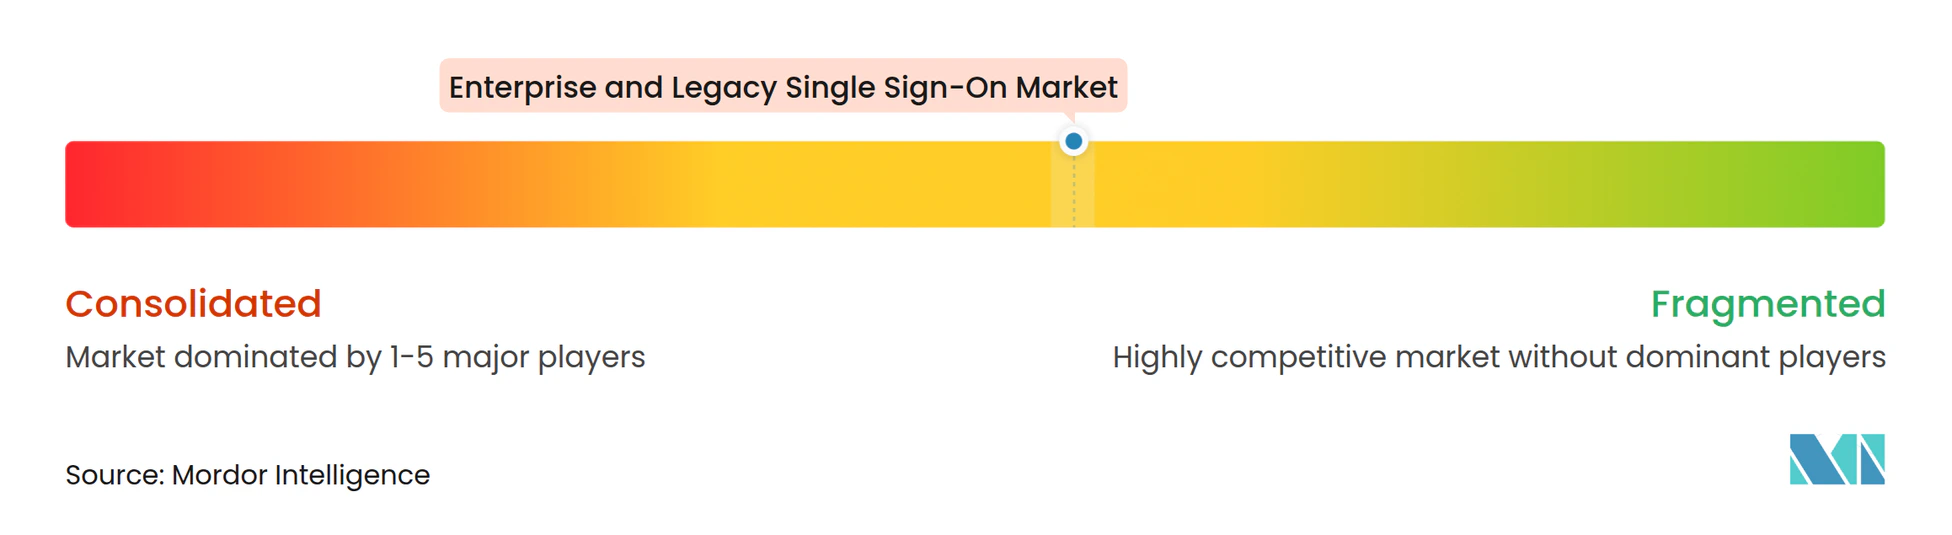
Der Enterprise- und Legacy-Single-Sign-On-Markt ist mäßig konzentriert, wobei spezialisierte Identitätsanbieter gegen größere Sicherheits- und Produktivitätsplattformen konkurrieren, die SSO mit umfassenderen Angeboten bündeln. Microsoft übt Preisdruck durch Entra ID aus, während reine Anbieter Differenzierung durch Identitätstiefe, Integrationsfähigkeiten und Sicherheitsbetrieb anstreben. Okta berichtete für das Geschäftsjahr 2026 einen Umsatz von 2,919 Milliarden USD, ein Anstieg von 12 % gegenüber dem Vorjahr.[4] Dieses Ergebnis zeigt das anhaltende Ausmaß der Abonnementumsätze bei der Belegschaftsidentität trotz gebündeltem Wettbewerb. Das Wettbewerbsfeld verändert sich auch durch Akquisitionsaktivitäten und Produktkonsolidierung, da Anbieter versuchen, Authentifizierung, privilegierten Zugriff, Bedrohungserkennung und Governance-Fähigkeiten in einem integrierteren Angebot zu kombinieren.
Okta erwarb Axiom Security im September 2025 für 54 Millionen USD in bar und fügte seiner Workforce Identity Cloud identitätsorientierte Privileged-Access-Fähigkeiten hinzu. Dieser Schritt erweiterte seine Position von der Föderierung hin zu Just-in-Time-Zugriff und privilegierten Kontrollen. JumpCloud erwarb Breez im Oktober 2025, um seine Roadmap für Identitätsbedrohungserkennung und -reaktion voranzutreiben. Ping Identity führte im August 2025 Just-in-Time-Privileged-Access über Zugriffsmanagement, Governance und privilegierten Zugriff hinweg ein. Diese Maßnahmen zeigen, dass Anbieter durch die Sicherheitskontrollen rund um die Authentifizierung konkurrieren, nicht nur durch Protokollunterstützung, da Kunden zunehmend bewerten, wie eine Plattform privilegierten Zugriff, Bedrohungen und Post-Authentifizierungsaktivitäten handhabt.
Offene Möglichkeiten verbleiben bei der Mainframe-Überbrückung, nicht-menschlichen Identitäten und compliance-orientierter Bereitstellung für kleinere Organisationen. Wenige Anbieter bieten eine ausgereifte RACF-zu-OpenID-Connect-Integration an, was Raum für Spezialisten lässt, die ältere Investitionen erhalten und gleichzeitig moderne Richtlinienkontrollen anwenden, etablierte Verzeichnisse mit Cloud-Identitätsanbietern verbinden und den Bedarf an einem disruptiven Anwendungsersatzprogramm begrenzen können. Die FIDO Alliance berichtete im Mai 2026 von 5 Milliarden weltweit aktiv genutzten Passkeys und gab an, dass 68 % der Organisationen Passkeys für Belegschaftsanmeldungen eingesetzt hatten. Dies verändert die Art und Weise, wie Anbieter ihre SSO-Fähigkeiten positionieren, insbesondere dort, wo zertifizierter FIDO2-Support erwartet wird. Der Enterprise- und Legacy-Single-Sign-On-Markt umfasst auch Anbieter wie Strata Identity, die sich auf die Orchestrierung über bestehende Identitätsinvestitionen hinweg konzentrieren. Der Wettbewerb wird voraussichtlich dort am stärksten bleiben, wo Kunden sowohl moderne Kontrollen als auch praktische Verbindungen zu Anwendungen benötigen, die nicht neu geschrieben werden können – eine Anforderung, die Cloud-skaliges Richtlinienmanagement mit sorgfältiger Behandlung von Legacy-Betriebsbeschränkungen verbindet.
Marktführer im Enterprise- und Legacy-Single-Sign-On-Bereich
-
Ping Identity Corporation
-
Okta, Inc.
-
One Identity LLC
-
JumpCloud, Inc.
-
Palo Alto Networks
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Enterprise- und Legacy-Single-Sign-On Unternehmen in diesem Bericht
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
Neueste Industrielle Entwicklungen in Markt für Enterprise- und Legacy-Single-Sign-On
- September 2026: Okta machte Agent SSO am 24. August 2026 allgemein verfügbar, Ping Identity startete Enterprise Personal Agent Access am 1. September 2026, und JumpCloud erweiterte Agentic IAM am 10. September 2026 und etablierte damit formell die agentische Authentifizierung – einzigartige, kurzlebige Pro-Agent-Token mit sofortiger Sperrung – als Standard-SSO-Fähigkeitsstufe.
- August 2026: Okta schloss am 26. August 2026 die Übernahme von Permiso Security für rund 200 Millionen USD in bar ab, nach der Ankündigung des Deals am 30. Juli 2026. Die Fähigkeiten zur Identitätsbedrohungserkennung und -reaktion von Permiso erweitern Oktas SSO-Plattform, um anomale Post-Authentifizierungszugriffe und kompromittierte Token-Aktivitäten in Echtzeit zu erkennen.
- Juni 2026: JumpCloud startete Agentic IAM auf Google Cloud am 11. Juni 2026 und machte es im Google Cloud Marketplace verfügbar. Ping Identity erweiterte sein Runtime-Identity-Framework am 16. Juni 2026 auf AWS, Google Cloud und Cloudflare und ermöglichte damit eine richtliniendurchgesetzte Autorisierung in Echtzeit für autonome KI-Agent-Arbeitslasten.
- April 2026: JumpCloud startete Agentic IAM am 27. April 2026 und führte einzigartige Agent-Identitäten mit sofortiger Sperrung, automatisierter Erkennung von MCP-Konfigurationen und einheitlicher Richtliniendurchsetzung über SaaS-Werkzeuge hinweg ein, auf die Maschinenkonten zugreifen. Der Start positionierte JumpCloud als den ersten auf den Mittelstand ausgerichteten Anbieter, der unternehmensgerechte agentische Identitäts-Governance anbietet.
Globaler Berichtsumfang für den Enterprise- und Legacy-Single-Sign-On-Markt
Der Enterprise- und Legacy-Single-Sign-On-Markt ist der globale Markt für Softwarelösungen und Dienstleistungen, die es Organisationen ermöglichen, die Benutzerauthentifizierung zentral zu verwalten und sicheren Zugriff auf mehrere Unternehmensanwendungen, Systeme und IT-Umgebungen mit einem einzigen Satz von Anmeldedaten bereitzustellen. Diese Lösungen unterstützen föderierte und webbasierte Authentifizierung, Enterprise- und Legacy-Anwendungsintegration sowie Windows-integrierte Authentifizierung über moderne Cloud- und SaaS-Anwendungen, Webanwendungen, On-Premises-Client-Server-Systeme, Mainframe- und Host-Umgebungen sowie virtuelle Desktop- und Remote-Anwendungen hinweg.
Der Enterprise- und Legacy-Single-Sign-On-Markt ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiertes SSO, On-Premises-SSO und Hybrid-SSO), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), SSO-Typ (föderiertes und webbasiertes SSO, Enterprise- und Legacy-SSO sowie Windows-integriertes SSO), Anwendungsumgebung (Cloud- und SaaS-Anwendungen, Webanwendungen, On-Premises-Client-Server-Anwendungen, Mainframe- und Host-Anwendungen sowie virtuelle Desktop- und Remote-Anwendungen), Branchenvertikale (BFSI, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Einzelhandel und E-Commerce, öffentlicher Sektor und Versorgungsunternehmen, Bildung und andere Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Cloud-basiertes SSO |
| On-Premises-SSO |
| Hybrid-SSO |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Föderiertes und webbasiertes SSO |
| Enterprise- und Legacy-SSO |
| Windows-integriertes SSO |
| Cloud- und SaaS-Anwendungen |
| Webanwendungen |
| On-Premises-Client-Server-Anwendungen |
| Mainframe- und Host-Anwendungen |
| Virtuelle Desktop- und Remote-Anwendungen |
| BFSI |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Einzelhandel und E-Commerce |
| Öffentlicher Sektor und Versorgungsunternehmen |
| Bildung |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Malaysia | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiertes SSO | |
| On-Premises-SSO | ||
| Hybrid-SSO | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach SSO-Typ | Föderiertes und webbasiertes SSO | |
| Enterprise- und Legacy-SSO | ||
| Windows-integriertes SSO | ||
| Nach Anwendungsumgebung | Cloud- und SaaS-Anwendungen | |
| Webanwendungen | ||
| On-Premises-Client-Server-Anwendungen | ||
| Mainframe- und Host-Anwendungen | ||
| Virtuelle Desktop- und Remote-Anwendungen | ||
| Nach Branchenvertikale | BFSI | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzelhandel und E-Commerce | ||
| Öffentlicher Sektor und Versorgungsunternehmen | ||
| Bildung | ||
| Andere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Malaysia | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Enterprise- und Legacy-Single-Sign-On-Markt?
Der Enterprise- und Legacy-Single-Sign-On-Markt wird voraussichtlich von 4,79 Milliarden USD im Jahr 2026 und 5,15 Milliarden USD im Jahr 2027 auf 7,56 Milliarden USD bis 2032 anwachsen.
Was treibt die Nachfrage nach Enterprise- und Legacy-Single-Sign-On-Lösungen an?
Die Einführung von Zero Trust, die Expansion von Cloud-Anwendungen, Risiken durch den Diebstahl von Anmeldedaten und stärkere Authentifizierungsanforderungen treiben die Einführung voran.
Welches Bereitstellungsmodell führt bei der Einführung von Enterprise- und Legacy-Single-Sign-On?
Cloud-basiertes SSO hielt im Jahr 2026 57,55 % des Umsatzes und wird bis 2032 voraussichtlich mit einer CAGR von 8,54 % wachsen.
Welche Kundengruppe entfällt auf den größten Anteil der SSO-Ausgaben?
Großunternehmen hielten im Jahr 2026 61,59 % des Umsatzes, da sie komplexe Anwendungsbestände und umfangreiche Compliance-Programme verwalten.
Welche Vertikale wird voraussichtlich am schnellsten bei Single-Sign-On-Bereitstellungen wachsen?
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 9,33 % wachsen, unterstützt durch Telemedizin, Konsolidierung elektronischer Gesundheitsakten und Anforderungen an die Zugriffsprotokollierung.
Welche Region wird voraussichtlich am schnellsten bei Enterprise- und Legacy-Single-Sign-On wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 8,96 % wachsen, unterstützt durch Infrastrukturinvestitionen, Bedrohungsexposition und Datenlokalisierungsanforderungen.