
Taille et Part du Marché de l'Authentification Unique Entreprise et Héritée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.15 Milliards de dollars |
| Taille du Marché (2032) | 7.56 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 7.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de l'Authentification Unique Entreprise et Héritée par Mordor Intelligence
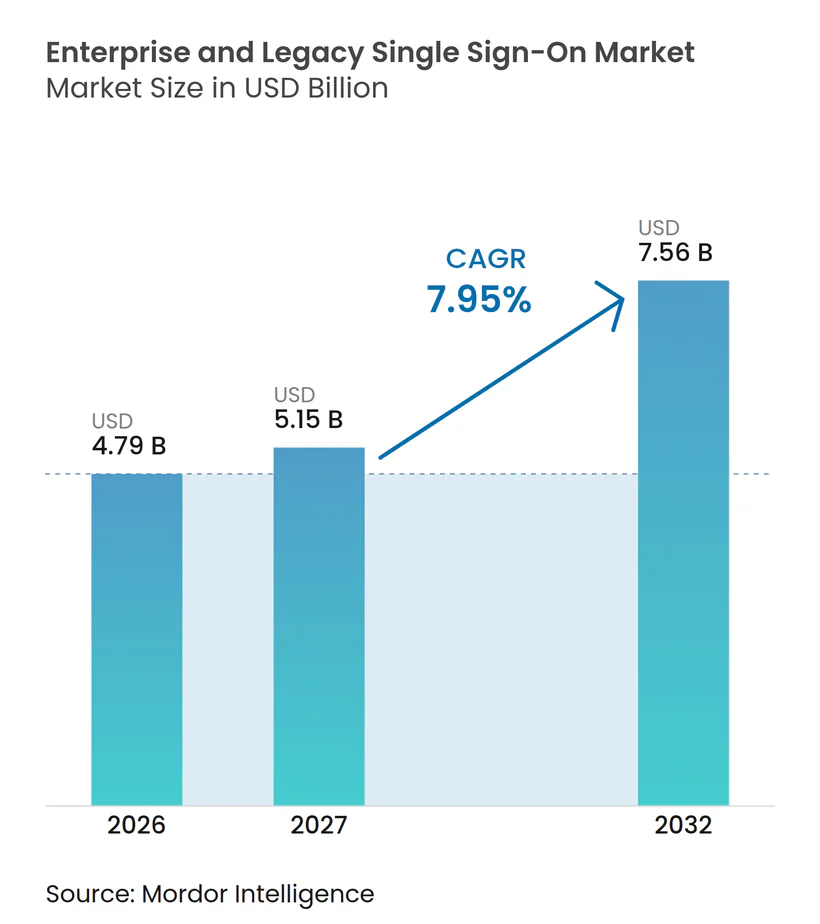
La taille du marché de l'authentification unique entreprise et héritée devrait s'étendre de 4,79 milliards USD en 2026 et 5,15 milliards USD en 2027 à 7,56 milliards USD d'ici 2032, enregistrant un CAGR de 7,95 % entre 2027 et 2032. Le marché de l'authentification unique entreprise et héritée est passé au-delà des fonctionnalités de commodité pour devenir une couche de contrôle centrale pour la sécurité axée sur l'identité dans les systèmes cloud, sur site et mainframe. Les exigences Zero Trust, l'expansion de l'utilisation des logiciels en tant que service et le vol d'identifiants amènent les équipes de sécurité, de risque et de conformité à participer aux décisions d'achat. Le processus d'achat qui en résulte favorise les plateformes capables d'appliquer des politiques communes et de maintenir des enregistrements d'audit sur des applications diverses. DORA et NIS2 raccourcissent les délais de modernisation pour les organisations réglementées en Europe, tandis que les exigences d'authentification forte façonnent les achats dans d'autres régions. La concurrence se concentre sur les services d'identité hébergés dans le cloud, la connectivité des applications héritées et la capacité à prendre en charge de nouvelles formes d'accès non humain sans abandonner les systèmes plus anciens.
Points Clés du Rapport
- Par composant, les logiciels représentaient 64,09 % du chiffre d'affaires en 2026, tandis que les services devraient se développer à un CAGR de 8,35 % jusqu'en 2032.
- Par mode de déploiement, l'authentification unique basée sur le cloud représentait 57,55 % du marché de l'authentification unique entreprise et héritée en 2026 et devrait croître à un CAGR de 8,54 % jusqu'en 2032.
- Par taille d'entreprise, les grandes entreprises représentaient 61,59 % du chiffre d'affaires en 2026, tandis que les PME devraient croître à un CAGR de 8,37 % jusqu'en 2032.
- Par type d'authentification unique, l'authentification unique fédérée et basée sur le web représentait 49,21 % du chiffre d'affaires en 2026, tandis que les configurations d'authentification unique intégrées à la santé devraient se développer à un CAGR de 8,48 % jusqu'en 2032.
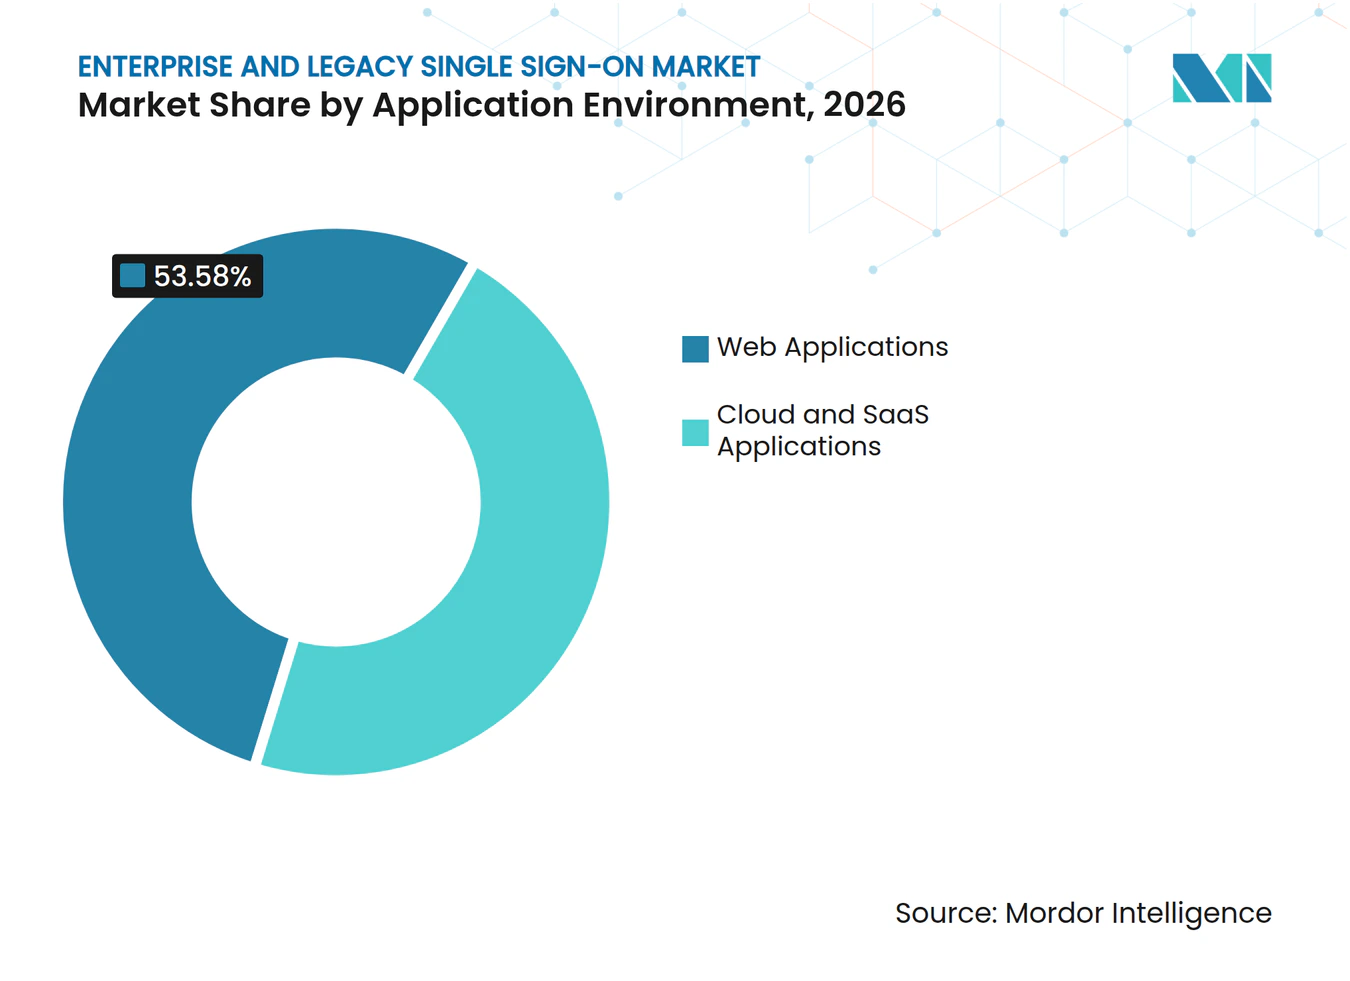
- Par environnement applicatif, les applications cloud et SaaS représentaient 46,42 % du chiffre d'affaires en 2026, tandis que les outils de développement et les SDK devraient se développer à un CAGR de 8,92 % jusqu'en 2032.
- Par secteur vertical, le BFSI représentait 23,07 % du chiffre d'affaires en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 9,33 % jusqu'en 2032.
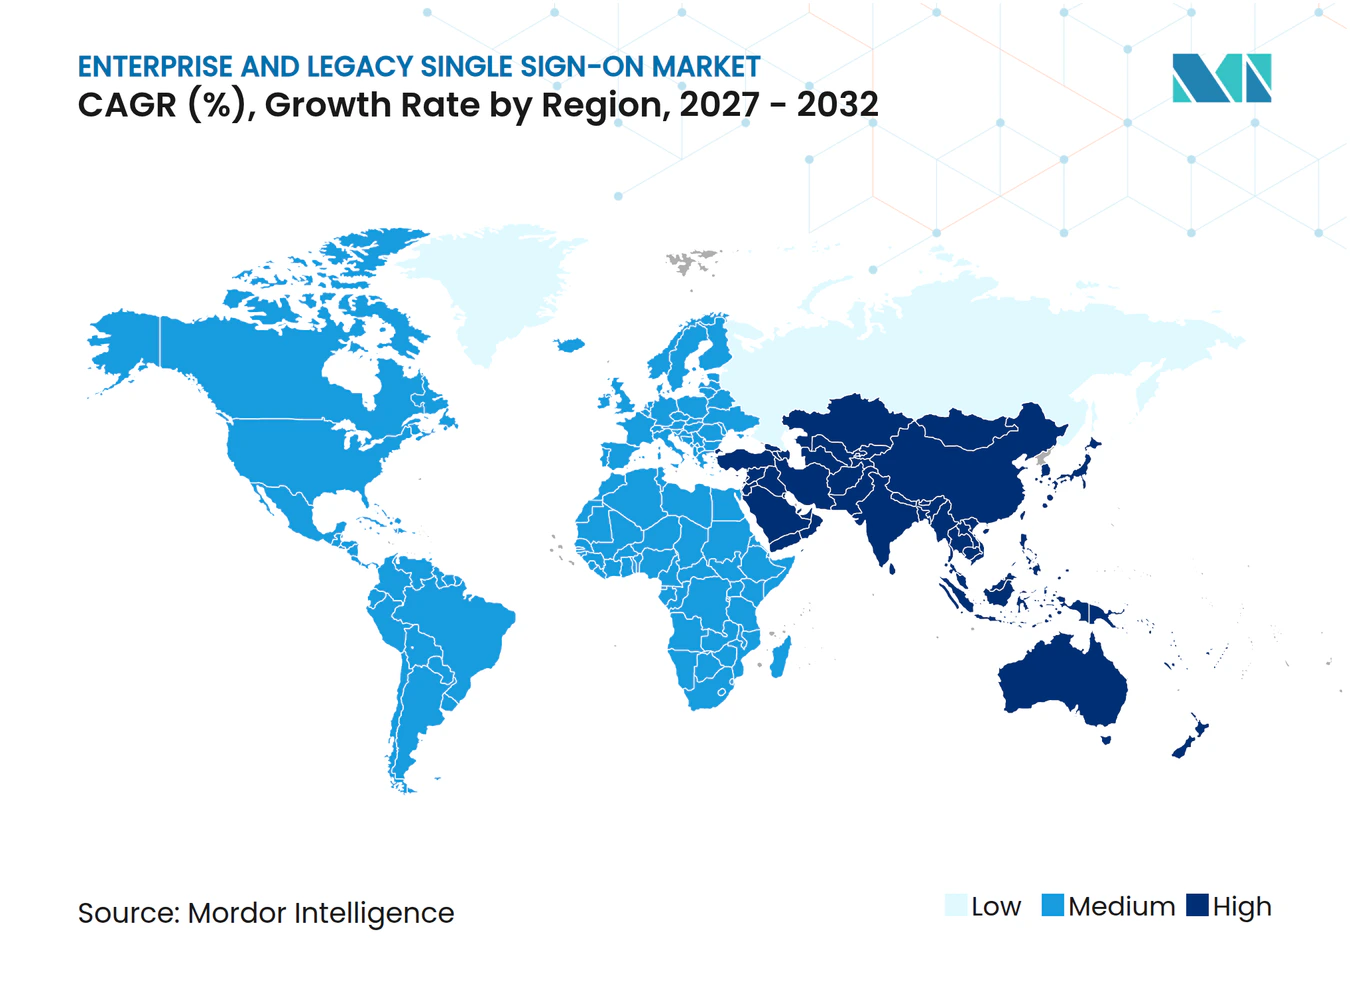
- Par géographie, l'Amérique du Nord représentait 38,44 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 8,96 % jusqu'en 2032.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Adoption de l'Architecture Zero Trust | +2.1% | Mondial | Moyen terme (2 à 4 ans) |
| Prolifération des Applications Cloud et SaaS | +1.8% | Mondial | Court terme (≤ 2 ans) |
| Escalade du Vol d'Identifiants et du Risque de Prise de Contrôle de Compte | +1.3% | Mondial | Court terme (≤ 2 ans) |
| Exigences Réglementaires en Matière d'Authentification Forte et d'Auditabilité | +1.0% | Amérique du Nord et UE | Moyen terme (2 à 4 ans) |
| Intégration d'Identité en Environnement Existant pour les Applications Mainframe et Client Lourd | +0.6% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Migration vers les Clés d'Accès via les Plans de Contrôle d'Authentification Unique | +0.4% | Amérique du Nord, UE et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption de l'Architecture Zero Trust
Les pratiques Zero Trust soumettent chaque demande d'accès à une vérification, ce qui place la fédération et l'application centralisée des politiques au cœur des contrôles d'accès. Cette approche fait des plateformes d'identité un investissement de sécurité continu plutôt qu'un projet d'utilisabilité optionnel. HPE a rapporté que 82 % des professionnels de la sécurité et des technologies de l'information interrogés considéraient l'accès réseau Zero Trust universel comme essentiel, tandis que seulement 17 % l'avaient entièrement mis en œuvre. L'écart laisse de nombreuses organisations financer la modernisation de l'identité par étapes, et le marché de l'authentification unique entreprise et héritée bénéficie de ce long cycle de mise en œuvre. Les systèmes d'intelligence artificielle qui opèrent sur plusieurs applications nécessitent également des identités à durée de vie courte et une révocation immédiate lorsque l'accès change. Les plans de contrôle d'authentification unique hébergés dans le cloud peuvent émettre et retirer ces identifiants sur plusieurs systèmes connectés, offrant aux équipes de sécurité un moyen commun de définir comment l'activité automatisée est autorisée, surveillée et arrêtée lorsqu'un agent, un utilisateur ou un appareil ne doit plus conserver l'accès.
Prolifération des Applications Cloud et SaaS
Un nombre croissant d'applications cloud donne aux organisations davantage de points d'authentification distincts à protéger et à gérer. Le marché de l'authentification unique entreprise et héritée sert donc de couche d'intégration pour les applications qui dépendraient autrement d'identifiants distincts. Okta a rapporté que les acheteurs de technologies s'attendent de plus en plus à des capacités d'identité prêtes pour l'entreprise lors de l'acquisition de solutions SaaS. Chaque application supplémentaire nécessite des politiques, des paramètres de connexion et un support continu pour les standards de fédération tels que SAML et OpenID Connect. La centralisation de ces contrôles peut rendre les révisions d'accès et les changements d'employés plus cohérents dans l'ensemble du portefeuille d'applications. Elle rend également les applications non prises en charge ou nouvellement adoptées plus visibles pour les équipes d'identité, qui peuvent alors décider si ces applications nécessitent une connexion formelle, un contrôle compensatoire ou une exception gérée dans le cadre de la politique d'accès plus large de l'organisation.
Escalade du Vol d'Identifiants et du Risque de Prise de Contrôle de Compte
Le vol d'identifiants continue de fournir aux attaquants un accès direct aux systèmes d'entreprise et renforce la nécessité d'une authentification plus forte et centralisée. Verizon a constaté que des identifiants volés apparaissaient dans 22 % des violations examinées dans son rapport 2025 et dans 88 % des attaques contre les applications web de base.[1] Verizon a également rapporté que le bourrage d'identifiants représentait en médiane 19 % des tentatives d'authentification quotidiennes en entreprise, atteignant 25 % dans les grandes entreprises. Un seul courtier d'identité renforcé peut réduire la dépendance à des magasins de mots de passe distincts sur un large parc d'applications. Cela ne supprime pas le besoin de surveillance de la sécurité, car les sessions authentifiées et les jetons peuvent également être compromis. Cela donne cependant aux organisations un emplacement commun pour mettre en œuvre une authentification plus forte et enquêter sur les connexions suspectes, ce qui aide les équipes de sécurité à répondre de manière cohérente lorsqu'un schéma d'accès s'écarte du comportement normal de l'utilisateur ou lorsqu'un identifiant est connu pour avoir été exposé.
Exigences Réglementaires en Matière d'Authentification Forte et d'Auditabilité
Les obligations réglementaires rendent les dépenses d'identité moins discrétionnaires pour les institutions financières et autres entités essentielles. DORA est applicable depuis le 17 janvier 2025 et fixe des exigences de résilience opérationnelle numérique pour les entités financières de l'UE. NIS2 exige que les entités essentielles et importantes envisagent des mesures, notamment l'authentification multifacteur ou continue, en vertu de l'article 21. PCI DSS v4.0 a également mis en vigueur des exigences d'authentification à date future en mars 2025 pour les environnements de paiement applicables. Ces cadres soulignent la valeur d'un plan de contrôle unifié qui applique les exigences d'authentification et conserve des enregistrements d'audit utilisables, tout en donnant aux équipes de conformité et de sécurité une vue plus claire des applications, des utilisateurs et des événements d'accès qui relèvent du périmètre opérationnel réglementé de l'organisation. Ils rendent également la qualité de mise en œuvre importante, car les organisations doivent démontrer que leurs contrôles d'accès fonctionnent sur l'ensemble du périmètre des applications couvertes, y compris les systèmes plus anciens qui peuvent ne pas prendre en charge les mêmes méthodes d'authentification que celles utilisées par les services cloud récemment déployés.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité d'Intégration dans les Environnements Hérités Hétérogènes | -2.1% | Mondial | Long terme (≥ 4 ans) |
| Pression de Consolidation des Identités et de Regroupement des Fournisseurs | -1.5% | Amérique du Nord et UE | Moyen terme (2 à 4 ans) |
| Fragilité du Mappage des Identifiants dans les Flux de Travail Mainframe et Client Lourd | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Exposition Résiduelle aux Mots de Passe et aux Jetons de Session dans l'Authentification Unique par Capture d'Écran | -0.7% | Mondial | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'Intégration dans les Environnements Hérités Hétérogènes
Les environnements d'identité plus anciens restent difficiles à connecter car leurs modèles de données ne s'alignent pas toujours avec les assertions SAML modernes ou les jetons OpenID Connect. Le marché de l'authentification unique entreprise et héritée doit traiter les systèmes qui utilisent IBM RACF, CA ACF2, CA Top Secret, les répertoires Kerberos et les nouveaux fournisseurs d'identité cloud. IBM a décrit une configuration qui utilise un plug-in de mappage d'identifiants, des rôles de génération PassTicket et une synchronisation entre un fournisseur d'identité externe et une base de données RACF.[2] Chaque application ajoutée peut nécessiter un travail de mappage et des tests entre plusieurs équipes techniques. Ce travail est particulièrement exigeant pour SAP ECC, IBM CICS et les applications client lourd, où les flux d'authentification, le comportement du client et les enregistrements d'autorisation peuvent avoir évolué sur plusieurs années sans conception d'intégration commune. La complexité peut prolonger les délais des projets et entraîner des coûts de services professionnels dépassant la valeur d'une licence de plateforme.
Pression de Consolidation des Identités et de Regroupement des Fournisseurs
Les services d'identité groupés peuvent limiter le besoin d'une plateforme d'authentification unique distincte lorsqu'une organisation utilise déjà une suite de productivité ou de sécurité plus large. Microsoft Entra ID en est un exemple significatif car il est inclus dans certains packages de licences Microsoft 365. Cette pression rend la parité des fonctionnalités insuffisante pour les fournisseurs indépendants sur les marchés de l'authentification unique entreprise et héritée. Thales a constaté que les répondants du BFSI utilisaient en moyenne 4 fournisseurs d'identité et que 89 % cherchaient à réduire ce nombre. La consolidation peut favoriser les fournisseurs de plateformes larges, en particulier lorsque les équipes d'achat privilégient un nombre réduit de fournisseurs. Les spécialistes doivent démontrer une valeur claire grâce à des connecteurs approfondis, à l'orchestration, à l'intégration mainframe ou à des capacités d'opérations de sécurité plus ciblées, en particulier lorsqu'un produit groupé ne prend pas en charge les chemins d'accès hérités ou les exigences opérationnelles de l'organisation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
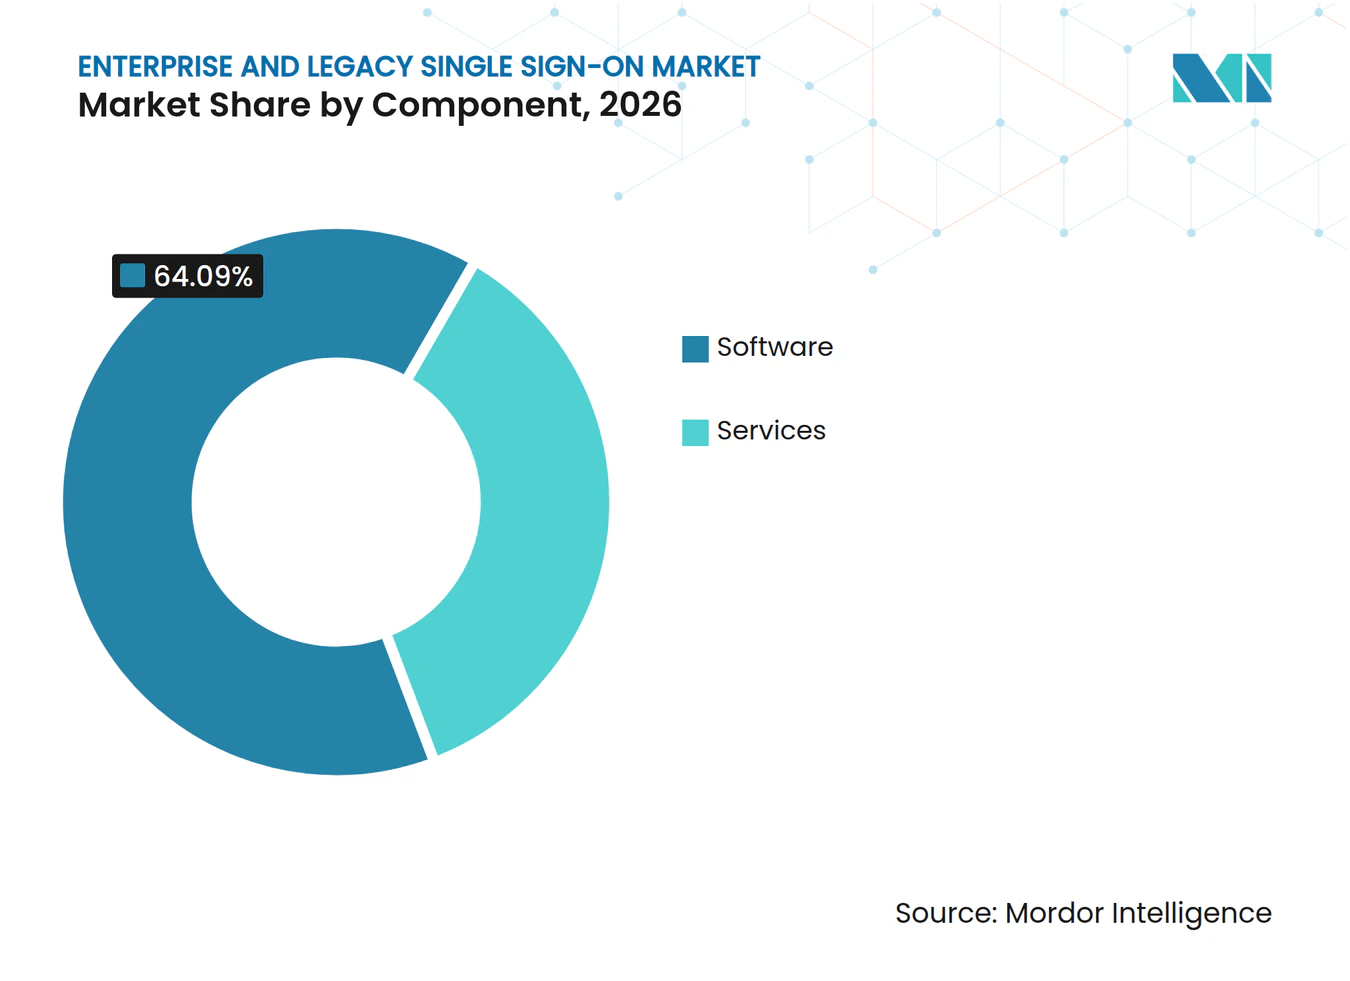
Les Logiciels Dominent Tandis que les Services Soutiennent les Déploiements ComplexesLes logiciels représentaient 64,09 % de la part du marché de l'authentification unique entreprise et héritée en 2026, reflétant la demande des clients pour un contrôle direct des moteurs de politique d'authentification, des exceptions de politique et de la conservation des journaux d'audit dans les processus métier réglementés. Les organisations réglementées ont souvent besoin d'une chaîne de traçabilité claire pour chaque événement d'authentification. Le marché de l'authentification unique entreprise et héritée répond à cette exigence grâce à des politiques configurables pouvant être appliquées sur les applications connectées. Les logiciels sous licence restent pertinents pour les déploiements sur site et hybrides nécessitant une intégration approfondie des répertoires. Ces clients peuvent préférer conserver la propriété des politiques plutôt que de la déléguer entièrement à un service externe. Les fournisseurs disposant de bibliothèques de connecteurs hérités établies peuvent bénéficier de longues relations pluriannuelles dans ces environnements, car le remplacement d'une connexion fonctionnelle peut introduire un risque opérationnel et nécessiter une nouvelle validation de sécurité.
Les services devraient se développer à un CAGR de 8,35 % jusqu'en 2032, les organisations cherchant de l'aide pour le déploiement, la configuration et les travaux de migration. L'authentification par lien magique intégrée et transactionnelle fait partie de cette opportunité de service dans les passerelles partenaires et les flux de travail d'approbation ERP, où les organisations doivent prendre en charge les utilisateurs externes sans leur demander de gérer un mot de passe permanent supplémentaire. Un lien magique donne à un utilisateur une URL à usage unique et à durée limitée au lieu d'exiger un mot de passe. Cette méthode peut être utile dans les environnements existants où les utilisateurs résistent aux clés matérielles ou à l'enrôlement biométrique. Elle réduit également le besoin de modifications côté client dans certains flux de travail hérités. L'opportunité de services reste liée à la difficulté d'adapter les pratiques d'authentification modernes au comportement des applications plus anciennes, aux populations d'utilisateurs changeantes et aux propriétaires d'applications ayant des exigences opérationnelles différentes.


Par Mode de Déploiement :
L'Authentification Unique Basée sur le Cloud Établit l'Architecture par DéfautL'authentification unique basée sur le cloud représentait 57,55 % du chiffre d'affaires en 2026, ce qui en fait l'option de déploiement principale sur le marché de l'authentification unique entreprise et héritée. Sa position reflète le lien direct entre l'adoption des applications cloud, les modes de travail distribués et le besoin d'un courtier d'identité central capable d'appliquer une décision cohérente à chaque connexion. Les fournisseurs cloud peuvent distribuer des politiques sur les points de terminaison SAML, OpenID Connect et OAuth 2.0 sans attendre les fenêtres de maintenance locales. Les mises à jour de sécurité continues peuvent également atteindre les applications connectées plus rapidement. Les modèles hybrides restent importants pour les organisations qui migrent leurs applications par étapes. L'authentification unique sur site conserve un rôle dans les réseaux isolés et d'autres environnements avec des exigences strictes de contrôle local, notamment les organisations qui ne peuvent pas placer des répertoires sensibles ou des enregistrements d'authentification en dehors de leurs propres installations.
L'authentification unique basée sur le cloud devrait croître à un CAGR de 8,54 % jusqu'en 2032, portée par la migration vers de grands environnements cloud et l'adoption de charges de travail automatisées. Ces charges de travail nécessitent des identifiants à portée étroite pouvant être révoqués en temps réel à mesure que l'accès change. Okta, Ping Identity et JumpCloud ont tous introduit des capacités pour les cas d'utilisation d'identité liés à l'intelligence artificielle en 2026. Les exigences régionales en matière de données façonnent également les décisions de déploiement cloud en Inde, à Singapour et en Australie, où les clients peuvent avoir besoin que les données d'identité, les journaux de sécurité et les processus de récupération restent dans une géographie approuvée. Les fournisseurs capables de répondre aux exigences de résidence des données sans fragmenter la gestion des politiques ont une position plus claire auprès des acheteurs réglementés, car les attentes d'hébergement local ne devraient pas empêcher les administrateurs d'appliquer les mêmes règles d'accès de base, pratiques de journalisation et procédures de réponse dans l'ensemble de l'organisation. Le marché de l'authentification unique entreprise et héritée doit donc soutenir l'expansion cloud tout en préservant les liens avec les systèmes qui ne peuvent pas être déplacés, afin qu'un parc technologique mixte ne crée pas de règles d'accès distinctes et incohérentes.
Par Taille d'Entreprise :
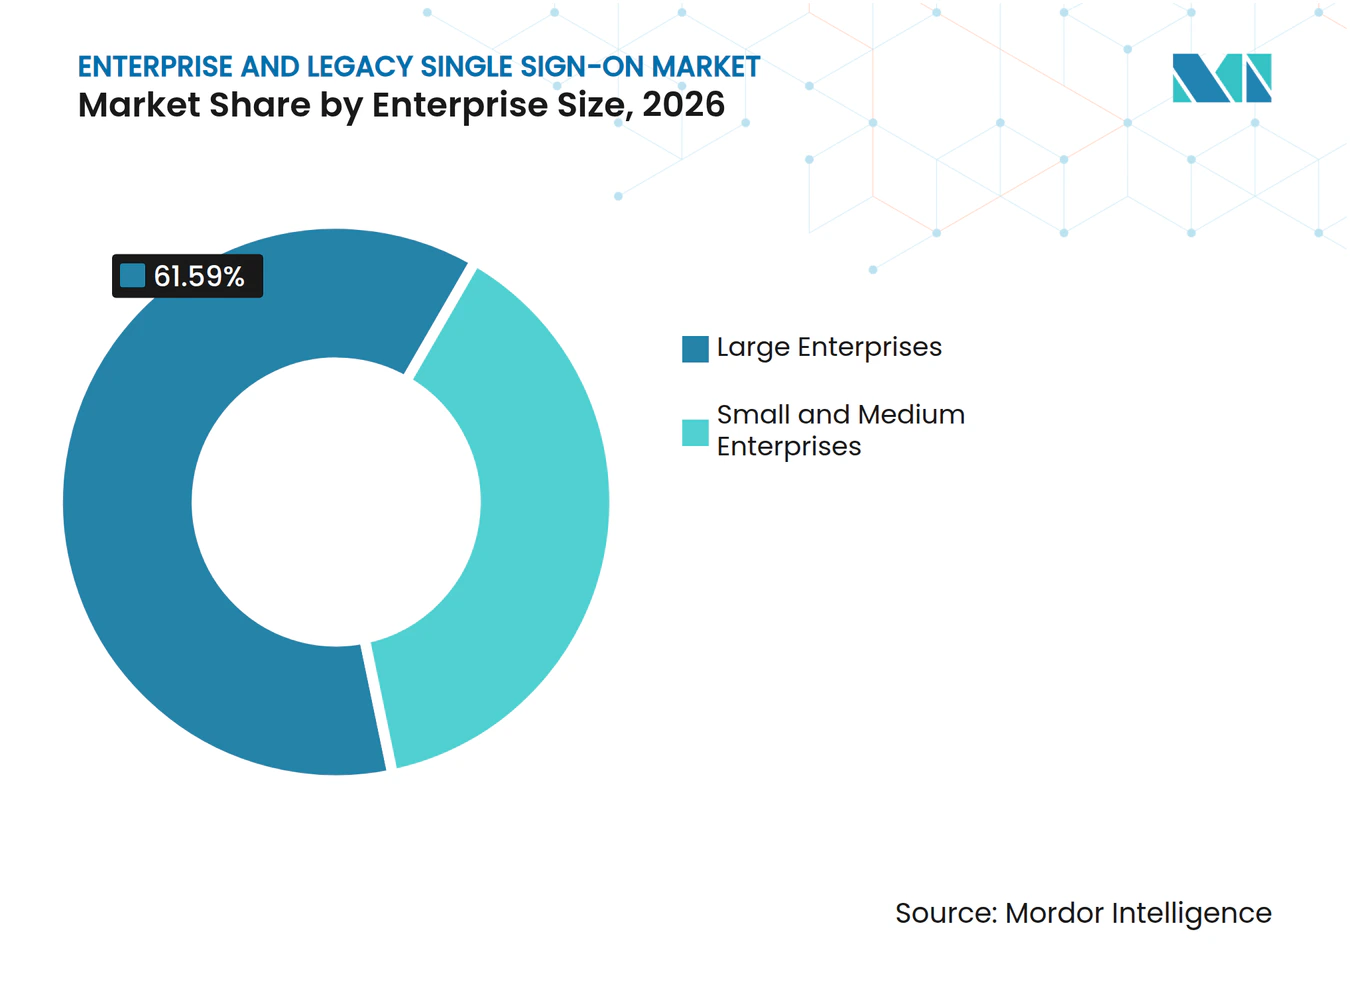
Les Grandes Entreprises Occupent la Position Dominante Tandis que les PME ProgressentLes grandes entreprises représentaient 61,59 % du chiffre d'affaires en 2026 car elles gèrent des portefeuilles d'applications plus complexes et des obligations de conformité plus larges. Leurs équipes d'identité doivent coordonner l'accès entre les unités commerciales, les juridictions, les plateformes plus anciennes, les utilisateurs externes temporaires et les applications acquises lors de transactions d'entreprise. Le marché de l'authentification unique entreprise et héritée est particulièrement pertinent lorsqu'une grande organisation dispose de plusieurs produits d'identité existants. Thales a rapporté que 75 % des décideurs en matière d'identité du BFSI interrogés identifiaient les systèmes d'identité hérités comme leur principal point de douleur opérationnel. L'authentification unique centralisée aide ces clients à définir des politiques de connexion communes tout en préservant les règles d'accès spécifiques aux applications. La proposition de valeur est la plus forte là où les échecs d'authentification affectent le traitement des transactions, le service client, la conformité réglementaire ou la continuité des fonctions métier qui dépendent de plusieurs systèmes connectés.
Les PME devraient se développer à un CAGR de 8,37 % jusqu'en 2032, la livraison par abonnement réduisant les coûts d'entrée pour des outils d'identité plus avancés. La tarification par utilisateur dans la fourchette de 2 à 7 USD par mois a réduit une barrière qui limitait autrefois ces contrôles aux grandes organisations. Les services cloud peuvent également réduire le travail d'infrastructure interne nécessaire pour commencer à utiliser l'authentification unique, permettant aux équipes plus petites de se concentrer sur la configuration des politiques et la connexion des applications prioritaires plutôt que sur la maintenance de l'infrastructure d'authentification. Les petites entreprises doivent toujours connecter leurs applications orientées client, leurs systèmes employés et leurs services tiers sans une grande équipe d'ingénierie d'identité. Cela crée une demande pour des chemins de déploiement plus simples et des connecteurs préconstruits. Les fournisseurs desservant les PME doivent équilibrer la facilité d'utilisation avec des contrôles crédibles pour les exigences de conformité et d'audit, en particulier lorsque les petites organisations servent de plus grands clients qui attendent des contrôles d'identité formels de leurs fournisseurs.

Par Type d'Authentification Unique :
L'Authentification Unique Fédérée et Basée sur le Web Domine Tandis que les Configurations de Santé ProgressentL'authentification unique fédérée et basée sur le web représentait 49,21 % du chiffre d'affaires en 2026, soutenue par l'utilisation généralisée de SAML 2.0, OpenID Connect et OAuth 2.0. Ces standards permettent des schémas d'authentification communs entre les locataires cloud, les portails partenaires et les liens logiciels interentreprises. Ils constituent la méthode de connexion principale pour les systèmes basés sur le web sur les marchés de l'authentification unique entreprise et héritée, aidant les propriétaires d'applications à utiliser un standard reconnu plutôt que de construire un processus d'authentification distinct pour chaque connexion. L'authentification unique entreprise et héritée reste stratégiquement importante pour les organisations qui exploitent IBM z/OS, SAP ECC, des applications de bureau ou des émulateurs de terminaux. Ces environnements utilisent souvent Kerberos, le passage NTLM ou des méthodes d'authentification spécialisées. La modernisation complète peut nécessiter des modifications d'application étendues qui ne sont pas pratiques pour toutes les organisations, en particulier lorsqu'un système critique pour l'entreprise est stable depuis des années et que sa logique d'authentification interne est difficile à modifier.
Les configurations intégrées à la santé devraient se développer à un CAGR de 8,48 % jusqu'en 2032. Leur demande est liée à l'interopérabilité des dossiers de santé électroniques, à l'adoption de SMART on FHIR et aux flux de travail de télésanté. Les organisations de santé doivent appliquer un accès basé sur les rôles à des informations dont la sensibilité varie et doivent conserver des journaux d'accès. Les outils cliniques peuvent également fonctionner sur des clients légers ou du matériel spécialisé nécessitant une intégration soigneuse, car le processus de connexion doit s'adapter aux flux de travail sensibles au temps sans créer un accès inapproprié aux informations des patients. IBM a documenté un chemin OpenID Connect pour l'authentification unique vers les applications z/OS via HATS Web Express Logon et IBM Z Multi-Factor Authentication. Ces conditions soutiennent la demande de spécialistes capables d'apporter une authentification moderne à des environnements cliniques et administratifs complexes, tout en permettant aux prestataires de conserver les applications et les appareils dont leur personnel dépend déjà.
Par Environnement Applicatif :
Les Applications Cloud et SaaS Dominent Tandis que les Outils de Développement Gagnent du TerrainLes applications cloud et SaaS représentaient 46,42 % du chiffre d'affaires en 2026, reflétant la prédominance des charges de travail basées sur le web dans l'authentification d'entreprise. Chaque application connectée nécessite des paramètres SAML ou OpenID Connect qui doivent rester à jour à mesure que le fournisseur met à jour son produit. Le marché de l'authentification unique entreprise et héritée aide les administrateurs à utiliser des contrôles de politique partagés sur ces connexions. Les applications web et les systèmes client-serveur sur site restent des environnements de déploiement substantiels. Les environnements mainframe et de bureau virtuel forment des catégories plus étroites qui nécessitent souvent une intégration plus approfondie. Leur complexité technique peut soutenir des travaux de mise en œuvre à plus haute valeur ajoutée là où les connecteurs généraux sont insuffisants, car les spécialistes doivent traduire les décisions d'identité modernes en interfaces qui n'étaient pas conçues à l'origine pour la fédération basée sur des standards.
Les outils de développement et les SDK devraient se développer à un CAGR de 8,92 % jusqu'en 2032, le taux le plus rapide parmi les environnements applicatifs. L'identité devient un choix au moment de la construction pour les équipes créant des plateformes internes et des couches d'orchestration liées à l'intelligence artificielle. Okta a rapporté que 96 % des acheteurs de technologies incluent des exigences de gestion des identités et des accès dans les appels d'offres aux fournisseurs SaaS. Cela rapproche la qualité des SDK et la documentation pour les développeurs de la décision d'achat, car les équipes de développement ont besoin de conseils de mise en œuvre clairs, de bibliothèques stables et d'un support prévisible lorsqu'elles intègrent des fonctionnalités d'authentification dans des applications qui seront maintenues sur plusieurs cycles de publication. Les fournisseurs disposant d'un large support SDK peuvent faciliter l'intégration par les équipes des fonctions de connexion, de jeton et d'autorisation plus tôt dans le processus de développement. L'opportunité dépend également de la demande continue d'écosystèmes d'applications connectées, car les équipes de développement ont besoin de fonctions d'identité pouvant être intégrées de manière cohérente dans de nouveaux services internes, des liens partenaires et des expériences client au fur et à mesure de leur création et de leur maintenance dans des environnements technologiques de plus en plus distribués.

Par Secteur Vertical :
Le BFSI Ancre le Chiffre d'Affaires Tandis que la Santé et les Sciences de la Vie AccélèrentLe BFSI représentait 23,07 % du chiffre d'affaires en 2026, la plus grande position verticale sur le marché de l'authentification unique entreprise et héritée. Les banques, les assureurs et les sociétés de services financiers exploitent de nombreuses applications soumises à des exigences strictes de disponibilité et d'audit. Ils font face à des exigences croisées provenant des standards de paiement, de DORA, des règles bancaires nationales et des programmes de risque internes. Ces conditions rendent l'authentification cohérente et les enregistrements d'audit immuables importants sur les niveaux d'application, de l'accès des employés aux systèmes de paiement en passant par les connexions fournisseurs, qui peuvent être soumis à des exigences de contrôle différentes. Thales a constaté que les budgets d'identité de la main-d'œuvre du BFSI devraient augmenter de 11,5 % par an parmi les organisations interrogées. Les projets d'identité dans ce secteur doivent minimiser les perturbations opérationnelles, car les problèmes d'authentification peuvent interrompre le traitement des transactions, retarder l'activité des clients et exposer les institutions à des risques opérationnels et de conformité.
La santé et les sciences de la vie devraient se développer à un CAGR de 9,33 % jusqu'en 2032. La normalisation de la télésanté, la consolidation des dossiers de santé électroniques et les exigences de journalisation des accès augmentent le nombre de systèmes devant partager des processus de connexion contrôlés. Les prestataires utilisent l'authentification unique pour les applications des employés, les portails patients, les interfaces de laboratoire et les consoles de gestion des appareils connectés. Les groupes d'utilisateurs variés nécessitent des politiques reflétant leurs rôles et la sensibilité des données qu'ils peuvent consulter, avec un besoin clair de distinguer les accès cliniques, administratifs, patients, partenaires et appareils. Le commerce de détail et le commerce électronique utilisent l'authentification unique pour soutenir les parcours connectés des clients et de la main-d'œuvre sur tous les canaux. L'éducation adopte également l'identité fédérée pour la collaboration en recherche, notamment les arrangements soutenus par la Fédération InCommon, qui fournit une approche de confiance partagée pour les institutions participantes et leurs utilisateurs.
Analyse Géographique
Marché des solutions d'authentification unique pour entreprises et systèmes hérités en Amérique du Nord
L'Amérique du Nord détenait 38,44 % de la part du marché des solutions d'authentification unique pour entreprises et systèmes hérités en 2026, soutenue par un écosystème de services d'identité mature et une large base d'entreprises réglementées. Les orientations fédérales en matière de cybersécurité aux États-Unis ont renforcé le recours à une authentification résistante au hameçonnage pour les environnements liés au gouvernement. Le marché des solutions d'authentification unique pour entreprises et systèmes hérits dans la région bénéficie également de parcs technologiques complexes couvrant les services cloud, les annuaires gérés localement et les applications mainframe. Le Canada accroît la demande grâce aux exigences en matière de risque technologique imposées aux institutions financières, pour lesquelles des contrôles d'accès fiables et la démonstration d'une gestion du risque technologique demeurent essentiels aux entreprises réglementées. Les grandes entreprises de la région sont davantage susceptibles de disposer d'équipes identité établies, capables de piloter de vastes programmes de modernisation, de coordonner plusieurs propriétaires d'applications et d'assurer des fonctions spécialisées en matière de sécurité et de conformité.
Marché des solutions d'authentification unique pour entreprises et systèmes hérités en Europe
L'Europe est la deuxième région en importance, où DORA est devenu applicable en janvier 2025 et où NIS2 a élargi les exigences en matière de cybersécurité à 18 secteurs.[3] Ces obligations qui se recoupent rendent un plan de contrôle d'authentification unique unifié pertinent pour les organisations opérant à travers plusieurs entités juridiques et juridictions. L'Allemagne, la France et le Royaume-Uni constituent des sources clés d'activité d'approvisionnement en raison de leurs importantes bases d'entreprises réglementées. Le RGPD, DORA et NIS2 renforcent ensemble l'importance de démontrer un accès contrôlé et des enregistrements fiables. Cela soutient l'investissement continu en matière d'identité, même lorsque les organisations adoptent une approche prudente vis-à-vis des dépenses technologiques plus larges, car un manquement aux obligations d'authentification et d'audit peut créer une exposition à la conformité plus immédiate.
Marché des solutions d'authentification unique pour entreprises et systèmes hérités en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 8,96 % jusqu'en 2032, soit le taux régional le plus rapide du marché des solutions d'authentification unique pour entreprises et systèmes hérités. Les investissements en infrastructure en Inde et en Asie du Sud-Est, la montée des menaces liées à l'identité et les exigences de localisation des données façonnent l'opportunité régionale. La Chine, l'Inde et Singapour encouragent des architectures qui maintiennent un contrôle régional approprié sur les données d'identité. La forte adoption de la biométrie mobile en Inde et en Corée du Sud peut accroître la demande pour des plateformes dotées d'une liaison mobile native. Le Japon dispose d'une importante base d'entreprises avec des parcs hérités variés, tandis que l'Australie et Singapour ont adopté les approches Zéro Confiance de manière précoce. Le Moyen-Orient et l'Afrique sont soutenus par les programmes de gouvernement numérique des Émirats arabes unis et de l'Arabie saoudite, et l'Amérique du Sud est portée par le Brésil, où l'application de la loi sur la protection de la vie privée accroît la demande d'une infrastructure d'identité auditable.
Paysage Concurrentiel
Concentration du Marché
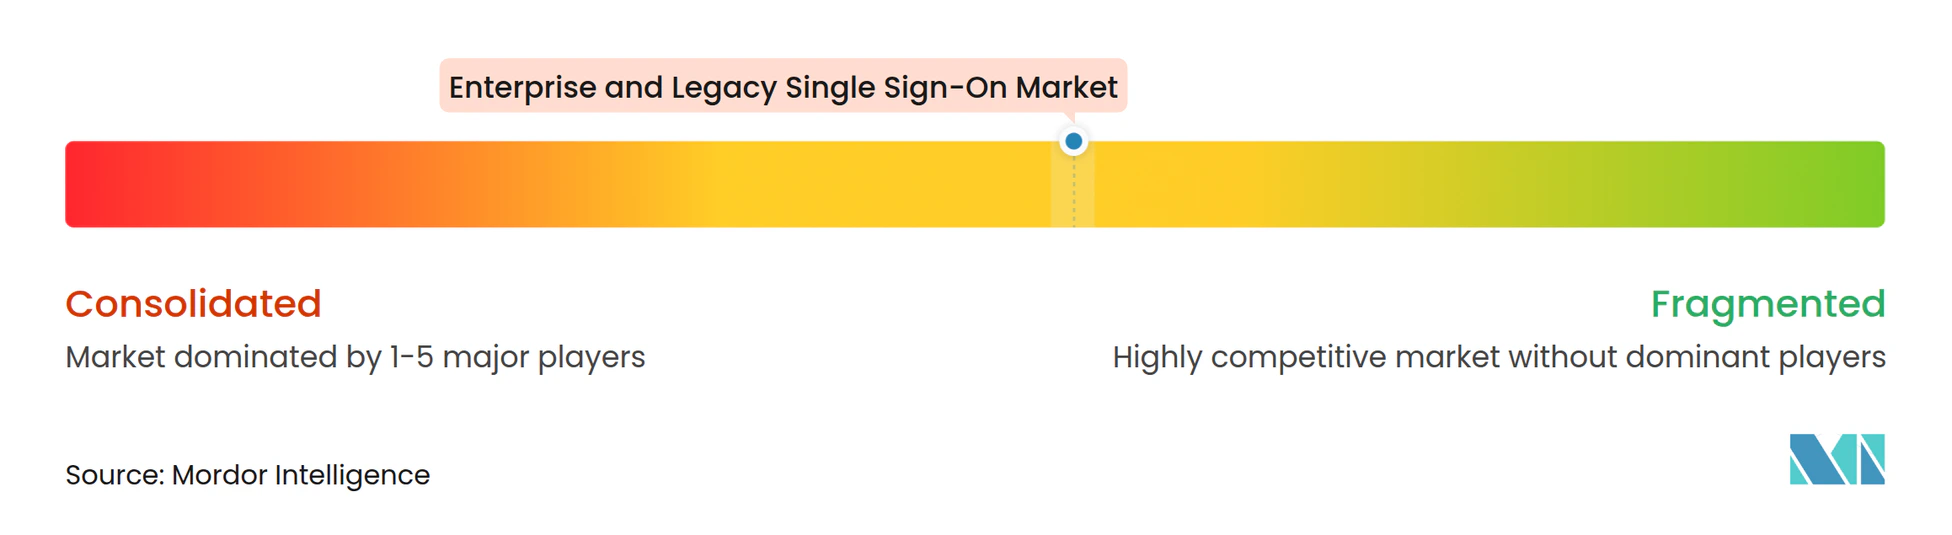
Le marché de l'authentification unique entreprise et héritée est modérément concentré, avec des fournisseurs d'identité spécialisés en concurrence avec de plus grandes plateformes de sécurité et de productivité qui regroupent l'authentification unique avec des offres plus larges. Microsoft exerce une pression sur les prix via Entra ID, tandis que les fournisseurs purs cherchent à se différencier par la profondeur de l'identité, les capacités d'intégration et les opérations de sécurité. Okta a rapporté un chiffre d'affaires pour l'exercice fiscal 2026 de 2,919 milliards USD, en hausse de 12 % par rapport à l'année précédente.[4] Ce résultat montre l'échelle continue des revenus d'abonnement dans l'identité de la main-d'œuvre malgré la concurrence des offres groupées. Le champ concurrentiel évolue également à travers l'activité d'acquisition et la consolidation des produits, les fournisseurs cherchant à combiner l'authentification, l'accès privilégié, la détection des menaces et les capacités de gouvernance dans une offre plus intégrée.
Okta a acquis Axiom Security en septembre 2025 pour 54 millions USD en espèces, ajoutant des capacités d'accès privilégié axées sur l'identité à son Workforce Identity Cloud. Cette démarche a étendu sa position de la fédération vers l'accès juste-à-temps et les contrôles privilégiés. JumpCloud a acquis Breez en octobre 2025 pour faire avancer sa feuille de route de détection et de réponse aux menaces d'identité. Ping Identity a introduit l'accès privilégié juste-à-temps en août 2025 dans la gestion des accès, la gouvernance et l'accès privilégié. Ces actions montrent que les fournisseurs se font concurrence à travers les contrôles de sécurité qui entourent l'authentification, et pas seulement à travers le support des protocoles, car les clients évaluent de plus en plus la façon dont une plateforme gère l'accès privilégié, les menaces et l'activité post-authentification.
Des opportunités ouvertes subsistent dans le pontage mainframe, les identités non humaines et le déploiement orienté conformité pour les petites organisations. Peu de fournisseurs offrent une intégration mature de RACF vers OpenID Connect, laissant de la place aux spécialistes capables de préserver les investissements plus anciens tout en appliquant des contrôles de politique modernes, de connecter les répertoires établis aux fournisseurs d'identité cloud et de limiter le besoin d'un programme de remplacement d'applications perturbateur. La FIDO Alliance a rapporté 5 milliards de clés d'accès en utilisation active dans le monde en mai 2026 et a indiqué que 68 % des organisations avaient déployé des clés d'accès pour les connexions de la main-d'œuvre. Cela change la façon dont les fournisseurs positionnent leurs capacités d'authentification unique, en particulier là où le support FIDO2 certifié est attendu. Le marché de l'authentification unique entreprise et héritée comprend également des fournisseurs tels que Strata Identity qui se concentrent sur l'orchestration des investissements d'identité existants. La concurrence devrait rester la plus forte là où les clients ont besoin à la fois de contrôles modernes et de liens pratiques vers des applications qui ne peuvent pas être réécrites, une exigence qui combine la gestion des politiques à l'échelle du cloud avec un traitement soigneux des contraintes opérationnelles héritées.
Leaders du Secteur de l'Authentification Unique Entreprise et Héritée
-
Ping Identity Corporation
-
Okta, Inc.
-
One Identity LLC
-
JumpCloud, Inc.
-
Palo Alto Networks
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des solutions d'authentification unique pour entreprises et systèmes hérités Entreprises couvertes dans ce rapport
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
Développements industriels récents dans Marché des solutions d'authentification unique pour entreprises et systèmes hérités
- Septembre 2026 : Okta a rendu Agent SSO généralement disponible le 24 août 2026, Ping Identity a lancé Enterprise Personal Agent Access le 1er septembre 2026, et JumpCloud a étendu l'IAM agentique le 10 septembre 2026, établissant formellement l'authentification agentique, des jetons uniques à courte durée de vie par agent avec révocation instantanée, comme niveau de capacité d'authentification unique standard.
- Août 2026 : Okta a finalisé l'acquisition de Permiso Security le 26 août 2026, pour environ 200 millions USD en espèces, suite à l'annonce de l'accord du 30 juillet 2026. Les capacités de détection et de réponse aux menaces d'identité de Permiso étendent la plateforme d'authentification unique d'Okta pour détecter les accès anormaux post-authentification et les activités de jetons compromis en temps réel.
- Juin 2026 : JumpCloud a lancé l'IAM agentique sur Google Cloud le 11 juin 2026, le rendant disponible sur Google Cloud Marketplace. Ping Identity a étendu son cadre Runtime Identity sur AWS, Google Cloud et Cloudflare le 16 juin 2026, permettant une autorisation en temps réel et appliquée par politique pour les charges de travail d'agents d'intelligence artificielle autonomes.
- Avril 2026 : JumpCloud a lancé l'IAM agentique le 27 avril 2026, introduisant des identités d'agent uniques avec révocation instantanée, la découverte automatisée des configurations MCP et l'application uniforme des politiques sur les outils SaaS accessibles par les comptes machine. Le lancement a positionné JumpCloud comme le premier fournisseur axé sur le marché intermédiaire offrant une gouvernance d'identité agentique de niveau entreprise.
Périmètre du Rapport sur le Marché Mondial de l'Authentification Unique Entreprise et Héritée
Le marché de l'authentification unique entreprise et héritée est le marché mondial des solutions logicielles et des services permettant aux organisations de gérer centralement l'authentification des utilisateurs et de fournir un accès sécurisé à plusieurs applications d'entreprise, systèmes et environnements informatiques avec un seul ensemble d'identifiants de connexion. Ces solutions prennent en charge l'authentification fédérée et basée sur le web, l'intégration des applications d'entreprise et héritées, et l'authentification intégrée Windows sur les applications cloud et SaaS modernes, les applications web, les systèmes client-serveur sur site, les environnements mainframe et hôte, ainsi que les applications de bureau virtuel et à distance.
Le marché de l'authentification unique entreprise et héritée est segmenté par composant (logiciels et services), mode de déploiement (authentification unique basée sur le cloud, authentification unique sur site et authentification unique hybride), taille d'entreprise (grandes entreprises et petites et moyennes entreprises), type d'authentification unique (authentification unique fédérée et basée sur le web, authentification unique entreprise et héritée, et authentification unique intégrée Windows), environnement applicatif (applications cloud et SaaS, applications web, applications client-serveur sur site, applications mainframe et hôte, et applications de bureau virtuel et à distance), secteur vertical (BFSI, technologies de l'information et télécommunications, santé et sciences de la vie, commerce de détail et commerce électronique, secteur public et services publics, éducation et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Authentification Unique Basée sur le Cloud |
| Authentification Unique sur Site |
| Authentification Unique Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Authentification Unique Fédérée et Basée sur le Web |
| Authentification Unique Entreprise et Héritée |
| Authentification Unique Intégrée Windows |
| Applications Cloud et SaaS |
| Applications Web |
| Applications Client-Serveur sur Site |
| Applications Mainframe et Hôte |
| Applications de Bureau Virtuel et à Distance |
| BFSI |
| Technologies de l'Information et Télécommunications |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce Électronique |
| Secteur Public et Services Publics |
| Éducation |
| Autres Secteurs Verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Malaisie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par Composant | Logiciels | |
| Services | ||
| Par Mode de Déploiement | Authentification Unique Basée sur le Cloud | |
| Authentification Unique sur Site | ||
| Authentification Unique Hybride | ||
| Par Taille d'Entreprise | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Type d'Authentification Unique | Authentification Unique Fédérée et Basée sur le Web | |
| Authentification Unique Entreprise et Héritée | ||
| Authentification Unique Intégrée Windows | ||
| Par Environnement Applicatif | Applications Cloud et SaaS | |
| Applications Web | ||
| Applications Client-Serveur sur Site | ||
| Applications Mainframe et Hôte | ||
| Applications de Bureau Virtuel et à Distance | ||
| Par Secteur Vertical | BFSI | |
| Technologies de l'Information et Télécommunications | ||
| Santé et Sciences de la Vie | ||
| Commerce de Détail et Commerce Électronique | ||
| Secteur Public et Services Publics | ||
| Éducation | ||
| Autres Secteurs Verticaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Malaisie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de l'authentification unique entreprise et héritée ?
Le marché de l'authentification unique entreprise et héritée devrait s'étendre de 4,79 milliards USD en 2026 et 5,15 milliards USD en 2027 à 7,56 milliards USD d'ici 2032.
Qu'est-ce qui stimule la demande de solutions d'authentification unique entreprise et héritée ?
L'adoption du Zero Trust, l'expansion des applications cloud, les risques de vol d'identifiants et les exigences d'authentification plus forte stimulent l'adoption.
Quel modèle de déploiement domine l'adoption de l'authentification unique entreprise et héritée ?
L'authentification unique basée sur le cloud représentait 57,55 % du chiffre d'affaires en 2026 et devrait se développer à un CAGR de 8,54 % jusqu'en 2032.
Quel groupe de clients représente la plus grande part des dépenses en authentification unique ?
Les grandes entreprises représentaient 61,59 % du chiffre d'affaires en 2026 car elles gèrent des portefeuilles d'applications complexes et de larges programmes de conformité.
Quel secteur vertical devrait se développer le plus rapidement pour les déploiements d'authentification unique ?
La santé et les sciences de la vie devraient se développer à un CAGR de 9,33 % jusqu'en 2032, soutenues par la télésanté, la consolidation des dossiers de santé électroniques et les besoins de journalisation des accès.
Quelle région devrait se développer le plus rapidement pour l'authentification unique entreprise et héritée ?
L'Asie-Pacifique devrait se développer à un CAGR de 8,96 % jusqu'en 2032, soutenue par l'investissement dans les infrastructures, l'exposition aux menaces et les exigences de localisation des données.