
エンタープライズおよびレガシーシングルサインオン市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
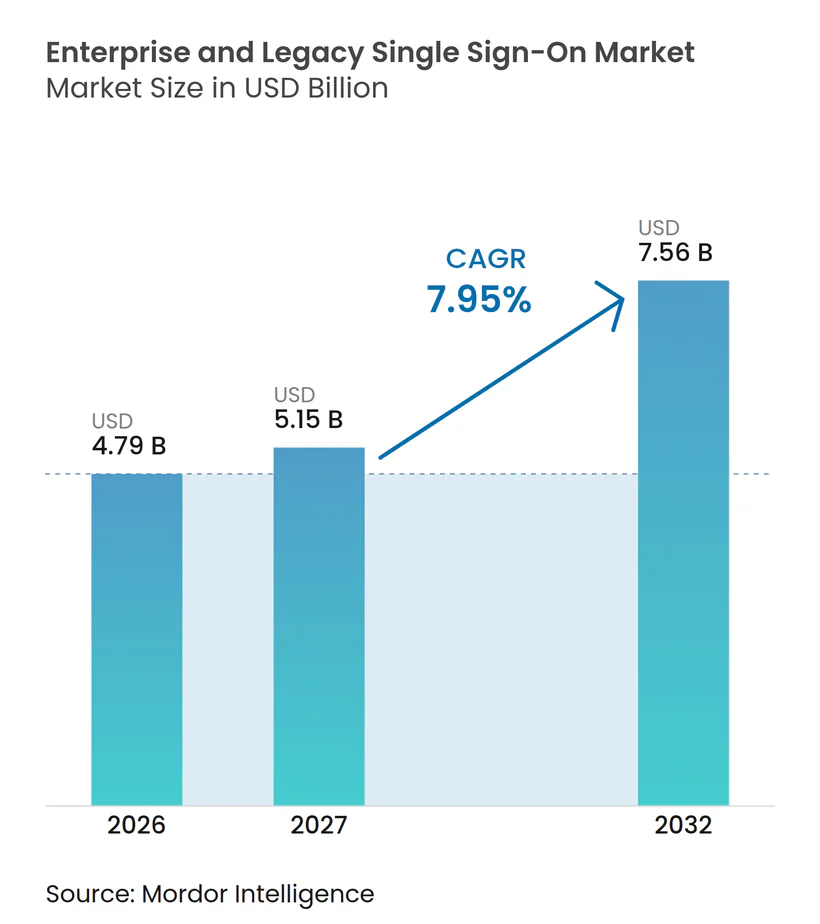
| 市場規模 (2027) | 5.15 十億米ドル |
| 市場規模 (2032) | 7.56 十億米ドル |
| 成長率 (2027 - 2032) | 7.95 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるエンタープライズおよびレガシーシングルサインオン市場分析
エンタープライズおよびレガシーシングルサインオン市場規模は、2026年の4.79 ビリオン 米ドルおよび2027年の5.15 ビリオン 米ドルから2032年までに7.56 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 7.95%を記録すると予測されていす。エンタープライズおよびレガシーシングルサインオン市場は、利便性機能を超えて、クラウド、オンプレミス、メインフレームシステム全体にわたるアイデンティティファーストセキュリティのコアコントロールレイヤーへと進化しています。ゼロトラスト要件、サービスとしてのソフトウェアの利用拡大、および認証情報窃取が、セキュリティ・リスク・コンプライアンスチームを購買意思決定に関与させています。その結果として生じる購買プロセスは、多様なアプリケーション全体で共通ポリシーを適用し、監査記録を維持できるプラットフォームを優遇します。DORAおよびNIS2は欧州の規制対象組織の近代化タイムラインを短縮しており、強力な認証要件は他地域の調達にも影響を与えています。競争はクラウドホスト型アイデンティティサービス、レガシーアプリケーション接続性、および古いシステムを取り残すことなく新しい非人間アクセス形態をサポートする能力を中心に展開しています。
主要レポートのポイント
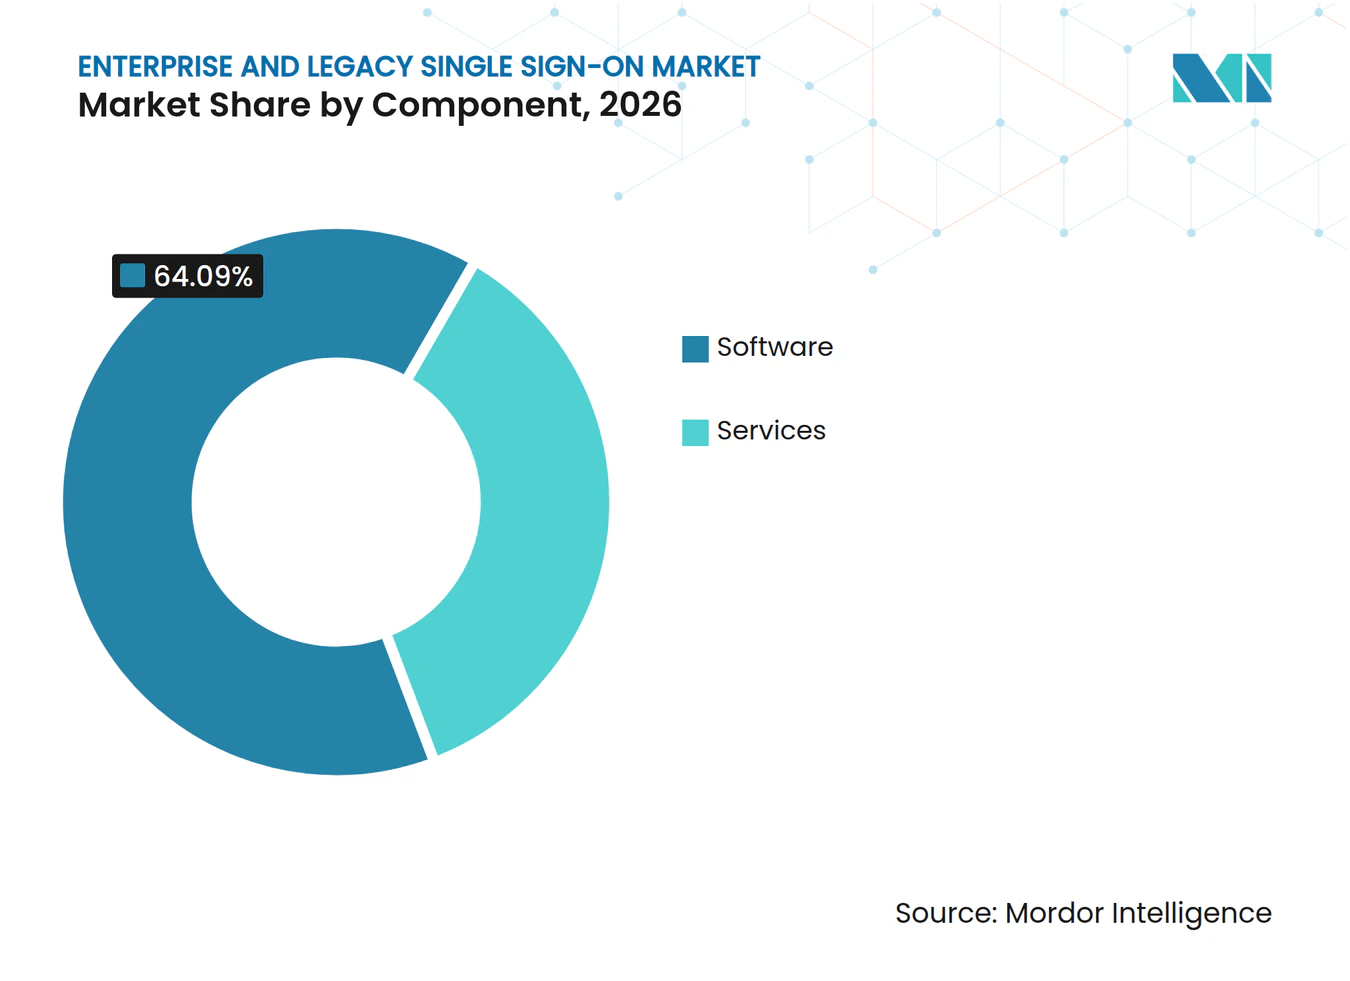
- コンポーネント別では、ソフトウェアが2026年の収益の64.09%をめ、サービスは2032年までにCAGR 8.35%で拡大する見込みです。
- デプロイメントモード別では、クラウドベースSSOが2026年のエンタープライズおよびレガシーシングルサインオン市場の57.55%を占め、2032年までにCAGR 8.54%で成長する見込みです。
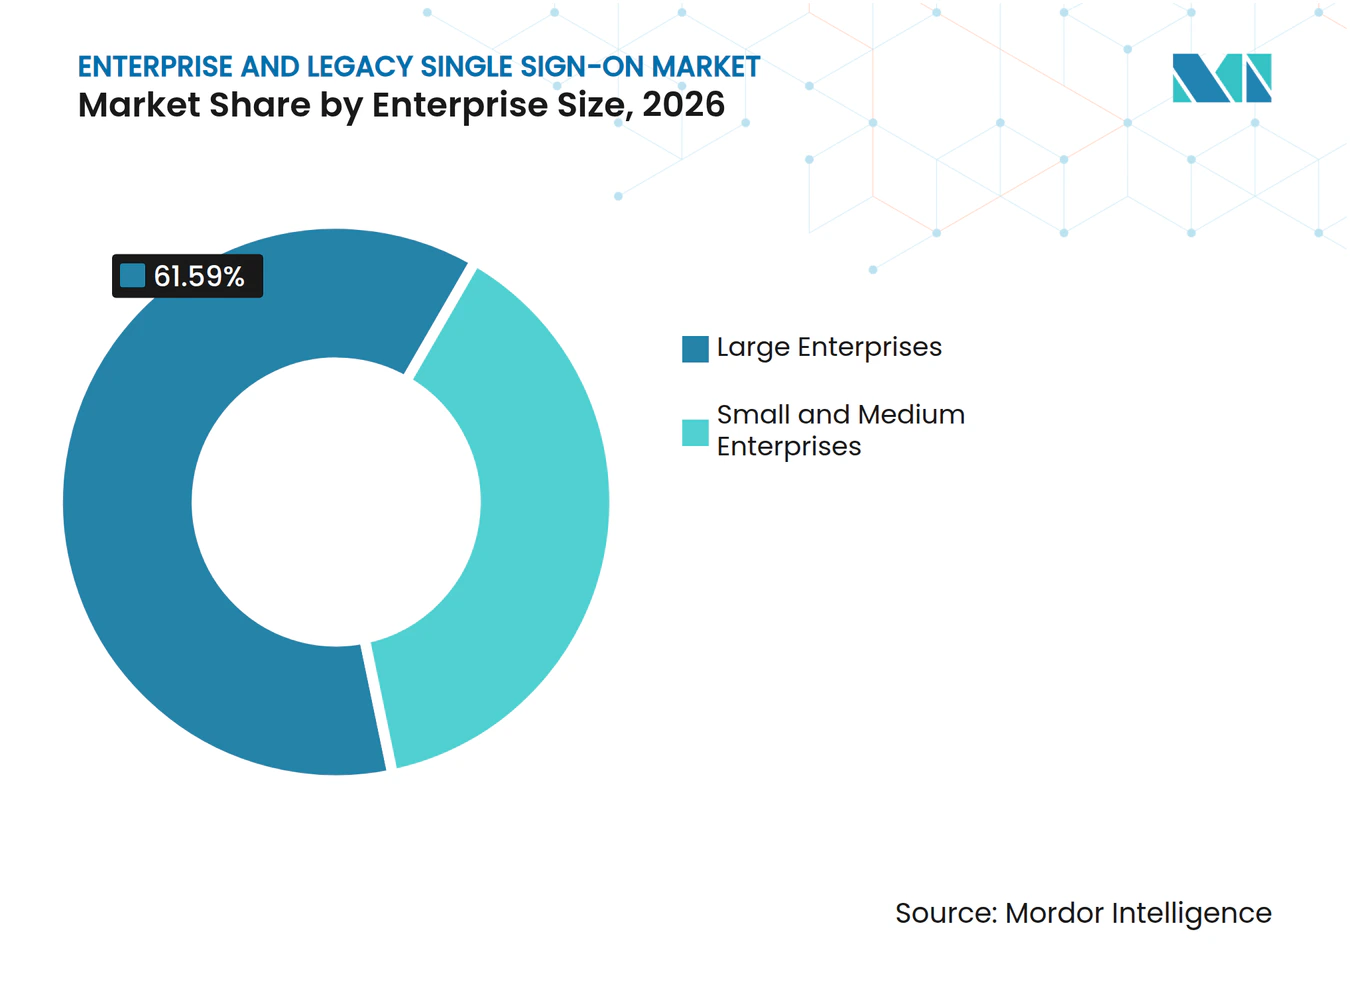
- 企業規模別では、大企業が2026年の収益の61.59%を占め、中小企業は2032年までにCAGR 8.37%で成長する見込みです。
- SSOタイプ別では、フェデレーションおよびウェブベースSSOが2026年の収益の49.21%を占め、ヘルスケア統合SSO構成は2032年までにCAGR 8.48%で拡大する見込みです。
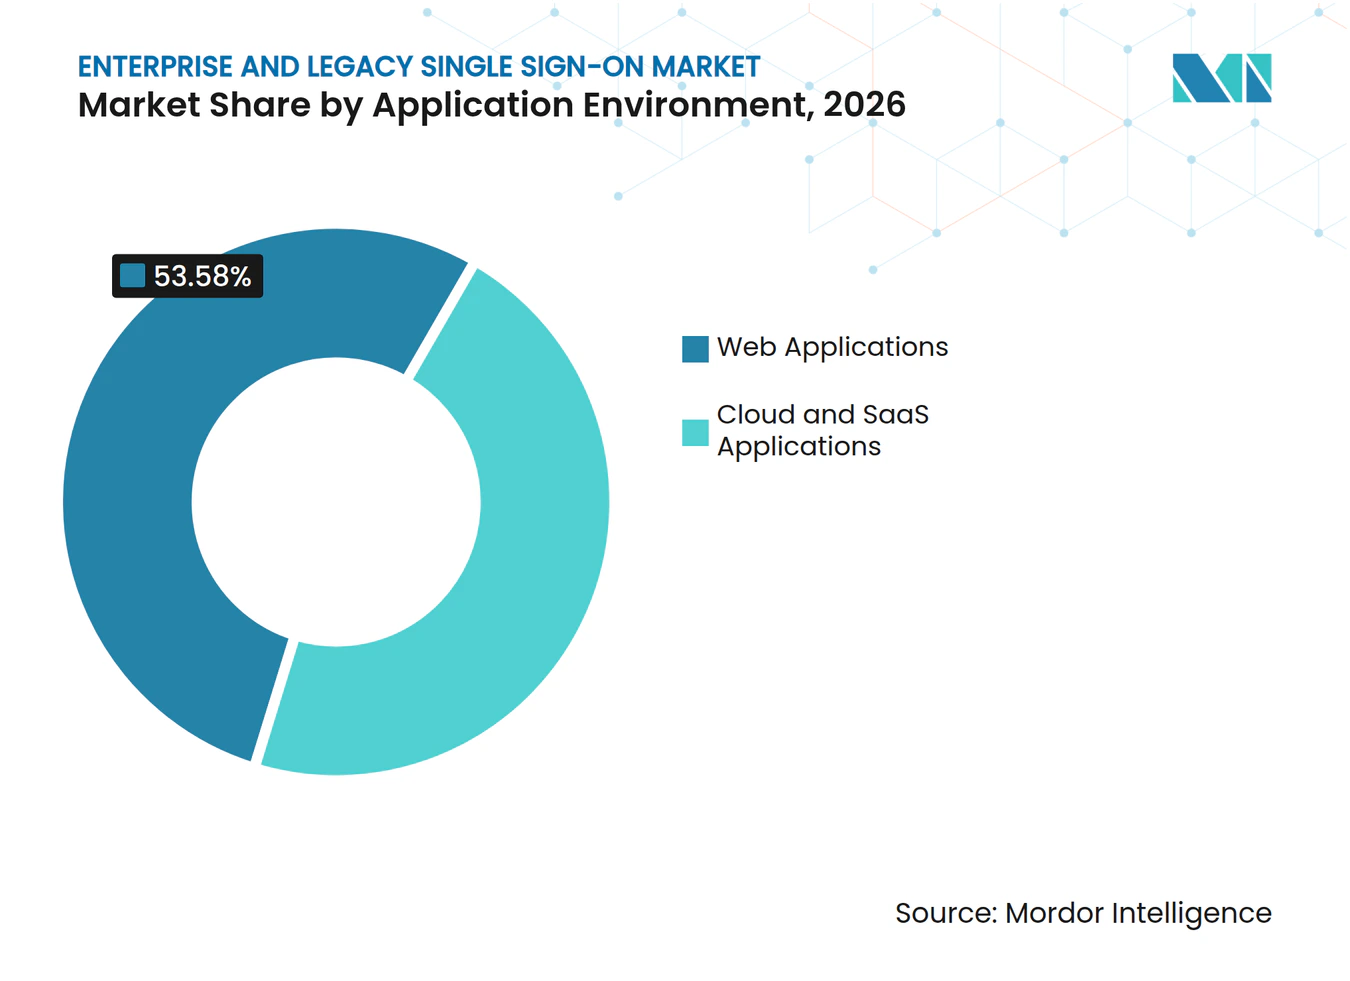
- アプリケーション環境別では、クラウドおよびSaaSアプリケーションが2026年の収益の46.42%を占め、デベロッパーツールおよびSDKは2032年までにCAGR 8.92%で拡大する見込みです。
- 業種別では、BFSIが2026年の収益の23.07%を占め、ヘルスケアおよびライフサイエンスは2032年までにCAGR 9.33%で拡大する見込みです。
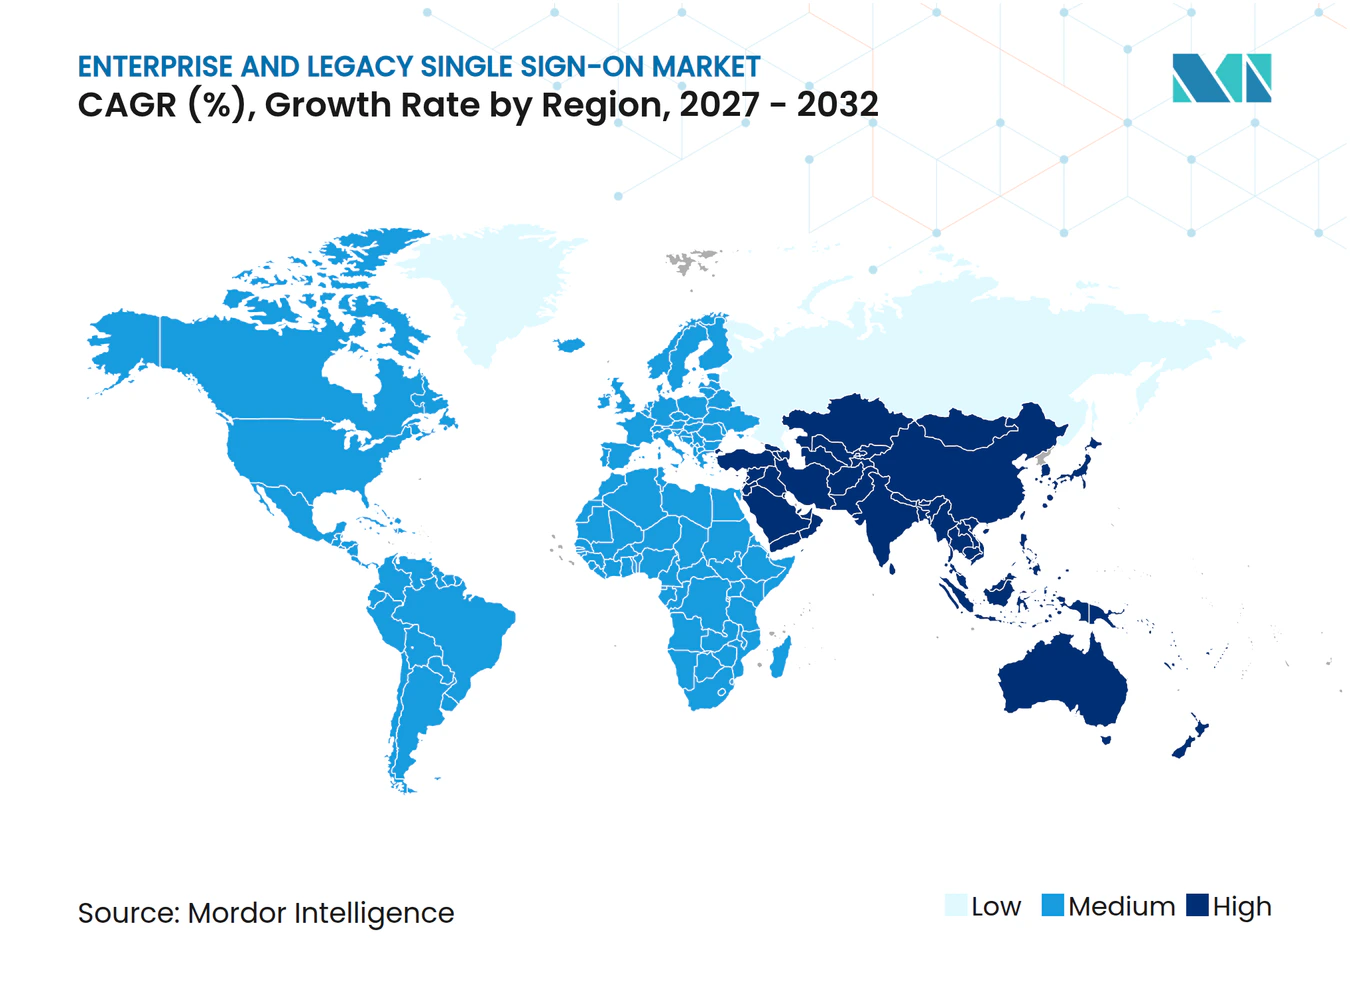
- 地域別では、北米が2026年の収益の38.44%を占め、アジア太平洋地域は2032年までにCAGR 8.96%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
推進要因の影響分析*
| 推進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ゼロトラストアーキテクチャの採用 | +2.1% | グローバル | 中期(2〜4年) |
| クラウドおよびSaaSアプリケーションの普及 | +1.8% | グローバル | 短期(2年以内) |
| 認証情報窃取とアカウント乗っ取りリスクの深刻化 | +1.3% | グローバル | 短期(2年以内) |
| 強力な認証と監査可能性に関する規制要件 | +1.0% | 北米およびEU | 中期(2〜4年) |
| メインフレームおよびシッククライアントアプリケーション向けブラウンフィールドアイデンティティブリッジング | +0.6% | 北米およびEU | 長期(4年以上) |
| SSOコントロールプレーンを通じたパスキー移行 | +0.4% | 北米、EU、およびアジア太平洋 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ゼロトラストアーキテクチャの採用
ゼロトラストの実践はすべてのアクセスリクエストを検証の対象とするため、フェデレーションと集中型ポリシー適用がアクセスコントロールの中心に位置付けられます。このアプローチにより、アイデンティティプラットフォームは意の使いやすさプロジェクトではなく、継続的なセキュリティ投資となります。HPEは、調査したセキュリティおよびITプロフェッショナルの82%がユニバーサルゼロトラストネットワークアクセスを不可欠と見なしている一方、完全に実装したのは17%にとどまると報告しました。このギャップにより、多くの組織がアイデンティティ近代化を段階的に資金調達しており、エンタープライズおよびレガシーシングルサインオン市場はこの長い実装サイクルから恩恵を受けています。アプリケーション全体で動作するAIシステムも、アクセスが変化した際に短命のアイデンティティと即時失効を必要とします。クラウドホスト型SSOコントロールプレーンは、複数の接続システム全体でこれらの認証情報を発行・失効させることができ、セキュリティチームが自動化されたアクティビティの承認・監視・停止方法を定義する共通の手段を提供します。これは、エージェント、ユーザー、またはデバイスがアクセスを保持すべきでなくなった場合に対応します。
クラウドおよびSaaSアプリケーションの普及
クラウドプリケーションの増加により、組織は保護・管理すべき個別の認証エンドポイントが増加しています。したがって、エンタープライズおよびレガシーシングルサインオン市場は、個別の認証情報に依存することになるアプリケーションの統合レイヤーとして機能します。Oktaは、テクノロジー購買担当者がSaaSを調達する際にエンタープライズ対応のアイデンティティ機能をますます期待していると報告しました。追加されるアプリケーションごとに、SAMLやOpenID Connectなどのフェデレーションスタンダードのポリシーや接続設定、継続的なサポートが必要となります。これらのコントロールを集中化することで、アプリケーションポートフォリオ全体でアクセスレビューと従業員変更をより一貫して行えるようになります。また、サポートされていないアプリケーションや新たに採用されたアプリケーションをアイデンティティチームに対してより可視化することもでき、それらのアプリケーションが正式な接続、補償コントロール、または組織の広範なアクセスポリシーに基づく管理例外を必要とするかどうかを判できます。
認証情報窃取とアカウント乗っ取りリスクの深刻化
認証情報窃取は、攻撃者にエンタープライズシステムへの直接的な侵入経路を提供し続けており、より強力な集中型認証の必要性を強化しています。Verizonは、2025年版レポートでレビューした侵害の22%、および基本的なウェブアプリケーションへの攻撃の88%に盗まれた認証情報が使用されていたことを発見しました。[1] またVerizonは、クレデンシャルスタッフィングが企業の認証試行の1日あたりの中央値19%を占め、大企業では25%に上昇すると報告しました。単一の堅牢化されたアイデンティティブローカーは、大規模なアプリケーション群全体で個別のパスワードストアへの依存を低減できます。これは認証済みセッションやトークンも侵害される可能性があるため、セキュリティ監視の必要性をなくすものではあません。しかし、組織に対してより強力な認証を実装し、不審なサインインを調査する共通の場所を提供することで、アクセスパターンが通常のユーザー行動から逸脱した場合や認証情報が漏洩したことが判明した場合に、セキュリティチームが一貫して対応できるよう支援します。
強力な認証と監査可能性に関する規制要件
規制上の義務により、金融機関およびその他の重要事業者にとってアイデンティティへの支出は任意ではなくなっています。DORAは2025年1月17日から適用されており、EUの金融事業者に対するデジタル運用レジリエンス要件を定めています。NIS2は、第21条において、重要および重要な事業者に対し、多要素認証または継続的認証を含む措置を検討するよう求めています。PCI DSS v4.0も、2025年3月に対象となる支払環境に対して将来の日付が設定された認証要件を発効させました。これらのフレームワークは、認証要件を適用し、利用可能な監査記録を保持する統合コントロールプレーンの価値を強調するとともに、コンプライアンスおよびセキュリティチームに対して、どのアプリケション、ユーザー、およびアクセスイベントが組織の規制対象業務範囲内に含まれるかをより明確に把握させます。また、組織はアクセスコントロールが対象アプリケーションの全範囲にわたって機能していることを実証しなければならないため、実装の質も重要です。これには、最近展開されたクラウドサービスで使用されているものと同じ認証方式をサポートしていない可能性がある古いシステムも含まれます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 異種レガシー環境全体にわたる統合の複雑性 | -2.1% | グローバル | 長期(4年以上) |
| アイデンティティ統合とベンダーバンドル化圧力 | -1.5% | 北米およびEU | 中期(2〜4年) |
| メインフレームおよびシッククライアントワークフローにおける認証情報マッピングの脆弱性 | -0.9% | グローバル | 長期(4年以上) |
| スクリーンスクレイピングSSO における残存パスワードおよびセッショントークンの露出 | -0.7% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
異種レガシー環境全体にわたる統合の複雑性
古いアイデンティティ環境は、データモデルが最新のSAMLアサーションまたはOpenID Connectトークンと必ずしも一致しないため、接続が困難なままです。エンタープライズおよびレガシーシングルサインオン市場は、IBM RACF、CA ACF2、CA Top Secret、Kerberosディレクトリ、および新しいクラウドアイデンティティプロバイダーを使用するシステムに対応しなければなりません。IBMは、クレデンシャルマッパープラグイン、PassTicket生成ロール、および外部アイデンティティプロバイダーとRACFデータベース間の同期を使用する構成について説明しました。[2] 追加されるアプリケーションごとに、複数の技術チームにわたるマッピング作業とテストが必要になる場合があります。この作業は、認証フロー、クライアントの動作、おび認証記録が共通の統合設計なしに数年にわたって進化してきた可能性のあるSAP ECC、IBM CICS、およびシッククライアントアプリケーションにおいて特に負荷が大きくなります。この複雑性はプロジェクトのタイムラインを延長させ、プロフェッショナルサービスのコストがプラットフォームライセンスの価値を上回る可能性があります。
アイデンティティ統合とベンダーバンドル化圧力
バンドルされたアイデンティティサービスは、組織が既により広範な生産性またはセキュリティスイートを使用している場合、独立したSSOプラットフォームの必要性を制限する可能性があります。Microsoft Entra IDは、選択されたMicrosoft 365ライセンスパッケージに含まれているため、顕著な例となっています。この圧力は、エンタープライズおよびレガシーシングルサインオン市場における独立プロバイダーにとって、機能の同等性だけでは不十分であることを意味します。Thalesは、BFSI回答者が平均4社のアイデンティティベンダーを使用しており、89%がその数を削減しようとしていることを発見しました。特に購買チーがサプライヤー数の削減を優先する場合、統合は広範なプラットフォームベンダーを優遇する可能性があります。スペシャリストは、深いコネクタ、オーケストレーション、メインフレーム統合、またはより集中したセキュリティオペレーション機能を通じて明確な価値を実証する必要があります。特に、バンドルされた製品が組織のレガシーアクセスパスまたは運用要件をサポートしていない場合はなおさらです。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアがリードし、サービスが複雑なデプロイメントを支援ソフトウェアは2026年のエンタープライズおよびレガシーシングルサインオン市場シェアの64.09%を占め、規制対象業務プロセス全体にわたる認証ポリシーエンジン、ポリシー例外、および監査ログ保持に対する直接制御への顧客需要を反映しています。規制対象組織は、各認証イベントについて明確な管理の連鎖を必要とすることが多くあります。エンタープライズおよびレガシーシングルサインオン市場は、接続されたアプリケーション全体に適用可能な設定可能なポリシーを通じてこの要件をサポートします。ライセンスされたソフトウェアは、深いディレクトリ統合を必要とするオンプレミスおよびハイブリッドデプロイメントにおいて依然として重要です。これらの顧客は、ポリシーの所有権を外部サービスに完全に委任するのではなく、自社で保持することを好む場合があります。確立されたレガシーコネクタライブラリを持つベンダーは、これらの環境において長期にわたる複数年のリレーションシップから恩恵を受けることができます。これは、稼働中の接続を置き換えることが運用リスクをもたらし、新たなセキュリティ検証を必要とする可能性があるためです。
サービスは、組織がデプロイメント、設定、および移行作業の支援を求める中、2032年までにCAGR 8.35%で拡大する見込みです。組み込みおよびトランザクション型マジックリンク認証は、外部ユーザーが追加の恒久的なパスワードを管理することなくサポートを必要とするパートナーゲートウェイおよびERPの承認ワークフローにおけるサービス機会の一部です。マジックリンクは、パスワードを要求する代わり、時間制限付きのシングルユースURLをユーザーに提供します。この方法は、ユーザーがハードウェアキーや生体認証登録に抵抗があるブラウンフィールド設定において有用です。また、選択されたレガシーワークフローにおけるクライアント側の変更の必要性も低減します。サービスの機会は、古いアプリケーションの動作、変化するユーザー層、およびさまざまな運用要件を持つアプリケーションオーナーに対して最新の認証実践を適合させることの難しさと引き続き関連しています。


デプロイメントモード別:
クラウドベースSSOがデフォルトアーキテクチャを確立クラウドベースSSOは2026年収益の57.55%を占め、エンタープライズおよびレガシーシングルサインオン市場においてリードするデプロイメントオプションとなっています。その地位は、クラウドアプリケーションの採用、分散型ワークパターン、およびすべてのサインインに一貫した判断を適用できる中央アイデンティティブローカーの必要性の直接的な関係を反映しています。クラウドプロバイダーは、ローカルメンテナンスウィンドウを待たずに、SAML、OpenID Connect、およびOAuth 2.0エンドポイント全体にポリシーを配布できます。継続的なセキュリティアップデートも接続アプリケーションにより迅速に届けられます。ハイブリッドモデルは、アプリケーションを段階的に移行する組織にとって引き続き重要です。オンプレミスSSOは、機密性の高いディレクトリや認証記録を自社施設外に置くことができない組織を含む、エアギャップネットワークやその他の厳格なローカルコントロール要件を持つ環境において役割を維持しています。
クラウドベースSSOは、大規模クラウド環境への移行と自動化ワークロードの採用に牽引され、2032までにCAGR 8.54%で成長する見込みです。これらのワークロードは、アクセス変更に応じてリアルタイムで失効可能な、厳密にスコープされた認証情報を必要とします。Okta、Ping Identity、およびJumpCloudはいずれも2026年にAI関連のアイデンティティユースケースに対応する機能を導入しました。地域のデータ要件も、インド、シンガポール、およびオーストラリアにおけるクラウドデプロイメントの決定に影響を与えており、これらの地域では顧客がアイデンティティデータ、セキュリティログ、および復旧プロセスを承認された地理的範囲内に保持する必要があります。ポリシー管理を断片化させることなくデータ居住要件をサポートできるプロバイダーは、規制対象の購買担当者に対してより明確なポジションを持っています。これは、ローカルホスティングの期待が、管理者が組織全体にわたって同じベースラインのアクセスルール、ロギング慣行、および対応手順を適用することを妨げるべきではないためです。したがって、エンタープライズおよびレガシーシングルサインオン市場は、移動できないシステムのリンクを維持しながらクラウド拡大をサポートし、混在したテクノロジー環境が別々の一貫性のないアクセスルールを生み出さないようにしなければなりません。
企業規模別:
大企業がリードポジションを維持しながら中小企業が前進大企業は2026年の収益の61.59%を占めており、より複雑なアプリケーションポートフォリオとより広範なコンプライアンス義務を管理しているためです。大企業のアイデンティティチームは、事業部門、法域、古いプラットフォーム、一時的な外部ユーザー、および企業取引を通じて取得したアプリケーション全体でアクセスを調整しなければなりません。エンタープライズおよびレガシーシングルサインオン市場は、大規模組織が複数の既存アイデンティティ製品を持つ場合に特に関連性があります。Thalesは、調査したBFSIアイデンティティ意思決定者の75%がレガシーアイデンティティシステムを最大の運用上の課題として特定していると報告しました。集中型SSOは、アプリケーション固有のアクセスルールを維持しながら、これらの顧客が共通のサインインポリシー設定するのを支援します。価値提案は、認証の失敗がトランザクション処理、カスタマーサービス、規制コンプライアンス、または複数の接続システムに依存するビジネス機能の継続性に影響を与える場合に最も強くなります。
中小企業は、サブスクリプション提供がより高度なアイデンティティツールへの参入コストを低減する中、2032年までにCAGR 8.37%で拡大する見込みです。月額2〜7米ドルのユーザーあたりの価格設定は、かつてこれらのコントロールを大規模組織に限定していた障壁を低減しました。クラウドサービスはSSOの使用開始に必要な内部インフラ作業も低減できるため、小規模チームが認証インフラを維持するのではなく、ポリシーの設定と優先アプリケーションの接続に集中できます。小規模企業は依然として、大規模なアイデンティティエンジニアリングチームなしに顧客向けアプリケーション、従業員システム、およびサードパーティサービスを接続する必要があります。これにより、よりシンプルなデプロイメントパスとプレビルトコネクタへの需要が生まれます。中小企業を対象するプロバイダーは、コンプライアンスと監査要件に対する信頼性の高いコントロールとともに使いやすさのバランスを取る必要があります。特に、小規模組織がサプライヤーに対して正式なアイデンティティコントロールを期待する大規模顧客にサービスを提供する場合はなおさらです。

SSOタイプ別:
フェデレーションおよびウェブベースSSOがリードし、ヘルスケア構成が前進フェデレーションおよびウェブベースSSOは2026年の収益の49.21%を占め、SAML 2.0、OpenID Connect、およびOAuth 2.0の広範な使用によって支えられています。これらのスタンダードは、クラウドテナント、パートナーポータル、およびビジネス間のソフトウェアンク全体で共通の認証パターンを可能にします。これらはエンタープライズおよびレガシーシングルサインオン市場におけるウェブベースシステムの主要な接続方法であり、アプリケーションオーナーが各接続に個別の認証プロセスを構築するのではなく、認知されたスタンダードを使用できるよう支援します。エンタープライズおよびレガシーSSOは、IBM z/OS、SAP ECC、デスクトップアプリケーション、またはターミナルエミュレーターを運用する組織にとって戦略的に重要であり続けます。これらの環境は多くの場合、Kerberos、NTLMパススルー、または特殊な認証方式を使用します。完全な近代化には、広範なアプリケーション変更が必要になる場合がありますが、特にビジネスクリティカルなシステムが数年にわたって安定しており、その内部認証ロジックの変更が困難な場合は、すべての組織にとって実用的ではない可能性があります。
ヘルスケア統合構成は、電子健康記録の相互運用性、SMART on FHIRの採用、およびテレヘルスワークフローに牽引され、2032年までにCAGR 8.48%で拡大する見込みです。ヘルスア組織は、感度が異なる情報へのロールベースアクセスを適用し、アクセスログを保持しなければなりません。臨床ツールは、シンクライアントや特殊なハードウェアで動作する場合もあり、慎重な統合が必要です。これは、サインインプロセスが患者情報への不適切なアクセスを生み出すことなく、時間に敏感なワークフローに適合しなければならないためです。IBMは、HATS Web Express LogonおよびIBM Z多要素認証を通じたz/OSアプリケーションへのSSOのためのOpenID Connectパスを文書化しています。これらの条件は、労働力がすでに依存しているアプリケーションとデバイスを保持しながら、複雑な臨床および管理環境に最新の認証をもたらすことができるスペシャリストへの需要を支えています。
アプリケーション環境別:
クラウドおよびSaaSアプリケーションがリードし、デベロッパーツールが加速クラウドおよびSaaSアプリケーションは2026年の収益の46.42%を占め、企業認証におけるウェブベースワークロードの重要性を反映しています。接続された各アプリケーションは、ベンダーが製品を更新するたびに最新の状態を保たなければならないSAMLまたはOpenID Connect設定を必要とします。エンタープライズおよびレガシーシングルサインオン市場は、管理者がこれらの接続全体で共有ポリシーコントロールを使用できるよう支援します。ウェブアプリケーションおよびオンプレミスのクライアントサーバーシステムは、引き続き実質的なデプロイメント環境です。メインフレームおよび仮想デスクトップ設定は、より深い統合をしばしば必要とするより狭いカテゴリを形成します。汎用コネクタが不十分な場合、その技術的複雑性はより高付加価値の実装作業を支えることができます。これは、スペシャリストが最新のアイデンティティ決定を、標準ベースのフェデレーションのために当初設計されていなかったインターフェースに変換しなければならないためです。
デベロッパーツールおよびSDKは、アプリケーション環境の中で最速の成長率となるCAGR 8.92%で2032年まで拡大する見込みです。アイデンティティは、内部プラットフォームおよびAI関連のオーケストレーションレイヤーを構築するチームにとって構築の選択となっています。Oktaは、テクノロジー購買担当者の96%がSaaSベンダーの提案依頼書にアイデンティティおよびアクセス管理要件を含めていると報告しました。これにより、SDKの品質と開発者向けドキュメントが購買決定により近くなります。これは、開発チームが複数のリリースサイクルにわたってメンテナンスされるアプリケーションに認証機能を組み込む際に、明確な実装ガイダンス、安定したライブラリ、および予測可能なサポートを必要とするためです。幅広いSDKサポートを持つベンダーは、チームが開発プロセスの早い段階でサインイン、トークン、および認証機能を組み込むことを容易にできます。この機会はまた、接続されたアプリケーションエコシステムへの継続的な需要にも依存しています。これは、開発チームが、ますます分散したテクノロジー環境全体で新しい内部サービス、パートナーリンク、および顧客体験が作成・維持されるにつれて、一貫して組み込める アイデンティティ機能を必要とするためです。
注記: すべての個別セグメントのセグメントシェアはレポート購入後に入手可能です
業種別:
BFSIが収益を下支えし、ヘルスケアおよびライフサイエンスが加速BFSIは2026年の収益の23.07%を占め、エンタープライズおよびレガシーシングルサインオン市場において最大の業種ポジションとなっています。銀行、保険会社、および金融サービス会社は、厳格な可用性と監査要件を持つ多数のアプリケーションを運用しています。これらは、支払スタンダード、DORA、国内銀行規則、および内部リスクプログラムからの交差する要件に面しています。これらの条件により、従業員アクセスから支払システム、サプライヤー接続に至るまで、アプリケーション層全体にわたる一貫した認証と改ざん不可能な監査記録が重要となります。これらは異なるコントロール要件の対象となる場合があります。Thalesは、BFSIの労働力アイデンティティ予算が調査対象組織において年間11.5%増加する見込みであると報告しました。この業種でのアイデンティティプロジェクトは、認証の問題がトランザクション処理を中断させ、顧客活動を遅延させ、複数の接続システムに依存するビジネス機能の運用および規制リスクに機関をさらす可能性があるため、運用上の混乱を最小限に抑えなければなりません。
ヘルスケアおよびライフサイエンスは、2032年までにCAGR 9.33%で拡大する見込みです。テレヘルスの標準化、電子健康記録の統合、およびアクセスロギング要件が、管理されたサインインプロセスを共有しなければならないシステムの数を増加させています。プロバイダーは、従業員アプリケーション、患者ポータル、検査室インターフェース、および接続デバイス管理コンソールにSSOを使用しています。多様なユーザーグループは、その役割と閲覧可能なデータの感度を反映したポリシーを必要とし、臨床、管理、患者、パートナー、およびデバイスアクセスを明確に区別する必要があります。小売および電子商取引は、チャネル全体で接続された顧客と労働力のジャーニーをサポートするためにSSOを使用しています。教育もまた、InCommon Federationによってサポートされる取り決めを含む研究コラボレーションのためのフェデレーションアイデンティティを採用しており、参加機関とそのユーザーに対して共有された信頼アプローチを提供しています。
地域分析
北米エンタープライズおよびレガシーシングルサインオン市場
北米は2026年のエンタープライズおよびレガシーシングルサインオン市場シェアの38.44%を占め、成熟したアイデンティティサービスエコシステムと規制を受ける大規模企業の広範な基盤にって支えられています。米国における連邦サイバーセキュリティの方針は、政府関連環境におけるフィッシング耐性認証の活用を強化しています。同地域のエンタープライズおよびレガシーシングルサインオン市場は、クラウドサービス、ローカル管理ディレクトリ、メインフレームアプリケーションにまたがる複雑なテクノロジー資産からも恩恵を受けています。カナダでは、金融機関に対するテクノロジーリスクへの期待から需要が生まれており、信頼性の高いアクセス制御とテクノロジーリスク管理の証拠が規制対象企業にとって引き続き重要です。同地域の大企業は、広範な近代化プログラムを管理し、複数のアプリケーションオーナーと連携し、専門的なセキュリティおよびコンプライアンス機能を維持できるアイデンティティチームを確立している可能性が高いです。
欧州エンタープライズおよびレガシーシングルサインオン市場
欧州は第2位の地域であり、デジタル運用レジリエンス法(DORA)が2025年1月に適用開始となり、NIS2が18のセクターにわたってサイバーセキュリティへの期待を大しました。[3] これらの重複する義務により、複数の法人および管轄区域にまたがって事業を展開する組織にとって、統合されたシングルサインオン(SSO)コントロールプレーンが重要となっています。ドイツ、フランス、英国は、規制対象の大規模企業基盤を有することから、調達活動の主要な発生源となっています。GDPR、DORA、NIS2が相まって、制御されたアクセスと信頼性の高い記録を実証することの重要性が高まっています。これにより、組織がより広範なテクノロジー支出に慎重なアプローチをとる場合でも、アイデンティティへの継続的な投資が支えられています。認証および監査義務への対応を怠ると、より直接的なコンプライアンスリスクが生じる可能性があるためです。
アジア太平洋、中東・アフリカ、南米エンタープライズおよびレガシーシングルサインオン市場
アジア太平洋地域は、エンタープライズおよびレガシーシングルサインオン市場において2032年までに8.96%のCAGRで拡大すると予測されており、地域別で最も高い成長率となっています。インドおよび東南アジアにおけるインフラ投資、アイデンティティ脅威の増大、データローカライゼーション要件が地域の機会を形成しています。中国、インド、シンガポールは、アイデンティティデータに対する適切な地域管理を維持するアーキテクチャを推進しています。インドおよび韓国におけるモバイル生体認証の高い受容度は、ネイティブモバイルバインディングを備えたプラットフォームへの需要を高める可能性があります。日本は多様なレガシー資産を持つ相当規模の企業基盤を有しており、オーストラリアとシンガポールはゼロトラストアプローチを早期に採用しています。中東・アフリカはUAEおよびサウジアラビアのデジタル政府プログラムによって支えられており、南米はブラジルが牽引しており、同国ではプライバシー法の執行強化が監査可能なアイデンティティインフラへの需要を高めています。
競合ランドスケープ
市場集中度
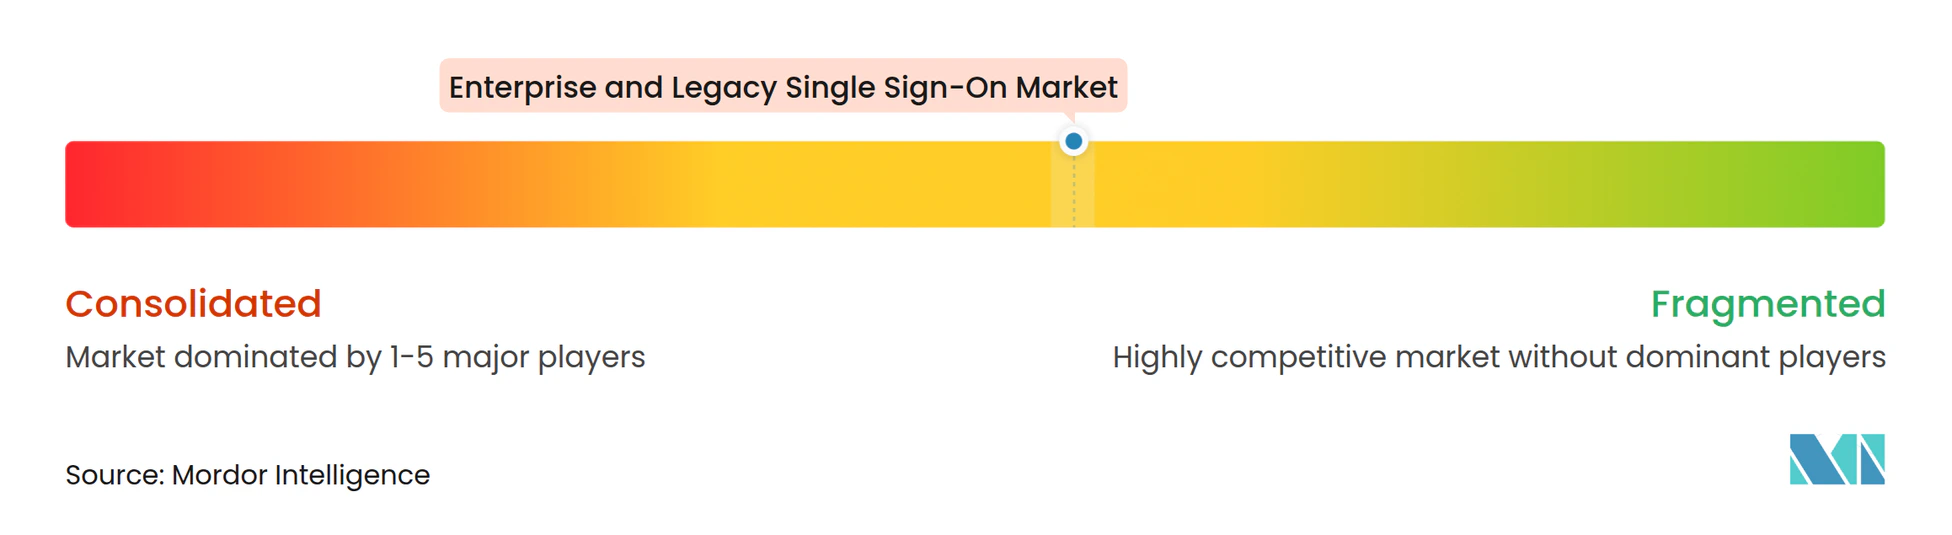
エンタープライズおよびレガシーシングルサインオン市場は中程度に集中しており、専門的なアイデンティティプロバイダーがSSOをより広範なオファリングにバンドルする大規模なセキュリティおよび生産性プラットフォームと競合しています。Microsoftはエンタープライズおよびレガシーシングルサインオン市場において、Entra IDを通じて価格圧力を行使しており、純粋なプレイヤーはアイデンティティの深度、統合能力、およびセキュリティオペレーションを通じた差別化を目指しています。Oktaは2026年度の収益として2.919 ビリオン 米ドルを報告し、前年比12%増となりました。[4] この結果は、バンドル競合にもかかわらず、労働力アイデンティティにおるサブスクリプション収益の継続的な規模を示しています。競争環境はまた、プロバイダーが認証、特権アクセス、脅威検知、およびガバナンス機能をより統合されたオファリングに組み合わせようとする中、買収活動と製品統合を通じて変化しています。
Oktaは2025年9月にAxiom Securityを5400万米ドルの現金で買収し、アイデンティティに焦点を当てた特権アクセス能力をワークフォースアイデンティティクラウドに追加しました。この動きにより、フェデレーションからジャストインタイムアクセスおよび特権コントロールへとポジションを拡大しました。JumpCloudは2025年10月にBreezを買収し、アイデンティティ脅威検知と対応のロードマップを推進しました。Ping Identityは2025年8月にアクセス管理、ガバナンス、および特権アクセス全体でジャストインタイム特権アクセスを導入しました。これらの行動は、ベンダーがプロトコルサポートだけでなく、認証を取り巻くセキュリティコントロールを通じて競争していることを示しています。顧客がプラットフォームの特権アクセス、脅威、および認証後のアクテビティの処理をますます評価しているためです。
メインフレームブリッジング、非人間アイデンティティ、および中小規模組織向けのコンプライアンス指向デプロイメントには未開拓の機会が残っています。成熟したRACFからOpenID Connectへの統合を提供するサプライヤーは少なく、古い投資を維持しながら最新のポリシーコントロールを適用し、確立されたディレクトリをクラウドアイデンティティプロバイダーに接続し、破壊的なアプリケーション置き換えプログラムの必要性を制限できるスペシャリストの余地が残っています。FIDO Allianceは2026年5月に世界で50億のパスキーがアクティブに使用されていると報告し、組織の68%が労働力サインインのためにパスキーを展開したと述べました。これは、特に認定FIDO2サポートが期待される場合に、ベンダーがSSOの能力をどのように位置付けるかを変えつつあります。エンタープライズおよびレガシーシングルサインオン市場には、既存のアイデンティティ投資全体のオーケストレーションに焦点を当てたStrata Identityなどのベンダーも含まれています。競争は、顧が最新のコントロールと書き換えることができないアプリケーションへの実用的なリンクの両方を必要とする場所で最も激しくなる可能性があります。この要件は、クラウドスケールのポリシー管理とレガシー運用上の制約の慎重な処理を組み合わせるものです。
エンタープライズおよびレガシーシングルサインオン業界リーダー
-
Ping Identity Corporation
-
Okta, Inc.
-
One Identity LLC
-
JumpCloud, Inc.
-
Palo Alto Networks
- 注:主要企業の掲載順は順位を示すものではありません。
エンタープライズおよびレガシーシングルサインオン市場 このレポートでカバーされる企業
- Okta, Inc.
- Ping Identity Corporation
- One Identity LLC
- JumpCloud, Inc.
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- SecureAuth Corporation
- miniOrange, Inc.
- LoginRadius Inc.
- FusionAuth, Inc.
- EmpowerID, Inc.
- Avatier Corporation
- Simeio Solutions, LLC
- Saviynt, Inc.
- HYPR Corp.
- 1Kosmos, Inc.
- Strata Identity, Inc.
- WSO2 LLC
- Axiad IDS, Inc.
- StrongKey, Inc.
- Ilantus Technologies Private Limited
- iWelcome B.V.
最近の産業開発事情 エンタープライズおよびレガシーシングルサインオン市場
- 2026年9月:Oktaは2026年8月24日にAgent SSOを一般公開し、Ping Identityは2026年9月1日にエンタープライズ個人エージェントアクセスを開始し、JumpCloudは2026年9月10日にAgentic IAMを拡張しました。これにより、エージェント型認証(即時失効機能を持つエージェントごとの一意の短命トークン)がSSOの標準機能層として正式に確立されました。
- 2026年8月:Oktaは2026年7月30日のディール発表を受け、2026年8月26日にPermiso Securityをおよそ2億米ドルの現金で買収を完了しました。PermisoのアイデンティティThreat Detection and Response(アイデンティティ脅威検知・対応)機能は、OktaのSSOプラットフォームを拡張し、認証後の異常なアクセスおよび侵害されたトークンアクティビティをリアルタイムで検知します。
- 2026年6月:JumpCloudは2026年6月11日にGoogle Cloud上でAgentic IAMを開始し、Google Cloud Marketplace内で利用可能にしました。Ping Identityは2026年6月16日にランタイムアイデンティティフレームワークをAWS、Google Cloud、およびCloudflare全体に拡張し、自律型AIエージェントワークロードのためのリアルタイムかつポリシー適用された認証を可能にしました。
- 2026年4月:JumpCloudは2026年4月27日にAgentic IAMを開始し、即時失効機能を持つ一意のエージェントアイデンティティ、MCPコンフィギュレーションの自動検出、およびマシンアカウントがアクセスするSaaSツール全体での均一なポリシー適用を導入しました。このローンチにより、JumpCloudはエンタープライズグレードのエージェント型アイデンティティガバナンスを提供する最初のミッドマーケット向けベンダーとして位置付けられました。
グローバルエンタープライズおよびレガシーシングルサインオン市場レポート範囲
エンタープライズおよびレガシーシングルサインオン市場は、組織がユーザー認証を一元管理し、単一のログイン認証情報セットで複数のエンタープライズアプリケーション、システム、およびIT環境へのセキュアなアクセスを提供できるソフトウェアソリューションおよびサービスのグローバル市場です。これらのソリューションは、モダンなクラウドおよびSaaSアプリケーション、ウェブアプリケーション、オンプレミスのクライアントサーバーシステム、メインフレームおよびホスト環境、ならびに仮想デスクトップおよびリモートアプリケーション全体にわたって、フェデレーションおよびウェブベース認証、エンタープライズおよびレガシーアプリケーション統合、ならびにWindows統合認証をサポートします。
エンタープライズおよびレガシーシングルサインオン市場は、コンポーネント(ソフトウェアおよびサービス)、デプロイメントモード(クラウドベースSSO、オンプレミスSSO、およびハイブリッドSSO)、企業規模(大企業および中小企業)、SSOタイプ(フェデレーションおよびウェブベースSSO、エンタープライズおよびレガシーSSO、ならびにWindows統合SSO)、アプリケーション環境(クラウドおよびSaaSアプリケーション、ウェブアプリケーション、オンプレミスのクライアントサーバーアプリケーション、メインフレームおよびホストアプリケーション、ならびに仮想デスクトップおよびリモートアプリケーション)、業種(BFSI、ITおよび通信、ヘルスケアおよびライフサイエンス、小売および電子商取引、公共セクターおよびユーティリティ、教育、およびその他の業種)、ならびに地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されています。
セグメンテーション概要
| ソフトウェア |
| サービス |
| クラウドベースSSO |
| オンプレミスSSO |
| ハイブリッドSSO |
| 大企業 |
| 中小企業 |
| フェデレーションおよびウェブベースSSO |
| エンタープライズおよびレガシーSSO |
| Windows統合SSO |
| クラウドおよびSaaSアプリケーション |
| ウェブアプリケーション |
| オンプレミスのクライアントサーバーアプリケーション |
| メインフレームおよびホストアプリケーション |
| 仮想デスクトップおよびリモートアプリケーション |
| BFSI |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 小売および電子商取引 |
| 公共セクターおよびユーティリティ |
| 教育 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| マレーシア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| デプロイメントモード別 | クラウドベースSSO | |
| オンプレミスSSO | ||
| ハイブリッドSSO | ||
| 企業規模別 | 大企業 | |
| 中小企業 | ||
| SSOタイプ別 | フェデレーションおよびウェブベースSSO | |
| エンタープライズおよびレガシーSSO | ||
| Windows統合SSO | ||
| アプリケーション環境別 | クラウドおよびSaaSアプリケーション | |
| ウェブアプリケーション | ||
| オンプレミスのクライアントサーバーアプリケーション | ||
| メインフレームおよびホストアプリケーション | ||
| 仮想デスクトップおよびリモートアプリケーション | ||
| 業種別 | BFSI | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 小売および電子商取引 | ||
| 公共セクターおよびユーティリティ | ||
| 教育 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| マレーシア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
エンタープライズおよびレガシーシングルサインオン市場規模はどのくらいですか?
エンタープライズおよびレガシーシングルサインオン市場は、2026年の4.79 ビリオン 米ドルおよび2027年の5.15 ビリオン 米ドルから2032年までに7.56 ビリオン 米ドルへと拡大する見込みです。
エンタープライズおよびレガシーシングルサインオンソリューションへの需要を牽引しているものは何ですか?
ゼロトラストの採用、クラウドアプリケーションの拡大、認証情報窃取リスク、および強力な認証要件が採用を牽引しています。
エンタープライズおよびレガシーシングルサインオンの採用においてリードするデプロイメントモデルはどれですか?
クラウドベースSSOは2026年の収益の57.55%を占め、2032年までにCAGR 8.54%で拡大する見込みです。
SSO支出の最大シェアを占める顧客グループはどれですか?
大企業は複雑なアプリケーション環境と広範なコンプライアンスプログラムを管理しているため、2026年の収益の61.59%を占めています。
シングルサインオンのデプロイメントにおいて最も速く拡大する見込みの業種はどれですか?
ヘルスケアおよびライフサイエンスは、テレヘルス、電子健康記録の統合、およびアクセスロギングニーズに支えられ、2032年までにCAGR 9.33%で拡大する見込みです。
エンタープライズおよびレガシーシングルサインオンにおいて最も速く拡大する見込みの地域はどれですか?
アジア太平洋地域は、インフラ投資、脅威リスク、およびデータローカライゼーション要件に支えられ、2032年までにCAGR 8.96%で拡大する見込みです。