
Tamanho e Participação do Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 3.51 Bilhões de dólares |
| Tamanho do Mercado (2031) | 9.26 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 21.41 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia pela Mordor Intelligence
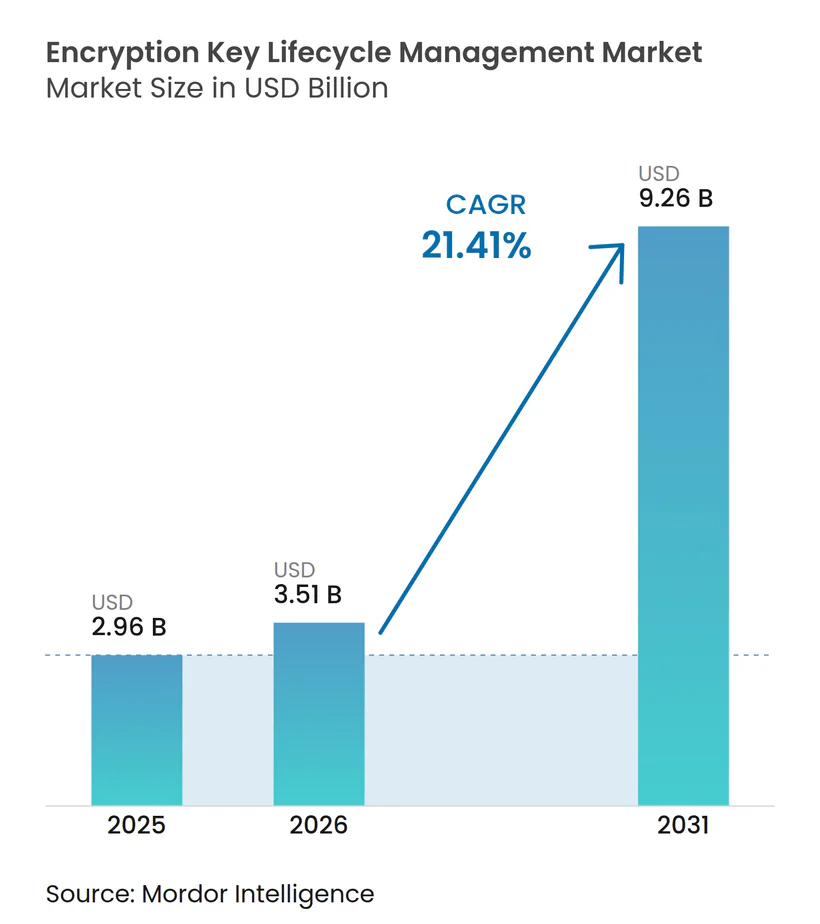
Espera-se que o tamanho do mercado de gestão do ciclo de vida de chaves de criptografia aumente de 2,96 bilhões de USD em 2025 para 3,51 bilhões de USD em 2026 e atinja 9,26 bilhões de USD até 2031, crescendo a um CAGR de 21,41% ao longo de 2026-2031. Os requisitos regulatórios estão tornando o controle documentado de chaves de criptografia uma necessidade padrão de aquisição em organizações regulamentadas. As operações em múltiplas nuvens também estão ampliando o número de chaves, sistemas e políticas que as equipes de segurança devem supervisionar. O planejamento pós-quântico está avançando os esforços de inventário criptográfico e migração, mesmo onde uma transição completa ainda está a anos de distância. Essas condições favorecem plataformas que integram geração, armazenamento, rotação, recuperação e auditoria de chaves em um único framework operacional. O mercado de gestão do ciclo de vida de chaves de criptografia está, portanto, migrando para ciclos de compra mais longos orientados pela conformidade, em vez de gastos isolados após um incidente de segurança.
Principais Conclusões do Relatório
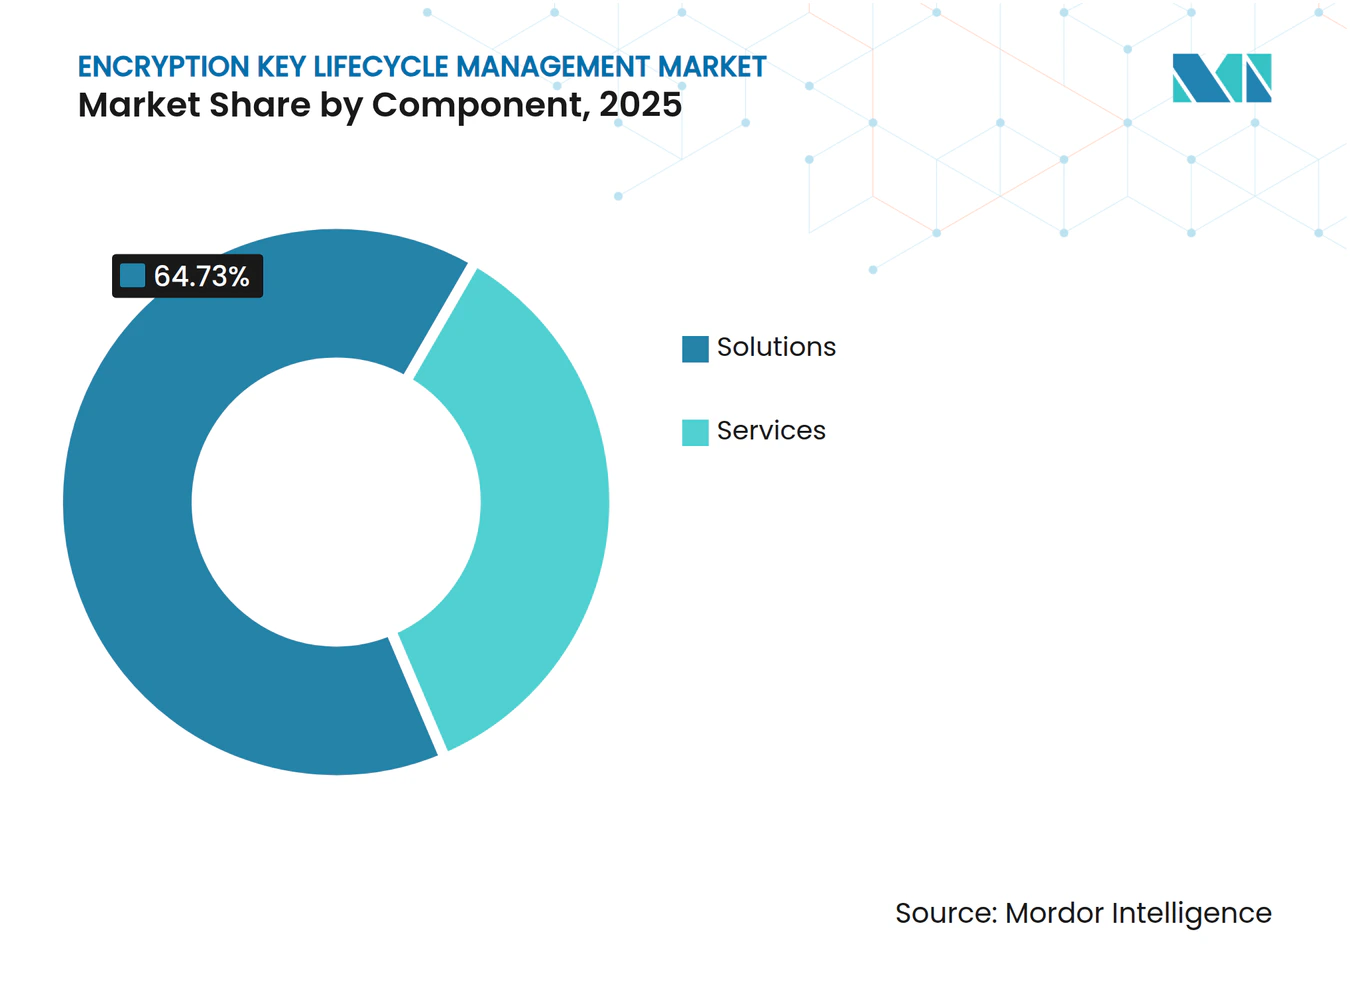
- Por componente, as soluções detinham 64,73% da receita no mercado de gestão do ciclo de vida de chaves de criptografia em 2025, enquanto os serviços devem expandir a um CAGR de 24,92% até 2031.
- Por modo de implantação, a nuvem representou 57,81% da receita no mercado de gestão do ciclo de vida de chaves de criptografia em 2025 e deve crescer a um CAGR de 26,28% até 2031.
- Por tamanho de organização, as grandes empresas detinham 69,74% da receita no mercado de gestão do ciclo de vida de chaves de criptografia em 2025, enquanto as pequenas e médias empresas devem expandir a um CAGR de 26,54% até 2031.
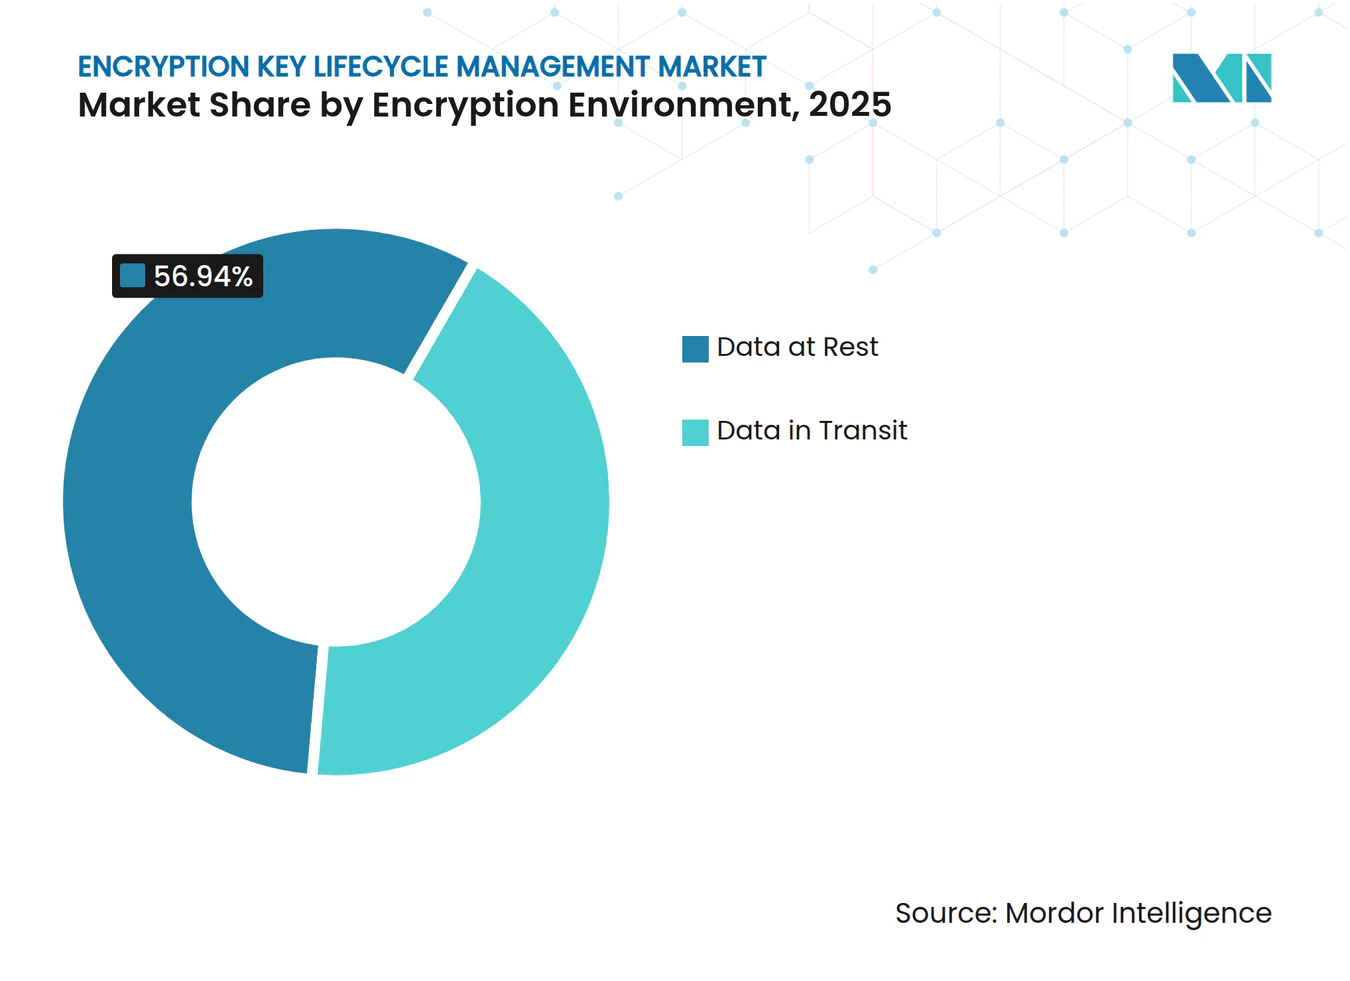
- Por ambiente de criptografia, os dados em repouso representaram 56,94% da receita no mercado de gestão do ciclo de vida de chaves de criptografia em 2025, enquanto os dados em trânsito devem crescer a um CAGR de 26,32% até 2031.
- Por vertical do setor, o BFSI representou 29,38% da receita em 2025, enquanto o setor de governo e administração pública deve expandir a um CAGR de 27,26% até 2031.
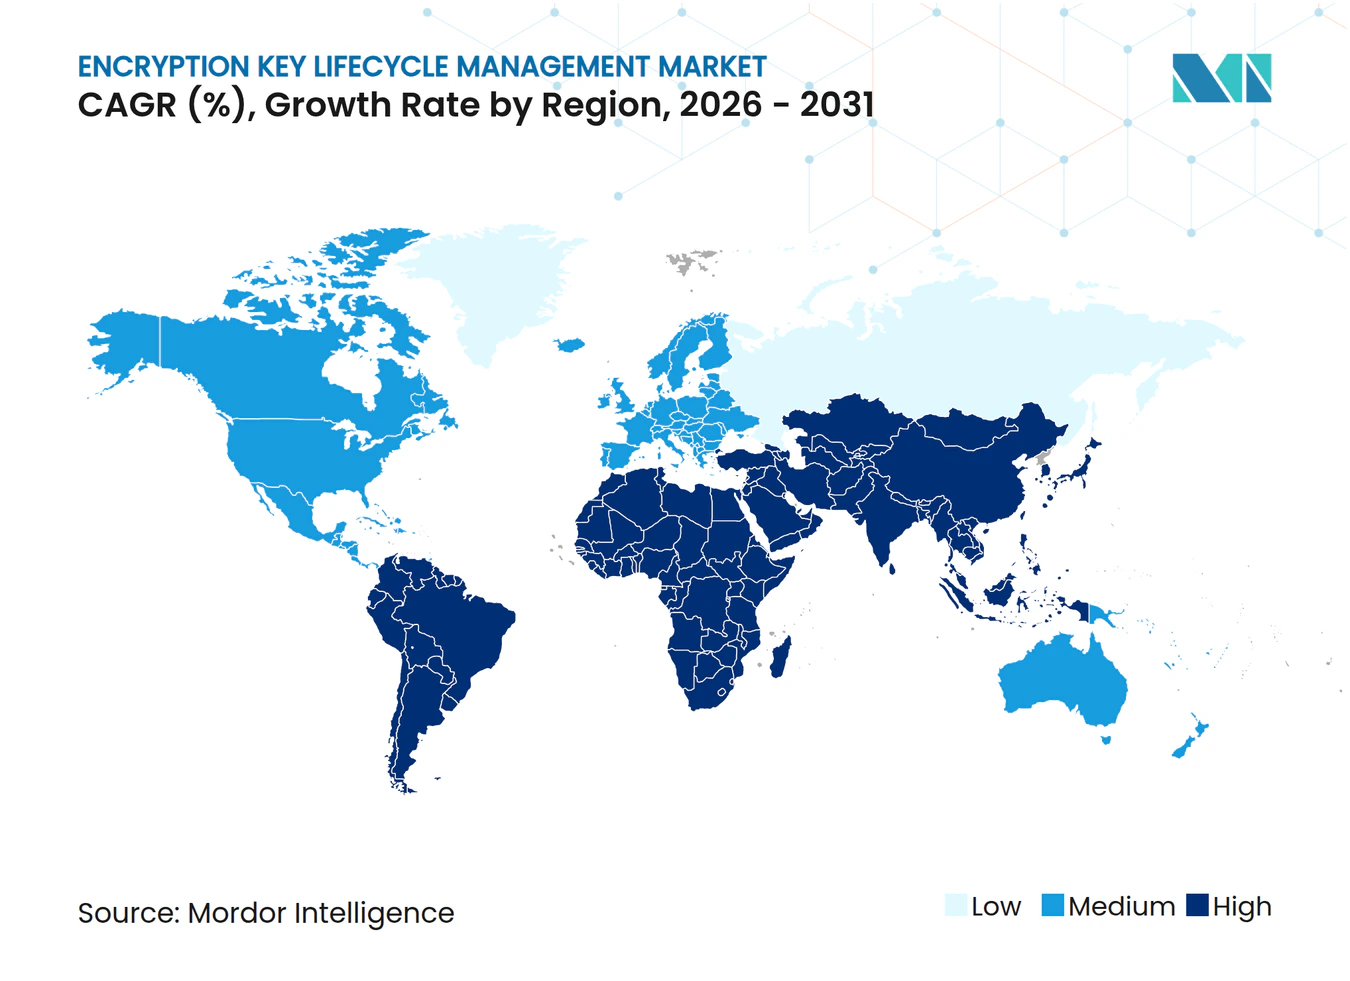
- Por geografia, a América do Norte representou 39,28% do mercado de gestão do ciclo de vida de chaves de criptografia em 2025, enquanto a Ásia-Pacífico deve expandir a um CAGR de 28,66% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Mandatos Regulatórios de Criptografia e Proteção de Dados | +4.8% | Global, com aplicação concentrada na América do Norte e Europa | Médio prazo (2-4 anos) |
| Expansão Híbrida e em Múltiplas Nuvens | +3.9% | Global, com maior intensidade na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Aumento da Exposição a Ransomware e Violações de Dados | +3.1% | Global | Curto prazo (≤ 2 anos) |
| Prontidão para Criptografia Pós-Quântica | +2.7% | Global, com liderança regulatória nos Estados Unidos e na União Europeia | Longo prazo (≥ 4 anos) |
| Requisitos de Inventário de Ativos Criptográficos | +1.9% | América do Norte e Europa, com expansão para o núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Controle Soberano de Chaves para Cargas de Trabalho em Nuvem | +1.4% | Europa, Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Mandatos Regulatórios de Criptografia e Proteção de Dados
Os requisitos do PCI DSS v4.0.1 tornaram-se obrigatórios em 31 de março de 2025. Eles exigem controles auditáveis para inventários de cifras, operações manuais de chaves e cronogramas de rotação de chaves. As regras tornaram os procedimentos do ciclo de vida de chaves uma questão formal de conformidade para organizações que lidam com dados de titulares de cartões. O DORA acrescentou um requisito relacionado para processos testados de risco e recuperação de TIC nos serviços financeiros. A China também exige criptografia comercial certificada em infraestruturas críticas de informação a partir de agosto de 2025.[1] O mercado de gestão do ciclo de vida de chaves de criptografia se beneficia quando diferentes marcos legais exigem as mesmas evidências de uso controlado e recuperação de chaves.
Expansão Híbrida e em Múltiplas Nuvens
As organizações executam cada vez mais aplicações em nuvens públicas, data centers privados e locais de borda. Cada ambiente pode usar diferentes políticas de chaves, registros de auditoria e controles administrativos. Essa fragmentação aumenta a demanda por governança centralizada que funcione em diferentes provedores de infraestrutura. Os modelos BYOK e KYOK permitem que os clientes mantenham a custódia do material de chave crítico enquanto utilizam serviços de computação em nuvem. A IBM introduziu o Cloud Key Protect Dedicated em março de 2026 com um design KYOK de locatário único, HSMs de Nível 4 FIPS 140-3 e opções de controle híbrido. O mercado de gestão do ciclo de vida de chaves de criptografia também se beneficia de designs híbridos, pois os HSMs controlados pelo cliente podem permanecer como raiz de confiança para chaves derivadas da nuvem.
Aumento da Exposição a Ransomware e Violações de Dados
Os incidentes de ransomware têm envolvido cada vez mais o roubo de dados, além da interrupção de serviços. Isso aumenta a importância de controlar o acesso às chaves que protegem as informações armazenadas. A Microsoft documentou a atividade do Storm-0501, que abusou do acesso mal configurado ao Azure Key Vault, criou chaves gerenciadas pelo cliente, criptografou contas de armazenamento e excluiu as chaves.[2] O caso demonstrou que um ambiente de gerenciamento de chaves em nuvem pode se tornar um alvo quando os privilégios e o monitoramento são fracos. Também coloca maior atenção na separação das funções de provisionamento da revisão de acesso a chaves. O mercado de gestão do ciclo de vida de chaves de criptografia está ganhando relevância à medida que as organizações buscam controles para registrar, restringir e revisar ações sensíveis de chaves.
Prontidão para Criptografia Pós-Quântica
O NIST publicou o FIPS 203, o FIPS 204 e o FIPS 205 em agosto de 2024, estabelecendo padrões fundamentais para criptografia pós-quântica. O NIST selecionou o HQC como algoritmo de backup adicional em março de 2025. A Ordem Executiva Federal 14412 estabeleceu 31 de dezembro de 2030 como prazo para a transição federal do estabelecimento de chaves para os padrões pós-quânticos aprovados. Também direcionou trabalhos sobre um inventário criptográfico de materiais. As organizações devem primeiro identificar onde as chaves são geradas, armazenadas e utilizadas antes de planejar uma migração. O mercado de gestão do ciclo de vida de chaves de criptografia recebe, consequentemente, demanda de curto prazo proveniente de trabalhos de descoberta e inventário, mesmo onde a implantação de novos algoritmos levará mais tempo.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração com Sistemas Legados | -3.2% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Especialistas em Criptografia e Gestão de Chaves | -2.4% | Global | Longo prazo (≥ 4 anos) |
| Risco Irreversível de Recriptografia Durante a Migração de Chaves | -1.7% | Global | Médio prazo (2-4 anos) |
| Propriedade Fragmentada de Chaves entre Equipes de DevOps e Segurança | -1.2% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Sistemas Legados
Muitas grandes organizações ainda operam mainframes, bancos de dados proprietários, aplicações mais antigas e appliances de hardware. Esses sistemas frequentemente são anteriores às interfaces comuns para gestão de chaves. O KMIP fornece um caminho padrão para conectar diferentes ambientes de gestão de chaves, mas interfaces proprietárias podem exigir integração personalizada.[3] Um erro de migração pode tornar as informações criptografadas inacessíveis se a recriptografia não for sequenciada corretamente. Esse risco torna os ciclos de revisão interna mais longos em setores com registros legados críticos. O mercado de gestão do ciclo de vida de chaves de criptografia, portanto, avança mais rapidamente entre organizações nativas da nuvem do que entre empresas com patrimônios tecnológicos mais antigos.
Escassez de Especialistas em Criptografia e Gestão de Chaves
A gestão moderna de chaves requer conhecimento de configuração de HSM, interfaces de nuvem, automação de certificados, preparação para auditoria e planejamento pós-quântico. Essas capacidades raramente são detidas por uma única equipe interna. A orientação do NIST sobre tipos de chaves pós-quânticas e implementações híbridas ilustra o cuidado técnico necessário durante a migração. A capacidade limitada de especialistas retarda a implementação mesmo quando os orçamentos de segurança estão disponíveis. Isso também leva as organizações a utilizar serviços gerenciados para o trabalho operacional do ciclo de vida de chaves. A escassez apoia a demanda por serviços, mas pode limitar o ritmo de adoção do mercado mais amplo de gestão do ciclo de vida de chaves de criptografia.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Serviços Gerenciados Apoiam uma Adoção Mais RápidaAs soluções representaram 64,73% da participação do mercado de gestão do ciclo de vida de chaves de criptografia em 2025. As organizações utilizaram essas plataformas para integrar geração de chaves, armazenamento, aplicação de políticas e automação do ciclo de vida em uma única camada de governança. As plataformas integradas reduzem a necessidade de gerenciar uma ferramenta separada para cada tarefa criptográfica. Os compradores regulamentados também buscam uma raiz de confiança suportada por hardware certificado. A validação FIPS 140-3 continua sendo importante onde os padrões de aquisição exigem módulos criptográficos verificados. A Thales Trusted Cyber Technologies introduziu o CipherTrust Manager k160 Mk II em abril de 2026 para implantações de borda. O appliance armazenava até 10.000 chaves simétricas e utilizava um token HSM removível para controle físico. Esses produtos estendem a administração centralizada para ambientes remotos e táticos. Isso apoia a demanda por soluções no mercado de gestão do ciclo de vida de chaves de criptografia, onde os controles de criptografia devem operar além de um data center central.
Os serviços devem expandir a um CAGR de 24,92% até 2031, a maior taxa dentro da divisão por componente. As organizações frequentemente carecem de pessoal capaz de gerenciar rotação complexa de chaves, renovação de certificados e evidências de auditoria. A entrega gerenciada pode fornecer essas funções sem a necessidade de construir uma grande equipe especializada. A Entrust e a IBM Consulting anunciaram uma colaboração em abril de 2026 para serviços de transformação quântica segura e a Plataforma de Segurança Criptográfica da Entrust. A oferta reuniu certificados, chaves, segredos e funções de PKI em um modelo de controle unificado. Ela atendeu organizações que gerenciam ativos criptográficos em ambientes legados, de nuvem e de desenvolvimento. O crescente volume de identidades de máquinas provenientes de agentes de IA aumenta a carga de trabalho associada às operações de certificados e chaves. Isso move parte das aquisições para contratos gerenciados recorrentes. O setor de gestão de chaves de criptografia se beneficia à medida que os serviços tornam os controles avançados mais acessíveis a organizações com capacidade interna limitada.


Por Modo de Implantação:
A Nuvem Lidera Enquanto o Híbrido Mantém seu PapelA nuvem representou 57,81% da participação do mercado de gestão do ciclo de vida de chaves de criptografia em 2025. Também deve expandir a um CAGR de 26,28% até 2031. A adoção da nuvem está criando demanda por controle centralizado, em vez de simplesmente substituir ferramentas locais. As cargas de trabalho migradas para serviços de nuvem ainda exigem uma separação clara entre o armazenamento de dados e a custódia de chaves. A Thales adicionou o KMIP e o CipherTrust Application Key Management para Criptografia Transparente de Dados da Oracle à sua plataforma como serviço em março de 2026. A adição suportou o gerenciamento centralizado de chaves de criptografia de banco de dados em um modelo SaaS. Arquiteturas de armazenamento de chaves externas e de gerenciamento de chaves externas também suportam designs controlados pelo cliente em grandes ambientes de nuvem. Essas ferramentas são relevantes quando a escala da nuvem deve ser combinada com governança independente.
As implantações locais e híbridas continuam a atender os setores de serviços financeiros, defesa e infraestrutura crítica. Esses usuários podem enfrentar regras de residência de dados, requisitos de isolamento físico ou obrigações de segurança nacional. Um HSM local pode fornecer a raiz de confiança em um design de hub e spoke. Os planos de controle em nuvem podem então distribuir chaves derivadas para cargas de trabalho aprovadas. Esse arranjo permite que as organizações mantenham os investimentos em HSM instalados enquanto estendem os serviços para aplicações em nuvem. A IBM posicionou seu serviço dedicado para cargas de trabalho de alta garantia, incluindo IBM PowerVS AIX e Linux, bem como implantações SAP. O mercado de gestão do ciclo de vida de chaves de criptografia tem espaço para ambos os modelos porque a sensibilidade das cargas de trabalho difere dentro da mesma empresa. O uso híbrido pode ser uma rota prática onde uma transição completa de infraestrutura não é adequada. Também ajuda as equipes de segurança a aplicar procedimentos de conformidade existentes a novos serviços de nuvem.
Por Tamanho de Organização:
Os Gastos Empresariais Permanecem Maiores à Medida que o Uso por PMEs CresceAs grandes empresas detinham 69,74% da participação do mercado de gestão do ciclo de vida de chaves de criptografia em 2025. Sua escala cria extensas obrigações de conformidade e complexos patrimônios de nuvem com múltiplos fornecedores. Muitas também operam sistemas criptográficos mais antigos que requerem gerenciamento contínuo antes da substituição. As aquisições geralmente incluem contratos de fornecedores certificados, atualizações de HSM e serviços profissionais. Esses requisitos aumentam os valores médios dos contratos para organizações maiores. O Conselho Europeu de Pagamentos emitiu orientações em 2026 sobre algoritmos criptográficos e gestão de chaves, incluindo recomendações pós-quânticas para provedores de serviços de pagamento.[4] Os compradores de pagamentos, saúde e governo são particularmente propensos a manter programas formais de conformidade. Sua demanda ancora a receita para fornecedores estabelecidos no mercado de gestão do ciclo de vida de chaves de criptografia. Organizações maiores também possuem mais sistemas que precisam de uma política comum e cobertura de auditoria.
As pequenas e médias empresas devem expandir a um CAGR de 26,54% até 2031. Os serviços entregues via nuvem reduzem a necessidade de hardware dedicado e grandes equipes especializadas. A Entrust lançou o KeyControl como Serviço em agosto de 2024 com controles automatizados do ciclo de vida, cofres descentralizados e rastreamento de conformidade. O modelo reduz a barreira de entrada para pequenas empresas regulamentadas. Provedores de saúde e empresas de tecnologia financeira podem usar ferramentas gerenciadas sem manter infraestrutura de HSM local. Provedores de serviços de segurança gerenciados também podem empacotar a gestão de chaves como parte de ofertas mais amplas de conformidade. Esse canal alcança compradores que podem não ser capazes de avaliar plataformas criptográficas independentes. O mercado de gestão do ciclo de vida de chaves de criptografia está se ampliando à medida que a entrega de serviços alinha os controles de segurança com orçamentos operacionais menores. O crescimento das PMEs também torna a facilidade de implantação e a qualidade do suporte fatores competitivos mais importantes.
Por Ambiente de Criptografia:
Os Controles de Trânsito Ganham ImportânciaOs dados em repouso representaram 56,94% da participação do mercado de gestão do ciclo de vida de chaves de criptografia em 2025. A criptografia de disco, banco de dados, arquivo e armazenamento de objetos tornou-se um controle básico em muitos ambientes regulamentados. O segmento inclui criptografia transparente de dados, criptografia em nível de coluna, proteção de volume e gestão de chaves para múltiplas aplicações. Juntas, essas aplicações representam uma parcela substancial do volume de chaves em grandes organizações. As raízes de confiança baseadas em HSM permanecem comuns para dados sensíveis em repouso. Os compradores em setores regulamentados frequentemente exigem garantia de Nível 3 ou superior do FIPS 140-3 para o hardware relevante. A base instalada cria demanda contínua por rotação, gestão de políticas e controles de recuperação. Os requisitos de dados em repouso também permanecem centrais durante a migração para a nuvem. As organizações precisam preservar o controle sobre as chaves à medida que os registros se movem entre locais de armazenamento.
Os dados em trânsito devem expandir a um CAGR de 26,32% até 2031. A arquitetura de confiança zero requer autenticação TLS mútua e material de chave específico de sessão para comunicações de serviço a serviço. A orientação do BSI da Alemanha identificou o TLS 1.3 como o padrão preferido para organizações NIS2 afetadas e não reconheceu o TLS 1.0 ou TLS 1.1 como estado da arte. Serviços baseados em API, contêineres e agentes de IA estão aumentando o volume de sessões criptografadas. Esses ambientes precisam de processos automatizados do ciclo de vida de certificados porque a renovação manual não escala bem. O setor de gestão de chaves de criptografia está respondendo com ferramentas que automatizam a rotação e controlam credenciais de máquinas. Essa necessidade pode ser especialmente aguda em ambientes de aplicações distribuídas. A segurança em trânsito também aproxima a gestão de chaves das equipes de rede, identidade e aplicações. Controles compartilhados podem reduzir o risco de certificados expirados e proteção inconsistente de sessões.

Por Vertical do Setor:
O BFSI é o Maior Enquanto o Governo AceleraO BFSI detinha 29,38% de participação de mercado no mercado de gestão do ciclo de vida de chaves de criptografia em 2025. O setor há muito investe em chaves de pagamento respaldadas por HSM, criptografia de banco de dados e infraestrutura de certificados. O PCI DSS exige processos documentados para geração, distribuição, armazenamento, rotação e descarte de chaves usadas com dados de titulares de cartões. Isso gera gastos regulares por parte de comerciantes, adquirentes, processadores e instituições financeiras. O DORA adicionou requisitos de resiliência operacional para recuperação criptográfica nos serviços financeiros europeus. As regras MiCA também reforçam a proteção de chaves privadas usadas na custódia de criptoativos. Fornecedores especializados continuam a suportar casos de uso de criptografia de pagamentos, como injeção de chaves em caixas eletrônicos e pontos de venda. Esses casos de uso requerem hardware certificado e às vezes com isolamento físico. As obrigações de segurança estabelecidas do setor sustentam sua posição de receita líder.
O setor de governo e administração pública deve expandir a um CAGR de 27,26% até 2031. Os requisitos de controle soberano de chaves estão se tornando regras aplicáveis em várias jurisdições. As regras de infraestrutura crítica de informação da China exigem algoritmos criptográficos, produtos e mecanismos de chaves aprovados. O país também emitiu requisitos técnicos para gestão de chaves em redes de distribuição de chaves quânticas em 2026.[5] Essas medidas favorecem aquisições que atendam aos requisitos locais de certificação e soberania. Saúde, manufatura, telecomunicações, energia, serviços públicos e varejo também contribuem para a demanda. Suas necessidades variam desde a proteção de dados de saúde até a segmentação de tecnologia operacional e tokenização de pagamentos. O mercado de gestão do ciclo de vida de chaves de criptografia se estende por esses setores à medida que a criptografia se torna um elemento padrão das aquisições em nuvem. A demanda governamental provavelmente permanecerá especialmente importante onde se aplicam requisitos de segurança nacional e de infraestrutura crítica.
Análise Geográfica
Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia na América do Norte
A América do Norte respondeu por 39,28% da participação no mercado de gestão do ciclo de vida de chaves de criptografia em 2025. A região combina uma densa infraestrutura de nuvem com gastos maduros em conformidade para serviços financeiros. Os requisitos federais estabelecidos pela FISMA, FedRAMP e garantia de informações de defesa moldam os padrões de aquisição. A Ordem Executiva 14412 exigiu que as agências federais fizessem a transição dos mecanismos de estabelecimento de chaves para padrões pós-quânticos aprovados até 31 de dezembro de 2030. Ela também estabeleceu um prazo relacionado para contratantes cobertos por meio de uma proposta de alteração da FAR. O Canadá acrescenta demanda por meio de instituições financeiras supervisionadas sob estruturas de segurança cibernética alinhadas com os controles orientados pelo NIST. O México sustenta a demanda regional à medida que as obrigações de criptografia se desenvolvem para plataformas de pagamento digital.
Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia na Europa
A Europa ocupou a segunda maior posição regional em 2025. O GDPR, o DORA e o NIS2 inseriram a criptografia e a política criptográfica em um conjunto mais amplo de requisitos de risco operacional. O DORA tornou-se aplicável em 17 de janeiro de 2025. O BSI da Alemanha fornece orientações técnicas sobre criptografia de transporte e seleção de algoritmos para as organizações afetadas. Alemanha, França e Reino Unido continuam sendo mercados nacionais importantes. Os requisitos de soberania de dados apoiam designs BYOK e HYOK que mantêm a custódia das chaves com o cliente. Os especialistas europeus competem por meio de suporte local, documentação de auditoria e controles de residência de dados.
Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia na APAC, MEA e América do Sul
A Ásia-Pacífico deve expandir a um CAGR de 28,66% até 2031. A China é uma grande contribuinte porque suas regras exigem certificação para criptografia comercial utilizada em infraestruturas críticas. O padrão de distribuição quântica de chaves de 2026 amplia os requisitos para a infraestrutura de comunicação quântica. A Índia documentou trabalhos em um ecossistema doméstico seguro contra ameaças quânticas. O Japão também está fortalecendo as expectativas de criptografia para a transmissão de dados classificados. A América do Sul, o Oriente Médio e a África permanecem como contribuintes regionais menores. A LGPD do Brasil apoia o investimento em criptografia, enquanto os Emirados Árabes Unidos e a Arábia Saudita estão desenvolvendo estratégias de dados soberanos para cargas de trabalho em nuvem governamental.
Cenário Competitivo
Concentração do Mercado
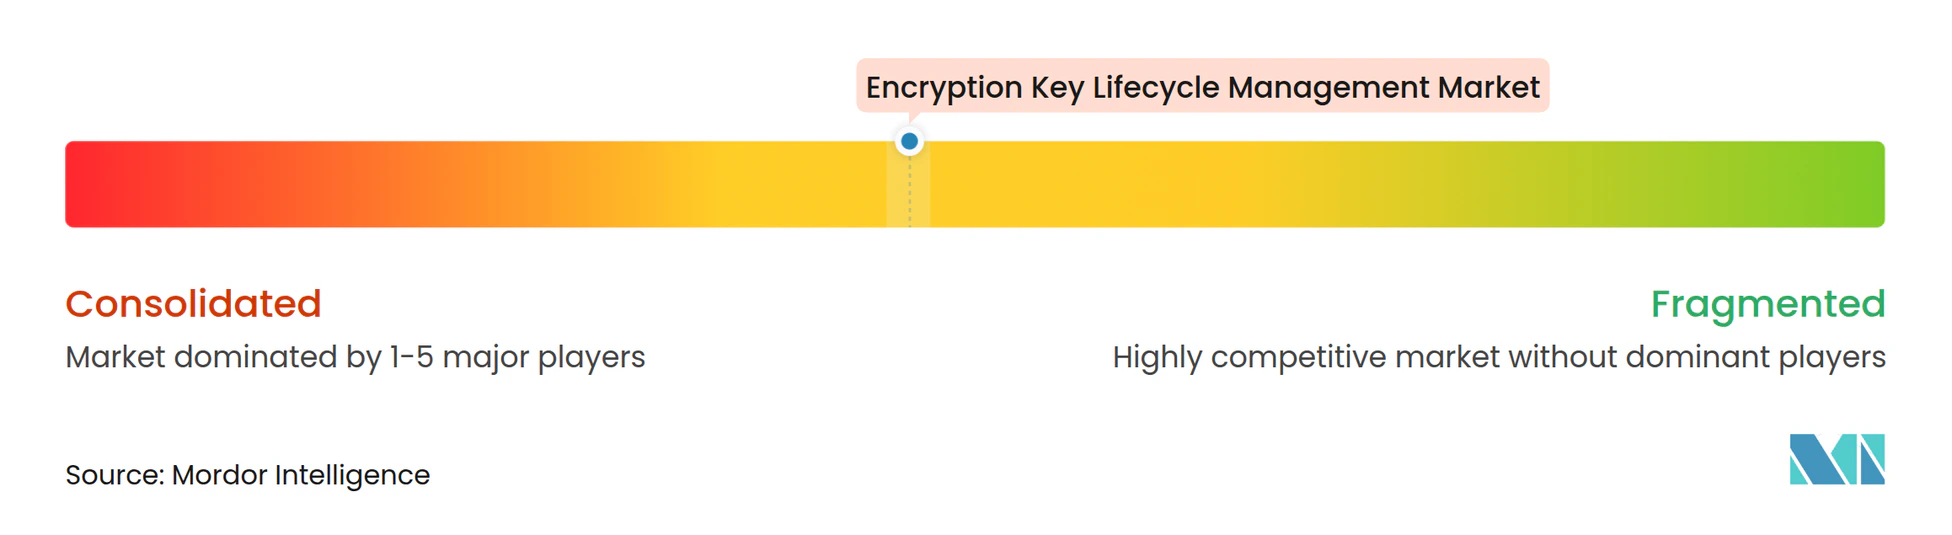
O mercado de gestão do ciclo de vida de chaves de criptografia é moderadamente consolidado entre grandes fornecedores de tecnologia e segurança. Thales Group, IBM Corporation, AWS, Microsoft Corporation e Google combinam integrações de nuvem, ofertas de HSM e relacionamentos de conformidade empresarial. Entrust, Fortanix, Keyfactor, CyberArk, Utimaco e Securosys fornecem capacidades criptográficas especializadas e suporte a múltiplas nuvens. A concorrência está cada vez mais centrada em uma plataforma unificada para PKI, certificados, segredos, identidades de máquinas e chaves de criptografia. A Keyfactor introduziu seu Trust Control Plane em junho de 2026 para centralizar o gerenciamento de identidades de máquinas e a governança criptográfica.[6] Essa abordagem visa reduzir a fragmentação operacional entre as equipes de segurança. Os titulares estabelecidos têm vantagem onde contratos de conformidade existentes e hardware validado criam custos de mudança.
A Thales expandiu sua plataforma CipherTrust como serviço em março de 2026 para incluir capacidades de gestão de chaves KMIP e de Criptografia Transparente de Dados da Oracle. A IBM lançou o Cloud Key Protect Dedicated em março de 2026 para cargas de trabalho em nuvem de alta garantia. A Entrust e a IBM Consulting também combinaram serviços de transformação quântica segura com uma plataforma de controle criptográfico comum em abril de 2026. Esses movimentos mostram que os fornecedores estão vinculando capacidades de produto, serviço e conformidade. O mercado de gestão do ciclo de vida de chaves de criptografia oferece espaço para serviços gerenciados, suporte à migração pós-quântica e governança automatizada de inventários criptográficos. Provedores que conseguem simplificar as operações em ambientes legados e de nuvem podem estar melhor posicionados junto a compradores regulamentados. A validação FIPS 140-3 continua sendo uma qualificação importante nas aquisições governamentais e regulamentadas.
Fornecedores especializados atendem necessidades no mercado de gestão do ciclo de vida de chaves de criptografia que as grandes plataformas de nuvem podem não atender adequadamente. A StorMagic foca na gestão de chaves de borda virtualizada, enquanto a Crypto4A Technologies desenvolve arquiteturas de HSM quântico seguro. O ManageEngine Key Manager Plus é projetado para organizações de médio porte que precisam de administração mais simples. Esses fornecedores podem competir onde grandes appliances são muito caros ou ferramentas nativas da nuvem são difíceis de adaptar. A cripto-agilidade é outro ponto de diferenciação porque permite que algoritmos, protocolos e tipos de chaves mudem com menos alterações de aplicação. Isso é importante à medida que os padrões pós-quânticos entram na fase de planejamento de implementação. O setor de gestão de chaves de criptografia permanece competitivo porque os requisitos dos clientes variam por carga de trabalho, jurisdição e nível de garantia. Nenhuma participação combinada para os principais fornecedores foi fornecida, portanto o relatório não caracteriza o mercado como altamente concentrado.
Líderes do Setor de Gestão do Ciclo de Vida de Chaves de Criptografia
-
Thales Group
-
International Business Machines Corporation
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia Empresas cobertas neste relatório
- Thales Group
- International Business Machines Corporation
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Fortanix, Inc.
- Entrust Corporation
- Oracle Corporation
- Broadcom Inc.
- Dell Technologies Inc.
- Hewlett Packard Enterprise Company
- Keyfactor, Inc.
- CyberArk Software Ltd.
- HashiCorp, Inc.
- Futurex, LP
- Utimaco GmbH
- Securosys SA
- SSH Communications Security Corporation
- WinMagic Inc.
- Virtru Corporation
- Townsend Security, Inc.
- StorMagic Limited
- OpenText Corporation
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Cryptomathic A/S
- Crypto4A Technologies Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia
- Junho de 2026: O Registro Federal dos EUA publicou a Ordem Executiva 14412, "Protegendo a Nação Contra Ataques Criptográficos Avançados", assinada em 22 de junho de 2026, determinando que as agências federais façam a transição dos protocolos de estabelecimento de chaves para os FIPS PQC aprovados pelo NIST até 31 de dezembro de 2030, e orientando o Conselho FAR a estender o mesmo prazo para os contratantes federais cobertos. A ordem também exige que a CISA e o NIST publiquem requisitos mnimos para um inventário criptográfico de materiais dentro de 270 dias, criando demanda imediata por plataformas de descoberta e inventário de ativos criptográficos.
- Junho de 2026: A Keyfactor lançou o Trust Control Plane em 9 de junho de 2026, um modelo operacional unificado que consolida o gerenciamento de identidades de máquinas, a governança criptográfica e a automação de PKI em um único sistema com um ciclo operacional de Observar-Analisar-Provisionar-Orquestrar-Governar. O produto tem como alvo os segmentos de interrupção por certificado, prontidão quântica e preparação para auditoria, e está posicionado para suportar cada identidade de máquina, carga de trabalho e agente de IA dentro de uma empresa.
- Abril de 2026: A Entrust Corporation anunciou uma colaboração com a IBM Consulting em 29 de abril de 2026, combinando os Serviços de Transformação Quântica Segura da IBM Consulting com a Plataforma de Segurança Criptográfica da Entrust como uma oferta conjunta para migração PQC empresarial. A parceria entrega um plano de controle unificado em PKI, certificados, chaves e segredos, ancorado em HSMs compatíveis com pós-quântico, e tem como alvo empresas regulamentadas que gerenciam a proliferação criptográfica em ambientes legados, de nuvem e de DevOps.
- Abril de 2026: A Thales Trusted Cyber Technologies lançou o CipherTrust Manager k160 Mk II em 20 de abril de 2026, um appliance compacto de gestão de chaves criptográficas para implantações de borda táticas, armazenando até 10.000 chaves simétricas com um token HSM removível que funciona como um interruptor de destruição físico para proteger dados de missão crítica durante operações de alto risco. O dispositivo se integra à Plataforma de Segurança de Dados CipherTrust para governança centralizada de chaves em toda a empresa.
- Março de 2026: A Thales adicionou o KMIP e o CipherTrust Application Key Management para Criptografia Transparente de Dados da Oracle à sua Plataforma de Segurança de Dados CipherTrust como Serviço em 30 de março de 2026, permitindo que as empresas centralizem o gerenciamento de chaves de criptografia de banco de dados Oracle em um modelo SaaS que reduz os custos operacionais e aplica a conformidade com GDPR, PCI DSS e HIPAA por meio de controles automatizados do ciclo de vida de chaves.
Escopo do Relatório Global do Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia
O mercado de gestão do ciclo de vida de chaves de criptografia abrange soluções que gerenciam o ciclo de vida completo de chaves criptogrficas usadas para proteger dados em repouso, em trânsito e em uso, desde a geração até a distribuição, rotação, revogação e destruição segura. Este mercado inclui módulos de segurança de hardware (HSMs), serviços de gestão de chaves em nuvem (KMS) e plataformas de gestão de chaves baseadas em software que geram chaves criptograficamente fortes, as armazenam e distribuem com segurança para sistemas autorizados, aplicam cronogramas de rotação automatizados, gerenciam versões de chaves e políticas de acesso, auditam o uso de chaves e as retiram ou destroem com segurança quando não são mais necessárias. As soluções garantem conformidade com FIPS 140-2/140-3, PCI-DSS e outros padrões criptográficos; previnem a exposição e o uso indevido de chaves; habilitam modelos de traga sua própria chave (BYOK) e mantenha sua própria chave (HYOK) para criptografia em nuvem; e fornecem visibilidade centralizada da postura das chaves de criptografia em ambientes híbridos e de múltiplas nuvens.
O Relatório do Mercado de Gestão do Ciclo de Vida de Chaves de Criptografia é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Ambiente de Criptografia (Dados em Repouso e Dados em Trânsito), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Dados em Repouso |
| Dados em Trânsito |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Soluções | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Ambiente de Criptografia | Dados em Repouso | ||
| Dados em Trânsito | |||
| Por Vertical do Setor | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais do Setor | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| Argentina | |||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gestão do ciclo de vida de chaves de criptografia em 2026?
Espera-se que o tamanho do mercado de gestão do ciclo de vida de chaves de criptografia aumente de 2,96 bilhões de USD em 2025 para 3,51 bilhões de USD em 2026 e atinja 9,26 bilhões de USD até 2031, crescendo a um CAGR de 21,41% ao longo de 2026-2031.
O que está impulsionando a demanda por plataformas de gestão do ciclo de vida de chaves de criptografia?
Requisitos regulatórios, operações em múltiplas nuvens, exposição a ransomware e planejamento de migração pós-quântica estão aumentando a demanda por controles centralizados.
Qual abordagem de implantação está crescendo mais rapidamente?
A implantação em nuvem detinha 57,81% da receita em 2025 e deve crescer a um CAGR de 26,28% até 2031.
Quais organizações estão adotando serviços de gestão de chaves mais rapidamente?
As pequenas e médias empresas devem crescer a um CAGR de 26,54% à medida que os serviços entregues via nuvem reduzem as barreiras de hardware e pessoal.
Por que os padrões pós-quânticos são relevantes para a gestão de chaves empresariais?
As organizações precisam de um inventário completo de chaves e dependências criptográficas antes de poderem migrar para os padrões pós-quânticos aprovados pelo NIST.
Qual região tem previsão de crescimento mais rápido até 2031?
A Ásia-Pacífico deve expandir a um CAGR de 28,66%, apoiada por ações regulatórias e requisitos de criptografia soberana.